
Konfigurieren der Anmeldeauthentifizierung
Auf einen Blick
- Erfahren Sie, wie Altium SSO mithilfe von SAML-Metadaten mit dem Identitätsanbieter Ihres Unternehmens verbunden wird.
- Folgen Sie den Konfigurationsbeispielen, unter anderem für OneLogin und Okta.
- Entdecken Sie die SCIM-Bereitstellung mit Okta für Benutzerkonten, Gruppen und Workspace-Mitgliedschaften.
Auf der Seite Unternehmensdashboard Authentication können Administratoren des Unternehmenskontos Single Sign-On (SSO) für Ihr Unternehmenskonto konfigurieren und aktivieren. Die Seite unterstützt außerdem die Bereitstellung von Benutzern und Gruppen über SCIM (System for Cross-domain Identity Management), wodurch der Austausch von Identitätsdaten zwischen Ihrem Unternehmen und seinem Identitätsanbieter (IdP) automatisiert wird.
Mit diesem Backend-Konfigurationssystem können Administratoren des Unternehmenskontos die SSO-Funktion für Unternehmensbenutzer einrichten, testen, aktivieren und deaktivieren. Die SSO-Option ist bei der Anmeldung bei Altium Designer, Ihrem Altium-Konto und einem Altium Workspace verfügbar. Nach der Einrichtung für Benutzer des Unternehmenskontos bietet SSO den Komfort, sich bei Altium-Software und -Diensten mit denselben Anmeldedaten anzumelden, die auch für Ihre unternehmensweiten Systeme gelten.
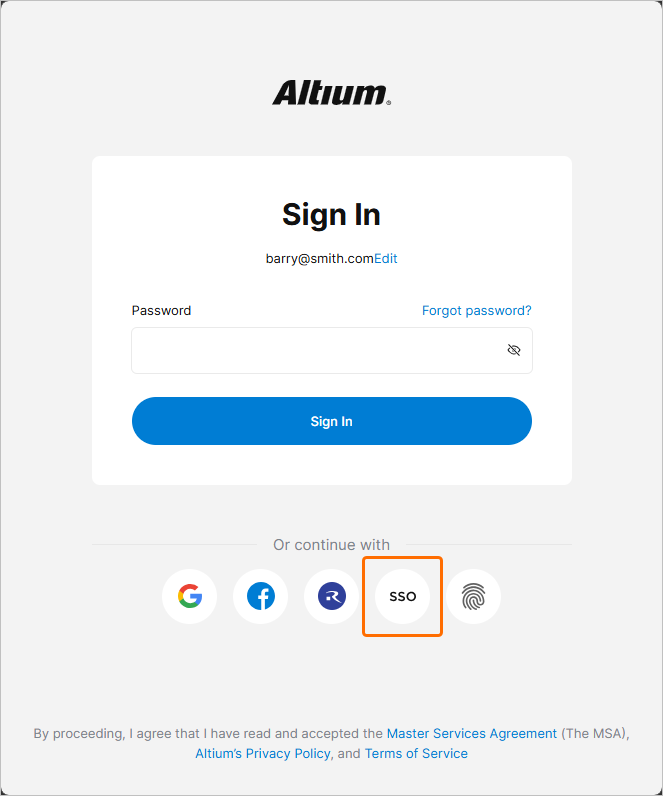
SAML Single Sign-On
Nach der Konfiguration und Aktivierung unter Dashboard übernimmt das SSO-System autorisierte Identitäten vom ausgewählten Identitätsanbieter (IdP) Ihres Unternehmens, beispielsweise Okta, OneLogin usw. Die Kommunikation zur Identitätsbestätigung basiert dabei auf der standardisierten Security Assertion Markup Language (SAML 2.0). Die SSO-Anmeldeoberfläche für Ihr Unternehmen basiert, sofern sie noch nicht vorhanden ist, in der Regel auf einer vom IdP bereitgestellten Vorlage oder einem Beispiel. Sie initiiert den SAML-basierten Austausch von Authentifizierungsbestätigungen und ermöglicht den Zugriff auf Unternehmensdienste.
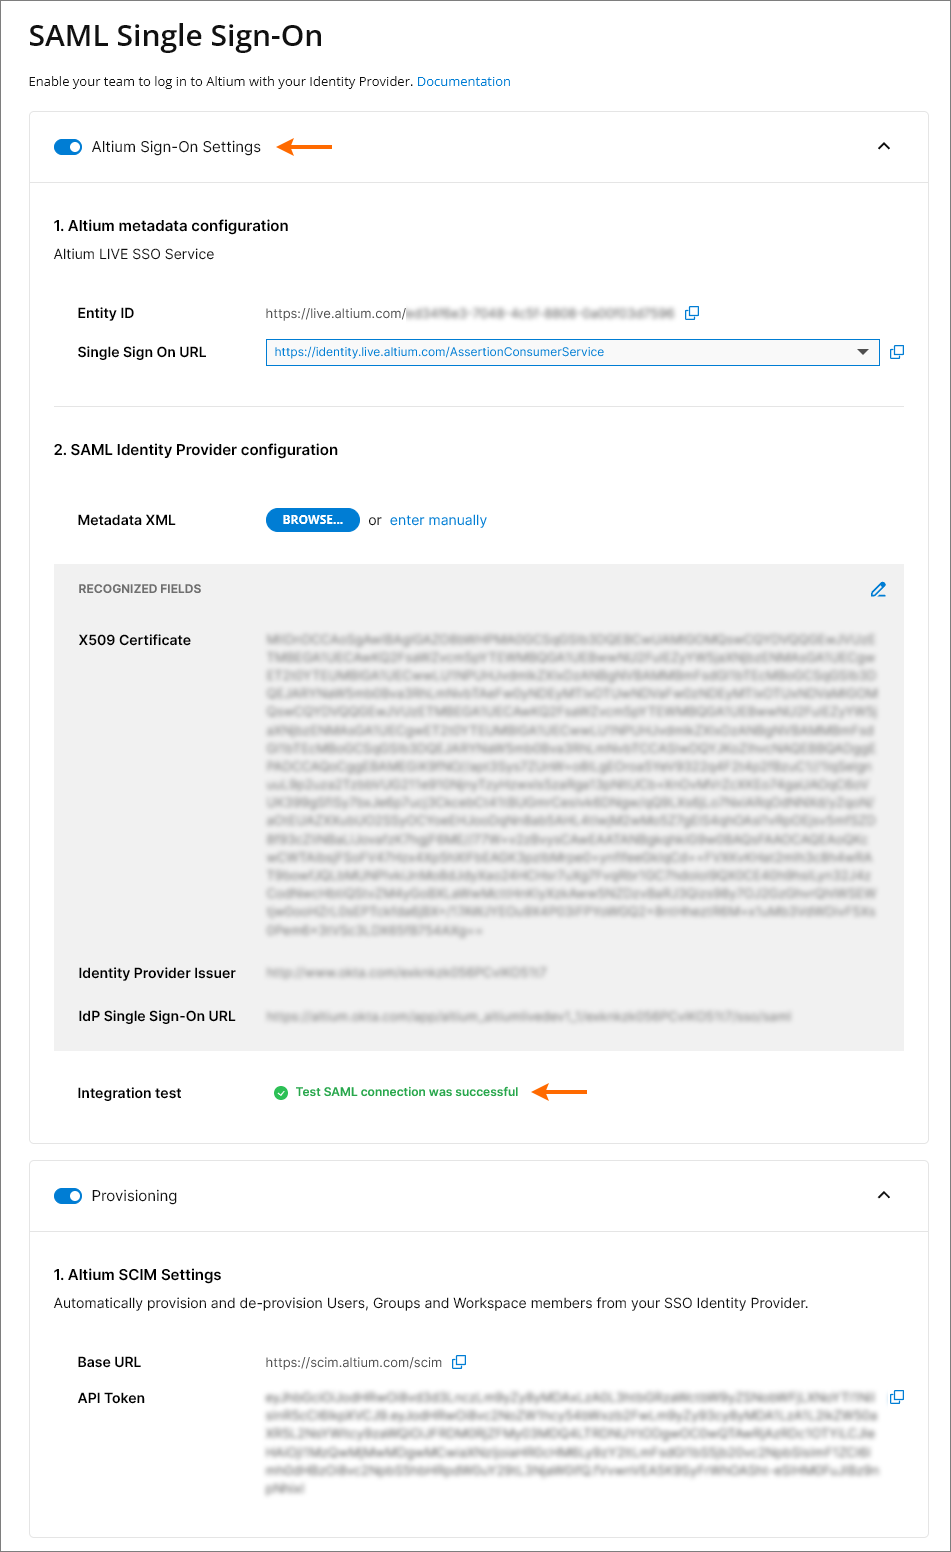
Im Standardzustand zeigt die Seite Dashboard Authentication die vorkonfigurierten URLs für den AltiumLive-SSO-Dienst (1. Altium metadata configuration) sowie die Option zum Hochladen oder manuellen Eingeben der Autorisierungsverbindungsdaten Ihres IdP (2. SAML Identity Provider Configuration).
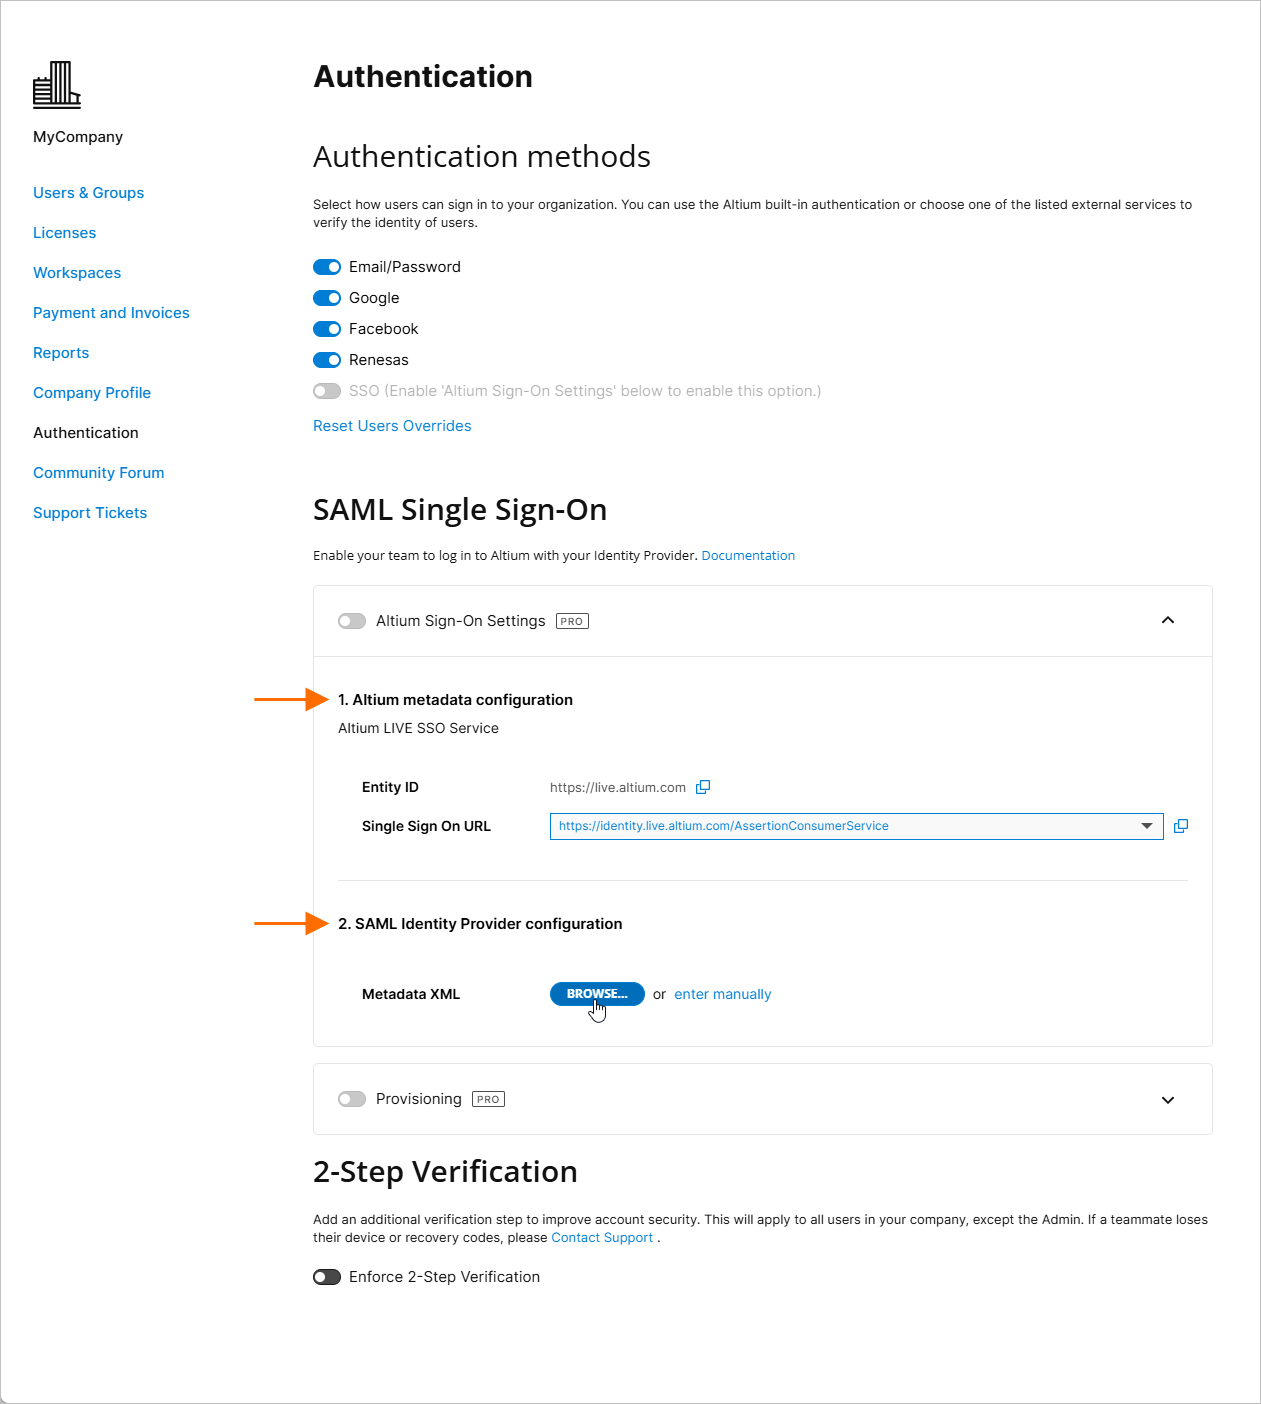
Beachten Sie, dass der Eintrag Altium metadata configuration die bereitgestellten Identitätsinformationen für den Altium-SSO-Dienst Ihrer Organisation enthält:
-
Entity ID – wird als Ziel-URL für die IdP-Antwort verwendet. Diese kann ein GUID-Suffix enthalten, das eine bestimmte Organisation (z. B. eine Region oder Abteilung) innerhalb des Altium-Kontos Ihres Unternehmens identifiziert – siehe Mehrere Organisationen mit einem SSO-Anbieter weiter unten.
-
Single Sign On URL – wird vom IdP verwendet, um die zutreffende Altium-SSO-URL zu identifizieren. Wenn Sie SAML SSO für einen Altium GovCloud-Anmeldedienst konfigurieren, wählen Sie die zugehörige SSO-Assertion-URL aus dem Dropdown-Menü des Eintrags aus.
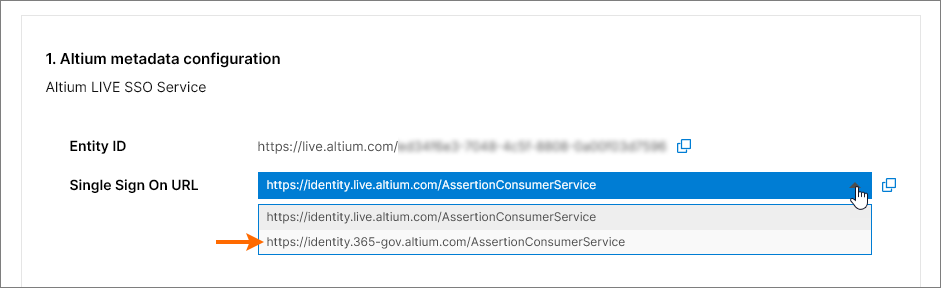
Diese URLs werden in die Oberfläche des Identitätsanbieters kopiert ( ), um die Generierung von SAML-Metadaten für den SSO-Dienst Ihres Unternehmens zu ermöglichen. Dieser Konfigurationscode (in der Regel als XML-Daten verfügbar) wird anschließend in den Eintrag SAML Identity Provider configuration hochgeladen oder kopiert. Weitere Informationen finden Sie weiter unten.
Beispiele für die Integration von Identitätsanbietern
Klappen Sie den folgenden Abschnitt auf, um ein Schritt-für-Schritt-Beispiel für die Integration eines typischen Identitätsanbieters (OneLogin) anzuzeigen:
Beispielanleitung zur Integration des Identitätsanbieters OneLogin
Integration mit OneLogin als Identitätsanbieter
Hinzufügen einer SAML-Anwendung:
-
Melden Sie sich bei OneLogin als Administrator an.
-
Wählen Sie Applications und anschließend Add Apps.

-
Suchen Sie nach „SAML“ und wählen Sie die IdP-Anwendungsoption SAML Test Connector (Advanced).

-
Geben Sie einen Anwendungsnamen (Display Name) an. Dieser dient nur zur Anzeige.
-
Klicken Sie auf die Schaltfläche Save.

-
Kopieren (
) Sie die Einträge Entity ID und Single Sign On URL (Assertion Consumer Service) aus dem Abschnitt Altium Sign-On Settings auf der Seite Authentication des Unternehmensdashboards. Gehen Sie bei der Einrichtung der OneLogin-Anwendung wie folgt vor:
-
Fügen Sie Entity ID (Name des Dienstanbieters) als URL für Audience (EntityID) ein.
-
Fügen Sie Single Sign On URL (Assertion Consumer Service) als ACS (Consumer) URL Validator ein.
-
Fügen Sie Single Sign On URL (Assertion Consumer Service) auch als ACS (Consumer) URL ein.
-
Die Felder RelayState, Recipient, Single Logout URL und Login URL können leer bleiben.
-
-
Stellen Sie sicher, dass die Option SAML nameID format auf Email und SAML signature element auf Both eingestellt ist. Klicken Sie auf die Schaltfläche Save, um die Einstellungen zu bestätigen.

-
Klicken Sie auf die Schaltfläche More Actions und anschließend auf die Menüoption SAML Metadata, um die SAML-Metadaten des Identitätsanbieters als XML-Datei herunterzuladen.

-
Diese Metadatendatei wird auf der Seite Authentication des Unternehmensdashboards hochgeladen, um den OneLogin-SSO-Dienst zu konfigurieren – siehe unten.
-
Wenn Sie den OneLogin-SSO-Dienst lieber manuell im Unternehmensdashboard einrichten möchten, finden Sie die erforderlichen Parameter über die Menüoption SSO in der OneLogin-Anwendungsoberfläche.

-
-
Die nächsten Schritte bestehen darin, Benutzer hinzuzufügen und diesen die Anwendung zuzuweisen.
Klappen Sie die folgenden Abschnitte auf, um Schritt-für-Schritt-Beispiele für den Integrations- und Bereitstellungsprozess bei einem typischen Identitätsanbieter (Okta) anzuzeigen:
Beispielanleitung zur Integration des Identitätsanbieters Okta
Integration mit Okta als Identitätsanbieter
Hinzufügen einer SAML-Anwendung:
-
Melden Sie sich bei Okta als Administrator an.
-
Klicken Sie auf den Link bzw. die Schaltfläche Admin und anschließend auf die Schaltfläche Add Application unter Applications Ihres Unternehmens.

-
Klicken Sie auf die Schaltfläche Create New App.

-
Wählen Sie SAML 2.0 als Sign-on method.

-
Geben Sie einen Wert für App name an. Dieser dient nur zur Anzeige.

-
Kopieren (
) Sie den Eintrag Single Sign On URL (Assertion Consumer Service) aus dem Abschnitt Altium Sign-On Settings auf der Seite Authentication des Unternehmensdashboards und fügen Sie ihn in das Feld Single sign on URL der SAML-Einstellungen von Okta ein.
-
Kopieren (
) Sie den Eintrag Entity ID aus dem Abschnitt Altium Sign-On Settings auf der Seite Authentication des Unternehmensdashboards und fügen Sie ihn in das Feld Audience URI der SAML-Einstellungen von Okta ein.
Ein Eintrag für Default RelayState ist nicht erforderlich.

-
Legen Sie die übrigen Felder wie folgt fest:
-
Setzen Sie Name ID format auf
EmailAddress. -
Setzen Sie Application username auf (Okta)
Email. -
Setzen Sie im Abschnitt ATTRIBUTE STATEMENTS das Feld Name auf:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressund Value auf:user.email

-
-
Klicken Sie auf die Schaltfläche Next und wählen Sie die Option ..Okta customer adding an internal app.

-
Klicken Sie auf die Schaltfläche Finish.

-
Klicken Sie auf den Link Identity Provider metadata und speichern Sie die Metadaten-XML-Datei auf Ihrem Computer, oder klicken Sie auf die Schaltfläche View Setup Instructions, um Optionen für die manuelle Einrichtung anzuzeigen.
-
Laden Sie im Abschnitt SAML Identity Provider configuration auf der Seite Authentication des Unternehmensdashboards die gespeicherte Metadaten-XML-Datei hoch oder verwenden Sie den Link enter manually, um die einzelnen Abschnitte einzurichten – siehe unten.
-
Beispielanleitung zur SCIM-Bereitstellung mit Okta
Integration der SCIM-Bereitstellung mit Okta als IdP
Hinzufügen einer SCIM-Integration (System for Cross-domain Identity Management):
-
Wählen Sie in Okta Admin Console die Registerkarte General aus und legen Sie SCIM als Bereitstellungsmethode fest.

-
Wählen Sie die Registerkarte Provisioning aus und klicken Sie auf die Schaltfläche Edit.

-
Wählen Sie im Bearbeitungsmodus der Einstellungen alle Bereitstellungsaktionen (die Optionen Import.. und Push..) sowie HTTP Header als Modus für Authentication aus.

-
Kopieren Sie (
) den Base URL Eintrag aus dem Abschnitt Provisioning auf der Seite Authentication des Company Dashboard und fügen Sie ihn in das Okta-Feld SCIM Connector base URL ein.
Kopieren Sie (
) den API Token Eintrag aus dem Abschnitt Provisioning auf der Seite Authentication des Company Dashboard und fügen Sie ihn in das Okta-Feld Authorization (unter HTTP HEADER) ein.

-
Geben Sie
userNameals Okta-Unique identifier field for users an.
-
Klicken Sie auf die Schaltfläche Test Connector Configuration (siehe oben) und stellen Sie sicher, dass die Verbindung funktioniert. Wenn der Konfigurationstest erfolgreich ist, schließen Sie das Testfenster und speichern Sie anschließend die Konfiguration (
 ).

-
Wählen Sie im Navigationsbaum links To App und anschließend die Option Edit aus.
Aktivieren Sie die Optionen Create Users, Update User Attributes und Deactivate Users und klicken Sie anschließend auf Save.

Bereitstellung und Aufhebung der Bereitstellung von Benutzern und Gruppen:
-
Wählen Sie die Registerkarte Push Groups aus und klicken Sie anschließend auf die Schaltfläche Refresh App Groups.

-
Wählen Sie im Hauptmenü die Seitenoption Directory » Groups aus.

Unter „Gruppen“ sollten sowohl Groups als auch Workspaces der Anwendung als Gruppeneinträge angezeigt werden.

-
Erstellen Sie „native“ Okta-Gruppen mit denselben Namen wie die Anwendungsgruppen bzw. Workspaces – in diesem Beispiel die importierten Gruppen „Administrators“ und „Workspace“.

-
Wählen Sie eine erstellte Okta-Gruppe aus und klicken Sie anschließend auf die Schaltfläche Manage Apps. Weisen Sie der Gruppe im Fenster Assign Applications to <group name> die SCIM-Anwendung zu und klicken Sie zum Abschluss auf
 .

-
Kehren Sie zur Seite Groups zurück und wählen Sie die Registerkarte Push Groups aus. Wählen Sie im Menü der Schaltfläche Push Groups die Option Find groups by name option aus.

-
Geben Sie den Gruppennamen ein (hier
Group Administrators) und wählen Sie anschließend die Option Link Group aus, um die Gruppe mit der Anwendungsgruppe zu verknüpfen. Speichern Sie diese Verknüpfungskonfiguration ().

Verwalten von Benutzern und Gruppen
Sie sollten nun Mitglieder zu den vorhandenen Anwendungsgruppen hinzufügen oder daraus entfernen können.
-
Erstellen Sie einen neuen Okta-Benutzer (Directory » People, anschließend Add Person auswählen). Stellen Sie sicher, dass der Benutzer eine eindeutige E-Mail-Adresse hat, die in AltiumLive noch nicht vorhanden ist.
-
Fügen Sie den neuen Benutzer einer Okta-Gruppe hinzu, die der SCIM-Anwendung zugewiesen ist (Directory » Groups, eine Gruppe auswählen und anschließend Assign People verwenden).
-
Prüfen Sie, ob der Benutzer im Company Dashboard angezeigt wird.
Um über die SCIM-Anwendung eine neue Benutzergruppe zu erstellen, erstellen Sie auf der Seite Groups eine neue Okta-Gruppe ( ). Suchen Sie anschließend auf der Registerkarte Push Groups nach dem neuen Gruppennamen und wählen Sie die Option Create Group (anstelle von „Gruppe verknüpfen“).

Die konfigurierte SCIM-Anwendung sollte Ihnen Folgendes ermöglichen:
-
Vorname, Nachname und E-Mail-Adresse eines Benutzers ändern.
-
Die Mitgliedschaft einer Gruppe ändern.
-
Den Namen einer Gruppe ändern.
-
Eine Gruppe erstellen.
-
Eine Gruppe löschen – heben Sie unter Push Groups die Verknüpfung der Gruppe auf und wählen Sie dabei die Option zum Löschen aus der App.
-
Einen Benutzer aktivieren oder deaktivieren – ein aktivierter Benutzer erhält eine Aktivierungs-E-Mail.
Workspaces werden in Okta ähnlich wie Benutzergruppen dargestellt, unterstützen jedoch nur die Verwaltung von Mitgliedschaften. Sie können weder einen neuen Workspace erstellen noch einen vorhandenen umbenennen.
Nachdem Sie einen Benutzer zu einer Workspace-Gruppe hinzugefügt oder daraus entfernt haben, können Sie das Ergebnis über die Oberfläche des Altium 365 Workspace überprüfen.

-
Der neue SCIM-Benutzer sollte sich per SSO anmelden können.
-
Der neue SCIM-Benutzer sollte automatisch in den Workspace eingeladen werden.
-
Dem Benutzer wird keine Einladungs-E-Mail gesendet.
Erweitern Sie den folgenden ausklappbaren Abschnitt, um ein schrittweises Beispiel für den Integrations- und Bereitstellungsprozess mit Microsoft Entra ID als Identitätsanbieter anzuzeigen:
SAML-Anmeldung mit Microsoft Entra ID
Integration mit Microsoft Entra ID
SAML-Anwendung:
-
Melden Sie sich beim Microsoft Entra Admin Center an.
-
Wählen Sie Identity und anschließend die Option Enterprise applications aus.

-
Erstellen Sie Ihre eigene Anwendung.

-
Wählen Sie Users and groups und anschließend Add user/group aus.


-
Wählen Sie Single sign-on, Step 1 und anschließend Edit aus.


-
Kopieren Sie (
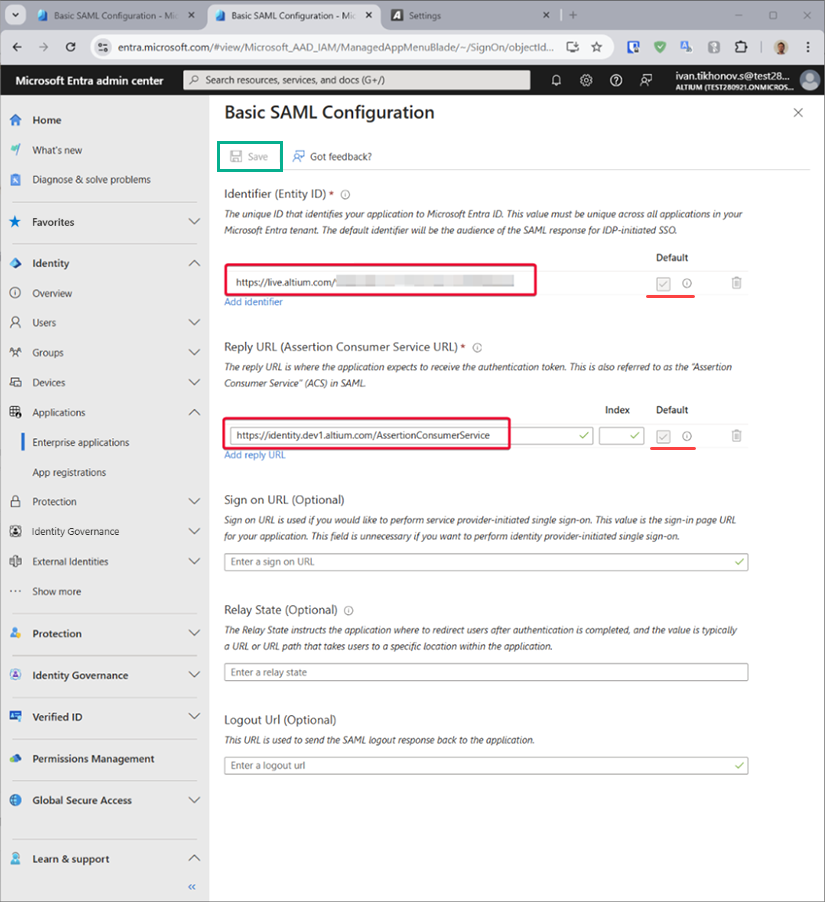
) die Einträge Entity ID und Single Sign On URL aus dem Abschnitt Altium Sign-On Settings auf der Seite Authentication des Company Dashboard. Fügen Sie die kopierten Zeichenfolgen in die Felder Entity ID und Assertion Consumer Service URL im Bereich für die SAML-Konfiguration der Microsoft Entra-App ein. Stellen Sie sicher, dass die Kontrollkästchen Default für diese Felder aktiviert sind, und speichern Sie anschließend die Konfiguration.
-
Laden Sie die erstellte Verbundmetadaten-XML-Datei herunter.

-
Laden Sie die Verbundmetadaten-XML-Datei auf der Seite Authentication des Company Dashboard hoch (im Bereich 2. SAML Identity Provider configuration des Abschnitts Altium Sign-On Settings) und testen Sie anschließend die SAML-Integrationsverbindung.
Bereitstellung:
-
Wählen Sie in der Verwaltungsansicht der Microsoft Entra-App im linken Bereich Provisioning und anschließend die Schaltfläche Get started aus.
-
Setzen Sie Provision MODE auf
Automatic. -
Kopieren Sie (
) die Einträge Base URL und API Token aus dem Abschnitt Provisioning auf der Seite Authentication des Company Dashboard und fügen Sie sie in die Felder Tenant URL bzw. Secret Token ein.
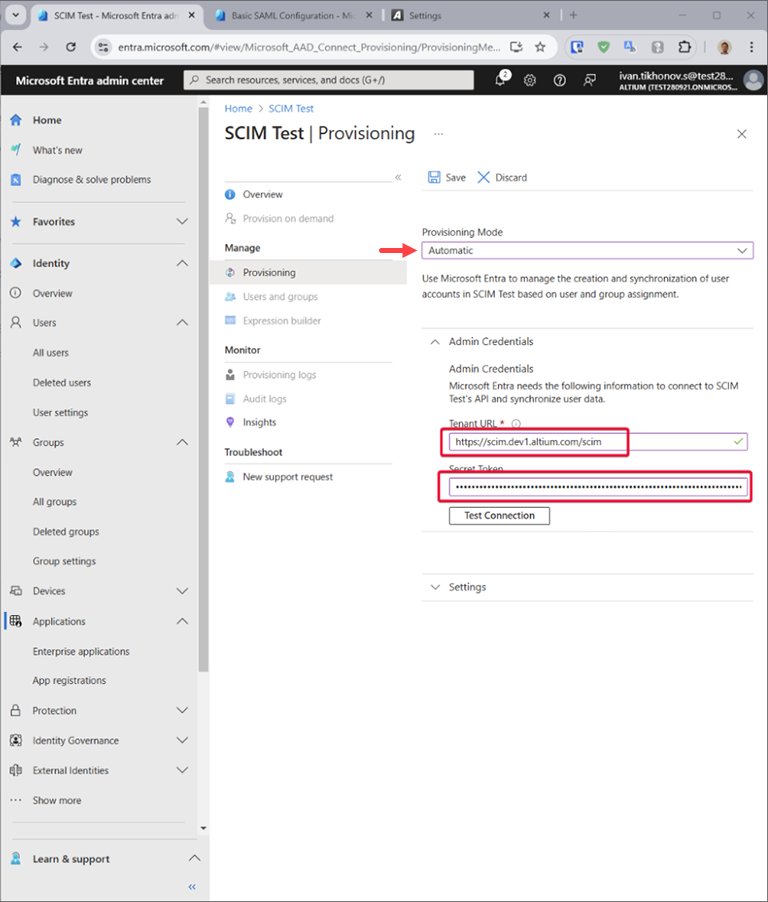
-
Klicken Sie auf die Schaltfläche Test Connection für die Microsoft Entra-Bereitstellung. Wenn die Anmeldeinformationen erfolgreich autorisiert wurden, speichern Sie (Save) die Konfiguration.

-
Im Abschnitt Mappings stehen zwei Sätze von Attributzuordnungen zur Auswahl – einer für Gruppenobjekte und einer für Benutzerobjekte.
Wählen Sie jede Zuordnung aus, um die Attribute zu überprüfen, die von Microsoft Entra ID mit Ihrer App synchronisiert werden. Die als Abgleichseigenschaften ausgewählten Attribute werden verwendet, um bei Aktualisierungsvorgängen die entsprechenden Benutzer und Gruppen in Ihrer App zu ermitteln. Wählen Sie Save aus, um Änderungen zu übernehmen. 
Optional können Sie die Synchronisierung von Gruppenobjekten deaktivieren, indem Sie die Gruppenzuordnung deaktivieren.
-
Unter Settings legt das Feld Scope fest, welche Benutzer und Gruppen synchronisiert werden. Wählen Sie Sync only assigned users and groups (empfohlen) aus, um nur Benutzer und Gruppen zu synchronisieren, die auf der Seite Users and groups zugewiesen wurden.

-
Sobald Ihre Konfiguration abgeschlossen ist, setzen Sie Provisioning Status auf „Ein“.

-
Wählen Sie Save aus, um den Microsoft Entra-Bereitstellungsdienst zu starten.
Erweitern Sie den ausklappbaren Abschnitt unten, um ein schrittweises Beispiel für die Integration von JumpCloud als Identitätsanbieter zu sehen:
SAML-SSO-Konfiguration mit JumpCloud
Integration mit JumpCloud als Identitätsanbieter
-
Wählen Sie in der JumpCloud-Oberfläche im Navigationsbaum SSO und anschließend auf der Seite SSO die Schaltfläche Add New Application aus.

-
Geben Sie im Suchfeld des Konfigurationsfensters '
saml' ein, um Custom SAML App zu finden und anschließend zu installieren.
-
Benennen Sie Ihre Instanz von Custom SAML App – in diesem Beispiel lautet die Bezeichnung '
Altium'.
-
Wechseln Sie in der JumpCloud-Konfigurationsoberfläche zur Registerkarte SSO. Kopieren Sie (
) die Einträge Entity ID und Single Sign On URL aus dem Abschnitt Altium Sign-On Settings auf der Seite Authentication des Company Dashboard und fügen Sie sie in die Felder SP Entity ID bzw. Default URL ein.
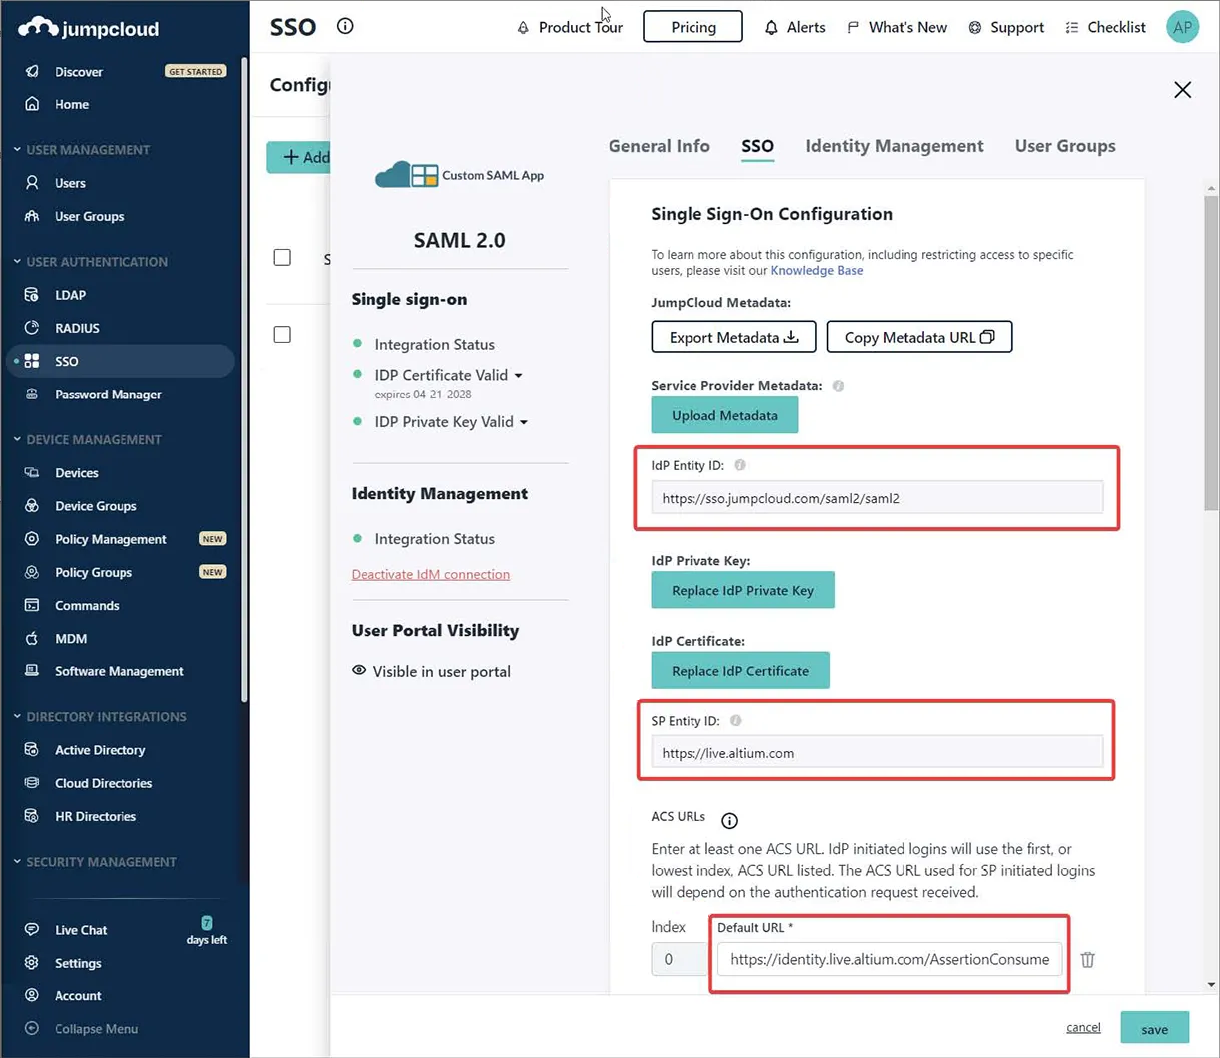
-
Geben Sie den JumpCloud-Endpunkt IDP URL ein und aktivieren Sie die Option Declare Redirect Endpoint.

-
Wechseln Sie in der JumpCloud-Oberfläche zur Registerkarte Identity Management. Kopieren Sie (
) die Einträge Base URL und API Token aus dem Abschnitt Provisioning auf der Seite Authentication des Company Dashboard und fügen Sie sie in die Felder Base URL bzw. Token Key ein. Geben Sie außerdem eine geeignete Test-E-Mail-Adresse ein.
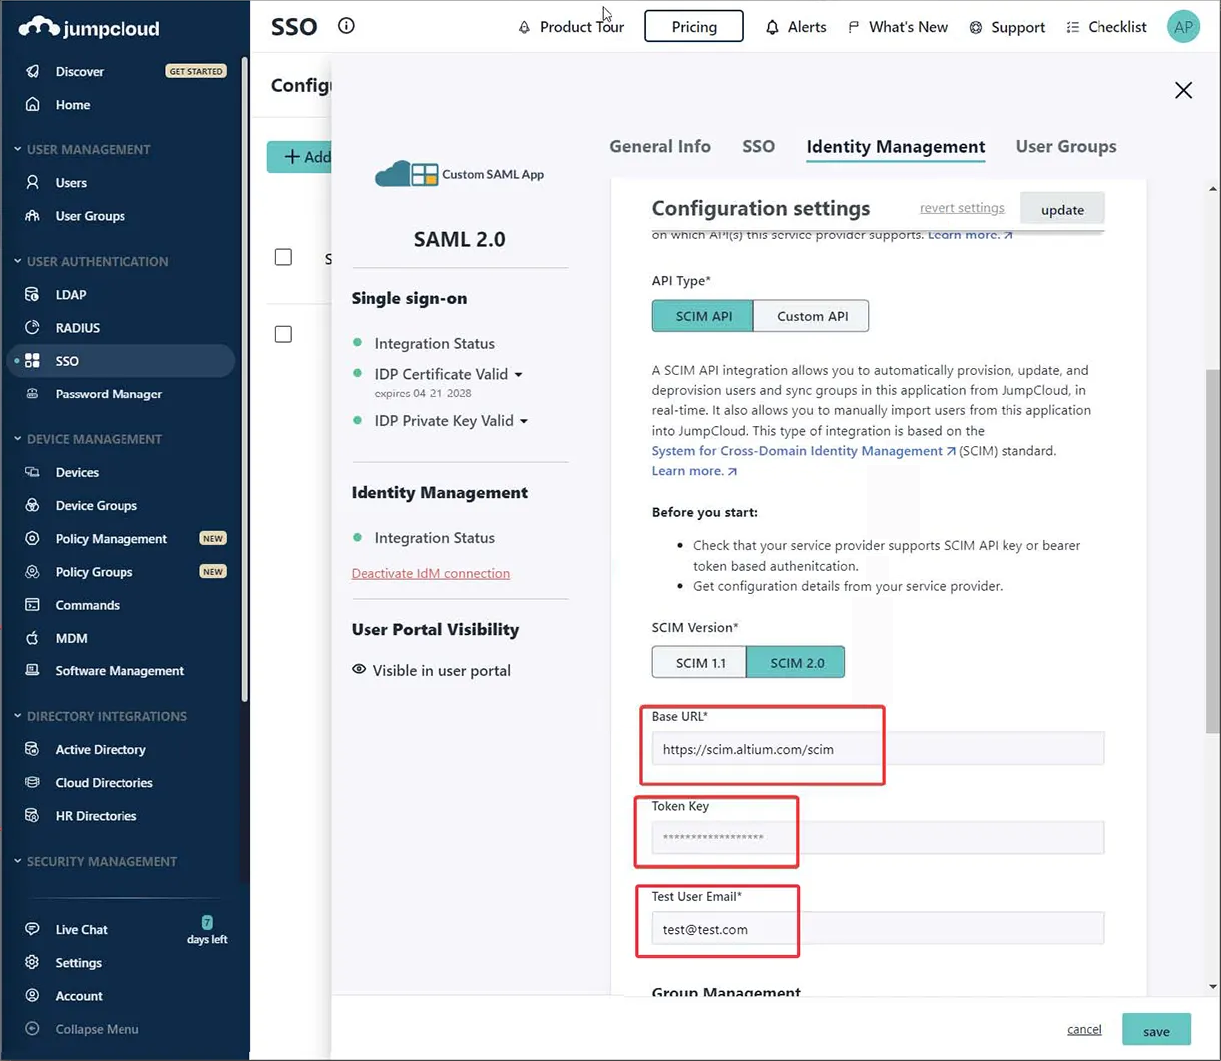
-
Führen Sie Test Connection aus. Daraufhin wird oben rechts auf der Seite eine Bestätigungsmeldung angezeigt (siehe unten).

-
Deaktivieren Sie die Option Group Management (entfernen Sie das Häkchen) und wählen Sie anschließend Activate, um die Konfiguration zu speichern.

-
Wechseln Sie in der JumpCloud-Oberfläche zurück zur Registerkarte SSO und laden Sie mit der Option Export Metadata die erzeugte SAML-Metadaten-XML-Datei herunter.

-
Importieren Sie auf der Seite Authentication des Company Dashboard die heruntergeladene Metadaten-XML-Datei und starten Sie anschließend mit der Schaltfläche Test Sign On einen Integrationstest. Daraufhin sollte ein erfolgreiches Integrationstestergebnis angezeigt werden. Nach der Verbindungsbestätigung können Sie im Abschnitt Authentication methods die Option Altium Sign-On Settings und anschließend die Option SSO aktivieren.
Erweitern Sie den ausklappbaren Abschnitt unten, um ein schrittweises Beispiel für die Integration von Microsoft AD FS als Identitätsanbieter zu sehen:
SSO-SAML-Authentifizierung mit Microsoft AD FS
SSO-SAML-Authentifizierung mit Microsoft Administrative Domain Federated Services (AD FS)
Führen Sie die folgenden Schritte aus, um die Anmeldung bei Ihrer Altium 365-Organisation für die SSO-Authentifizierung über Ihre AD FS-Instanz einzurichten.
Voraussetzungen
-
Administratorzugriff auf das Unternehmenskonto der Organisation in Altium 365.
-
Administratorzugriff auf die AD FS-Instanz.
AD FS einrichten
-
Öffnen Sie die Anwendung AD FS Management (normalerweise Start → Windows Administrative Tools → AD FS Management).
-
Navigieren Sie zu Relying Party Trusts und klicken Sie auf die Option Add Relying Party Trust... (1).
-
Stellen Sie im Pop-up-Fenster sicher, dass Claims aware (2) ausgewählt ist, und klicken Sie auf Start (3).

-
Wählen Sie im Schritt Select Data Source die Option Enter data about the relying party manually (1) aus und klicken Sie auf Next (2).

-
Geben Sie einen Anzeigenamen für die Vertrauensstellung an. In diesem Beispiel wird
AltiumLiveals Anzeigename verwendet.
-
Je nach Sicherheitskonfiguration können Sie optional ein Zertifikat zur Tokenverschlüsselung angeben. In dieser Anleitung verwenden wir keines.

-
Stellen Sie im Schritt Configure URL sicher, dass die Option Enable support for the SAML 2.0 WebSSO protocol (1) ausgewählt ist, und geben Sie
https://identity.live.altium.com/AssertionConsumerServicein das Feld Relying party SAML 2.0 SSO service URL: (2) ein. Klicken Sie auf Next (3).
-
Geben Sie im Schritt Configure Identifiers eine Kennung für diese Vertrauensstellung in das Eingabefeld (1) ein. Die Kennung muss dem Eintrag Entity ID im Bereich SAML Single Sign-On auf der Seite Dashboard Authentication entnommen werden. Klicken Sie unbedingt auf die Schaltfläche Add (2).

Das Ergebnis sollte wie folgt aussehen. Klicken Sie auf Next.

-
Je nach Sicherheitskonfiguration können Sie im nächsten Schritt optionale Zugriffssteuerungsrichtlinien auswählen. In diesem Beispiel wählen wir keine zusätzlichen Richtlinien aus und fahren mit der Option
Permit everyonefort.
-
Überprüfen Sie die Konfiguration und wählen Sie Next.

-
Beim Einrichten der Vertrauensstellung sind nicht alle Einstellungen verfügbar. Damit
SHA-1als sicherer Hashalgorithmus verwendet werden kann, klicken Sie mit der rechten Maustaste auf den Namen der gerade hinzugefügten Relying Party Trust und wählen Sie Properties.
-
Wählen Sie im Eigenschaftenfenster die Registerkarte Advanced (1) aus und legen Sie
SHA-1als sicheren Hashalgorithmus (2) fest. Klicken Sie auf OK, um die Änderungen zu speichern.
-
Wählen Sie im Fenster „AD FS-Verwaltung“ die hinzugefügte Vertrauensstellung der vertrauenden Seite und anschließend die Option „Anspruchsausstellungsrichtlinie bearbeiten...“ aus.

-
Wählen Sie im Fenster Edit Claim Issuance Policy die Option Add Rule...

-
Stellen Sie im Schritt Choose Rule Type des Assistenten sicher, dass Send LDAP Attributes as Claims ausgewählt ist, und klicken Sie anschließend auf Next.

-
Geben Sie einen Claim rule name (1) an, wählen Sie
Active Directoryals Attribute store (2) und wählen Sie ein LDAP Attribute (3) aus der ID aus, die den Benutzernamen für das Altium-Konto enthält. Dieses Attribut muss in Outgoing Claim Type (3) dem Wert Name ID zugeordnet werden. Klicken Sie auf Finish (4).
-
Stellen Sie sicher, dass die Anspruchsausstellungsrichtlinie gespeichert wird, indem Sie auf OK klicken.


Damit ist die Einrichtung von AD FS abgeschlossen.
Altium 365 einrichten
-
Öffnen Sie die Seite Authentication des Company Dashboard und laden Sie die zuvor heruntergeladene Datei
FederationMetadata.xmlhoch (weitere Informationen finden Sie unten im Abschnitt SSO-Konfiguration im Dashboard). Die Konfiguration sollte importiert werden, und die Werte von X509 Certificate, Identity Provider Issuer und IdP Single Sign-On URL sollten sichtbar sein. Klicken Sie auf die Schaltfläche Test Sign On, um die Einrichtung zu testen. -
Geben Sie auf dem Anmeldebildschirm die Benutzeranmeldedaten gemäß den Anforderungen Ihrer Organisation ein und klicken Sie auf Sign in.

-
Die Assertion wird an Altium 365 zurückgesendet. Wenn auf dem Bildschirm die Meldung Test SAML connection was successful! angezeigt wird, wurde die Konfiguration korrekt abgeschlossen. Sie können die SAML-Antwort anzeigen, indem Sie auf die Schaltfläche See Response klicken. Klicken Sie auf Back to Settings, um zur Seite Authentication zurückzukehren.
-
Aktivieren Sie auf der Seite Authentication die Optionen Altium Sign-On Settings und SSO.
Damit ist die Einrichtung abgeschlossen. Ab jetzt sollten sich Benutzer Ihrer Organisation mit dem AD FS Ihrer Organisation als SSO-Identitätsanbieter bei Altium 365 anmelden können.
Erweitern Sie den ausklappbaren Abschnitt unten, um ein Schritt-für-Schritt-Beispiel für die Integration von AWS IAM Identity Center als Identitätsanbieter anzuzeigen:
SSO-SAML-Konfiguration mit AWS IAM Identity Center
SSO-SAML-Konfiguration mit Amazon Web Services (AWS) Identity Access Management (IAM) Identity Center
-
Gehen Sie zu IAM Identity Center und fügen Sie eine benutzerdefinierte SAML-2.0-Anwendung hinzu (Add Application).


-
Kopieren Sie (
) die Einträge Entity ID und Single Sign On URL aus dem Abschnitt Altium Sign-On Settings auf der Seite Authentication des Unternehmens-Dashboards und fügen Sie sie in die AWS-Einstellungen für die Metadaten-URL ein. Bestätigen Sie die Einstellungen mit Submit.
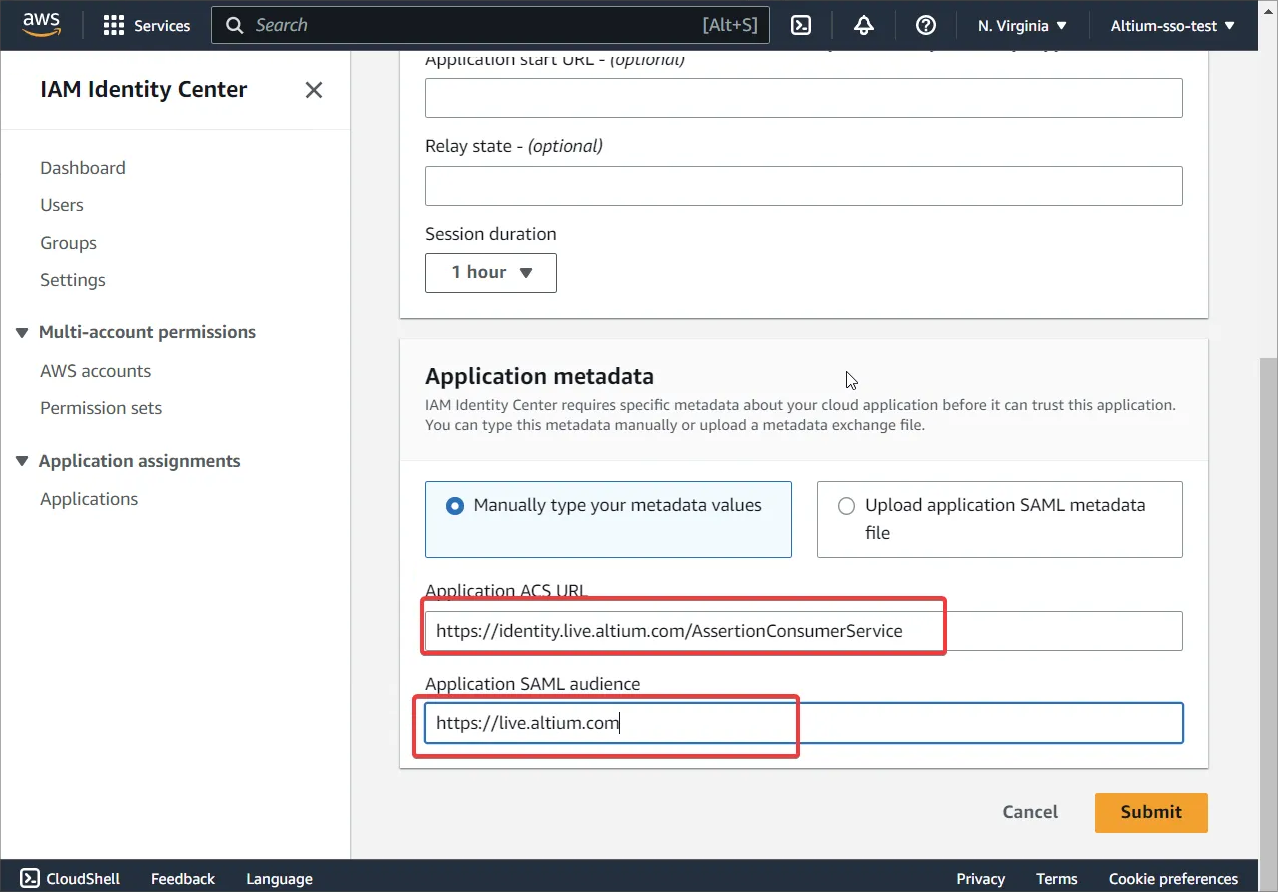
-
Laden Sie die Metadatendatei aus dem Bereich IAM Identity Center metadata herunter.

-
Gehen Sie zu Edit attribute mappings.

-
Fügen Sie
${user:email}und Format alsunspecifiedhinzu.
-
Erstellen Sie neue Benutzer in AWS – die Benutzernamen sollten dem Format
user@domain.comentsprechen.Weisen Sie die Anwendung den erstellten Benutzern oder einer Gruppe zu.

-
Die Option Provisioning auf der Seite Authentication des Unternehmens-Dashboards sollte deaktiviert sein.
Derzeit unterstützt AWS keine automatische ausgehende Bereitstellung über SCIM.
-
Stellen Sie sicher, dass sowohl auf der Altium- als auch auf der IAM-Seite dieselben Benutzer vorhanden sind. Die Benutzernamen sollten dem Format
user@domain.comentsprechen.
-
Laden Sie auf der Seite Authentication des Unternehmens-Dashboards die zuvor heruntergeladene XML-Datei hoch (weitere Informationen finden Sie im Abschnitt SSO-Konfiguration im Dashboard weiter unten). Klicken Sie auf die Schaltfläche Test Sign On, um die Einrichtung zu testen.
-
Anschließend werden Sie zur AWS-Anmeldeseite weitergeleitet. Geben Sie Ihre AWS-Zugangsdaten ein. Sie sollten zurück zum Dashboard weitergeleitet werden und die Meldung Test SAML connection was successful! sehen.
-
Aktivieren Sie nach einem erfolgreichen Test die Optionen Altium Sign-On Settings und SSO.
SSO-Konfiguration im Dashboard
Um das SSO-System in Dashboard zu konfigurieren (sofern dies noch nicht erfolgt ist), verwenden Sie die Schaltfläche  auf der Seite Authentication, um die vom Identitätsanbieter Ihres Unternehmens generierte XML-Datei mit der SAML-IdP-Konfiguration auszuwählen und hochzuladen – siehe die obigen Beispiele zur IdP-Integration. Alternativ können Sie über den Link enter manually die einzelnen Elemente (Sicherheitszertifikat und URLs) der Konfiguration hinzufügen.
Das System analysiert die hochgeladene IdP-XML-Datei und extrahiert die wichtigsten Konfigurationsfelder (X509 Certificate, Identity Provider Issuer-URL und IdP Single Sign-On URL), die bei Bedarf manuell bearbeitet werden können ( ).
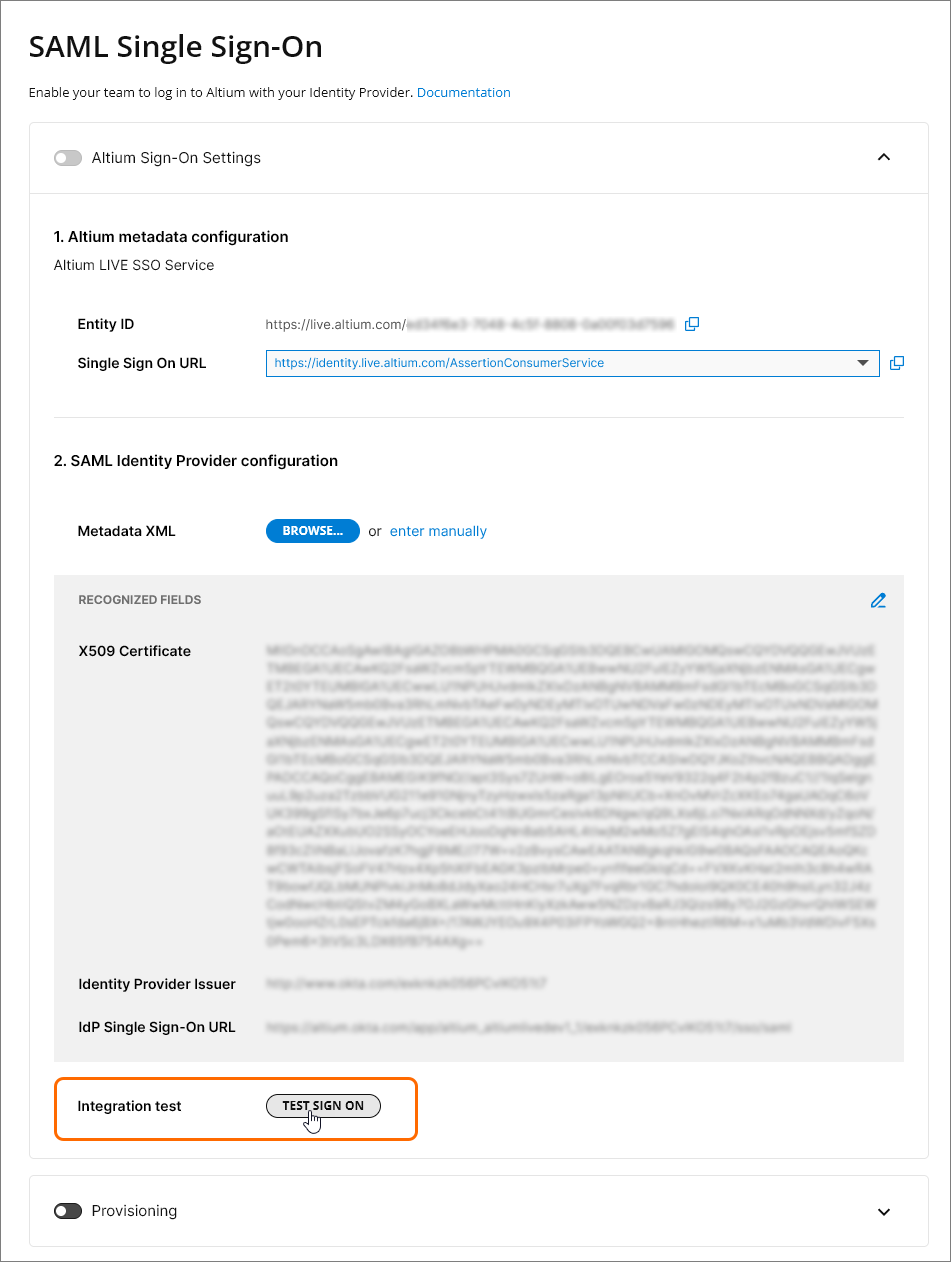
SSO wird erst aktiviert, nachdem ein Integration Test ausgeführt wurde, der über die Schaltfläche  gestartet wird. Dabei werden der SSO-Identitätsprozess und die SSO-Anmeldung Ihres Unternehmens überprüft. Anschließend wird eine Bestätigungsmeldung angezeigt, die eine Option zum Prüfen des SAML-Autorisierungsergebniscodes enthält (
 ).
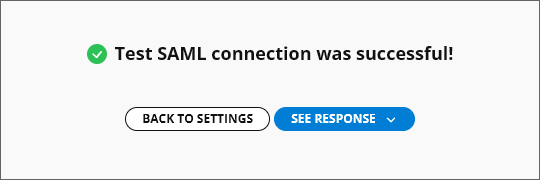
Zurück auf der Seite Authentication wird die Gültigkeitsprüfung der Konfiguration als erfolgreich gemeldet, und die Single-Sign-On-Funktion des Unternehmenskontos kann aktiviert werden ( ). Wenn SSO anschließend entweder manuell oder aufgrund einer Konfigurationsänderung deaktiviert wird, steht die Schaltfläche zur Verfügung, um den Test zu wiederholen.
Mehrere Organisationen mit einem SSO-Anbieter
Wenn Ihr Unternehmen unter seinem Altium-Konto mehr als eine Altium-Organisation hat – beispielsweise eine Organisation für jede Weltregion –, kann ein einziger SSO-Identitätsanbieter die SSO-Authentifizierung für das gesamte Unternehmen verwalten. Dazu wird ein erweitertes Entity ID-Format im Dashboard verwendet.
Das Entity ID-Format (standardmäßig https://live.altium.com) wird um ein GUID-Suffix erweitert, das für die aktuelle Organisation generiert wird. Dieses erweiterte URL-Format kann dann für eine bestimmte SSO-Anbieteranwendung verwendet werden, die dieser Altium-Organisation zugeordnet ist. Andere Organisationen unter dem Altium-Konto Ihres Unternehmens mit unterschiedlichen GUID-Suffixen für Entity ID können mit anderen SSO-Anwendungen desselben SSO-Identitätsanbieters verknüpft werden. In der Praxis bedeutet dies, dass die SSO-Anmeldeauthentifizierung für das gesamte Unternehmen über einen einzigen SSO-Identitätsanbieter verwaltet werden kann.
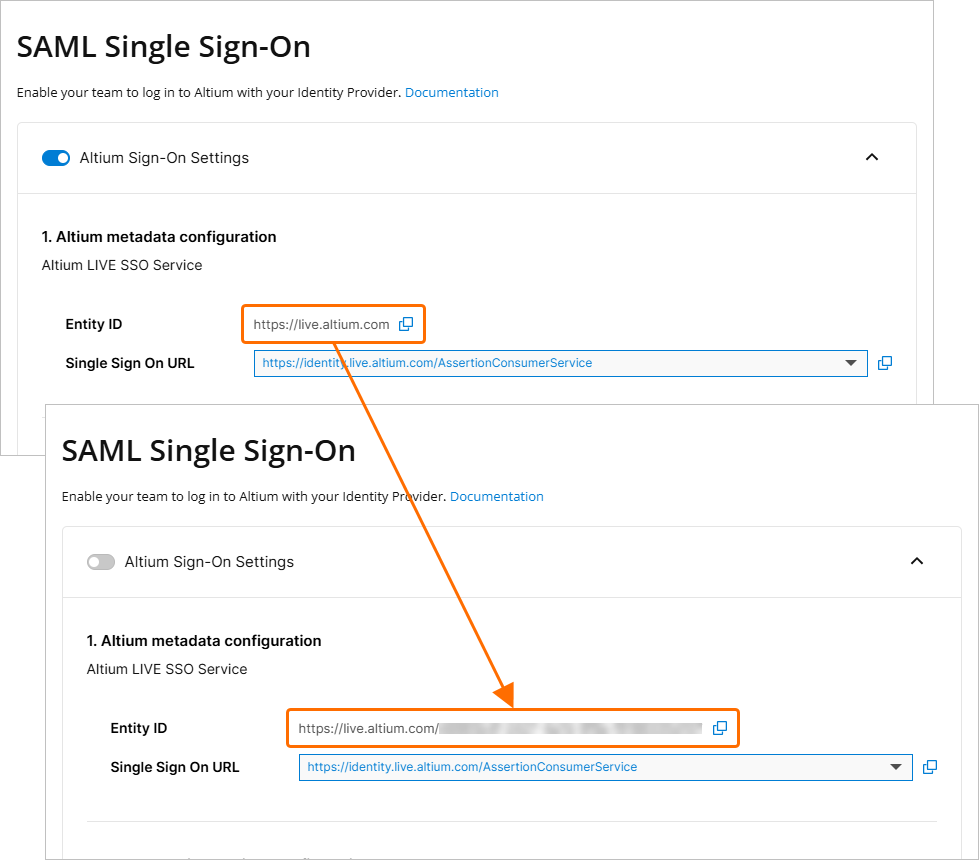 Die erweiterte Entitäts-ID, die der aktuellen Dashboard-Organisation zugeordnet ist, kann einer bestimmten SSO-Anbieteranwendung zugewiesen werden.
So aktivieren Sie die erweiterte Entity ID für eine aktive SAML-SSO-Konfiguration:
-
Deaktivieren Sie Altium Sign-On Settings.
-
Aktualisieren Sie die Seite, um die Neugenerierung der Entity ID-URL im erweiterten Format auszulösen:
https://live.altium.com/XXXXXXXXXX. Die aktuelle Organisation kann nun anhand ihrer erweiterten Entity ID eindeutig identifiziert werden. -
Ändern Sie in der Anwendungsverwaltung des Identitätsanbieters die Entity ID-Referenz der Anwendung – üblicherweise eine Variante von „Audience“ oder „Entity“ – auf die neue erweiterte Version, die Sie aus dem Altium-Dashboard kopiert haben. Speichern Sie die Einstellungen.
-
Aktivieren Sie im Dashboard Integration test und aktivieren Sie Altium Sign-On Settings erneut.
Dieser Vorgang kann für die anderen Altium-Organisationen Ihres Unternehmens wiederholt werden. Diese sollten jeweils mit einer eigenen dedizierten Anwendung innerhalb des SSO-Identitätsanbieters verknüpft werden. Als Beispiel dient die hier enthaltene Einrichtungsanleitung für Microsoft Entra ID: Dort wird in Schritt 3 eine benannte Anwendung erstellt und in Schritt 6 die Identifier (Entity ID) hinzugefügt.
Authentifizierungsmethoden
Die Dashboard-Seite Authentication bietet nicht nur eine Oberfläche zur Konfiguration der Altium-SSO-Verbindung, sondern auch globale und individuelle Steuerungsmöglichkeiten für sämtliche Benutzeranmeldeoptionen: die herkömmliche Anmeldung per E-Mail/Passwort, die Anmeldung über Google®, Facebook® und Renesas sowie Single Sign-On über den Identitätsanbieter Ihrer Organisation. Die im Abschnitt Authentication methods der Seite aktivierten Optionen bestimmen, welche Anmeldemethoden allen Benutzern des Unternehmenskontos Ihrer Organisation zur Verfügung stehen.
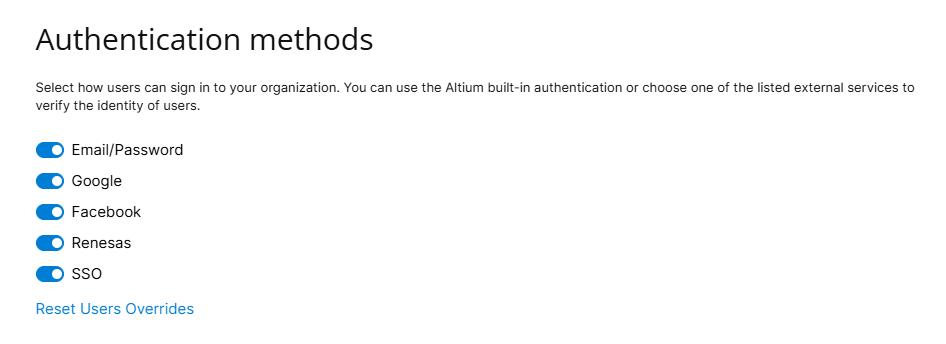
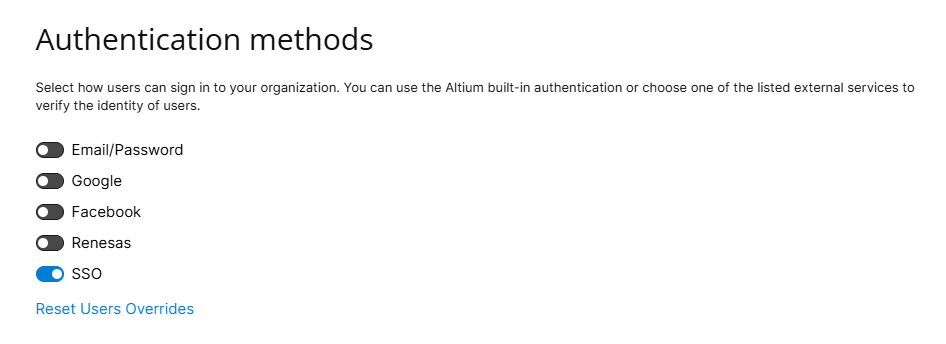
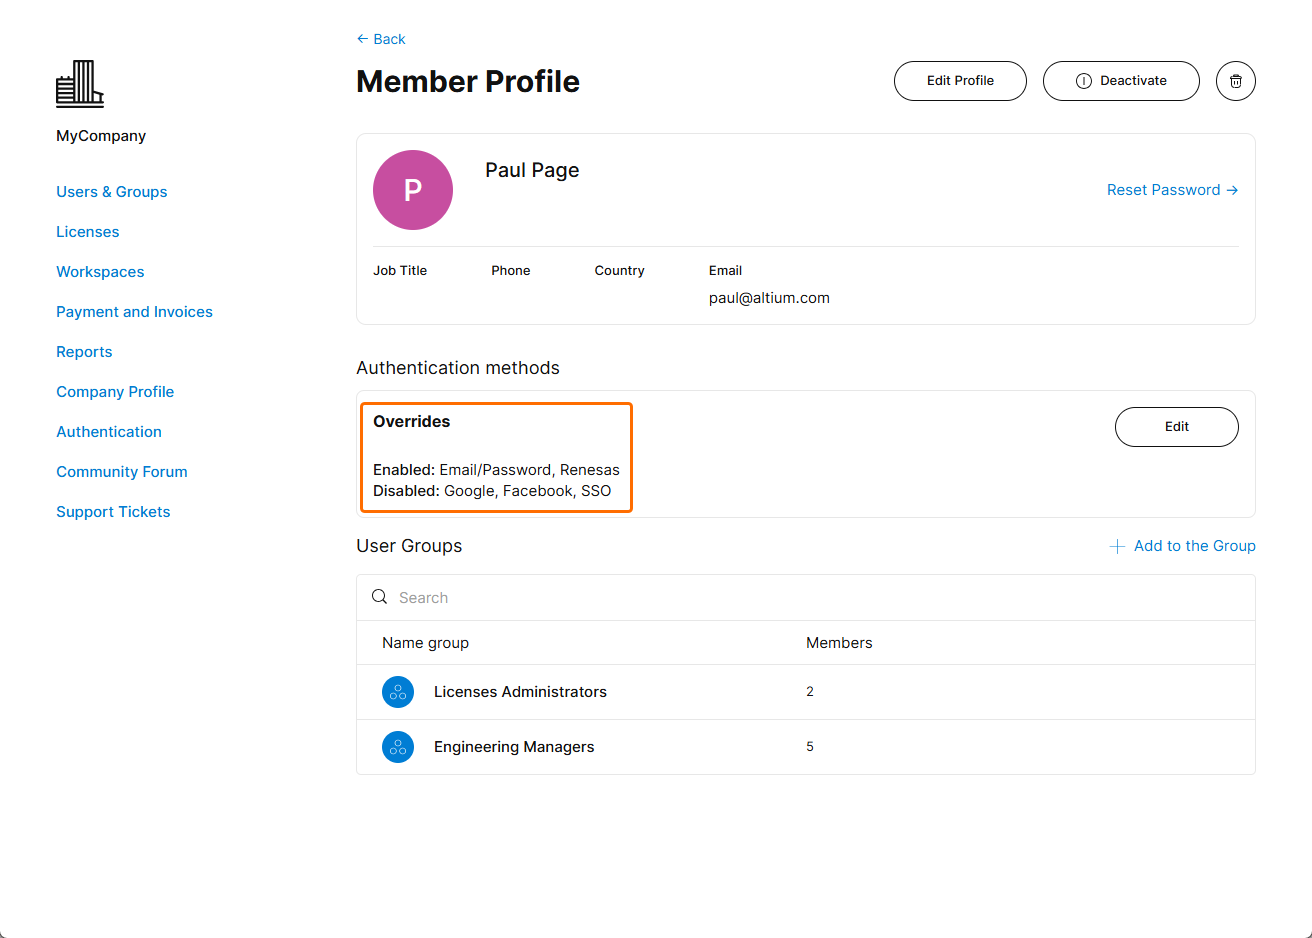
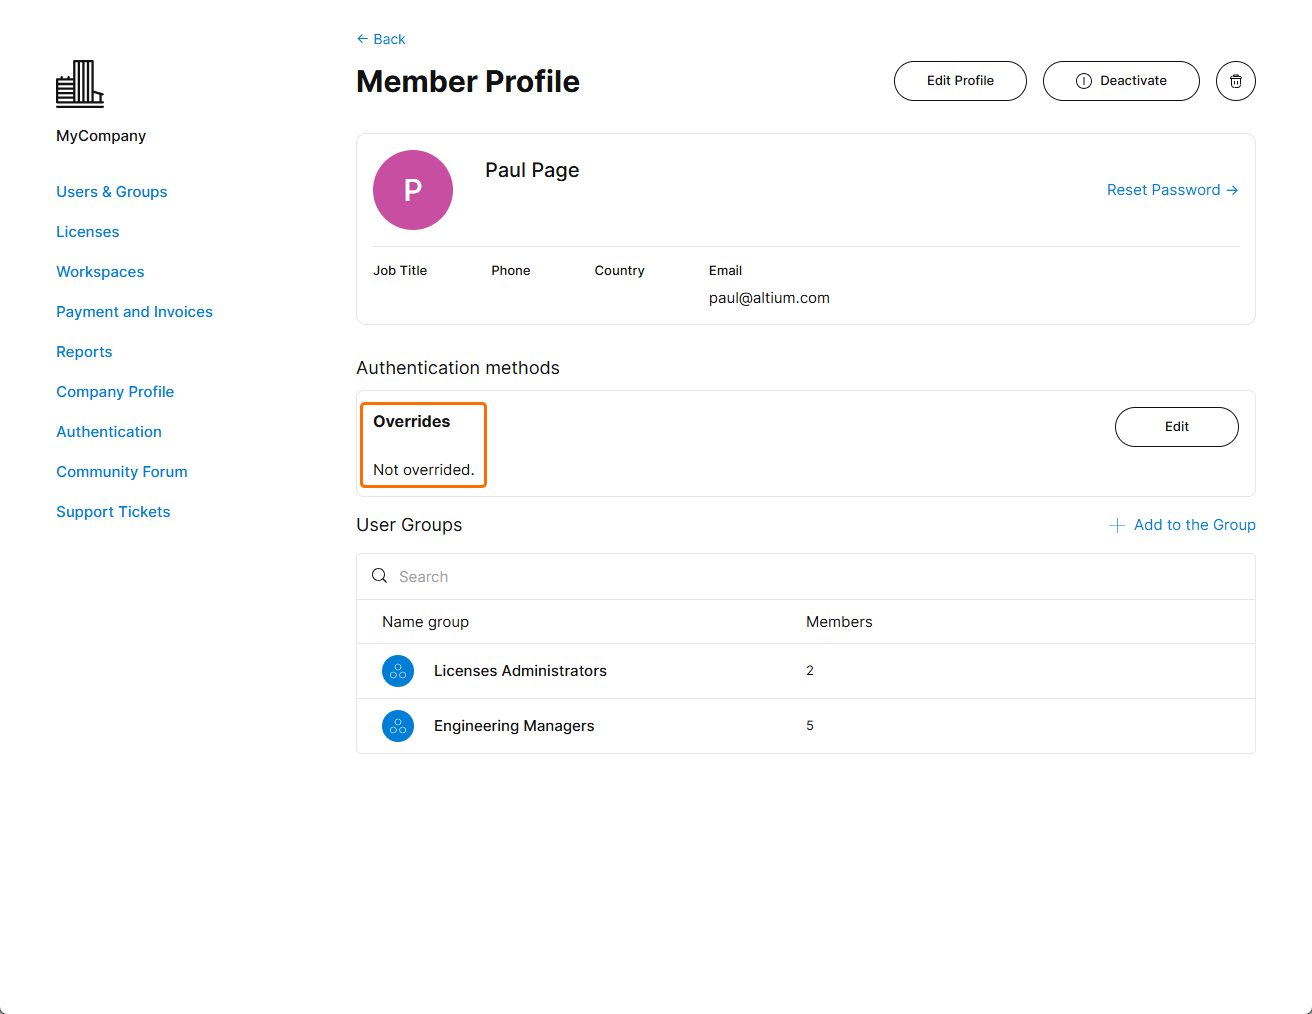
Die Anmeldeoptionen für einen individual-Benutzer können durch Bearbeiten der Einstellungen in seinem Dashboard Altium-Kontoeintrag konfiguriert werden. Klicken Sie auf der Dashboard-Seite „Benutzer“ des Benutzers auf die Schaltfläche  , um auf seine Optionen zum Überschreiben der Anmeldeeinstellungen zuzugreifen. Wenn diese Einstellungen bei aktivierter Option Override Authentication methods bearbeitet werden, haben sie nur für diesen Benutzer Vorrang vor den globalen Anmeldeeinstellungen auf der Seite Authentication.
Die Einstellungen zum Überschreiben der Authentifizierung können verwendet werden, wenn SSO als Anmeldemethode für eine Organisation vorgeschrieben ist (alle anderen Optionen sind global deaktiviert), ein einzelner Benutzer jedoch eine bestimmte Art des Anmeldezugriffs benötigt – beispielsweise ausschließlich per E-Mail/Passwort.
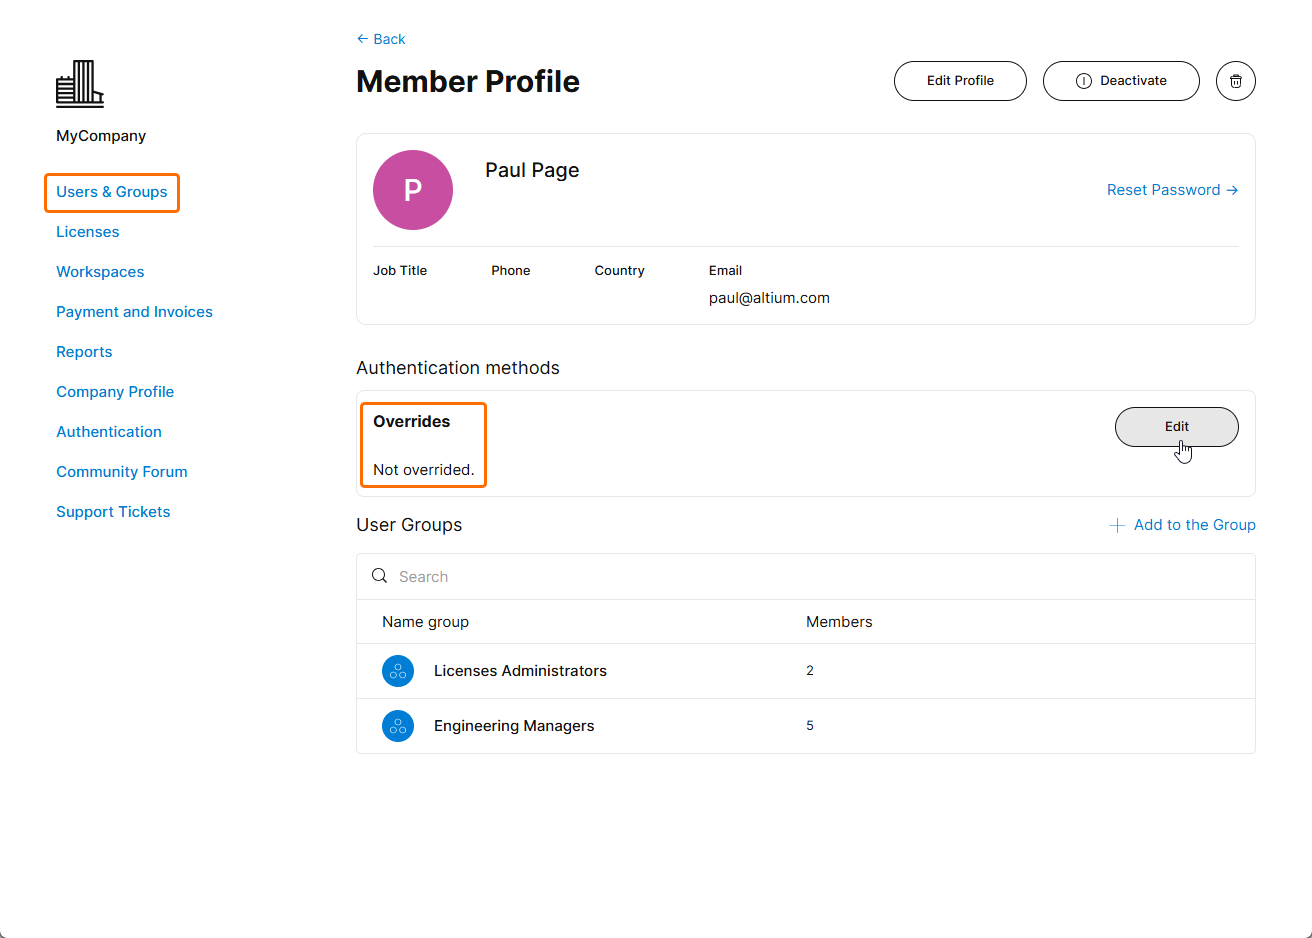
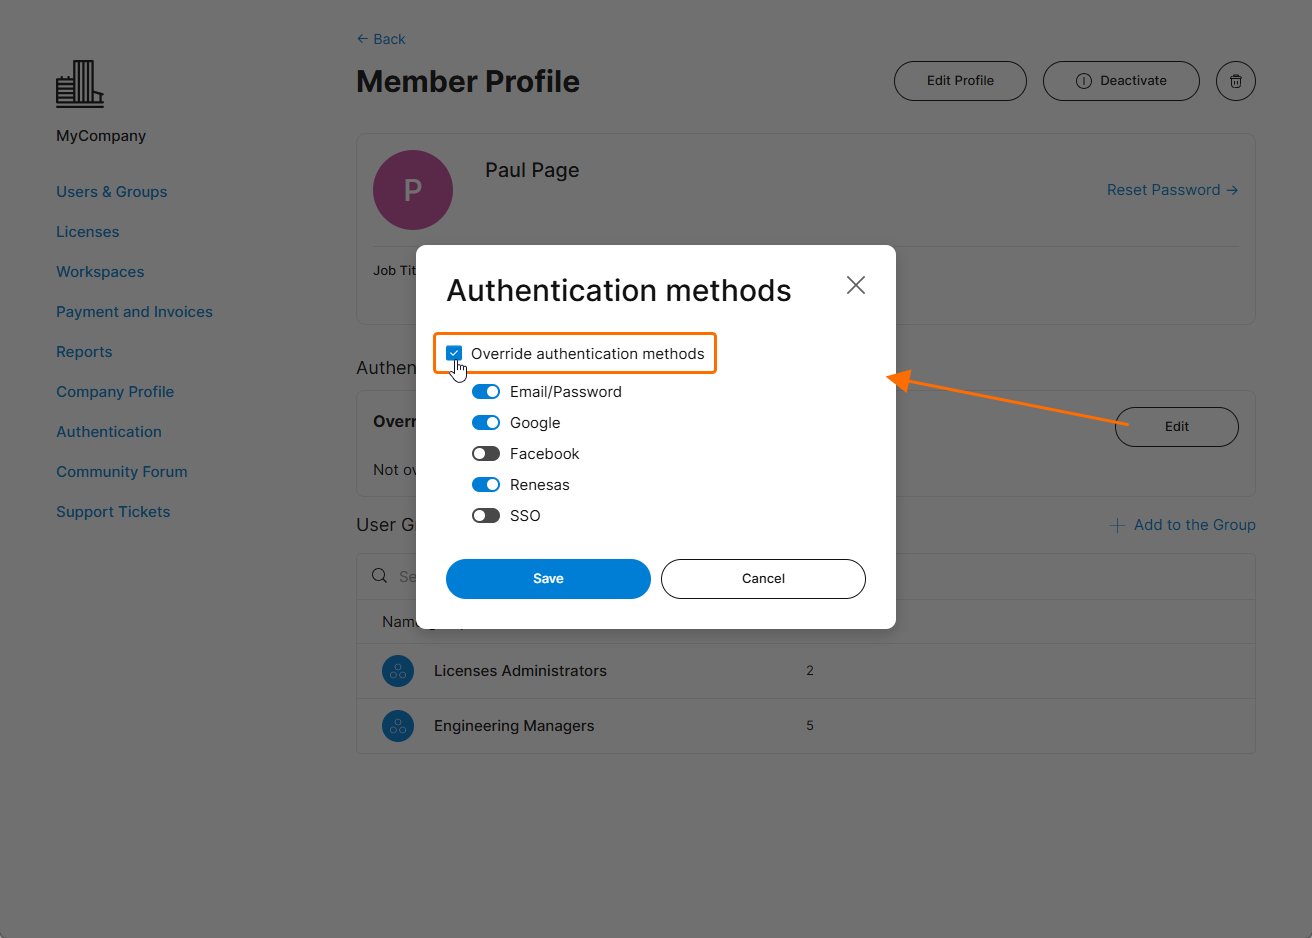
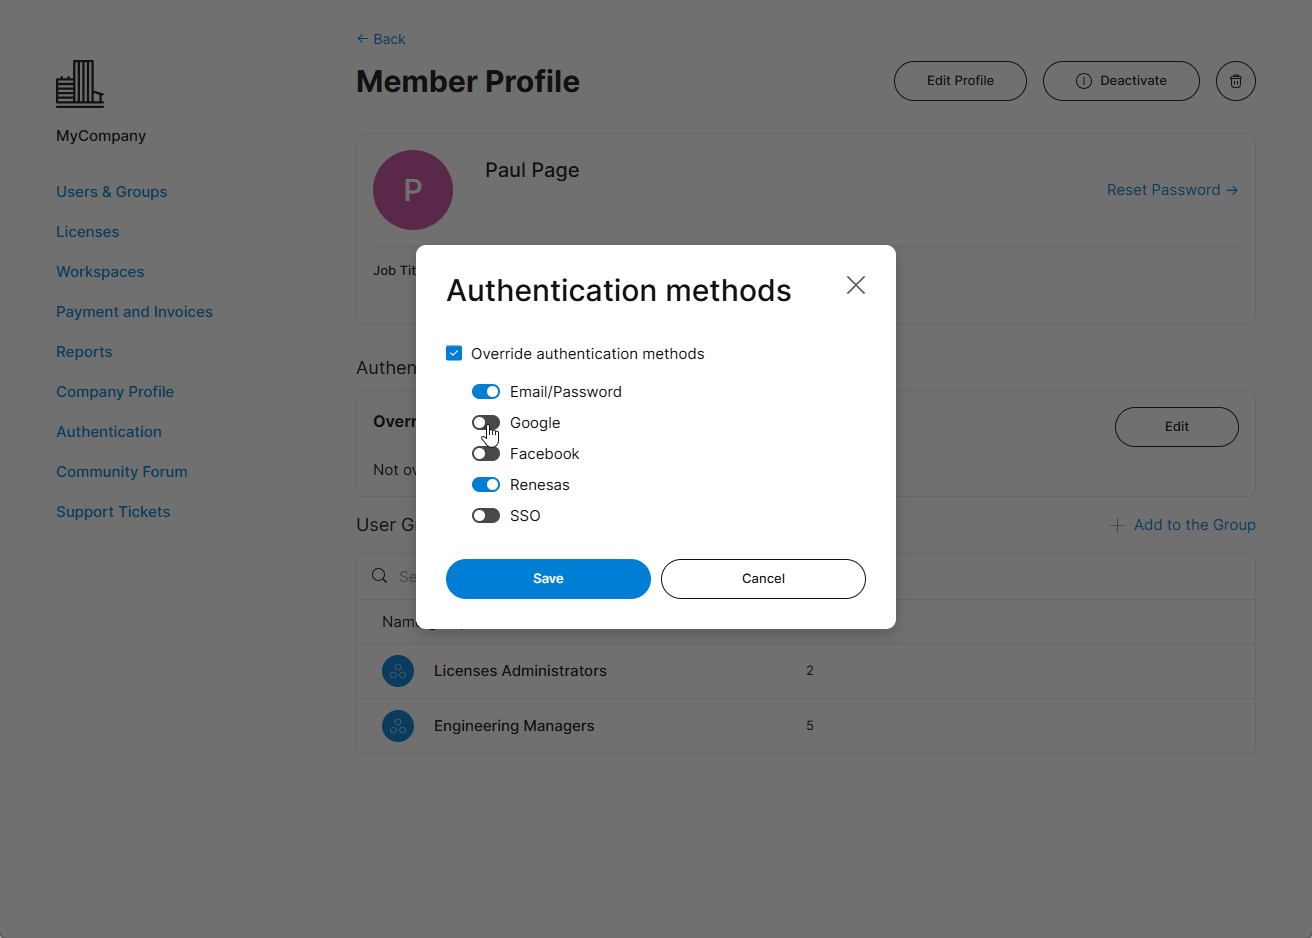
Hier ist die Authentifizierungsmethode Google für dieses Mitglied deaktiviert. Bestätigen Sie die neuen Einstellungen mit der Schaltfläche  .
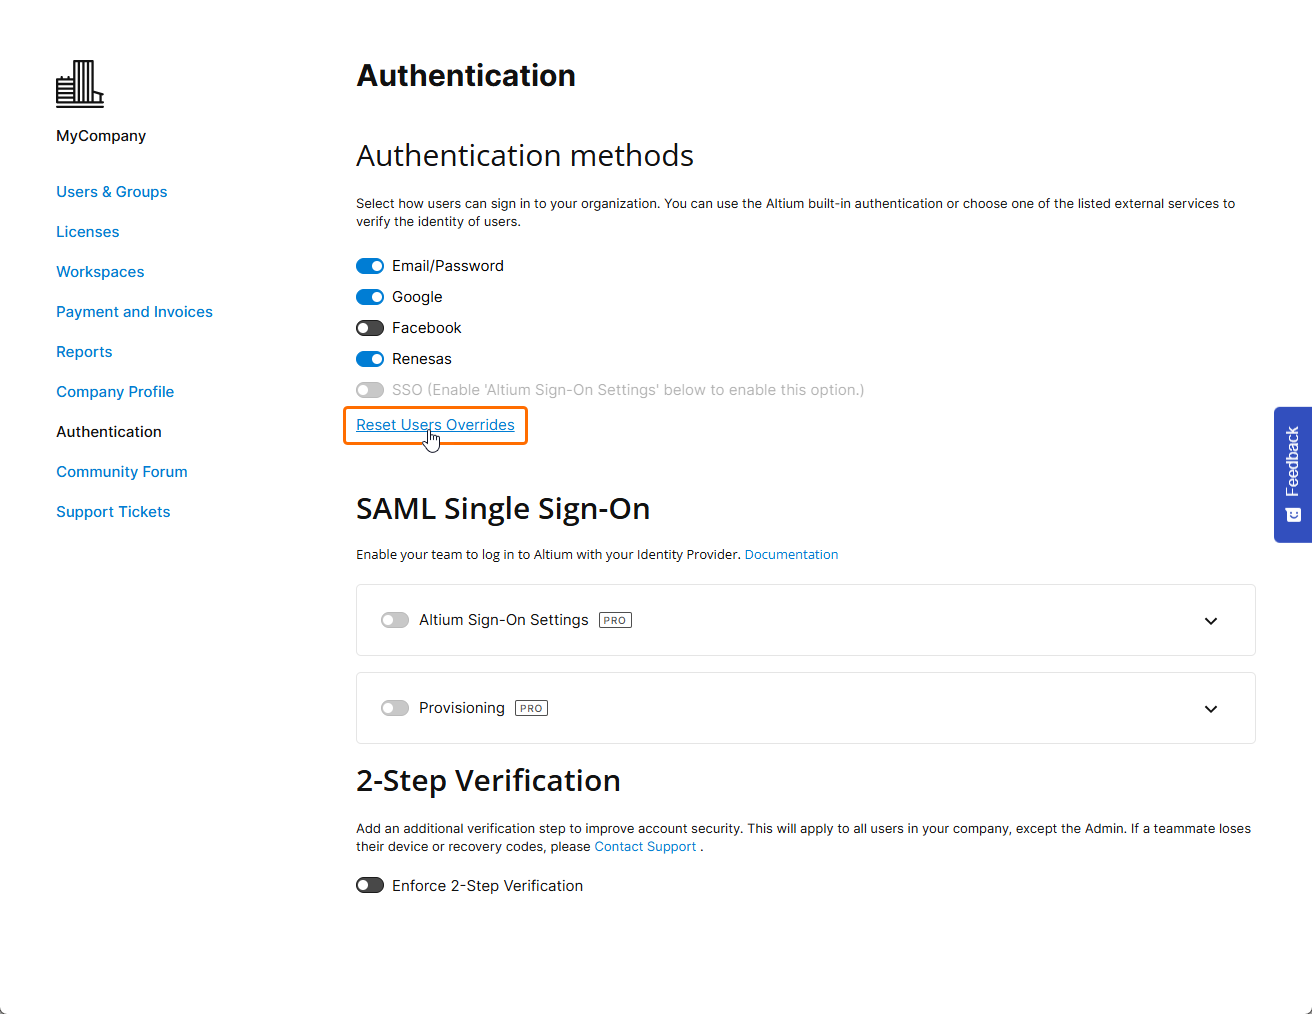
Individuelle Anmeldemethoden für Benutzer, die über die Einstellungen Override Authentication methods festgelegt wurden (wie oben beschrieben), können mit der Option Reset users overrides im Abschnitt Authentication methods der Seite Authentication auf ihre Standardwerte zurückgesetzt werden. Dadurch werden die individuellen Anmeldeeinstellungen aller Benutzer auf die globalen Authentifizierungsmethoden zurückgesetzt, die aktuell auf der Seite Authentication ausgewählt sind.
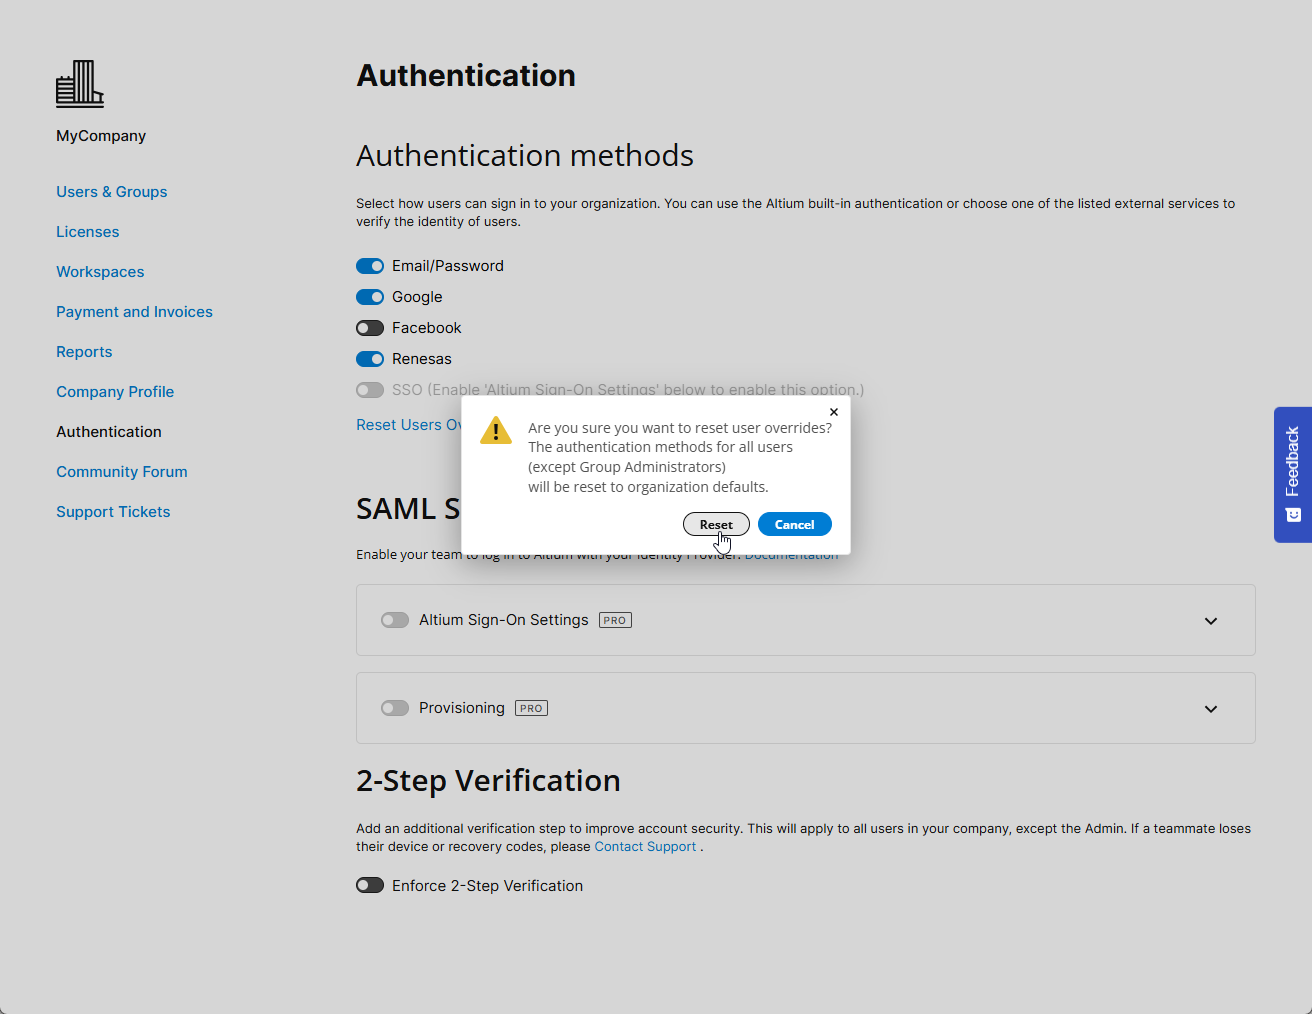
Bestätigen Sie das Zurücksetzen der Authentifizierungsmethoden mit der Schaltfläche  im Bestätigungsdialog.
Konfiguration der Bestätigung in zwei Schritten
Gruppenadministratoren eines Unternehmenskontos können die Bestätigung in zwei Schritten konfigurieren, um eine zusätzliche Sicherheitsebene bereitzustellen. Damit können Benutzer ihre Identität bestätigen, wenn sie versuchen, sich mit E-Mail-Adresse und Passwort bei ihren Altium-Konten anzumelden. Als zusätzliche Bestätigungsmethode kann entweder das Senden eines Einmalpassworts (OTP) per E-Mail oder das Generieren eines OTP in einer Authentifizierungs-App wie Google Authenticator oder Okta Verify festgelegt werden. Die Bestätigung in zwei Schritten kann für alle Benutzer des Unternehmenskontos erzwungen werden. Alternativ können einzelne Benutzer die Bestätigung in zwei Schritten für ihre eigenen Konten konfigurieren.
Die Konfiguration der Bestätigung in zwei Schritten auf Ebene des Unternehmenskontos wird von einem Gruppenadministrator des Kontos im Bereich 2-Step Verification der Seite Dashboard Authentication vorgenommen. Aktivieren Sie dazu die Option Enforce 2-Step Verification und wählen Sie die gewünschte Method, entweder OTP via Email oder OTP via Authenticator App. Wenn die Option OTP via Authenticator App ausgewählt ist, wählen Sie die gewünschte App aus der Dropdown-Liste:
-
Okta – Wählen Sie diese Option, um die App Okta Verify zu verwenden.
-
Google – Wählen Sie diese Option, um die App Google Authenticator zu verwenden.
-
Other – Wählen Sie diese Option, um eine andere Authentifizierungs-App als Okta Verify oder Google Authenticator zu verwenden, beispielsweise Microsoft Authenticator.
Optional können Sie im Feld Instructions Link (Optional) einen Link festlegen (dieser Link wird auf der Seite 2-Step Authentication angezeigt, wenn ein Benutzer versucht, sich anzumelden).


Wenn die Bestätigung in zwei Schritten erzwungen wird und die Methode OTP via Authenticator App ausgewählt wurde, muss der Benutzer die abschließende Konfiguration bei seinem ersten Anmeldeversuch vornehmen. Dazu muss in der bevorzugten Authentifizierungs-App ein Authentifizierungscode hinzugefügt werden, indem der bereitgestellte QR-Code mit der App gescannt oder der geheime Schlüssel eingegeben wird. Anschließend muss der von der App generierte Code in das Feld Enter code eingegeben werden. Nach dem Klicken auf Continue werden mehrere Wiederherstellungscodes bereitgestellt, die verwendet werden können, falls der Zugriff auf den Authentifizierungscode in der App verloren geht. Diese Codes sollten an einem sicheren Ort aufbewahrt werden. Klicken Sie auf Done, um die Anmeldung beim Altium-Konto abzuschließen.

Wenn die Bestätigung in zwei Schritten auf Ebene des Unternehmenskontos nicht erzwungen wird (die Option Enforce 2-Step Verification auf der Seite Dashboard Authentication ist deaktiviert), kann sie alternativ auf Ebene des Altium-Kontos konfiguriert werden. Melden Sie sich bei Ihrem Altium-Konto an, rufen Sie Ihr Profil auf (indem Sie oben rechts im Browserfenster auf Ihren Benutzeravatar bzw. Ihr Benutzerbild klicken und im Dropdown-Menü My Profile auswählen) und öffnen Sie die Seite Authentication. Aktivieren Sie im Bereich 2-Step Verification der Seite die Option Enable 2-Step Verification und wählen Sie die gewünschte Method, entweder OTP via Email oder OTP via Authenticator App.
-
Wenn die Methode OTP via Email ausgewählt wurde, werden E-Mails mit Bestätigungscodes an die in Ihrem Profil hinterlegte E-Mail-Adresse gesendet.

-
Wenn die Methode OTP via Authenticator App ausgewählt wurde, wählen Sie die gewünschte App aus der Dropdown-Liste (Other, Okta oder Google). Schließen Sie im daraufhin angezeigten Fenster die Einrichtung der App wie oben beschrieben ab.

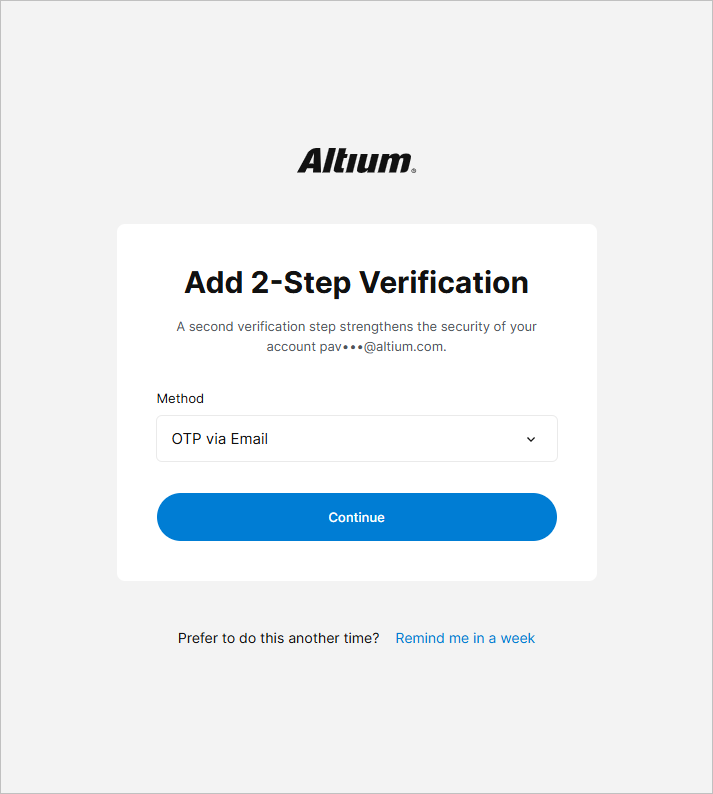
Wenn das Altium-Konto eines Benutzers Teil des Altium-Kontos eines Unternehmens ist und die Bestätigung in zwei Schritten für das Altium-Konto noch nicht konfiguriert wurde, wird dem Benutzer bei der Anmeldung mit E-Mail-Adresse und Passwort vorgeschlagen, die Bestätigung in zwei Schritten für sein Altium-Konto einzurichten. Dies gilt auch dann, wenn die Bestätigung in zwei Schritten auf Ebene des Unternehmenskontos nicht erzwungen wird. Wählen Sie die bevorzugte Method und folgen Sie den weiteren Schritten zur Konfiguration der Bestätigung in zwei Schritten (die Konfiguration erfolgt analog zur obigen Beschreibung). Klicken Sie alternativ auf Remind me in a week, um die Konfiguration der Bestätigung in zwei Schritten auf später zu verschieben.
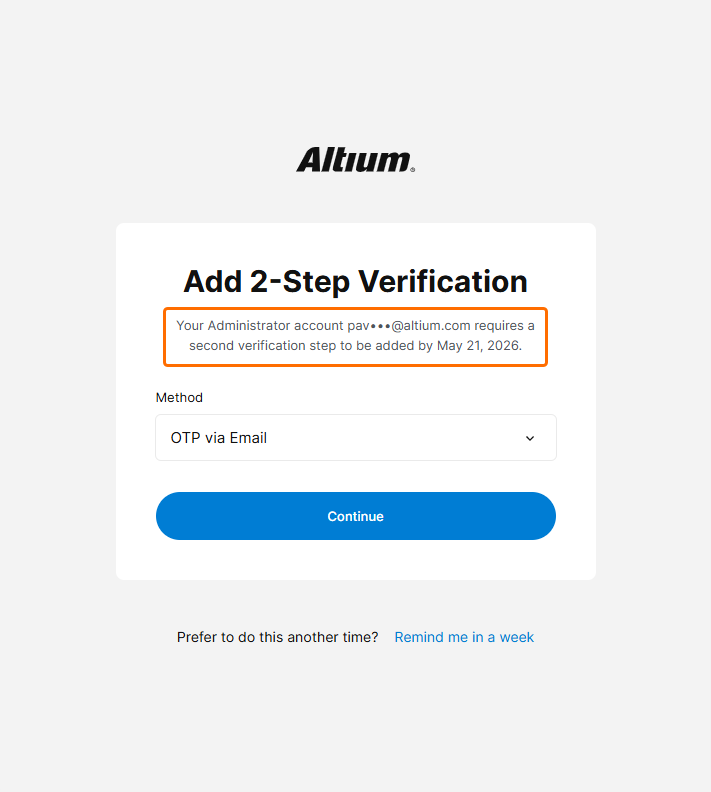 ).
Gerätebasierte Authentifizierung
Benutzer können bei der Anmeldung beim Altium-Konto eine gerätebasierte Authentifizierungsmethode einrichten, die von ihrem Gerät unterstützt wird (z. B. Windows Hello oder Face ID).
Um die gerätebasierte Authentifizierung einzurichten, klicken Sie auf der Altium-Anmeldeseite (https://auth.altium.com/) auf die Fingerabdruck-Schaltfläche.
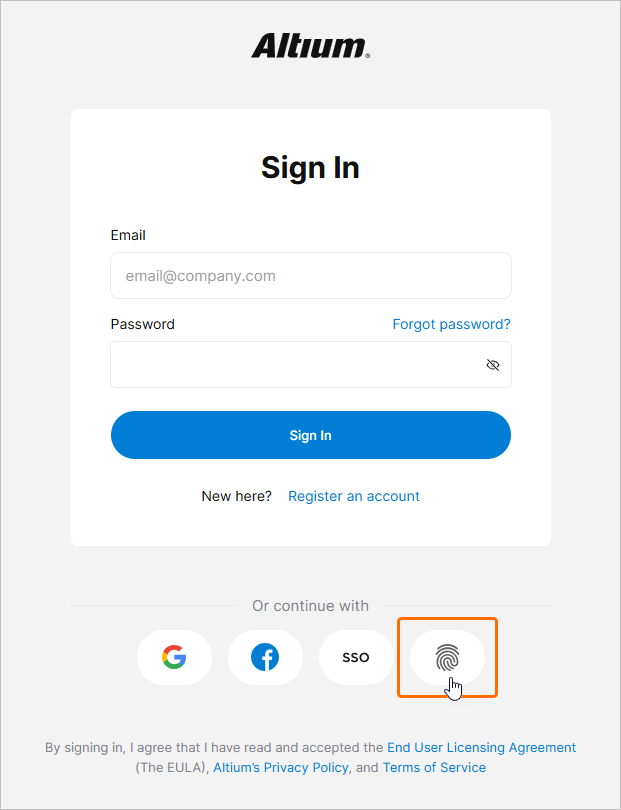
Melden Sie sich im nächsten Schritt mit Ihrem Passwort an und klicken Sie auf Continue.
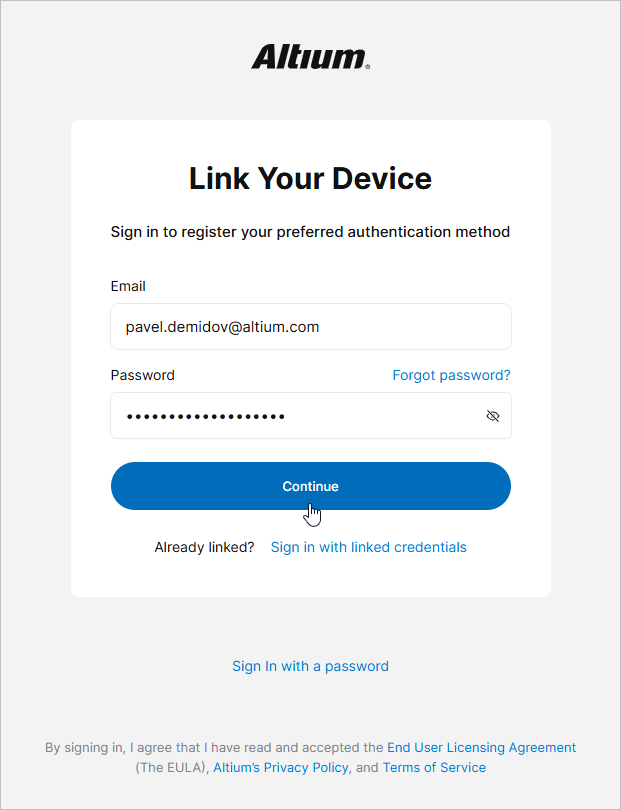
Je nach Gerät werden Ihnen Schritte zum Einrichten der jeweiligen Authentifizierungsmethode angezeigt. Geben Sie nach Abschluss den gewünschten Device Name ein und klicken Sie auf Done.
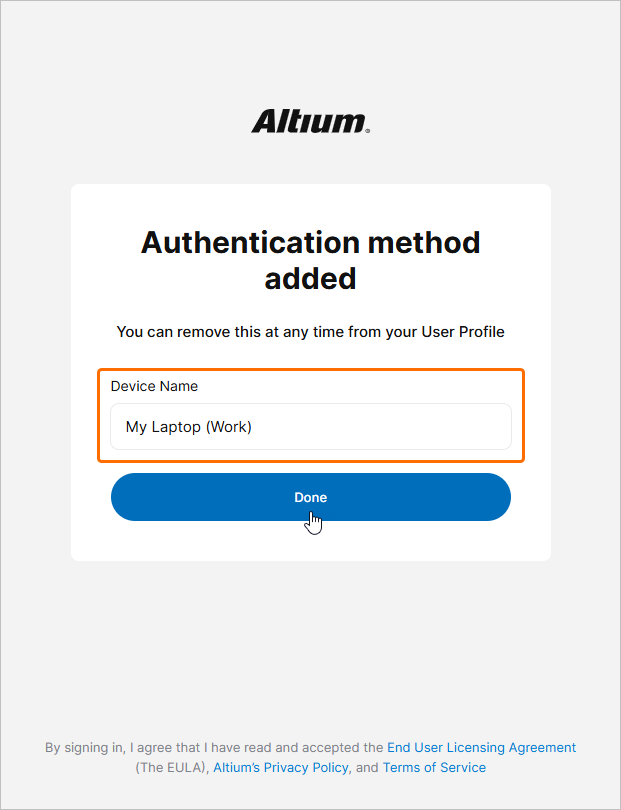
Wenn Sie sich das nächste Mal für die Anmeldung mit gerätebasierter Authentifizierung entscheiden (indem Sie auf der Altium-Anmeldeseite auf die Fingerabdruck-Schaltfläche klicken), wird Ihnen die konfigurierte Methode zur Anmeldung vorgeschlagen.
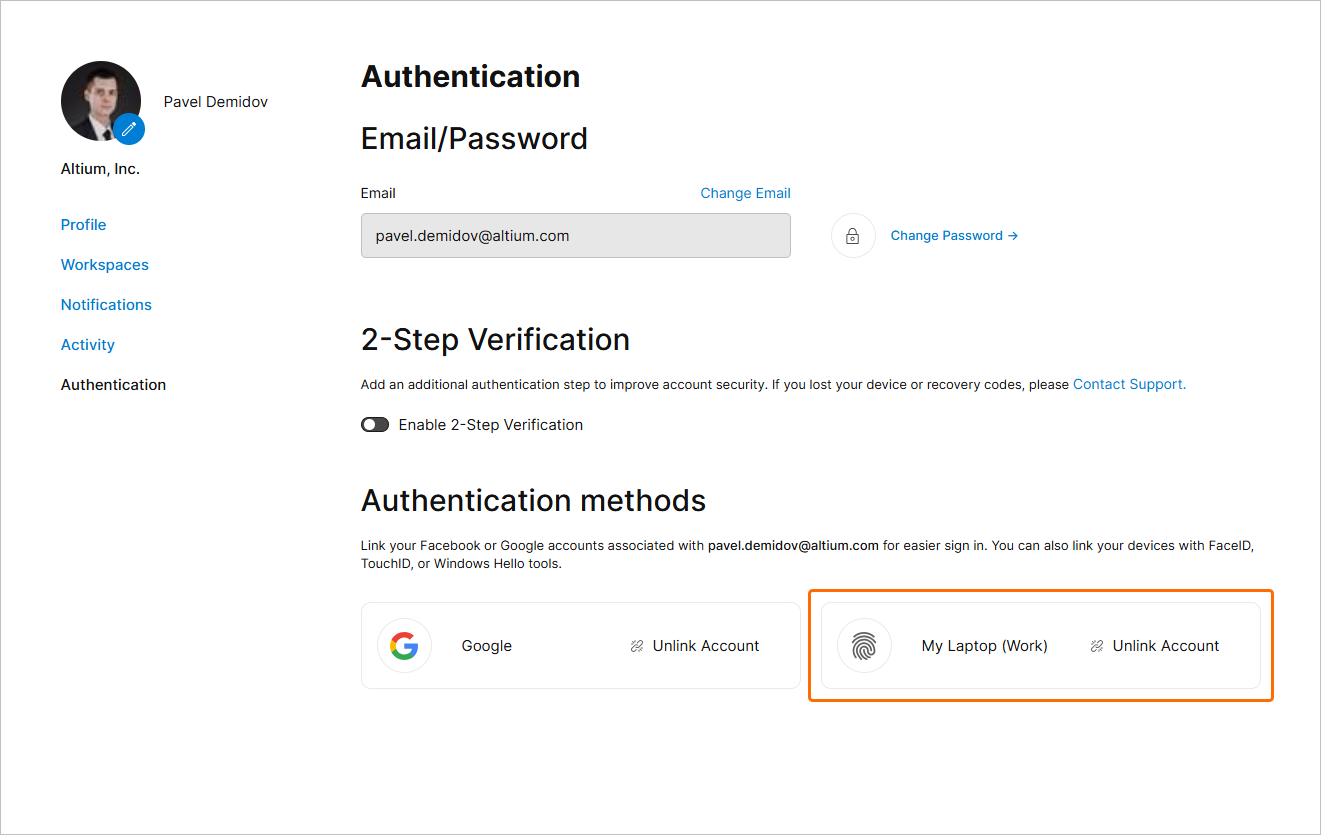
Die eingerichteten gerätebasierten Authentifizierungsmethoden finden Sie in Ihrem Profil. Rufen Sie Ihr Profil auf (indem Sie oben rechts im Browserfenster auf Ihren Benutzeravatar bzw. Ihr Benutzerbild klicken und im Dropdown-Menü My Profile auswählen) und öffnen Sie die Seite Authentication. Die eingerichteten Methoden werden im Bereich Authentication methods der Seite aufgeführt. Um eine eingerichtete Methode zu entfernen, verwenden Sie das Steuerelement Unlink account im entsprechenden Eintrag.
Verknüpfen eines Renesas-Kontos
Sie können Ihr Altium-Konto auch mit Ihrem Renesas-Konto verknüpfen, um sich mit diesem beim Altium-Konto anzumelden. Rufen Sie dazu Ihr Profil auf (indem Sie oben rechts im Browserfenster auf Ihren Benutzeravatar bzw. Ihr Benutzerbild klicken und im Dropdown-Menü My Profile auswählen) und öffnen Sie die Seite Authentication. Klicken Sie im Bereich Authentication methods der Seite auf das Steuerelement Link account in der Kachel Renesas.
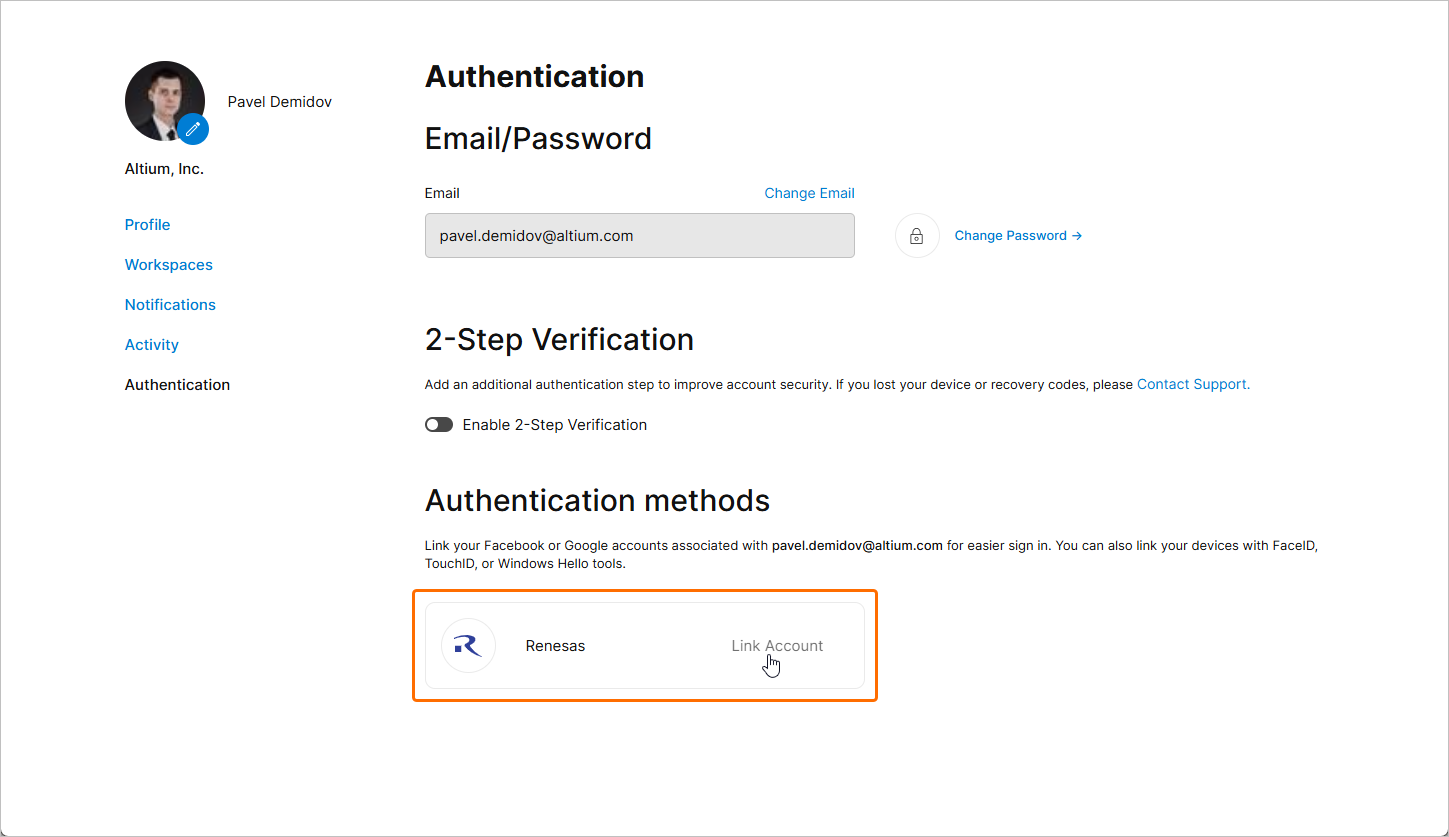
Melden Sie sich auf den folgenden Seiten bei Ihrem Renesas-Konto an und verknüpfen Sie es mit Ihrem Altium-Konto. Sobald das Renesas-Konto verknüpft ist, wird seine Kachel auf der Seite Authentication mit dem Steuerelement Unlink account angezeigt, mit dem Sie die Verknüpfung zwischen den Konten aufheben können.
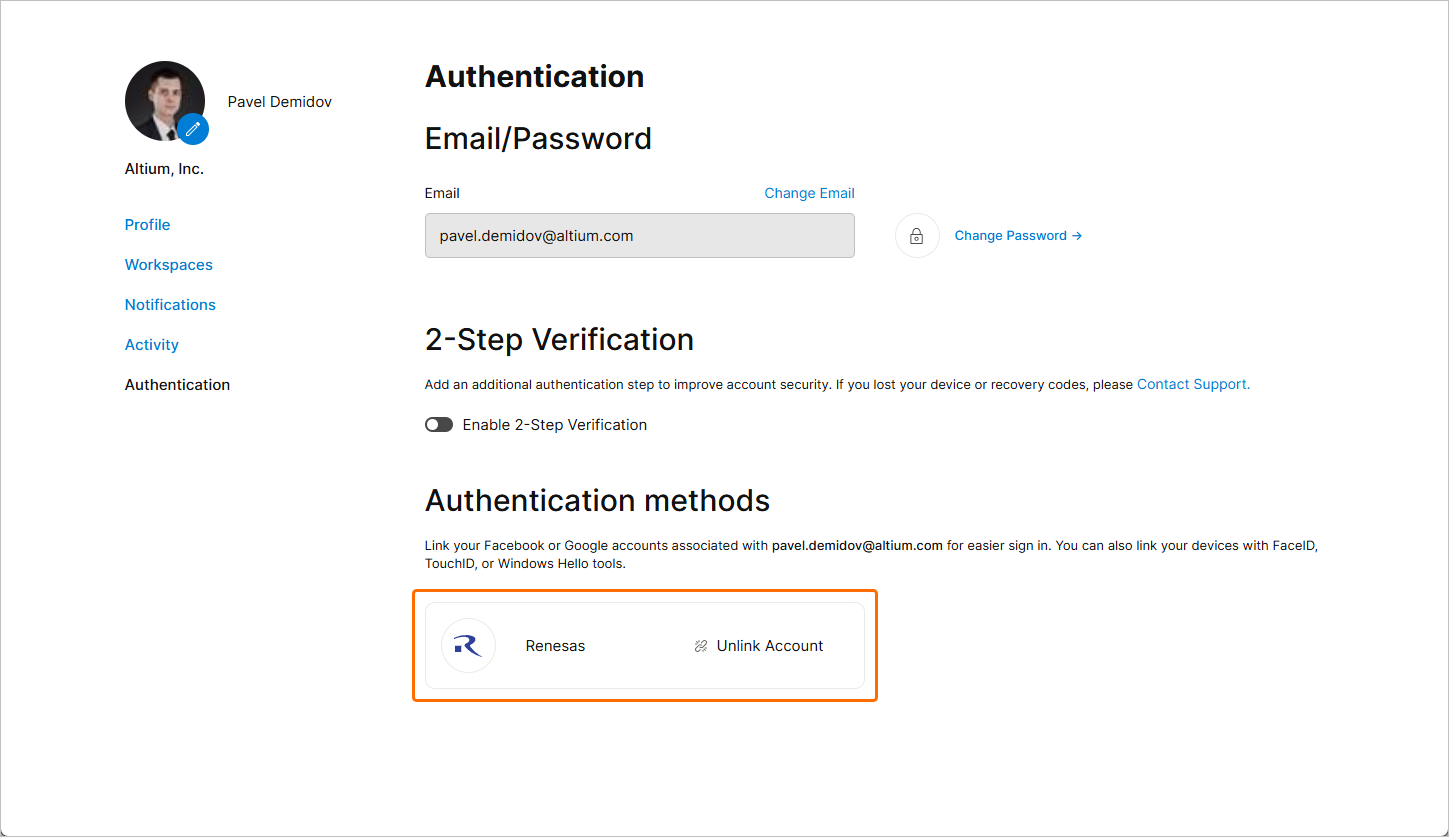
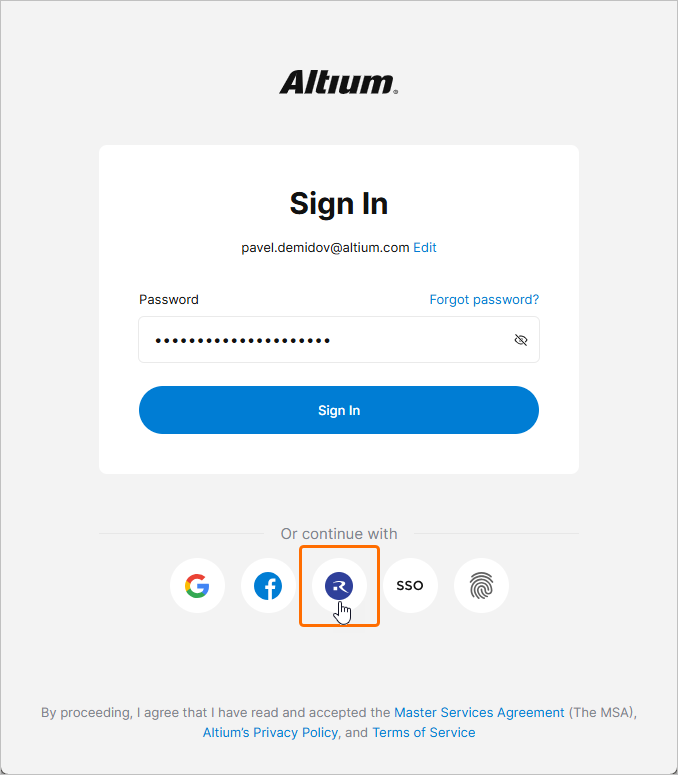
Sofern die globalen und individuellen Einstellungen für Authentifizierungsmethoden dies zulassen (mehr erfahren), können Sie sich mit dem verknüpften Renesas-Konto bei Ihrem Altium-Konto anmelden.
 KI-lokalisiert