
Gestione della struttura dei contenuti e degli accessi
A colpo d'occhio
- Comprendi le funzionalità e i limiti delle pagine Projects e Admin - Explorer.
- Scopri come configurare la condivisione a livello di cartella e di elemento per utenti e gruppi.
- Scopri in che modo le autorizzazioni ereditate, la proprietà e i privilegi di amministratore influiscono sull'accesso ai contenuti del Workspace.
La gestione della struttura dei contenuti e degli accessi di un Workspace può essere eseguita sia dalla pagina Admin – Explorer (da un amministratore), sia dalla pagina Projects principale (da un membro del Workspace con diritti sufficienti). I comandi e le funzionalità di queste pagine consentono di:
-
Esplorare le cartelle e gli elementi all'interno del Workspace. È possibile creare, modificare e rimuovere cartelle, definendo così la struttura del Workspace. Le cartelle e gli elementi rimossi vengono inviati al Cestino, dove possono essere eliminati definitivamente o ripristinati.
-
Definire la condivisione a livello di cartella e di elemento. In questo modo si controlla chi può vedere i diversi contenuti del Workspace e, a livello di cartella, se gli altri utenti possono soltanto visualizzare una cartella e il suo contenuto oppure anche modificarli (di fatto, eseguendo il rilascio, il commit o il caricamento dei dati di progettazione al suo interno).
-
Specificare se una cartella o un elemento (ad esempio un progetto) eredita le autorizzazioni di condivisione dalla cartella padre. Questa è l'impostazione predefinita.
In termini di struttura e gestione dei contenuti, le interfacce delle pagine Projects e Explorer differiscono per funzionalità e praticità d'uso:
-
La pagina Projects del Workspace offre un approccio semplice alla gestione di cartelle ed elementi di progetto, disponibile per gli amministratori, i proprietari di progetti/elementi e gli altri utenti con diritti di modifica sufficienti.
Nota: con questa interfaccia non è possibile modificare o impostare le autorizzazioni di condivisione per la cartella di primo livello Projects (per impostazione predefinita), né creare un'altra cartella di primo livello.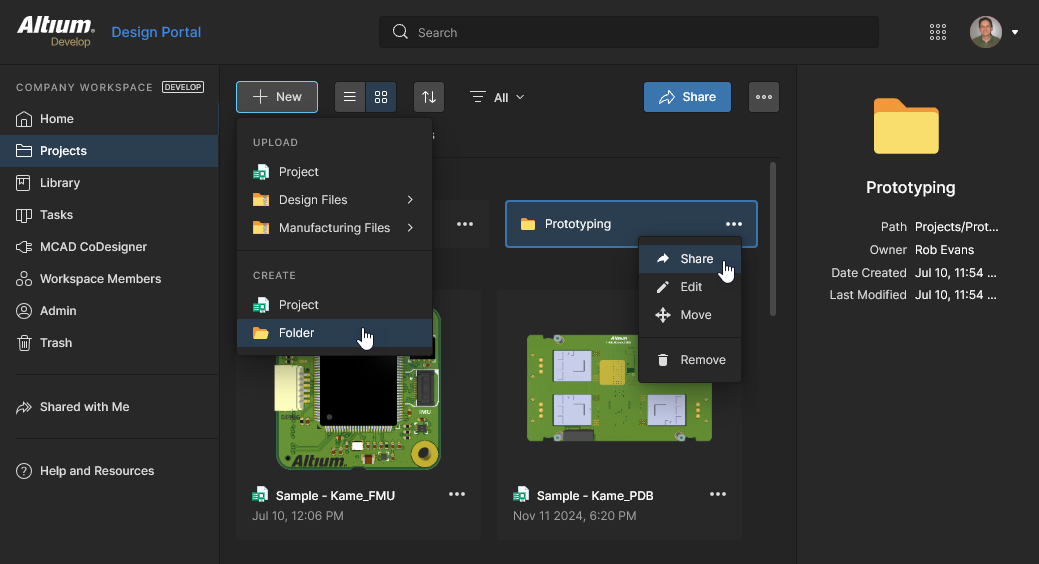 La maggior parte delle attività di gestione della struttura e delle autorizzazioni del Workspace può essere eseguita tramite i comandi della pagina Projects.
-
La pagina Explorer del Workspace, simile al pannello Explorer di Altium Designer e disponibile solo per gli amministratori, consente di gestire tutte le cartelle e tutti gli elementi, inclusi i dati di rilascio dei progetti, i componenti, i contenuti gestiti e così via.
Nota: con questa interfaccia non è possibile condividere un progetto né spostare cartelle ed elementi.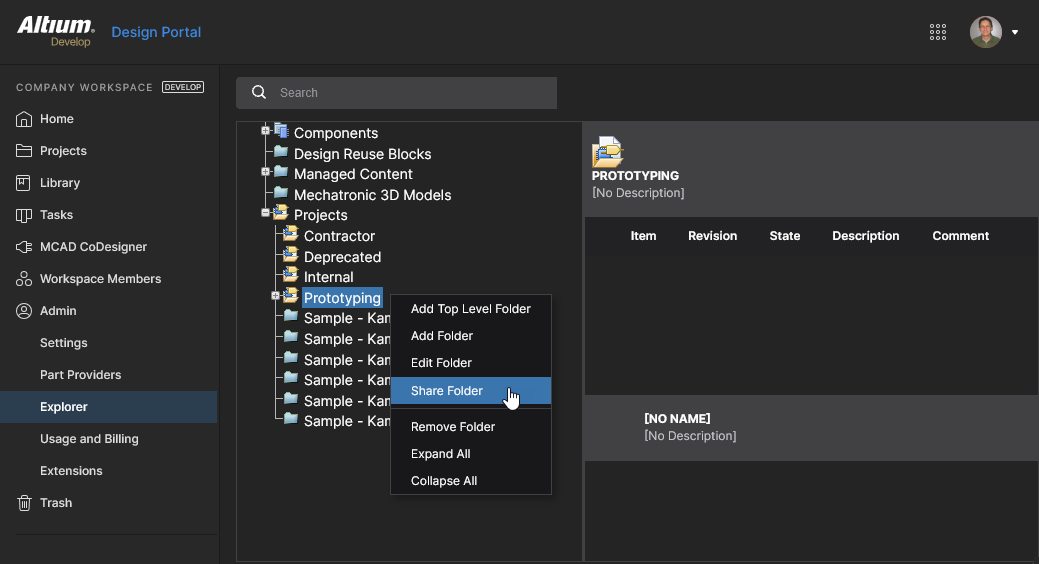 La pagina Explorer offre un controllo dettagliato sulla struttura del Workspace e sulle impostazioni delle autorizzazioni, incluso l'accesso alla cartella di primo livello Projects.
Condivisione di cartelle ed elementi
Related page: Controllo dell'accesso ai contenuti del server (pagina di Altium Designer)
La struttura delle cartelle del Workspace Altium 365 dispone di un sistema avanzato di ereditarietà delle autorizzazioni, basato sulla propagazione delle autorizzazioni di condivisione dagli oggetti padre agli oggetti figlio; questi ultimi possono essere cartelle o elementi di progettazione, come progetti, componenti, file BOM, modelli e così via. Questa organizzazione semplifica la configurazione della struttura delle cartelle di un Workspace e delle relative autorizzazioni di condivisione in base ai requisiti di accesso degli utenti aziendali e dei gruppi di utenti.
Un Workspace offre le seguenti funzionalità di condivisione:
-
Folder-level Sharing – consente di controllare chi può vedere i diversi contenuti del Workspace tramite la condivisione delle cartelle. È quindi possibile stabilire se gli altri utenti possono soltanto visualizzare una cartella e il suo contenuto oppure anche modificarli (di fatto, eseguendo il rilascio, il commit o il caricamento dei dati di progettazione al suo interno). Un singolo Workspace può essere suddiviso in diverse «zone» di contenuti, con autorizzazioni controllate a livello di cartella che consentono di rendere i contenuti visibili o nascosti in modo selettivo secondo necessità, garantendo alle persone giuste l'accesso appropriato ai dati corretti.
-
Item-level Sharing – consente di controllare chi può vedere e accedere ai singoli elementi di una cartella condivisa. Questo livello di condivisione più specifico permette di sostituire (o integrare) l'insieme di autorizzazioni che un elemento ha ereditato dalla cartella padre. A condizione che abbia accesso alla cartella stessa, un utente potrà quindi visualizzare/modificare (in base alle autorizzazioni) gli elementi al suo interno che sono stati condivisi con lui.
Le funzionalità di condivisione descritte sopra rispettano il sistema di ereditarietà delle autorizzazioni del Workspace. In termini semplici, le autorizzazioni applicate a una cartella si propagano lungo la gerarchia delle cartelle attraverso le relazioni padre-figlio, da una cartella alle relative sottocartelle, lungo tutta la catena.
Questa struttura di ereditarietà delle autorizzazioni viene mantenuta (a meno che non venga intenzionalmente disabilitata in un punto della gerarchia) quando si aggiungono cartelle alla gerarchia e anche quando si aggiungono autorizzazioni al suo interno. Se si applicano autorizzazioni aggiuntive a una cartella che non è di primo livello, ma si trova all'interno della gerarchia, queste vengono ereditate dai livelli sottostanti a partire da quel punto, senza influire sulle autorizzazioni esistenti.


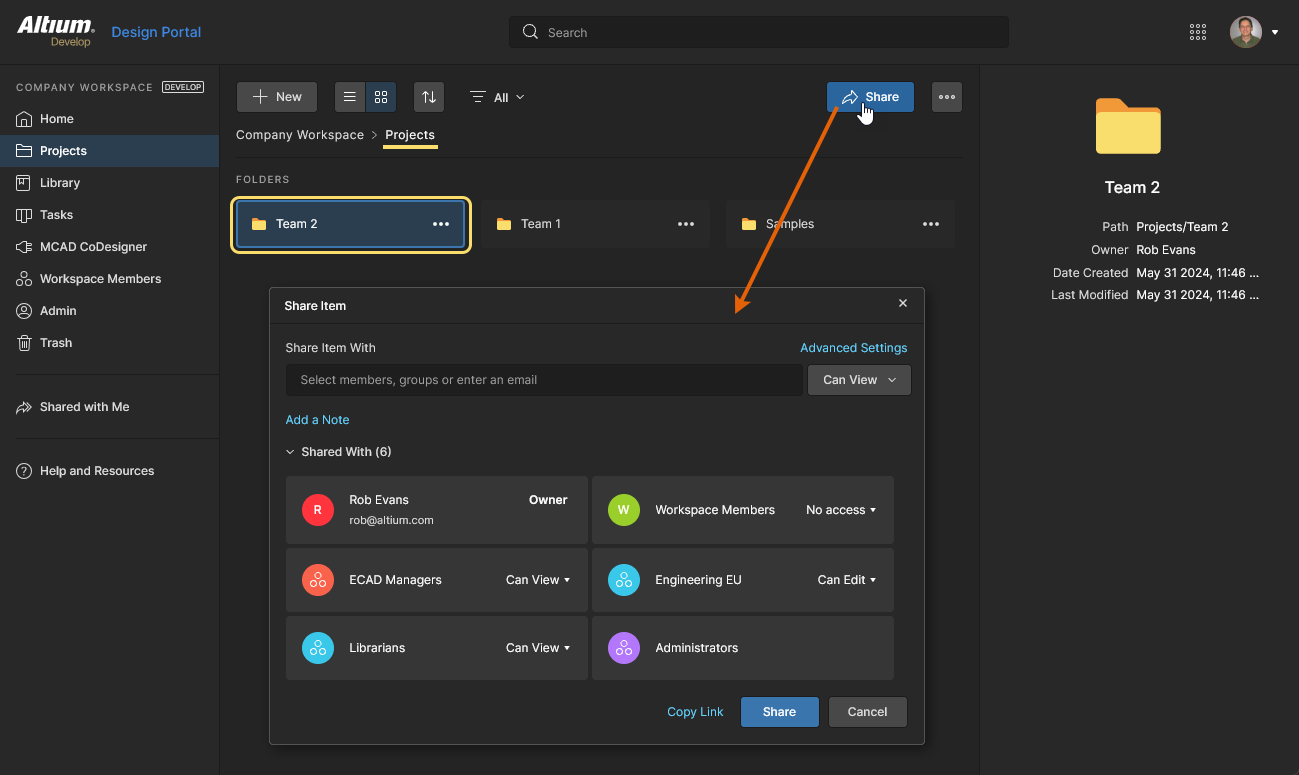
Nella pagina Projects del Workspace, è possibile accedere alle autorizzazioni delle cartelle di progetto e modificarle tramite le opzioni Share dell'interfaccia. Selezionare una cartella, quindi il pulsante  in alto oppure l'opzione Share dal menu
 della cartella per accedere alla finestra Share Item.
 Si noti che:
-
per impostazione predefinita, alla prima attivazione di un Workspace, la cartella di primo livello Projects non è accessibile nella pagina Projects, ma diventa disponibile se vengono create altre cartelle di primo livello. L'interfaccia della pagina Explorer consente sempre di accedere alla cartella Projects.
-
l'interfaccia e le funzionalità della finestra operano allo stesso modo quando si condivide un progetto; ciò include la possibilità di modificare il proprietario dell'elemento (cartella).
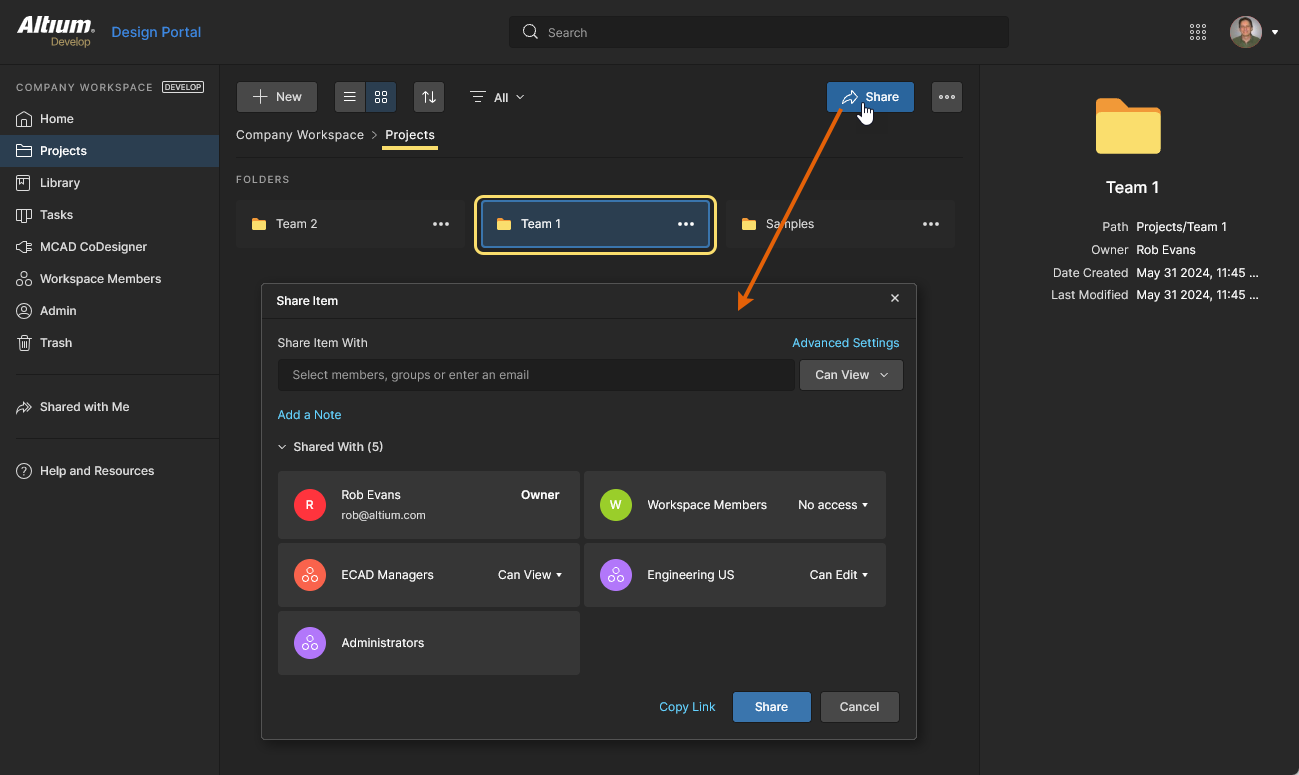
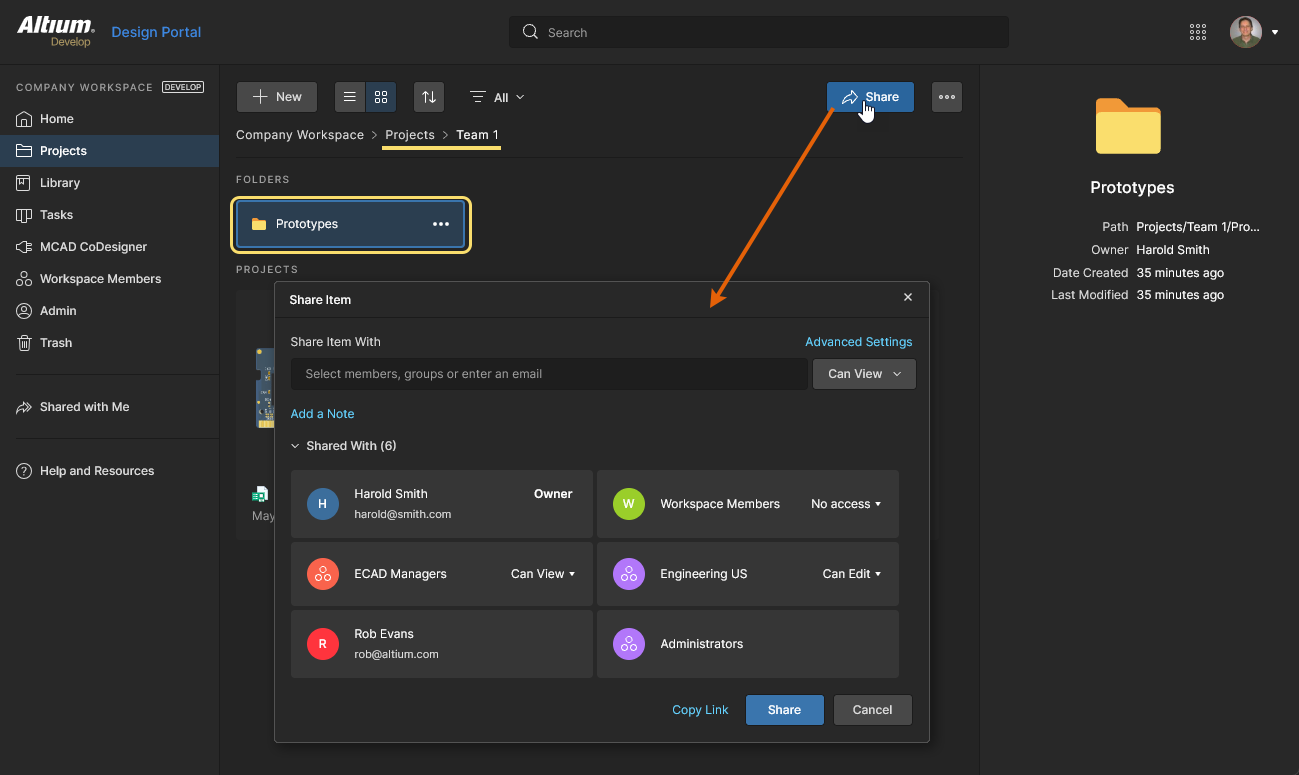
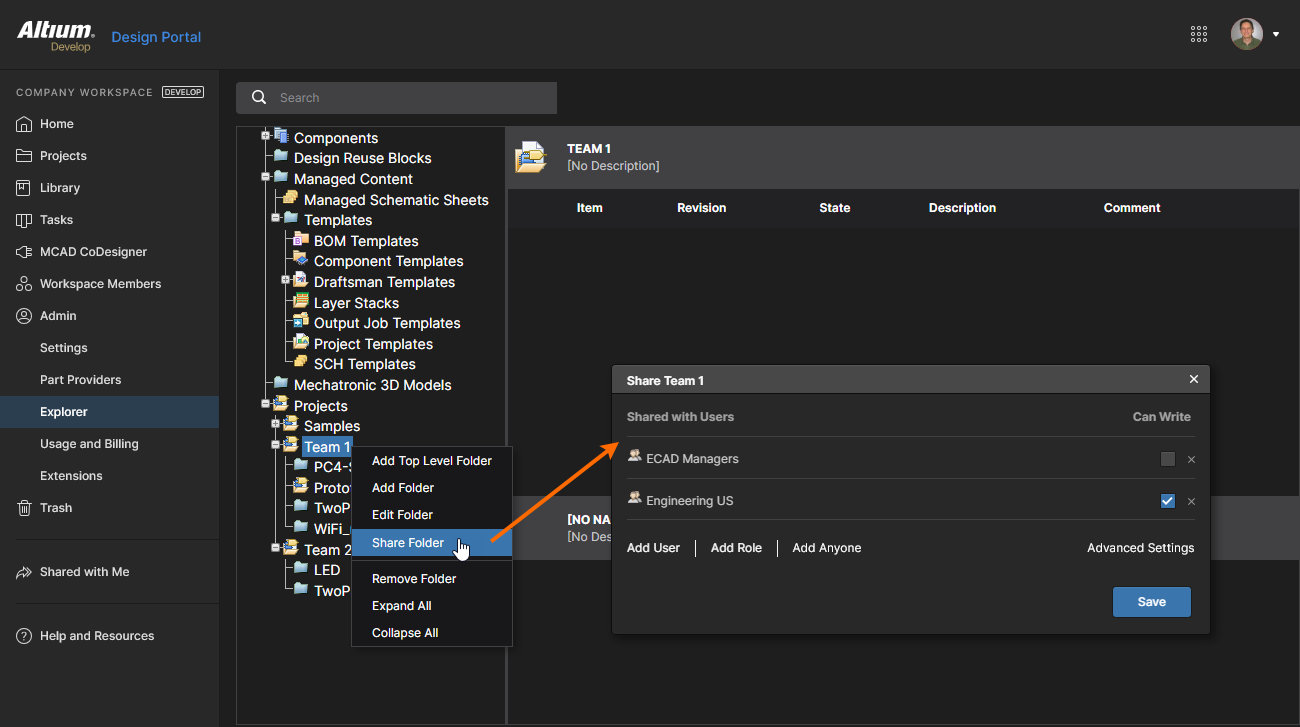
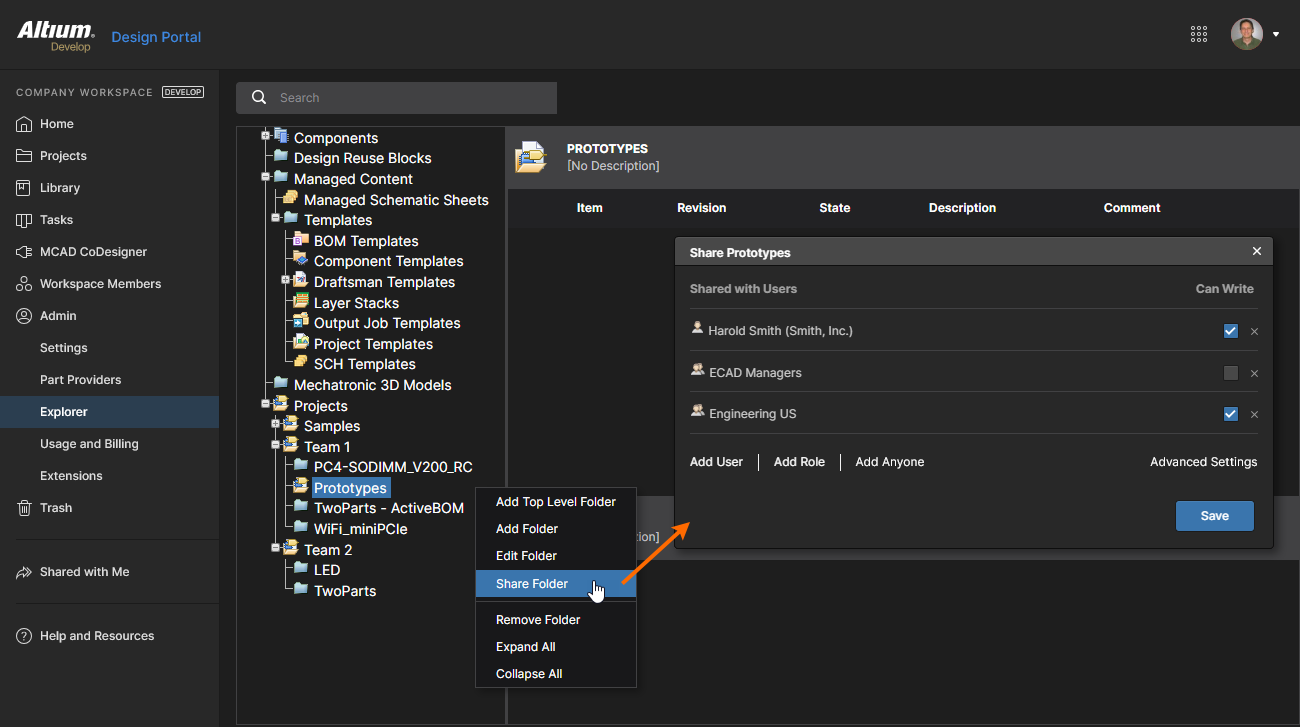
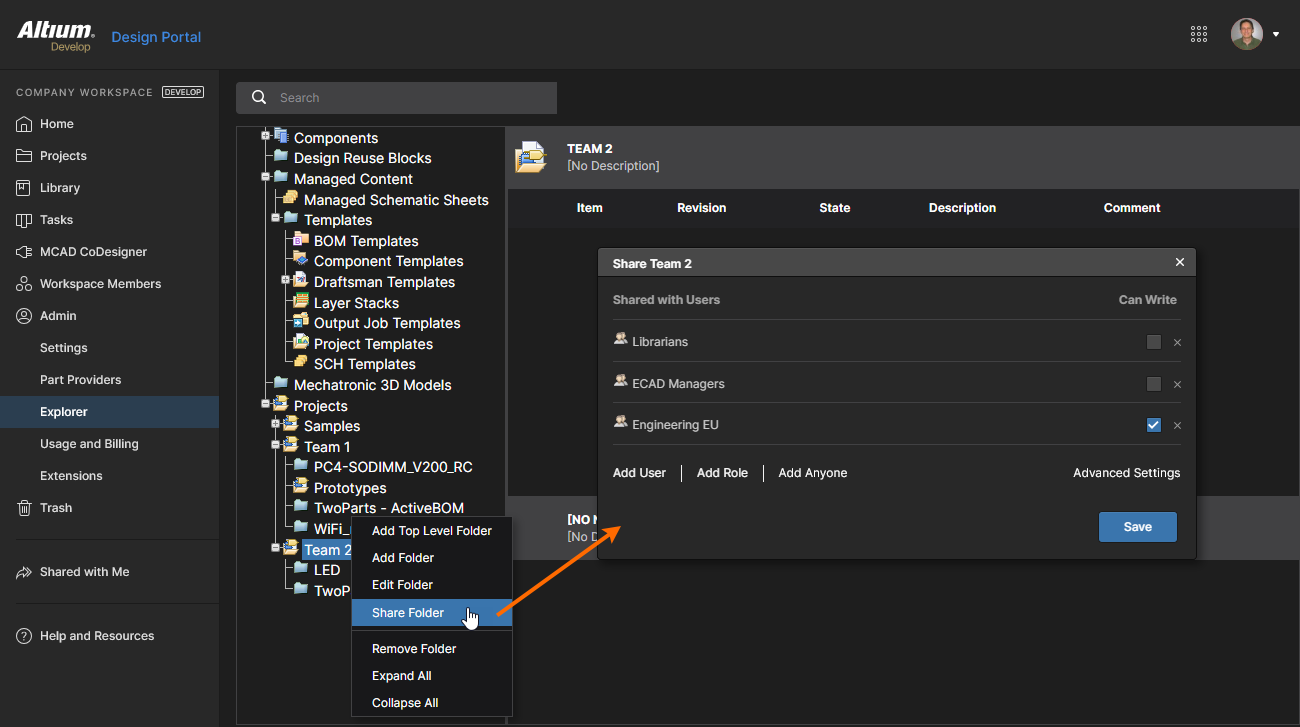
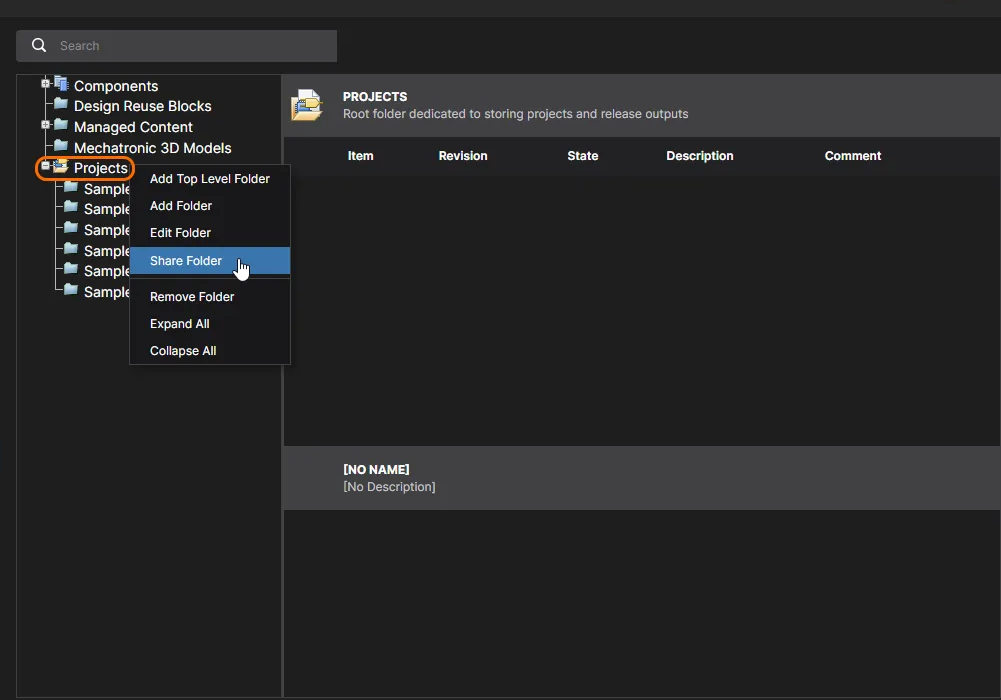
Nella pagina Explorer, i controlli di condivisione sono accessibili facendo clic con il pulsante destro del mouse sulla voce della cartella (o dell'elemento) nell'albero di navigazione e utilizzando il comando Share Folder (o Share Item) del menu contestuale. Verrà visualizzata la finestra Share, dalla quale è possibile modificare le autorizzazioni di accesso alla cartella o all'elemento secondo necessità.
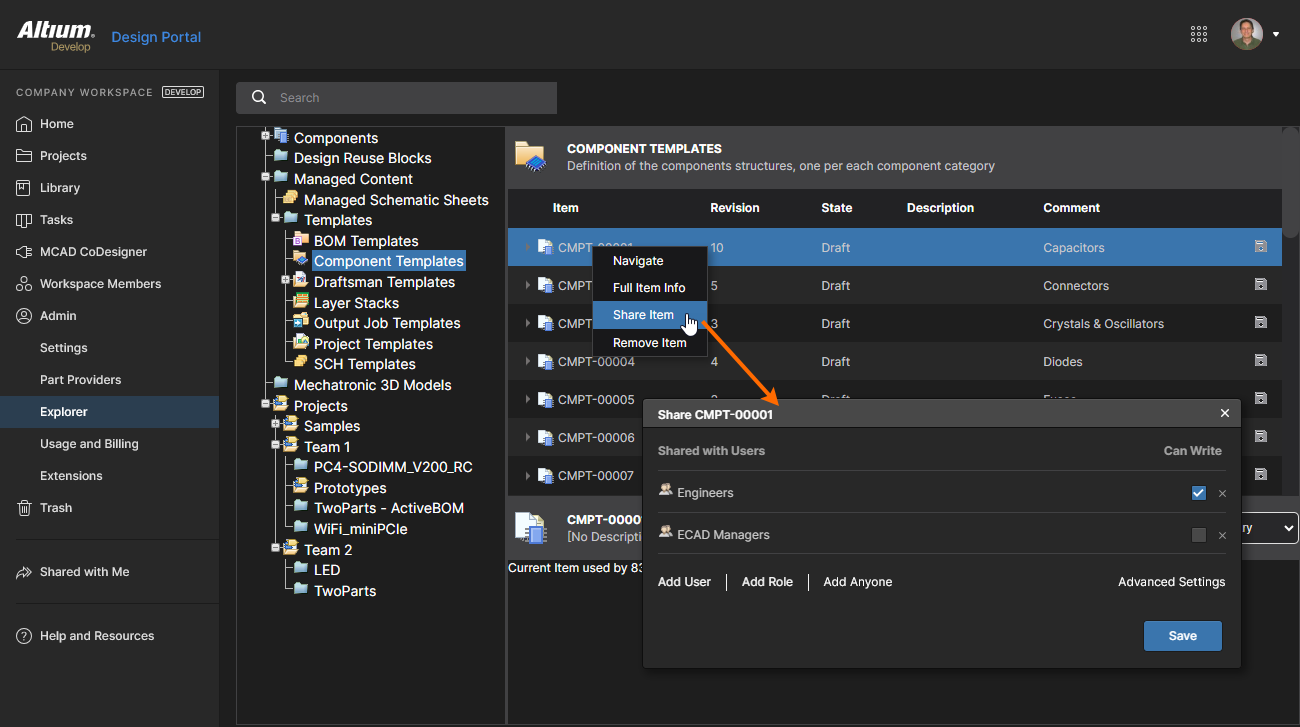
Aspetti da tenere presenti:
-
In termini di autorizzazioni, un utente/gruppo dispone dell'accesso in lettura/scrittura quando l'opzione Can Write (Modifica) è abilitata. Se questa opzione è disabilitata, dispone solo dell'accesso in lettura (Visualizzazione).
-
Per quanto riguarda le selezioni delle autorizzazioni di condivisione nell'interfaccia utente:
-
L'opzione
Can Writeselezionata (lettura/scrittura) nella pagina Explorer equivale alla selezione diCan Editnella pagina Projects. -
L'opzione
Can Writedeselezionata (sola lettura) nella pagina Explorer equivale alla selezione diCan Viewnella pagina Projects.
-
-
Per revocare a un utente/gruppo esistente l'accesso condiviso a una cartella o a un elemento:
-
nella pagina Projects, selezionare l'opzione Remove del riquadro dell'utente/gruppo nella finestra Share Item.
-
nella pagina Explorer, fare clic sul controllo Remove (
 ) associato alla voce dell'utente/gruppo nella finestra Share.
-
-
Per impostazione predefinita, una cartella o un elemento è disponibile solo per il proprietario (inizialmente chi l'ha creato) e per tutti i membri del gruppo Administrators. Queste autorizzazioni sono intrinseche e non devono essere aggiunte esplicitamente.
OwnerseAdministratorsdispongono delle autorizzazioni di lettura/scrittura (visualizzazione/modifica). -
Per consentire a tutti gli utenti del Workspace di visualizzare una cartella o un elemento:
-
nella finestra Share Item della pagina Projects, impostare l'opzione di accesso del riquadro Workspace Members su
Can Viewoppure suCan Editper l'accesso completo in scrittura. -
nella finestra Share della pagina Explorer, selezionare il controllo Add Workspace Members e deselezionare l'opzione Can Write, oppure lasciarla selezionata per l'accesso completo in scrittura.
-
-
A differenza degli altri elementi, le autorizzazioni di condivisione di un elemento di progetto non possono essere gestite tramite la pagina Explorer. Vengono invece specificate nella finestra Share Item, accessibile dalla pagina Projects. Per informazioni dettagliate, consultare la pagina Projects del Workspace.
Restrizioni di condivisione determinate dall'ereditarietà
Alcuni livelli di accesso degli utenti, come Can View o No access nella finestra Share Item di una cartella, potrebbero non essere selezionabili perché sarebbero in contrasto con l'insieme di autorizzazioni ereditato dalla cartella superiore, riducendone il livello. Per impostazione predefinita, le autorizzazioni di condivisione della cartella prevedono l'accesso completo in scrittura per tutti gli utenti: Workspace Members Can Edit come mostrato nella finestra Share Item, oppure Workspace Members può Write come mostrato nella finestra Share della pagina Explorer.
In questo caso predefinito, ad esempio, le opzioni per ridurre il livello delle autorizzazioni ereditate da una cartella (da Workspace Members Edit a Workspace Members View o No Access) sono disabilitate per evitare un'interruzione involontaria nella struttura gerarchica delle autorizzazioni. È invece sempre possibile aumentare il livello di accesso condiviso, poiché questo non fa che aggiungere autorizzazioni all'insieme esistente ereditato dalla cartella superiore.

Per interrompere intenzionalmente l'ereditarietà delle autorizzazioni dalla cartella superiore a questa cartella, in modo da poter applicare un livello di accesso diverso (ridotto), deselezionare l'opzione Inherit parent folder permissions in Advanced Settings della finestra Share Item. Quando la cartella non eredita più le autorizzazioni dalla cartella superiore, le sue autorizzazioni di accesso possono essere modificate senza restrizioni. Per ulteriori informazioni, consultare la sezione seguente.

Analogamente, quando si modificano le autorizzazioni di condivisione delle cartelle tramite la pagina Explorer del Workspace, non è possibile ridurre il livello delle autorizzazioni ereditate dalla cartella superiore. Deselezionare l'opzione Inherit permissions from parent della finestra Share per interrompere intenzionalmente l'ereditarietà delle autorizzazioni dalla cartella superiore (Projects in questo caso).
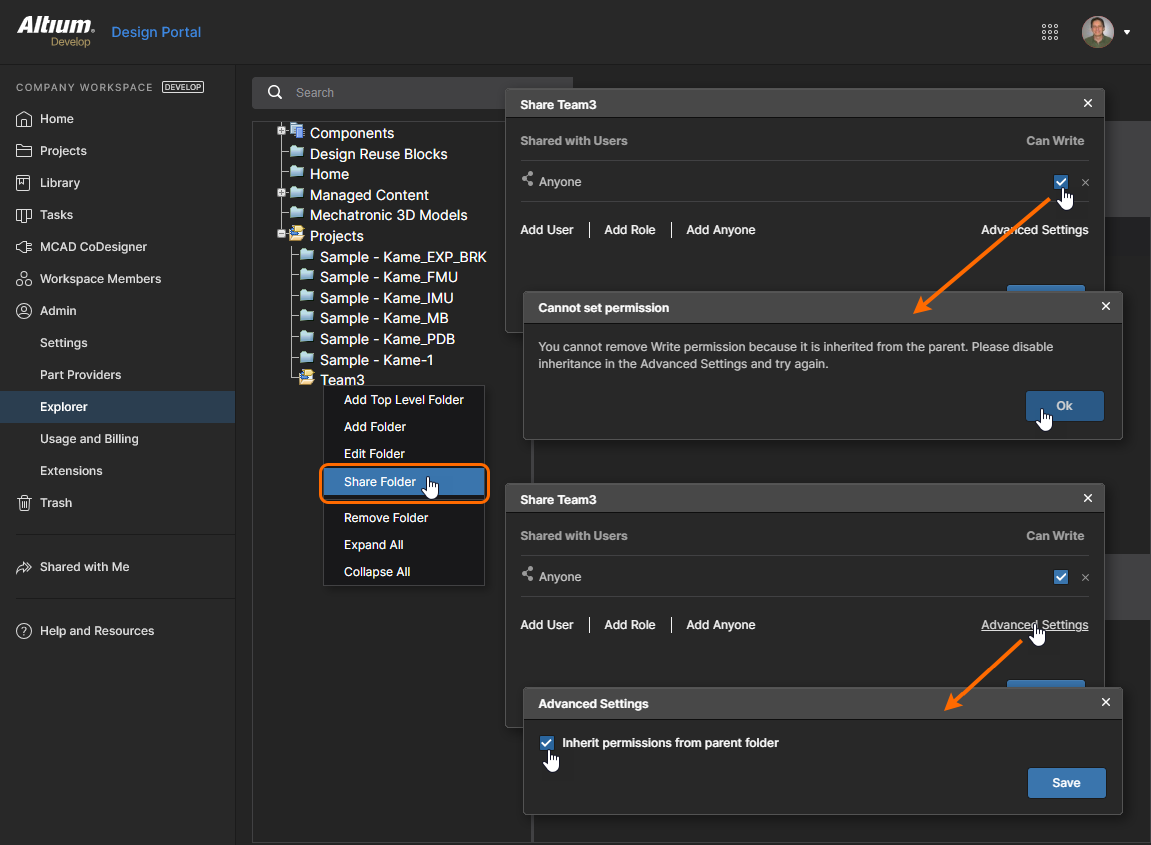
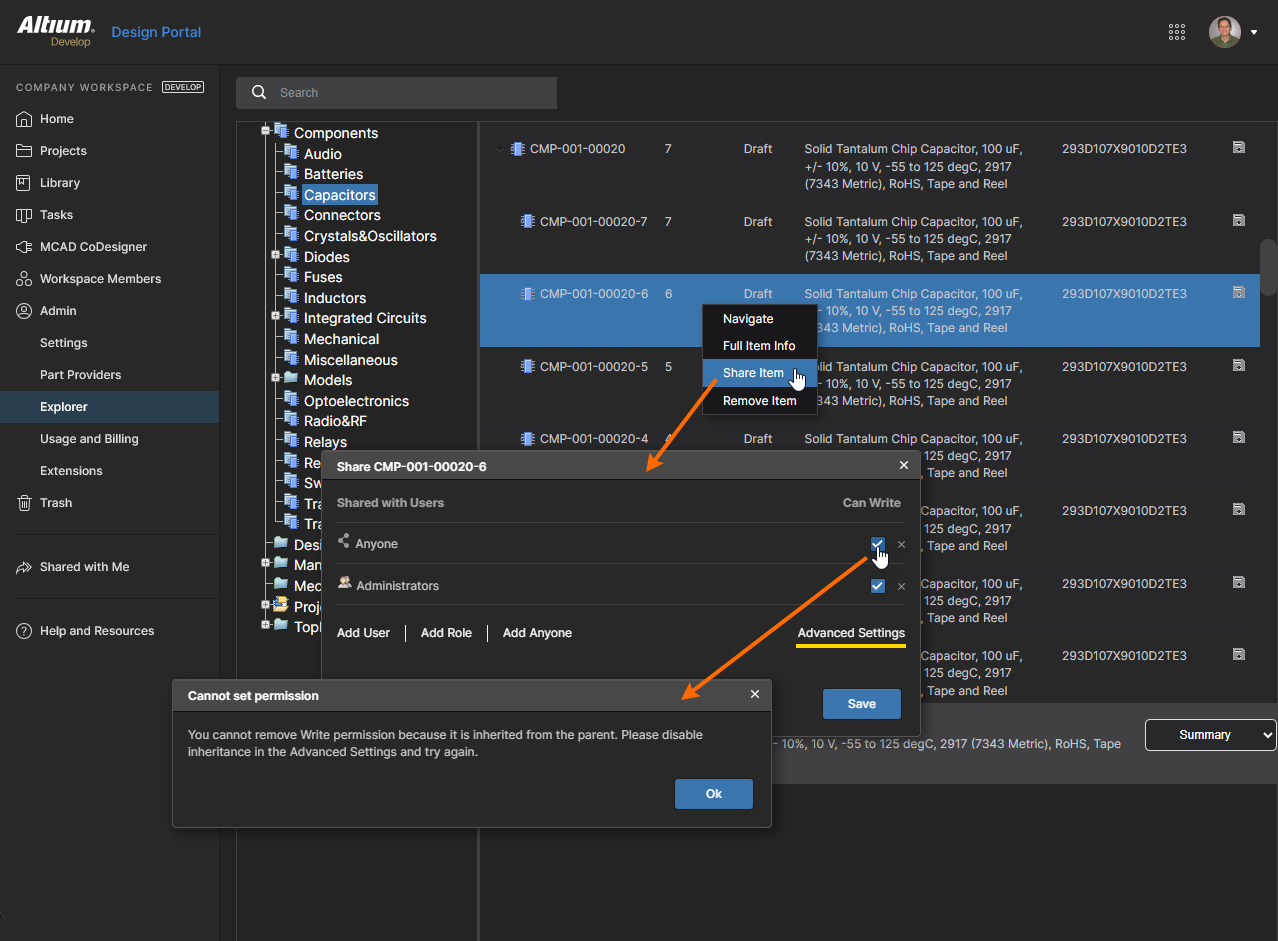
Forzare l'ereditarietà delle autorizzazioni
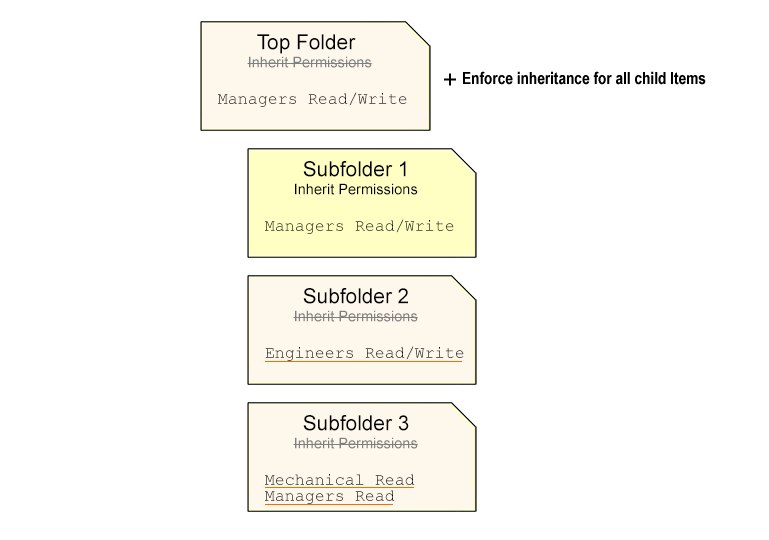
Le opzioni Advanced Sharing nelle pagine Projects e Admin – Explorer del Workspace offrono un comando aggiuntivo Enforce inheritance for all child items che abilita Inherit parent folder permissions per tutte le sottocartelle e gli elementi contenuti nella cartella (superiore) attualmente selezionata. In questo modo, l'insieme di autorizzazioni della cartella superiore viene propagato lungo la gerarchia, poiché ogni cartella o elemento eredita le autorizzazioni dalla rispettiva cartella superiore.
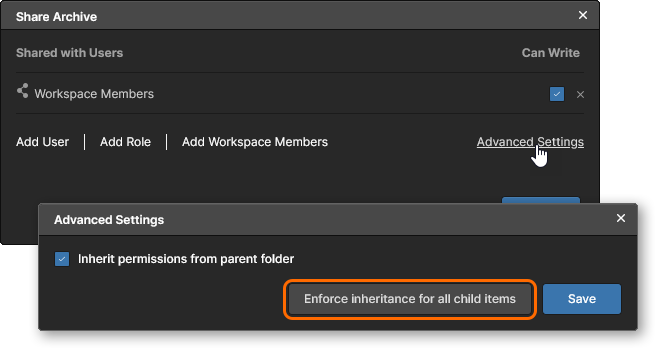
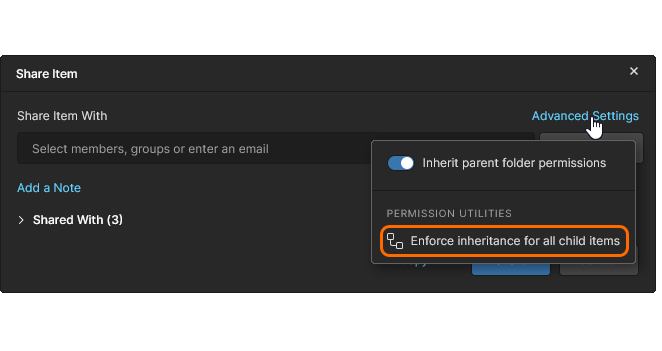
Sebbene normalmente non sia necessaria, l'operazione eseguita dal comando può risolvere le situazioni in cui sottocartelle o elementi risultano scollegati dalla gerarchia di ereditarietà. Ciò può verificarsi perché l'opzione Inherit parent folder permissions di una sottocartella o di un elemento è stata disabilitata per consentire la rimozione (o la riduzione) di un'autorizzazione ereditata esistente. In questa situazione, una modifica all'insieme di autorizzazioni della cartella di primo livello non si propaga lungo la gerarchia alle cartelle o agli elementi per cui l'ereditarietà è interrotta.
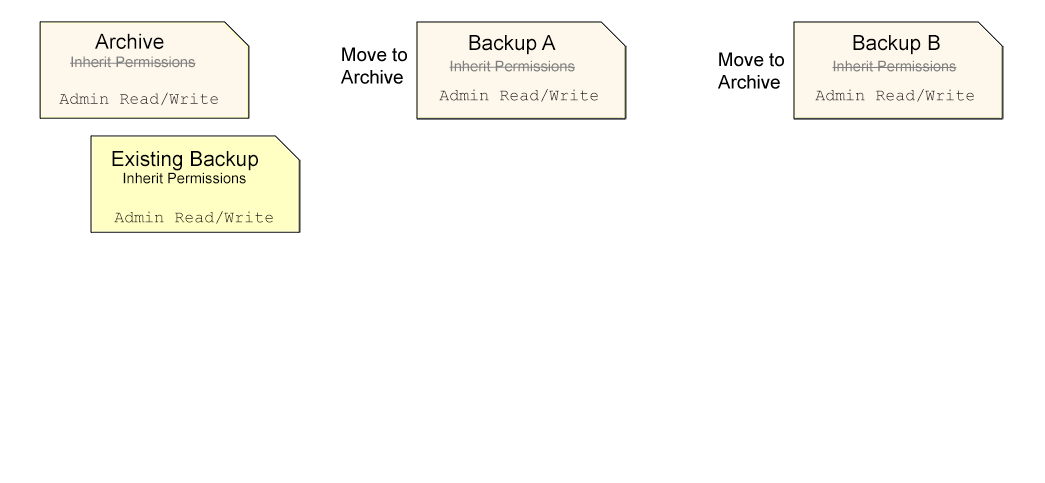
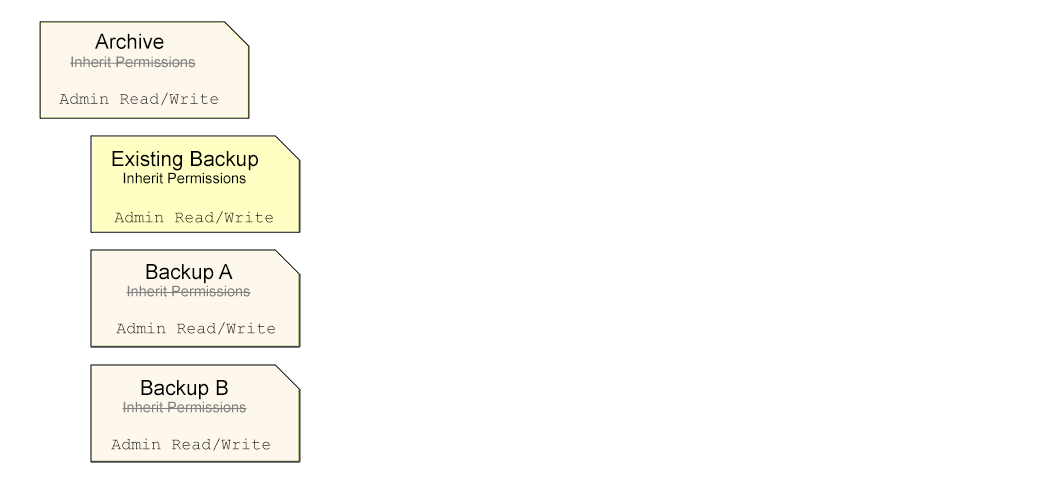
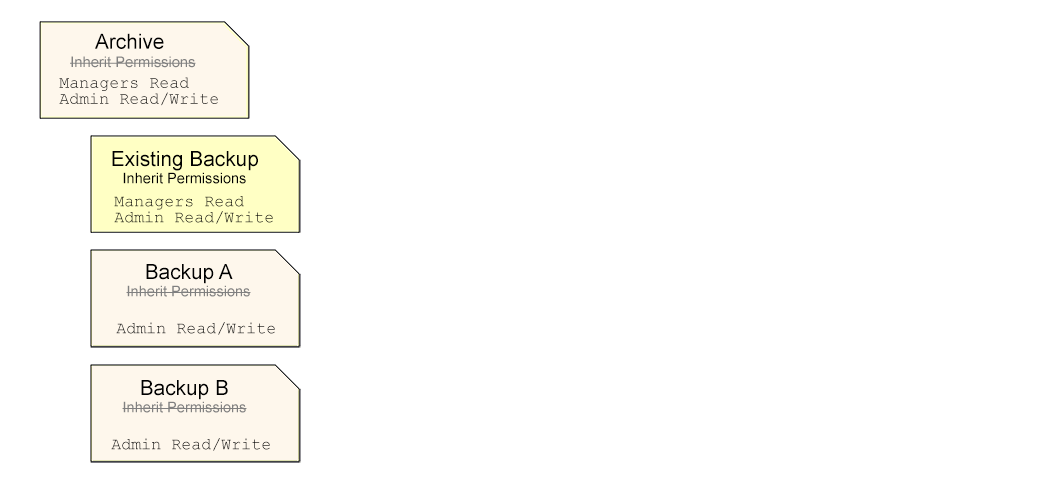
Un esempio potrebbe essere quello di diverse cartelle di backup, impostate per consentire solo l'accesso Admin, che vengono poi spostate in una cartella di archivio generale. Ognuna di queste cartelle è scollegata dalla gerarchia delle cartelle (l'opzione Inherit parent folder permissions è disattivata/disabilitata) per consentire la riduzione delle autorizzazioni di accesso al solo livello Admin. Quando vengono spostate nella cartella di archivio (anch'essa impostata sul solo livello Admin), mantengono il proprio stato scollegato. Vedere Spostamento delle cartelle.
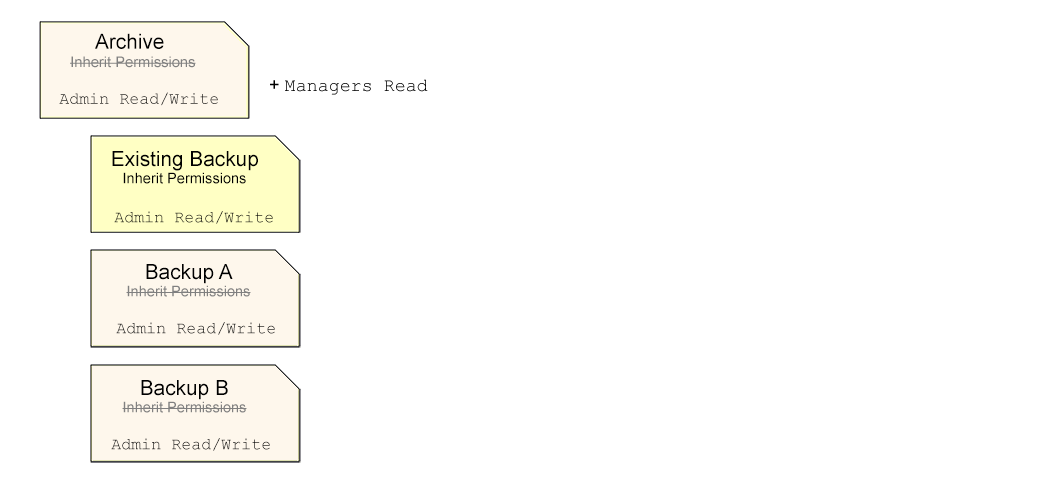
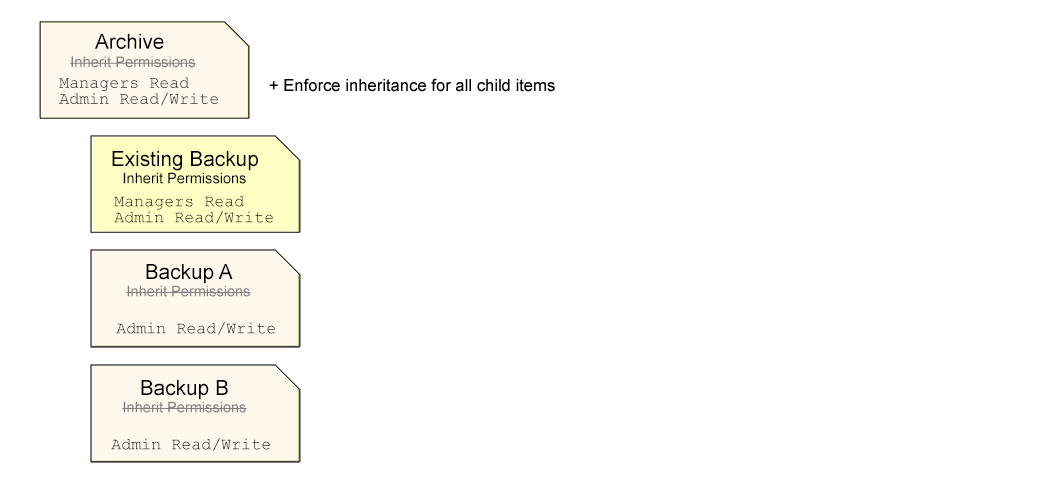
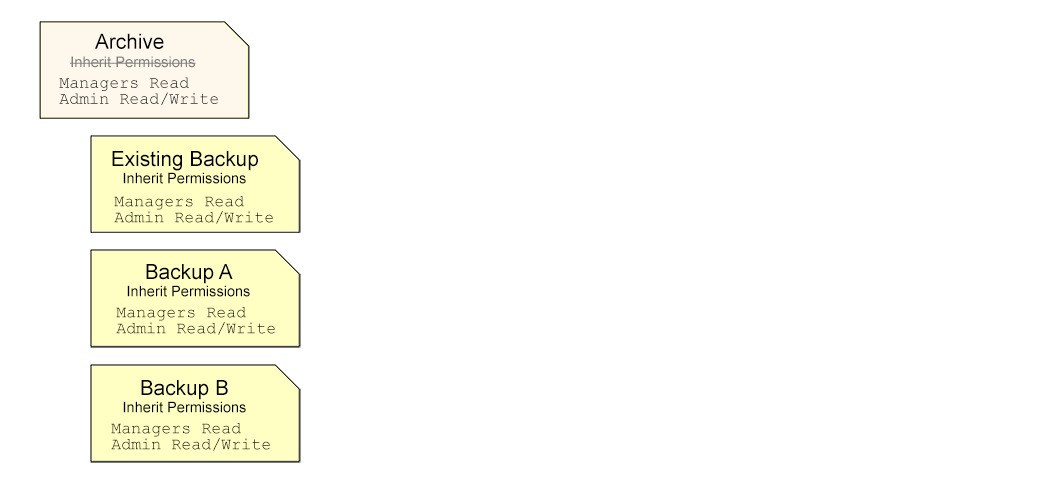
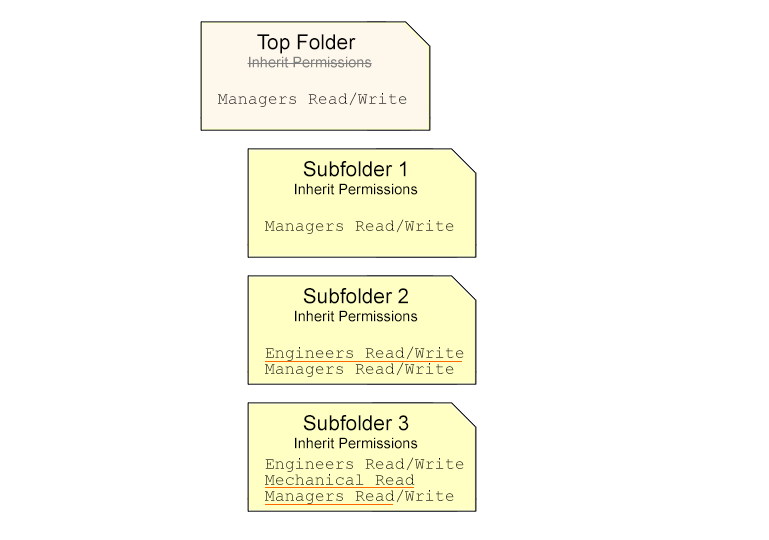
Tuttavia, poiché l'ereditarietà delle autorizzazioni non è continua lungo la gerarchia della cartella di archivio, le modifiche all'insieme di autorizzazioni di primo livello, ad esempio l'aggiunta dell'accesso View per Managers, non si propagano alle sottocartelle e al relativo contenuto. È possibile correggere questa situazione applicando il comando Enforce inheritance for all child items, che ripristina l'ereditarietà delle autorizzazioni abilitando l'impostazione Inherit parent folder permissions per tutte le sottocartelle e i relativi elementi. L'accesso Manager applicato viene quindi propagato lungo la gerarchia della cartella di archivio.
I passaggi di questo esempio sono illustrati di seguito. Le varie cartelle possono includere elementi quali componenti, progetti e così via.
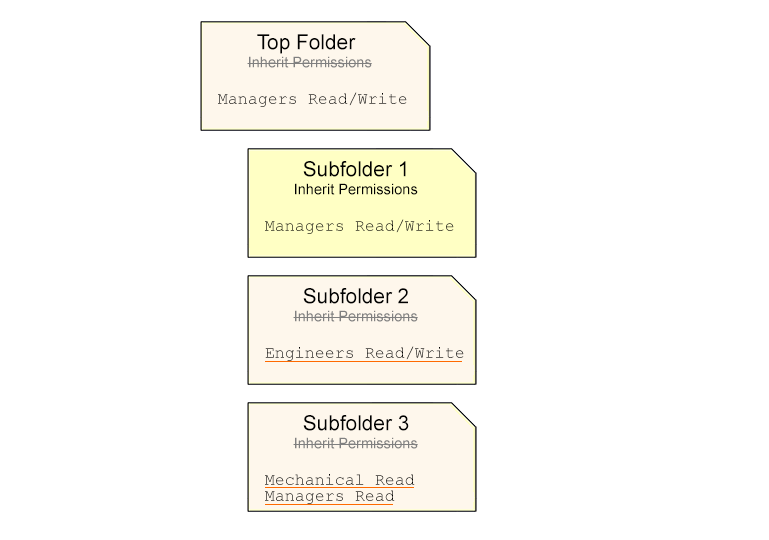
Un altro esempio di ereditarietà forzata può illustrare la situazione in cui le cartelle scollegate dispongono già di insiemi di autorizzazioni. Il principio fondamentale dell'ereditarietà delle autorizzazioni è che le cartelle e gli elementi adottano le autorizzazioni della cartella padre, ma le proprie autorizzazioni non vengono sostituite da quelle ereditate; pertanto, quando l'ereditarietà è abilitata, le autorizzazioni esistenti della cartella o dell'elemento vengono mantenute. Per ulteriori informazioni, vedere Continuità dell'ereditarietà delle autorizzazioni di seguito.
Continuità dell'ereditarietà delle autorizzazioni
La continuità dell'ereditarietà delle autorizzazioni di condivisione lungo la gerarchia delle cartelle del Workspace, come descritto sopra, viene mantenuta a meno che, in un determinato punto, l'ereditarietà delle autorizzazioni di una cartella dalla relativa cartella padre non venga esplicitamente interrotta (disabilitata). La propagazione delle autorizzazioni dalla cartella padre alla cartella figlia (o al progetto/elemento) viene disabilitata deselezionando l'opzione Eredita autorizzazioni dal padre, disponibile nella finestra di dialogo Share Item. Sebbene tale cartella non erediti più le modifiche alle autorizzazioni apportate alla cartella padre e la gerarchia delle autorizzazioni risulti di fatto interrotta (disabilitata) in questo punto, l'ereditarietà rimane continua al di sotto di questo livello.
L'ereditarietà delle autorizzazioni delle cartelle verrà ripristinata per l'intera profondità della gerarchia se l'opzione Inherit permissions from parent della cartella “scollegata” viene nuovamente abilitata. La cartella erediterà quindi nuovamente le autorizzazioni del padre (se non già presenti), ripristinando l'integrità delle autorizzazioni tra padre e figlio.


In conformità con lo schema di ereditarietà delle autorizzazioni abilitato, le autorizzazioni di una cartella o di un elemento possono essere elevate o integrate (di fatto, la stessa azione), ma non ridotte rispetto a quelle della cartella padre. Questo vale anche se un'autorizzazione aggiunta per un gruppo/utente sarà comune sia all'entità padre sia all'entità figlia:
-
Quando si aggiunge un'autorizzazione a una cartella, questa sovrascrive di fatto la stessa autorizzazione in una sottocartella se quest'ultima ha un livello di accesso inferiore. Ad esempio, se si aggiunge l'autorizzazione
Librarians Read/Writea una cartella e nella relativa sottocartella è già presente una voceLibrarians Read, questa verrà elevata a una voceLibrarians Read/Write.
In sostanza, alla cartella padre è stato aggiunto l'accesso in scrittura, che viene ereditato dalla sottocartella. L'ereditarietà delle autorizzazioni viene mantenuta. -
Al contrario, quando si aggiunge un'autorizzazione a una cartella, questa non influisce sulla stessa autorizzazione in una sottocartella se quest'ultima ha un livello di accesso superiore. Ad esempio, se si aggiunge l'autorizzazione
Librarians Reada una cartella e nella relativa sottocartella è già presente una voceLibrarians Read/Write, questa non verrà modificata (declassata) a una voce di livelloRead, ma manterrà il livello di autorizzazione esistente.
In sostanza, alla cartella padre è stato aggiunto l'accesso in lettura, che è già presente nella sottocartella. L'ereditarietà delle autorizzazioni viene mantenuta.
Spostamento delle cartelle
Le cartelle del Workspace possono essere spostate in qualsiasi altra posizione della struttura delle cartelle tramite la pagina Projects (vedere Pagina Projects del Workspace) o il riquadro Explorer in Altium Designer (vedere Organizzazione del Workspace).
Il modo in cui vengono determinate le autorizzazioni di condivisione di una cartella spostata dipende dal rapporto di ereditarietà con la cartella padre attuale:
-
Quando l'opzione Inherit parent folder permissions di una cartella è abilitata (condizione predefinita), lo spostamento della cartella in un'altra cartella comporta quanto segue:
-
la cartella eredita l'insieme delle autorizzazioni dalla nuova cartella padre (incluso il proprietario di tale cartella).
-
perde le autorizzazioni ereditate originali.
-
* Le autorizzazioni «ereditate» di una cartella o di un progetto sono quelle adottate dalla cartella padre, ovvero acquisite per ereditarietà.
-
-
mantiene le precedenti autorizzazioni aggiuntive.
-
* Le autorizzazioni «aggiuntive» di una cartella o di un progetto sono quelle aggiunte appositamente per estendere l'accesso degli utenti e non ereditate dalla cartella padre.
-
-
-
In breve, le autorizzazioni della vecchia cartella padre vengono sostituite da quelle della nuova cartella padre, ma tutte le autorizzazioni aggiunte vengono spostate insieme alla cartella.
-
Quando l'opzione Inherit parent folder permissions di una cartella è disabilitata (la cartella non adotta le autorizzazioni della cartella padre), lo spostamento della cartella in un'altra cartella comporta quanto segue:
-
la cartella mantiene le autorizzazioni originali.
-
mantiene disabilitata l'impostazione Inherit parent folder permissions.
-
-
In breve, si tratta semplicemente di uno spostamento senza altre modifiche. Questo può essere considerato il modo più sicuro per spostare una cartella e il suo contenuto, poiché evita la possibilità di modifiche impreviste alle autorizzazioni dovute all'ereditarietà dalla nuova cartella padre.


Gestione delle autorizzazioni per la creazione di progetti
Con le impostazioni predefinite del Workspace, i progetti creati o caricati dai membri del Workspace vengono archiviati nella cartella Projects, sono disponibili con accesso in scrittura per tutti gli utenti (ereditato dalla cartella padre Projects) e sono accessibili direttamente tramite la pagina Projects. Questa semplice configurazione è comoda per gli utenti, ma consente a qualsiasi membro del Workspace di creare progetti accessibili in questa posizione principale (di primo livello). Per implementare un controllo più avanzato su chi può creare progetti (e accedervi) nella cartella Projects o in ulteriori sottocartelle, gli amministratori del Workspace possono definire le autorizzazioni di condivisione delle cartelle dei progetti tramite la pagina Explorer oppure, in Altium Designer, tramite il pannello Explorer.
Come illustrato sopra, è possibile accedere alle autorizzazioni delle cartelle nella pagina Explorer del Workspace tramite l'opzione Share Folder del menu contestuale visualizzato facendo clic con il pulsante destro del mouse sulla voce di una cartella. Ad esempio, è possibile modificare l'accesso alla cartella Projects impostando l'autorizzazione predefinita (Workspace Members) su sola lettura (deselezionando Can Write) oppure rimuovendola completamente, quindi aggiungendo le autorizzazioni di accesso per utenti specifici (Add User) o gruppi di utenti (Add Role), secondo necessità.
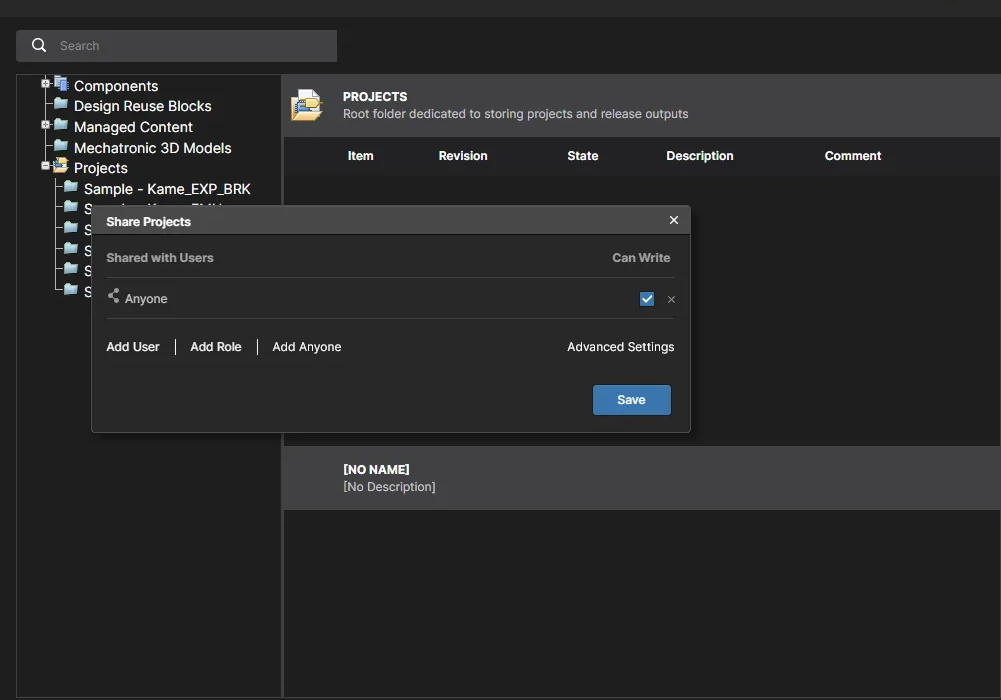
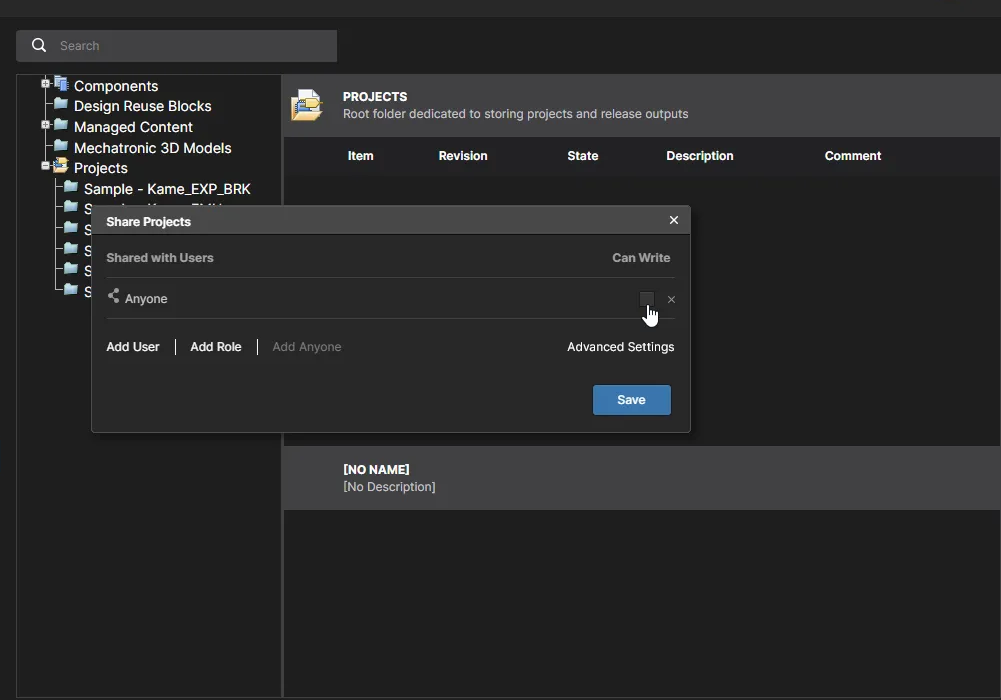
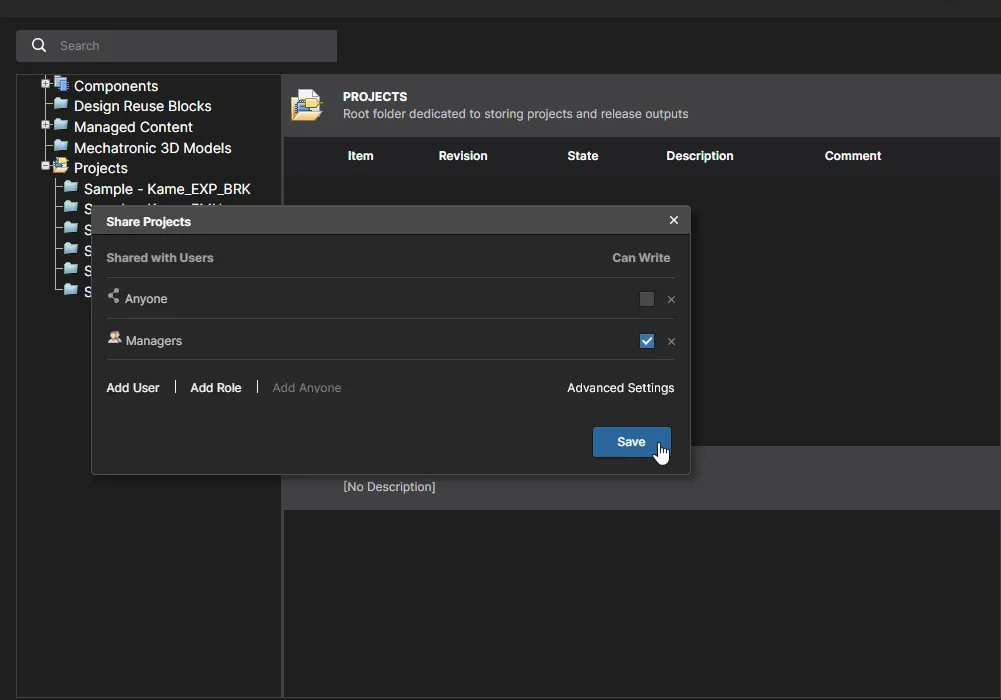
Le autorizzazioni di scrittura aggiornate determineranno quali membri del Workspace possono creare (o caricare) progetti nella cartella Projects: nell'esempio mostrato sopra, solo i membri del gruppo Managers. Le restrizioni sulle autorizzazioni si applicheranno anche agli utenti che creano un nuovo progetto in Altium Designer.
Nel caso di una gerarchia di cartelle strutturata in cui le autorizzazioni e gli accessi di utenti e gruppi sono configurati di conseguenza, ad esempio ampliandoli progressivamente lungo l'albero delle cartelle, questo approccio può fornire livelli di accesso adeguati a utenti e gruppi in base alla cartella di destinazione. 
Autorizzazioni predefinite per la creazione dei progetti
In alternativa alla configurazione predefinita, in cui un progetto appena aggiunto eredita le autorizzazioni della cartella padre, è possibile specificare un insieme fisso di autorizzazioni per tutti i nuovi progetti abilitando l'opzione Default Permissions for new projects nella vista Projects della pagina Admin – Settings. Questa configurazione può essere più adatta a una gerarchia di autorizzazioni delle cartelle meno strutturata, in cui tutti i progetti degli utenti vengono creati in una posizione specifica, ad esempio la cartella Projects.
Quando l'opzione è abilitata, un progetto appena creato adotterà le autorizzazioni specificate dall'opzione anziché ereditare quelle della cartella padre. Le impostazioni iniziali dell'opzione corrispondono alle impostazioni predefinite del Workspace, ovvero accesso in scrittura per tutti gli utenti, e possono essere modificate in base alle proprie esigenze. Ad esempio, si potrebbe assegnare l'accesso Write (modifica) ai progettisti e l'accesso View (sola lettura) ai responsabili delle librerie.
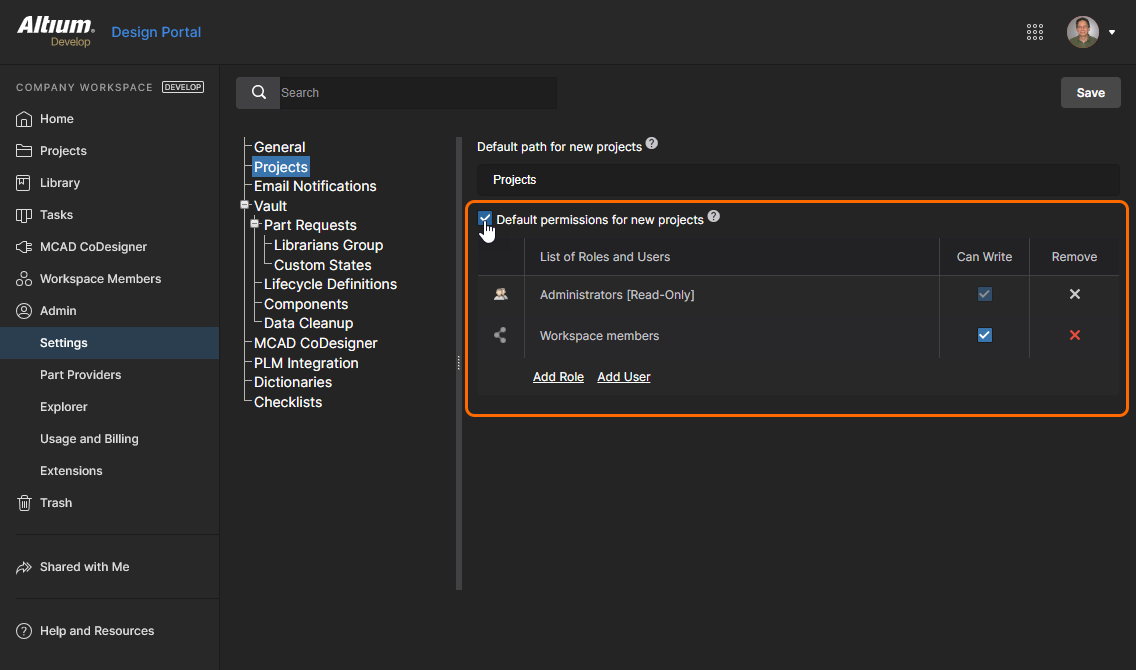
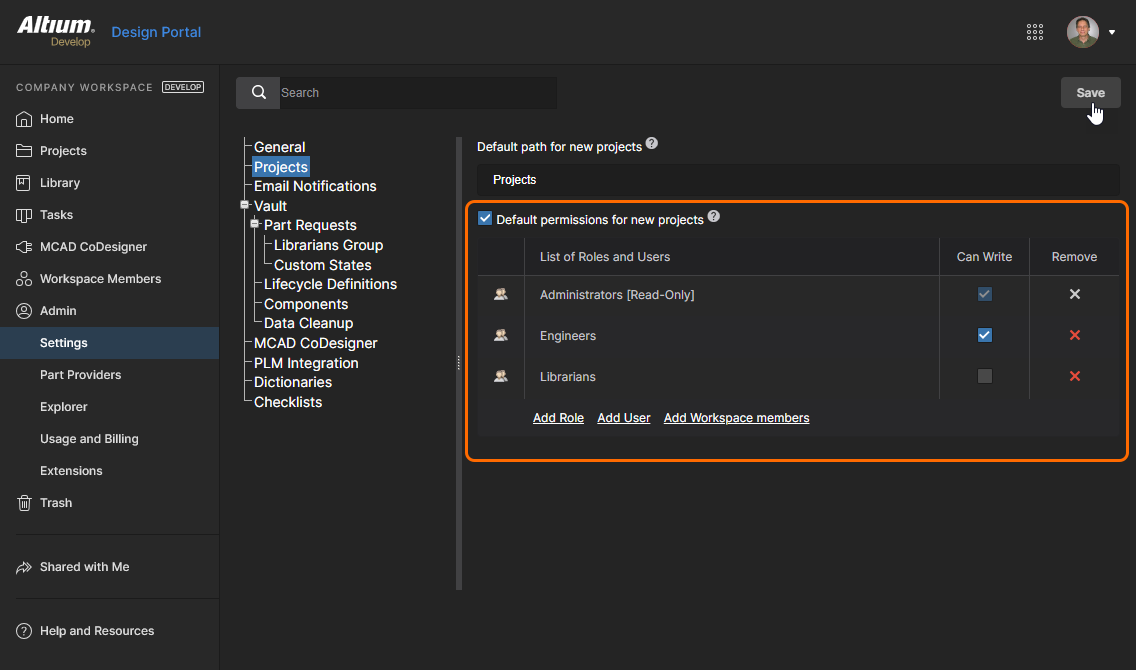
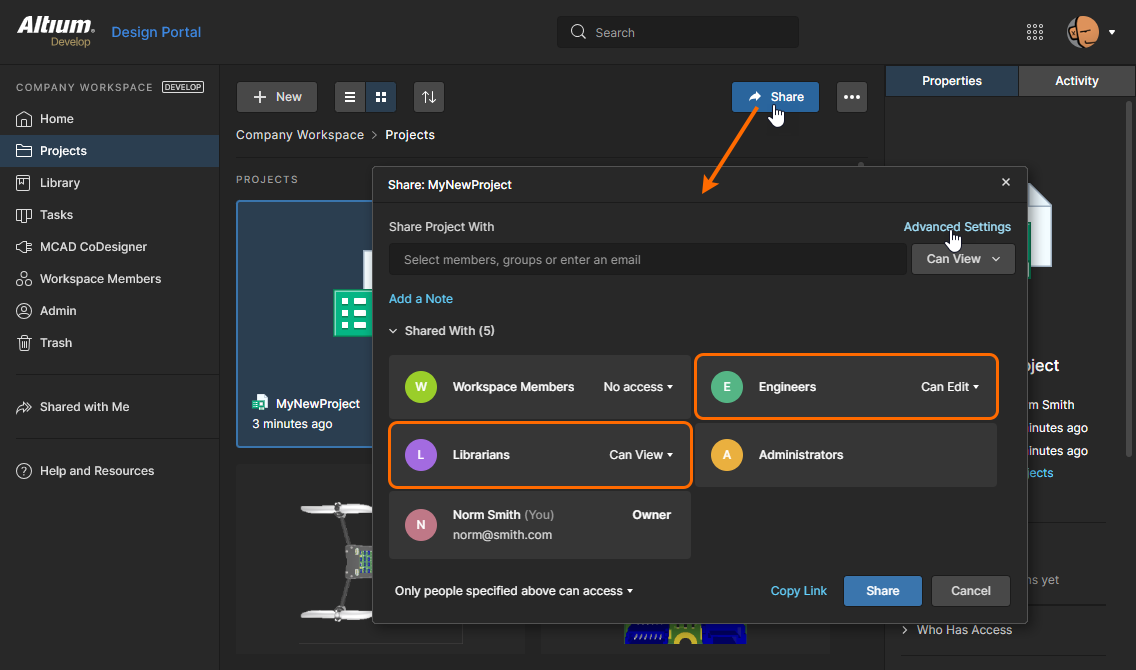
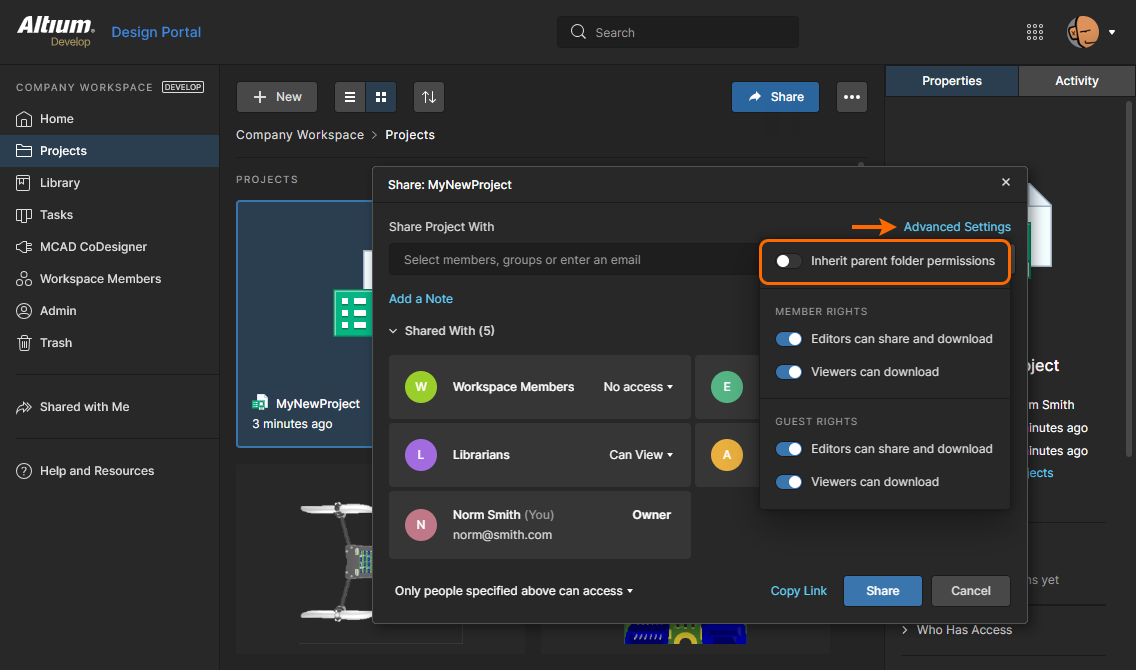
Points of note:
-
Gli amministratori dispongono sempre dell'accesso in scrittura a tutti i progetti (e a tutte le cartelle), pertanto questa impostazione non può essere modificata (è di sola lettura).
-
Il proprietario del progetto (l'utente che ha creato il progetto) dispone dell'accesso completo al progetto e, di conseguenza, alla relativa cartella padre, poiché per creare un nuovo progetto sono necessarie le autorizzazioni di scrittura sulla cartella.
-
È improbabile che l'applicazione di un insieme fisso di autorizzazioni per il progetto (come descritto sopra) includa le autorizzazioni della cartella padre, pertanto l'ereditarietà delle autorizzazioni padre-figlio (cartella-progetto) viene disabilitata automaticamente: vedere la diapositiva 4 sopra. Se viene riapplicata manualmente al progetto, l'insieme di autorizzazioni della cartella padre verrà aggiunto al progetto. Per ulteriori informazioni, vedere Continuità dell'ereditarietà delle autorizzazioni sopra.
-
Il comportamento descritto per l'adozione delle autorizzazioni da parte dei nuovi progetti si applica anche quando si clona un progetto.
Creazione di progetti senza accesso in scrittura alla cartella
Quando un utente senza accesso in scrittura a una cartella di progetto, come la posizione di archiviazione predefinita o un'altra cartella condivisa con lui, accede per la prima volta al Workspace, il sistema crea automaticamente una struttura Personal Folder specifica per l'utente in cui archiviare i nuovi progetti. Questa viene visualizzata come una cartella di primo livello basata sull'indirizzo e-mail del membro, con una sottocartella My Projects che contiene i progetti dell'utente. La struttura o gerarchia di cartelle è di proprietà dell'utente connesso ed è accessibile solo a lui (e agli amministratori); non è visibile agli altri utenti.
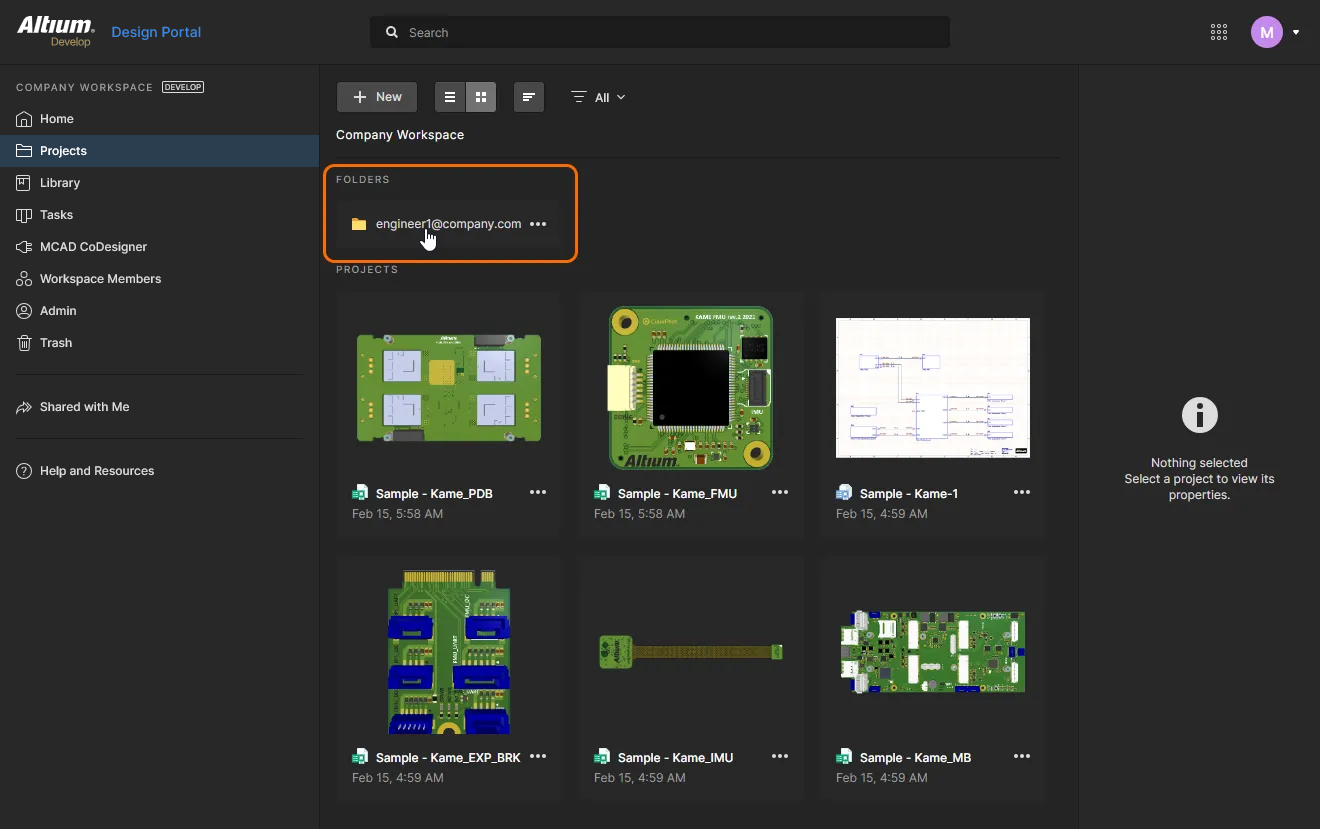
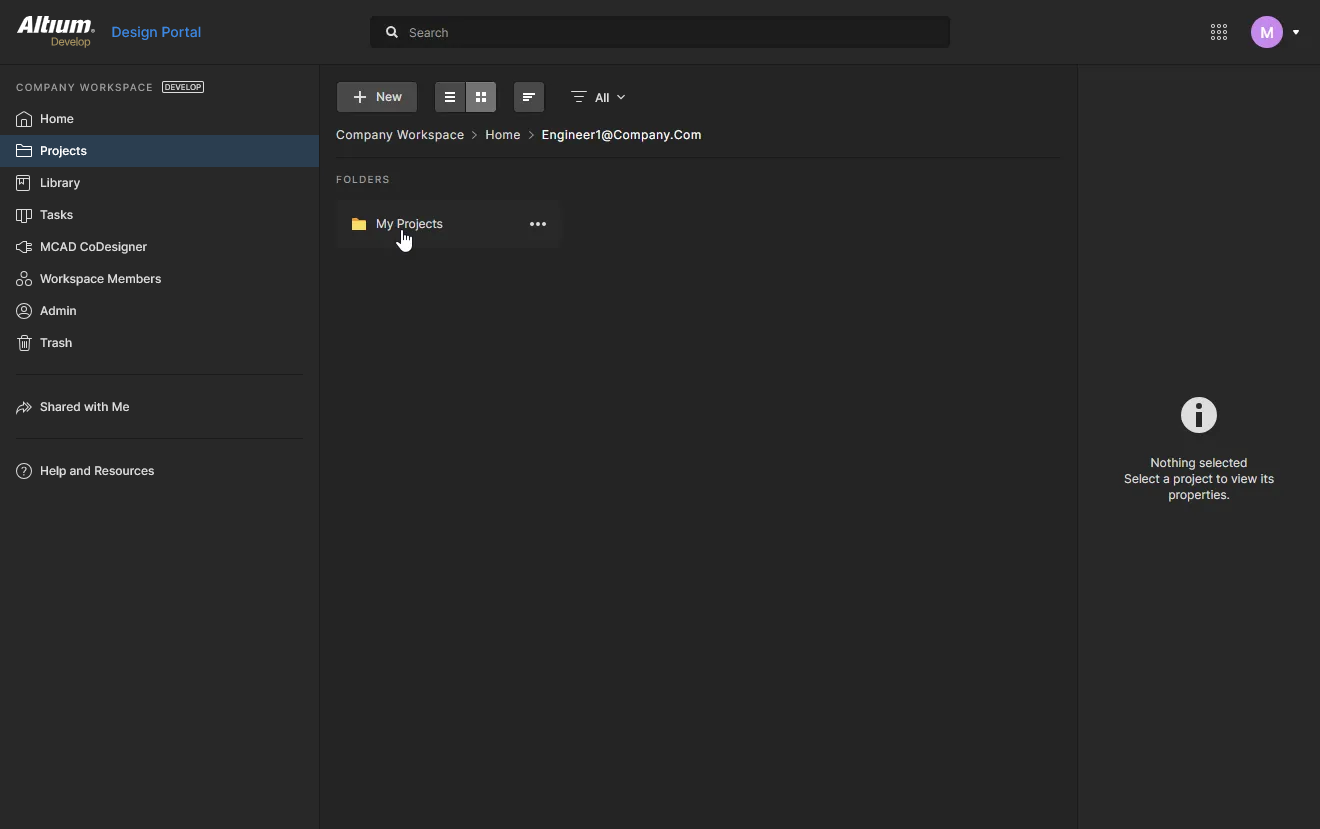
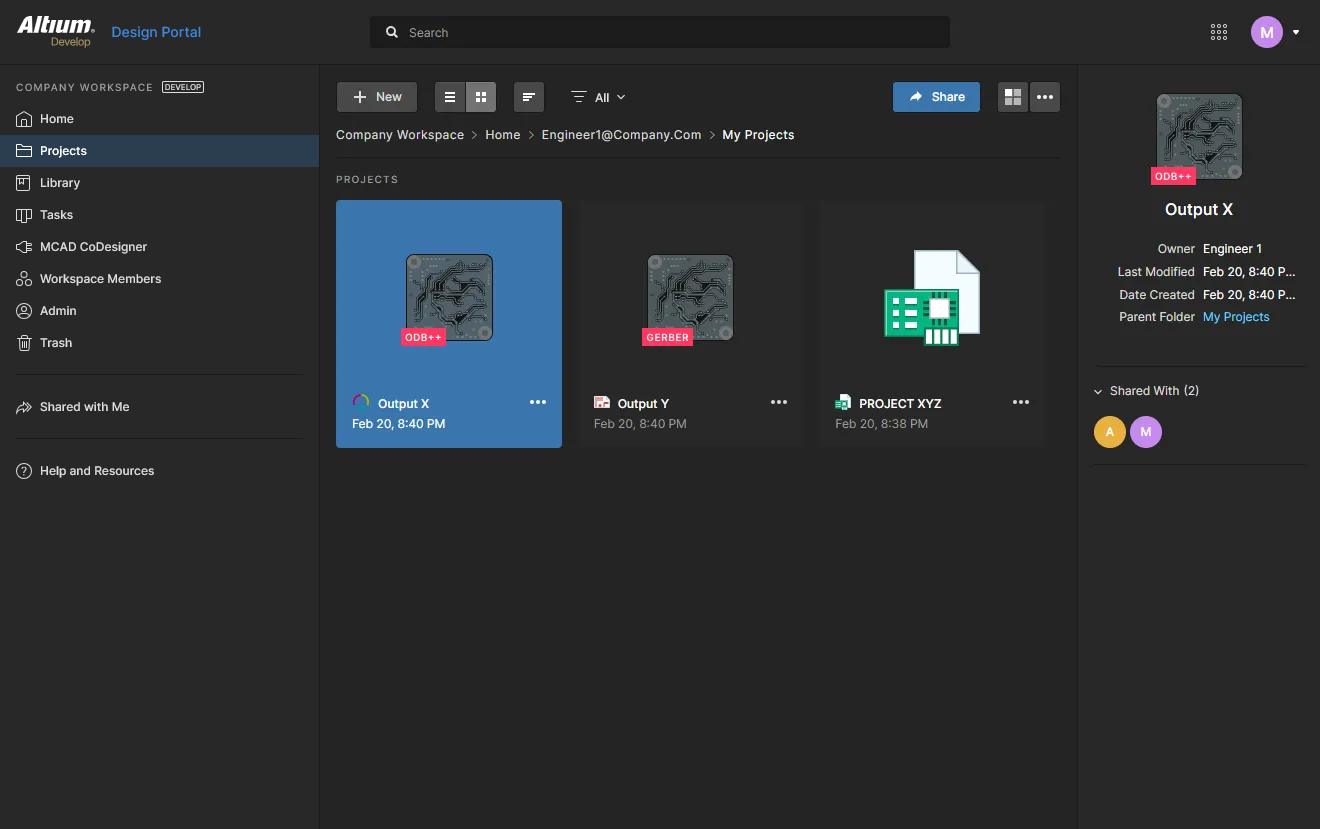
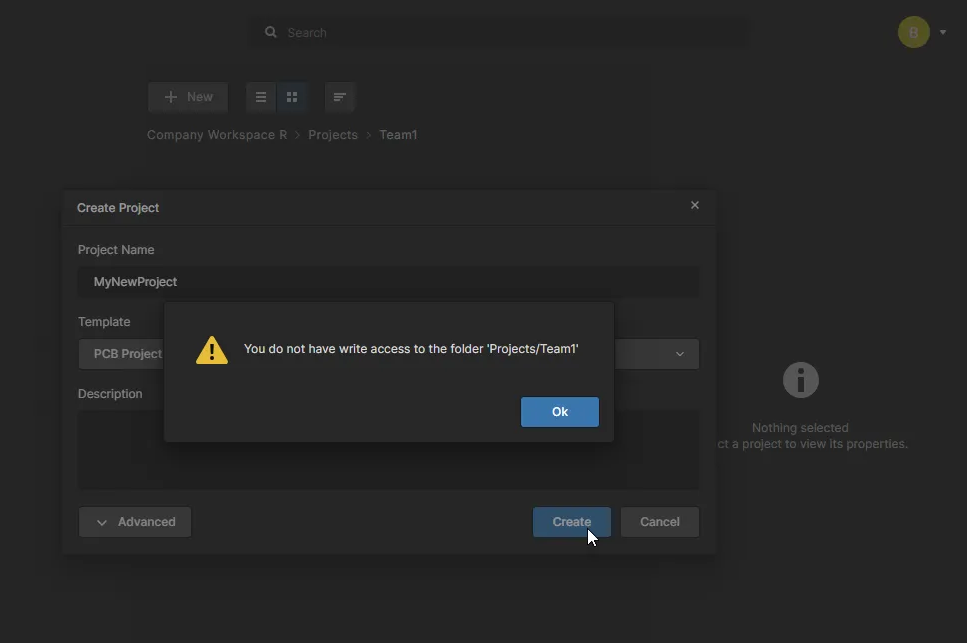 )
Dal punto di vista di un amministratore del Workspace, le cartelle personali dei membri sono raccolte in una cartella di primo livello Home, come si può vedere nella gerarchia di cartelle delle pagine Projects e Explorer, nonché nell'albero delle cartelle del pannello Explorer di Altium Designer.
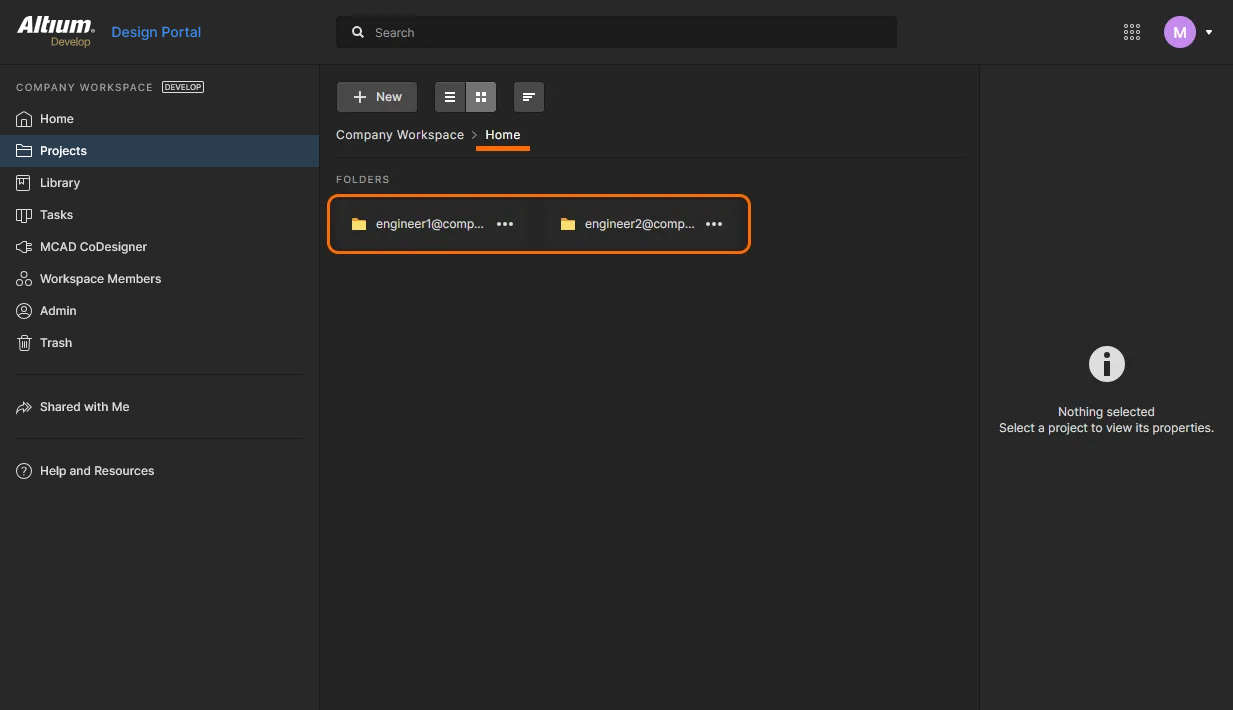
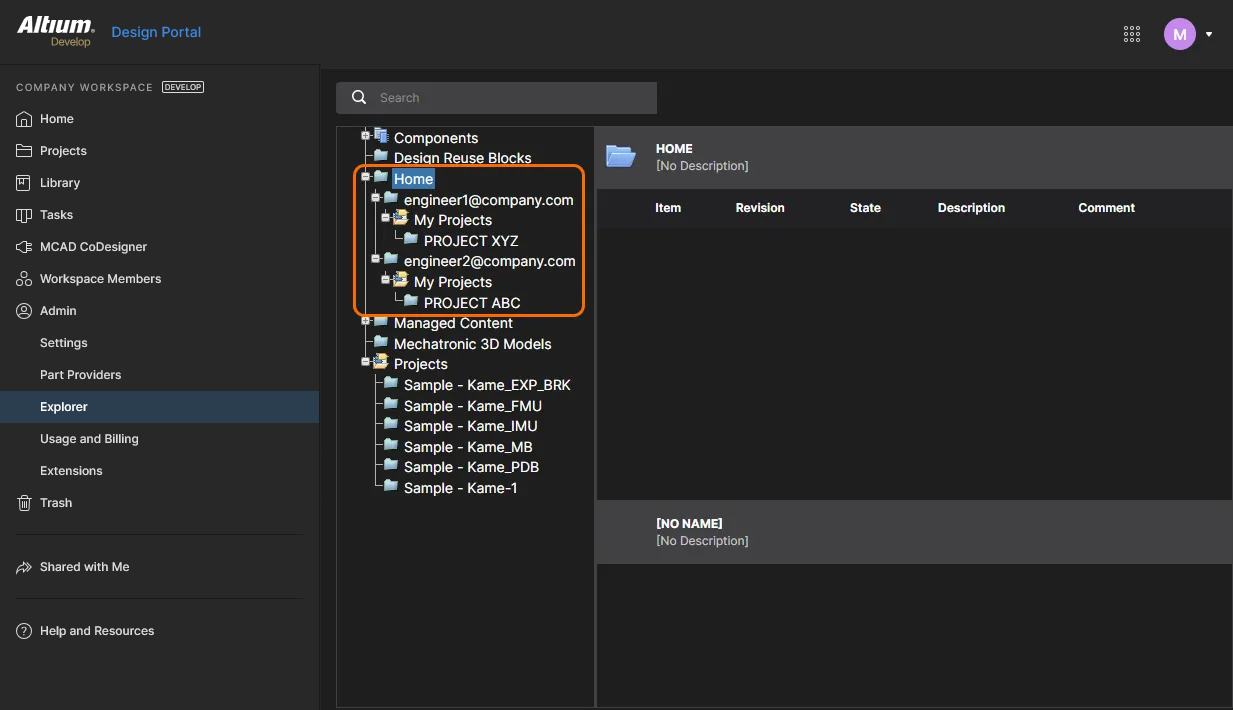
Download di una revisione di un elemento
I membri del Workspace possono scaricare i contenuti del progetto (file sorgente, file generati, dati rilasciati e così via) tramite le viste Design e Releases del progetto. Nella pagina Explorer è possibile scaricare i dati direttamente dall'interfaccia facendo clic sul controllo Download ( ) a destra della voce relativa a una revisione di un elemento.
Navigazione nella struttura del Workspace
Mentre la navigazione dei contenuti del Workspace per progetto è disponibile a tutti i membri del Workspace tramite le pagine Projects e Components, gli amministratori del Workspace possono esplorare tutti i contenuti e accedervi tramite l'interfaccia della pagina Explorer, come descritto di seguito.


Gli amministratori possono accedere ai contenuti del Workspace:
-
Facendo clic sul nome della cartella di cui desiderano esaminare i contenuti.
-
Utilizzando la funzione di ricerca. Immettere una parola chiave basata sull'ID, sul commento o sulla descrizione di un elemento, quindi premere Enter o fare clic sull'icona della lente di ingrandimento (
 ). Verrà eseguita una ricerca nell'intero Workspace e verranno elencati gli elementi corrispondenti.
Funzionalità aggiuntive
Durante l'esplorazione dei contenuti tramite l'interfaccia browser del Workspace sono disponibili le seguenti funzionalità aggiuntive:
-
Navigate – questo comando, disponibile nel menu contestuale che si apre facendo clic con il pulsante destro del mouse su un elemento, consente di accedere rapidamente a quell'elemento nel pannello Explorer di Altium Designer. A tale scopo verrà aperto Altium Designer (verrà chiesto se si desidera aprire X2.exe, l'eseguibile di Altium Designer).
-
Full item info – questo comando, disponibile nel menu contestuale che si apre facendo clic con il pulsante destro del mouse su una revisione di un elemento, mostra una vista con tutti i dettagli di quella revisione. In pratica, si tratta di una vista che riunisce tutte le viste dei vari aspetti disponibili per quella revisione dell'elemento (tranne Summary).
-
Follow/UnFollow – utilizzare il comando Follow , disponibile nel menu contestuale che si apre facendo clic con il pulsante destro del mouse su una cartella di tipo Components, per seguire la cartella. Qualsiasi attività all'interno della cartella seguita (creazione, rilascio, modifica dello stato di revisione o eliminazione di componenti) verrà segnalata tramite una notifica e-mail inviata dal Workspace (a condizione che un amministratore abbia abilitato le notifiche e-mail per il Workspace). Utilizzare il comando UnFollow per smettere di seguire le attività sui componenti all'interno di quella cartella.
-
Remove Folder – utilizzare questo comando, disponibile nel menu contestuale che si apre facendo clic con il pulsante destro del mouse su una cartella, per spostare la cartella e tutto il suo contenuto (sottocartelle ed elementi al loro interno) nell'area isolata Cestino del Workspace. Le entità nel Trash possono quindi essere eliminate definitivamente o ripristinate, secondo necessità. Se si rimuove una cartella di progetto, anche tutti i rilasci e i pacchetti di produzione associati verranno spostati nel Trash.
-
Remove Item – utilizzare questo comando, disponibile nel menu contestuale che si apre facendo clic con il pulsante destro del mouse su un elemento, per spostare quell'elemento nell'area isolata Cestino del Workspace. Le entità nel Trash possono quindi essere eliminate definitivamente o ripristinate, secondo necessità. Se si rimuove un elemento componente, è anche possibile spostare contemporaneamente i modelli associati nel Trash. Si noti che questi possono essere eliminati solo se non sono utilizzati altrove (da uno o più altri componenti).
 Localizzato tramite A