
Настройка аутентификации при входе
Краткий обзор
- Узнайте, как Altium SSO взаимодействует с поставщиком удостоверений вашей компании с помощью метаданных SAML.
- Воспользуйтесь примерами настройки, в том числе для OneLogin и Okta.
- Изучите возможности провижининга SCIM в Okta для управления учетными записями пользователей, группами и членством в рабочем пространстве.
На странице Панель управления компанией Authentication администраторы учетной записи компании могут настроить и включить единый вход (SSO) для учетной записи компании. Также поддерживается SCIM (System for Cross-domain Identity Management) — автоматическое создание и управление учетными записями пользователей и групп, обеспечивающее автоматический обмен идентификационными данными между вашей компанией и ее поставщиком удостоверений (IdP).
Эта серверная система настройки позволяет администраторам учетной записи компании настраивать, тестировать, включать и отключать единый вход для пользователей компании. Возможность единого входа доступна при входе в Altium Designer, вашу учетную запись Altium и рабочее пространство Altium. Если единый вход настроен для пользователей учетной записи компании, они могут входить в программное обеспечение и сервисы Altium с теми же учетными данными, которые используются в общекорпоративных системах.
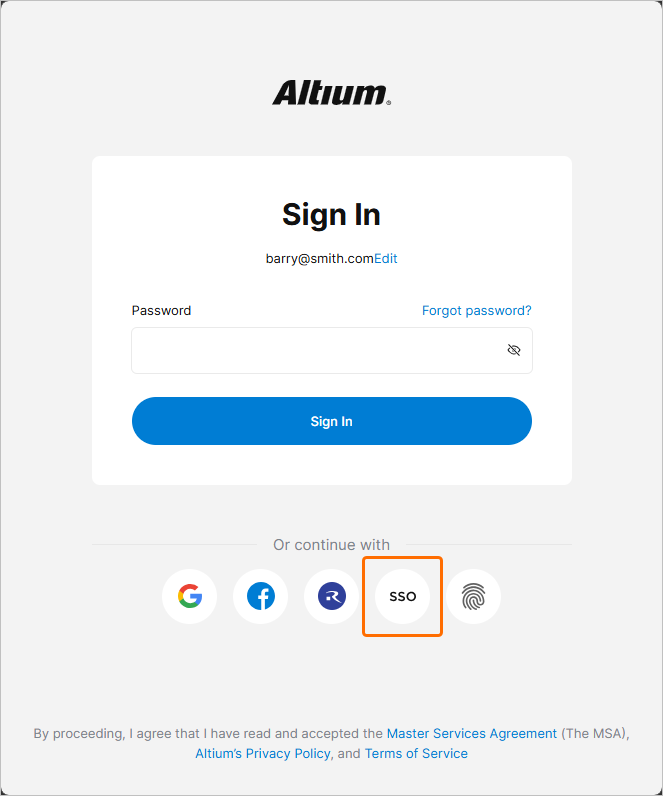
Единый вход SAML
После настройки и включения в Dashboard система единого входа определяет авторизованных пользователей на основе данных назначенного вашей компанией поставщика удостоверений (IdP), например Okta, OneLogin и т. д. Обмен утверждениями об идентификации осуществляется на основе стандарта Security Assertion Markup Language (SAML 2.0). Интерфейс единого входа вашей компании, если он еще не создан, обычно разрабатывается на основе шаблона или примера, предоставленного поставщиком удостоверений. Он инициирует обмен утверждениями аутентификации на основе SAML и предоставляет доступ к сервисам компании.
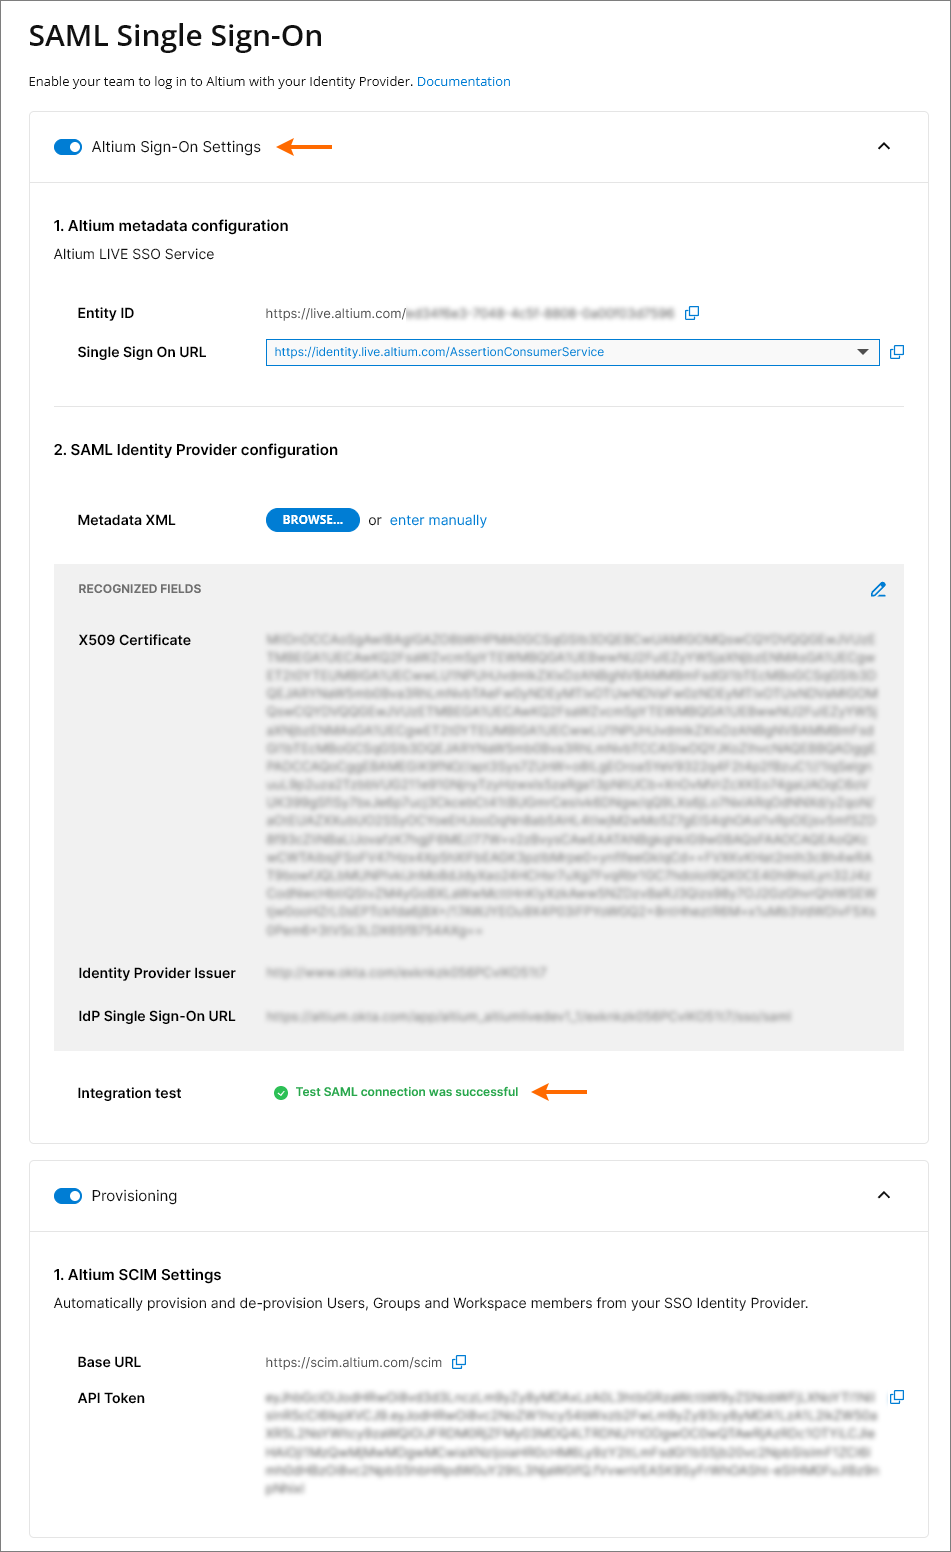
По умолчанию на странице Dashboard Authentication отображаются предварительно настроенные URL-адреса сервиса единого входа AltiumLive (1. Altium metadata configuration), а также средства для загрузки или ручного ввода данных подключения к вашему поставщику удостоверений для авторизации (2. SAML Identity Provider Configuration).
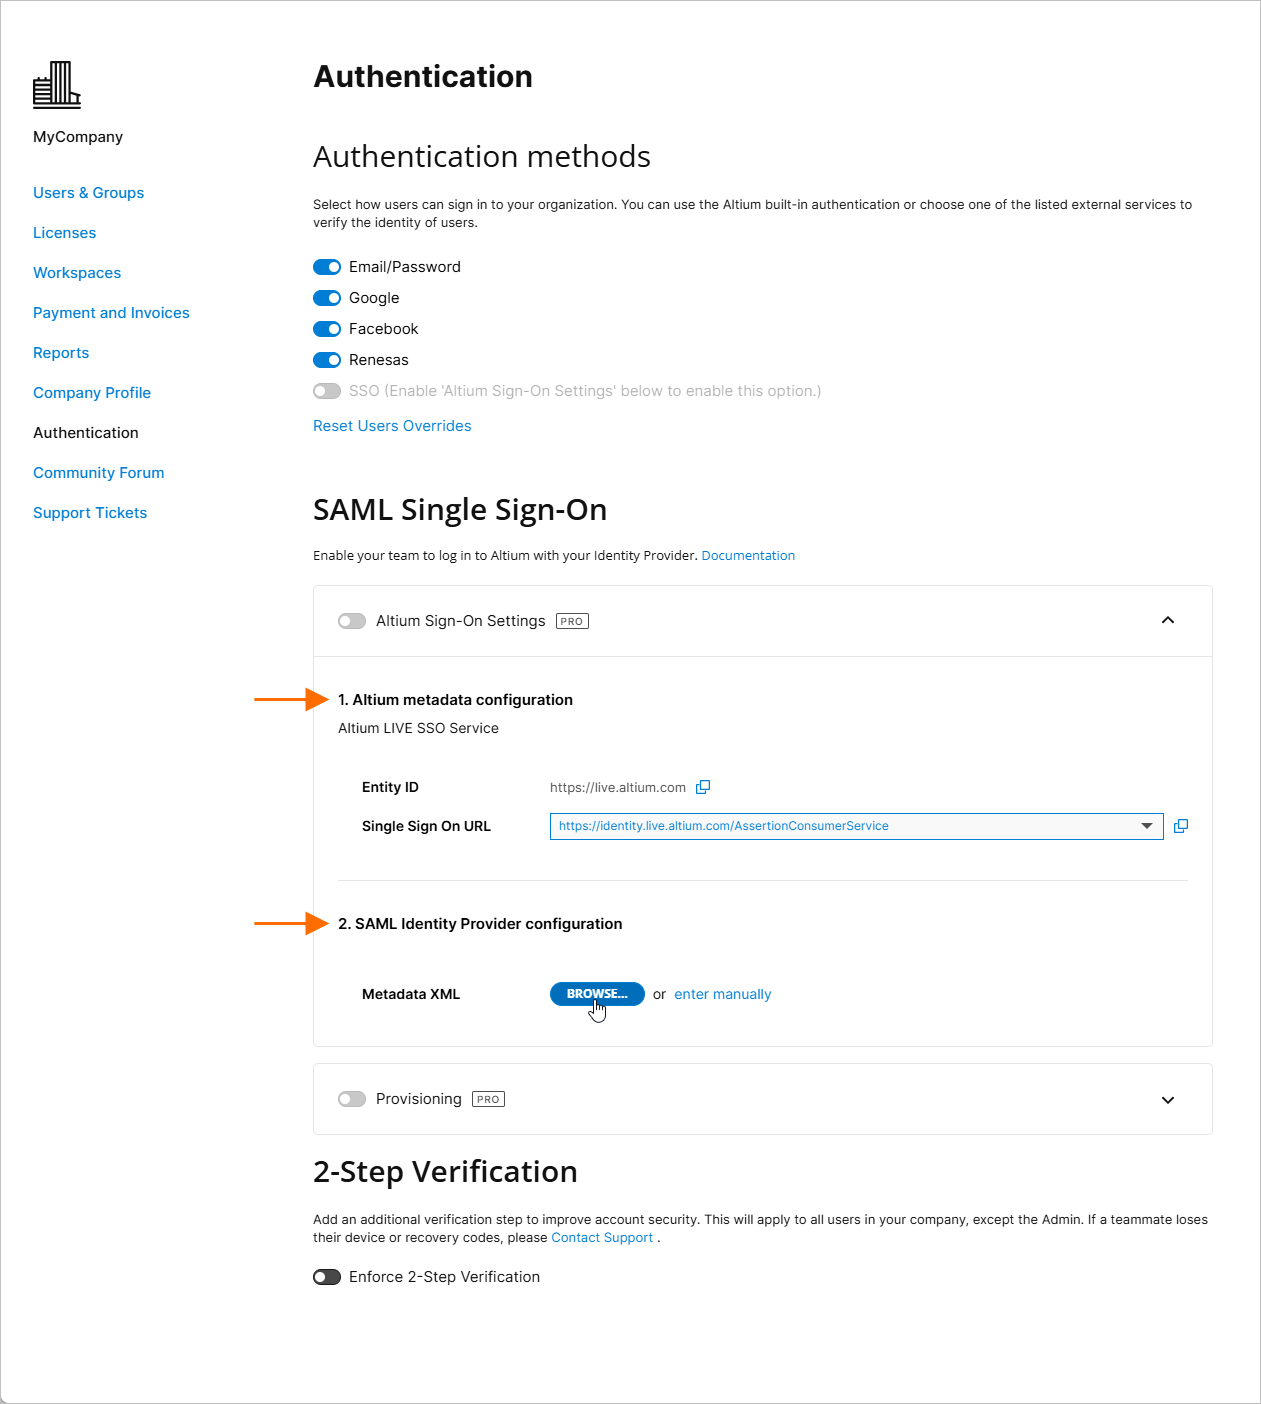
Обратите внимание, что запись Altium metadata configuration содержит предоставленные идентификационные данные сервиса единого входа Altium вашей организации:
-
Entity ID — используется в качестве целевого URL-адреса для ответа IdP. Он может содержать суффикс GUID, идентифицирующий определенную организацию (например, региональное подразделение или отдел) в рамках учетной записи Altium вашей компании — см. Несколько организаций с одним поставщиком SSO ниже.
-
Single Sign On URL — используется поставщиком удостоверений для определения соответствующего URL-адреса единого входа Altium. При настройке единого входа SAML для сервиса входа Altium GovCloud выберите соответствующий URL-адрес утверждений SSO в раскрывающемся меню этой записи.
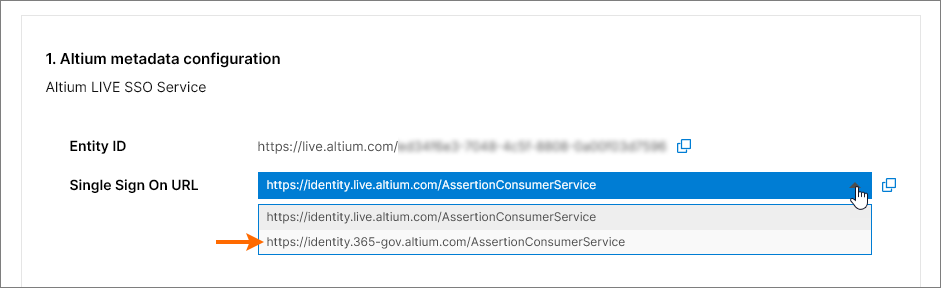
Эти URL-адреса копируются ( ) в интерфейс поставщика удостоверений для формирования метаданных SAML сервиса единого входа вашей компании. Затем этот код конфигурации (обычно доступный в формате XML) загружается или копируется в запись SAML Identity Provider configuration. Дополнительные сведения приведены ниже.
Примеры интеграции с поставщиками удостоверений
Разверните раздел ниже, чтобы просмотреть пошаговый пример интеграции с типичным поставщиком удостоверений (OneLogin):
Пошаговый пример интеграции с поставщиком удостоверений OneLogin
Интеграция с OneLogin в качестве поставщика удостоверений
Добавление приложения SAML:
-
Войдите в OneLogin с правами администратора.
-
Выберите Applications, затем Add Apps.

-
Выполните поиск по запросу «SAML» и выберите приложение IdP SAML Test Connector (Advanced).

-
Укажите имя приложения (Display Name). Оно используется только для отображения.
-
Нажмите кнопку Save.

-
Скопируйте (
) записи Entity ID и Single Sign On URL (Assertion Consumer Service) из раздела Altium Sign-On Settings на странице Authentication панели управления компанией. В настройках приложения OneLogin:
-
Вставьте Entity ID (имя поставщика услуг) в качестве URL-адреса Audience (EntityID).
-
Вставьте Single Sign On URL (Assertion Consumer Service) в поле ACS (Consumer) URL Validator.
-
Также вставьте Single Sign On URL (Assertion Consumer Service) в поле ACS (Consumer) URL.
-
Поля RelayState, Recipient, Single Logout URL и Login URL можно оставить пустыми.
-
-
Убедитесь, что для параметра SAML nameID format установлено значение Email, а для параметра SAML signature element — значение Both. Нажмите кнопку Save, чтобы подтвердить настройки.

-
Нажмите кнопку More Actions, затем выберите пункт меню SAML Metadata, чтобы скачать метаданные SAML поставщика удостоверений в виде XML-файла.

-
Этот файл метаданных необходимо загрузить на странице Authentication панели управления компанией, чтобы настроить сервис единого входа OneLogin — см. ниже.
-
Если вы предпочитаете настроить сервис единого входа OneLogin вручную в панели управления компанией, необходимые параметры можно найти, выбрав пункт меню SSO в интерфейсе приложения OneLogin.

-
-
Затем необходимо добавить пользователей и назначить им приложение.
Разверните разделы ниже, чтобы просмотреть пошаговые примеры интеграции и автоматического создания учетных записей для типичного поставщика удостоверений (Okta):
Пошаговый пример интеграции с поставщиком удостоверений Okta
Интеграция с Okta в качестве поставщика удостоверений
Добавление приложения SAML:
-
Войдите в Okta с правами администратора.
-
Нажмите ссылку/кнопку Admin, затем кнопку Add Application в разделе компании Applications.

-
Нажмите кнопку Create New App.

-
Выберите SAML 2.0 в качестве Sign-on method.

-
Укажите App name. Это значение используется только для отображения.

-
Скопируйте (
) запись Single Sign On URL (Assertion Consumer Service) из раздела Altium Sign-On Settings на странице Authentication панели управления компанией и вставьте ее в поле Single sign on URL настроек SAML в Okta.
-
Скопируйте (
) Entity ID из раздела Altium Sign-On Settings на странице Authentication панели управления компанией и вставьте в поле Audience URI настроек SAML в Okta.
Заполнять Default RelayState не требуется.

-
Задайте значения остальных полей следующим образом:
-
Для Name ID format установите
EmailAddress. -
Для Application username установите (Okta)
Email. -
В разделе ATTRIBUTE STATEMENTS задайте для поля Name значение:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress, а для Value — значение:user.email

-
-
Нажмите кнопку Next и выберите вариант ..Okta customer adding an internal app.

-
Нажмите кнопку Finish.

-
Нажмите ссылку Identity Provider metadata и сохраните XML-файл метаданных на компьютере либо нажмите кнопку View Setup Instructions, чтобы перейти к параметрам ручной настройки.
-
В разделе SAML Identity Provider configuration на странице Authentication панели управления компанией загрузите сохраненный XML-файл метаданных или воспользуйтесь ссылкой enter manually, чтобы настроить разделы по отдельности — см. ниже.
-
Пример руководства по настройке провижининга SCIM в Okta
Интеграция провижининга SCIM с Okta в качестве поставщика удостоверений (IdP)
Добавление интеграции SCIM (System for Cross-domain Identity Management):
-
В Okta Admin Console выберите вкладку General и задайте SCIM в качестве метода провижининга.

-
Выберите вкладку Provisioning и нажмите кнопку Edit.

-
В режиме редактирования настроек выберите все действия провижининга (параметры Import.. и Push..), а также HTTP Header в качестве режима Authentication.

-
Скопируйте (
) запись Base URL из раздела Provisioning на странице Authentication панели управления компании и вставьте ее в поле SCIM Connector base URL в Okta.
Скопируйте (
) запись API Token из раздела Provisioning на странице Authentication панели управления компании и вставьте ее в поле Authorization в Okta (в разделе HTTP HEADER).

-
Укажите
userNameв качестве Unique identifier field for users в Okta.
-
Нажмите кнопку Test Connector Configuration (см. выше) и убедитесь, что соединение работает. Если проверка конфигурации прошла успешно, закройте окно проверки и сохраните конфигурацию (
 ).

-
Выберите To App в дереве навигации слева, а затем параметр Edit.
Включите параметры Create Users, Update User Attributes и Deactivate Users, затем нажмите Save.

Провижининг и депровижининг пользователей и групп:
-
Выберите вкладку Push Groups, затем нажмите кнопку Refresh App Groups.

-
В главном меню выберите страницу Directory » Groups.

В разделе групп должны отображаться группы приложения Groups и Workspaces.

-
Создайте собственные группы Okta с теми же именами, что и у групп приложения / рабочих пространств — в этом примере это импортированные группы Administrators и Workspace.

-
Выберите созданную группу Okta, затем нажмите кнопку Manage Apps. В окне Assign Applications to <group name> назначьте группе приложение SCIM и по завершении нажмите
 .

-
Вернитесь на страницу Groups и выберите вкладку Push Groups. В меню кнопки Push Groups выберите Find groups by name option.

-
Введите имя группы (здесь —
Group Administrators), затем выберите параметр Link Group, чтобы связать ее с группой приложения. Сохраните конфигурацию связи ().

Управление пользователями и группами
Теперь вы можете добавлять участников в существующие группы приложения и удалять их из этих групп.
-
Создайте нового пользователя Okta (Directory » People, затем выберите Add Person). Убедитесь, что у пользователя уникальный адрес электронной почты, которого нет в AltiumLive.
-
Добавьте нового пользователя в группу Okta, назначенную приложению SCIM (Directory » Groups, выберите группу, затем используйте Assign People).
-
Убедитесь, что пользователь появился на панели управления компании.
Чтобы создать новую группу пользователей через приложение SCIM, создайте новую группу Okta на странице Groups ( ), затем на вкладке Push Groups найдите имя новой группы и выберите параметр Create Group (вместо «Связать группу»).

Настроенное приложение SCIM должно позволять:
-
Изменять имя, фамилию и адрес электронной почты пользователя.
-
Изменять состав участников группы.
-
Изменять имя группы.
-
Создавать группу.
-
Удалять группу — отмените связь группы в разделе Push Groups, выбрав удаление из приложения.
-
Активировать или деактивировать пользователя — активированный пользователь получит письмо для активации.
Рабочие пространства в Okta выглядят так же, как группы пользователей, но поддерживают только управление участниками. Создать новое рабочее пространство или переименовать существующее нельзя.
После добавления пользователя в группу рабочего пространства или удаления из нее вы можете проверить результат в интерфейсе рабочего пространства Altium 365.

-
Новый пользователь SCIM должен иметь возможность входить в систему с помощью SSO.
-
Новый пользователь SCIM должен автоматически получать приглашение в рабочее пространство.
-
Приглашение по электронной почте пользователю не отправляется.
Разверните раздел ниже, чтобы просмотреть пошаговый пример интеграции и настройки провижининга с использованием Microsoft Entra ID в качестве поставщика удостоверений:
Вход по SAML с Microsoft Entra ID
Интеграция с Microsoft Entra ID
Приложение SAML:
-
Войдите в центр администрирования Microsoft Entra.
-
Выберите Identity, затем параметр Enterprise applications.

-
Создайте собственное приложение.

-
Выберите Users and groups, затем Add user/group.


-
Выберите Single sign-on, Step 1, затем Edit.


-
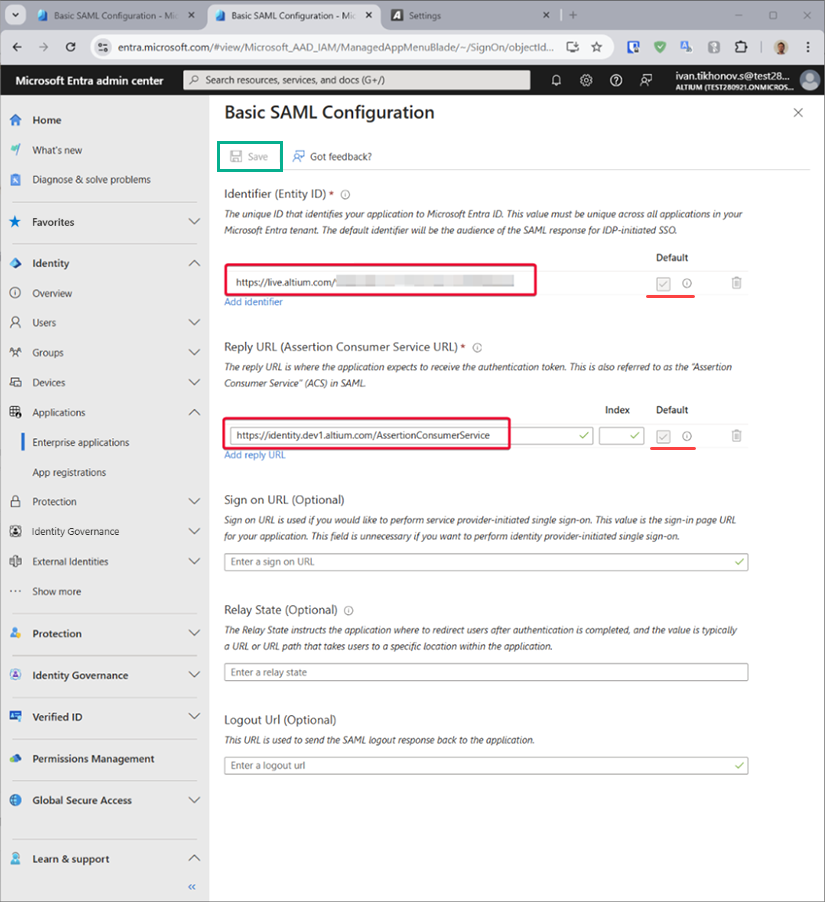
Скопируйте (
) записи Entity ID и Single Sign On URL из раздела Altium Sign-On Settings на странице Authentication панели управления компании. Вставьте скопированные строки в поля Entity ID и Assertion Consumer Service URL в области настройки SAML приложения Microsoft Entra. Убедитесь, что для этих полей установлены флажки Default, затем сохраните конфигурацию.
-
Скачайте созданный XML-файл метаданных федерации.

-
Загрузите XML-файл метаданных федерации на страницу Authentication панели управления компании (в область 2. SAML Identity Provider configuration раздела Altium Sign-On Settings) и проверьте соединение интеграции SAML.
Провижининг:
-
На экране управления приложением Microsoft Entra выберите Provisioning на левой панели, затем нажмите кнопку Get started.
-
Задайте для Provision MODE значение
Automatic. -
Скопируйте (
) записи Base URL и API Token из раздела Provisioning на странице Authentication панели управления компании и вставьте их в поля Tenant URL и Secret Token соответственно.
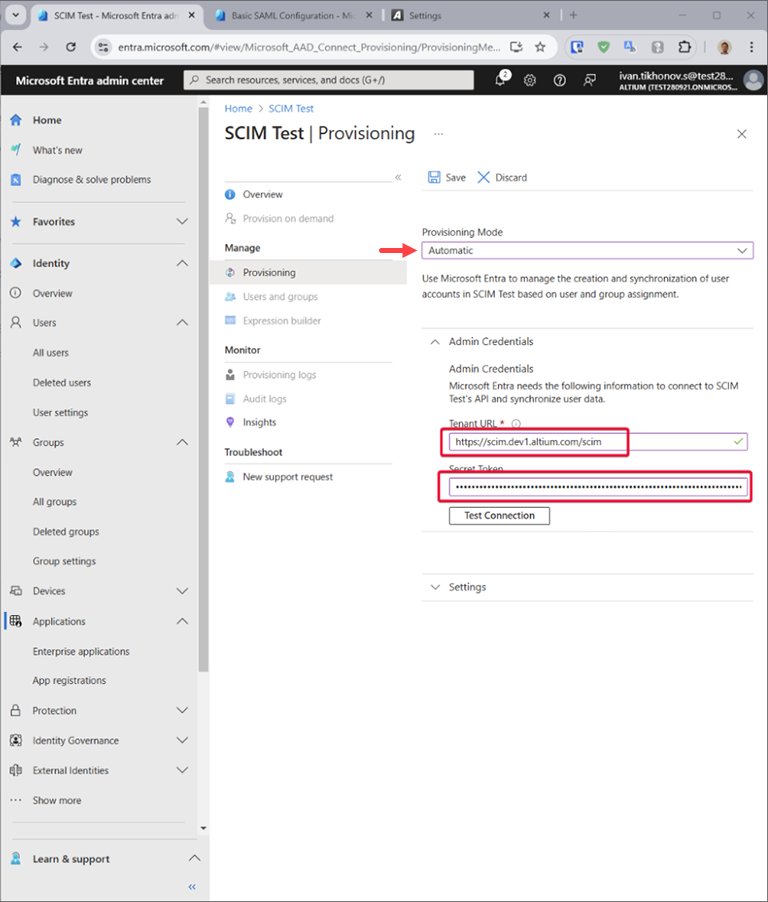
-
Нажмите кнопку Test Connection в разделе провижининга Microsoft Entra и, если проверка учетных данных прошла успешно, сохраните конфигурацию с помощью Save.

-
В разделе Mappings можно выбрать один из двух наборов сопоставлений атрибутов — для объектов групп или для объектов пользователей.

-
Выберите каждое сопоставление, чтобы просмотреть атрибуты, синхронизируемые из Microsoft Entra ID с вашим приложением. Атрибуты, выбранные в качестве свойств сопоставления, используются для поиска соответствующих пользователей и групп в приложении при выполнении операций обновления. Выберите Save, чтобы сохранить изменения.

При необходимости можно отключить синхронизацию объектов групп, отключив сопоставление групп.
-
В разделе Settings поле Scope определяет, какие пользователи и группы синхронизируются. Выберите Sync only assigned users and groups (рекомендуется), чтобы синхронизировать только пользователей и группы, назначенные на странице Users and groups.

-
После завершения настройки установите для Provisioning Status значение «Вкл.».

-
Выберите Save, чтобы запустить службу провижининга Microsoft Entra.
Разверните раздел ниже, чтобы просмотреть пошаговый пример интеграции с JumpCloud в качестве поставщика удостоверений:
Настройка SAML SSO с JumpCloud
Интеграция с JumpCloud в качестве поставщика удостоверений
-
В интерфейсе JumpCloud выберите SSO в дереве навигации, а затем нажмите кнопку Add New Application на странице SSO.

-
Введите «
saml» в поле поиска окна настройки, чтобы найти и установить Custom SAML App.
-
Задайте имя для своего экземпляра Custom SAML App — в этом примере используется имя «
Altium».
-
Перейдите на вкладку SSO в интерфейсе настройки JumpCloud. Скопируйте (
) значения Entity ID и Single Sign On URL из раздела Altium Sign-On Settings на странице Authentication панели управления компанией и вставьте их в поля SP Entity ID и Default URL соответственно.
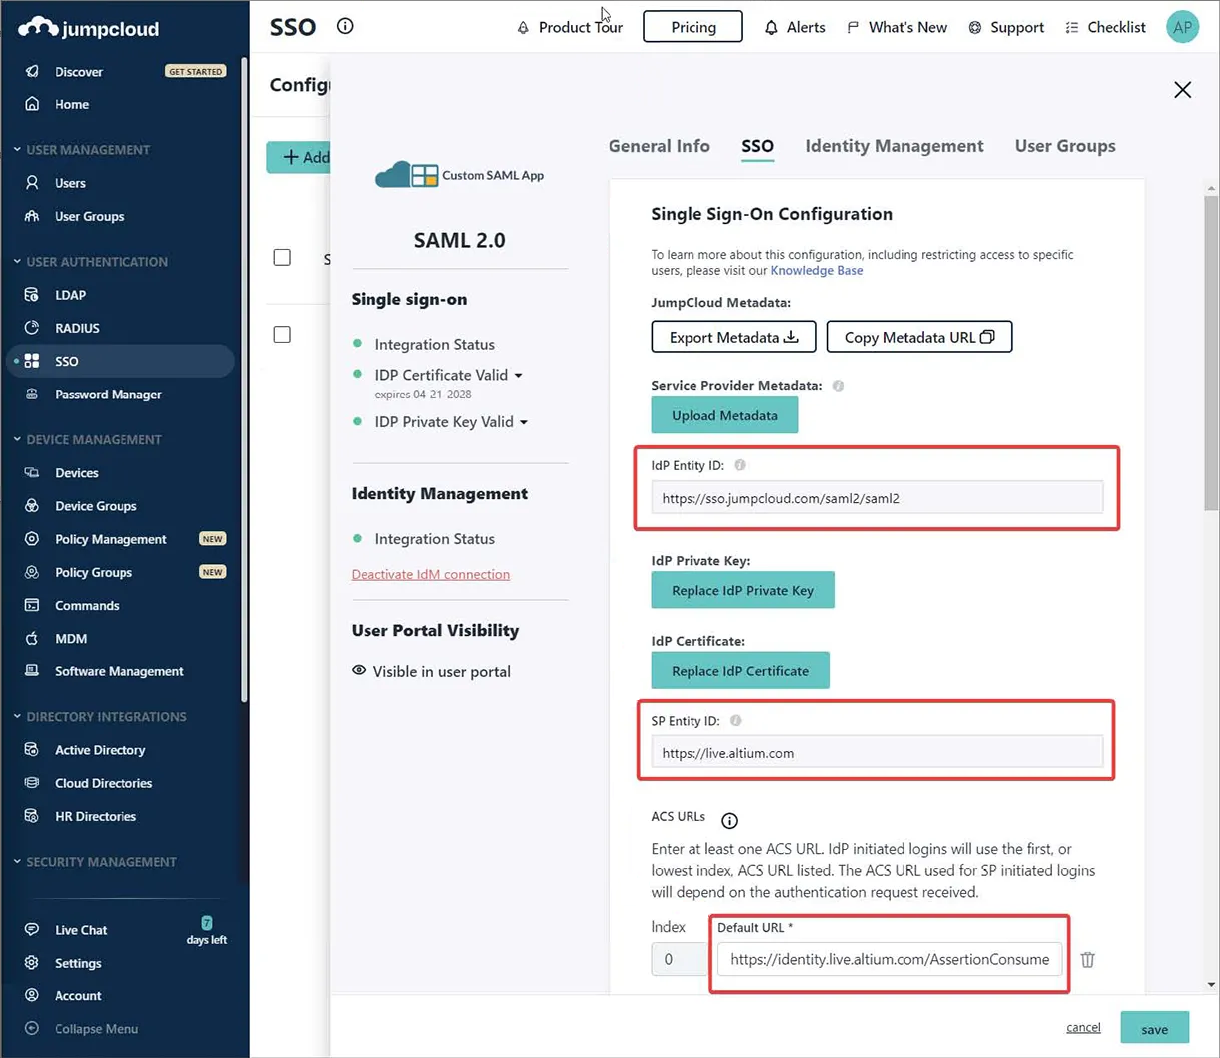
-
Введите адрес конечной точки JumpCloud IDP URL и включите параметр Declare Redirect Endpoint.

-
Перейдите на вкладку Identity Management в интерфейсе JumpCloud. Скопируйте (
) значения Base URL и API Token из раздела Provisioning на странице Authentication панели управления компанией и вставьте их в поля Base URL и Token Key соответственно. Также укажите подходящий тестовый адрес электронной почты.
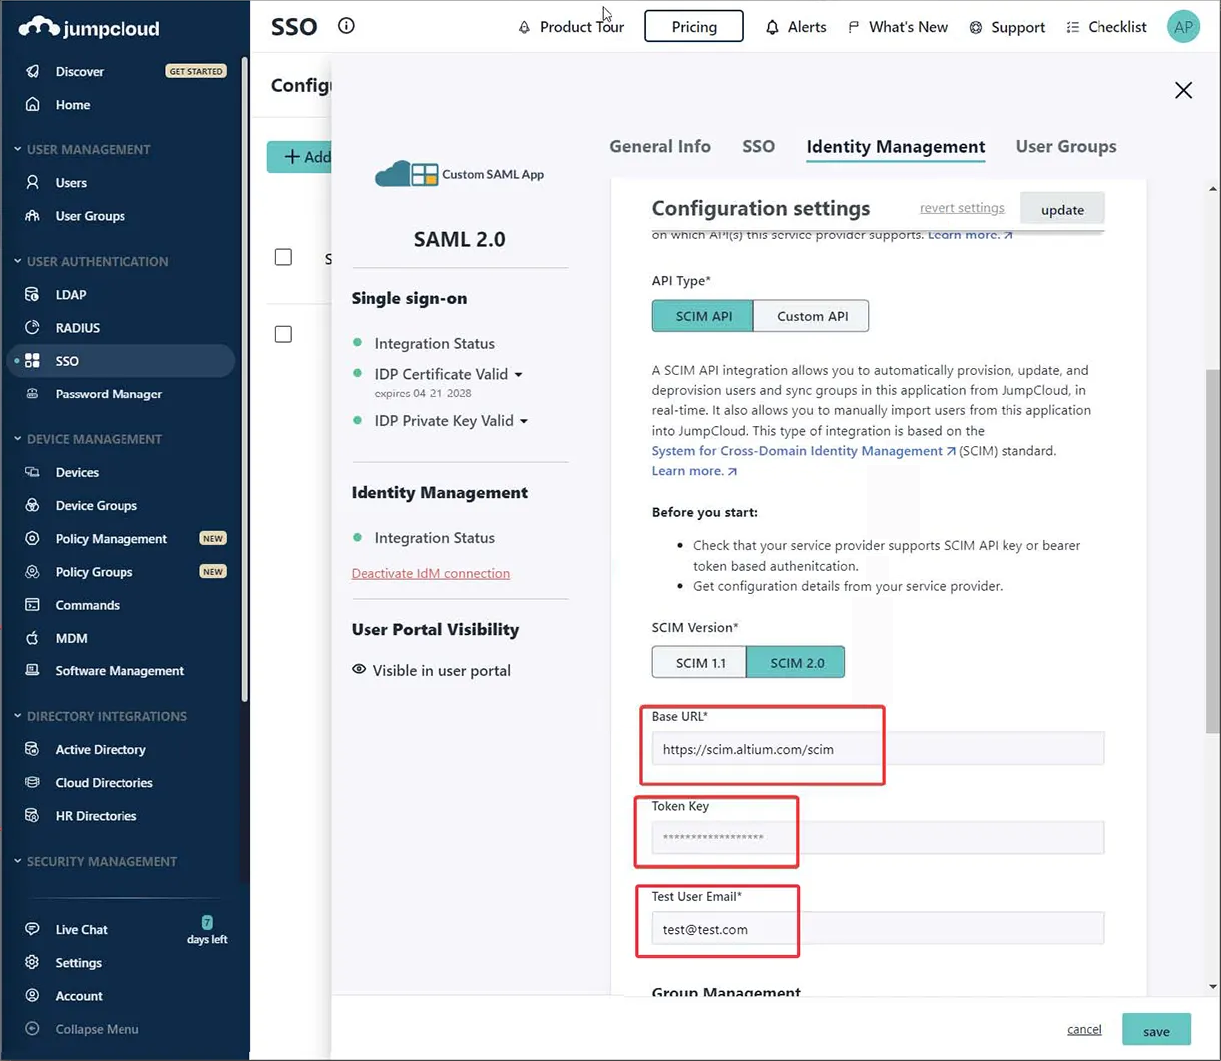
-
Выполните Test Connection, после чего в правом верхнем углу страницы появится сообщение с подтверждением (как показано ниже).

-
Отключите параметр Group Management (снимите флажок), затем сохраните конфигурацию с помощью Activate.

-
Вернитесь на вкладку SSO интерфейса JumpCloud и с помощью Export Metadata скачайте полученный XML-файл метаданных SAML.

-
На странице Authentication панели управления компанией импортируйте скачанный XML-файл метаданных, а затем запустите проверку интеграции кнопкой Test Sign On. Должен отобразиться результат успешной проверки интеграции. После подтверждения подключения можно включить параметр Altium Sign-On Settings, а затем параметр SSO в разделе Authentication methods.
Разверните раздел ниже, чтобы просмотреть пошаговый пример интеграции с Microsoft AD FS в качестве поставщика удостоверений:
Аутентификация SSO SAML с Microsoft AD FS
Аутентификация SSO SAML с Microsoft Administrative Domain Federated Services (AD FS)
Выполните описанные ниже действия, чтобы настроить вход в организацию Altium 365 с использованием вашего экземпляра AD FS для аутентификации SSO.
Предварительные требования
-
Доступ с правами администратора к учетной записи компании вашей организации в Altium 365.
-
Доступ с правами администратора к экземпляру AD FS.
Настройка AD FS
-
Откройте приложение AD FS Management (обычно Start → Windows Administrative Tools → AD FS Management).
-
Перейдите в Relying Party Trusts и выберите Add Relying Party Trust... (1).
-
Во всплывающем окне убедитесь, что выбран вариант Claims aware (2), и нажмите Start (3).

-
На шаге Select Data Source выберите Enter data about the relying party manually (1) и нажмите Next (2).

-
Укажите отображаемое имя для отношения доверия. В этом примере используется имя
AltiumLive.
-
В зависимости от настроек безопасности можно указать необязательный сертификат шифрования токенов. В этом руководстве мы не будем его использовать.

-
На шаге Configure URL обязательно выберите вариант Enable support for the SAML 2.0 WebSSO protocol (1) и введите
https://identity.live.altium.com/AssertionConsumerServiceв поле Relying party SAML 2.0 SSO service URL: (2). Нажмите Next (3).
-
На шаге Configure Identifiers укажите идентификатор этого отношения доверия в поле ввода (1). Идентификатор необходимо взять из поля Entity ID, расположенного в области SAML Single Sign-On на странице Dashboard Authentication. Обязательно нажмите кнопку Add (2).

Результат должен выглядеть следующим образом. Нажмите Next.

-
В зависимости от настроек безопасности на следующем шаге можно выбрать дополнительные политики управления доступом. В этом примере мы не будем выбирать дополнительные политики и продолжим с вариантом
Permit everyone.
-
Проверьте настройки и выберите Next.

-
Не все параметры доступны при настройке отношения доверия. Чтобы разрешить использование
SHA-1в качестве алгоритма безопасного хеширования, щелкните правой кнопкой мыши имя только что добавленного Relying Party Trust и выберите Properties.
-
В окне свойств выберите вкладку Advanced (1) и задайте
SHA-1в качестве алгоритма безопасного хеширования (2). Нажмите OK, чтобы сохранить изменения.
-
Вернитесь в окно управления AD FS, выберите добавленное отношение доверия проверяющей стороны и выберите пункт «Изменить политику выдачи утверждений...».

-
В окне Edit Claim Issuance Policy выберите Add Rule...

-
На шаге Choose Rule Type мастера убедитесь, что выбран вариант Send LDAP Attributes as Claims, затем нажмите Next.

-
Укажите Claim rule name (1), выберите
Active Directoryв качестве Attribute store (2) и выберите LDAP Attribute (3) из идентификатора, содержащего имя пользователя учетной записи Altium. Этот атрибут необходимо сопоставить с Name ID в Outgoing Claim Type (3). Нажмите Finish (4).
-
Сохраните политику выдачи утверждений, нажав OK.


На этом настройка AD FS завершена.
Настройка Altium 365
-
Откройте страницу Authentication панели управления компанией и загрузите ранее скачанный файл
FederationMetadata.xml(подробнее см. в разделе Настройка SSO в панели управления ниже). Конфигурация должна быть импортирована, после чего отобразятся значения X509 Certificate, Identity Provider Issuer и IdP Single Sign-On URL. Нажмите кнопку Test Sign On для проверки настройки. -
На экране входа введите учетные данные пользователя в соответствии с требованиями вашей организации и нажмите Sign in.

-
Утверждение будет отправлено обратно в Altium 365. Если на экране отображается сообщение Test SAML connection was successful!, настройка выполнена правильно. Вы можете просмотреть ответ SAML, нажав кнопку See Response. Нажмите Back to Settings, чтобы вернуться на страницу Authentication.
-
На странице Authentication включите параметры Altium Sign-On Settings и SSO.
На этом настройка завершена. Теперь пользователи вашей организации смогут входить в Altium 365, используя AD FS вашей организации в качестве поставщика удостоверений SSO.
Разверните раздел ниже, чтобы ознакомиться с пошаговым примером интеграции AWS IAM Identity Center в качестве поставщика удостоверений:
Настройка SSO SAML с AWS IAM Identity Center
Настройка SSO SAML с Amazon Web Services (AWS) Identity Access Management (IAM) Identity Center
-
Перейдите в IAM Identity Center и добавьте пользовательское приложение SAML 2.0 (Add Application).


-
Скопируйте (
) значения Entity ID и Single Sign On URL из раздела Altium Sign-On Settings на странице Authentication панели управления компании и вставьте их в настройки URL-адресов метаданных AWS. Подтвердите настройки с помощью Submit.
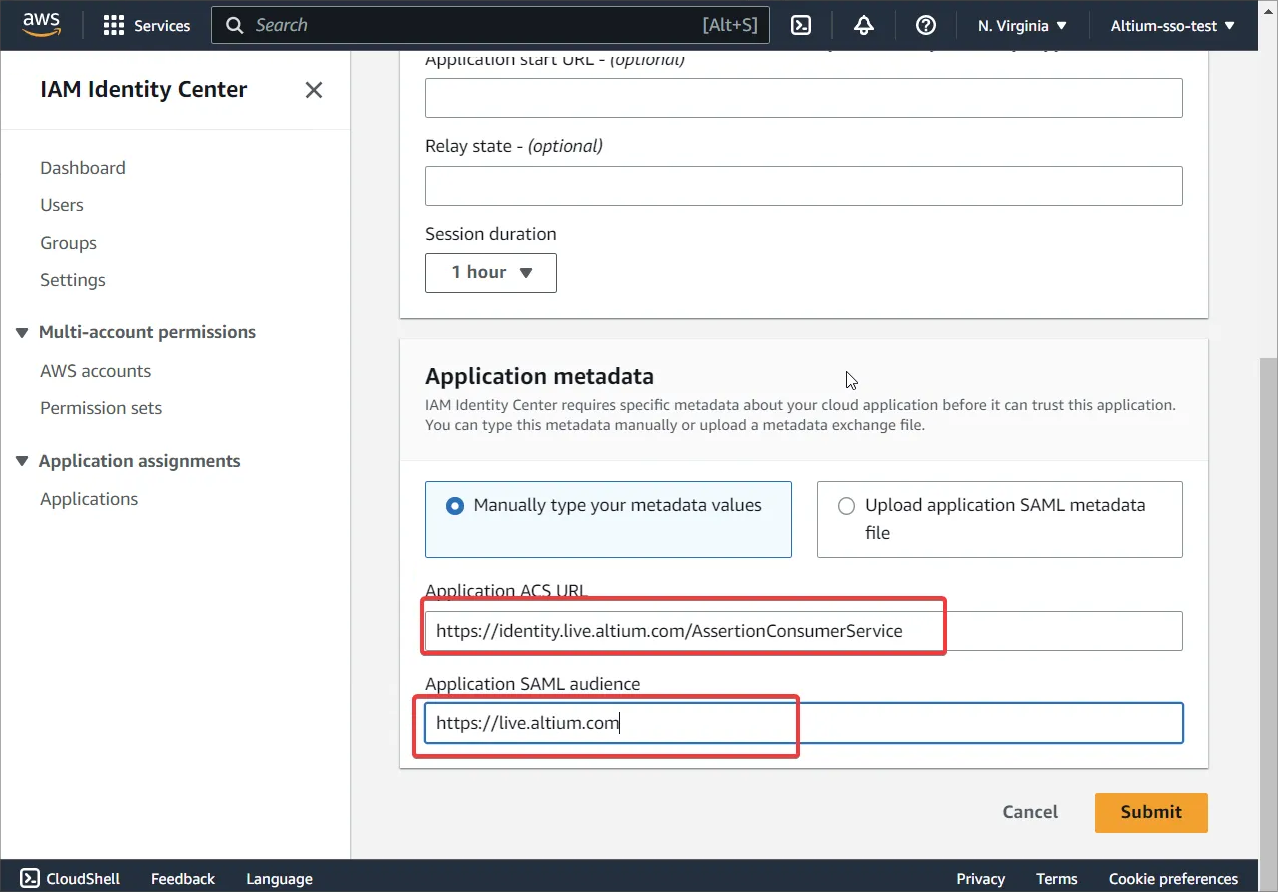
-
Скачайте файл метаданных из области IAM Identity Center metadata.

-
Перейдите в Edit attribute mappings.

-
Добавьте
${user:email}и Format в качествеunspecified.
-
Создайте новых пользователей в AWS — имена пользователей должны иметь формат
user@domain.com.Назначьте приложение созданным пользователям или группе.

-
Параметр Provisioning на странице Authentication панели управления компании должен быть отключен.
В настоящее время AWS не поддерживает автоматическую исходящую подготовку учетных записей через SCIM.
-
Убедитесь, что одни и те же пользователи существуют как на стороне Altium, так и на стороне IAM. Имена пользователей должны соответствовать формату
user@domain.com.
-
На странице Authentication панели управления компании загрузите XML-файл, скачанный ранее (дополнительные сведения см. в разделе Настройка SSO на панели управления ниже). Нажмите кнопку Test Sign On для проверки настройки.
-
Затем вы будете перенаправлены на страницу входа AWS. Введите свои учетные данные пользователя AWS. После этого вы должны вернуться на панель управления и увидеть сообщение Test SAML connection was successful!.
-
После успешной проверки включите параметры Altium Sign-On Settings и SSO.
Настройка SSO на панели управления
Чтобы настроить систему SSO в Dashboard (если это еще не сделано), воспользуйтесь кнопкой  на странице Authentication, чтобы найти и загрузить XML-файл конфигурации SAML IdP, созданный поставщиком удостоверений вашей компании, — см. примеры интеграции IdP выше. Также можно воспользоваться ссылкой enter manually, чтобы добавить отдельные элементы конфигурации (сертификат безопасности и URL-адреса).
Система анализирует загруженный XML-файл IdP и извлекает основные поля конфигурации (X509 Certificate, URL-адрес Identity Provider Issuer и IdP Single Sign-On URL), которые при необходимости можно отредактировать вручную ( ).
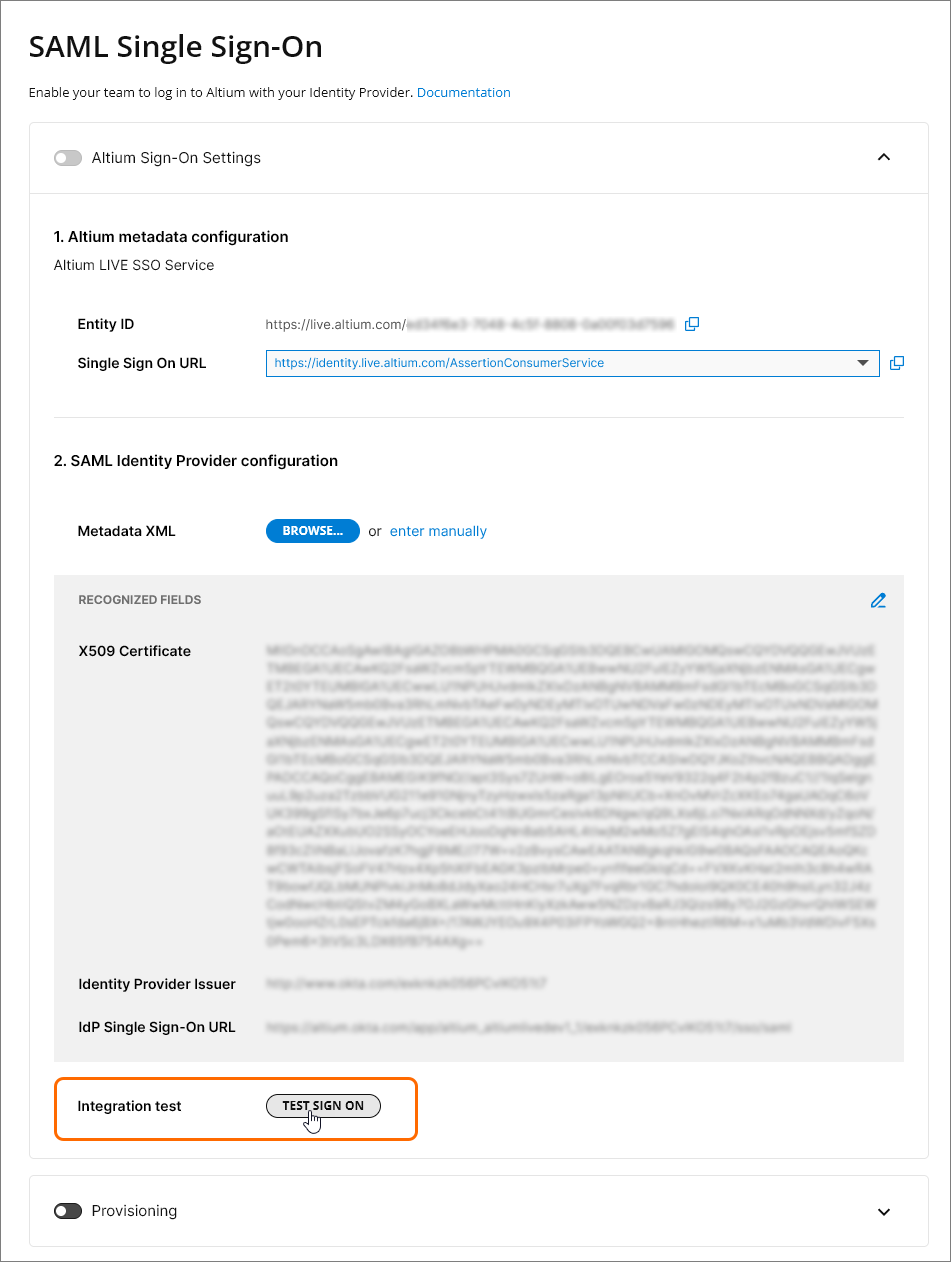
SSO не включается до выполнения Integration Test, запускаемого кнопкой  . При этом проверяются процесс идентификации SSO и вход через SSO вашей компании, после чего выводится сообщение с подтверждением и возможностью просмотреть код результата авторизации SAML (
 ).
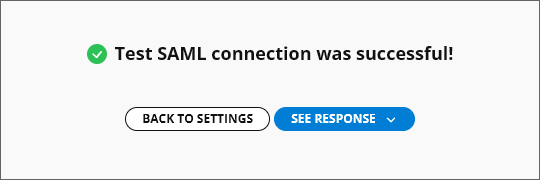
После возврата на страницу Authentication отображается сообщение об успешной проверке конфигурации, и для учетной записи компании можно включить единый вход ( ). Если впоследствии SSO будет отключен вручную или вследствие изменения конфигурации, станет доступна кнопка , позволяющая повторить проверку.
Несколько организаций с одним поставщиком SSO
Если в учетной записи Altium вашей компании есть несколько организаций Altium — например, по одной для каждого региона мира, — можно использовать одного поставщика удостоверений SSO для управления аутентификацией SSO всей компании с помощью расширенного формата Entity ID на панели управления.
Формат Entity ID (по умолчанию https://live.altium.com) расширяется суффиксом GUID, созданным для текущей организации. Затем этот расширенный формат URL-адреса можно использовать для отдельного приложения поставщика SSO, связанного с данной организацией Altium. Другие организации в учетной записи Altium вашей компании, имеющие другие суффиксы GUID Entity ID, можно связать с другими приложениями SSO у того же поставщика удостоверений SSO. На практике это означает, что аутентификацией при входе через SSO для всей компании можно управлять у одного поставщика удостоверений SSO.
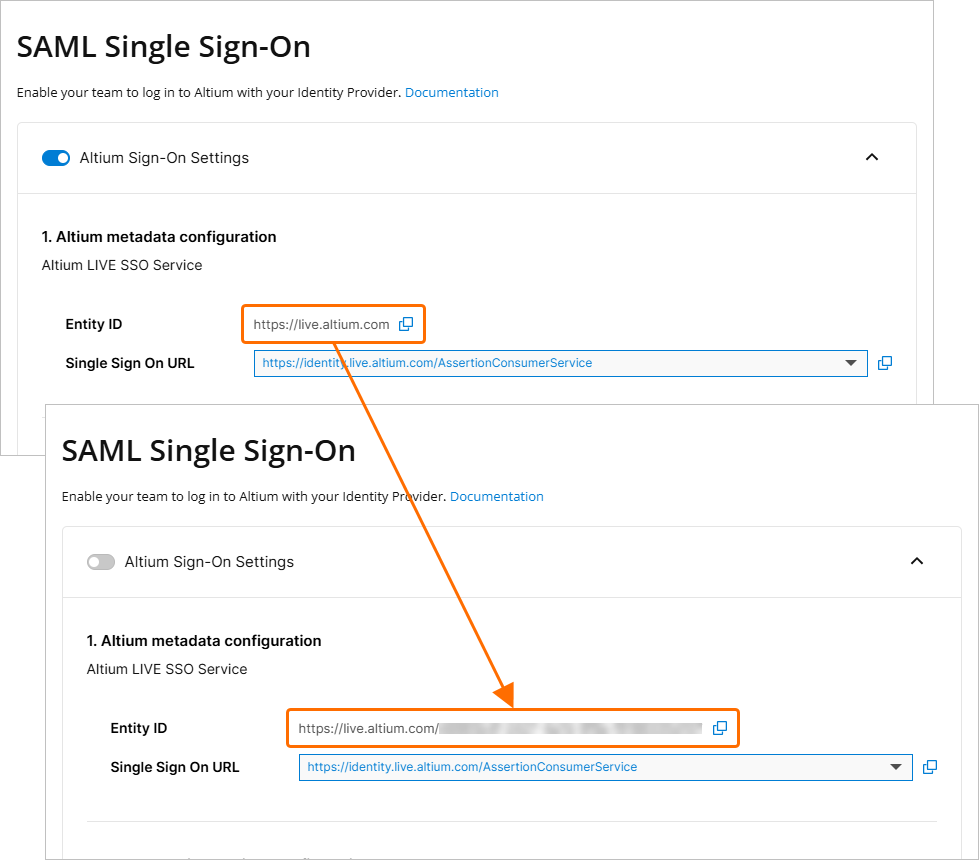 Расширенный Entity ID, связанный с текущей организацией на панели управления, можно назначить определенному приложению поставщика SSO.
Чтобы включить расширенный Entity ID для активной конфигурации SAML SSO:
-
Отключите Altium Sign-On Settings.
-
Обновите страницу, чтобы URL-адрес Entity ID был заново сформирован в расширенном формате:
https://live.altium.com/XXXXXXXXXX. Теперь текущую организацию можно однозначно идентифицировать по ее расширенному Entity ID. -
В интерфейсе управления приложениями поставщика удостоверений измените значение Entity ID приложения — обычно его название содержит «Audience» или «Entity» — на новую расширенную версию, скопированную с панели управления Altium. Сохраните настройки.
-
Активируйте Integration test на панели управления и снова включите Altium Sign-On Settings.
Этот процесс можно повторить для других организаций Altium вашей компании, каждую из которых следует связать с отдельным приложением у поставщика удостоверений SSO. Например, в приведенном здесь руководстве по настройке Microsoft Entra ID именованное приложение создается на шаге 3, а Identifier (Entity ID) добавляется на шаге 6.
Способы аутентификации
Помимо интерфейса настройки подключения Altium SSO, страница Authentication панели управления также позволяет управлять всеми доступными способами входа пользователей как на общем, так и на индивидуальном уровне: традиционным входом по электронной почте и паролю, входом через Google®, Facebook® и Renesas, а также единым входом через поставщика удостоверений вашей организации. Параметры, включенные в разделе Authentication methods страницы, определяют способы входа, доступные всем пользователям учетной записи компании в вашей организации.
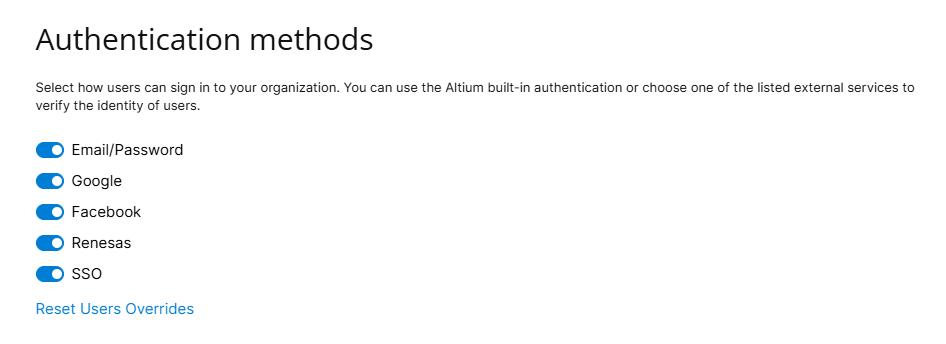
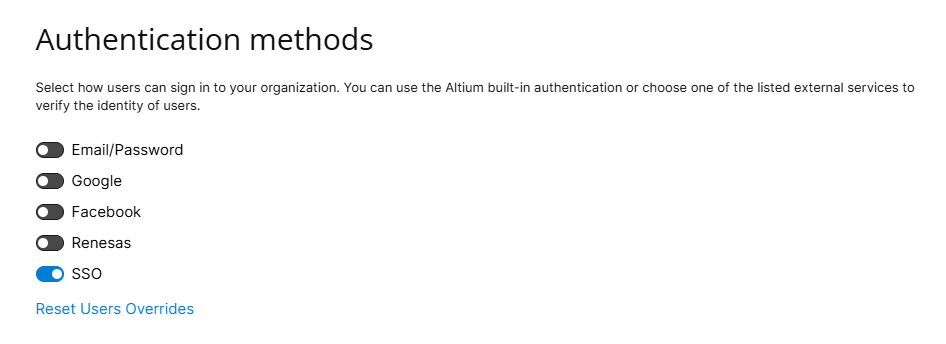
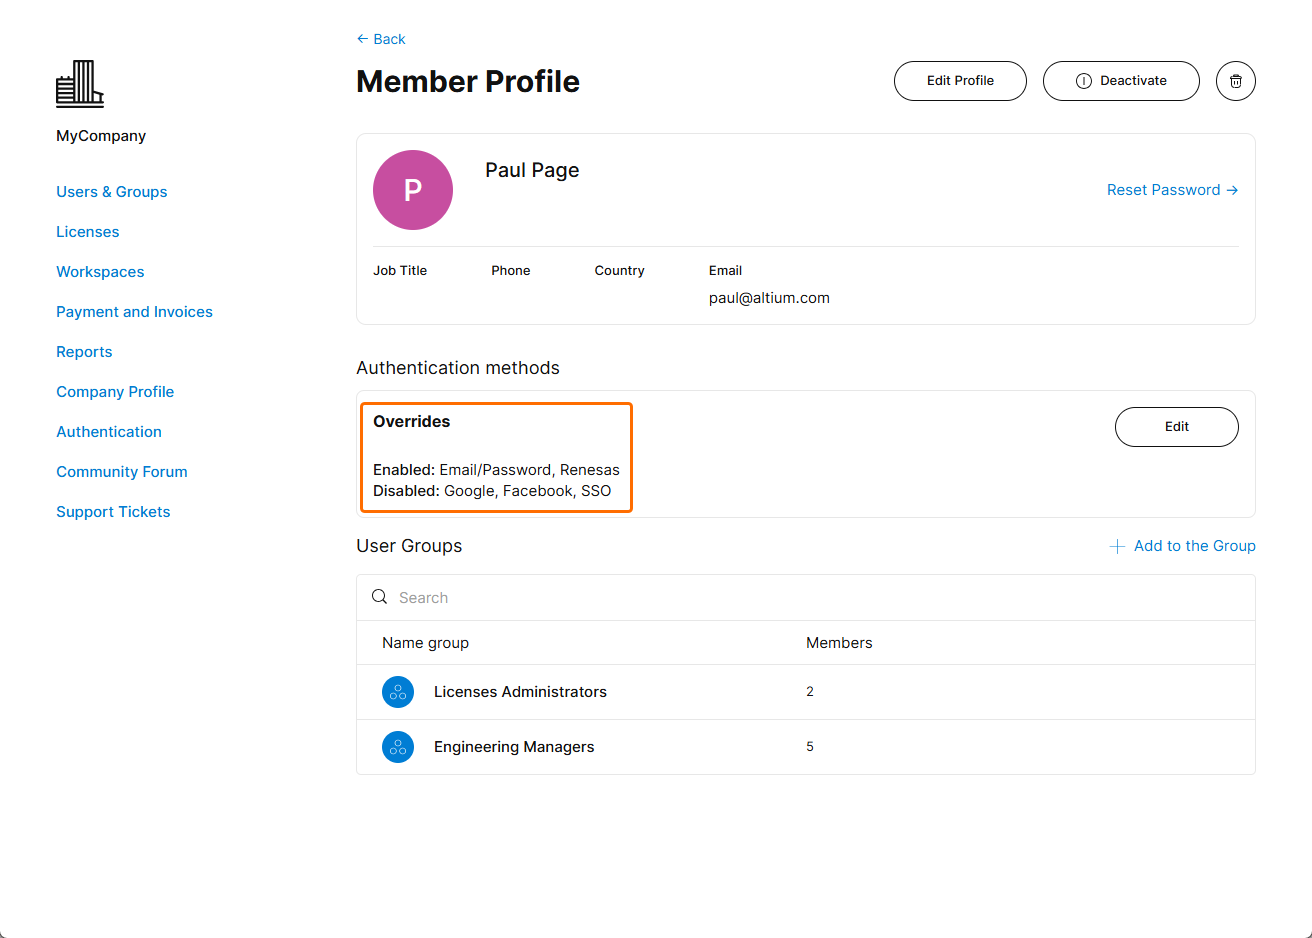
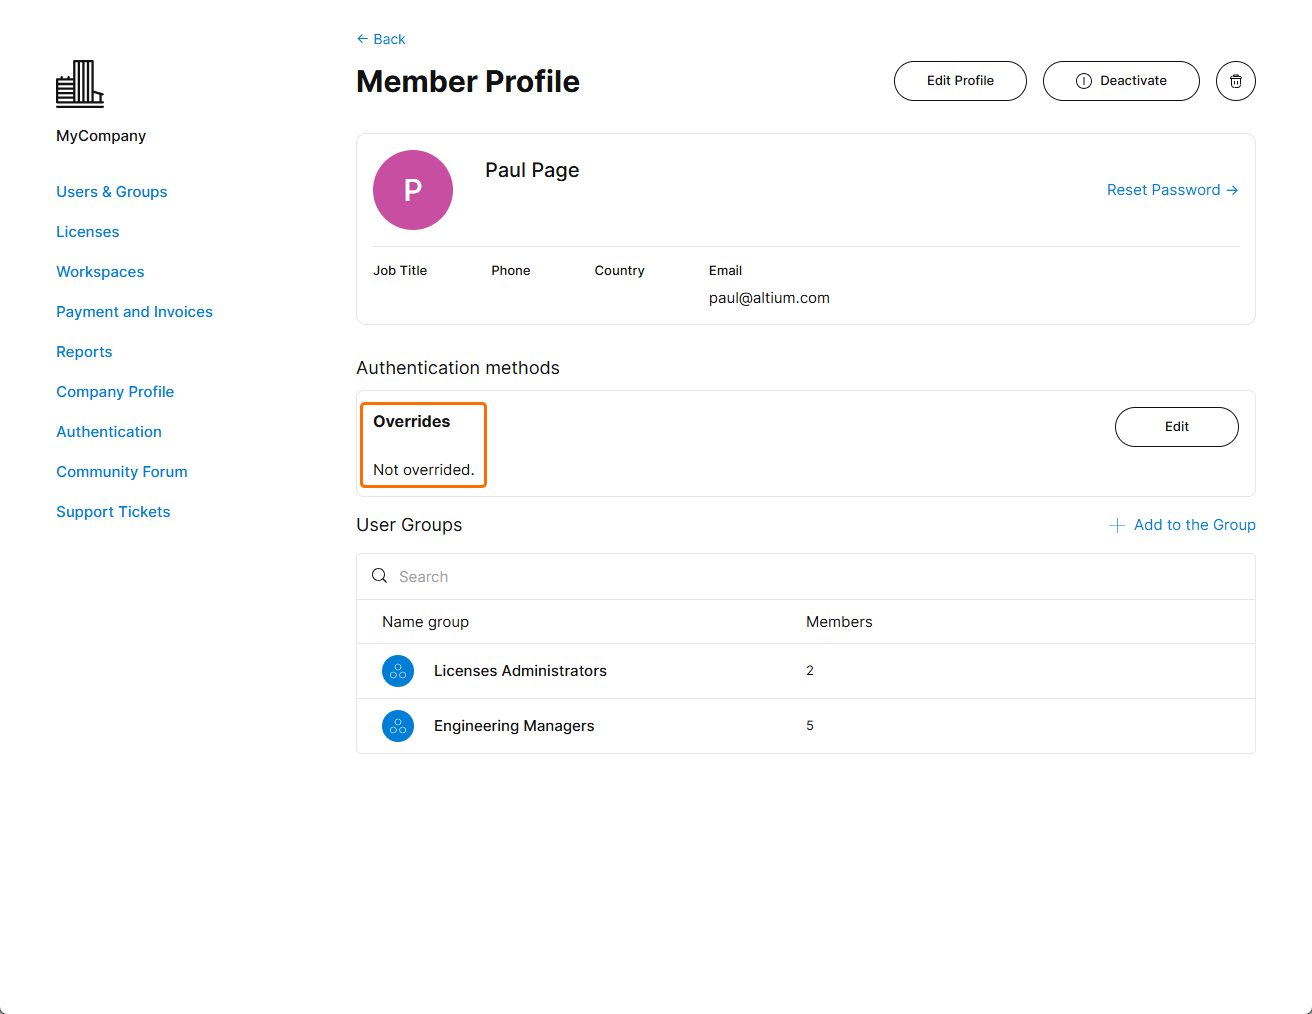
Параметры входа для пользователя individual можно настроить, изменив настройки в его записи Dashboard учетной записи Altium. Нажмите кнопку  на странице пользователя Dashboard Users, чтобы открыть параметры переопределения способов входа. Если изменить эти настройки при включенном параметре Override Authentication methods, они будут иметь приоритет над глобальными настройками входа на странице Authentication только для этого пользователя.
Настройки переопределения аутентификации могут пригодиться, если в организации SSO является обязательным способом входа (все остальные способы отключены глобально), но отдельному пользователю требуется определенный способ входа — например, только по электронной почте и паролю.
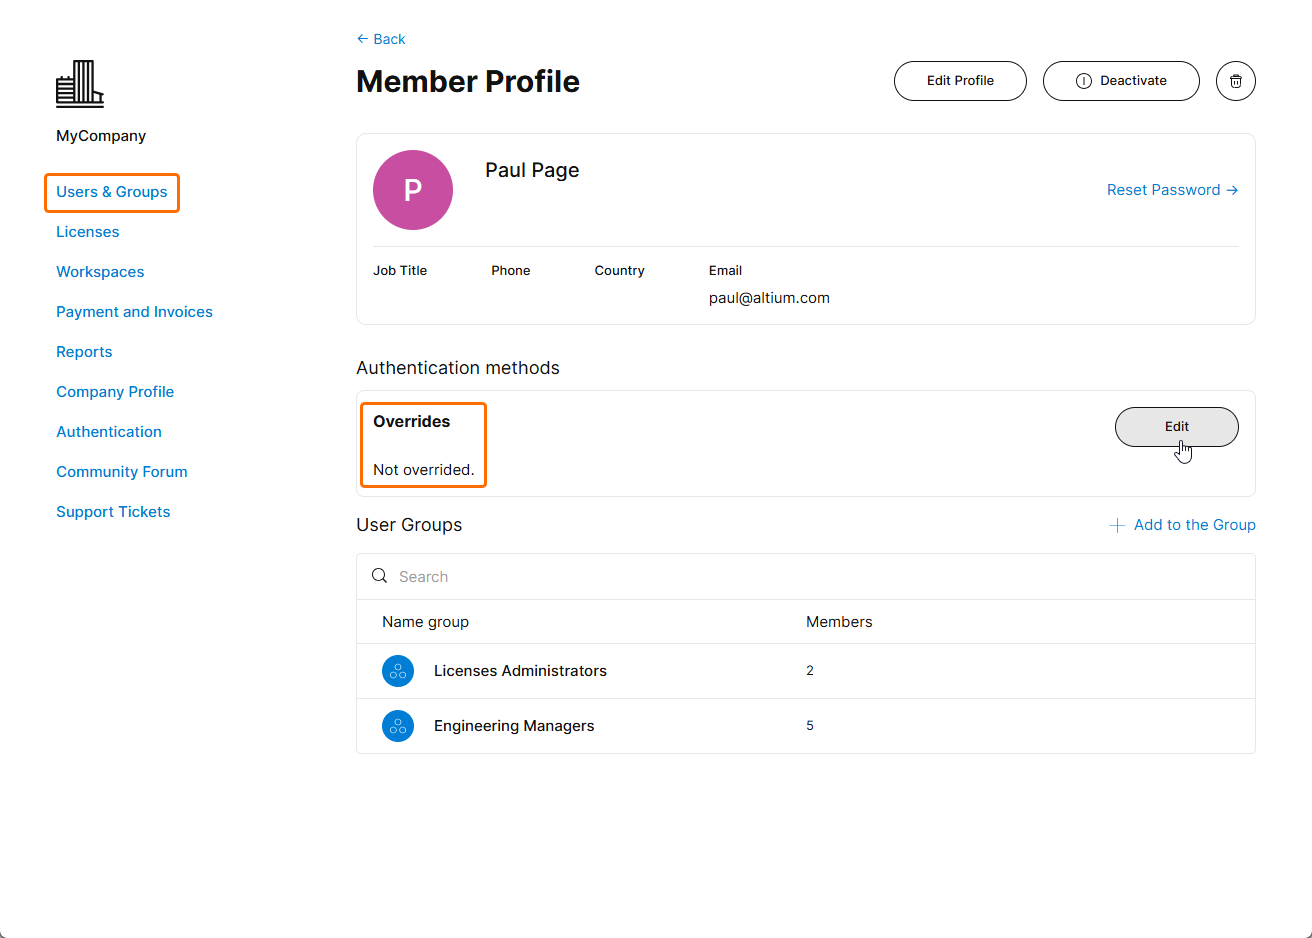
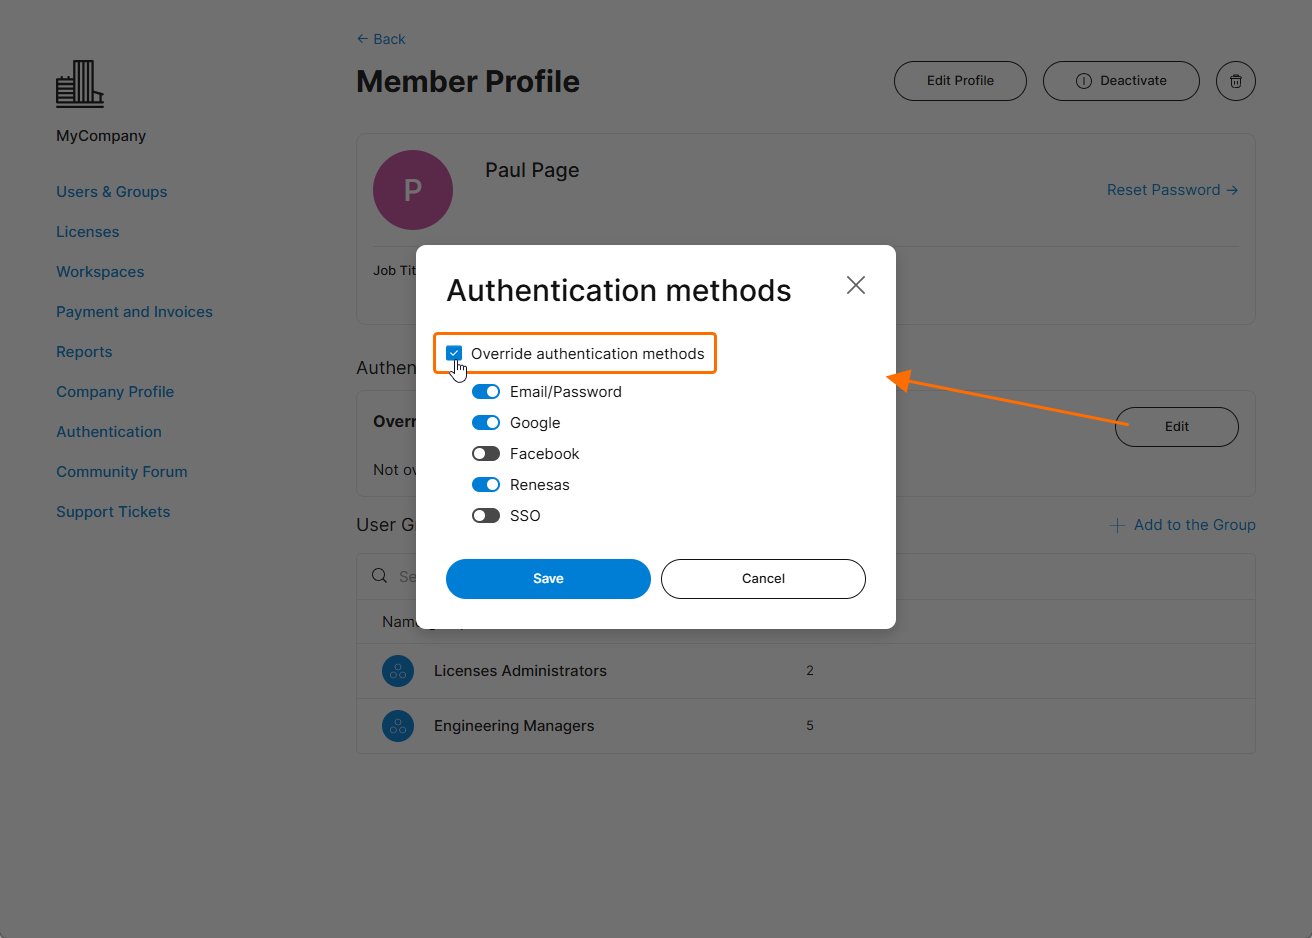
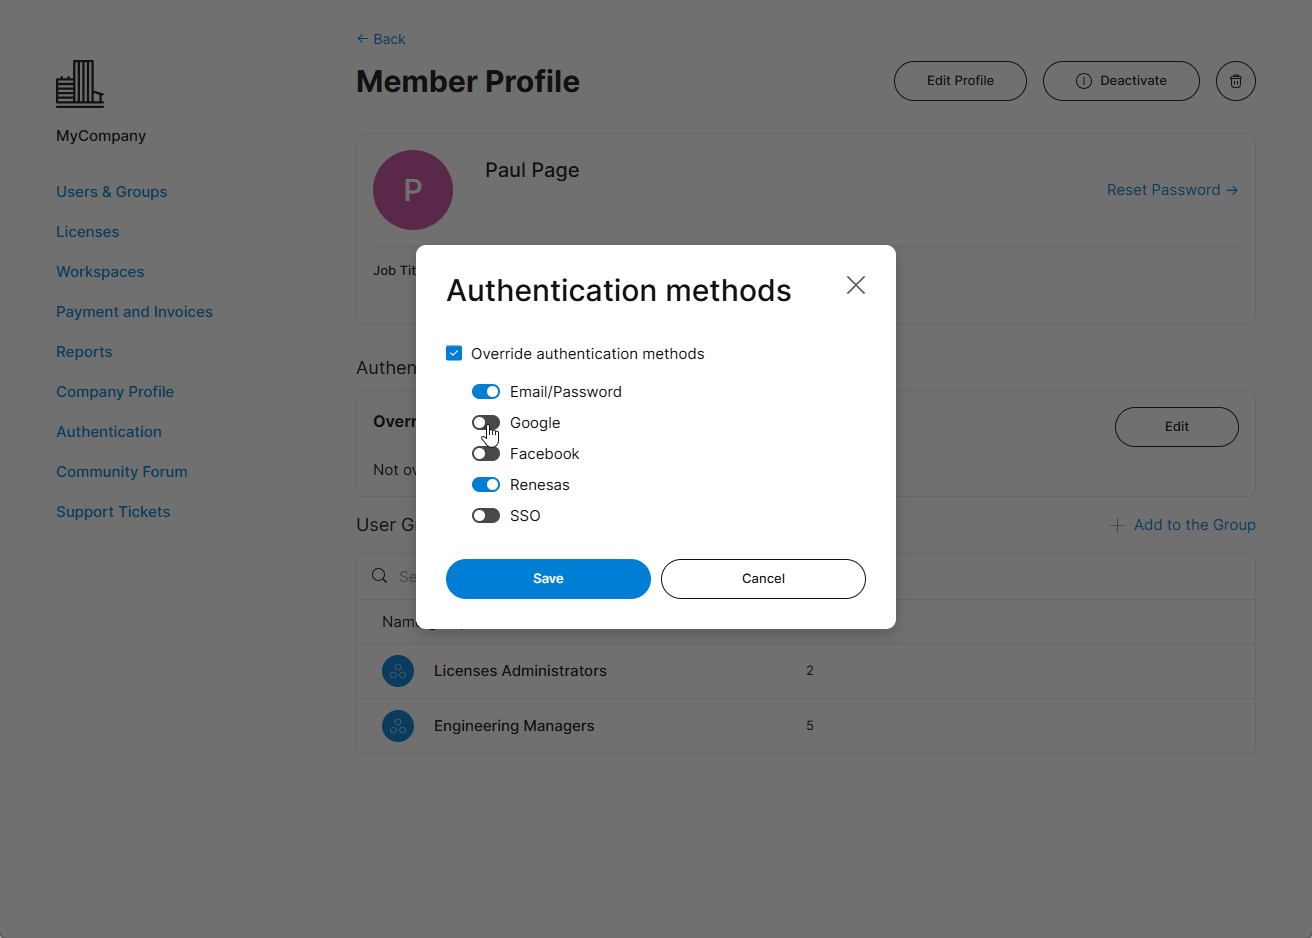
Здесь для этого сотрудника отключен способ аутентификации Google. Подтвердите новые настройки кнопкой  .
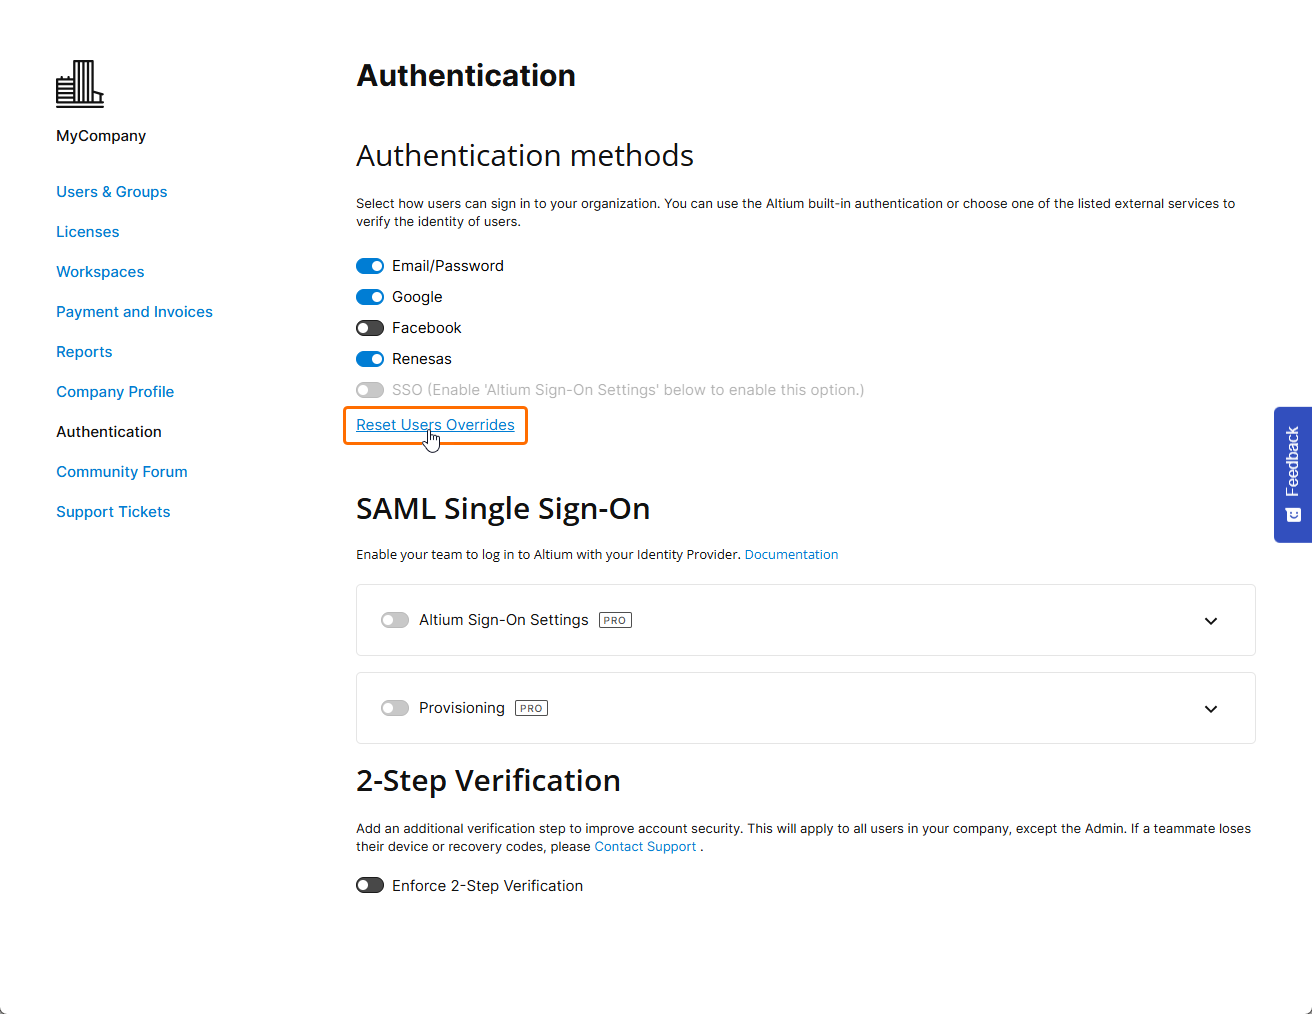
Индивидуальные способы входа пользователей, заданные с помощью настроек Override Authentication methods (как описано выше), можно вернуть к значениям по умолчанию с помощью параметра Reset users overrides в разделе Authentication methods страницы Authentication. При этом индивидуальные настройки входа всех пользователей будут сброшены до глобальных способов аутентификации, выбранных в данный момент на странице Authentication.
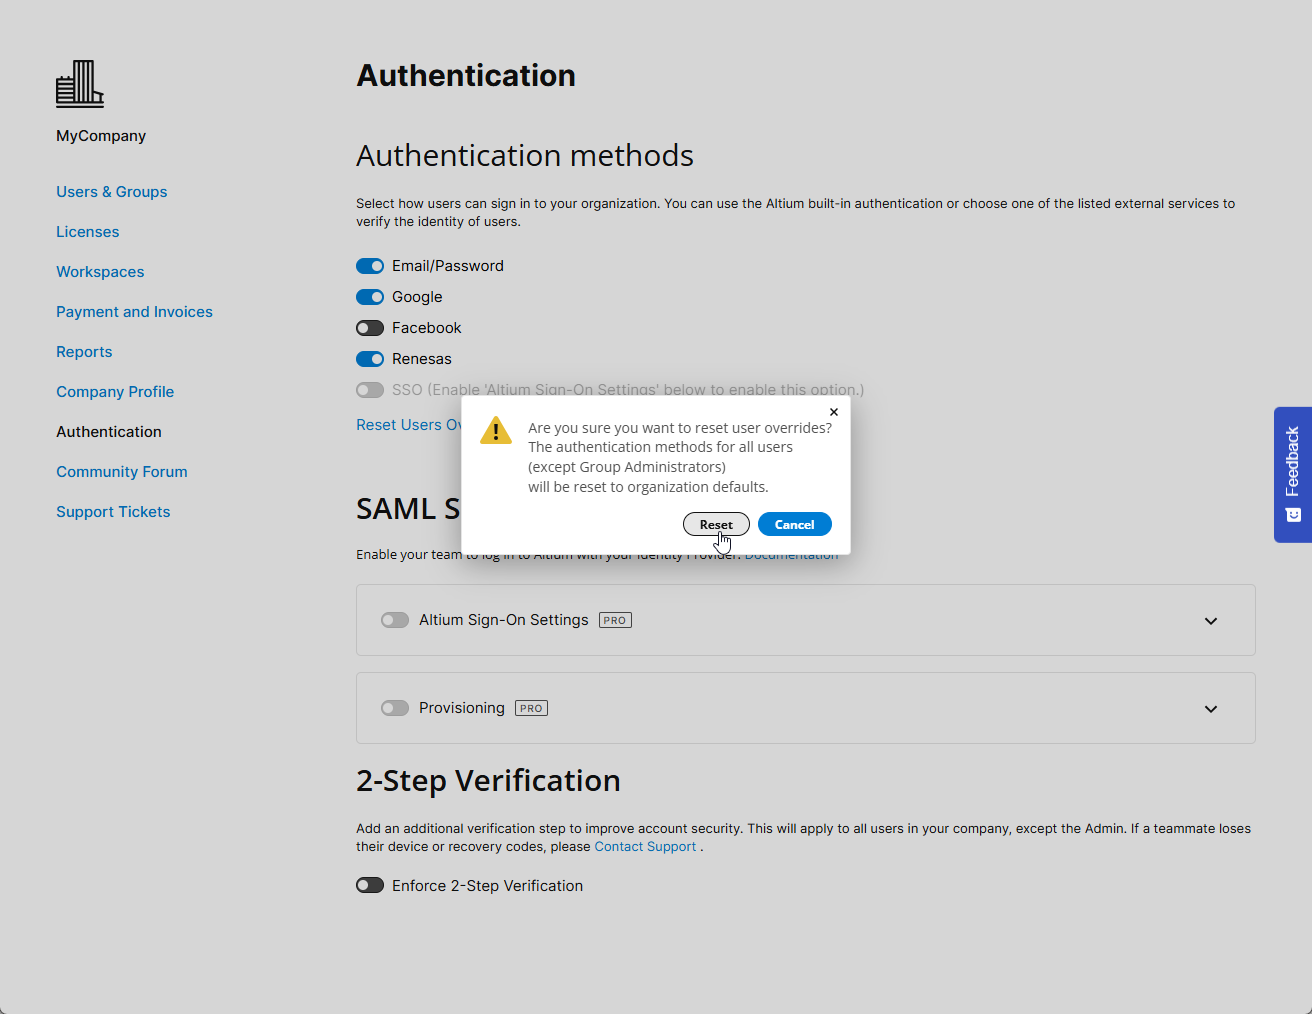
Подтвердите сброс способов аутентификации кнопкой  в диалоговом окне подтверждения.
Настройка двухэтапной проверки
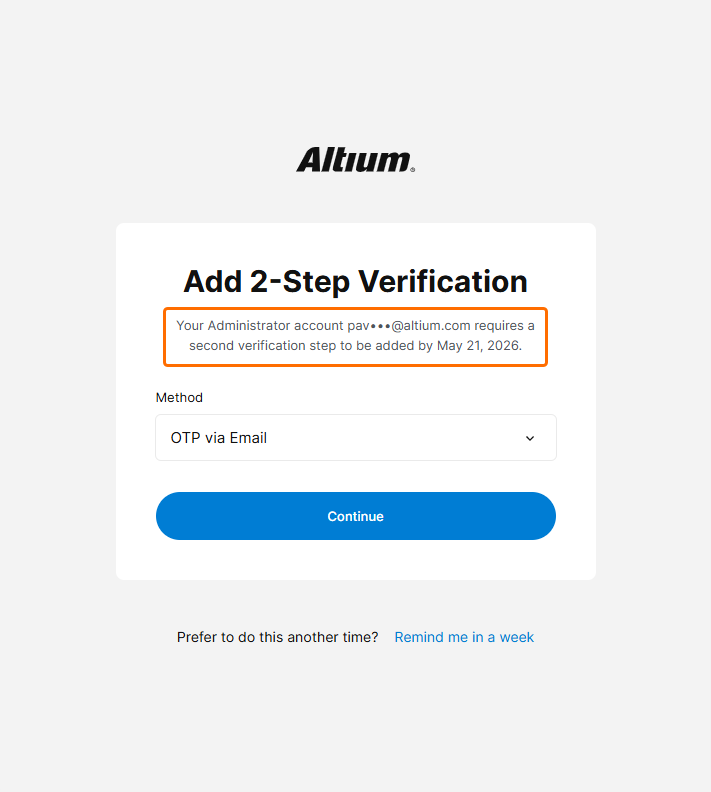
Администраторы групп учетной записи компании могут настроить двухэтапную проверку для дополнительной защиты: пользователи будут подтверждать свою личность при попытке входа в учетные записи Altium с помощью электронной почты и пароля. В качестве дополнительного способа проверки можно выбрать отправку одноразового пароля (OTP) по электронной почте или создание OTP в приложении-аутентификаторе, например Google Authenticator или Okta Verify. Двухэтапную проверку можно сделать обязательной для всех пользователей учетной записи компании; также отдельные пользователи могут настроить двухэтапную проверку для своих учетных записей.
Двухэтапная проверка на уровне учетной записи компании настраивается администратором группы этой учетной записи в области 2-Step Verification страницы Dashboard Authentication. Для этого включите параметр Enforce 2-Step Verification и выберите нужный Method: OTP via Email или OTP via Authenticator App. Если выбран параметр OTP via Authenticator App, выберите нужный App в раскрывающемся списке:
-
Okta — выберите этот вариант, чтобы использовать приложение Okta Verify.
-
Google — выберите этот вариант, чтобы использовать приложение Google Authenticator.
-
Other — выберите этот вариант, чтобы использовать приложение-аутентификатор, отличное от Okta Verify или Google Authenticator, например Microsoft Authenticator.
При необходимости укажите ссылку в поле Instructions Link (Optional) (эта ссылка будет отображаться на странице 2-Step Authentication при попытке пользователя войти в систему).


Если включена обязательная двухэтапная проверка и выбран способ OTP via Authenticator App, пользователю потребуется завершить настройку при первой попытке входа. Нужно будет добавить код аутентификации в предпочитаемое приложение-аутентификатор, отсканировав в нем предоставленный QR-код или введя секретный ключ. Затем код, созданный приложением, необходимо ввести в поле Enter code. После нажатия Continue появятся коды восстановления, которые можно использовать в случае потери доступа к коду аутентификации в приложении. Эти коды следует сохранить в надежном месте. Нажмите Done, чтобы завершить вход в учетную запись Altium.

Если же обязательная двухэтапная проверка не включена на уровне учетной записи компании (параметр Enforce 2-Step Verification отключен на странице Dashboard Authentication), двухэтапную проверку можно настроить на уровне учетной записи Altium. Войдя в свою учетную запись Altium, перейдите в профиль (нажмите на свой аватар или изображение пользователя в правом верхнем углу окна браузера и выберите My Profile в раскрывающемся меню) и откройте страницу Authentication. В области 2-Step Verification этой страницы включите параметр Enable 2-Step Verification и выберите нужный Method: OTP via Email или OTP via Authenticator App.
-
Если выбран способ OTP via Email, письма с кодами подтверждения будут отправляться на адрес электронной почты, указанный в вашем профиле.

-
Если выбран способ OTP via Authenticator App, выберите нужный App в раскрывающемся списке (Other, Okta или Google). В появившемся окне завершите настройку приложения, как описано выше.

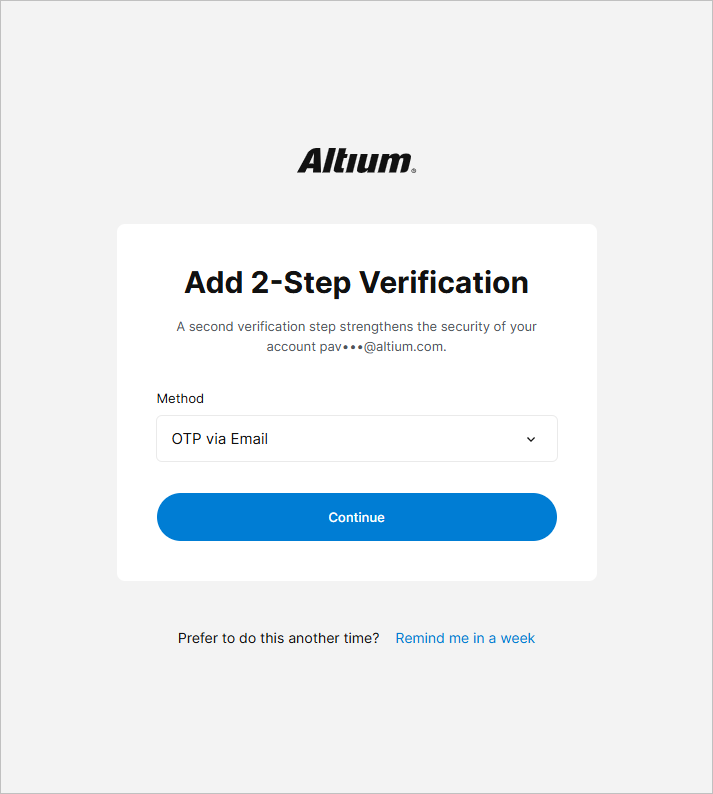
Если учетная запись Altium пользователя входит в состав учетной записи Altium компании и для учетной записи пользователя еще не настроена двухэтапная проверка, при входе с помощью электронной почты и пароля пользователю будет предложено настроить ее, даже если обязательная двухэтапная проверка не включена на уровне учетной записи компании. Выберите предпочтительный Method и следуйте дальнейшим инструкциям по настройке двухэтапной проверки (настройка выполняется аналогично описанному выше). Либо нажмите Remind me in a week, чтобы отложить настройку двухэтапной проверки.
 ).
Аутентификация с помощью устройства
Пользователи могут настроить поддерживаемый их устройством способ аутентификации (например, Windows Hello или Face ID) для входа в учетную запись Altium.
Чтобы настроить аутентификацию с помощью устройства, нажмите кнопку с отпечатком пальца на странице входа Altium (https://auth.altium.com/).
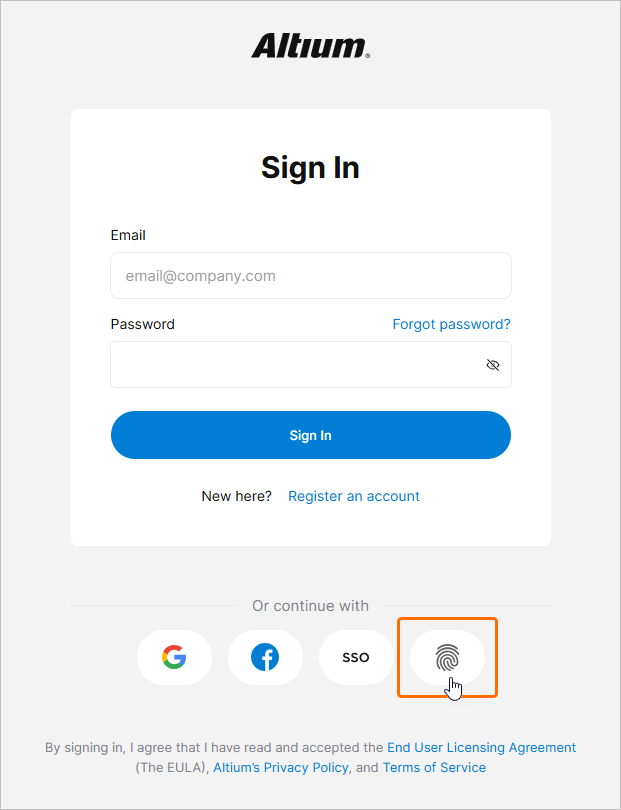
На следующем шаге выполните вход с помощью пароля и нажмите Continue.
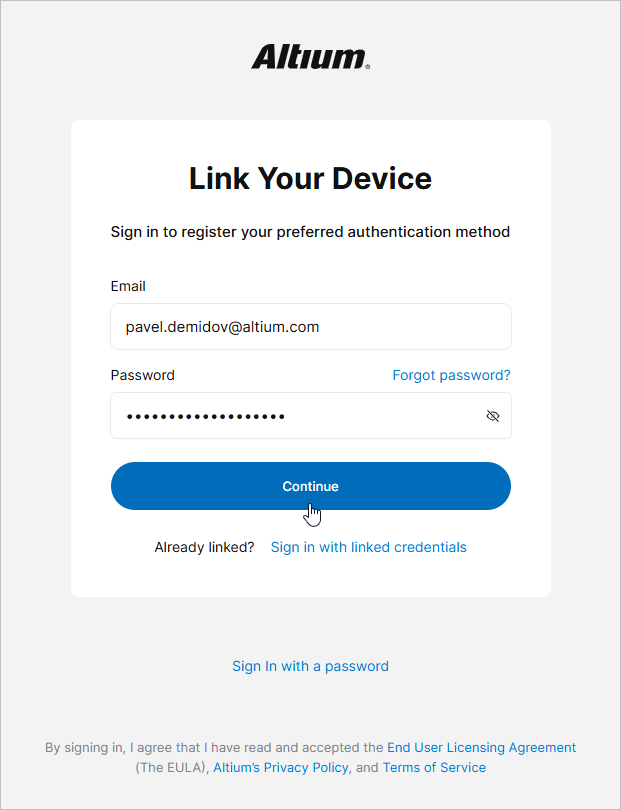
В зависимости от вашего устройства вам будут предложены шаги для завершения настройки соответствующего способа аутентификации. После завершения введите желаемое значение Device Name и нажмите Done.
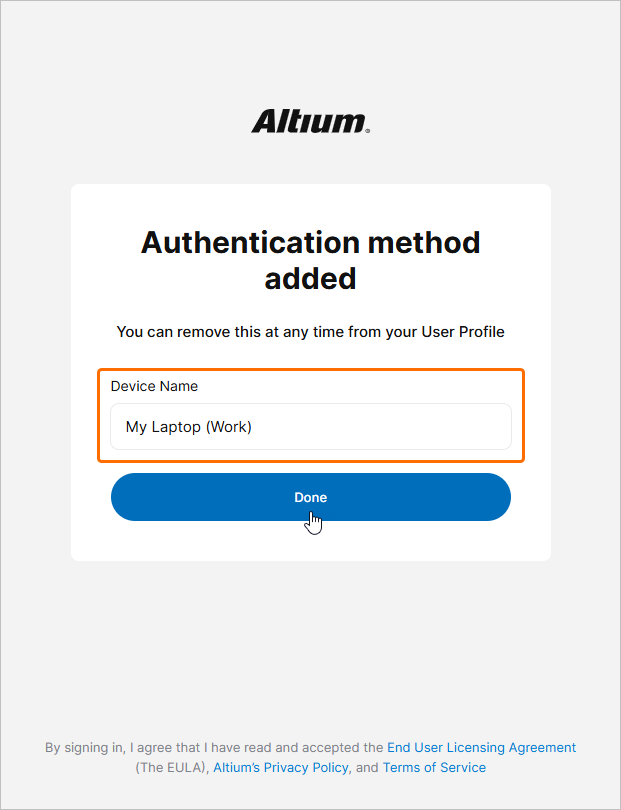
В следующий раз, когда вы выберете вход с помощью устройства (нажав кнопку с отпечатком пальца на странице входа Altium), вам будет предложено использовать настроенный способ входа.
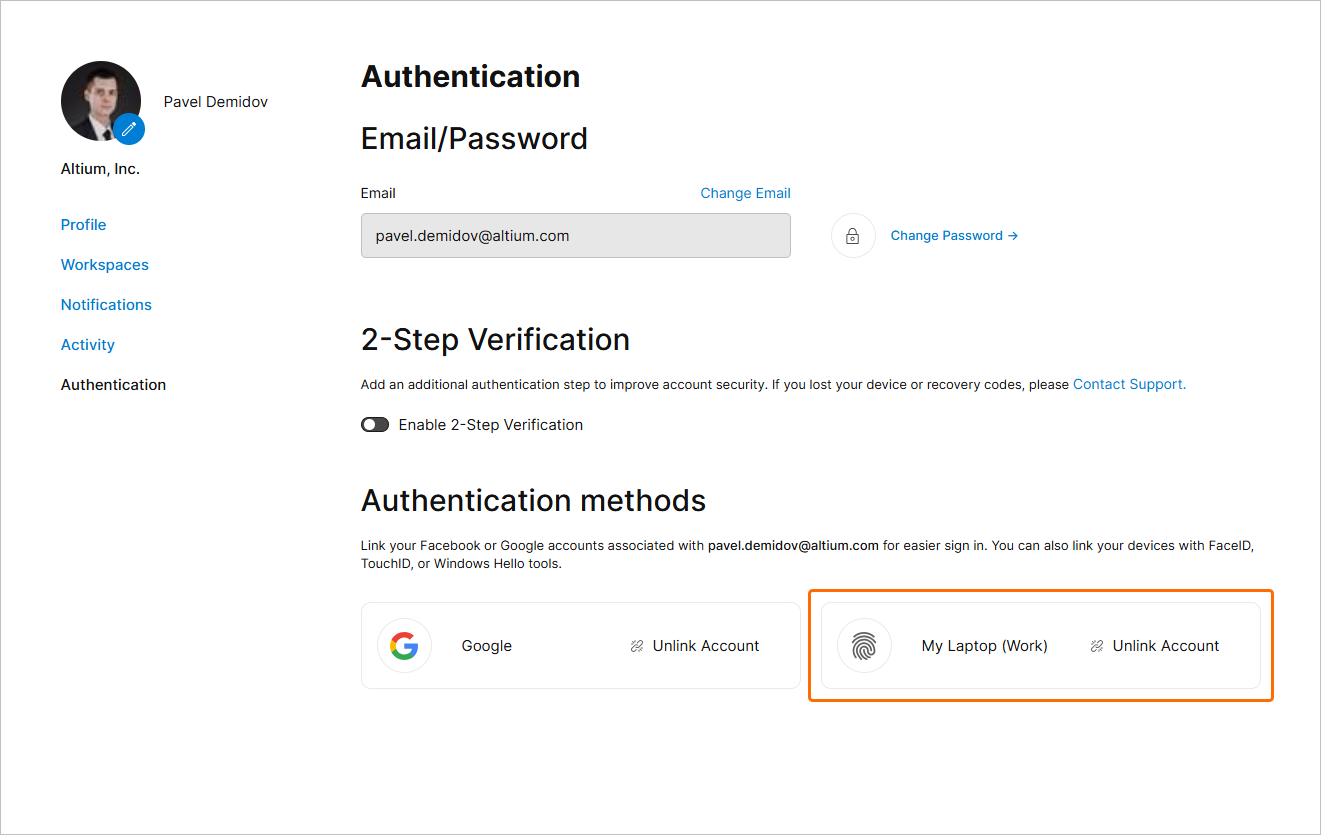
Настроенные способы аутентификации с помощью устройства можно найти в вашем профиле. Перейдите в свой профиль (нажав на свой аватар или изображение пользователя в правом верхнем углу окна браузера и выбрав My Profile в раскрывающемся меню) и откройте страницу Authentication. Настроенные способы будут перечислены в области Authentication methods этой страницы. Чтобы удалить настроенный способ, используйте элемент управления Unlink account в соответствующей записи.
Привязка учетной записи Renesas
Вы также можете привязать учетную запись Altium к учетной записи Renesas, чтобы использовать последнюю для входа в учетную запись Altium. Для этого перейдите в свой профиль (нажав на свой аватар или изображение пользователя в правом верхнем углу окна браузера и выбрав My Profile в раскрывающемся меню) и откройте страницу Authentication. В области Authentication methods этой страницы нажмите элемент управления Link account на плитке Renesas.
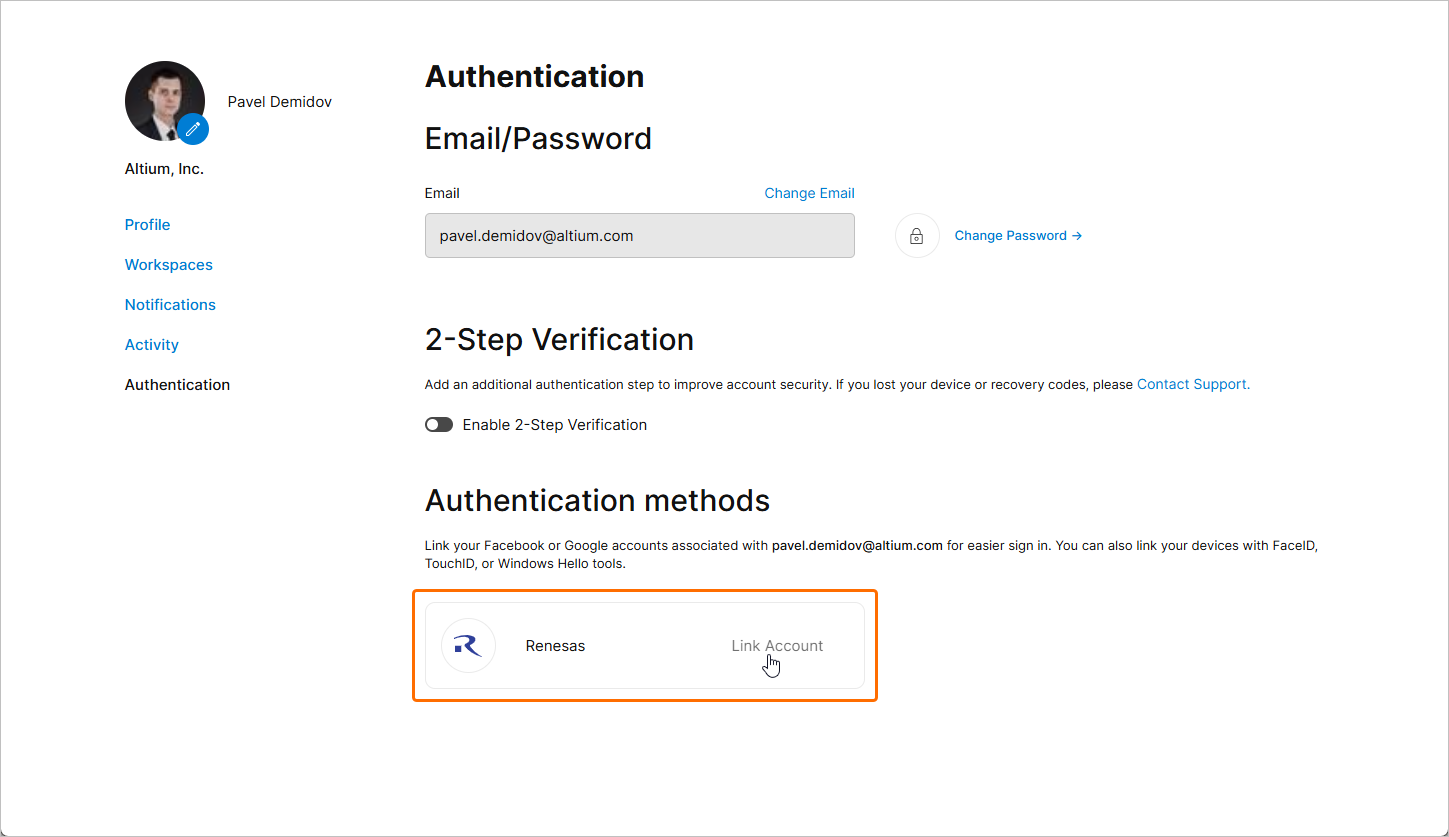
На последующих страницах войдите в свою учетную запись Renesas и привяжите ее к учетной записи Altium. После привязки учетной записи Renesas ее плитка появится на странице Authentication с элементом управления Unlink account, с помощью которого можно удалить связь между учетными записями.
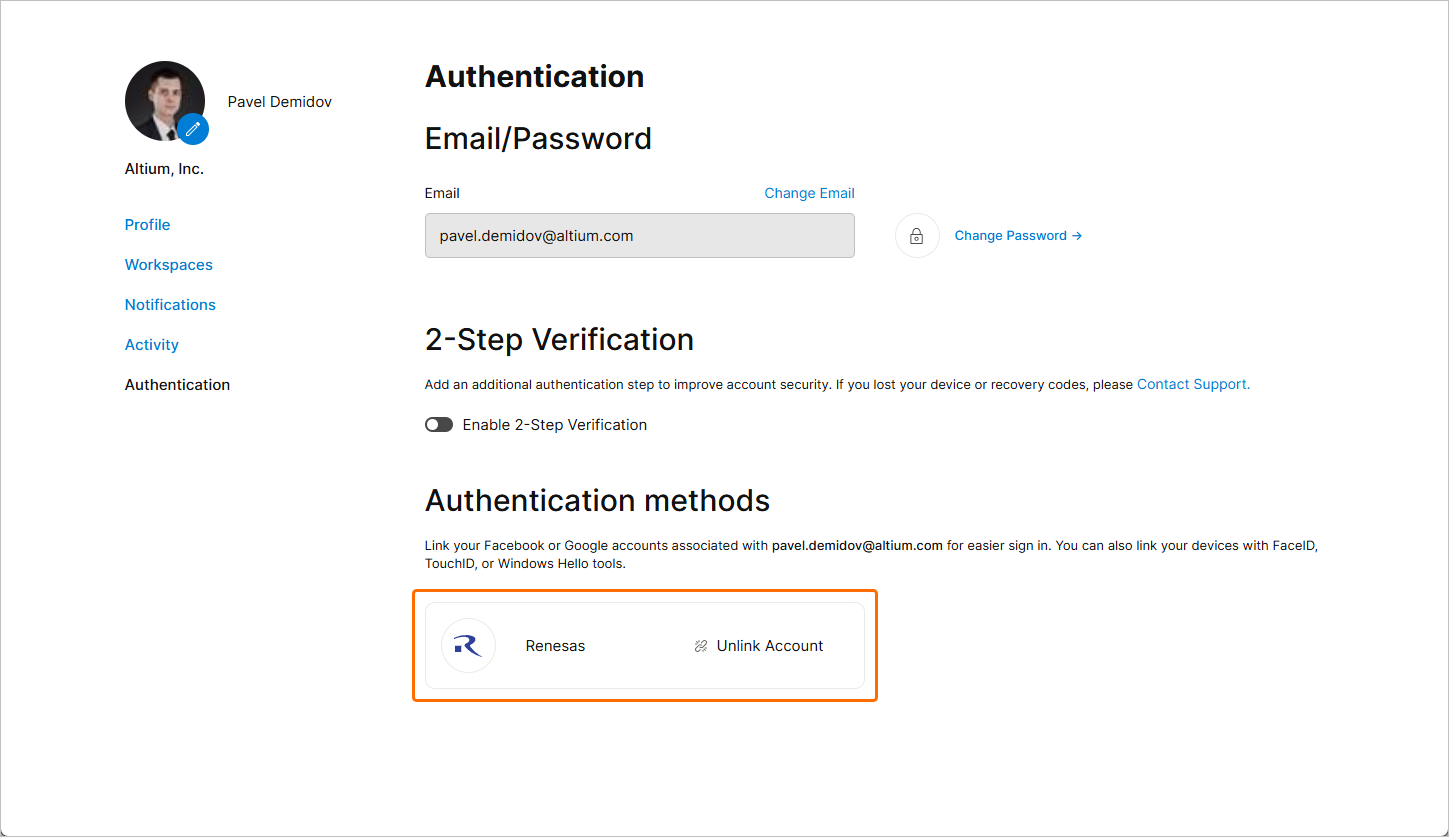
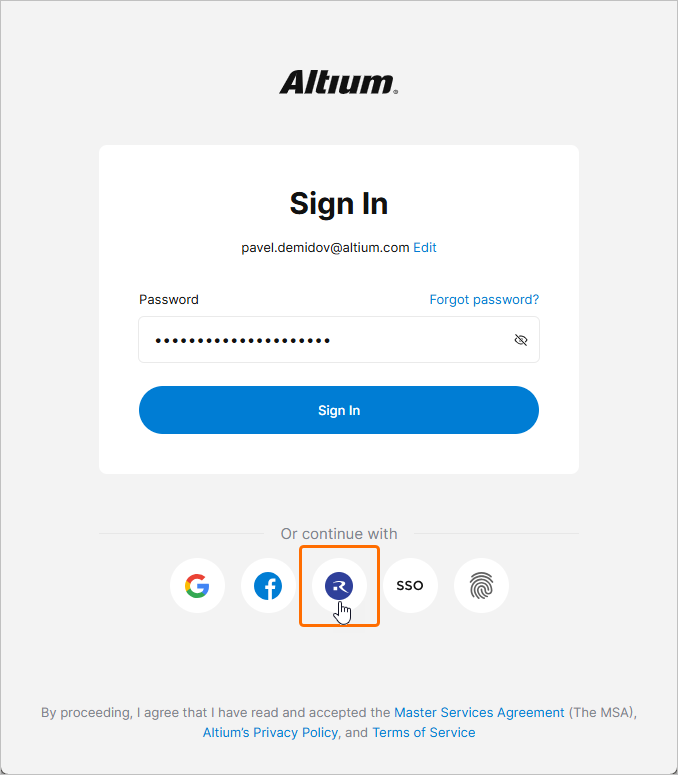
Если это разрешено глобальными и индивидуальными настройками способов аутентификации (подробнее), привязанную учетную запись Renesas можно использовать для входа в учетную запись Altium.
 Локализовано с помощью ИИ