
Configuration de l’authentification à la connexion
En un coup d'œil
- Comprenez comment le SSO Altium se connecte au fournisseur d’identité de votre entreprise à l’aide des métadonnées SAML.
- Suivez des exemples de configuration, notamment pour OneLogin et Okta.
- Explorez le provisionnement SCIM avec Okta pour les comptes utilisateurs, les groupes et l’appartenance aux espaces de travail.
La page Tableau de bord de l’entreprise Authentication permet aux administrateurs du compte d’entreprise de configurer et d’activer les fonctionnalités d’authentification unique (SSO) pour votre compte d’entreprise et prend en charge le provisionnement des utilisateurs et des groupes via SCIM (System for Cross-domain Identity Management), qui automatise l’échange de données d’identité entre votre entreprise et son fournisseur d’identité (IdP).
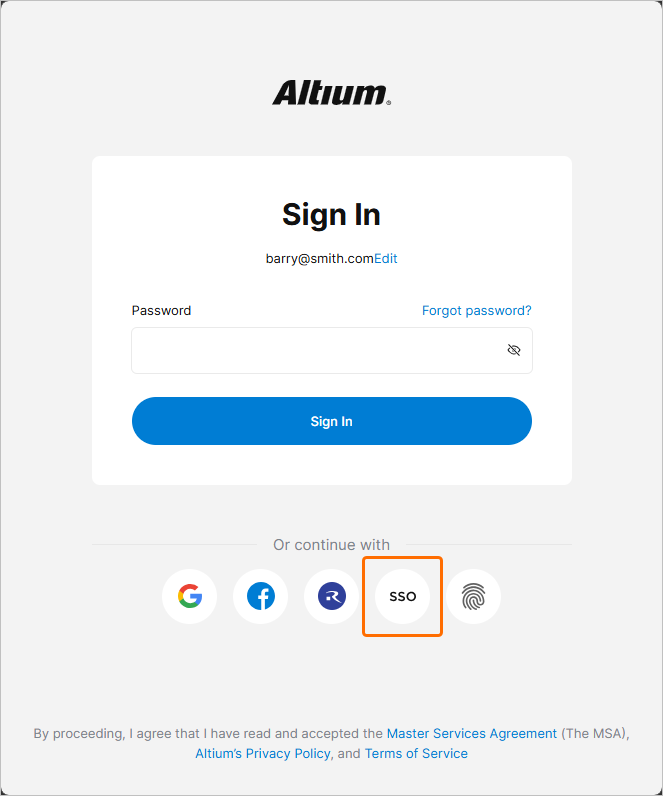
Ce système de configuration côté serveur permet aux administrateurs du compte d’entreprise de mettre en place, de tester, d’activer et de désactiver la fonctionnalité SSO pour les utilisateurs de l’entreprise. L’option SSO est disponible lors de la connexion à Altium Designer, à votre compte Altium et à un espace de travail Altium. Une fois configurée pour les utilisateurs du compte d’entreprise, l’authentification SSO permet de se connecter facilement aux logiciels et services Altium à l’aide des mêmes identifiants que ceux utilisés pour les systèmes de votre entreprise.
Authentification unique SAML
Lorsqu’il est configuré et activé dans Dashboard, le système SSO établit les identités autorisées à partir du fournisseur d’identité (IdP) désigné par votre entreprise, par exemple Okta, OneLogin, etc., les échanges d’assertions d’identité reposant sur le langage normalisé Security Assertion Markup Language (SAML 2.0). L’interface de connexion SSO de votre entreprise, si elle n’est pas déjà en place, repose généralement sur un modèle ou un exemple fourni par l’IdP : elle déclenche les échanges d’assertions d’authentification basés sur SAML et donne accès aux services de l’entreprise.
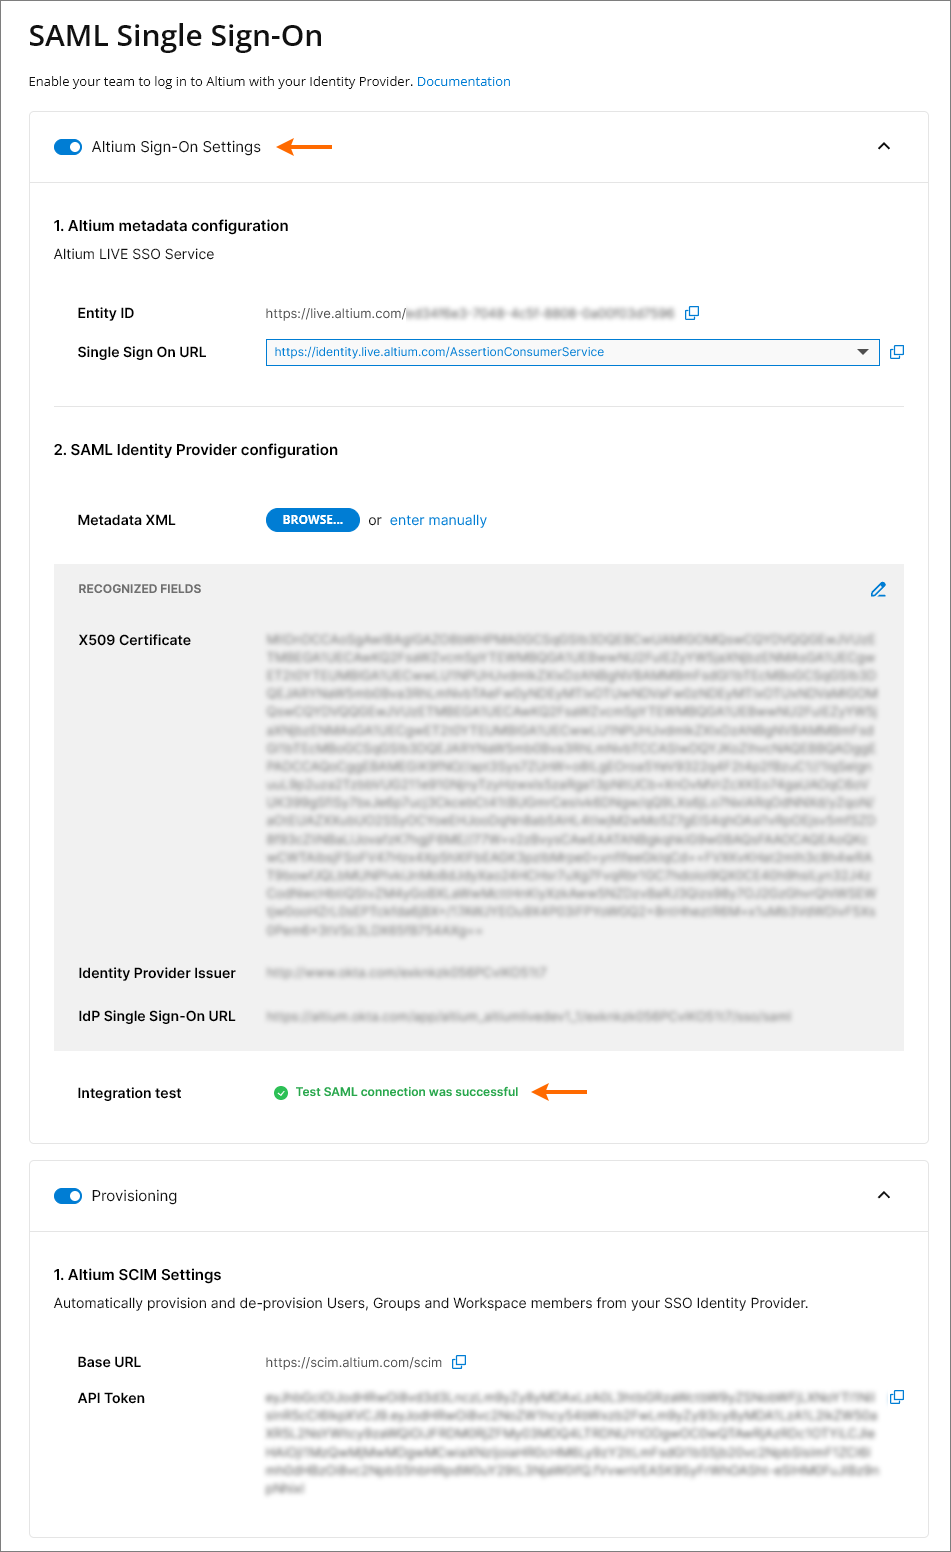
Par défaut, la page Dashboard Authentication affiche les URL préconfigurées du service SSO AltiumLive (1. Altium metadata configuration), ainsi que l’option permettant d’importer ou de saisir manuellement les données de connexion d’autorisation de votre IdP (2. SAML Identity Provider Configuration).
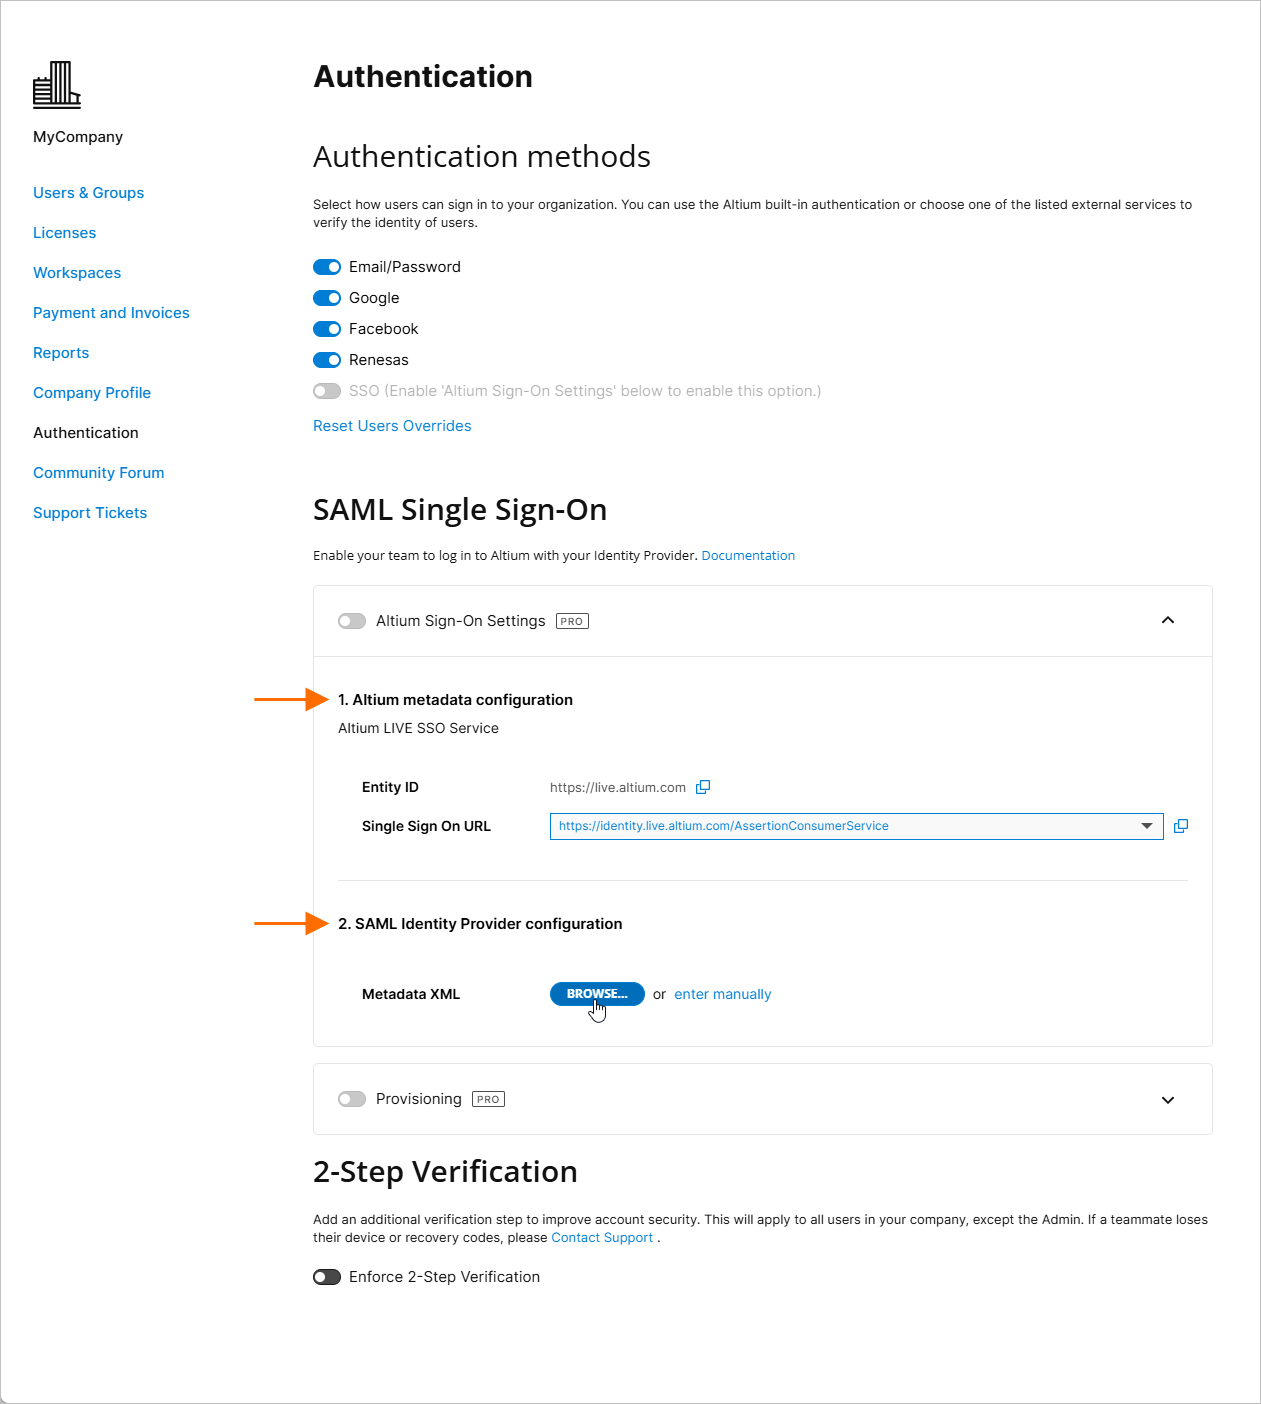
Notez que l’entrée Altium metadata configuration comprend les informations d’identité fournies pour le service SSO Altium de votre organisation :
-
Entity ID – utilisée comme URL cible de la réponse de l’IdP. Elle peut inclure un suffixe GUID qui identifie une organisation spécifique (par exemple, une région ou un service) au sein du compte Altium de votre entreprise ; voir Plusieurs organisations avec un seul fournisseur SSO ci-dessous.
-
Single Sign On URL – utilisée par l’IdP pour identifier l’URL SSO Altium applicable. Lors de la configuration de l’authentification SSO SAML pour un service de connexion Altium GovCloud, choisissez l’URL d’assertion SSO associée dans le menu déroulant de l’entrée.
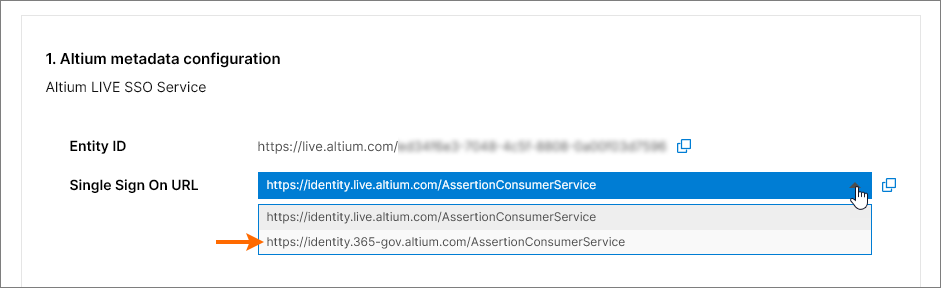
Ces URL sont copiées ( ) dans l’interface du fournisseur d’identité afin de permettre la génération de métadonnées SAML pour le service SSO de votre entreprise. Ce code de configuration (généralement disponible sous forme de données XML) est ensuite importé ou copié dans l’entrée SAML Identity Provider configuration. Voir ci-dessous pour plus d’informations.
Exemples d’intégration de fournisseurs d’identité
Développez la section repliable ci-dessous pour consulter un exemple détaillé du processus d’intégration d’un fournisseur d’identité courant (OneLogin) :
Guide d’exemple d’intégration du fournisseur d’identité OneLogin
Intégration avec OneLogin comme fournisseur d’identité
Ajout d’une application SAML :
-
Connectez-vous à OneLogin en tant qu’administrateur.
-
Sélectionnez Applications, puis Add Apps.

-
Recherchez « SAML » et sélectionnez l’option d’application IdP SAML Test Connector (Advanced).

-
Indiquez un nom d’application (Display Name). Celui-ci sert uniquement à l’affichage.
-
Cliquez sur le bouton Save.

-
Copiez (
) les entrées Entity ID et Single Sign On URL (Assertion Consumer Service) de la section Altium Sign-On Settings de la page Authentication du tableau de bord de l’entreprise. Dans la configuration de l’application OneLogin :
-
Collez Entity ID (nom du fournisseur de services) en tant qu’URL Audience (EntityID).
-
Collez Single Sign On URL (Assertion Consumer Service) dans ACS (Consumer) URL Validator.
-
Collez également Single Sign On URL (Assertion Consumer Service) dans ACS (Consumer) URL.
-
Les champs RelayState, Recipient, Single Logout URL et Login URL peuvent être laissés vides.
-
-
Assurez-vous que l’option SAML nameID format est définie sur Email et que SAML signature element est défini sur Both. Cliquez sur le bouton Save pour confirmer les paramètres.

-
Cliquez sur le bouton More Actions, puis sur l’option de menu SAML Metadata pour télécharger les métadonnées SAML du fournisseur d’identité sous forme de fichier XML.

-
Ce fichier de métadonnées sera importé dans la page Authentication du tableau de bord de l’entreprise pour configurer le service SSO OneLogin – voir ci-dessous.
-
Si vous préférez configurer manuellement le service SSO OneLogin dans le tableau de bord de l’entreprise, vous trouverez les paramètres requis en sélectionnant l’option de menu SSO dans l’interface de l’application OneLogin.

-
-
Les étapes suivantes consistent à ajouter des utilisateurs et à leur attribuer l’application.
Développez les sections repliables ci-dessous pour consulter des exemples détaillés des processus d’intégration et de provisionnement pour un fournisseur d’identité courant (Okta) :
Guide d’exemple d’intégration du fournisseur d’identité Okta
Intégration avec Okta comme fournisseur d’identité
Ajout d’une application SAML :
-
Connectez-vous à Okta en tant qu’administrateur.
-
Cliquez sur le lien/bouton Admin, puis sur le bouton Add Application sous Applications de l’entreprise.

-
Cliquez sur le bouton Create New App.

-
Sélectionnez SAML 2.0 comme Sign-on method.

-
Indiquez un App name. Celui-ci sert uniquement à l’affichage.

-
Copiez (
) l’entrée Single Sign On URL (Assertion Consumer Service) de la section Altium Sign-On Settings de la page Authentication du tableau de bord de l’entreprise et collez-la dans le champ Single sign on URL des paramètres SAML d’Okta.
-
Copiez (
) l’entrée Entity ID de la section Altium Sign-On Settings de la page Authentication du tableau de bord de l’entreprise et collez-la dans le champ Audience URI des paramètres SAML d’Okta.
Aucune entrée Default RelayState n’est requise.

-
Définissez les champs restants comme suit :
-
Le paramètre Name ID format est
EmailAddress. -
Le paramètre Application username est (Okta)
Email. -
Dans la section ATTRIBUTE STATEMENTS, définissez le champ Name sur :
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddresset Value sur :user.email

-
-
Cliquez sur le bouton Next et sélectionnez l’option ..Okta customer adding an internal app.

-
Cliquez sur le bouton Finish.

-
Cliquez sur le lien Identity Provider metadata et enregistrez le fichier XML de métadonnées sur votre ordinateur, ou cliquez sur le bouton View Setup Instructions pour accéder aux options de configuration manuelle.
-
Dans la section SAML Identity Provider configuration de la page Authentication du tableau de bord de l’entreprise, importez le fichier XML de métadonnées enregistré ou utilisez le lien enter manually pour configurer les différentes sections – voir ci-dessous.
-
Exemple de guide de provisionnement SCIM avec Okta
Intégration du provisionnement SCIM avec Okta comme fournisseur d’identité
Ajout de l’intégration SCIM (System for Cross-domain Identity Management) :
-
Dans Okta Admin Console, sélectionnez l’onglet General et définissez SCIM comme méthode de provisionnement.

-
Sélectionnez l’onglet Provisioning et cliquez sur le bouton Edit.

-
En mode de modification des paramètres, sélectionnez toutes les actions de provisionnement (options Import.. et Push..), puis HTTP Header comme mode Authentication.

-
Copiez (
) l’entrée Base URL de la section Provisioning de la page Authentication du tableau de bord de l’entreprise et collez-la dans le champ SCIM Connector base URL d’Okta.
Copiez (
) l’entrée API Token de la section Provisioning de la page Authentication du tableau de bord de l’entreprise et collez-la dans le champ Authorization d’Okta (sous HTTP HEADER).

-
Spécifiez
userNamecomme Unique identifier field for users d’Okta.
-
Cliquez sur le bouton Test Connector Configuration (voir ci-dessus) et vérifiez que la connexion fonctionne. Si le test de configuration réussit, fermez la fenêtre de test, puis enregistrez la configuration (
 ).

-
Sélectionnez To App dans l’arborescence de navigation à gauche, puis l’option Edit.
Activez les options Create Users, Update User Attributes et Deactivate Users, puis cliquez sur Save.

Provisionnement et déprovisionnement des utilisateurs et des groupes :
-
Sélectionnez l’onglet Push Groups, puis cliquez sur le bouton Refresh App Groups.

-
Sélectionnez l’option de page Directory » Groups dans le menu principal.

Dans les groupes, vous devriez voir Groups et Workspaces de l’application apparaître comme entrées de groupe.

-
Créez des groupes Okta « natifs » portant le même nom que les groupes/espaces de travail de l’application ; dans cet exemple, les groupes Administrators et Workspace importés.

-
Sélectionnez un groupe Okta créé, puis cliquez sur le bouton Manage Apps. Dans la fenêtre Assign Applications to <group name>, affectez l’application SCIM au groupe et cliquez sur
 lorsque vous avez terminé.

-
Revenez à la page Groups et sélectionnez l’onglet Push Groups. Sélectionnez Find groups by name option dans le menu du bouton Push Groups.

-
Saisissez le nom du groupe (ici,
Group Administrators), puis choisissez l’option Link Group pour le lier au groupe de l’application. Enregistrez cette configuration de liaison ().

Gestion des utilisateurs et des groupes
Vous devriez maintenant pouvoir ajouter des membres aux groupes existants de l’application ou en supprimer.
-
Créez un utilisateur Okta (Directory » People, puis sélectionnez Add Person). Assurez-vous que l’utilisateur dispose d’une adresse e-mail unique qui n’existe pas dans AltiumLive.
-
Ajoutez le nouvel utilisateur à un groupe Okta affecté à l’application SCIM (Directory » Groups, sélectionnez un groupe, puis utilisez Assign People).
-
Vérifiez que l’utilisateur apparaît dans le tableau de bord de l’entreprise.
Pour créer un groupe d’utilisateurs via l’application SCIM, créez un groupe Okta sur la page Groups ( ), puis, sous l’onglet Push Groups, recherchez le nom du nouveau groupe et choisissez l’option Create Group (plutôt que « Lier le groupe »).

L’application SCIM configurée devrait vous permettre de :
-
Modifier le prénom, le nom et l’adresse e-mail d’un utilisateur.
-
Modifier la liste des membres d’un groupe.
-
Modifier le nom d’un groupe.
-
Créer un groupe.
-
Supprimer un groupe : dissociez le groupe sous Push Groups en utilisant l’option de suppression de l’application.
-
Activer ou désactiver un utilisateur : un utilisateur activé recevra un e-mail d’activation.
Les espaces de travail ressemblent aux groupes d’utilisateurs dans Okta, mais ne prennent en charge que la gestion des membres. Vous ne pouvez pas créer d’espace de travail ni renommer un espace de travail existant.
Après avoir ajouté ou supprimé un utilisateur dans un groupe d’espace de travail, vous pouvez vérifier le résultat via l’interface de l’espace de travail Altium 365.

-
Le nouvel utilisateur SCIM devrait pouvoir se connecter à l’aide de l’authentification unique (SSO).
-
Le nouvel utilisateur SCIM devrait être automatiquement invité à rejoindre l’espace de travail.
-
Aucune invitation par e-mail ne sera envoyée à l’utilisateur.
Développez la section repliable ci-dessous pour consulter un exemple détaillé du processus d’intégration et de provisionnement avec Microsoft Entra ID comme fournisseur d’identité :
Connexion SAML avec Microsoft Entra ID
Intégration avec Microsoft Entra ID
Application SAML :
-
Connectez-vous au centre d’administration Microsoft Entra.
-
Sélectionnez Identity, puis l’option Enterprise applications.

-
Créez votre propre application.

-
Sélectionnez Users and groups, puis Add user/group.


-
Sélectionnez Single sign-on, Step 1, puis Edit.


-
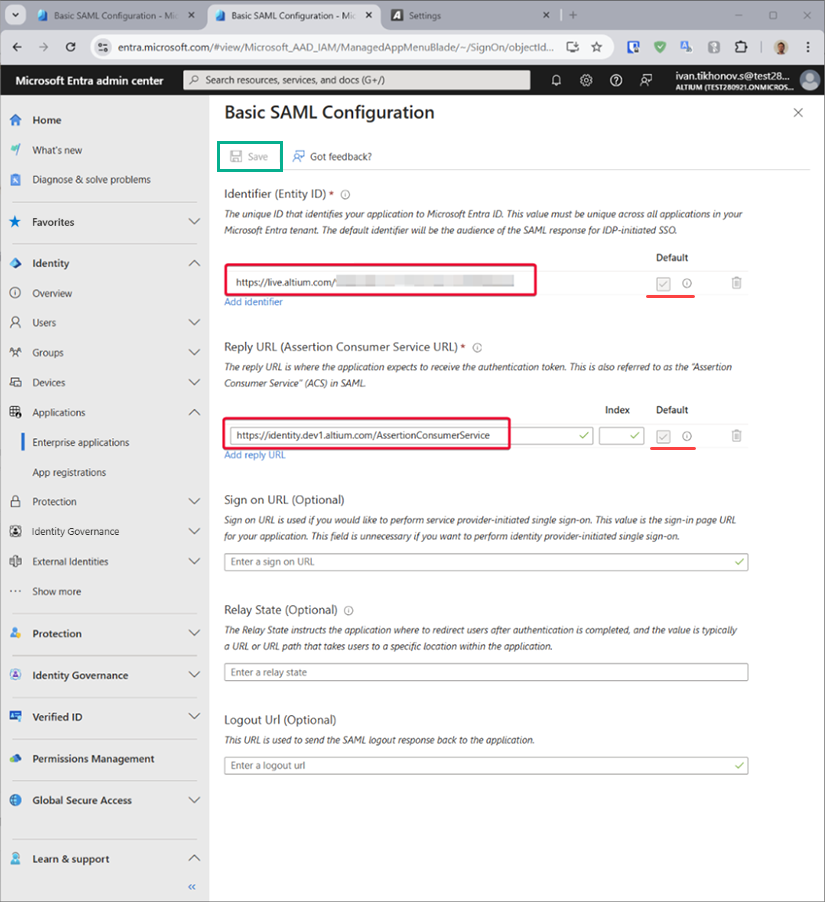
Copiez (
) les entrées Entity ID et Single Sign On URL de la section Altium Sign-On Settings de la page Authentication du tableau de bord de l’entreprise. Collez les chaînes copiées dans les champs Entity ID et Assertion Consumer Service URL de la zone de configuration SAML de l’application Microsoft Entra. Assurez-vous que les cases Default sont cochées pour ces champs, puis enregistrez la configuration.
-
Téléchargez le fichier XML de métadonnées de fédération créé.

-
Importez le fichier XML de métadonnées de fédération sur la page Authentication du tableau de bord de l’entreprise (dans la zone 2. SAML Identity Provider configuration de la section Altium Sign-On Settings) puis testez la connexion d’intégration SAML.
Provisionnement :
-
Sur l’écran de gestion de l’application Microsoft Entra, sélectionnez Provisioning dans le volet de gauche, puis le bouton Get started.
-
Définissez Provision MODE sur
Automatic. -
Copiez (
) les entrées Base URL et API Token de la section Provisioning de la page Authentication du tableau de bord de l’entreprise et collez-les respectivement dans les champs Tenant URL et Secret Token.
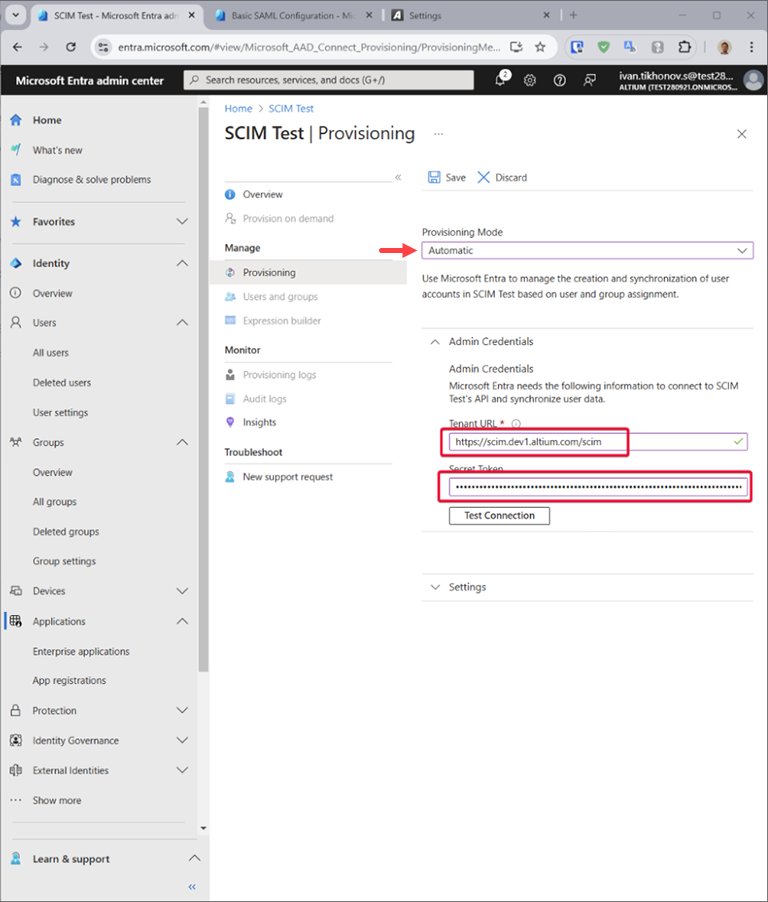
-
Cliquez sur le bouton Test Connection de provisionnement Microsoft Entra et, si les informations d’identification sont validées, Save la configuration.

-
La section Mappings propose deux ensembles de mappages d’attributs sélectionnables : l’un pour les objets Groupe et l’autre pour les objets Utilisateur.

-
Sélectionnez chaque mappage pour examiner les attributs synchronisés de Microsoft Entra ID vers votre application. Les attributs sélectionnés comme propriétés de correspondance servent à identifier les utilisateurs et les groupes correspondants dans votre application pour les opérations de mise à jour. Sélectionnez Save pour enregistrer les modifications.

Vous pouvez, si vous le souhaitez, désactiver la synchronisation des objets Groupe en désactivant le mappage des groupes.
-
Sous Settings, le champ Scope définit les utilisateurs et les groupes à synchroniser. Sélectionnez Sync only assigned users and groups (recommandé) pour synchroniser uniquement les utilisateurs et les groupes affectés sur la page Users and groups.

-
Une fois la configuration terminée, définissez Provisioning Status sur Activé.

-
Sélectionnez Save pour démarrer le service de provisionnement Microsoft Entra.
Développez la section repliable ci-dessous pour consulter un exemple détaillé du processus d’intégration de JumpCloud en tant que fournisseur d’identité :
Configuration SSO SAML avec JumpCloud
Intégration de JumpCloud en tant que fournisseur d’identité
-
Dans l’interface JumpCloud, sélectionnez SSO dans l’arborescence de navigation, puis le bouton Add New Application sur la page SSO.

-
Saisissez «
saml» dans le champ de recherche de la fenêtre de configuration pour rechercher, puis installer Custom SAML App.
-
Attribuez un nom à votre instance de Custom SAML App ; dans cet exemple, le libellé est «
Altium».
-
Accédez à l’onglet SSO de l’interface de configuration JumpCloud. Copiez (
) les entrées Entity ID et Single Sign On URL de la section Altium Sign-On Settings de la page Authentication du tableau de bord de l’entreprise, puis collez-les respectivement dans les champs SP Entity ID et Default URL.
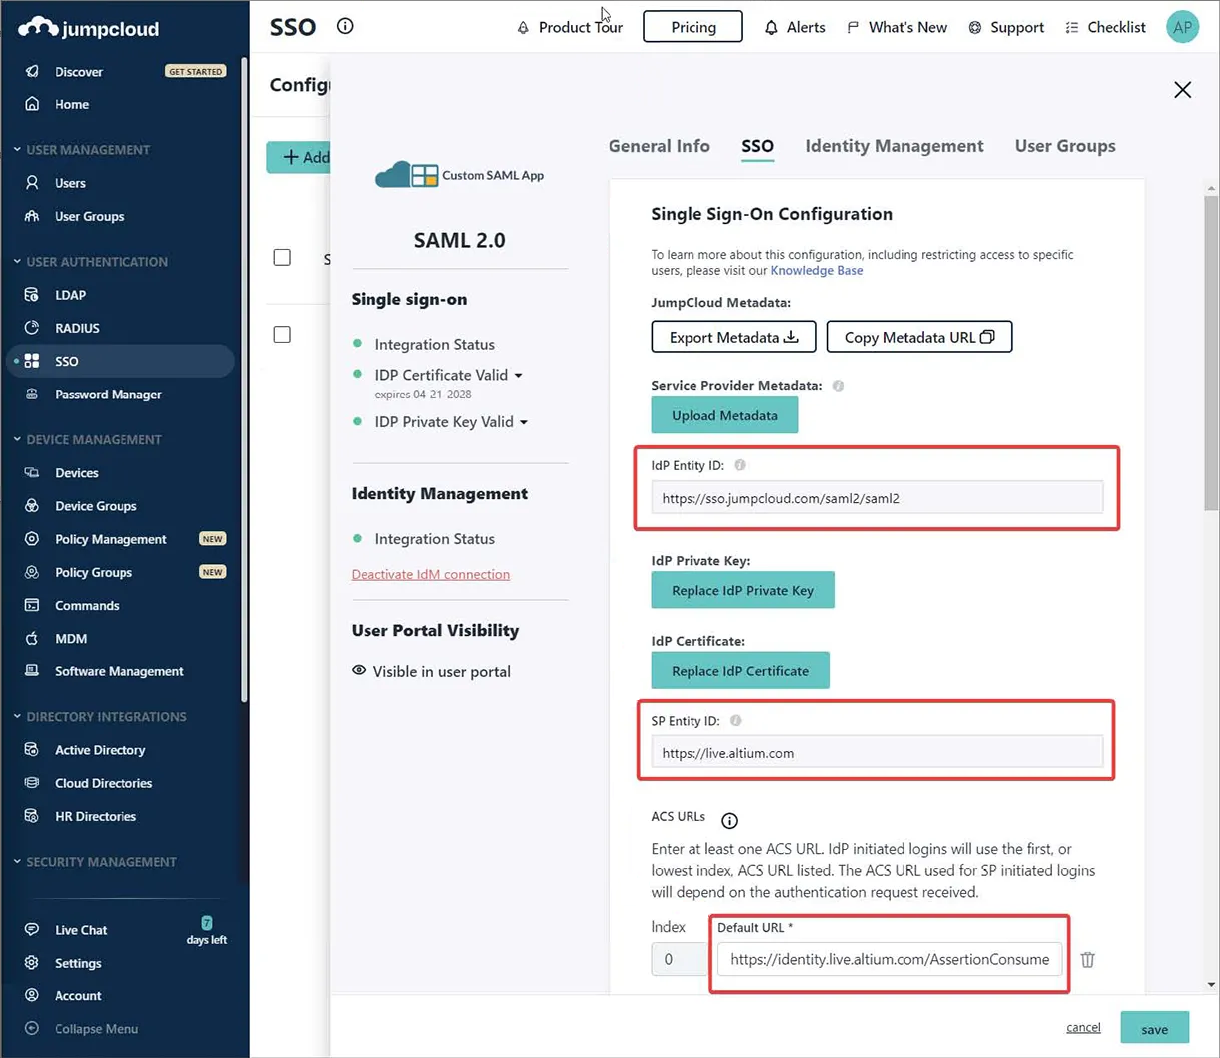
-
Saisissez le point de terminaison JumpCloud IDP URL et activez l’option Declare Redirect Endpoint.

-
Accédez à l’onglet Identity Management de l’interface JumpCloud. Copiez (
) les entrées Base URL et API Token de la section Provisioning de la page Authentication du tableau de bord de l’entreprise, puis collez-les respectivement dans les champs Base URL et Token Key. Saisissez également une adresse e-mail de test appropriée.
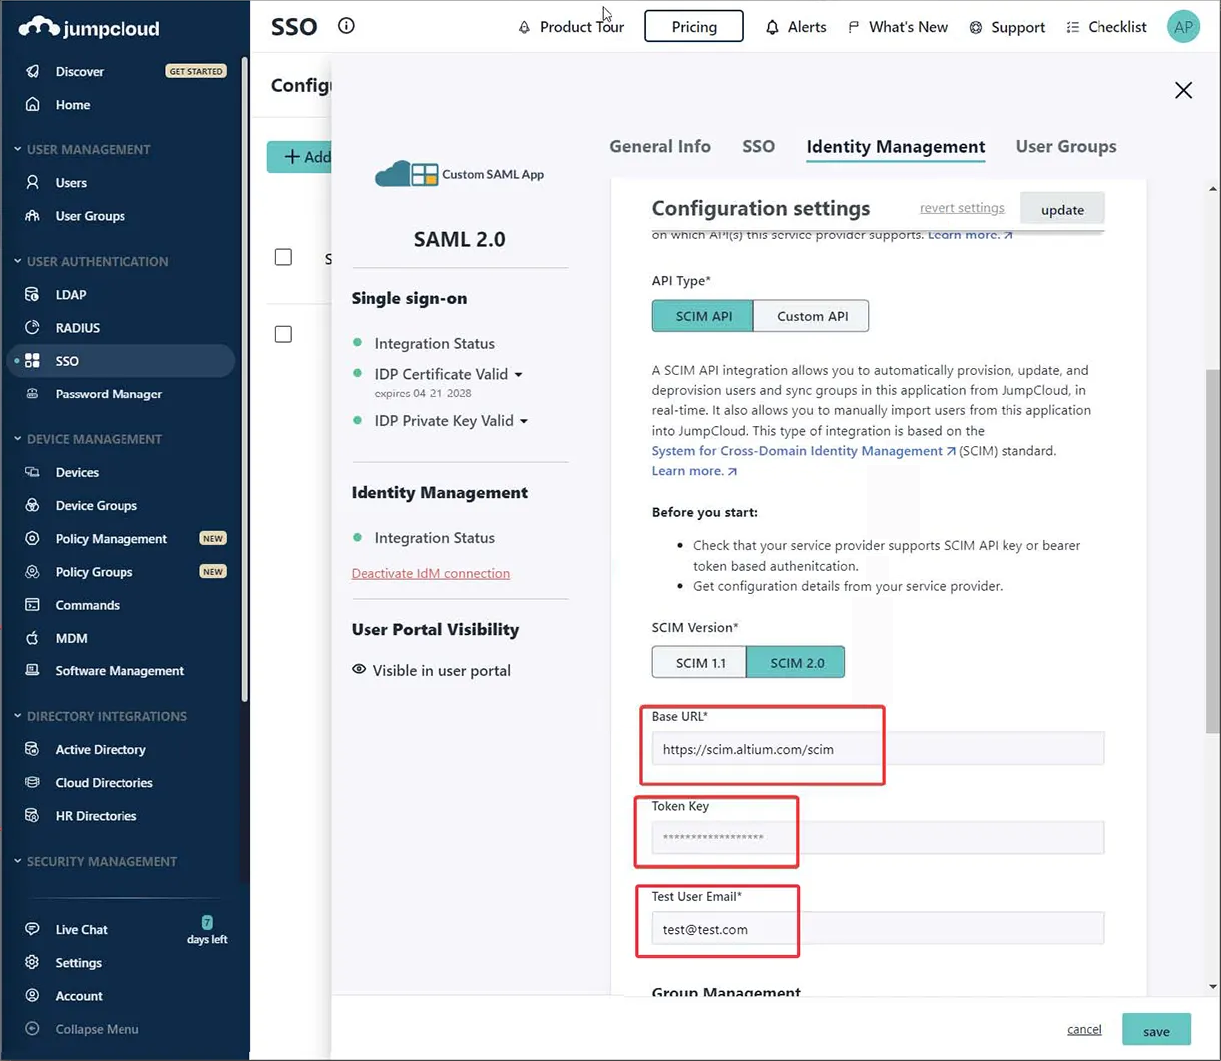
-
Effectuez un Test Connection : un message de confirmation s’affichera en haut à droite de la page (comme illustré ci-dessous).

-
Désactivez (décochez) l’option Group Management, puis Activate la configuration.

-
De retour dans l’onglet SSO de l’interface JumpCloud, utilisez l’option Export Metadata pour télécharger le fichier XML de métadonnées SAML obtenu.

-
Sur la page Authentication du tableau de bord de l’entreprise, importez le fichier XML de métadonnées téléchargé, puis lancez un test d’intégration à l’aide du bouton Test Sign On. Un résultat indiquant la réussite du test d’intégration devrait alors s’afficher. Une fois la connexion confirmée, vous pouvez activer l’option Altium Sign-On Settings, puis l’option SSO dans la section Authentication methods.
Développez la section repliable ci-dessous pour consulter un exemple détaillé du processus d’intégration de Microsoft AD FS en tant que fournisseur d’identité :
Authentification SSO SAML avec Microsoft AD FS
Authentification SSO SAML avec les services de fédération Microsoft Active Directory (AD FS)
Suivez les étapes ci-dessous pour configurer la connexion à votre organisation Altium 365 afin d’utiliser votre instance AD FS pour l’authentification SSO.
Prérequis
-
Accès administrateur au compte d’entreprise de l’organisation dans Altium 365.
-
Accès administrateur à l’instance AD FS.
Configuration d’AD FS
-
Ouvrez l’application AD FS Management (généralement Start → Windows Administrative Tools → AD FS Management).
-
Accédez à Relying Party Trusts et cliquez sur l’option Add Relying Party Trust... (1).
-
Dans la fenêtre contextuelle, veillez à sélectionner Claims aware (2), puis cliquez sur Start (3).

-
À l’étape Select Data Source, sélectionnez Enter data about the relying party manually (1), puis cliquez sur Next (2).

-
Indiquez un nom d’affichage pour la relation d’approbation. Dans cet exemple, le nom d’affichage utilisé est
AltiumLive.
-
Selon votre configuration de sécurité, vous pouvez spécifier un certificat facultatif de chiffrement des jetons. Dans le cadre de ce guide, nous n’en utiliserons pas.

-
À l’étape Configure URL, veillez à sélectionner l’option Enable support for the SAML 2.0 WebSSO protocol (1) et à saisir
https://identity.live.altium.com/AssertionConsumerServicedans le champ Relying party SAML 2.0 SSO service URL: (2). Cliquez sur Next (3).
-
À l’étape Configure Identifiers, saisissez un identifiant pour cette relation d’approbation dans le champ de saisie (1). Cet identifiant doit être repris de l’entrée Entity ID située dans la zone SAML Single Sign-On de la page Dashboard Authentication. Veillez à cliquer sur le bouton Add (2).

Le résultat devrait ressembler à ce qui suit. Cliquez sur Next.

-
Selon votre configuration de sécurité, vous pouvez choisir des stratégies de contrôle d’accès facultatives à l’étape suivante. Pour cet exemple, nous ne sélectionnerons aucune stratégie supplémentaire et continuerons avec l’option
Permit everyone.
-
Vérifiez la configuration et sélectionnez Next.

-
Tous les paramètres ne sont pas disponibles lors de la configuration de la relation d’approbation. Pour autoriser l’utilisation de
SHA-1comme algorithme de hachage sécurisé, faites un clic droit sur le nom de Relying Party Trust que vous venez d’ajouter et sélectionnez Properties.
-
Dans la fenêtre des propriétés, sélectionnez l’onglet Advanced (1) et définissez
SHA-1comme algorithme de hachage sécurisé (2). Cliquez sur OK pour enregistrer les modifications.
-
De retour dans la fenêtre de gestion AD FS, sélectionnez la relation d’approbation de partie de confiance que vous avez ajoutée, puis l’option Modifier la stratégie d’émission de revendications...

-
Dans la fenêtre Edit Claim Issuance Policy, sélectionnez Add Rule...

-
À l’étape Choose Rule Type de l’assistant, assurez-vous que Send LDAP Attributes as Claims est sélectionné, puis cliquez sur Next.

-
Indiquez un Claim rule name (1), sélectionnez
Active Directorycomme Attribute store (2), puis sélectionnez un LDAP Attribute (3) dans l’annuaire contenant le nom d’utilisateur du compte Altium. Cet attribut doit être associé à Name ID dans Outgoing Claim Type (3). Cliquez sur Finish (4).
-
Assurez-vous que la stratégie d’émission de revendications est enregistrée en cliquant sur OK.


La configuration d’AD FS est terminée.
Configuration d’Altium 365
-
Accédez à la page Authentication du tableau de bord de l’entreprise et importez le fichier
FederationMetadata.xmlque vous avez téléchargé précédemment (consultez la section Configuration SSO du tableau de bord ci-dessous pour en savoir plus). La configuration devrait être importée et les valeurs de X509 Certificate, Identity Provider Issuer et IdP Single Sign-On URL devraient être visibles. Cliquez sur le bouton Test Sign On pour tester la configuration. -
Sur l’écran de connexion, saisissez les identifiants de l’utilisateur conformément aux exigences de votre organisation, puis cliquez sur Sign in.

-
L’assertion sera renvoyée à Altium 365. Si l’écran affiche un message Test SAML connection was successful!, la configuration a été effectuée correctement. Vous pouvez consulter la réponse SAML en cliquant sur le bouton See Response. Cliquez sur Back to Settings pour revenir à la page Authentication.
-
Sur la page Authentication, activez les options Altium Sign-On Settings et SSO.
La configuration est terminée. Les utilisateurs de votre organisation devraient désormais pouvoir se connecter à Altium 365 en utilisant l’instance AD FS de votre organisation comme fournisseur d’identité SSO.
Développez la section repliable ci-dessous pour consulter un exemple pas à pas du processus d’intégration d’AWS IAM Identity Center en tant que fournisseur d’identité :
Configuration SSO SAML avec AWS IAM Identity Center
Configuration SSO SAML avec Amazon Web Services (AWS) Identity Access Management (IAM) Identity Center
-
Accédez à IAM Identity Center et ajoutez une application SAML 2.0 personnalisée (Add Application).


-
Copiez (
) les entrées Entity ID et Single Sign On URL de la section Altium Sign-On Settings de la page Authentication du tableau de bord de l’entreprise, puis collez-les dans les paramètres d’URL des métadonnées AWS. Confirmez les paramètres avec Submit.
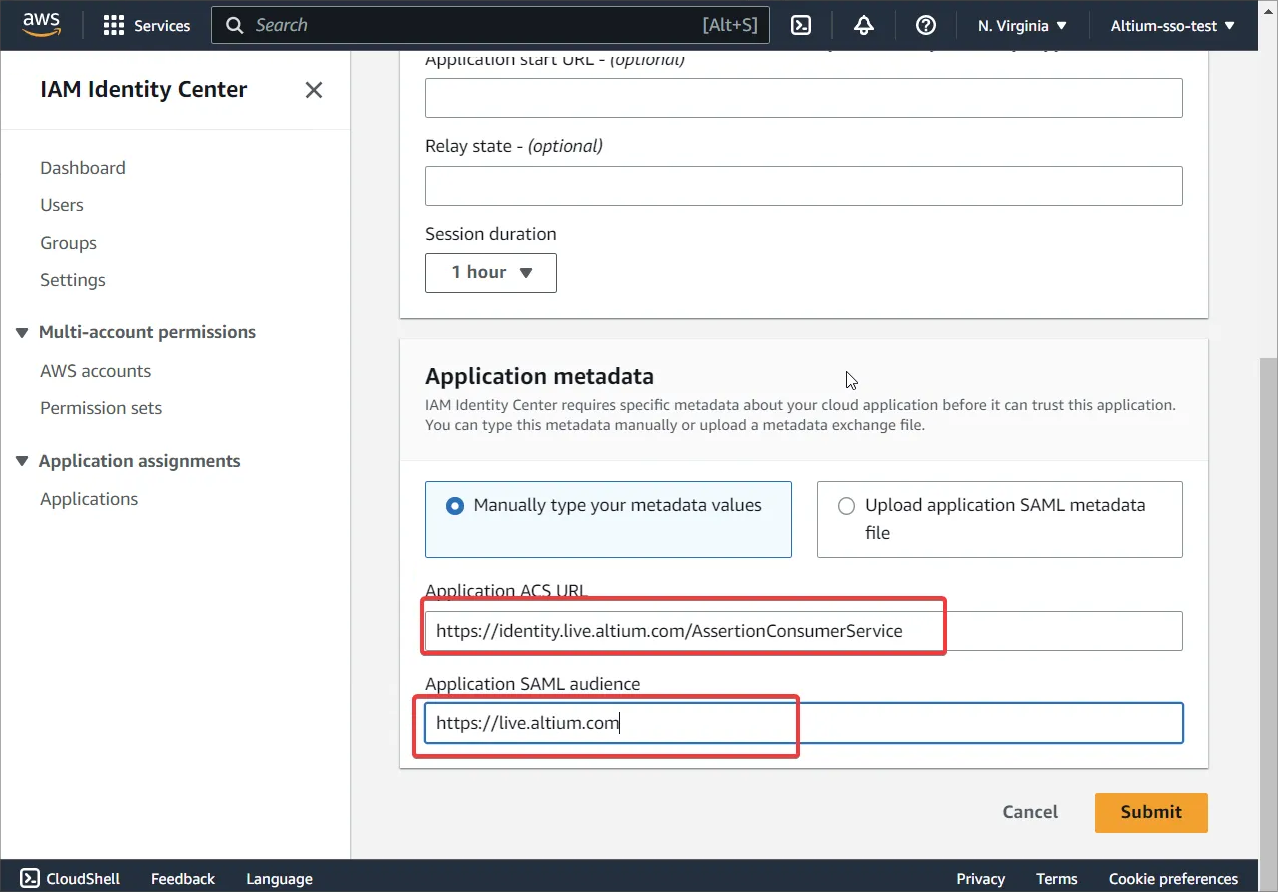
-
Téléchargez le fichier de métadonnées depuis la zone IAM Identity Center metadata.

-
Accédez à Edit attribute mappings.

-
Ajoutez
${user:email}et Format en tant queunspecified.
-
Créez de nouveaux utilisateurs dans AWS : leurs noms doivent respecter le format
user@domain.com.Attribuez l’application aux utilisateurs créés ou à un groupe.

-
L’option Provisioning de la page Authentication du tableau de bord de l’entreprise doit être désactivée.
Actuellement, AWS ne prend pas en charge le provisionnement sortant automatique via SCIM.
-
Assurez-vous que les mêmes utilisateurs existent à la fois côté Altium et côté IAM. Les noms des utilisateurs doivent respecter le format
user@domain.com.
-
Sur la page Authentication du tableau de bord de l’entreprise, importez le fichier XML que vous avez téléchargé précédemment (voir la section Configuration SSO du tableau de bord ci-dessous pour plus d’informations). Cliquez sur le bouton Test Sign On pour tester la configuration.
-
Vous serez alors redirigé vers la page de connexion AWS. Saisissez vos identifiants utilisateur AWS. Vous devriez être redirigé vers le tableau de bord et voir le message Test SAML connection was successful! s’afficher.
-
Une fois le test réussi, activez les options Altium Sign-On Settings et SSO .
Configuration SSO du tableau de bord
Pour configurer le système SSO dans Dashboard (si ce n’est pas déjà fait), utilisez le bouton  de la page Authentication pour rechercher et importer le fichier XML de configuration SAML IdP généré par le fournisseur d’identité de votre entreprise. Reportez-vous aux exemples d’intégration IdP ci-dessus. Vous pouvez également utiliser le lien enter manually pour ajouter individuellement les éléments de configuration (certificat de sécurité et URL).
Le système analyse le fichier XML IdP importé pour en extraire les principaux champs de configuration (X509 Certificate, URL Identity Provider Issuer et IdP Single Sign-On URL), qui peuvent être modifiés manuellement si nécessaire ( ).
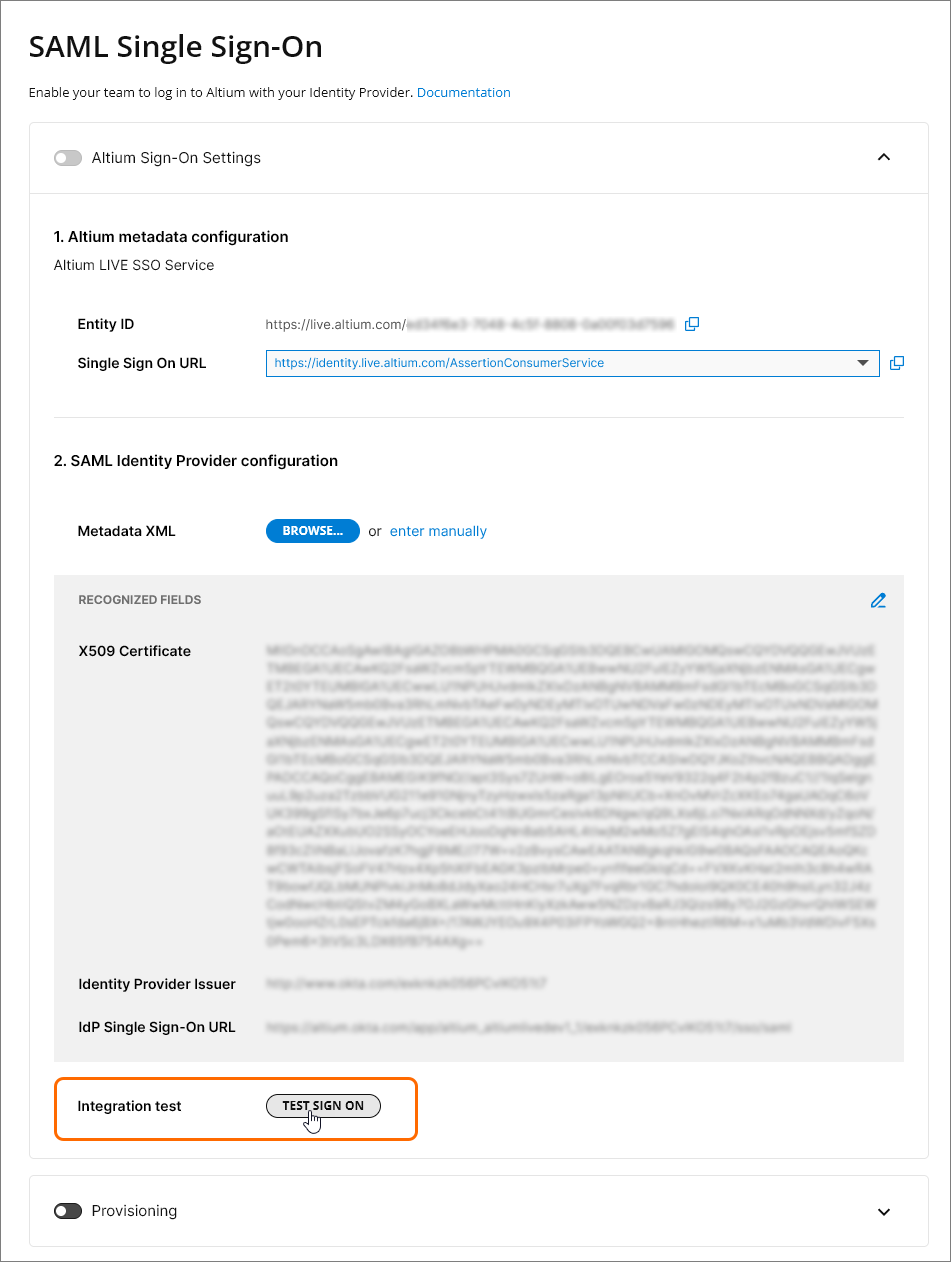
Le SSO n’est pas activé tant qu’un Integration Test n’a pas été exécuté à l’aide du bouton  . Ce test vérifie le processus d’identification SSO et la connexion SSO de votre entreprise, puis affiche un message de confirmation proposant d’examiner le code de résultat de l’autorisation SAML (
 ).
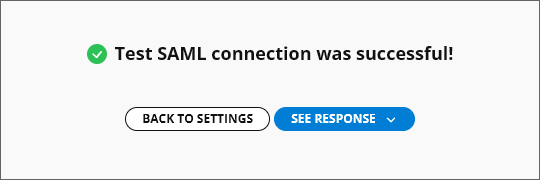
De retour sur la page Authentication, la vérification de la validité de la configuration est indiquée comme réussie et la fonctionnalité d’authentification unique du compte d’entreprise peut être activée ( ). Si le SSO est ensuite désactivé, soit manuellement, soit à la suite d’une modification de la configuration, le bouton devient disponible pour permettre de relancer le test.
Plusieurs organisations avec un seul fournisseur SSO
Si votre entreprise possède plusieurs organisations Altium sous son compte Altium — par exemple, une organisation pour chaque région du monde — un seul fournisseur d’identité SSO peut gérer l’authentification SSO pour l’ensemble de l’entreprise grâce à un format étendu de Entity ID dans le tableau de bord.
Le format de Entity ID (par défaut https://live.altium.com) est complété par un suffixe GUID généré pour l’organisation actuelle. Ce format d’URL étendu peut ensuite être utilisé pour une application spécifique du fournisseur SSO associée à cette organisation Altium. D’autres organisations du compte Altium de votre entreprise, avec des suffixes GUID Entity ID différents, peuvent être liées à d’autres applications SSO au sein du même fournisseur d’identité SSO. En pratique, cela signifie que l’authentification de connexion SSO pour l’ensemble de l’entreprise peut être gérée au sein d’un seul fournisseur d’identité SSO.
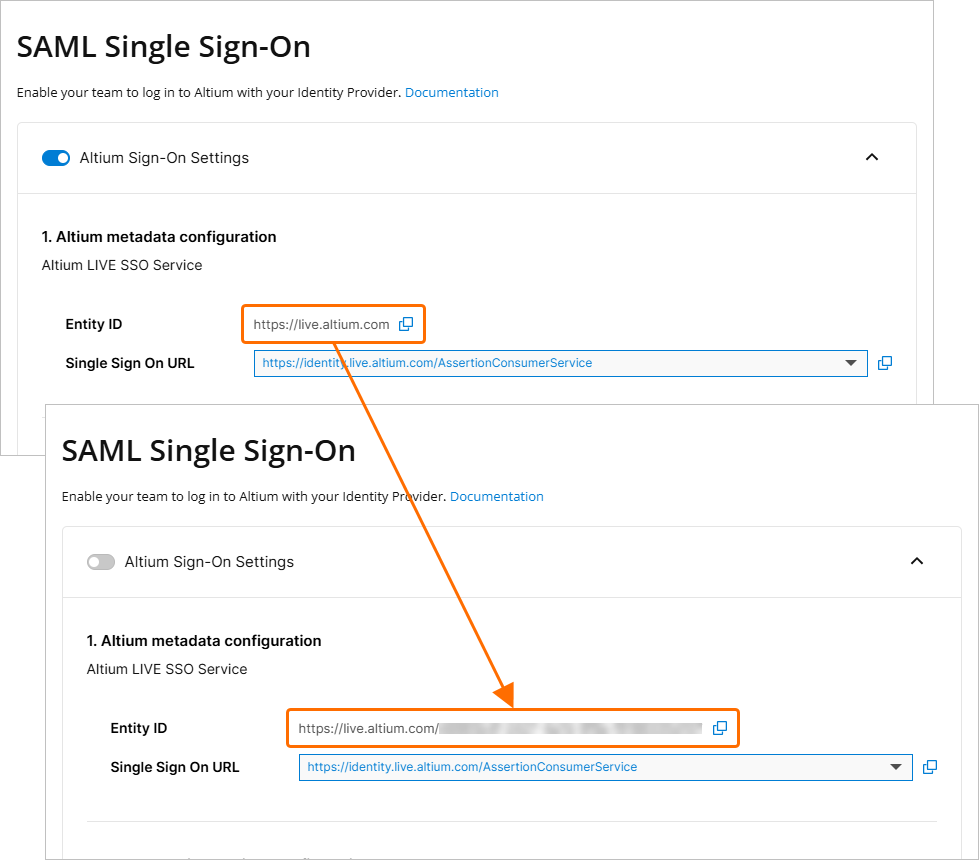 L’identifiant d’entité étendu, associé à l’organisation actuelle du tableau de bord, peut être attribué à une application spécifique du fournisseur SSO.
Pour activer le Entity ID étendu pour une configuration SAML SSO active :
-
Désactivez Altium Sign-On Settings.
-
Actualisez la page pour déclencher la régénération de l’URL Entity ID dans son format étendu :
https://live.altium.com/XXXXXXXXXX. L’organisation actuelle peut désormais être identifiée de manière spécifique grâce à son Entity ID étendu. -
Dans l’interface de gestion des applications du fournisseur d’identité, remplacez la référence Entity ID de l’application — généralement appelée « Audience », « Entity » ou une variante de ces termes — par la nouvelle version étendue copiée depuis le tableau de bord Altium. Enregistrez les paramètres.
-
Activez Integration test dans le tableau de bord et réactivez Altium Sign-On Settings.
Ce processus peut être répété pour les autres organisations Altium de votre entreprise, qui doivent être liées à leur propre application dédiée au sein du fournisseur d’identité SSO. À titre d’exemple, dans le guide de configuration de Microsoft Entra ID fourni ici, une application nommée est créée à l’étape 3 et le Identifier (Entity ID) est ajouté à l’étape 6.
Méthodes d’authentification
En plus de proposer une interface de configuration de la connectivité SSO Altium, la page Authentication du tableau de bord permet de contrôler, globalement et individuellement, l’ensemble des options de connexion des utilisateurs : connexion classique par e-mail et mot de passe, connexion via Google®, Facebook® et Renesas, et authentification unique via le fournisseur d’identité de votre organisation. Les options activées dans la section Authentication methods de la page déterminent les méthodes de connexion disponibles pour tous les utilisateurs du compte d’entreprise de votre organisation.
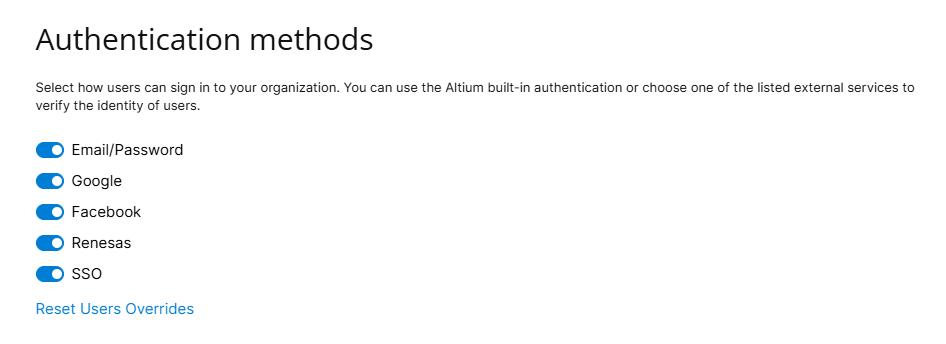
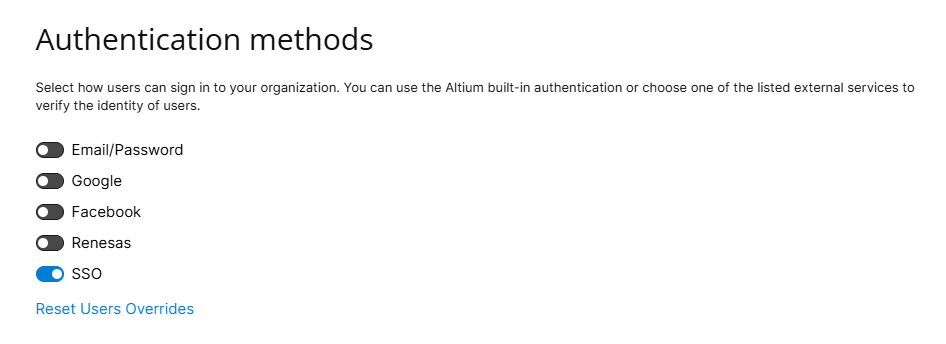
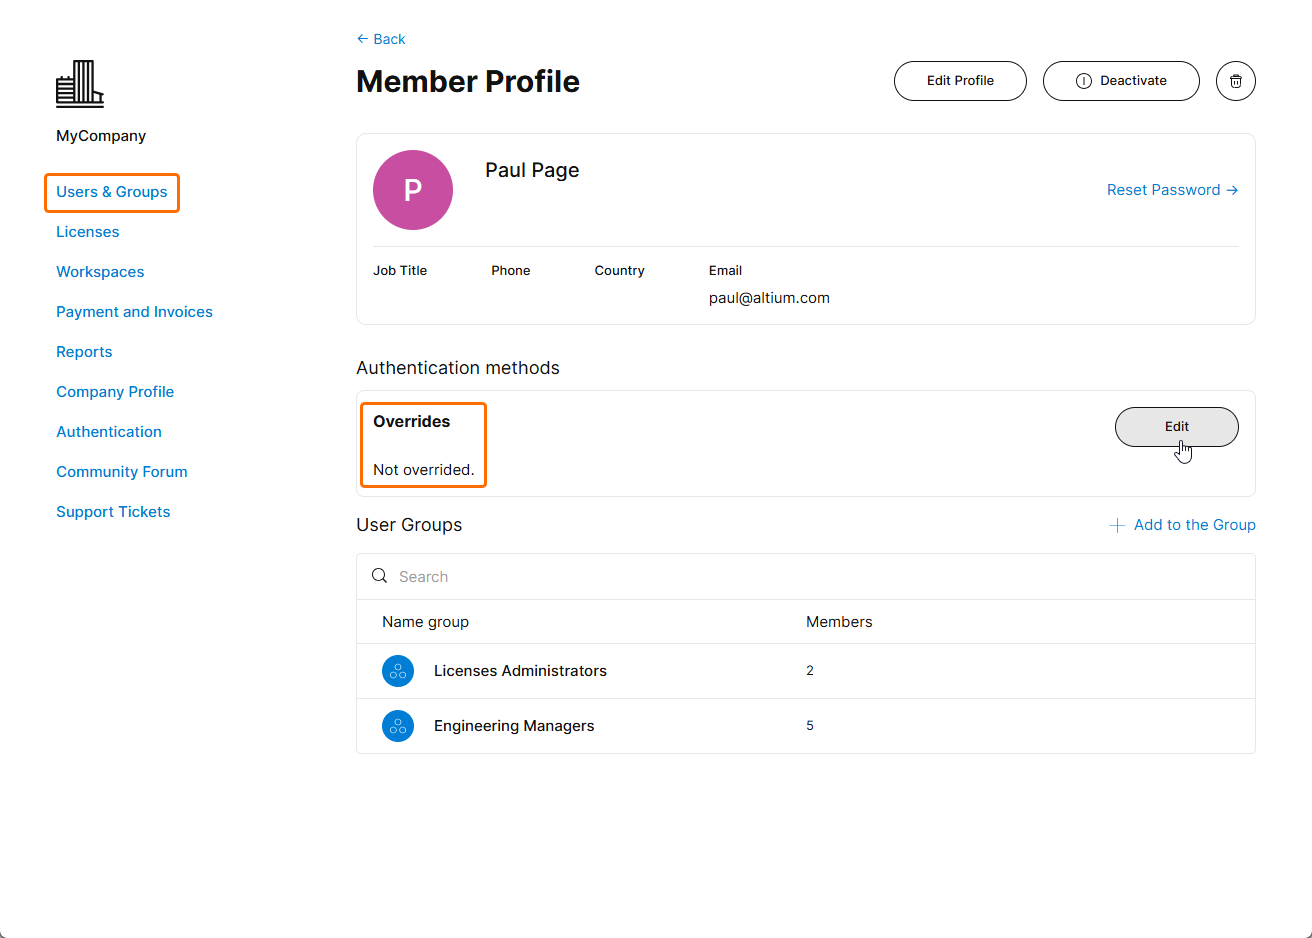
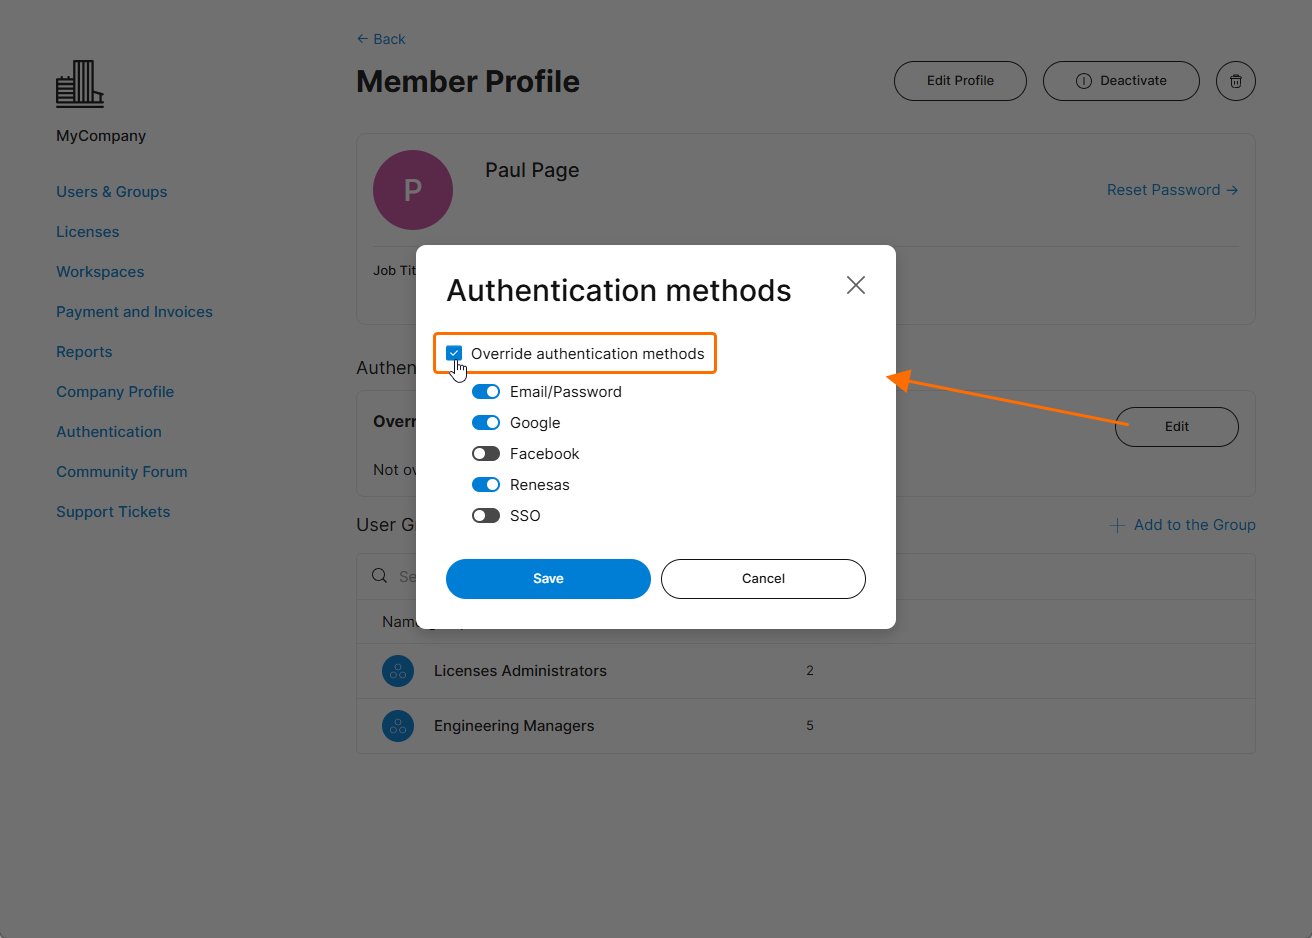
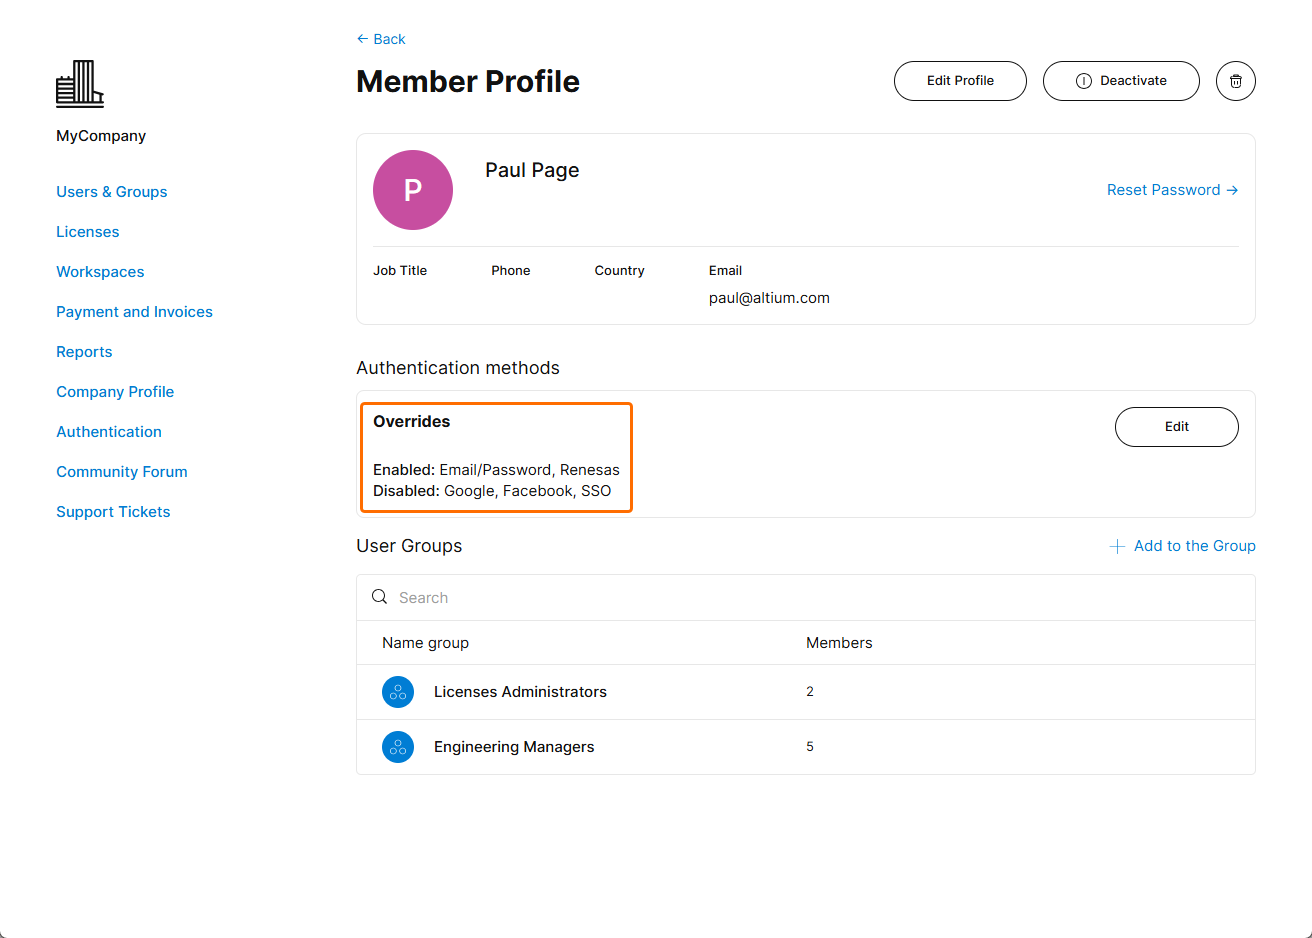
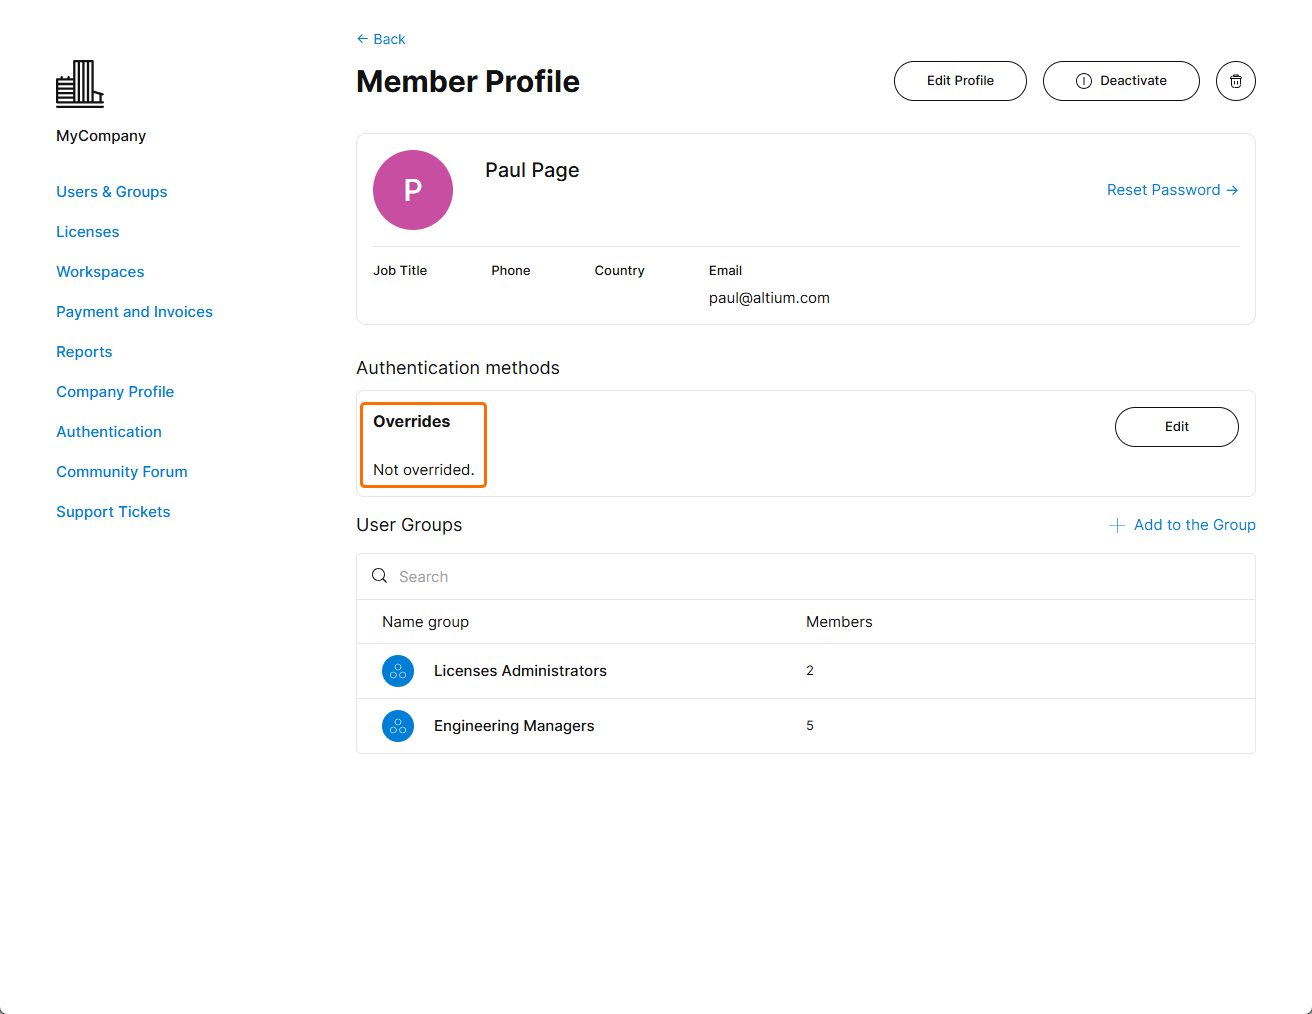
Les options de connexion d’un utilisateur individual peuvent être configurées en modifiant les paramètres de son entrée de compte Altium Dashboard . Sélectionnez le bouton  sur la page Users du tableau de bord de l’utilisateur pour accéder à ses options de dérogation aux paramètres de connexion. Lorsque l’option Override Authentication methods est activée, les modifications apportées à ces paramètres prévalent sur les paramètres de connexion globaux de la page Authentication, uniquement pour cet utilisateur.
Les paramètres de dérogation à l’authentification peuvent être utilisés lorsque le SSO est la méthode de connexion imposée au sein d’une organisation (toutes les autres options étant désactivées globalement), mais qu’un utilisateur a besoin d’un type d’accès particulier, par exemple uniquement par e-mail/mot de passe.
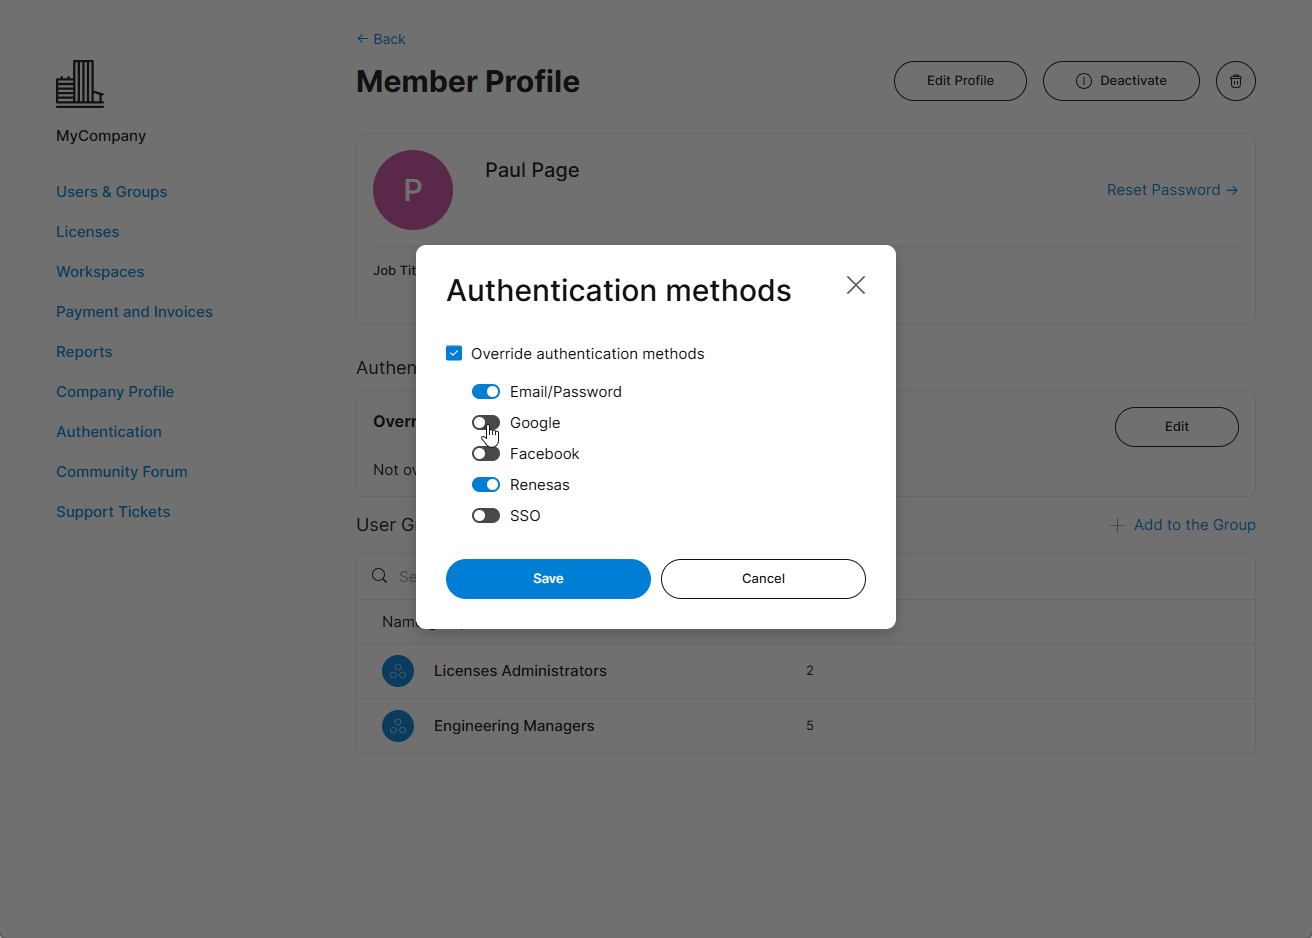
Ici, la méthode d’authentification Google est désactivée pour ce membre. Confirmez les nouveaux paramètres à l’aide du bouton  .
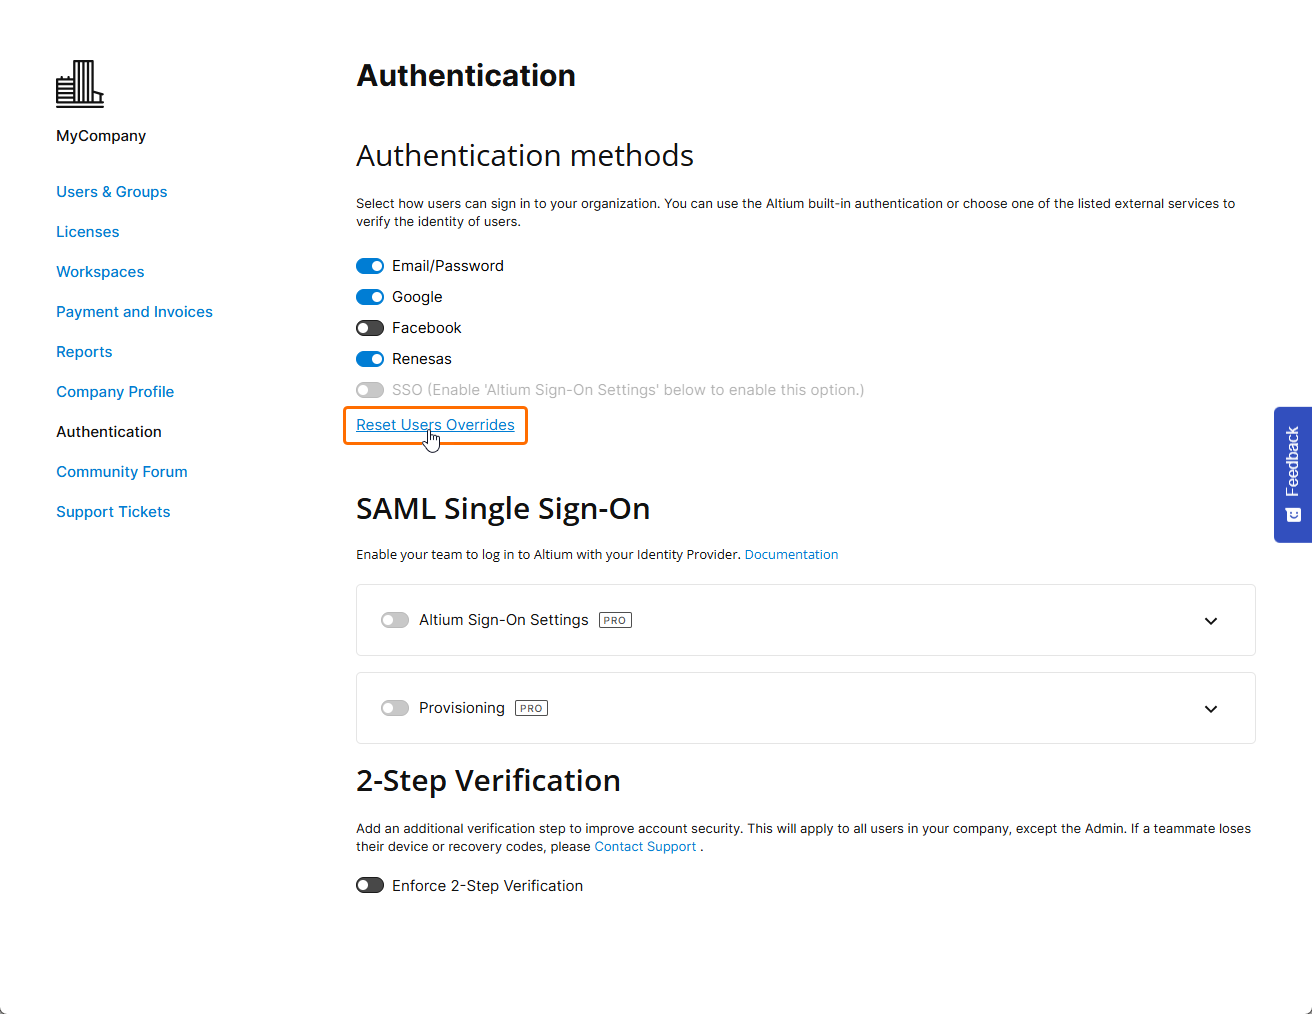
Les méthodes de connexion individuelles définies à l’aide des paramètres Override Authentication methods (comme ci-dessus) peuvent être rétablies à leurs valeurs par défaut à l’aide de l’option Reset users overrides dans la section Authentication methods de la page Authentication. Cette opération réinitialise les paramètres de connexion individuels de tous les utilisateurs pour qu’ils correspondent aux méthodes d’authentification globales actuellement sélectionnées sur la page Authentication.
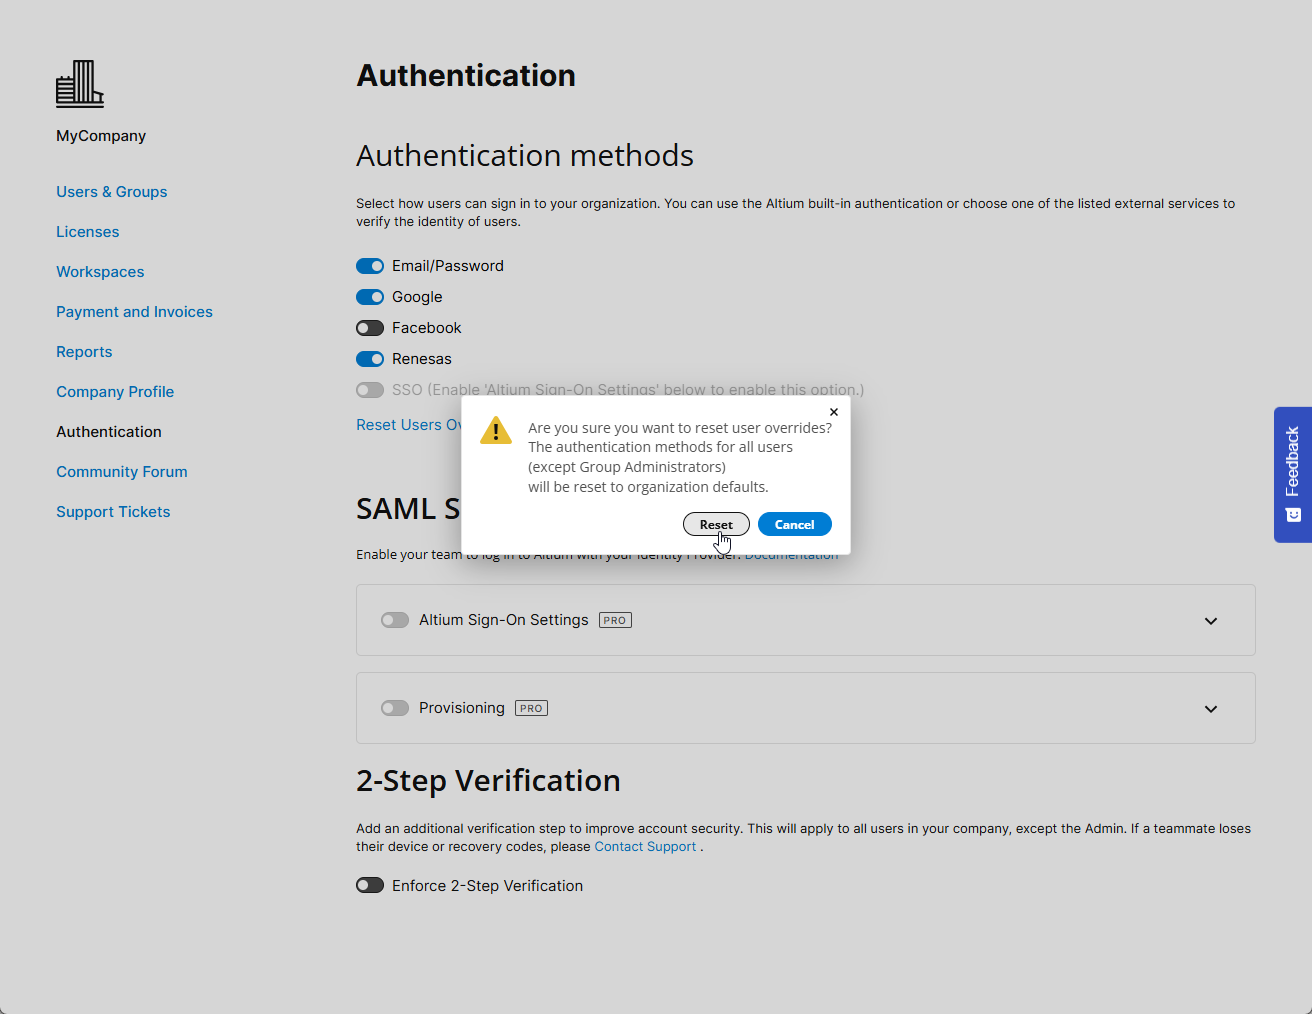
Confirmez la réinitialisation des méthodes d’authentification à l’aide du bouton  de la boîte de dialogue de confirmation.
Configuration de la vérification en deux étapes
Les administrateurs de groupe d’un compte d’entreprise peuvent configurer la vérification en deux étapes afin d’ajouter un niveau de sécurité permettant aux utilisateurs de confirmer leur identité lorsqu’ils tentent de se connecter à leur compte Altium à l’aide de leurs identifiants e-mail/mot de passe. La méthode de vérification supplémentaire peut consister à envoyer un mot de passe à usage unique (OTP) par e-mail ou à générer un OTP dans une application d’authentification, telle que Google Authenticator ou Okta Verify. La vérification en deux étapes peut être imposée à tous les utilisateurs du compte d’entreprise, ou chaque utilisateur peut la configurer pour son propre compte.
La configuration de la vérification en deux étapes au niveau du compte d’entreprise est effectuée par un administrateur de groupe du compte dans la zone 2-Step Verification de la page Dashboard Authentication. Pour ce faire, activez l’option Enforce 2-Step Verification et sélectionnez la valeur Method souhaitée : OTP via Email ou OTP via Authenticator App. Si l’option OTP via Authenticator App est sélectionnée, choisissez la valeur App souhaitée dans la liste déroulante :
-
Okta – sélectionnez cette option pour utiliser l’application Okta Verify.
-
Google – sélectionnez cette option pour utiliser l’application Google Authenticator.
-
Other – sélectionnez cette option pour utiliser une application d’authentification autre qu’Okta Verify ou Google Authenticator, par exemple Microsoft Authenticator.
Si vous le souhaitez, définissez un lien dans le champ Instructions Link (Optional) (ce lien sera affiché sur la page 2-Step Authentication lorsqu’un utilisateur tentera de se connecter).


Lorsque la vérification en deux étapes est obligatoire et que la méthode OTP via Authenticator App a été choisie, l’utilisateur doit finaliser la configuration lors de sa première tentative de connexion. Il doit ajouter un code d’authentification à l’application d’authentification de son choix en scannant le code QR fourni à l’aide de l’application ou en saisissant la clé secrète. Le code généré par l’application doit ensuite être saisi dans le champ Enter code. Après un clic sur Continue, plusieurs codes de récupération sont fournis. Ils peuvent être utilisés en cas de perte d’accès au code d’authentification dans l’application. Ces codes doivent être conservés en lieu sûr. Cliquez sur Done pour terminer la connexion au compte Altium.

Si la vérification en deux étapes n’est pas imposée au niveau du compte d’entreprise (l’option Enforce 2-Step Verification est désactivée sur la page Dashboard Authentication), elle peut être configurée au niveau du compte Altium. Une fois connecté à votre compte Altium, accédez à votre profil (en cliquant sur votre avatar/image d’utilisateur en haut à droite de la fenêtre du navigateur et en sélectionnant My Profile dans le menu déroulant), puis ouvrez la page Authentication. Dans la zone 2-Step Verification de la page, activez l’option Enable 2-Step Verification et sélectionnez la valeur Method souhaitée : OTP via Email ou OTP via Authenticator App.
-
Si la méthode OTP via Email a été choisie, les e-mails contenant les codes de vérification seront envoyés à l’adresse e-mail de votre profil.

-
Si la méthode OTP via Authenticator App a été choisie, sélectionnez la valeur App souhaitée dans la liste déroulante (Other, Okta ou Google). Dans la fenêtre qui s’affiche, terminez la configuration de l’application comme décrit ci-dessus.

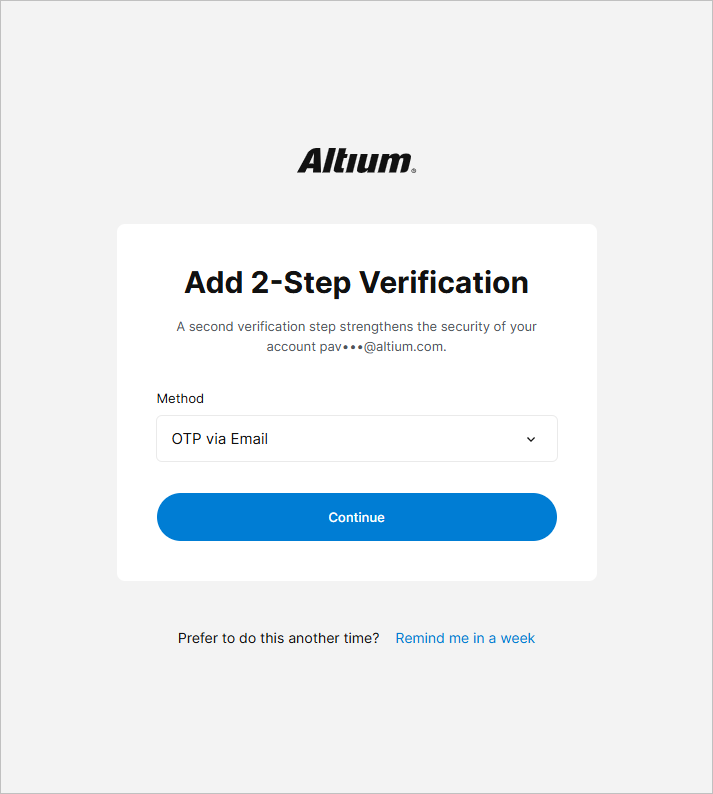
Si le compte Altium d’un utilisateur fait partie du compte Altium d’une entreprise et que la vérification en deux étapes n’est pas encore configurée pour ce compte, l’utilisateur sera invité à la configurer lorsqu’il se connectera à l’aide de son adresse e-mail et de son mot de passe, même si elle n’est pas imposée au niveau du compte d’entreprise. Sélectionnez la valeur Method souhaitée et suivez les étapes suivantes pour configurer la vérification en deux étapes (la configuration s’effectue de la même manière que celle décrite ci-dessus). Vous pouvez également cliquer sur Remind me in a week pour reporter la configuration de la vérification en deux étapes.
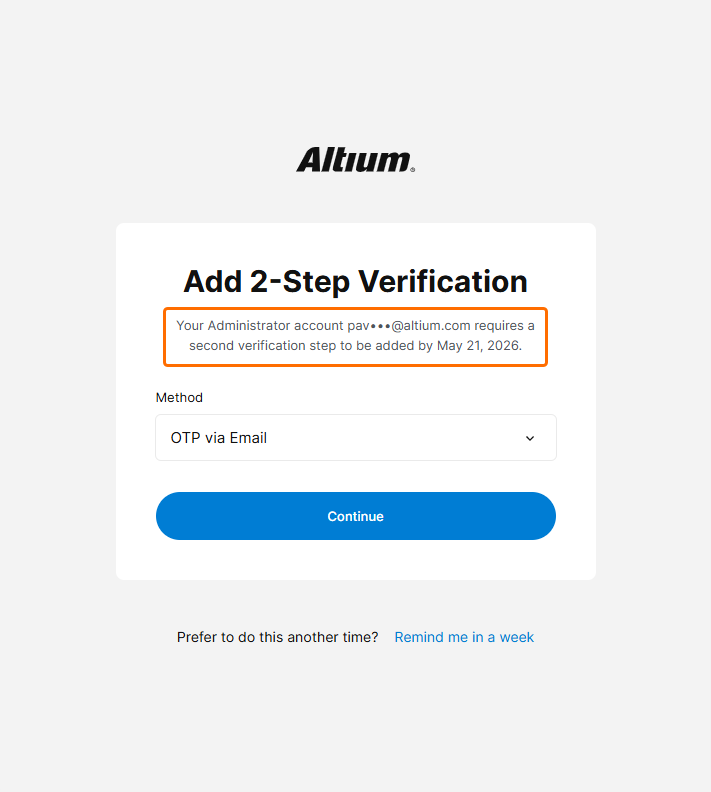 ).
Authentification basée sur l’appareil
Les utilisateurs peuvent configurer une méthode d’authentification prise en charge par leur appareil (telle que Windows Hello ou Face ID) lors de la connexion au compte Altium.
Pour configurer l’authentification basée sur l’appareil, cliquez sur le bouton représentant une empreinte digitale sur la page de connexion Altium (https://auth.altium.com/).
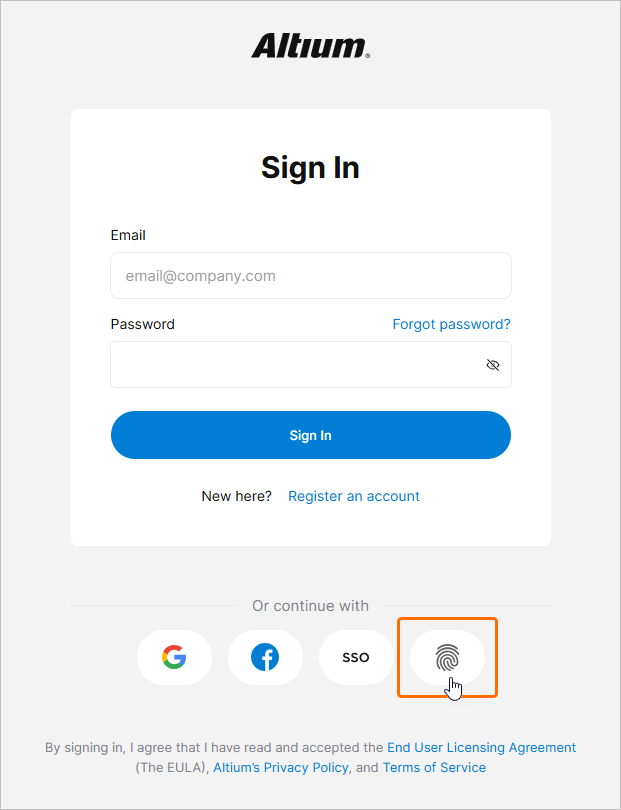
À l’étape suivante, connectez-vous à l’aide de votre mot de passe et cliquez sur Continue.
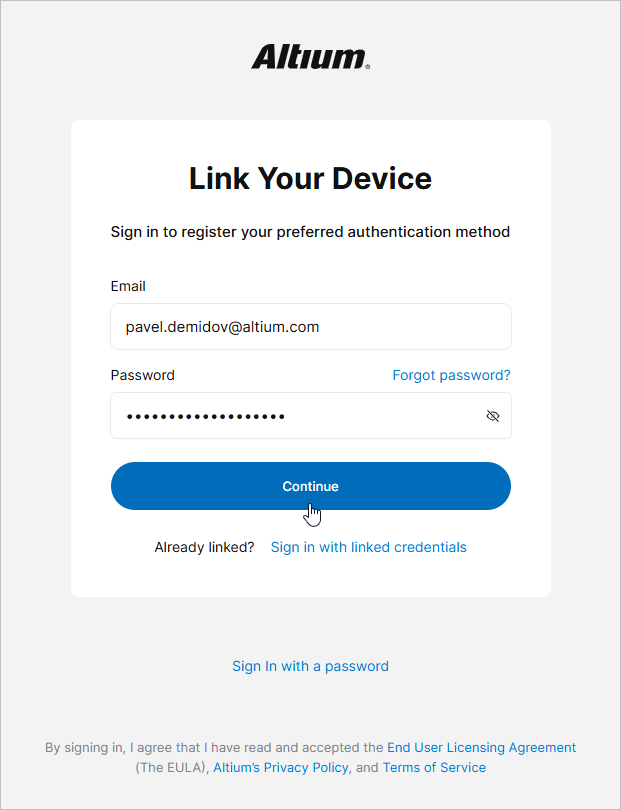
Selon votre appareil, des instructions vous seront fournies pour terminer la configuration de la méthode d’authentification applicable. Une fois la configuration terminée, saisissez le Device Name souhaité et cliquez sur Done.
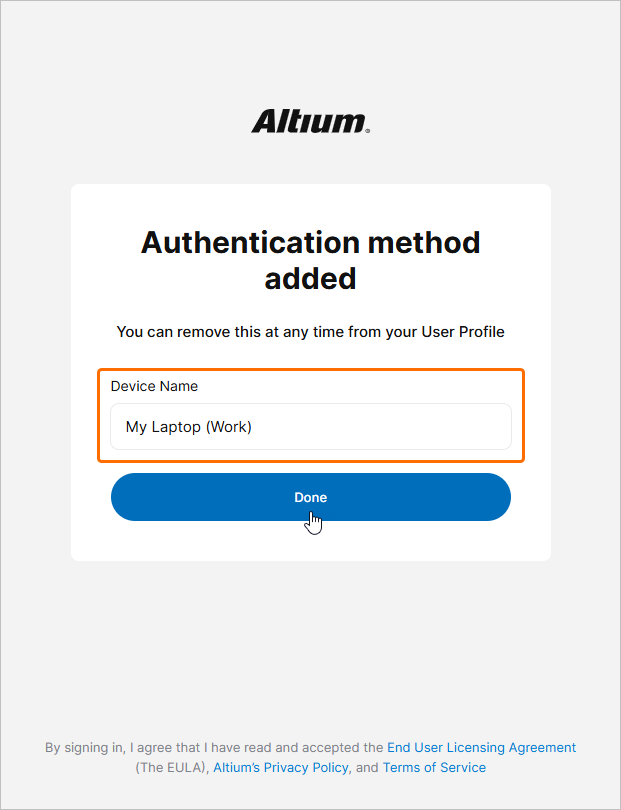
La prochaine fois que vous choisirez de vous connecter à l’aide de l’authentification basée sur l’appareil (en cliquant sur le bouton représentant une empreinte digitale sur la page de connexion Altium), la méthode configurée vous sera proposée.
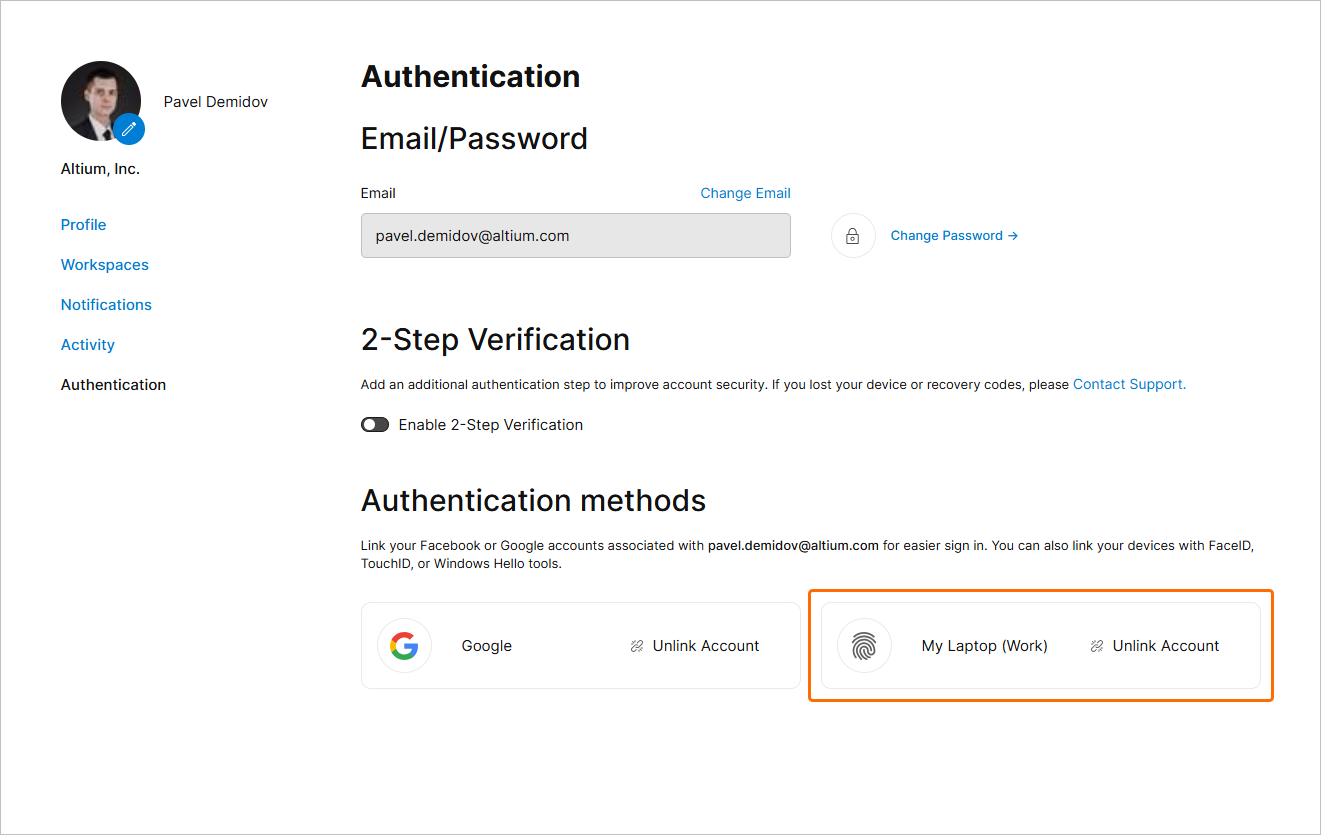
Les méthodes d’authentification basées sur l’appareil que vous avez configurées sont disponibles dans votre profil. Accédez à votre profil (en cliquant sur votre avatar/image d’utilisateur en haut à droite de la fenêtre de votre navigateur et en sélectionnant My Profile dans le menu déroulant), puis ouvrez la page Authentication. Les méthodes configurées sont répertoriées dans la zone Authentication methods de la page. Pour supprimer une méthode configurée, utilisez la commande Unlink account de l’entrée correspondante.
Association d’un compte Renesas
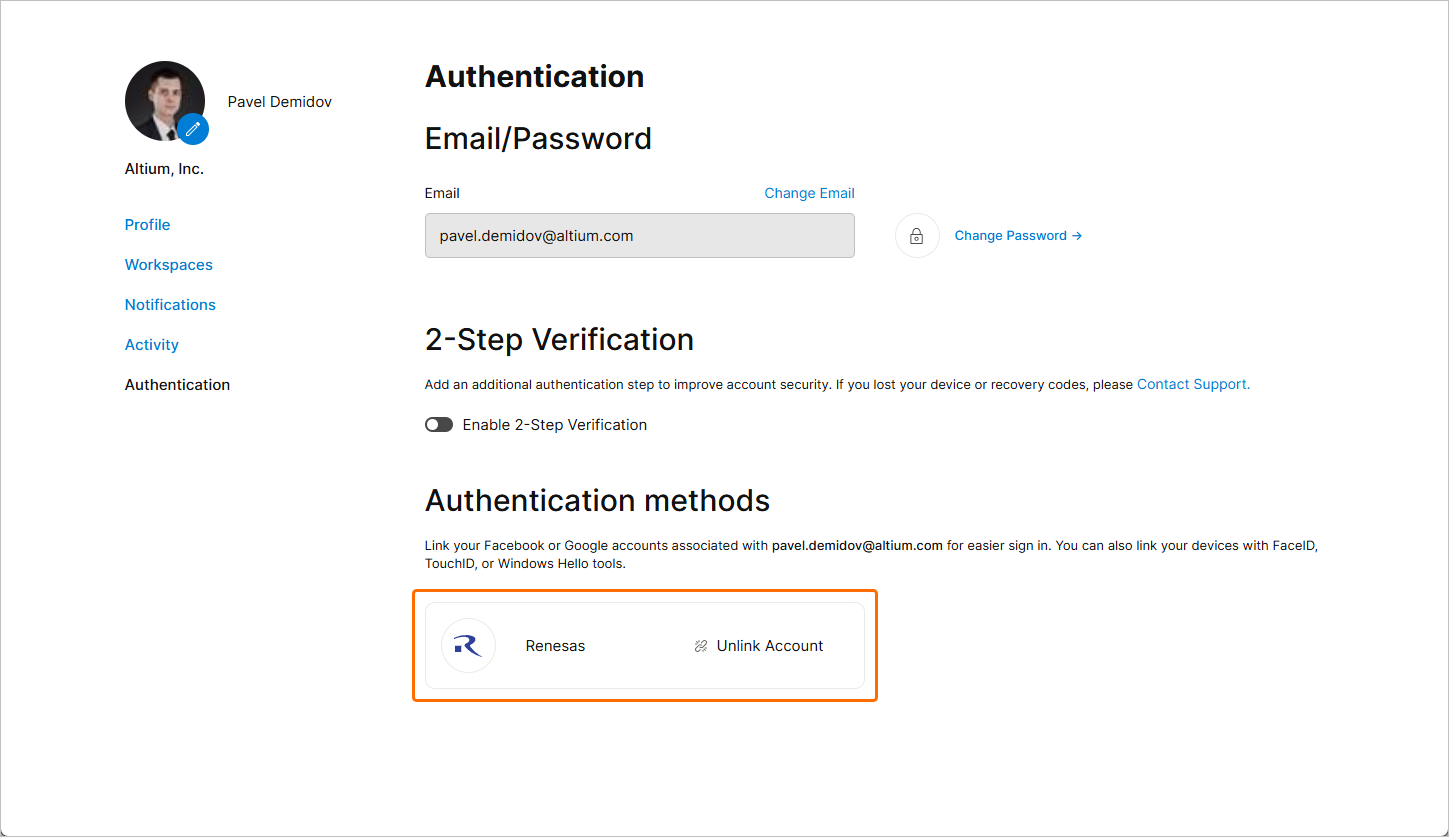
Vous pouvez également associer votre compte Altium à votre compte Renesas afin d’utiliser ce dernier pour vous connecter à votre compte Altium. Pour ce faire, accédez à votre profil (en cliquant sur votre avatar/image d’utilisateur en haut à droite de la fenêtre de votre navigateur et en sélectionnant My Profile dans le menu déroulant), puis ouvrez la page Authentication. Dans la zone Authentication methods de la page, cliquez sur la commande Link account de la vignette Renesas.
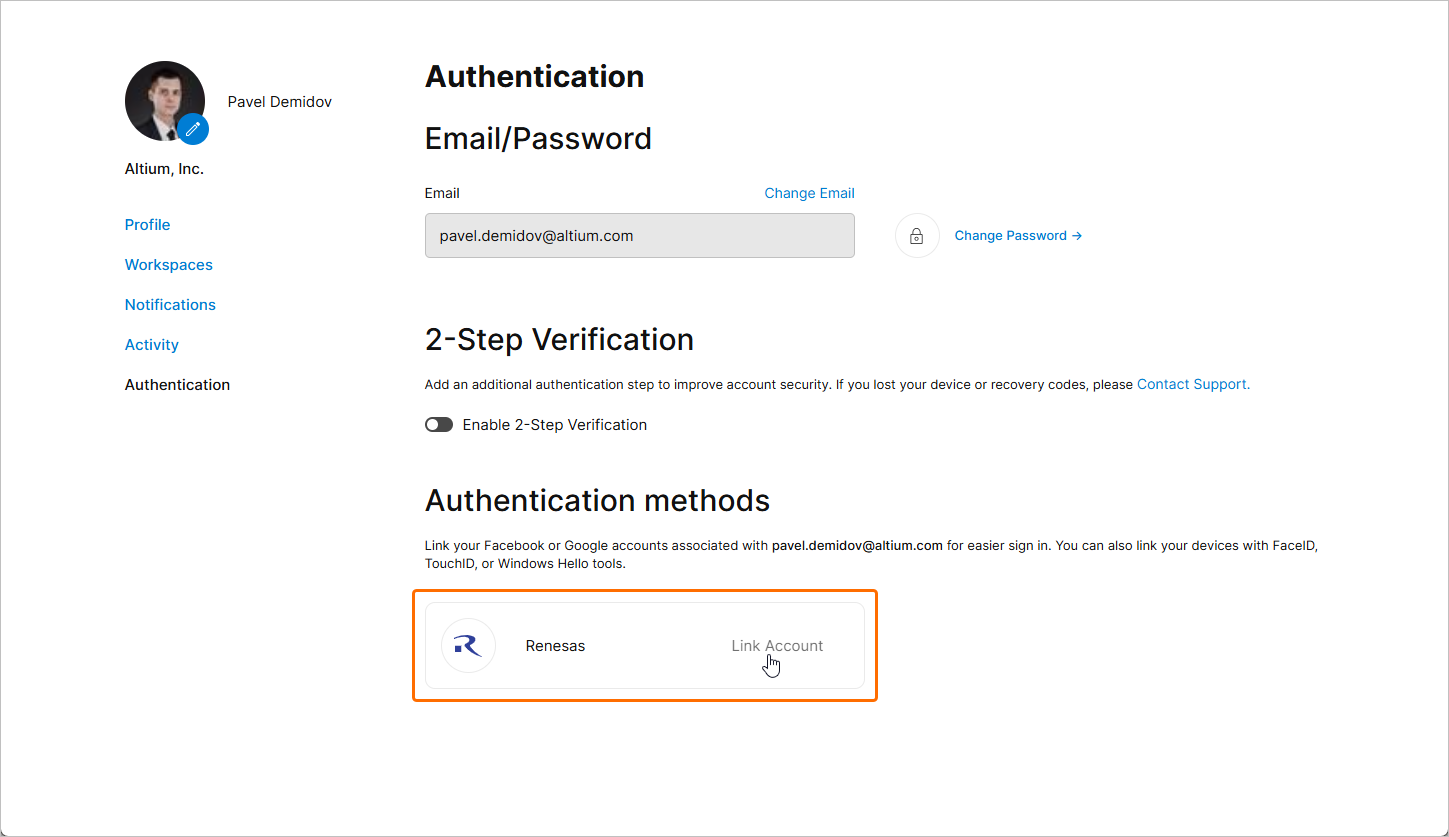
Utilisez les pages suivantes pour vous connecter à votre compte Renesas et l’associer à votre compte Altium. Une fois le compte Renesas associé, sa vignette apparaît sur la page Authentication avec la commande Unlink account, qui permet de dissocier les comptes.
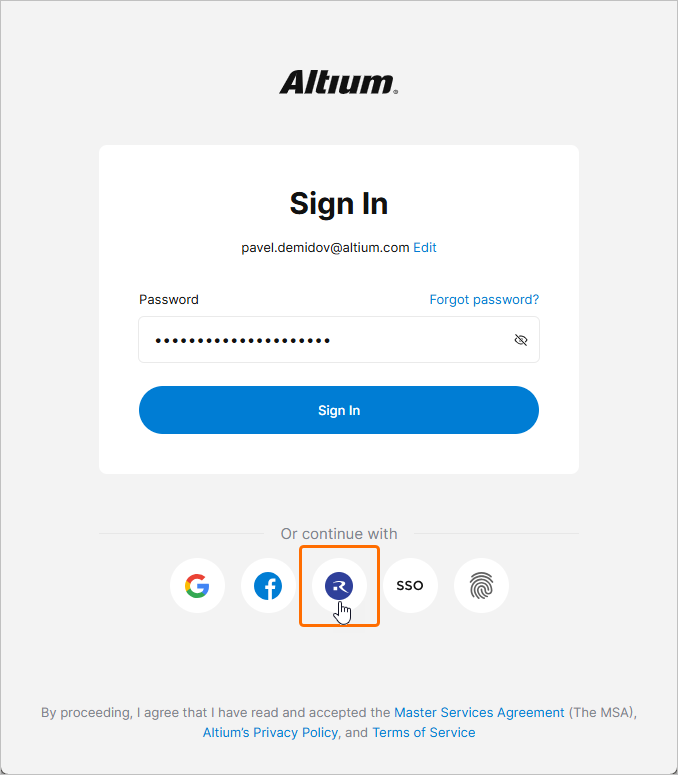
Si les paramètres globaux et individuels des méthodes d’authentification l’autorisent (en savoir plus), le compte Renesas associé peut être utilisé pour vous connecter à votre compte Altium.
 Localisé par IA