
Configurazione dell'autenticazione di accesso
A colpo d'occhio
- Scopri come l'SSO di Altium si connette al provider di identità della tua azienda tramite i metadati SAML.
- Segui gli esempi di configurazione, inclusi quelli per OneLogin e Okta.
- Esplora il provisioning SCIM di Okta per gli account utente, i gruppi e l'appartenenza ai Workspace.
La pagina Dashboard aziendale Authentication consente agli amministratori dell'account aziendale di configurare e abilitare le funzionalità di Single Sign-On (SSO) per l'account aziendale e include il supporto al provisioning di utenti e gruppi tramite SCIM (System for Cross-domain Identity Management), che automatizza lo scambio dei dati di identità tra l'azienda e il suo provider di identità (IdP).
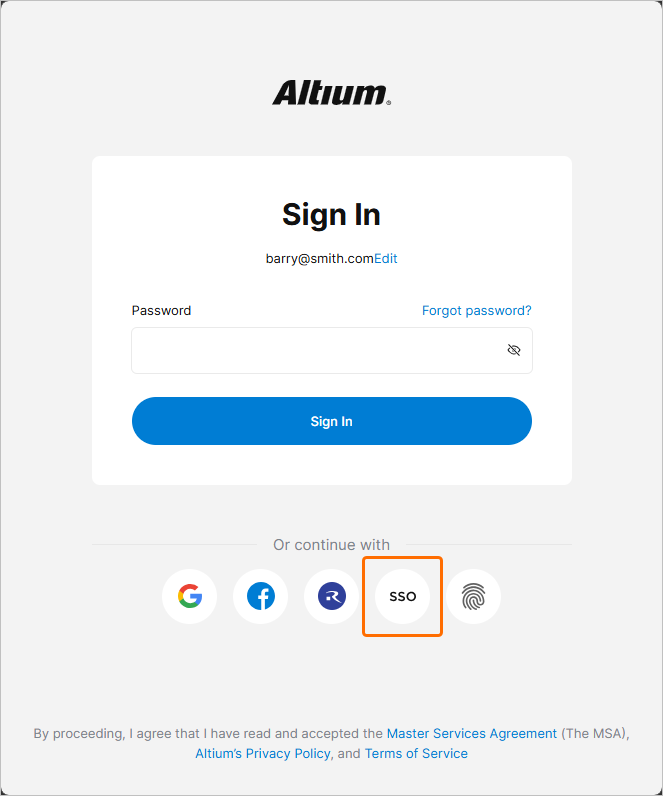
Questo sistema di configurazione backend consente agli amministratori dell'account aziendale di impostare, testare, abilitare e disabilitare la funzionalità SSO per gli utenti aziendali. L'opzione SSO è disponibile quando si accede ad Altium Designer, al proprio account Altium e a un Workspace Altium. Se configurato per gli utenti dell'account aziendale, l'SSO offre la comodità di accedere al software e ai servizi Altium utilizzando le stesse credenziali impiegate per i sistemi aziendali.
Single Sign-On SAML
Quando viene configurato e abilitato in Dashboard, il sistema SSO verifica le identità autorizzate tramite il provider di identità (IdP) designato dall'azienda, ad esempio Okta, OneLogin e così via, con comunicazioni delle asserzioni di identità basate sullo standard Security Assertion Markup Language (SAML 2.0). L'interfaccia di accesso SSO dell'azienda, se non è già disponibile, si basa in genere su un modello o un esempio fornito dall'IdP, che avvia lo scambio di asserzioni di autenticazione basate su SAML e consente l'accesso ai servizi aziendali.
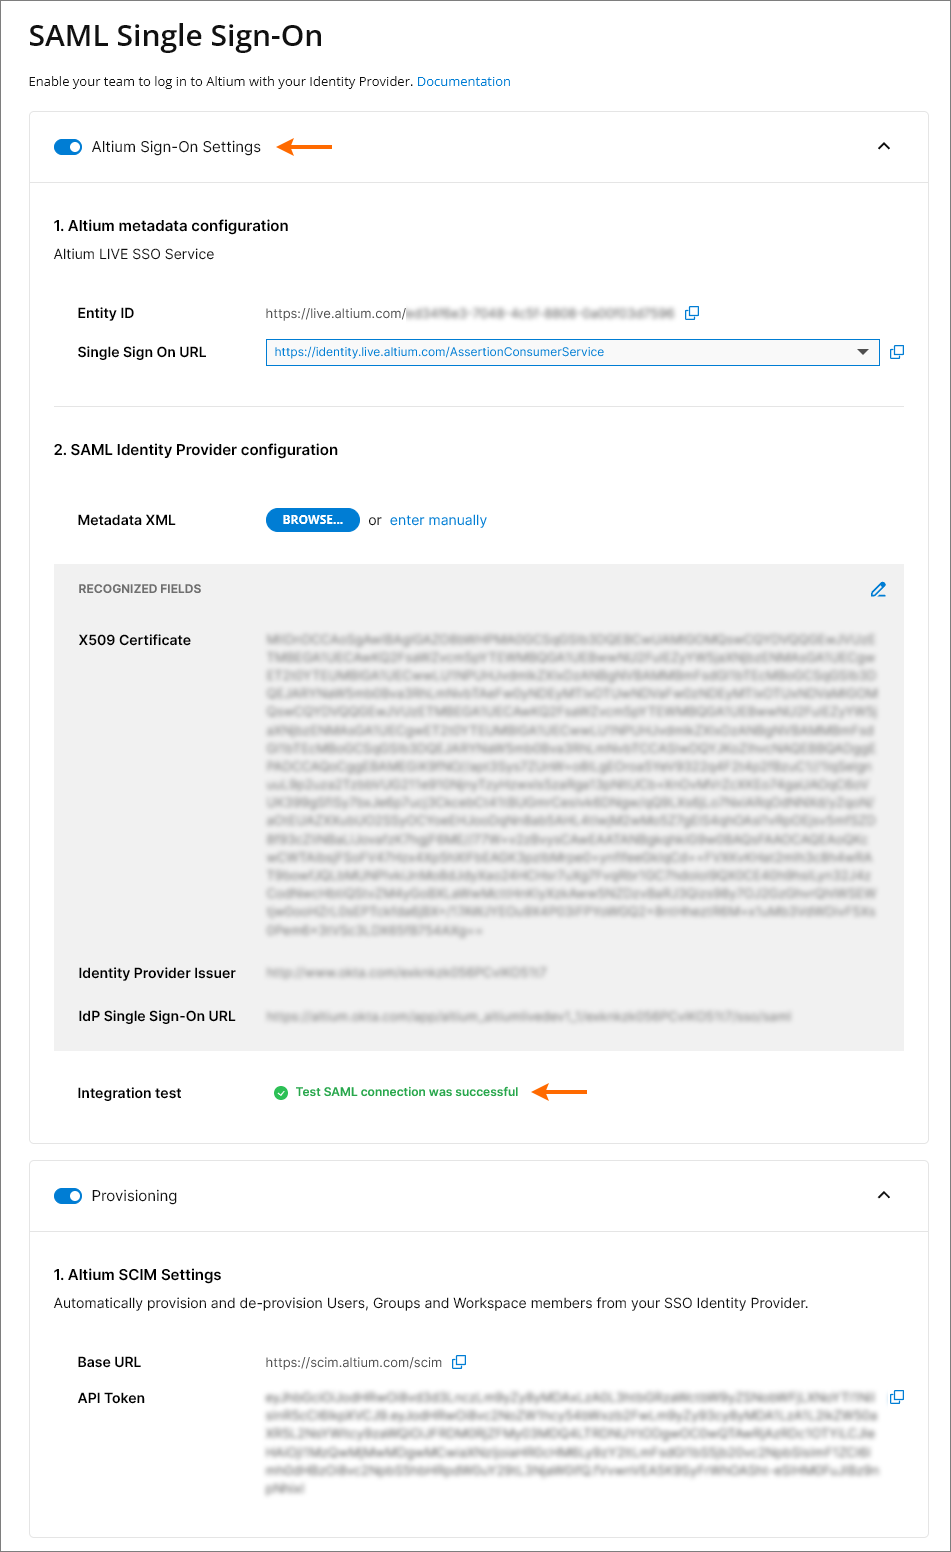
Nello stato predefinito, la pagina Dashboard Authentication mostra gli URL preconfigurati per il servizio SSO di AltiumLive (1. Altium metadata configuration) e l'opzione per caricare o inserire manualmente i dati di connessione per l'autorizzazione dell'IdP (2. SAML Identity Provider Configuration).
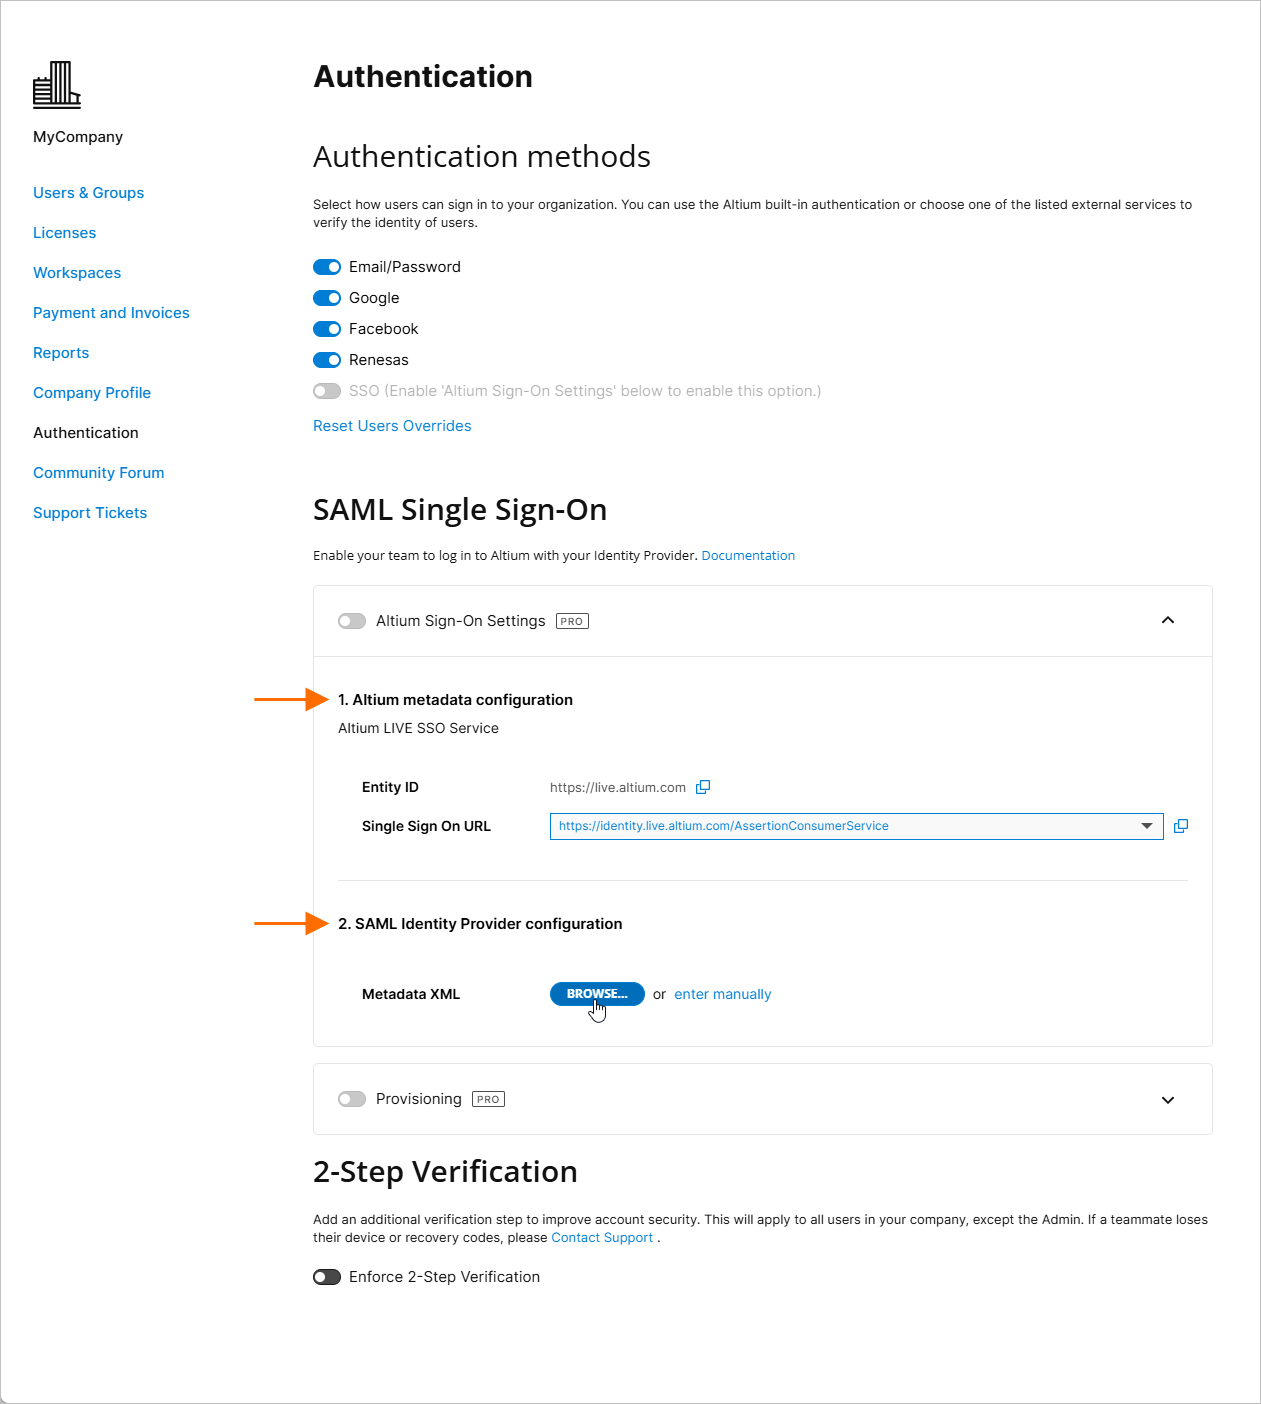
Si noti che la voce Altium metadata configuration include le informazioni di identità fornite per il servizio SSO Altium dell'organizzazione:
-
Entity ID – utilizzato come URL di destinazione della risposta dell'IdP. Può includere un suffisso GUID che identifica un'organizzazione specifica (ad esempio un'area geografica o un reparto) all'interno dell'account Altium aziendale. Vedere Più organizzazioni con un unico provider SSO di seguito.
-
Single Sign On URL – utilizzato dall'IdP per identificare l'URL SSO Altium applicabile. Quando si configura l'SSO SAML per un servizio di accesso Altium GovCloud, scegliere l'URL di asserzione SSO associato dal menu a discesa della voce.
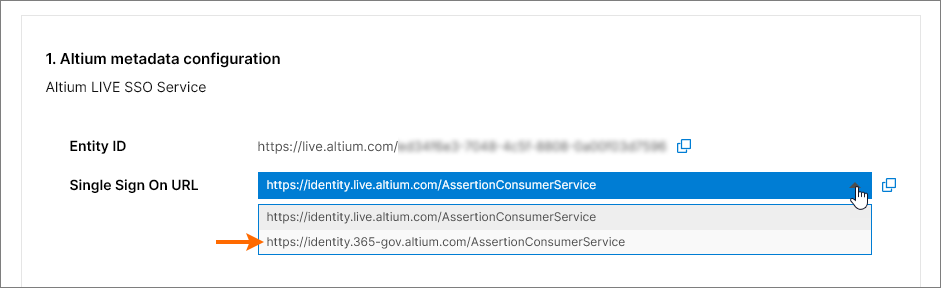
Questi URL vengono copiati ( ) nell'interfaccia del provider di identità per consentire la generazione dei metadati SAML per il servizio SSO dell'azienda. Questo codice di configurazione (solitamente disponibile come dati XML) viene quindi caricato o copiato nella voce SAML Identity Provider configuration. Per ulteriori informazioni, vedere di seguito.
Esempi di integrazione con provider di identità
Espandere la sezione comprimibile di seguito per un esempio dettagliato del processo di integrazione con un tipico provider di identità (OneLogin):
Guida di esempio all'integrazione con il provider di identità OneLogin
Integrazione con OneLogin come provider di identità
Aggiunta di un'applicazione SAML:
-
Accedere a OneLogin come amministratore.
-
Selezionare Applications e quindi Add Apps.

-
Cercare 'SAML' e selezionare l'opzione dell'applicazione IdP SAML Test Connector (Advanced).

-
Specificare un nome per l'applicazione (Display Name). Serve solo a scopo di visualizzazione.
-
Fare clic sul pulsante Save.

-
Copiare (
) le voci Entity ID e Single Sign On URL (Assertion Consumer Service) dalla sezione Altium Sign-On Settings della pagina Authentication della Dashboard aziendale. Nella configurazione dell'applicazione OneLogin:
-
Incollare Entity ID (nome del provider di servizi) come URL Audience (EntityID).
-
Incollare Single Sign On URL (Assertion Consumer Service) come ACS (Consumer) URL Validator.
-
Incollare anche Single Sign On URL (Assertion Consumer Service) come ACS (Consumer) URL.
-
I campi RelayState, Recipient, Single Logout URL e Login URL possono essere lasciati vuoti.
-
-
Assicurarsi che l'opzione SAML nameID format sia impostata su Email e che SAML signature element sia impostato su Both. Fare clic sul pulsante Save per confermare le impostazioni.

-
Fare clic sul pulsante More Actions e quindi sull'opzione di menu SAML Metadata per scaricare i metadati SAML del provider di identità come file XML.

-
Questo file di metadati verrà caricato nella pagina Authentication della Dashboard aziendale per configurare il servizio SSO OneLogin – vedere di seguito.
-
Se si preferisce configurare manualmente il servizio SSO OneLogin nella Dashboard aziendale, i parametri necessari sono disponibili selezionando l'opzione di menu SSO nell'interfaccia dell'applicazione OneLogin.

-
-
I passaggi successivi consistono nell'aggiungere gli utenti e assegnare loro l'applicazione.
Espandere le sezioni comprimibili di seguito per esempi dettagliati del processo di integrazione e provisioning con un tipico provider di identità (Okta):
Guida di esempio all'integrazione con il provider di identità Okta
Integrazione con Okta come provider di identità
Aggiunta di un'applicazione SAML:
-
Accedere a Okta come amministratore.
-
Fare clic sul collegamento/pulsante Admin e quindi sul pulsante Add Application nella sezione aziendale Applications.

-
Fare clic sul pulsante Create New App.

-
Selezionare SAML 2.0 come Sign-on method.

-
Specificare un App name. Serve solo a scopo di visualizzazione.

-
Copiare (
) la voce Single Sign On URL (Assertion Consumer Service) dalla sezione Altium Sign-On Settings della pagina Authentication della Dashboard aziendale e incollarla nel campo Single sign on URL delle impostazioni SAML di Okta.
-
Copiare (
) la voce Entity ID dalla sezione Altium Sign-On Settings della pagina Authentication della Dashboard aziendale e incollarla nel campo Audience URI delle impostazioni SAML di Okta.
Non è richiesta una voce Default RelayState.

-
Impostare i campi rimanenti come segue:
-
Il valore di Name ID format è
EmailAddress. -
Il valore di Application username è (Okta)
Email. -
Nella sezione ATTRIBUTE STATEMENTS, impostare il campo Name su:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddresse Value su:user.email

-
-
Fare clic sul pulsante Next e selezionare l'opzione ..Okta customer adding an internal app.

-
Fare clic sul pulsante Finish.

-
Fare clic sul collegamento Identity Provider metadata e salvare il file XML dei metadati sul computer, oppure fare clic sul pulsante View Setup Instructions per le opzioni di configurazione manuale.
-
Nella sezione SAML Identity Provider configuration della pagina Authentication della Dashboard aziendale, caricare il file XML dei metadati salvato oppure utilizzare il collegamento enter manually per configurare le singole sezioni – vedere di seguito.
-
Guida di esempio al provisioning SCIM con Okta
Integrazione del provisioning SCIM con Okta come IdP
Aggiunta dell'integrazione SCIM (System for Cross-domain Identity Management):
-
In Okta Admin Console, seleziona la scheda General e imposta SCIM come metodo di provisioning.

-
Seleziona la scheda Provisioning e fai clic sul pulsante Edit.

-
In modalità di modifica delle impostazioni, seleziona tutte le azioni di provisioning (opzioni Import.. e Push..) e HTTP Header come modalità Authentication.

-
Copia (
) la Base URL voce dalla sezione Provisioning della pagina Authentication della Dashboard aziendale e incollala nel campo SCIM Connector base URL di Okta.
Copia (
) la API Token voce dalla sezione Provisioning della pagina Authentication della Dashboard aziendale e incollala nel campo Authorization di Okta (sotto HTTP HEADER).

-
Specifica
userNamecome Unique identifier field for users di Okta.
-
Fai clic sul pulsante Test Connector Configuration (vedi sopra) e verifica che la connessione funzioni. Se il test di configurazione ha esito positivo, chiudi la finestra di test e salva la configurazione (
 ).

-
Seleziona To App nell'albero di navigazione a sinistra, quindi l'opzione Edit.
Abilita le opzioni Create Users, Update User Attributes e Deactivate Users, quindi fai clic su Save.

Provisioning e deprovisioning di utenti e gruppi:
-
Seleziona la scheda Push Groups, quindi fai clic sul pulsante Refresh App Groups.

-
Seleziona l'opzione di pagina Directory » Groups dal menu principale.

In Gruppi dovresti vedere sia Groups sia Workspaces dell'applicazione come voci di gruppo.

-
Crea gruppi Okta "nativi" con lo stesso nome dei gruppi/delle aree di lavoro dell'applicazione: in questo esempio, i gruppi Administrators e Workspace importati.

-
Seleziona un gruppo Okta creato, quindi fai clic sul pulsante Manage Apps. Nella finestra Assign Applications to <group name>, assegna l'applicazione SCIM al gruppo e fai clic su
 al termine.

-
Torna alla pagina Groups e seleziona la scheda Push Groups. Seleziona Find groups by name option dal menu del pulsante Push Groups.

-
Inserisci il nome del gruppo (qui,
Group Administrators), quindi scegli l'opzione Link Group per collegarlo al gruppo dell'applicazione. Salva la configurazione del collegamento ().

Gestione di utenti e gruppi
Ora dovresti essere in grado di aggiungere o rimuovere membri dai gruppi esistenti dell'applicazione.
-
Crea un nuovo utente Okta (Directory » People, quindi seleziona Add Person). Assicurati che l'utente abbia un indirizzo email univoco che non esista in AltiumLive.
-
Aggiungi il nuovo utente a un gruppo Okta assegnato all'applicazione SCIM (Directory » Groups, seleziona un gruppo, quindi usa Assign People).
-
Verifica che l'utente compaia nella Dashboard aziendale.
Per creare un nuovo gruppo di utenti tramite l'applicazione SCIM, crea un nuovo gruppo Okta nella pagina Groups ( ), quindi, nella scheda Push Groups, trova il nome del nuovo gruppo e scegli l'opzione Create Group (anziché "Link Group").

L'applicazione SCIM configurata dovrebbe consentirti di:
-
Modificare nome, cognome ed email di un utente.
-
Modificare i membri di un gruppo.
-
Modificare il nome di un gruppo.
-
Creare un gruppo.
-
Eliminare un gruppo: scollega il gruppo in Push Groups con l'opzione di eliminazione dall'app.
-
Attivare o disattivare un utente: un utente attivato riceverà un'email di attivazione.
Le aree di lavoro appaiono simili ai gruppi di utenti in Okta, ma supportano solo la gestione dei membri. Non puoi creare una nuova area di lavoro né rinominarne una esistente.
Dopo aver aggiunto o rimosso un utente da un gruppo di un'area di lavoro, puoi verificare il risultato tramite l'interfaccia dell'area di lavoro Altium 365.

-
Il nuovo utente SCIM dovrebbe essere in grado di accedere tramite SSO
-
Il nuovo utente SCIM dovrebbe essere invitato automaticamente nell'area di lavoro.
-
All'utente non verrà inviata un'email di invito.
Espandi la sezione comprimibile qui sotto per un esempio dettagliato del processo di integrazione e provisioning con Microsoft Entra ID come provider di identità:
Accesso SAML con Microsoft Entra ID
Integrazione con Microsoft Entra ID
Applicazione SAML:
-
Accedi all'interfaccia di amministrazione di Microsoft Entra.
-
Seleziona Identity, quindi l'opzione Enterprise applications.

-
Crea la tua applicazione.

-
Seleziona Users and groups, quindi Add user/group.


-
Seleziona Single sign-on, Step 1, quindi Edit.


-
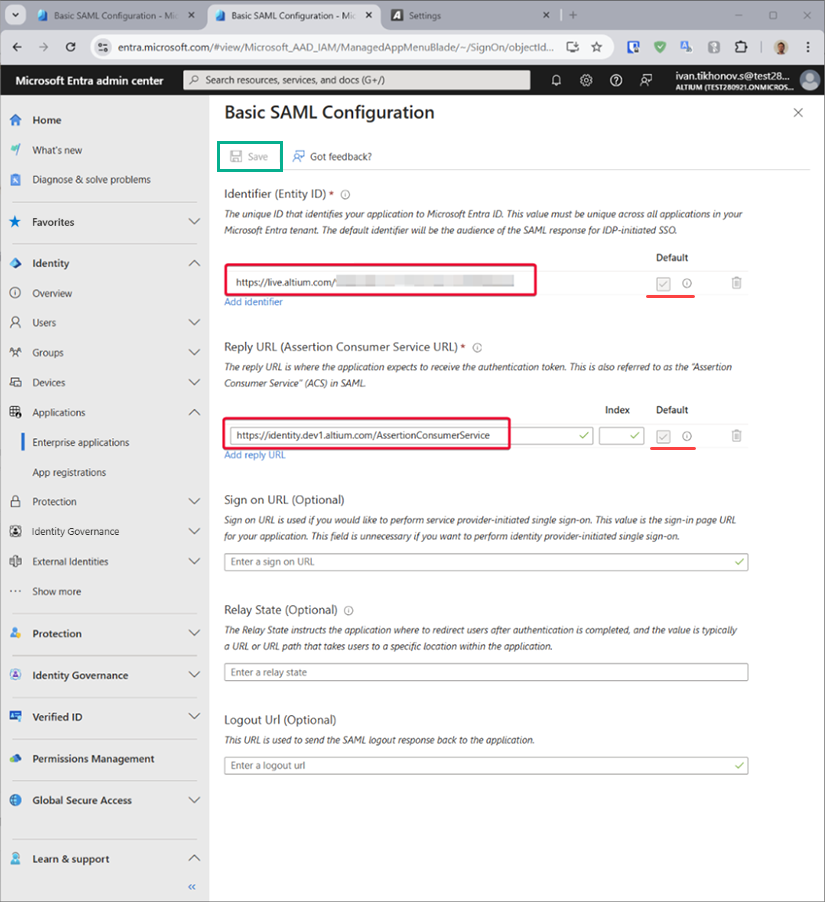
Copia (
) le voci Entity ID e Single Sign On URL dalla sezione Altium Sign-On Settings della pagina Authentication della Dashboard aziendale. Incolla le stringhe copiate nei campi Entity ID e Assertion Consumer Service URL nell'area di configurazione SAML dell'app Microsoft Entra. Assicurati che le caselle Default siano selezionate per questi campi, quindi salva la configurazione.
-
Scarica il file XML dei metadati di federazione creato.

-
Carica il file XML dei metadati di federazione nella pagina Authentication della Dashboard aziendale (l'area 2. SAML Identity Provider configuration della sezione Altium Sign-On Settings) quindi verifica la connessione dell'integrazione SAML.
Provisioning:
-
Nella schermata di gestione dell'app Microsoft Entra, seleziona Provisioning nel pannello a sinistra, quindi il pulsante Get started.
-
Imposta Provision MODE su
Automatic. -
Copia (
) le voci Base URL e API Token dalla sezione Provisioning della pagina Authentication della Dashboard aziendale e incollale rispettivamente nei campi Tenant URL e Secret Token.
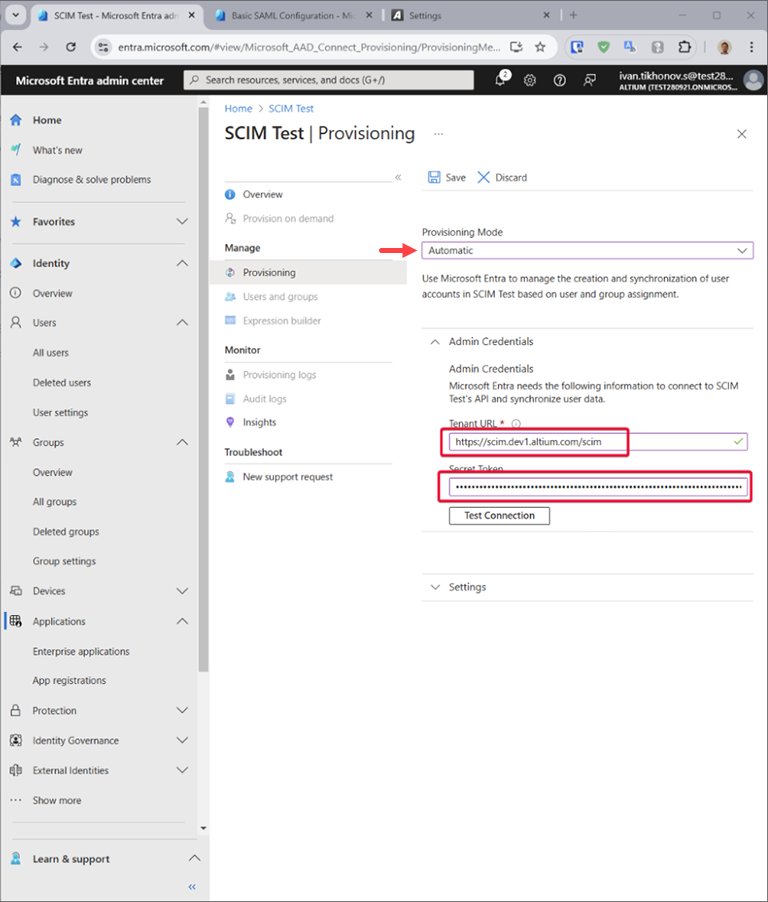
-
Fai clic sul pulsante Test Connection del provisioning di Microsoft Entra e, se le credenziali vengono autorizzate correttamente, Save la configurazione.

-
Nella sezione Mappings sono disponibili due set selezionabili di mapping degli attributi: uno per gli oggetti Gruppo e uno per gli oggetti Utente.

-
Seleziona ciascun mapping per esaminare gli attributi sincronizzati da Microsoft Entra ID alla tua app. Gli attributi selezionati come proprietà di corrispondenza vengono utilizzati per individuare gli utenti e i gruppi corrispondenti nella tua app durante le operazioni di aggiornamento. Seleziona Save per confermare eventuali modifiche.

Se lo desideri, puoi disabilitare la sincronizzazione degli oggetti Gruppo disabilitando il mapping Gruppi.
-
In Settings, il campo Scope definisce quali utenti e gruppi vengono sincronizzati. Seleziona Sync only assigned users and groups (consigliato) per sincronizzare solo gli utenti e i gruppi assegnati nella pagina Users and groups.

-
Una volta completata la configurazione, imposta Provisioning Status su Attivato.

-
Seleziona Save per avviare il servizio di provisioning di Microsoft Entra.
Espandi la sezione comprimibile qui sotto per un esempio passo passo del processo di integrazione con JumpCloud come provider di identità:
Configurazione SSO SAML con JumpCloud
Integrazione con JumpCloud come provider di identità
-
Nell'interfaccia di JumpCloud, seleziona SSO nell'albero di navigazione, quindi il pulsante Add New Application nella pagina SSO.

-
Inserisci '
saml' nel campo di ricerca della finestra di configurazione per individuare e installare Custom SAML App.
-
Assegna un nome alla tua istanza di Custom SAML App: in questo esempio, l'etichetta è '
Altium'.
-
Passa alla scheda SSO nell'interfaccia di configurazione di JumpCloud. Copia (
) le voci Entity ID e Single Sign On URL dalla sezione Altium Sign-On Settings della pagina Authentication della Dashboard aziendale e incollale rispettivamente nei campi SP Entity ID e Default URL.
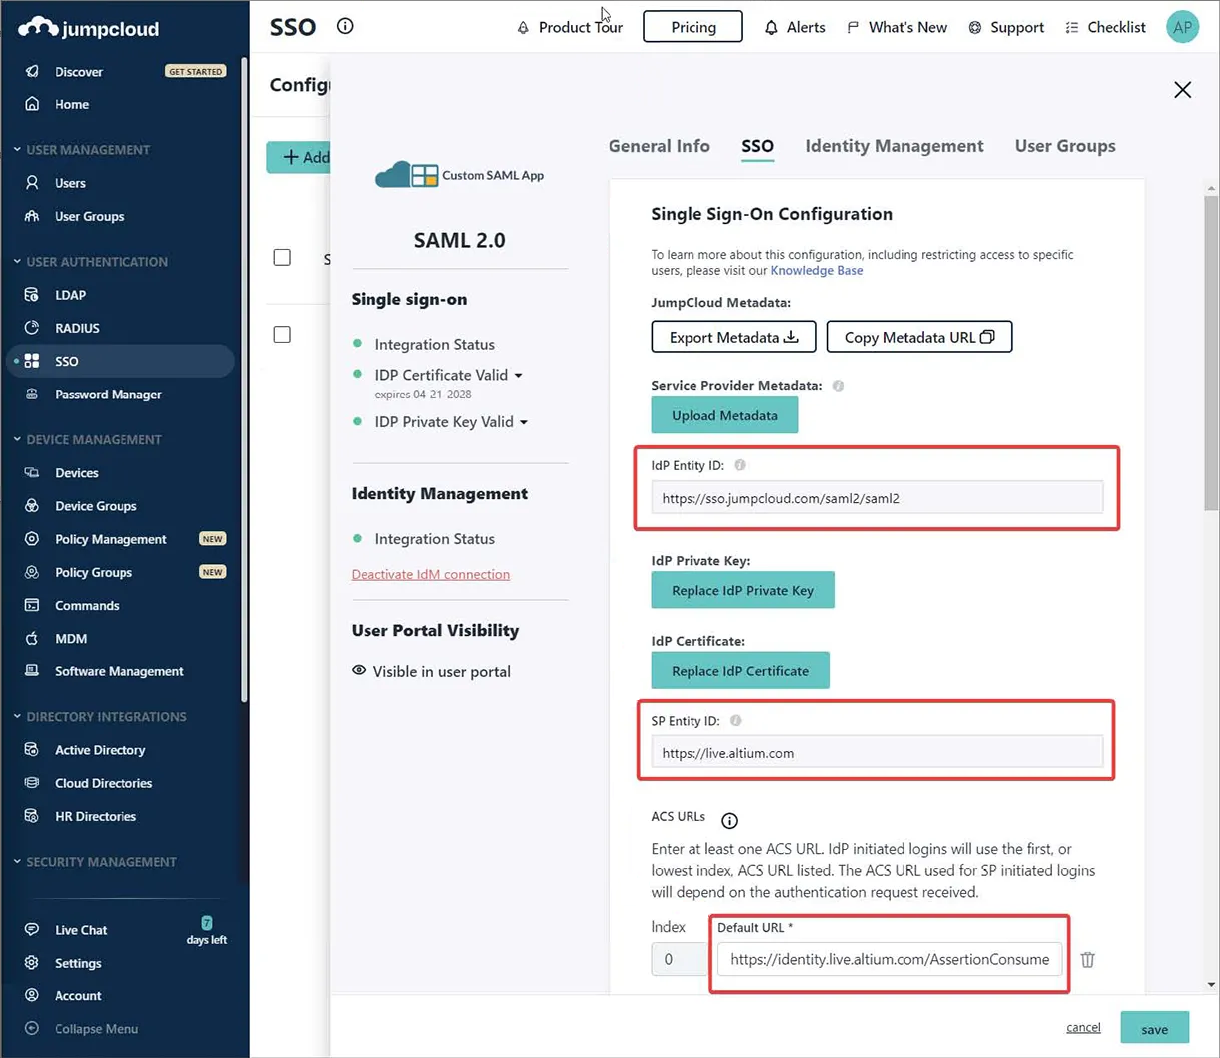
-
Inserisci l'endpoint JumpCloud IDP URL e abilita l'opzione Declare Redirect Endpoint.

-
Passa alla scheda Identity Management nell'interfaccia di JumpCloud. Copia (
) le voci Base URL e API Token dalla sezione Provisioning della pagina Authentication della Dashboard aziendale e incollale rispettivamente nei campi Base URL e Token Key. Inserisci anche un indirizzo email di prova appropriato.
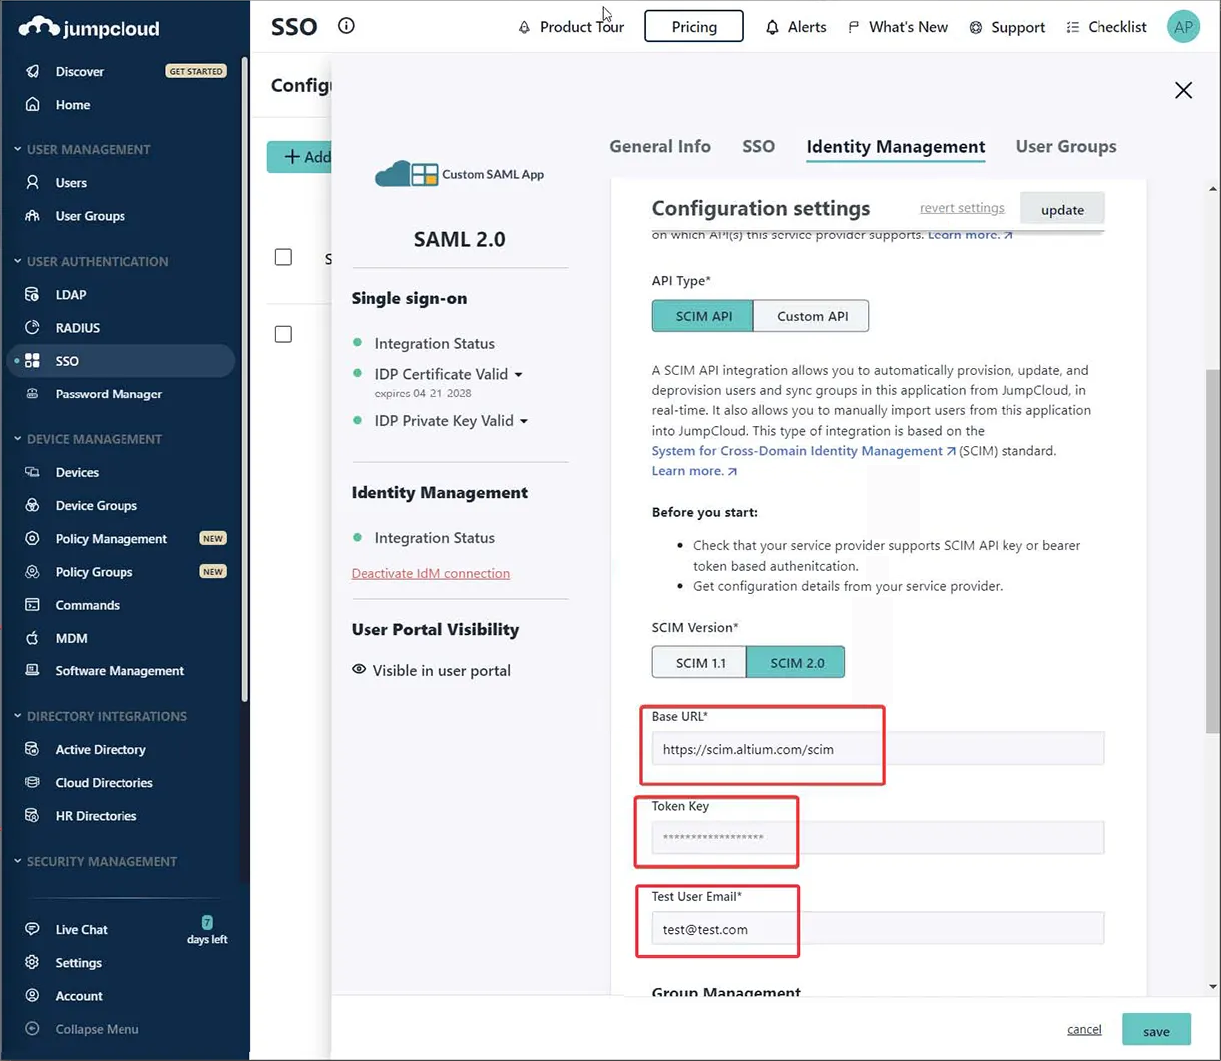
-
Esegui un Test Connection: verrà visualizzato un messaggio di conferma in alto a destra nella pagina (come mostrato di seguito).

-
Disabilita (deseleziona) l'opzione Group Management, quindi Activate la configurazione.

-
Torna alla scheda SSO nell'interfaccia di JumpCloud e utilizza l'opzione Export Metadata per scaricare il file XML dei metadati SAML risultante.

-
Nella pagina Authentication della Dashboard aziendale, importa il file XML dei metadati scaricato, quindi avvia un test di integrazione con il pulsante Test Sign On. Dovrebbe quindi essere visualizzato l'esito positivo del test di integrazione. Dopo la conferma della connessione, puoi abilitare l'opzione Altium Sign-On Settings e quindi l'opzione SSO nella sezione Authentication methods.
Espandi la sezione comprimibile qui sotto per un esempio passo passo del processo di integrazione con Microsoft AD FS come provider di identità:
Autenticazione SSO SAML con Microsoft AD FS
Autenticazione SSO SAML con Microsoft Administrative Domain Federated Services (AD FS)
Segui i passaggi descritti di seguito per configurare l'accesso all'organizzazione Altium 365 in modo che utilizzi la tua istanza di AD FS per l'autenticazione SSO.
Prerequisiti
-
Accesso amministrativo all'account aziendale dell'organizzazione in Altium 365.
-
Accesso amministrativo all'istanza di AD FS.
Configurazione di AD FS
-
Apri l'applicazione AD FS Management (solitamente Start → Windows Administrative Tools → AD FS Management).
-
Vai a Relying Party Trusts e fai clic sull'opzione Add Relying Party Trust... (1).
-
Nella finestra popup, assicurati di selezionare Claims aware (2) e fai clic su Start (3).

-
Nel passaggio Select Data Source seleziona Enter data about the relying party manually (1) e fai clic su Next (2).

-
Fornisci un nome visualizzato per la relazione di trust. In questo esempio viene utilizzato
AltiumLivecome nome visualizzato.
-
A seconda della configurazione di sicurezza, puoi specificare un certificato facoltativo per la crittografia dei token. Ai fini di questa guida non ne utilizzeremo uno.

-
Nel passaggio Configure URL assicurati di selezionare l'opzione Enable support for the SAML 2.0 WebSSO protocol (1) e inserisci
https://identity.live.altium.com/AssertionConsumerServicenel campo Relying party SAML 2.0 SSO service URL: (2). Fai clic su Next (3).
-
Nel passaggio Configure Identifiers inserisci un identificatore per questa relazione di trust nel campo di immissione (1). L'identificatore deve essere ricavato dalla voce Entity ID nell'area SAML Single Sign-On della pagina Dashboard Authentication. Assicurati di fare clic sul pulsante Add (2).

Il risultato dovrebbe essere simile al seguente. Fai clic su Next.

-
A seconda della configurazione di sicurezza, nel passaggio successivo puoi scegliere criteri di controllo degli accessi facoltativi. In questo esempio non selezioneremo alcun criterio aggiuntivo e proseguiremo con l'opzione
Permit everyone.
-
Verifica la configurazione e seleziona Next.

-
Non tutte le impostazioni sono disponibili durante la configurazione della relazione di trust. Per consentire l'utilizzo di
SHA-1come algoritmo hash sicuro, fai clic con il pulsante destro del mouse sul nome di Relying Party Trust appena aggiunto e seleziona Properties.
-
Nella finestra delle proprietà seleziona la scheda Advanced (1) e imposta
SHA-1come algoritmo hash sicuro (2). Fai clic su OK per salvare le modifiche.
-
Torna alla finestra Gestione AD FS, seleziona la relazione di trust della relying party che hai aggiunto e seleziona l'opzione Modifica criteri di rilascio attestazioni...

-
Nella finestra Edit Claim Issuance Policy seleziona Add Rule...

-
Nel passaggio Choose Rule Type della procedura guidata assicurati che sia selezionato Send LDAP Attributes as Claims, quindi fai clic su Next.

-
Fornisci un Claim rule name (1), seleziona
Active Directorycome Attribute store (2) e seleziona un LDAP Attribute (3) dall'ID che contiene il nome utente dell'account Altium. Questo attributo deve essere mappato a Name ID in Outgoing Claim Type (3). Fai clic su Finish (4).
-
Assicurati che i criteri di rilascio delle attestazioni vengano salvati facendo clic su OK.


La configurazione di AD FS è così completata.
Configurazione di Altium 365
-
Accedi alla pagina Authentication della Dashboard aziendale e carica il file
FederationMetadata.xmlscaricato in precedenza (per ulteriori informazioni, consulta la sezione Configurazione SSO della Dashboard qui sotto). La configurazione dovrebbe essere importata e i valori di X509 Certificate, Identity Provider Issuer e IdP Single Sign-On URL dovrebbero essere visibili. Fai clic sul pulsante Test Sign On per verificare la configurazione. -
Nella schermata di accesso, inserisci le credenziali utente secondo i requisiti della tua organizzazione e fai clic su Sign in.

-
L'asserzione verrà inviata ad Altium 365. Se nella schermata viene visualizzato un messaggio Test SAML connection was successful!, la configurazione è stata completata correttamente. Puoi visualizzare la risposta SAML facendo clic sul pulsante See Response. Fai clic su Back to Settings per tornare alla pagina Authentication.
-
Nella pagina Authentication, abilita le opzioni Altium Sign-On Settings e SSO.
La configurazione è così completata. Da questo momento, gli utenti della tua organizzazione dovrebbero poter accedere ad Altium 365 utilizzando AD FS dell'organizzazione come IdP SSO.
Espandi la sezione comprimibile qui sotto per un esempio passo passo del processo di integrazione di AWS IAM Identity Center come provider di identità:
Configurazione SSO SAML con AWS IAM Identity Center
Configurazione SSO SAML con Amazon Web Services (AWS) Identity Access Management (IAM) Identity Center
-
Vai a IAM Identity Center e aggiungi un'applicazione SAML 2.0 personalizzata (Add Application).


-
Copia (
) le voci Entity ID e Single Sign On URL dalla sezione Altium Sign-On Settings della pagina Authentication della dashboard aziendale e incollale nelle impostazioni dell'URL dei metadati AWS. Conferma le impostazioni con Submit.
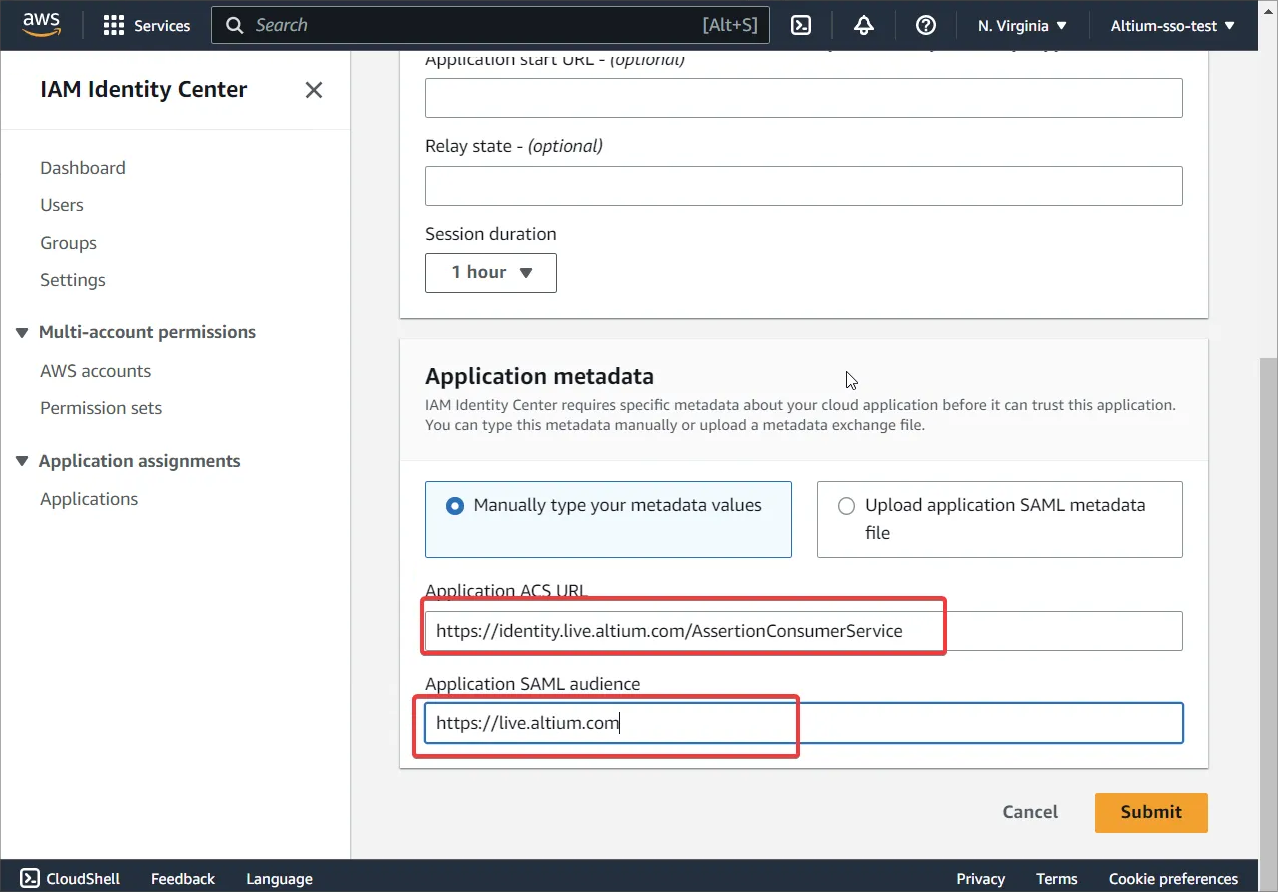
-
Scarica il file dei metadati dall'area IAM Identity Center metadata.

-
Vai a Edit attribute mappings.

-
Aggiungi
${user:email}e Format comeunspecified.
-
Crea nuovi utenti in AWS: i nomi degli utenti devono essere nel formato
user@domain.com.Assegna l'applicazione agli utenti creati o a un gruppo.

-
L'opzione Provisioning nella pagina Authentication della dashboard aziendale deve essere disattivata.
Attualmente, il provisioning automatico in uscita tramite SCIM non è supportato da AWS.
-
Assicurati che gli stessi utenti siano presenti sia in Altium sia in IAM. I nomi degli utenti devono seguire il formato
user@domain.com.
-
Nella pagina Authentication della dashboard aziendale, carica il file XML scaricato in precedenza (per ulteriori informazioni, consulta la sezione Configurazione SSO della dashboard qui sotto). Fai clic sul pulsante Test Sign On per verificare la configurazione.
-
Verrai quindi reindirizzato alla pagina di accesso di AWS. Inserisci le tue credenziali utente AWS. Dovresti essere reindirizzato alla dashboard e visualizzare il messaggio Test SAML connection was successful!.
-
Una volta completato il test con esito positivo, abilita le opzioni Altium Sign-On Settings e SSO.
Configurazione SSO della dashboard
Per configurare il sistema SSO in Dashboard (se non è già stato fatto), utilizza il pulsante  nella pagina Authentication per individuare e caricare il file XML di configurazione dell'IdP SAML generato dall'IdP della tua azienda: consulta gli esempi di integrazione dell'IdP riportati sopra. In alternativa, utilizza il link enter manually per aggiungere i singoli elementi della configurazione (certificato di sicurezza e URL).
Il sistema analizza il file XML dell'IdP caricato per estrarre i campi principali della configurazione (X509 Certificate, URL Identity Provider Issuer e IdP Single Sign-On URL), che possono essere modificati manualmente se necessario ( ).
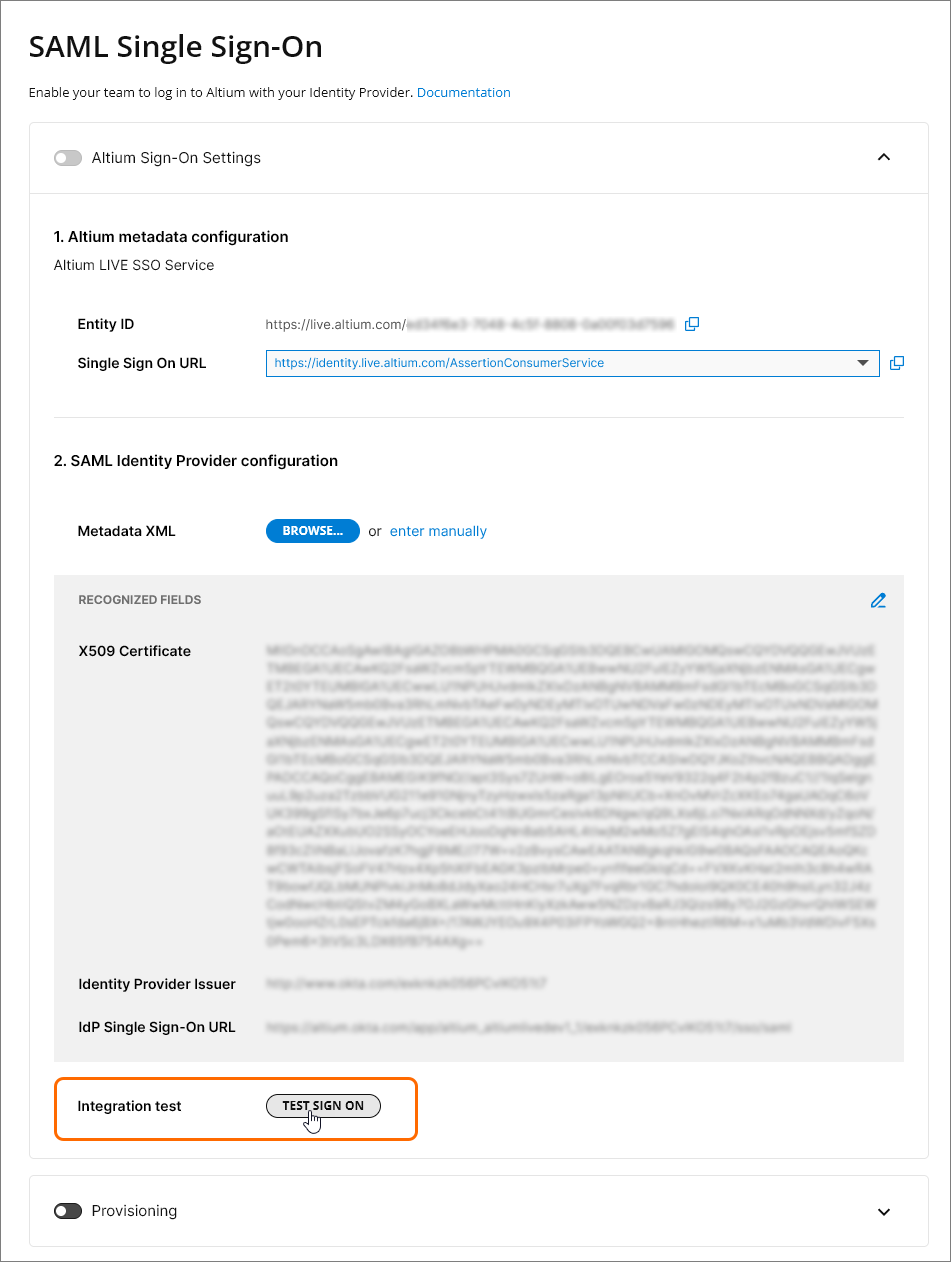
SSO non viene abilitato finché non viene eseguito un Integration Test, avviato tramite il pulsante  . Questa operazione verifica il processo di identificazione SSO e l'accesso SSO della tua azienda, quindi visualizza un messaggio di conferma che include l'opzione per esaminare il codice del risultato dell'autorizzazione SAML (
 ).
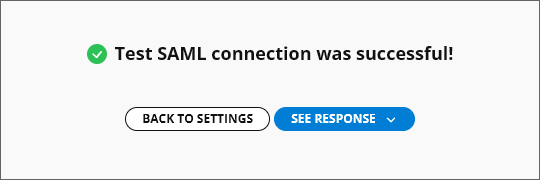
Tornando alla pagina Authentication, il controllo di validità della configurazione risulta riuscito ed è possibile abilitare la funzionalità Single Sign-On dell'account aziendale ( ). Se successivamente SSO viene disabilitato, manualmente o in seguito a una modifica della configurazione, il pulsante diventa disponibile per ripetere il test.
Più organizzazioni con un unico provider SSO
Se la tua azienda dispone di più organizzazioni Altium associate al proprio account Altium, ad esempio un'organizzazione per ogni area geografica, è possibile utilizzare un unico provider di identità SSO per gestire l'autenticazione SSO dell'intera azienda utilizzando un formato esteso del Entity ID della dashboard.
Il formato Entity ID (per impostazione predefinita https://live.altium.com) viene esteso con un suffisso GUID generato per l'organizzazione corrente. Questo formato URL esteso può quindi essere utilizzato per una specifica applicazione del provider SSO associata a tale organizzazione Altium. Le altre organizzazioni associate all'account Altium della tua azienda, con suffissi GUID Entity ID diversi, possono essere collegate ad applicazioni SSO diverse all'interno dello stesso provider di identità SSO. In pratica, ciò significa che l'autenticazione di accesso SSO per l'intera azienda può essere gestita all'interno di un unico provider di identità SSO.
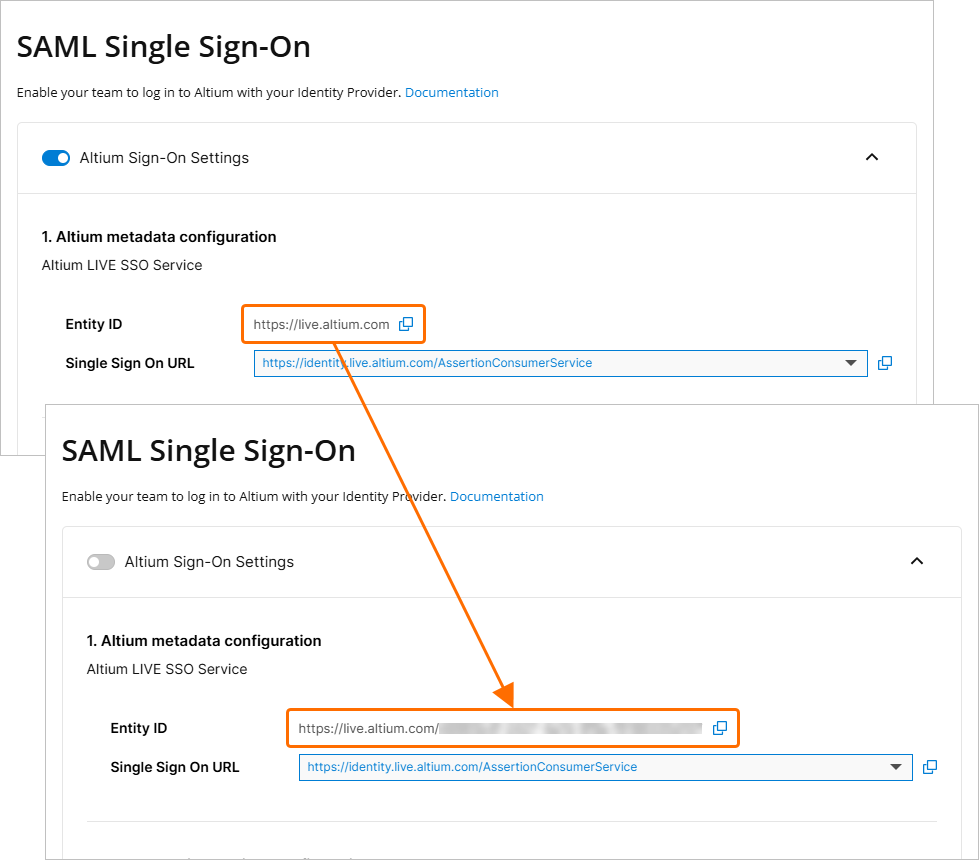 L'ID entità esteso, associato all'organizzazione corrente della dashboard, può essere assegnato a una specifica applicazione del provider SSO.
Per abilitare il Entity ID esteso per una configurazione SAML SSO attiva:
-
Disabilita Altium Sign-On Settings.
-
Aggiorna la pagina per attivare la rigenerazione dell'URL Entity ID nel formato esteso:
https://live.altium.com/XXXXXXXXXX. L'organizzazione corrente può ora essere identificata in modo specifico tramite il proprio Entity ID esteso. -
Nell'interfaccia di gestione delle applicazioni del provider di identità, modifica il riferimento Entity ID dell'applicazione – generalmente denominato con una variante di "Audience" o "Entity" – sostituendolo con la nuova versione estesa copiata dalla dashboard Altium. Salva le impostazioni.
-
Attiva Integration test nella dashboard e riabilita Altium Sign-On Settings.
Questa procedura può essere ripetuta per le altre organizzazioni Altium della tua azienda, che devono essere collegate ciascuna a un'applicazione dedicata all'interno del provider di identità SSO. Come esempio di riferimento, nella guida alla configurazione di Microsoft Entra ID inclusa qui, viene creata un'applicazione con un nome specifico al passaggio 3 e viene aggiunto Identifier (Entity ID) al passaggio 6.
Metodi di autenticazione
Oltre a fornire un'interfaccia per configurare la connettività SSO di Altium, la pagina Authentication della dashboard consente anche di controllare, a livello globale e individuale, l'intera gamma di opzioni di accesso degli utenti, ovvero: accesso tradizionale con email/password, accesso con Google®, Facebook® e Renesas e Single Sign-On tramite il provider di identità della tua organizzazione. Le opzioni abilitate nella sezione Authentication methods della pagina determinano i metodi di accesso disponibili per tutti gli utenti dell'account aziendale della tua organizzazione.
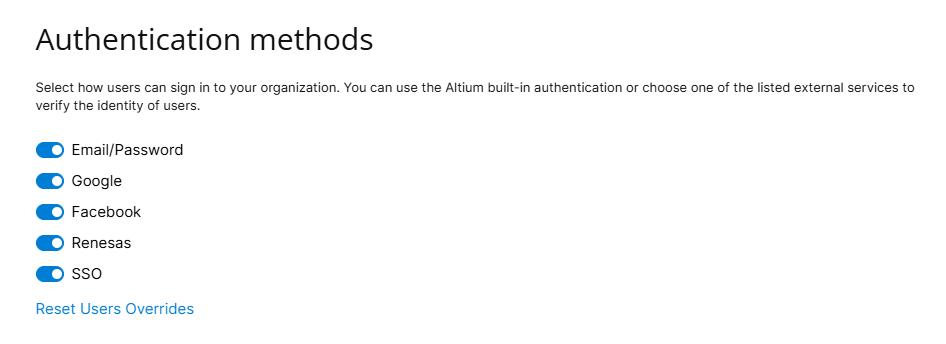
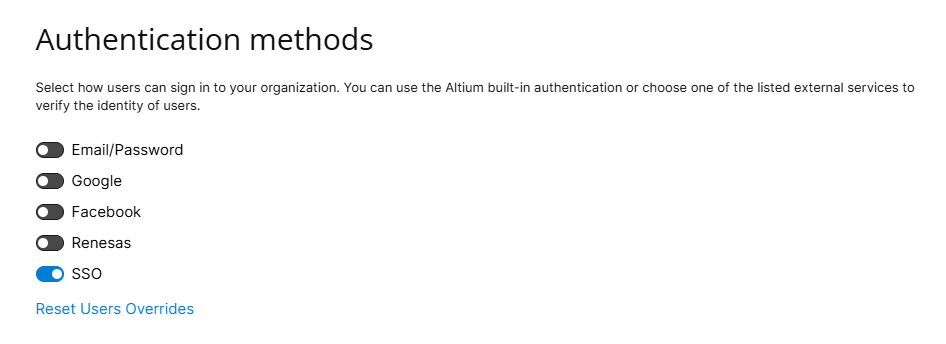
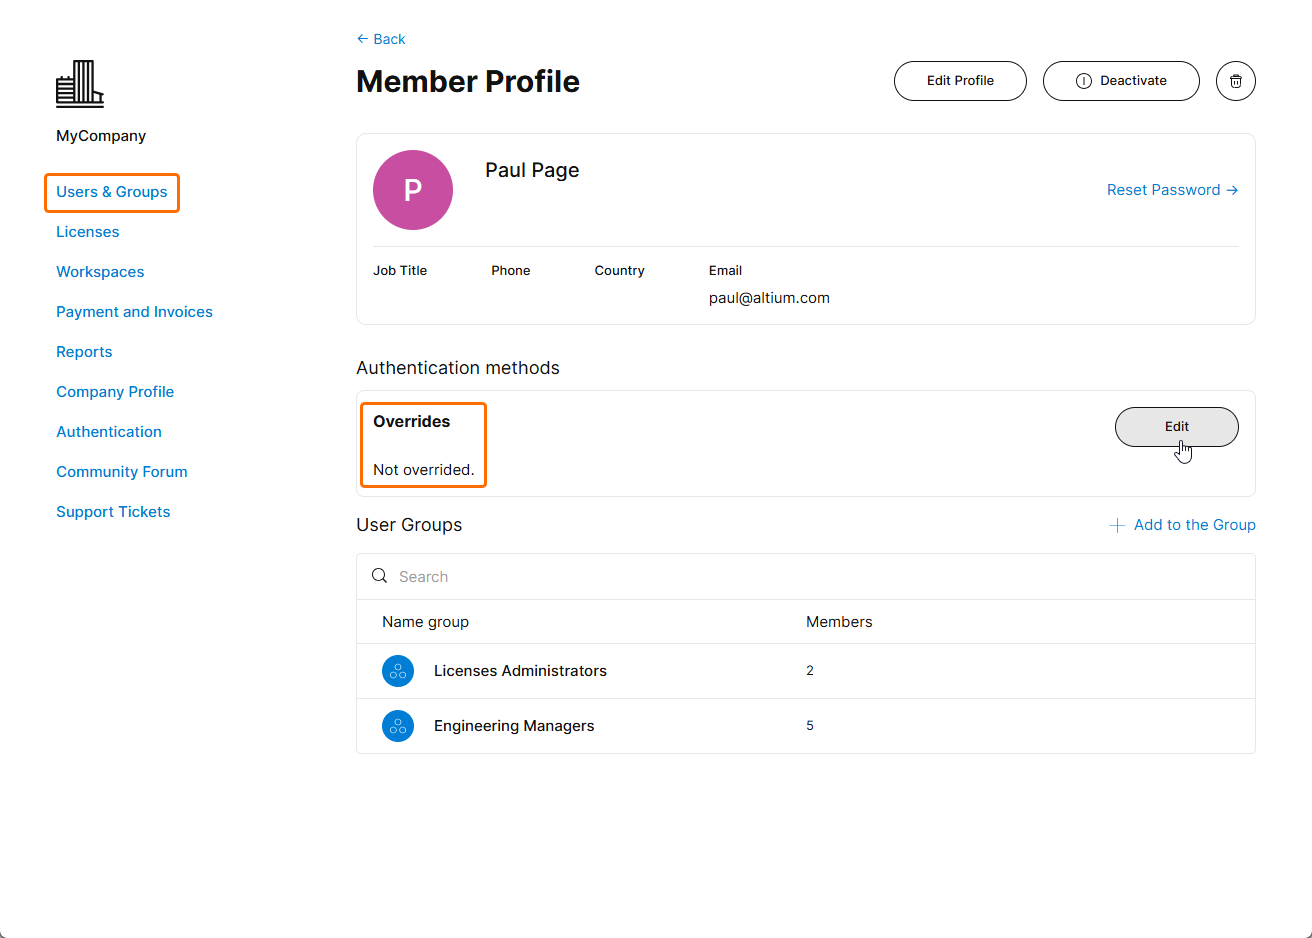
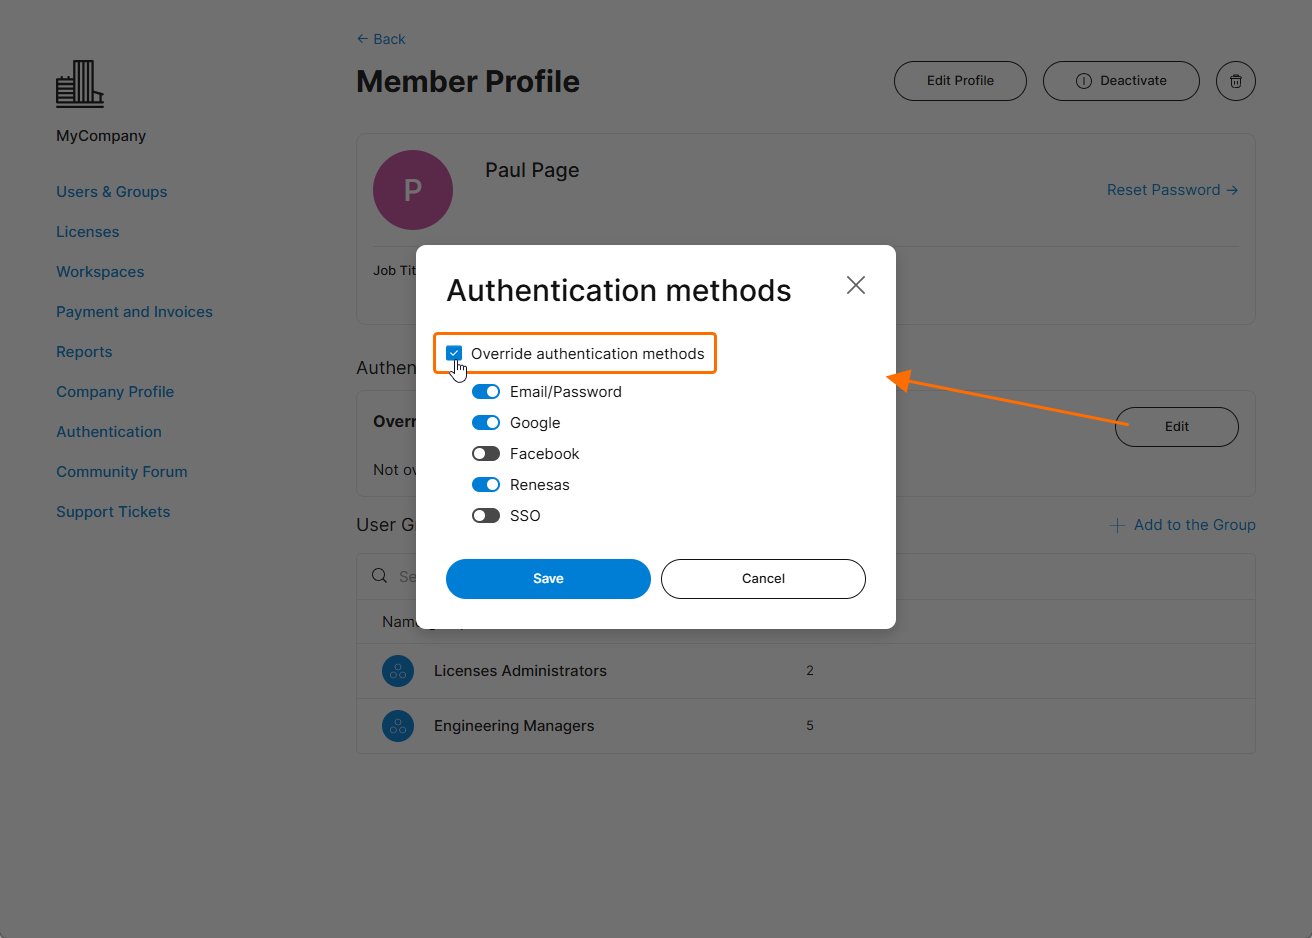
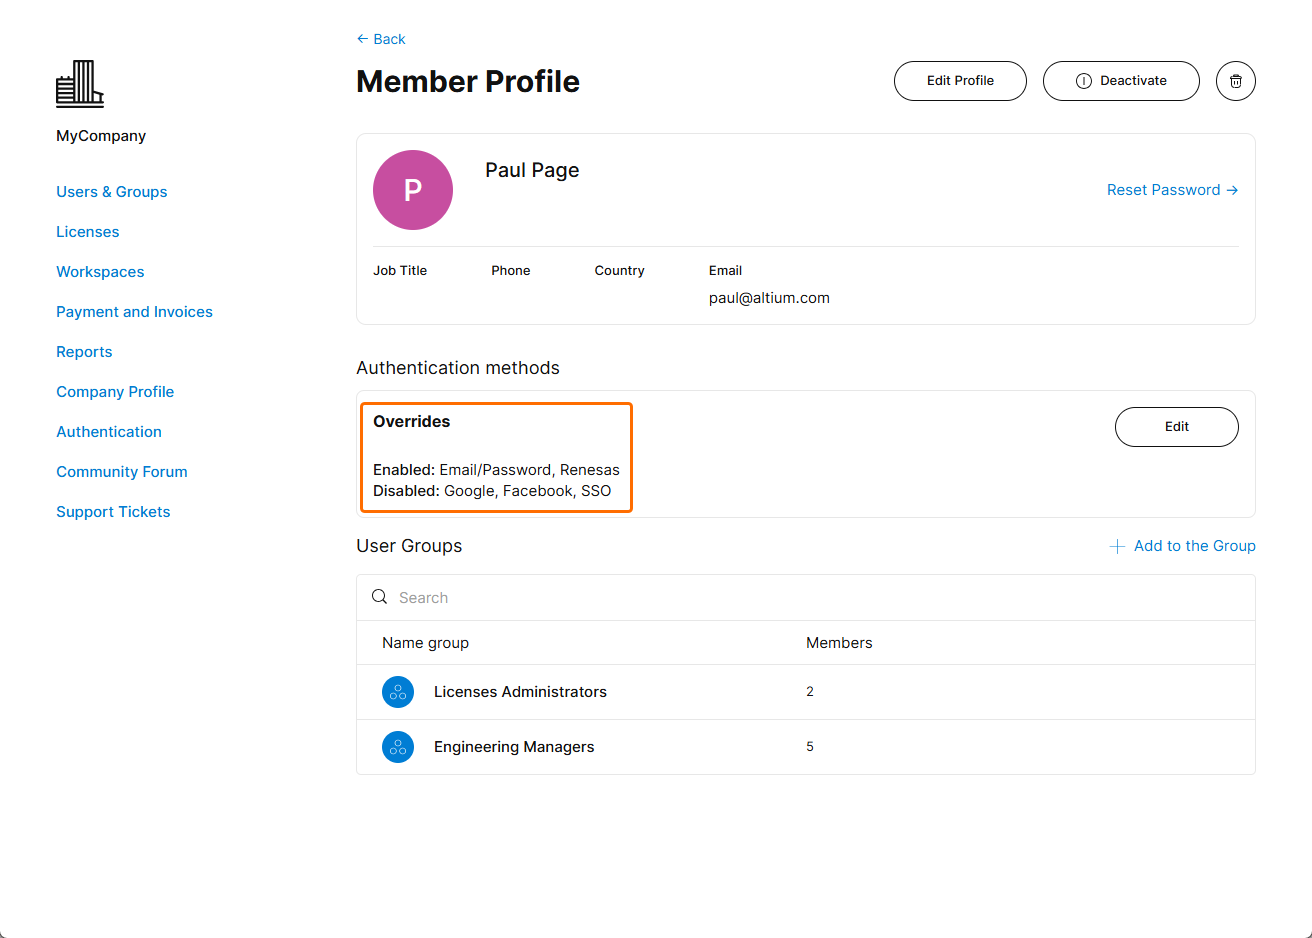
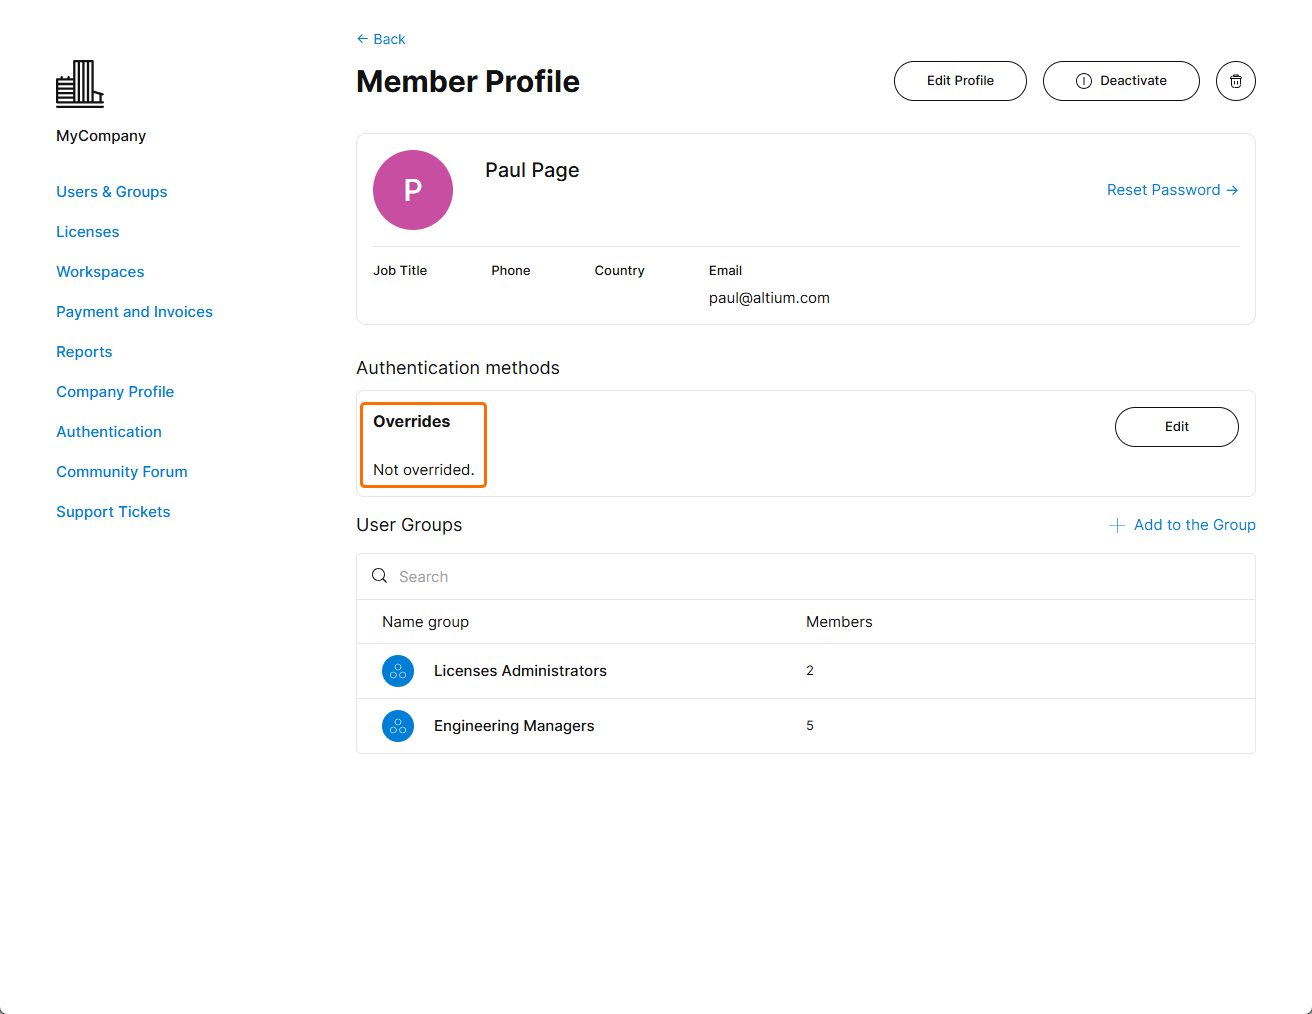
Le opzioni di accesso per un utente individual possono essere configurate modificando le impostazioni nella relativa voce dell'account Altium Dashboard . Seleziona il pulsante  nella pagina Users della Dashboard relativa all'utente per accedere alle opzioni di deroga per l'accesso. Se modificate con l'opzione Override Authentication methods abilitata, queste impostazioni avranno la precedenza sulle impostazioni di accesso globali della pagina Authentication solo per questo utente.
Le impostazioni di deroga dell'autenticazione possono essere utilizzate quando l'SSO è il metodo di accesso obbligatorio per un'organizzazione (tutte le altre opzioni sono disabilitate a livello globale), ma un singolo utente necessita di un tipo di accesso specifico, ad esempio solo tramite e-mail/password.
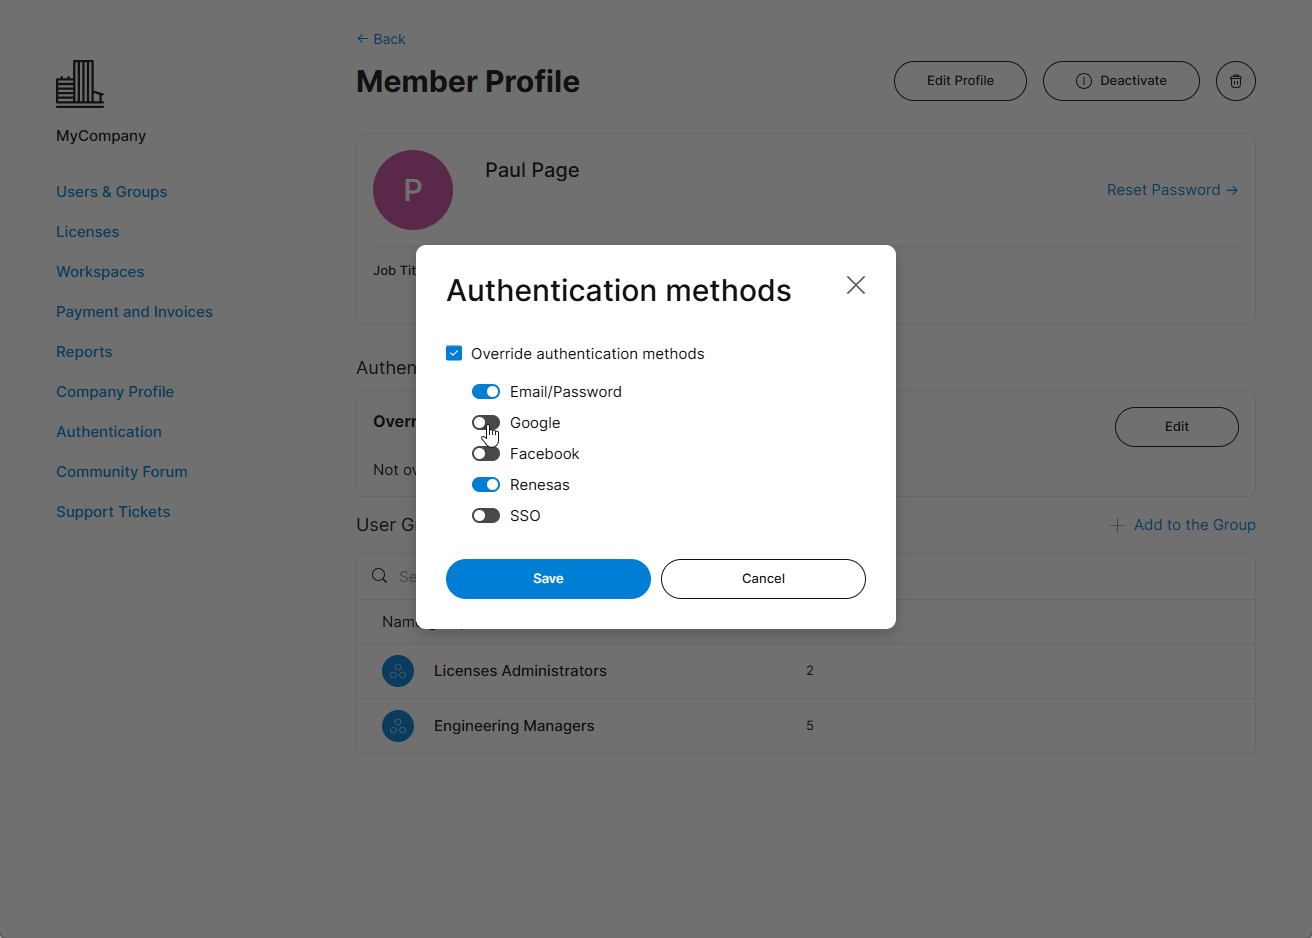
In questo caso, il metodo di autenticazione Google è disabilitato per questo membro. Conferma le nuove impostazioni con il pulsante  .
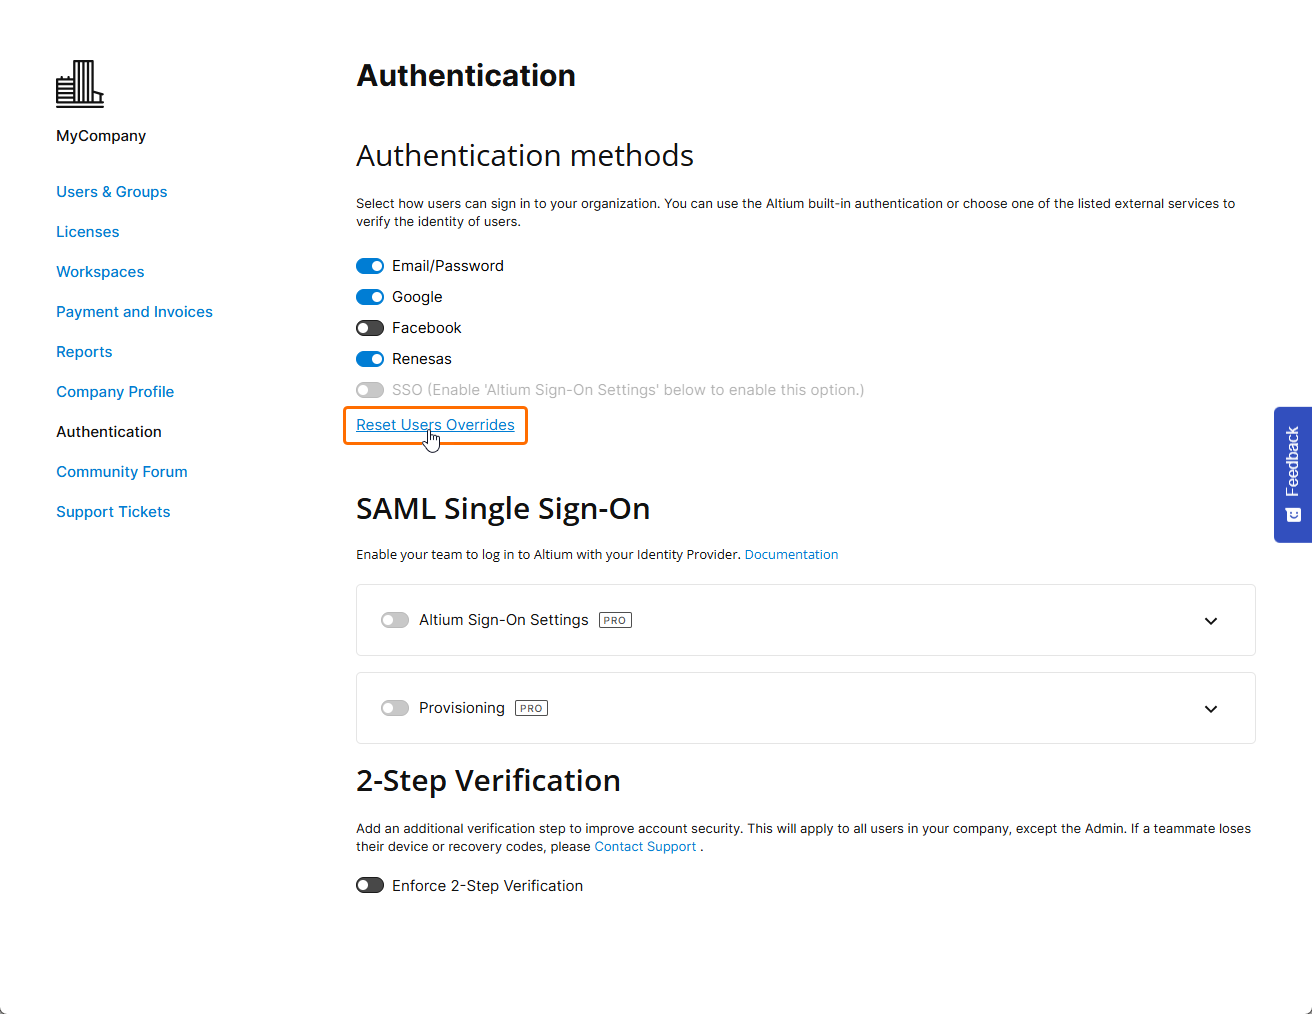
I metodi di accesso dei singoli utenti specificati tramite le impostazioni Override Authentication methods (come illustrato sopra) possono essere ripristinati ai valori predefiniti con l'opzione Reset users overrides nella sezione Authentication methods della pagina Authentication. Questa operazione reimposterà le impostazioni di accesso individuali di tutti gli utenti sui metodi di autenticazione globali attualmente selezionati nella pagina Authentication.
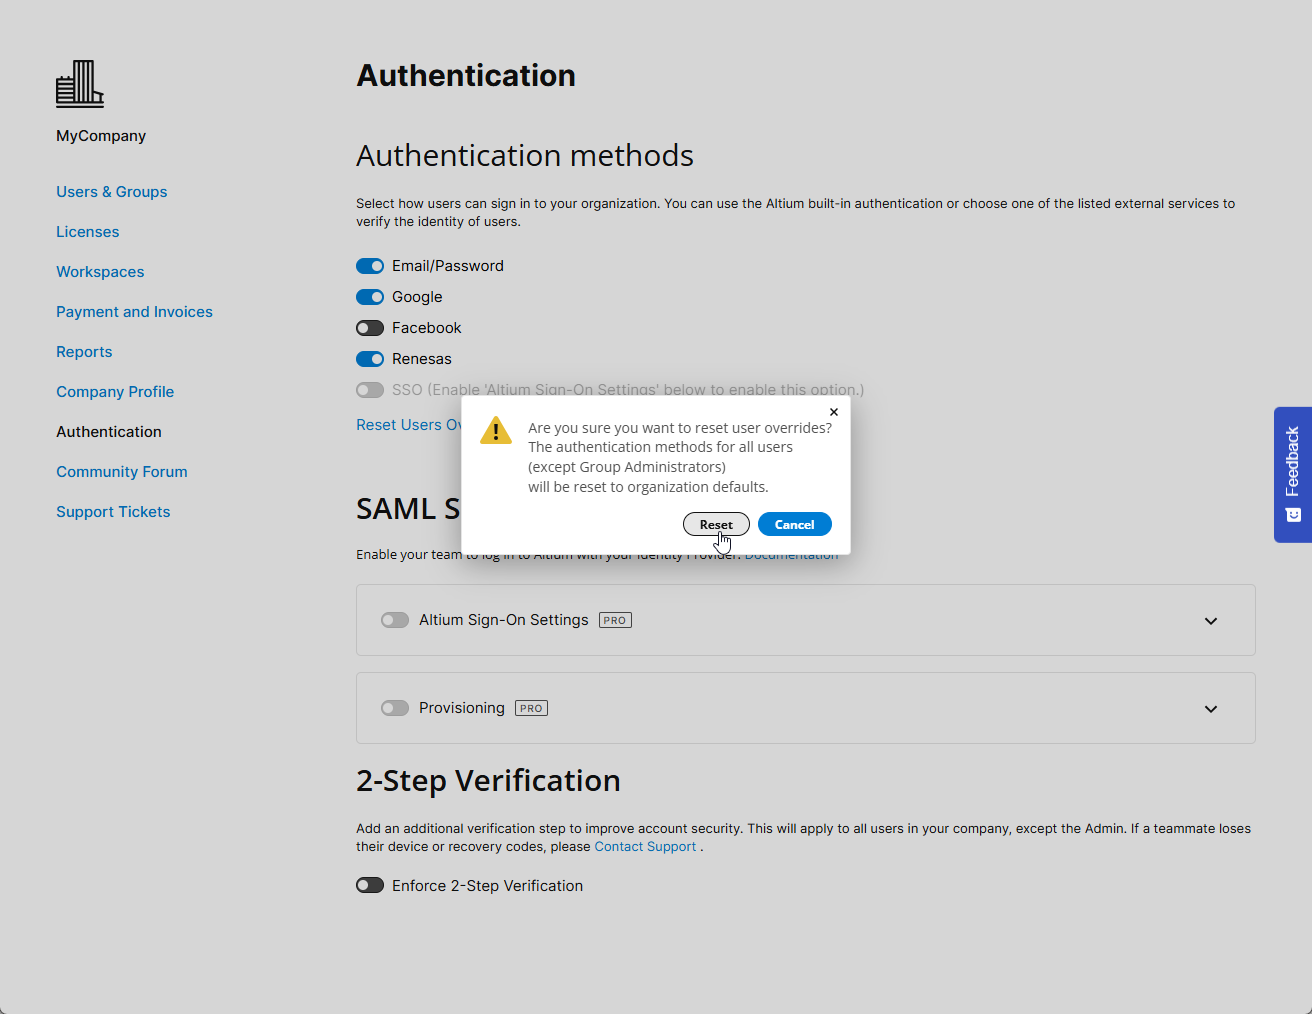
Conferma la procedura di ripristino dei metodi di autenticazione con il pulsante  della finestra di conferma.
Configurazione della verifica in due passaggi
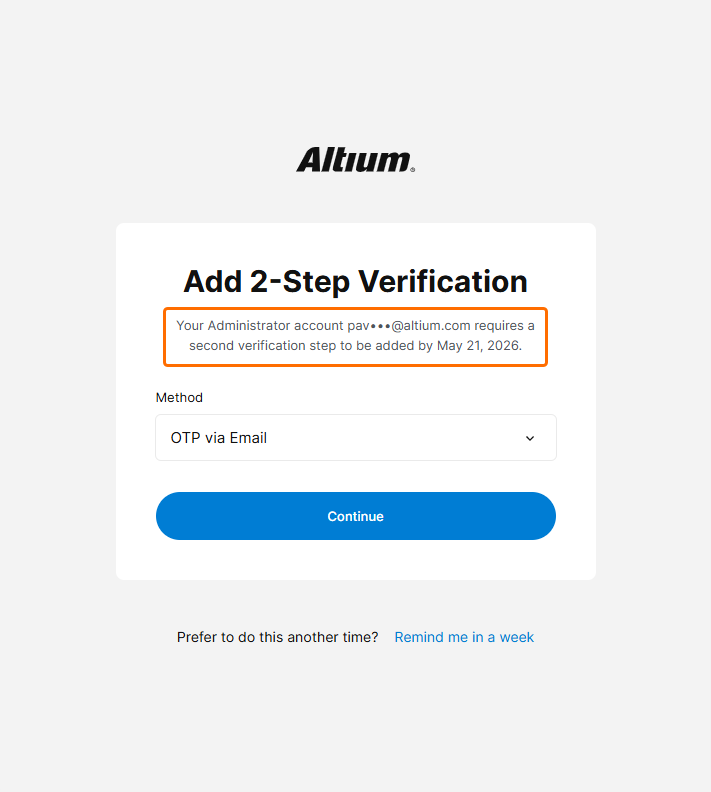
Gli amministratori di gruppo di un account aziendale possono configurare la verifica in due passaggi per fornire un ulteriore livello di sicurezza, consentendo agli utenti di confermare la propria identità quando tentano di accedere ai propri account Altium utilizzando le credenziali e-mail/password. Come metodo di verifica aggiuntivo è possibile scegliere l'invio di una password monouso (OTP) a un indirizzo e-mail oppure la generazione di un'OTP in un'app di autenticazione, come Google Authenticator o Okta Verify. La verifica in due passaggi può essere resa obbligatoria per tutti gli utenti dell'account aziendale, oppure i singoli utenti possono configurarla per i propri account.
La configurazione della verifica in due passaggi a livello di account aziendale viene eseguita da un amministratore di gruppo dell'account nell'area 2-Step Verification della pagina Dashboard Authentication. A tale scopo, abilita l'opzione Enforce 2-Step Verification e seleziona il Method desiderato, OTP via Email oppure OTP via Authenticator App. Se è selezionata l'opzione OTP via Authenticator App, scegli il App desiderato dal menu a discesa:
-
Okta – seleziona questa opzione per utilizzare l'app Okta Verify.
-
Google – seleziona questa opzione per utilizzare l'app Google Authenticator.
-
Other – seleziona questa opzione per utilizzare un'app di autenticazione diversa da Okta Verify o Google Authenticator, ad esempio Microsoft Authenticator.
Facoltativamente, imposta un link nel campo Instructions Link (Optional) (questo link verrà visualizzato nella pagina 2-Step Authentication quando un utente tenta di accedere).


Quando la verifica in due passaggi è obbligatoria ed è stato scelto il metodo OTP via Authenticator App, l'utente dovrà completare la configurazione al primo tentativo di accesso. Sarà necessario aggiungere un codice di autenticazione all'app di autenticazione preferita, scansionando il codice QR fornito tramite l'app oppure inserendo la chiave segreta. Successivamente, il codice generato dall'app dovrà essere inserito nel campo Enter code. Dopo aver fatto clic su Continue, verranno forniti alcuni codici di recupero utilizzabili qualora si perda l'accesso al codice di autenticazione nell'app. Questi codici devono essere conservati in un luogo sicuro. Fai clic su Done per completare l'accesso all'account Altium.

In alternativa, se la verifica in due passaggi non è obbligatoria a livello di account aziendale (l'opzione Enforce 2-Step Verification è disabilitata nella pagina Dashboard Authentication), è possibile configurarla a livello di account Altium. Dopo aver effettuato l'accesso al tuo account Altium, accedi al tuo profilo (facendo clic sul tuo avatar/immagine utente in alto a destra nella finestra del browser e selezionando My Profile nel menu a discesa) e apri la pagina Authentication. Nell'area 2-Step Verification della pagina, abilita l'opzione Enable 2-Step Verification e seleziona il Method desiderato, OTP via Email oppure OTP via Authenticator App.
-
Se è stato scelto il metodo OTP via Email, le e-mail con il codice di verifica verranno inviate all'indirizzo e-mail del tuo profilo.

-
Se è stato scelto il metodo OTP via Authenticator App, seleziona il App desiderato dal menu a discesa (Other, Okta o Google). Nella finestra visualizzata, completa la configurazione dell'app come descritto sopra.

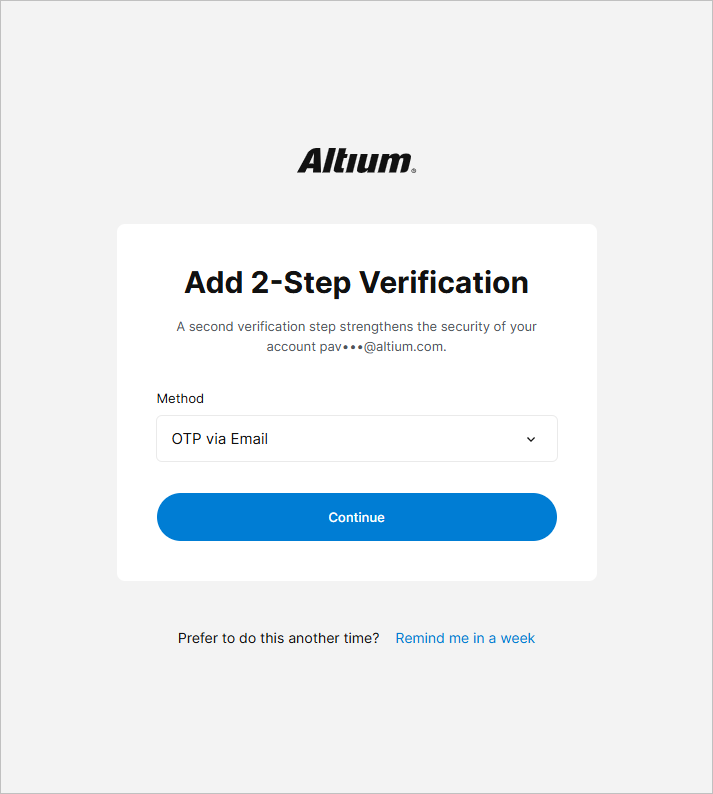
Se l'account Altium di un utente fa parte dell'account Altium di un'azienda e la verifica in due passaggi non è ancora configurata per tale account, all'utente verrà suggerito di configurarla quando accede utilizzando e-mail e password, anche se la verifica in due passaggi non è obbligatoria a livello di account aziendale. Seleziona il Method preferito e segui i passaggi successivi per configurare la verifica in due passaggi (la configurazione viene eseguita in modo analogo a quanto descritto sopra). In alternativa, fai clic su Remind me in a week per rimandare la configurazione della verifica in due passaggi.
 ).
Autenticazione basata sul dispositivo
Gli utenti possono configurare un metodo di autenticazione basato sul dispositivo supportato dal proprio dispositivo (come Windows Hello o Face ID) per accedere all'account Altium.
Per configurare l'autenticazione basata sul dispositivo, fai clic sul pulsante con l'impronta digitale nella pagina di accesso Altium (https://auth.altium.com/).
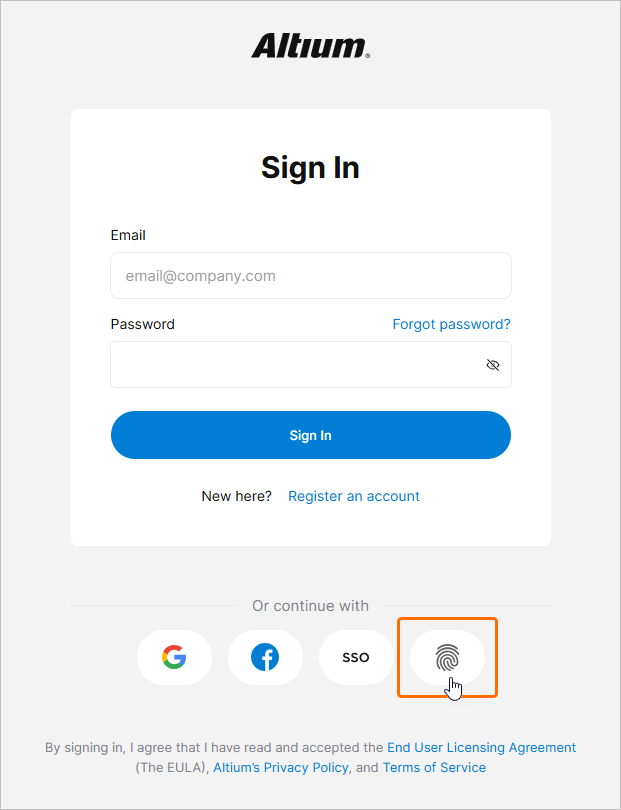
Nel passaggio successivo, completa l'accesso utilizzando la tua password e fai clic su Continue.
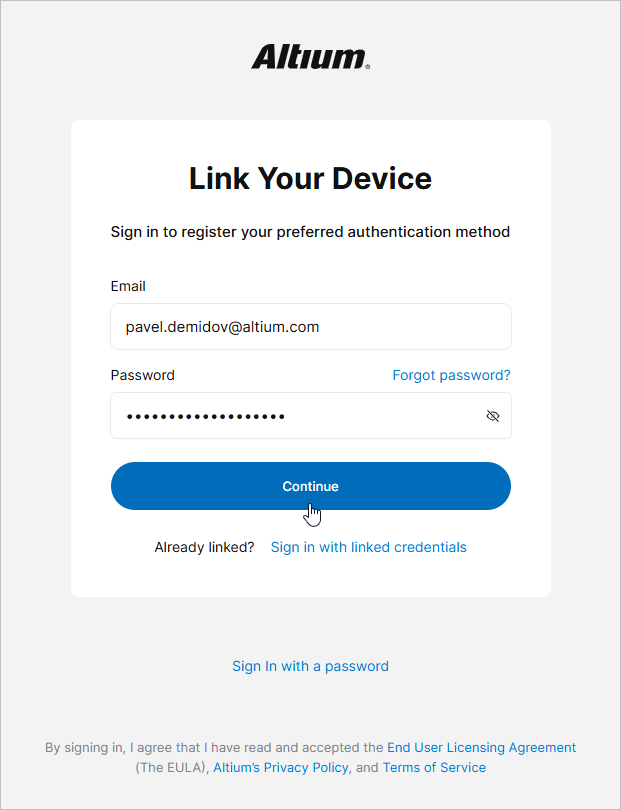
A seconda del dispositivo, verranno mostrati i passaggi per completare la configurazione del metodo di autenticazione applicabile. Al termine, inserisci il valore desiderato per Device Name e fai clic su Done.
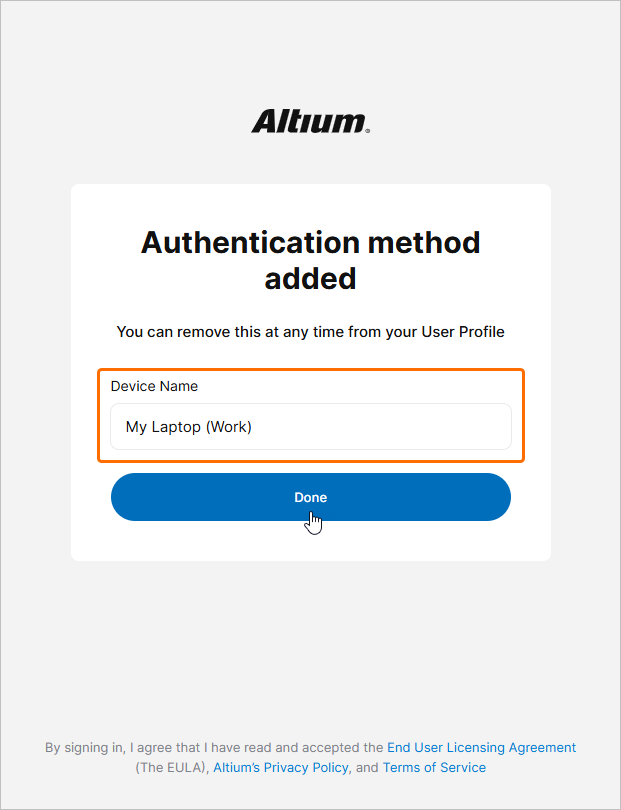
La prossima volta che sceglierai di accedere tramite l'autenticazione basata sul dispositivo (facendo clic sul pulsante con l'impronta digitale nella pagina di accesso Altium), ti verrà proposto di utilizzare il metodo configurato.
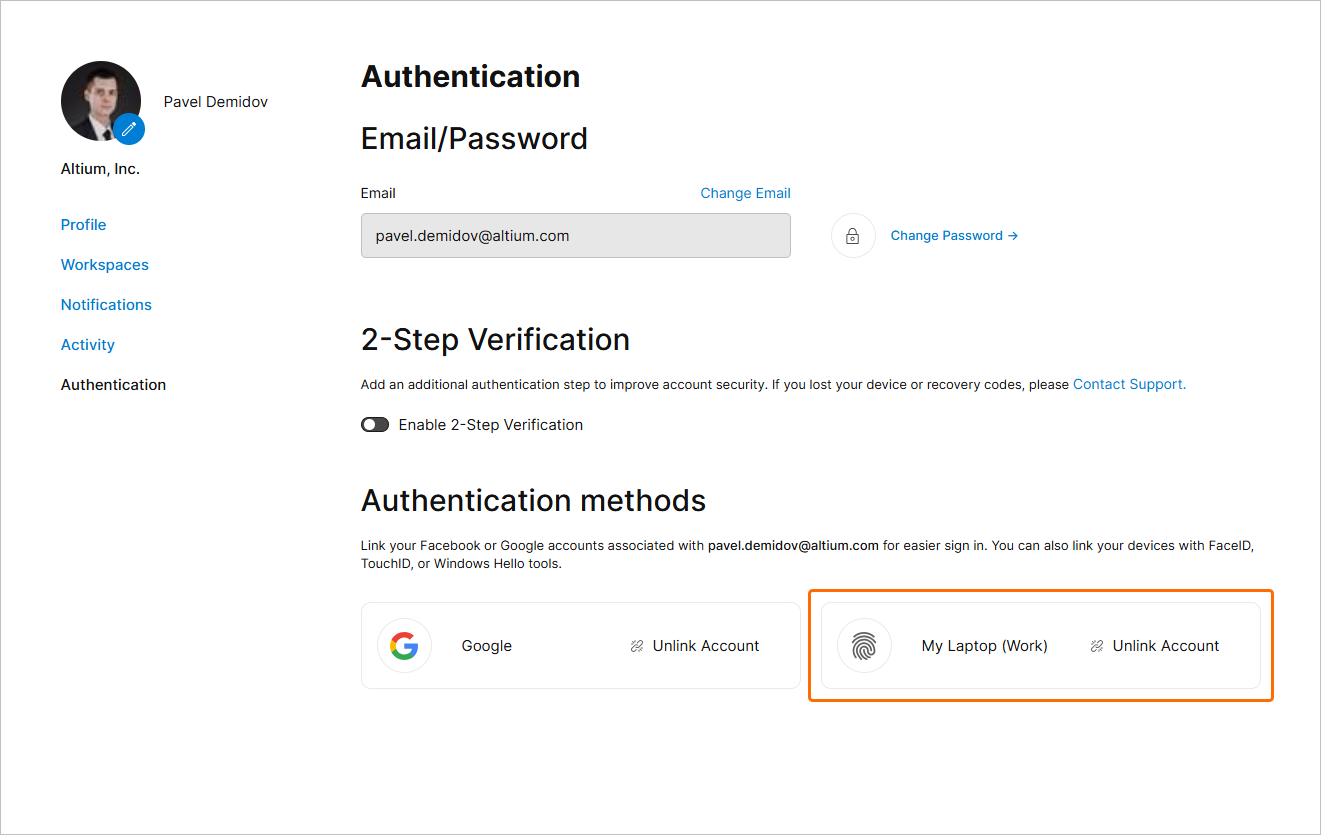
I metodi di autenticazione basati sul dispositivo configurati sono disponibili nel tuo profilo. Accedi al tuo profilo (facendo clic sul tuo avatar/immagine utente in alto a destra nella finestra del browser e selezionando My Profile nel menu a discesa) e apri la pagina Authentication. I metodi configurati saranno elencati nell'area Authentication methods della pagina. Per rimuovere un metodo configurato, utilizza il controllo Unlink account nella relativa voce.
Collegamento di un account Renesas
Puoi anche collegare il tuo account Altium al tuo account Renesas per utilizzare quest'ultimo quando accedi all'account Altium. Per farlo, accedi al tuo profilo (facendo clic sul tuo avatar/immagine utente in alto a destra nella finestra del browser e selezionando My Profile nel menu a discesa) e apri la pagina Authentication. Nell'area Authentication methods della pagina, fai clic sul controllo Link account nel riquadro Renesas.
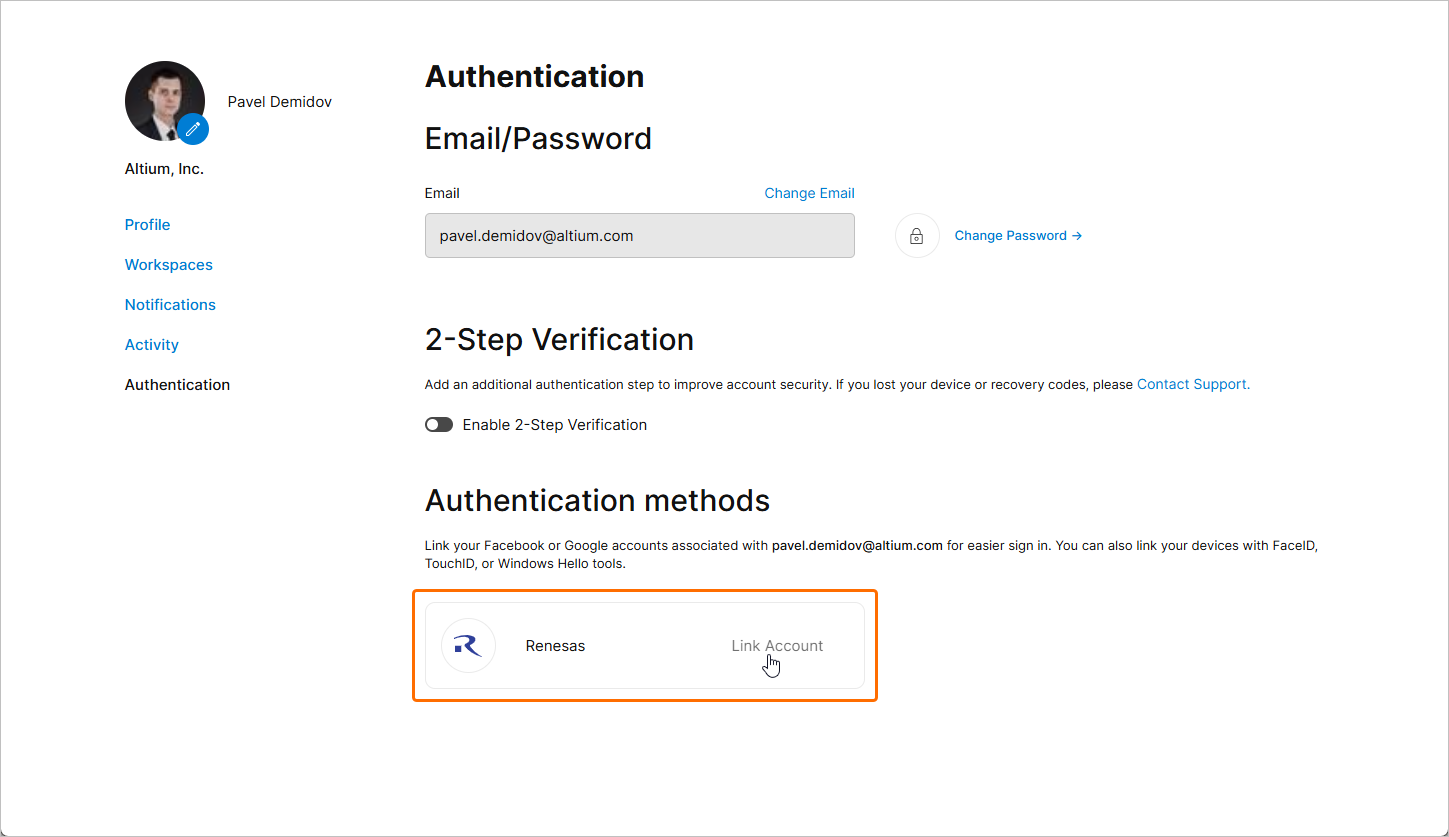
Utilizza le pagine successive per accedere al tuo account Renesas e collegarlo al tuo account Altium. Una volta collegato l'account Renesas, il relativo riquadro apparirà nella pagina Authentication con il controllo Unlink account, che consente di rimuovere il collegamento tra gli account.
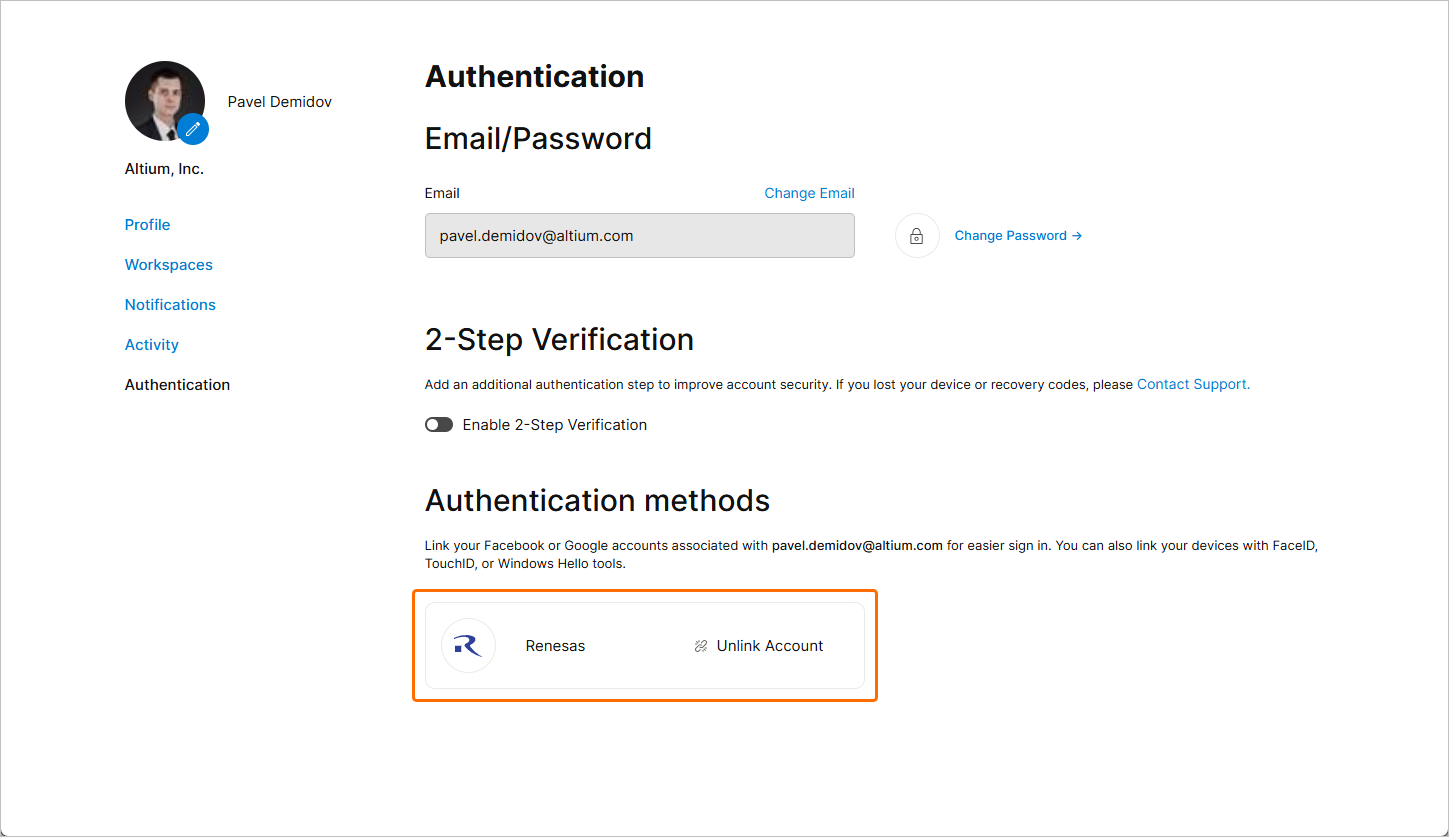
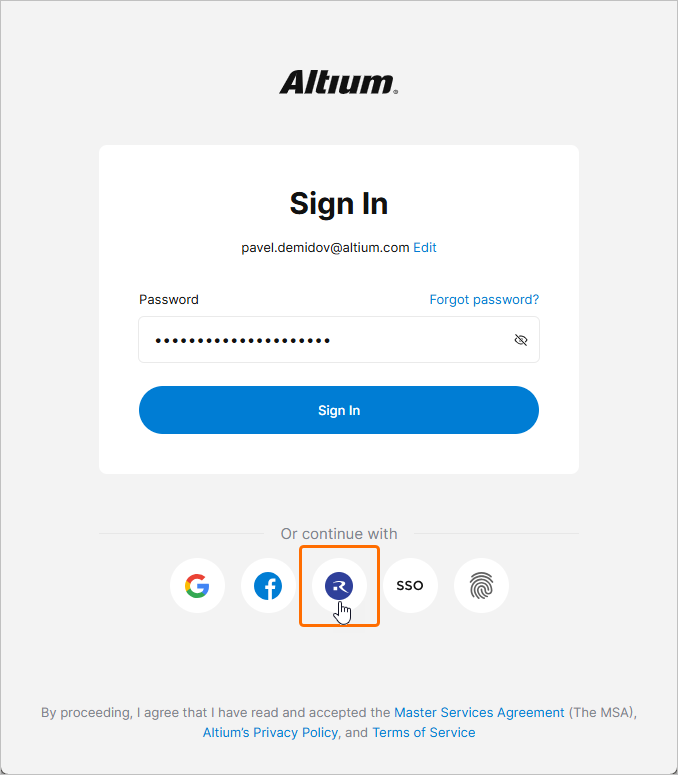
Se consentito dalle impostazioni globali e individuali dei metodi di autenticazione (scopri di più), l'account Renesas collegato può essere utilizzato per accedere al tuo account Altium.
 Localizzato tramite A