
Configuración de la autenticación de inicio de sesión
De un vistazo
- Comprende cómo se conecta el SSO de Altium con el proveedor de identidad de tu empresa mediante metadatos SAML.
- Sigue los ejemplos de configuración, incluidos los de OneLogin y Okta.
- Explora el aprovisionamiento mediante SCIM de Okta para gestionar las cuentas de usuario, los grupos y la pertenencia a espacios de trabajo.
La página Panel de control de la empresa Authentication permite a los administradores de la cuenta de empresa configurar y habilitar las funciones de inicio de sesión único (SSO) para su cuenta de empresa e incluye compatibilidad con el aprovisionamiento de usuarios y grupos mediante SCIM (sistema para la gestión de identidades entre dominios), que automatiza el intercambio de datos de identidad entre su empresa y su proveedor de identidades (IdP).
Este sistema de configuración de backend permite a los administradores de la cuenta de empresa establecer, probar, habilitar y deshabilitar la función SSO para los usuarios de la empresa. La opción SSO está disponible al iniciar sesión en Altium Designer, su cuenta de Altium y un espacio de trabajo de Altium. Cuando se configura para los usuarios de la cuenta de empresa, SSO ofrece la comodidad de iniciar sesión en el software y los servicios de Altium con las mismas credenciales que se utilizan en los sistemas de toda la empresa.
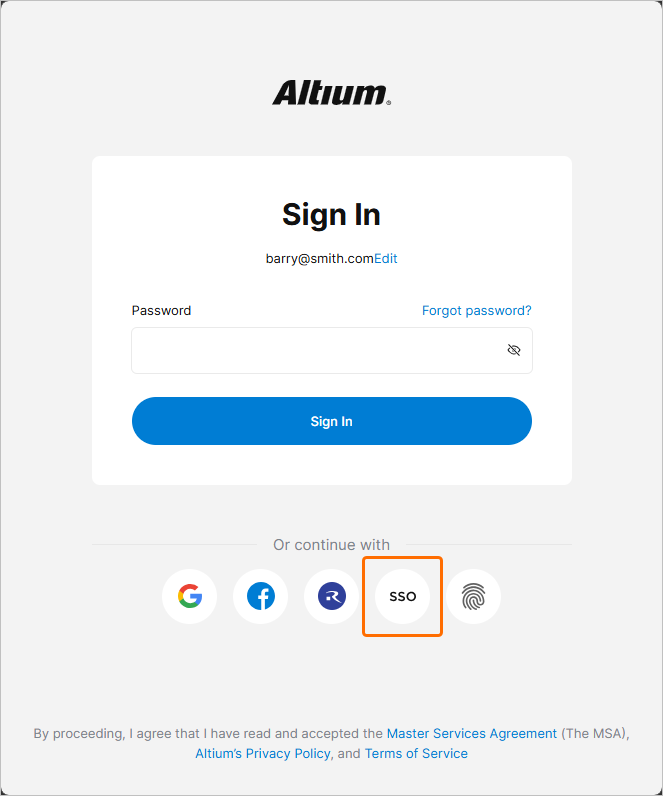
Inicio de sesión único SAML
Cuando se configura y habilita en Dashboard, el sistema SSO establece las identidades autorizadas a partir del proveedor de identidades (IdP) designado por su empresa, por ejemplo, Okta, OneLogin, etc., con comunicaciones de aserciones de identidad basadas en el lenguaje de marcado de aserciones de seguridad estandarizado (SAML 2.0). La interfaz de inicio de sesión SSO de su empresa, si aún no existe, suele basarse en una plantilla o un ejemplo proporcionado por el IdP; esta inicia los intercambios de aserciones de autenticación basados en SAML y proporciona acceso a los servicios de la empresa.
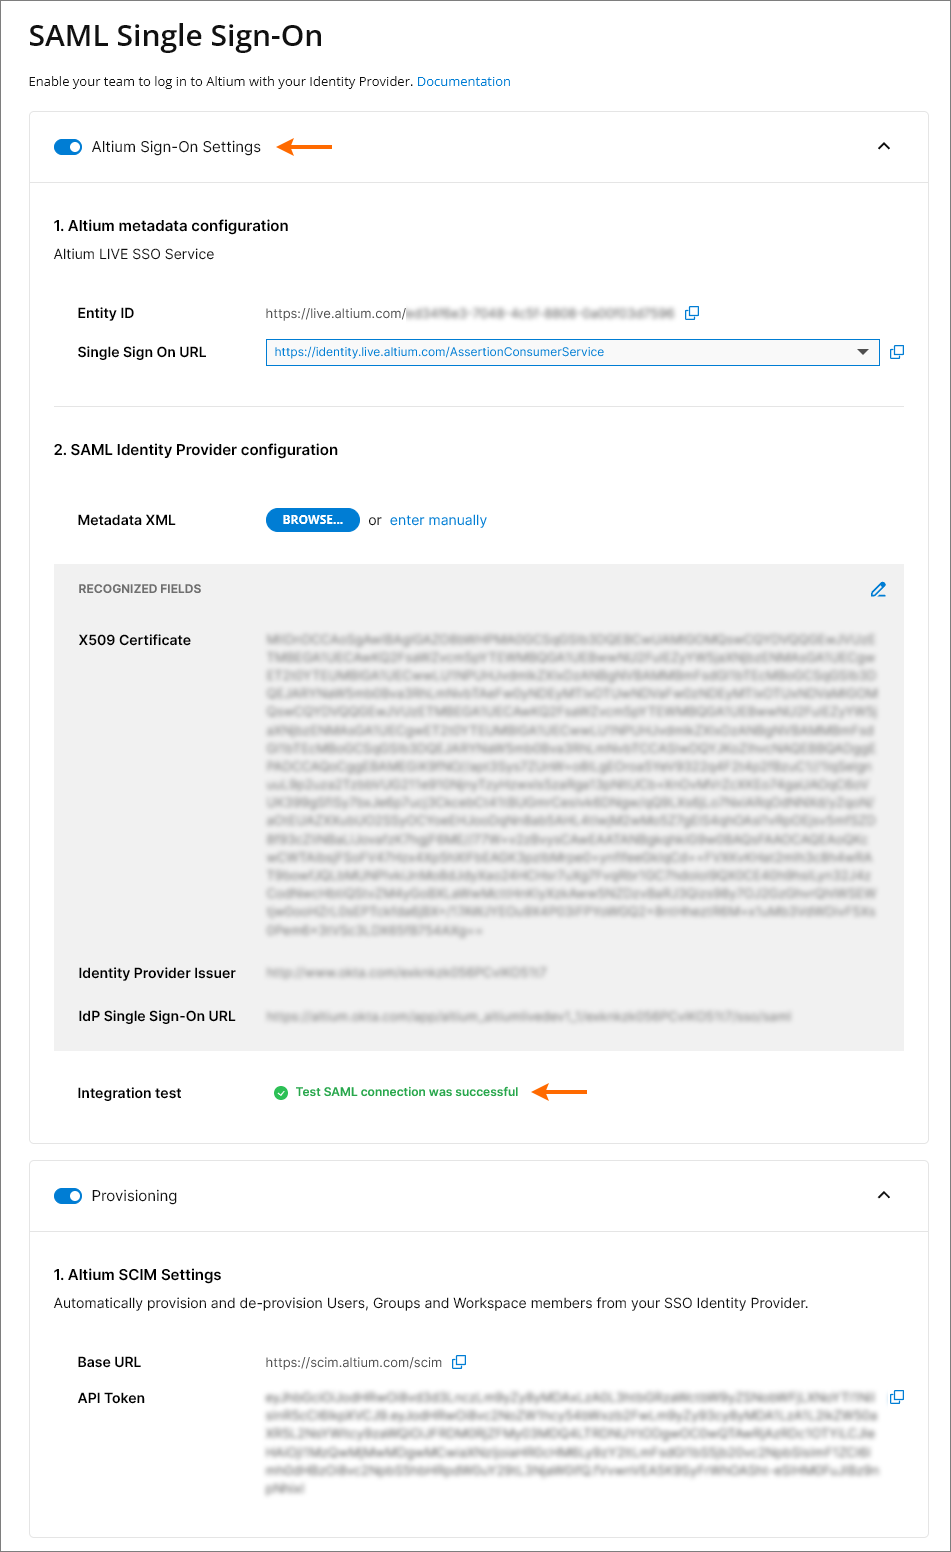
En su estado predeterminado, la página Dashboard Authentication muestra las URL preconfiguradas del servicio SSO de AltiumLive (1. Altium metadata configuration) y la opción de cargar o introducir manualmente los datos de conexión de autorización de su IdP (2. SAML Identity Provider Configuration).
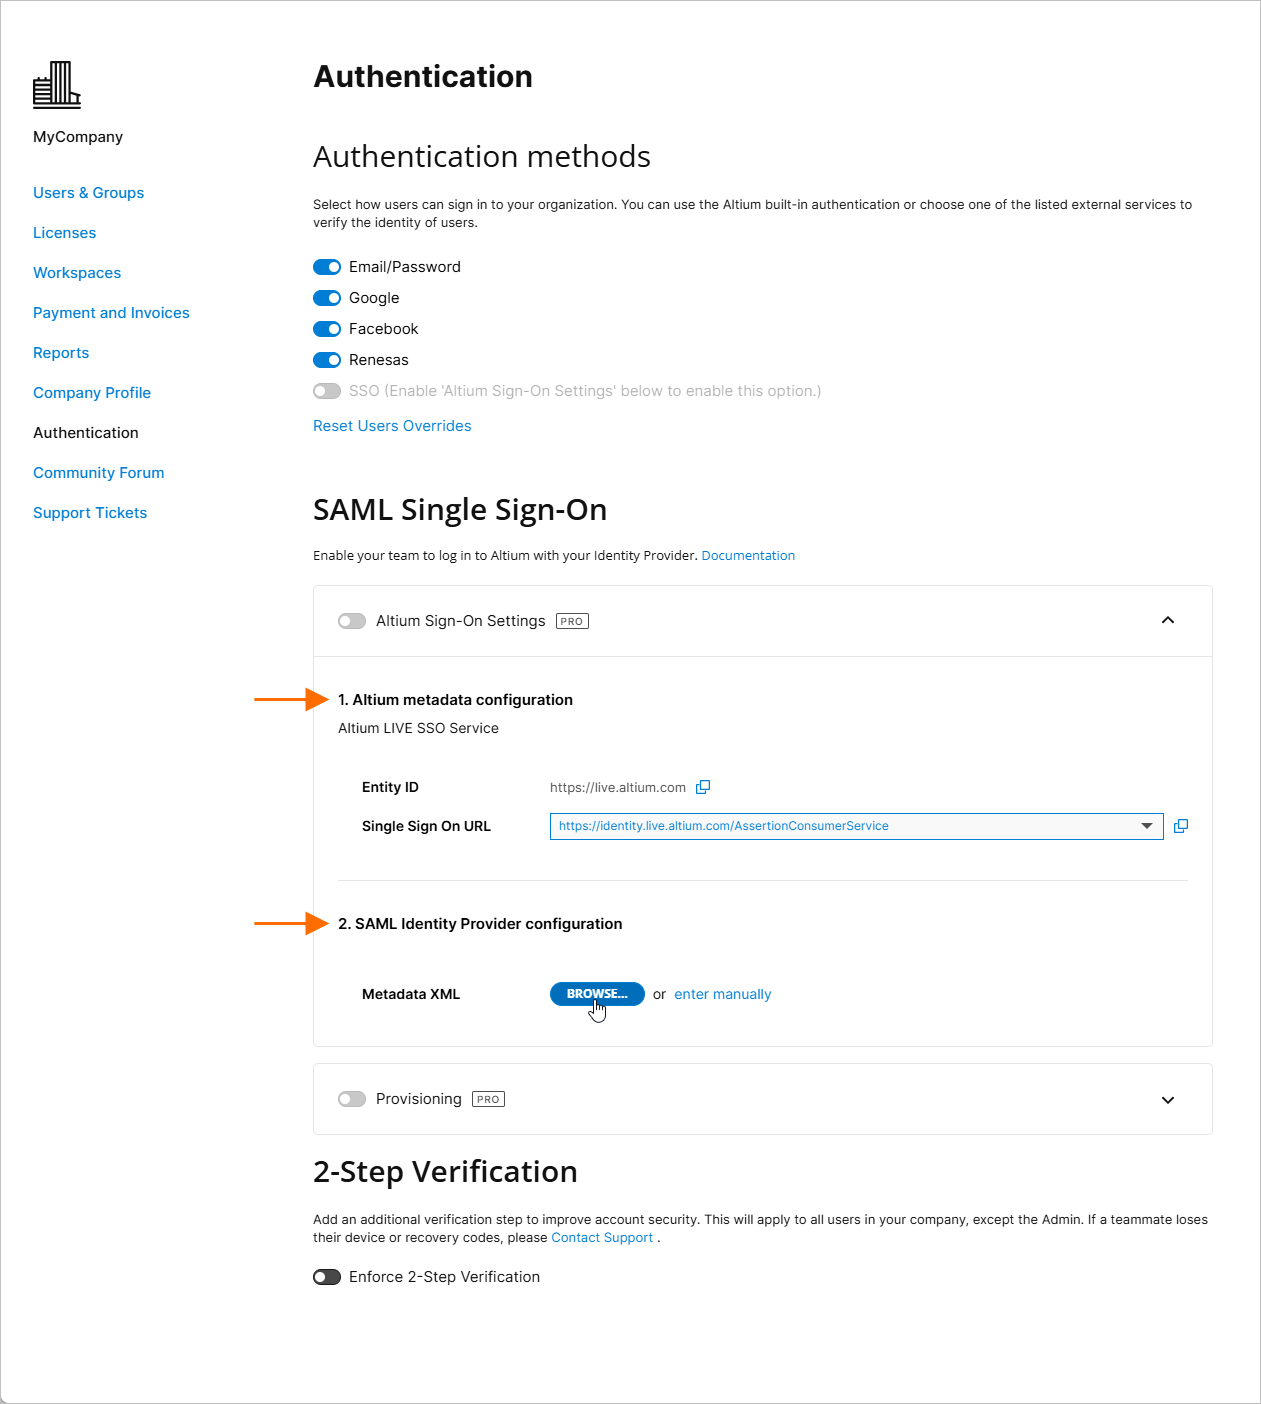
Tenga en cuenta que la entrada Altium metadata configuration incluye la información de identidad proporcionada para el servicio SSO de Altium de su organización:
-
Entity ID – se utiliza como URL de destino de la respuesta del IdP. Puede incluir un sufijo GUID que identifica una organización específica (como una región o un departamento) dentro de la cuenta de Altium de su empresa; consulte Varias organizaciones con un único proveedor SSO más adelante.
-
Single Sign On URL – el IdP la utiliza para identificar la URL de SSO de Altium correspondiente. Al configurar SSO SAML para un servicio de inicio de sesión de Altium GovCloud, seleccione la URL de aserción SSO asociada en el menú desplegable de la entrada.
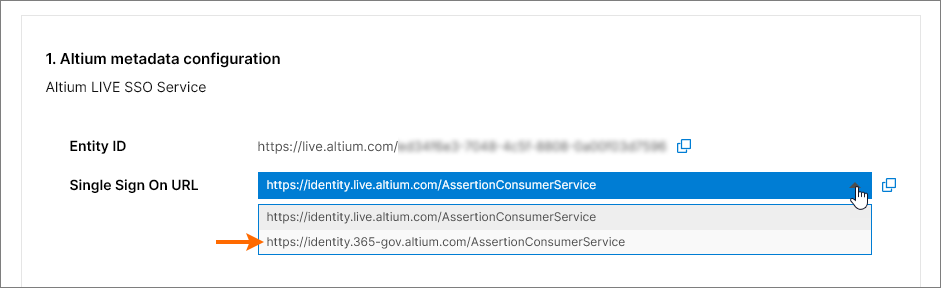
Estas URL se copian ( ) en la interfaz del proveedor de identidades para permitir la generación de metadatos SAML para el servicio SSO de su empresa. Este código de configuración (normalmente disponible como datos XML) se carga o se copia después en la entrada SAML Identity Provider configuration. Consulte más información a continuación.
Ejemplos de integración con proveedores de identidades
Expanda la sección plegable siguiente para ver un ejemplo paso a paso del proceso de integración con un proveedor de identidades habitual (OneLogin):
Guía de ejemplo de integración con el proveedor de identidades OneLogin
Integración con OneLogin como proveedor de identidades
Agregar una aplicación SAML:
-
Inicie sesión en OneLogin como administrador.
-
Seleccione Applications y, a continuación, Add Apps.

-
Busque «SAML» y seleccione la opción de aplicación IdP SAML Test Connector (Advanced).

-
Especifique un nombre para la aplicación (Display Name). Solo se utiliza para su visualización.
-
Haga clic en el botón Save.

-
Copie (
) las entradas Entity ID y Single Sign On URL (servicio de consumo de aserciones) de la sección Altium Sign-On Settings de la página Authentication del Panel de control de la empresa. En la configuración de la aplicación OneLogin:
-
Pegue Entity ID (nombre del proveedor de servicios) como URL de Audience (EntityID).
-
Pegue Single Sign On URL (servicio de consumo de aserciones) como ACS (Consumer) URL Validator.
-
Pegue también Single Sign On URL (servicio de consumo de aserciones) como ACS (Consumer) URL.
-
Los campos RelayState, Recipient, Single Logout URL y Login URL pueden dejarse en blanco.
-
-
Asegúrese de que la opción SAML nameID format esté establecida en Email y de que SAML signature element esté establecido en Both. Haga clic en el botón Save para confirmar la configuración.

-
Haga clic en el botón More Actions y, a continuación, en la opción de menú SAML Metadata para descargar los metadatos SAML del proveedor de identidades como archivo XML.

-
Este archivo de metadatos se cargará en la página Authentication del Panel de control de la empresa para configurar el servicio SSO de OneLogin; consulte a continuación.
-
Si prefiere configurar manualmente el servicio SSO de OneLogin en el Panel de control de la empresa, puede encontrar los parámetros necesarios seleccionando la opción de menú SSO en la interfaz de la aplicación OneLogin.

-
-
Los pasos siguientes serían agregar usuarios y asignarles la aplicación.
Expanda las secciones plegables siguientes para ver ejemplos paso a paso del proceso de integración y aprovisionamiento con un proveedor de identidades habitual (Okta):
Guía de ejemplo de integración con el proveedor de identidades Okta
Integración con Okta como proveedor de identidades
Agregar una aplicación SAML:
-
Inicie sesión en Okta como administrador.
-
Haga clic en el enlace/botón Admin y, a continuación, en el botón Add Application de Applications de la empresa.

-
Haga clic en el botón Create New App.

-
Seleccione SAML 2.0 como Sign-on method.

-
Especifique un App name. Solo se utiliza para su visualización.

-
Copie (
) la entrada Single Sign On URL (servicio de consumo de aserciones) de la sección Altium Sign-On Settings de la página Authentication del Panel de control de la empresa y péguela en el campo Single sign on URL de la configuración SAML de Okta.
-
Copie (
) la entrada Entity ID de la sección Altium Sign-On Settings de la página Authentication del Panel de control de la empresa y péguela en el campo Audience URI de la configuración SAML de Okta.
No se requiere una entrada Default RelayState.

-
Configure los campos restantes de la siguiente manera:
-
El valor de Name ID format es
EmailAddress. -
El valor de Application username es (Okta)
Email. -
En la sección DECLARACIONES DE ATRIBUTOS, establezca el campo Name en:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressy Value en:user.email

-
-
Haga clic en el botón Next y seleccione la opción ..Okta customer adding an internal app.

-
Haga clic en el botón Finish.

-
Haga clic en el enlace Identity Provider metadata y guarde el XML de metadatos en su equipo, o haga clic en el botón View Setup Instructions para ver las opciones de configuración manual.
-
En la sección SAML Identity Provider configuration de la página Authentication del Panel de control de la empresa, cargue el archivo XML de metadatos guardado o utilice el enlace enter manually para configurar las secciones individuales; consulte a continuación.
-
Guía de ejemplo de aprovisionamiento SCIM con Okta
Integración del aprovisionamiento SCIM con Okta como IdP
Adición de la integración SCIM (sistema de gestión de identidades entre dominios):
-
En Okta Admin Console, seleccione la pestaña General y establezca SCIM como método de aprovisionamiento.

-
Seleccione la pestaña Provisioning y haga clic en el botón Edit.

-
En el modo de edición de la configuración, seleccione todas las acciones de aprovisionamiento (opciones Import.. y Push..) y HTTP Header como modo de Authentication.

-
Copie (
) la entrada Base URL de la sección Provisioning de la página Authentication del panel de empresa y péguela en el campo SCIM Connector base URL de Okta.
Copie (
) la entrada API Token de la sección Provisioning de la página Authentication del panel de empresa y péguela en el campo Authorization de Okta (en HTTP HEADER).

-
Especifique
userNamecomo Unique identifier field for users de Okta.
-
Haga clic en el botón Test Connector Configuration (véase arriba) y asegúrese de que la conexión funcione. Si la prueba de configuración se realiza correctamente, cierre la ventana de prueba y guarde la configuración (
 ).

-
Seleccione To App en el árbol de navegación de la izquierda y, a continuación, la opción Edit.
Active las opciones Create Users, Update User Attributes y Deactivate Users y, a continuación, haga clic en Save.

Aprovisionamiento y desaprovisionamiento de usuarios y grupos:
-
Seleccione la pestaña Push Groups y haga clic en el botón Refresh App Groups.

-
Seleccione la opción de página Directory » Groups en el menú principal.

En Grupos, debería ver tanto Groups como Workspaces de la aplicación como entradas de grupo.

-
Cree grupos «nativos» de Okta con el mismo nombre que los grupos o espacios de trabajo de la aplicación; en este ejemplo, los grupos importados Administradores y Espacio de trabajo.

-
Seleccione un grupo de Okta creado y haga clic en el botón Manage Apps. En la ventana Assign Applications to <group name>, asigne la aplicación SCIM al grupo y haga clic en
 cuando termine.

-
Vuelva a la página Groups y seleccione la pestaña Push Groups. Seleccione Find groups by name option en el menú del botón Push Groups.

-
Introduzca el nombre del grupo (aquí,
Group Administrators) y elija la opción Link Group para vincularlo con el grupo de la aplicación. Guarde la configuración del vínculo ().

Gestión de usuarios y grupos
Ahora debería poder añadir miembros a los grupos existentes de la aplicación o eliminarlos de ellos.
-
Cree un nuevo usuario de Okta (Directory » People y, a continuación, seleccione Add Person). Asegúrese de que el usuario tenga una dirección de correo electrónico única que no exista en AltiumLive.
-
Añada el nuevo usuario a un grupo de Okta asignado a la aplicación SCIM (Directory » Groups, seleccione un grupo y utilice Assign People).
-
Compruebe que el usuario aparezca en el panel de empresa.
Para crear un nuevo grupo de usuarios a través de la aplicación SCIM, cree un nuevo grupo de Okta en la página Groups ( ) y, a continuación, en la pestaña Push Groups, busque el nombre del nuevo grupo y elija la opción Create Group (en lugar de «Vincular grupo»).

La aplicación SCIM configurada debería permitirle:
-
Cambiar el nombre, los apellidos y el correo electrónico de un usuario.
-
Cambiar los miembros de un grupo.
-
Cambiar el nombre de un grupo.
-
Crear un grupo.
-
Eliminar un grupo: desvincule el grupo en Push Groups con la opción de eliminar de la aplicación.
-
Activar o desactivar un usuario: un usuario activado recibirá un correo electrónico de activación.
Los espacios de trabajo tienen un aspecto similar al de los grupos de usuarios en Okta, pero solo permiten gestionar sus miembros. No se puede crear un nuevo espacio de trabajo ni cambiar el nombre de uno existente.
Después de añadir o eliminar un usuario de un grupo de espacio de trabajo, puede comprobar el resultado a través de la interfaz del espacio de trabajo de Altium 365.

-
El nuevo usuario de SCIM debería poder iniciar sesión mediante SSO.
-
El nuevo usuario de SCIM debería recibir automáticamente una invitación al espacio de trabajo.
-
No se enviará al usuario ninguna invitación por correo electrónico.
Expanda la sección desplegable que aparece a continuación para ver un ejemplo paso a paso del proceso de integración y aprovisionamiento con Microsoft Entra ID como proveedor de identidad:
Inicio de sesión SAML con Microsoft Entra ID
Integración con Microsoft Entra ID
Aplicación SAML:
-
Inicie sesión en el centro de administración de Microsoft Entra.
-
Seleccione Identity y, a continuación, la opción Enterprise applications.

-
Cree su propia aplicación.

-
Seleccione Users and groups y, a continuación, Add user/group.


-
Seleccione Single sign-on, Step 1 y, a continuación, Edit.


-
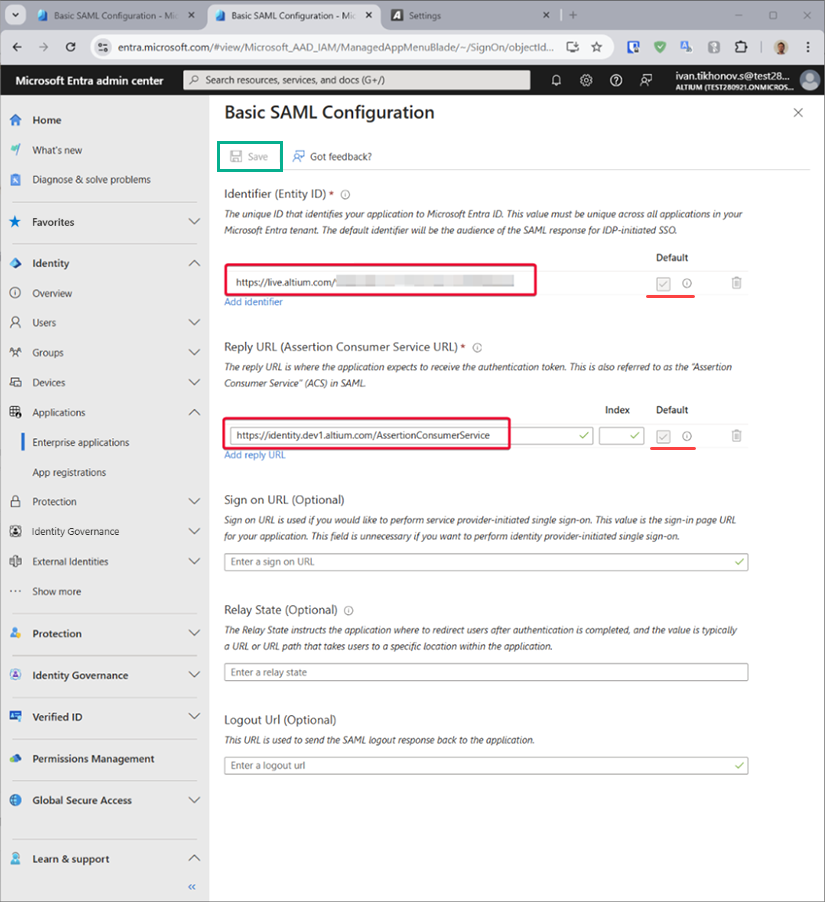
Copie (
) las entradas Entity ID y Single Sign On URL de la sección Altium Sign-On Settings de la página Authentication del panel de empresa. Pegue las cadenas copiadas en los campos Entity ID y Assertion Consumer Service URL del área de configuración SAML de la aplicación de Microsoft Entra. Asegúrese de que las casillas Default estén marcadas para estos campos y guarde la configuración.
-
Descargue el XML de metadatos de federación creado.

-
Cargue el XML de metadatos de federación en la página Authentication del panel de empresa (la región 2. SAML Identity Provider configuration de la sección Altium Sign-On Settings) y pruebe la conexión de integración SAML.
Aprovisionamiento:
-
En la pantalla de administración de la aplicación de Microsoft Entra, seleccione Provisioning en el panel izquierdo y, a continuación, el botón Get started.
-
Establezca Provision MODE en
Automatic. -
Copie (
) las entradas Base URL y API Token de la sección Provisioning de la página Authentication del panel de empresa y péguelas en los campos Tenant URL y Secret Token, respectivamente.
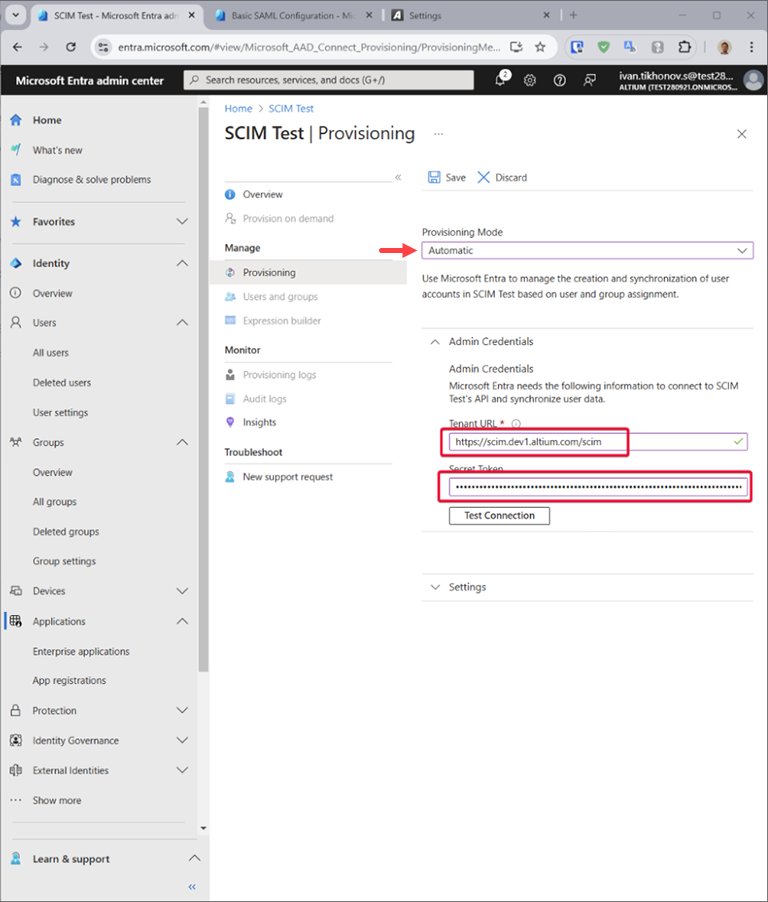
-
Haga clic en el botón Test Connection de aprovisionamiento de Microsoft Entra y, si las credenciales se autorizan correctamente, Save la configuración.

-
En la sección Mappings, hay dos conjuntos de asignaciones de atributos que puede seleccionar: uno para objetos de grupo y otro para objetos de usuario.

-
Seleccione cada asignación para revisar los atributos que se sincronizan desde Microsoft Entra ID con su aplicación. Los atributos seleccionados como propiedades de coincidencia se utilizan para identificar los usuarios y grupos correspondientes en su aplicación durante las operaciones de actualización. Seleccione Save para aplicar los cambios.

Si lo desea, puede desactivar la sincronización de objetos de grupo desactivando la asignación de grupos.
-
En Settings, el campo Scope define qué usuarios y grupos se sincronizan. Seleccione Sync only assigned users and groups (recomendado) para sincronizar únicamente los usuarios y grupos asignados en la página Users and groups.

-
Una vez completada la configuración, establezca Provisioning Status en Activado.

-
Seleccione Save para iniciar el servicio de aprovisionamiento de Microsoft Entra.
Expanda la sección desplegable de abajo para ver un ejemplo paso a paso del proceso de integración de JumpCloud como proveedor de identidad:
Configuración de SAML SSO con JumpCloud
Integración con JumpCloud como proveedor de identidad
-
En la interfaz de JumpCloud, seleccione SSO en el árbol de navegación y, a continuación, el botón Add New Application en la página SSO.

-
Introduzca '
saml' en el campo de búsqueda de la ventana de configuración para localizar e instalar Custom SAML App.
-
Asigne un nombre a su instancia de Custom SAML App; en este ejemplo, la etiqueta es '
Altium'.
-
Cambie a la pestaña SSO en la interfaz de configuración de JumpCloud. Copie (
) las entradas Entity ID y Single Sign On URL de la sección Altium Sign-On Settings de la página Authentication del panel de control de la empresa y péguelas en los campos SP Entity ID y Default URL, respectivamente.
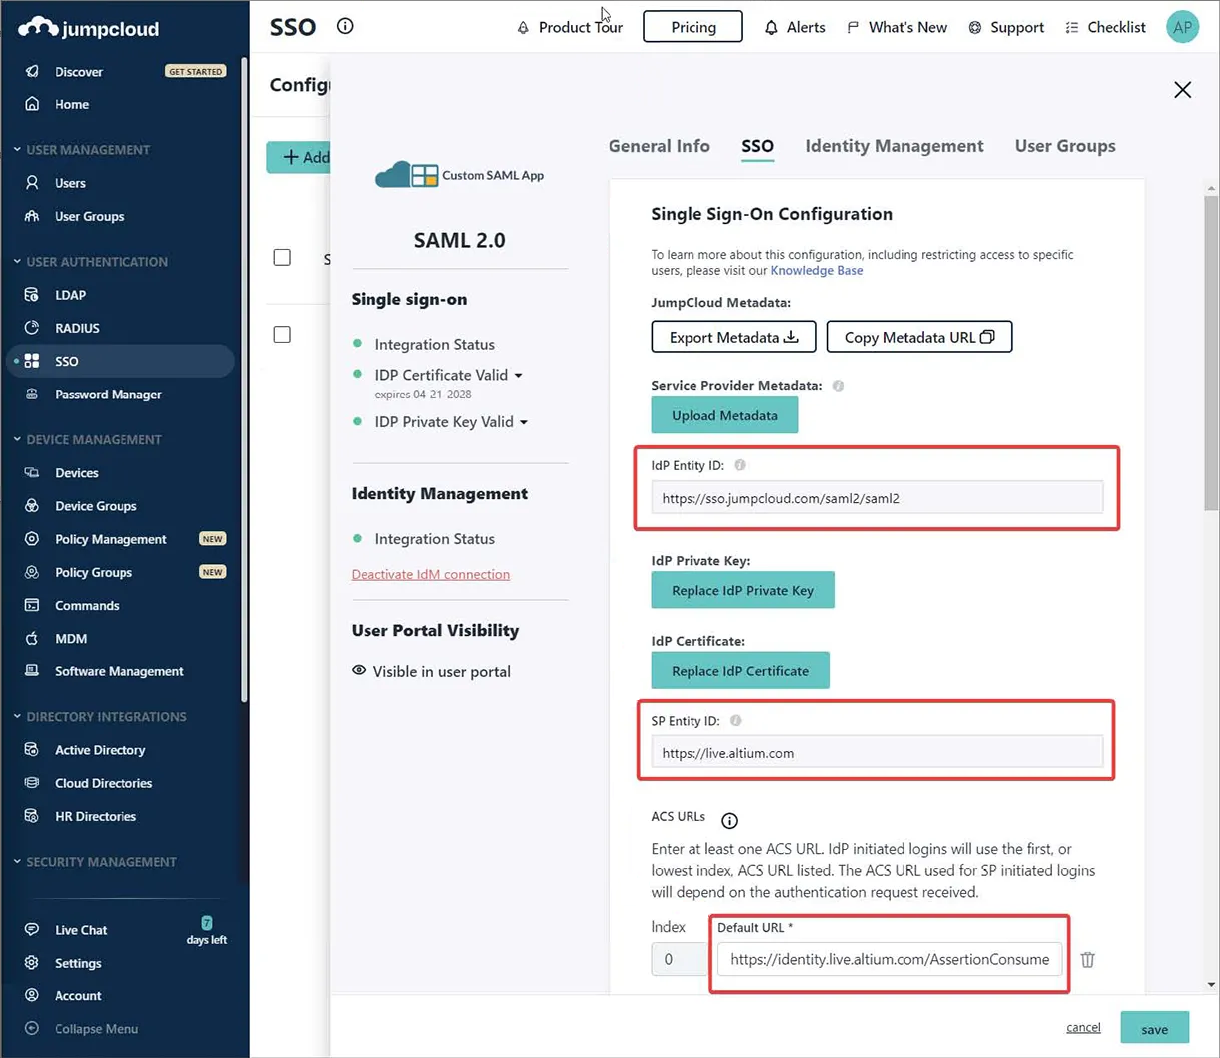
-
Introduzca el punto de conexión de JumpCloud IDP URL y habilite la opción Declare Redirect Endpoint.

-
Cambie a la pestaña Identity Management en la interfaz de JumpCloud. Copie (
) las entradas Base URL y API Token de la sección Provisioning de la página Authentication del panel de control de la empresa y péguelas en los campos Base URL y Token Key, respectivamente. Introduzca también una dirección de correo electrónico de prueba adecuada.
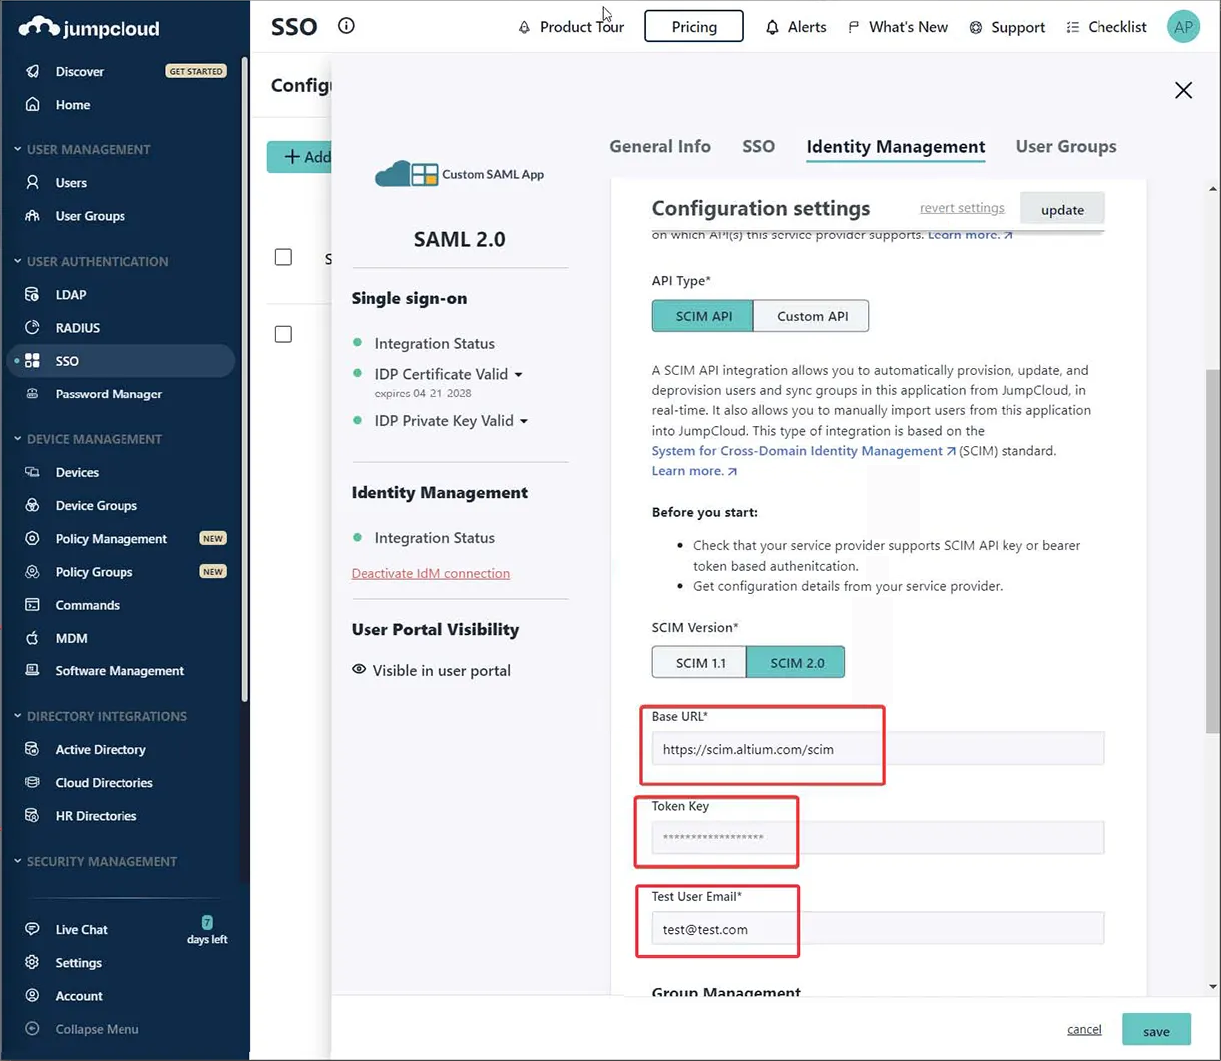
-
Realice una Test Connection, que mostrará un mensaje de confirmación en la parte superior derecha de la página (como se muestra a continuación).

-
Desactive (desmarque) la opción Group Management y, a continuación, Activate la configuración.

-
De vuelta en la pestaña SSO de la interfaz de JumpCloud, utilice la opción Export Metadata para descargar el archivo XML de metadatos SAML resultante.

-
En la página Authentication del panel de control de la empresa, importe el archivo XML de metadatos descargado y, a continuación, ejecute una prueba de integración con el botón Test Sign On. Debería mostrarse un resultado satisfactorio de la prueba de integración. Tras confirmar la conexión, puede habilitar la opción Altium Sign-On Settings y, a continuación, la opción SSO en la sección Authentication methods.
Expanda la sección desplegable de abajo para ver un ejemplo paso a paso del proceso de integración de Microsoft AD FS como proveedor de identidad:
Autenticación SSO SAML con Microsoft AD FS
Autenticación SSO SAML con los servicios federados de dominio administrativo de Microsoft (AD FS)
Siga los pasos que se describen a continuación para configurar el inicio de sesión de su organización de Altium 365 de modo que utilice su instancia de AD FS para la autenticación SSO.
Requisitos previos
-
Acceso de administrador a la cuenta de empresa de la organización en Altium 365.
-
Acceso de administrador a la instancia de AD FS.
Configuración de AD FS
-
Abra la aplicación AD FS Management (normalmente Start → Windows Administrative Tools → AD FS Management).
-
Vaya a Relying Party Trusts y haga clic en la opción Add Relying Party Trust... (1).
-
En la ventana emergente, asegúrese de seleccionar Claims aware (2) y haga clic en Start (3).

-
En el paso Select Data Source, seleccione Enter data about the relying party manually (1) y haga clic en Next (2).

-
Indique un nombre para mostrar para la relación de confianza. En este ejemplo se utiliza
AltiumLivecomo nombre para mostrar.
-
Según su configuración de seguridad, puede especificar un certificado opcional de cifrado de tokens. A efectos de esta guía, no utilizaremos ninguno.

-
En el paso Configure URL, asegúrese de seleccionar la opción Enable support for the SAML 2.0 WebSSO protocol (1) e introduzca
https://identity.live.altium.com/AssertionConsumerServiceen el campo Relying party SAML 2.0 SSO service URL: (2). Haga clic en Next (3).
-
En el paso Configure Identifiers, introduzca un identificador para esta relación de confianza en el campo de entrada (1). El identificador debe obtenerse de la entrada Entity ID, situada en el área SAML Single Sign-On de la página Dashboard Authentication. Asegúrese de hacer clic en el botón Add (2).

El resultado debería ser similar al siguiente. Haga clic en Next.

-
Según su configuración de seguridad, puede elegir políticas de control de acceso opcionales en el siguiente paso. En este ejemplo no seleccionaremos ninguna política adicional y continuaremos con la opción
Permit everyone.
-
Revise la configuración y seleccione Next.

-
No todos los ajustes están disponibles durante la configuración de la relación de confianza. Para permitir que se utilice
SHA-1como algoritmo hash seguro, haga clic con el botón derecho en el nombre de Relying Party Trust que acaba de añadir y seleccione Properties.
-
En la ventana de propiedades, seleccione la pestaña Advanced (1) y establezca
SHA-1como algoritmo hash seguro (2). Haga clic en OK para guardar los cambios.
-
De vuelta en la ventana de administración de AD FS, seleccione la relación de confianza de usuario de confianza que ha añadido y seleccione la opción Editar política de emisión de notificaciones...

-
En la ventana Edit Claim Issuance Policy, seleccione Add Rule...

-
En el paso Choose Rule Type del asistente, asegúrese de que esté seleccionado Send LDAP Attributes as Claims y, a continuación, haga clic en Next.

-
Indique un Claim rule name (1), seleccione
Active Directorycomo Attribute store (2) y seleccione un LDAP Attribute (3) del ID que contiene el nombre de usuario de la cuenta de Altium. Este atributo debe asignarse a Name ID en Outgoing Claim Type (3). Haga clic en Finish (4).
-
Asegúrese de guardar la política de emisión de notificaciones haciendo clic en OK.


Con esto finaliza la configuración de AD FS.
Configuración de Altium 365
-
Acceda a la página Authentication del panel de control de la empresa y cargue el archivo
FederationMetadata.xmlque ha descargado anteriormente (consulte la sección Configuración de SSO en el panel de control más abajo para obtener más información). La configuración debería importarse y deberían mostrarse los valores de X509 Certificate, Identity Provider Issuer y IdP Single Sign-On URL. Haga clic en el botón Test Sign On para probar la configuración. -
En la pantalla de inicio de sesión, introduzca las credenciales de usuario según los requisitos de su organización y haga clic en Sign in.

-
La aserción se enviará de vuelta a Altium 365. Si la pantalla muestra un mensaje Test SAML connection was successful!, la configuración se ha completado correctamente. Puede ver la respuesta SAML haciendo clic en el botón See Response. Haga clic en Back to Settings para volver a la página Authentication.
-
En la página Authentication, habilite las opciones Altium Sign-On Settings y SSO.
Con esto finaliza la configuración. A partir de este momento, los usuarios de su organización deberían poder iniciar sesión en Altium 365 utilizando el AD FS de su organización como proveedor de identidad SSO.
Expanda la sección desplegable a continuación para ver un ejemplo paso a paso del proceso de integración de AWS IAM Identity Center como proveedor de identidad:
Configuración de SSO SAML con AWS IAM Identity Center
Configuración de SSO SAML con Amazon Web Services (AWS) Identity Access Management (IAM) Identity Center
-
Vaya a IAM Identity Center y añada una aplicación SAML 2.0 personalizada (Add Application).


-
Copie (
) las entradas Entity ID y Single Sign On URL de la sección Altium Sign-On Settings de la página Authentication del panel de control de la empresa y péguelas en la configuración de la URL de metadatos de AWS. Confirme la configuración con Submit.
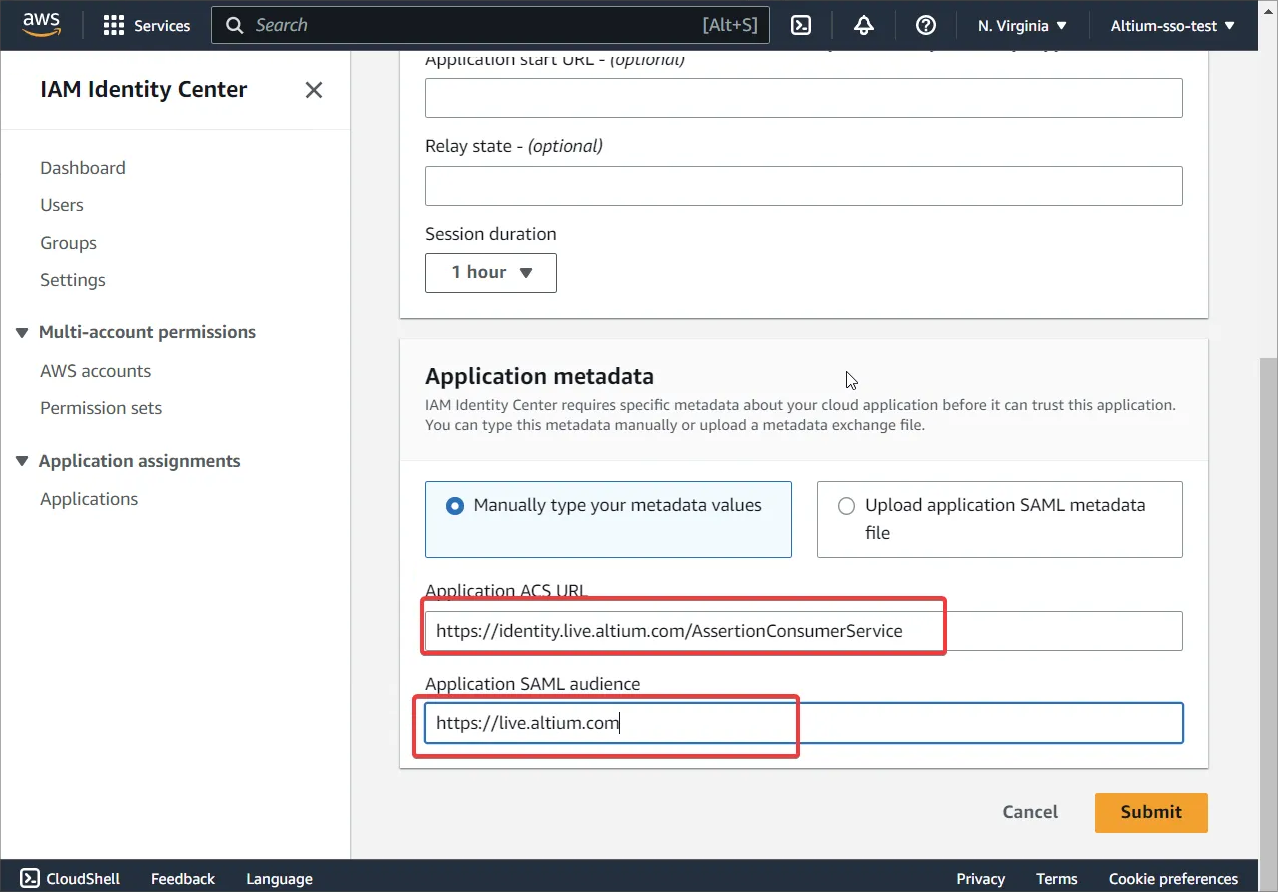
-
Descargue el archivo de metadatos del área IAM Identity Center metadata.

-
Vaya a Edit attribute mappings.

-
Añada
${user:email}y Format comounspecified.
-
Cree nuevos usuarios en AWS: los nombres de los usuarios deben tener el formato
user@domain.com.Asigne la aplicación a los usuarios creados o a un grupo.

-
La opción Provisioning de la página Authentication del panel de control de la empresa debe estar desactivada.
Actualmente, AWS no admite el aprovisionamiento automático de salida mediante SCIM.
-
Asegúrese de que existan los mismos usuarios tanto en Altium como en IAM. Los nombres de los usuarios deben seguir el formato
user@domain.com.
-
En la página Authentication del panel de control de la empresa, cargue el archivo XML que ha descargado anteriormente (consulte la sección Configuración de SSO en el panel de control más adelante para obtener más información). Haga clic en el botón Test Sign On para probar la configuración.
-
A continuación, se le redirigirá a la página de inicio de sesión de AWS. Introduzca sus credenciales de usuario de AWS. Debería volver al panel de control y ver el mensaje Test SAML connection was successful!.
-
Tras completar la prueba correctamente, active las opciones Altium Sign-On Settings y SSO.
Configuración de SSO en el panel de control
Para configurar el sistema SSO en Dashboard (si aún no lo ha hecho), utilice el botón  de la página Authentication para localizar y cargar el archivo XML de configuración de SAML del IdP generado por el IdP de su empresa; consulte los ejemplos de integración de IdP anteriores. También puede utilizar el enlace enter manually para añadir los elementos individuales (certificado de seguridad y URL) de la configuración.
El sistema analiza el archivo XML del IdP cargado para extraer los campos principales de configuración (X509 Certificate, URL de Identity Provider Issuer y IdP Single Sign-On URL), que se pueden editar manualmente si es necesario ( ).
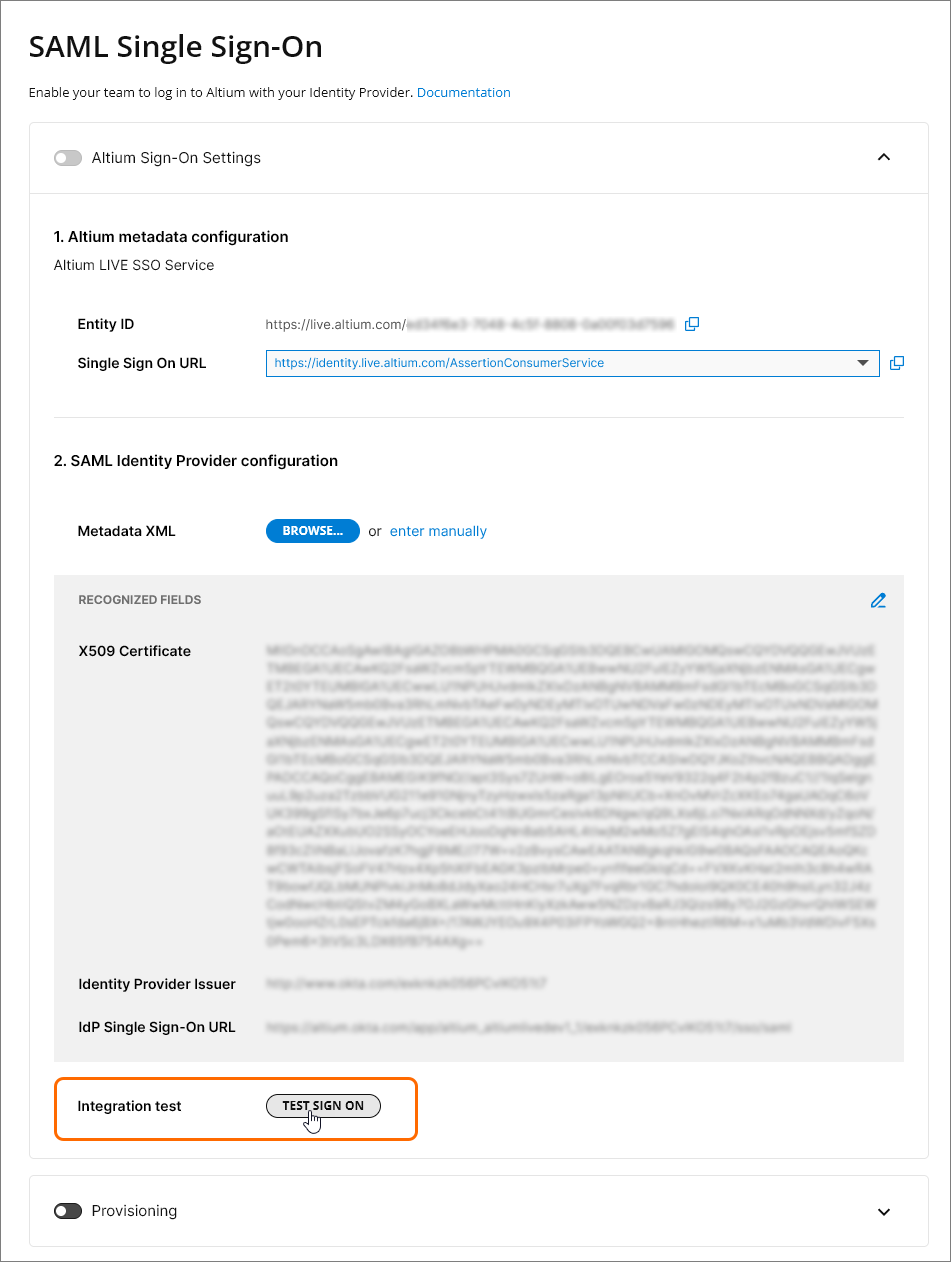
SSO no se activa hasta que se ejecuta una Integration Test, que se inicia mediante el botón  . Esta prueba verifica el proceso de identidad SSO y el inicio de sesión SSO de su empresa y, a continuación, muestra un mensaje de confirmación que incluye la opción de inspeccionar el código de resultado de autorización SAML (
 ).
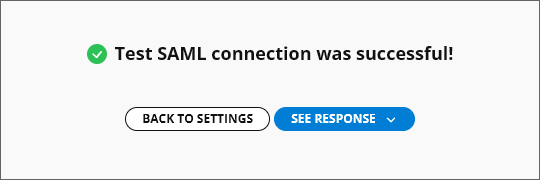
Al volver a la página Authentication, se indica que la comprobación de validez de la configuración se ha completado correctamente y se puede activar la función de inicio de sesión único de la cuenta de empresa ( ). Si SSO se desactiva posteriormente, ya sea manualmente o debido a un cambio de configuración, el botón estará disponible para poder repetir la prueba.
Varias organizaciones con un único proveedor de SSO
Si su empresa tiene más de una organización de Altium en su cuenta de Altium —por ejemplo, una organización para cada región del mundo—, puede utilizar un único proveedor de identidad SSO para gestionar la autenticación SSO de toda la empresa mediante un formato ampliado de Entity ID del panel de control.
El formato de Entity ID (de forma predeterminada, https://live.altium.com) se amplía con un sufijo GUID generado para la organización actual. Este formato de URL ampliado se puede utilizar para una aplicación específica del proveedor de SSO asociada a esa organización de Altium. Otras organizaciones de la cuenta de Altium de su empresa, con distintos sufijos GUID de Entity ID, pueden vincularse a diferentes aplicaciones SSO del mismo proveedor de identidad SSO. En la práctica, esto significa que la autenticación de inicio de sesión SSO de toda la empresa se puede gestionar desde un único proveedor de identidad SSO.
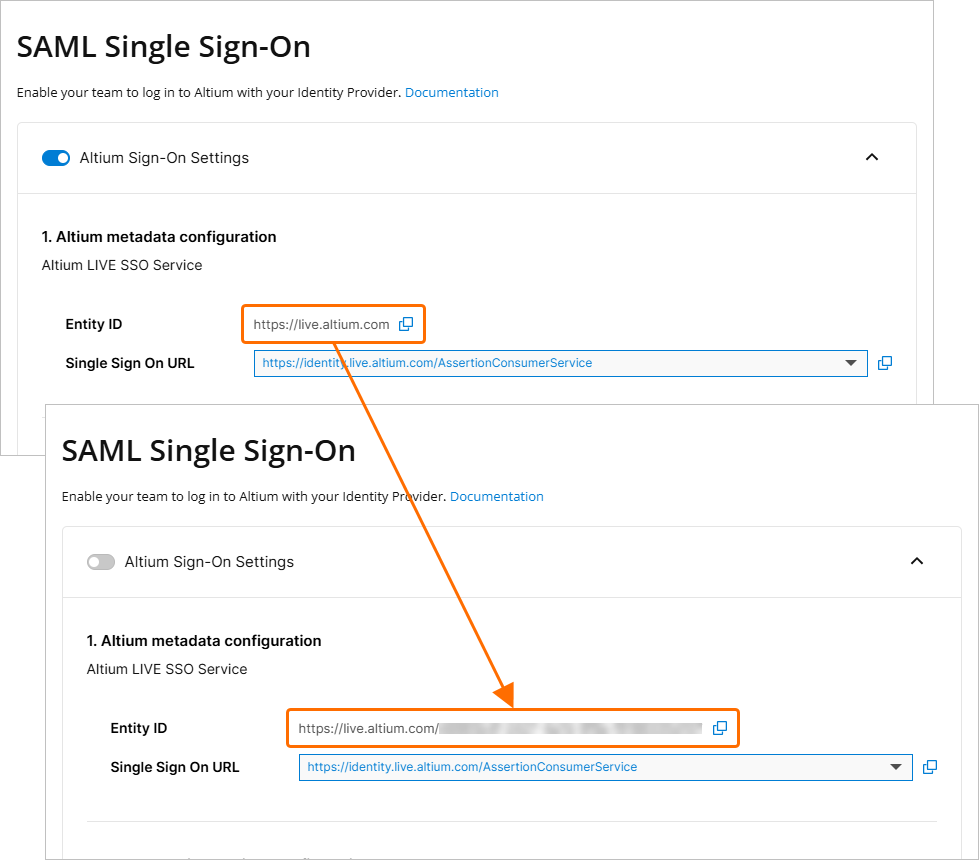 El ID de entidad ampliado, asociado a la organización actual del panel de control, se puede asignar a una aplicación específica del proveedor de SSO.
Para habilitar el Entity ID ampliado en una configuración de SAML SSO activa:
-
Desactive Altium Sign-On Settings.
-
Actualice la página para regenerar la URL de Entity ID con su formato ampliado:
https://live.altium.com/XXXXXXXXXX. Ahora se puede identificar específicamente la organización actual mediante su Entity ID ampliado. -
En la interfaz de gestión de aplicaciones del proveedor de identidad, cambie la referencia Entity ID de la aplicación —que suele tener un nombre similar a «Audiencia» o «Entidad»— por la nueva versión ampliada copiada del panel de control de Altium. Guarde la configuración.
-
Active Integration test en el panel de control y vuelva a activar Altium Sign-On Settings.
Este proceso se puede repetir para las demás organizaciones de Altium de su empresa, que deben vincularse a su propia aplicación dedicada dentro del proveedor de identidad SSO. A modo de referencia, en la guía de configuración de Microsoft Entra ID incluida aquí, se crea una aplicación con nombre en el paso 3 y se añade Identifier (Entity ID) en el paso 6.
Métodos de autenticación
Además de ofrecer una interfaz de configuración para la conectividad SSO de Altium, la página Authentication del panel de control también permite controlar, de forma global e individual, todas las opciones de inicio de sesión de los usuarios: el inicio de sesión tradicional con correo electrónico y contraseña, con Google®, Facebook® y Renesas, y el inicio de sesión único a través del proveedor de identidad de su organización. Las opciones activadas en la sección Authentication methods de la página determinan los métodos de inicio de sesión disponibles para todos los usuarios de la cuenta de empresa de su organización.
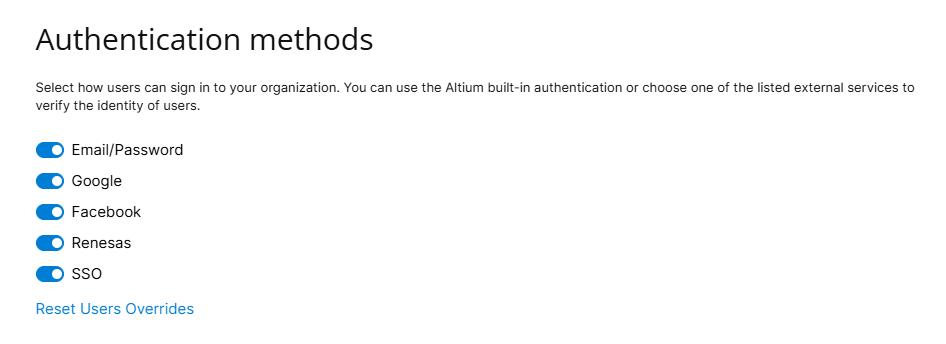
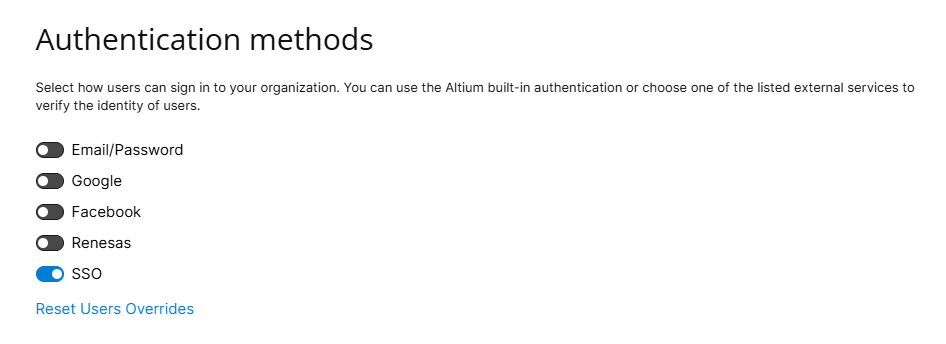
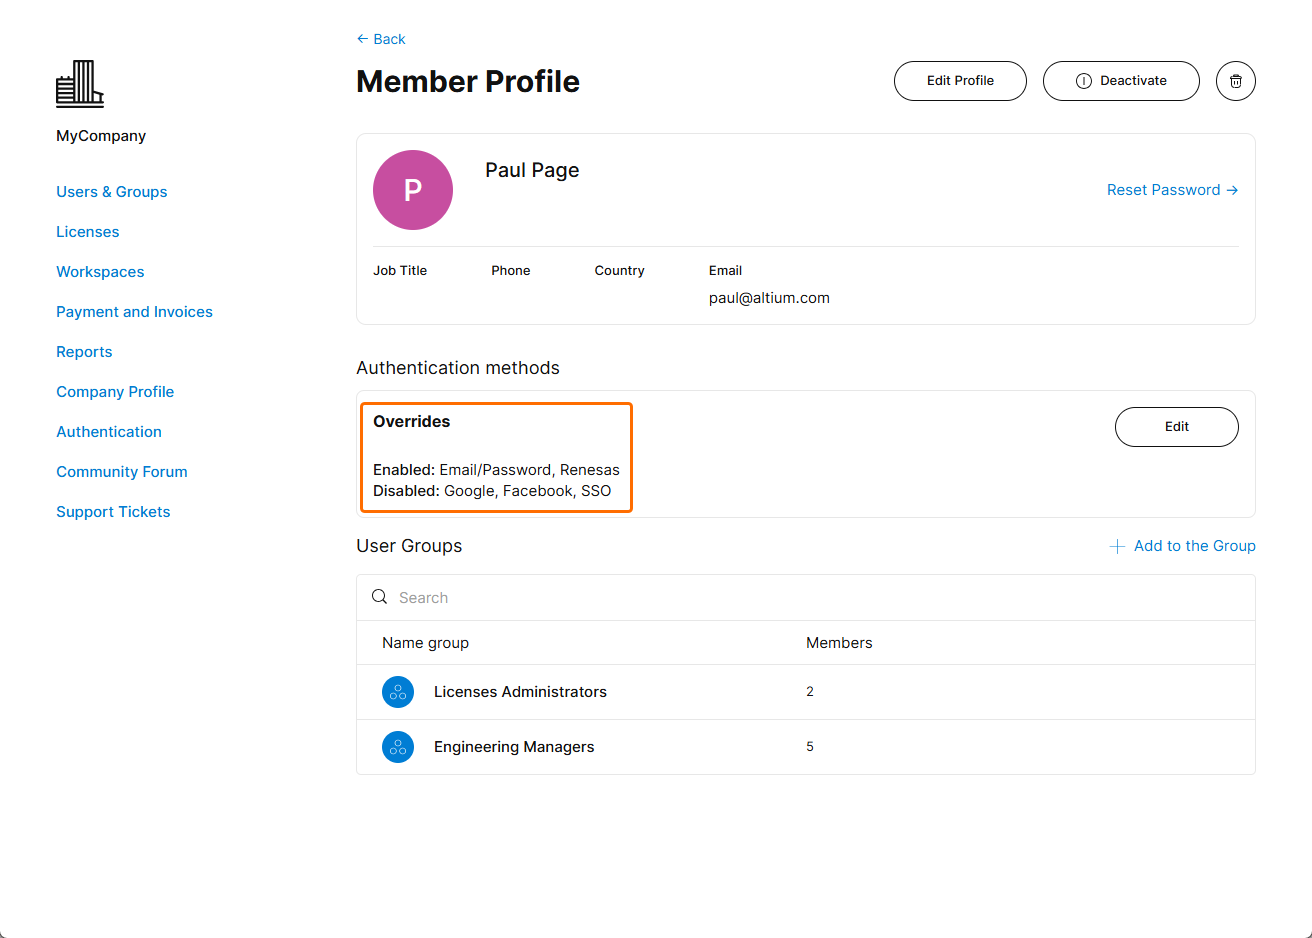
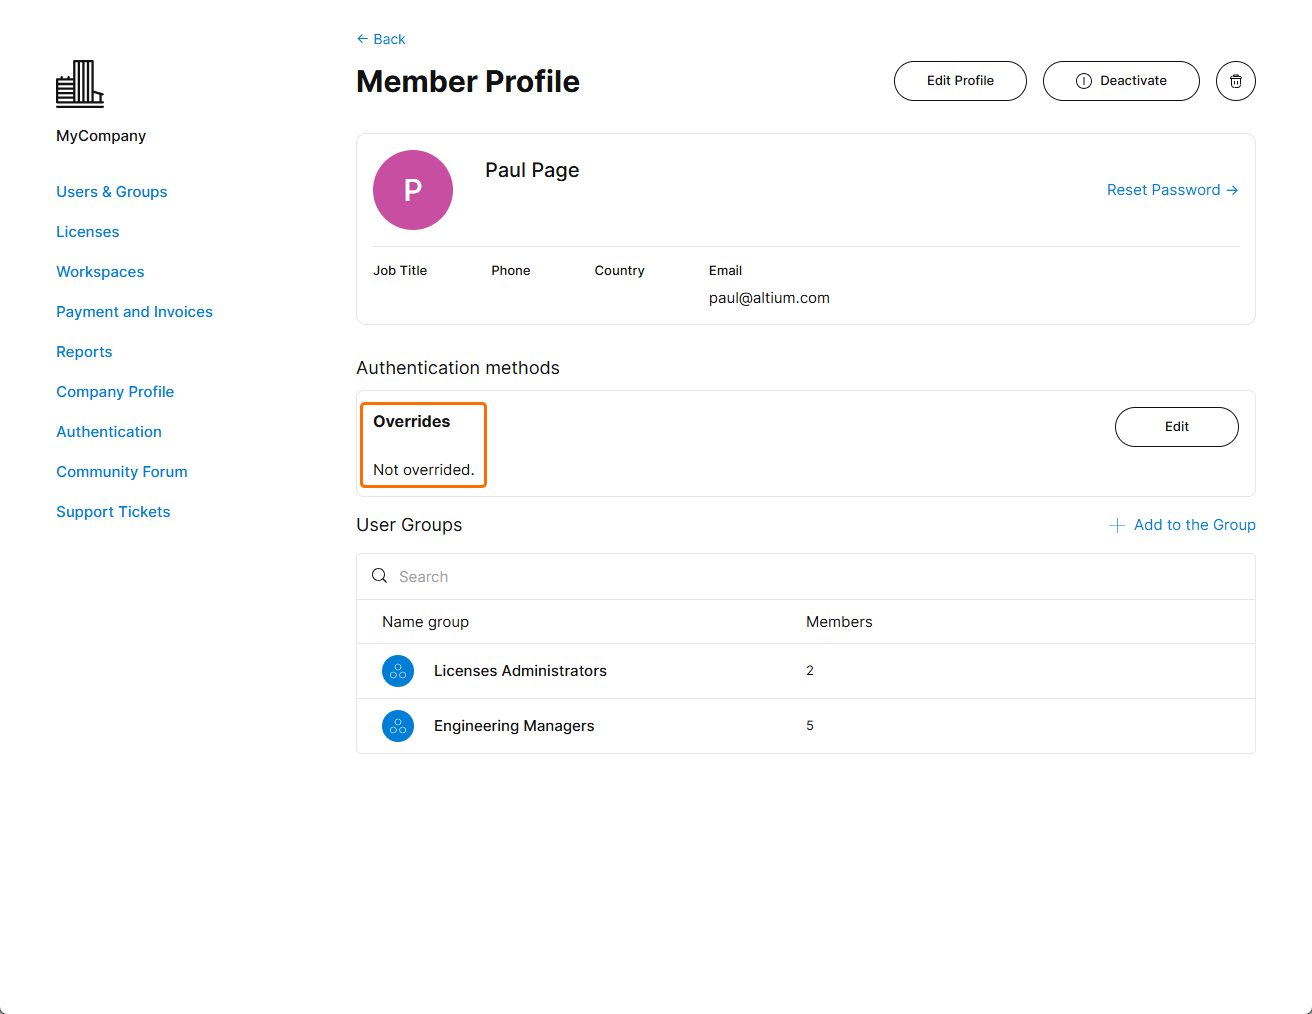
Las opciones de inicio de sesión de un usuario individual se pueden configurar editando los ajustes de su entrada en la cuenta de Altium Dashboard . Seleccione el botón  en la página Users del panel de control del usuario para acceder a sus opciones de anulación de los ajustes de inicio de sesión. Estos ajustes, cuando se editan con la opción Override Authentication methods habilitada, tendrán prioridad sobre los ajustes globales de inicio de sesión de la página Authentication únicamente para este usuario.
Los ajustes de anulación de la autenticación pueden utilizarse cuando el SSO es el método de inicio de sesión obligatorio para una organización (todas las demás opciones están deshabilitadas globalmente), pero un usuario concreto necesita un tipo específico de acceso, por ejemplo, solo mediante correo electrónico/contraseña.
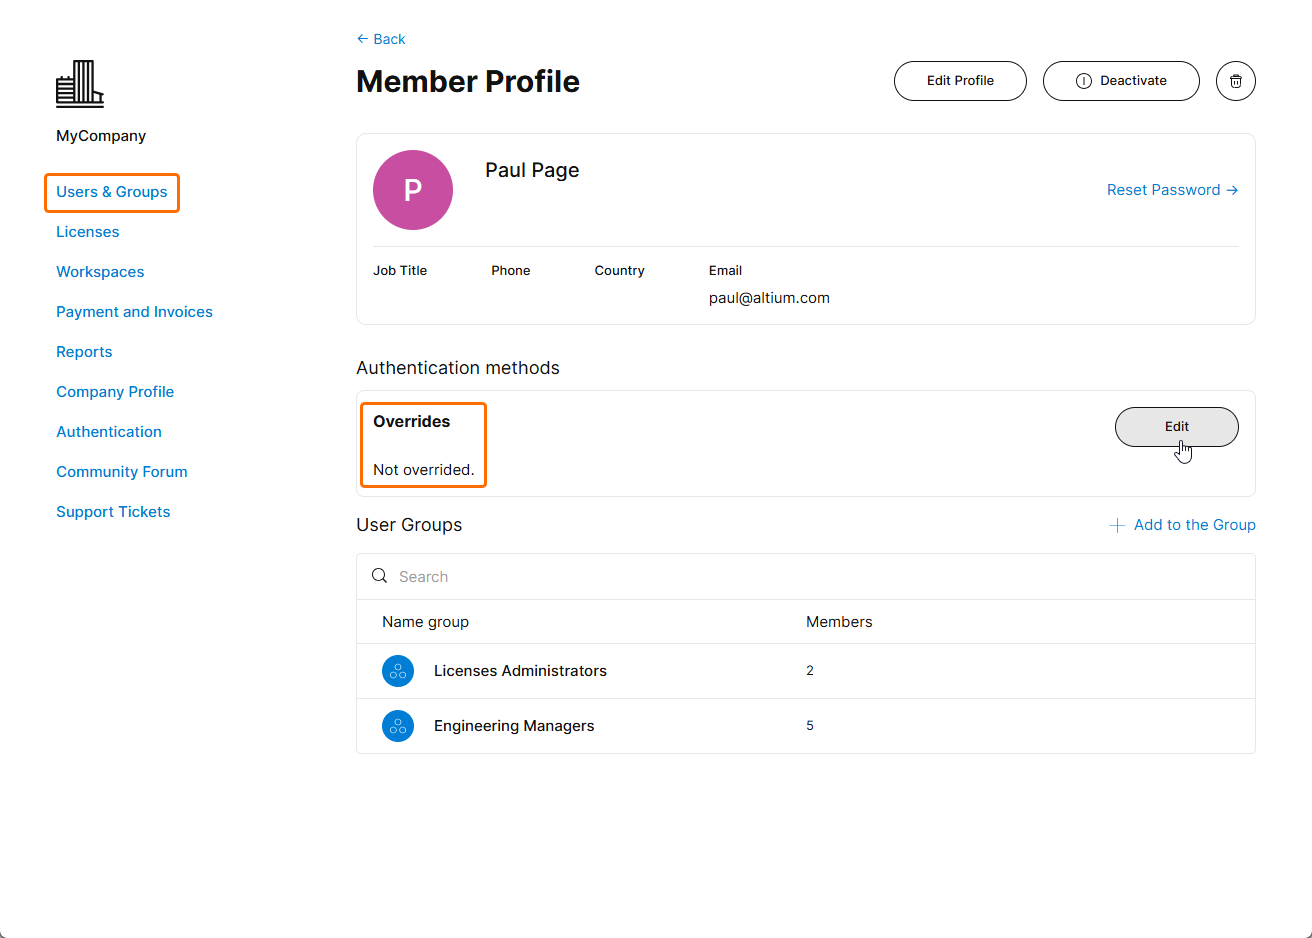
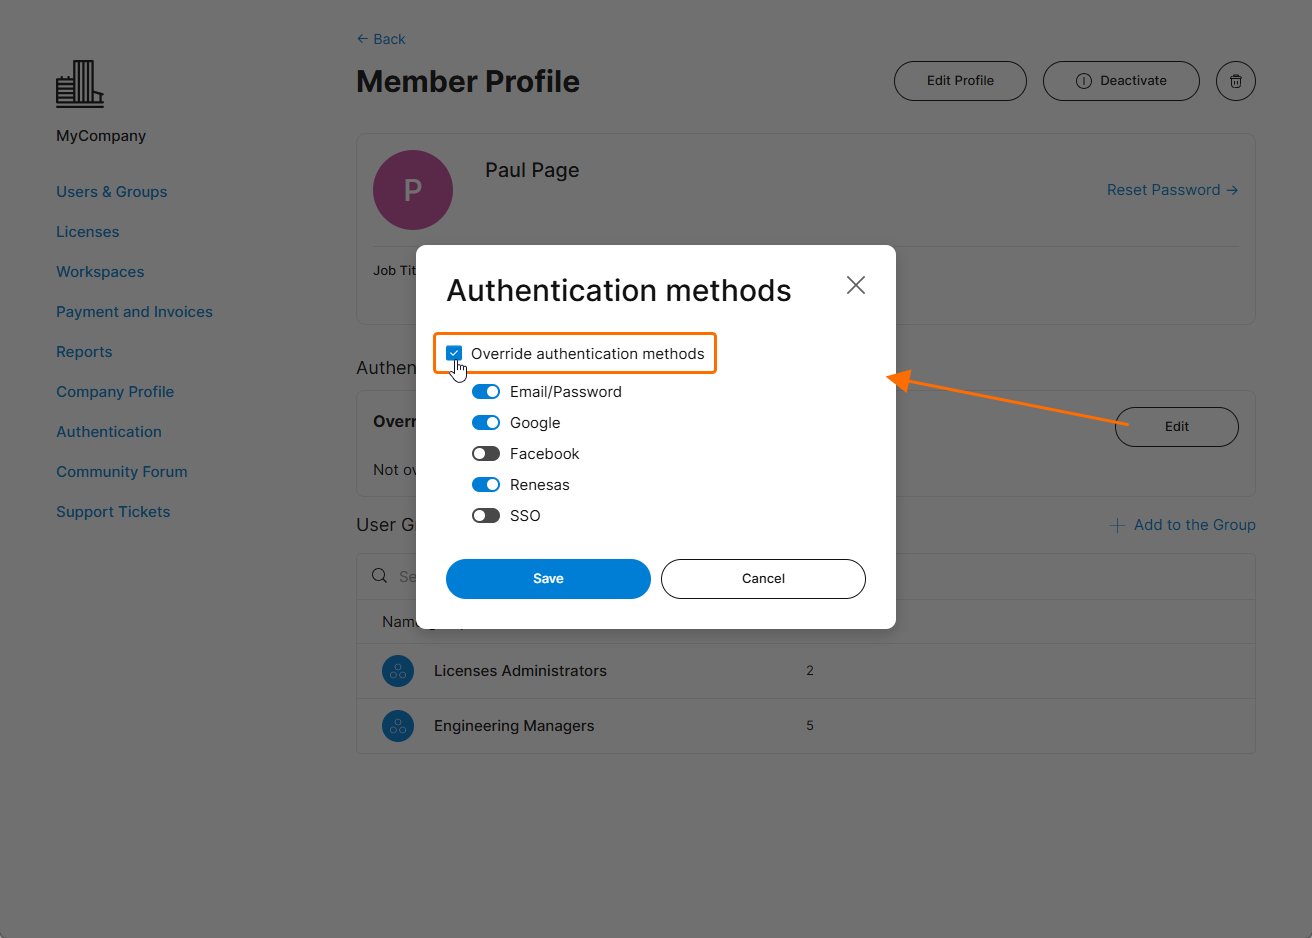
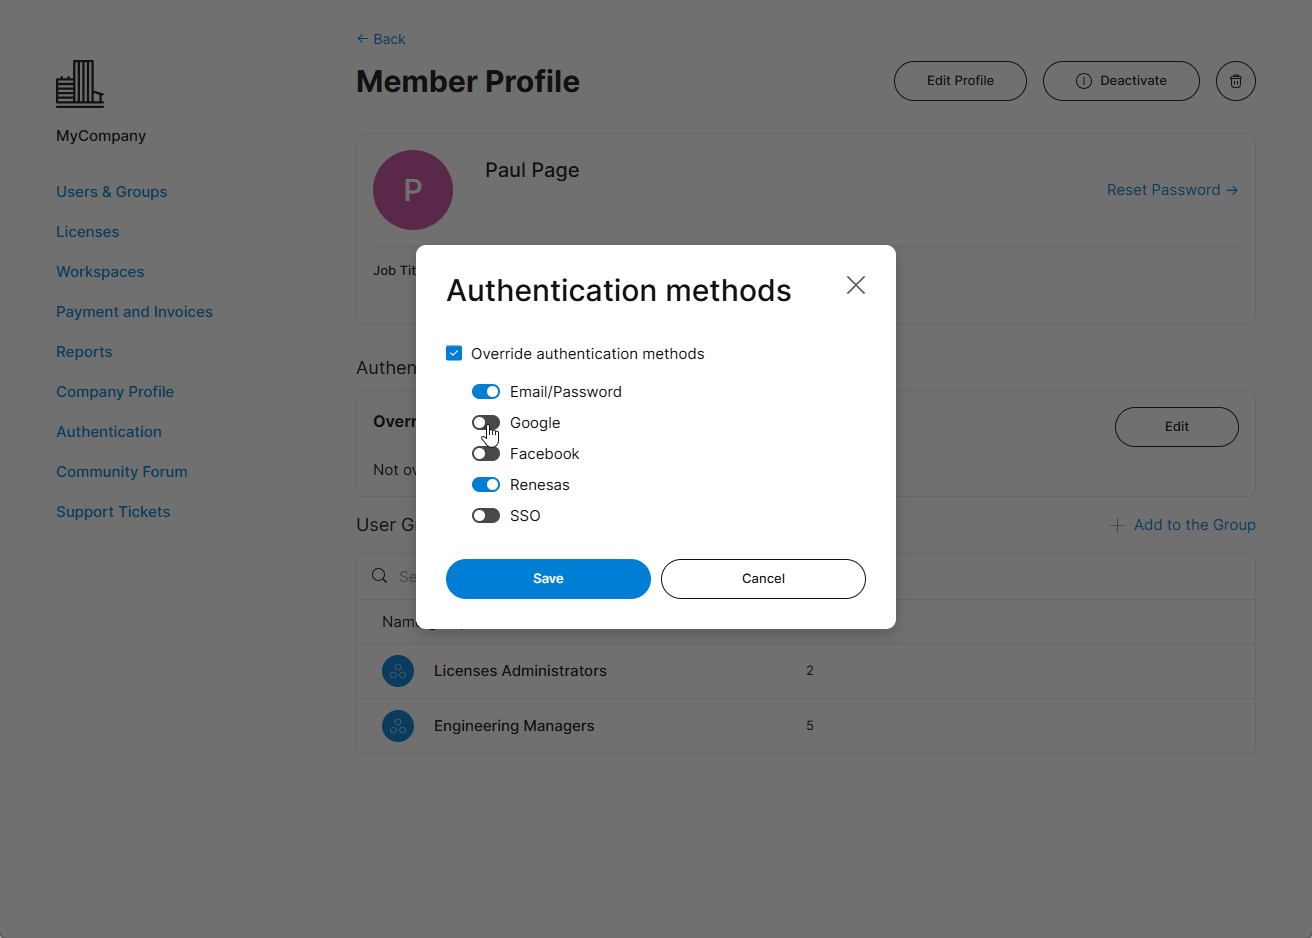
Aquí, el método de autenticación Google está deshabilitado para este miembro. Confirme los nuevos ajustes con el botón  .
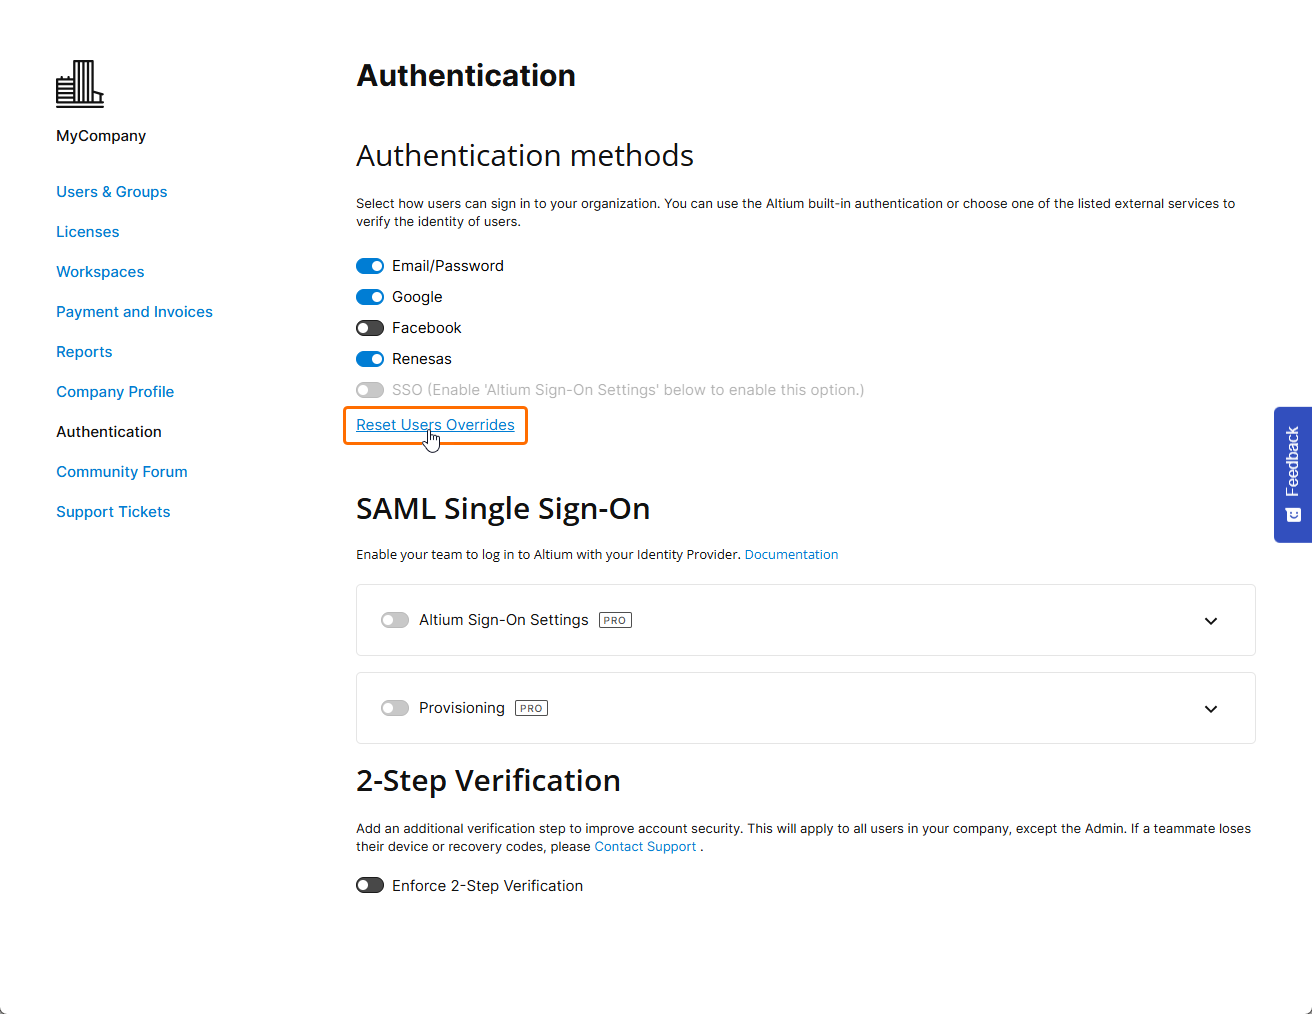
Los métodos de inicio de sesión de cada usuario que se hayan especificado mediante los ajustes de Override Authentication methods (como se muestra arriba) se pueden restablecer a sus valores predeterminados con la opción Reset users overrides de la sección Authentication methods de la página Authentication. Esto restablecerá los ajustes individuales de inicio de sesión de todos los usuarios a los métodos de autenticación globales que estén seleccionados actualmente en la página Authentication.
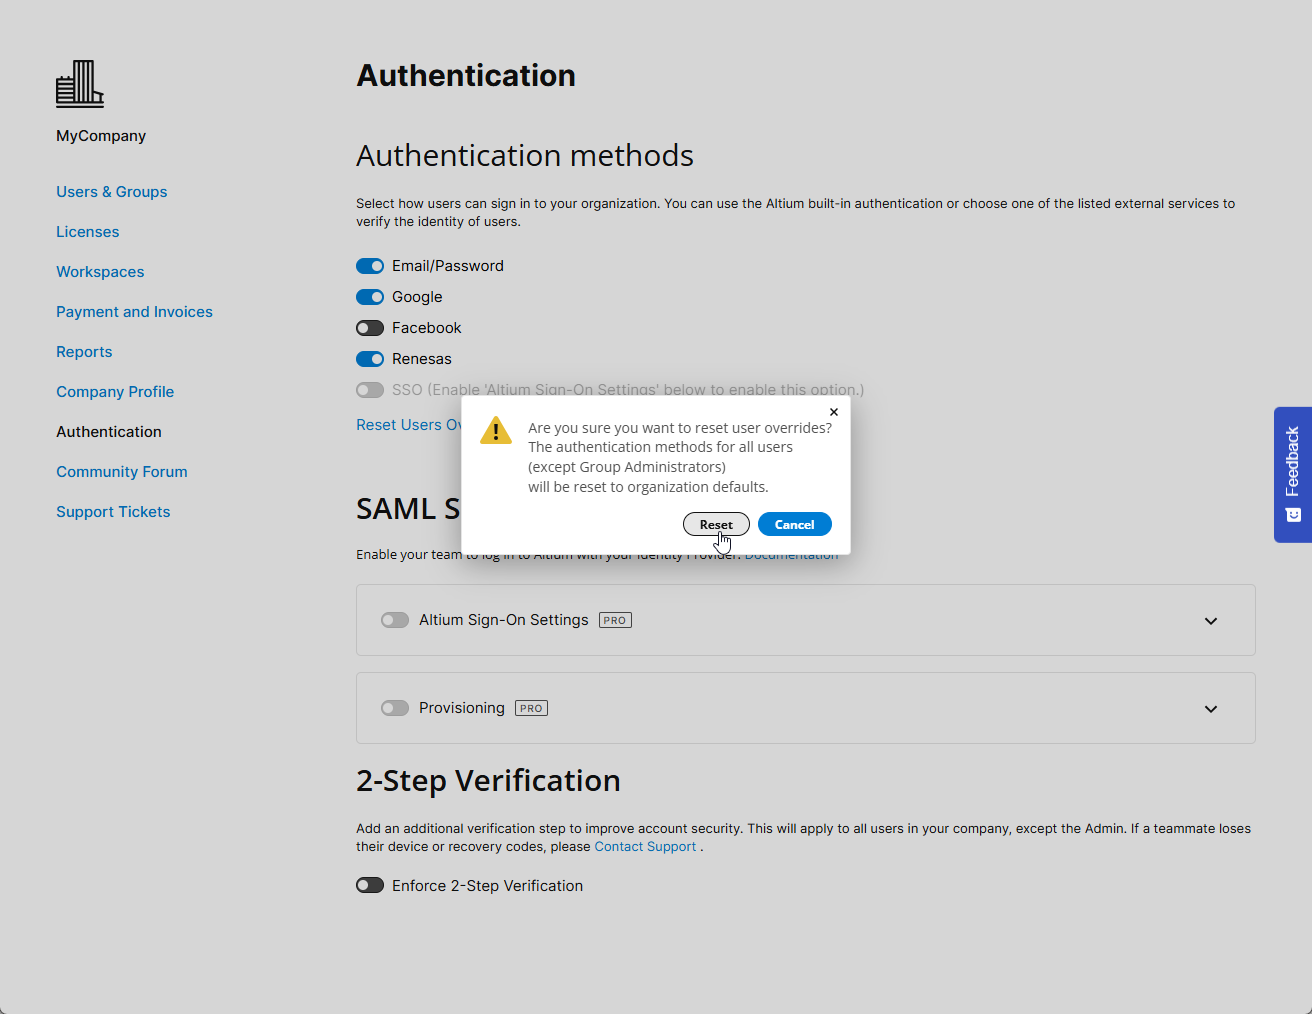
Confirme el proceso de restablecimiento de los métodos de autenticación con el botón  del cuadro de diálogo de confirmación.
Configuración de la verificación en dos pasos
Los administradores de grupo de una cuenta de empresa pueden configurar la verificación en dos pasos para proporcionar una capa adicional de seguridad que permita a los usuarios confirmar su identidad al intentar iniciar sesión en sus cuentas de Altium con sus credenciales de correo electrónico/contraseña. El método de verificación adicional puede configurarse para enviar una contraseña de un solo uso (OTP) por correo electrónico o para generar una OTP en una aplicación de autenticación, como Google Authenticator u Okta Verify. La verificación en dos pasos puede ser obligatoria para todos los usuarios de la cuenta de empresa, o cada usuario puede configurarla para su propia cuenta.
La configuración de la verificación en dos pasos para toda la cuenta de empresa la realiza un administrador de grupo de la cuenta en la sección 2-Step Verification de la página Dashboard Authentication. Para ello, habilite la opción Enforce 2-Step Verification y seleccione el Method que necesite, ya sea OTP via Email o OTP via Authenticator App. Si selecciona la opción OTP via Authenticator App, elija el App que necesite en la lista desplegable:
-
Okta – seleccione esta opción para utilizar la aplicación Okta Verify.
-
Google – seleccione esta opción para utilizar la aplicación Google Authenticator.
-
Other – seleccione esta opción para utilizar una aplicación de autenticación distinta de Okta Verify o Google Authenticator, por ejemplo, Microsoft Authenticator.
Opcionalmente, introduzca un enlace en el campo Instructions Link (Optional) (este enlace se mostrará en la página 2-Step Authentication cuando un usuario intente iniciar sesión).


Cuando la verificación en dos pasos sea obligatoria y se haya elegido el método OTP via Authenticator App , el usuario deberá completar la configuración al intentar iniciar sesión por primera vez. Será necesario añadir un código de autenticación a la aplicación de autenticación preferida escaneando el código QR proporcionado con la aplicación o introduciendo la clave secreta. A continuación, deberá introducir el código generado por la aplicación en el campo Enter code. Después de hacer clic en Continue, se proporcionarán varios códigos de recuperación que podrán utilizarse si se pierde el acceso al código de autenticación en la aplicación. Estos códigos deben guardarse en un lugar seguro. Haga clic en Done para completar el inicio de sesión en la cuenta de Altium.

Como alternativa, si la verificación en dos pasos no es obligatoria para toda la cuenta de empresa (la opción Enforce 2-Step Verification está deshabilitada en la página Dashboard Authentication), puede configurarse para cada cuenta de Altium. Una vez que haya iniciado sesión en su cuenta de Altium, acceda a su perfil (haciendo clic en su avatar o imagen de usuario en la esquina superior derecha de la ventana del navegador y seleccionando My Profile en el menú desplegable) y abra la página Authentication. En la sección 2-Step Verification de la página, habilite la opción Enable 2-Step Verification y seleccione el Method que necesite, ya sea OTP via Email o OTP via Authenticator App.
-
Si ha elegido el método OTP via Email , se enviarán mensajes de correo electrónico con códigos de verificación a la dirección de correo electrónico de su perfil.

-
Si ha elegido el método OTP via Authenticator App , seleccione el App que necesite en la lista desplegable (Other, Okta o Google). En la ventana que aparece, complete la configuración de la aplicación tal como se describe más arriba.

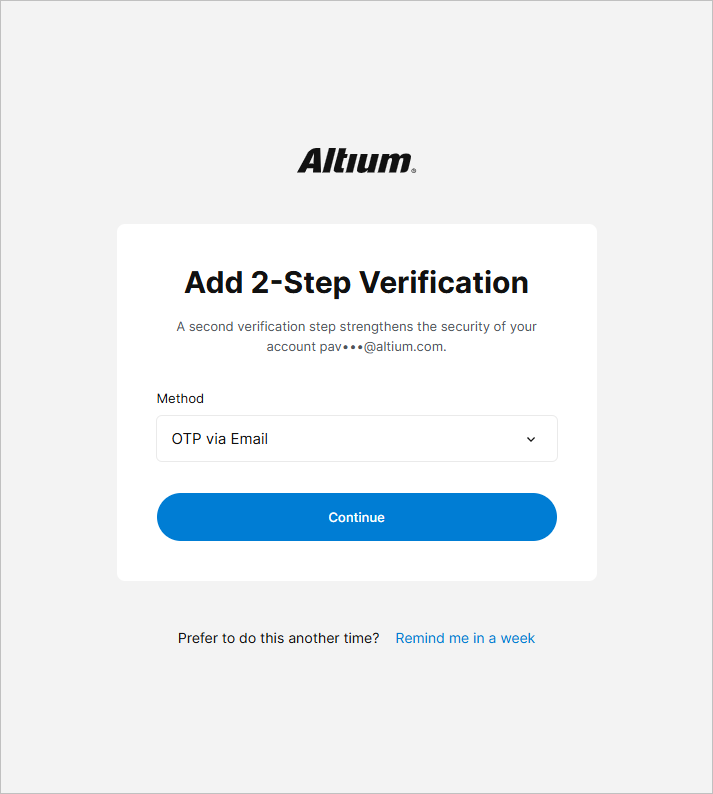
Si la cuenta de Altium de un usuario forma parte de la cuenta de Altium de una empresa y aún no tiene configurada la verificación en dos pasos, se le sugerirá que la configure al iniciar sesión con su correo electrónico y contraseña, aunque la verificación en dos pasos no sea obligatoria para toda la cuenta de empresa. Seleccione el Method que prefiera y siga los pasos siguientes para configurar la verificación en dos pasos (la configuración se realiza de forma similar a la descrita más arriba). Como alternativa, haga clic en Remind me in a week para posponer la configuración de la verificación en dos pasos.
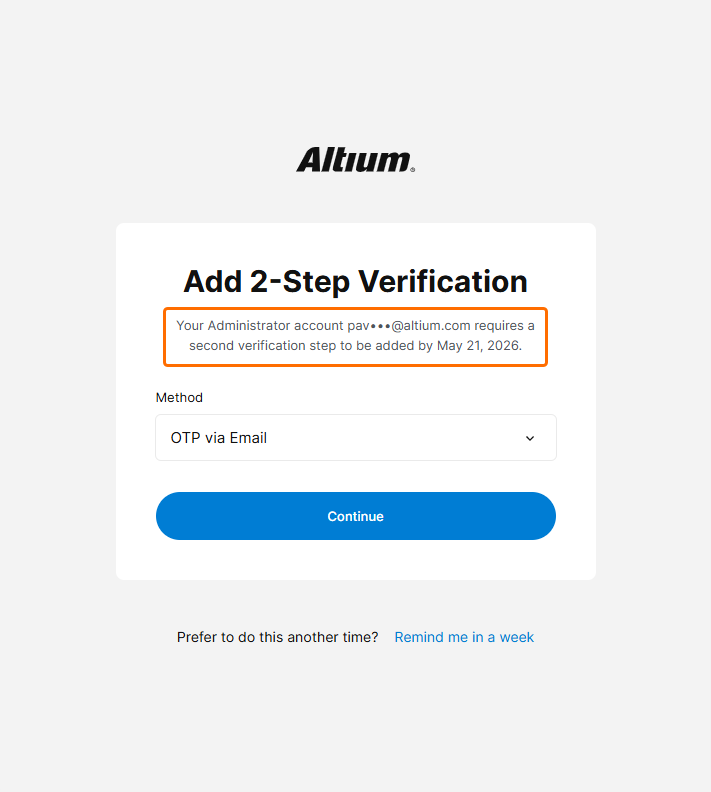 ).
Autenticación basada en el dispositivo
Los usuarios pueden configurar un método de autenticación compatible con su dispositivo (como Windows Hello o Face ID) al iniciar sesión en la cuenta de Altium.
Para configurar la autenticación basada en el dispositivo, haga clic en el botón de la huella dactilar en la página de inicio de sesión de Altium (https://auth.altium.com/).
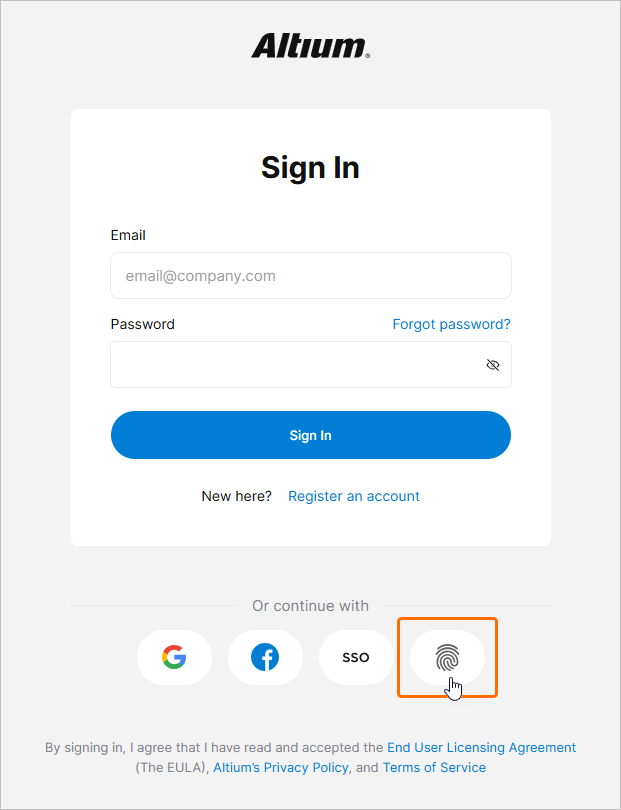
En el siguiente paso, complete el inicio de sesión con su contraseña y haga clic en Continue.
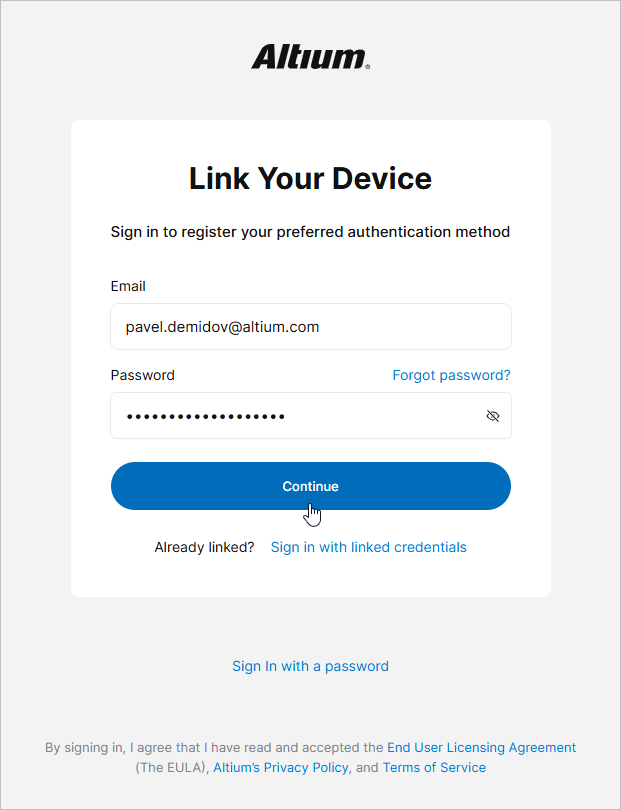
Según su dispositivo, se le indicarán los pasos necesarios para completar la configuración del método de autenticación correspondiente. Cuando haya terminado, introduzca el Device Name deseado y haga clic en Done.
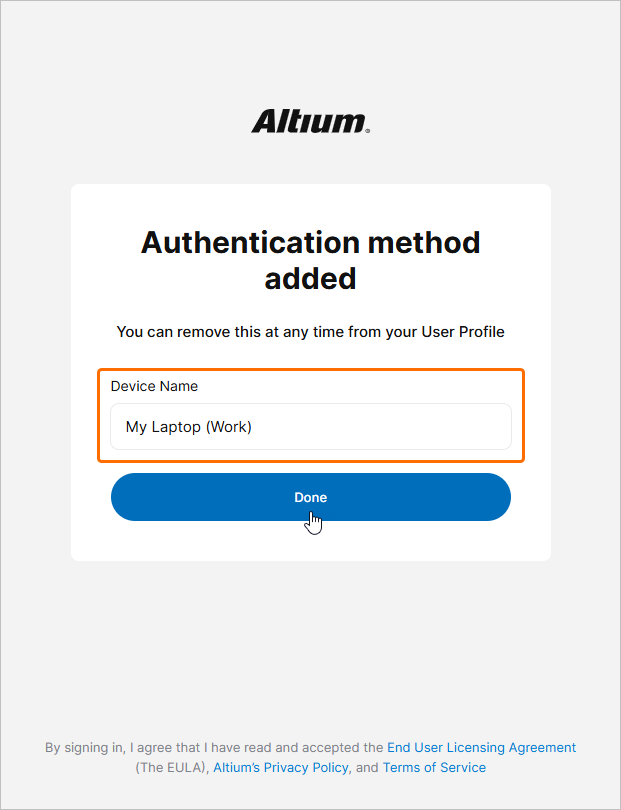
La próxima vez que elija iniciar sesión mediante la autenticación basada en el dispositivo (haciendo clic en el botón de la huella dactilar en la página de inicio de sesión de Altium), se le sugerirá que utilice el método configurado para iniciar sesión.
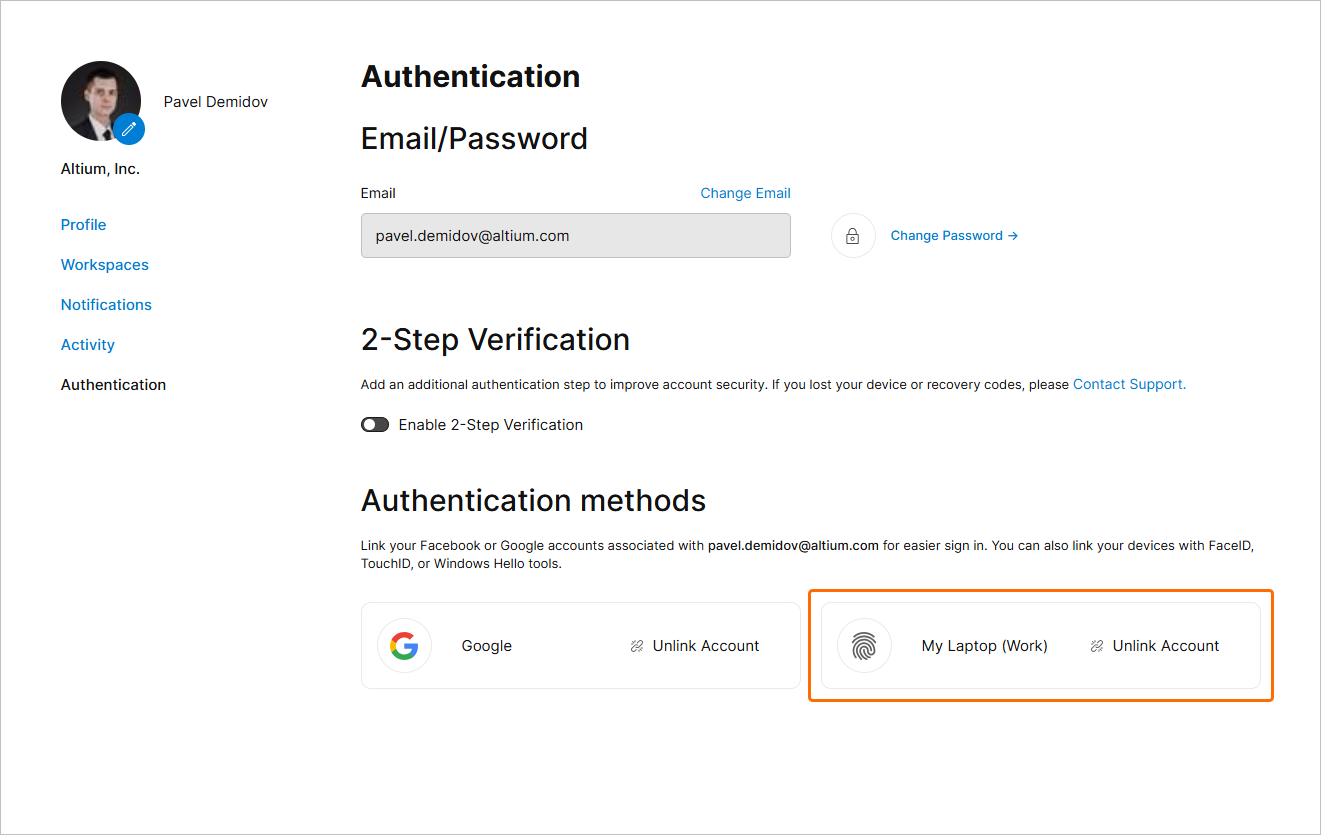
Los métodos de autenticación basada en el dispositivo configurados se pueden consultar en su perfil. Acceda a su perfil (haciendo clic en su avatar o imagen de usuario en la esquina superior derecha de la ventana del navegador y seleccionando My Profile en el menú desplegable) y abra la página Authentication. Los métodos configurados aparecerán en la sección Authentication methods de la página. Para eliminar un método configurado, utilice el control Unlink account de su entrada.
Vincular una cuenta de Renesas
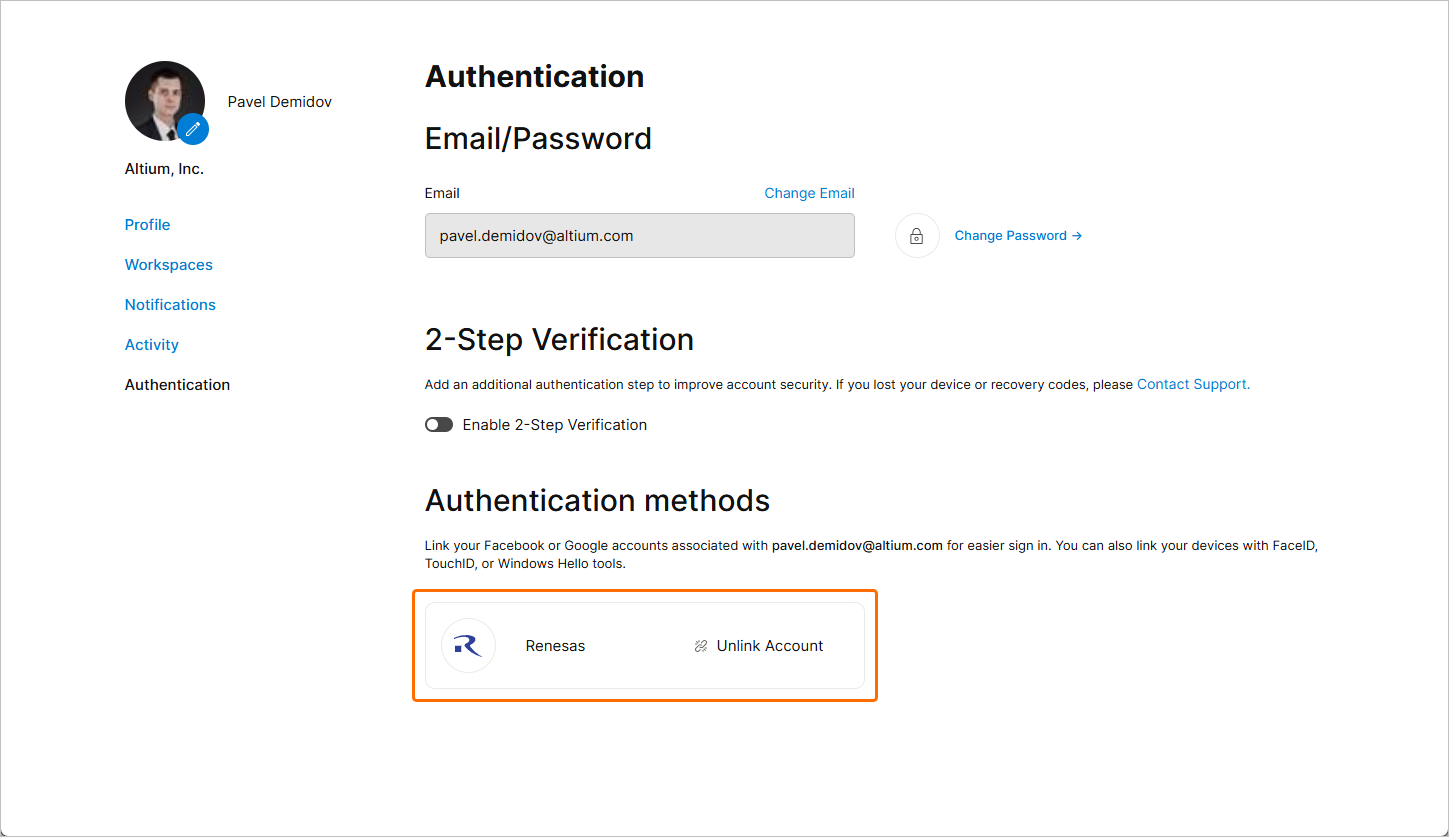
También puede vincular su cuenta de Altium a su cuenta de Renesas para utilizar esta última al iniciar sesión en la cuenta de Altium. Para ello, acceda a su perfil (haciendo clic en su avatar o imagen de usuario en la esquina superior derecha de la ventana del navegador y seleccionando My Profile en el menú desplegable) y abra la página Authentication. En la sección Authentication methods de la página, haga clic en el control Link account del recuadro Renesas.
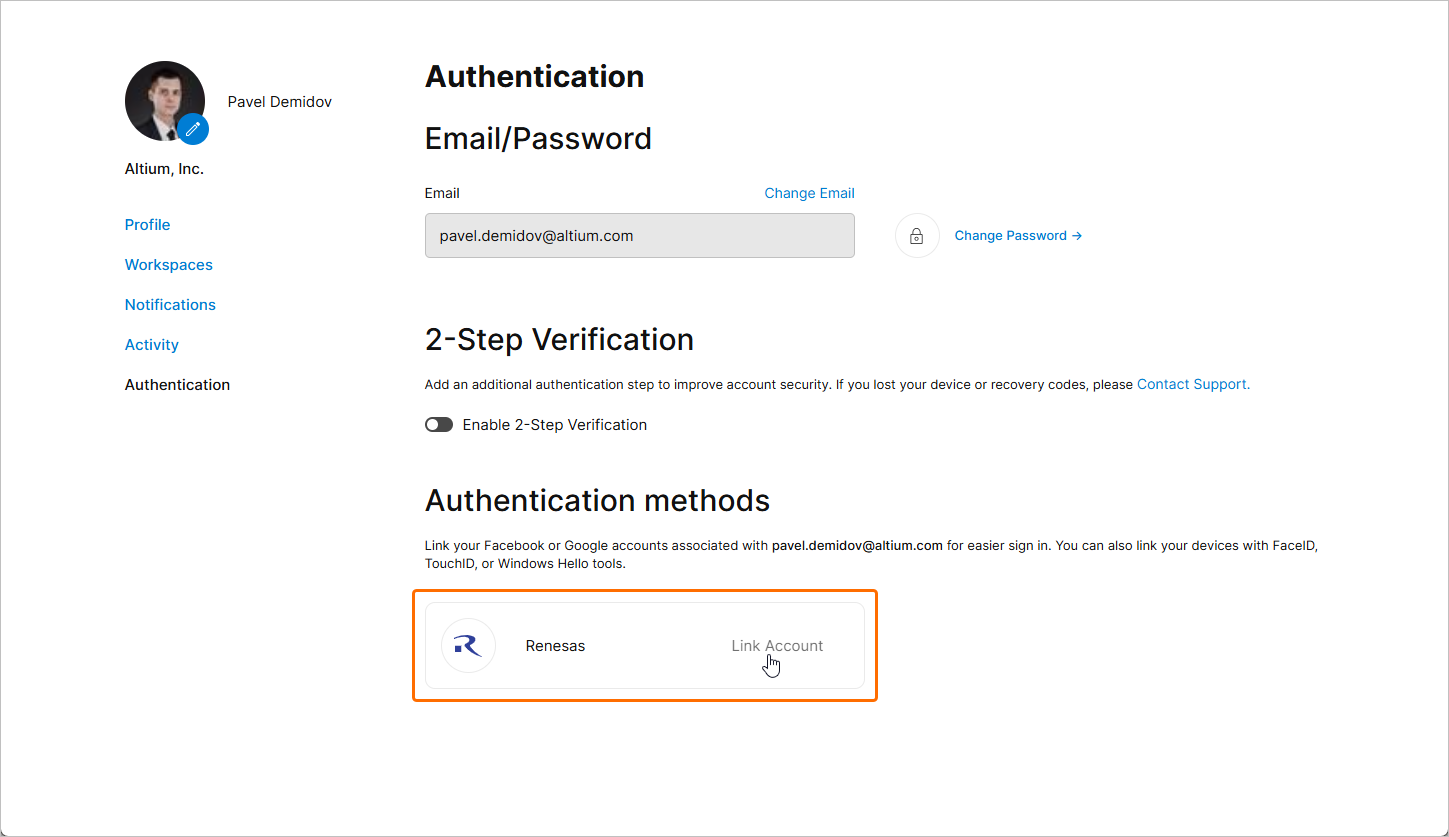
Utilice las páginas siguientes para iniciar sesión en su cuenta de Renesas y vincularla a su cuenta de Altium. Una vez vinculada la cuenta de Renesas, su recuadro aparecerá en la página Authentication con el control Unlink account, que permite eliminar el vínculo entre las cuentas.
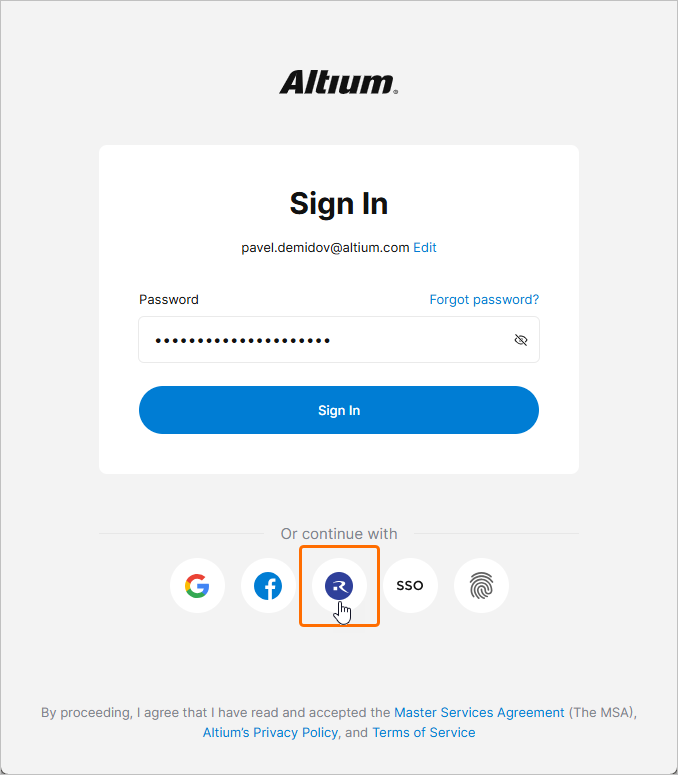
Si la configuración global e individual de los métodos de autenticación lo permite (más información), podrá utilizar la cuenta de Renesas vinculada para iniciar sesión en su cuenta de Altium.
 Localizado por IA