
Zarządzanie strukturą treści i dostępem
W skrócie
- Poznaj możliwości i ograniczenia stron Projects i Admin - Explorer.
- Dowiedz się, jak konfigurować udostępnianie folderów i elementów użytkownikom oraz grupom.
- Sprawdź, jak dziedziczone uprawnienia, własność i uprawnienia administratora wpływają na dostęp do zawartości przestrzeni roboczej.
Zarządzanie strukturą zawartości i dostępem w obszarze roboczym jest możliwe zarówno na stronie Admin – Explorer (przez administratora), jak i na głównej stronie Projects (przez członka obszaru roboczego z odpowiednimi uprawnieniami). Polecenia i funkcje dostępne na tych stronach umożliwiają:
-
Przeglądanie folderów i elementów w obszarze roboczym. Można tworzyć, edytować i usuwać foldery, budując w ten sposób strukturę obszaru roboczego. Usunięte foldery i elementy trafiają do Kosza, skąd można je trwale usunąć lub przywrócić.
-
Definiowanie zasad udostępniania na poziomie folderów i elementów. Pozwala to określić, kto może widzieć poszczególne treści w obszarze roboczym, a na poziomie folderów — czy inni użytkownicy mogą jedynie przeglądać folder i jego zawartość, czy także je edytować (czyli publikować, zatwierdzać lub przesyłać do niego dane projektowe).
-
Określanie, czy folder lub element (np. projekt) dziedziczy uprawnienia udostępniania z folderu nadrzędnego. Jest to ustawienie domyślne.
Pod względem struktury zawartości i zarządzania nią interfejsy stron Projects i Explorer różnią się możliwościami i wygodą obsługi:
-
Strona Projects obszaru roboczego umożliwia proste zarządzanie folderami i elementami projektów. Jest dostępna dla administratorów, właścicieli projektów i elementów oraz innych użytkowników z odpowiednimi uprawnieniami do edycji.
Uwaga: w tym interfejsie nie można edytować ani ustawiać uprawnień udostępniania folderu najwyższego poziomu Projects (domyślnie), ani utworzyć innego folderu najwyższego poziomu.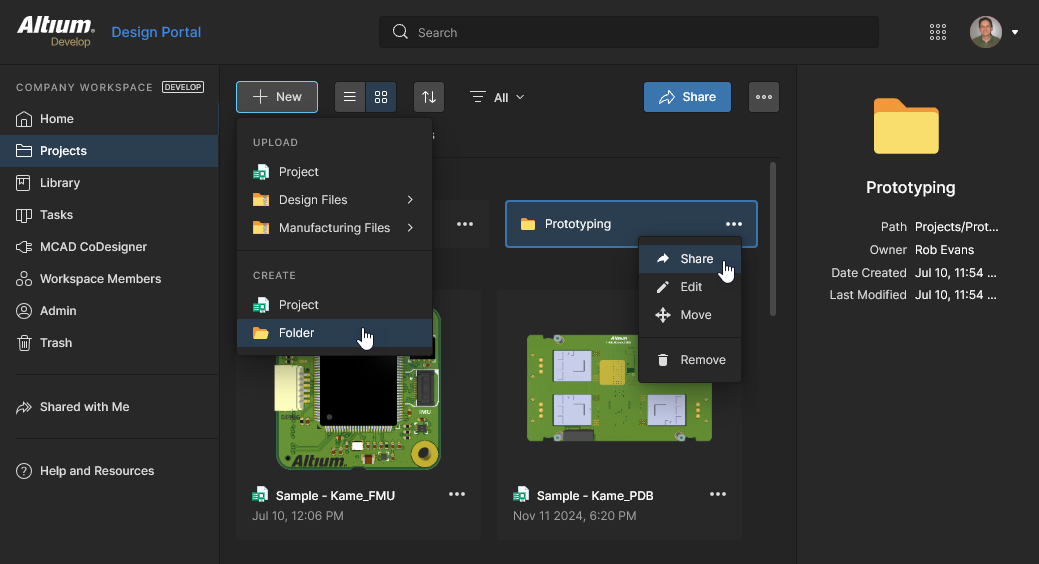 Większość zadań związanych z zarządzaniem strukturą obszaru roboczego i uprawnieniami można wykonać za pomocą poleceń na stronie Projects.
-
Strona Explorer obszaru roboczego, podobna do panelu Explorer w Altium Designer i dostępna wyłącznie dla administratorów, umożliwia zarządzanie wszystkimi folderami i elementami, w tym danymi wydań projektów, komponentami, zawartością zarządzaną itp.
Uwaga: w tym interfejsie nie można udostępniać projektu ani przenosić folderów i elementów.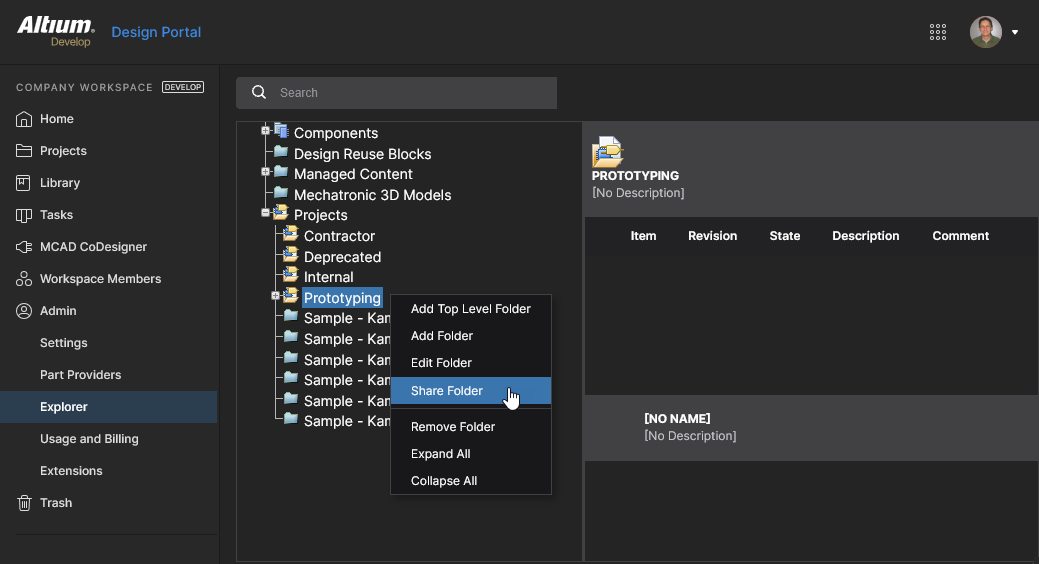 Strona Explorer zapewnia szczegółową kontrolę nad strukturą obszaru roboczego i ustawieniami uprawnień, w tym dostęp do folderu najwyższego poziomu Projects.
Udostępnianie folderów i elementów
Related page: Kontrolowanie dostępu do zawartości serwera (strona dotycząca Altium Designer)
Struktura folderów obszaru roboczego Altium 365 wykorzystuje zaawansowany mechanizm dziedziczenia uprawnień, oparty na propagowaniu uprawnień udostępniania z obiektów nadrzędnych do podrzędnych — folderów lub elementów projektowych, takich jak projekty, komponenty, pliki BOM, szablony itd. Rozwiązanie to upraszcza organizowanie struktury folderów obszaru roboczego i uprawnień udostępniania zgodnie z wymaganiami dostępu użytkowników firmy i grup użytkowników.
Obszar roboczy zapewnia następujące możliwości udostępniania:
-
Folder-level Sharing — umożliwia kontrolowanie, kto może widzieć poszczególne treści w obszarze roboczym, poprzez udostępnianie folderów. Pozwala to określić, czy inni użytkownicy mogą jedynie przeglądać folder i jego zawartość, czy również je edytować (czyli publikować, zatwierdzać lub przesyłać do niego dane projektowe). Pojedynczy obszar roboczy można podzielić na różne „strefy” zawartości z kontrolowanymi uprawnieniami na poziomie folderów. Dzięki temu zawartość można selektywnie udostępniać lub ukrywać zależnie od potrzeb, zapewniając właściwym osobom odpowiedni dostęp do właściwych danych.
-
Item-level Sharing — umożliwia kontrolowanie, kto może widzieć poszczególne elementy w udostępnionym folderze i uzyskiwać do nich dostęp. Ten bardziej szczegółowy poziom udostępniania pozwala zastąpić lub rozszerzyć zestaw uprawnień odziedziczonych przez element z folderu nadrzędnego. Jeśli użytkownik ma dostęp do samego folderu, może przeglądać lub edytować (zgodnie z uprawnieniami) znajdujące się w nim elementy, które zostały mu udostępnione.
Powyższe możliwości udostępniania działają zgodnie z mechanizmem dziedziczenia uprawnień obszaru roboczego. Najprościej mówiąc, uprawnienia nadane folderowi są propagowane w dół hierarchii folderów poprzez relacje nadrzędny–podrzędny — od folderu do podfolderu, kolejno w dół.
Ta struktura dziedziczenia uprawnień jest zachowywana (o ile nie zostanie celowo wyłączona w którymś miejscu hierarchii) zarówno podczas dodawania folderów do hierarchii, jak i podczas dodawania w niej uprawnień. Jeśli dodatkowe uprawnienia zostaną nadane folderowi, który nie jest folderem najwyższego poziomu, lecz znajduje się wewnątrz hierarchii, będą dziedziczone w dół od tego poziomu bez wpływu na istniejące uprawnienia.


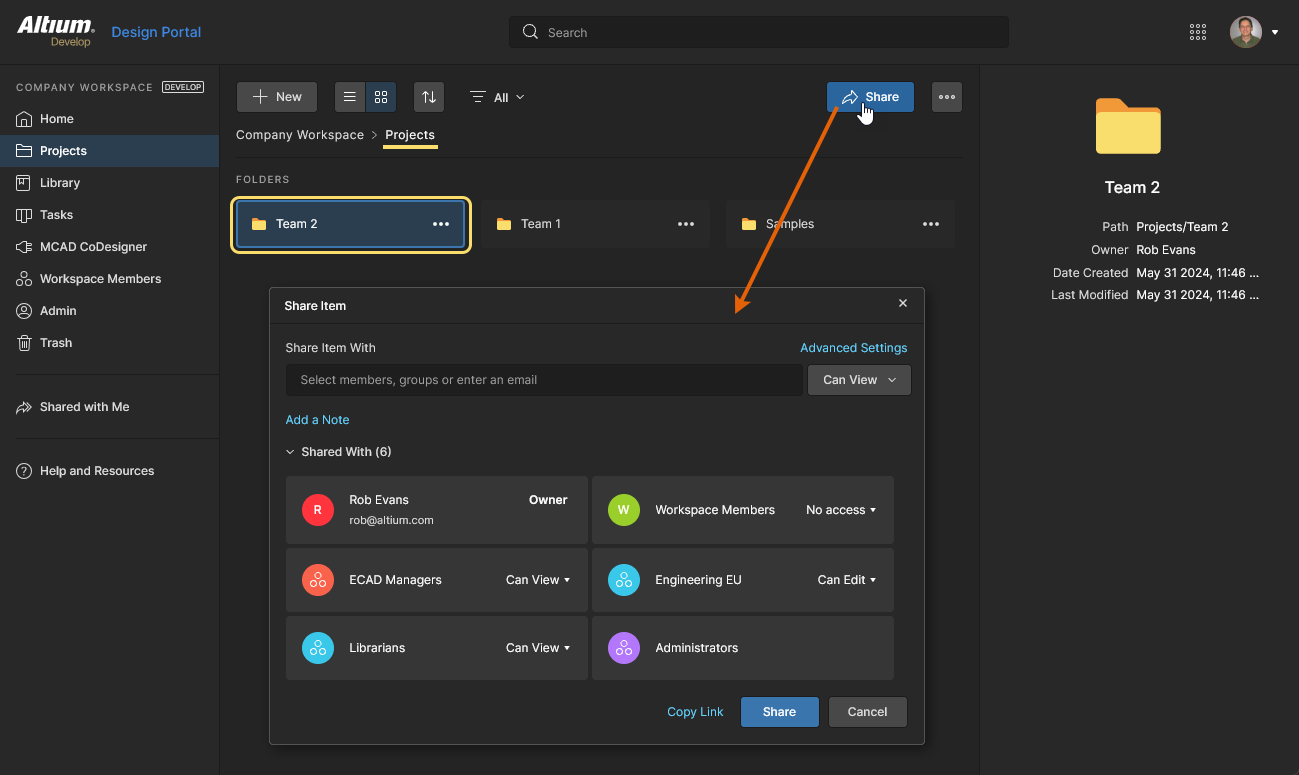
Na stronie Projects obszaru roboczego dostęp do uprawnień folderów projektów oraz ich zmianę umożliwiają opcje Share interfejsu. Zaznacz wpis folderu, a następnie wybierz przycisk  u góry lub opcję Share z menu
 tego wpisu, aby otworzyć okno Share Item.
 Pamiętaj, że:
-
domyślnie — po pierwszej aktywacji obszaru roboczego — folder najwyższego poziomu Projects nie jest dostępny na stronie Projects, ale stanie się dostępny po utworzeniu innych folderów najwyższego poziomu. Interfejs strony Explorer zawsze umożliwia dostęp do folderu Projects.
-
interfejs i funkcje okna działają tak samo jak podczas udostępniania projektu – obejmuje to możliwość zmiany właściciela elementu (folderu).
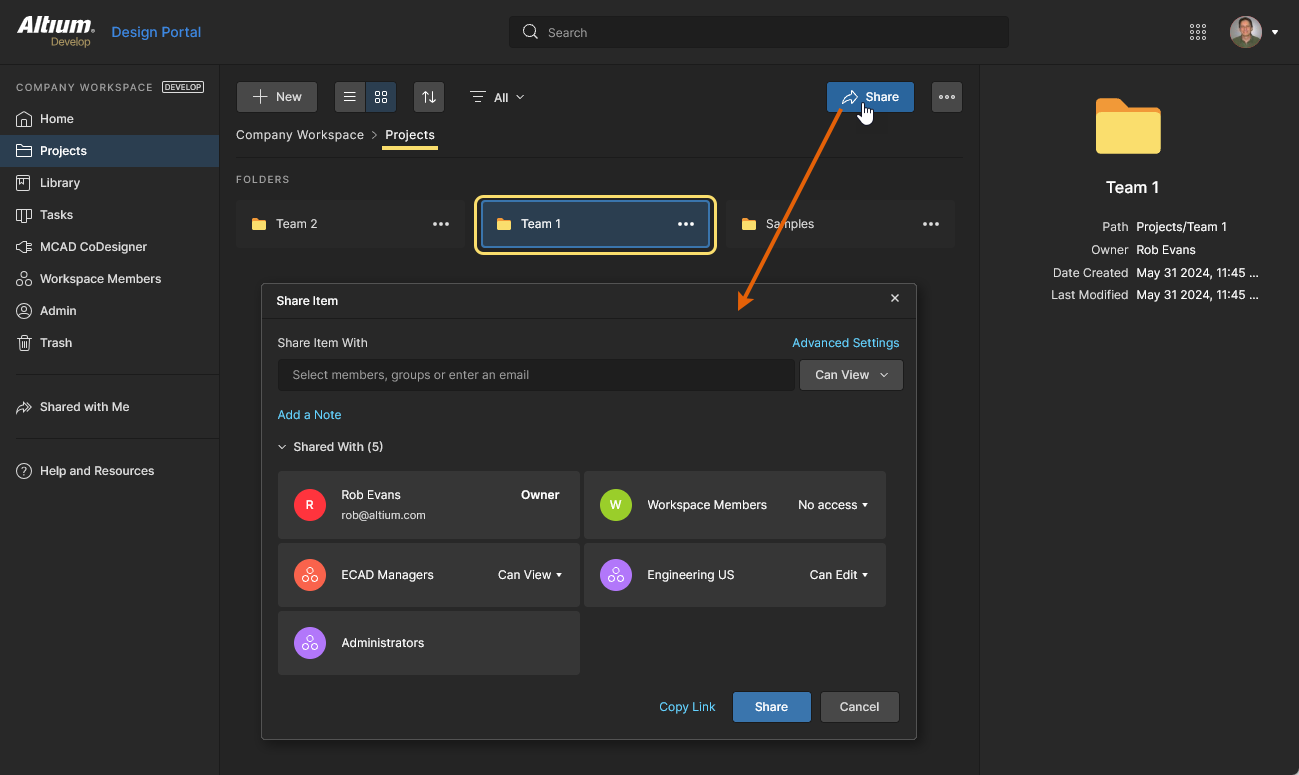
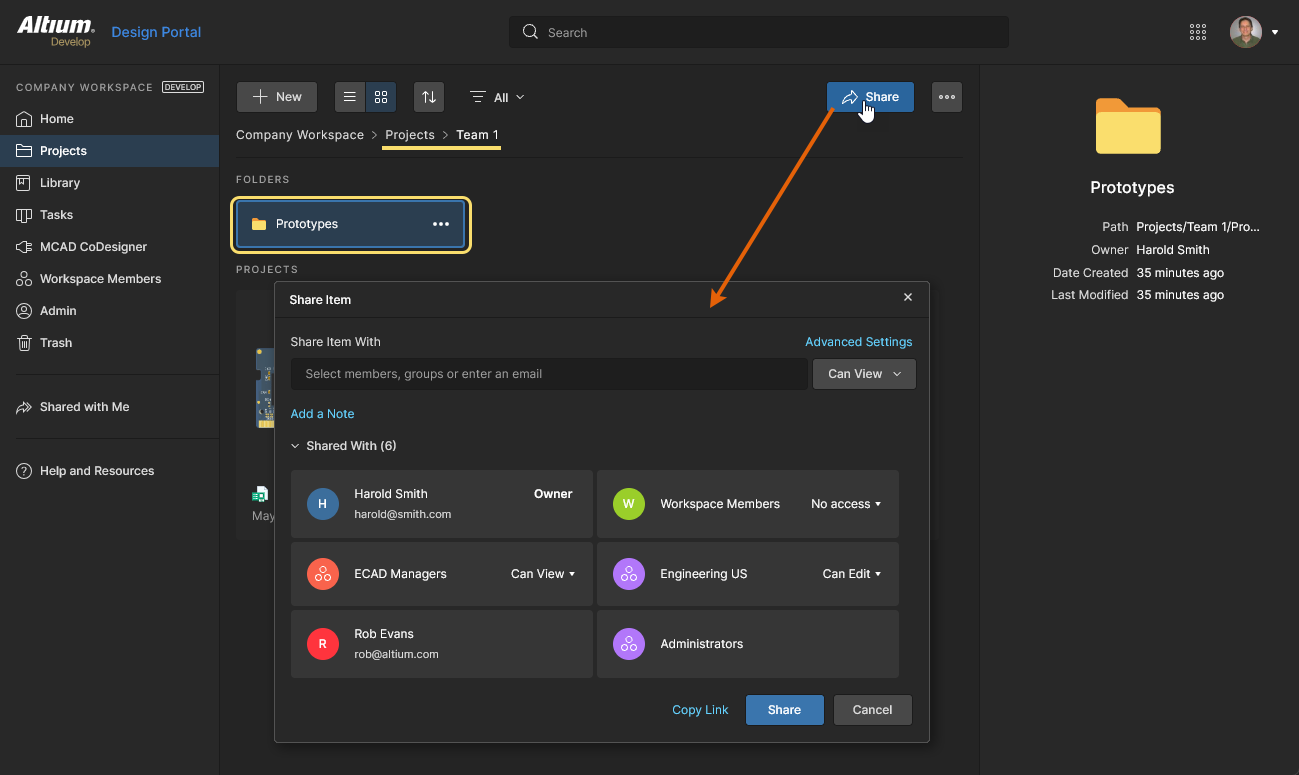
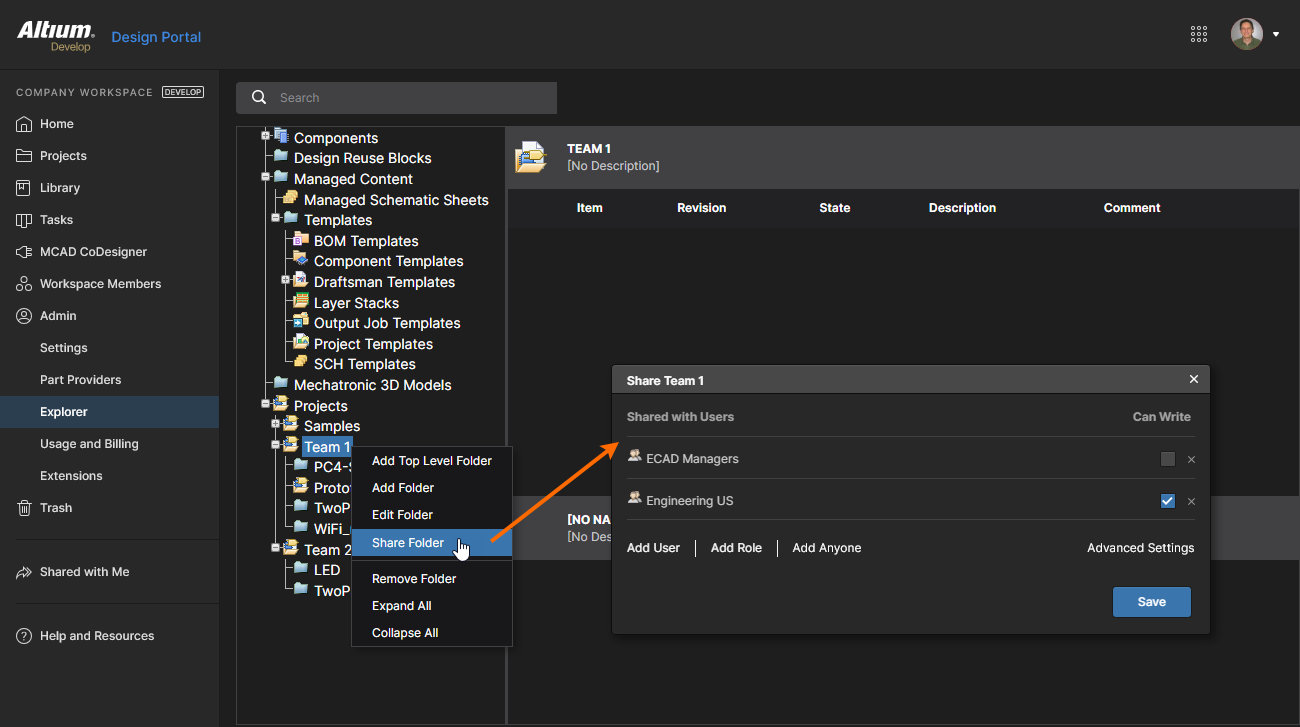
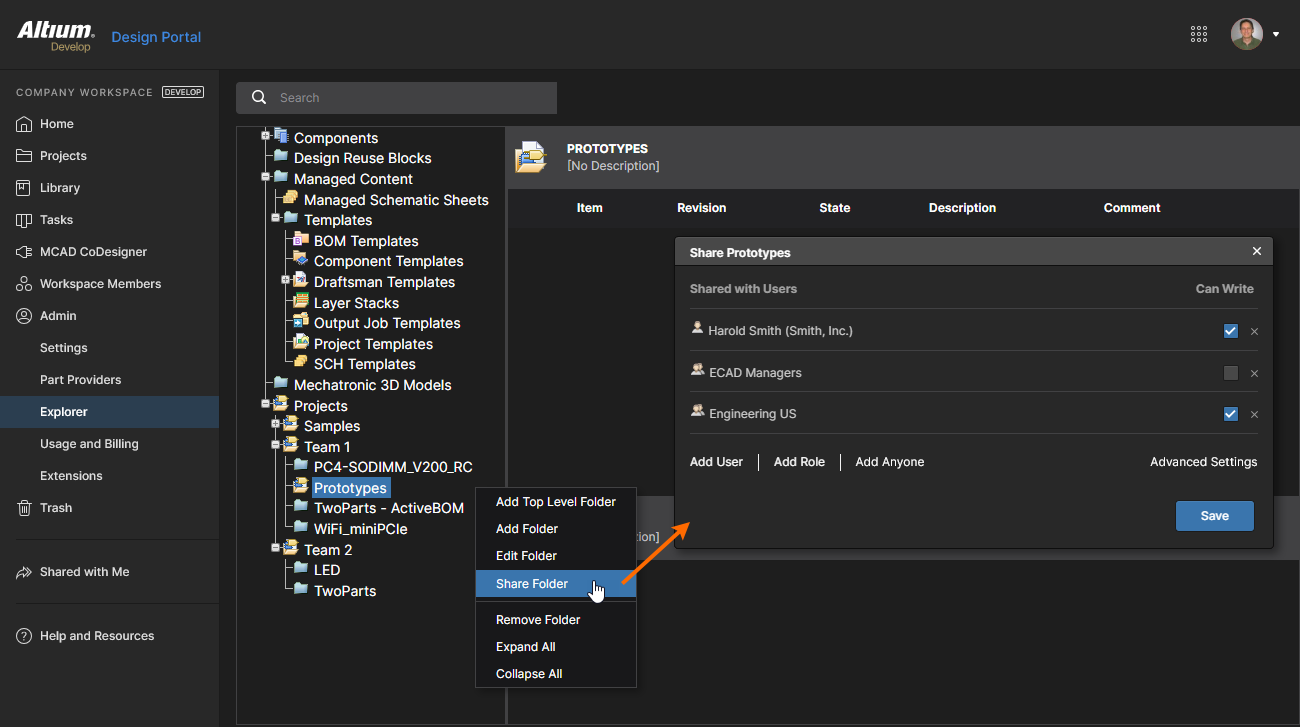
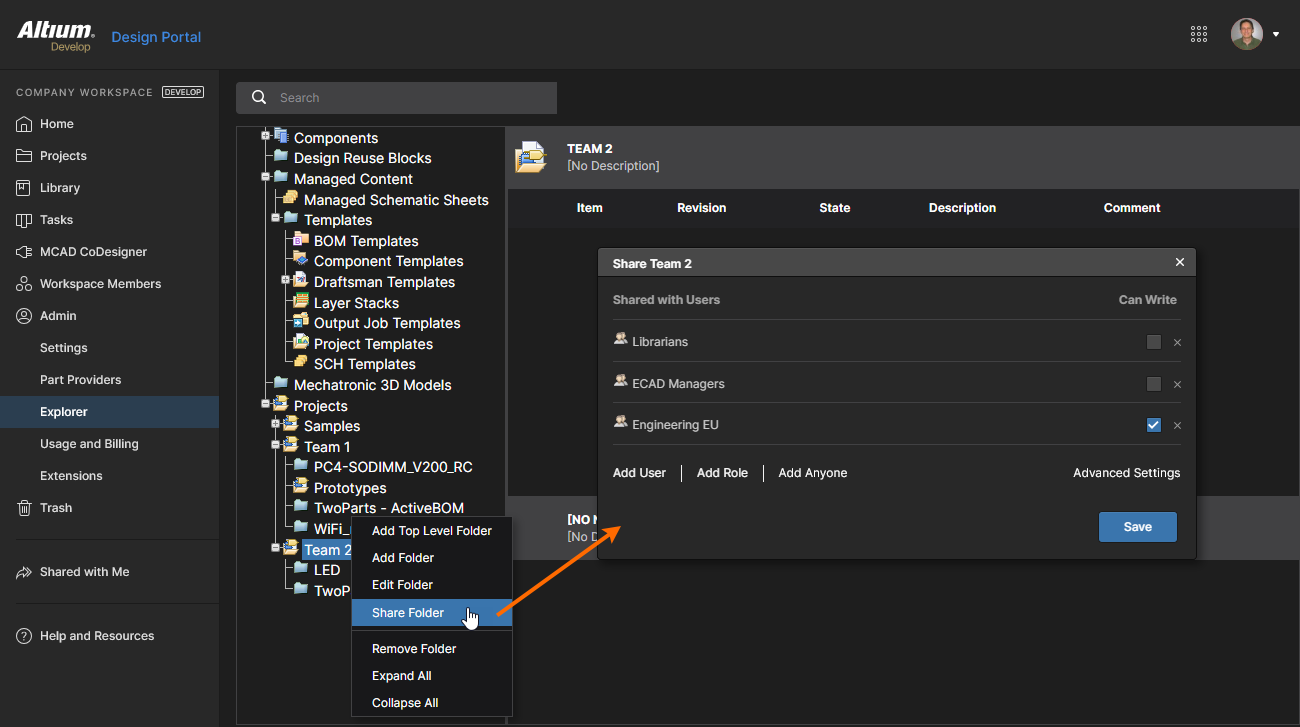
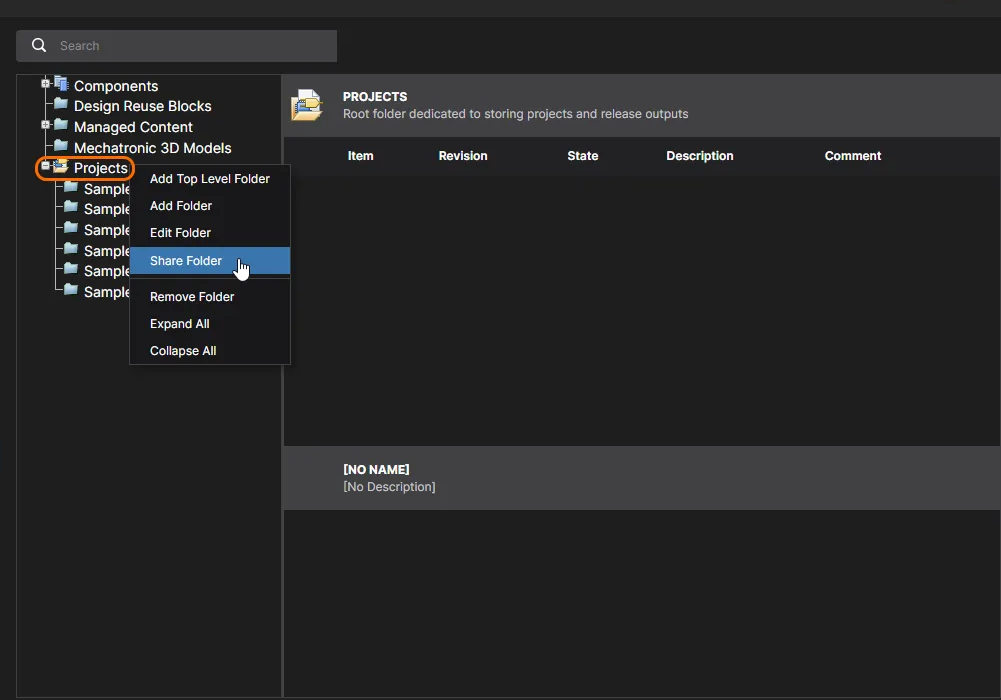
Na stronie Explorer opcje udostępniania są dostępne po kliknięciu prawym przyciskiem myszy wpisu folderu (lub elementu) w drzewie nawigacyjnym i wybraniu polecenia Share Folder (lub Share Item) z menu kontekstowego. Pojawi się okno Share, w którym można odpowiednio zmodyfikować uprawnienia dostępu do folderu/elementu.
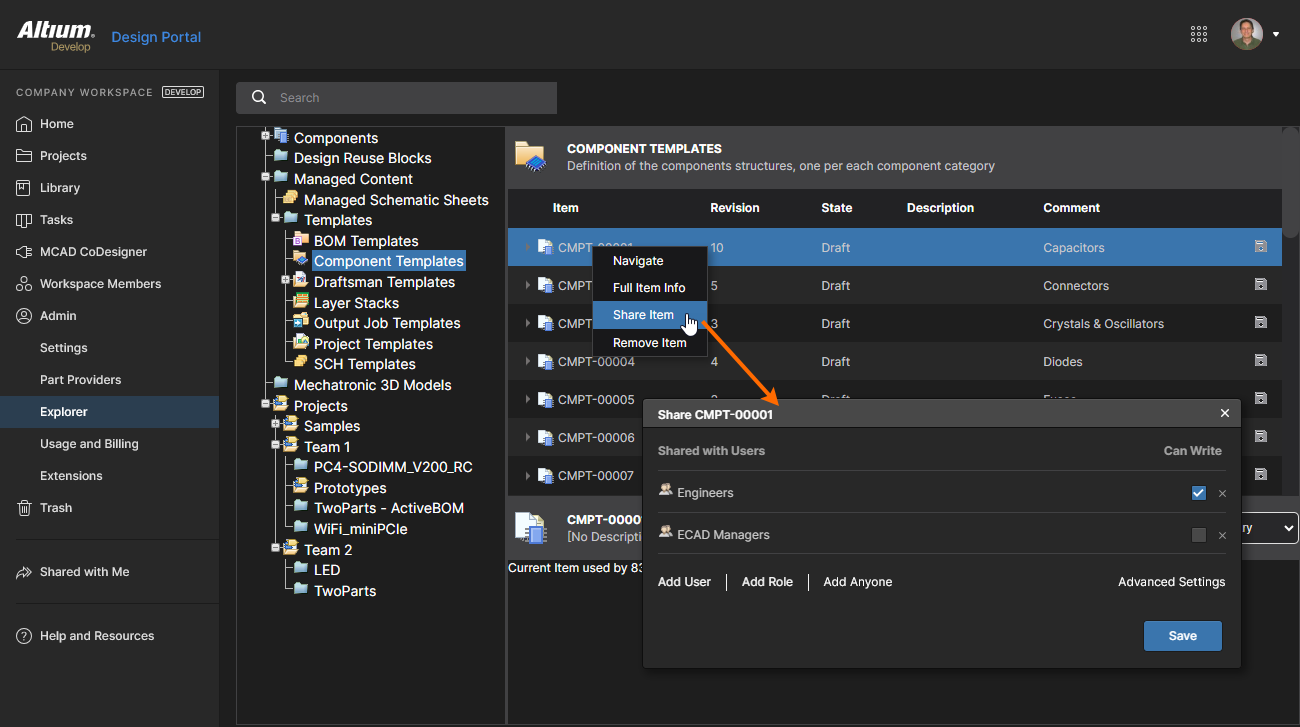
O czym warto pamiętać:
-
Użytkownik/grupa ma uprawnienia do odczytu i zapisu, gdy opcja Can Write (edycja) jest włączona. Jeśli ta opcja jest wyłączona, ma wyłącznie uprawnienia do odczytu (wyświetlania).
-
W odniesieniu do opcji uprawnień udostępniania w interfejsie użytkownika:
-
Zaznaczona opcja
Can Write(odczyt/zapis) na stronie Explorer jest równoważna wybraniu opcjiCan Editna stronie Projects. -
Niezaznaczona opcja
Can Write(tylko odczyt) na stronie Explorer jest równoważna wybraniu opcjiCan Viewna stronie Projects.
-
-
Aby odebrać użytkownikowi/grupie dostęp do udostępnionego folderu/elementu:
-
na stronie Projects wybierz opcję Remove na kafelku użytkownika/grupy w oknie Share Item.
-
na stronie Explorer kliknij kontrolkę Remove (
 ) powiązaną z wpisem użytkownika/grupy w oknie Share.
-
-
Domyślnie folder/element jest dostępny tylko dla jego właściciela (początkowo jest nim jego twórca) i wszystkich członków grupy Administrators. Uprawnienia te są nieodłączne i nie trzeba ich jawnie dodawać.
OwnersiAdministratorsmają uprawnienia do odczytu i zapisu (wyświetlania/edycji). -
Aby umożliwić wszystkim użytkownikom przestrzeni roboczej wyświetlanie folderu/elementu:
-
w oknie Share Item na stronie Projects ustaw opcję dostępu na kafelku Workspace Members na
Can Viewlub naCan Edit, aby zapewnić pełny dostęp do zapisu. -
w oknie Share na stronie Explorer wybierz kontrolkę Add Workspace Members i usuń zaznaczenie opcji Can Write lub pozostaw ją zaznaczoną, aby zapewnić pełny dostęp do zapisu.
-
-
W przeciwieństwie do innych elementów uprawnieniami udostępniania elementu projektu nie można zarządzać na stronie Explorer. Zamiast tego określa się je w oknie Share Item dostępnym ze strony Projects. Szczegółowe informacje można znaleźć na stronie Projects przestrzeni roboczej.
Ograniczenia udostępniania wynikające z dziedziczenia
Niektóre poziomy dostępu użytkownika, takie jak Can View lub No access w oknie Share Item folderu, mogą być niedostępne do wyboru, ponieważ byłyby sprzeczne z zestawem uprawnień odziedziczonym z folderu nadrzędnego (ograniczałyby go). Domyślnie uprawnienia udostępniania folderu zapewniają wszystkim użytkownikom pełny dostęp do zapisu – Workspace Members Can Edit, jak pokazano w oknie Share Item, lub Workspace Members może Write, jak pokazano w oknie Share na stronie Explorer.
Na przykład w tym domyślnym przypadku opcje ograniczenia odziedziczonych uprawnień folderu (z Workspace Members Edit do Workspace Members View lub No Access) są wyłączone, aby zapobiec przypadkowemu przerwaniu hierarchii uprawnień. Pamiętaj, że zawsze można podnieść (zwiększyć) poziom dostępu do udostępnionych zasobów, ponieważ powoduje to jedynie dodanie uprawnień do istniejącego zestawu odziedziczonego z folderu nadrzędnego.

Aby celowo przerwać dziedziczenie uprawnień z folderu nadrzędnego przez ten folder i móc zastosować inny (niższy) poziom dostępu, usuń zaznaczenie opcji Inherit parent folder permissions w sekcji Advanced Settings okna Share Item. Gdy folder przestanie dziedziczyć uprawnienia z folderu nadrzędnego, jego własne uprawnienia dostępu będzie można zmieniać bez ograniczeń. Więcej informacji znajdziesz w sekcji poniżej.

Podobnie podczas zmiany uprawnień udostępniania folderu za pośrednictwem strony Explorer przestrzeni roboczej nie można ograniczyć uprawnień odziedziczonych z folderu nadrzędnego. Usuń zaznaczenie opcji Inherit permissions from parent w oknie Share, aby celowo przerwać dziedziczenie uprawnień z folderu nadrzędnego (w tym przypadku Projects).
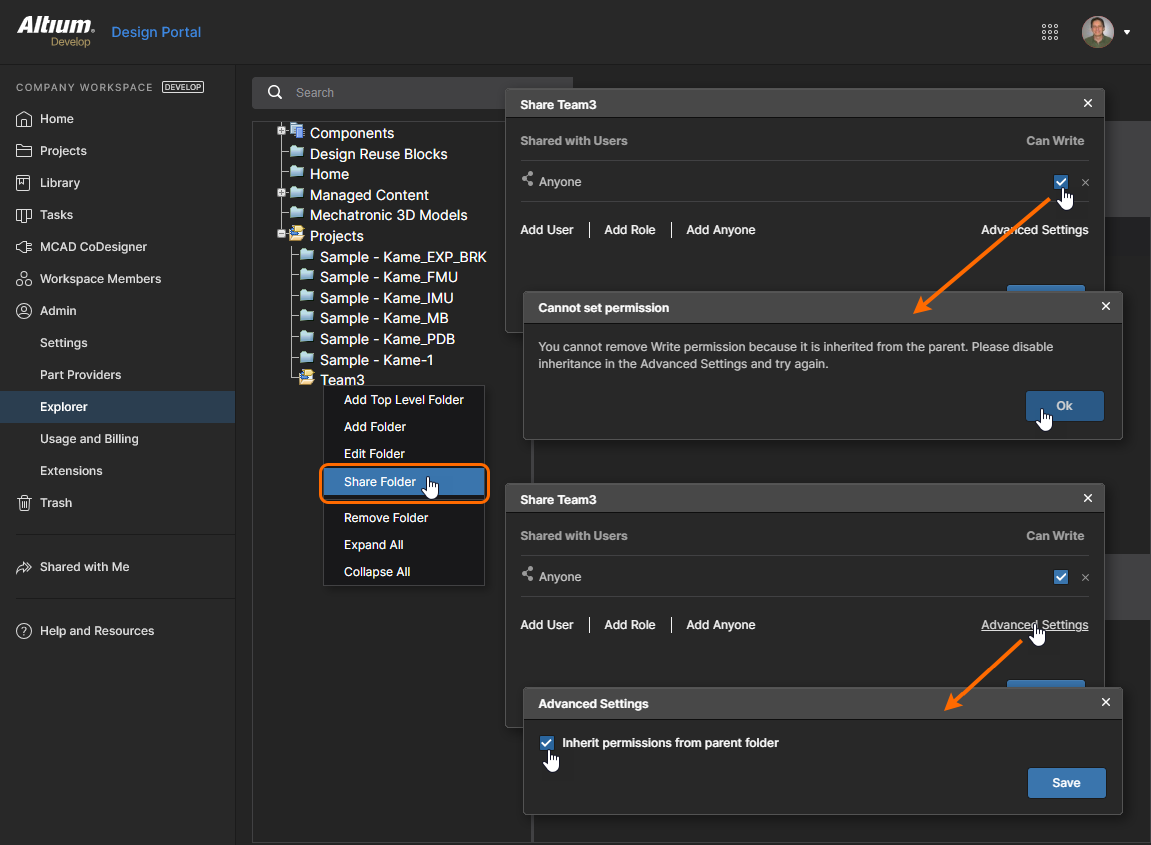
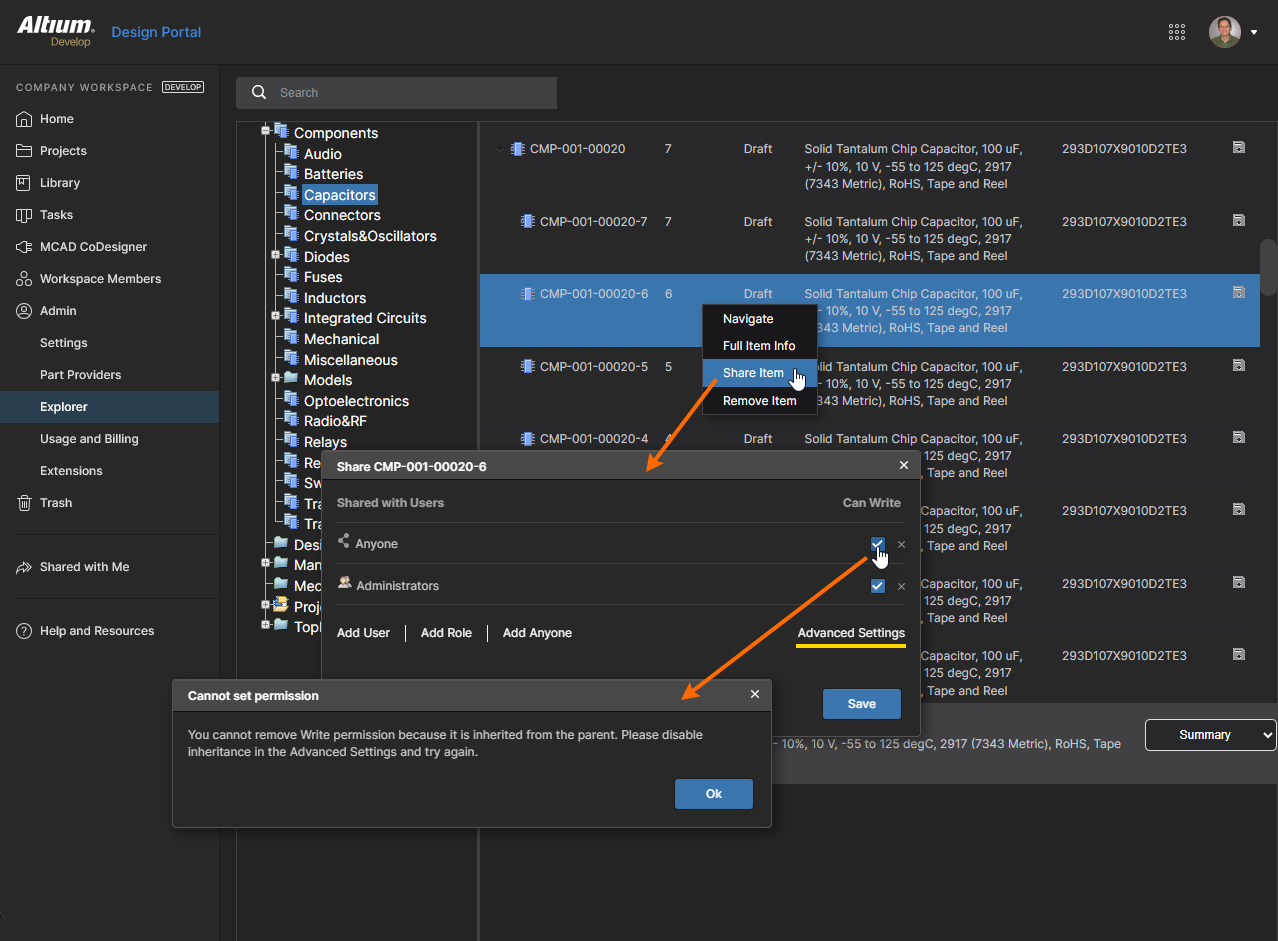
Wymuszanie dziedziczenia uprawnień
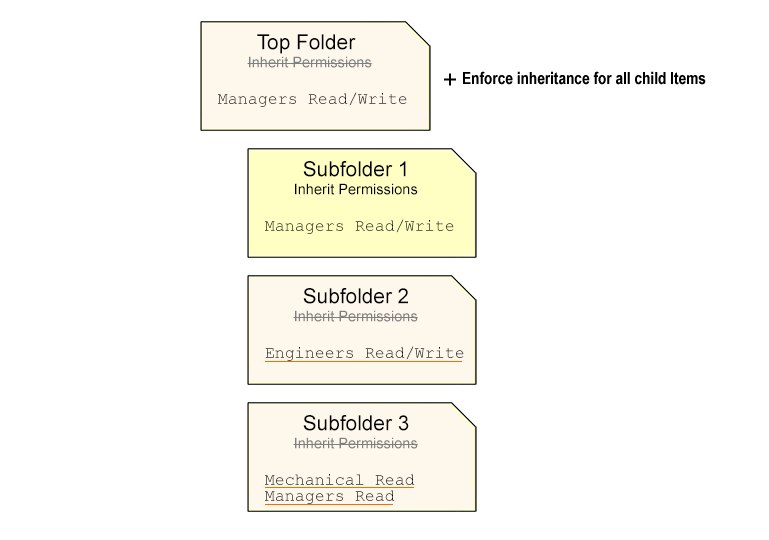
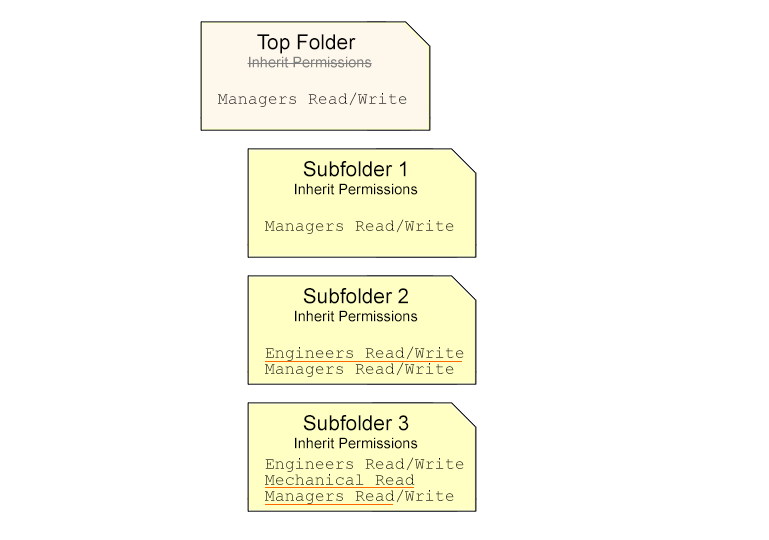
Opcje Advanced Sharing na stronach Projects i Admin – Explorer przestrzeni roboczej udostępniają dodatkowe polecenie Enforce inheritance for all child items, które włącza Inherit parent folder permissions dla wszystkich podfolderów i elementów w aktualnie wybranym folderze (nadrzędnym). Powoduje to propagowanie zestawu uprawnień folderu nadrzędnego w dół hierarchii, ponieważ każdy folder/element dziedziczy uprawnienia ze swojego bezpośredniego folderu nadrzędnego.
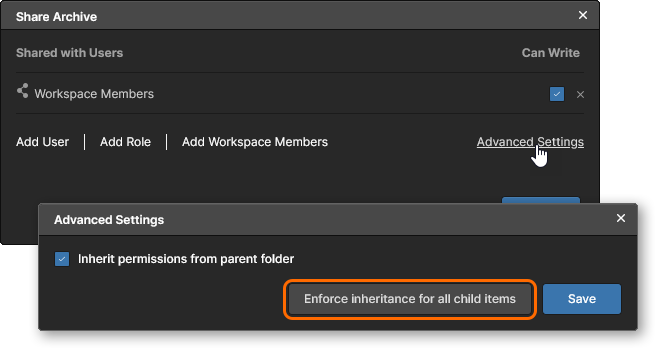
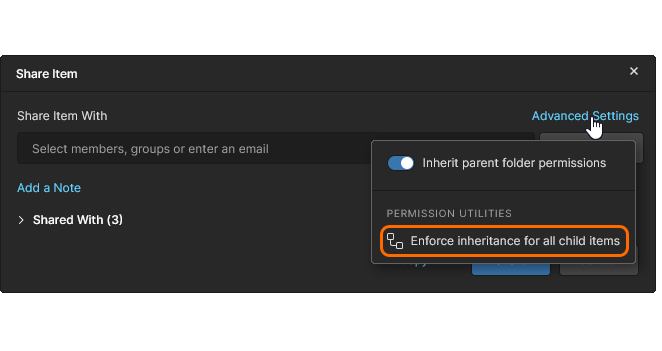
Choć zazwyczaj nie jest to wymagane, działanie tego polecenia może rozwiązać problem odłączenia podfolderów lub elementów od hierarchii dziedziczenia. Przyczyną może być wyłączenie opcji Inherit parent folder permissions podfolderu lub elementu w celu umożliwienia usunięcia istniejącego odziedziczonego uprawnienia lub obniżenia jego poziomu. W takiej sytuacji zmiana zestawu uprawnień na poziomie folderu najwyższego poziomu nie zostanie przekazana w dół hierarchii do folderów ani elementów, w których dziedziczenie zostało przerwane.
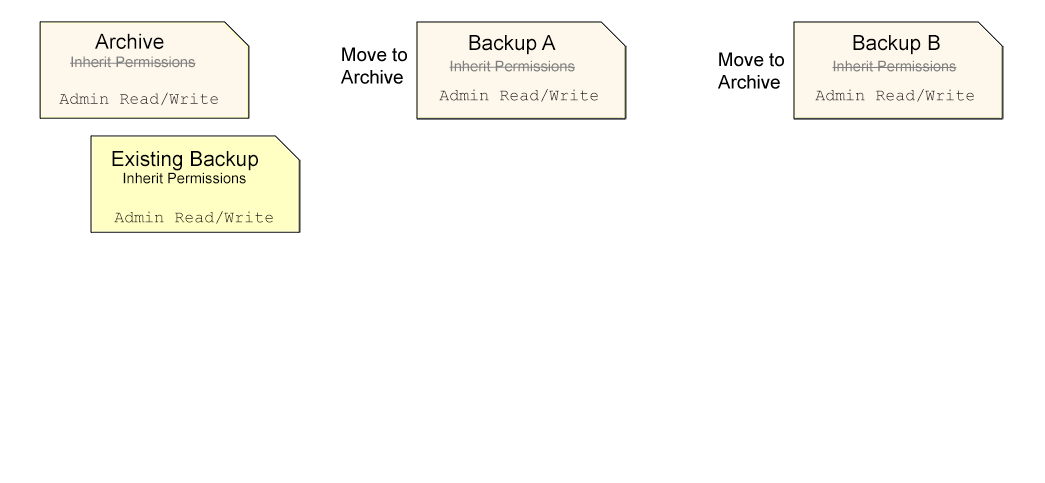
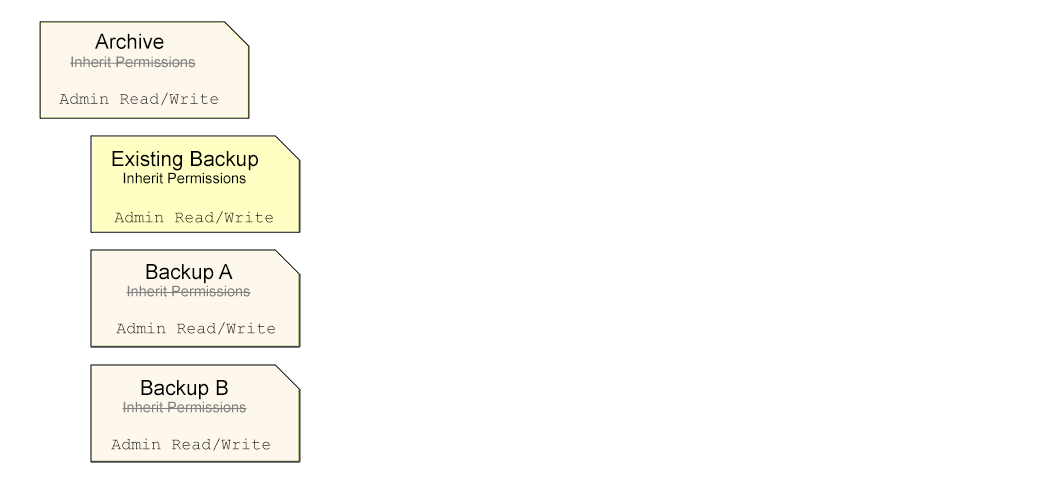
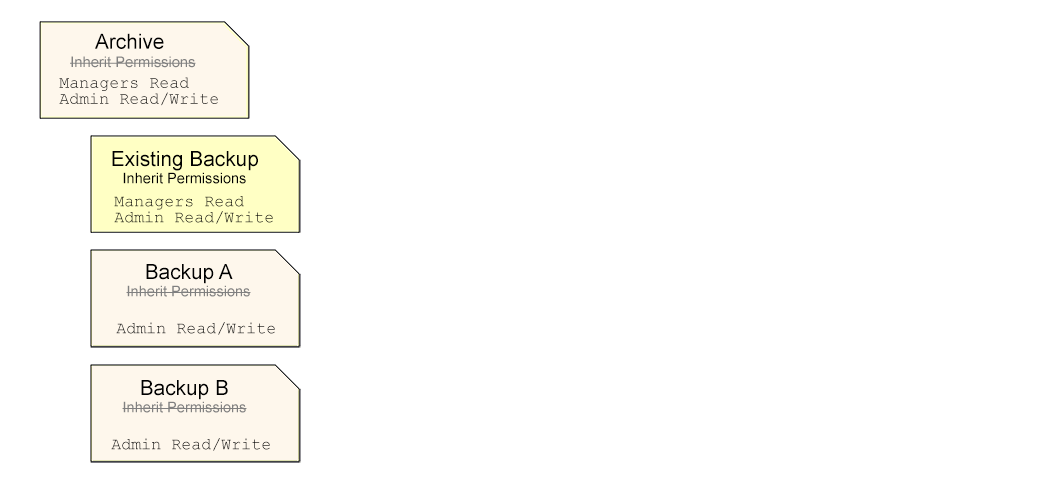
Przykładem może być kilka folderów kopii zapasowych z dostępem ograniczonym do Admin, które następnie zostają przeniesione do wspólnego folderu archiwum. Każdy z tych folderów jest odłączony od hierarchii folderów (opcja Inherit parent folder permissions jest wyłączona), aby umożliwić obniżenie uprawnień dostępu wyłącznie do poziomu Admin. Po przeniesieniu do folderu archiwum (w którym również ustawiono wyłącznie Admin) pozostają one odłączone. Patrz Przenoszenie folderów.
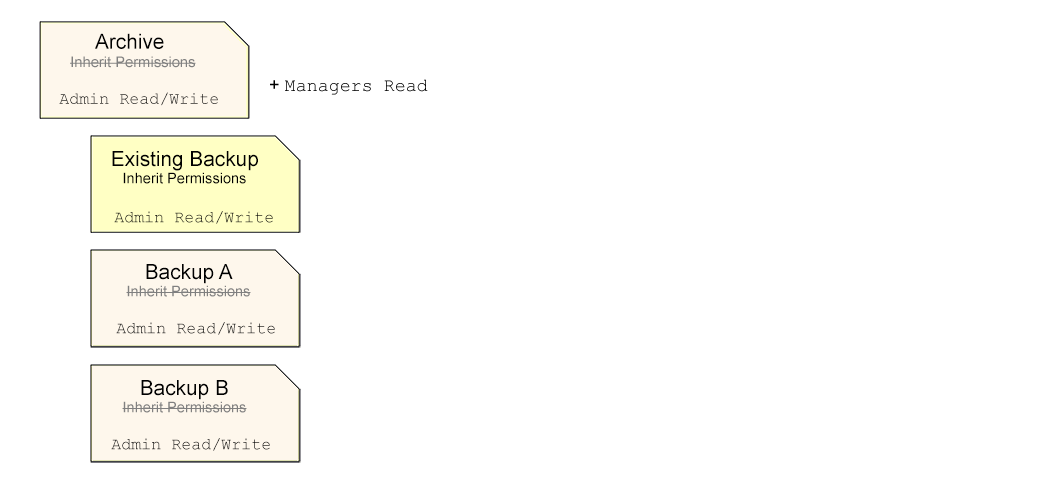
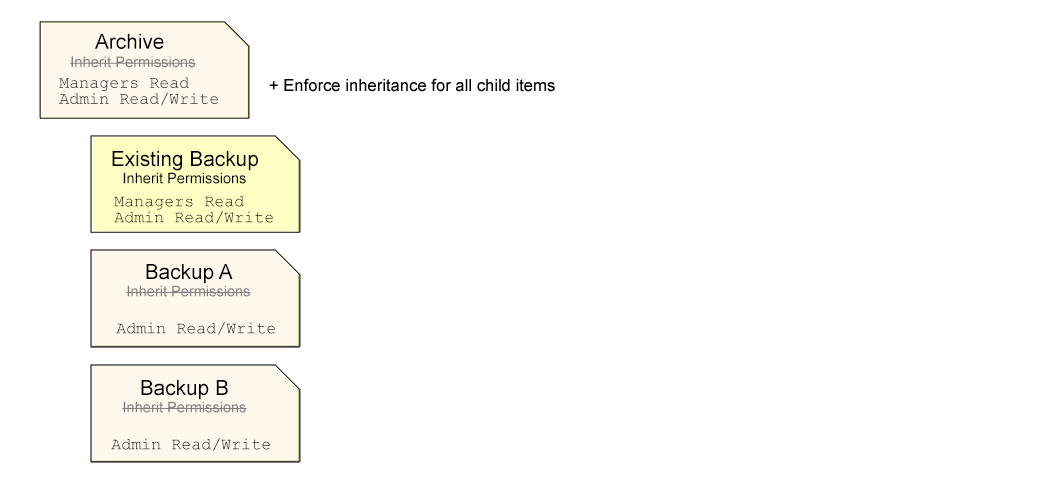
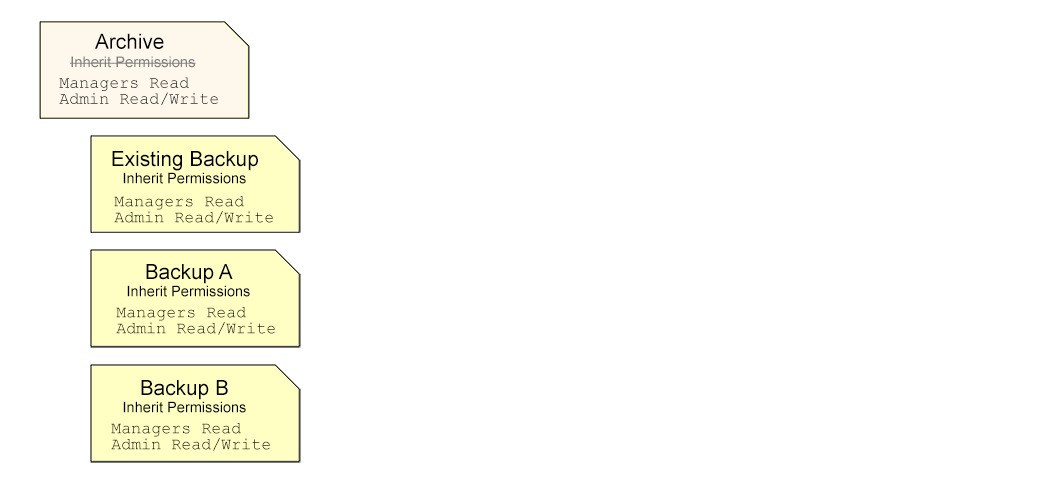
Ponieważ jednak dziedziczenie uprawnień nie jest ciągłe w całej hierarchii folderu archiwum, zmiany zestawu uprawnień na jego najwyższym poziomie, na przykład dodanie dostępu View dla Managers, nie zostaną przekazane do jego podfolderów ani ich zawartości. Sytuację tę można naprawić, stosując polecenie Enforce inheritance for all child items, które przywraca dziedziczenie uprawnień przez włączenie ustawienia Inherit parent folder permissions dla wszystkich podfolderów i ich elementów. Zastosowany dostęp Manager zostanie wówczas przekazany w dół hierarchii folderu archiwum.
Poniżej zilustrowano kroki opisane w tym przykładzie. Poszczególne foldery mogą zawierać elementy takie jak komponenty, projekty itp.
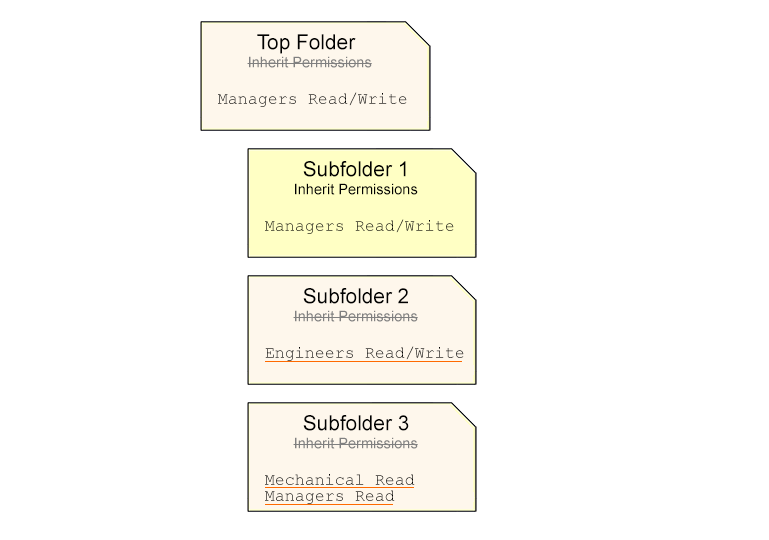
Inny przykład wymuszonego dziedziczenia ilustruje sytuację, w której odłączone foldery mają już własne zestawy uprawnień. Podstawową zasadą dziedziczenia uprawnień jest to, że foldery i elementy przejmują uprawnienia ze swojego folderu nadrzędnego, a ich własne uprawnienia nie są nimi zastępowane. Dlatego po włączeniu dziedziczenia istniejące uprawnienia folderu lub elementu zostają zachowane. Więcej informacji można znaleźć poniżej w sekcji Ciągłość dziedziczenia uprawnień.
Ciągłość dziedziczenia uprawnień
Ciągłość dziedziczenia uprawnień udostępniania w hierarchii folderów przestrzeni roboczej, opisana powyżej, jest zachowywana, chyba że w którymś miejscu dziedziczenie uprawnień folderu z jego folderu nadrzędnego zostanie jawnie przerwane (wyłączone). Przekazywanie uprawnień z folderu nadrzędnego do podrzędnego dla folderu (lub projektu/elementu) wyłącza się przez usunięcie zaznaczenia opcji Dziedzicz uprawnienia z folderu nadrzędnego, dostępnej w oknie dialogowym Share Item. Choć folder ten nie będzie już dziedziczył zmian uprawnień wprowadzanych w folderze nadrzędnym, a hierarchia uprawnień zostanie w tym miejscu przerwana (wyłączona), poniżej tego poziomu dziedziczenie pozostanie ciągłe.
Dziedziczenie uprawnień folderów w całej hierarchii zostanie przywrócone po ponownym włączeniu opcji Inherit permissions from parent tego „odłączonego” folderu. Wówczas ponownie odziedziczy on uprawnienia folderu nadrzędnego (jeśli jeszcze ich nie ma), przywracając spójność uprawnień między folderem nadrzędnym a podrzędnym.


Zgodnie z włączonym schematem dziedziczenia uprawnień poziom uprawnień folderu lub elementu można podwyższać i dodawać do nich nowe uprawnienia (co w praktyce jest tym samym działaniem), ale nie można go obniżać względem uprawnień folderu nadrzędnego. Dotyczy to również sytuacji, gdy dodawane uprawnienie dla grupy/użytkownika jest wspólne dla obiektu nadrzędnego i podrzędnego:
-
Dodanie uprawnienia do folderu spowoduje zastąpienie takiego samego uprawnienia w folderze podrzędnym, jeśli zapewnia ono niższy poziom dostępu. Na przykład, jeśli do folderu zostanie dodane uprawnienie
Librarians Read/Write, a jego folder podrzędny zawiera już wpisLibrarians Read, zostanie on podniesiony do poziomuLibrarians Read/Write.
Oznacza to, że do folderu nadrzędnego dodano dostęp z prawem zapisu, który jest dziedziczony przez folder podrzędny. Dziedziczenie uprawnień zostaje zachowane. -
Natomiast dodanie uprawnienia do folderu nie wpłynie na takie samo uprawnienie w folderze podrzędnym, jeśli zapewnia ono wyższy poziom dostępu. Na przykład, jeśli do folderu zostanie dodane uprawnienie
Librarians Read, a jego folder podrzędny zawiera już wpisLibrarians Read/Write, nie zostanie on zmieniony (obniżony) do poziomuRead— zachowa dotychczasowy poziom uprawnień.
Oznacza to, że do folderu nadrzędnego dodano dostęp z prawem odczytu, który już istnieje w folderze podrzędnym. Dziedziczenie uprawnień zostaje zachowane.
Przenoszenie folderów
Foldery przestrzeni roboczej można przenosić w dowolne inne miejsce w strukturze folderów za pomocą strony Projects (zobacz Strona Projects w przestrzeni roboczej) lub panelu Explorer w Altium Designer (zobacz Organizowanie przestrzeni roboczej).
Sposób określania uprawnień udostępniania przenoszonego folderu zależy od relacji dziedziczenia z jego dotychczasowym folderem nadrzędnym:
-
Gdy opcja Inherit parent folder permissions folderu jest włączona (ustawienie domyślne), przeniesienie tego folderu do innego folderu spowoduje:
-
odziedziczenie zestawu uprawnień z nowego folderu nadrzędnego (w tym jego właściciela).
-
utratę dotychczasowych odziedziczonych uprawnień.
-
* „Odziedziczone” uprawnienia folderu/projektu to uprawnienia przejęte z folderu nadrzędnego — zostały one odziedziczone.
-
-
zachowanie dotychczasowych dodatkowych uprawnień.
-
* „Dodatkowe” uprawnienia folderu/projektu to uprawnienia dodane indywidualnie w celu rozszerzenia dostępu użytkowników — nie zostały one odziedziczone z folderu nadrzędnego.
-
-
-
Krótko mówiąc, uprawnienia poprzedniego folderu nadrzędnego zostają zastąpione uprawnieniami nowego folderu nadrzędnego, ale wszystkie dodane uprawnienia są przenoszone wraz z folderem.
-
Gdy opcja Inherit parent folder permissions folderu jest wyłączona (folder nie przejmuje uprawnień folderu nadrzędnego), przeniesienie tego folderu do innego folderu spowoduje:
-
zachowanie dotychczasowych uprawnień.
-
zachowanie wyłączonego stanu ustawienia Inherit parent folder permissions.
-
-
Krótko mówiąc, jest to wyłącznie przeniesienie, bez żadnych innych zmian. Można uznać to za najbezpieczniejszy sposób przenoszenia folderu wraz z zawartością, ponieważ pozwala uniknąć nieoczekiwanych zmian uprawnień wynikających z dziedziczenia z nowego folderu nadrzędnego.


Zarządzanie uprawnieniami do tworzenia projektów
Przy domyślnych ustawieniach przestrzeni roboczej projekty tworzone lub przesyłane przez jej członków są przechowywane w folderze Projects, dostępnym dla wszystkich użytkowników z prawem zapisu (dziedziczonym z folderu nadrzędnego Projects), i są dostępne bezpośrednio na stronie Projects. Ten prosty układ jest wygodny dla użytkowników, ale pozwala każdemu członkowi przestrzeni roboczej tworzyć dostępne projekty w tej głównej lokalizacji (najwyższego poziomu). Aby wprowadzić bardziej zaawansowaną kontrolę nad tym, kto może tworzyć projekty w folderze Projects lub dodatkowych podfolderach i uzyskiwać do nich dostęp, administratorzy przestrzeni roboczej mogą określić uprawnienia udostępniania folderów projektów na stronie Explorer lub w panelu Explorer w Altium Designer.
Jak opisano powyżej, dostęp do uprawnień folderów można uzyskać na stronie Explorer przestrzeni roboczej, wybierając opcję Share Folder z menu kontekstowego wyświetlanego po kliknięciu wpisu folderu prawym przyciskiem myszy. Na przykład dostęp do folderu Projects można zmienić, ustawiając domyślne uprawnienie (Workspace Members) na tylko do odczytu (przez odznaczenie Can Write) lub całkowicie je usuwając, a następnie dodając w razie potrzeby uprawnienia dostępu dla konkretnych użytkowników (Add User) lub grup użytkowników (Add Role).
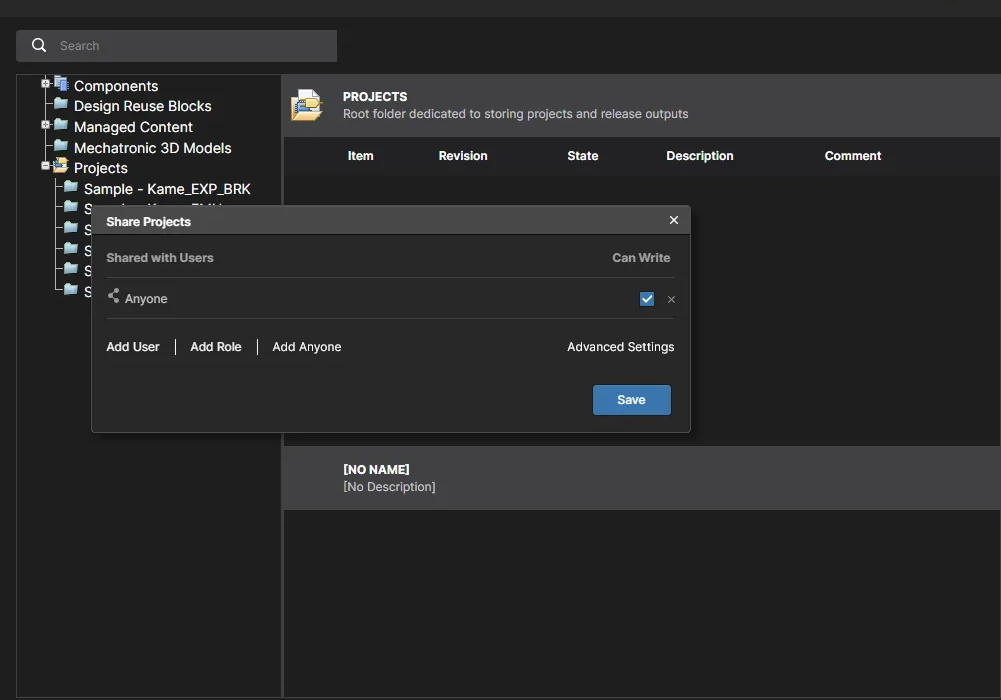
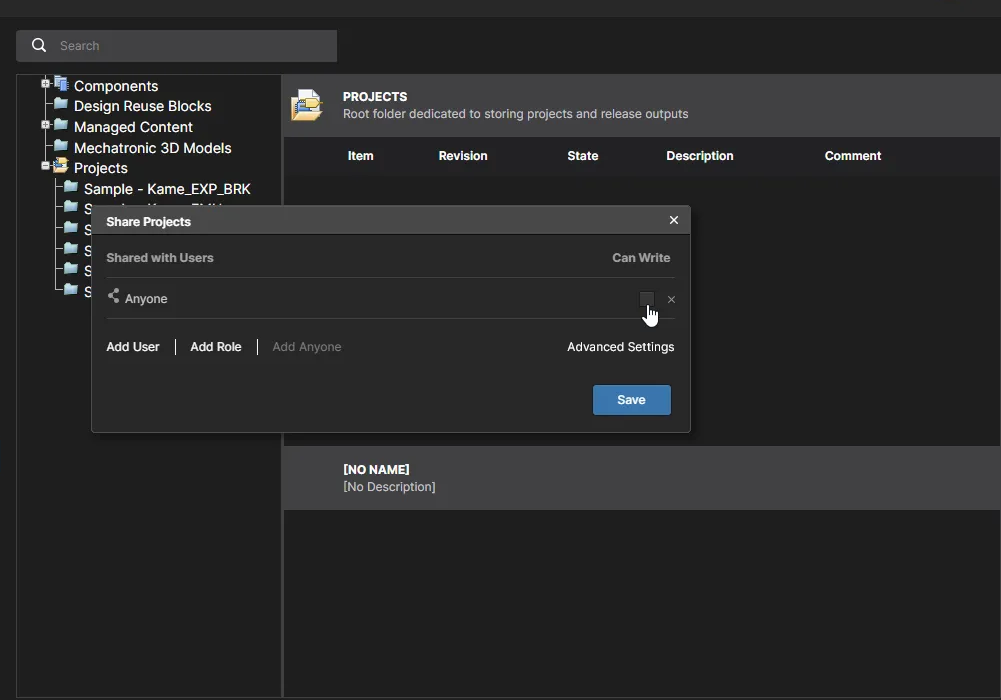
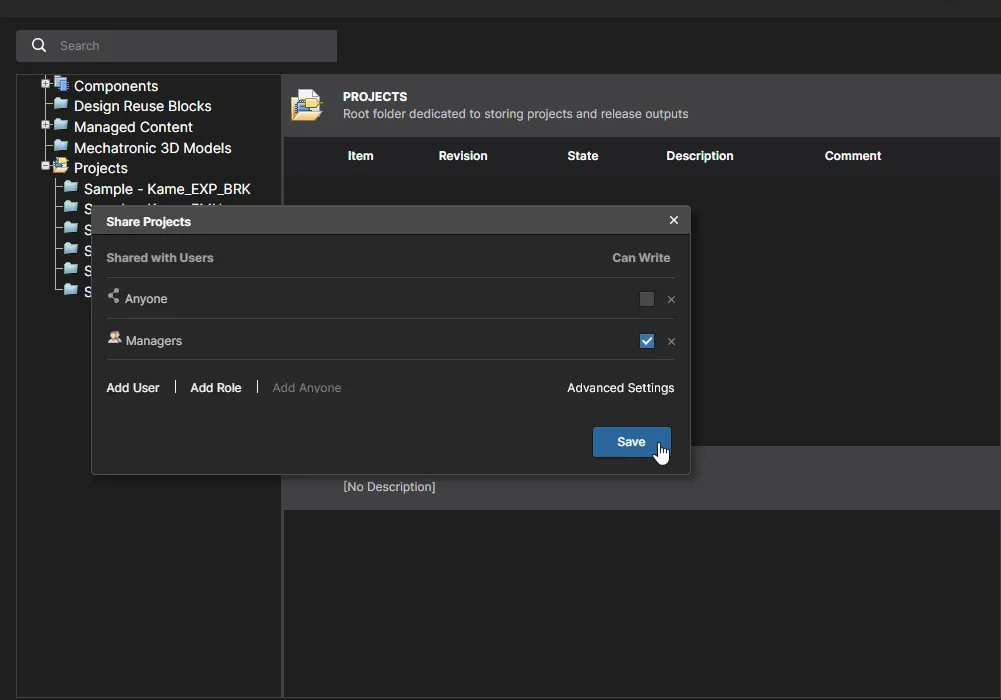
Zaktualizowane uprawnienia do zapisu określają, którzy członkowie przestrzeni roboczej mogą tworzyć (lub przesyłać) projekty w folderze Projects – w powyższym przykładzie są to wyłącznie członkowie grupy Managers. Ograniczenia uprawnień dotyczą również użytkowników tworzących nowy projekt w Altium Designer.
W przypadku uporządkowanej hierarchii folderów, w której odpowiednio skonfigurowano uprawnienia i dostęp użytkowników/grup, na przykład stopniowo rozszerzając dostęp w dół drzewa folderów, takie podejście pozwala zapewnić użytkownikom i grupom odpowiednie poziomy dostępu w zależności od folderu docelowego. 
Domyślne uprawnienia do tworzenia projektów
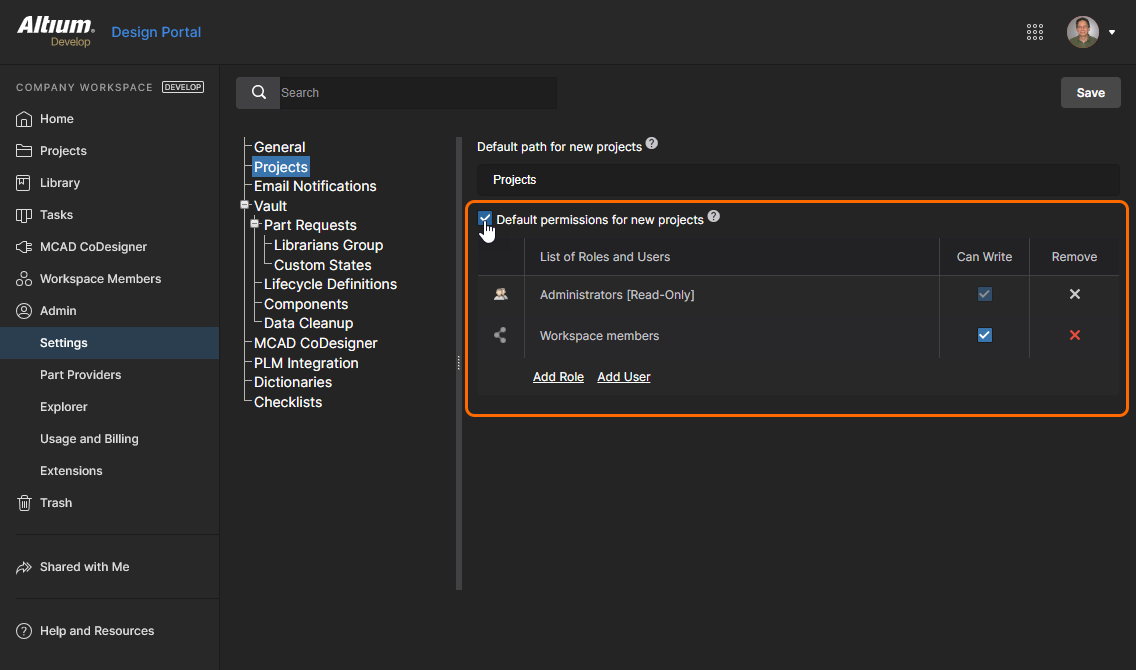
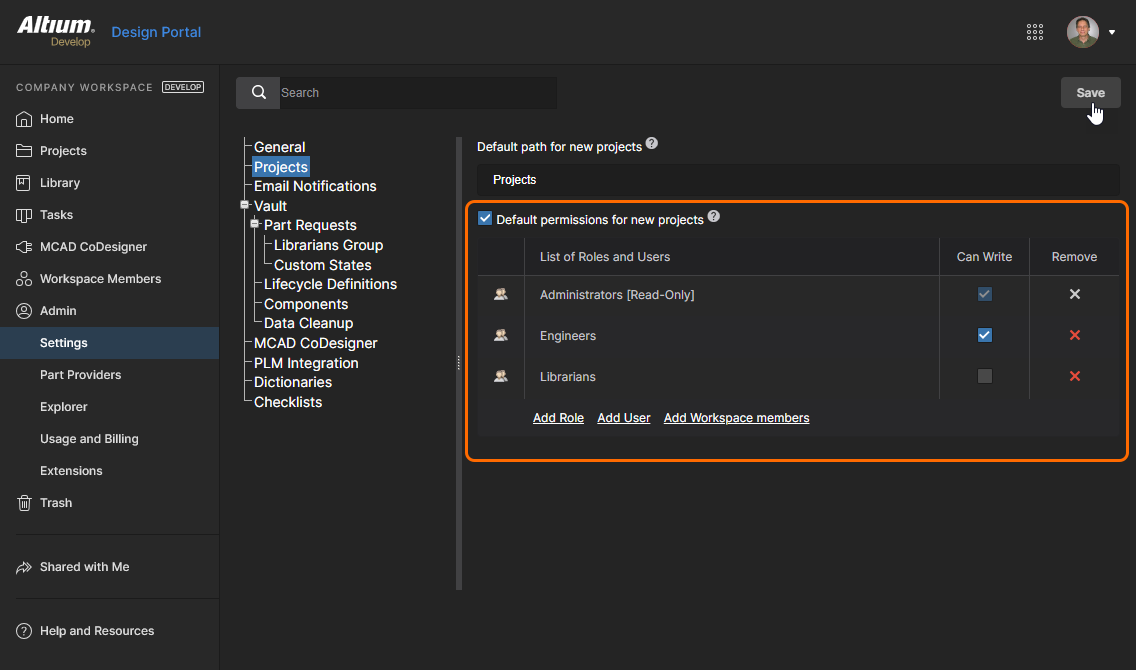
Zamiast domyślnego rozwiązania, w którym nowo dodany projekt dziedziczy zestaw uprawnień folderu nadrzędnego, można określić stały zestaw uprawnień dla wszystkich nowych projektów, włączając opcję Default Permissions for new projects w widoku Projekty na stronie Admin – Settings. Takie rozwiązanie może lepiej sprawdzić się w przypadku mniej uporządkowanej hierarchii uprawnień folderów, gdy wszystkie projekty użytkowników są tworzone w określonej lokalizacji, na przykład w folderze Projects.
Po jej włączeniu nowo utworzony projekt otrzyma uprawnienia określone przez tę opcję zamiast dziedziczyć uprawnienia folderu nadrzędnego. Początkowe ustawienia opcji odpowiadają domyślnym ustawieniom przestrzeni roboczej – dostęp do zapisu dla wszystkich użytkowników – i można je zmienić stosownie do potrzeb. Przykładem może być dostęp Write (edycja) dla inżynierów oraz dostęp View (tylko do odczytu) dla bibliotekarzy.
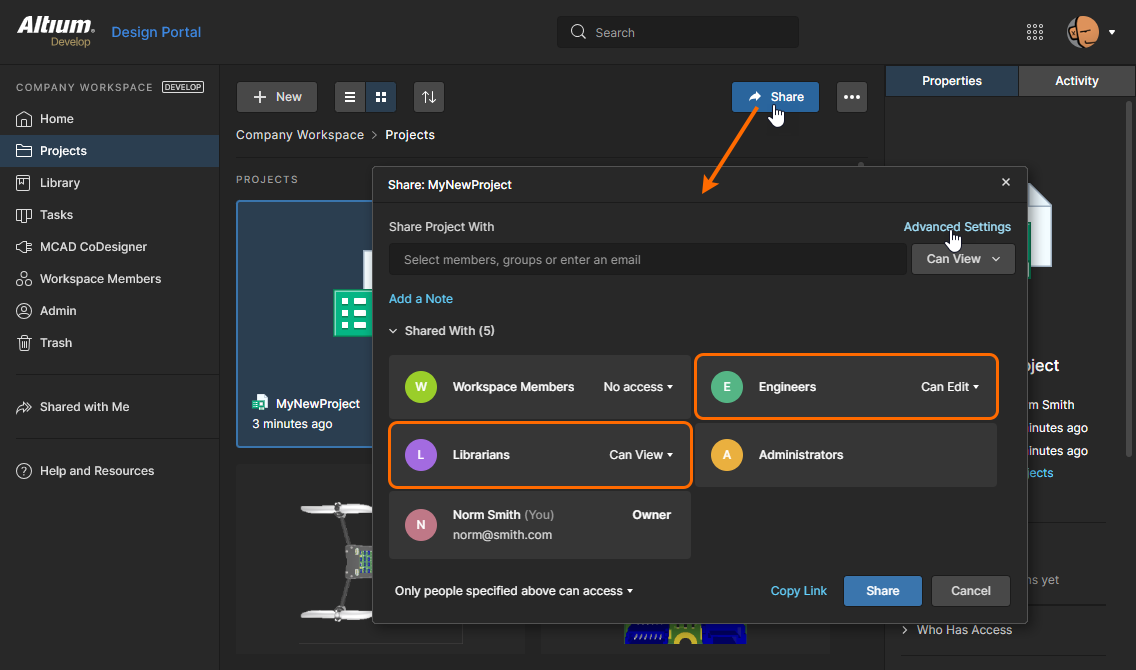
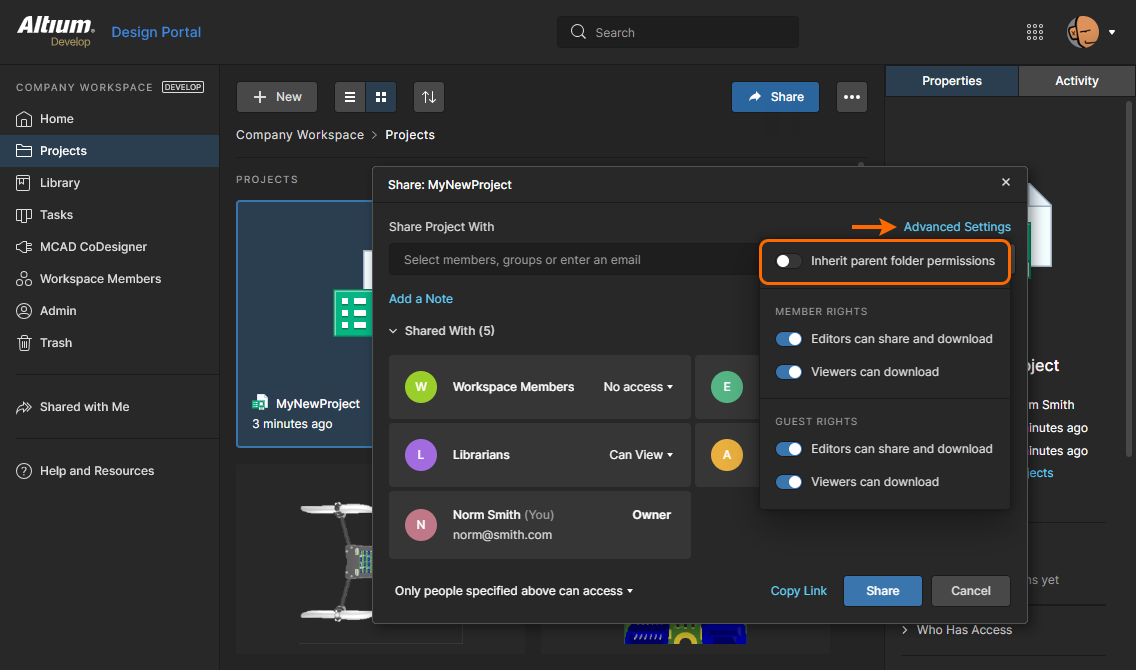
Points of note:
-
Administratorzy zawsze mają dostęp do zapisu do wszystkich projektów (i folderów), dlatego tego ustawienia nie można zmienić (jest tylko do odczytu).
-
Właściciel projektu (użytkownik, który utworzył projekt) ma pełny dostęp do projektu, a co za tym idzie również do jego folderu nadrzędnego, ponieważ do utworzenia nowego projektu wymagane są uprawnienia do zapisu w folderze.
-
Zastosowanie stałego zestawu uprawnień projektu (jak opisano powyżej) najprawdopodobniej nie obejmuje uprawnień folderu nadrzędnego, dlatego dziedziczenie uprawnień w relacji nadrzędny–podrzędny (folder–projekt) jest automatycznie wyłączane – slajd nr 4 powyżej. Jeśli zostanie ono ręcznie ponownie włączone dla projektu, zestaw uprawnień folderu nadrzędnego zostanie dodany do projektu – więcej informacji zawiera sekcja Ciągłość dziedziczenia uprawnień powyżej.
-
Opisany sposób nadawania uprawnień nowym projektom dotyczy również klonowania projektu.
Tworzenie projektu bez dostępu do zapisu w folderze
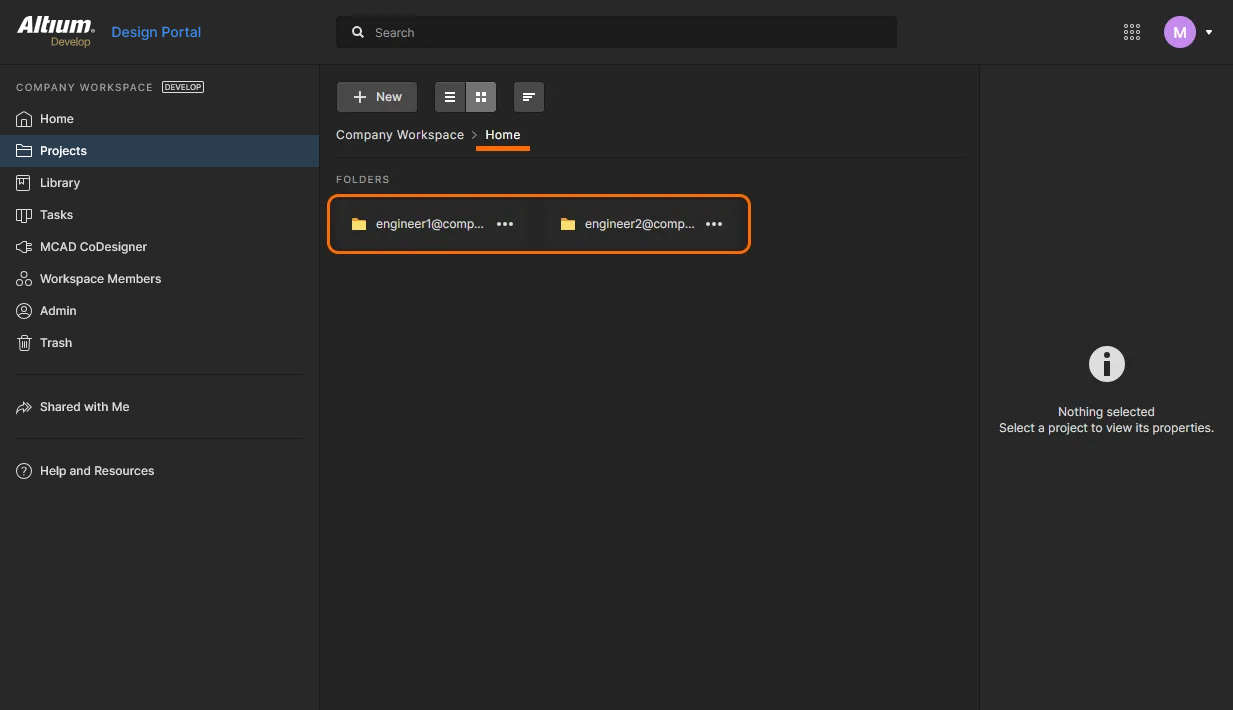
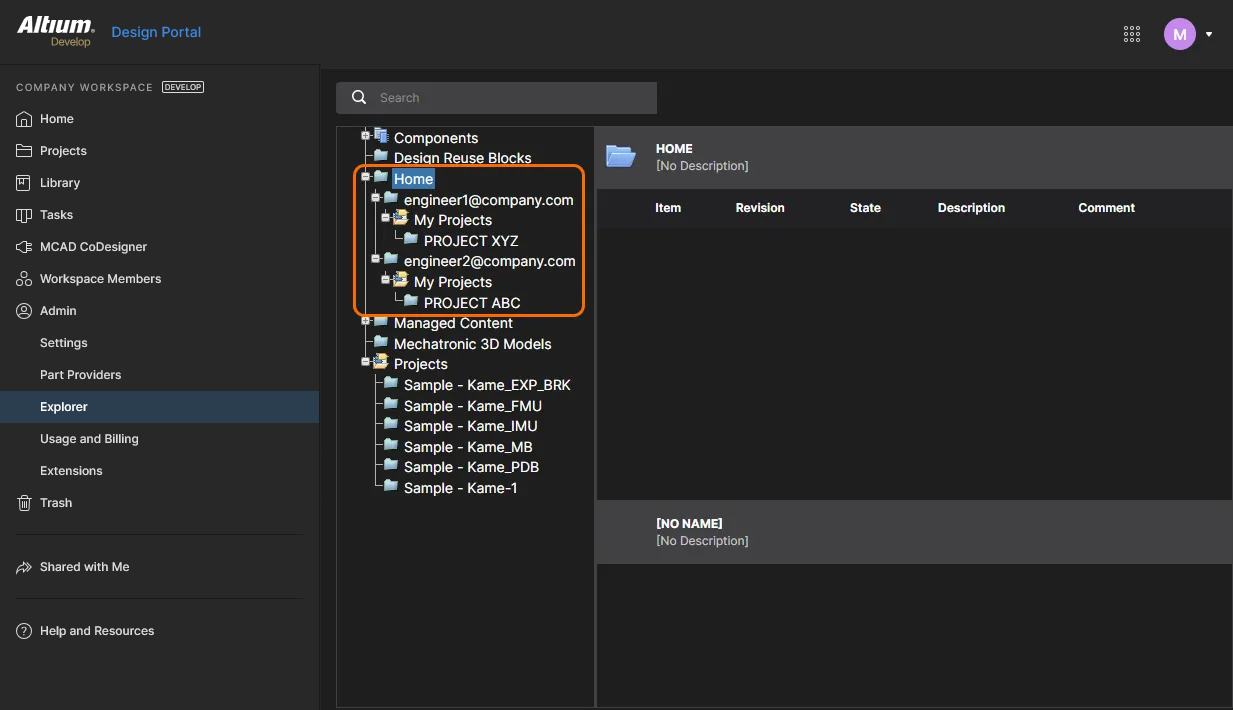
Gdy użytkownik bez dostępu do zapisu w folderze projektów – takim jak domyślna lokalizacja przechowywania lub inny udostępniony mu folder – po raz pierwszy uzyskuje dostęp do przestrzeni roboczej, system automatycznie tworzy dla niego indywidualną strukturę Personal Folder do przechowywania nowych projektów. Jest ona widoczna jako folder najwyższego poziomu o nazwie opartej na adresie e-mail członka, z podfolderem My Projects, w którym przechowywane są projekty użytkownika. Ta struktura/hierarchia folderów należy wyłącznie do zalogowanego użytkownika i jest dostępna tylko dla niego (oraz administratorów), a pozostali użytkownicy jej nie widzą.
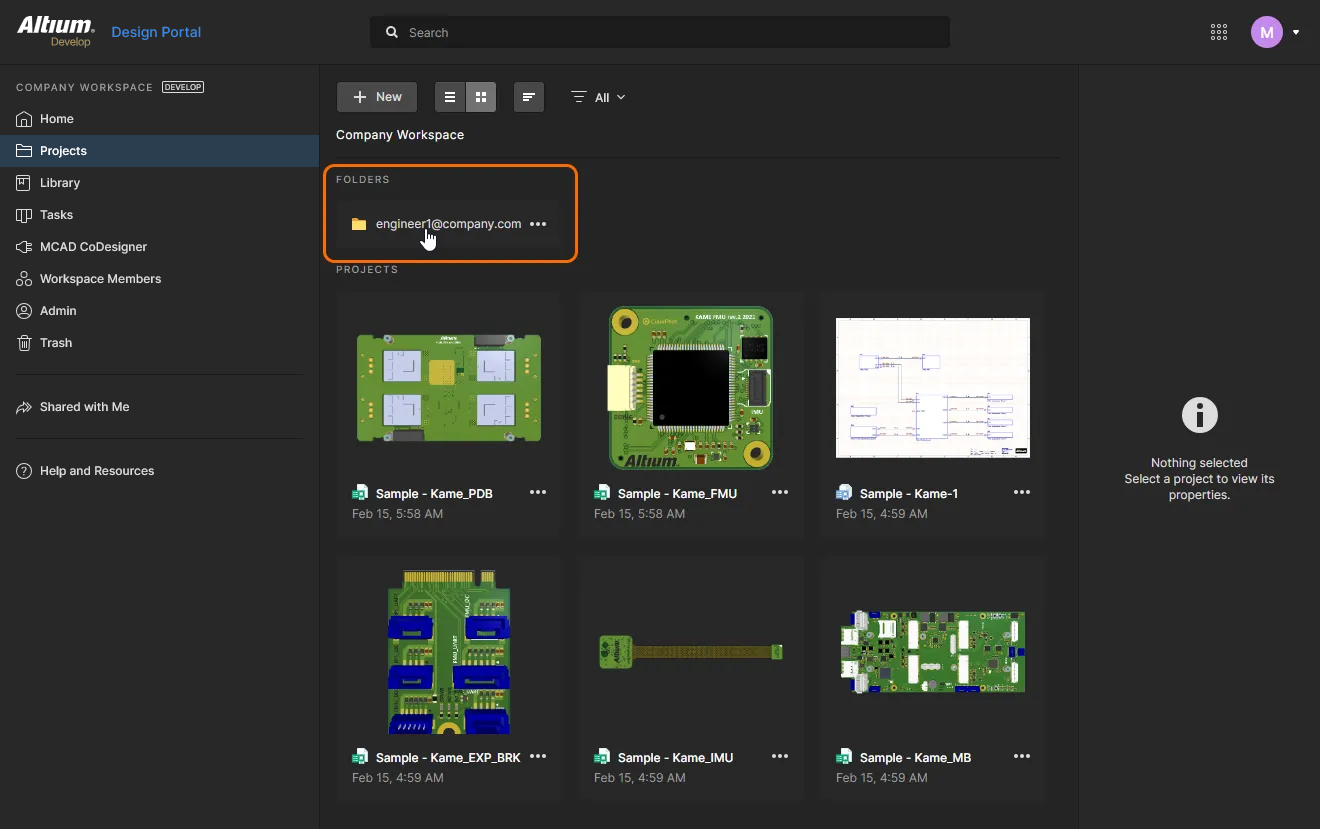
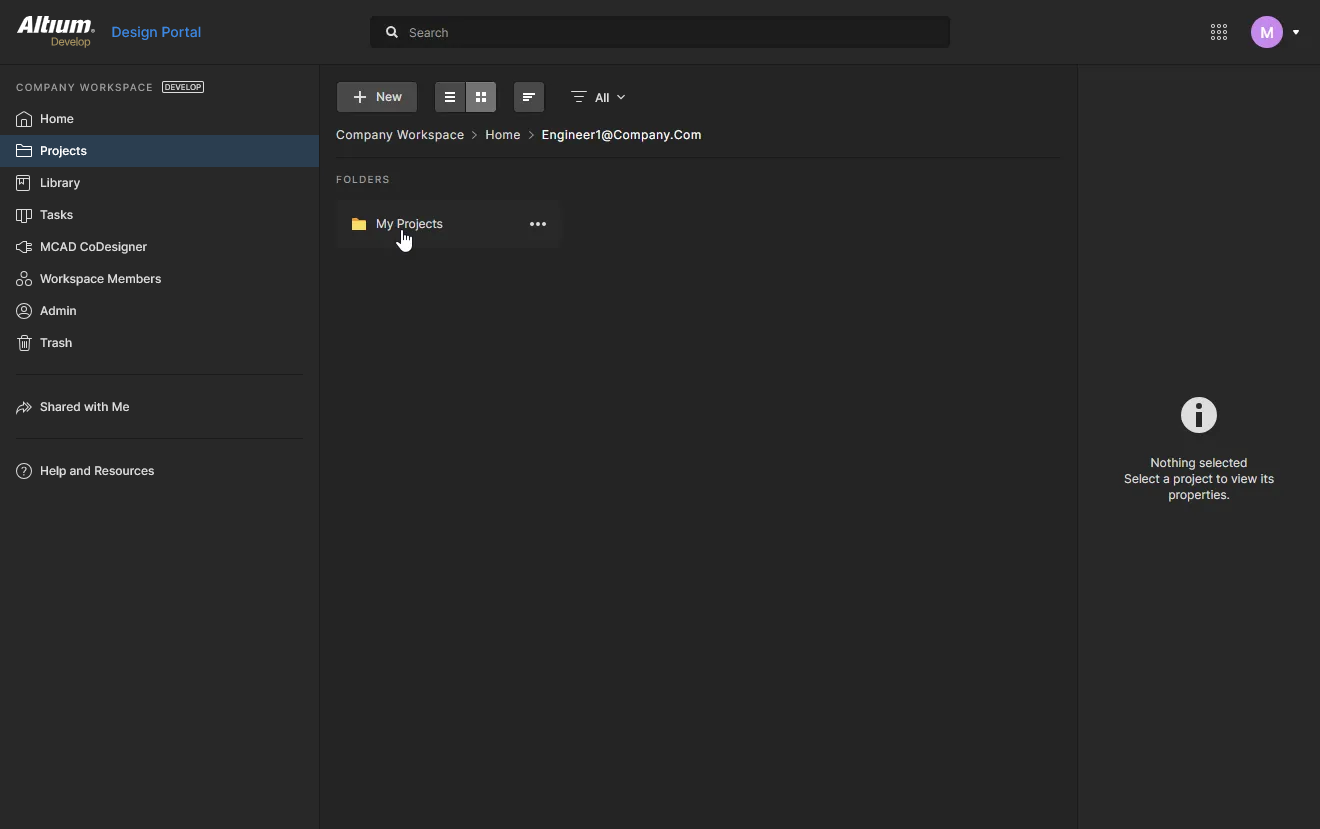
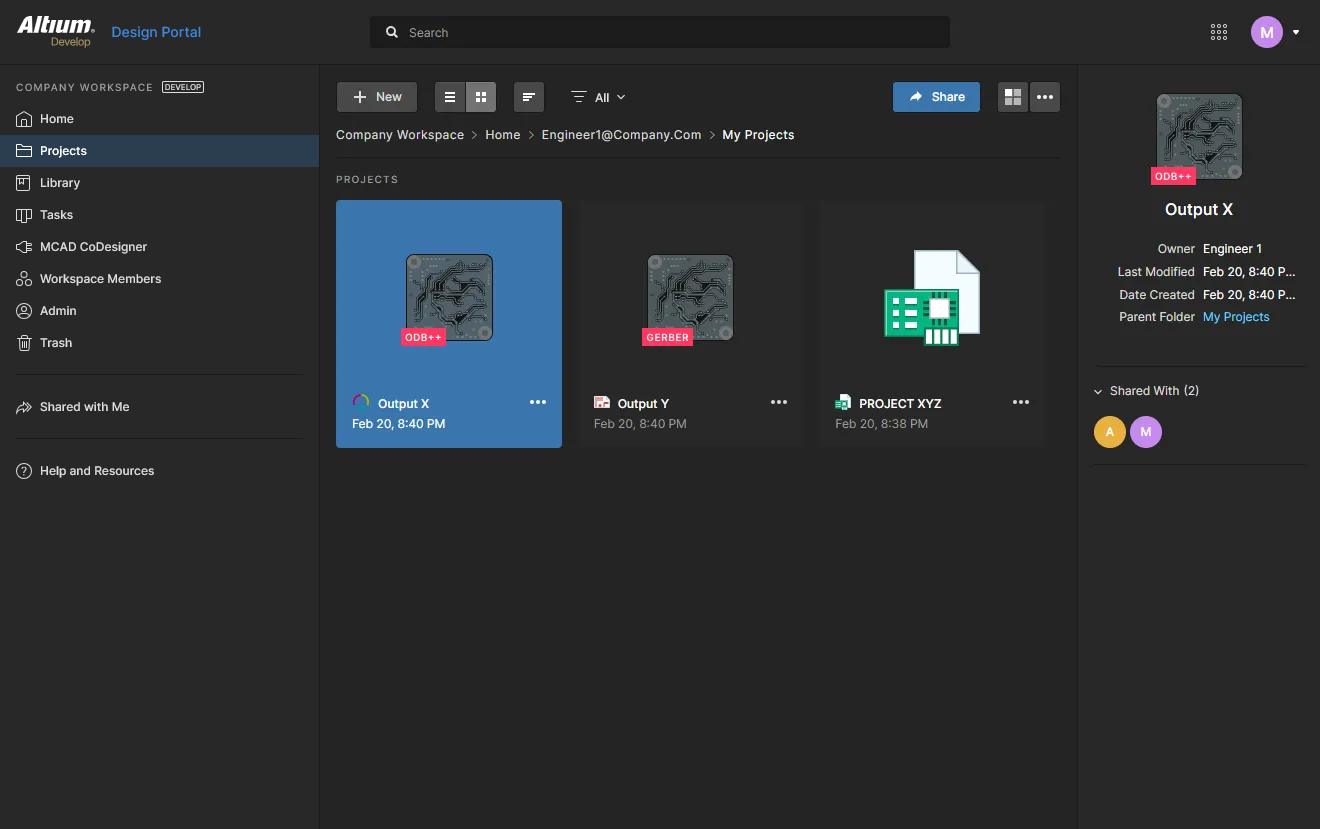
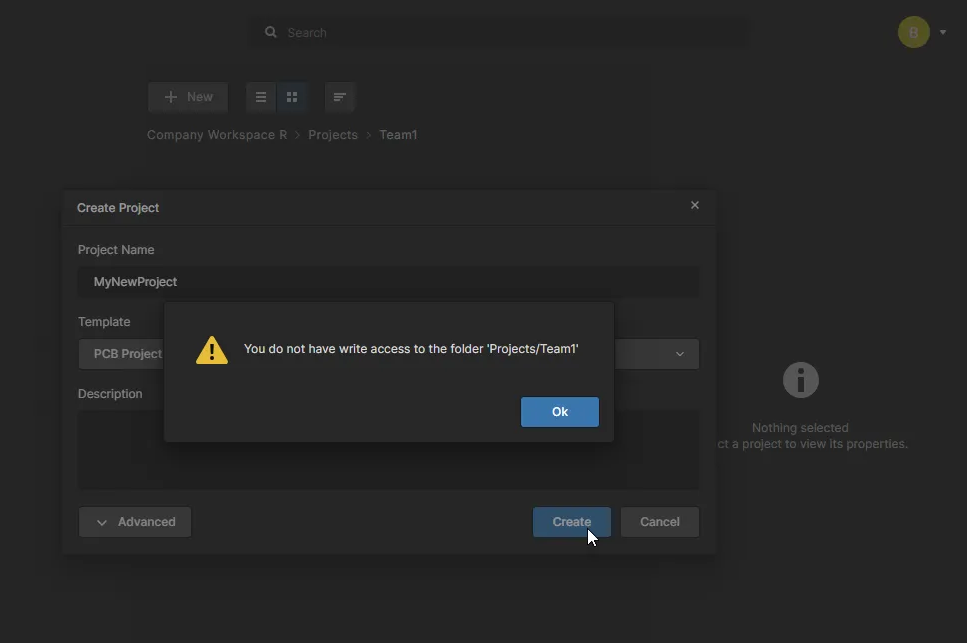 )
Z perspektywy administratora przestrzeni roboczej osobiste foldery członków są zebrane w folderze najwyższego poziomu Home, co widać na stronie Projects i w hierarchii folderów na stronie Explorer – a także w drzewie folderów panelu Explorer w Altium Designer.
Pobieranie rewizji elementu
Członkowie przestrzeni roboczej mogą pobierać zawartość projektu (pliki źródłowe, wygenerowane pliki, opublikowane dane itp.) za pośrednictwem widoków Projekt i Wydania projektu. Na stronie Explorer można pobierać dane bezpośrednio z interfejsu, klikając przycisk Download ( ) po prawej stronie wpisu rewizji elementu.
Poruszanie się po strukturze przestrzeni roboczej
Wszyscy członkowie przestrzeni roboczej mogą przeglądać jej zawartość według projektów na stronach Projekty i Komponenty, natomiast administratorzy przestrzeni roboczej mogą przeglądać całą zawartość i uzyskiwać do niej dostęp za pośrednictwem interfejsu strony Explorer, jak opisano poniżej.


Administratorzy mogą przechodzić do zawartości przestrzeni roboczej:
-
Klikając nazwę folderu, którego zawartość chcą przejrzeć.
-
Korzystając z funkcji wyszukiwania. Wprowadź słowo kluczowe na podstawie identyfikatora, komentarza lub opisu elementu, a następnie naciśnij Enter lub kliknij ikonę lupy (
 ). Przeszukana zostanie cała przestrzeń robocza, a pasujące elementy zostaną wyświetlone na liście wyników.
Dodatkowe funkcje
Podczas przeglądania zawartości za pośrednictwem interfejsu przeglądarkowego przestrzeni roboczej dostępne są następujące dodatkowe funkcje:
-
Navigate – to polecenie, dostępne w menu kontekstowym Elementu otwieranym prawym przyciskiem myszy, umożliwia szybkie przejście do tego Elementu w panelu Explorer w Altium Designer. W tym celu zostanie uruchomiony Altium Designer (pojawi się pytanie, czy chcesz otworzyć X2.exe – plik wykonywalny Altium Designer).
-
Full item info – to polecenie, dostępne w menu kontekstowym Rewizji Elementu otwieranym prawym przyciskiem myszy, wyświetla widok zawierający wszystkie szczegóły tej Rewizji. W praktyce jest to widok obejmujący wszystkie widoki poszczególnych aspektów dostępne dla danej Rewizji Elementu (z wyjątkiem Summary).
-
Follow/UnFollow – użyj polecenia Follow , dostępnego w menu kontekstowym folderu typu Components otwieranym prawym przyciskiem myszy, aby rozpocząć obserwowanie folderu. Każde działanie w obserwowanym folderze (utworzenie komponentu, wydanie, zmiana stanu rewizji lub usunięcie) będzie sygnalizowane powiadomieniem e-mail wysyłanym z przestrzeni roboczej (pod warunkiem że administrator włączył w niej powiadomienia e-mail). Użyj polecenia UnFollow, aby przestać obserwować aktywność dotyczącą komponentów w tym folderze.
-
Remove Folder – użyj tego polecenia, dostępnego w menu kontekstowym folderu otwieranym prawym przyciskiem myszy, aby przenieść folder wraz z całą jego zawartością (podfolderami i znajdującymi się w nich Elementami) do wydzielonego obszaru Kosz w przestrzeni roboczej. Obiekty w Trash można następnie trwale usunąć lub przywrócić, zależnie od potrzeb. W przypadku usuwania folderu projektu wszystkie powiązane wydania i pakiety produkcyjne również zostaną przeniesione do Trash.
-
Remove Item – użyj tego polecenia, dostępnego w menu kontekstowym Elementu otwieranym prawym przyciskiem myszy, aby przenieść ten Element do wydzielonego obszaru Kosz w przestrzeni roboczej. Obiekty w Trash można następnie trwale usunąć lub przywrócić, zależnie od potrzeb. Podczas usuwania Elementu Komponentu można jednocześnie przenieść powiązane z nim modele do Trash. Pamiętaj, że można je usunąć tylko wtedy, gdy nie są używane w innym miejscu (przez co najmniej jeden inny komponent).
 Tłumaczenie SI