
Configuração da autenticação de login
Num relance
- Entenda como o SSO da Altium se conecta ao provedor de identidade da sua empresa usando metadados SAML.
- Siga exemplos de configuração, incluindo para OneLogin e Okta.
- Explore o provisionamento SCIM do Okta para contas de usuário, grupos e participação em Workspaces.
A página Painel da Empresa Authentication permite que os Administradores da Conta da Empresa configurem e habilitem os recursos de logon único (SSO) para sua Conta da Empresa e inclui suporte ao provisionamento de usuários e grupos via SCIM (Sistema de Gerenciamento de Identidade entre Domínios), que automatiza a troca de dados de identidade entre sua empresa e seu Provedor de Identidade (IdP).
Esse sistema de configuração de backend permite que os administradores da Conta da Empresa estabeleçam, testem, habilitem e desabilitem o recurso de SSO para os usuários da empresa. A opção de SSO está disponível ao fazer login no Altium Designer, na sua conta Altium e em um Workspace Altium. Quando configurado para os usuários da Conta da Empresa, o SSO oferece a conveniência de acessar os softwares e serviços da Altium usando o mesmo conjunto de credenciais utilizado nos sistemas de toda a empresa.
Logon único SAML
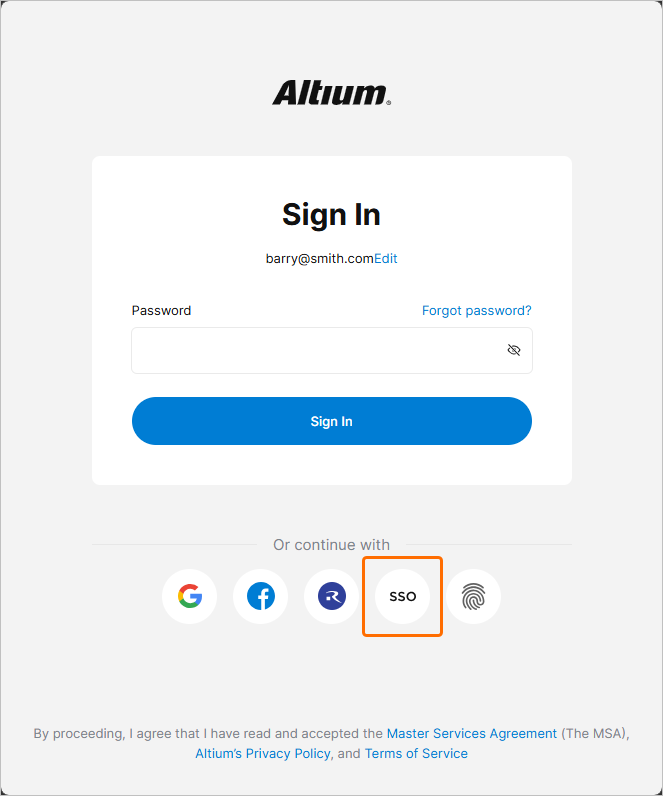
Quando configurado e habilitado em Dashboard, o sistema de SSO estabelece identidades autorizadas a partir do Provedor de Identidade (IdP) designado pela sua empresa, por exemplo, Okta, OneLogin etc., com comunicações de asserção de identidade baseadas no padrão Security Assertion Markup Language (SAML 2.0). A interface de login por SSO da sua empresa, caso ainda não exista, geralmente se baseia em um modelo ou exemplo fornecido pelo IdP — ela inicia as trocas de asserções de autenticação baseadas em SAML e fornece acesso aos serviços da empresa.
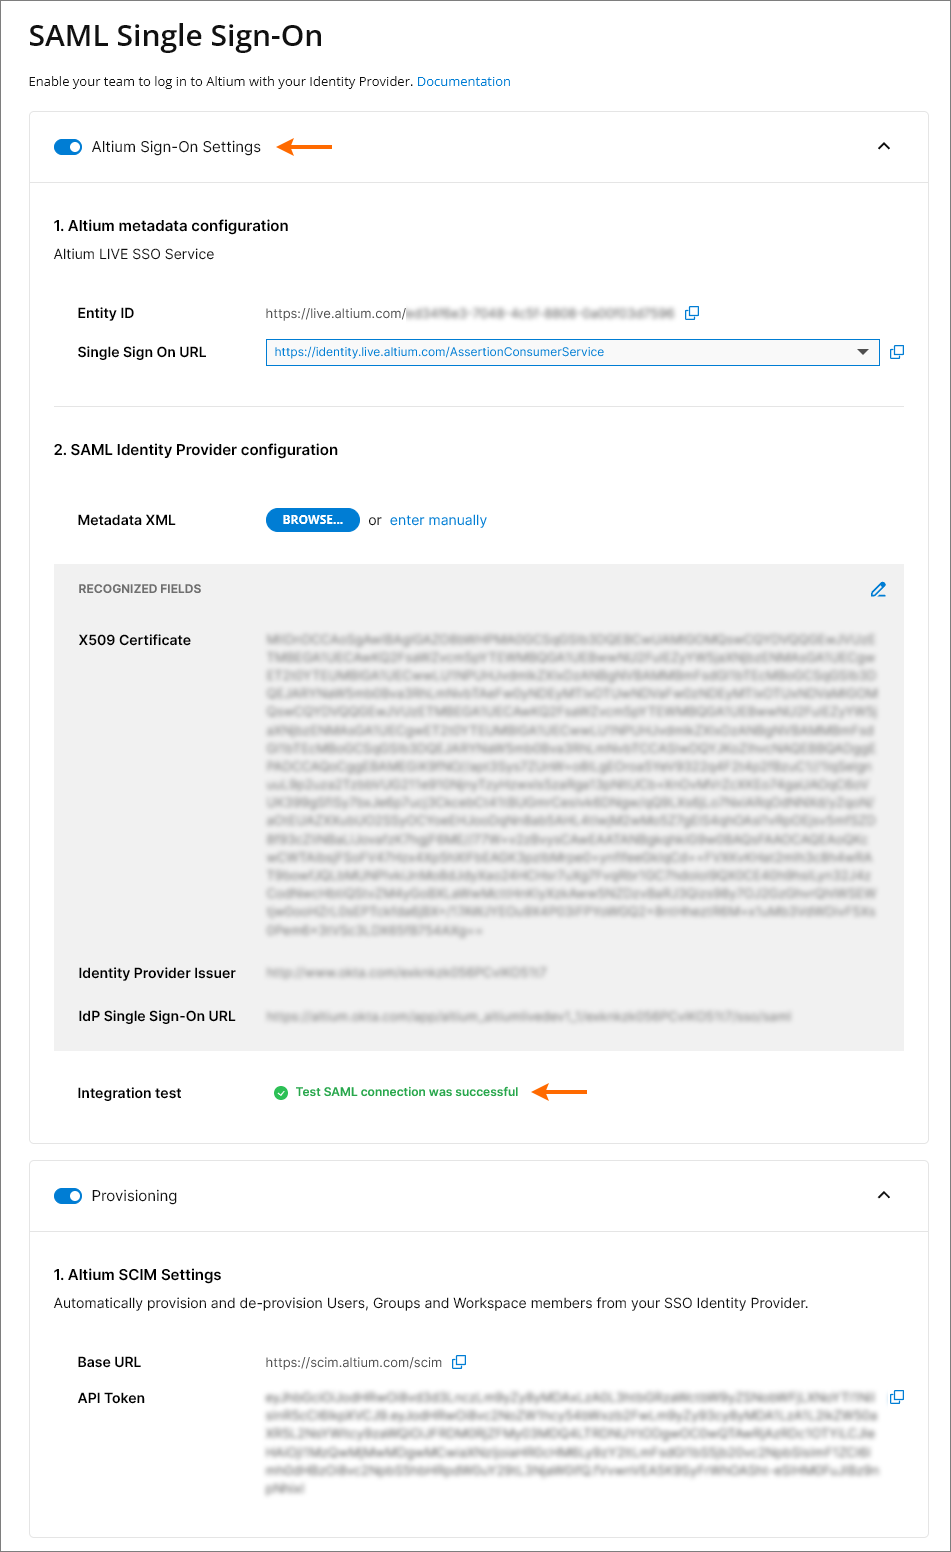
Em seu estado padrão, a página Dashboard Authentication mostra os URLs pré-configurados para o serviço de SSO do AltiumLive (1. Altium metadata configuration) e a opção de carregar ou inserir manualmente os dados de conexão de autorização do seu IdP (2. SAML Identity Provider Configuration).
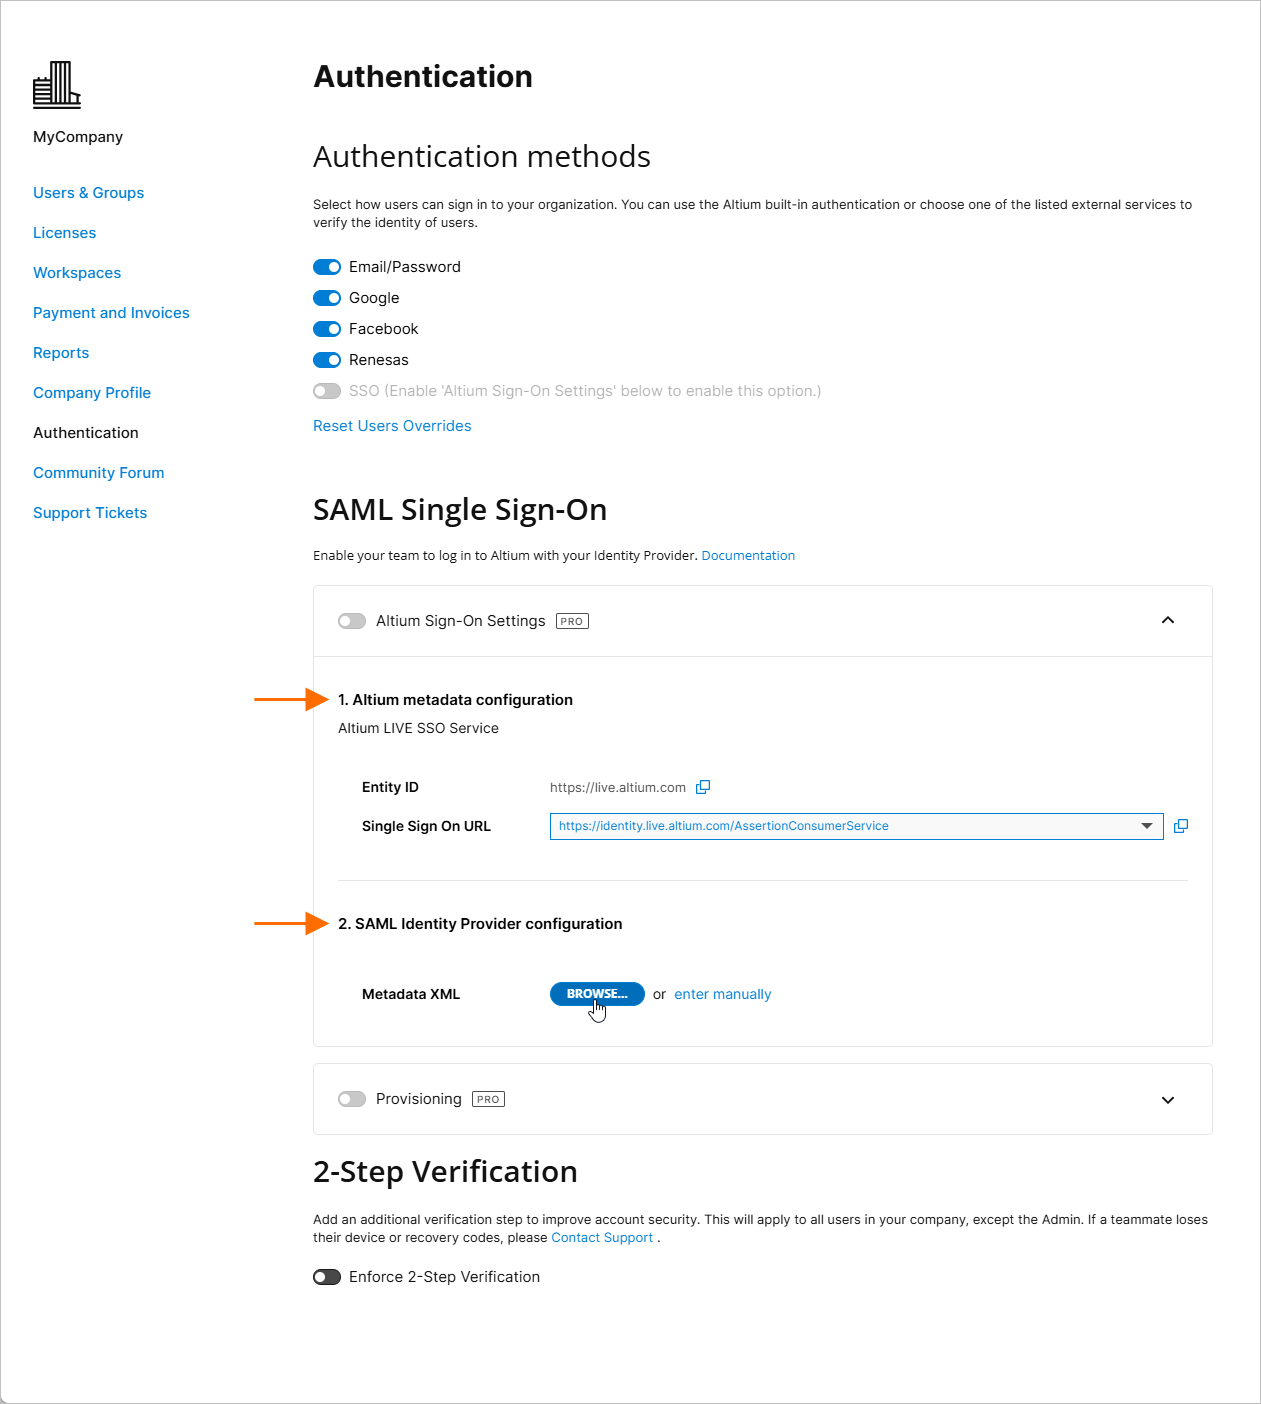
Observe que a entrada Altium metadata configuration inclui as informações de identidade fornecidas para o serviço de SSO da Altium da sua organização:
-
Entity ID – usado como URL de destino da resposta do IdP. Pode incluir um sufixo GUID que identifica uma Organização específica (como uma região ou um departamento) na Conta Altium da sua empresa — consulte Várias Organizações com um único Provedor de SSO abaixo.
-
Single Sign On URL – usado pelo IdP para identificar o URL de SSO da Altium aplicável. Ao configurar o SSO SAML para um serviço de login do Altium GovCloud, escolha o URL de asserção de SSO associado no menu suspenso da entrada.
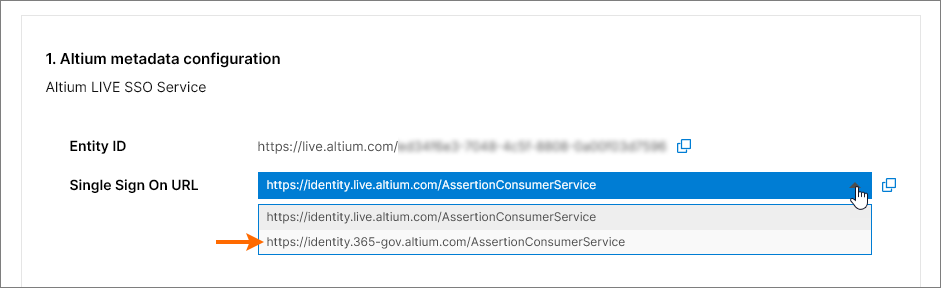
Esses URLs são copiados ( ) para a interface do Provedor de Identidade para permitir a geração de metadados SAML para o serviço de SSO da sua empresa. Esse código de configuração (geralmente disponível como dados XML) é então carregado ou copiado para a entrada SAML Identity Provider configuration. Veja abaixo mais informações.
Exemplos de Integração com Provedores de Identidade
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração com um Provedor de Identidade típico (OneLogin):
Guia de exemplo de integração com o Provedor de Identidade OneLogin
Integração com o OneLogin como provedor de identidade
Como adicionar um aplicativo SAML:
-
Faça login no OneLogin como administrador.
-
Selecione Applications e, em seguida, Add Apps.

-
Pesquise por 'SAML' e selecione a opção de aplicativo IdP SAML Test Connector (Advanced).

-
Especifique um nome para o aplicativo (Display Name). Ele serve apenas para exibição.
-
Clique no botão Save.

-
Copie (
) as entradas Entity ID e Single Sign On URL (Serviço Consumidor de Asserções) da seção Altium Sign-On Settings da página Authentication do Painel da Empresa. Na configuração do aplicativo OneLogin:
-
Cole Entity ID (nome do provedor de serviços) como o URL Audience (EntityID).
-
Cole Single Sign On URL (Serviço Consumidor de Asserções) como ACS (Consumer) URL Validator.
-
Cole também Single Sign On URL (Serviço Consumidor de Asserções) como ACS (Consumer) URL.
-
Os campos RelayState, Recipient, Single Logout URL e Login URL podem ser deixados em branco.
-
-
Certifique-se de que a opção SAML nameID format esteja definida como Email e que SAML signature element esteja definido como Both. Clique no botão Save para confirmar as configurações.

-
Clique no botão More Actions e, em seguida, na opção de menu SAML Metadata para baixar os metadados SAML do Provedor de Identidade como um arquivo XML.

-
Esse arquivo de metadados será carregado na página Authentication do Painel da Empresa para configurar o serviço de SSO do OneLogin — veja abaixo.
-
Se preferir configurar o serviço de SSO do OneLogin manualmente no Painel da Empresa, os parâmetros necessários podem ser encontrados selecionando a opção de menu SSO na interface do aplicativo OneLogin.

-
-
As próximas etapas seriam adicionar usuários e atribuir o aplicativo a esses usuários.
Expanda as seções recolhíveis abaixo para ver exemplos passo a passo do processo de integração e provisionamento com um Provedor de Identidade típico (Okta):
Guia de exemplo de integração com o Provedor de Identidade Okta
Integração com o Okta como Provedor de Identidade
Como adicionar um aplicativo SAML:
-
Faça login no Okta como administrador.
-
Clique no link/botão Admin e, em seguida, no botão Add Application em Applications da empresa.

-
Clique no botão Create New App.

-
Selecione SAML 2.0 como Sign-on method.

-
Especifique um App name. Ele serve apenas para exibição.

-
Copie (
) a entrada Single Sign On URL (Serviço Consumidor de Asserções) da seção Altium Sign-On Settings da página Authentication do Painel da Empresa e cole-a no campo Single sign on URL das Configurações SAML do Okta.
-
Copie (
) a Entity ID entrada da seção Altium Sign-On Settings da página Authentication do Painel da Empresa e cole-a no campo Audience URI das Configurações SAML do Okta.
Não é necessário preencher a entrada Default RelayState.

-
Defina os campos restantes da seguinte forma:
-
O Name ID format é
EmailAddress. -
O Application username é (Okta)
Email. -
Na seção INSTRUÇÕES DE ATRIBUTOS, defina o campo Name como:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddresse o Value como:user.email

-
-
Clique no botão Next e selecione a opção ..Okta customer adding an internal app.

-
Clique no botão Finish.

-
Clique no link Identity Provider metadata e salve o XML de metadados no seu computador ou clique no botão View Setup Instructions para acessar as opções de configuração manual.
-
Na seção SAML Identity Provider configuration da página Authentication do Painel da Empresa, carregue o arquivo XML de metadados salvo ou use o link enter manually para configurar as seções individuais — veja abaixo.
-
Guia de exemplo de provisionamento SCIM com Okta
Integração de provisionamento SCIM com Okta como IdP
Como adicionar a integração SCIM (System for Cross-domain Identity Management):
-
Em Okta Admin Console, selecione a guia General e defina SCIM como o método de provisionamento.

-
Selecione a guia Provisioning e clique no botão Edit.

-
No modo de edição das configurações, selecione todas as ações de provisionamento (opções Import.. e Push..) e HTTP Header como o modo Authentication.

-
Copie (
) a Base URL entrada da seção Provisioning da página Authentication do Painel da empresa e cole-a no campo SCIM Connector base URL do Okta.
Copie (
) a API Token entrada da seção Provisioning da página Authentication do Painel da empresa e cole-a no campo Authorization do Okta (em HTTP HEADER).

-
Especifique
userNamecomo Unique identifier field for users do Okta.
-
Clique no botão Test Connector Configuration (veja acima) e verifique se a conexão está funcionando. Se o teste de configuração for bem-sucedido, feche a janela de teste e salve a configuração (
 ).

-
Selecione To App na árvore de navegação à esquerda e, em seguida, a opção Edit.
Habilite as opções Create Users, Update User Attributes e Deactivate Users e clique em Save.

Provisionamento e desprovisionamento de usuários e grupos:
-
Selecione a guia Push Groups e clique no botão Refresh App Groups.

-
Selecione a opção de página Directory » Groups no menu principal.

Em Grupos, você deverá ver tanto Groups quanto Workspaces do aplicativo como entradas de grupo.

-
Crie grupos 'nativos' do Okta com o mesmo nome dos grupos/espaços de trabalho do aplicativo — neste exemplo, os grupos Administrators e Workspace importados.

-
Selecione um grupo do Okta criado e clique no botão Manage Apps. Na janela Assign Applications to <group name>, atribua o aplicativo SCIM ao grupo e clique em
 ao terminar.

-
Volte à página Groups e selecione a guia Push Groups. Selecione Find groups by name option no menu do botão Push Groups.

-
Insira o nome do grupo (aqui,
Group Administrators) e escolha a opção Link Group para vinculá-lo ao grupo do aplicativo. Salve essa configuração de vínculo ().

Gerenciamento de usuários e grupos
Agora você deverá conseguir adicionar ou remover membros dos grupos existentes do aplicativo.
-
Crie um novo usuário do Okta (Directory » People e selecione Add Person). Certifique-se de que o usuário tenha um endereço de e-mail exclusivo que não exista no AltiumLive.
-
Adicione o novo usuário a um grupo do Okta atribuído ao aplicativo SCIM (Directory » Groups, selecione um grupo e use Assign People).
-
Verifique se o usuário aparece no Painel da empresa.
Para criar um novo grupo de usuários por meio do aplicativo SCIM, crie um novo grupo do Okta na página Groups ( ) e, na guia Push Groups, encontre o nome do novo grupo e escolha a opção Create Group (em vez de 'Vincular grupo').

O aplicativo SCIM configurado deverá permitir que você:
-
Altere o nome, o sobrenome e o e-mail de um usuário.
-
Altere os membros de um grupo.
-
Altere o nome de um grupo.
-
Crie um grupo.
-
Exclua um grupo — desvincule o grupo em Push Groups com a opção de excluir do aplicativo.
-
Ative ou desative um usuário — um usuário ativado receberá um e-mail de ativação.
Os espaços de trabalho são semelhantes aos grupos de usuários no Okta, mas permitem apenas o gerenciamento de membros. Você não pode criar um novo espaço de trabalho nem renomear um existente.
Após adicionar ou remover um usuário de um grupo de espaço de trabalho, você pode verificar o resultado na interface do espaço de trabalho do Altium 365.

-
O novo usuário SCIM deverá conseguir fazer login usando SSO
-
O novo usuário SCIM deverá ser convidado automaticamente para o espaço de trabalho.
-
Um convite por e-mail não será enviado ao usuário.
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração e provisionamento do Microsoft Entra ID como provedor de identidade:
Login SAML com Microsoft Entra ID
Integração com Microsoft Entra ID
Aplicativo SAML:
-
Selecione Identity e, em seguida, a opção Enterprise applications.

-
Crie seu próprio aplicativo.

-
Selecione Users and groups e, em seguida, Add user/group.


-
Selecione Single sign-on, Step 1 e, em seguida, Edit.


-
Copie (
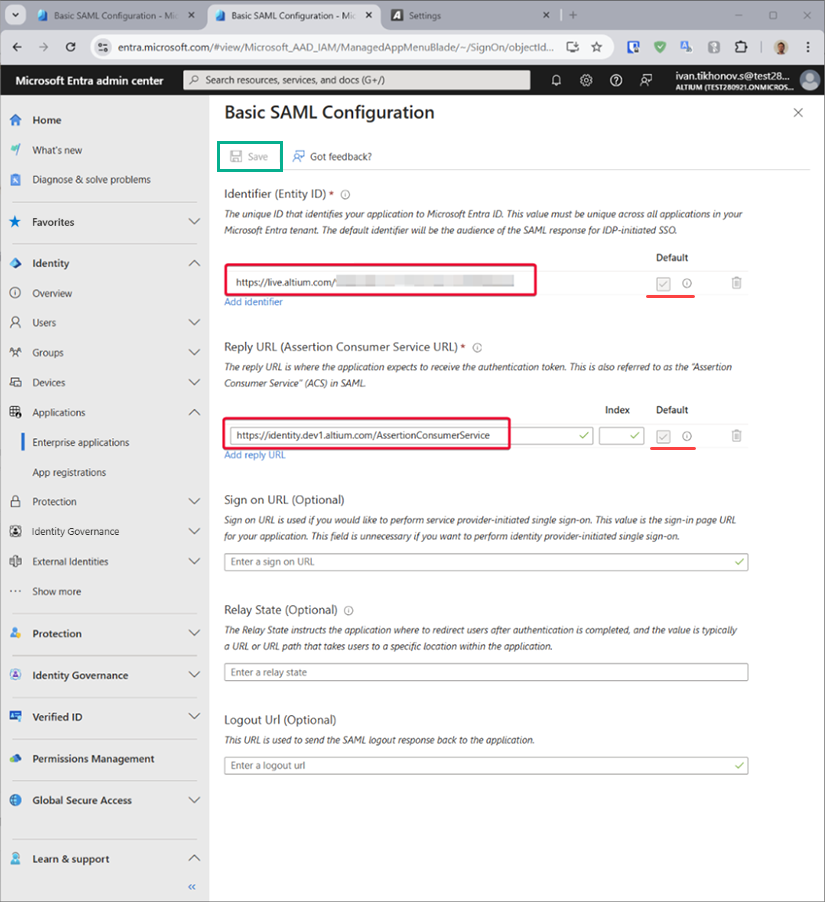
) as entradas Entity ID e Single Sign On URL da seção Altium Sign-On Settings da página Authentication do Painel da empresa. Cole as strings copiadas nos campos Entity ID e Assertion Consumer Service URL na área de configuração SAML do aplicativo Microsoft Entra. Certifique-se de que as caixas Default estejam marcadas para esses campos e salve a configuração.
-
Baixe o XML de metadados de federação criado.

-
Carregue o XML de metadados de federação na página Authentication do Painel da empresa (a região 2. SAML Identity Provider configuration da seção Altium Sign-On Settings) e teste a conexão de integração SAML.
Provisionamento:
-
Na tela de gerenciamento do aplicativo Microsoft Entra, selecione Provisioning no painel esquerdo e, em seguida, o botão Get started.
-
Defina Provision MODE como
Automatic. -
Copie (
) as entradas Base URL e API Token da seção Provisioning da página Authentication do Painel da empresa e cole-as nos campos Tenant URL e Secret Token, respectivamente.
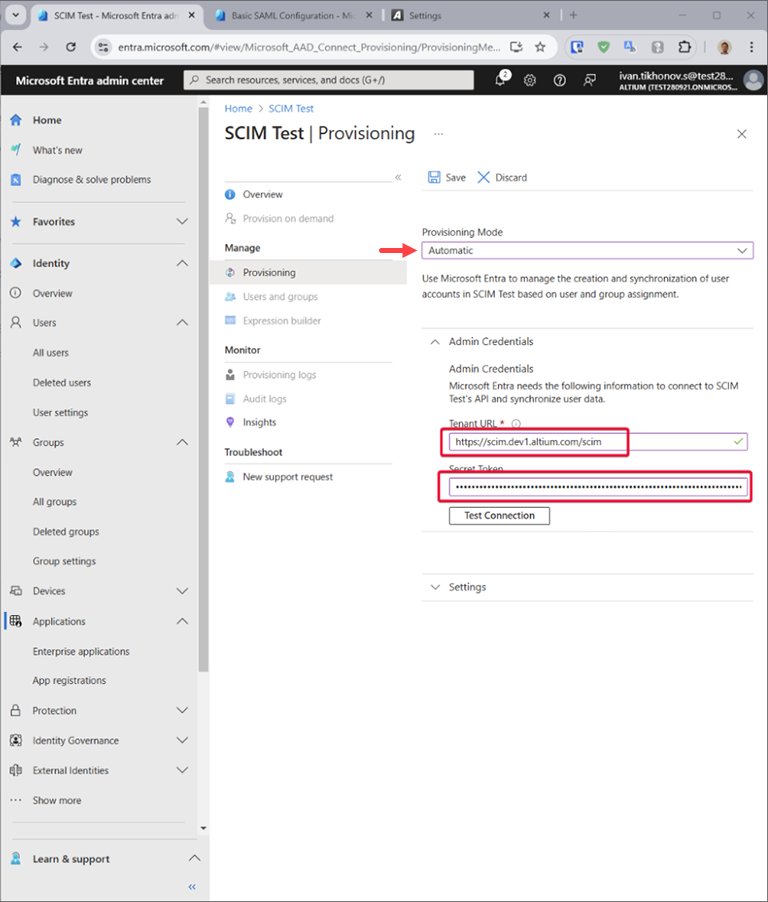
-
Clique no botão Test Connection de provisionamento do Microsoft Entra e, se as credenciais forem autorizadas com êxito, Save a configuração.

-
Na seção Mappings, há dois conjuntos selecionáveis de mapeamentos de atributos — um para objetos de grupo e outro para objetos de usuário.

-
Selecione cada mapeamento para revisar os atributos sincronizados do Microsoft Entra ID com seu aplicativo. Os atributos selecionados como propriedades de correspondência são usados para identificar os usuários e grupos correspondentes no seu aplicativo nas operações de atualização. Selecione Save para aplicar as alterações.

Opcionalmente, você pode desabilitar a sincronização de objetos de grupo desabilitando o mapeamento de grupos.
-
Em Settings, o campo Scope define quais usuários e grupos são sincronizados. Selecione Sync only assigned users and groups (recomendado) para sincronizar apenas os usuários e grupos atribuídos na página Users and groups.

-
Quando a configuração estiver concluída, defina Provisioning Status como Ativado.

-
Selecione Save para iniciar o serviço de provisionamento do Microsoft Entra.
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração do JumpCloud como provedor de identidade:
Configuração de SSO SAML com JumpCloud
Integração com JumpCloud como provedor de identidade
-
Na interface do JumpCloud, selecione SSO na árvore de navegação e, em seguida, o botão Add New Application na página SSO.

-
Digite '
saml' na busca da janela de configuração para localizar e instalar o Custom SAML App.
-
Dê um nome à sua instância do Custom SAML App – neste exemplo, o rótulo é '
Altium'.
-
Acesse a aba SSO na interface de configuração do JumpCloud. Copie (
) as entradas Entity ID e Single Sign On URL da seção Altium Sign-On Settings da página Authentication do Painel da empresa e cole-as nos campos SP Entity ID e Default URL, respectivamente.
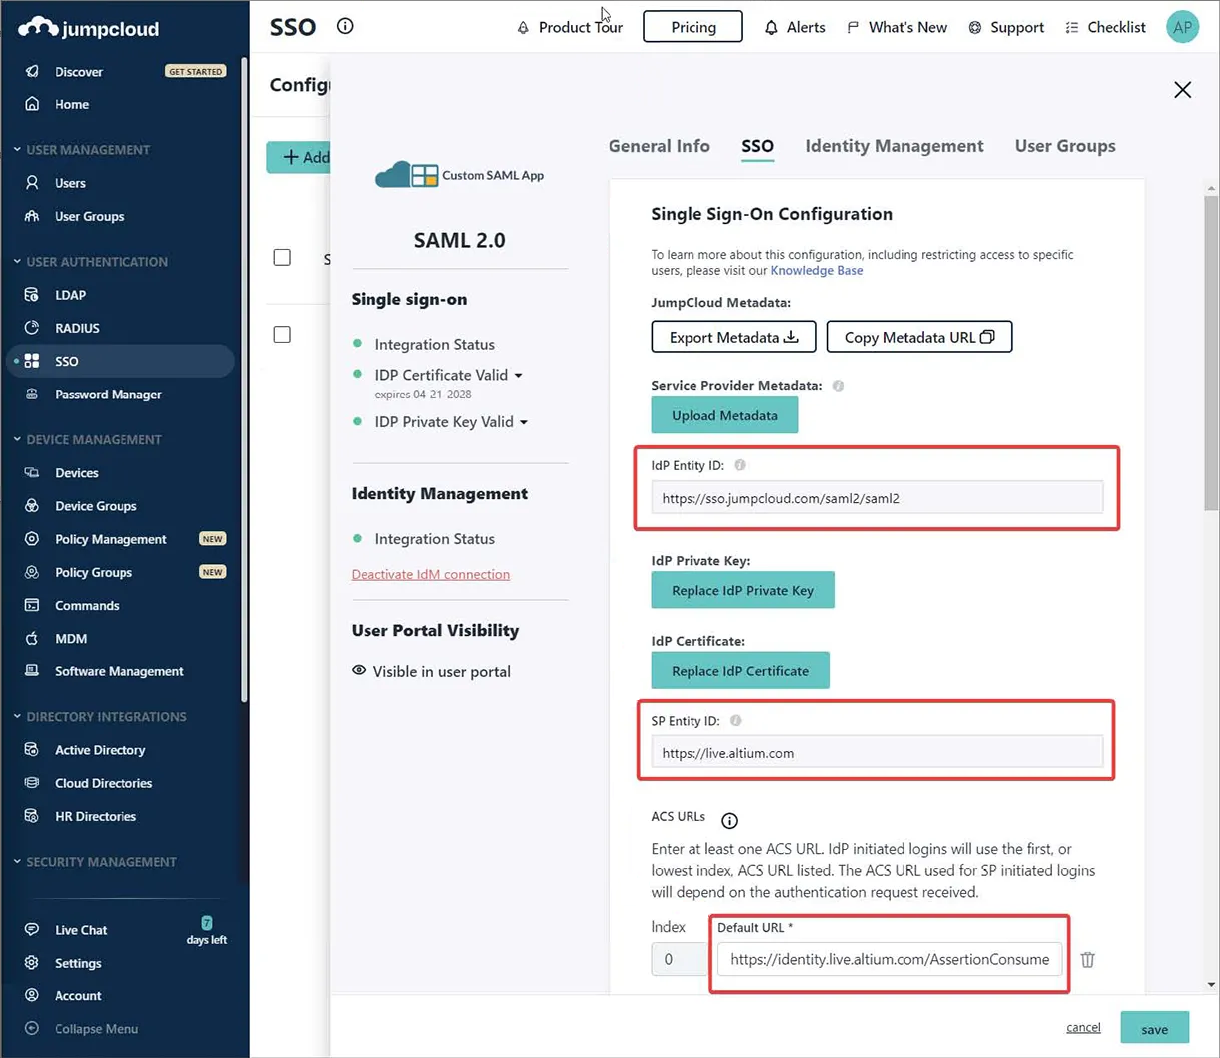
-
Insira o endpoint do JumpCloud IDP URL e habilite a opção Declare Redirect Endpoint.

-
Acesse a aba Identity Management na interface do JumpCloud. Copie (
) as entradas Base URL e API Token da seção Provisioning da página Authentication do Painel da empresa e cole-as nos campos Base URL e Token Key, respectivamente. Insira também um endereço de e-mail adequado para teste.
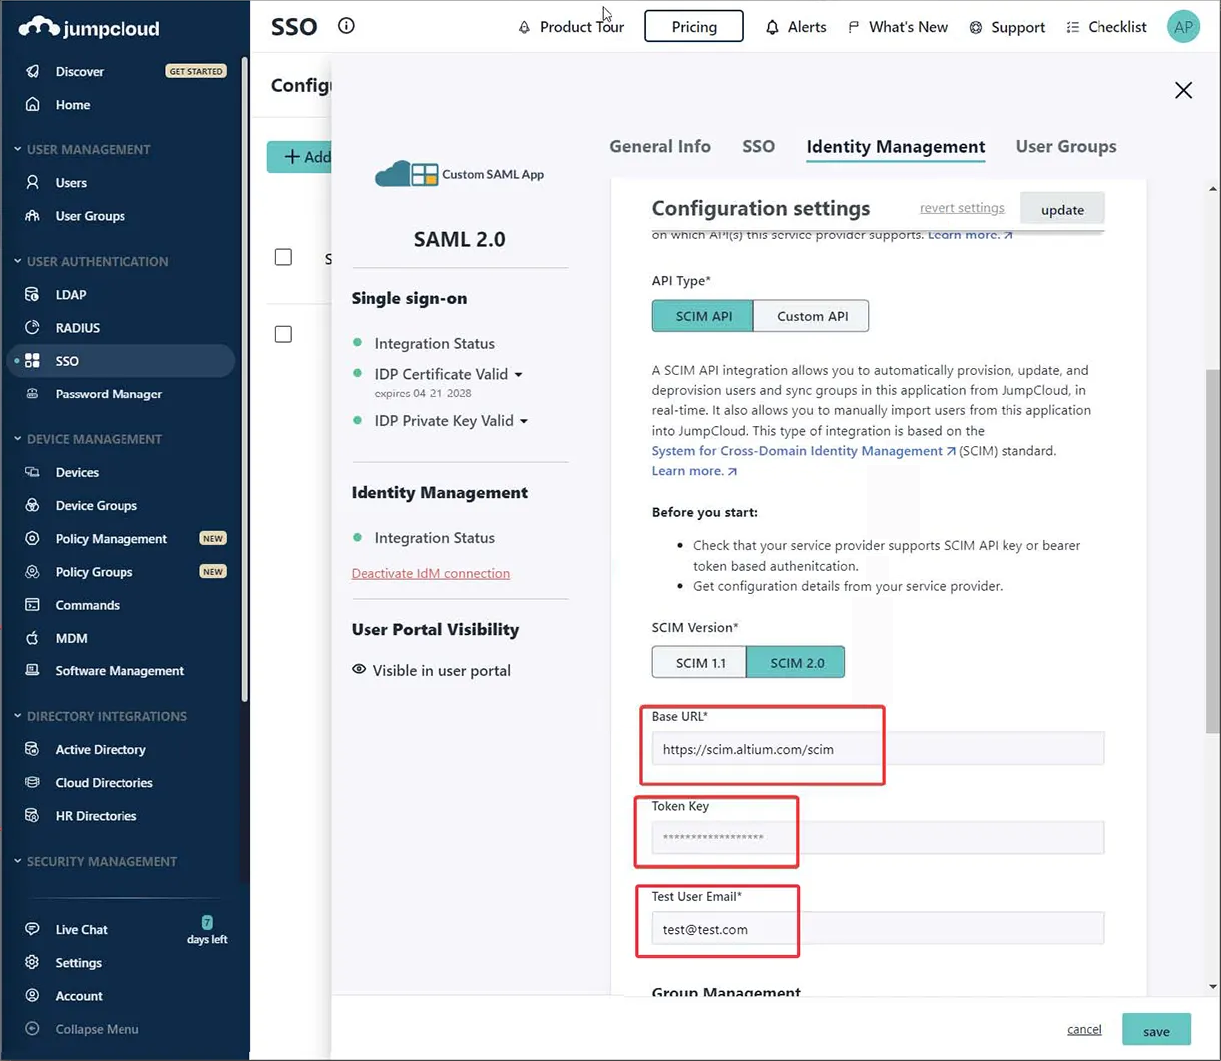
-
Execute um Test Connection, que exibirá uma mensagem de confirmação no canto superior direito da página (como mostrado abaixo).

-
Desative (desmarque) a opção Group Management e, em seguida, Activate a configuração.

-
De volta à aba SSO da interface do JumpCloud, use a opção Export Metadata para baixar o arquivo XML de metadados SAML resultante.

-
Na página Authentication do Painel da empresa, importe o arquivo XML de metadados baixado e execute um teste de integração com o botão Test Sign On. Um resultado de teste de integração bem-sucedido deverá ser exibido. Após a confirmação da conexão, você poderá habilitar a opção Altium Sign-On Settings e, em seguida, a opção SSO na seção Authentication methods.
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração do Microsoft AD FS como provedor de identidade:
Autenticação SSO SAML com Microsoft AD FS
Autenticação SSO SAML com Microsoft Administrative Domain Federated Services (AD FS)
Siga as etapas descritas abaixo para configurar o login da sua organização no Altium 365 para usar sua instância do AD FS na autenticação SSO.
Pré-requisitos
-
Acesso administrativo à conta corporativa da organização no Altium 365.
-
Acesso administrativo à instância do AD FS.
Configuração do AD FS
-
Abra o aplicativo AD FS Management (geralmente Start → Windows Administrative Tools → AD FS Management).
-
Navegue até Relying Party Trusts e clique na opção Add Relying Party Trust... (1).
-
Na janela pop-up, certifique-se de selecionar Claims aware (2) e clique em Start (3).

-
Na etapa Select Data Source, selecione Enter data about the relying party manually (1) e clique em Next (2).

-
Forneça um nome de exibição para a relação de confiança. Este exemplo usa
AltiumLivecomo nome de exibição.
-
Dependendo da sua configuração de segurança, você pode especificar um certificado opcional de criptografia de token. Para os fins deste guia, não usaremos um.

-
Na etapa Configure URL, certifique-se de selecionar a opção Enable support for the SAML 2.0 WebSSO protocol (1) e inserir
https://identity.live.altium.com/AssertionConsumerServiceno campo Relying party SAML 2.0 SSO service URL: (2). Clique em Next (3).
-
Na etapa Configure Identifiers, forneça um identificador para esta relação de confiança no campo de entrada (1). O identificador deve ser obtido da entrada Entity ID, localizada na região SAML Single Sign-On da página Dashboard Authentication. Certifique-se de clicar no botão Add (2).

O resultado deve ser semelhante ao mostrado a seguir. Clique em Next.

-
Dependendo da sua configuração de segurança, você poderá escolher políticas opcionais de controle de acesso na próxima etapa. Neste exemplo, não selecionaremos nenhuma política adicional e continuaremos com a opção
Permit everyone.
-
Revise a configuração e selecione Next.

-
Nem todas as configurações estão disponíveis durante a configuração da relação de confiança. Para permitir que
SHA-1seja usado como algoritmo de hash seguro, clique com o botão direito do mouse no nome do Relying Party Trust que você acabou de adicionar e selecione Properties.
-
Na janela de propriedades, selecione a aba Advanced (1) e defina
SHA-1como algoritmo de hash seguro (2). Clique em OK para salvar as alterações.
-
De volta à janela de gerenciamento do AD FS, selecione a relação de confiança de terceira parte confiável que você adicionou e selecione a opção Editar Política de Emissão de Declarações...

-
Na janela Edit Claim Issuance Policy, selecione Add Rule...

-
Na etapa Choose Rule Type do assistente, certifique-se de que Send LDAP Attributes as Claims esteja selecionado e clique em Next.

-
Forneça um Claim rule name (1), selecione
Active Directorycomo Attribute store (2) e selecione um LDAP Attribute (3) do ID que contém o nome de usuário da conta Altium. Esse atributo deve ser mapeado para Name ID em Outgoing Claim Type (3). Clique em Finish (4).
-
Certifique-se de salvar a política de emissão de declarações clicando em OK.


Isso conclui a configuração do AD FS.
Configuração do Altium 365
-
Acesse a página Authentication do Painel da empresa e carregue o arquivo
FederationMetadata.xmlque você baixou anteriormente (consulte a seção Configuração de SSO no painel abaixo para obter mais informações). A configuração deverá ser importada, e os valores de X509 Certificate, Identity Provider Issuer e IdP Single Sign-On URL deverão estar visíveis. Clique no botão Test Sign On para testar a configuração. -
Na tela de login, forneça as credenciais do usuário de acordo com os requisitos da sua organização e clique em Sign in.

-
A asserção será enviada de volta ao Altium 365. Se a tela exibir uma mensagem Test SAML connection was successful!, a configuração foi concluída corretamente. Você pode visualizar a resposta SAML clicando no botão See Response. Clique em Back to Settings para retornar à página Authentication.
-
Na página Authentication, habilite as opções Altium Sign-On Settings e SSO.
Isso conclui a configuração. A partir deste momento, os usuários da sua organização deverão conseguir fazer login no Altium 365 usando o AD FS da sua organização como provedor de identidade (IdP) de SSO.
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração do AWS IAM Identity Center como provedor de identidade:
Configuração de SSO SAML com o AWS IAM Identity Center
Configuração de SSO SAML com o Amazon Web Services (AWS) Identity Access Management (IAM) Identity Center
-
Acesse IAM Identity Center e adicione um aplicativo SAML 2.0 personalizado (Add Application).


-
Copie (
) as entradas Entity ID e Single Sign On URL da seção Altium Sign-On Settings da página Authentication do painel da empresa e cole-as nas configurações de URL de metadados da AWS. Confirme as configurações com Submit.
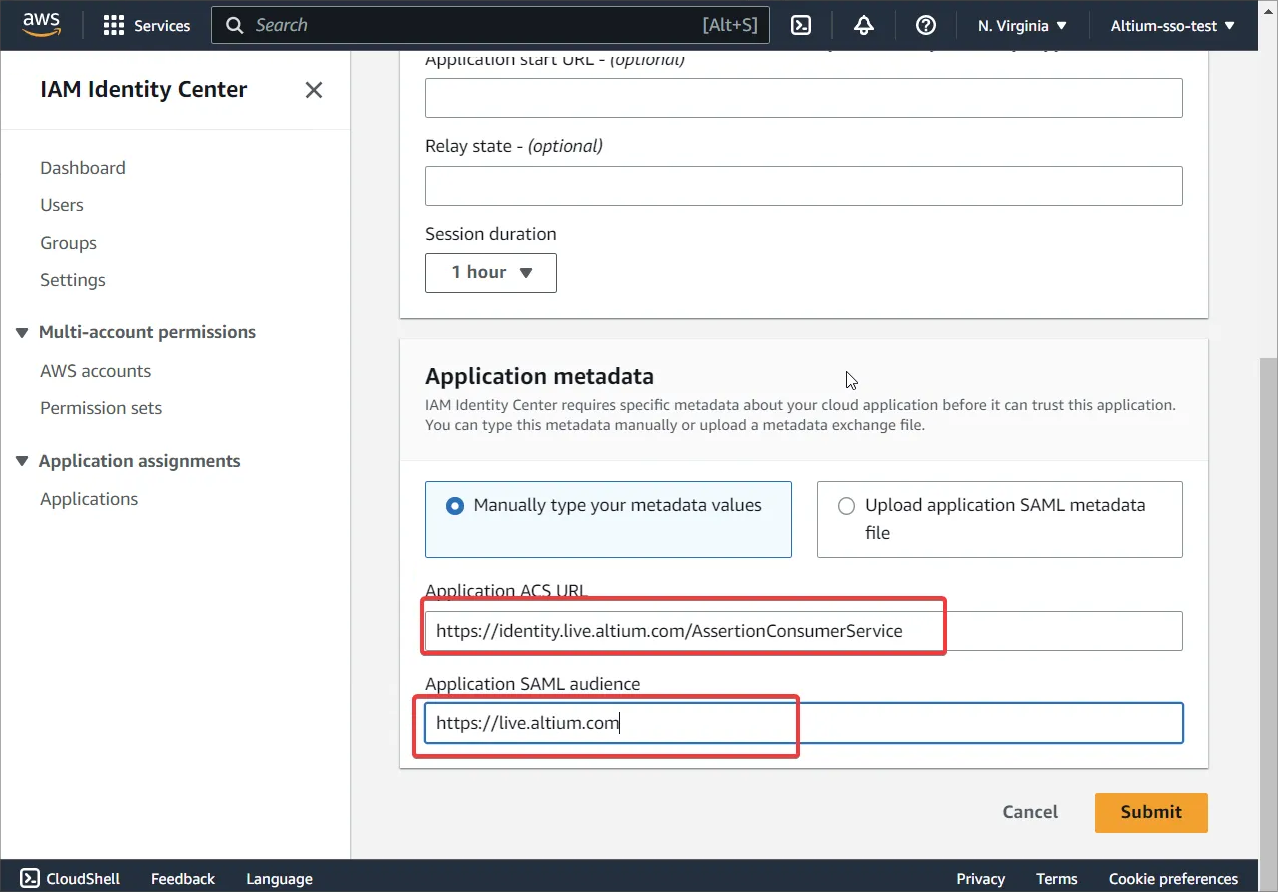
-
Baixe o arquivo de metadados da área IAM Identity Center metadata.

-
Acesse Edit attribute mappings.

-
Adicione
${user:email}e Format comounspecified.
-
Crie novos usuários na AWS – os nomes dos usuários devem estar no formato
user@domain.com.Atribua o aplicativo aos usuários criados ou a um grupo.

-
A opção Provisioning na página Authentication do painel da empresa deve estar desativada.
Atualmente, o provisionamento automático de saída via SCIM não é compatível com a AWS.
-
Certifique-se de que os mesmos usuários existam tanto no Altium quanto no IAM. Os nomes dos usuários devem seguir o formato
user@domain.com.
-
Na página Authentication do painel da empresa, carregue o arquivo XML que você baixou anteriormente (consulte a seção Configuração de SSO no painel abaixo para obter mais informações). Clique no botão Test Sign On para testar a configuração.
-
Em seguida, você será redirecionado para a página de login da AWS. Insira suas credenciais de usuário da AWS. Você deverá ser redirecionado de volta ao painel e ver a mensagem Test SAML connection was successful!.
-
Após um teste bem-sucedido, ative as opções Altium Sign-On Settings e SSO.
Configuração de SSO no painel
Para configurar o sistema SSO no Dashboard (caso ainda não tenha sido configurado), use o botão  na página Authentication para localizar e carregar o arquivo XML de configuração do IdP SAML gerado pelo IdP da sua empresa – consulte os exemplos de integração de IdP acima. Como alternativa, use o link enter manually para adicionar os elementos individuais (certificado de segurança e URLs) da configuração.
O sistema analisa o arquivo XML do IdP carregado para extrair os principais campos de configuração (X509 Certificate, URL de Identity Provider Issuer e IdP Single Sign-On URL), que podem ser editados manualmente, se necessário ( ).
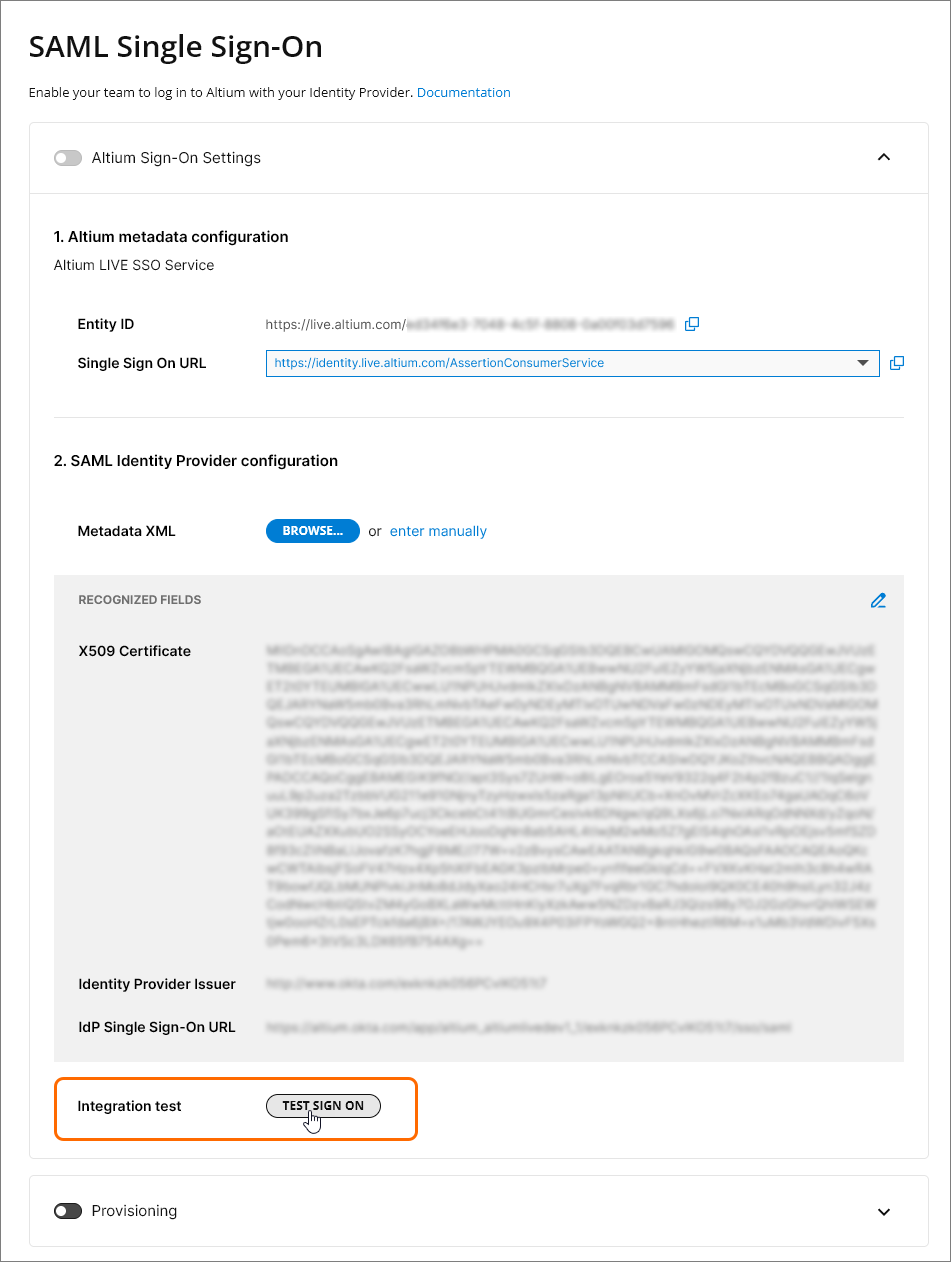
O SSO não é ativado até que um Integration Test seja executado, o que é iniciado pelo botão  . Isso verifica o processo de identificação por SSO e o login SSO da sua empresa e, em seguida, fornece uma mensagem de confirmação que inclui a opção de inspecionar o código de resultado da autorização SAML (
 ).
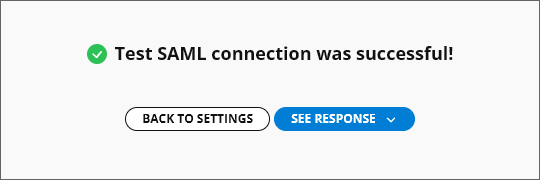
De volta à página Authentication, a verificação de validade da configuração é indicada como bem-sucedida e o recurso de logon único da conta da empresa pode ser ativado ( ). Se o SSO for desativado posteriormente, manualmente ou em resposta a uma alteração de configuração, o botão ficará disponível para que o processo de teste possa ser repetido.
Várias organizações com um único provedor de SSO
Se a sua empresa tiver mais de uma organização Altium na conta Altium da empresa – por exemplo, uma organização para cada região global –, um único provedor de identidade SSO poderá ser usado para gerenciar a autenticação SSO de toda a empresa usando um formato estendido de Entity ID do painel.
O formato de Entity ID (por padrão, https://live.altium.com) é estendido com um sufixo GUID gerado para a organização atual. Esse formato de URL aprimorado pode então ser usado para um aplicativo específico do provedor de SSO associado a essa organização Altium. Outras organizações na conta Altium da sua empresa, com diferentes sufixos Entity ID GUID, podem ser vinculadas a diferentes aplicativos SSO no mesmo provedor de identidade SSO. Na prática, isso significa que a autenticação de login SSO de toda a empresa pode ser gerenciada em um único provedor de identidade SSO.
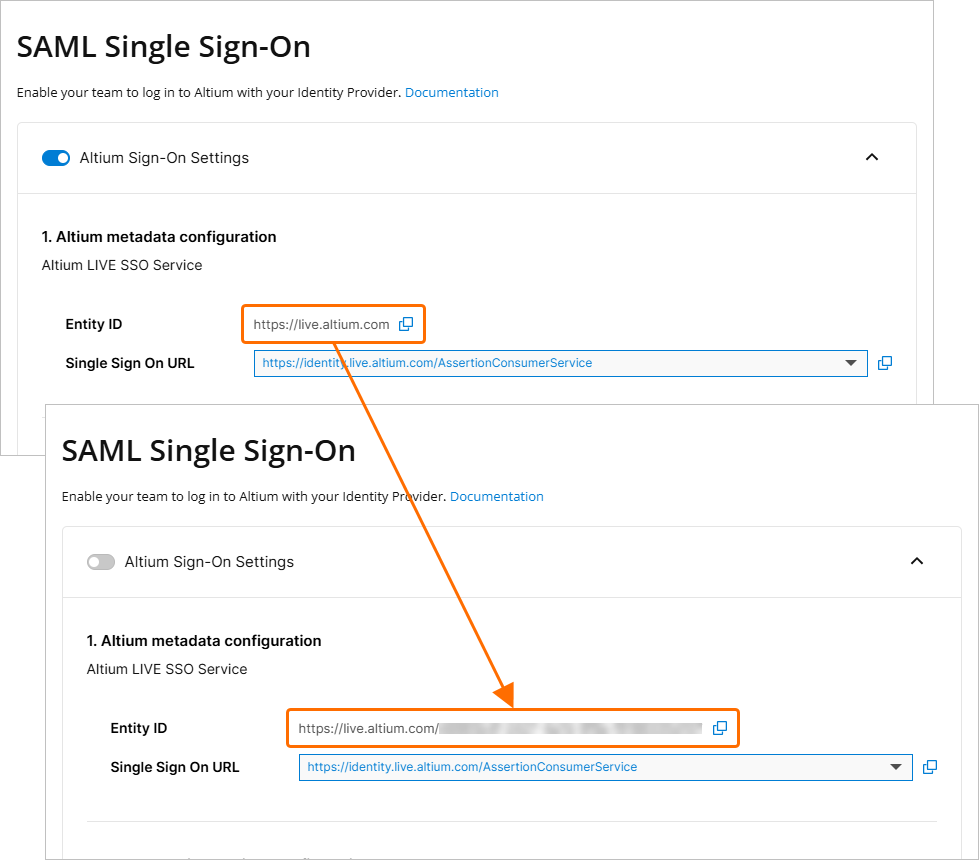 O ID de entidade estendido, associado à organização atual do painel, pode ser atribuído a um aplicativo específico do provedor de SSO.
Para ativar o Entity ID estendido em uma configuração SAML SSO ativa:
-
Desative Altium Sign-On Settings.
-
Atualize a página para acionar a regeneração da URL de Entity ID em seu formato estendido:
https://live.altium.com/XXXXXXXXXX. Agora, a organização atual pode ser identificada especificamente por meio de seu Entity ID estendido. -
Na interface de gerenciamento de aplicativos do provedor de identidade, altere a referência Entity ID do aplicativo – normalmente chamada de alguma variação de 'Audience' ou 'Entity' – para a nova versão estendida copiada do painel do Altium. Salve as configurações.
-
Ative Integration test do painel e reative Altium Sign-On Settings.
Esse processo pode ser repetido para as outras organizações Altium da sua empresa, que devem ser vinculadas a seus próprios aplicativos dedicados no provedor de identidade SSO. Como exemplo de referência, no guia de configuração do Microsoft Entra ID incluído aqui, um aplicativo com nome definido é criado na etapa 3 e o Identifier (Entity ID) é adicionado na etapa 6.
Métodos de autenticação
Além de oferecer uma interface de configuração para a conectividade SSO do Altium, a página Authentication do painel também oferece controle global e individual sobre toda a gama de opções de login dos usuários – a saber: login tradicional com e-mail/senha, login com Google®, Facebook® e Renesas, e logon único por meio do provedor de identidade da sua organização. As opções ativadas na seção Authentication methods da página determinam os métodos de login disponíveis para todos os usuários da conta da empresa da sua organização.
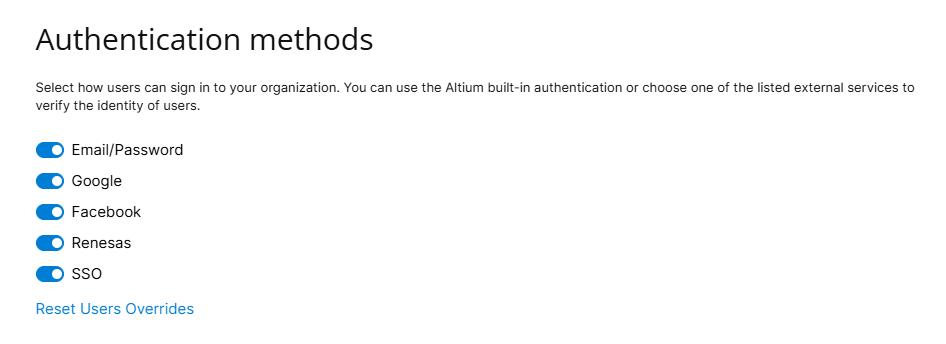
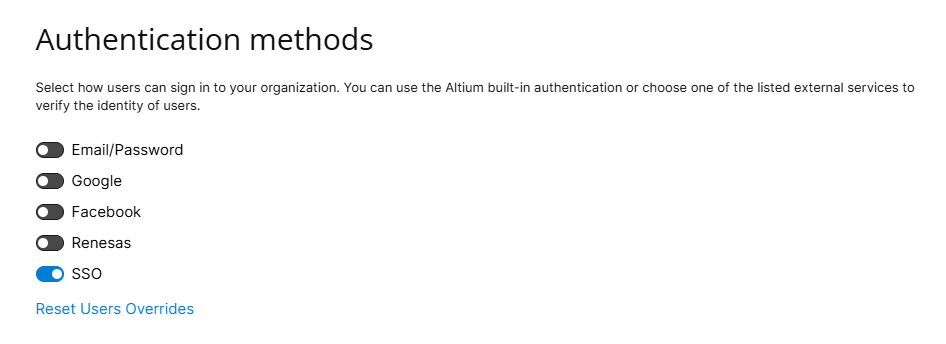
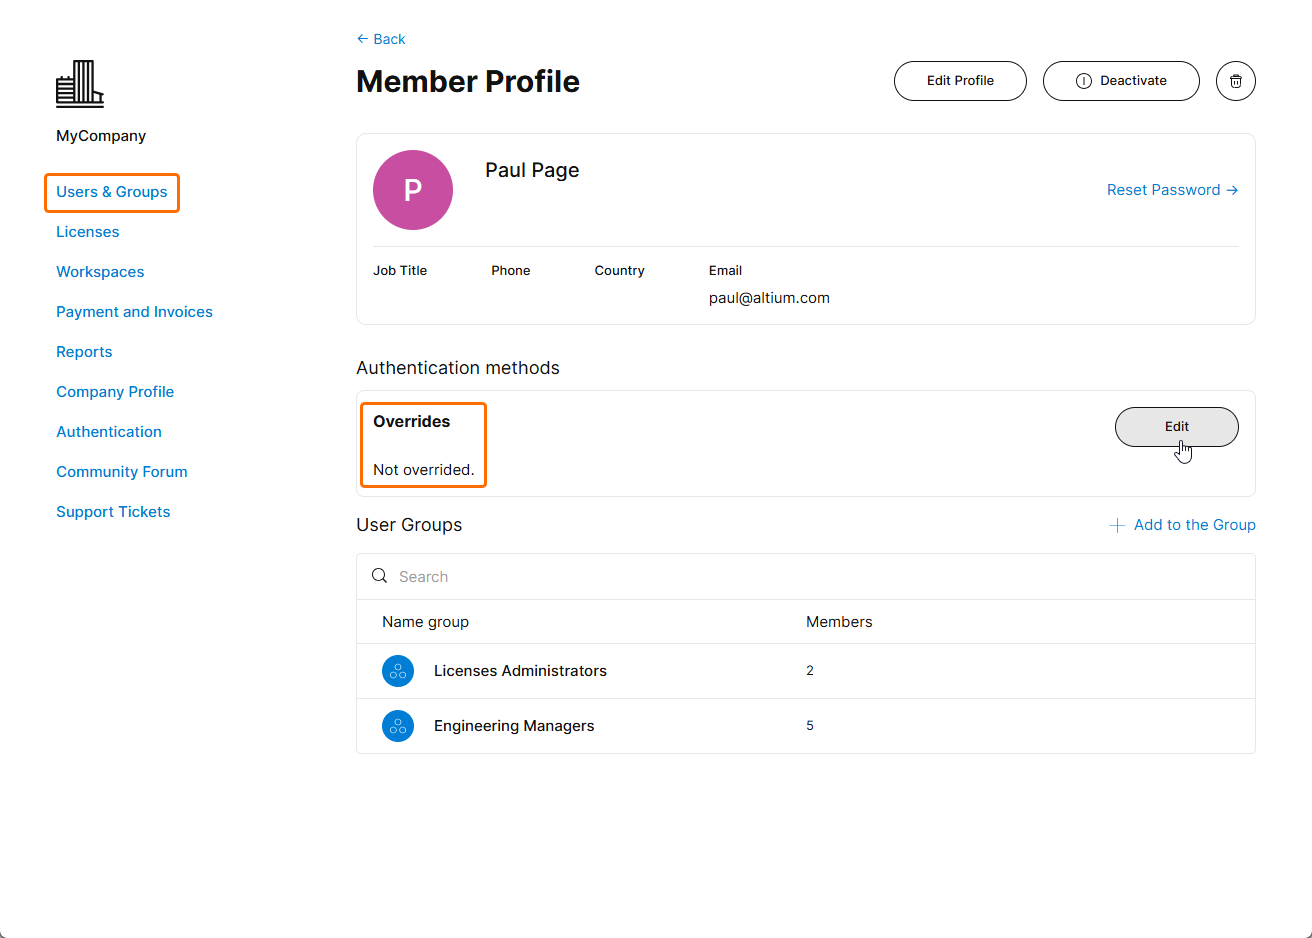
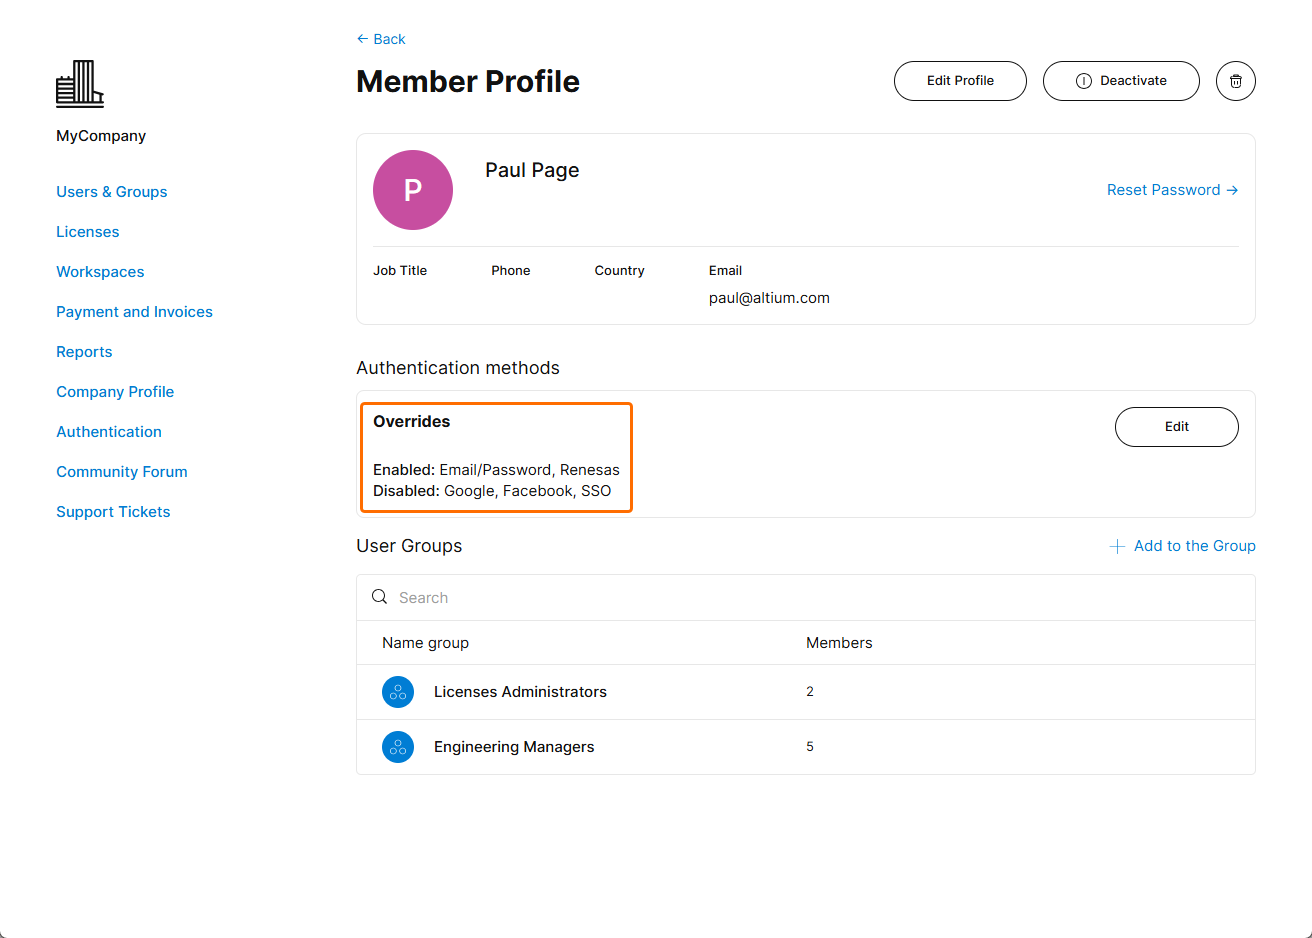
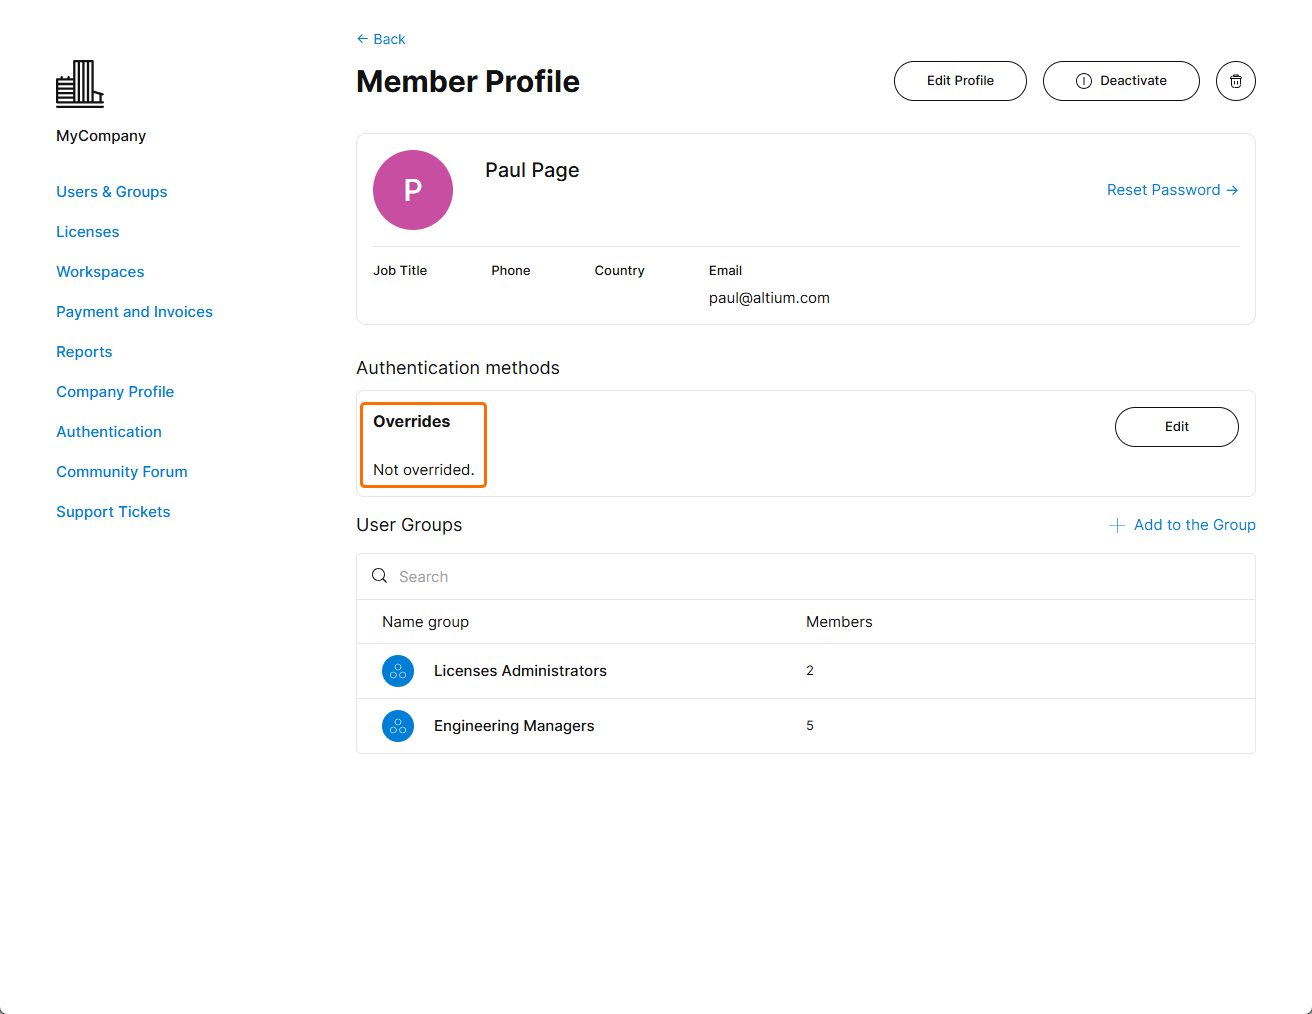
As opções de login podem ser configuradas para um usuário individual editando as configurações em seu registro de conta Altium Dashboard . Selecione o botão  na página Usuários do Dashboard do usuário para acessar suas opções de substituição das configurações de login. Essas configurações, quando editadas com a opção Override Authentication methods habilitada, terão precedência sobre as configurações globais de login na página Authentication apenas para esse usuário.
As configurações de substituição de autenticação podem ser usadas quando o SSO é o método de login obrigatório para uma organização (todas as outras opções estão desabilitadas globalmente), mas um usuário específico precisa de um tipo de acesso de login específico — apenas e-mail/senha, por exemplo.
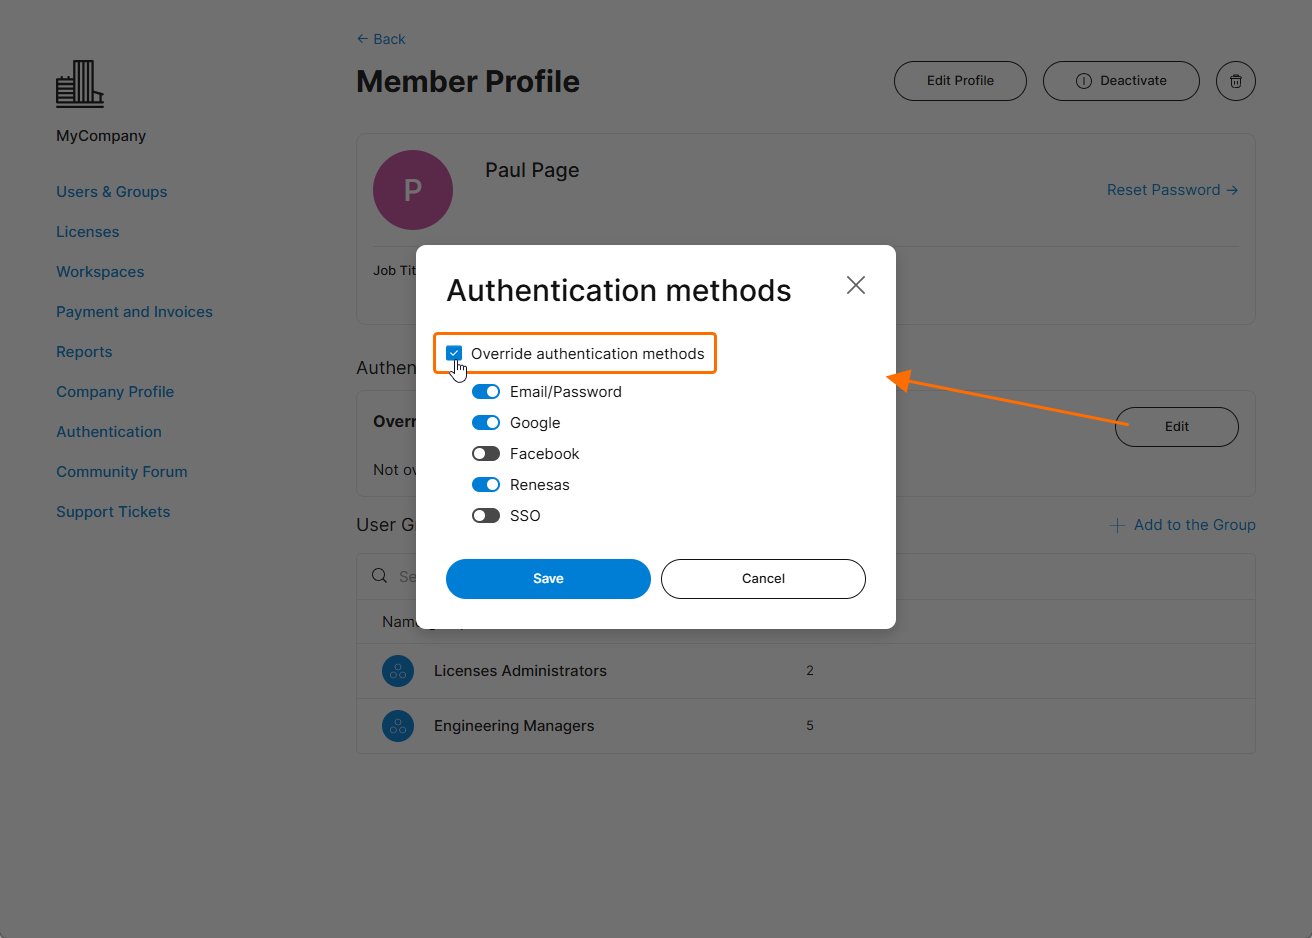
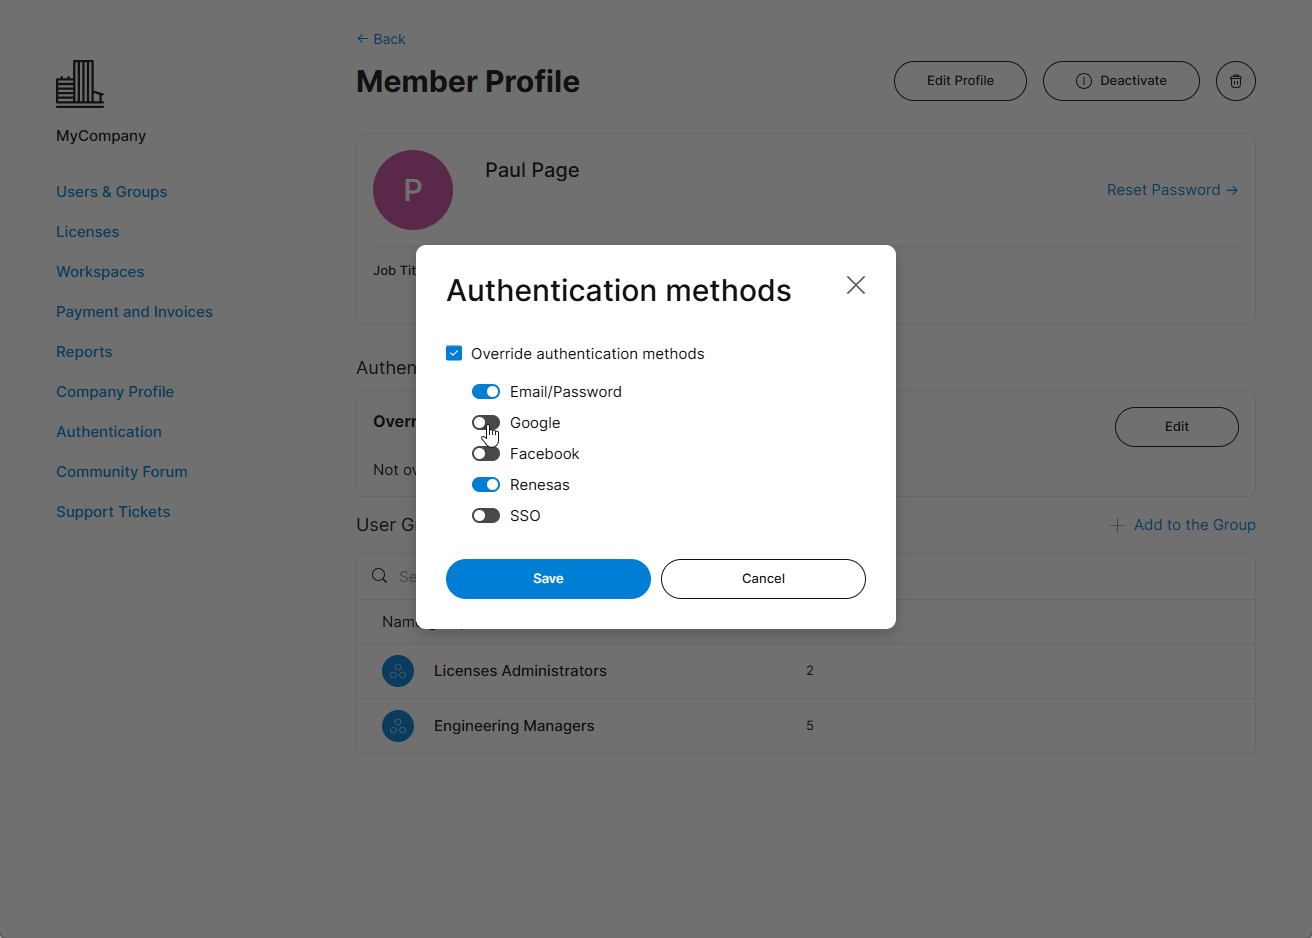
Aqui, o método de autenticação Google está desabilitado para esse membro. Confirme as novas configurações com o botão  .
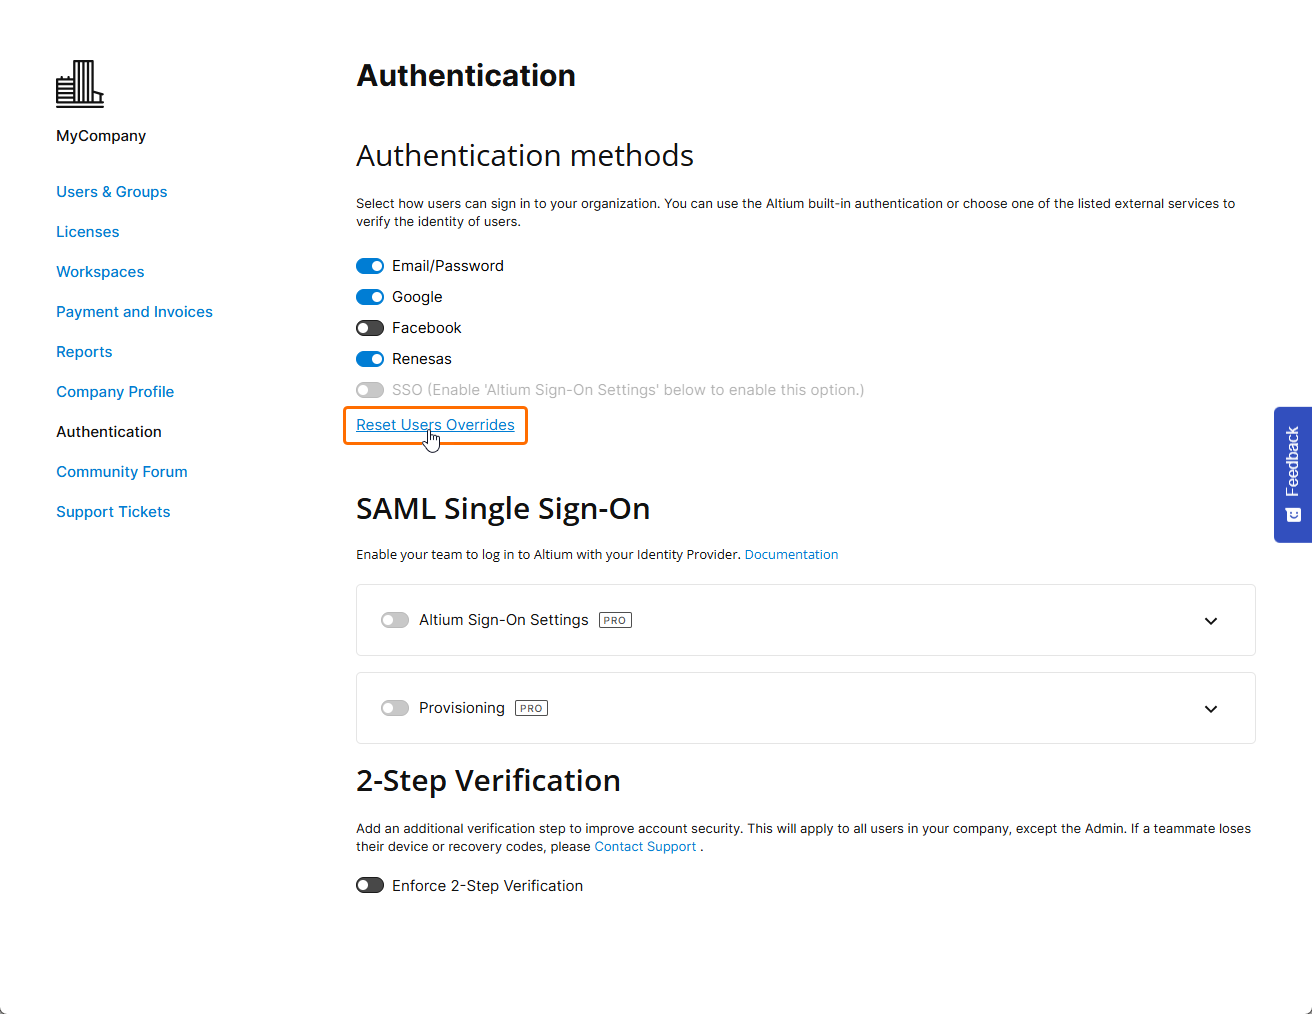
Os métodos de login de usuários individuais que foram especificados com as configurações Override Authentication methods (como acima) podem ser restaurados aos padrões com a opção Reset users overrides na seção Authentication methods da página Authentication. Isso redefinirá as configurações individuais de login de todos os usuários para os métodos globais de autenticação atualmente selecionados na página Authentication.
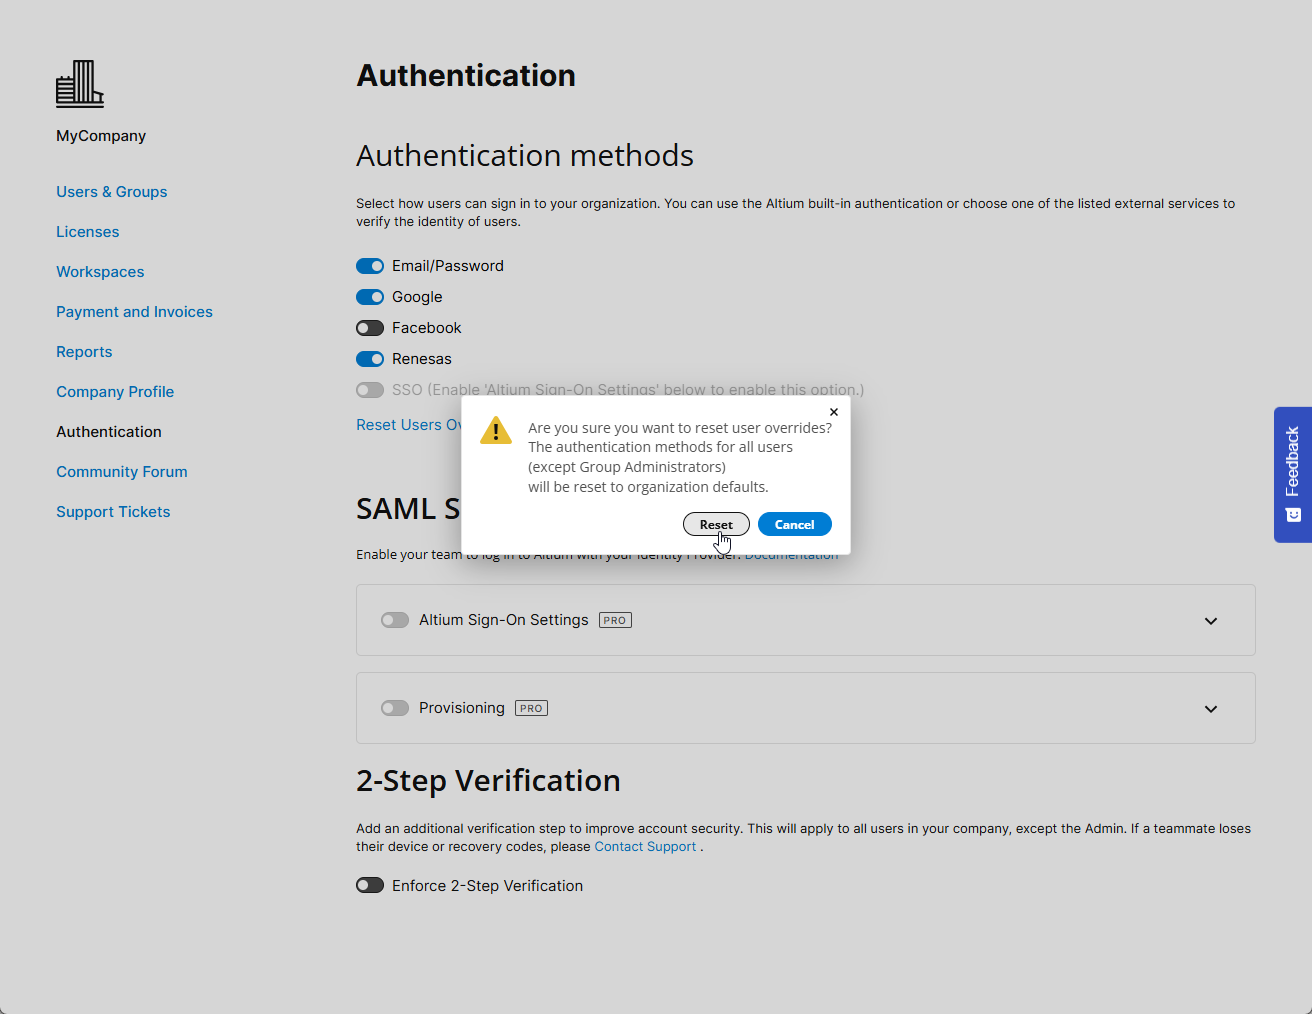
Confirme o processo de redefinição dos métodos de autenticação com o botão  da caixa de diálogo de confirmação.
Configuração da verificação em duas etapas
Os administradores de grupo de uma conta corporativa podem configurar a verificação em duas etapas para fornecer uma camada adicional de segurança, permitindo que os usuários confirmem sua identidade ao tentar fazer login em suas contas Altium usando as credenciais de e-mail/senha. O método de verificação adicional pode ser definido para enviar uma senha de uso único (OTP) por e-mail ou gerar uma OTP em um aplicativo autenticador, como Google Authenticator ou Okta Verify. A verificação em duas etapas pode ser obrigatória para todos os usuários da conta corporativa, ou usuários individuais podem configurar a verificação em duas etapas para suas contas.
A configuração da verificação em duas etapas no nível da conta corporativa é realizada por um administrador de grupo da conta na região 2-Step Verification da página Dashboard Authentication. Para isso, habilite a opção Enforce 2-Step Verification e selecione o Method desejado, seja OTP via Email ou OTP via Authenticator App. Se a opção OTP via Authenticator App estiver selecionada, escolha o App desejado na lista suspensa:
-
Okta – selecione esta opção para usar o aplicativo Okta Verify.
-
Google – selecione esta opção para usar o aplicativo Google Authenticator.
-
Other – selecione esta opção para usar um aplicativo autenticador diferente do Okta Verify ou do Google Authenticator, por exemplo, o Microsoft Authenticator.
Opcionalmente, defina um link no campo Instructions Link (Optional) (esse link será mostrado na página 2-Step Authentication quando um usuário tentar fazer login).


Quando a obrigatoriedade da verificação em duas etapas estiver habilitada e o método OTP via Authenticator App tiver sido escolhido, o usuário precisará concluir a configuração ao tentar fazer login pela primeira vez. Será necessário adicionar um código de autenticação ao aplicativo autenticador de sua preferência, digitalizando o código QR fornecido com o aplicativo ou inserindo a chave secreta. Depois disso, o código gerado pelo aplicativo deverá ser inserido no campo Enter code. Após clicar em Continue, serão fornecidos vários códigos de recuperação que poderão ser usados caso o acesso ao código de autenticação no aplicativo seja perdido. Esses códigos devem ser armazenados em um local seguro. Clique em Done para concluir o login na conta Altium.

Como alternativa, se a obrigatoriedade da verificação em duas etapas não estiver habilitada no nível da conta corporativa (a opção Enforce 2-Step Verification estiver desabilitada na página Dashboard Authentication), a verificação em duas etapas poderá ser configurada no nível da conta Altium. Após fazer login na sua conta Altium, acesse seu perfil (clicando no avatar/imagem do usuário no canto superior direito da janela do navegador e selecionando My Profile no menu suspenso) e abra a página Authentication. Na região 2-Step Verification da página, habilite a opção Enable 2-Step Verification e selecione o Method desejado, seja OTP via Email ou OTP via Authenticator App.
-
Se o método OTP via Email tiver sido escolhido, e-mails com códigos de verificação serão enviados para o endereço de e-mail do seu perfil.

-
Se o método OTP via Authenticator App tiver sido escolhido, selecione o App desejado na lista suspensa (Other, Okta ou Google). Na janela exibida, conclua a configuração do aplicativo conforme descrito acima.

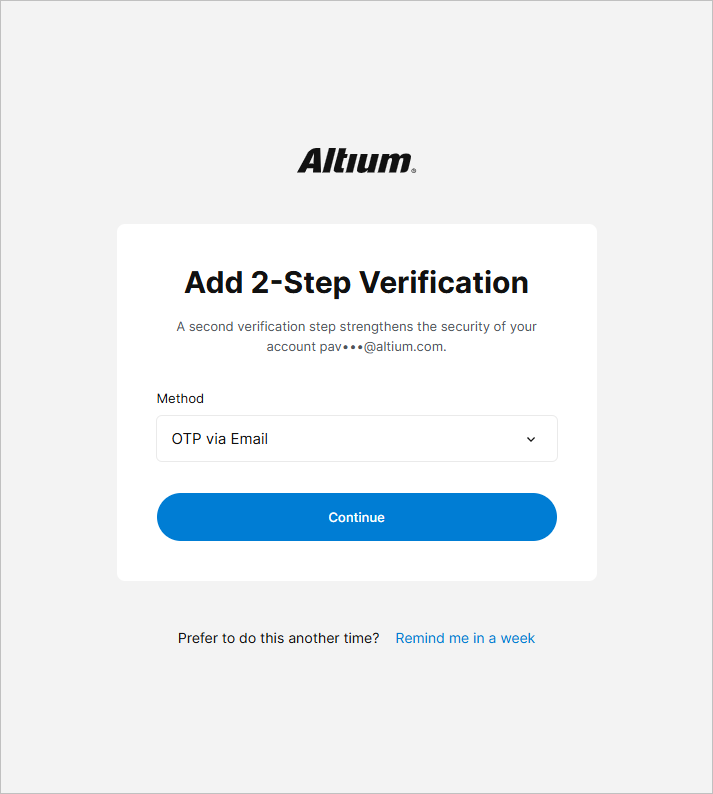
Se a conta Altium de um usuário fizer parte da conta Altium de uma empresa e a verificação em duas etapas ainda não estiver configurada para essa conta, será sugerido ao usuário que configure a verificação em duas etapas para sua conta Altium ao fazer login com seu e-mail e senha, mesmo que a obrigatoriedade da verificação em duas etapas não esteja habilitada no nível da conta corporativa. Selecione o Method de sua preferência e siga as próximas etapas para configurar a verificação em duas etapas (a configuração é realizada de forma semelhante à descrita acima). Como alternativa, clique em Remind me in a week para adiar a configuração da verificação em duas etapas.
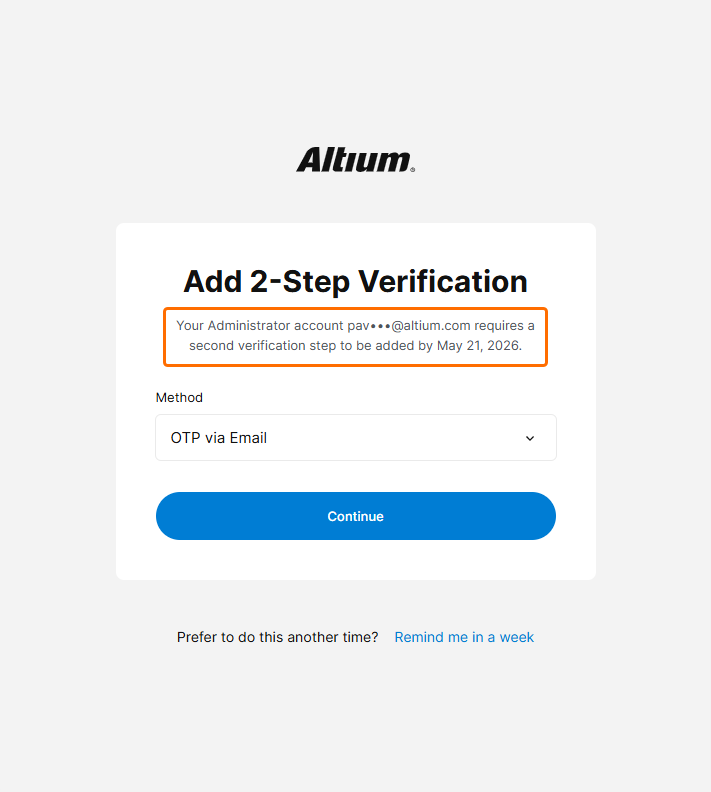 ).
Autenticação baseada em dispositivo
Os usuários podem configurar um método de autenticação baseada em dispositivo compatível com seu dispositivo (como Windows Hello ou Face ID) ao fazer login na Conta Altium.
Para configurar a autenticação baseada em dispositivo, clique no botão de impressão digital ao usar a página de login da Altium (https://auth.altium.com/).
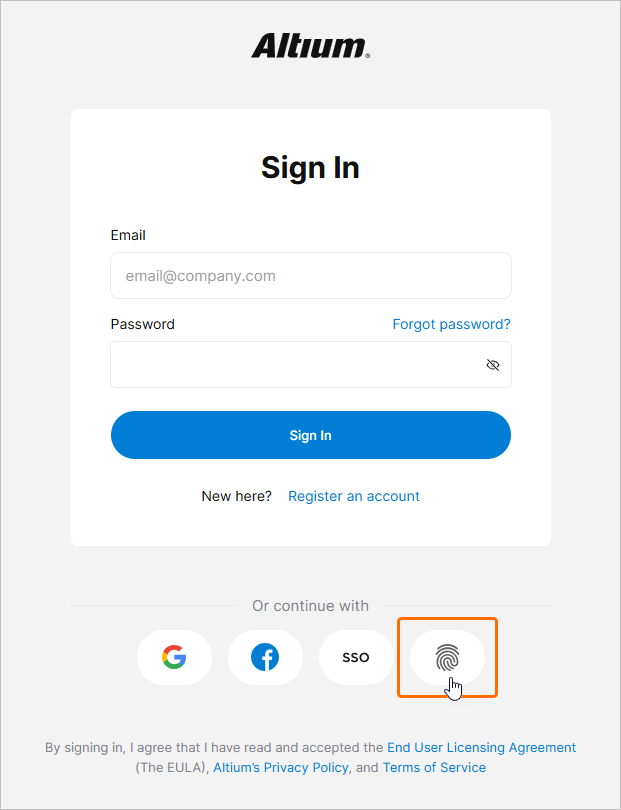
Na próxima etapa, conclua o login usando sua senha e clique em Continue.
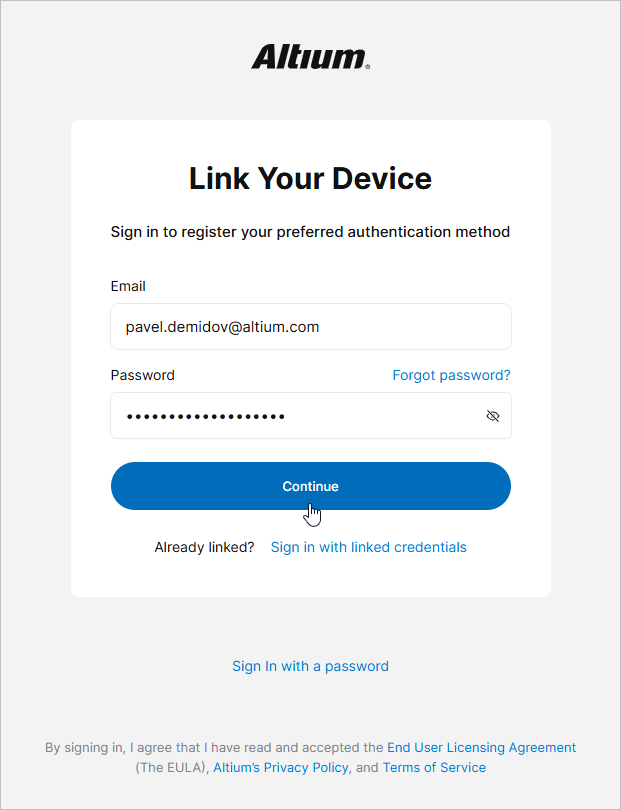
Dependendo do seu dispositivo, serão apresentadas as etapas para concluir a configuração do método de autenticação aplicável. Ao concluir, insira o Device Name desejado e clique em Done.
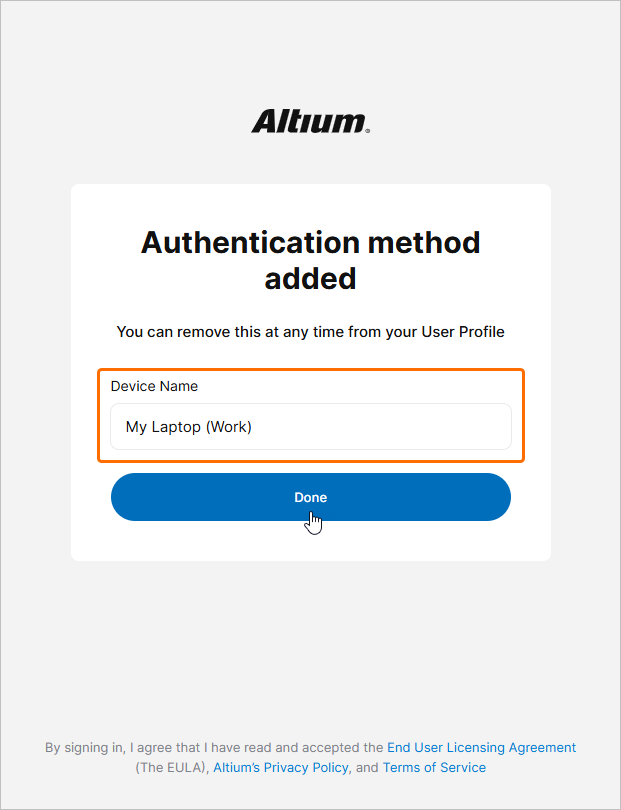
Na próxima vez que você optar por fazer login usando a autenticação baseada em dispositivo (clicando no botão de impressão digital na página de login da Altium), será sugerido que você use o método configurado para fazer login.
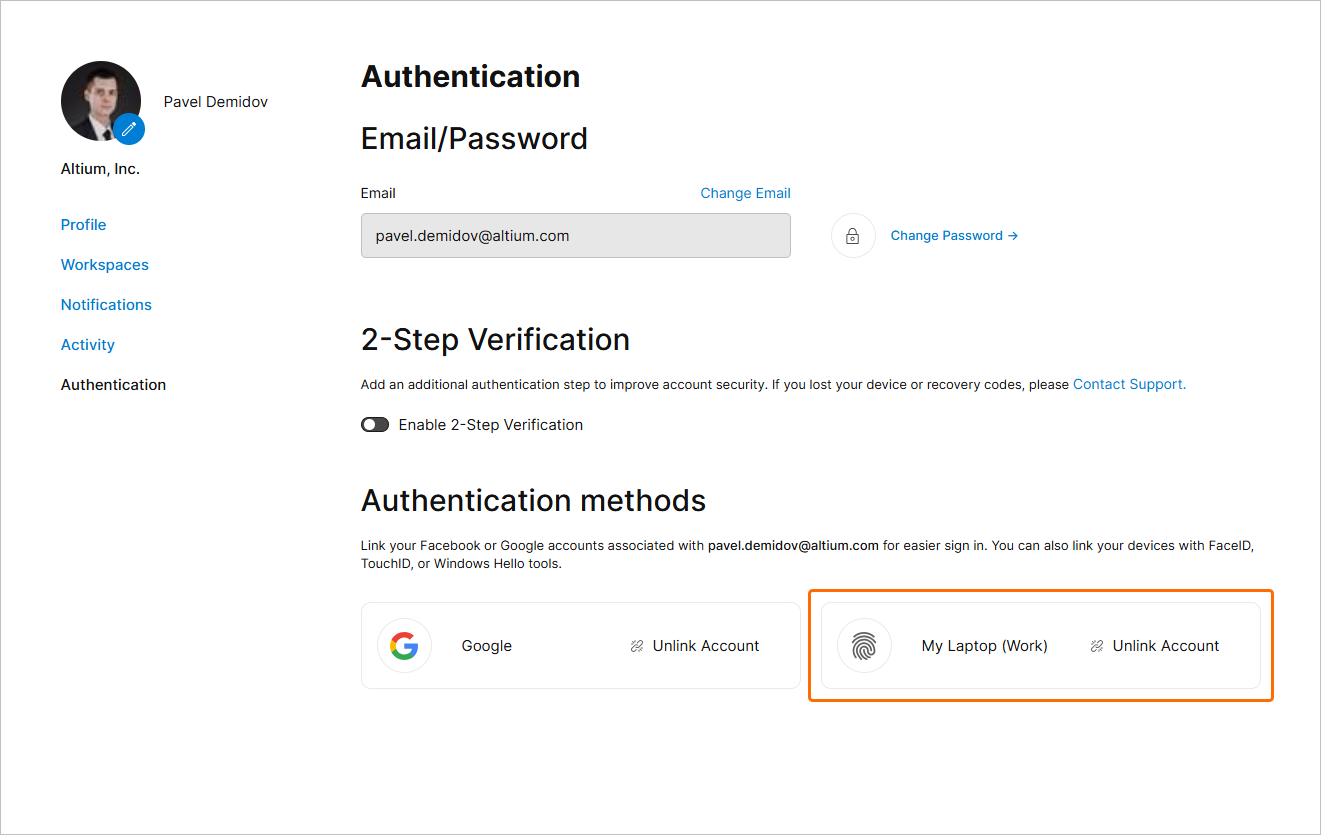
Os métodos de autenticação baseada em dispositivo configurados podem ser encontrados no seu perfil. Acesse seu perfil (clicando no seu avatar/imagem de usuário no canto superior direito da janela do navegador e selecionando My Profile no menu suspenso) e abra a página Authentication. Os métodos configurados serão listados na seção Authentication methods da página. Para remover um método configurado, use o controle Unlink account na entrada correspondente.
Vinculação de uma conta Renesas
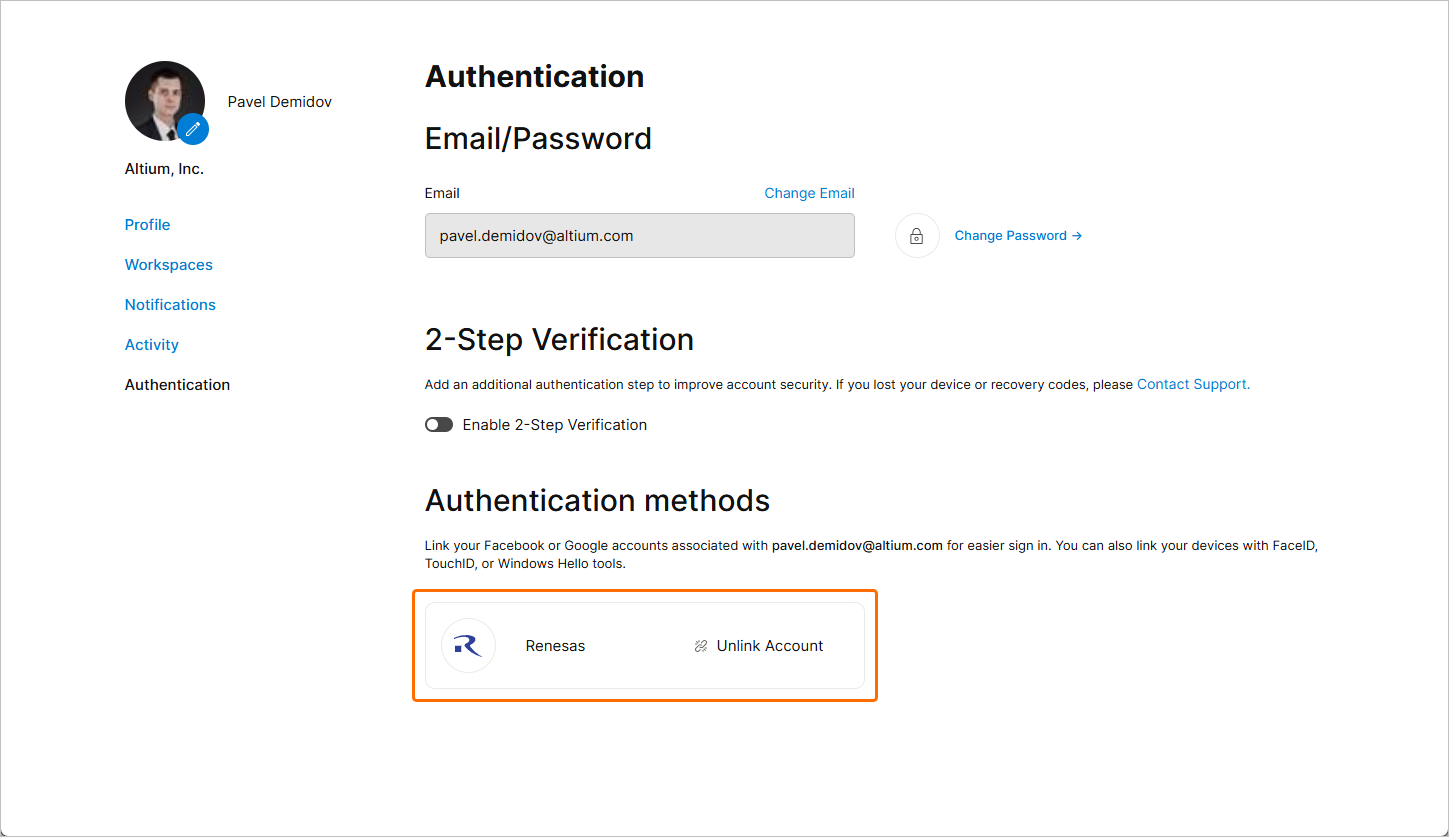
Você também pode vincular sua conta Altium à sua conta Renesas para usar esta última ao fazer login na conta Altium. Para isso, acesse seu perfil (clicando no seu avatar/imagem de usuário no canto superior direito da janela do navegador e selecionando My Profile no menu suspenso) e abra a página Authentication. Na seção Authentication methods da página, clique no controle Link account no bloco Renesas.
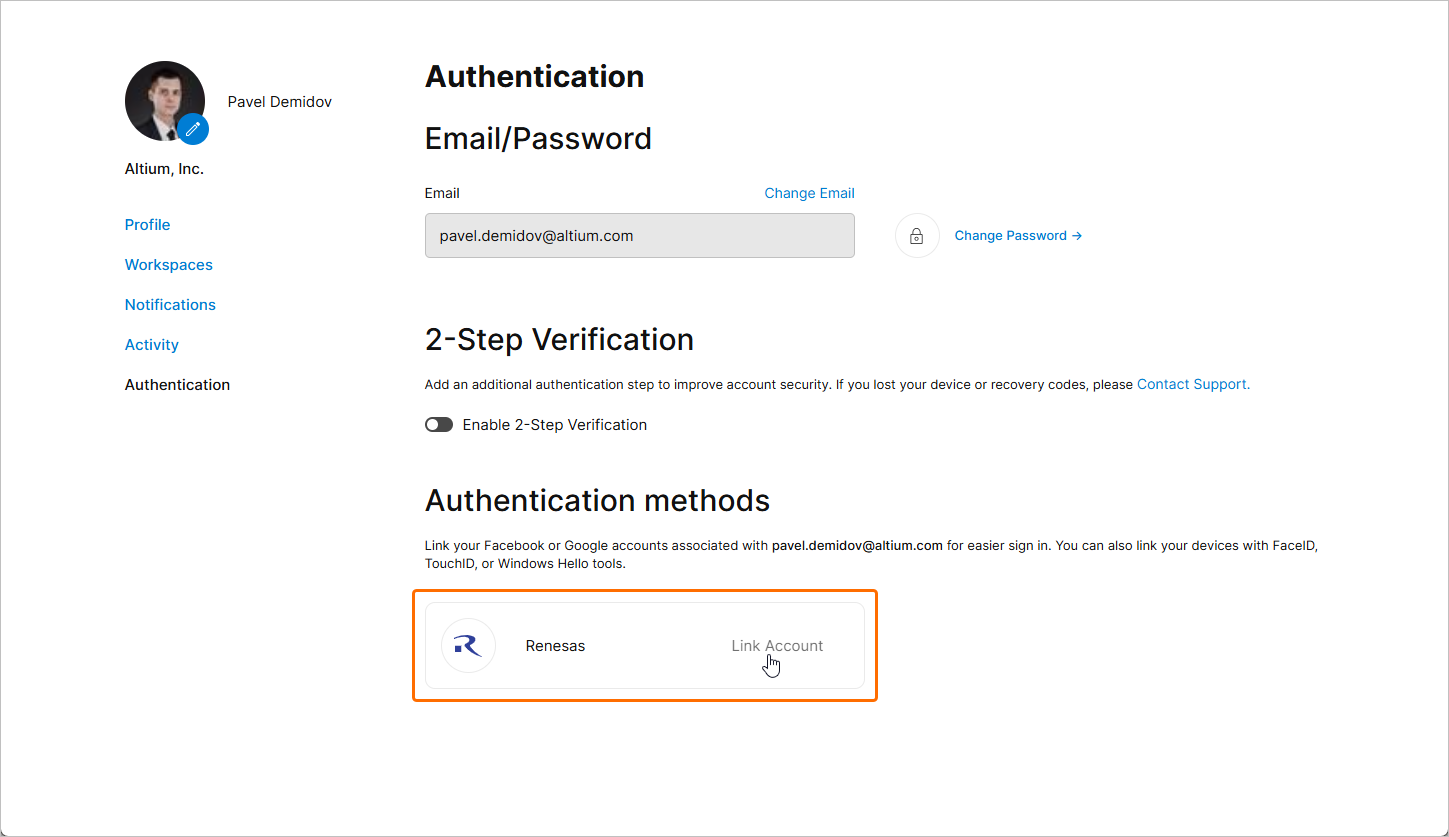
Use as páginas seguintes para fazer login na sua conta Renesas e vinculá-la à sua conta Altium. Depois que a conta Renesas for vinculada, seu bloco aparecerá na página Authentication com o controle Unlink account, que pode ser usado para remover o vínculo entre as contas.
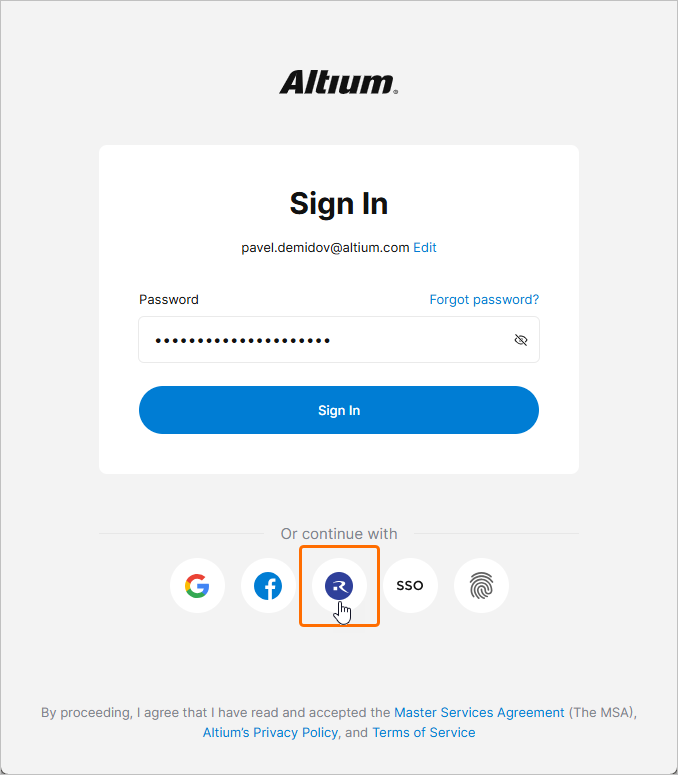
Se as configurações globais e individuais dos métodos de autenticação permitirem (saiba mais), a conta Renesas vinculada poderá ser usada ao fazer login na sua conta Altium.
 Localizado por IA