
Cấu hình xác thực đăng nhập
Sơ lược
- Hiểu cách Altium SSO kết nối với Nhà cung cấp danh tính của công ty bạn thông qua siêu dữ liệu SAML.
- Làm theo các ví dụ cấu hình, bao gồm ví dụ dành cho OneLogin và Okta.
- Khám phá tính năng cấp phát qua SCIM của Okta cho tài khoản người dùng, nhóm và tư cách thành viên Workspace.
Trang Bảng điều khiển công ty Authentication cho phép Quản trị viên tài khoản công ty cấu hình và bật tính năng Đăng nhập một lần (SSO) cho Tài khoản công ty, đồng thời hỗ trợ cấp phát người dùng và nhóm qua SCIM (Hệ thống quản lý danh tính liên miền), giúp tự động hóa việc trao đổi dữ liệu danh tính giữa công ty bạn và Nhà cung cấp danh tính (IdP) của công ty.
Hệ thống cấu hình phía máy chủ này cho phép quản trị viên Tài khoản công ty thiết lập, kiểm tra, bật và tắt tính năng SSO cho người dùng trong công ty. Tùy chọn SSO có sẵn khi đăng nhập vào Altium Designer, tài khoản Altium của bạn và Không gian làm việc Altium. Khi được thiết lập cho người dùng Tài khoản công ty, SSO mang lại sự tiện lợi khi đăng nhập vào phần mềm và dịch vụ Altium bằng cùng bộ thông tin đăng nhập dùng cho các hệ thống trên toàn công ty.
Đăng nhập một lần qua SAML
Khi được cấu hình và bật trong Dashboard, hệ thống SSO thiết lập các danh tính được cấp quyền từ Nhà cung cấp danh tính (IdP) do công ty bạn chỉ định, chẳng hạn như Okta, OneLogin, v.v., trong đó việc trao đổi thông điệp xác nhận danh tính dựa trên Ngôn ngữ đánh dấu xác nhận bảo mật (SAML 2.0) đã được chuẩn hóa. Giao diện đăng nhập SSO của công ty, nếu chưa có, thường được xây dựng dựa trên mẫu hoặc ví dụ do IdP cung cấp – giao diện này khởi tạo quá trình trao đổi thông điệp xác nhận xác thực dựa trên SAML và cung cấp quyền truy cập vào các dịch vụ của công ty.
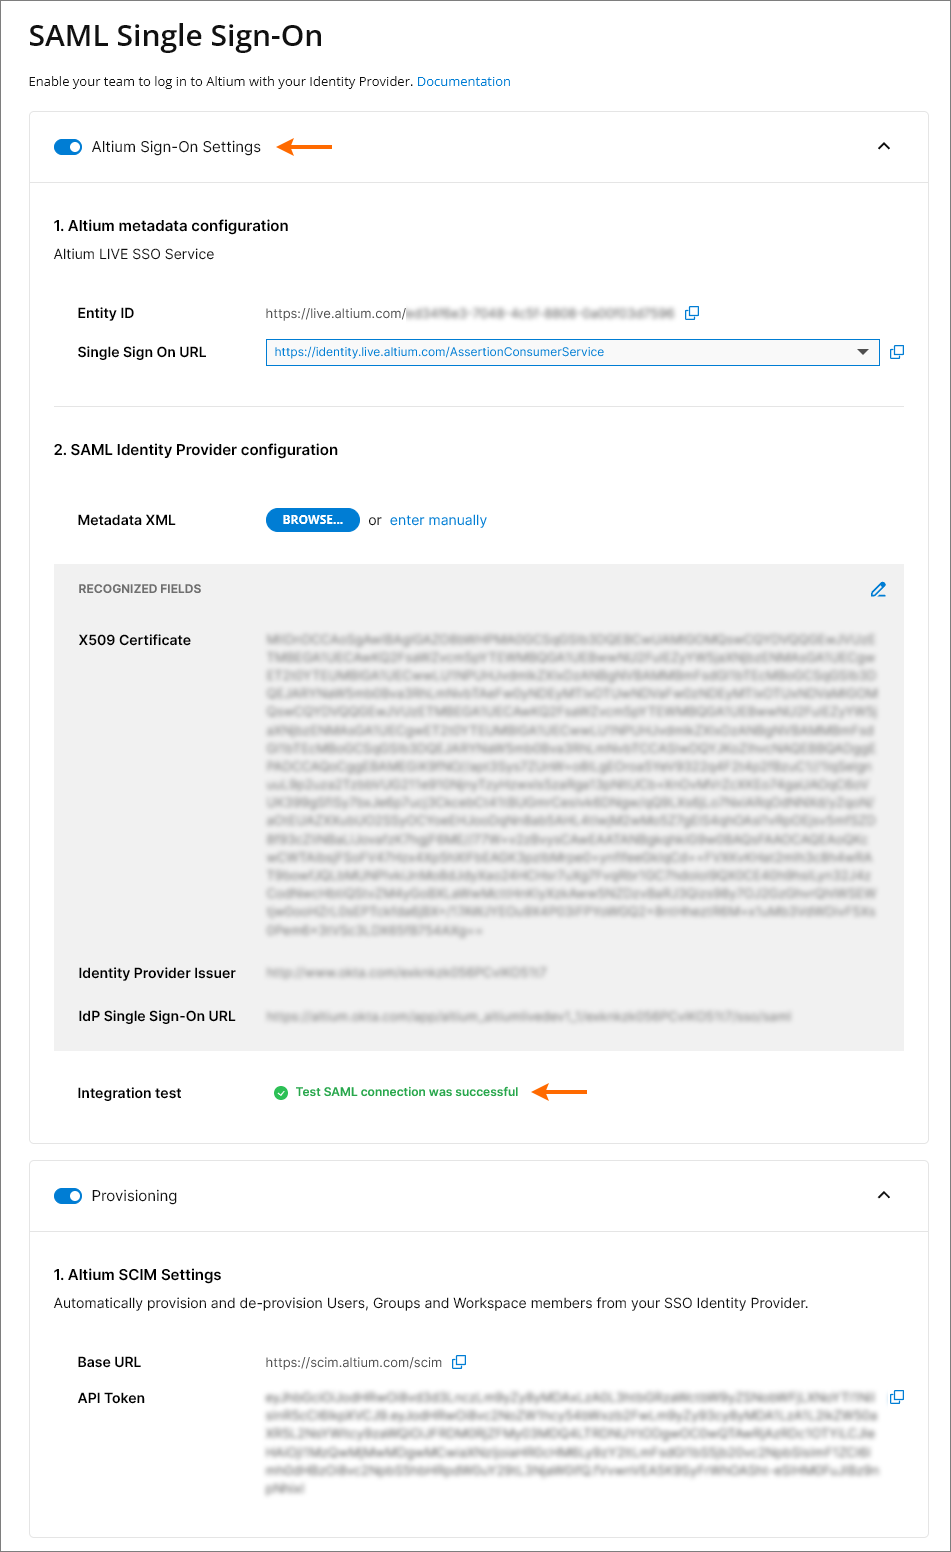
Ở trạng thái mặc định, trang Dashboard Authentication hiển thị các URL được cấu hình sẵn cho dịch vụ SSO của AltiumLive (1. Altium metadata configuration), cùng tùy chọn tải lên hoặc nhập thủ công dữ liệu kết nối ủy quyền của IdP (2. SAML Identity Provider Configuration).
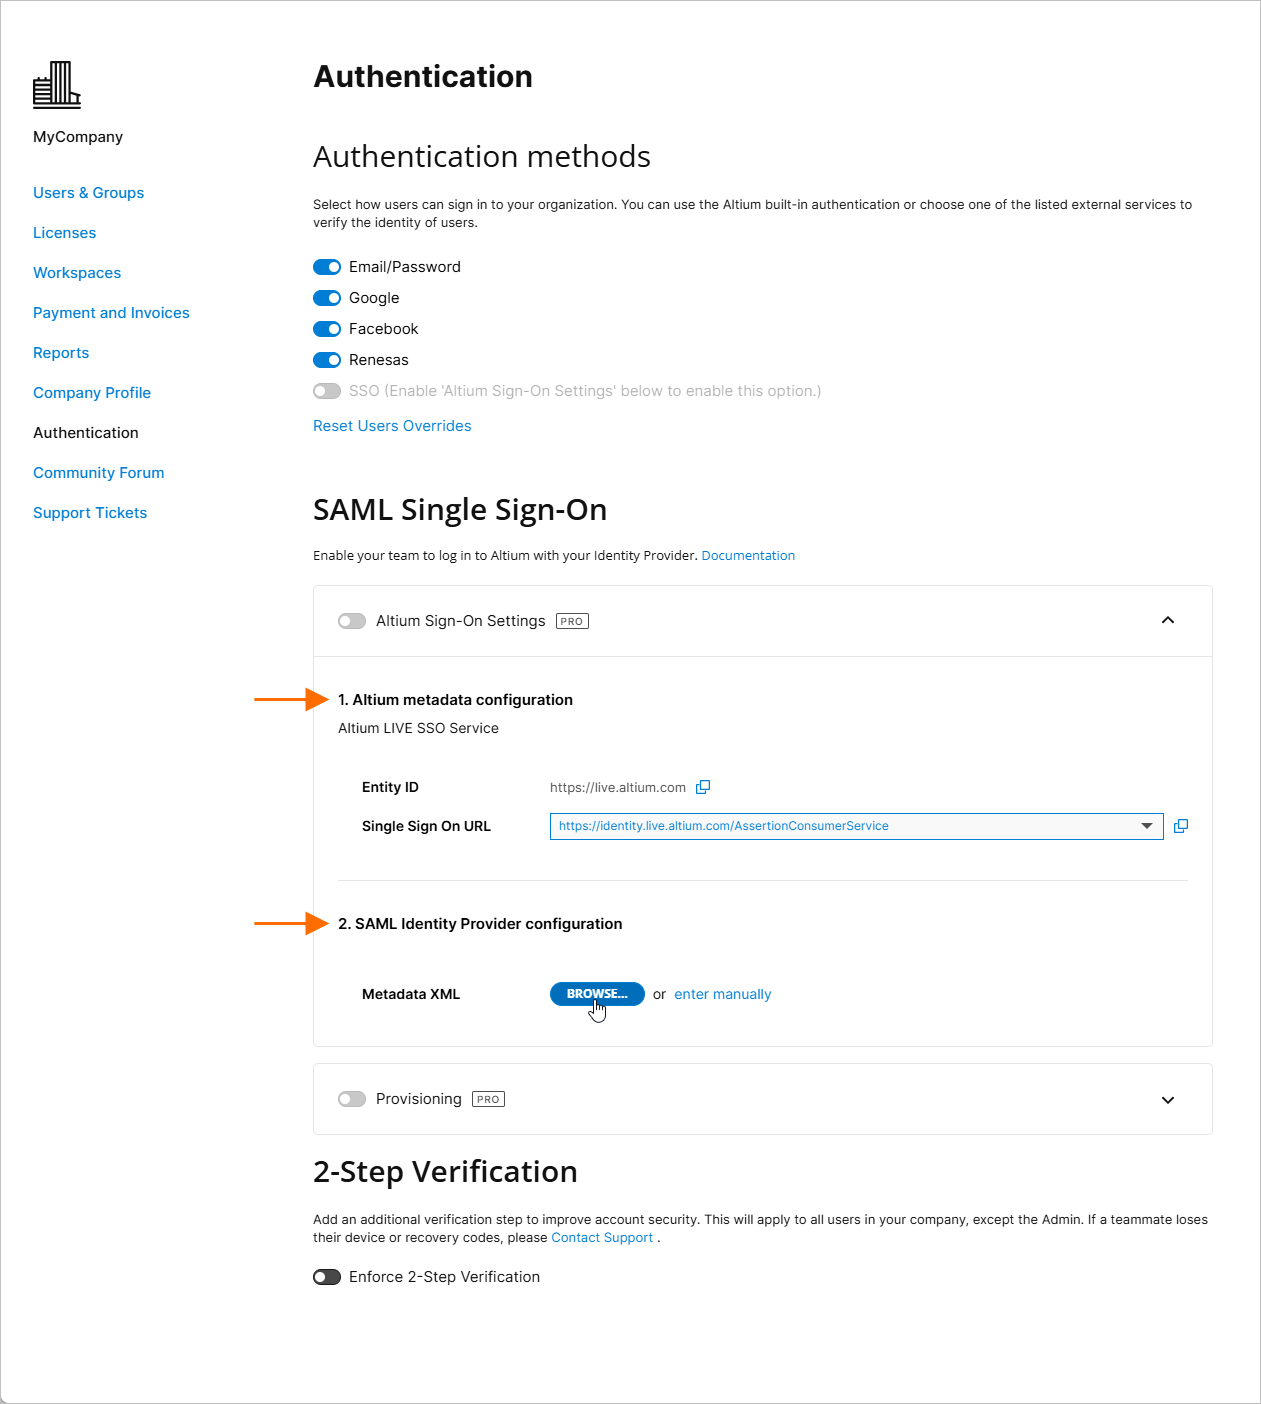
Lưu ý rằng mục Altium metadata configuration bao gồm thông tin danh tính được cung cấp cho dịch vụ Altium SSO của tổ chức bạn:
-
Entity ID – được dùng làm URL đích nhận phản hồi từ IdP. URL này có thể bao gồm hậu tố GUID để xác định một Tổ chức cụ thể (chẳng hạn như một khu vực/phòng ban) thuộc Tài khoản Altium của công ty bạn – xem Nhiều tổ chức dùng chung một nhà cung cấp SSO bên dưới.
-
Single Sign On URL – được IdP sử dụng để xác định URL Altium SSO phù hợp. Khi cấu hình SAML SSO cho dịch vụ đăng nhập Altium GovCloud, hãy chọn URL xác nhận SSO tương ứng từ menu thả xuống của mục này.
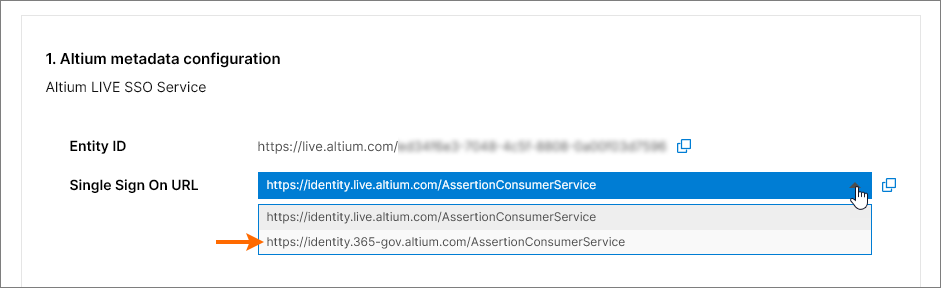
Các URL này được sao chép ( ) vào giao diện Nhà cung cấp danh tính để cho phép tạo siêu dữ liệu SAML cho dịch vụ SSO của công ty bạn. Sau đó, mã cấu hình này (thường có sẵn dưới dạng dữ liệu XML) được tải lên hoặc sao chép vào mục SAML Identity Provider configuration. Xem bên dưới để biết thêm thông tin.
Ví dụ tích hợp Nhà cung cấp danh tính
Mở rộng phần có thể thu gọn bên dưới để xem ví dụ từng bước về quy trình tích hợp với một Nhà cung cấp danh tính điển hình (OneLogin):
Hướng dẫn ví dụ tích hợp Nhà cung cấp danh tính OneLogin
Tích hợp với OneLogin làm nhà cung cấp danh tính
Thêm ứng dụng SAML:
-
Đăng nhập vào OneLogin với tư cách quản trị viên.
-
Chọn Applications rồi chọn Add Apps.

-
Tìm kiếm 'SAML' và chọn tùy chọn ứng dụng IdP SAML Test Connector (Advanced).

-
Chỉ định tên ứng dụng (Display Name). Tên này chỉ dùng cho mục đích hiển thị.
-
Nhấp vào nút Save.

-
Sao chép (
) các mục Entity ID và Single Sign On URL (Dịch vụ tiếp nhận xác nhận) từ phần Altium Sign-On Settings trên trang Authentication của Bảng điều khiển công ty. Trong phần thiết lập ứng dụng OneLogin:
-
Dán Entity ID (tên nhà cung cấp dịch vụ) vào URL Audience (EntityID).
-
Dán Single Sign On URL (Dịch vụ tiếp nhận xác nhận) vào ACS (Consumer) URL Validator.
-
Đồng thời dán Single Sign On URL (Dịch vụ tiếp nhận xác nhận) vào ACS (Consumer) URL.
-
Có thể để trống các trường RelayState, Recipient, Single Logout URL và Login URL.
-
-
Đảm bảo tùy chọn SAML nameID format được đặt thành Email, và SAML signature element được đặt thành Both. Nhấp vào nút Save để xác nhận các cài đặt.

-
Nhấp vào nút More Actions, rồi chọn mục SAML Metadata trong menu để tải siêu dữ liệu SAML của Nhà cung cấp danh tính xuống dưới dạng tệp XML.

-
Tệp siêu dữ liệu này sẽ được tải lên trang Authentication của Bảng điều khiển công ty để cấu hình dịch vụ SSO OneLogin – xem bên dưới.
-
Nếu muốn thiết lập dịch vụ SSO OneLogin theo cách thủ công trong Bảng điều khiển công ty, bạn có thể tìm các tham số cần thiết bằng cách chọn mục SSO trong menu trên giao diện ứng dụng OneLogin.

-
-
Các bước tiếp theo là thêm người dùng và gán ứng dụng cho những người dùng đó.
Mở rộng các phần có thể thu gọn bên dưới để xem ví dụ từng bước về quy trình tích hợp và cấp phát với một Nhà cung cấp danh tính điển hình (Okta):
Hướng dẫn ví dụ tích hợp Nhà cung cấp danh tính Okta
Tích hợp với Okta làm Nhà cung cấp danh tính
Thêm ứng dụng SAML:
-
Đăng nhập vào Okta với tư cách quản trị viên.
-
Nhấp vào liên kết/nút Admin, rồi nhấp vào nút Add Application trong mục Applications của công ty.

-
Nhấp vào nút Create New App.

-
Chọn SAML 2.0 làm Sign-on method.

-
Chỉ định App name. Thông tin này chỉ dùng cho mục đích hiển thị.

-
Sao chép (
) mục Single Sign On URL (Dịch vụ tiếp nhận xác nhận) từ phần Altium Sign-On Settings trên trang Authentication của Bảng điều khiển công ty và dán vào trường Single sign on URL trong phần Cài đặt SAML của Okta.
-
Sao chép (
) mục Entity ID từ phần Altium Sign-On Settings trên trang Authentication của Bảng điều khiển công ty và dán vào trường Audience URI trong phần Cài đặt SAML của Okta.
Không cần nhập mục Default RelayState.

-
Đặt các trường còn lại như sau:
-
Name ID format là
EmailAddress. -
Application username là (Okta)
Email. -
Trong phần KHAI BÁO THUỘC TÍNH, đặt trường Name thành:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressvà Value thành:user.email

-
-
Nhấp vào nút Next và chọn tùy chọn ..Okta customer adding an internal app.

-
Nhấp vào nút Finish.

-
Nhấp vào liên kết Identity Provider metadata và lưu tệp XML siêu dữ liệu vào máy tính, hoặc nhấp vào nút View Setup Instructions để xem các tùy chọn thiết lập thủ công.
-
Trong phần SAML Identity Provider configuration trên trang Authentication của Bảng điều khiển công ty, tải lên tệp XML siêu dữ liệu đã lưu hoặc sử dụng liên kết enter manually để thiết lập từng phần riêng lẻ – xem bên dưới.
-
Hướng dẫn ví dụ về cấp phát SCIM với Okta
Tích hợp cấp phát SCIM với Okta làm IdP
Thêm tích hợp SCIM (Hệ thống quản lý danh tính liên miền):
-
Trong Okta Admin Console, chọn tab General và đặt SCIM làm phương thức cấp phát.

-
Chọn tab Provisioning và nhấp vào nút Edit.

-
Trong chế độ chỉnh sửa cài đặt, chọn tất cả các thao tác cấp phát (các tùy chọn Import.. và Push..), rồi chọn HTTP Header làm chế độ Authentication.

-
Sao chép (
) mục Base URL từ phần Provisioning trên trang Authentication của Company Dashboard rồi dán vào trường SCIM Connector base URL của Okta.
Sao chép (
) mục API Token từ phần Provisioning trên trang Authentication của Company Dashboard rồi dán vào trường Authorization của Okta (trong HTTP HEADER).

-
Chỉ định
userNamelàm Unique identifier field for users của Okta.
-
Nhấp vào nút Test Connector Configuration (xem ở trên) và đảm bảo kết nối hoạt động. Nếu kiểm tra cấu hình thành công, hãy đóng cửa sổ kiểm tra rồi lưu cấu hình (
 ).

-
Chọn To App trong cây điều hướng bên trái, sau đó chọn tùy chọn Edit.
Bật các tùy chọn Create Users, Update User Attributes và Deactivate Users, rồi nhấp vào Save.

Cấp phát và hủy cấp phát người dùng, nhóm:
-
Chọn tab Push Groups rồi nhấp vào nút Refresh App Groups.

-
Chọn tùy chọn trang Directory » Groups từ menu chính.

Trong Groups, bạn sẽ thấy cả Groups và Workspaces của ứng dụng dưới dạng các mục nhóm.

-
Tạo các nhóm Okta 'gốc' có cùng tên với (các) nhóm/không gian làm việc của ứng dụng – trong ví dụ này là các nhóm Administrators và Workspace đã nhập.

-
Chọn một nhóm Okta đã tạo rồi nhấp vào nút Manage Apps. Trong cửa sổ Assign Applications to <group name>, gán ứng dụng SCIM cho nhóm và nhấp vào
 khi hoàn tất.

-
Quay lại trang Groups và chọn tab Push Groups. Chọn Find groups by name option từ menu của nút Push Groups.

-
Nhập tên nhóm (ở đây là
Group Administrators), rồi chọn tùy chọn Link Group để liên kết với nhóm ứng dụng. Lưu cấu hình liên kết đó ().

Quản lý người dùng và nhóm
Giờ đây, bạn có thể thêm thành viên vào hoặc xóa thành viên khỏi (các) nhóm ứng dụng hiện có.
-
Tạo người dùng Okta mới (Directory » People, sau đó chọn Add Person). Đảm bảo người dùng có địa chỉ email duy nhất, chưa tồn tại trong AltiumLive.
-
Thêm người dùng mới vào một nhóm Okta đã được gán cho ứng dụng SCIM (Directory » Groups, chọn một nhóm, rồi dùng Assign People).
-
Kiểm tra xem người dùng có xuất hiện trong Company Dashboard hay không.
Để tạo nhóm người dùng mới thông qua ứng dụng SCIM, hãy tạo nhóm Okta mới trên trang Groups ( ), sau đó trong tab Push Groups, tìm tên nhóm mới và chọn tùy chọn Create Group (thay vì 'Link Group').

Ứng dụng SCIM đã cấu hình sẽ cho phép bạn:
-
Thay đổi tên, họ và email của người dùng.
-
Thay đổi thành viên của nhóm.
-
Thay đổi tên nhóm.
-
Tạo nhóm.
-
Xóa nhóm – hủy liên kết nhóm trong Push Groups bằng tùy chọn xóa khỏi ứng dụng.
-
Kích hoạt hoặc vô hiệu hóa người dùng – người dùng được kích hoạt sẽ nhận được email kích hoạt.
Không gian làm việc hiển thị tương tự các nhóm người dùng trong Okta, nhưng chỉ hỗ trợ quản lý thành viên. Bạn không thể tạo không gian làm việc mới hoặc đổi tên không gian làm việc hiện có.
Sau khi thêm hoặc xóa người dùng khỏi nhóm Không gian làm việc, bạn có thể kiểm tra kết quả qua giao diện Altium 365 Workspace.

-
Người dùng SCIM mới sẽ có thể đăng nhập bằng SSO
-
Người dùng SCIM mới sẽ được tự động mời vào Không gian làm việc.
-
Email mời sẽ không được gửi đến người dùng.
Mở rộng phần có thể thu gọn bên dưới để xem ví dụ hướng dẫn từng bước về quy trình tích hợp và cấp phát với Microsoft Entra ID làm Nhà cung cấp danh tính:
Đăng nhập SAML với Microsoft Entra ID
Tích hợp với Microsoft Entra ID
Ứng dụng SAML:
-
Đăng nhập vào trung tâm quản trị Microsoft Entra.
-
Chọn Identity, sau đó chọn tùy chọn Enterprise applications.

-
Tạo ứng dụng của riêng bạn.

-
Chọn Users and groups, sau đó chọn Add user/group.


-
Chọn Single sign-on, Step 1, rồi chọn Edit.


-
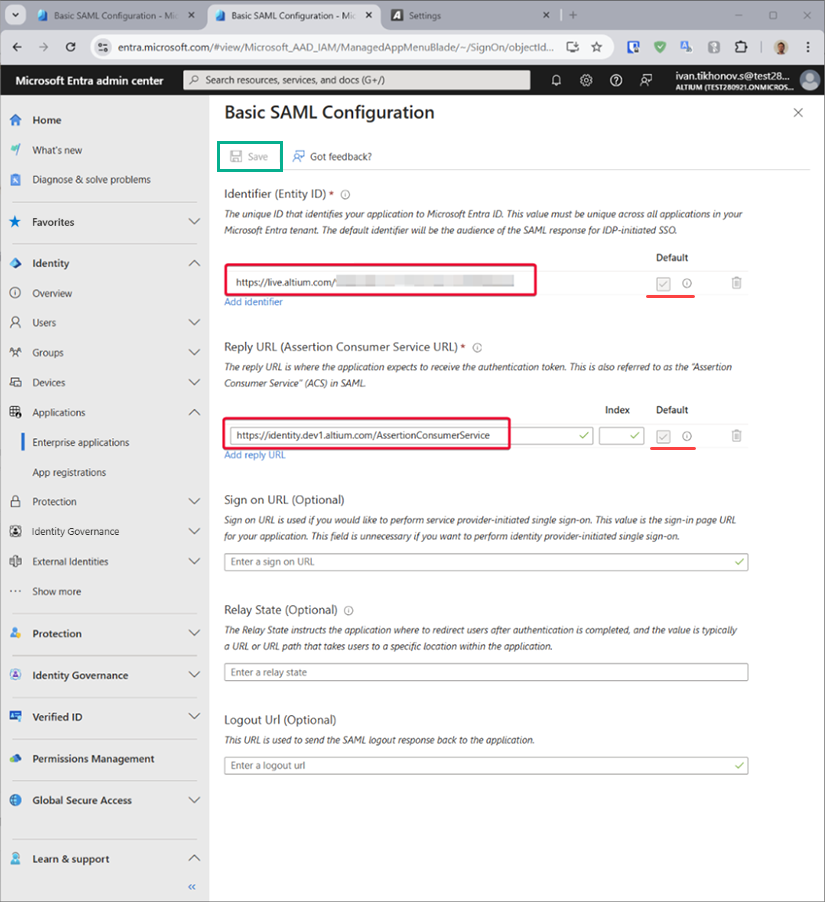
Sao chép (
) các mục Entity ID và Single Sign On URL từ phần Altium Sign-On Settings trên trang Authentication của Company Dashboard. Dán các chuỗi đã sao chép vào các trường Entity ID và Assertion Consumer Service URL trong khu vực Cấu hình SAML của ứng dụng Microsoft Entra. Đảm bảo các ô Default của những trường này đã được chọn, rồi lưu cấu hình.
-
Tải xuống tệp XML siêu dữ liệu liên kết đã tạo.

-
Tải tệp XML siêu dữ liệu liên kết lên trang Authentication của Company Dashboard (vùng 2. SAML Identity Provider configuration thuộc phần Altium Sign-On Settings) rồi kiểm tra kết nối tích hợp SAML.
Cấp phát:
-
Trên màn hình quản lý ứng dụng Microsoft Entra, chọn Provisioning ở bảng bên trái, sau đó chọn nút Get started.
-
Đặt Provision MODE thành
Automatic. -
Sao chép (
) các mục Base URL và API Token từ phần Provisioning trên trang Authentication của Company Dashboard rồi dán lần lượt vào các trường Tenant URL và Secret Token.
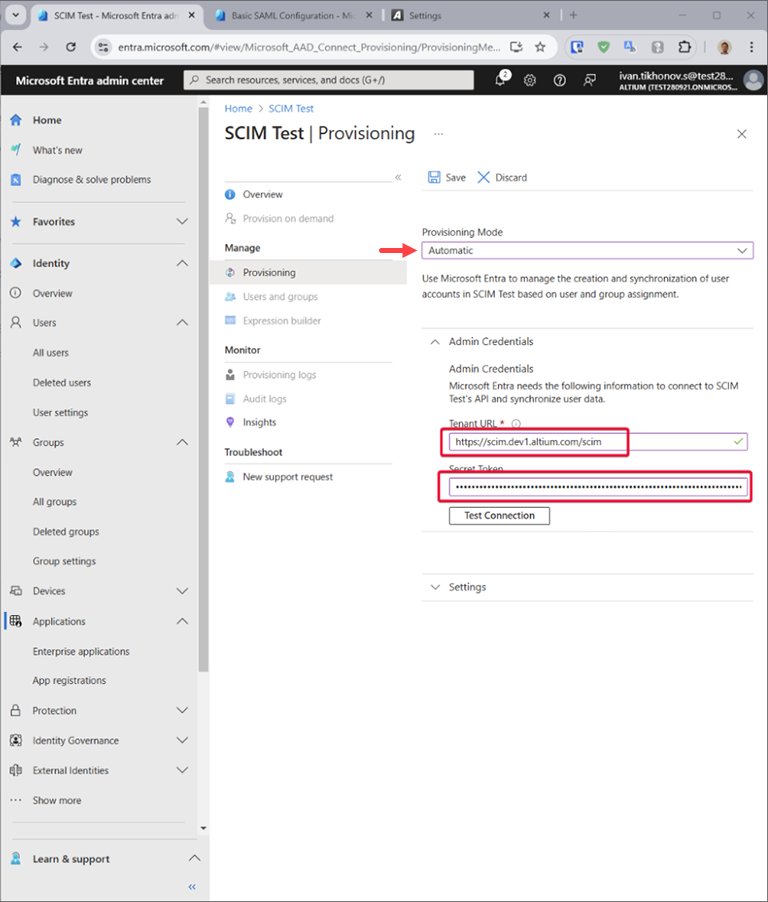
-
Nhấp vào nút Test Connection trong phần Cấp phát của Microsoft Entra và nếu thông tin xác thực được chấp nhận, hãy Save cấu hình.

-
Trong phần Mappings, có hai tập hợp ánh xạ thuộc tính để lựa chọn – một cho các đối tượng Nhóm và một cho các đối tượng Người dùng.

-
Chọn từng ánh xạ để xem lại các thuộc tính được đồng bộ hóa từ Microsoft Entra ID sang ứng dụng của bạn. Các thuộc tính được chọn làm thuộc tính đối sánh được dùng để đối sánh người dùng và nhóm trong ứng dụng khi thực hiện thao tác cập nhật. Chọn Save để lưu mọi thay đổi.

Bạn có thể tùy chọn tắt đồng bộ hóa các đối tượng nhóm bằng cách tắt ánh xạ Groups.
-
Trong Settings, trường Scope xác định những người dùng và nhóm nào được đồng bộ hóa. Chọn Sync only assigned users and groups (khuyến nghị) để chỉ đồng bộ hóa những người dùng và nhóm được gán trên trang Users and groups.

-
Sau khi hoàn tất cấu hình, đặt Provisioning Status thành On.

-
Chọn Save để khởi động dịch vụ cấp phát Microsoft Entra.
Mở rộng phần có thể thu gọn bên dưới để xem ví dụ từng bước về quy trình tích hợp JumpCloud làm Nhà cung cấp danh tính:
Cấu hình SAML SSO với JumpCloud
Tích hợp JumpCloud làm Nhà cung cấp danh tính
-
Trong giao diện JumpCloud, chọn SSO từ cây điều hướng, rồi chọn nút Add New Application trên trang SSO.

-
Nhập '
saml' vào ô tìm kiếm trong cửa sổ cấu hình để tìm, rồi cài đặt Custom SAML App.
-
Đặt tên cho phiên bản Custom SAML App của bạn – trong ví dụ này, nhãn là '
Altium'.
-
Chuyển sang thẻ SSO trong giao diện cấu hình JumpCloud. Sao chép (
) các mục Entity ID và Single Sign On URL từ phần Altium Sign-On Settings trên trang Authentication của Company Dashboard và dán lần lượt vào các trường SP Entity ID và Default URL.
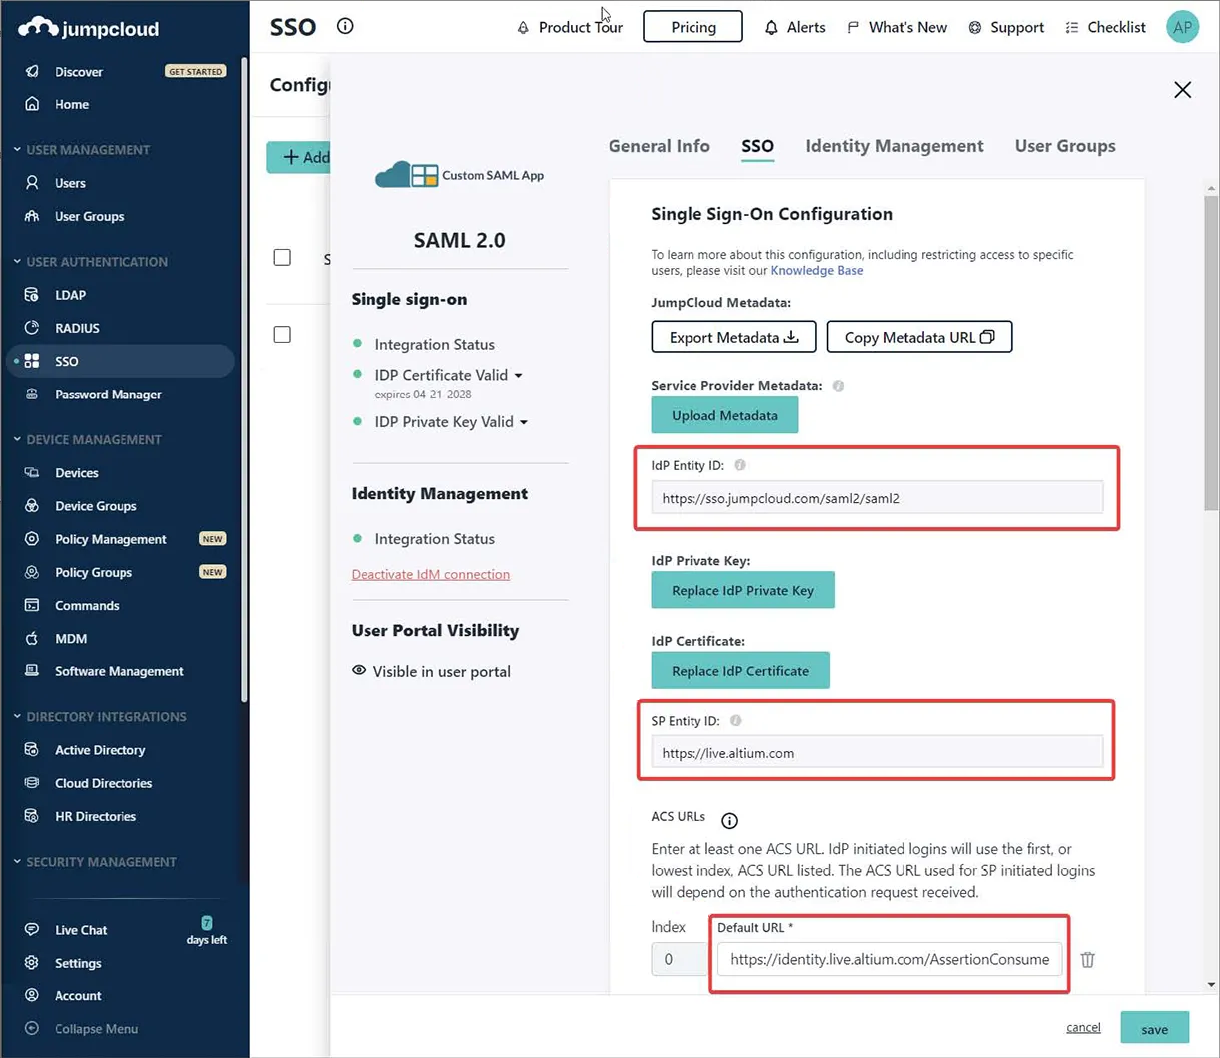
-
Nhập điểm cuối JumpCloud IDP URL và bật tùy chọn Declare Redirect Endpoint.

-
Chuyển sang thẻ Identity Management trong giao diện JumpCloud. Sao chép (
) các mục Base URL và API Token từ phần Provisioning trên trang Authentication của Company Dashboard và dán lần lượt vào các trường Base URL và Token Key. Đồng thời nhập một địa chỉ email phù hợp để kiểm tra.
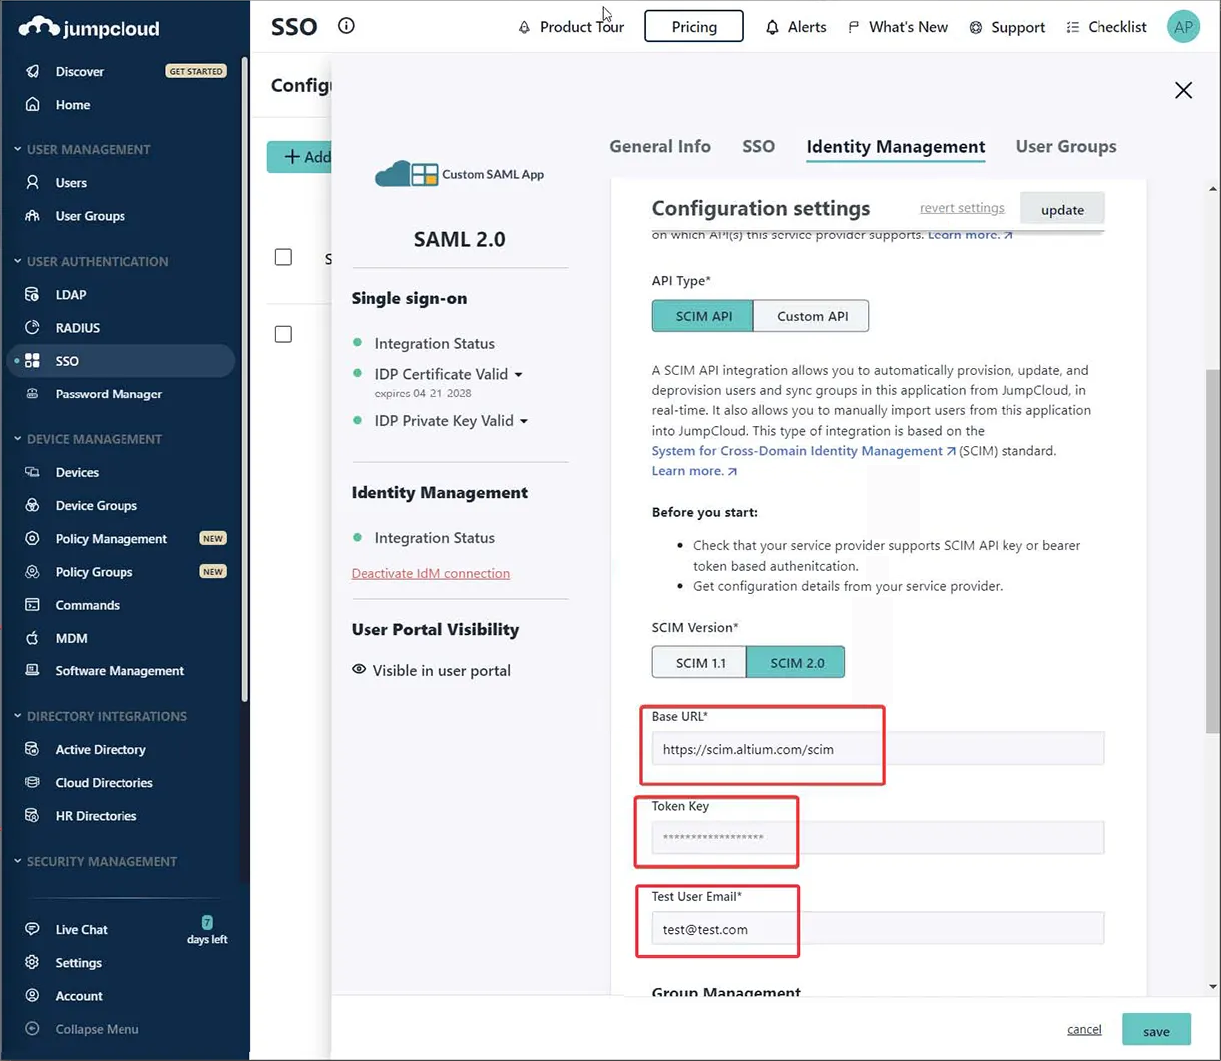
-
Thực hiện Test Connection, thao tác này sẽ hiển thị thông báo xác nhận ở góc trên bên phải của trang (như minh họa bên dưới).

-
Tắt (bỏ chọn) tùy chọn Group Management, rồi Activate cấu hình.

-
Quay lại thẻ SSO trong giao diện JumpCloud, dùng tùy chọn Export Metadata để tải xuống tệp XML siêu dữ liệu SAML được tạo.

-
Trên trang Authentication của Company Dashboard, nhập tệp XML siêu dữ liệu đã tải xuống rồi chạy kiểm tra tích hợp bằng nút Test Sign On. Kết quả kiểm tra tích hợp thành công sẽ được hiển thị. Sau khi xác nhận kết nối, bạn có thể bật tùy chọn Altium Sign-On Settings, rồi bật tùy chọn SSO trong phần Authentication methods.
Mở rộng phần có thể thu gọn bên dưới để xem ví dụ từng bước về quy trình tích hợp Microsoft AD FS làm Nhà cung cấp danh tính:
Xác thực SSO SAML với Microsoft AD FS
Xác thực SSO SAML với Microsoft Administrative Domain Federated Services (AD FS)
Làm theo các bước dưới đây để thiết lập đăng nhập vào tổ chức Altium 365 của bạn bằng phiên bản AD FS cho xác thực SSO.
Điều kiện tiên quyết
-
Quyền quản trị Tài khoản công ty của tổ chức trong Altium 365.
-
Quyền quản trị phiên bản AD FS.
Thiết lập AD FS
-
Mở ứng dụng AD FS Management (thường là Start → Windows Administrative Tools → AD FS Management).
-
Đi đến Relying Party Trusts và nhấp vào tùy chọn Add Relying Party Trust... (1).
-
Trong cửa sổ bật lên, hãy đảm bảo chọn Claims aware (2) và nhấp vào Start (3).

-
Ở bước Select Data Source, chọn Enter data about the relying party manually (1) và nhấp vào Next (2).

-
Cung cấp tên hiển thị cho mối quan hệ tin cậy. Ví dụ này sử dụng
AltiumLivelàm tên hiển thị.
-
Tùy theo cấu hình bảo mật, bạn có thể chỉ định chứng chỉ mã hóa token tùy chọn. Trong hướng dẫn này, chúng ta sẽ không sử dụng chứng chỉ đó.

-
Ở bước Configure URL, hãy đảm bảo chọn tùy chọn Enable support for the SAML 2.0 WebSSO protocol (1) và nhập
https://identity.live.altium.com/AssertionConsumerServicevào trường Relying party SAML 2.0 SSO service URL: (2). Nhấp vào Next (3).
-
Ở bước Configure Identifiers, cung cấp mã định danh cho mối quan hệ tin cậy này trong trường nhập liệu (1). Mã định danh phải được lấy từ mục Entity ID nằm trong vùng SAML Single Sign-On của trang Dashboard Authentication. Đảm bảo nhấp vào nút Add (2).

Kết quả sẽ giống như bên dưới. Nhấp vào Next.

-
Tùy theo cấu hình bảo mật, bạn có thể chọn các chính sách kiểm soát truy cập tùy chọn ở bước tiếp theo. Trong ví dụ này, chúng ta sẽ không chọn thêm chính sách nào và tiếp tục với tùy chọn
Permit everyone.
-
Xem lại cấu hình và chọn Next.

-
Không phải tất cả cài đặt đều khả dụng khi thiết lập mối quan hệ tin cậy. Để cho phép sử dụng
SHA-1làm thuật toán băm bảo mật, nhấp chuột phải vào tên của Relying Party Trust bạn vừa thêm và chọn Properties.
-
Trong cửa sổ thuộc tính, chọn thẻ Advanced (1) và đặt
SHA-1làm thuật toán băm bảo mật (2). Nhấp vào OK để lưu thay đổi.
-
Quay lại cửa sổ AD FS Management, chọn Relaying Party Trust bạn đã thêm và chọn tùy chọn Edic Claim Issuance Policy....

-
Trong cửa sổ Edit Claim Issuance Policy, chọn Add Rule...

-
Ở bước Choose Rule Type của trình hướng dẫn, đảm bảo rằng Send LDAP Attributes as Claims đã được chọn, rồi nhấp vào Next.

-
Cung cấp Claim rule name (1), chọn
Active Directorylàm Attribute store (2), rồi chọn một LDAP Attribute (3) từ ID chứa tên người dùng của Tài khoản Altium. Thuộc tính này phải được ánh xạ tới Name ID trong Outgoing Claim Type (3). Nhấp vào Finish (4).
-
Đảm bảo lưu chính sách phát hành claim bằng cách nhấp vào OK.


Đến đây, việc thiết lập AD FS đã hoàn tất.
Thiết lập Altium 365
-
Truy cập trang Authentication của Company Dashboard và tải lên tệp
FederationMetadata.xmlbạn đã tải xuống trước đó (xem phần Cấu hình SSO trên Dashboard bên dưới để biết thêm thông tin). Cấu hình sẽ được nhập và các giá trị của X509 Certificate, Identity Provider Issuer và IdP Single Sign-On URL sẽ hiển thị. Nhấp vào nút Test Sign On để kiểm tra thiết lập. -
Trên màn hình đăng nhập, cung cấp thông tin đăng nhập của người dùng theo yêu cầu của tổ chức và nhấp vào Sign in.

-
Thông điệp xác nhận sẽ được gửi lại cho Altium 365. Nếu màn hình hiển thị thông báo Test SAML connection was successful!, cấu hình đã được hoàn tất chính xác. Bạn có thể xem phản hồi SAML bằng cách nhấp vào nút See Response. Nhấp vào Back to Settings để quay lại trang Authentication.
-
Trên trang Authentication, bật các tùy chọn Altium Sign-On Settings và SSO.
Đến đây, việc thiết lập đã hoàn tất. Từ thời điểm này, người dùng trong tổ chức của bạn có thể đăng nhập vào Altium 365 bằng AD FS của tổ chức làm IdP cho SSO.
Mở rộng phần có thể thu gọn bên dưới để xem ví dụ hướng dẫn từng bước về quy trình tích hợp AWS IAM Identity Center làm Nhà cung cấp danh tính:
Cấu hình SSO SAML với AWS IAM Identity Center
Cấu hình SSO SAML với Identity Access Management (IAM) Identity Center của Amazon Web Services (AWS)
-
Truy cập IAM Identity Center và thêm một Ứng dụng SAML 2.0 tùy chỉnh (Add Application).


-
Sao chép (
) các mục Entity ID và Single Sign On URL từ phần Altium Sign-On Settings trên trang Authentication của Bảng điều khiển công ty và dán vào phần cài đặt URL siêu dữ liệu AWS. Xác nhận cài đặt bằng Submit.
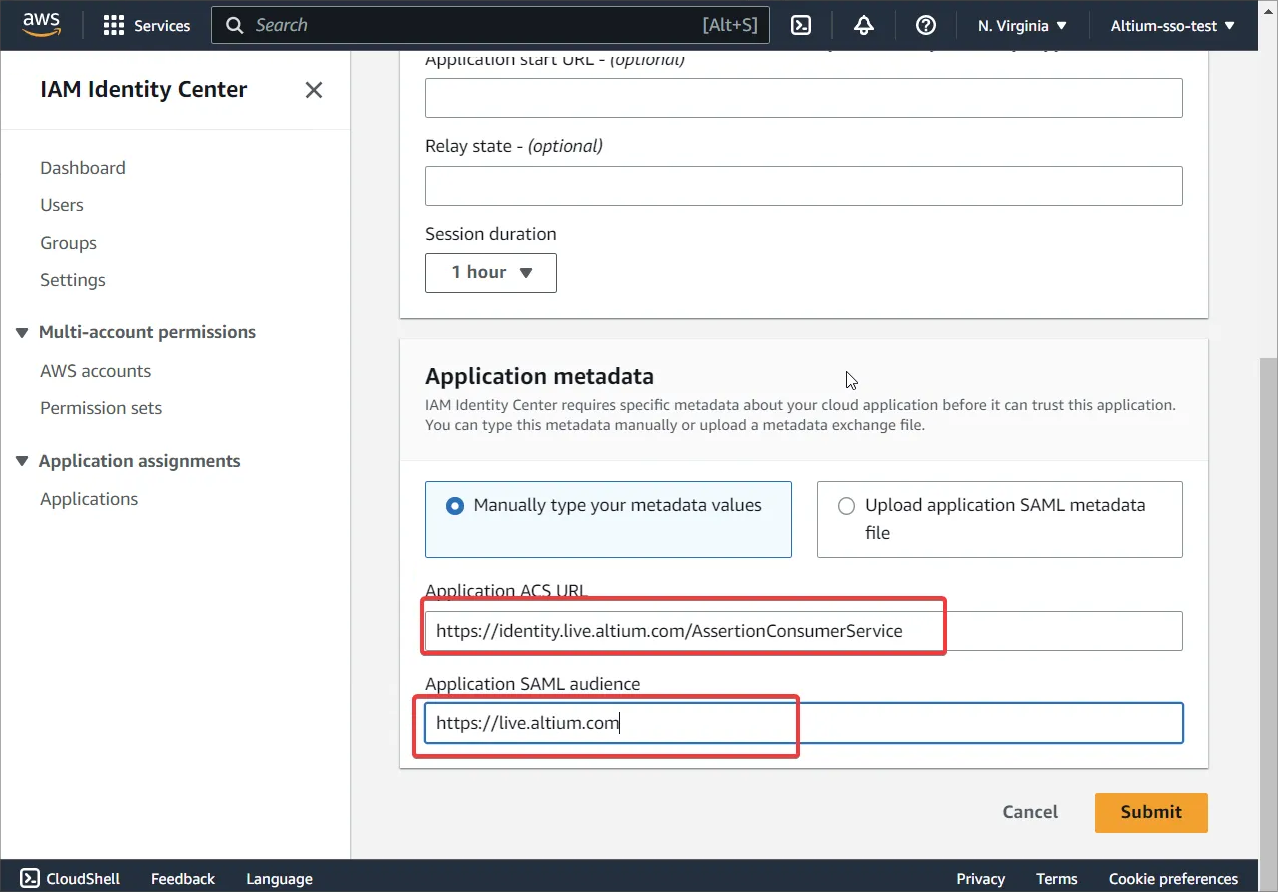
-
Tải tệp siêu dữ liệu xuống từ khu vực IAM Identity Center metadata.

-
Truy cập Edit attribute mappings.

-
Thêm
${user:email}và Format dưới dạngunspecified.
-
Tạo người dùng mới trong AWS – tên người dùng phải có định dạng
user@domain.com.Gán ứng dụng cho những người dùng vừa tạo hoặc cho một nhóm.

-
Tùy chọn Provisioning trên trang Authentication của Bảng điều khiển công ty cần được tắt.
Hiện tại, AWS không hỗ trợ cấp phát tự động ra bên ngoài qua SCIM.
-
Đảm bảo các tài khoản người dùng tương ứng đều tồn tại ở cả phía Altium và IAM. Tên người dùng phải tuân theo định dạng
user@domain.com.
-
Trên trang Authentication của Bảng điều khiển công ty, tải lên tệp XML mà bạn đã tải xuống trước đó (xem phần Cấu hình SSO trên Bảng điều khiển bên dưới để biết thêm thông tin). Nhấp vào nút Test Sign On để kiểm tra thiết lập.
-
Sau đó, bạn sẽ được chuyển hướng đến trang đăng nhập AWS. Nhập thông tin đăng nhập người dùng AWS của bạn. Bạn sẽ được chuyển hướng trở lại Bảng điều khiển và thấy thông báo Test SAML connection was successful!.
-
Sau khi kiểm tra thành công, bật các tùy chọn Altium Sign-On Settings và SSO.
Cấu hình SSO trên Bảng điều khiển
Để cấu hình hệ thống SSO trong Dashboard (nếu chưa hoàn tất), hãy sử dụng nút  trên trang Authentication để tìm và tải lên tệp XML cấu hình SAML IdP do IdP của công ty bạn tạo – xem các ví dụ tích hợp IdP ở trên. Ngoài ra, bạn có thể sử dụng liên kết enter manually để thêm từng thành phần (chứng chỉ bảo mật và các URL) của cấu hình.
Hệ thống phân tích tệp XML IdP đã tải lên để trích xuất các trường cấu hình chính (X509 Certificate, URL Identity Provider Issuer và IdP Single Sign-On URL). Bạn có thể chỉnh sửa thủ công các trường này nếu cần ( ).
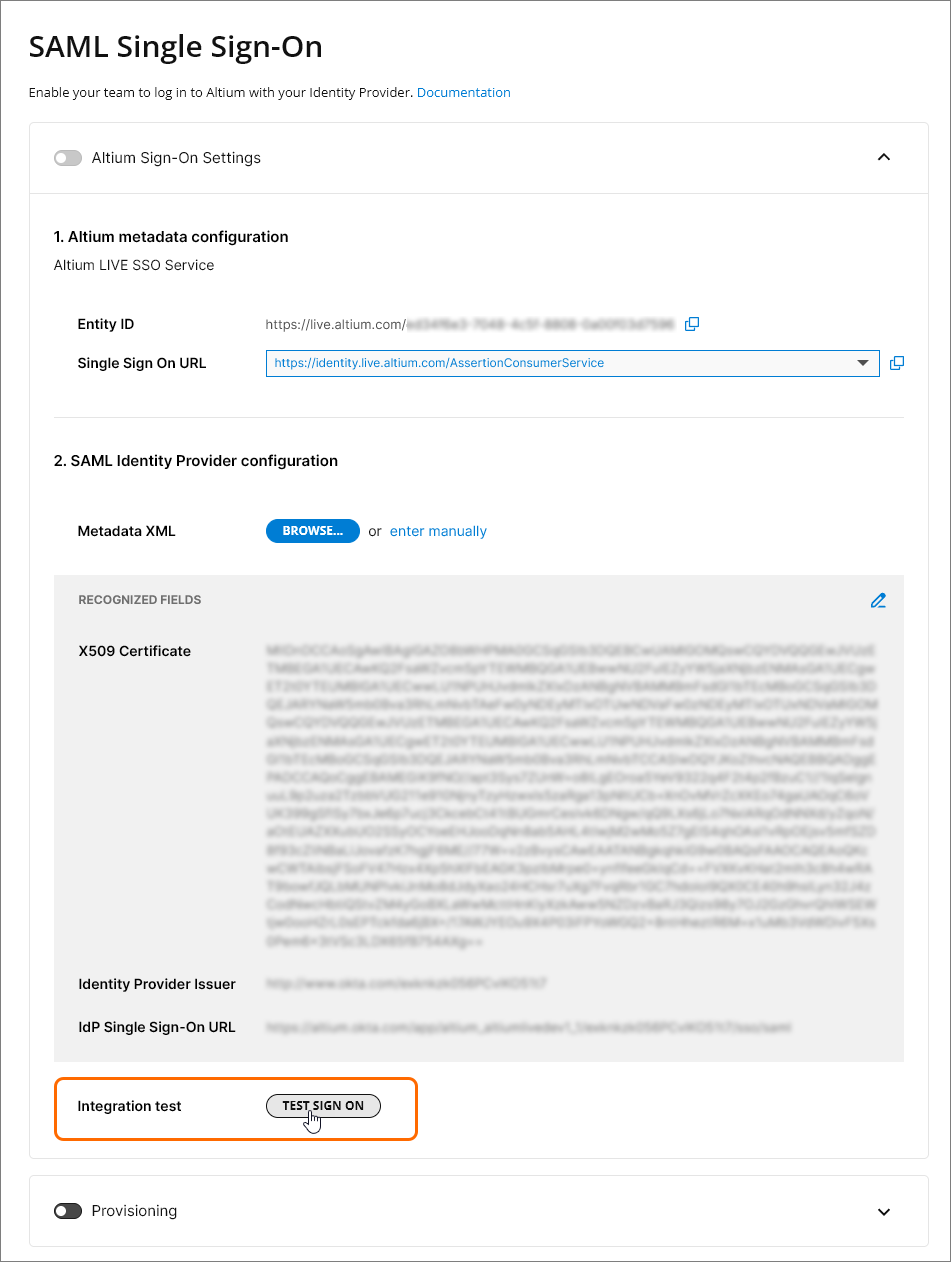
SSO chỉ được bật sau khi chạy Integration Test, được khởi chạy bằng nút  . Thao tác này xác minh quy trình xác thực danh tính SSO và việc đăng nhập SSO của công ty bạn, sau đó hiển thị thông báo xác nhận kèm tùy chọn kiểm tra mã kết quả ủy quyền SAML (
 ).
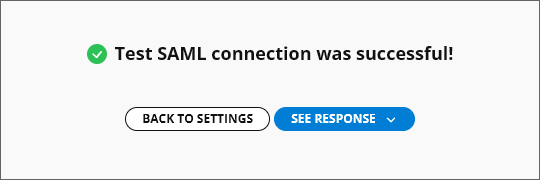
Khi quay lại trang Authentication, kết quả kiểm tra tính hợp lệ của cấu hình được báo là thành công và bạn có thể bật tính năng Đăng nhập một lần cho Tài khoản công ty ( ). Nếu sau đó SSO bị tắt, dù bằng thao tác thủ công hay do thay đổi cấu hình, nút sẽ xuất hiện để bạn có thể lặp lại quy trình kiểm tra.
Nhiều Tổ chức sử dụng chung một Nhà cung cấp SSO
Nếu công ty bạn có nhiều Tổ chức Altium thuộc Tài khoản Altium của công ty – ví dụ: mỗi khu vực trên toàn cầu có một Tổ chức – thì có thể sử dụng một Nhà cung cấp danh tính SSO duy nhất để quản lý xác thực SSO cho toàn công ty bằng định dạng Entity ID mở rộng trên Bảng điều khiển.
Định dạng Entity ID (mặc định là https://live.altium.com) được mở rộng bằng hậu tố GUID được tạo cho Tổ chức hiện tại. Sau đó, định dạng URL mở rộng này có thể được sử dụng cho một Ứng dụng của Nhà cung cấp SSO cụ thể được liên kết với Tổ chức Altium đó. Các Tổ chức khác thuộc Tài khoản Altium của công ty bạn, có hậu tố Entity ID GUID khác nhau, có thể được liên kết với các Ứng dụng SSO khác nhau thuộc cùng một Nhà cung cấp danh tính SSO. Trên thực tế, điều này có nghĩa là việc xác thực đăng nhập SSO cho toàn công ty có thể được quản lý trong một Nhà cung cấp danh tính SSO duy nhất.
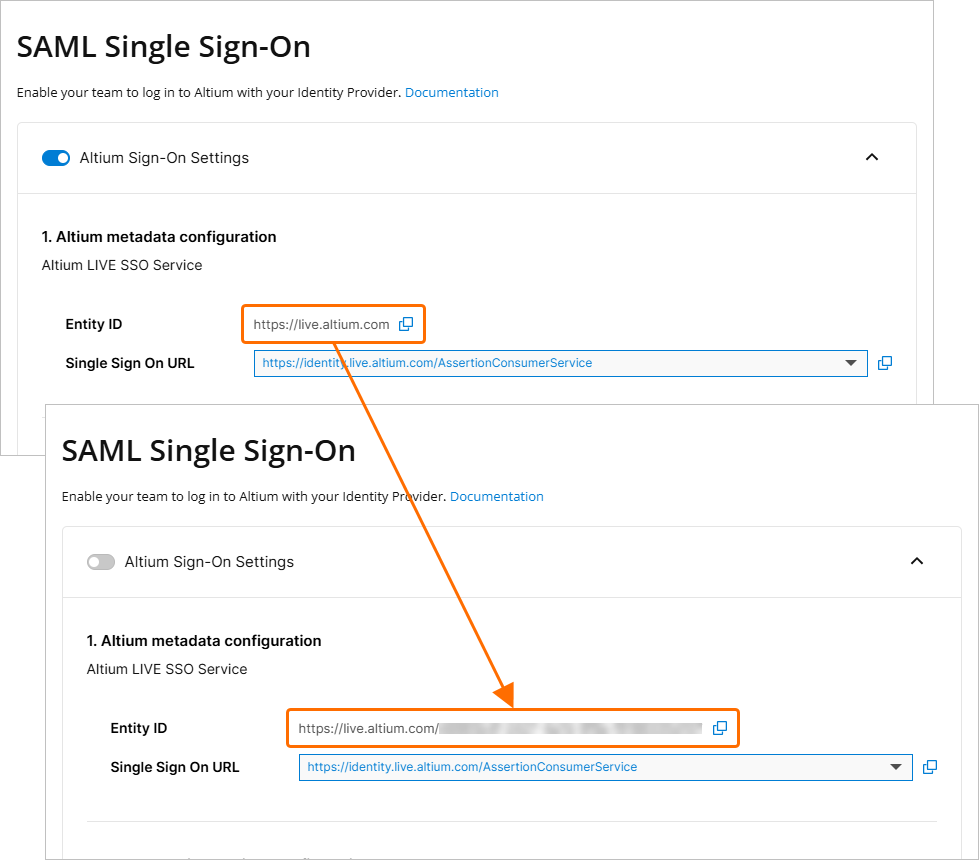 Entity ID mở rộng, được liên kết với Tổ chức hiện tại trên Bảng điều khiển, có thể được gán cho một Ứng dụng cụ thể của Nhà cung cấp SSO.
Để bật Entity ID mở rộng cho cấu hình SAML SSO đang hoạt động:
-
Tắt Altium Sign-On Settings.
-
Làm mới trang để kích hoạt việc tạo lại URL Entity ID theo định dạng mở rộng:
https://live.altium.com/XXXXXXXXXX. Giờ đây, Tổ chức hiện tại có thể được xác định riêng thông qua Entity ID mở rộng của tổ chức. -
Trong giao diện quản lý ứng dụng của Nhà cung cấp danh tính, thay đổi tham chiếu Entity ID của ứng dụng – thường có tên là một biến thể của 'Audience' hoặc 'Entity' – thành phiên bản mở rộng mới được sao chép từ Bảng điều khiển Altium. Lưu cài đặt.
-
Kích hoạt Integration test trên Bảng điều khiển và bật lại Altium Sign-On Settings.
Có thể lặp lại quy trình này cho các Tổ chức Altium khác của công ty bạn. Mỗi tổ chức cần được liên kết với một Ứng dụng riêng trong Nhà cung cấp danh tính SSO. Để tham khảo, trong hướng dẫn thiết lập Microsoft Entra ID có ở đây, một Ứng dụng có tên được tạo ở bước 3 và Identifier (Entity ID) được thêm ở bước 6.
Các phương thức xác thực
Ngoài việc cung cấp giao diện thiết lập để cấu hình kết nối SSO của Altium, trang Authentication trên Bảng điều khiển còn cho phép kiểm soát ở cấp toàn cục và từng cá nhân đối với toàn bộ các tùy chọn đăng nhập của người dùng – bao gồm: Email/Mật khẩu truyền thống, đăng nhập bằng Google®, Facebook® và Renesas, cũng như Đăng nhập một lần qua Nhà cung cấp danh tính của tổ chức bạn. Các tùy chọn được bật trong phần Authentication methods của trang sẽ quyết định những phương thức đăng nhập khả dụng cho tất cả người dùng Tài khoản công ty của tổ chức bạn.
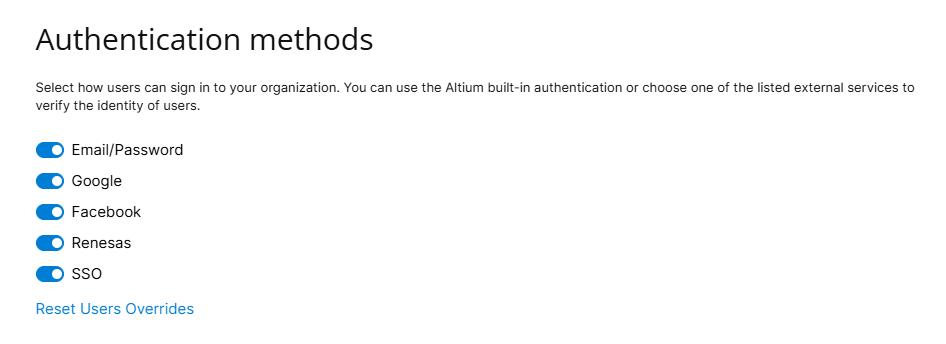
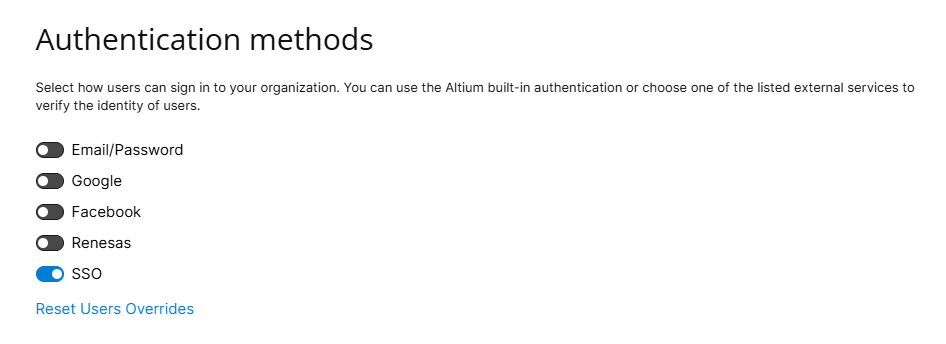
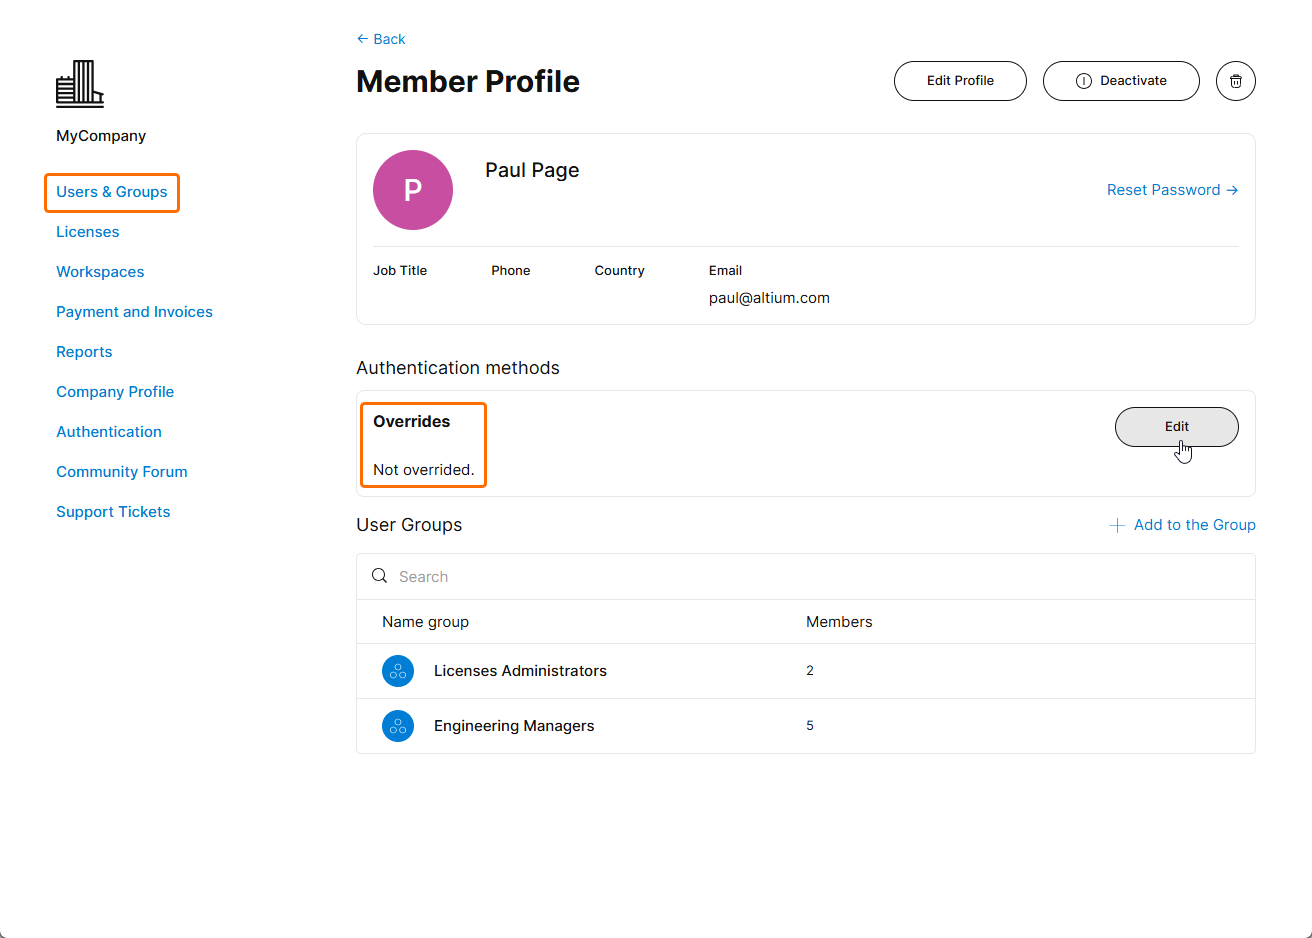
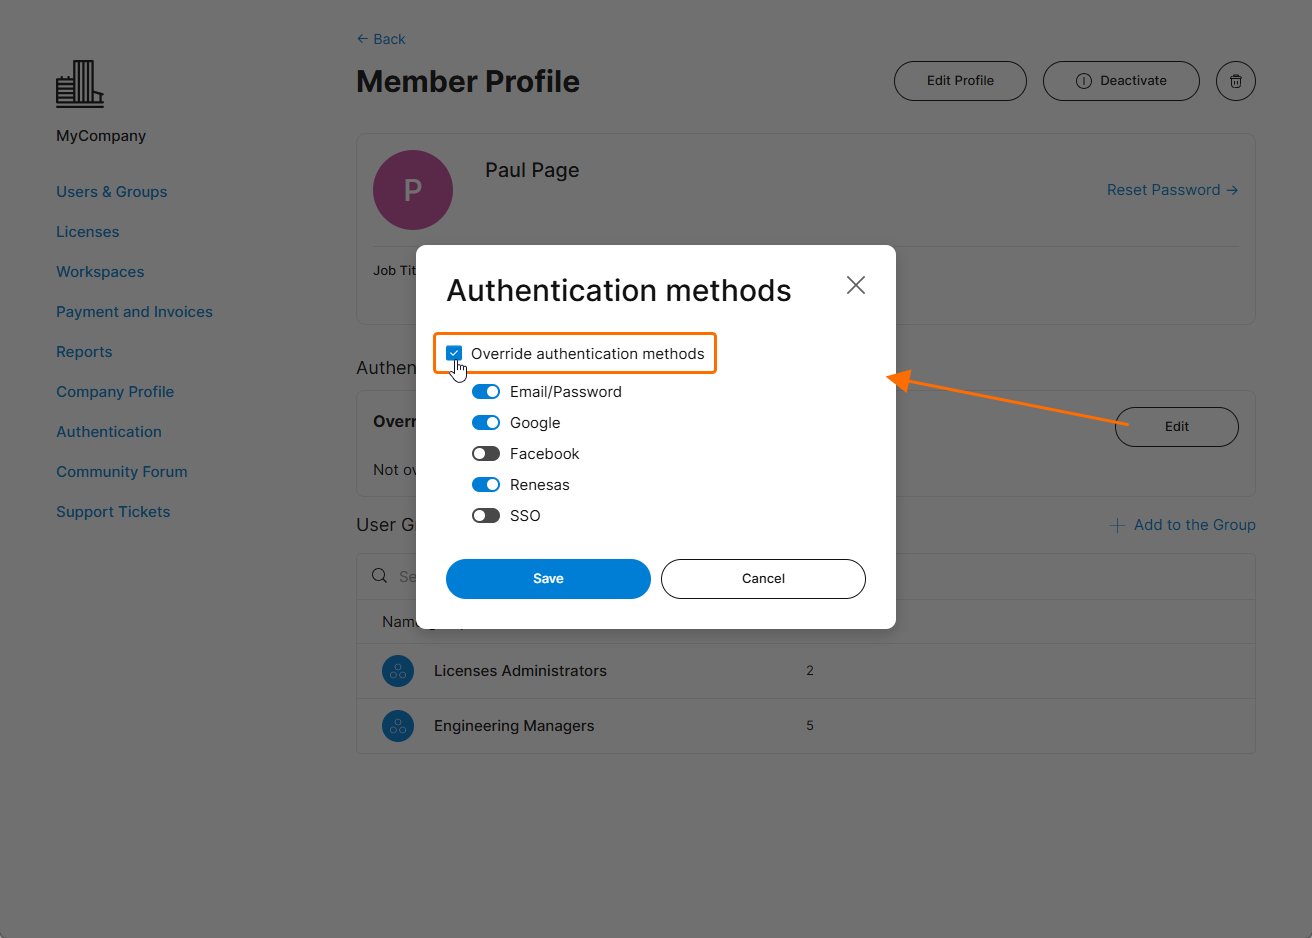
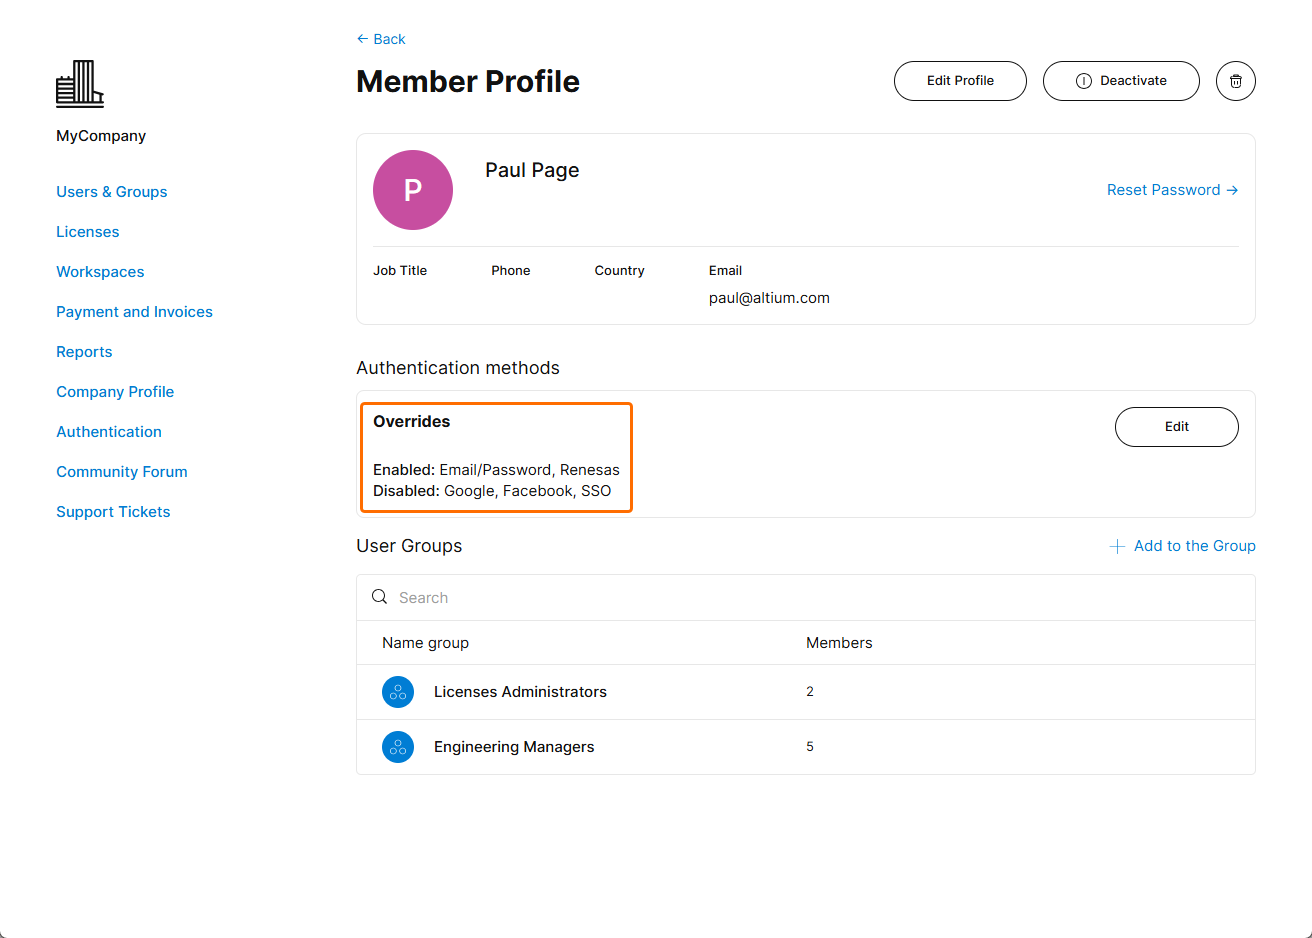
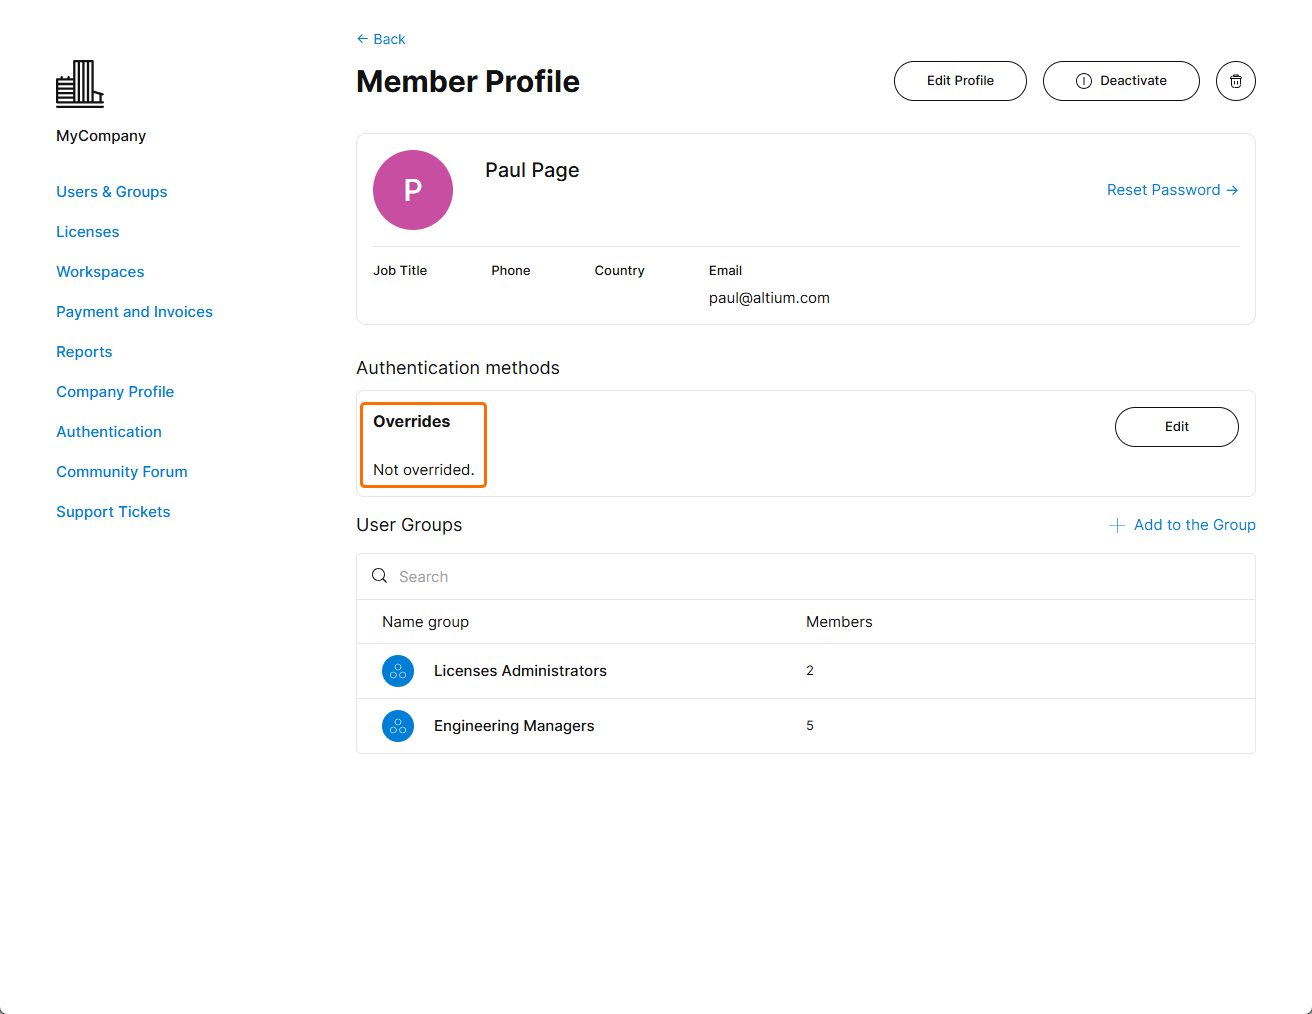
Có thể cấu hình các tùy chọn đăng nhập cho người dùng individual bằng cách chỉnh sửa các thiết lập trong mục Tài khoản Altium Dashboard của họ. Chọn nút  trên trang Users của Dashboard của người dùng để truy cập các tùy chọn ghi đè thiết lập đăng nhập của họ. Khi được chỉnh sửa với tùy chọn Override Authentication methods được bật, các thiết lập này sẽ được ưu tiên hơn các thiết lập đăng nhập chung trên trang Authentication, nhưng chỉ áp dụng cho người dùng này.
Có thể sử dụng các thiết lập Ghi đè xác thực khi SSO là phương thức đăng nhập bắt buộc của một tổ chức (tất cả các tùy chọn khác đều bị tắt trên toàn hệ thống), nhưng một người dùng cụ thể cần một kiểu truy cập đăng nhập riêng – ví dụ: chỉ dùng email/mật khẩu.
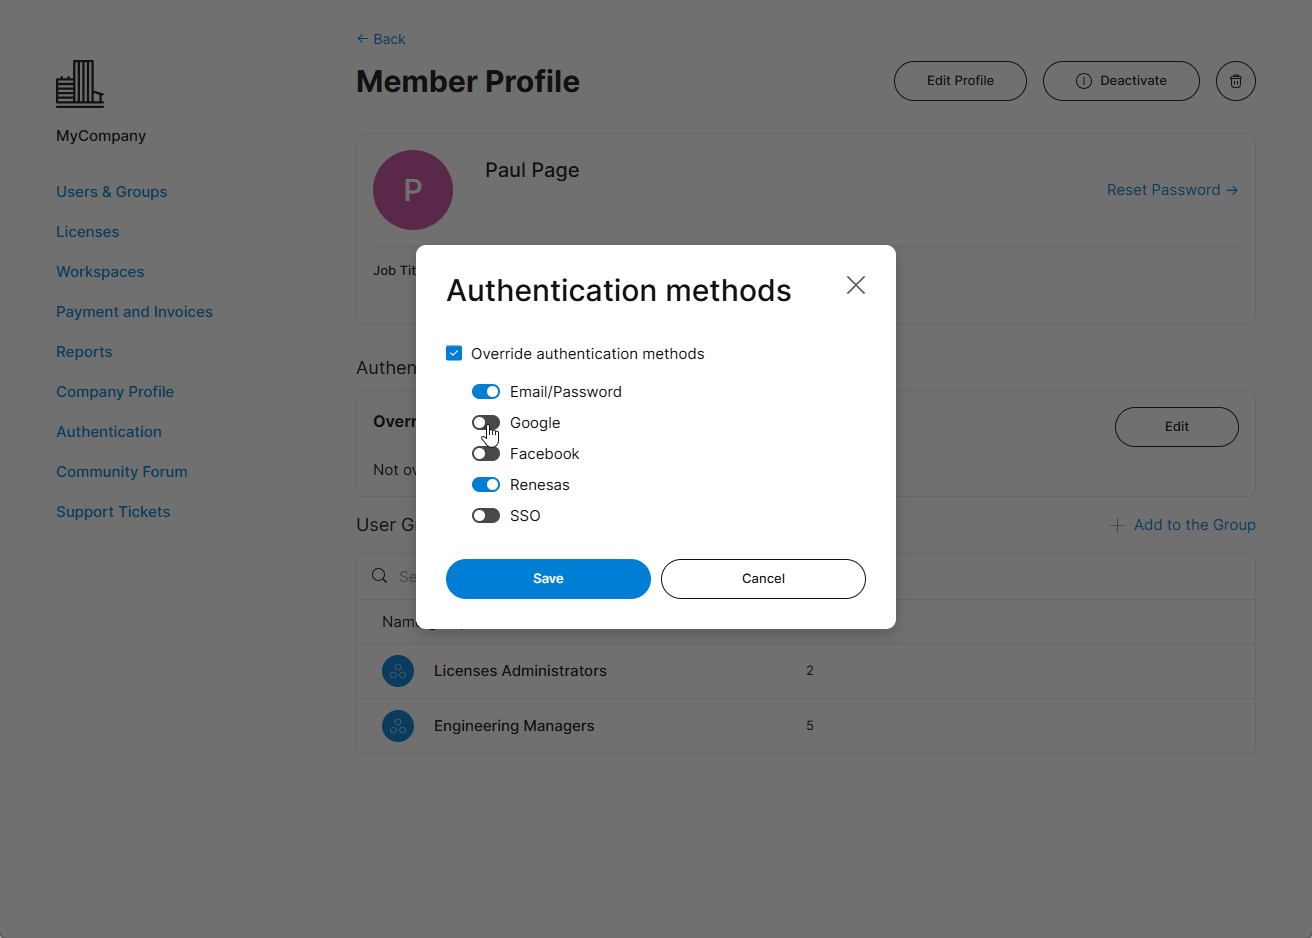
Ở đây, phương thức xác thực Google bị tắt đối với thành viên này. Xác nhận các thiết lập mới bằng nút  .
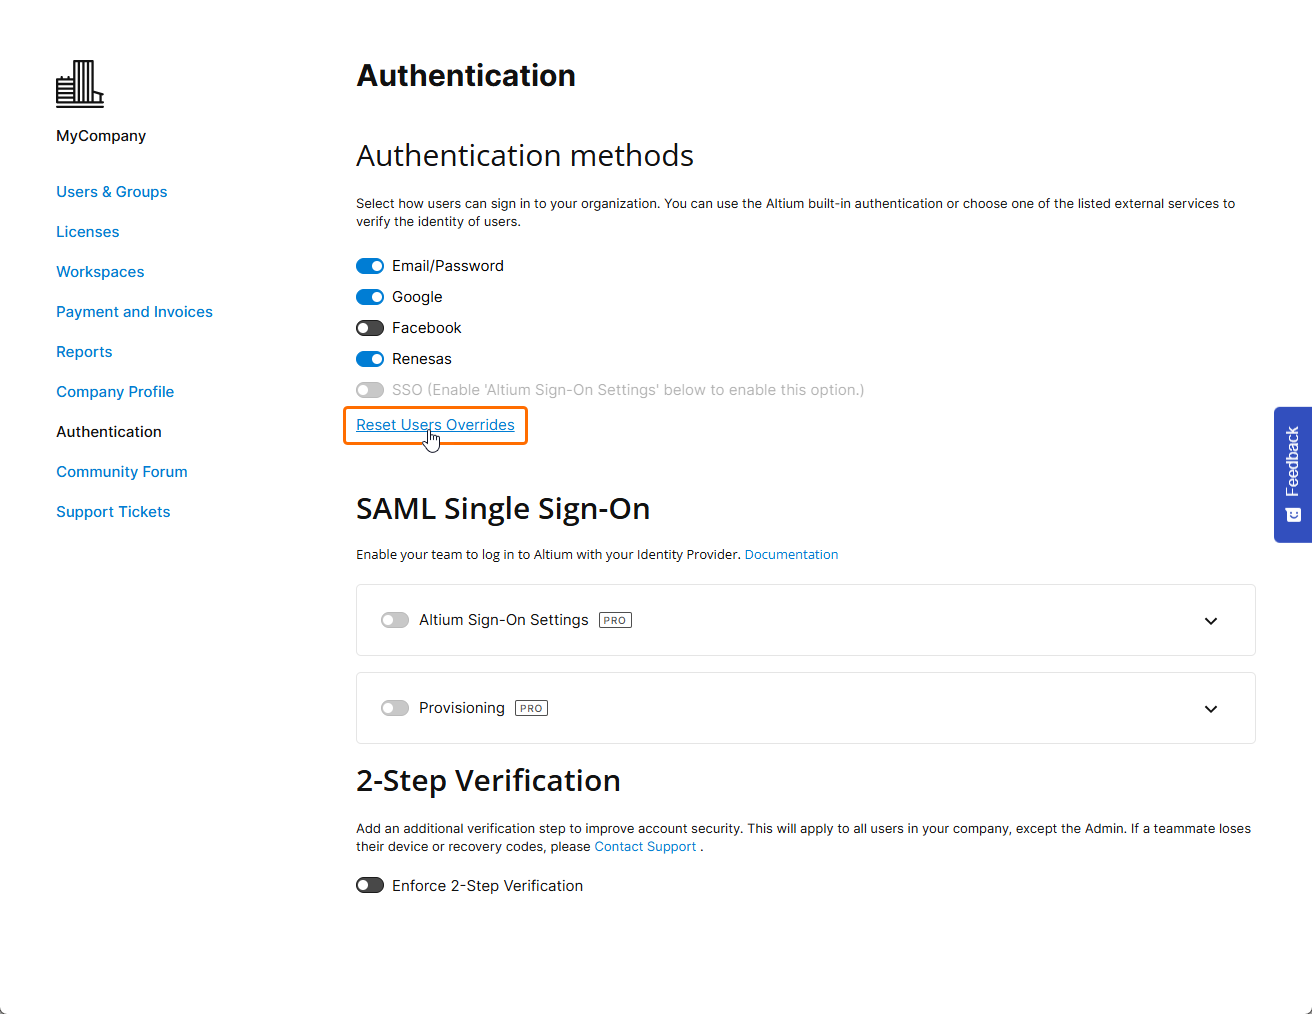
Có thể khôi phục các phương thức đăng nhập riêng của người dùng đã được chỉ định bằng các thiết lập Override Authentication methods (như trên) về mặc định bằng tùy chọn Reset users overrides trong phần Authentication methods của trang Authentication. Thao tác này sẽ đặt lại các thiết lập đăng nhập riêng của tất cả người dùng về các phương thức xác thực chung hiện được chọn trên trang Authentication.
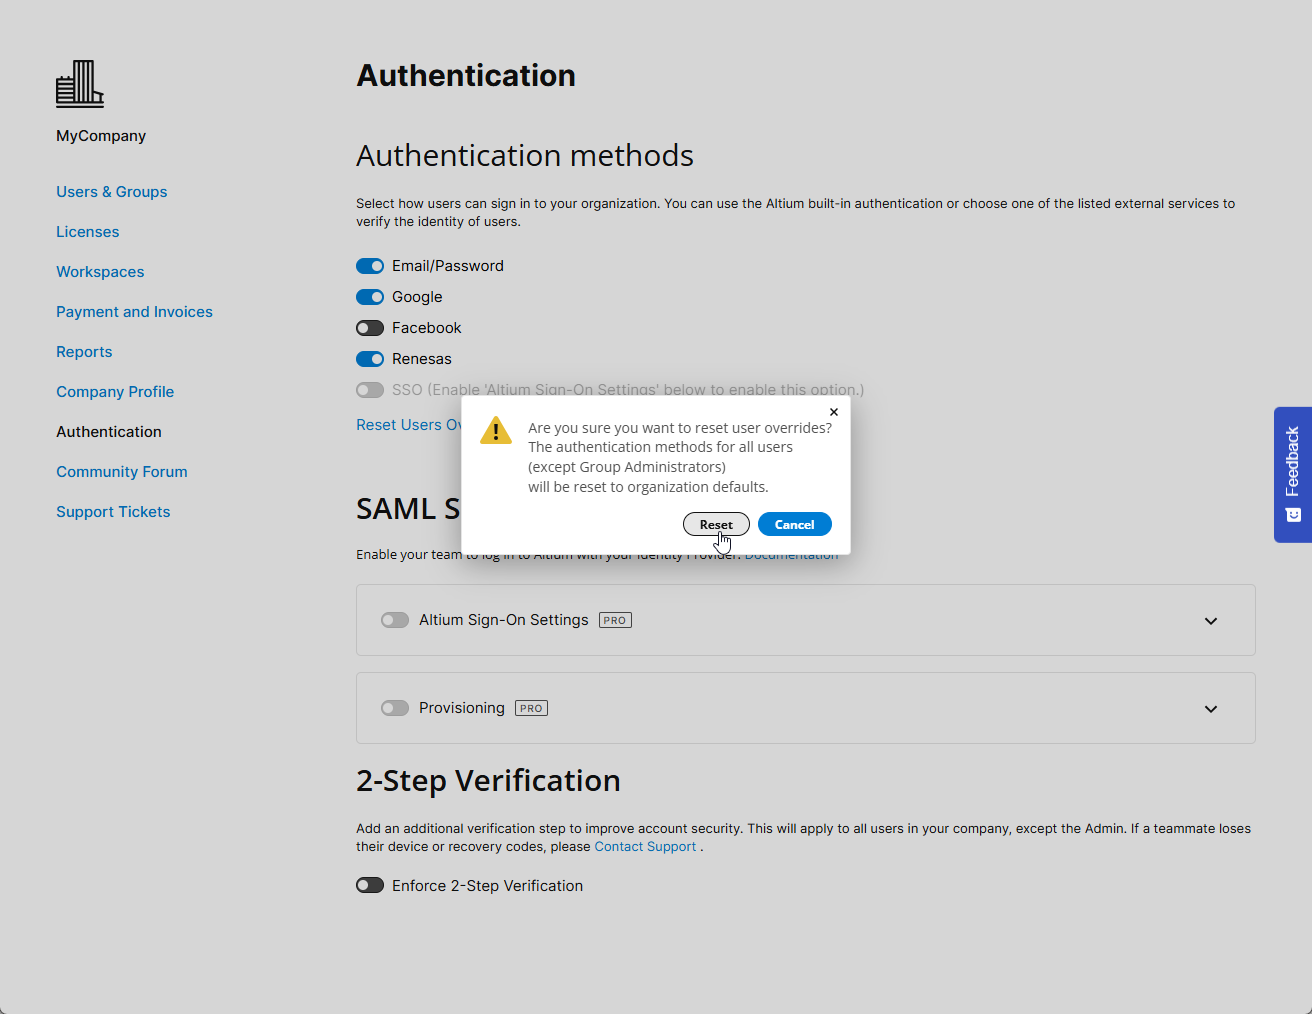
Xác nhận quá trình đặt lại các phương thức xác thực bằng nút  trong hộp thoại xác nhận.
Cấu hình xác minh hai bước
Quản trị viên nhóm của Tài khoản công ty có thể cấu hình xác minh hai bước để cung cấp thêm một lớp bảo mật, cho phép người dùng xác nhận danh tính khi thử đăng nhập vào tài khoản Altium bằng thông tin đăng nhập email/mật khẩu. Phương thức xác minh bổ sung có thể được đặt thành gửi mật khẩu dùng một lần (OTP) qua email hoặc tạo OTP trong ứng dụng xác thực, chẳng hạn như Google Authenticator hoặc Okta Verify. Có thể bắt buộc xác minh hai bước đối với tất cả người dùng trong Tài khoản công ty, hoặc từng người dùng có thể cấu hình xác minh hai bước cho tài khoản của mình.
Việc cấu hình xác minh hai bước ở cấp Tài khoản công ty do Quản trị viên nhóm của tài khoản thực hiện trong vùng 2-Step Verification của trang Dashboard Authentication. Để thực hiện, hãy bật tùy chọn Enforce 2-Step Verification và chọn Method cần dùng, là OTP via Email hoặc OTP via Authenticator App. Nếu chọn tùy chọn OTP via Authenticator App, hãy chọn App cần dùng từ danh sách thả xuống:
-
Okta – chọn tùy chọn này để sử dụng ứng dụng Okta Verify.
-
Google – chọn tùy chọn này để sử dụng ứng dụng Google Authenticator.
-
Other – chọn tùy chọn này để sử dụng một ứng dụng xác thực khác ngoài Okta Verify hoặc Google Authenticator, ví dụ: Microsoft Authenticator.
Nếu muốn, hãy đặt một liên kết trong trường Instructions Link (Optional) (liên kết này sẽ được hiển thị trên trang 2-Step Authentication khi người dùng thử đăng nhập).


Khi bật yêu cầu bắt buộc xác minh hai bước và chọn phương thức OTP via Authenticator App, người dùng sẽ cần hoàn tất cấu hình khi thử đăng nhập lần đầu. Người dùng phải thêm mã xác thực vào ứng dụng xác thực mong muốn bằng cách dùng ứng dụng quét mã QR được cung cấp hoặc nhập khóa bí mật. Sau đó, cần nhập mã do ứng dụng tạo vào trường Enter code. Sau khi nhấp vào Continue, người dùng sẽ được cung cấp một số mã khôi phục để sử dụng trong trường hợp mất quyền truy cập vào mã xác thực trong ứng dụng. Nên lưu trữ các mã này ở nơi an toàn. Nhấp vào Done để hoàn tất đăng nhập vào Tài khoản Altium.

Ngoài ra, nếu yêu cầu bắt buộc xác minh hai bước không được bật ở cấp Tài khoản công ty (tùy chọn Enforce 2-Step Verification bị tắt trên trang Dashboard Authentication), có thể cấu hình xác minh hai bước ở cấp Tài khoản Altium. Khi đã đăng nhập vào Tài khoản Altium, hãy truy cập hồ sơ của bạn (bằng cách nhấp vào ảnh đại diện/hình ảnh người dùng ở góc trên bên phải cửa sổ trình duyệt và chọn My Profile trong menu thả xuống), rồi mở trang Authentication. Trong vùng 2-Step Verification của trang, bật tùy chọn Enable 2-Step Verification và chọn Method cần dùng, là OTP via Email hoặc OTP via Authenticator App.
-
Nếu chọn phương thức OTP via Email, email chứa mã xác minh sẽ được gửi đến địa chỉ email trong hồ sơ của bạn.

-
Nếu chọn phương thức OTP via Authenticator App, hãy chọn App cần dùng từ danh sách thả xuống (Other, Okta hoặc Google). Trong cửa sổ xuất hiện, hoàn tất thiết lập ứng dụng như mô tả ở trên.

Nếu Tài khoản Altium của người dùng thuộc Tài khoản Altium của một công ty và chưa được cấu hình xác minh hai bước, người dùng sẽ được đề xuất cấu hình xác minh hai bước cho Tài khoản Altium của mình khi đăng nhập bằng email và mật khẩu, ngay cả khi yêu cầu bắt buộc xác minh hai bước không được bật ở cấp Tài khoản công ty. Chọn Method mong muốn và làm theo các bước tiếp theo để cấu hình xác minh hai bước (việc cấu hình được thực hiện tương tự như mô tả ở trên). Hoặc nhấp vào Remind me in a week để hoãn cấu hình xác minh hai bước.
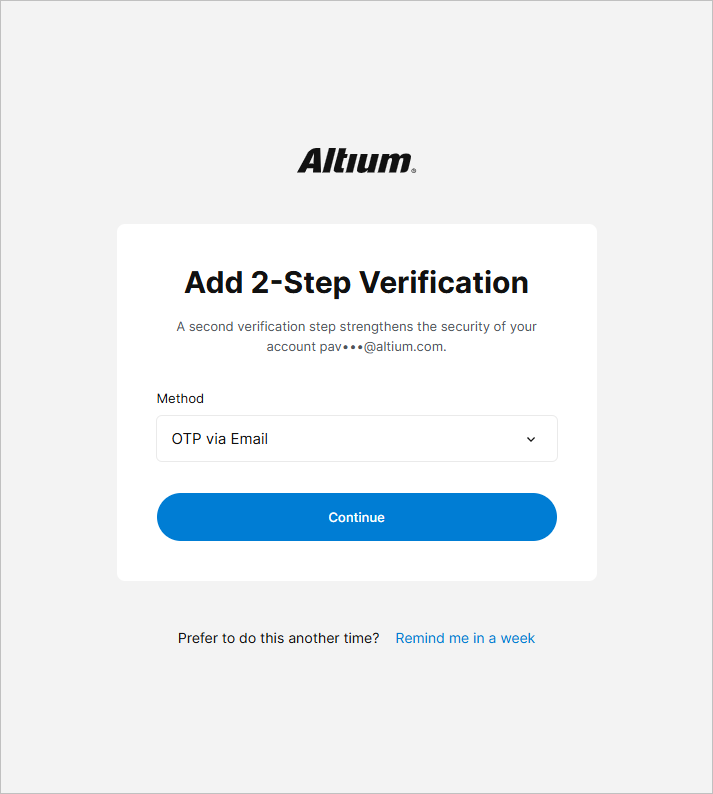
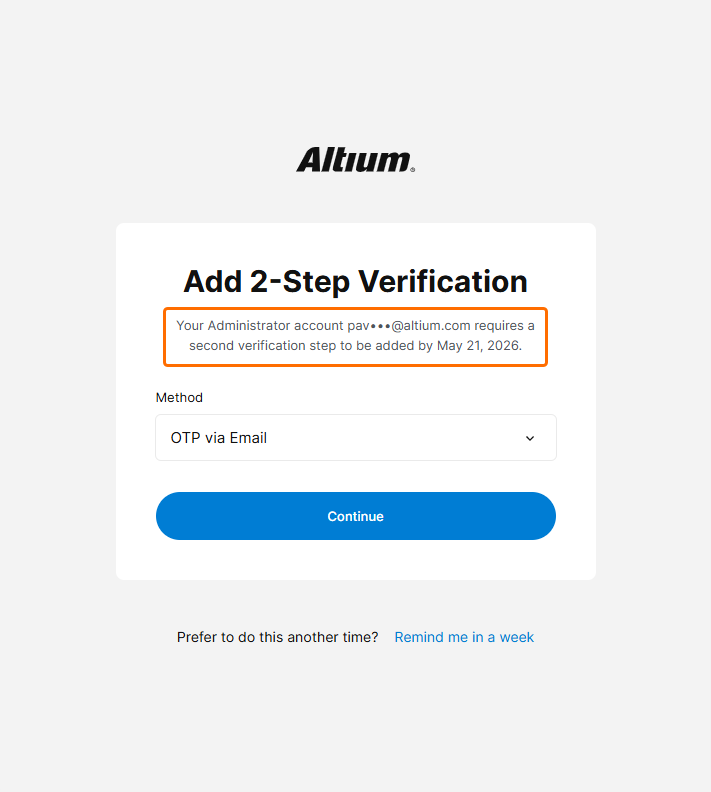 ).
Xác thực dựa trên thiết bị
Người dùng có thể thiết lập phương thức xác thực dựa trên thiết bị mà thiết bị của họ hỗ trợ (chẳng hạn như Windows Hello hoặc Face ID) khi đăng nhập vào Tài khoản Altium.
Để thiết lập xác thực dựa trên thiết bị, hãy nhấp vào nút dấu vân tay trên trang Đăng nhập Altium (https://auth.altium.com/).
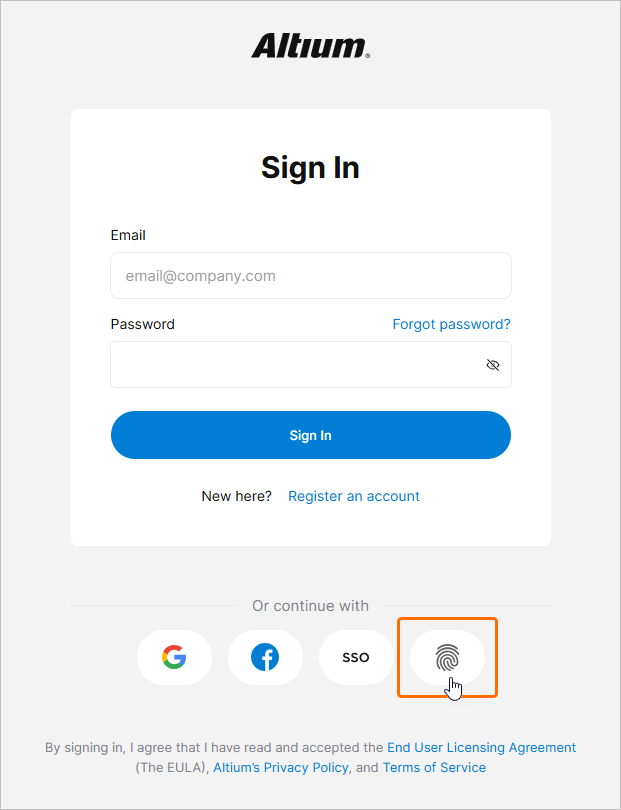
Ở bước tiếp theo, hoàn tất đăng nhập bằng mật khẩu của bạn rồi nhấp vào Continue.
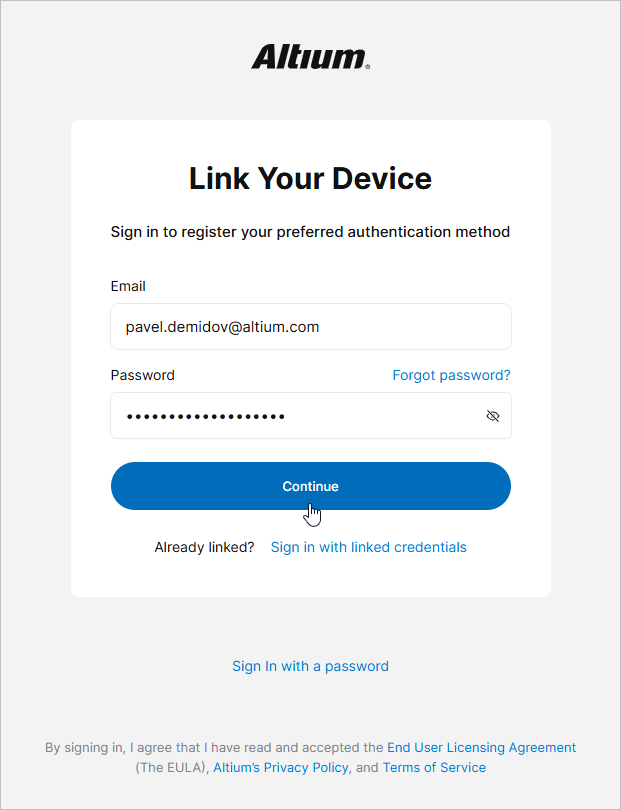
Tùy thuộc vào thiết bị, bạn sẽ được hướng dẫn các bước để hoàn tất việc thiết lập phương thức xác thực phù hợp. Sau khi hoàn tất, nhập Device Name mong muốn rồi nhấp vào Done.
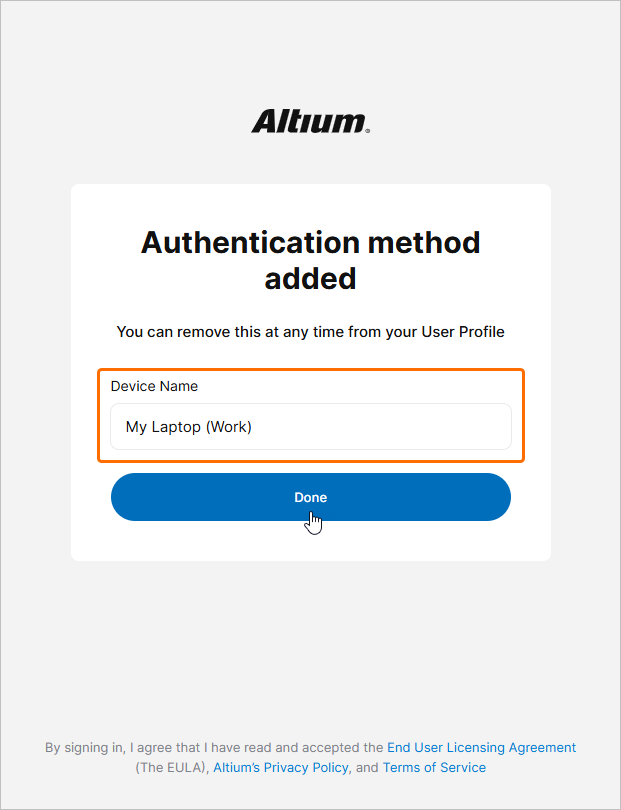
Lần tiếp theo khi bạn chọn đăng nhập bằng xác thực dựa trên thiết bị (bằng cách nhấp vào nút dấu vân tay trên trang Đăng nhập Altium), bạn sẽ được đề xuất sử dụng phương thức đã thiết lập để đăng nhập.
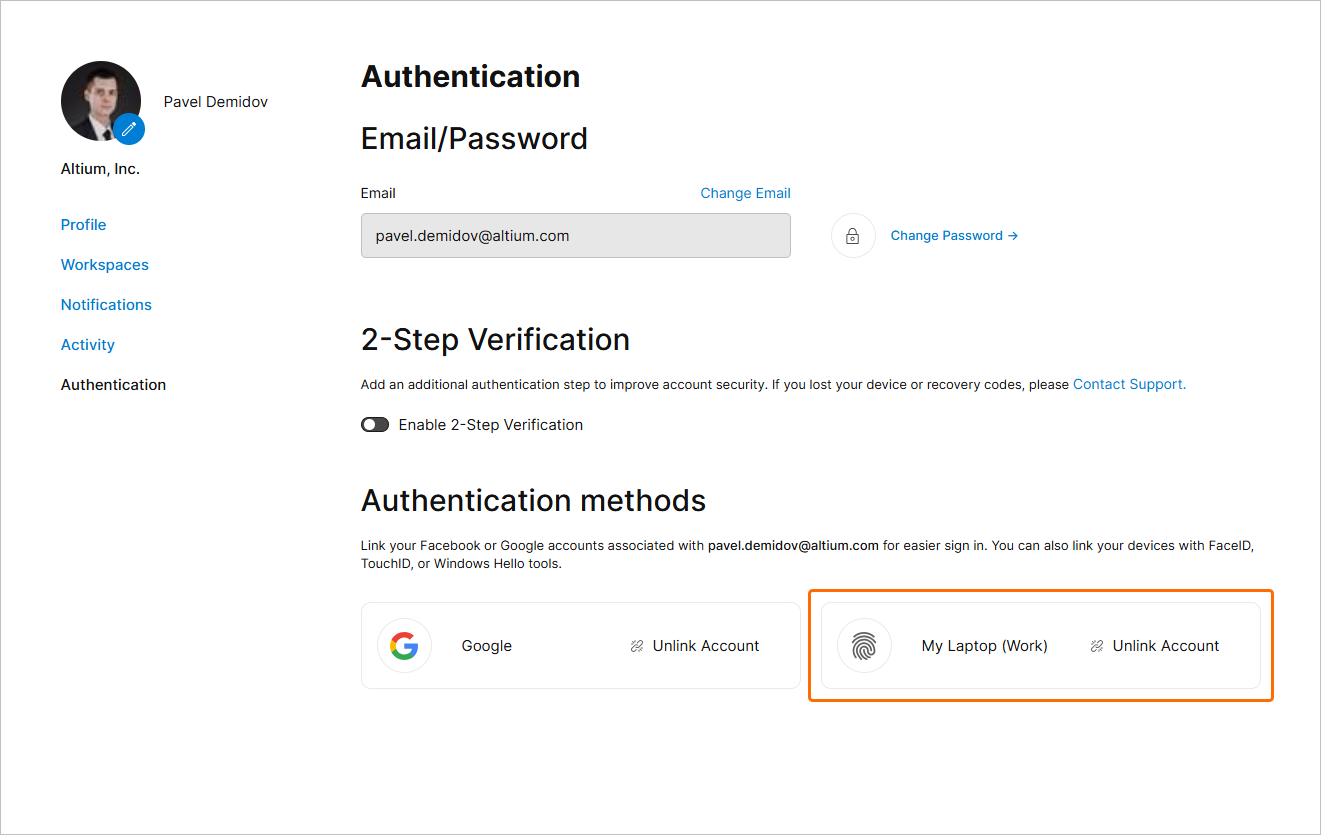
Bạn có thể tìm thấy các phương thức xác thực dựa trên thiết bị đã thiết lập trong hồ sơ của mình. Truy cập hồ sơ (bằng cách nhấp vào ảnh đại diện/hình ảnh người dùng ở góc trên bên phải cửa sổ trình duyệt và chọn My Profile trong menu thả xuống) rồi mở trang Authentication. Các phương thức đã thiết lập sẽ được liệt kê trong khu vực Authentication methods của trang. Để xóa một phương thức đã thiết lập, hãy sử dụng nút điều khiển Unlink account trong mục tương ứng.
Liên kết tài khoản Renesas
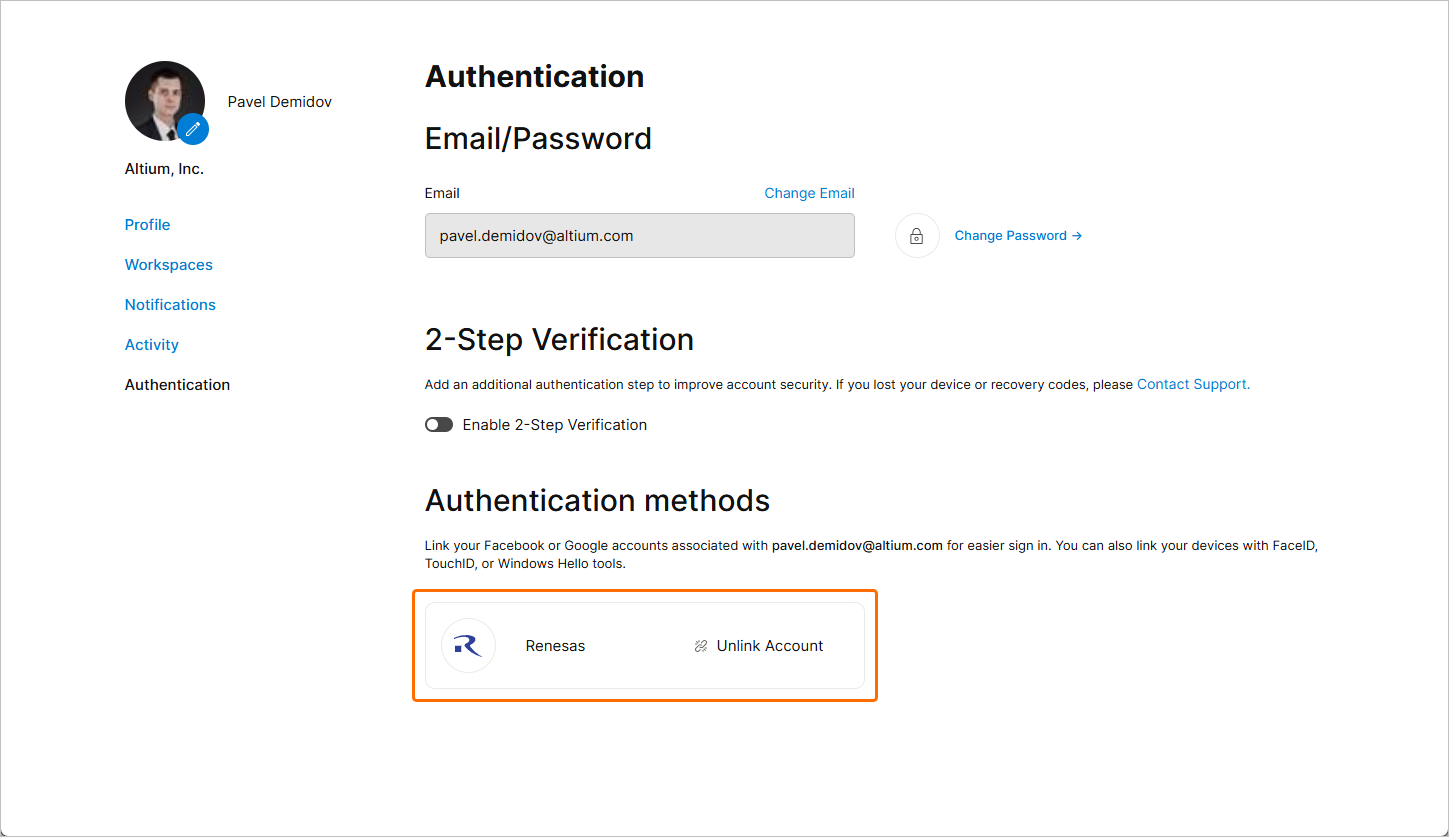
Bạn cũng có thể liên kết tài khoản Altium với tài khoản Renesas để sử dụng tài khoản Renesas khi đăng nhập vào tài khoản Altium. Để thực hiện, truy cập hồ sơ của bạn (bằng cách nhấp vào ảnh đại diện/hình ảnh người dùng ở góc trên bên phải cửa sổ trình duyệt và chọn My Profile trong menu thả xuống) rồi mở trang Authentication. Trong khu vực Authentication methods của trang, nhấp vào nút điều khiển Link account trong ô Renesas.
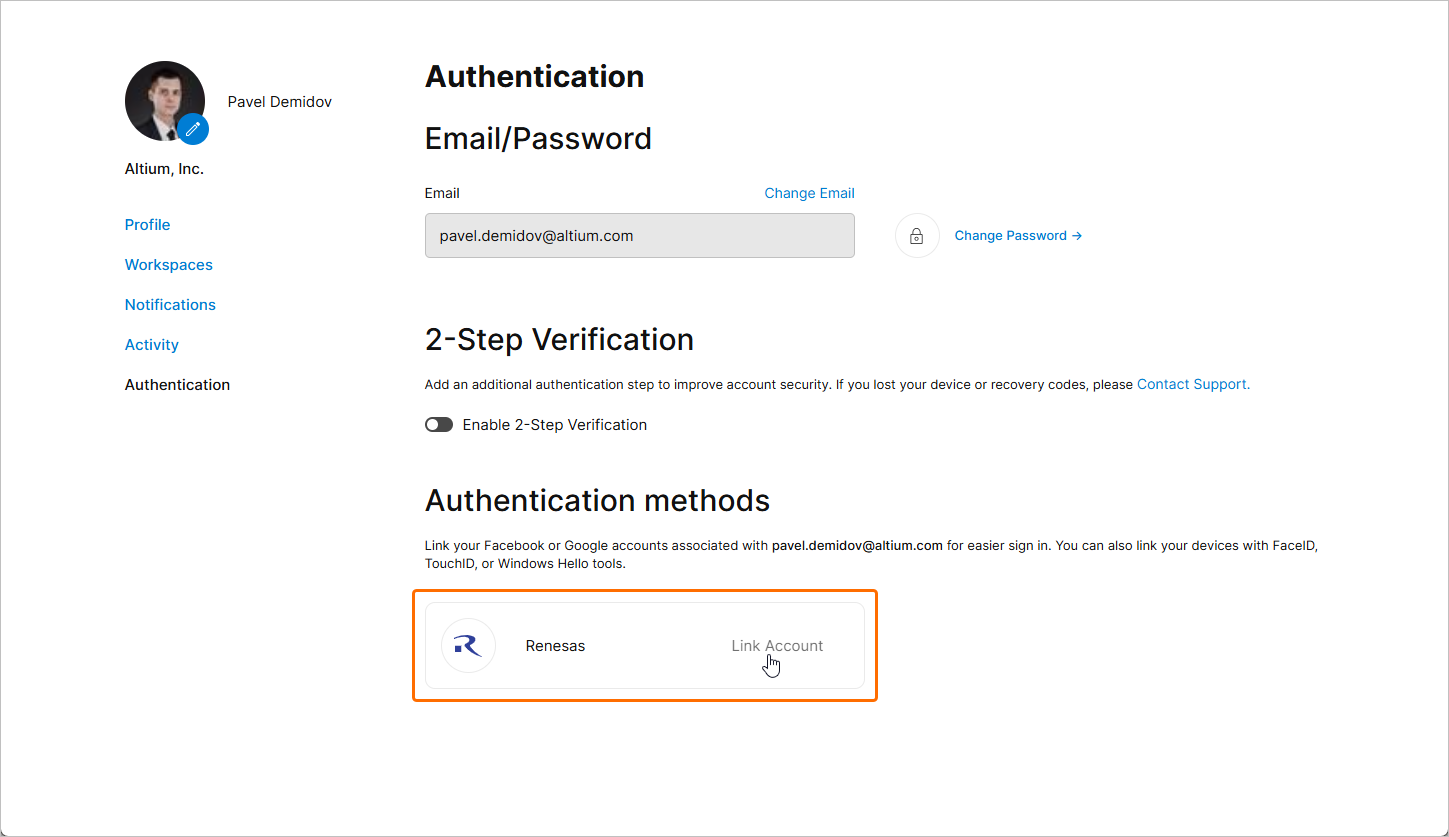
Làm theo các trang tiếp theo để đăng nhập vào tài khoản Renesas và liên kết tài khoản đó với tài khoản Altium. Sau khi tài khoản Renesas được liên kết, ô tương ứng sẽ xuất hiện trên trang Authentication cùng nút điều khiển Unlink account để hủy liên kết giữa các tài khoản.
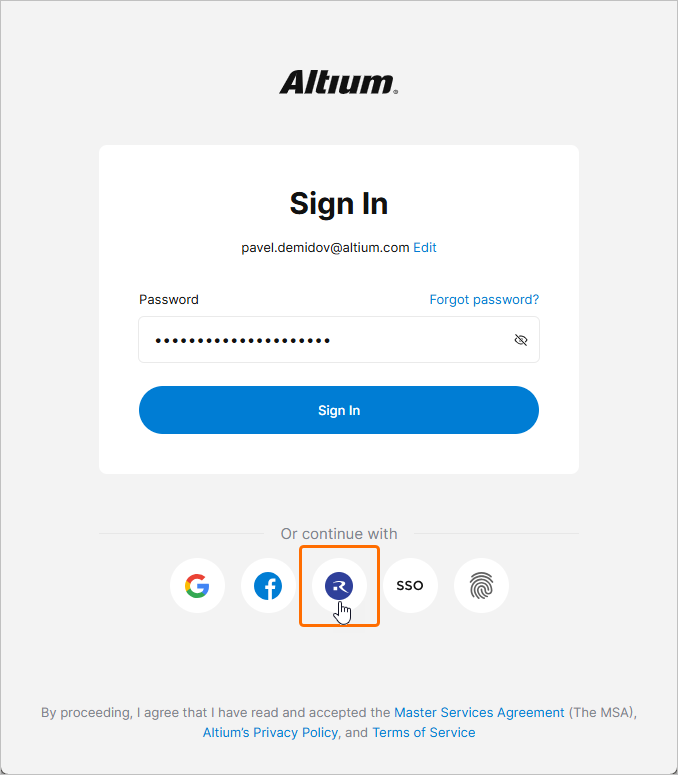
Nếu được cho phép theo các thiết lập chung và riêng cho từng phương thức xác thực (tìm hiểu thêm), bạn có thể sử dụng tài khoản Renesas đã liên kết để đăng nhập vào tài khoản Altium.
 Bản địa hóa bằng AI