
配置登录身份验证
概览
- 了解 Altium SSO 如何使用 SAML 元数据与公司的身份提供商对接。
- 参考配置示例,包括 OneLogin 和 Okta 的配置示例。
- 探索如何通过 Okta SCIM 预配来管理用户帐户、组和工作区成员资格。
公司仪表板 Authentication页面允许公司账户管理员为公司账户配置并启用单点登录(SSO)功能,并支持通过 SCIM(跨域身份管理系统)进行用户和组预配,从而自动交换公司与其身份提供商(IdP)之间的身份数据。
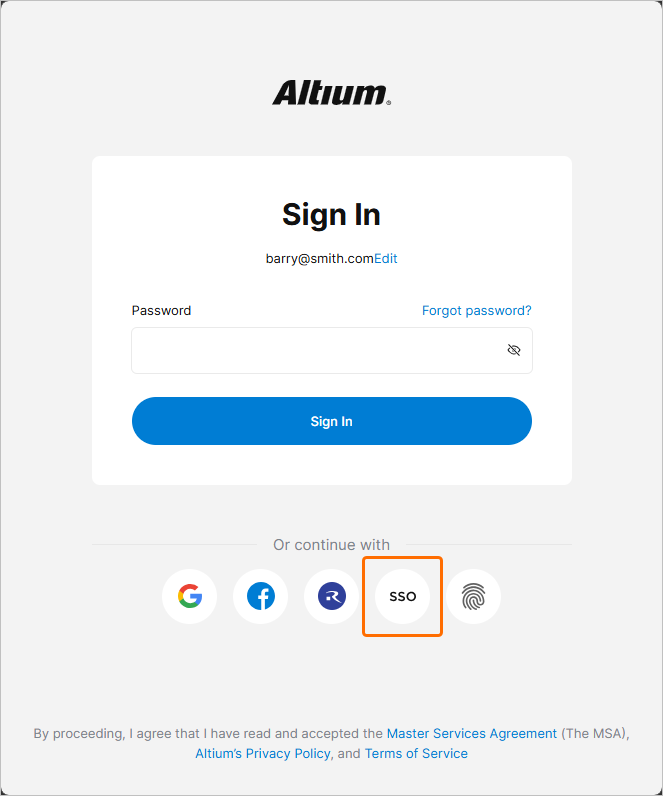
此后端配置系统允许公司账户管理员为公司用户设置、测试、启用和禁用 SSO 功能。登录 Altium Designer、您的 Altium 账户和 Altium 工作区时,均可使用 SSO 选项。为公司账户用户设置 SSO 后,用户即可使用与公司各系统相同的一组凭据登录 Altium 软件和服务。
SAML 单点登录
在 Dashboard 中配置并启用 SSO 系统后,该系统会根据公司指定的身份提供商(IdP,例如 Okta、OneLogin 等)确认授权身份,身份断言通信基于标准化的安全断言标记语言(SAML 2.0)。如果公司尚未建立 SSO 登录界面,通常可基于 IdP 提供的模板或示例来构建。该界面会发起基于 SAML 的身份验证断言交换,并提供对公司服务的访问权限。
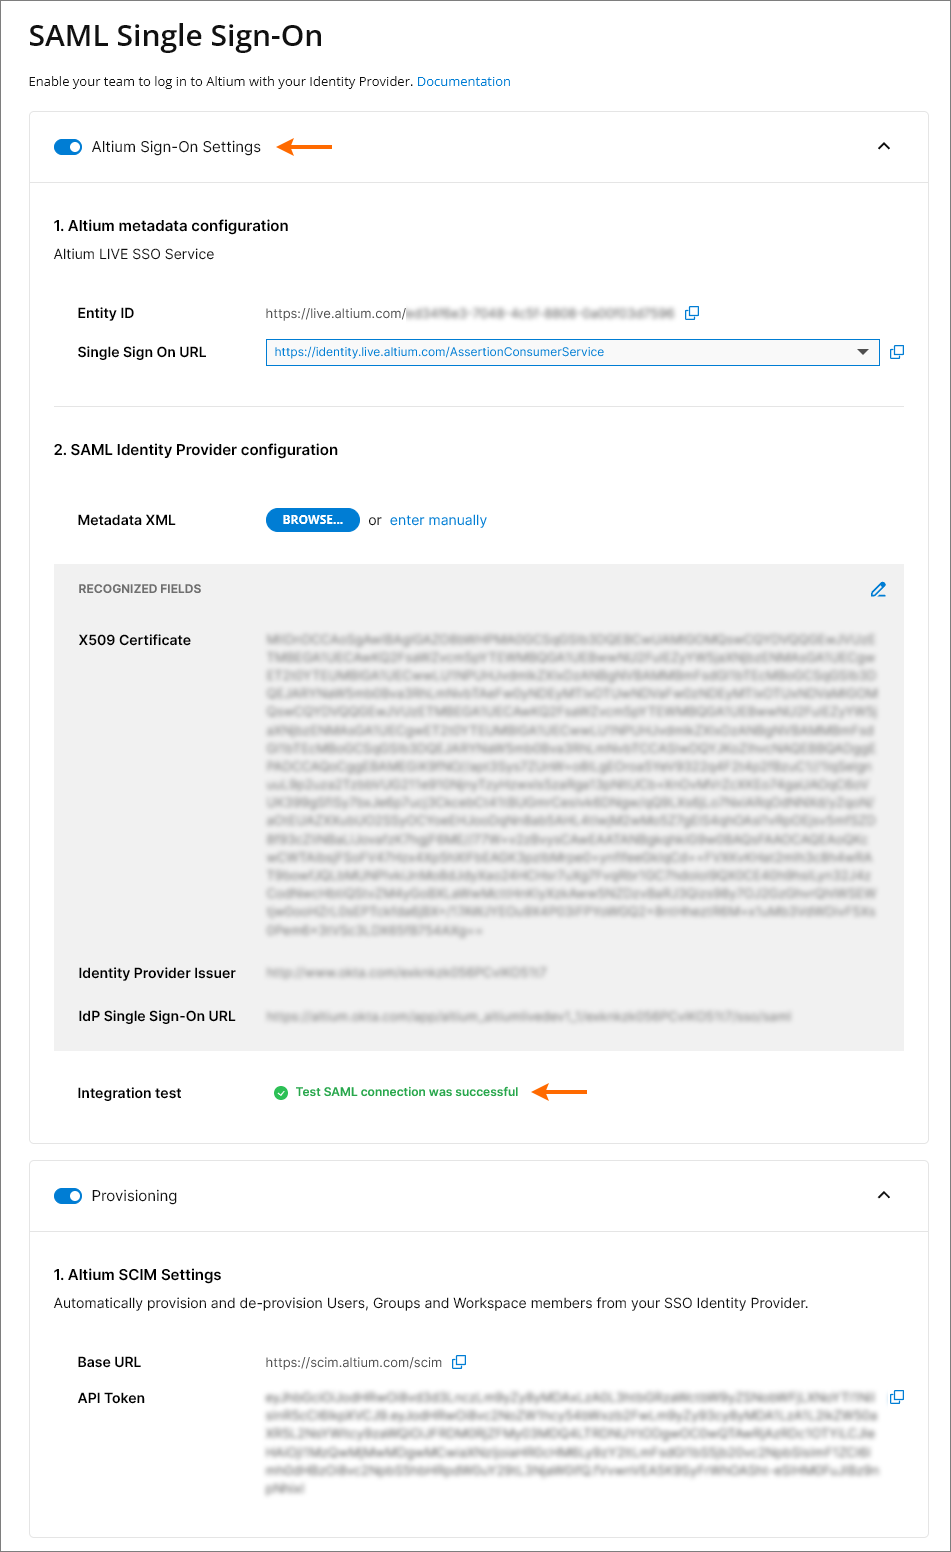
默认情况下,Dashboard Authentication 页面会显示 AltiumLive SSO 服务的预配置 URL(1. Altium metadata configuration),以及用于上传或手动输入 IdP 授权连接数据的选项(2. SAML Identity Provider Configuration)。
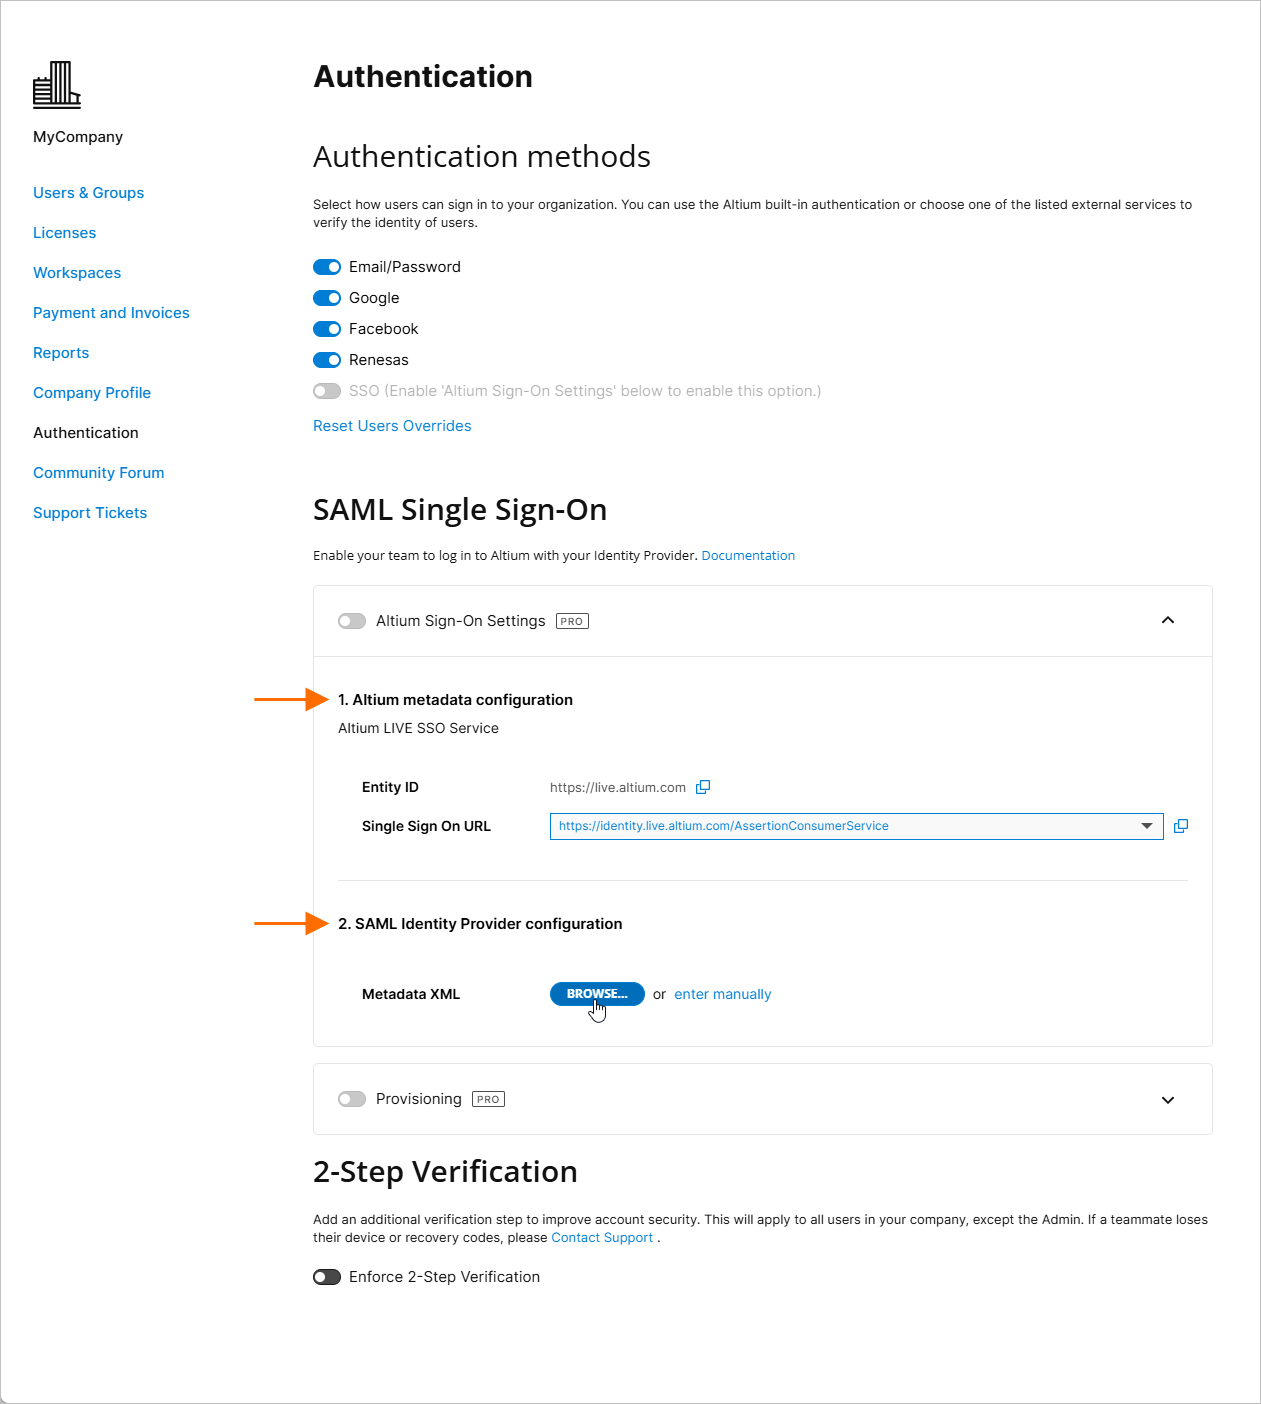
请注意,Altium metadata configuration 条目包含为贵组织的 Altium SSO 服务提供的身份信息:
-
Entity ID — 用作 IdP 响应的目标 URL。此 URL 可包含 GUID 后缀,用于标识公司 Altium 账户下的特定组织(例如区域/部门),请参阅下文的 多个组织共用一个 SSO 提供商。
-
Single Sign On URL — 供 IdP 识别适用的 Altium SSO URL。为 Altium GovCloud 登录服务配置 SAML SSO 时,请从该条目的下拉菜单中选择其关联的 SSO 断言 URL。
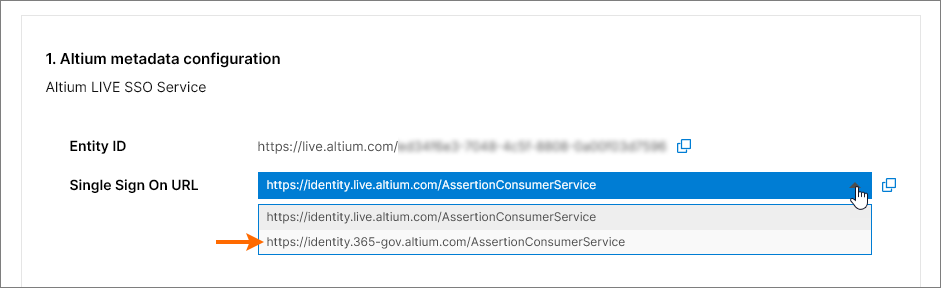
将这些 URL 复制( )到身份提供商界面中,以便为公司的 SSO 服务生成 SAML 元数据。随后,将此配置代码(通常以 XML 数据形式提供)上传或复制到 SAML Identity Provider configuration 条目中。更多信息请参阅下文。
身份提供商集成示例
展开下面的折叠部分,查看与典型身份提供商(OneLogin)进行集成的分步示例:
OneLogin 身份提供商集成示例指南
与作为身份提供商的 OneLogin 集成
添加 SAML 应用程序:
-
以管理员身份登录 OneLogin。
-
选择 Applications,然后选择 Add Apps。

-
搜索“SAML”,并选择 SAML Test Connector (Advanced) IdP 应用程序选项。

-
指定应用程序名称(Display Name)。此名称仅用于显示。
-
单击 Save 按钮。

-
从公司仪表板 Authentication 页面的 Altium Sign-On Settings 部分复制(
)Entity ID 和 Single Sign On URL(断言使用方服务)条目。 在 OneLogin 应用程序设置中:
-
将 Entity ID (服务提供商名称)粘贴为 Audience (EntityID) URL。
-
将 Single Sign On URL(断言使用方服务)粘贴为 ACS (Consumer) URL Validator。
-
同时将 Single Sign On URL(断言使用方服务)粘贴为 ACS (Consumer) URL。
-
RelayState、Recipient、Single Logout URL 和 Login URL 字段可以留空。
-
-
确保 SAML nameID format 选项设置为 Email,并且 SAML signature element 设置为 Both。单击 Save 按钮以确认设置。

-
单击 More Actions 按钮,然后单击 SAML Metadata 菜单选项,将身份提供商的 SAML 元数据下载为 XML 文件。

-
此元数据文件将上传到公司仪表板的 Authentication 页面,用于配置 OneLogin SSO 服务,请参阅下文。
-
如果希望在公司仪表板中手动设置 OneLogin SSO 服务,可在 OneLogin 应用程序界面中选择 SSO 菜单选项,查找所需参数。

-
-
后续步骤是添加用户,并将该应用程序分配给这些用户。
展开下面的折叠部分,查看典型身份提供商(Okta)的集成和预配流程的分步示例:
Okta 身份提供商集成示例指南
与作为身份提供商的 Okta 集成
添加 SAML 应用程序:
-
以管理员身份登录 Okta。
-
单击 Admin 链接/按钮,然后单击公司 Applications 下的 Add Application 按钮。

-
单击 Create New App 按钮。

-
选择 SAML 2.0 作为 Sign-on method。

-
指定 App name。此项仅用于显示。

-
从公司仪表板 Authentication 页面的 Altium Sign-On Settings 部分复制(
)Single Sign On URL (断言使用方服务)条目,并将其粘贴到 Okta SAML 设置的 Single sign on URL 字段中。
-
从公司仪表板 Authentication 页面的 Altium Sign-On Settings 部分复制(
) Entity ID 条目,并将其粘贴到 Okta SAML 设置的 Audience URI 字段中。
无需填写 Default RelayState 条目。

-
按如下方式设置其余字段:
-
将 Name ID format 设置为
EmailAddress。 -
将 Application username 设置为(Okta)
Email。 -
在 ATTRIBUTE STATEMENTS 部分,将 Name 字段设置为:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress,并将 Value 设置为:user.email

-
-
单击 Next 按钮,然后选择 ..Okta customer adding an internal app 选项。

-
单击 Finish 按钮。

-
单击 Identity Provider metadata 链接,将元数据 XML 保存到计算机,或单击 View Setup Instructions 按钮以查看手动设置选项。
-
在公司仪表板 Authentication 页面的 SAML Identity Provider configuration 部分,上传已保存的元数据 XML 文件,或使用 enter manually 链接分别设置各个部分,详见下文。
-
Okta SCIM 预配示例指南
以 Okta 作为 IdP 的 SCIM 预配集成
添加 SCIM(跨域身份管理系统)集成:
-
在 Okta Admin Console 中选择 General 选项卡,并将 SCIM 设置为预配方式。

-
选择 Provisioning 选项卡,然后单击 Edit 按钮。

-
在设置编辑模式下,选择所有预配操作(Import.. 和 Push.. 选项),并选择 HTTP Header 作为 Authentication 模式。

-
从公司仪表板 Authentication 页面的 Provisioning 部分复制(
) Base URL 条目,并将其粘贴到 Okta 的 SCIM Connector base URL 字段中。
从公司仪表板 Authentication 页面的 Provisioning 部分复制(
) API Token 条目,并将其粘贴到 Okta 的 Authorization 字段中(位于 HTTP HEADER 下)。

-
将
userName指定为 Okta 的 Unique identifier field for users。
-
单击 Test Connector Configuration 按钮(见上文),确保连接正常。如果配置测试成功,请关闭测试窗口,然后保存配置(
 )。

-
在左侧导航树中选择 To App,然后选择 Edit 选项。
启用 Create Users、Update User Attributes 和 Deactivate Users 选项,然后单击 Save。

用户和组的预配与取消预配:
-
选择 Push Groups 选项卡,然后单击 Refresh App Groups 按钮。

-
从主菜单中选择 Directory » Groups 页面选项。

在“组”中,您应该能看到应用程序的 Groups 和 Workspaces 均显示为组条目。

-
创建与应用程序组/工作区同名的 Okta“原生”组——在本例中,即导入的 Administrators 和 Workspace 组。

-
选择一个已创建的 Okta 组,然后单击 Manage Apps 按钮。在 Assign Applications to <group name> 窗口中,将 SCIM 应用程序分配给该组,完成后单击
 。

-
返回 Groups 页面并选择 Push Groups 选项卡。从 Push Groups 按钮菜单中选择 Find groups by name option。

-
输入组名(此处为
Group Administrators),然后选择 Link Group 选项,将其与应用程序组关联。保存该关联配置()。

管理用户和组
现在,您应该可以向现有应用程序组添加成员,或从中移除成员。
-
创建一个新的 Okta 用户(Directory » People,然后选择 Add Person)。确保该用户的电子邮件地址唯一,且在 AltiumLive 中不存在。
-
将新用户添加到已分配给 SCIM 应用程序的 Okta 组中(Directory » Groups,选择一个组,然后使用 Assign People)。
-
检查该用户是否出现在公司仪表板中。
要通过 SCIM 应用程序创建新的用户组,请在 Groups 页面中创建一个新的 Okta 组( ),然后在 Push Groups 选项卡下找到新组名,并选择 Create Group 选项(而不是“关联组”)。

配置完成的 SCIM 应用程序应允许您:
-
更改用户的名字、姓氏和电子邮件地址。
-
更改组的成员。
-
更改组名。
-
创建组。
-
删除组——在 Push Groups 下取消组的关联,并选择从应用程序中删除的选项。
-
激活或停用用户——被激活的用户将收到一封激活电子邮件。
工作区在 Okta 中的显示方式与用户组类似,但仅支持成员管理。您无法创建新工作区或重命名现有工作区。
向工作区组添加用户或从中移除用户后,您可以通过 Altium 365 工作区界面检查结果。

-
新的 SCIM 用户应能够使用 SSO 登录
-
新的 SCIM 用户应会被自动邀请加入工作区。
-
系统不会向该用户发送电子邮件邀请。
展开下方折叠部分,查看以 Microsoft Entra ID 作为身份提供程序时,集成和预配流程的分步示例:
使用 Microsoft Entra ID 进行 SAML 登录
与 Microsoft Entra ID 集成
SAML 应用程序:
-
选择 Identity,然后选择 Enterprise applications 选项。

-
创建您自己的应用程序。

-
选择 Users and groups,然后选择 Add user/group。


-
选择 Single sign-on、Step 1,然后选择 Edit。


-
从公司仪表板 Authentication 页面的 Altium Sign-On Settings 部分复制(
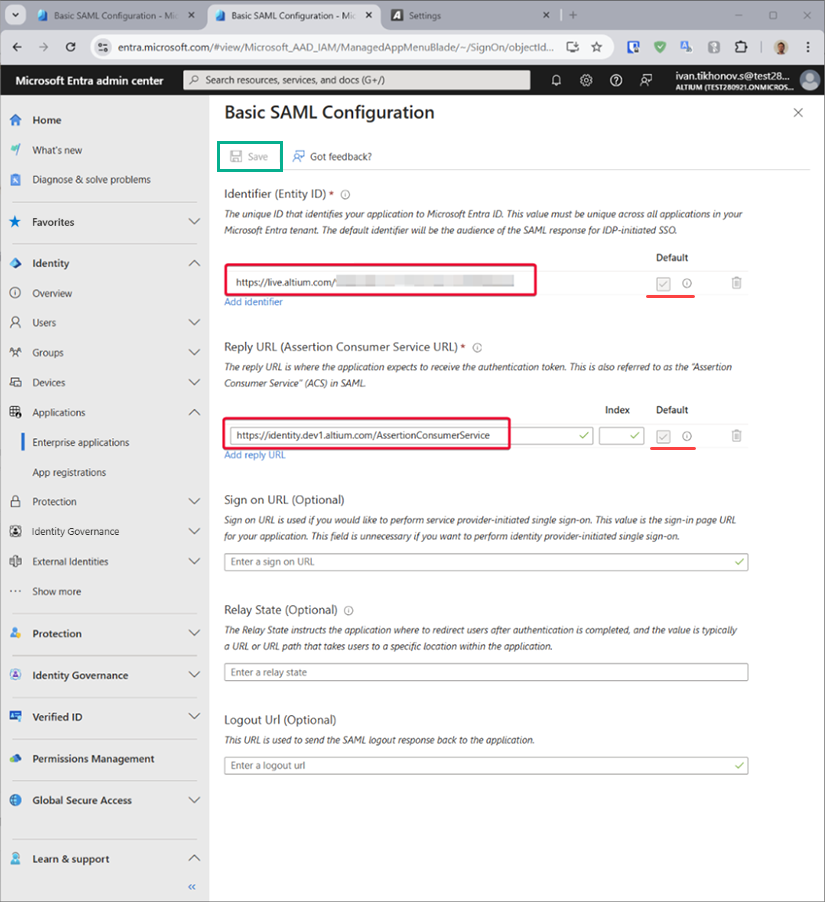
)Entity ID 和 Single Sign On URL 条目。 将复制的字符串粘贴到 Microsoft Entra 应用程序 SAML 配置区域中的 Entity ID 和 Assertion Consumer Service URL 字段中。确保选中这些字段对应的 Default 复选框,然后保存配置。
-
下载已创建的联合元数据 XML。

-
将联合元数据 XML 上传到公司仪表板 Authentication 页面(Altium Sign-On Settings 部分的 2. SAML Identity Provider configuration 区域),然后测试 SAML 集成连接。
预配:
-
在 Microsoft Entra 应用程序管理界面中,选择左侧面板中的 Provisioning ,然后选择 Get started 按钮。
-
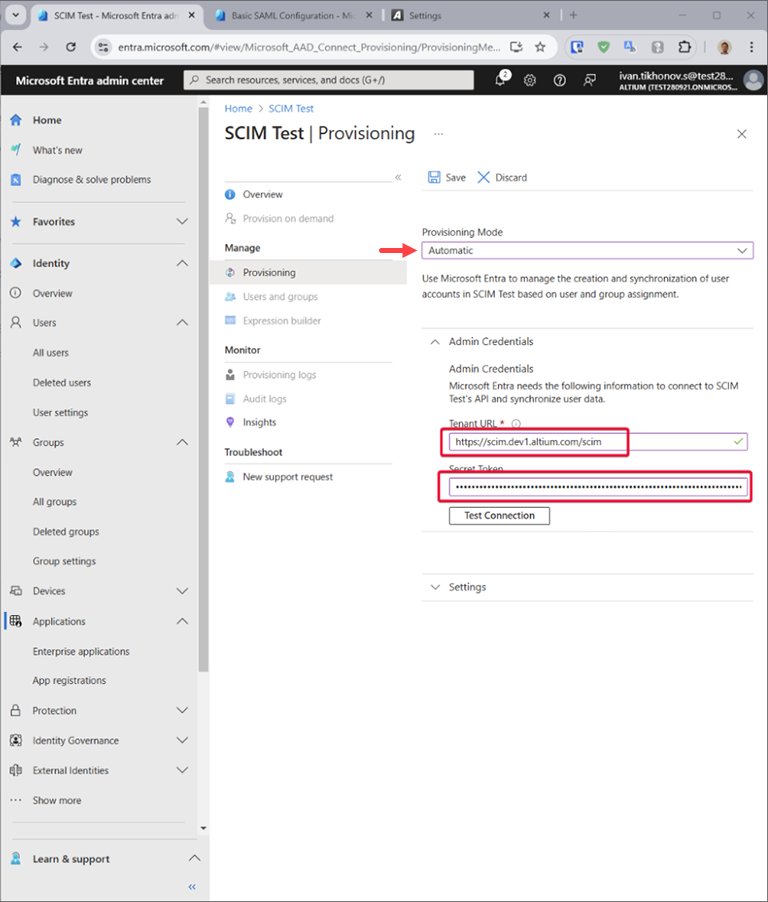
将 Provision MODE 设置为
Automatic。 -
从公司仪表板 Authentication 页面的 Provisioning 部分复制(
)Base URL 和 API Token 条目,并将其分别粘贴到 Tenant URL 和 Secret Token 字段中。
-
单击 Microsoft Entra 预配的 Test Connection 按钮,如果凭据成功通过授权,则 Save 配置。

-
在 Mappings 部分中,有两组可选择的属性映射——一组用于组对象,另一组用于用户对象。

-
选择各个映射,查看从 Microsoft Entra ID 同步到您的应用程序的属性。选为匹配属性的属性用于匹配应用程序中的用户和组,以执行更新操作。选择 Save 以提交任何更改。

您也可以通过禁用组映射来禁用组对象同步。
-
在 Settings 下,Scope 字段定义要同步的用户和组。选择 Sync only assigned users and groups(推荐),以仅同步在 Users and groups 页面中分配的用户和组。

-
配置完成后,将 Provisioning Status 设置为“开”。

-
选择 Save 以启动 Microsoft Entra 预配服务。
展开下面的折叠部分,查看将 JumpCloud 用作身份提供商的集成过程分步示例:
使用 JumpCloud 配置 SAML SSO
与作为身份提供商的 JumpCloud 集成
-
在 JumpCloud 界面中,从导航树中选择 SSO,然后点击 SSO 页面上的 Add New Application 按钮。

-
在配置窗口的搜索框中输入“
saml”,以查找并安装 Custom SAML App。
-
为您的 Custom SAML App 实例命名——在本例中,标签为“
Altium”。
-
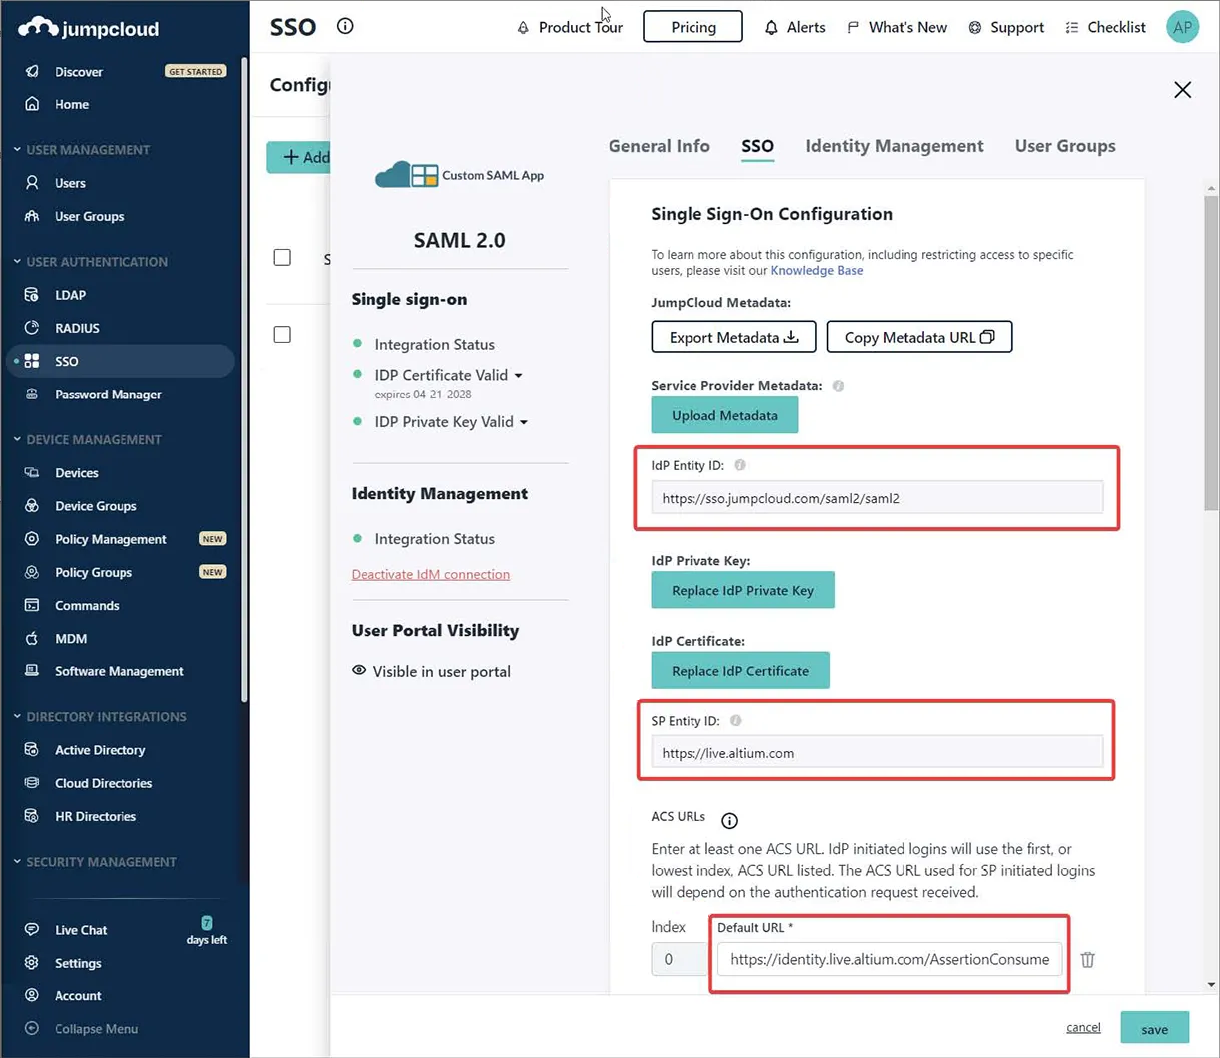
切换到 JumpCloud 配置界面中的 SSO 选项卡。从公司控制面板 Authentication 页面的 Altium Sign-On Settings 部分复制(
)Entity ID 和 Single Sign On URL 条目,并分别将其粘贴到 SP Entity ID 和 Default URL 字段中。
-
输入 JumpCloud 端点 IDP URL,并启用 Declare Redirect Endpoint 选项。

-
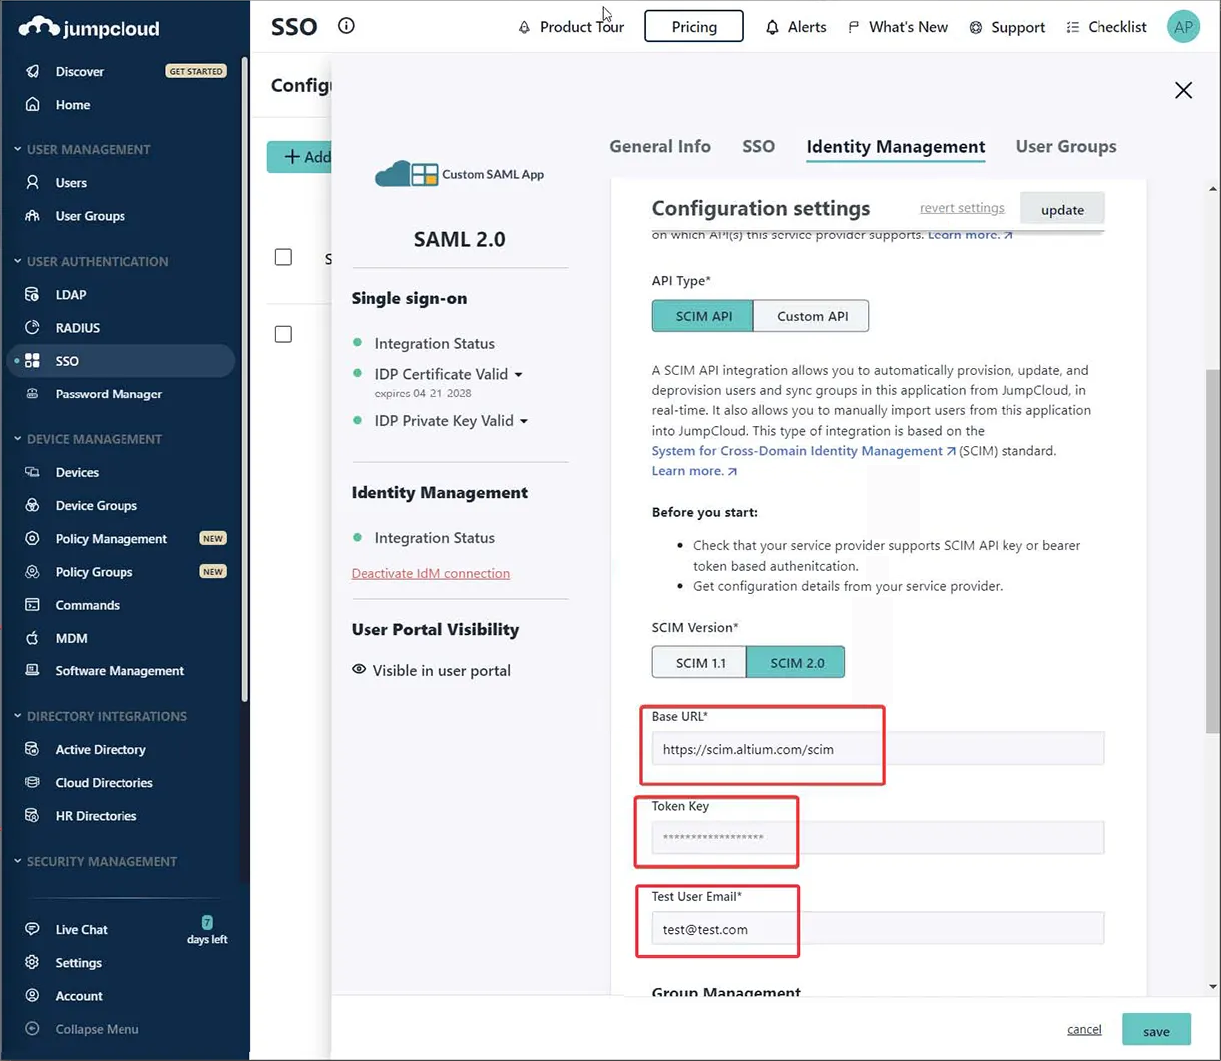
切换到 JumpCloud 界面中的 Identity Management 选项卡。从公司控制面板 Authentication 页面的 Provisioning 部分复制(
)Base URL 和 API Token 条目,并分别将其粘贴到 Base URL 和 Token Key 字段中。 同时输入一个合适的测试电子邮件地址。
-
执行 Test Connection,页面右上角将显示一条确认消息(如下所示)。

-
关闭(取消选中)Group Management 选项,然后对配置执行 Activate。

-
返回 JumpCloud 界面的 SSO 选项卡,使用 Export Metadata 选项下载生成的 SAML 元数据 XML 文件。

-
在公司控制面板的 Authentication 页面中,导入下载的元数据 XML 文件,然后点击 Test Sign On 按钮启动集成测试。 随后应显示集成测试成功的结果。 确认连接成功后,您可以在 Authentication methods 部分中先启用 Altium Sign-On Settings 选项,再启用 SSO 选项。
展开下面的折叠部分,查看将 Microsoft AD FS 用作身份提供商的集成过程分步示例:
使用 Microsoft AD FS 进行 SSO SAML 身份验证
使用 Microsoft 管理域联合身份验证服务 (AD FS) 进行 SSO SAML 身份验证
按照以下步骤设置 Altium 365 组织登录,以使用您的 AD FS 实例进行 SSO 身份验证。
前提条件
-
拥有 Altium 365 中组织公司帐户的管理员访问权限。
-
拥有 AD FS 实例的管理员访问权限。
设置 AD FS
-
打开 AD FS Management 应用程序(通常为 Start → Windows Administrative Tools → AD FS Management)。
-
导航至 Relying Party Trusts,然后点击 Add Relying Party Trust... 选项 (1)。
-
在弹出窗口中,确保选中 Claims aware (2),然后点击 Start (3)。

-
在 Select Data Source 步骤中,选择 Enter data about the relying party manually (1),然后点击 Next (2)。

-
为该信任指定显示名称。本例使用
AltiumLive作为显示名称。
-
根据您的安全配置,您可以指定一个可选的令牌加密证书。本指南中不使用该证书。

-
在 Configure URL 步骤中,确保选中 Enable support for the SAML 2.0 WebSSO protocol 选项 (1),并在 Relying party SAML 2.0 SSO service URL: 字段中输入
https://identity.live.altium.com/AssertionConsumerService(2)。点击 Next (3)。
-
在 Configure Identifiers 步骤中,在输入字段 (1) 中为此信任指定标识符。该标识符必须取自 Dashboard Authentication 页面的 SAML Single Sign-On 区域中的 Entity ID 条目。请务必点击 Add 按钮 (2)。

结果应如下所示。点击 Next。

-
根据您的安全配置,您可以在下一步中选择可选的访问控制策略。在本例中,我们不选择任何其他策略,而是使用
Permit everyone选项继续。
-
检查配置并选择 Next。

-
设置信任时,并非所有设置都可用。要允许使用
SHA-1作为安全哈希算法,请右键点击刚刚添加的 Relying Party Trust 的名称,然后选择 Properties。
-
在属性窗口中,选择 Advanced 选项卡 (1),并将
SHA-1设置为安全哈希算法 (2)。点击 OK 保存更改。
-
返回 AD FS 管理窗口,选择您添加的信赖方信任,然后选择“编辑声明颁发策略...”选项。

-
在 Edit Claim Issuance Policy 窗口中选择 Add Rule...

-
在向导的 Choose Rule Type 步骤中,确保已选中 Send LDAP Attributes as Claims,然后点击 Next。

-
提供 Claim rule name (1),选择
Active Directory作为 Attribute store (2),并从包含 Altium 帐户用户名的 ID 中选择一个 LDAP Attribute (3)。此属性必须映射到 Outgoing Claim Type 中的 Name ID (3)。点击 Finish (4)。
-
点击 OK,确保保存声明颁发策略。


至此,AD FS 设置完成。
设置 Altium 365
-
访问公司控制面板的 Authentication 页面,并上传之前下载的
FederationMetadata.xml文件(更多信息,请参阅下方的“控制面板 SSO 配置”部分)。 配置应已导入,并且应能看到 X509 Certificate、Identity Provider Issuer 和 IdP Single Sign-On URL 的值。点击 Test Sign On 按钮测试设置。 -
在登录界面中,按照组织的要求提供用户凭据,然后点击 Sign in。

-
断言将被发送回 Altium 365。如果界面显示 Test SAML connection was successful! 消息,则表示配置已正确完成。您可以点击 See Response 按钮查看 SAML 响应。点击 Back to Settings 返回 Authentication 页面。
-
在 Authentication 页面上,启用 Altium Sign-On Settings 和 SSO 选项。
至此,设置完成。此后,组织中的用户应能够使用组织的 AD FS 作为 SSO 身份提供商登录 Altium 365。
展开下方的可折叠部分,查看将 AWS IAM Identity Center 用作身份提供商的分步集成示例:
使用 AWS IAM Identity Center 配置 SSO SAML
使用 Amazon Web Services (AWS) Identity Access Management (IAM) Identity Center 配置 SSO SAML
-
转到 IAM Identity Center,添加自定义 SAML 2.0 应用程序 (Add Application)。


-
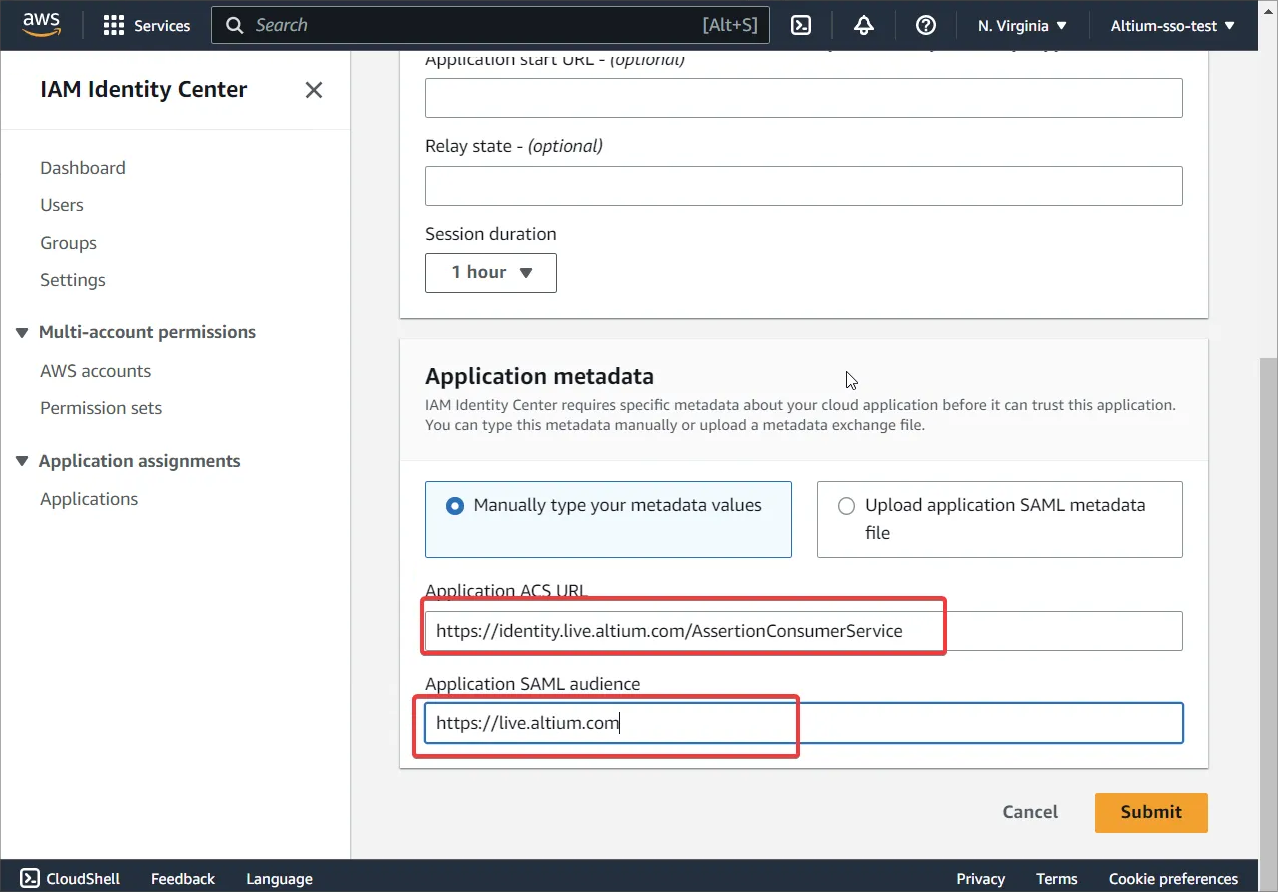
从公司仪表板 Authentication 页面的 Altium Sign-On Settings 部分复制 (
) Entity ID 和 Single Sign On URL 条目,并将其粘贴到 AWS 元数据 URL 设置中。使用 Submit 确认设置。
-
从 IAM Identity Center metadata 区域下载元数据文件。

-
转到 Edit attribute mappings。

-
添加
${user:email},并将 Format 添加为unspecified。
-
在 AWS 中创建新用户,用户名应采用
user@domain.com格式。将应用程序分配给已创建的用户或用户组。

-
应关闭公司仪表板 Authentication 页面中的 Provisioning 选项。
目前,AWS 不支持通过 SCIM 进行自动出站预配。
-
确保 Altium 和 IAM 两端存在相同的用户。用户名应遵循
user@domain.com格式。
-
在公司仪表板 Authentication 页面上, 上传之前下载的 XML 文件(有关更多信息,请参阅下方的“仪表板 SSO 配置”部分)。 单击 Test Sign On 按钮以测试设置。
-
随后,您将被重定向到 AWS 登录页面。输入您的 AWS 用户凭据。您应会被重定向回仪表板,并看到 Test SAML connection was successful! 消息。
-
测试成功后, 启用 Altium Sign-On Settings 和 SSO 选项。
仪表板 SSO 配置
要在 Dashboard 中配置 SSO 系统(如果尚未完成),请使用 Authentication 页面上的  按钮,找到并上传由贵公司 IdP 生成的 SAML IdP 配置 XML 文件,请参阅上方的 IdP 集成示例。或者,使用 enter manually 链接分别添加各项配置元素(安全证书和 URL)。
系统会解析上传的 IdP XML 文件,提取主要配置字段(X509 Certificate、Identity Provider Issuer URL 和 IdP Single Sign-On URL),您可以根据需要手动编辑这些字段 ( )。
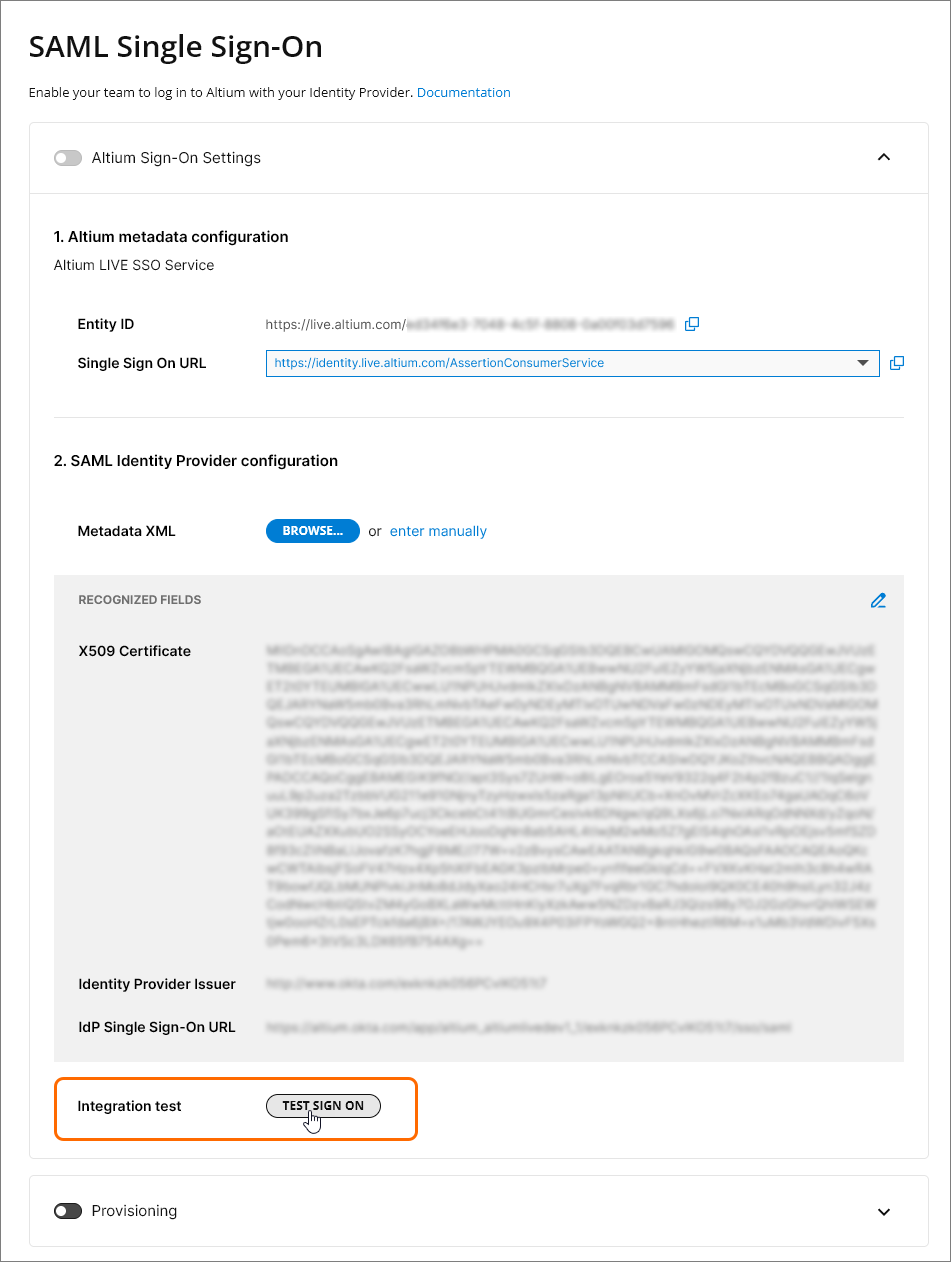
只有运行 Integration Test 后才会启用 SSO,可通过  按钮启动此操作。此操作会验证 SSO 身份认证流程和贵公司的 SSO 登录,然后显示确认消息,其中包含用于查看 SAML 授权结果代码的选项 (
 )。
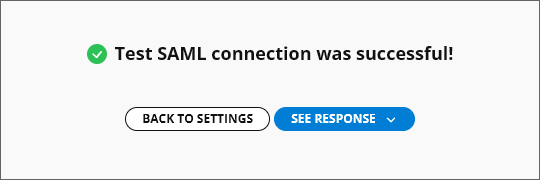
返回 Authentication 页面后,配置有效性检查将显示为成功,此时即可启用公司帐户的单点登录功能 ( )。如果随后手动禁用 SSO,或因配置更改而禁用 SSO, 按钮将变为可用,以便再次执行测试流程。
多个组织共用一个 SSO 提供商
如果贵公司的 Altium 帐户下有多个 Altium 组织(例如,为全球每个区域分别设立一个组织),则可以使用扩展的仪表板 Entity ID 格式,通过单个 SSO 身份提供商管理整个公司的 SSO 身份认证。
Entity ID 格式(默认为 https://live.altium.com)通过添加为当前组织生成的 GUID 后缀进行扩展。随后,此扩展 URL 格式便可用于与该 Altium 组织关联的特定 SSO 提供商应用程序。贵公司 Altium 帐户下的其他组织具有不同的 GUID Entity ID 后缀,可以关联到同一 SSO 身份提供商下的不同 SSO 应用程序。实际上,这意味着可以在一个 SSO 身份提供商中管理整个公司的 SSO 登录身份认证。
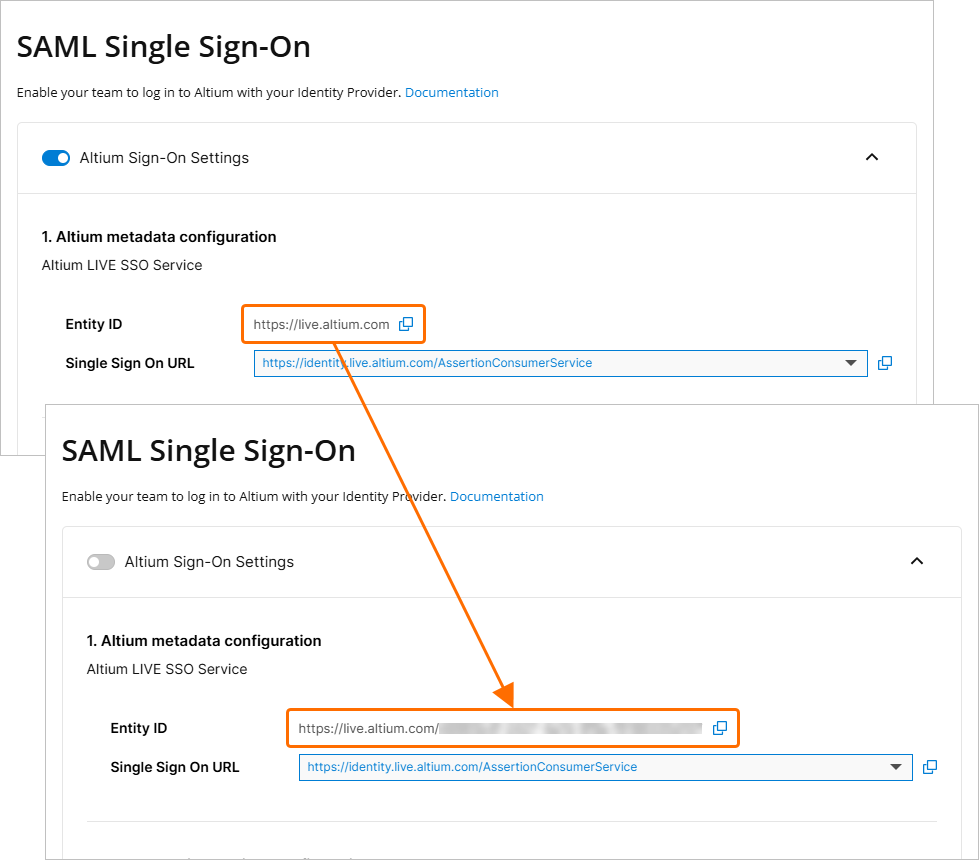 与当前仪表板组织关联的扩展实体 ID 可以分配给特定的 SSO 提供商应用程序。
要为处于启用状态的 SAML SSO 配置启用扩展的 Entity ID:
-
禁用 Altium Sign-On Settings。
-
刷新页面,以触发将 Entity ID URL 重新生成为扩展格式:
https://live.altium.com/XXXXXXXXXX。现在可以通过扩展的 Entity ID 唯一标识当前组织。 -
在身份提供商的应用程序管理界面中,将应用程序的 Entity ID 引用(通常称为“Audience”或“Entity”的某种变体)更改为从 Altium 仪表板复制的新扩展版本。保存设置。
-
激活仪表板 Integration test,并重新启用 Altium Sign-On Settings。
可以为贵公司的其他 Altium 组织重复此流程,每个组织都应关联到 SSO 身份提供商中各自专用的应用程序。作为参考示例,在此处提供的 Microsoft Entra ID 设置指南中,步骤 3 创建了一个命名应用程序,步骤 6 添加了 Identifier (Entity ID)。
身份认证方式
除了提供用于配置 Altium SSO 连接的设置界面外,仪表板 Authentication 页面还支持对所有用户登录选项进行全局和单独控制,包括传统的电子邮件/密码、Google®、Facebook® 和 Renesas 登录,以及通过贵组织身份提供商进行的单点登录。在该页面的 Authentication methods 部分中启用的选项,决定了贵组织所有公司帐户用户可用的登录方式。
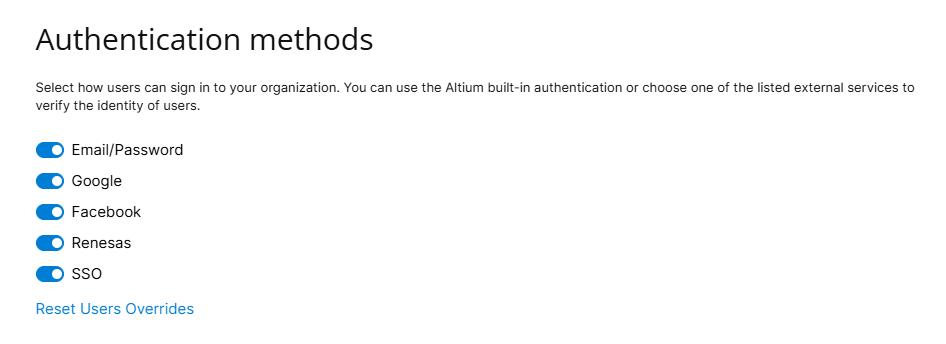
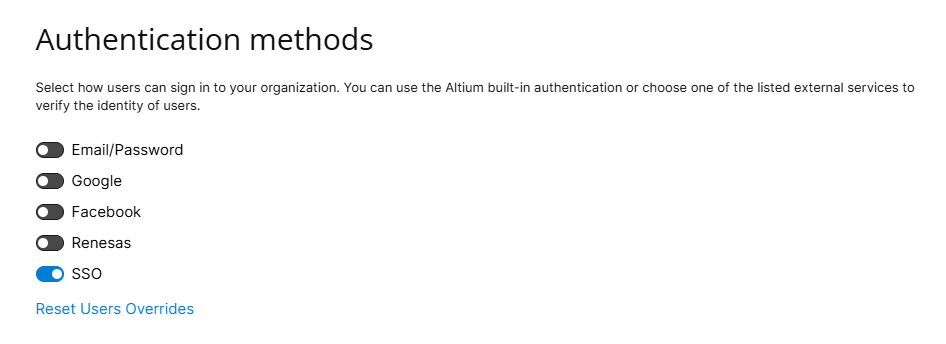
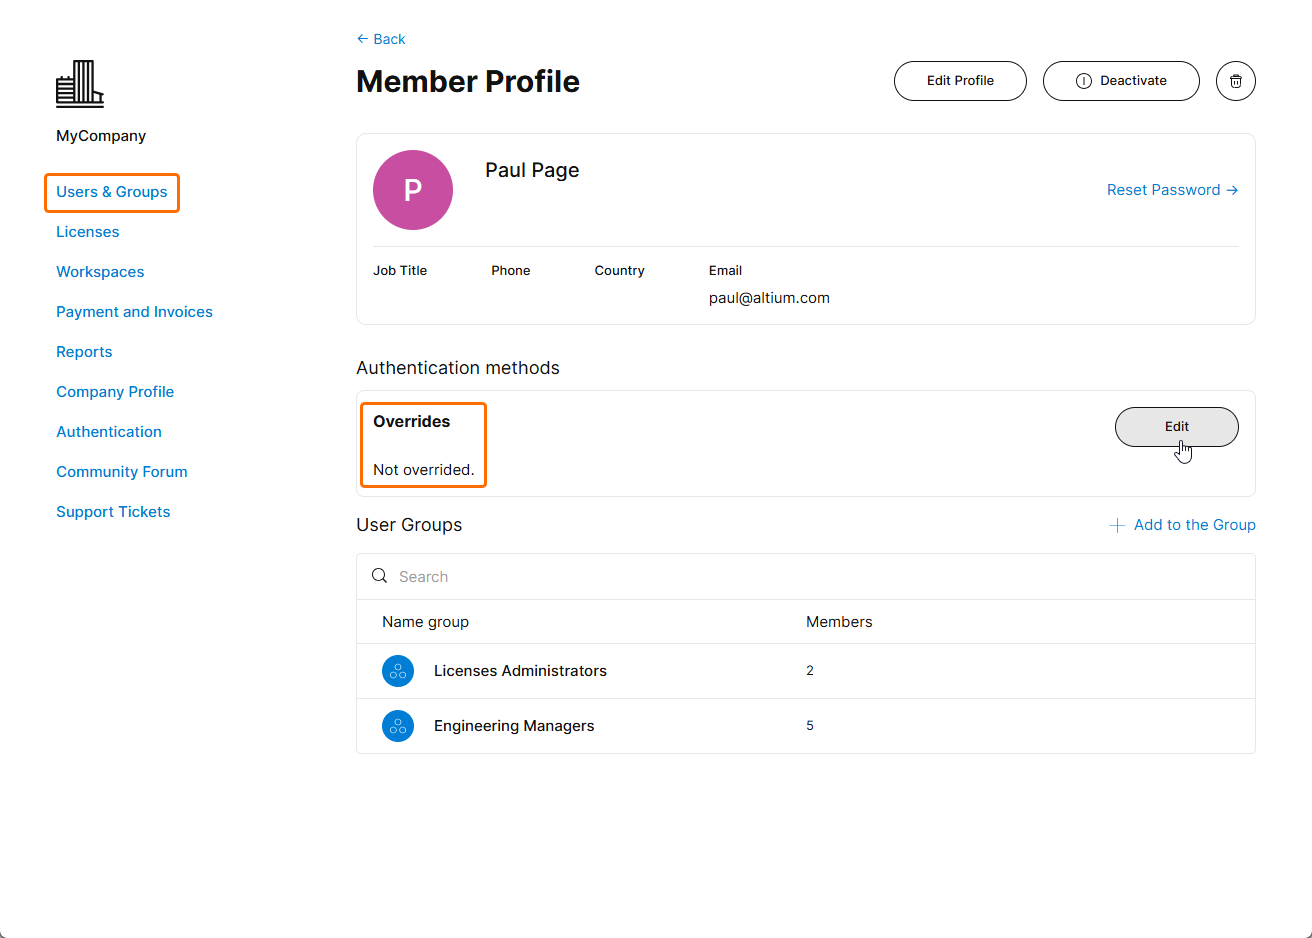
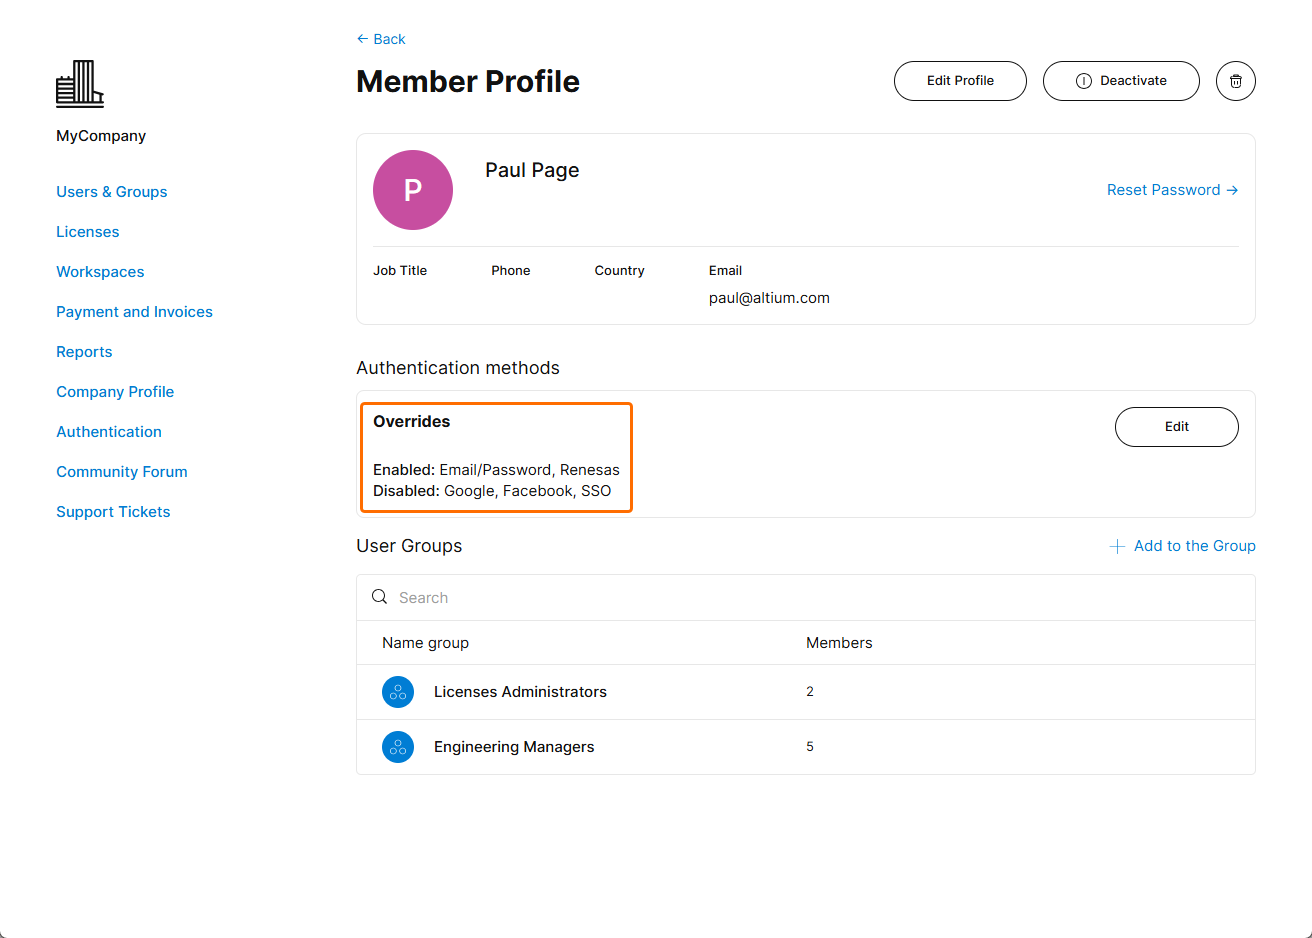
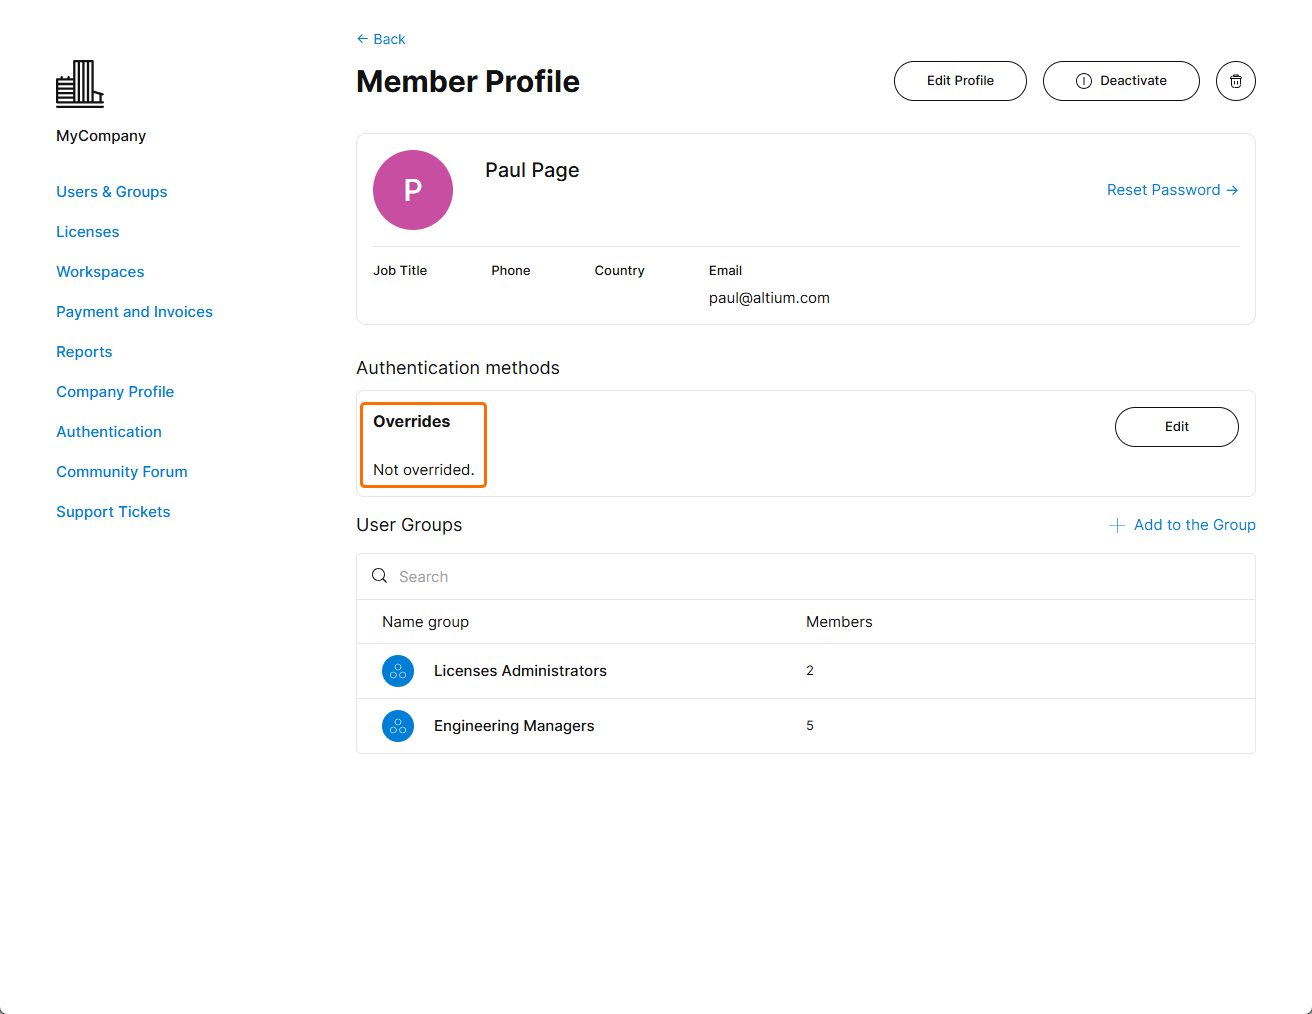
可以通过编辑 individual 用户的 Dashboard Altium 账户条目中的设置,配置其登录选项。在该用户的 Dashboard Users 页面上选择  按钮,即可访问其登录覆盖选项。在启用 Override Authentication methods 选项的情况下编辑这些设置后,对于该用户,这些设置将优先于 Authentication 页面上的全局登录设置。
如果组织强制使用 SSO 登录(在全局范围内禁用所有其他选项),但某个用户需要使用特定的登录方式(例如仅使用电子邮件/密码),则可以使用身份验证覆盖设置。
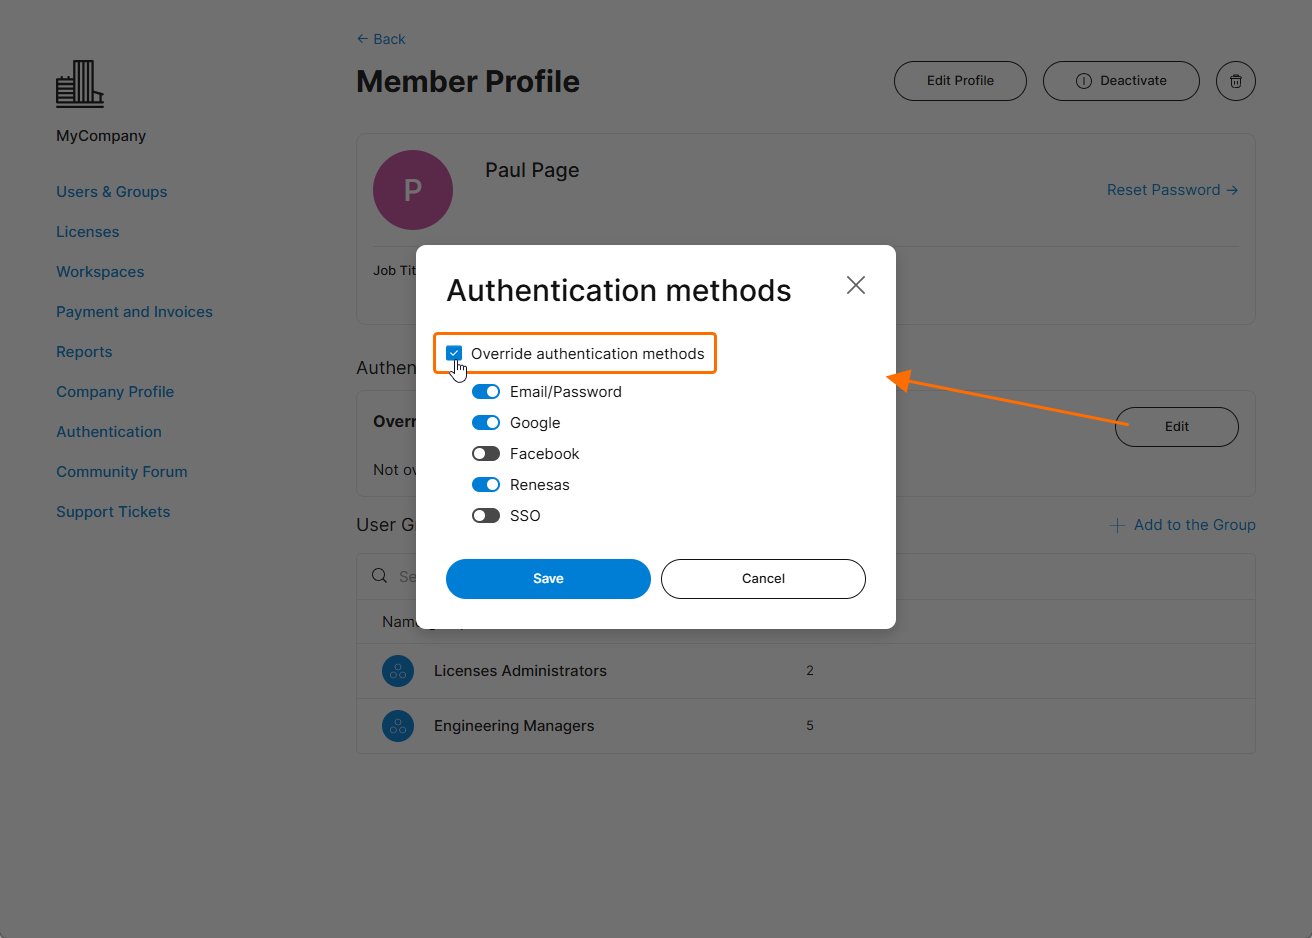
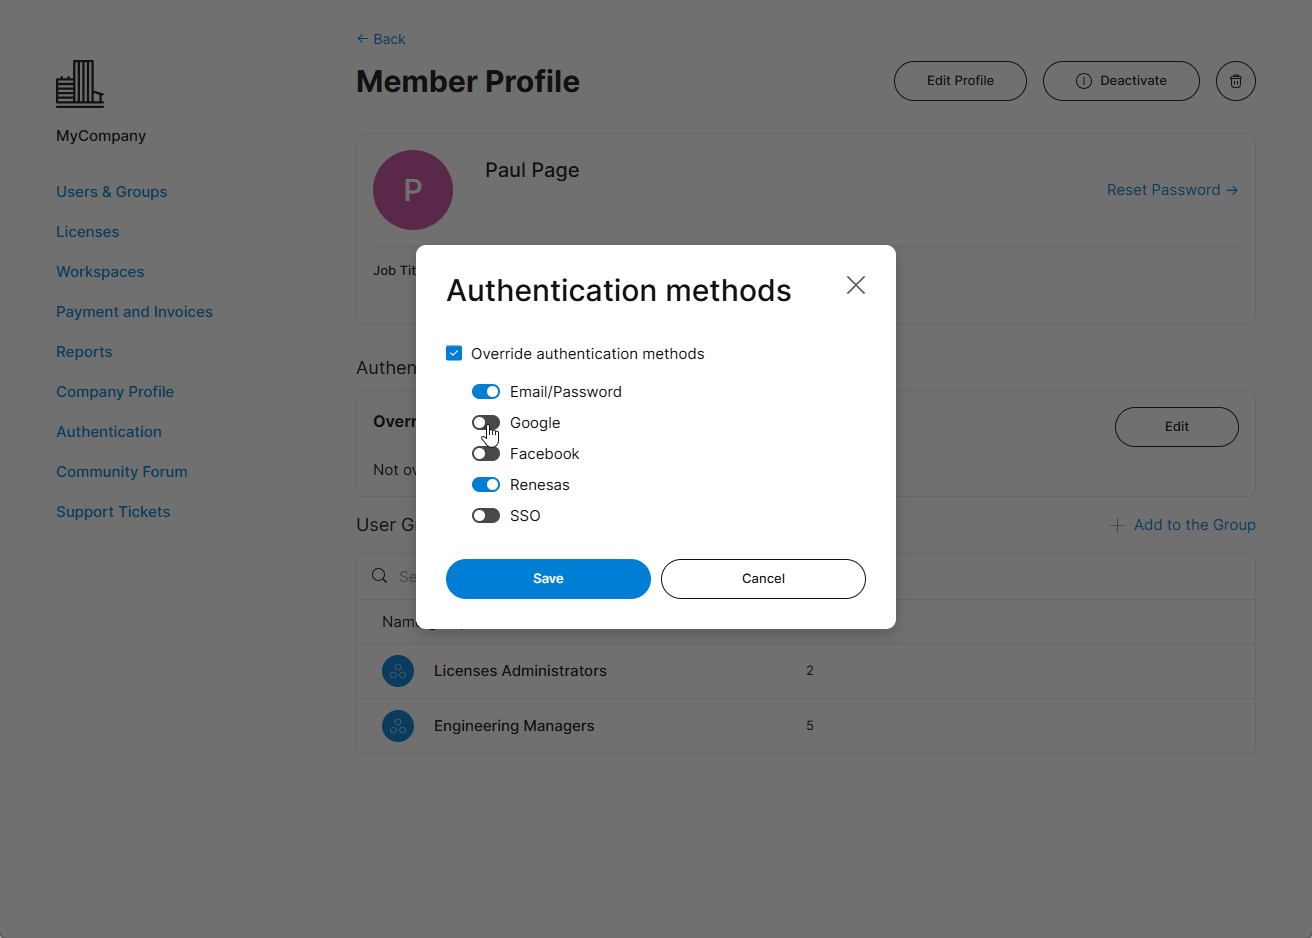
此处,已为该成员禁用 Google 身份验证方式。使用  按钮确认新设置。
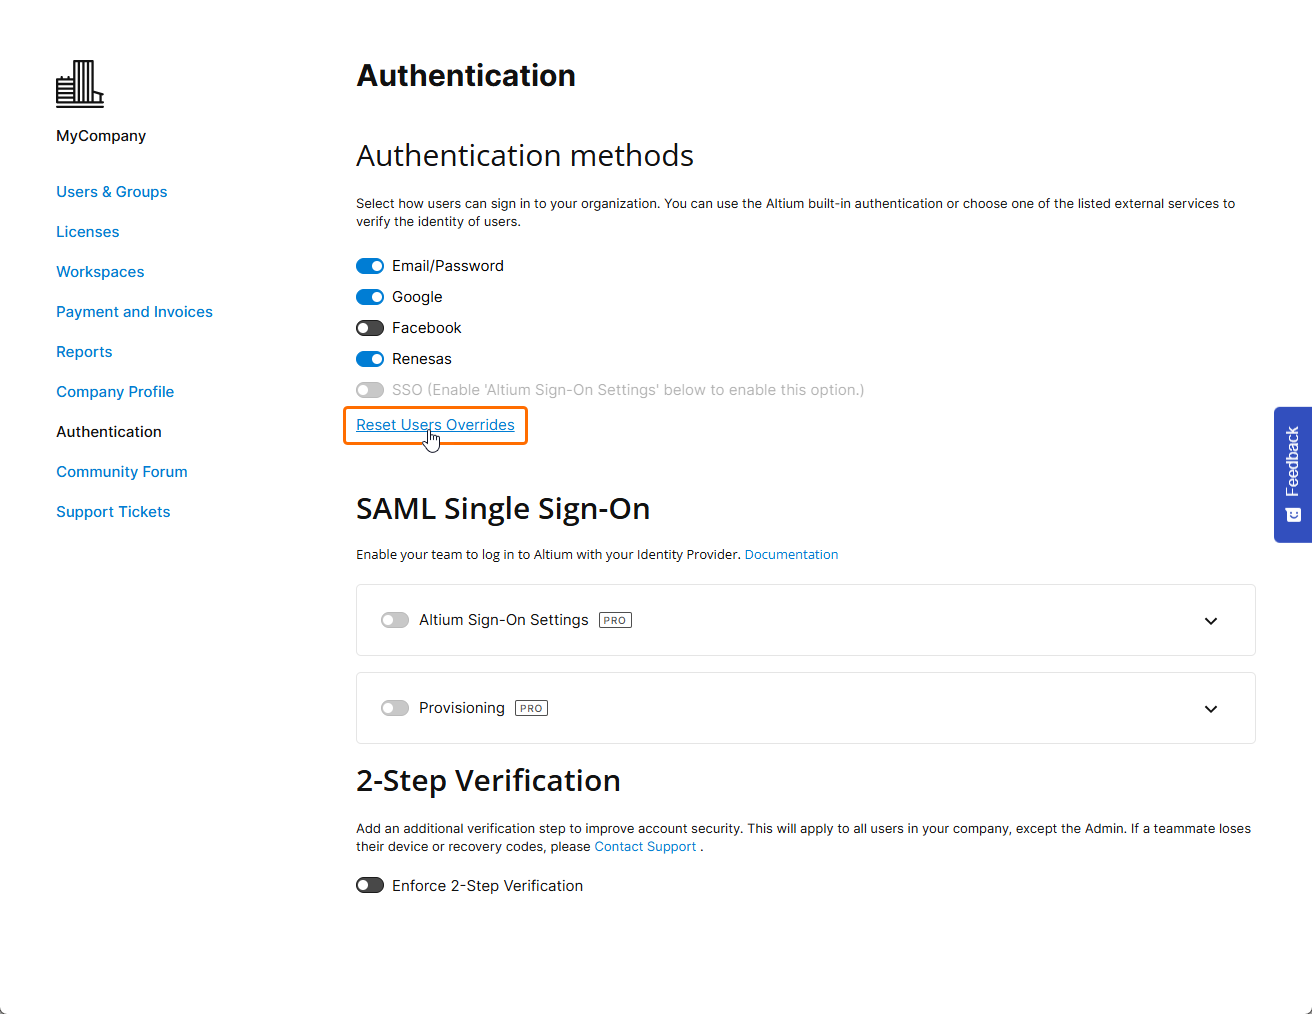
通过 Override Authentication methods 设置(如上所述)指定的单个用户登录方式,可以使用 Authentication 页面的 Authentication methods 区域中的 Reset users overrides 选项恢复为默认值。这会将所有用户的个人登录设置重置为 Authentication 页面上当前选择的全局身份验证方式。
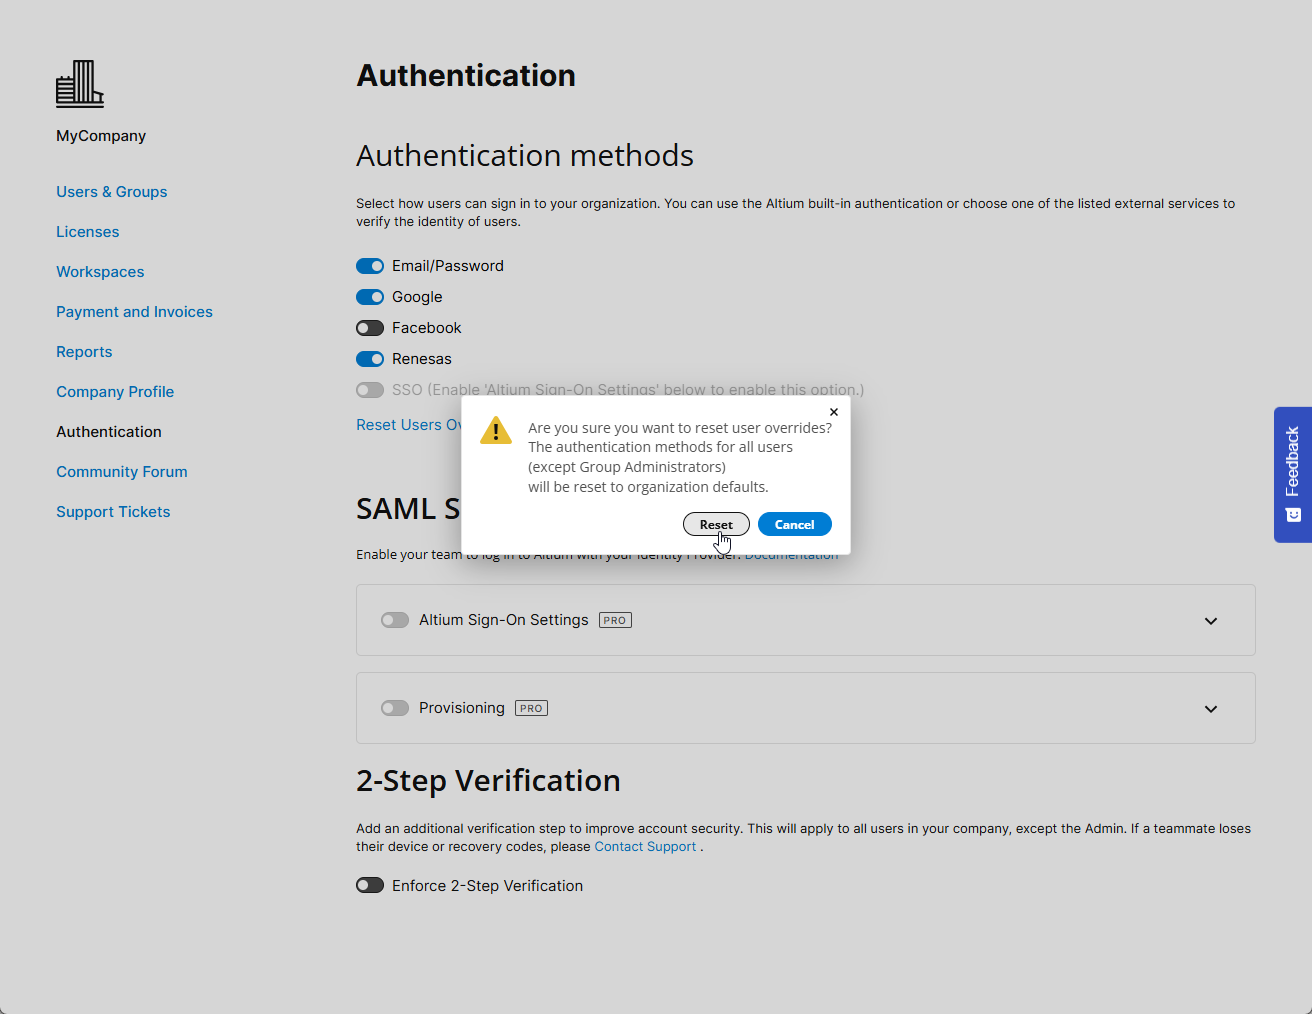
使用确认对话框中的  按钮,确认重置身份验证方式。
两步验证配置
公司账户的组管理员可以配置两步验证,以提供额外的安全保障,让用户在尝试使用电子邮件/密码凭据登录 Altium 账户时确认其身份。附加验证方式可以设置为向电子邮箱发送一次性密码 (OTP),也可以设置为在身份验证器应用程序(例如 Google Authenticator 或 Okta Verify)中生成 OTP。可以为公司账户中的所有用户强制启用两步验证,也可以由各个用户为自己的账户配置 两步验证。
账户的组管理员可在 Dashboard Authentication 页面的 2-Step Verification 区域中配置公司账户级别的两步验证。为此,请启用 Enforce 2-Step Verification 选项,并选择所需的 Method,即 OTP via Email 或 OTP via Authenticator App。如果选择 OTP via Authenticator App 选项,请从下拉列表中选择所需的 App:
-
Okta – 选择此选项可使用 Okta Verify 应用程序。
-
Google – 选择此选项可使用 Google Authenticator 应用程序。
-
Other – 选择此选项可使用 Okta Verify 或 Google Authenticator 以外的身份验证器应用程序,例如 Microsoft Authenticator。
还可以在 Instructions Link (Optional) 字段中设置一个链接(当用户尝试登录时,此链接将显示在 2-Step Authentication 页面上)。


启用强制两步验证并选择 OTP via Authenticator App 方式后,用户首次尝试登录时需要完成最终配置。用户需要使用首选的身份验证器应用程序扫描提供的二维码或输入密钥,将身份验证代码添加到该应用程序中。之后,需要在 Enter code 字段中输入应用程序生成的验证码。 点击 Continue 后,系统将提供若干恢复代码,以便在无法访问应用程序中的身份验证代码时使用。应将这些代码保存在安全的地方。点击 Done 即可完成 Altium 账户登录。

另外,如果未在公司账户级别强制启用两步验证(即 Dashboard Authentication 页面上的 Enforce 2-Step Verification 选项处于禁用状态),则可以在 Altium 账户级别配置两步验证。登录 Altium 账户后,访问您的个人资料(点击浏览器窗口右上角的用户头像/图片, 然后在下拉菜单中选择 My Profile),并打开 Authentication 页面。在该页面的 2-Step Verification 区域中,启用 Enable 2-Step Verification 选项, 并选择所需的 Method,即 OTP via Email 或 OTP via Authenticator App。
-
如果选择 OTP via Email 方式,验证码邮件将发送至您个人资料中的电子邮箱。

-
如果选择 OTP via Authenticator App 方式,请从下拉列表中选择所需的 App(Other、Okta 或 Google)。在出现的窗口中,按照上文所述完成应用程序的设置。

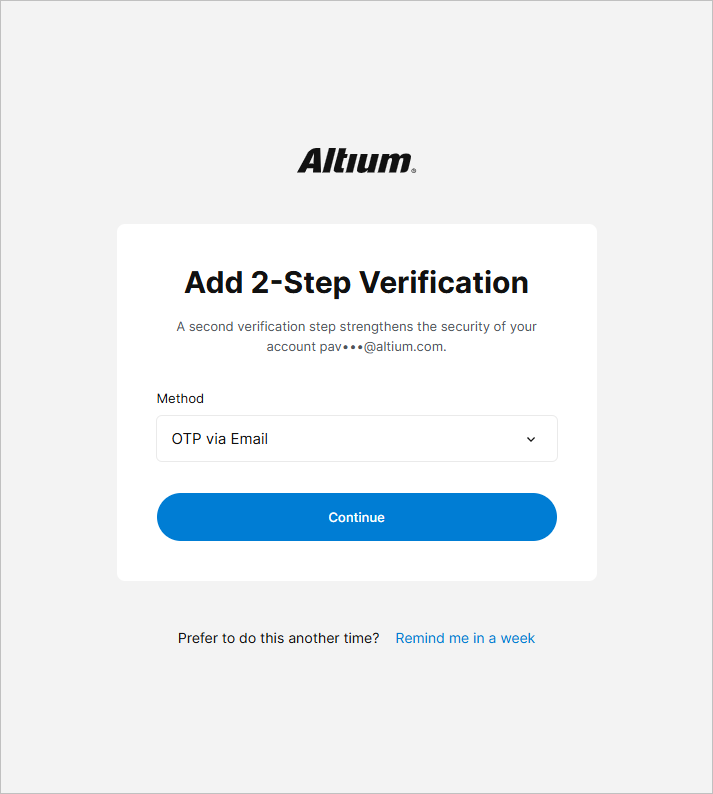
如果用户的 Altium 账户隶属于某个公司的 Altium 账户,且尚未为该 Altium 账户配置两步验证,那么当用户使用电子邮件和密码登录时,系统会建议其为 Altium 账户配置两步验证,即使 公司账户级别并未强制启用两步验证。选择首选的 Method,然后按照后续步骤配置两步验证(配置方法与上文所述类似)。也可以点击 Remind me in a week,推迟配置 两步验证。
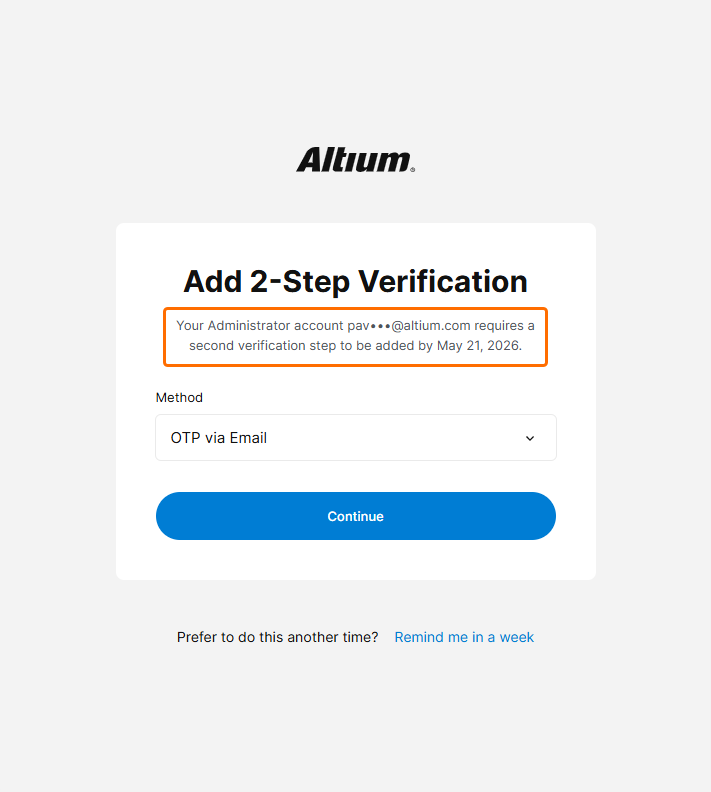 )。一个月后, Remind me in a week 控件将不可用。 这有助于保护公司数据和管理设置,防止未经授权的访问。
基于设备的身份验证
用户可以配置其设备支持的身份验证方式(例如 Windows Hello 或 Face ID),用于登录 Altium 账户。
要配置基于设备的身份验证,请在使用 Altium 登录页面(https://auth.altium.com/)时点击指纹按钮。
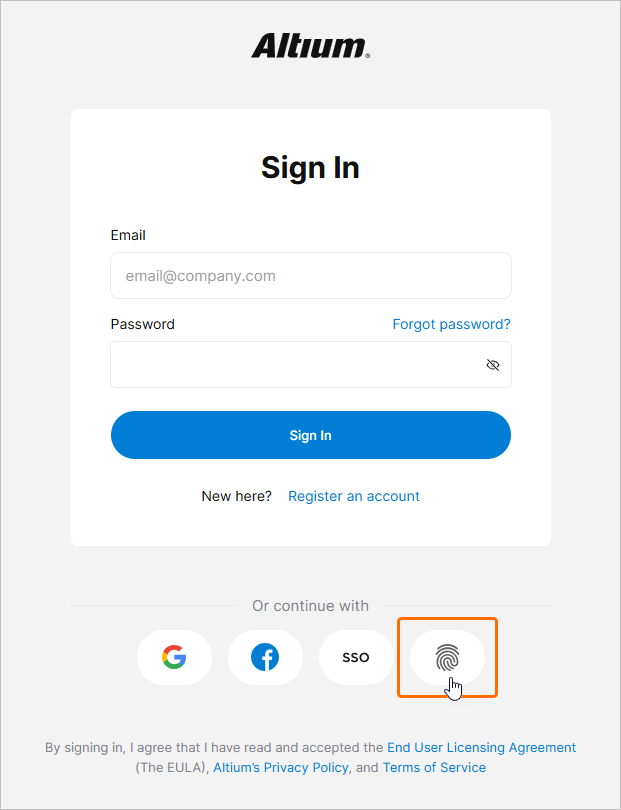
在下一步中,使用密码完成登录,然后点击 Continue。
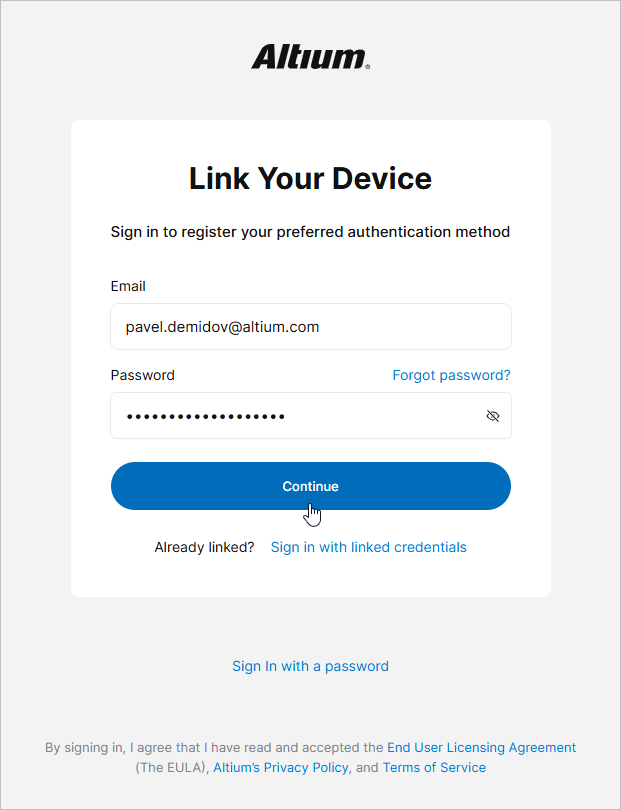
系统将根据您的设备提供相应的操作步骤,以完成适用身份验证方式的配置。完成后,输入所需的 Device Name,然后点击 Done。
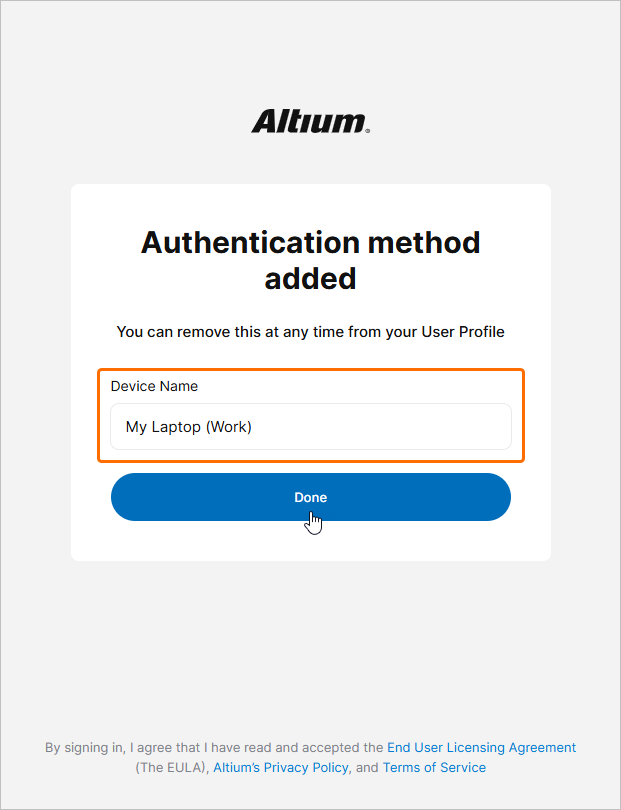
下次选择使用基于设备的身份验证登录时(通过点击 Altium 登录页面上的指纹按钮),系统将提示您使用已配置的方式登录。
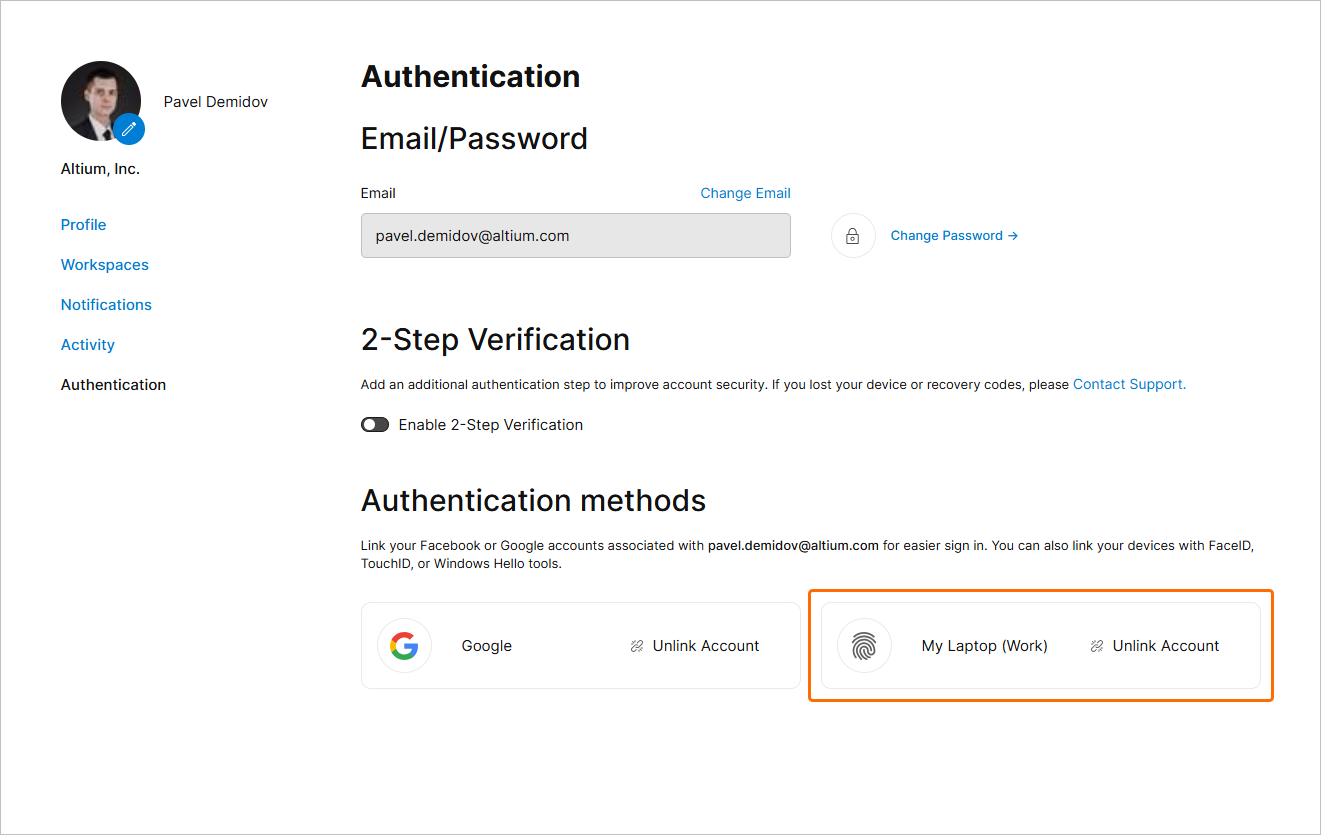
您可以在个人资料中找到已配置的基于设备的身份验证方式。访问您的个人资料(点击浏览器窗口右上角的用户头像/图片, 然后在下拉菜单中选择 My Profile),并打开 Authentication 页面。已配置的方式将列在该页面的 Authentication methods 区域中。要移除已配置的方式,请使用其条目中的 Unlink account 控件。
关联 Renesas 账户
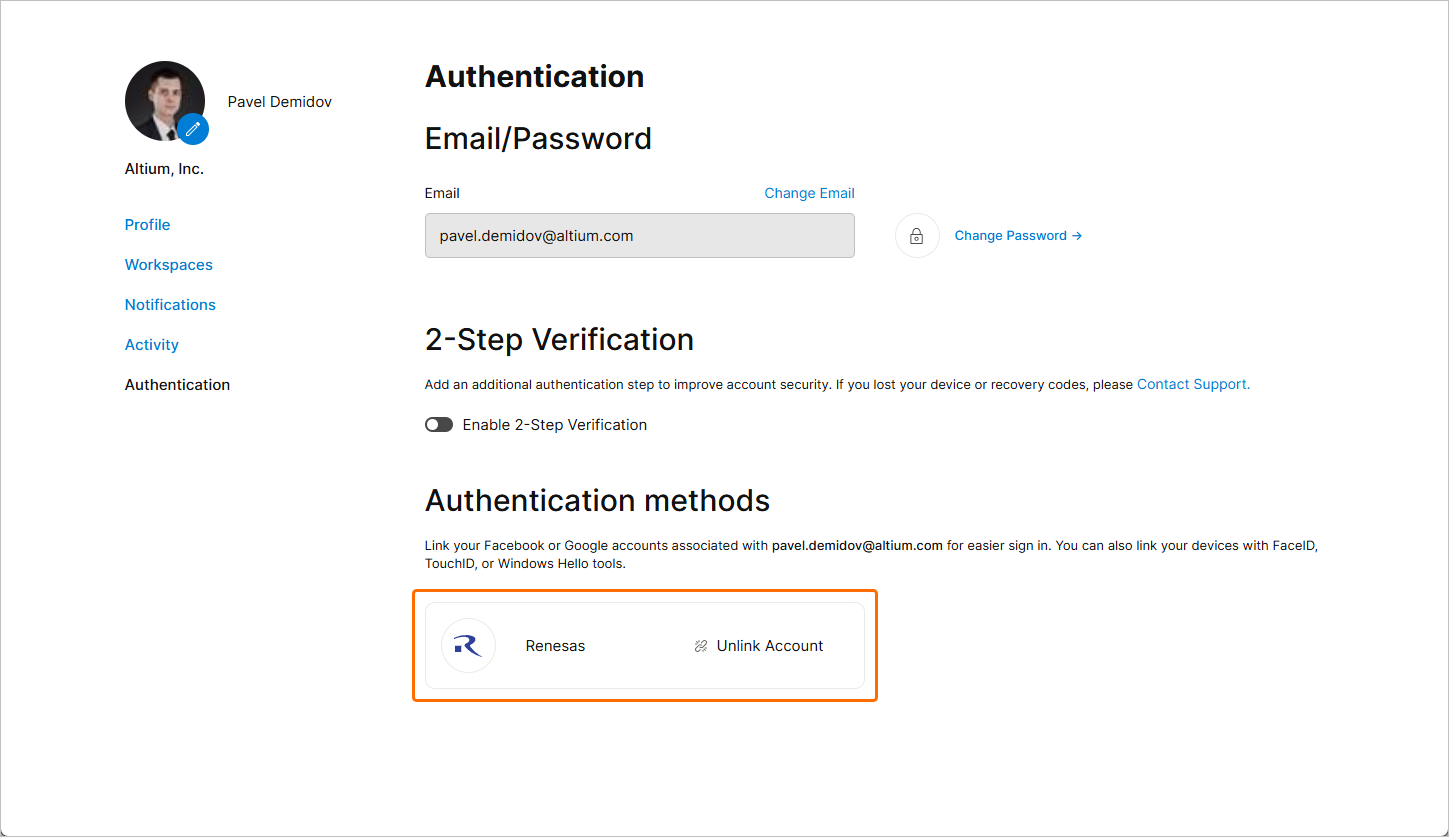
您还可以将 Altium 账户与 Renesas 账户关联,以便使用后者登录 Altium 账户。为此,请访问您的个人资料(点击浏览器窗口右上角的用户头像/图片, 然后在下拉菜单中选择 My Profile),并打开 Authentication 页面。在页面的 Authentication methods 区域中,点击 Renesas 磁贴中的 Link account 控件。
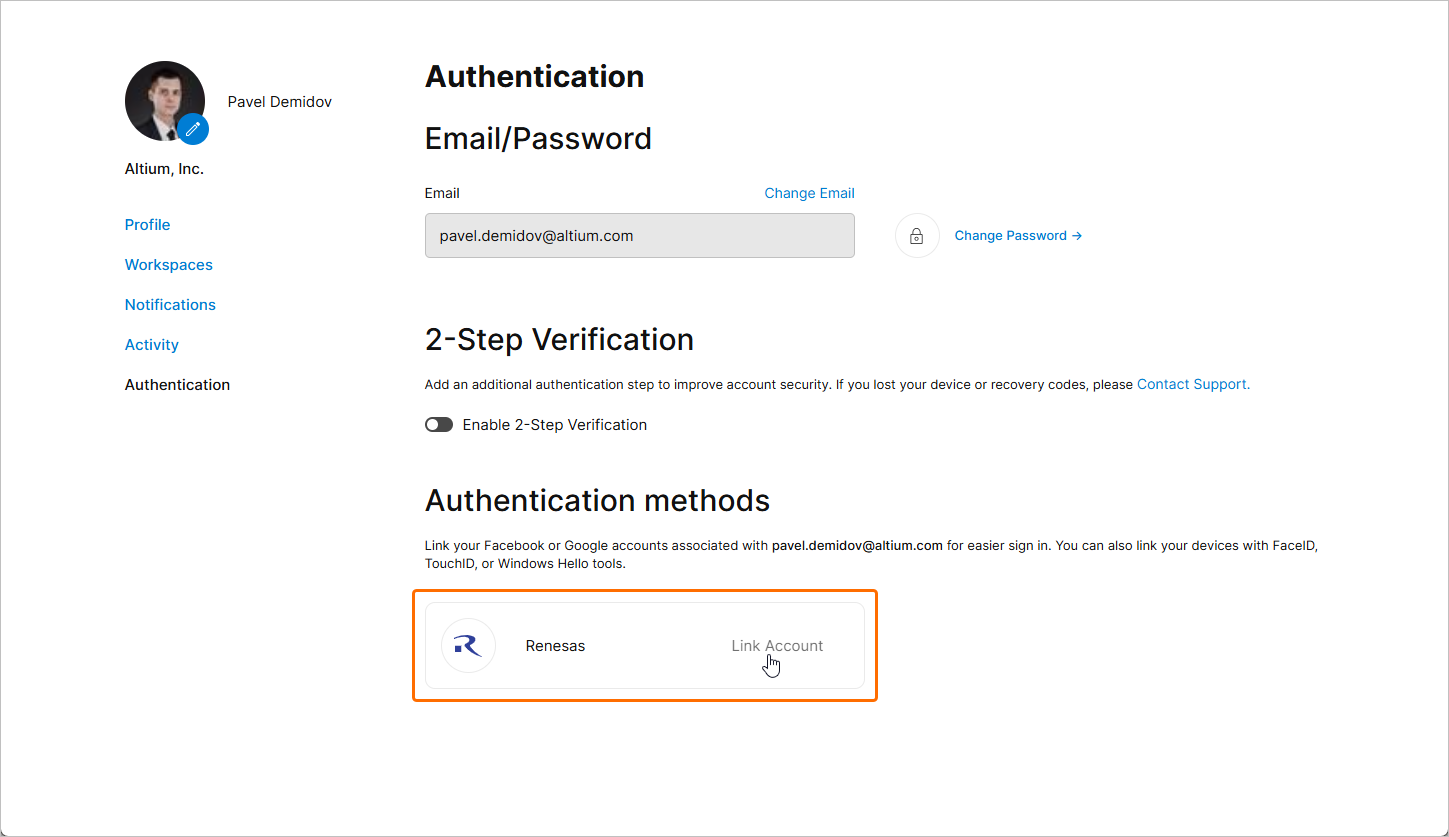
按照后续页面的提示登录您的 Renesas 账户,并将其与 Altium 账户关联。Renesas 账户关联后,其磁贴将显示在 Authentication 页面上,其中的 Unlink account 控件可用于解除账户之间的关联。
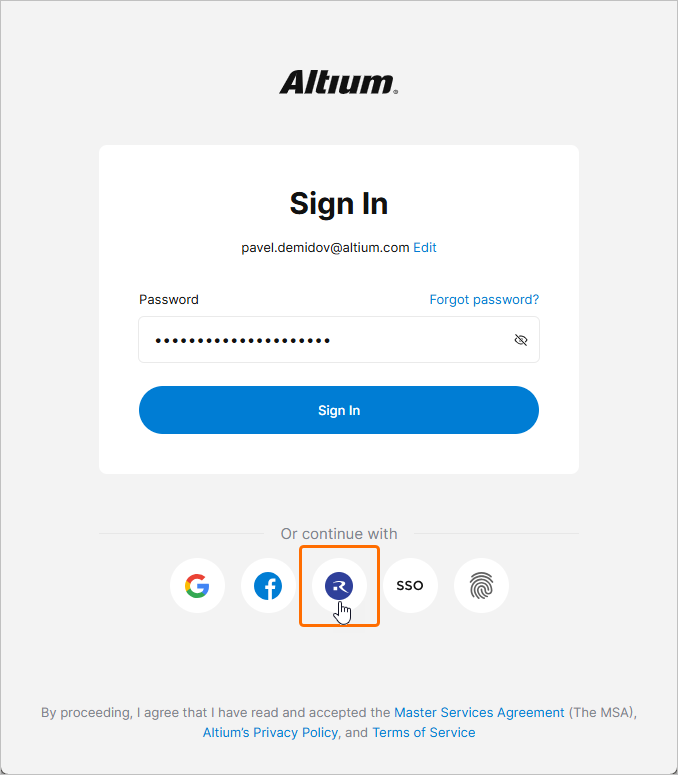
如果身份验证方式的全局设置和单独设置允许(了解更多),则可以使用已关联的 Renesas 账户登录 Altium 账户。
 AI 翻译