
Configurar a autenticação de início de sessão único
Os administradores do Enterprise Server podem configurar e habilitar os recursos de logon único (SSO) para o seu servidor. O sistema de configuração de backend permite que os administradores configurem, testem, habilitem e desabilitem o recurso de SSO para os usuários do servidor. A opção de SSO está disponível ao entrar na interface do navegador do Enterprise Server. Quando configurado para os usuários do servidor, o SSO oferece a conveniência de acessar o servidor usando o mesmo conjunto de credenciais utilizado nos sistemas de toda a empresa.
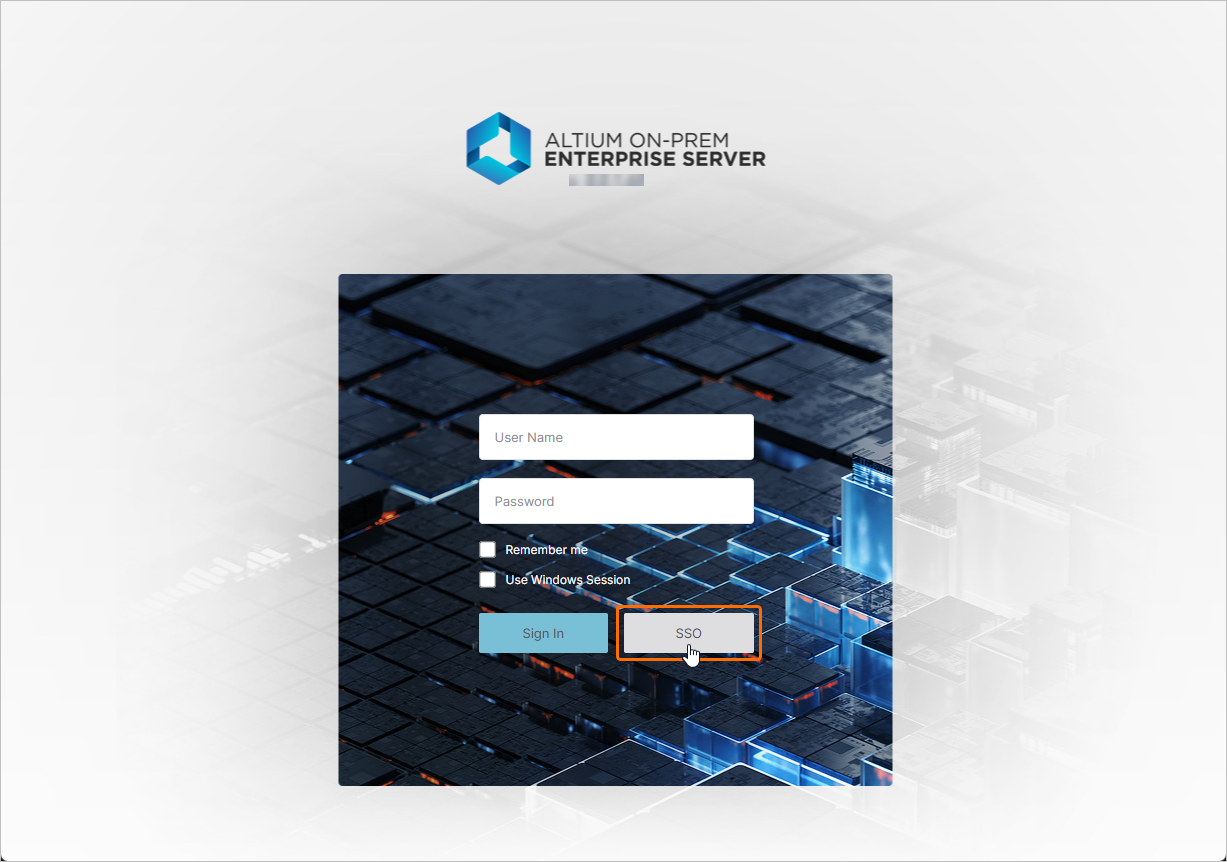
Para obter mais informações sobre como acessar a interface do navegador do Enterprise Server, consulte a página Explorando a interface baseada em navegador.
Logon único SAML
Quando configurado e habilitado no Enterprise Server, o sistema de SSO estabelece identidades autorizadas a partir do Provedor de Identidade (IdP) designado pela sua empresa, por exemplo, Okta, OneLogin etc., com comunicações de asserção de identidade baseadas no padrão Security Assertion Markup Language (SAML 2.0). A interface de entrada por SSO da sua empresa, caso ainda não exista, geralmente se baseia em um modelo ou exemplo fornecido pelo IdP, que inicia as trocas de asserções de autenticação baseadas em SAML e fornece acesso aos serviços da empresa.
Quando a opção SAML é selecionada no menu suspenso SSO da página Administração – Configurações – Autenticação da interface do navegador, a página mostra as URLs pré-configuradas para o serviço de SSO do Enterprise Server (Altium Metadata Configuration) e a opção de carregar ou inserir manualmente os dados de conexão de autorização do seu IdP (SAML Identity Provider Configuration).
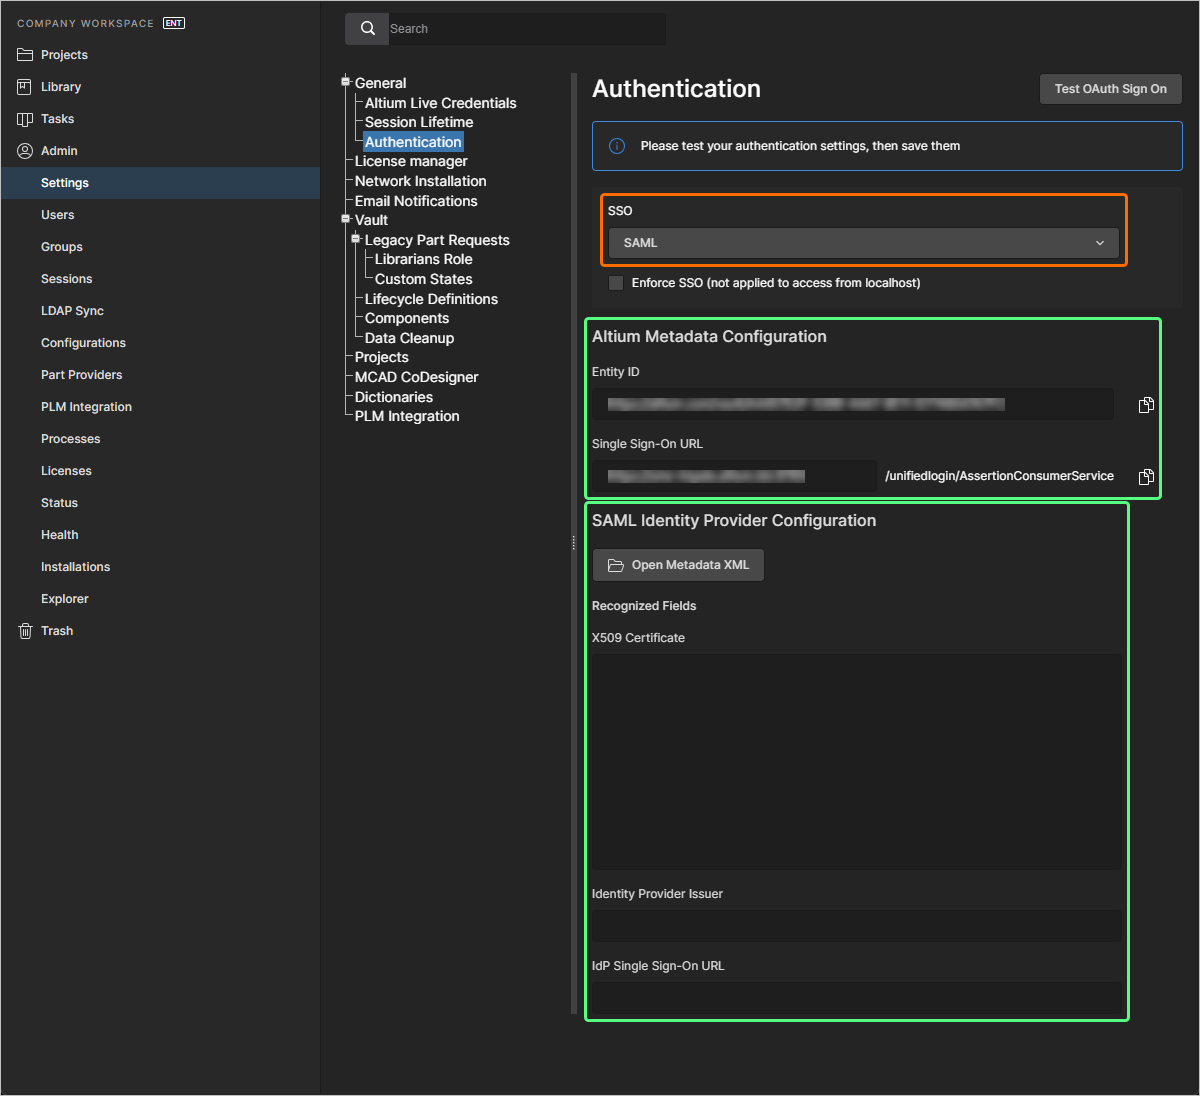
Os metadados de configuração do IdP devem estar disponíveis no seu Provedor de Identidade assim que ele for configurado para integração com os serviços da empresa. Veja os exemplos de integração de IdP abaixo. Para configurar o sistema de SSO SAML no Enterprise Server (caso isso ainda não tenha sido feito), use o botão  para localizar e carregar o arquivo XML de configuração SAML do IdP gerado pelo IdP da sua empresa. O sistema analisa o arquivo XML do IdP carregado para extrair os principais campos de configuração (X509 Certificate, URL Identity Provider Issuer e IdP Single Sign-On URL). Como alternativa, adicione manualmente os elementos individuais (certificado de segurança e URLs) da configuração aos campos correspondentes.
O SSO não é habilitado até que um teste de integração seja executado por meio do botão  . Esse teste verifica o processo de identificação por SSO e a entrada por SSO da sua empresa. Depois que a configuração for testada com sucesso, você poderá salvar as configurações clicando no botão
 (
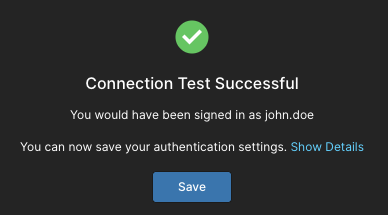 ), aplicando-as efetivamente ao Enterprise Server.

Exemplos de integração com Provedores de Identidade
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração com o OneLogin como Provedor de Identidade.
Integração com o OneLogin
-
Entre no OneLogin como administrador.
-
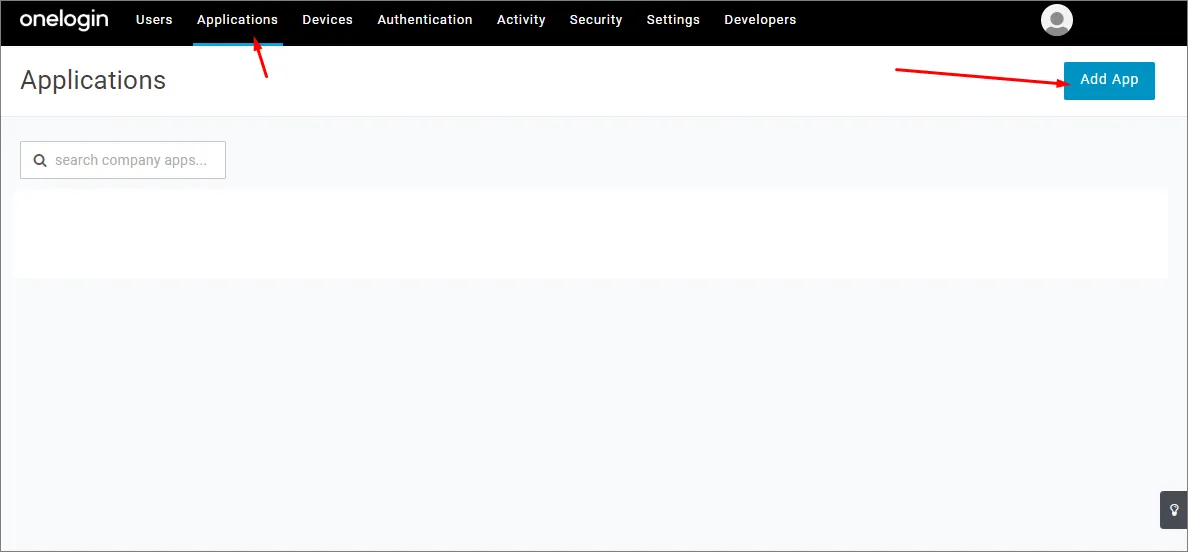
Selecione Applications e, em seguida, Add Apps.
-
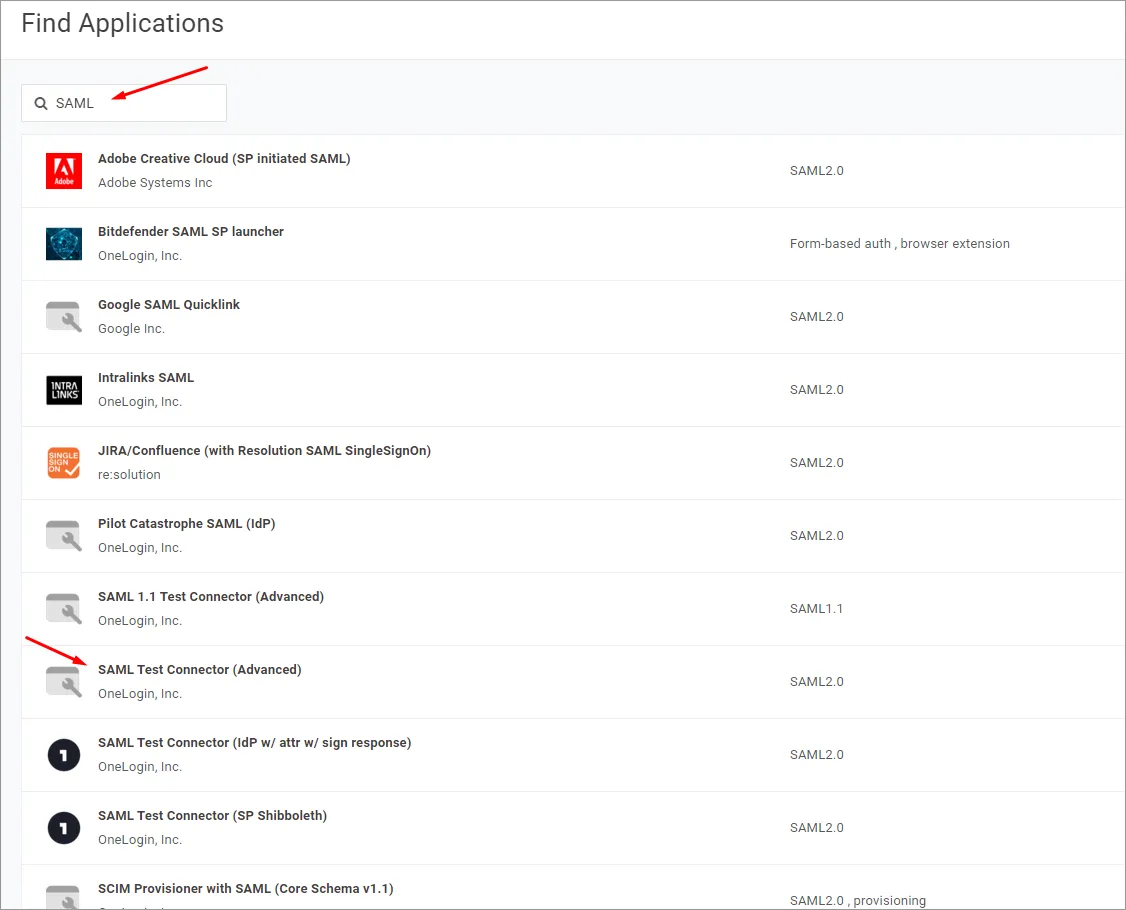
Pesquise por 'SAML' e selecione a opção de aplicativo IdP SAML Test Connector (Advanced).
-
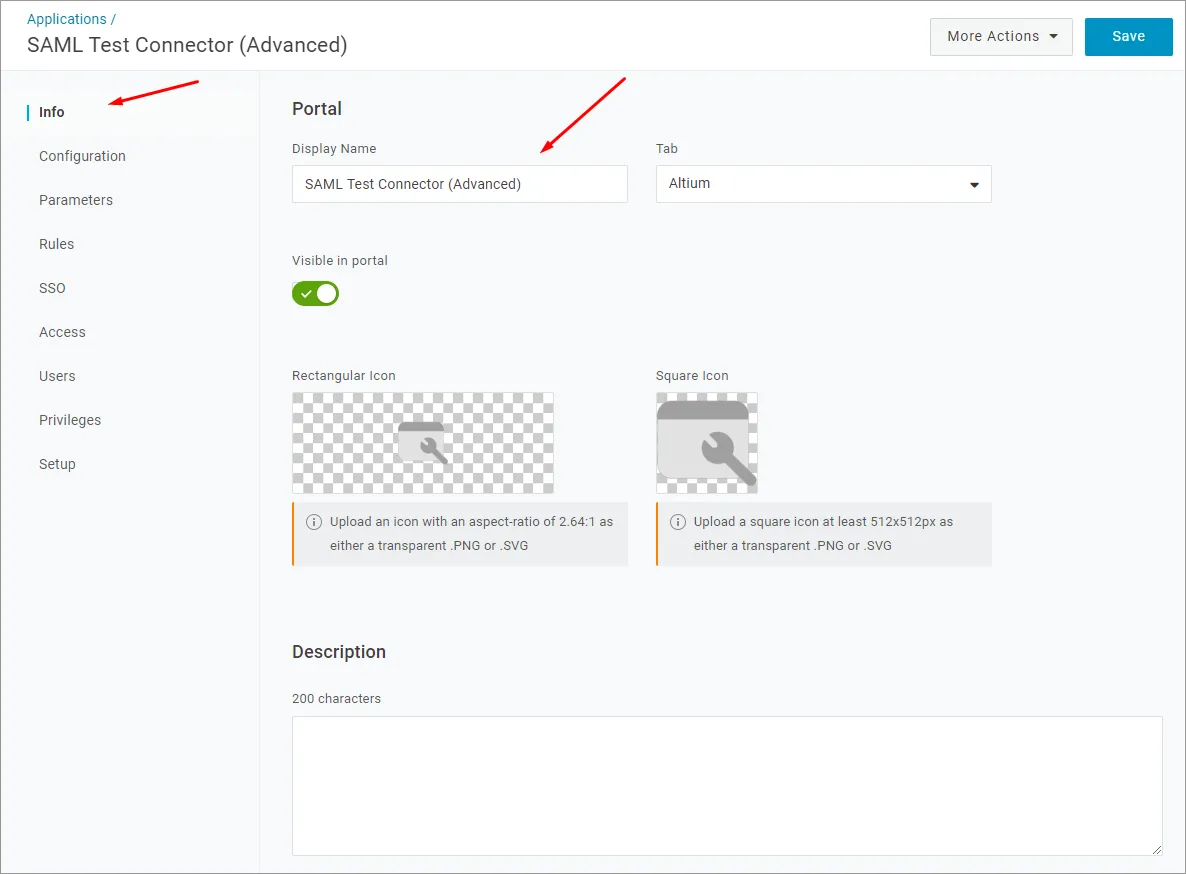
Especifique um nome para o aplicativo (Display Name). Esse nome é usado apenas para exibição.
-
Clique no botão Save.
-
Copie (
 ) as entradas Entity ID e Single Sign-On URL (Serviço Consumidor de Asserções) da página Admin – Settings – Authentication da interface do navegador do Enterprise Server para os campos especificados abaixo.
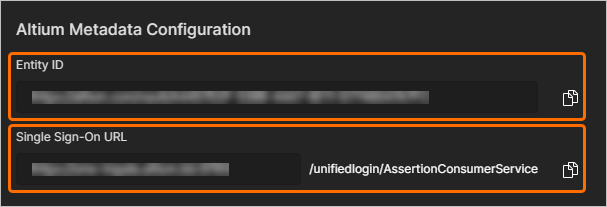
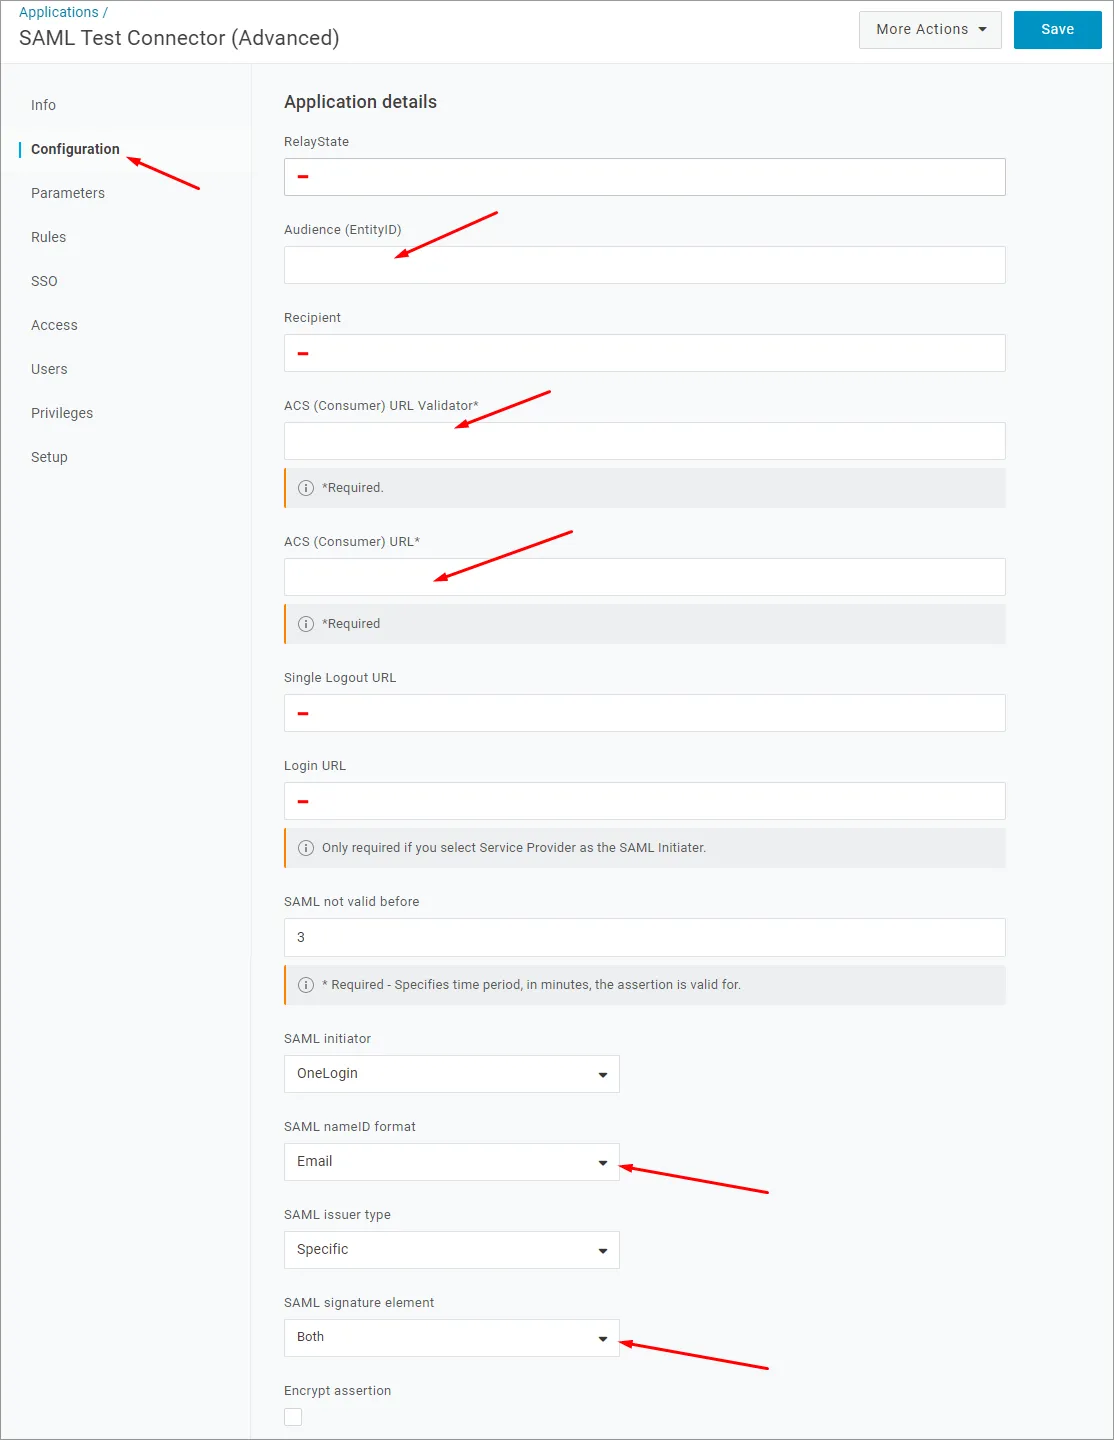
Na configuração do aplicativo OneLogin:
-
Cole o Entity ID (nome do provedor de serviços) acima como a URL Audience (EntityID).
-
Cole o Single Sign-On URL (Serviço Consumidor de Asserções) acima como ACS (Consumer) URL Validator.
-
Cole também o Single Sign-On URL (Serviço Consumidor de Asserções) como ACS (Consumer) URL.
-
Os campos RelayState, Recipient, Single Logout URL e Login URL podem ser deixados em branco.
-
-
Certifique-se de que a opção SAML nameID format esteja definida como Email e de que SAML signature element esteja definido como Both. Clique no botão Save para confirmar as configurações.
-
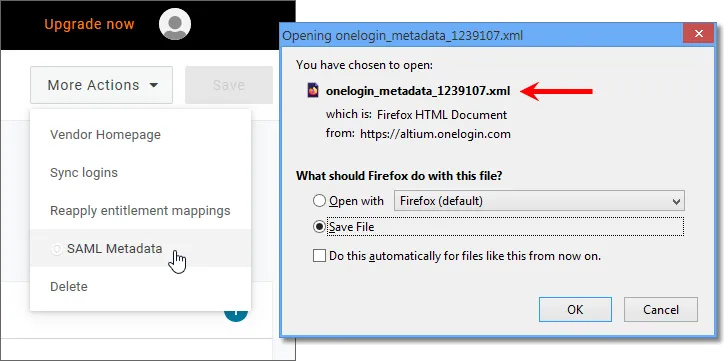
Clique no botão More Actions e, em seguida, na opção de menu SAML Metadata para baixar os metadados SAML do Provedor de Identidade como um arquivo XML.
-
Esse arquivo de metadados será carregado na página Admin – Settings – Authentication da interface do navegador do Enterprise Server para configurar o serviço de SSO do OneLogin – veja abaixo.
-
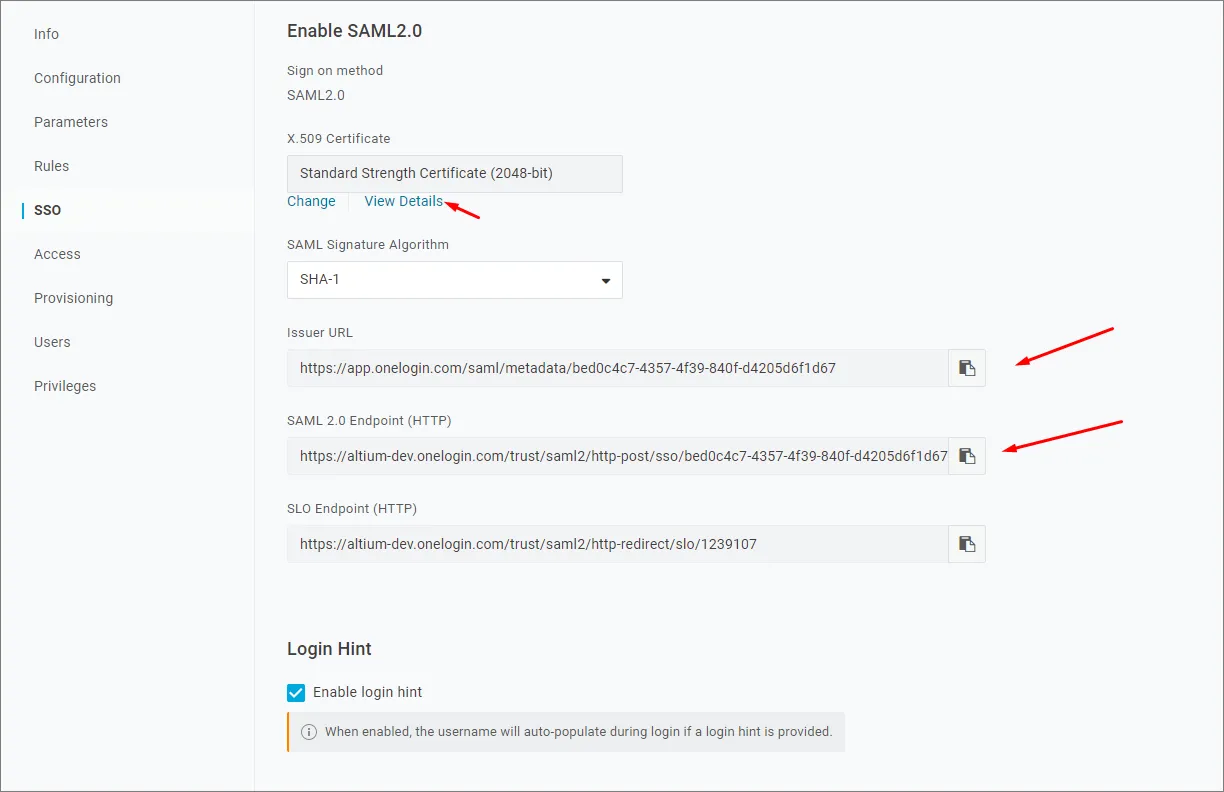
Se a preferência for configurar o serviço de SSO do OneLogin manualmente no Enterprise Server, os parâmetros necessários poderão ser encontrados selecionando a opção de menu SSO na interface do aplicativo OneLogin.
-
-
As próximas etapas serão adicionar usuários e atribuir o aplicativo a esses usuários.
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração com o Okta como Provedor de Identidade.
Integração com o Okta
-
Entre no Okta como administrador.
-
Clique no link/botão Admin e, em seguida, no botão Add Application em empresa Applications.
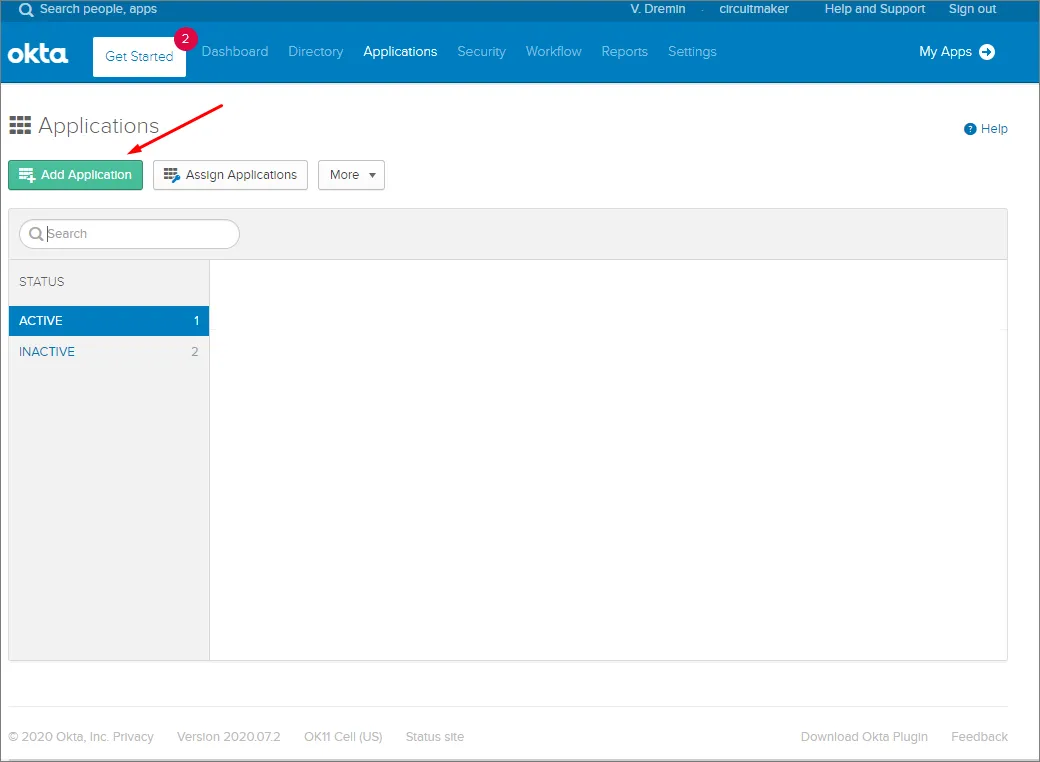
-
Clique no botão Create New App.
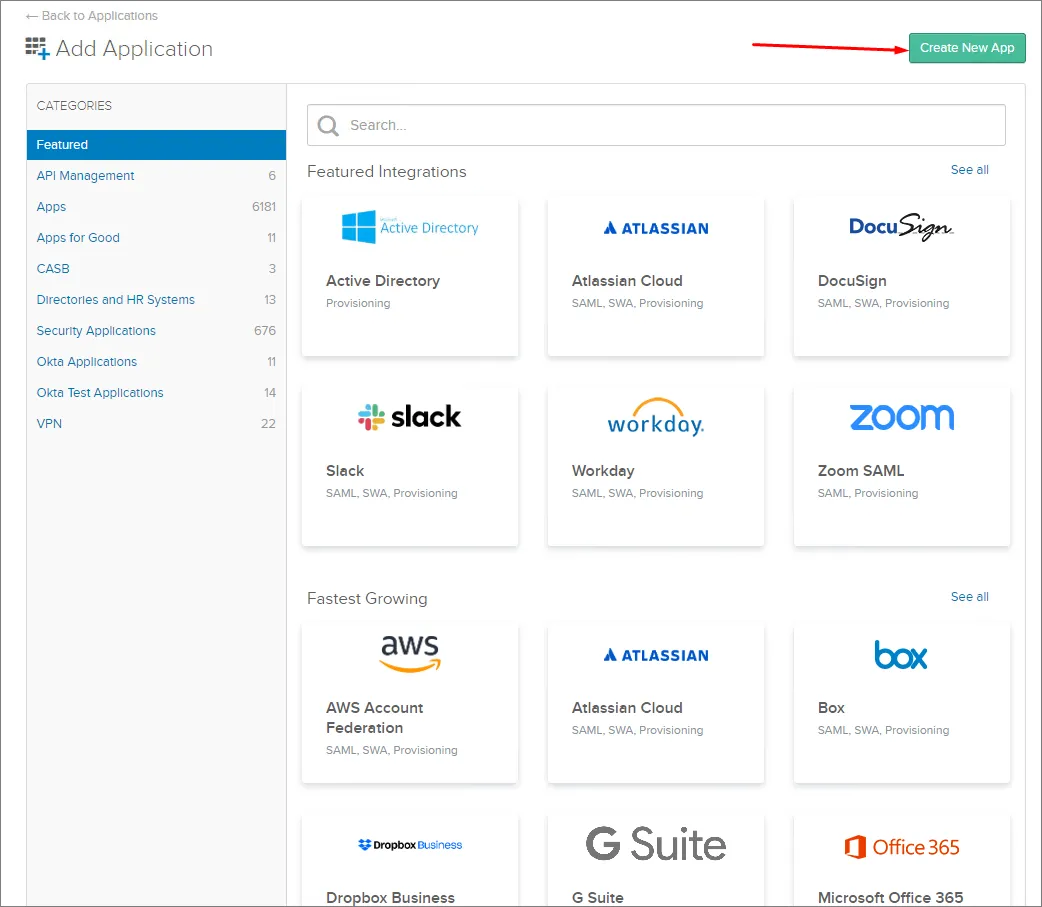
-
Selecione SAML 2.0 como Sign-on method.
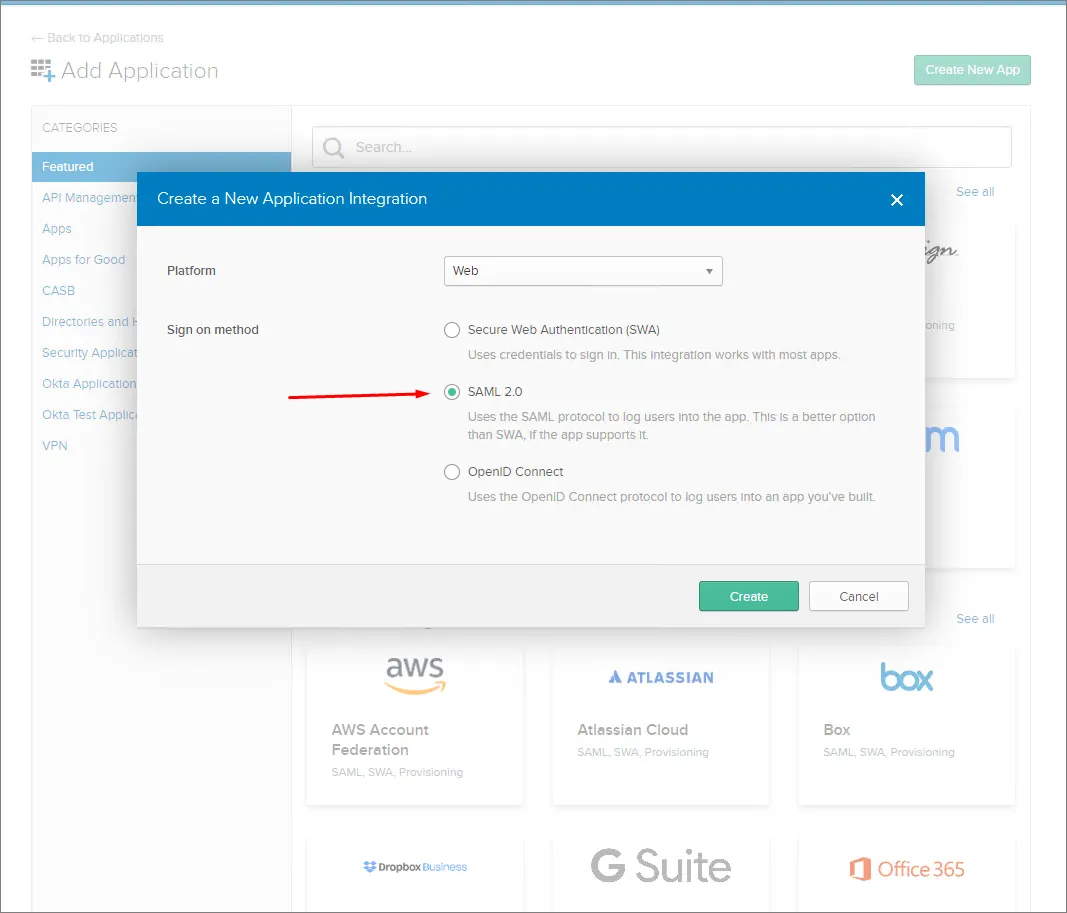
-
Especifique um App name. Isso é apenas para fins de exibição.
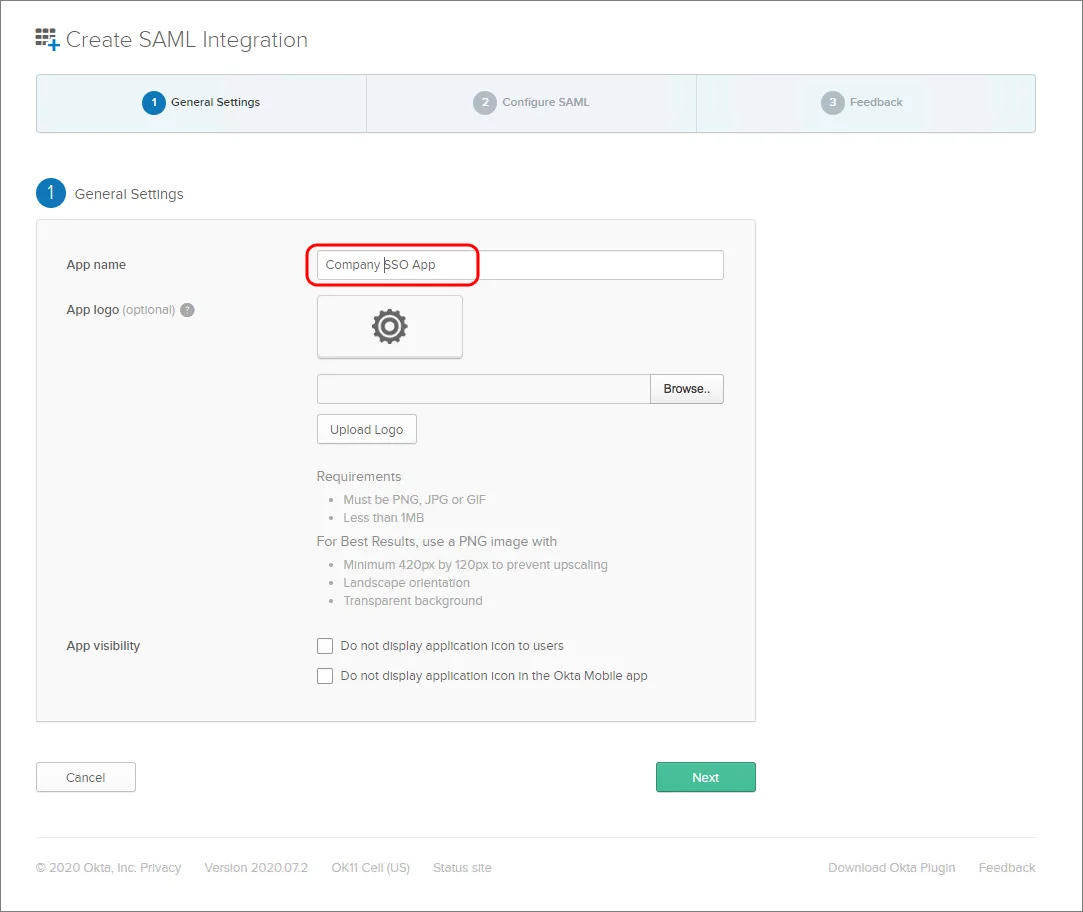
-
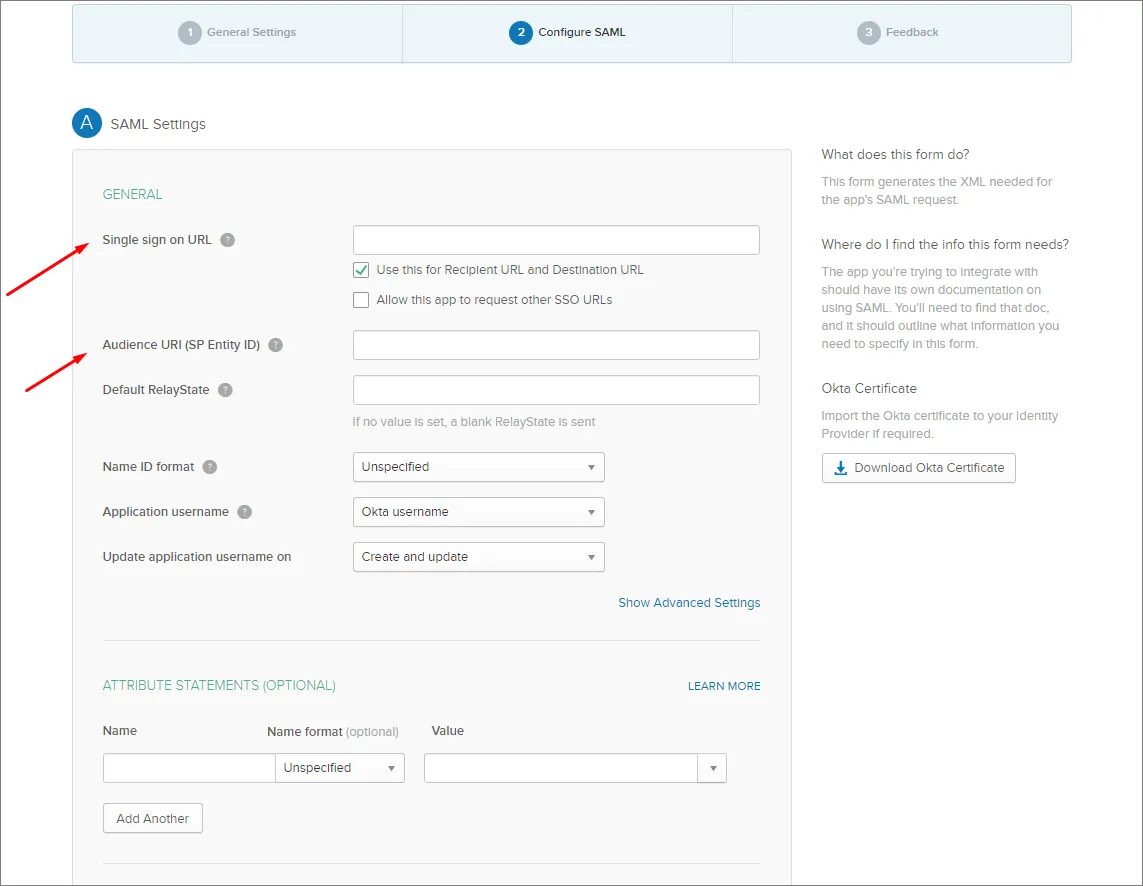
Anote as entradas Single Sign On URL (Assertion Consumer Service) e Entity ID na página Admin – Settings – Authentication da interface do Enterprise Server no navegador.
-
Copie (
) e cole a entrada Single Sign-On URL do Enterprise Server no campo Single sign on URL das configurações de SAML do Okta.
-
Copie (
) e cole a entrada Entity ID do Enterprise Server no campo Audience URI das configurações de SAML do Okta.
Não é necessário preencher uma entrada Default RelayState.
-
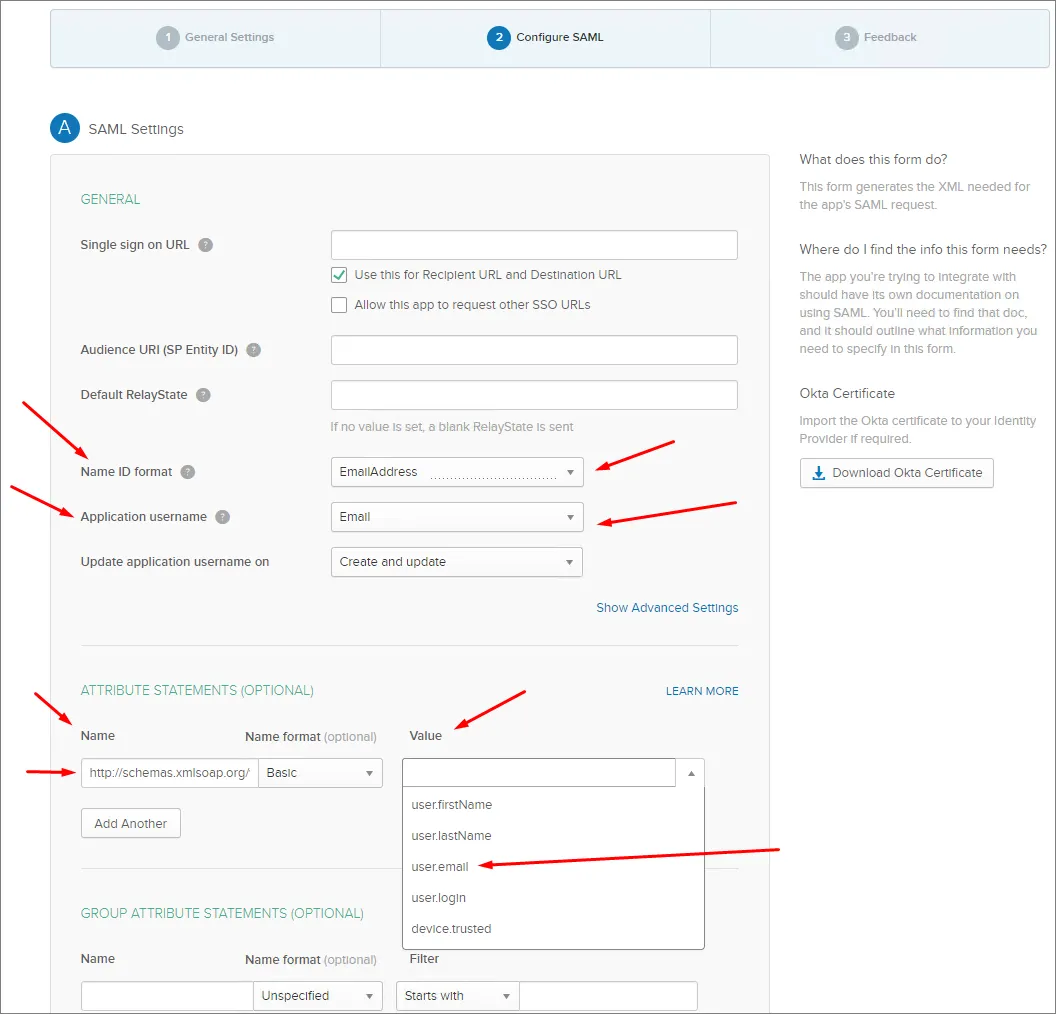
Configure os campos restantes da seguinte forma:
-
O Name ID format é
EmailAddress. -
O Application username é (Okta)
Email. -
Na seção ATTRIBUTE STATEMENTS, defina o campo Name como:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddresse o Value como:user.email
-
-
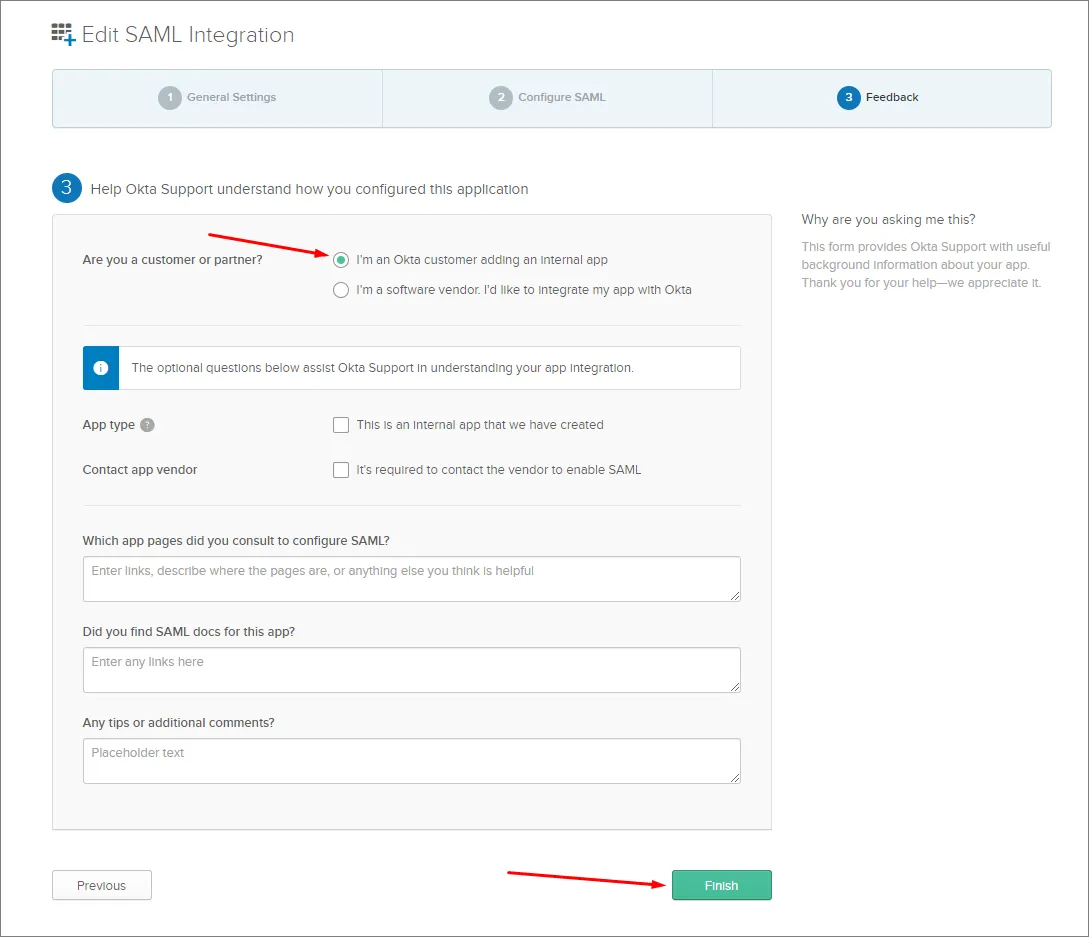
Clique no botão Next e selecione a opção ..Okta customer adding an internal app.
-
Clique no botão Finish.
-
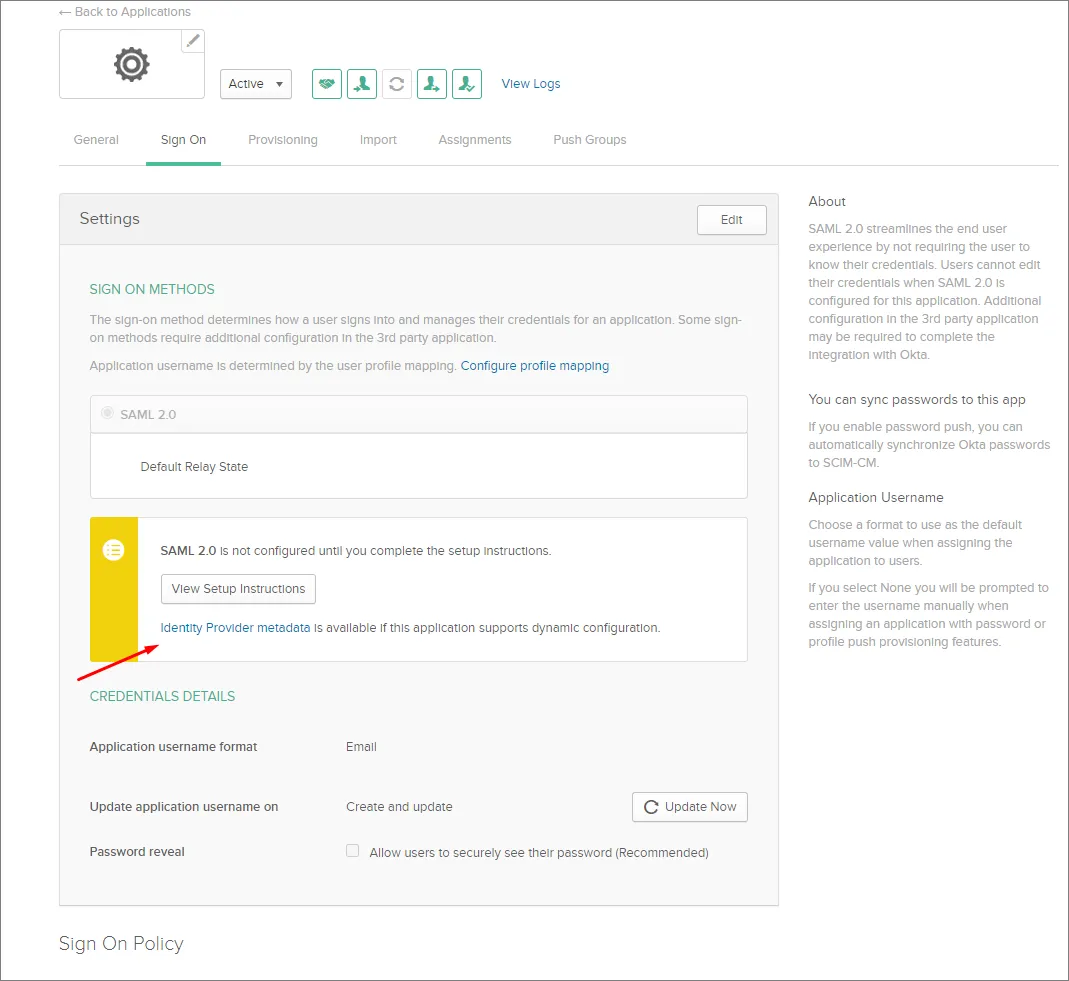
Clique no link Identity Provider metadata e salve o XML de metadados no seu computador ou clique no botão View Setup Instructions para acessar as opções de configuração manual.
-
Na seção SAML Identity Provider configuration da página Admin – Settings – Authentication da interface do Enterprise Server no navegador, carregue o arquivo XML de metadados salvo ou configure as seções individuais manualmente – veja acima.
-
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração com o Microsoft Entra ID como provedor de identidade.
Integração com o Microsoft Entra ID
-
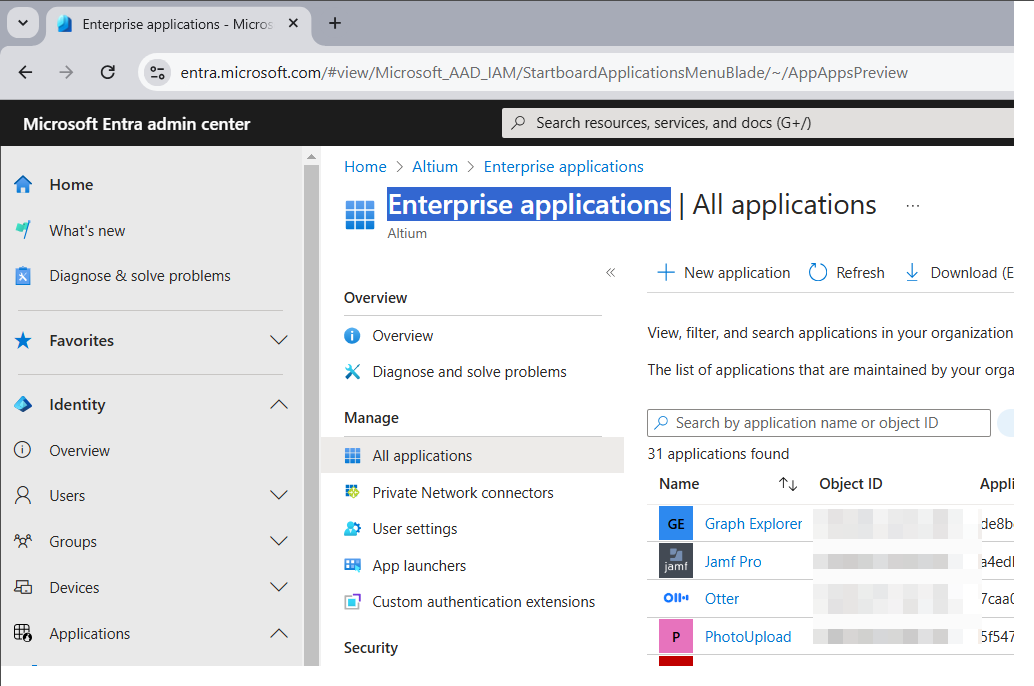
Selecione Identity e, em seguida, a opção Enterprise applications.
-
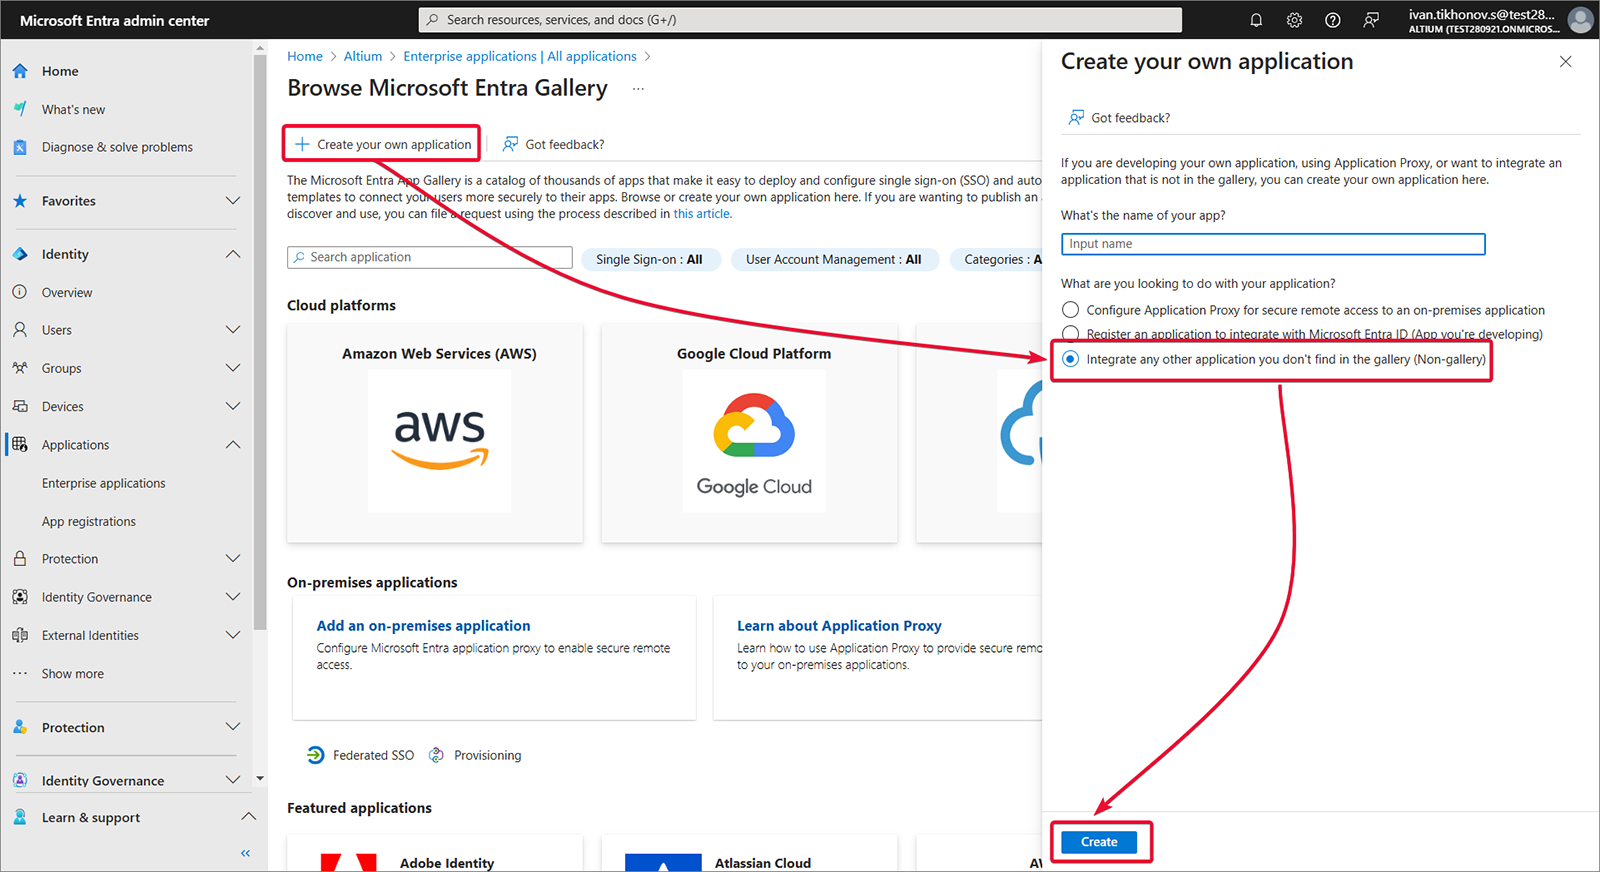
Crie seu próprio aplicativo.
-
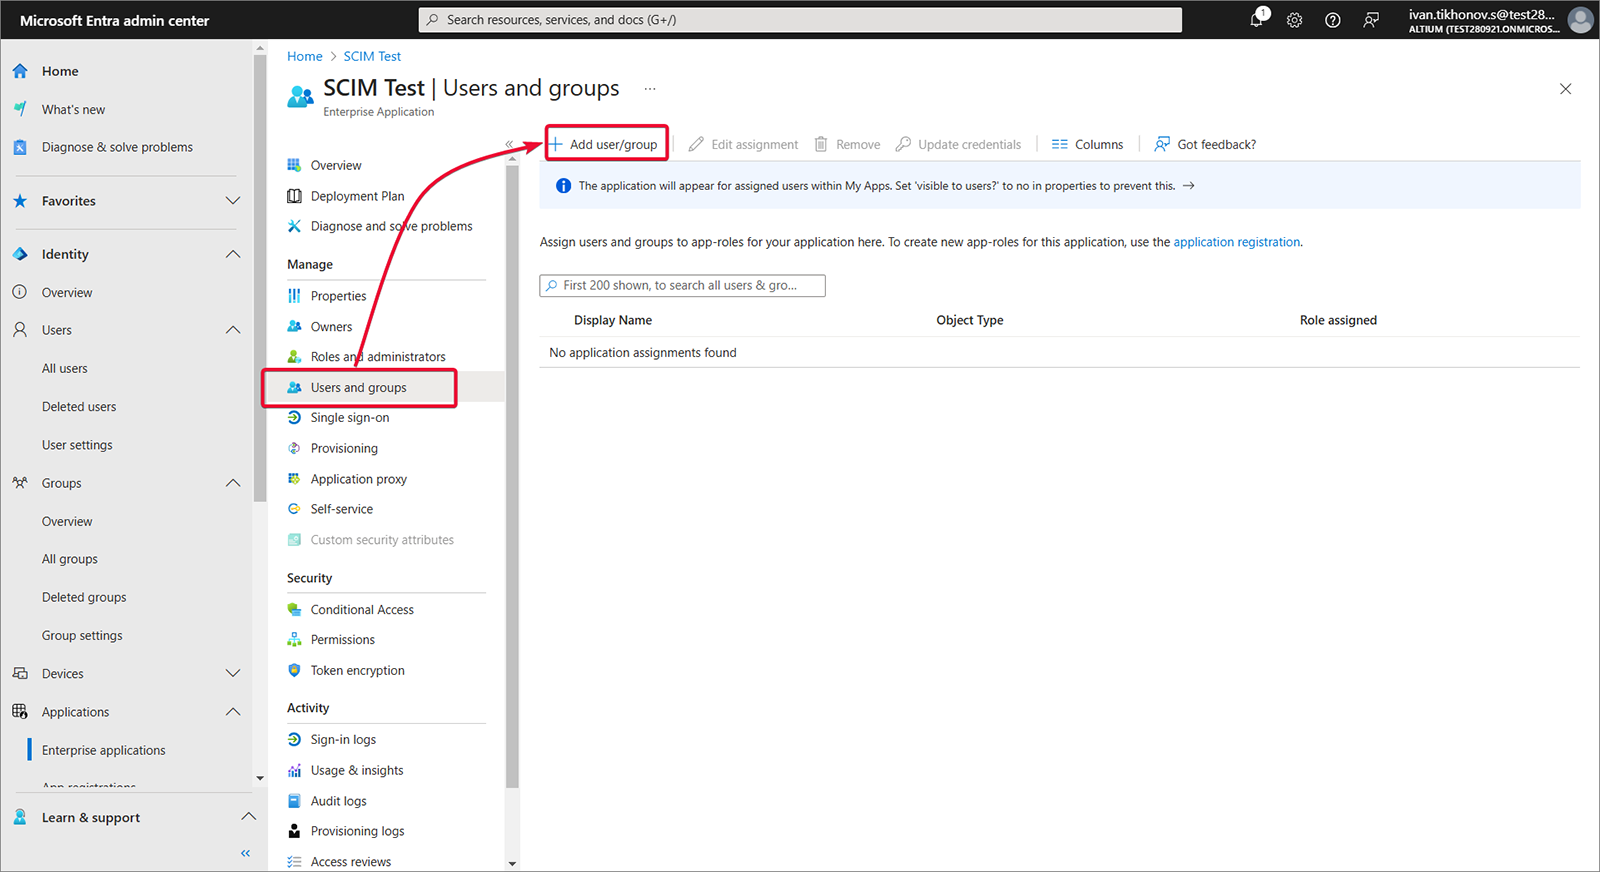
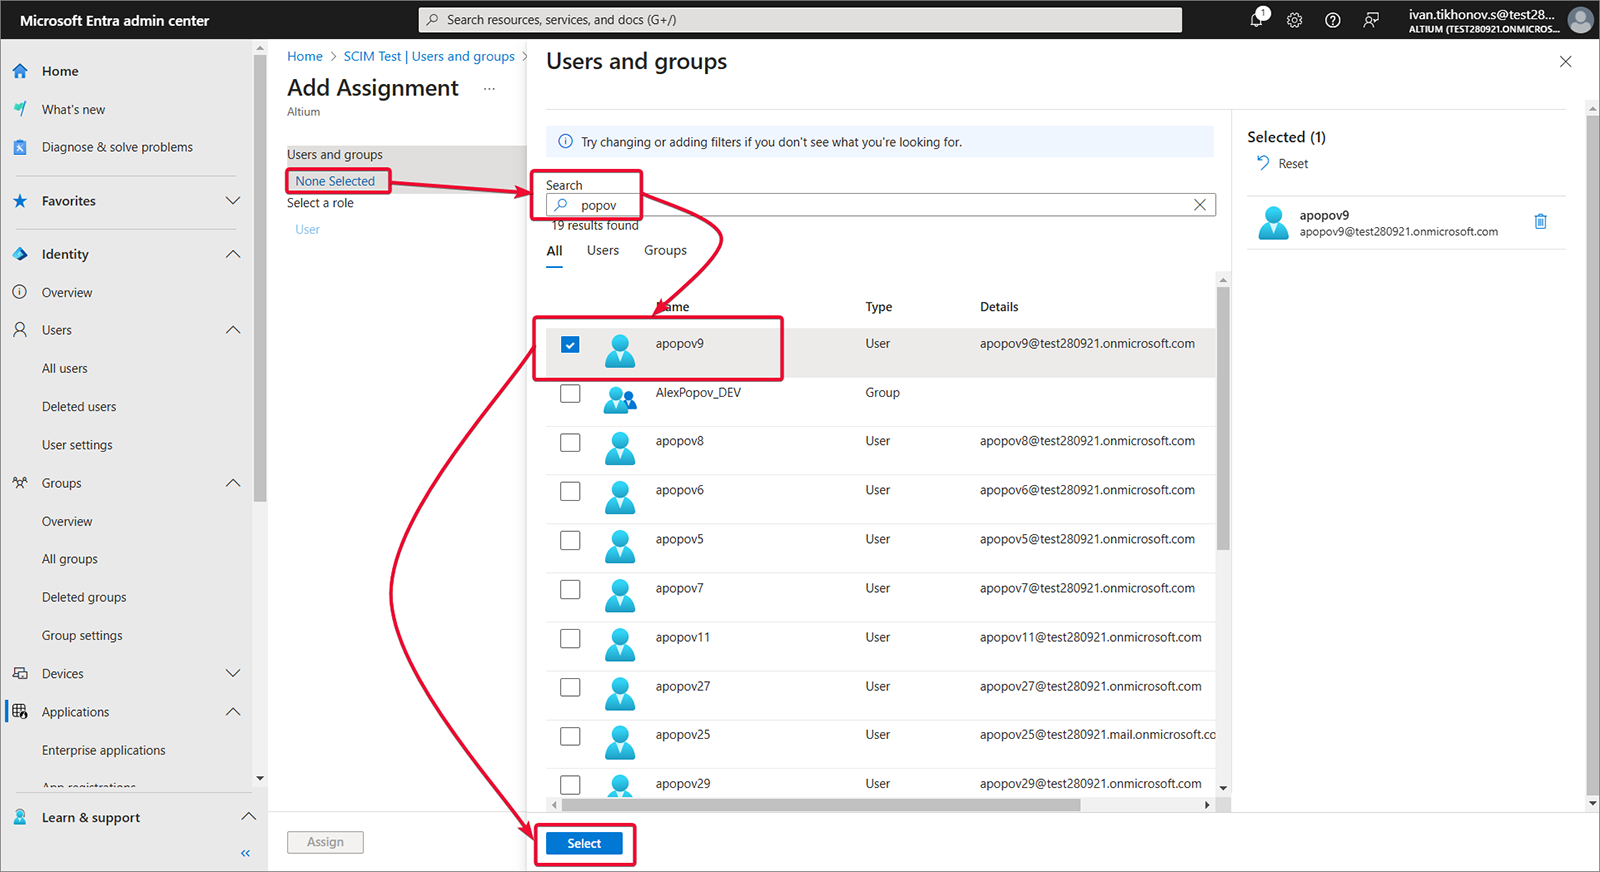
Selecione Users and groups e, em seguida, Add user/group.
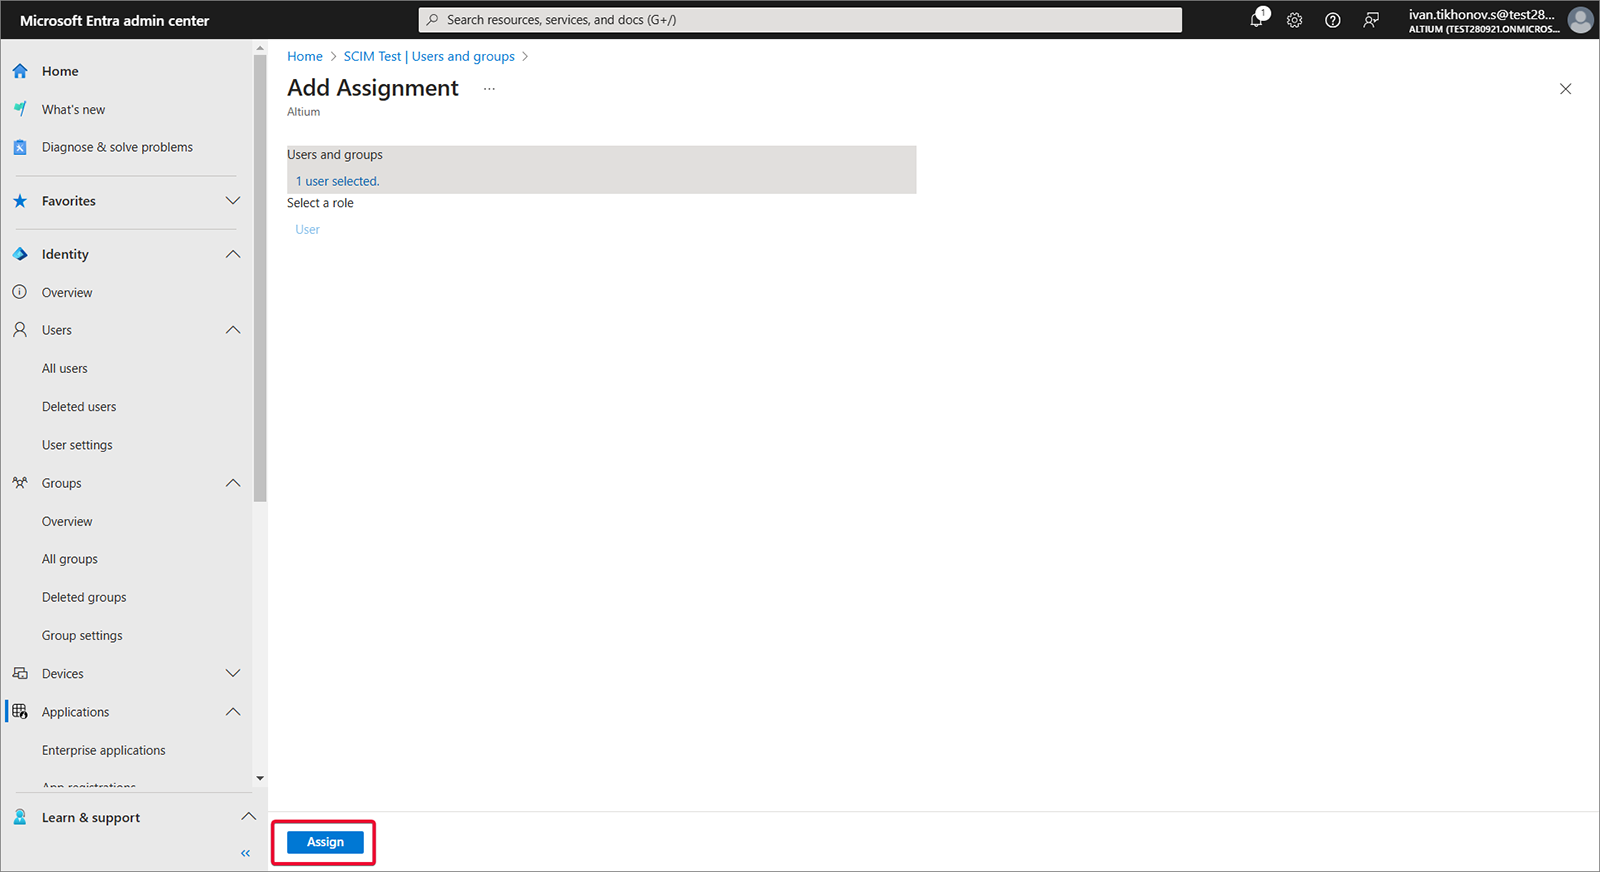
-
Selecione Single sign-on, Step 1 e, em seguida, Edit.
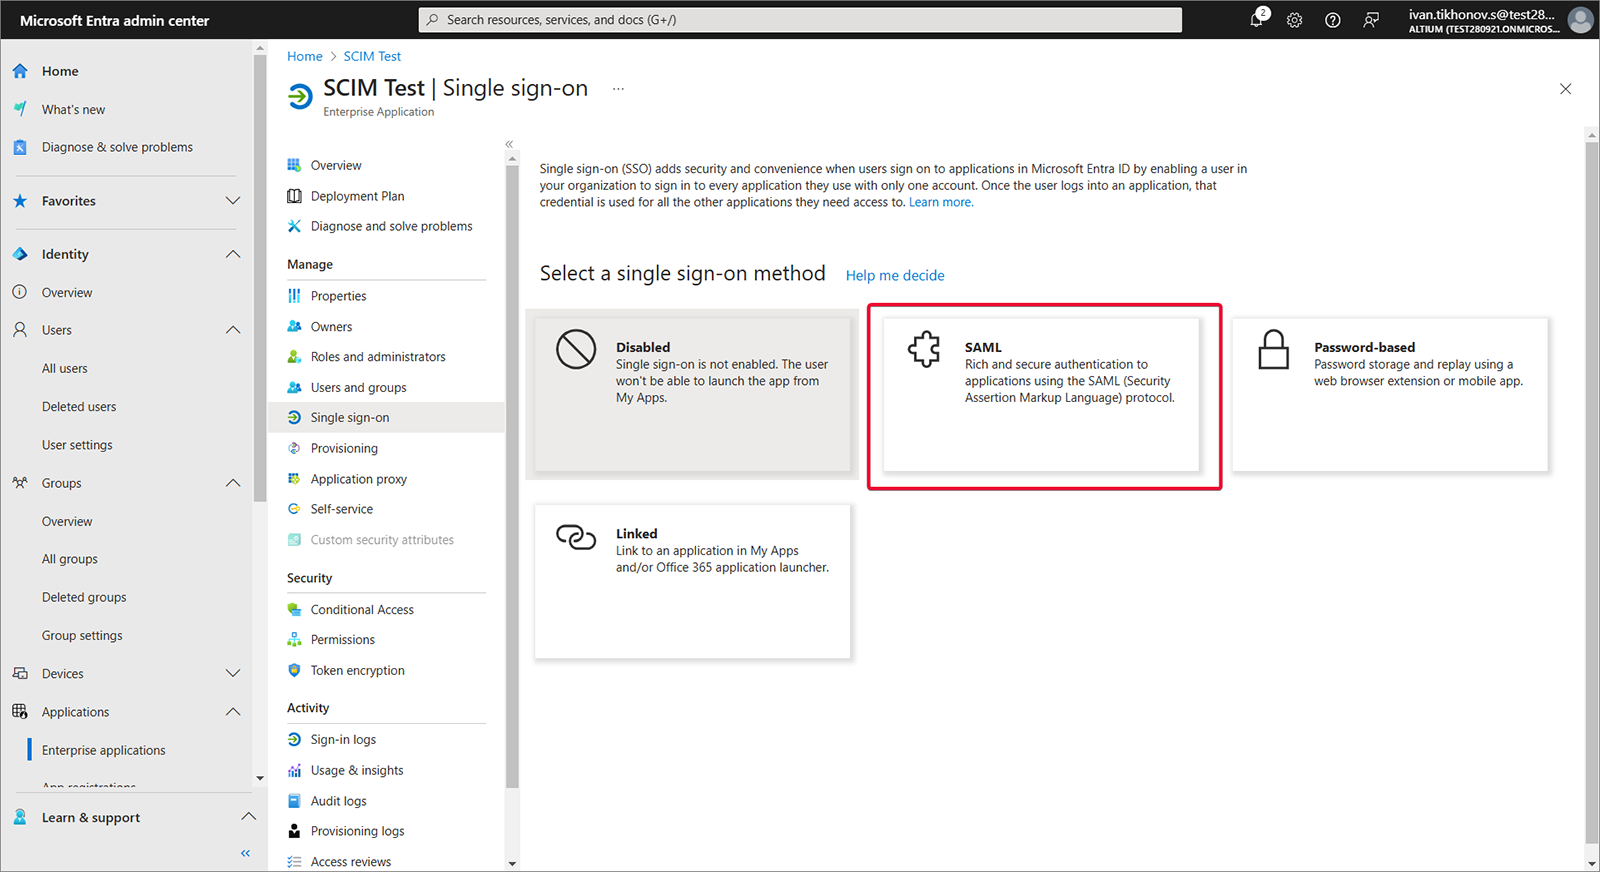
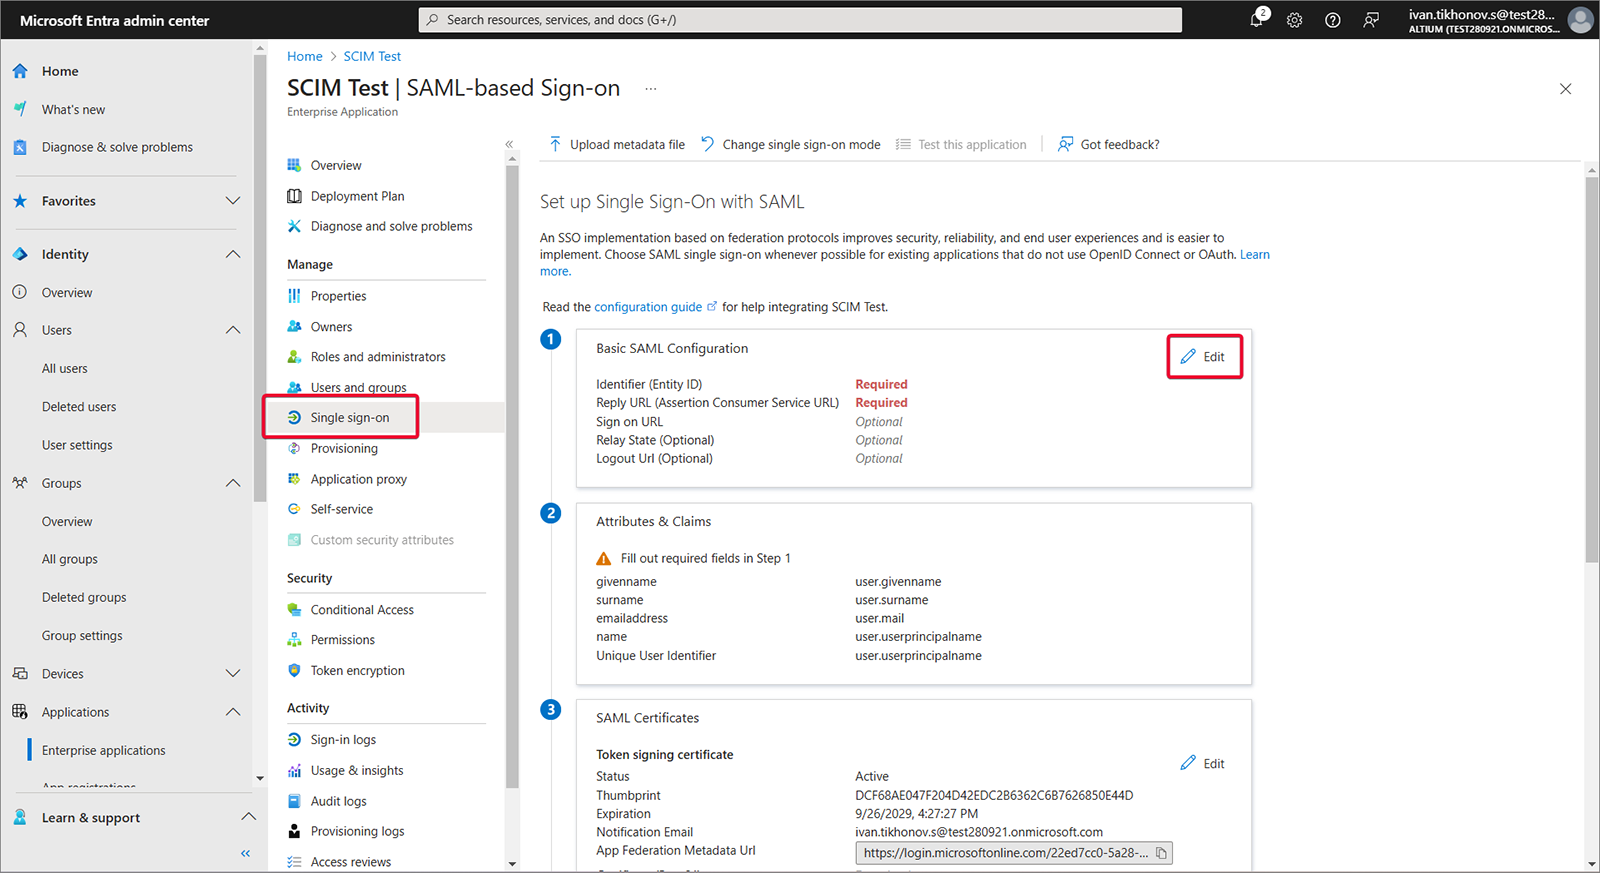
-
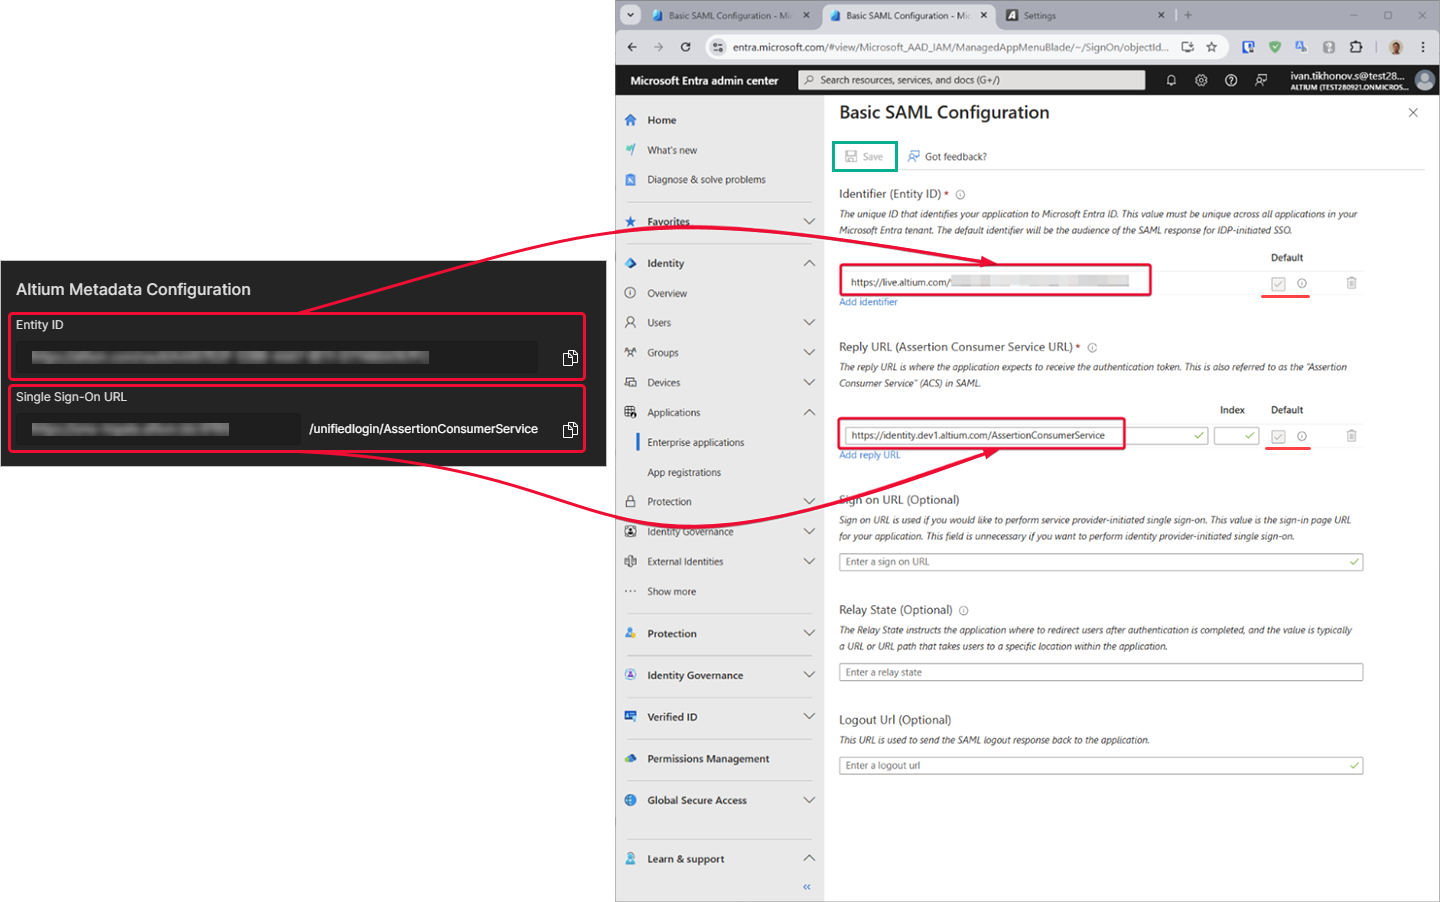
Copie (
) Entity ID e Single Sign-On URL da página Admin – Settings – Authentication da interface do Enterprise Server no navegador. Cole as strings copiadas nos campos Entity ID e Assertion Consumer Service URL na área de configuração de SAML do aplicativo Microsoft Entra. Certifique-se de que as caixas Default estejam marcadas para esses campos e salve a configuração.
-
Baixe o XML de metadados de federação criado.
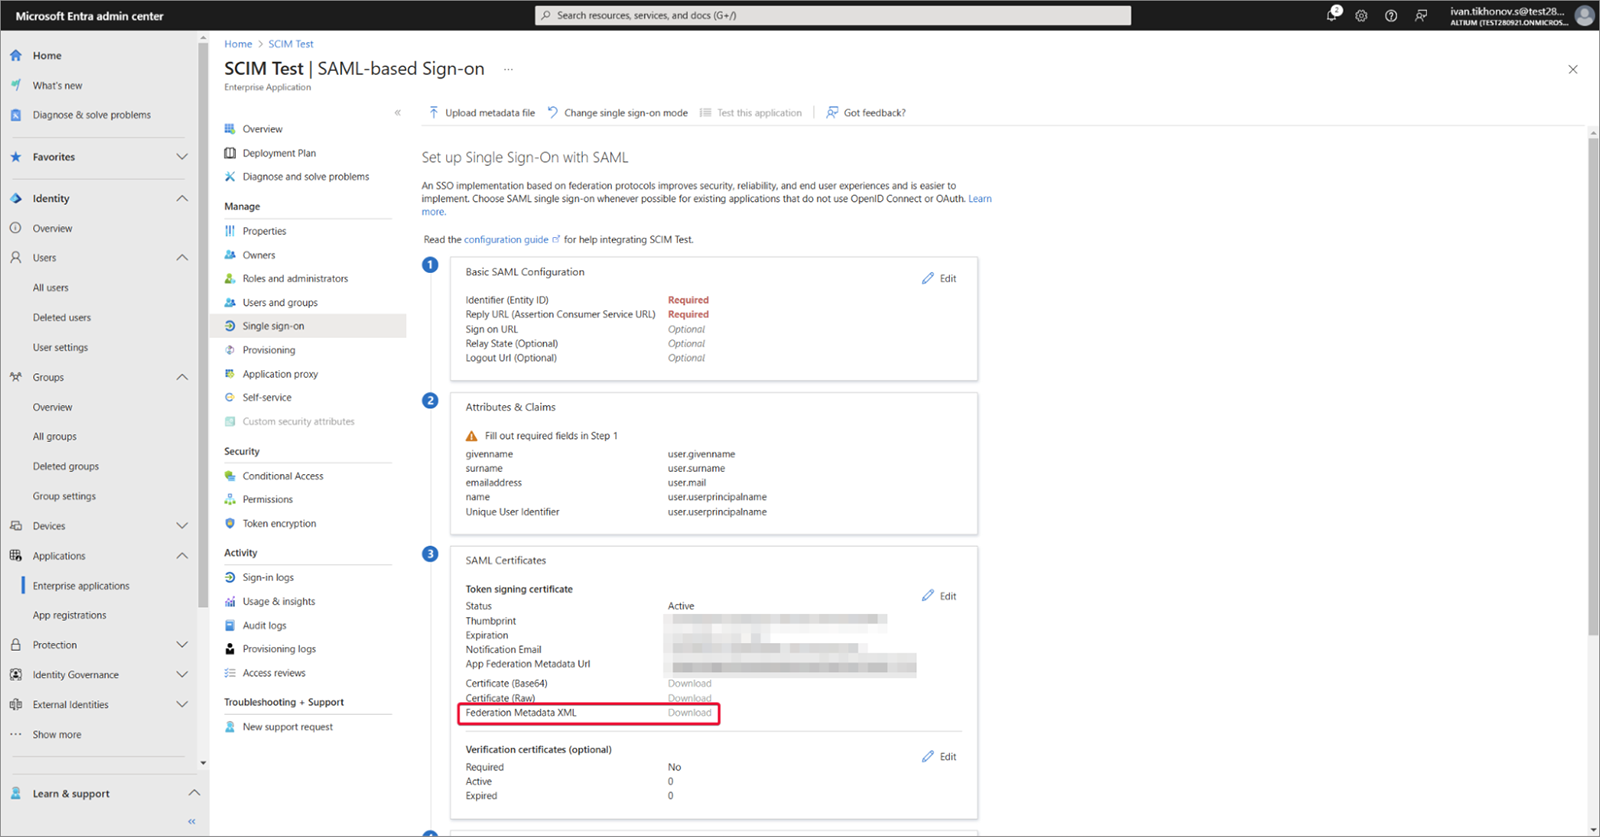
-
Carregue o XML de metadados de federação na página Admin – Settings – Authentication da interface do Enterprise Server no navegador e teste a conexão de integração SAML – veja acima.
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração com o JumpCloud como provedor de identidade.
Integração com o JumpCloud
-
Na interface do JumpCloud, selecione SSO na árvore de navegação e, em seguida, o botão Add New Application na página SSO.
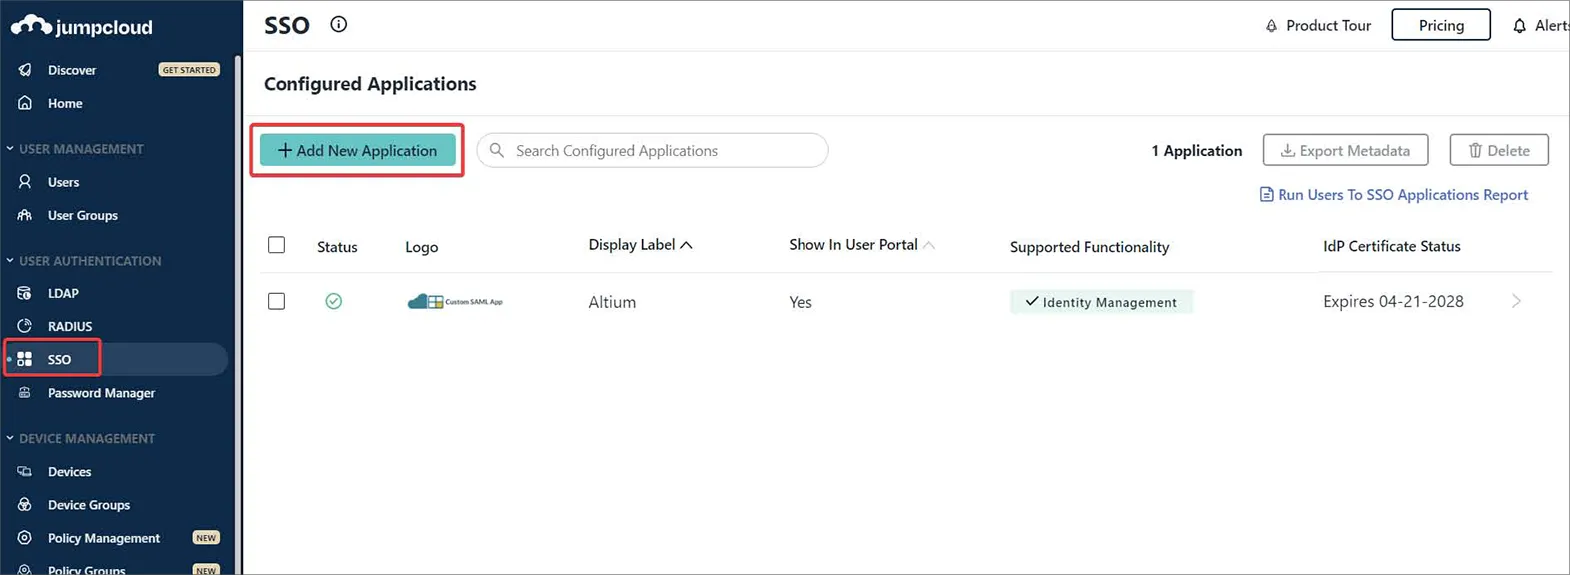
-
Digite '
saml' na pesquisa da janela de configuração para localizar e instalar o Custom SAML App.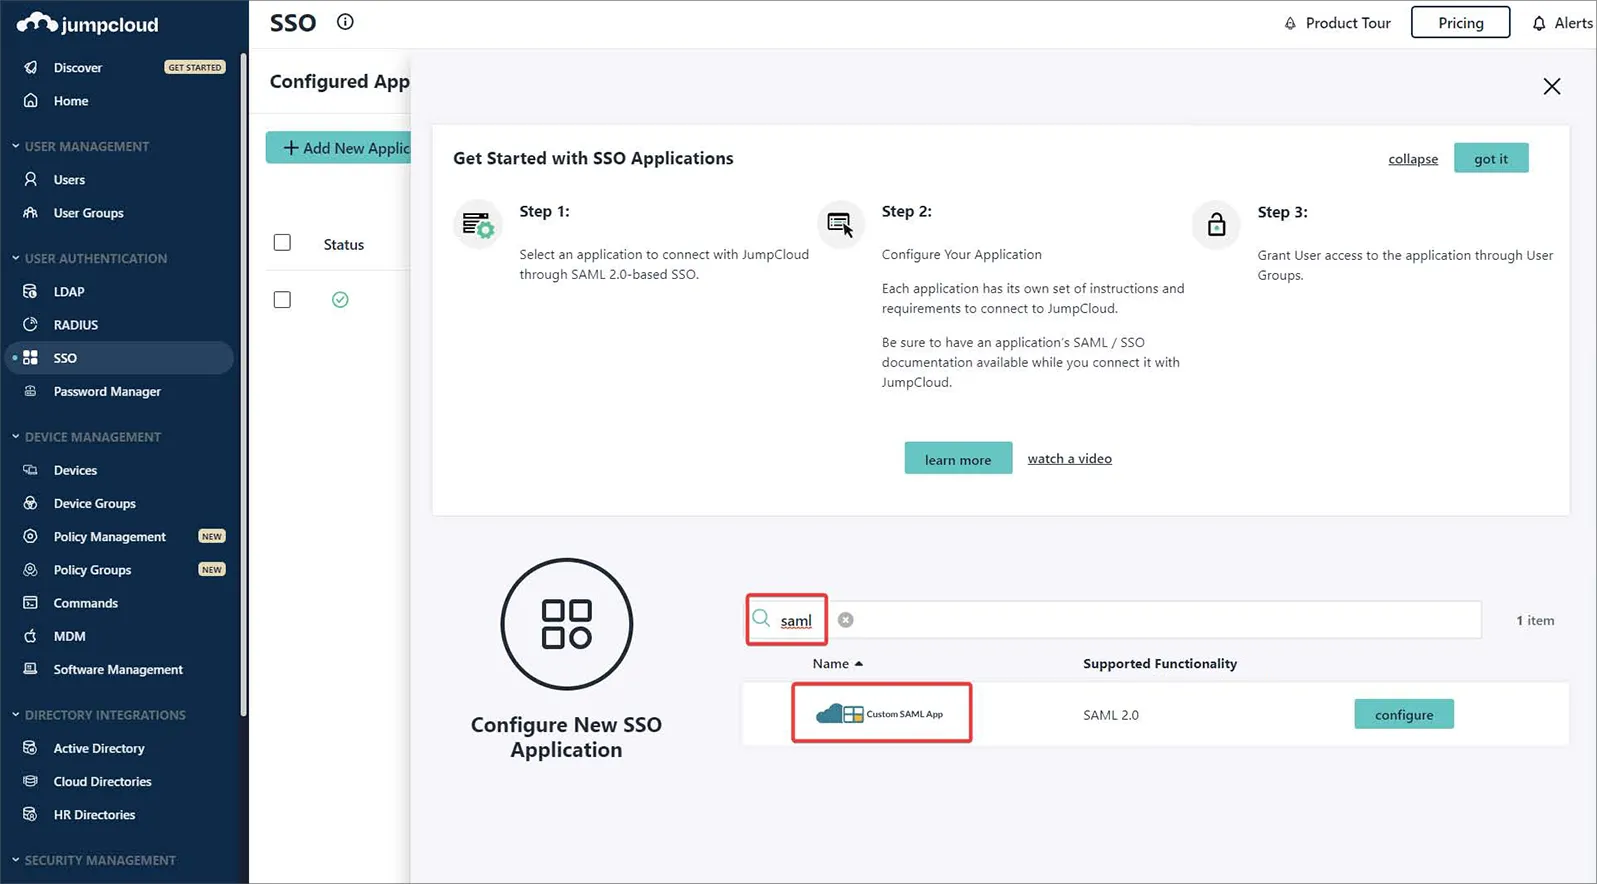
-
Dê um nome à sua instância do Custom SAML App – neste exemplo, o rótulo é
Altium.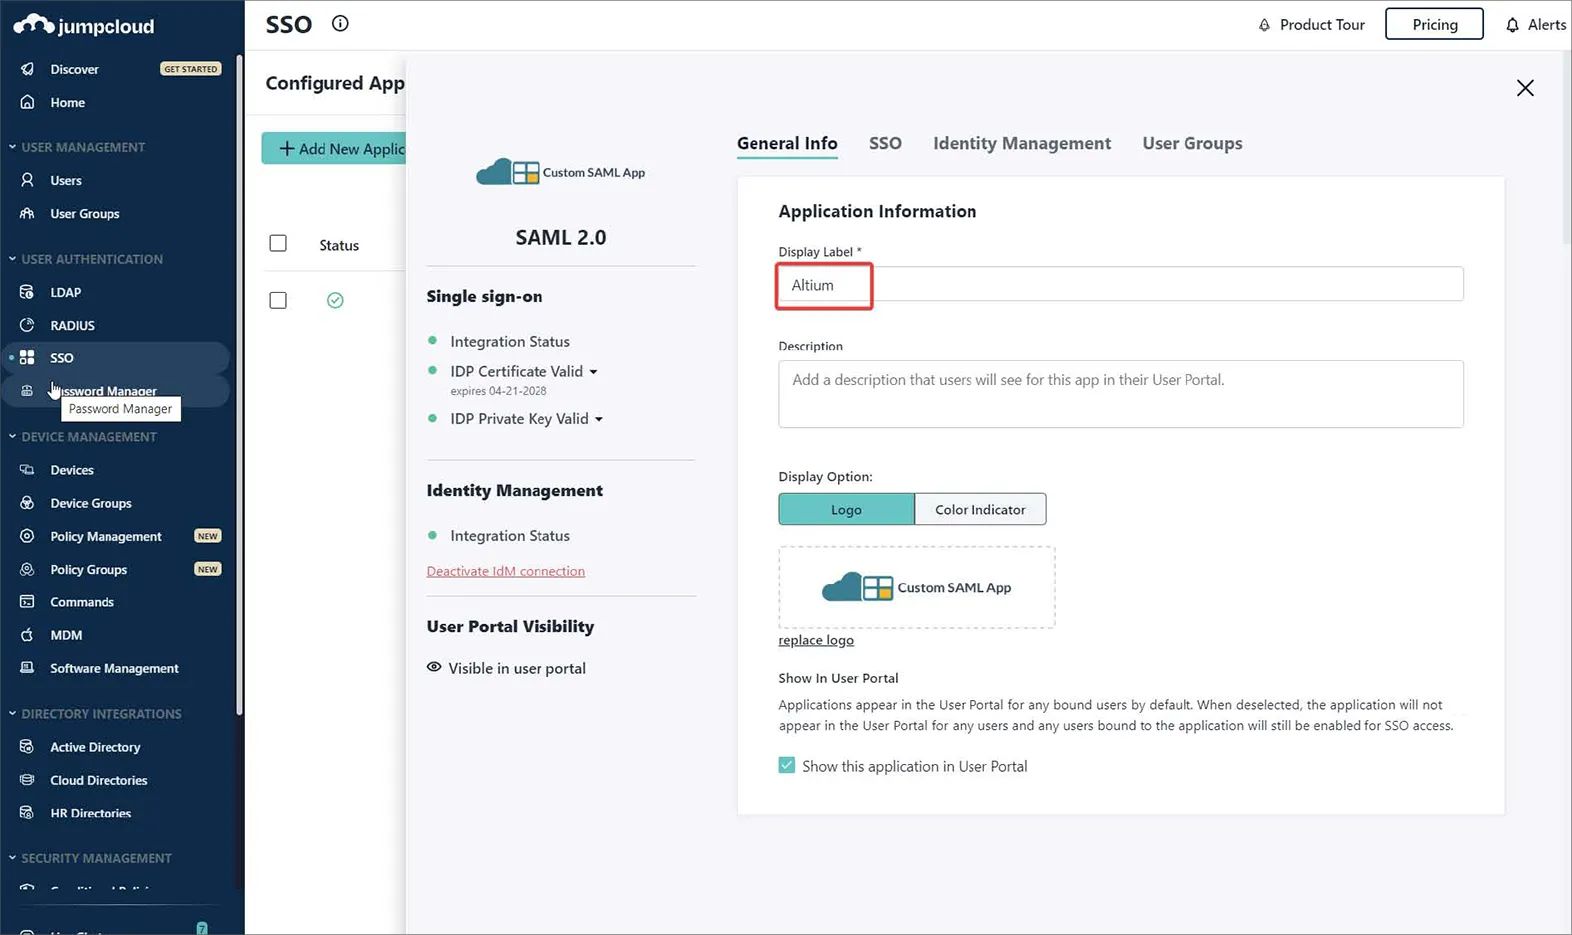
-
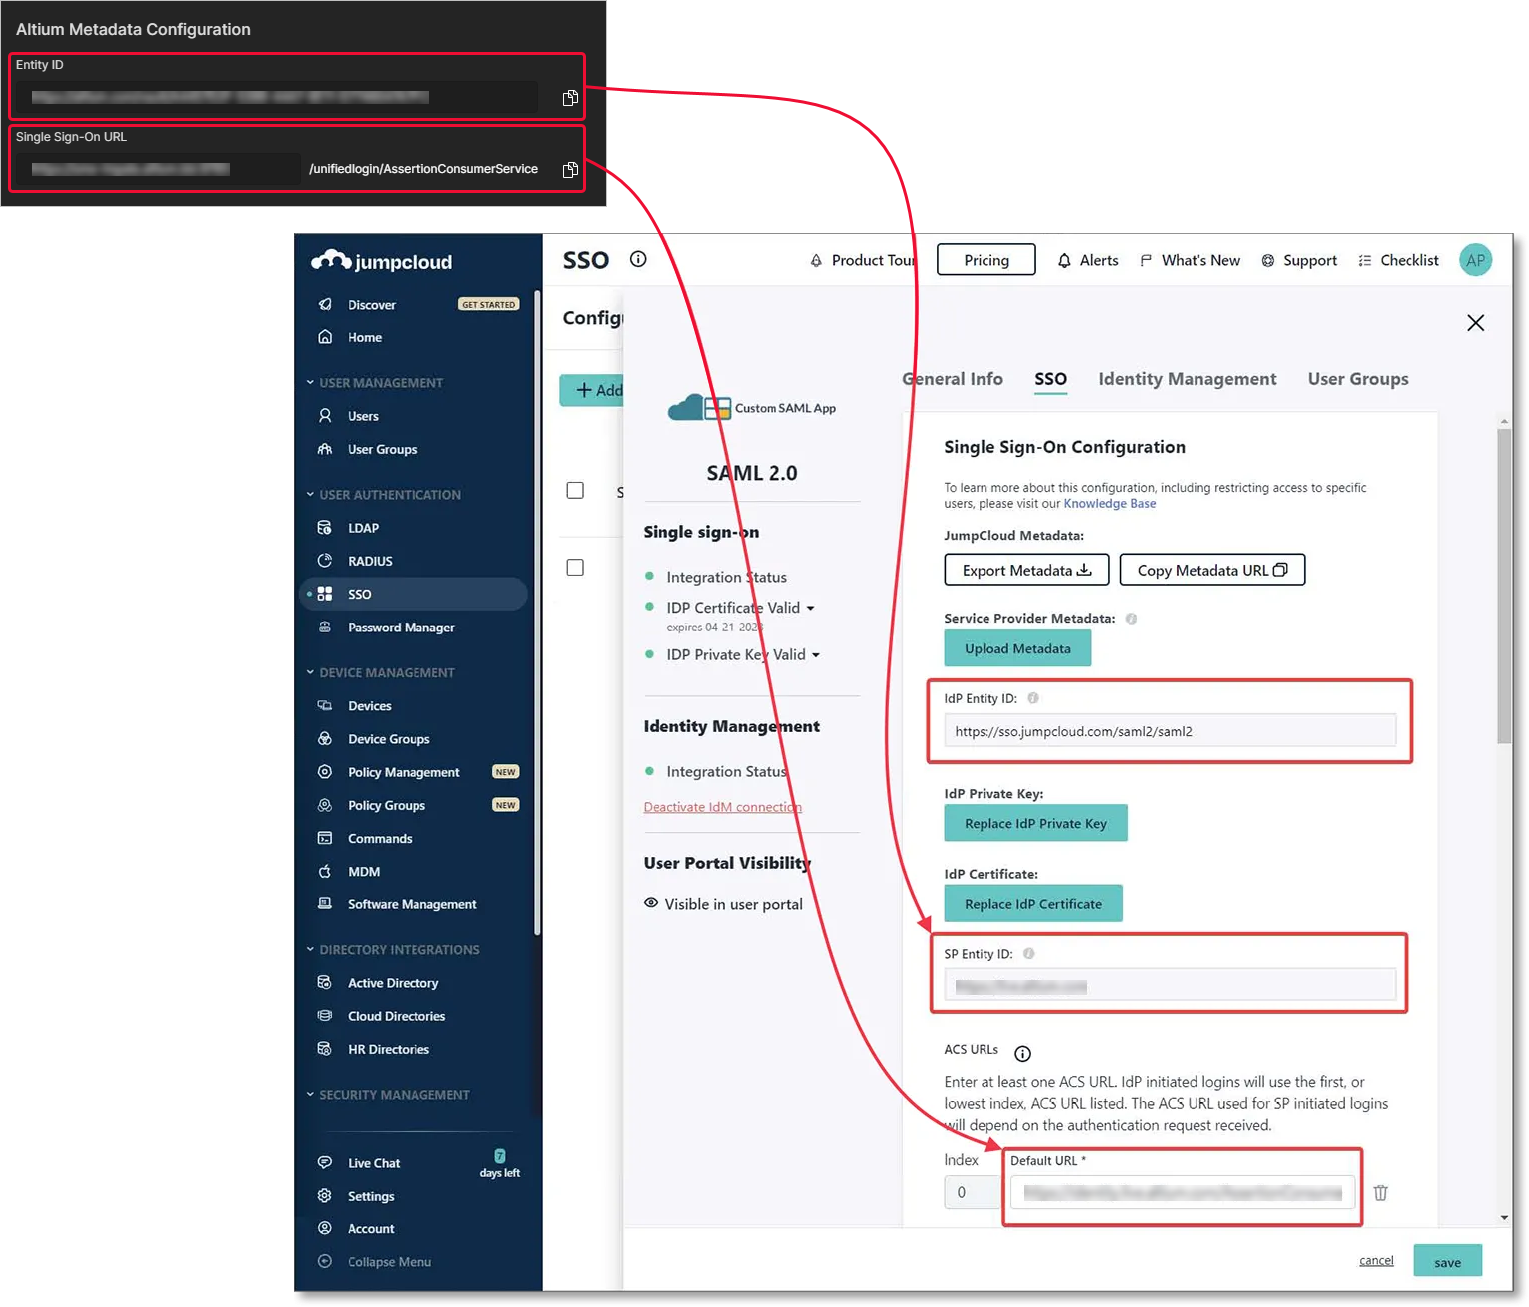
Acesse a guia SSO na interface de configuração do JumpCloud e insira as configurações de Entidade/URL da página Admin – Settings – Authentication da interface do Enterprise Server no navegador, conforme mostrado.
-
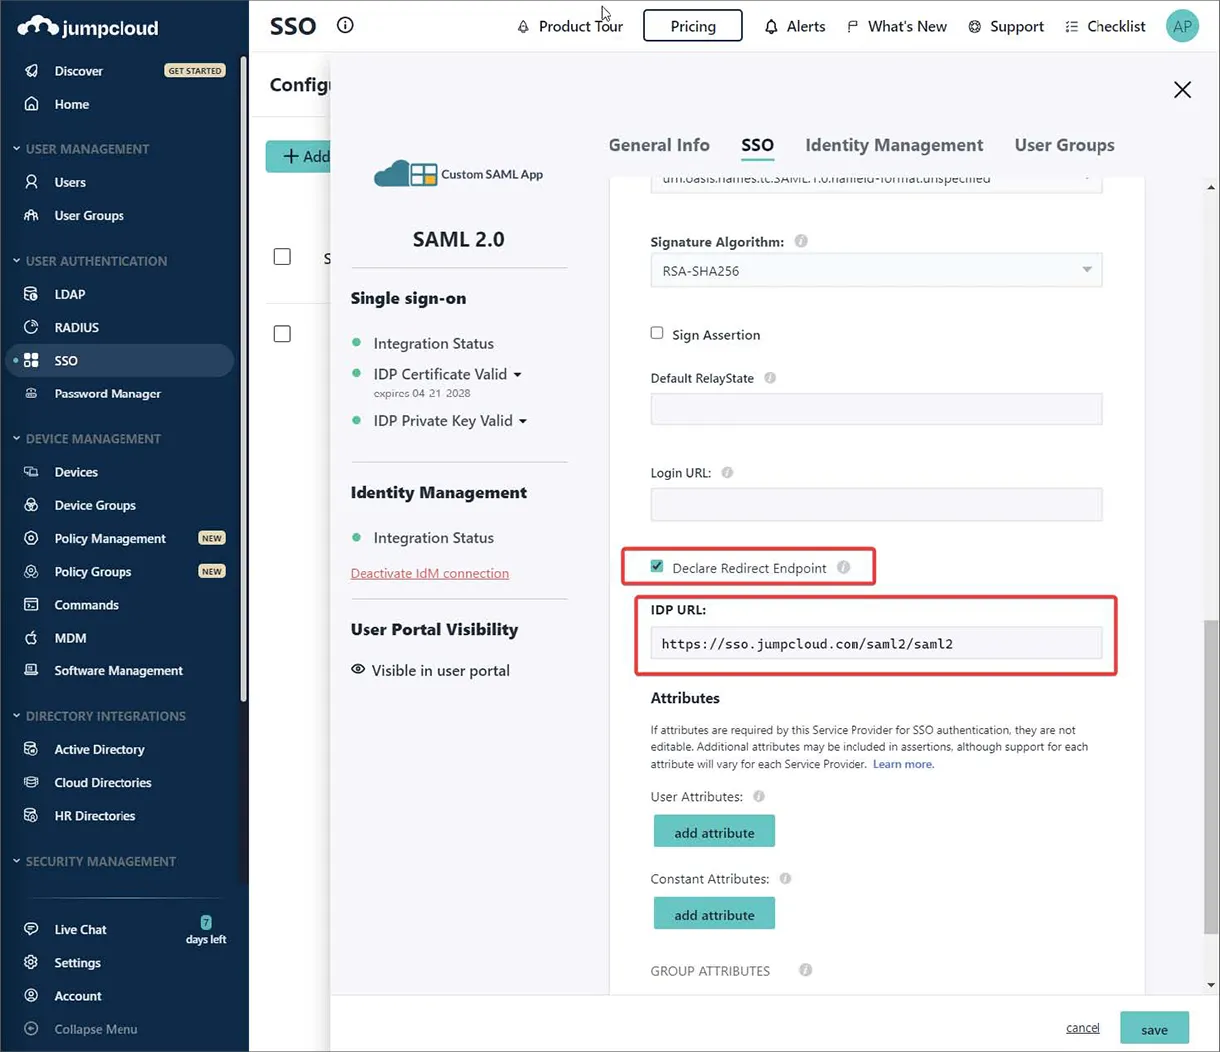
Insira o endpoint IDP URL do JumpCloud e habilite a opção Declare Redirect Endpoint.
-
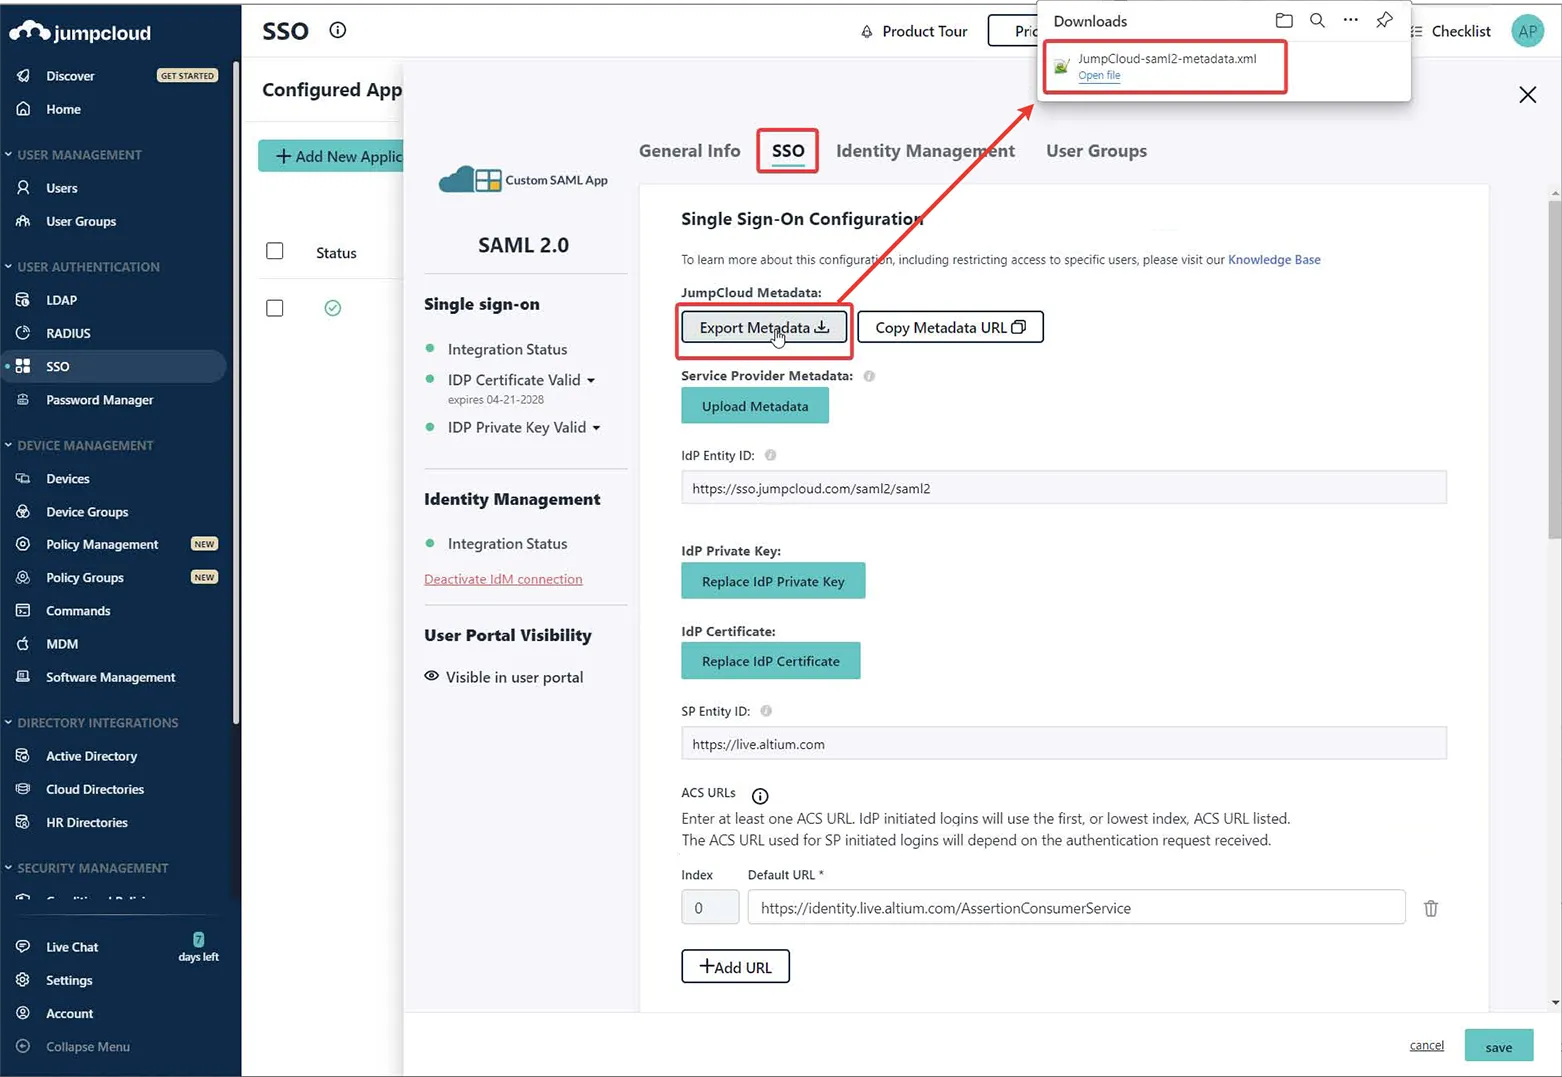
Use a opção Export Metadata para baixar o arquivo XML de metadados SAML resultante.
-
Carregue o arquivo XML de metadados na página Admin – Settings – Authentication da interface do Enterprise Server no navegador e teste a conexão de integração SAML – veja acima.
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração com o Microsoft Administrative Domain Federated Services (AD FS) como provedor de identidade.
Integração com o Microsoft AD FS
-
Abra o aplicativo AD FS Management (geralmente Start → Windows Administrative Tools → AD FS Management).
-
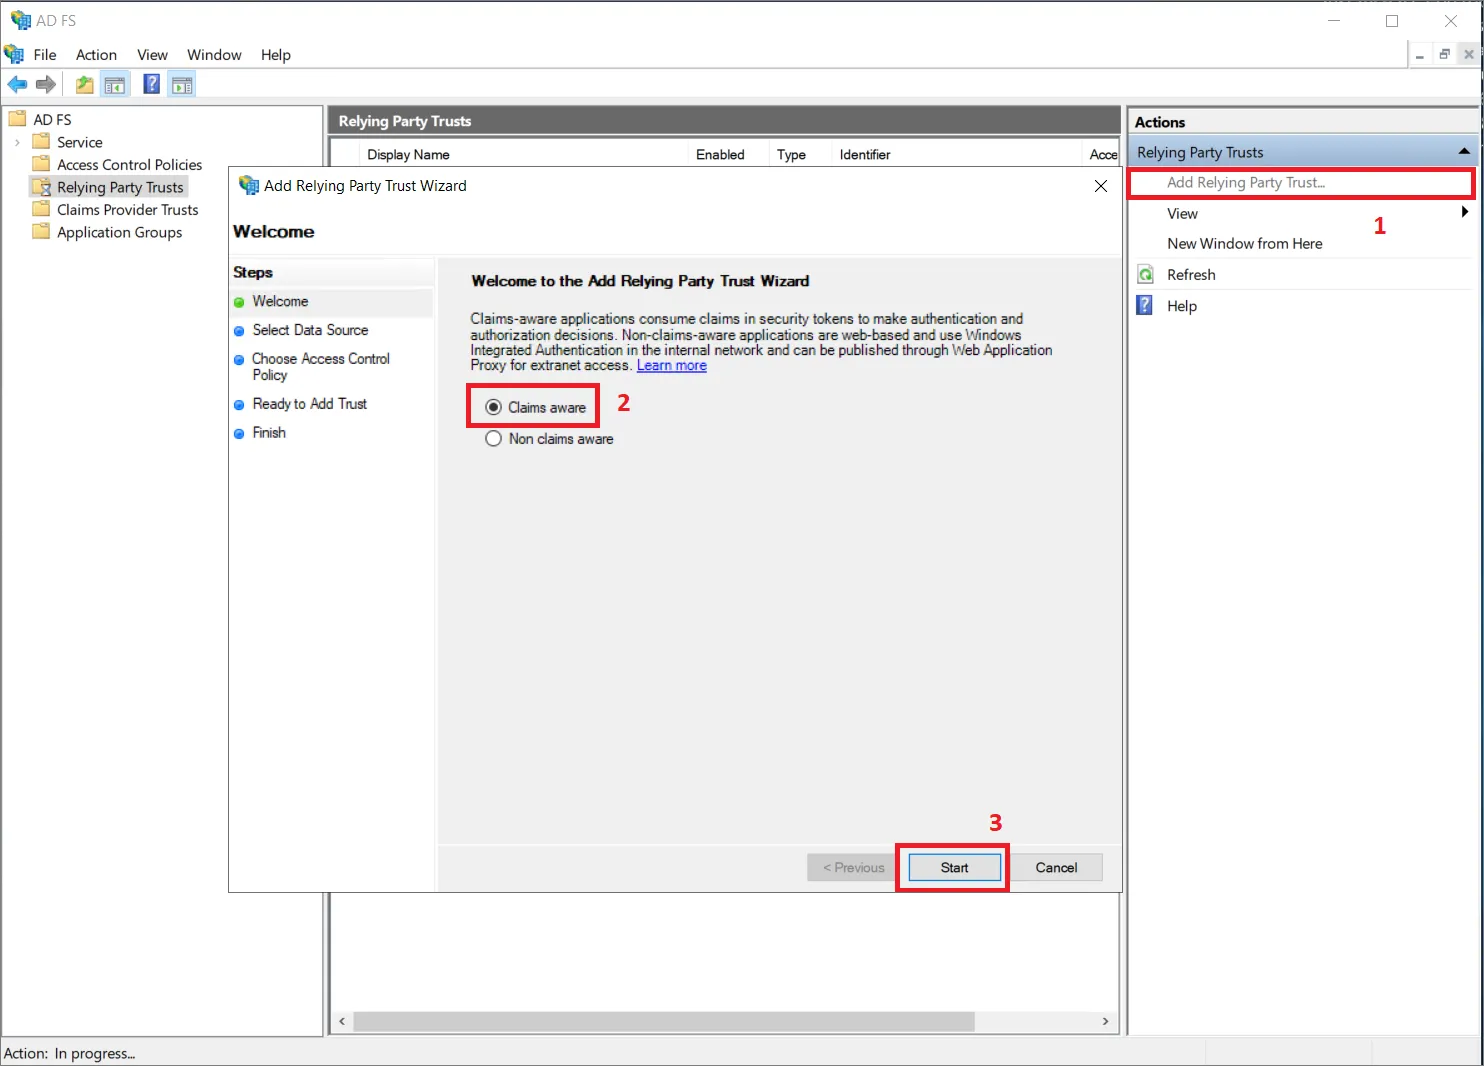
Acesse Relying Party Trusts e clique na opção Add Relying Party Trust... (1).
-
Na janela pop-up, certifique-se de selecionar Claims aware (2) e clique em Start (3).
-
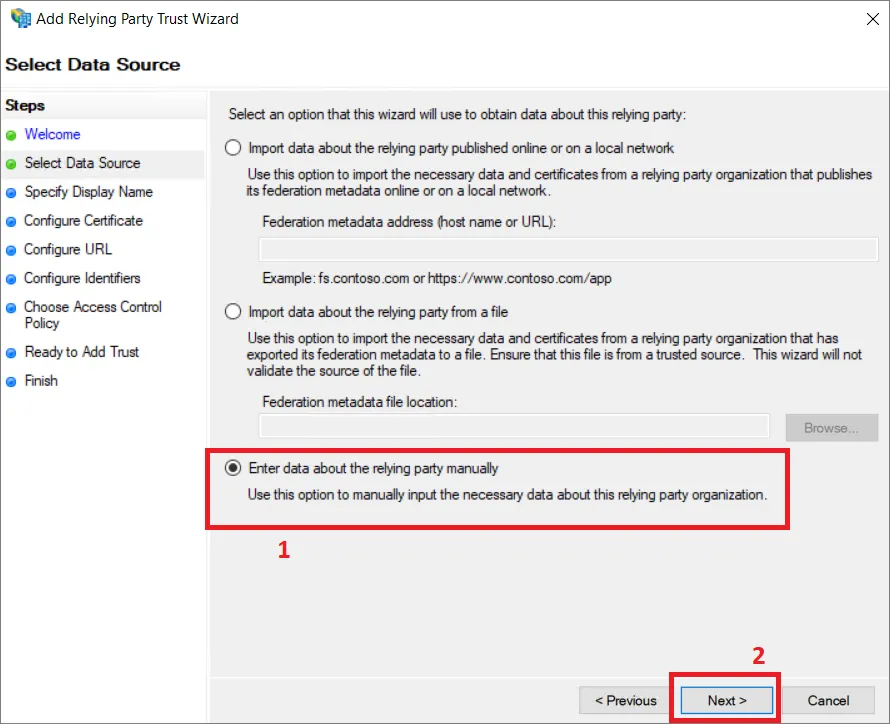
Na etapa Select Data Source, selecione Enter data about the relying party manually (1) e clique em Next (2).
-
Forneça um nome de exibição para a relação de confiança. Este exemplo usa
AltiumLivecomo nome de exibição.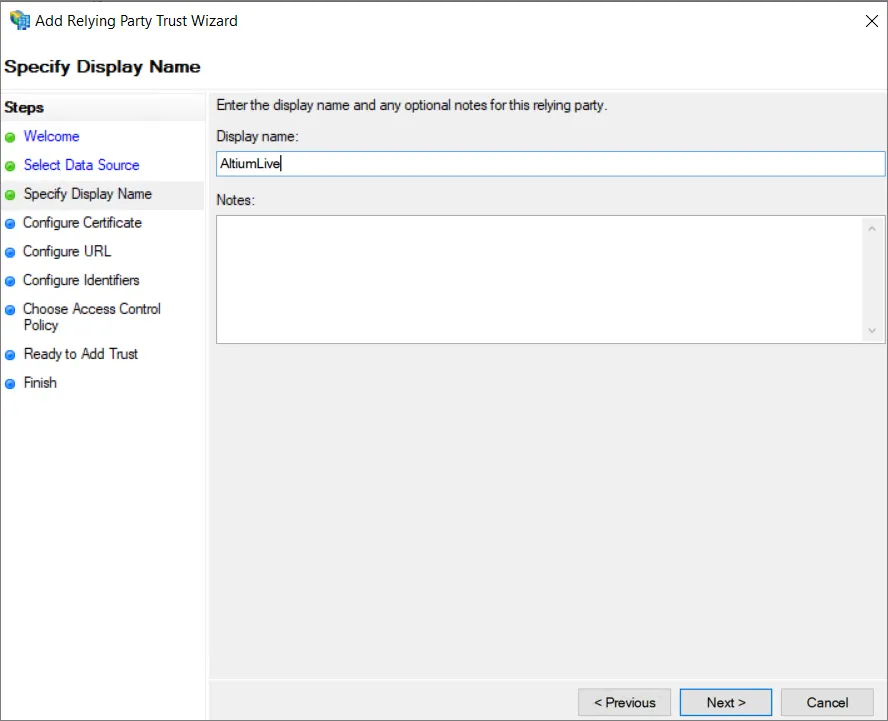
-
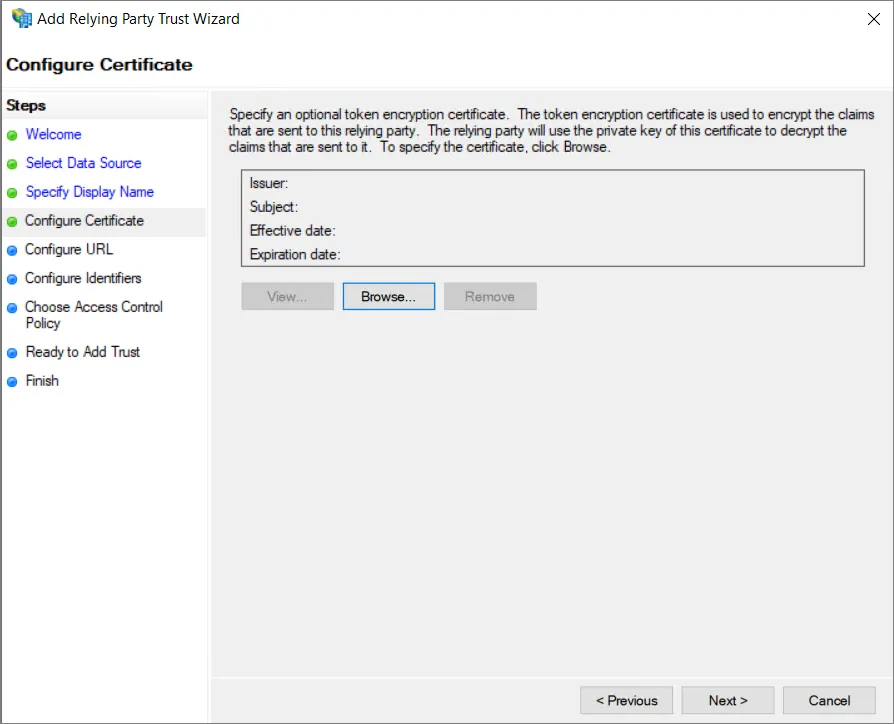
Dependendo da sua configuração de segurança, você pode especificar um certificado opcional de criptografia de token. Para os fins deste guia, não usaremos um.
-
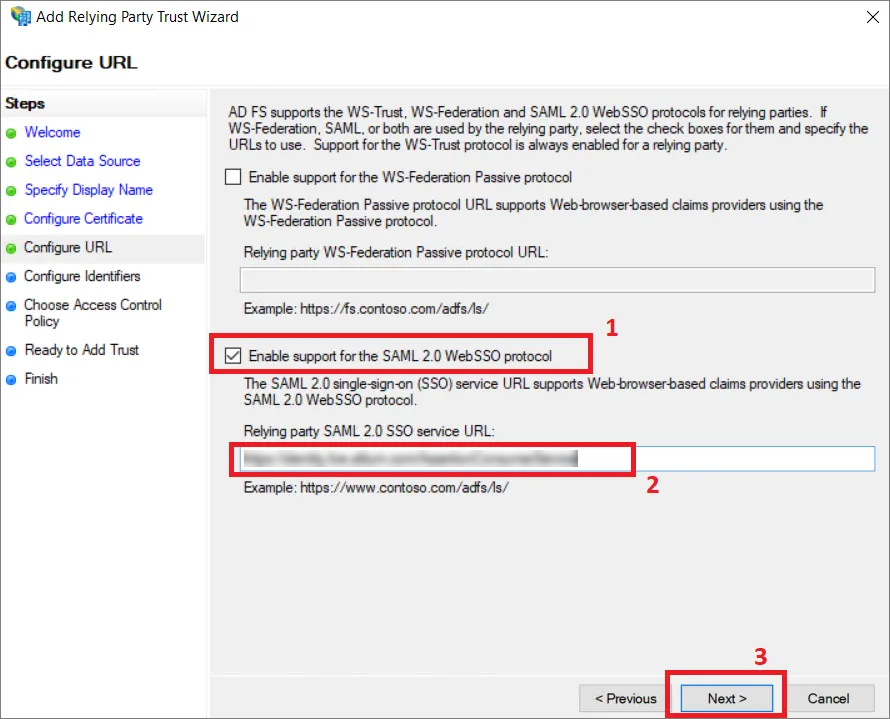
Na etapa Configure URL, certifique-se de selecionar a opção Enable support for the SAML 2.0 WebSSO protocol (1) e insira Single Sign-On URL, copiado da página Admin – Settings – Authentication da interface do Enterprise Server no navegador, no campo Relying party SAML 2.0 SSO service URL: (2). Clique em Next (3).
-
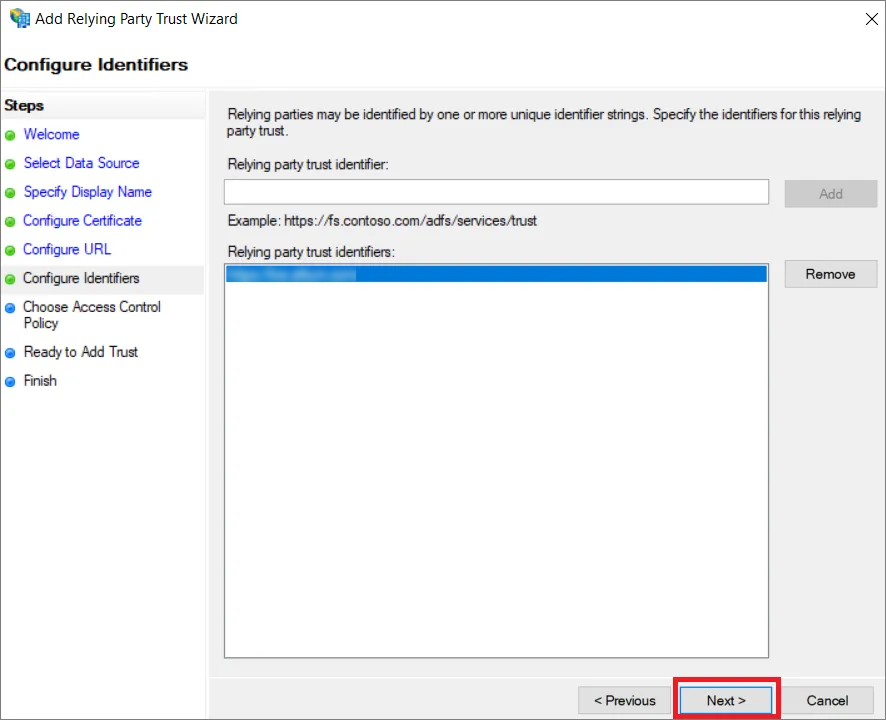
Na etapa Configure Identifiers, forneça um identificador para esta relação de confiança no campo de entrada (1). O identificador deve ser obtido da entrada Entity ID, localizada na região Altium Metadata Configuration da página Admin – Settings – Authentication da interface do Enterprise Server no navegador. Certifique-se de clicar no botão Add (2).
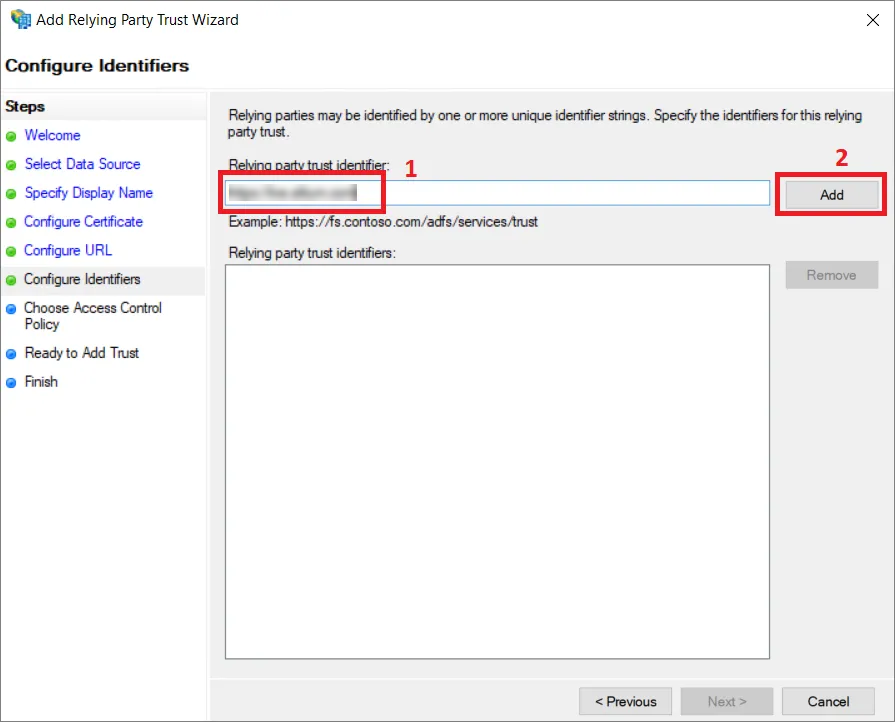
O resultado deve ser semelhante ao mostrado a seguir. Clique em Next.
-
Dependendo da sua configuração de segurança, você pode escolher políticas opcionais de controle de acesso na próxima etapa. Neste exemplo, não selecionaremos nenhuma política adicional e continuaremos com a opção
Permit everyone.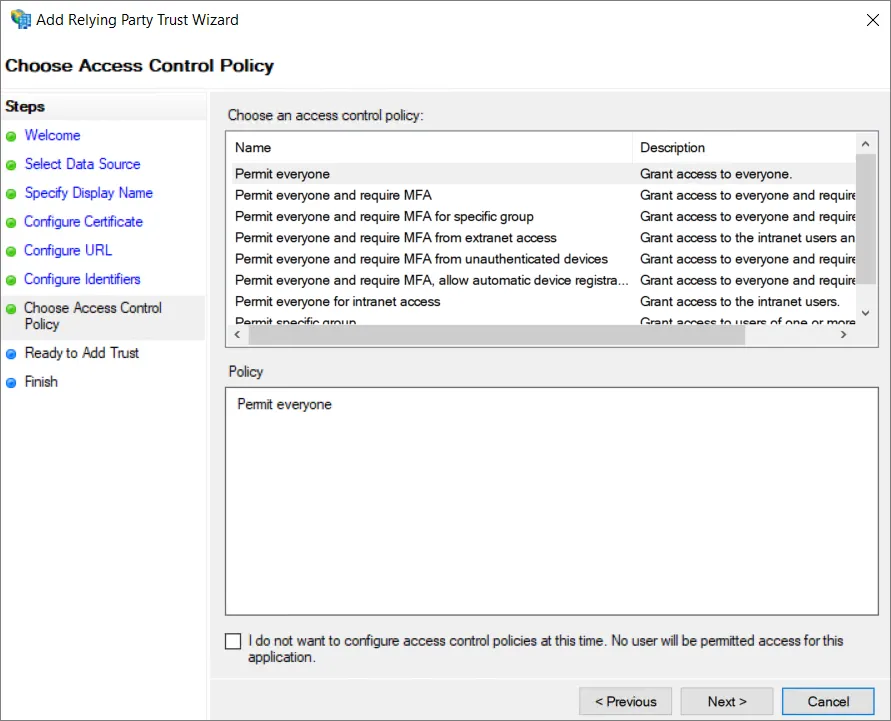
-
Revise a configuração e selecione Next.
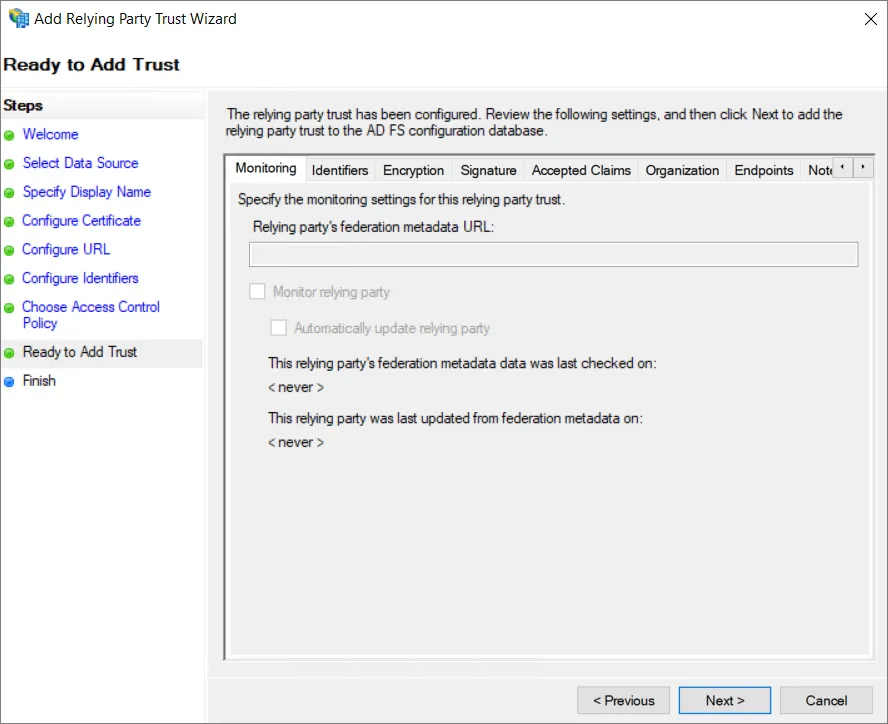
-
Nem todas as configurações estão disponíveis durante a configuração da relação de confiança. Para permitir que
SHA-1seja usado como algoritmo de hash seguro, clique com o botão direito do mouse no nome do Relying Party Trust que você acabou de adicionar e selecione Properties.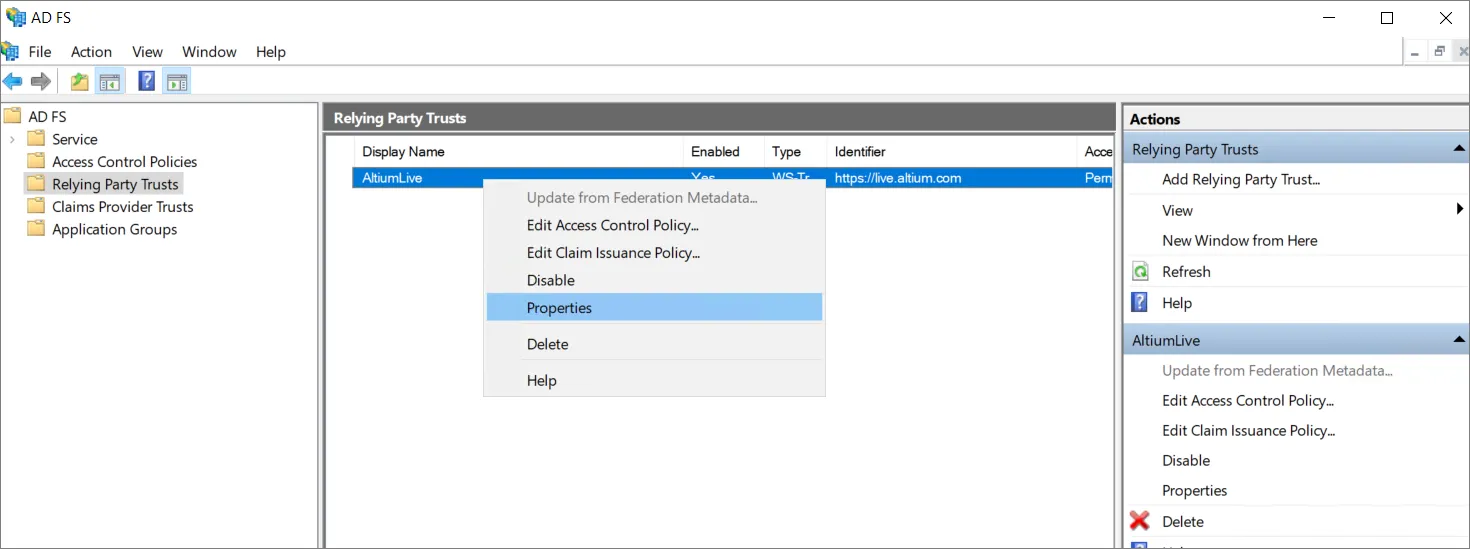
-
Na janela de propriedades, selecione a guia Advanced (1) e defina
SHA-1como o algoritmo de hash seguro (2). Clique em OK para salvar as alterações.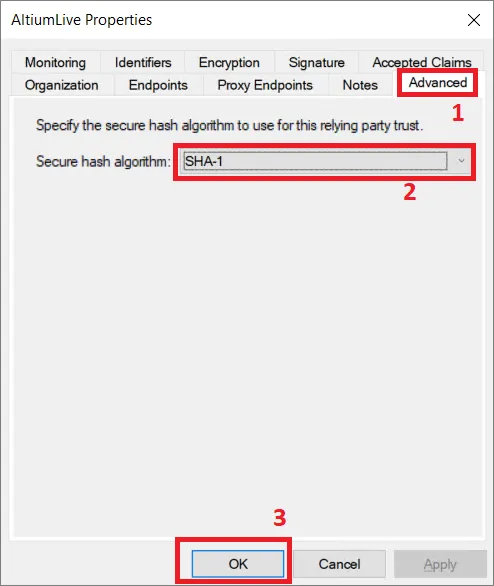
-
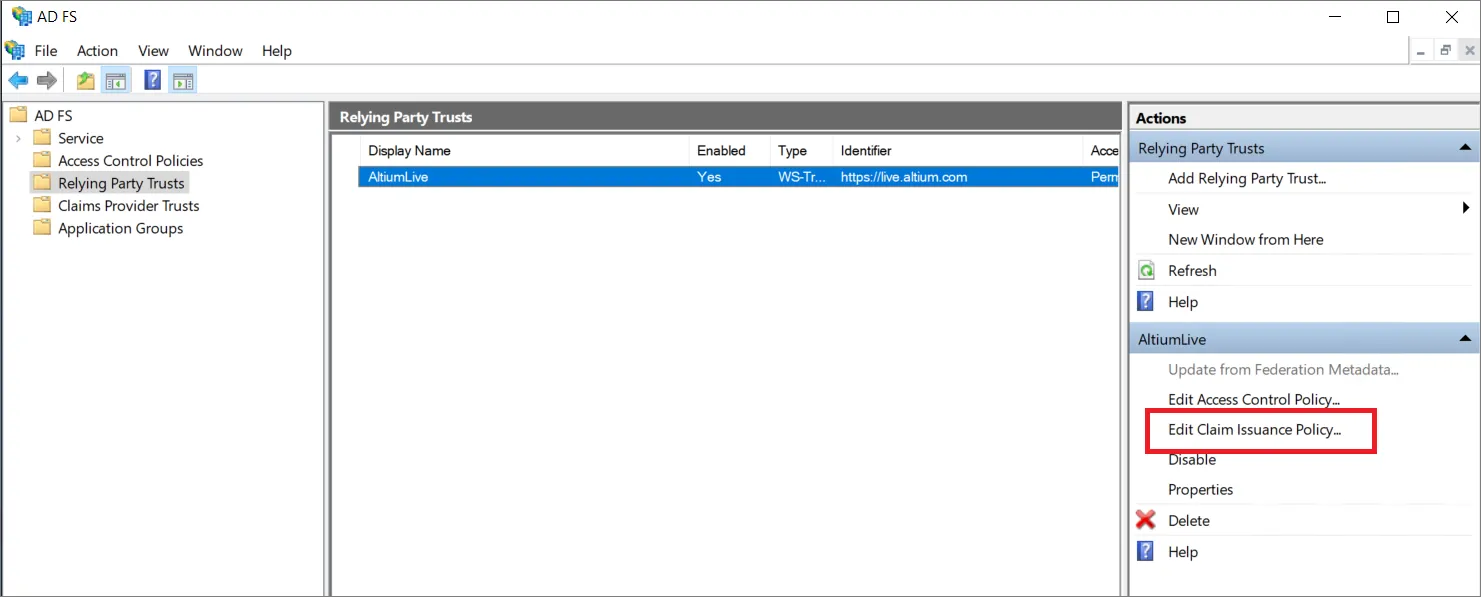
De volta à janela de gerenciamento do AD FS, selecione a relação de confiança de terceira parte confiável que você adicionou e selecione a opção Edit Claim Issuance Policy....
-
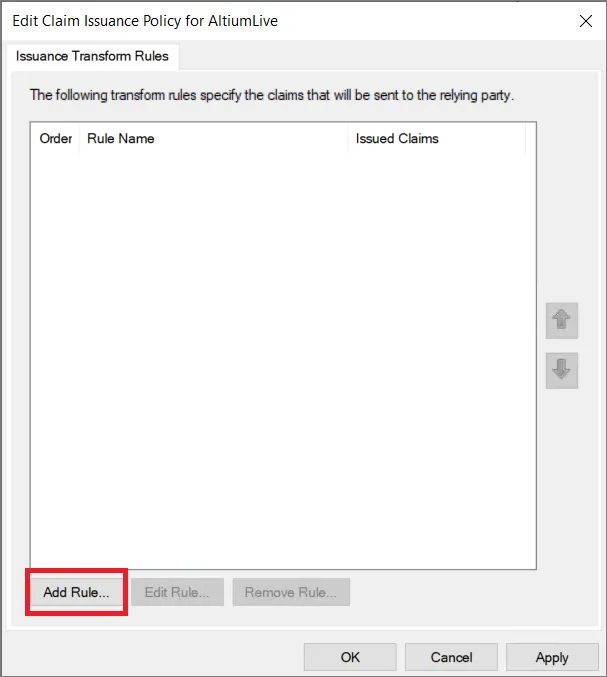
Na janela Edit Claim Issuance Policy, selecione Add Rule...
-
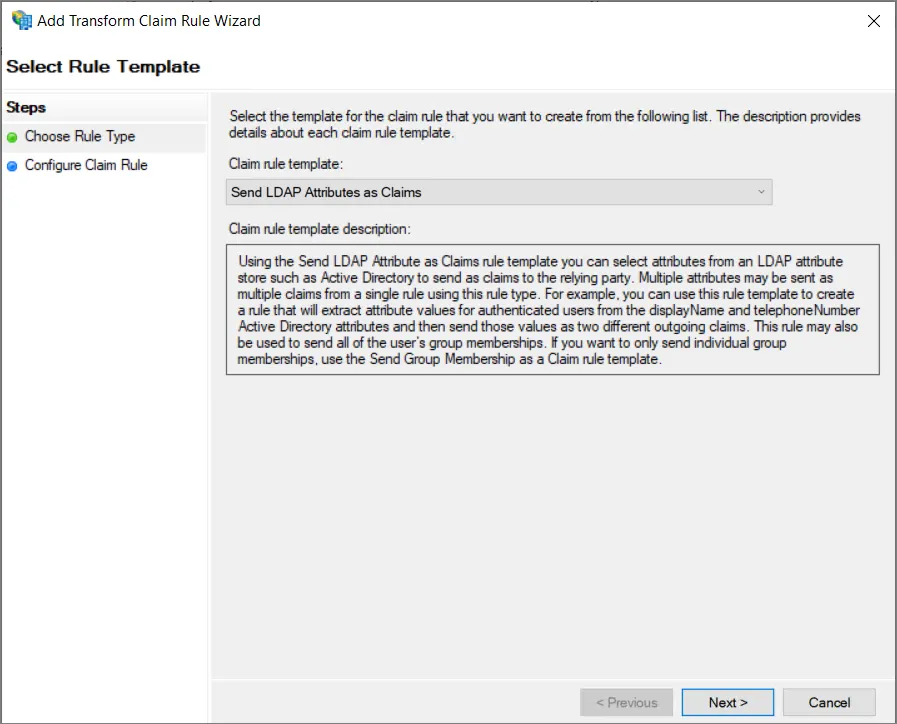
Na etapa Choose Rule Type do assistente, certifique-se de que Send LDAP Attributes as Claims esteja selecionado e clique em Next.
-
Forneça um Claim rule name (1), selecione
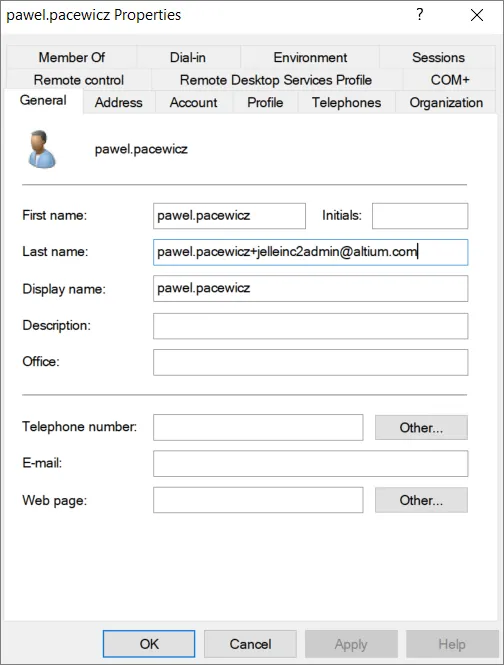
Active Directorycomo o Attribute store (2) e selecione um LDAP Attribute (3) do ID que contém o nome de usuário do usuário do Enterprise Server. Esse atributo deve ser mapeado para Name ID no Outgoing Claim Type (3). Clique em Finish (4).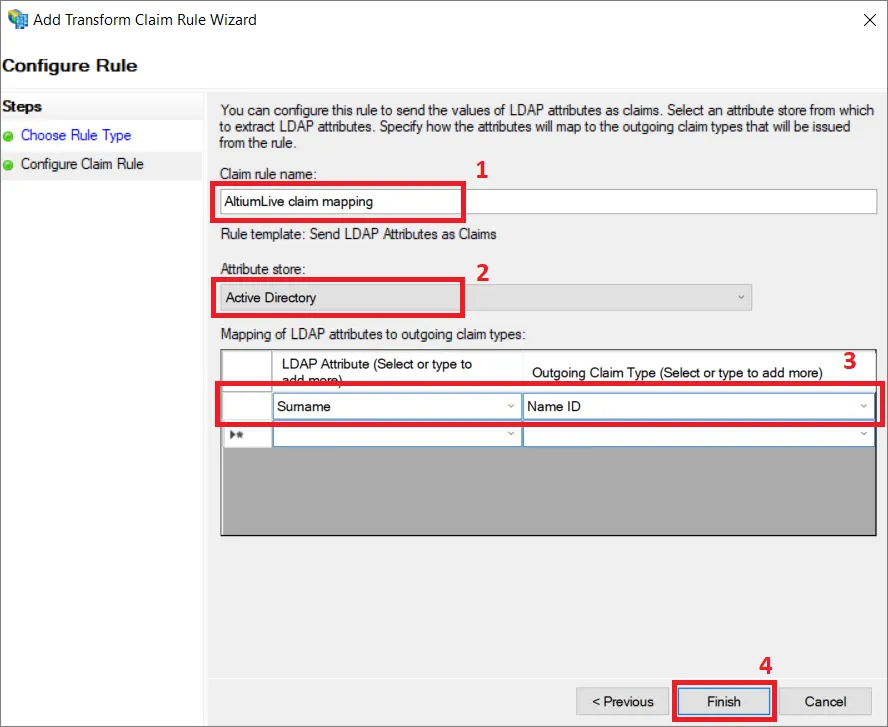
-
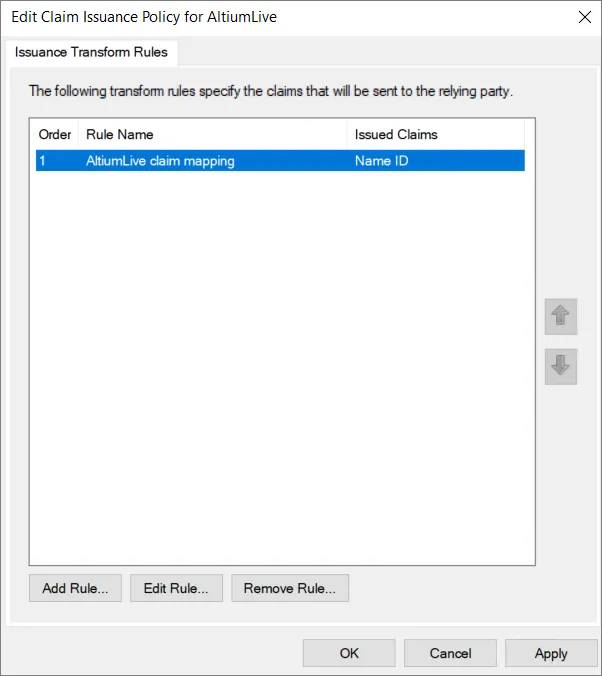
Certifique-se de salvar a política de emissão de declarações clicando em OK.
-
Baixe o arquivo
FederationMetadata.xmldo servidor apropriado. -
Carregue o arquivo XML de metadados na página Admin – Settings – Authentication da interface do navegador do Enterprise Server e, em seguida, teste a conexão de integração SAML – veja acima.
Expanda a seção recolhível abaixo para ver um exemplo passo a passo do processo de integração com o AWS IAM Identity Center como provedor de identidade:
Integração com o AWS IAM Identity Center
-
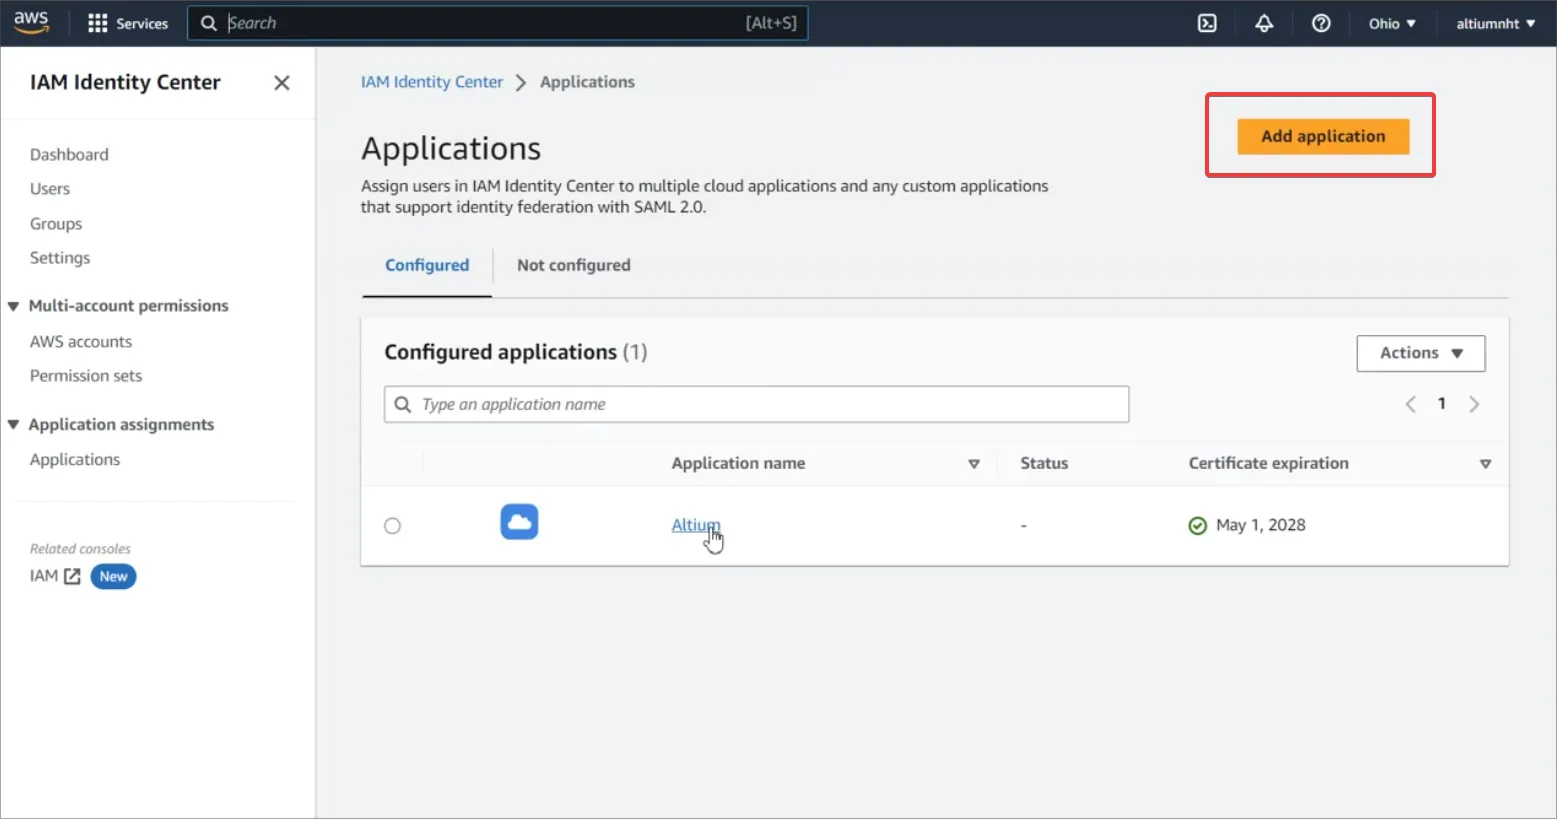
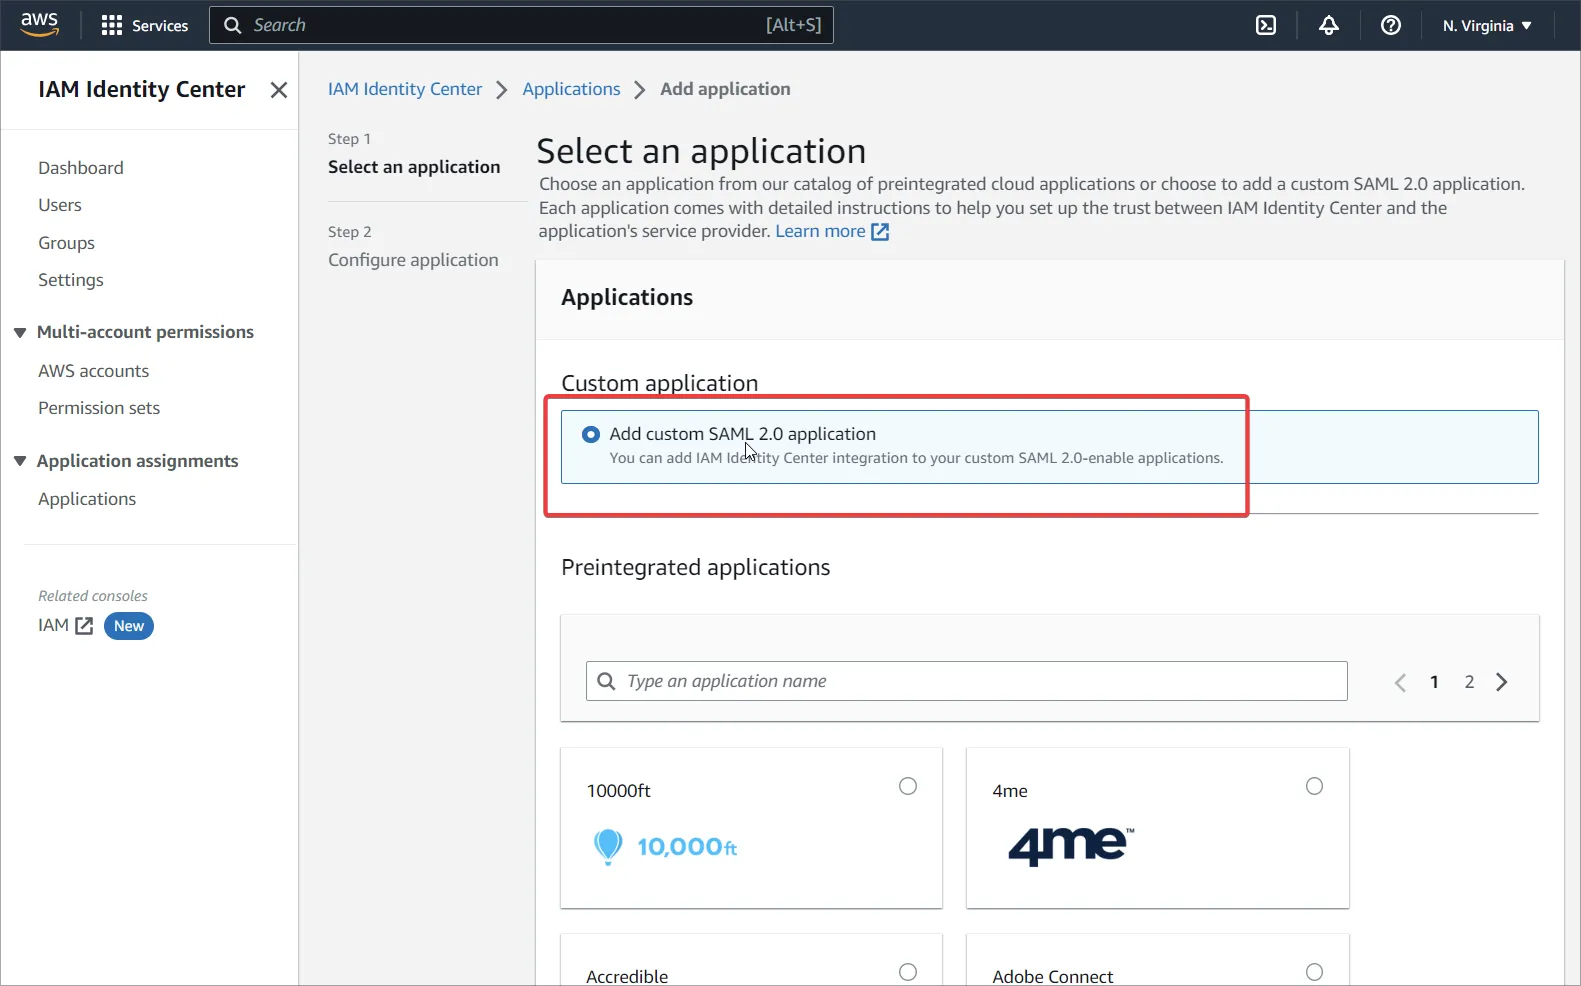
Acesse o IAM Identity Center e adicione um aplicativo SAML 2.0 personalizado (Add Application).
-
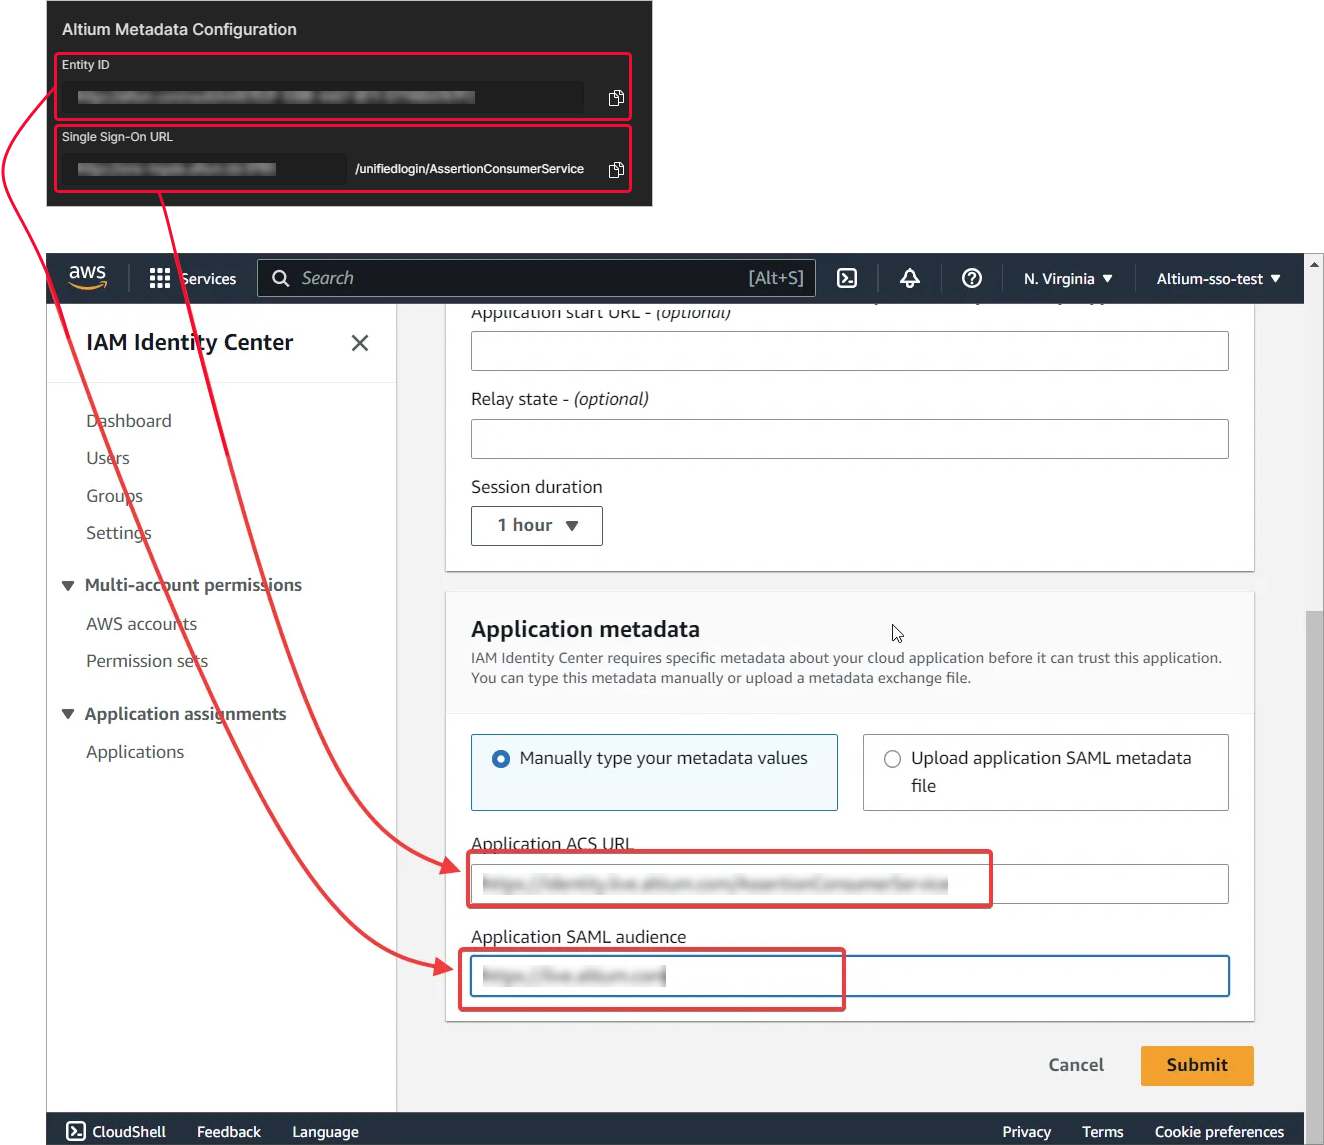
Preencha as configurações de URL de metadados da AWS com os dados da sua página de SSO da Altium. Confirme as configurações com Submit.
-
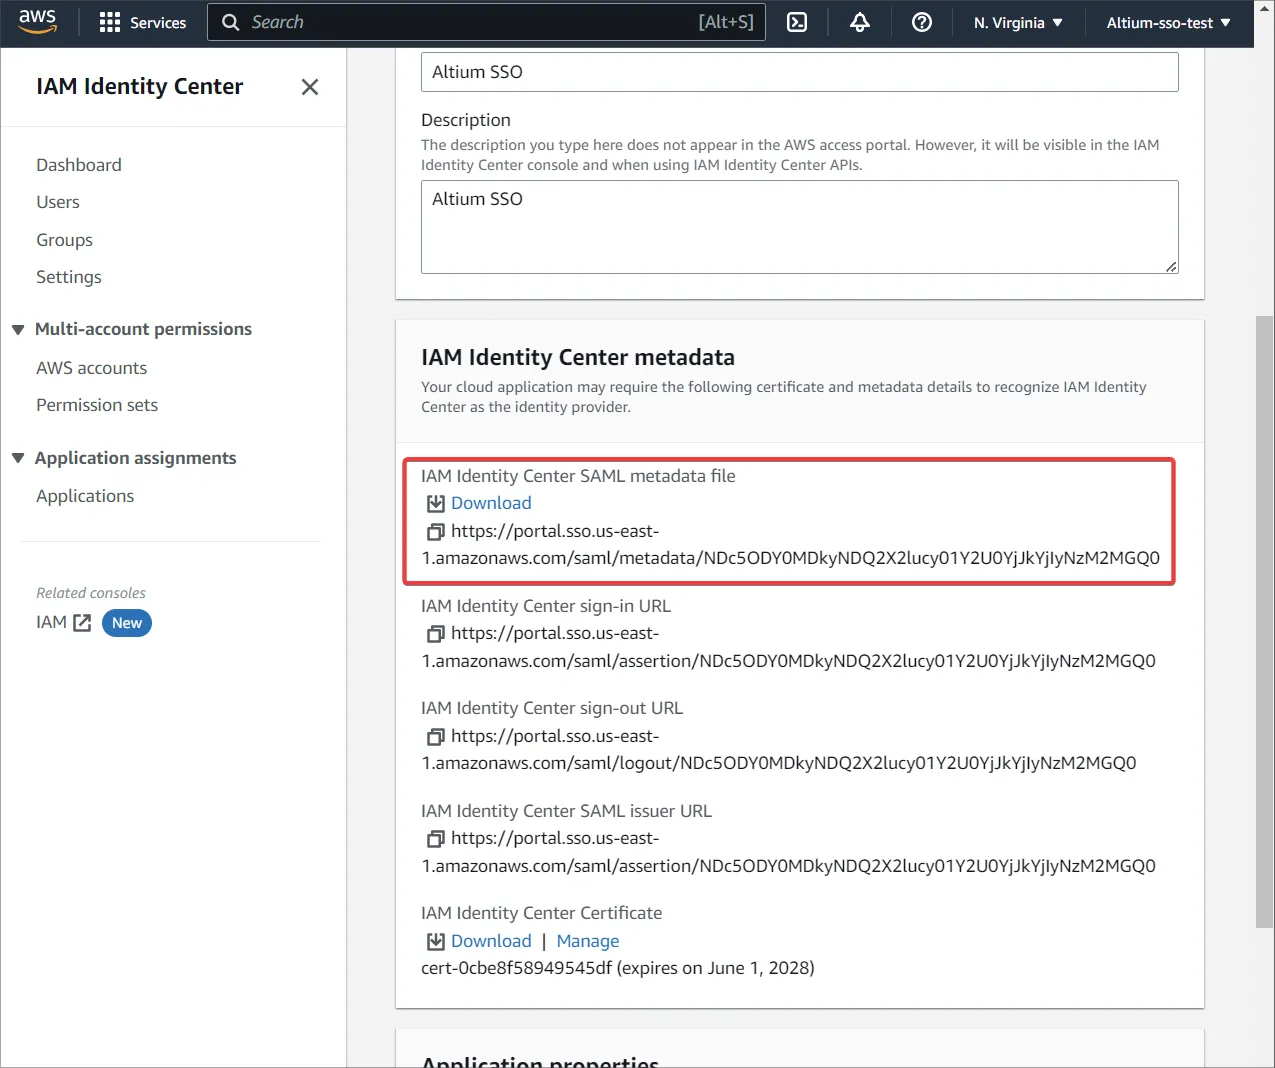
Baixe o arquivo de metadados da área IAM Identity Center metadata.
-
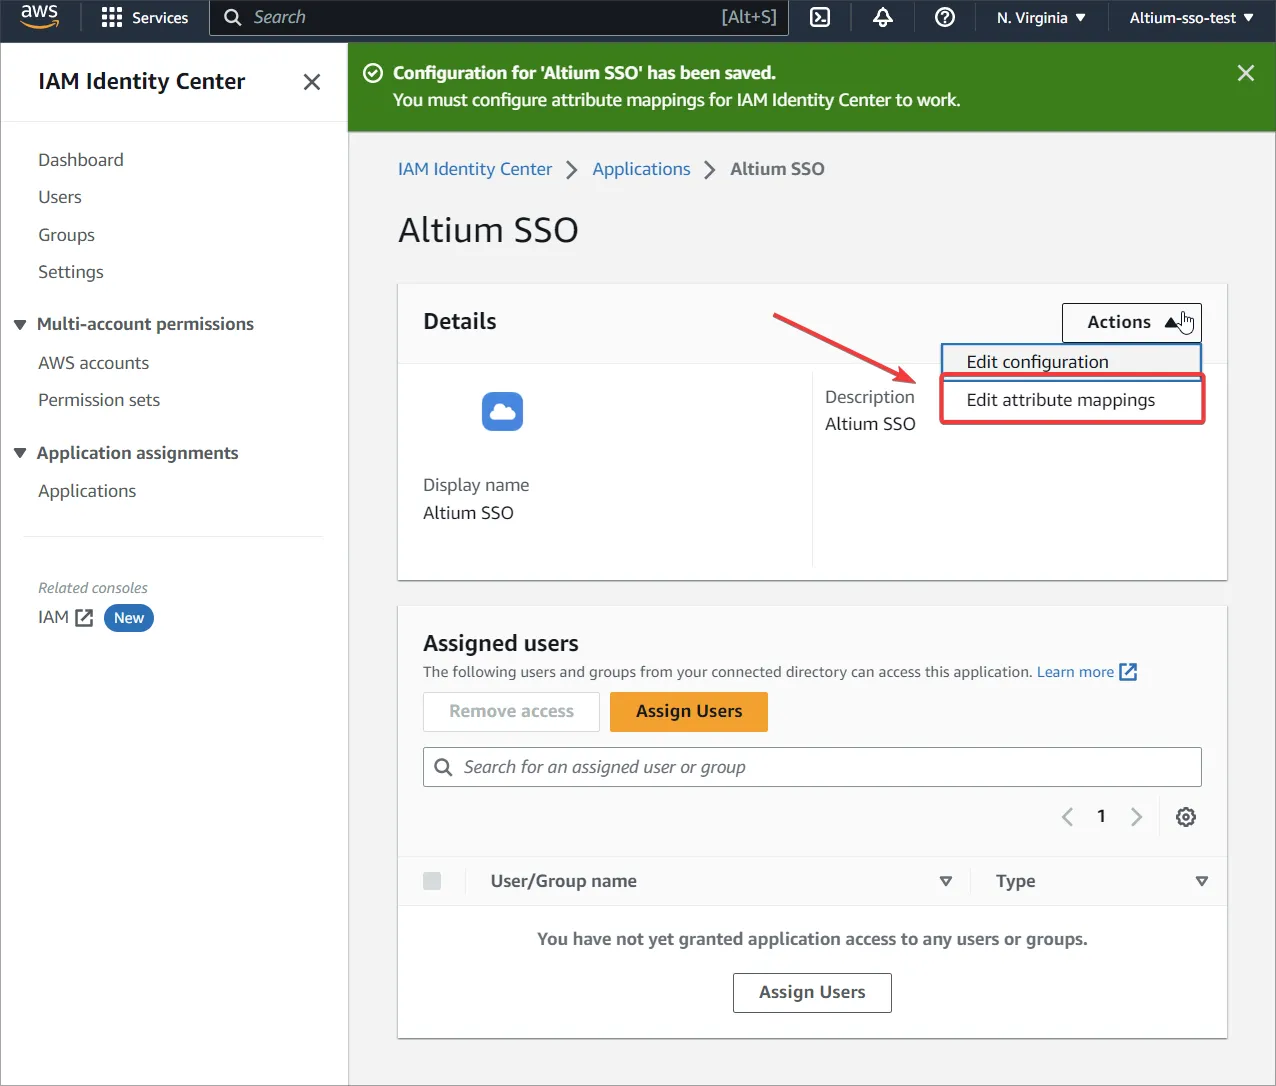
Acesse Edit attribute mappings.
-
Forneça um atributo que conterá o nome de usuário do usuário do Enterprise Server e selecione
unspecifiedpara o Format. -
Crie novos usuários na AWS e atribua o aplicativo aos usuários criados ou a um grupo.
-
Certifique-se de que os mesmos usuários existam tanto no lado da Altium quanto no lado do IAM.
-
Carregue o arquivo XML de metadados na página Admin – Settings – Authentication da interface do navegador do Enterprise Server e, em seguida, teste a conexão de integração SAML – veja acima.
Logon único OAuth / OIDC
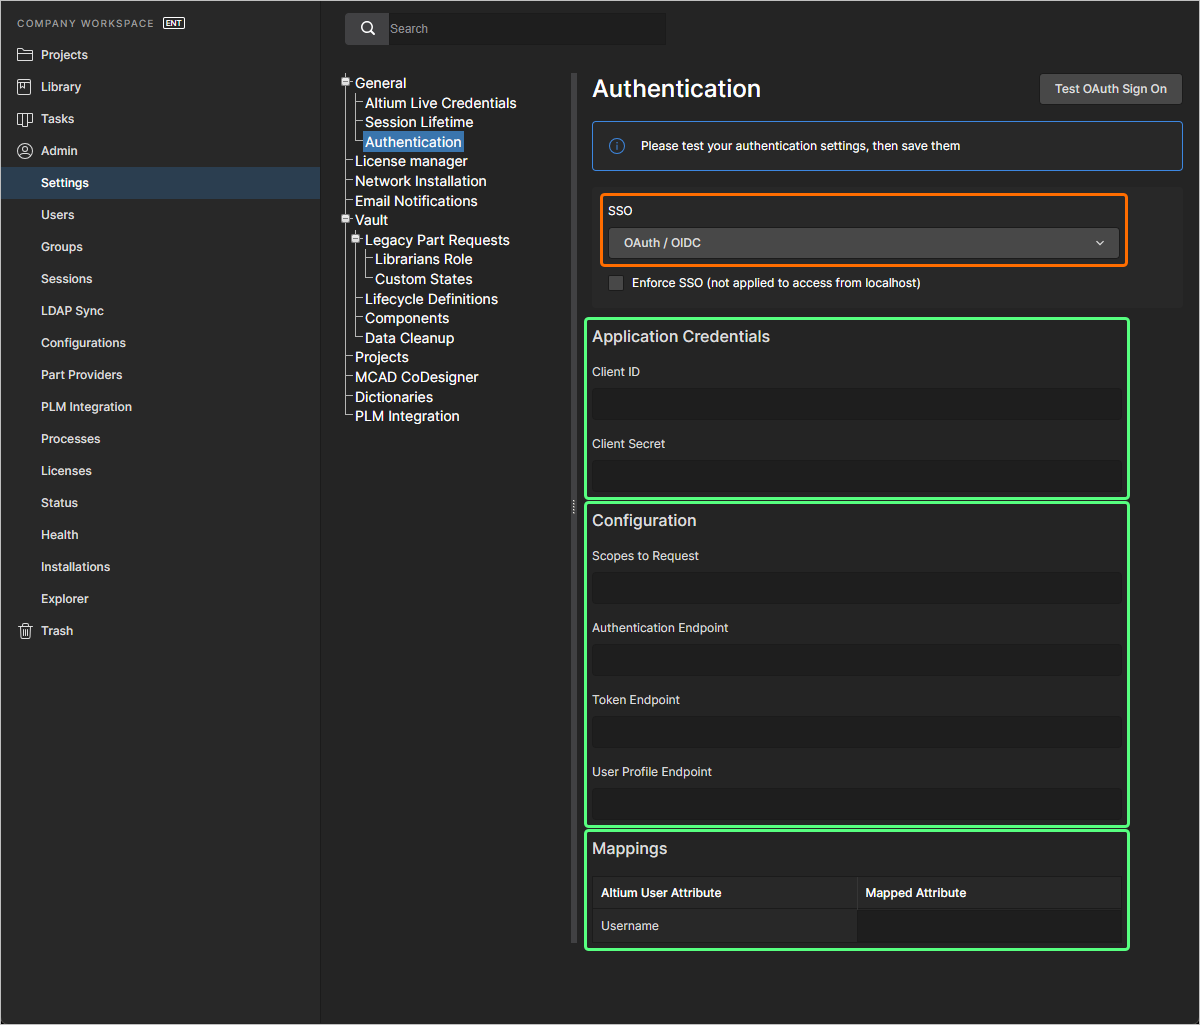
O recurso de SSO do seu Enterprise Server também pode ser configurado usando o padrão OAuth / OIDC. Quando a opção OAuth / OIDC é selecionada na lista suspensa SSO da página Administração – Configurações – Autenticação da interface do navegador, a página permite inserir os dados fornecidos pelo IdP escolhido.
-
Application Credentials:
-
Client ID – o ID do aplicativo fornecido pelo IdP.
-
Client Secret – o segredo do aplicativo fornecido pelo IdP.
-
-
Configuration:
-
Scopes to Request – os escopos definem o nível de acesso que seu aplicativo está solicitando ao usuário.
-
Authentication Endpoint – este endpoint gerencia a autenticação e o consentimento do usuário. Seu aplicativo redireciona os usuários para este endpoint para fazer login e conceder permissões.
-
Token Endpoint – este endpoint é usado para trocar um código de autorização ou token de atualização por um token de acesso. Trata-se de uma comunicação segura por um canal de retaguarda entre o aplicativo e o servidor de autorização.
-
User Profile Endpoint – este endpoint recupera informações do perfil do usuário (por exemplo, nome e e-mail) usando um token de acesso. Os dados retornados dependem dos escopos concedidos durante a autorização.
-
-
Mappings – no campo Mapped Attribute da tabela, insira o atributo que será mapeado para o nome de usuário do usuário no lado do Enterprise Server.
O SSO só é habilitado após a execução de um teste de integração, iniciado pelo botão . Esse teste verifica o processo de identidade do SSO e o login por SSO da sua empresa. Após testar a configuração com sucesso, você pode salvar as configurações clicando no botão (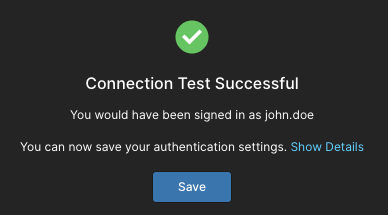 ), aplicando-as efetivamente ao Enterprise Server.
 Localizado por IA