
Konfigurowanie uwierzytelniania podczas logowania
W skrócie
- Dowiedz się, jak logowanie SSO w Altium łączy się z firmowym dostawcą tożsamości przy użyciu metadanych SAML.
- Zapoznaj się z przykładami konfiguracji, w tym dla OneLogin i Okta.
- Poznaj mechanizm aprowizacji SCIM w Okta do zarządzania kontami użytkowników, grupami i członkostwem w przestrzeni roboczej.
Strona Panel firmy Authentication umożliwia administratorom konta firmowego konfigurowanie i włączanie funkcji logowania jednokrotnego (SSO) dla konta firmowego oraz obsługuje aprowizację użytkowników i grup za pośrednictwem SCIM (System for Cross-domain Identity Management), co automatyzuje wymianę danych tożsamości między firmą a jej dostawcą tożsamości (IdP).
Ten system konfiguracji zaplecza umożliwia administratorom konta firmowego konfigurowanie, testowanie, włączanie i wyłączanie funkcji SSO dla użytkowników firmy. Opcja SSO jest dostępna podczas logowania do Altium Designer, na konto Altium oraz do przestrzeni roboczej Altium. Po skonfigurowaniu dla użytkowników konta firmowego SSO umożliwia wygodne logowanie do oprogramowania i usług Altium przy użyciu tych samych danych uwierzytelniających, które są używane w systemach firmowych.
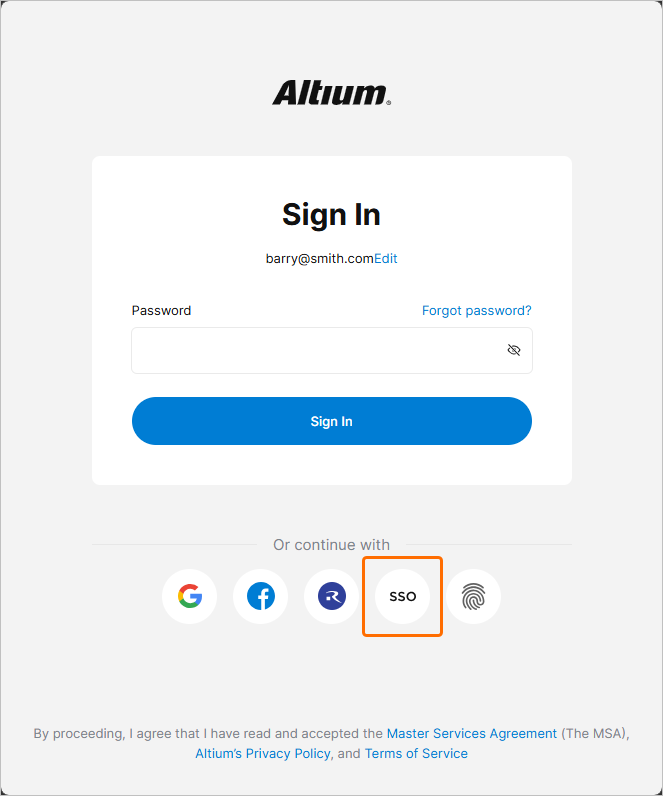
Logowanie jednokrotne SAML
Po skonfigurowaniu i włączeniu w Dashboard system SSO weryfikuje uprawnione tożsamości za pośrednictwem wyznaczonego przez firmę dostawcy tożsamości (IdP), na przykład Okta, OneLogin itp., przy czym komunikacja dotycząca potwierdzania tożsamości opiera się na standardzie Security Assertion Markup Language (SAML 2.0). Interfejs logowania SSO dla firmy, jeśli jeszcze nie istnieje, jest zwykle tworzony na podstawie szablonu lub przykładu dostarczonego przez dostawcę tożsamości — inicjuje on wymianę potwierdzeń uwierzytelnienia opartych na SAML i zapewnia dostęp do usług firmowych.
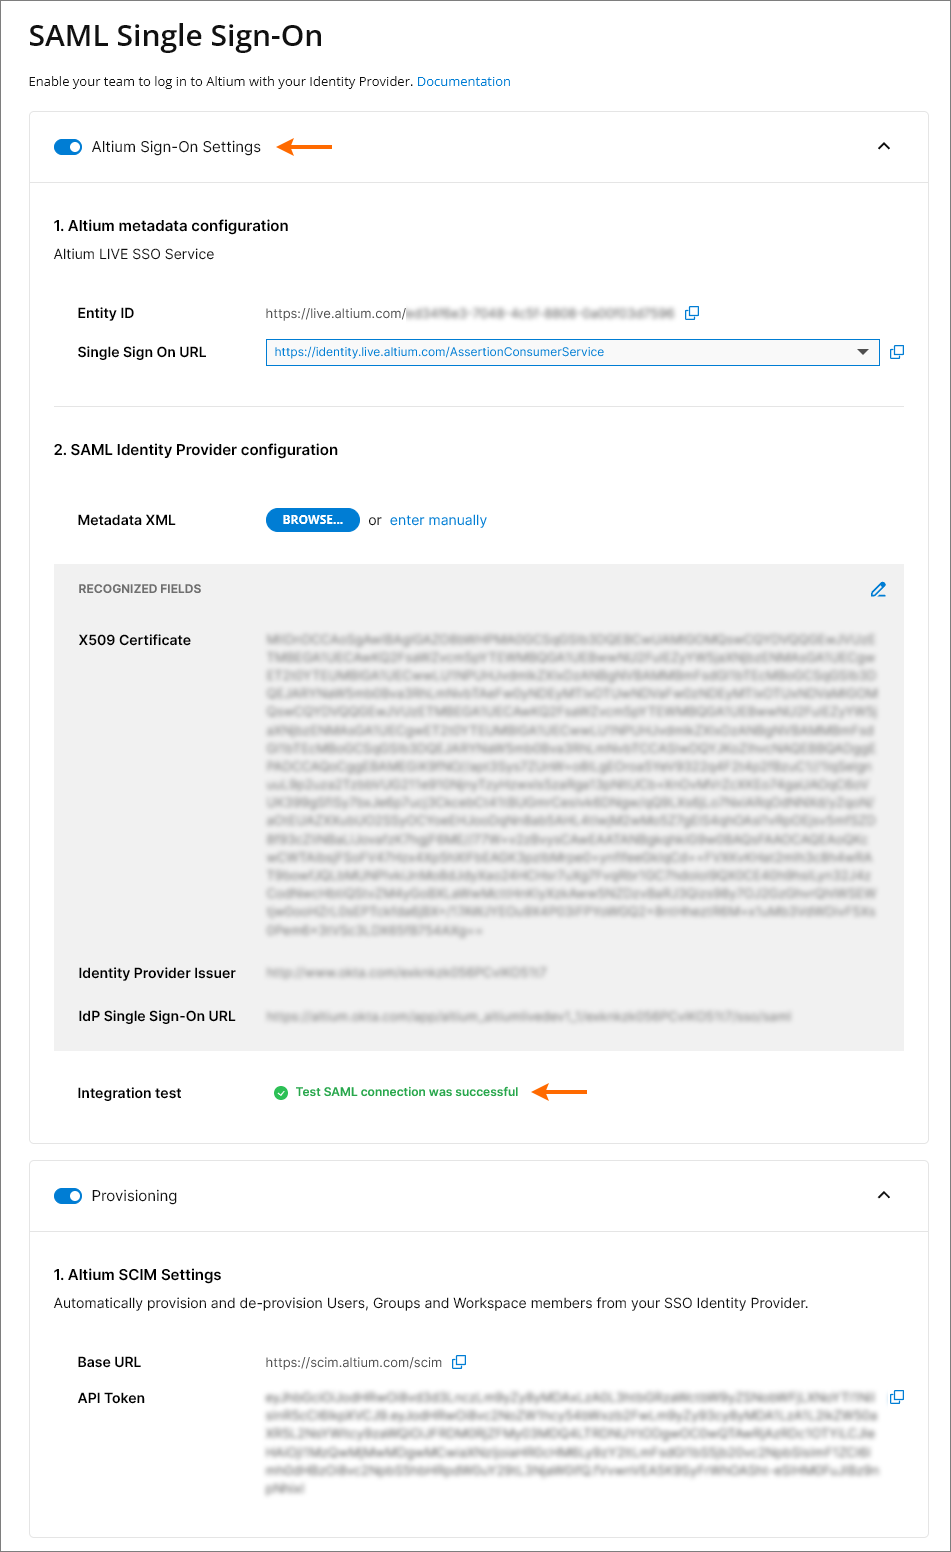
Domyślnie strona Dashboard Authentication wyświetla wstępnie skonfigurowane adresy URL usługi SSO AltiumLive (1. Altium metadata configuration) oraz opcję przesłania lub ręcznego wprowadzenia danych połączenia autoryzacyjnego dostawcy tożsamości (2. SAML Identity Provider Configuration).
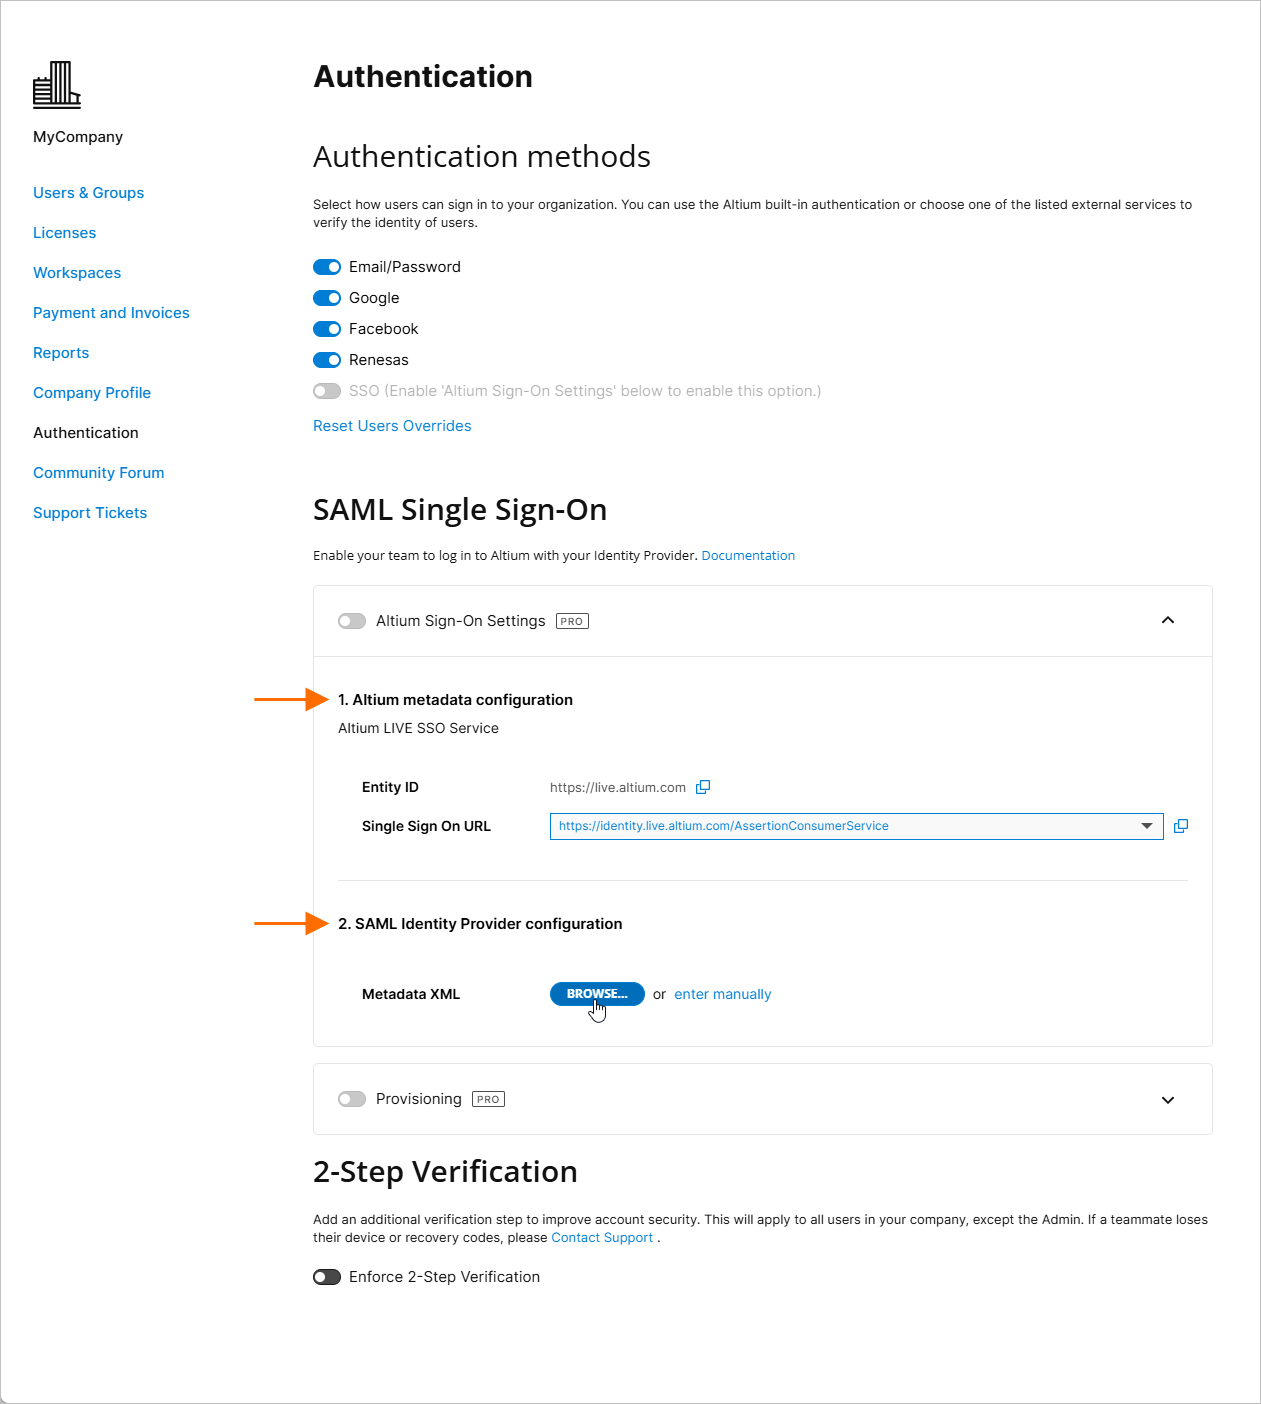
Należy pamiętać, że wpis Altium metadata configuration zawiera udostępnione dane identyfikacyjne usługi Altium SSO organizacji:
-
Entity ID — służy jako docelowy adres URL odpowiedzi dostawcy tożsamości. Może zawierać przyrostek GUID identyfikujący konkretną organizację (na przykład region lub dział) w ramach firmowego konta Altium — patrz Wiele organizacji z jednym dostawcą SSO poniżej.
-
Single Sign On URL — służy dostawcy tożsamości do identyfikowania odpowiedniego adresu URL usługi Altium SSO. Podczas konfigurowania SAML SSO dla usługi logowania Altium GovCloud wybierz powiązany z nią adres URL potwierdzeń SSO z menu rozwijanego tego wpisu.
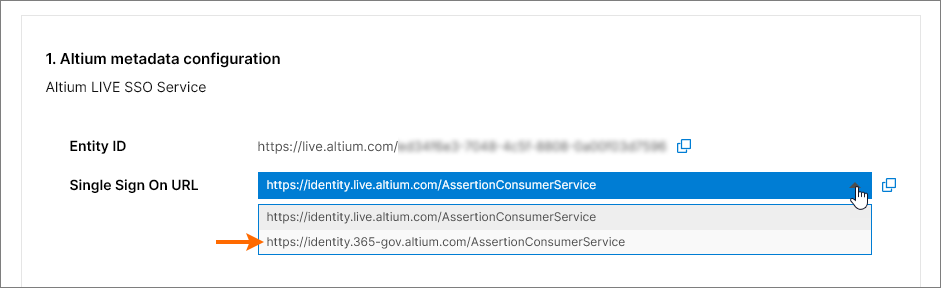
Te adresy URL są kopiowane ( ) do interfejsu dostawcy tożsamości, aby umożliwić wygenerowanie metadanych SAML dla firmowej usługi SSO. Ten kod konfiguracyjny (zwykle dostępny jako dane XML) jest następnie przesyłany lub kopiowany do wpisu SAML Identity Provider configuration. Więcej informacji znajduje się poniżej.
Przykłady integracji z dostawcą tożsamości
Rozwiń poniższą sekcję, aby zapoznać się z przykładem procesu integracji krok po kroku dla typowego dostawcy tożsamości (OneLogin):
Przykładowa instrukcja integracji z dostawcą tożsamości OneLogin
Integracja z OneLogin jako dostawcą tożsamości
Dodawanie aplikacji SAML:
-
Zaloguj się do OneLogin jako administrator.
-
Wybierz Applications, a następnie Add Apps.

-
Wyszukaj „SAML” i wybierz opcję aplikacji IdP SAML Test Connector (Advanced).

-
Podaj nazwę aplikacji (Display Name). Służy ona wyłącznie do wyświetlania.
-
Kliknij przycisk Save.

-
Skopiuj (
) wpisy Entity ID i Single Sign On URL (Assertion Consumer Service) z sekcji Altium Sign-On Settings na stronie Authentication Panelu firmy. W konfiguracji aplikacji OneLogin:
-
Wklej Entity ID (nazwę dostawcy usługi) jako adres URL Audience (EntityID).
-
Wklej Single Sign On URL (Assertion Consumer Service) jako ACS (Consumer) URL Validator.
-
Wklej również Single Sign On URL (Assertion Consumer Service) jako ACS (Consumer) URL.
-
Pola RelayState, Recipient, Single Logout URL i Login URL można pozostawić puste.
-
-
Upewnij się, że opcja SAML nameID format jest ustawiona na Email, a SAML signature element na Both. Kliknij przycisk Save, aby potwierdzić ustawienia.

-
Kliknij przycisk More Actions, a następnie opcję menu SAML Metadata, aby pobrać metadane SAML dostawcy tożsamości w postaci pliku XML.

-
Ten plik metadanych zostanie przesłany na stronie Authentication Panelu firmy w celu skonfigurowania usługi SSO OneLogin — patrz poniżej.
-
Jeśli wolisz ręcznie skonfigurować usługę SSO OneLogin w Panelu firmy, wymagane parametry znajdziesz, wybierając opcję menu SSO w interfejsie aplikacji OneLogin.

-
-
Kolejne kroki obejmują dodanie użytkowników i przypisanie im aplikacji.
Rozwiń poniższe sekcje, aby zapoznać się z przykładami procesu integracji i aprowizacji krok po kroku dla typowego dostawcy tożsamości (Okta):
Przykładowa instrukcja integracji z dostawcą tożsamości Okta
Integracja z Okta jako dostawcą tożsamości
Dodawanie aplikacji SAML:
-
Zaloguj się do Okta jako administrator.
-
Kliknij łącze/przycisk Admin, a następnie przycisk Add Application w firmowej sekcji Applications.

-
Kliknij przycisk Create New App.

-
Wybierz SAML 2.0 jako Sign-on method.

-
Podaj App name. Ta wartość służy wyłącznie do wyświetlania.

-
Skopiuj (
) wpis Single Sign On URL (Assertion Consumer Service) z sekcji Altium Sign-On Settings na stronie Authentication Panelu firmy i wklej go w polu Single sign on URL ustawień SAML w Okta.
-
Skopiuj (
) wpis Entity ID z sekcji Altium Sign-On Settings na stronie Authentication Panelu firmy i wklej go w polu Audience URI ustawień SAML w Okta.
Wpis Default RelayState nie jest wymagany.

-
Ustaw pozostałe pola w następujący sposób:
-
Wartość Name ID format to
EmailAddress. -
Wartość Application username to (Okta)
Email. -
W sekcji ATTRIBUTE STATEMENTS ustaw pole Name na:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress, a Value na:user.email

-
-
Kliknij przycisk Next i wybierz opcję ..Okta customer adding an internal app.

-
Kliknij przycisk Finish.

-
Kliknij łącze Identity Provider metadata i zapisz plik XML metadanych na komputerze lub kliknij przycisk View Setup Instructions, aby uzyskać dostęp do opcji konfiguracji ręcznej.
-
W sekcji SAML Identity Provider configuration na stronie Authentication Panelu firmy prześlij zapisany plik XML metadanych lub użyj łącza enter manually, aby skonfigurować poszczególne sekcje — patrz poniżej.
-
Przykładowy przewodnik konfiguracji aprowizacji SCIM w Okta
Integracja aprowizacji SCIM z Okta jako dostawcą tożsamości
Dodawanie integracji SCIM (System for Cross-domain Identity Management):
-
W Okta Admin Console wybierz kartę General i ustaw SCIM jako metodę aprowizacji.

-
Wybierz kartę Provisioning i kliknij przycisk Edit.

-
W trybie edycji ustawień wybierz wszystkie działania aprowizacji (opcje Import.. i Push..) oraz HTTP Header jako tryb Authentication.

-
Skopiuj (
) wpis Base URL z sekcji Provisioning na stronie Authentication panelu firmowego i wklej go w polu SCIM Connector base URL w Okta.
Skopiuj (
) wpis API Token z sekcji Provisioning na stronie Authentication panelu firmowego i wklej go w polu Authorization w Okta (w sekcji HTTP HEADER).

-
Ustaw
userNamejako Unique identifier field for users w Okta.
-
Kliknij przycisk Test Connector Configuration (patrz wyżej) i upewnij się, że połączenie działa. Jeśli test konfiguracji zakończy się pomyślnie, zamknij okno testu, a następnie zapisz konfigurację (
 ).

-
Wybierz To App w drzewie nawigacji po lewej stronie, a następnie opcję Edit.
Włącz opcje Create Users, Update User Attributes i Deactivate Users, a następnie kliknij Save.

Aprowizacja i anulowanie aprowizacji użytkowników oraz grup:
-
Wybierz kartę Push Groups, a następnie kliknij przycisk Refresh App Groups.

-
Wybierz z menu głównego opcję strony Directory » Groups.

W sekcji Groups powinny być widoczne zarówno Groups, jak i Workspaces aplikacji jako wpisy grup.

-
Utwórz „natywne” grupy Okta o takich samych nazwach jak grupy/obszary robocze aplikacji — w tym przykładzie są to zaimportowane grupy Administrators i Workspace.

-
Wybierz utworzoną grupę Okta, a następnie kliknij przycisk Manage Apps. W oknie Assign Applications to <group name> przypisz aplikację SCIM do grupy, a po zakończeniu kliknij
 .

-
Wróć na stronę Groups i wybierz kartę Push Groups. Wybierz Find groups by name option z menu przycisku Push Groups.

-
Wprowadź nazwę grupy (tutaj
Group Administrators), a następnie wybierz opcję Link Group, aby powiązać ją z grupą aplikacji. Zapisz konfigurację tego powiązania ().

Zarządzanie użytkownikami i grupami
Teraz powinno być możliwe dodawanie członków do istniejących grup aplikacji oraz usuwanie ich z tych grup.
-
Utwórz nowego użytkownika Okta (Directory » People, a następnie wybierz Add Person). Upewnij się, że użytkownik ma unikatowy adres e-mail, który nie istnieje w AltiumLive.
-
Dodaj nowego użytkownika do grupy Okta przypisanej do aplikacji SCIM (Directory » Groups, wybierz grupę, a następnie użyj Assign People).
-
Sprawdź, czy użytkownik pojawił się w panelu firmowym.
Aby utworzyć nową grupę użytkowników za pośrednictwem aplikacji SCIM, utwórz nową grupę Okta na stronie Groups ( ), a następnie na karcie Push Groups znajdź nazwę nowej grupy i wybierz opcję Create Group (zamiast „Link Group”).

Skonfigurowana aplikacja SCIM powinna umożliwiać:
-
Zmianę imienia, nazwiska i adresu e-mail użytkownika.
-
Zmianę członkostwa w grupie.
-
Zmianę nazwy grupy.
-
Tworzenie grupy.
-
Usuwanie grupy — usuń powiązanie grupy w Push Groups, korzystając z opcji usunięcia z aplikacji.
-
Aktywowanie lub dezaktywowanie użytkownika — aktywowany użytkownik otrzyma wiadomość e-mail z linkiem aktywacyjnym.
Obszary robocze w Okta wyglądają podobnie do grup użytkowników, ale obsługują tylko zarządzanie członkostwem. Nie można utworzyć nowego obszaru roboczego ani zmienić nazwy istniejącego.
Po dodaniu użytkownika do grupy obszaru roboczego lub usunięciu go z niej możesz sprawdzić wynik w interfejsie obszaru roboczego Altium 365.

-
Nowy użytkownik SCIM powinien móc zalogować się za pomocą SSO.
-
Nowy użytkownik SCIM powinien zostać automatycznie zaproszony do obszaru roboczego.
-
Zaproszenie e-mail nie zostanie wysłane do użytkownika.
Rozwiń poniższą sekcję, aby zobaczyć przykład procesu integracji i aprowizacji krok po kroku dla Microsoft Entra ID jako dostawcy tożsamości:
Logowanie SAML z Microsoft Entra ID
Integracja z Microsoft Entra ID
Aplikacja SAML:
-
Zaloguj się do centrum administracyjnego Microsoft Entra.
-
Wybierz Identity, a następnie opcję Enterprise applications.

-
Utwórz własną aplikację.

-
Wybierz Users and groups, a następnie Add user/group.


-
Wybierz Single sign-on, Step 1, a następnie Edit.


-
Skopiuj (
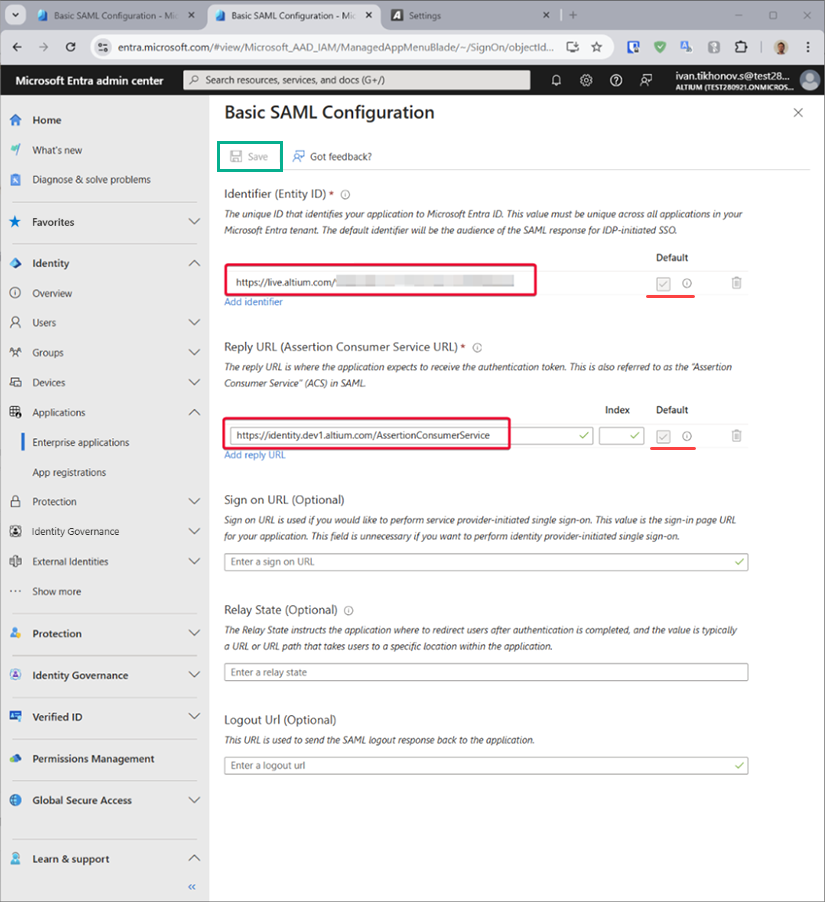
) wpisy Entity ID i Single Sign On URL z sekcji Altium Sign-On Settings na stronie Authentication panelu firmowego. Wklej skopiowane ciągi do pól Entity ID i Assertion Consumer Service URL w obszarze konfiguracji SAML aplikacji Microsoft Entra. Upewnij się, że pola wyboru Default dla tych pól są zaznaczone, a następnie zapisz konfigurację.
-
Pobierz utworzony plik XML metadanych federacji.

-
Prześlij plik XML metadanych federacji na stronę Authentication panelu firmowego (obszar 2. SAML Identity Provider configuration w sekcji Altium Sign-On Settings) , a następnie przetestuj połączenie integracji SAML.
Aprowizacja:
-
Na ekranie zarządzania aplikacją Microsoft Entra wybierz Provisioning w lewym panelu, a następnie przycisk Get started.
-
Ustaw Provision MODE na
Automatic. -
Skopiuj (
) wpisy Base URL i API Token z sekcji Provisioning na stronie Authentication panelu firmowego i wklej je odpowiednio w polach Tenant URL i Secret Token.
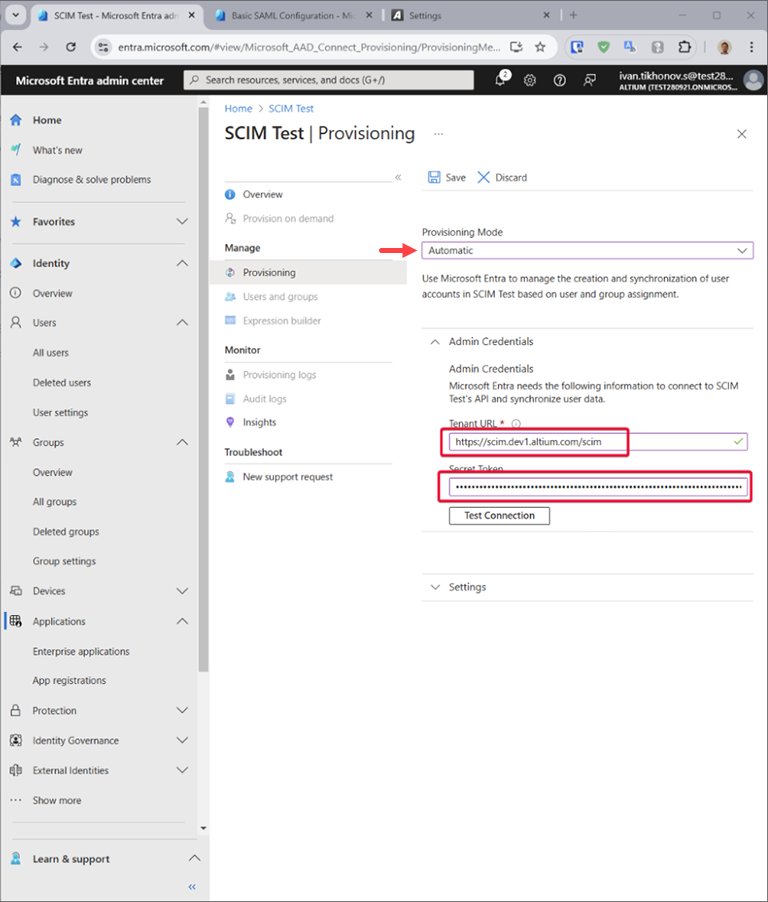
-
Kliknij przycisk Test Connection w obszarze aprowizacji Microsoft Entra, a jeśli poświadczenia zostaną pomyślnie autoryzowane, zapisz konfigurację za pomocą Save.

-
W sekcji Mappings dostępne są dwa zestawy mapowań atrybutów — jeden dla obiektów grup, a drugi dla obiektów użytkowników.

-
Wybierz każde mapowanie, aby przejrzeć atrybuty synchronizowane z Microsoft Entra ID z Twoją aplikacją. Atrybuty wybrane jako właściwości dopasowania służą do dopasowywania użytkowników i grup w aplikacji podczas operacji aktualizacji. Wybierz Save, aby zatwierdzić zmiany.

Opcjonalnie możesz wyłączyć synchronizację obiektów grup, wyłączając mapowanie grup.
-
W sekcji Settings pole Scope określa, którzy użytkownicy i które grupy są synchronizowane. Wybierz Sync only assigned users and groups (zalecane), aby synchronizować tylko użytkowników i grupy przypisane na stronie Users and groups.

-
Po zakończeniu konfiguracji ustaw Provisioning Status na Wł.

-
Wybierz Save, aby uruchomić usługę aprowizacji Microsoft Entra.
Rozwiń poniższą sekcję, aby zobaczyć przykład procesu integracji krok po kroku z JumpCloud jako dostawcą tożsamości:
Konfiguracja logowania SSO SAML z JumpCloud
Integracja z JumpCloud jako dostawcą tożsamości
-
W interfejsie JumpCloud wybierz SSO w drzewie nawigacji, a następnie przycisk Add New Application na stronie SSO.

-
Wpisz „
saml” w polu wyszukiwania w oknie konfiguracji, aby znaleźć, a następnie zainstalować Custom SAML App.
-
Nadaj nazwę swojej instancji Custom SAML App — w tym przykładzie jest to „
Altium”.
-
Przejdź do karty SSO w interfejsie konfiguracji JumpCloud. Skopiuj (
) wartości Entity ID i Single Sign On URL z sekcji Altium Sign-On Settings na stronie Authentication panelu firmowego i wklej je odpowiednio w pola SP Entity ID i Default URL.
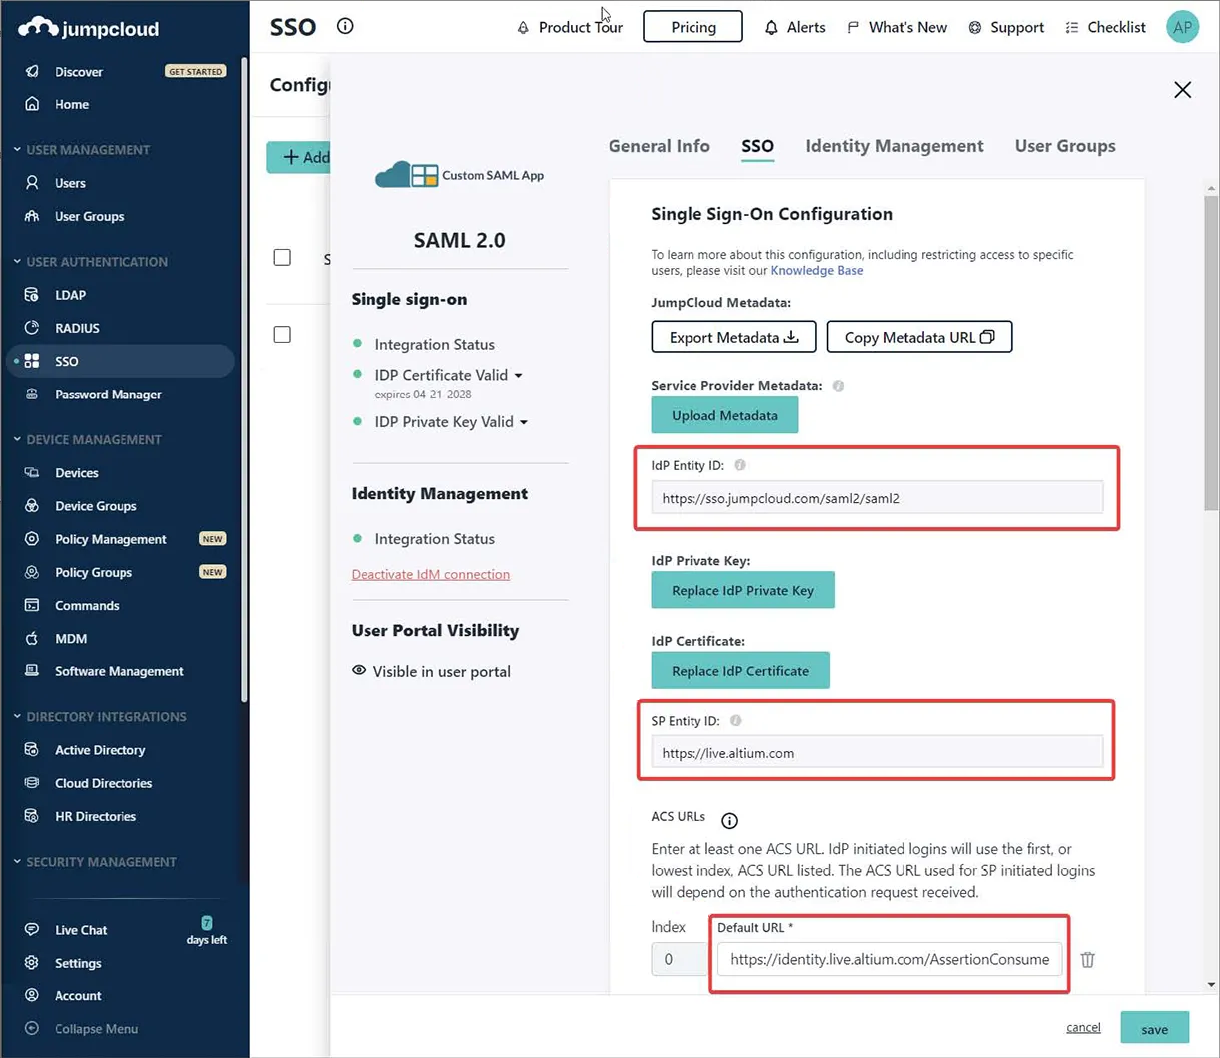
-
Wprowadź punkt końcowy JumpCloud IDP URL i włącz opcję Declare Redirect Endpoint.

-
Przejdź do karty Identity Management w interfejsie JumpCloud. Skopiuj (
) wartości Base URL i API Token z sekcji Provisioning na stronie Authentication panelu firmowego i wklej je odpowiednio w pola Base URL i Token Key. Wprowadź również odpowiedni testowy adres e-mail.
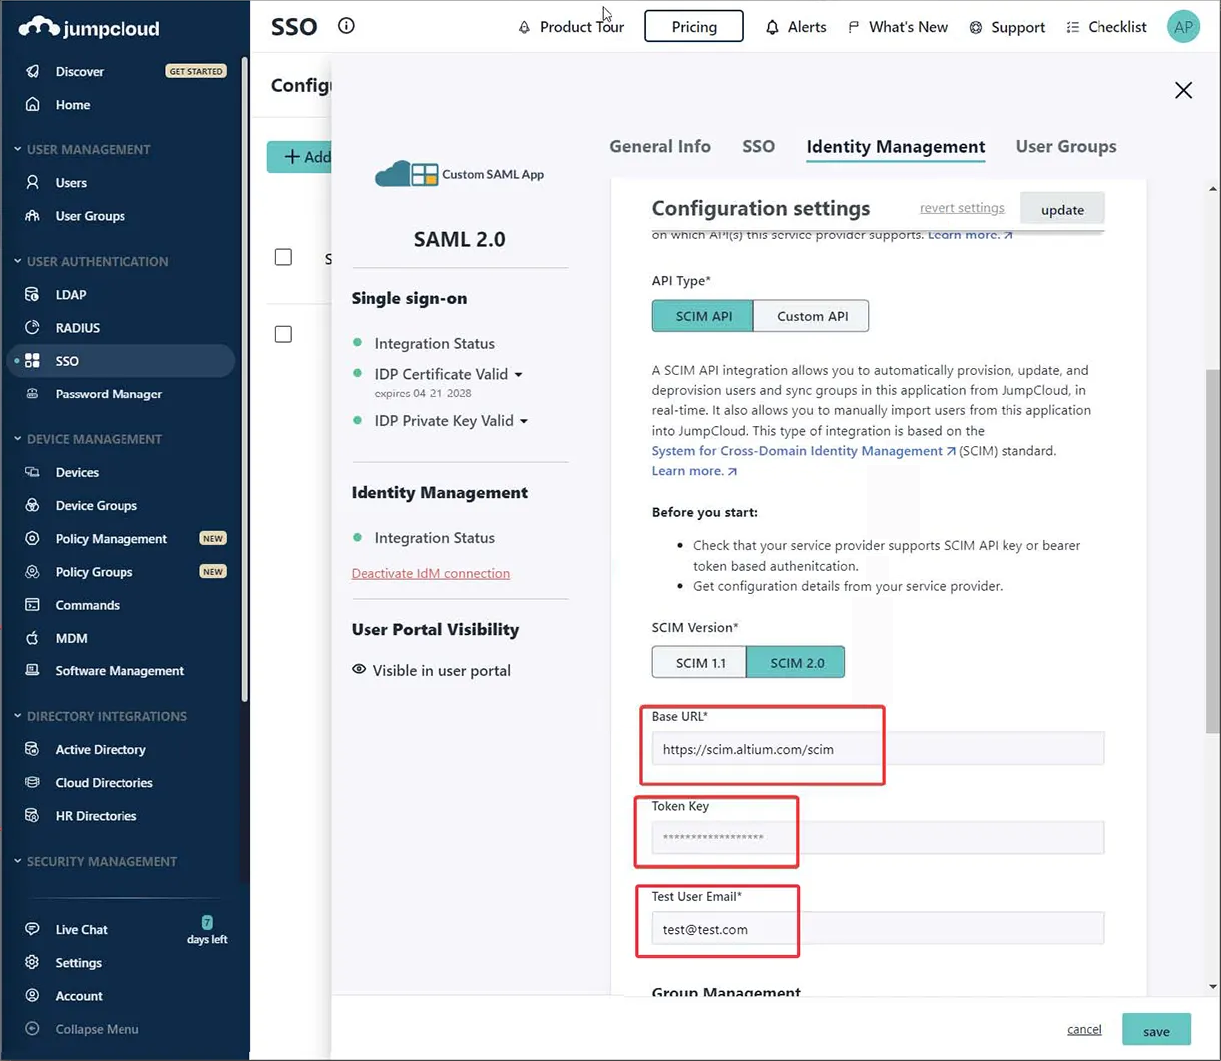
-
Wykonaj Test Connection, co spowoduje wyświetlenie komunikatu potwierdzającego w prawym górnym rogu strony (jak pokazano poniżej).

-
Wyłącz (odznacz) opcję Group Management, a następnie zapisz konfigurację za pomocą Activate.

-
Wróć do karty SSO w interfejsie JumpCloud i użyj opcji Export Metadata, aby pobrać wynikowy plik XML metadanych SAML.

-
Na stronie Authentication panelu firmowego zaimportuj pobrany plik XML metadanych, a następnie uruchom test integracji przyciskiem Test Sign On. Powinien zostać wyświetlony wynik potwierdzający pomyślne przeprowadzenie testu integracji. Po potwierdzeniu połączenia możesz włączyć opcję Altium Sign-On Settings, a następnie opcję SSO w sekcji Authentication methods.
Rozwiń poniższą sekcję, aby zobaczyć przykład procesu integracji krok po kroku z Microsoft AD FS jako dostawcą tożsamości:
Uwierzytelnianie SSO SAML za pomocą Microsoft AD FS
Uwierzytelnianie SSO SAML za pomocą Microsoft Administrative Domain Federated Services (AD FS)
Wykonaj poniższe kroki, aby skonfigurować logowanie do organizacji w Altium 365 z wykorzystaniem instancji AD FS do uwierzytelniania SSO.
Wymagania wstępne
-
Dostęp administracyjny do konta firmowego organizacji w Altium 365.
-
Dostęp administracyjny do instancji AD FS.
Konfiguracja AD FS
-
Otwórz aplikację AD FS Management (zwykle Start → Windows Administrative Tools → AD FS Management).
-
Przejdź do Relying Party Trusts i kliknij opcję Add Relying Party Trust... (1).
-
W wyskakującym oknie upewnij się, że wybrano Claims aware (2), i kliknij Start (3).

-
W kroku Select Data Source wybierz Enter data about the relying party manually (1) i kliknij Next (2).

-
Podaj nazwę wyświetlaną relacji zaufania. W tym przykładzie jako nazwę wyświetlaną zastosowano
AltiumLive.
-
W zależności od konfiguracji zabezpieczeń możesz określić opcjonalny certyfikat szyfrowania tokenów. Na potrzeby tego przewodnika nie będziemy go używać.

-
W kroku Configure URL upewnij się, że wybrano opcję Enable support for the SAML 2.0 WebSSO protocol (1), i wpisz
https://identity.live.altium.com/AssertionConsumerServicew polu Relying party SAML 2.0 SSO service URL: (2). Kliknij Next (3).
-
W kroku Configure Identifiers wprowadź identyfikator tej relacji zaufania w polu wprowadzania (1). Identyfikator należy pobrać z pozycji Entity ID znajdującej się w obszarze SAML Single Sign-On strony Dashboard Authentication. Pamiętaj, aby kliknąć przycisk Add (2).

Wynik powinien wyglądać następująco. Kliknij Next.

-
W zależności od konfiguracji zabezpieczeń w następnym kroku możesz wybrać opcjonalne zasady kontroli dostępu. W tym przykładzie nie wybierzemy żadnych dodatkowych zasad i będziemy kontynuować z opcją
Permit everyone.
-
Sprawdź konfigurację i wybierz Next.

-
Nie wszystkie ustawienia są dostępne podczas konfigurowania relacji zaufania. Aby umożliwić użycie
SHA-1jako bezpiecznego algorytmu skrótu, kliknij prawym przyciskiem myszy nazwę dodanej właśnie relacji Relying Party Trust i wybierz Properties.
-
W oknie właściwości wybierz kartę Advanced (1) i ustaw
SHA-1jako bezpieczny algorytm skrótu (2). Kliknij OK, aby zapisać zmiany.
-
Wróć do okna zarządzania AD FS, wybierz dodaną relację zaufania jednostki uzależnionej i wybierz opcję Edytuj zasady wystawiania oświadczeń...

-
W oknie Edit Claim Issuance Policy wybierz Add Rule...

-
W kroku Choose Rule Type kreatora upewnij się, że wybrano Send LDAP Attributes as Claims, a następnie kliknij Next.

-
Podaj Claim rule name (1), wybierz
Active Directoryjako Attribute store (2) i wybierz LDAP Attribute (3) z identyfikatora zawierającego nazwę użytkownika konta Altium. Ten atrybut musi zostać zmapowany na Name ID w Outgoing Claim Type (3). Kliknij Finish (4).
-
Zapisz zasady wystawiania oświadczeń, klikając OK.


Na tym kończy się konfiguracja AD FS.
Konfiguracja Altium 365
-
Otwórz stronę Authentication panelu firmowego i prześlij pobrany wcześniej plik
FederationMetadata.xml(więcej informacji znajdziesz w sekcji Konfiguracja SSO w panelu firmowym poniżej). Konfiguracja powinna zostać zaimportowana, a wartości X509 Certificate, Identity Provider Issuer i IdP Single Sign-On URL powinny być widoczne. Kliknij przycisk Test Sign On, aby przetestować konfigurację. -
Na ekranie logowania podaj dane uwierzytelniające użytkownika zgodnie z wymaganiami organizacji i kliknij Sign in.

-
Asercja zostanie odesłana do Altium 365. Jeśli na ekranie pojawi się komunikat Test SAML connection was successful!, konfiguracja została ukończona poprawnie. Możesz wyświetlić odpowiedź SAML, klikając przycisk See Response. Kliknij Back to Settings, aby wrócić do strony Authentication.
-
Na stronie Authentication włącz opcje Altium Sign-On Settings i SSO.
Na tym kończy się konfiguracja. Od tej chwili użytkownicy w Twojej organizacji powinni móc logować się do Altium 365, korzystając z AD FS organizacji jako dostawcy tożsamości SSO.
Rozwiń poniższą sekcję, aby zobaczyć przykład procesu integracji krok po kroku z AWS IAM Identity Center jako dostawcą tożsamości:
Konfiguracja SSO SAML z AWS IAM Identity Center
Konfiguracja SSO SAML z Amazon Web Services (AWS) Identity Access Management (IAM) Identity Center
-
Przejdź do IAM Identity Center i dodaj niestandardową aplikację SAML 2.0 (Add Application).


-
Skopiuj (
) wartości Entity ID i Single Sign On URL z sekcji Altium Sign-On Settings na stronie Authentication panelu firmowego i wklej je w ustawieniach adresu URL metadanych AWS. Zatwierdź ustawienia za pomocą Submit.
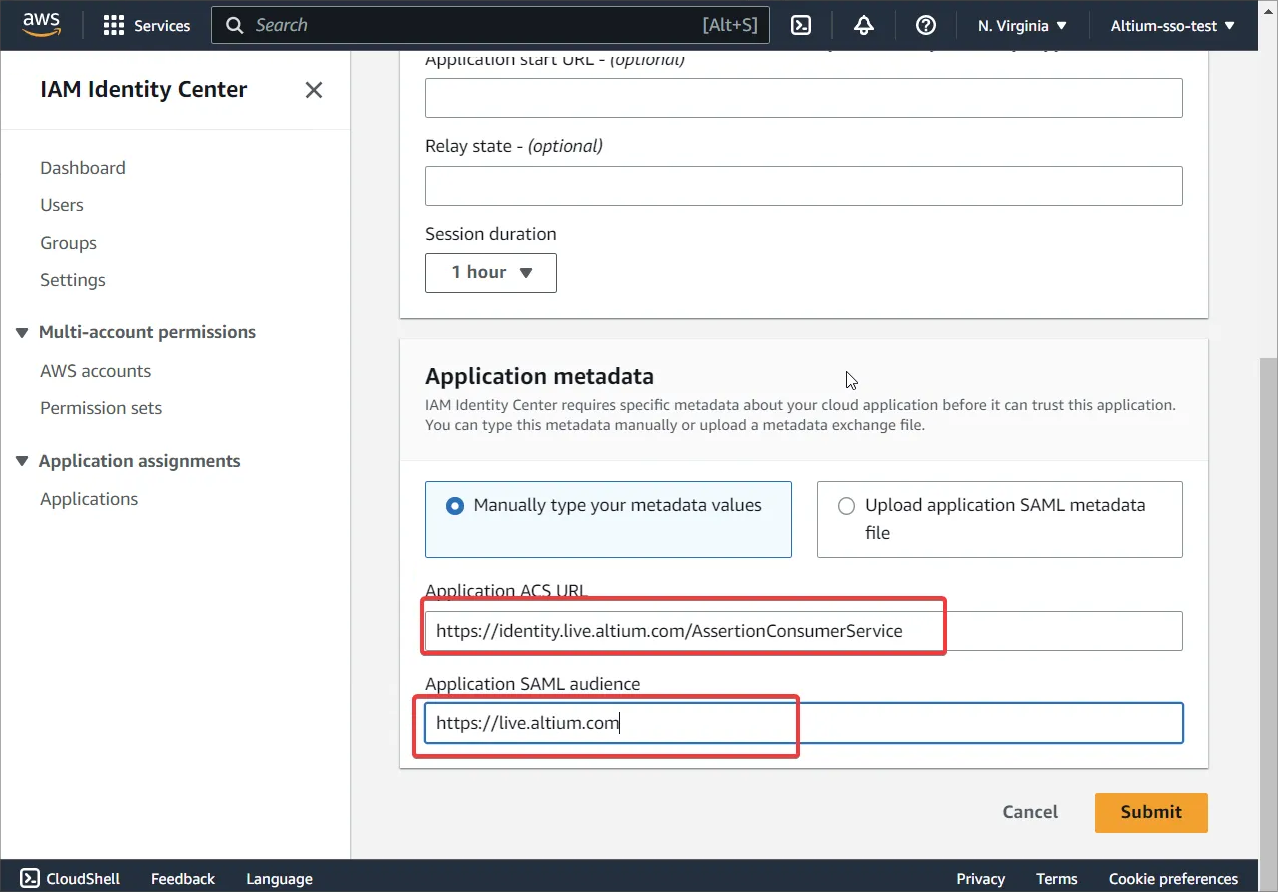
-
Pobierz plik metadanych z obszaru IAM Identity Center metadata.

-
Przejdź do Edit attribute mappings.

-
Dodaj
${user:email}oraz Format jakounspecified.
-
Utwórz nowych użytkowników w AWS — nazwy użytkowników powinny mieć format
user@domain.com.Przypisz aplikację do utworzonych użytkowników lub grupy.

-
Opcja Provisioning na stronie Authentication panelu firmowego powinna być wyłączona.
Obecnie AWS nie obsługuje automatycznej aprowizacji wychodzącej za pośrednictwem SCIM.
-
Upewnij się, że ci sami użytkownicy istnieją zarówno po stronie Altium, jak i IAM. Nazwy użytkowników powinny mieć format
user@domain.com.
-
Na stronie Authentication panelu firmowego prześlij pobrany wcześniej plik XML (więcej informacji znajdziesz w sekcji Konfiguracja SSO w panelu firmowym poniżej). Kliknij przycisk Test Sign On, aby przetestować konfigurację.
-
Następnie nastąpi przekierowanie do strony logowania AWS. Wprowadź dane logowania użytkownika AWS. Powinno nastąpić przekierowanie z powrotem do panelu firmowego i wyświetlenie komunikatu Test SAML connection was successful!.
-
Po pomyślnym zakończeniu testu włącz opcje Altium Sign-On Settings i SSO.
Konfiguracja SSO w panelu firmowym
Aby skonfigurować system SSO w Dashboard (jeśli nie zostało to jeszcze zrobione), użyj przycisku  na stronie Authentication, aby znaleźć i przesłać plik XML konfiguracji SAML IdP wygenerowany przez dostawcę tożsamości Twojej firmy — zobacz powyższe przykłady integracji z dostawcami tożsamości. Możesz też użyć łącza enter manually, aby dodać poszczególne elementy konfiguracji (certyfikat bezpieczeństwa i adresy URL).
System analizuje przesłany plik XML dostawcy tożsamości, aby wyodrębnić główne pola konfiguracji (X509 Certificate, adres URL Identity Provider Issuer oraz IdP Single Sign-On URL), które w razie potrzeby można edytować ręcznie ( ).
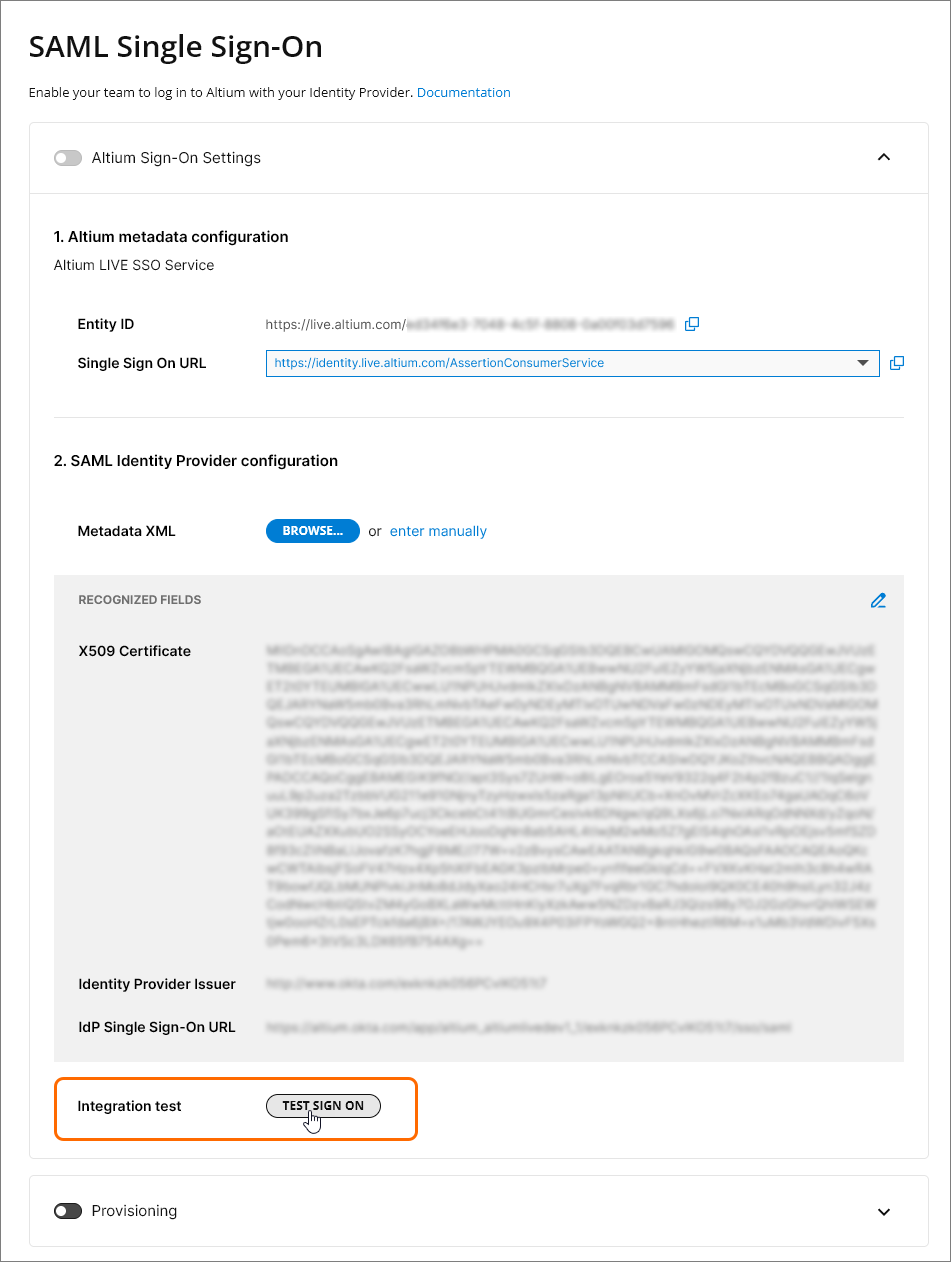
SSO nie zostanie włączone, dopóki nie zostanie uruchomiony Integration Test za pomocą przycisku  . Pozwala to zweryfikować proces identyfikacji SSO oraz logowanie SSO w Twojej firmie, a następnie wyświetla komunikat potwierdzenia z opcją sprawdzenia kodu wyniku autoryzacji SAML (
 ).
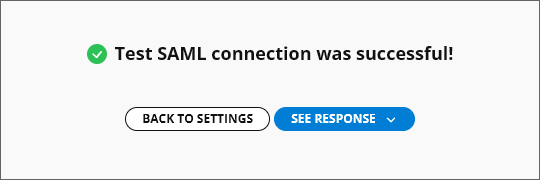
Po powrocie na stronę Authentication wyświetlana jest informacja o pomyślnej weryfikacji poprawności konfiguracji i można włączyć logowanie jednokrotne dla konta firmowego ( ). Jeśli SSO zostanie później wyłączone, ręcznie lub w wyniku zmiany konfiguracji, przycisk stanie się dostępny, umożliwiając ponowne przeprowadzenie testu.
Wiele organizacji z jednym dostawcą SSO
Jeśli Twoja firma ma więcej niż jedną organizację Altium w ramach firmowego konta Altium — na przykład po jednej organizacji dla każdego regionu świata — można użyć jednego dostawcy tożsamości SSO do zarządzania uwierzytelnianiem SSO w całej firmie, korzystając z rozszerzonego formatu Entity ID w panelu firmowym.
Format Entity ID (domyślnie https://live.altium.com) jest rozszerzany o sufiks GUID wygenerowany dla bieżącej organizacji. Tego rozszerzonego formatu adresu URL można następnie użyć w konkretnej aplikacji dostawcy SSO powiązanej z daną organizacją Altium. Inne organizacje w ramach firmowego konta Altium, mające inne sufiksy GUID Entity ID, można powiązać z innymi aplikacjami SSO u tego samego dostawcy tożsamości SSO. W praktyce oznacza to, że uwierzytelnianiem logowania SSO w całej firmie można zarządzać za pośrednictwem jednego dostawcy tożsamości SSO.
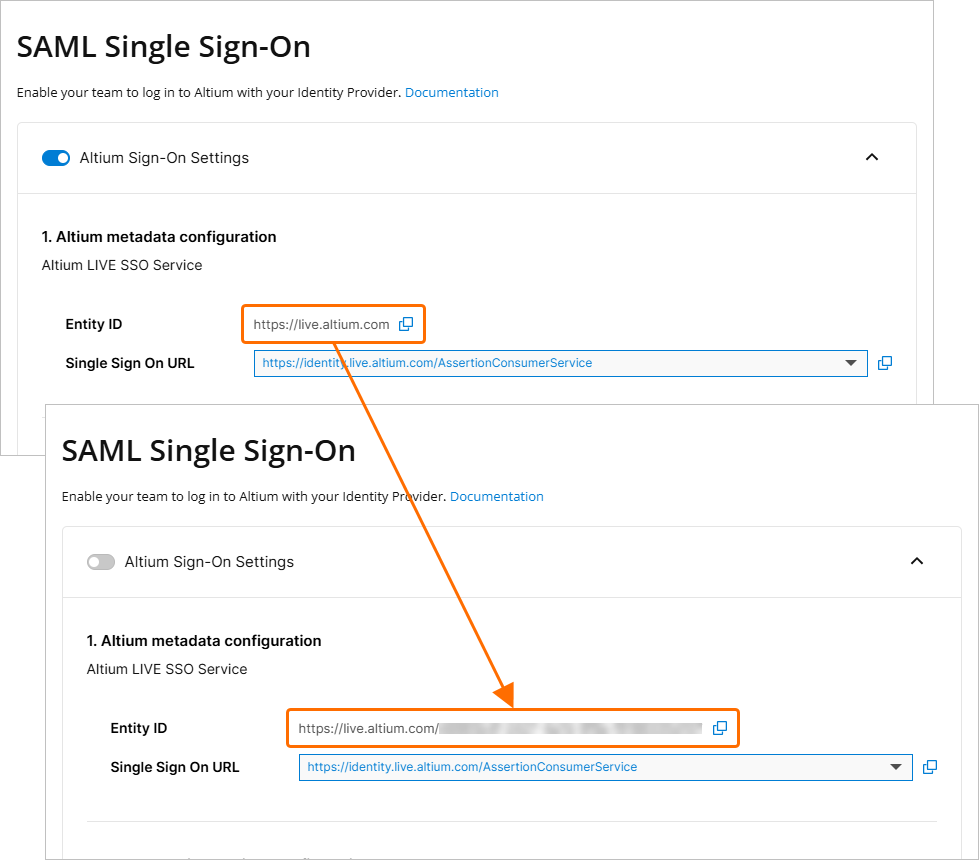 Rozszerzony identyfikator jednostki (Entity ID), powiązany z bieżącą organizacją w panelu firmowym, można przypisać do konkretnej aplikacji dostawcy SSO.
Aby włączyć rozszerzony Entity ID dla aktywnej konfiguracji SAML SSO:
-
Wyłącz Altium Sign-On Settings.
-
Odśwież stronę, aby ponownie wygenerować adres URL Entity ID w rozszerzonym formacie:
https://live.altium.com/XXXXXXXXXX. Bieżącą organizację można teraz jednoznacznie zidentyfikować za pomocą jej rozszerzonego Entity ID. -
W interfejsie zarządzania aplikacjami dostawcy tożsamości zmień odwołanie Entity ID aplikacji — zwykle nazywane wariantem „Audience” lub „Entity” — na nową, rozszerzoną wersję skopiowaną z panelu Altium. Zapisz ustawienia.
-
Aktywuj Integration test w panelu firmowym i ponownie włącz Altium Sign-On Settings.
Proces ten można powtórzyć dla pozostałych organizacji Altium Twojej firmy, które powinny być powiązane z własnymi, dedykowanymi aplikacjami u dostawcy tożsamości SSO. Przykładowo w zamieszczonym tutaj przewodniku konfiguracji Microsoft Entra ID aplikacja o określonej nazwie jest tworzona w kroku 3, a Identifier (Entity ID) jest dodawany w kroku 6.
Metody uwierzytelniania
Oprócz interfejsu konfiguracji połączenia SSO Altium strona Authentication panelu firmowego zapewnia również globalną i indywidualną kontrolę nad pełnym zakresem opcji logowania użytkowników, czyli tradycyjnym logowaniem za pomocą adresu e-mail i hasła, logowaniem przez Google®, Facebook® i Renesas oraz logowaniem jednokrotnym za pośrednictwem dostawcy tożsamości Twojej organizacji. Opcje włączone w sekcji Authentication methods tej strony określają metody logowania dostępne dla wszystkich użytkowników konta firmowego Twojej organizacji.
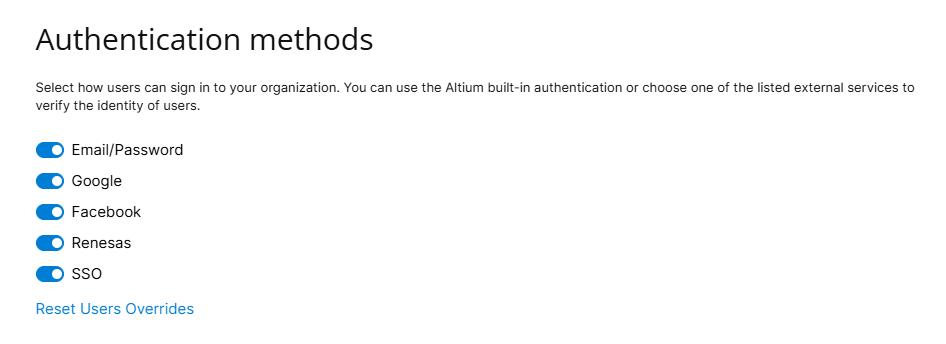
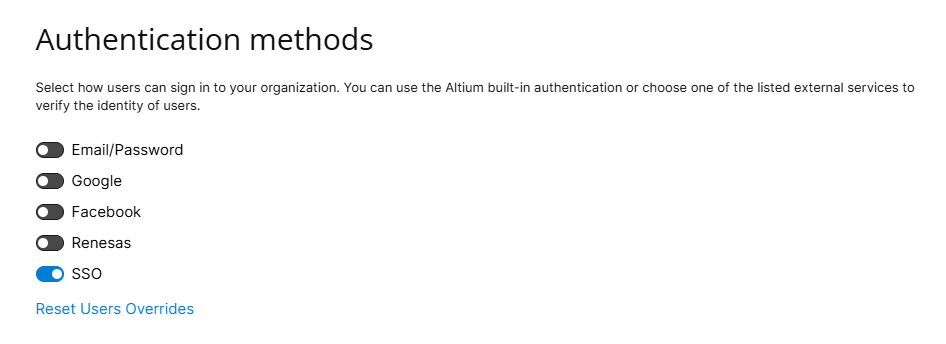
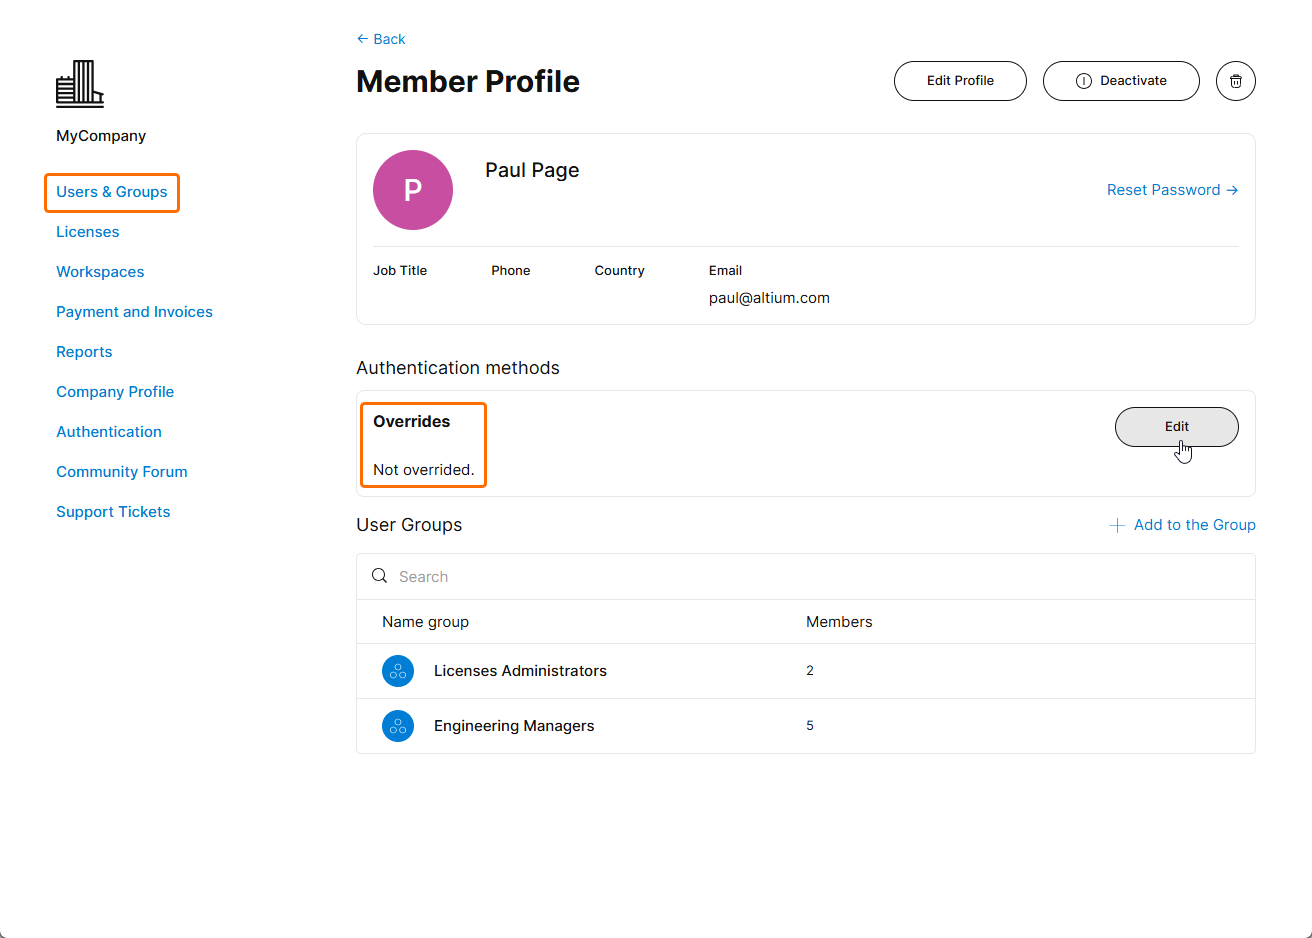
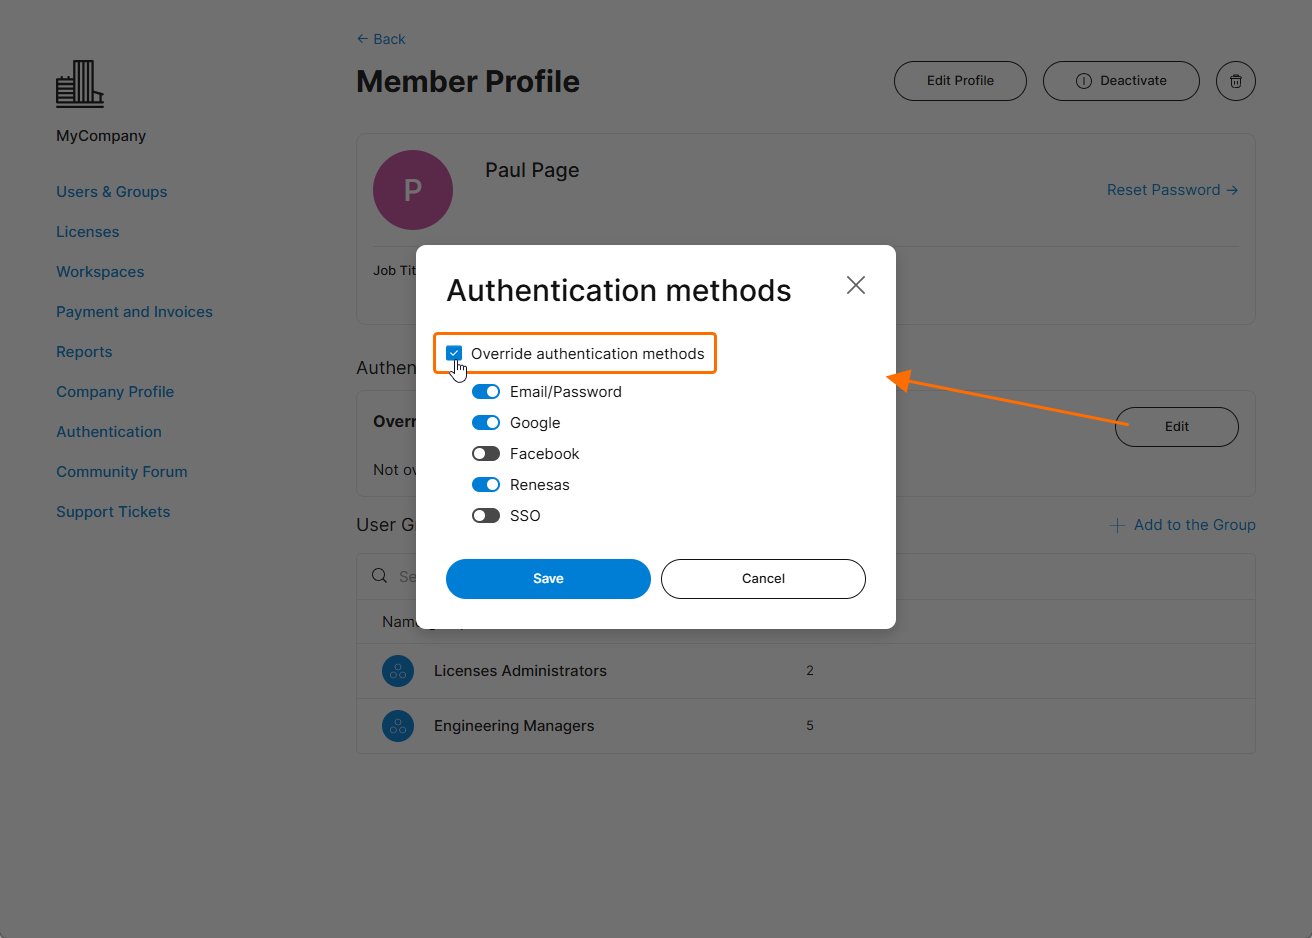
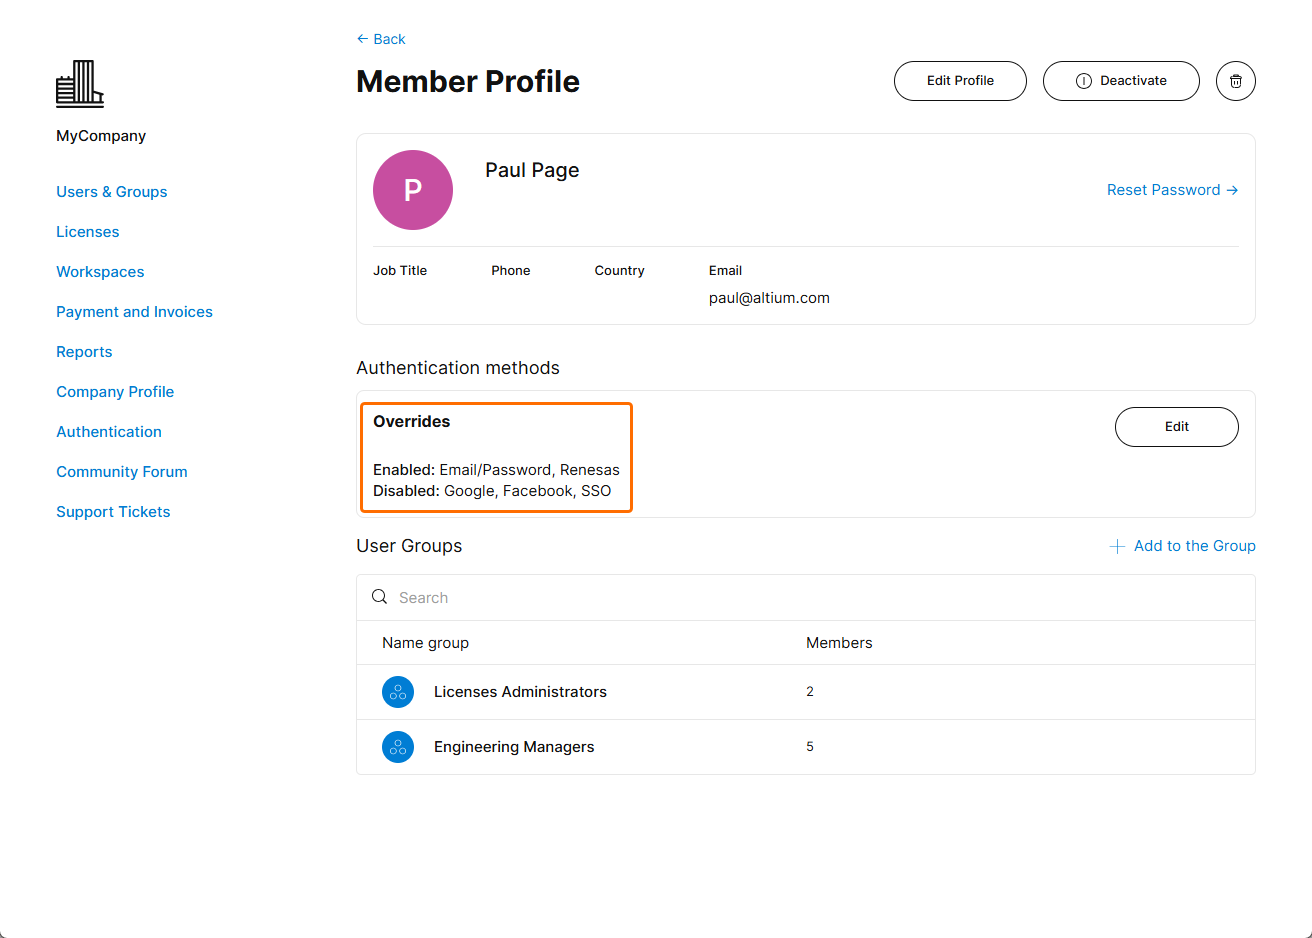
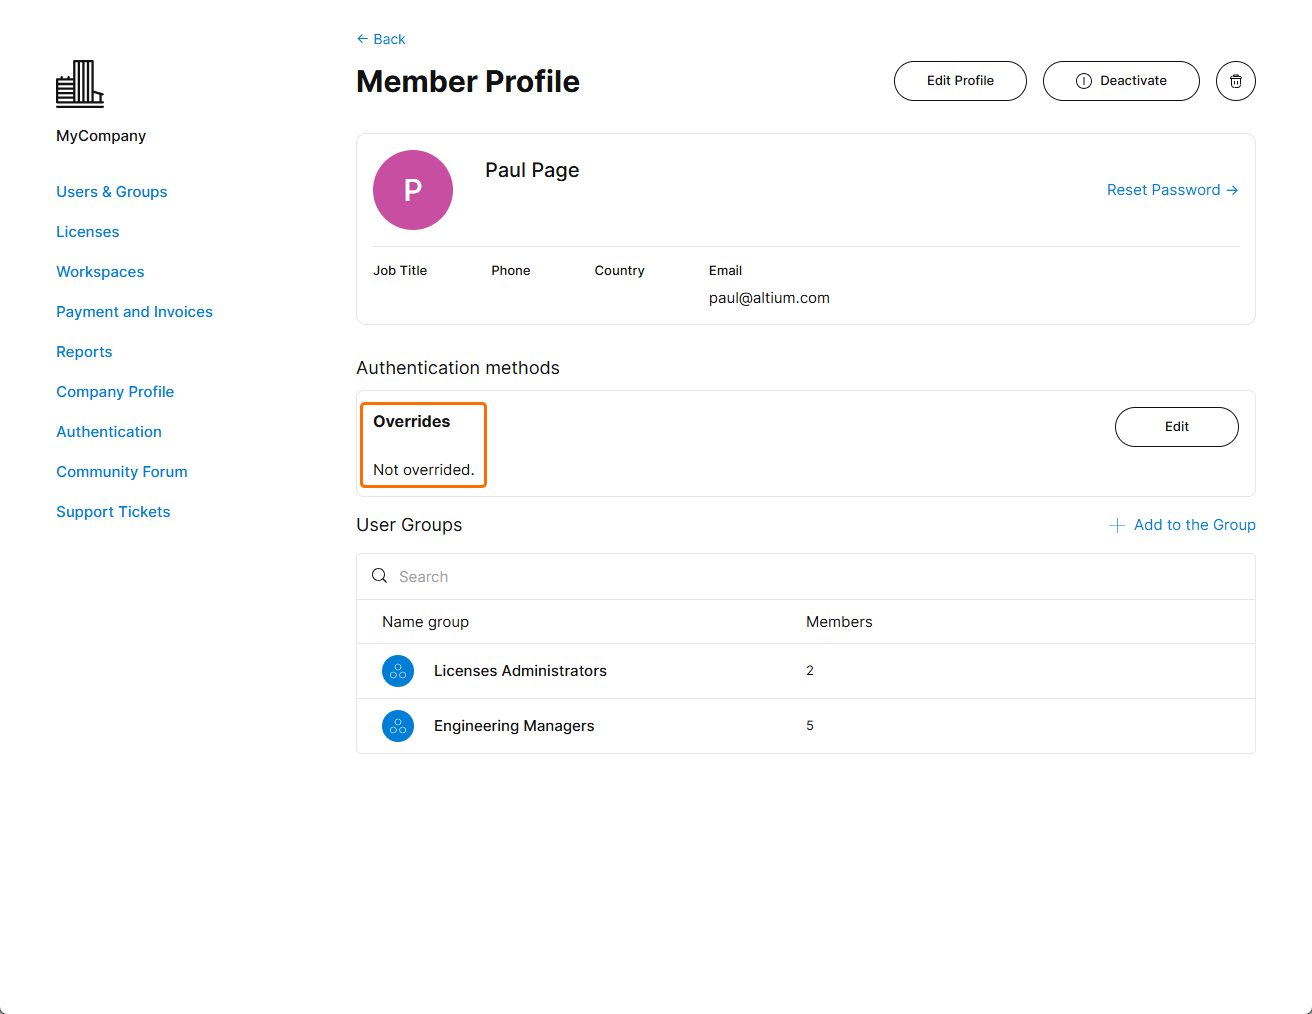
Opcje logowania użytkownika individual można skonfigurować, edytując ustawienia w jego wpisie Dashboard konta Altium. Wybierz przycisk  na stronie Dashboard Users użytkownika, aby uzyskać dostęp do opcji nadpisywania ustawień logowania. Ustawienia te, po edycji z włączoną opcją Override Authentication methods, będą miały pierwszeństwo przed globalnymi ustawieniami logowania na stronie Authentication wyłącznie dla tego użytkownika.
Ustawienia nadpisywania metod uwierzytelniania mogą być przydatne, gdy SSO jest wymuszoną metodą logowania w organizacji (wszystkie pozostałe opcje są globalnie wyłączone), ale określony użytkownik wymaga konkretnej metody logowania — na przykład wyłącznie za pomocą adresu e-mail i hasła.
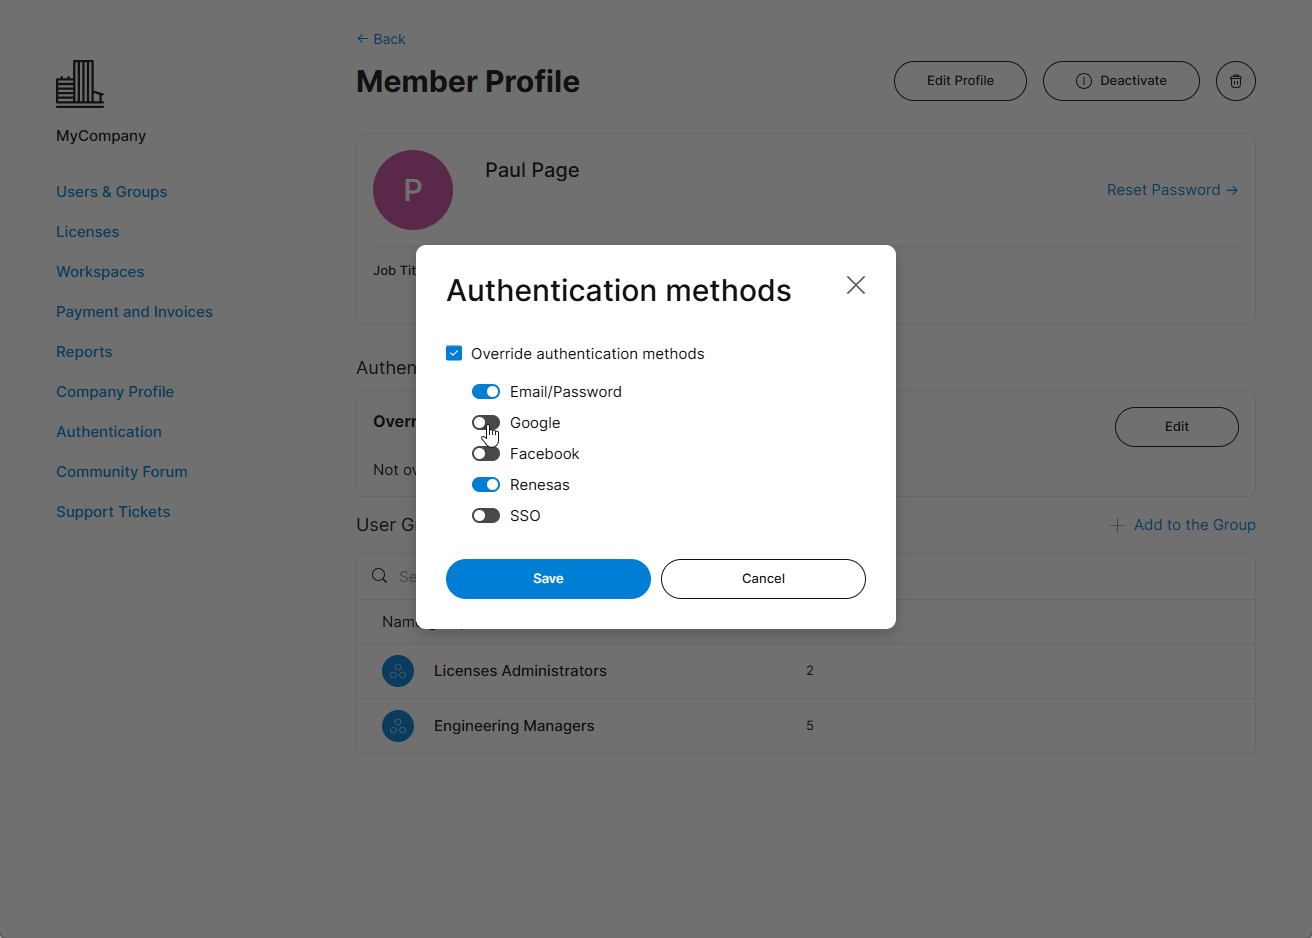
W tym przypadku metoda uwierzytelniania Google jest wyłączona dla tego członka firmy. Potwierdź nowe ustawienia przyciskiem  .
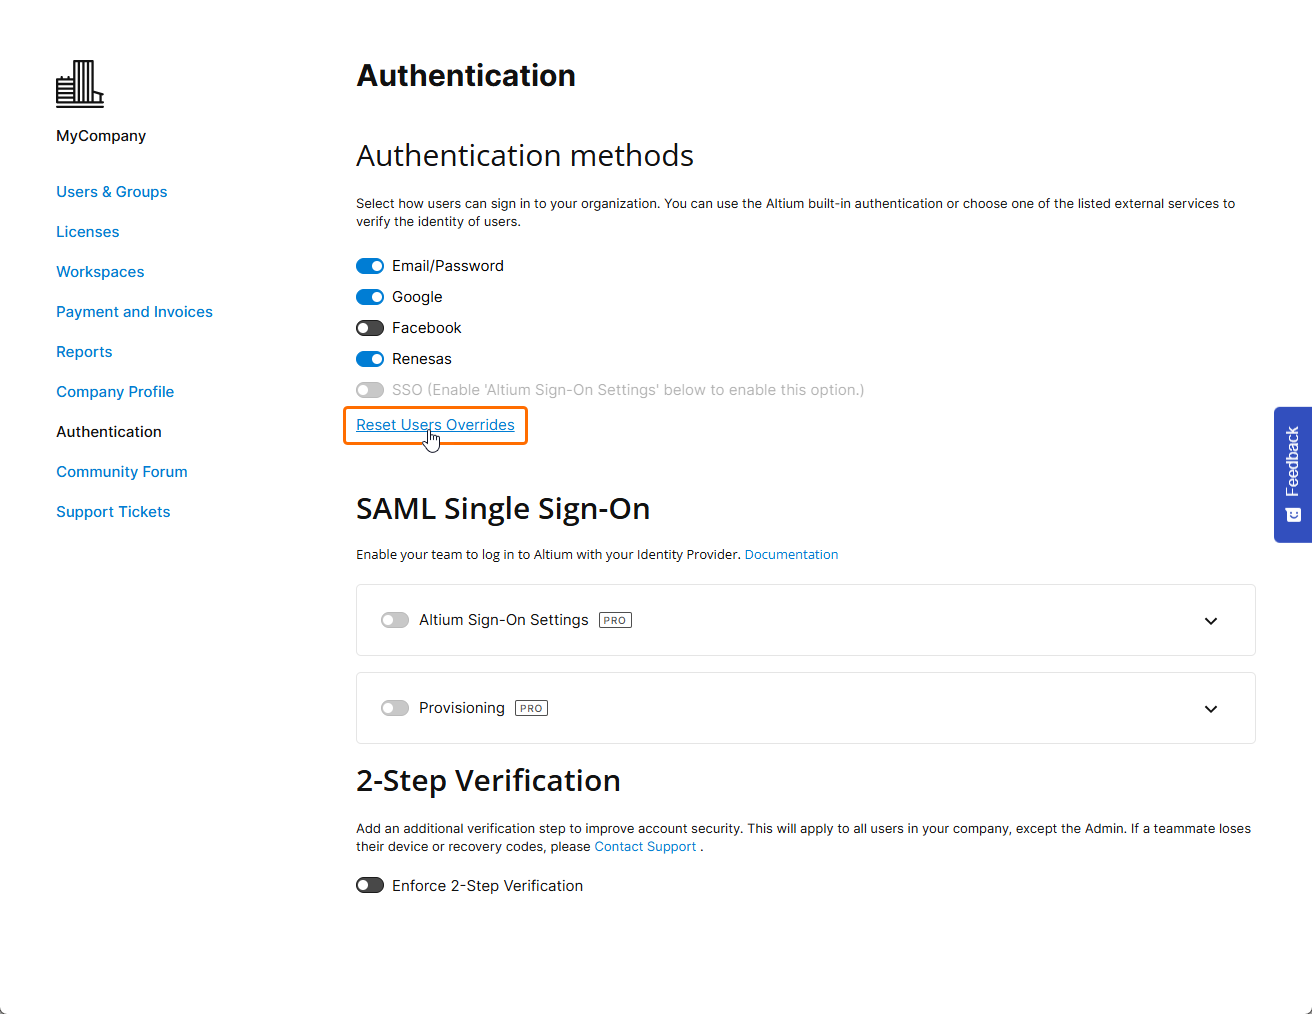
Indywidualne metody logowania użytkowników określone za pomocą ustawień Override Authentication methods (jak powyżej) można przywrócić do wartości domyślnych za pomocą opcji Reset users overrides w sekcji Authentication methods na stronie Authentication. Spowoduje to zresetowanie indywidualnych ustawień logowania wszystkich użytkowników do globalnych metod uwierzytelniania aktualnie wybranych na stronie Authentication.
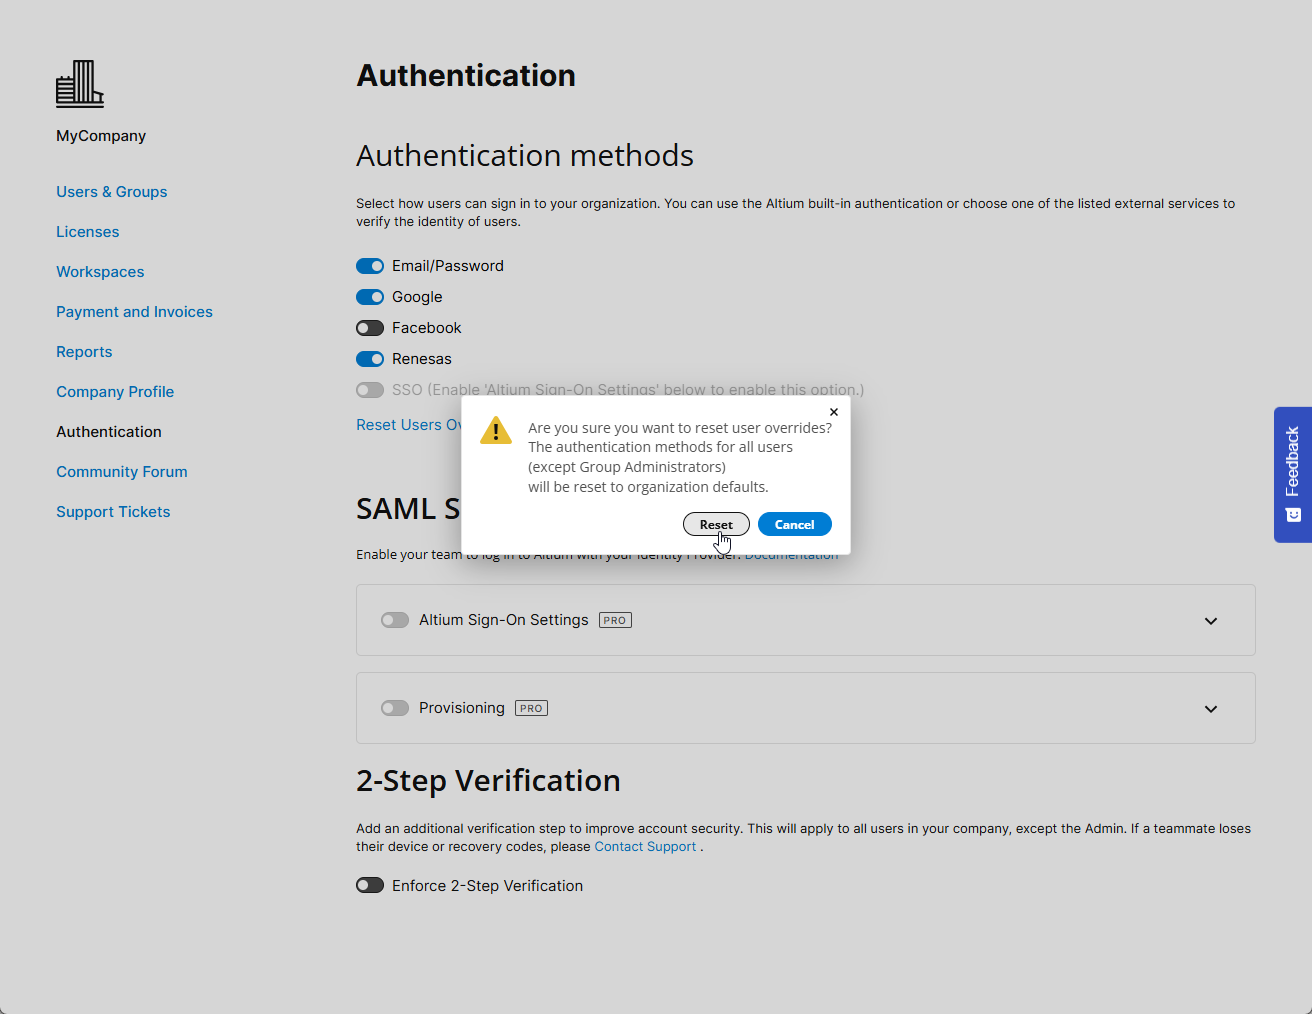
Potwierdź zresetowanie metod uwierzytelniania przyciskiem  w oknie potwierdzenia.
Konfiguracja weryfikacji dwuetapowej
Administratorzy grup konta firmowego mogą skonfigurować weryfikację dwuetapową, aby zapewnić dodatkową warstwę zabezpieczeń umożliwiającą użytkownikom potwierdzenie tożsamości podczas logowania do kont Altium za pomocą adresu e-mail i hasła. Jako dodatkową metodę weryfikacji można ustawić wysyłanie hasła jednorazowego (OTP) na adres e-mail lub generowanie go w aplikacji uwierzytelniającej, takiej jak Google Authenticator lub Okta Verify. Weryfikację dwuetapową można wymusić dla wszystkich użytkowników konta firmowego lub poszczególni użytkownicy mogą skonfigurować ją na swoich kontach.
Konfigurację weryfikacji dwuetapowej na poziomie konta firmowego przeprowadza administrator grupy tego konta w obszarze 2-Step Verification na stronie Dashboard Authentication. W tym celu włącz opcję Enforce 2-Step Verification i wybierz wymagany Method: OTP via Email lub OTP via Authenticator App. Jeśli wybrano opcję OTP via Authenticator App, wybierz wymagany App z listy rozwijanej:
-
Okta — wybierz tę opcję, aby korzystać z aplikacji Okta Verify.
-
Google — wybierz tę opcję, aby korzystać z aplikacji Google Authenticator.
-
Other — wybierz tę opcję, aby korzystać z aplikacji uwierzytelniającej innej niż Okta Verify lub Google Authenticator, na przykład Microsoft Authenticator.
Opcjonalnie podaj łącze w polu Instructions Link (Optional) (będzie ono wyświetlane na stronie 2-Step Authentication, gdy użytkownik spróbuje się zalogować).


Gdy wymuszanie weryfikacji dwuetapowej jest włączone i wybrano metodę OTP via Authenticator App, użytkownik będzie musiał dokończyć konfigurację podczas pierwszej próby logowania. Konieczne będzie dodanie kodu uwierzytelniającego do preferowanej aplikacji uwierzytelniającej przez zeskanowanie w niej udostępnionego kodu QR lub wprowadzenie tajnego klucza. Następnie kod wygenerowany przez aplikację należy wpisać w polu Enter code. Po kliknięciu Continue zostanie udostępniony zestaw kodów odzyskiwania, których można użyć w przypadku utraty dostępu do kodu uwierzytelniającego w aplikacji. Kody te należy przechowywać w bezpiecznym miejscu. Kliknij Done, aby dokończyć logowanie do konta Altium.

Jeśli natomiast wymuszanie weryfikacji dwuetapowej nie jest włączone na poziomie konta firmowego (opcja Enforce 2-Step Verification jest wyłączona na stronie Dashboard Authentication), weryfikację dwuetapową można skonfigurować na poziomie konta Altium. Po zalogowaniu się do konta Altium przejdź do swojego profilu (klikając awatar/obraz użytkownika w prawym górnym rogu okna przeglądarki i wybierając My Profile z menu rozwijanego), a następnie otwórz stronę Authentication. W obszarze 2-Step Verification tej strony włącz opcję Enable 2-Step Verification i wybierz wymagany Method: OTP via Email lub OTP via Authenticator App.
-
Jeśli wybrano metodę OTP via Email, wiadomości z kodami weryfikacyjnymi będą wysyłane na adres e-mail podany w profilu.

-
Jeśli wybrano metodę OTP via Authenticator App, wybierz wymagany App z listy rozwijanej (Other, Okta lub Google). W wyświetlonym oknie dokończ konfigurację aplikacji zgodnie z powyższym opisem.

Jeśli konto Altium użytkownika należy do firmowego konta Altium i nie skonfigurowano jeszcze dla niego weryfikacji dwuetapowej, podczas logowania za pomocą adresu e-mail i hasła użytkownik otrzyma propozycję jej skonfigurowania, nawet jeśli wymuszanie weryfikacji dwuetapowej nie jest włączone na poziomie konta firmowego. Wybierz preferowany Method i wykonaj kolejne kroki, aby skonfigurować weryfikację dwuetapową (konfiguracja przebiega podobnie jak opisano powyżej). Możesz też kliknąć Remind me in a week, aby odłożyć konfigurację weryfikacji dwuetapowej na później.
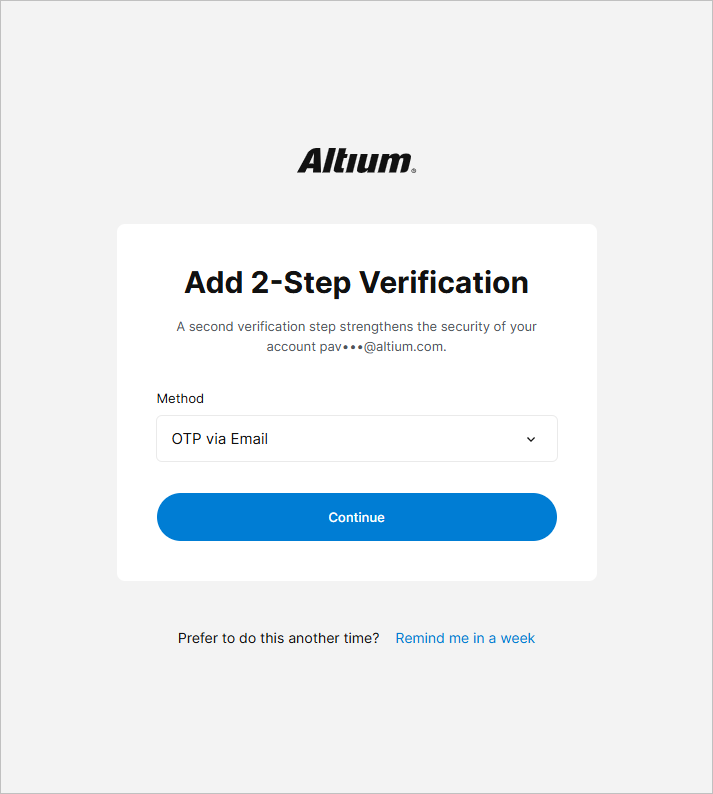
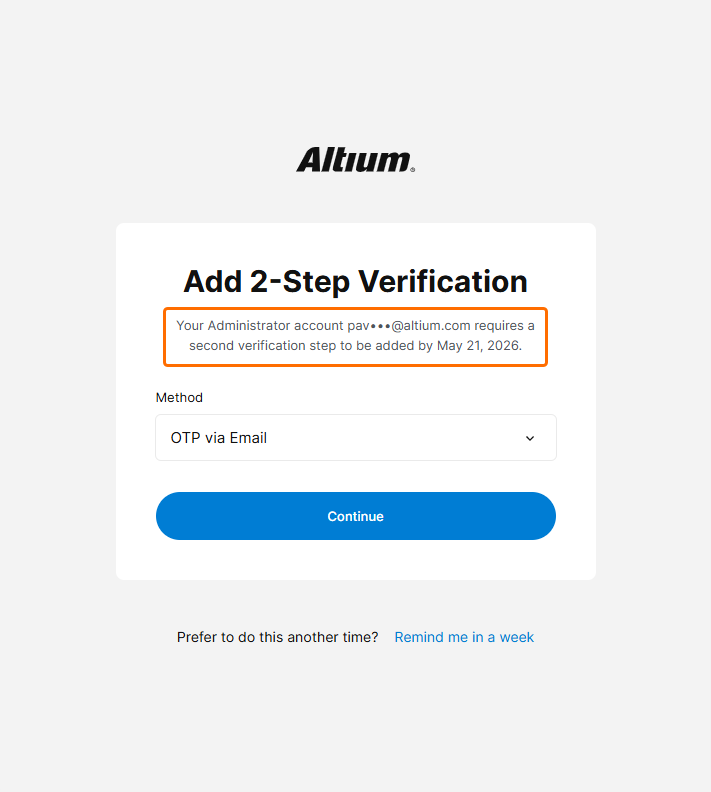 ).
Uwierzytelnianie za pomocą urządzenia
Podczas logowania do konta Altium użytkownicy mogą skonfigurować metodę uwierzytelniania obsługiwaną przez ich urządzenie (taką jak Windows Hello lub Face ID).
Aby skonfigurować uwierzytelnianie za pomocą urządzenia, kliknij przycisk z odciskiem palca na stronie logowania Altium (https://auth.altium.com/).
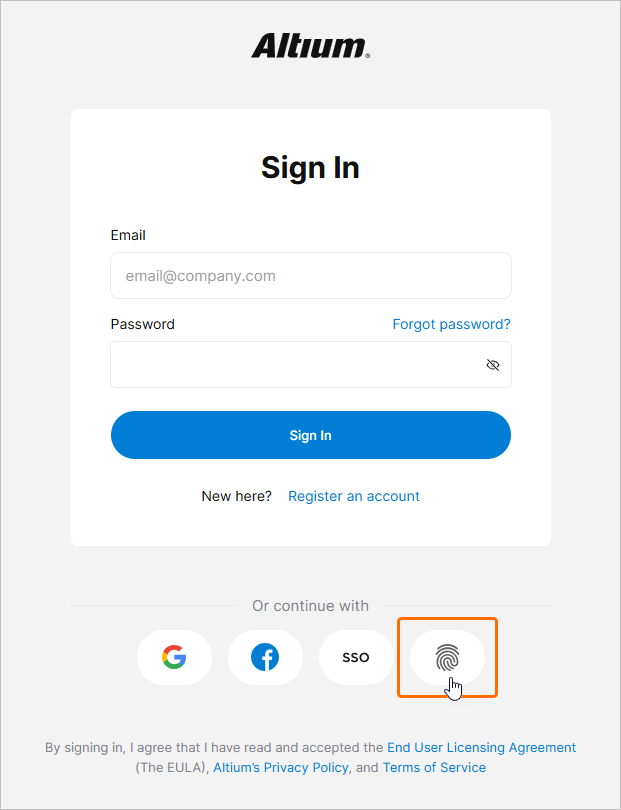
W następnym kroku zaloguj się przy użyciu hasła i kliknij Continue.
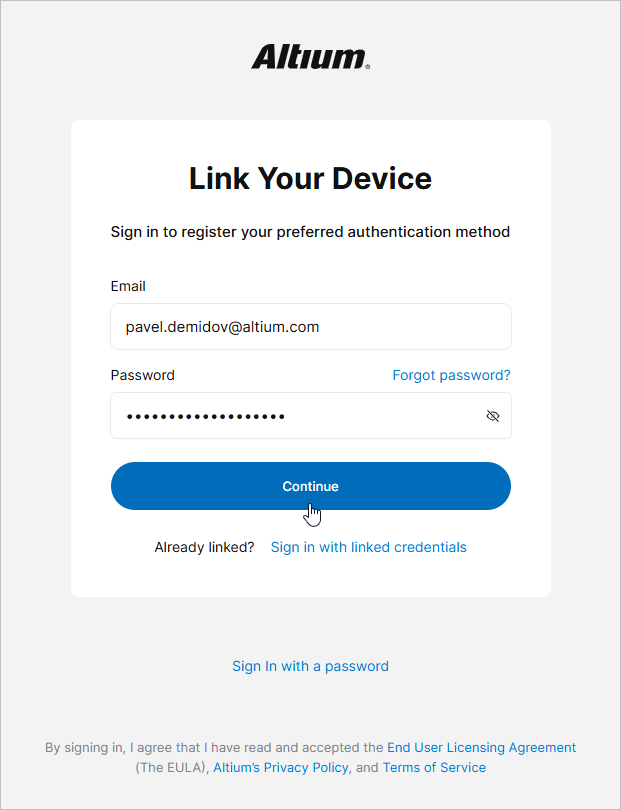
W zależności od urządzenia zostaną wyświetlone instrukcje umożliwiające dokończenie konfiguracji odpowiedniej metody uwierzytelniania. Po zakończeniu wprowadź wybraną wartość w polu Device Name i kliknij Done.
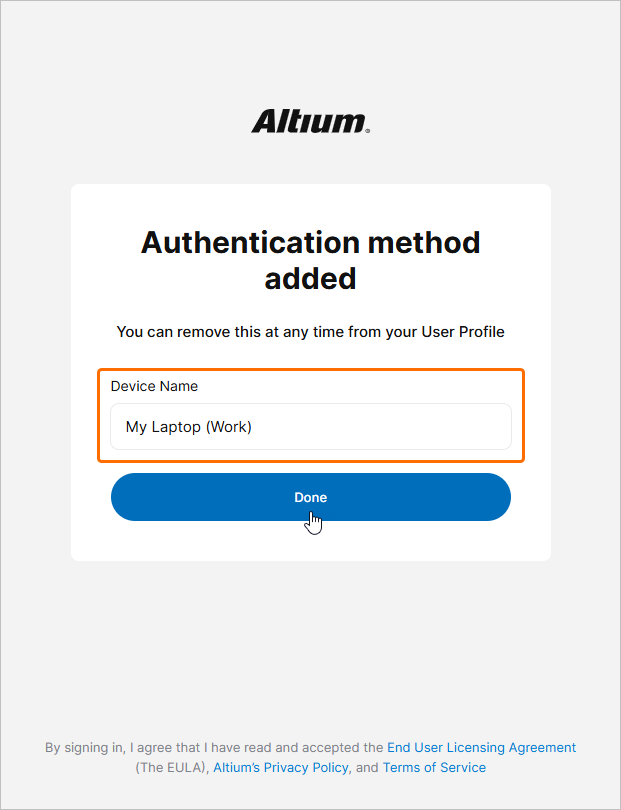
Przy następnym logowaniu z użyciem uwierzytelniania za pomocą urządzenia (po kliknięciu przycisku z odciskiem palca na stronie logowania Altium) pojawi się propozycja użycia skonfigurowanej metody.
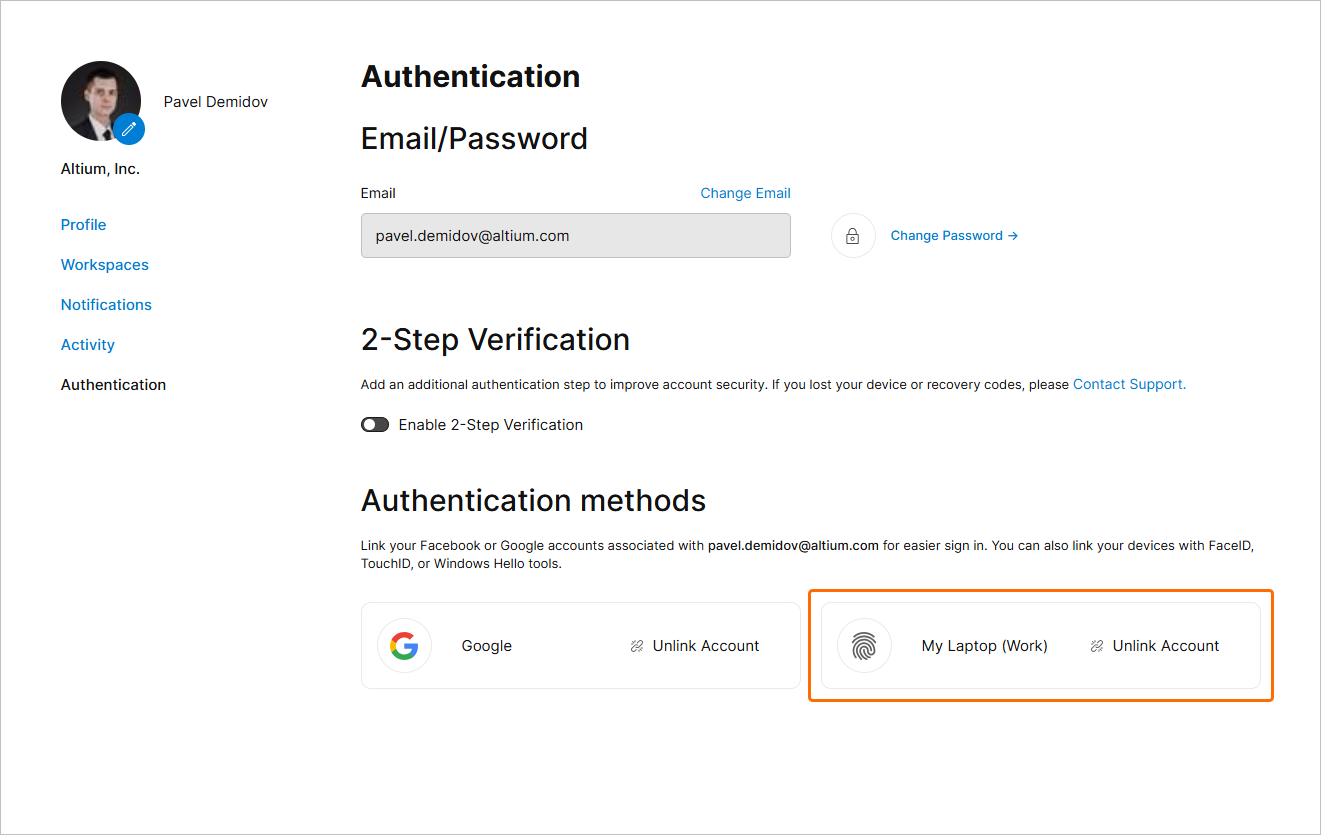
Skonfigurowane metody uwierzytelniania za pomocą urządzenia znajdziesz w swoim profilu. Przejdź do swojego profilu (klikając awatar/zdjęcie użytkownika w prawym górnym rogu okna przeglądarki i wybierając My Profile z menu rozwijanego), a następnie otwórz stronę Authentication. Skonfigurowane metody będą widoczne w sekcji Authentication methods na tej stronie. Aby usunąć skonfigurowaną metodę, użyj elementu sterującego Unlink account w jej wpisie.
Łączenie konta Renesas
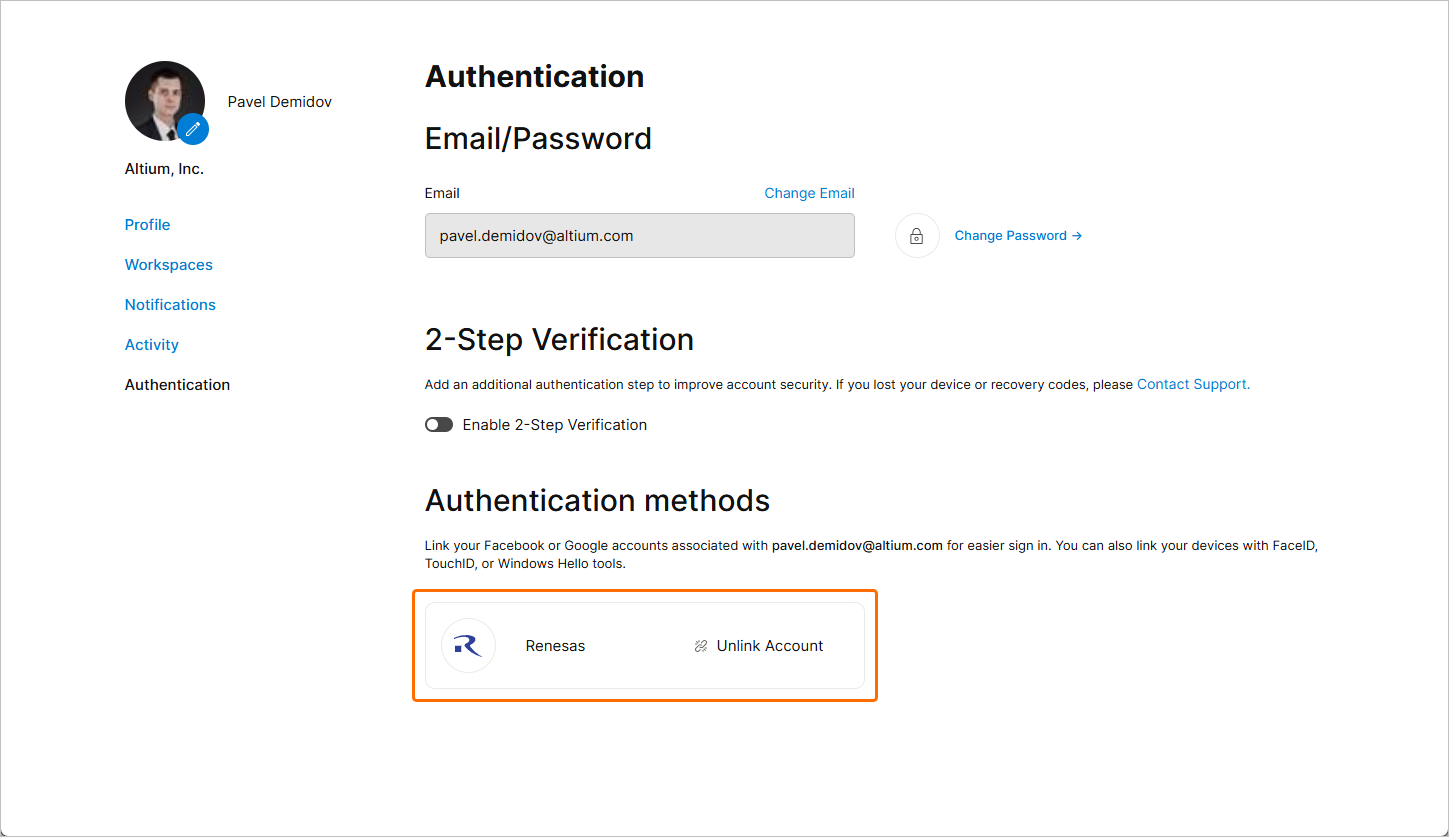
Możesz również połączyć konto Altium z kontem Renesas, aby używać tego drugiego do logowania na konto Altium. W tym celu przejdź do swojego profilu (klikając awatar/zdjęcie użytkownika w prawym górnym rogu okna przeglądarki i wybierając My Profile z menu rozwijanego), a następnie otwórz stronę Authentication. W sekcji Authentication methods na tej stronie kliknij element sterujący Link account na kafelku Renesas.
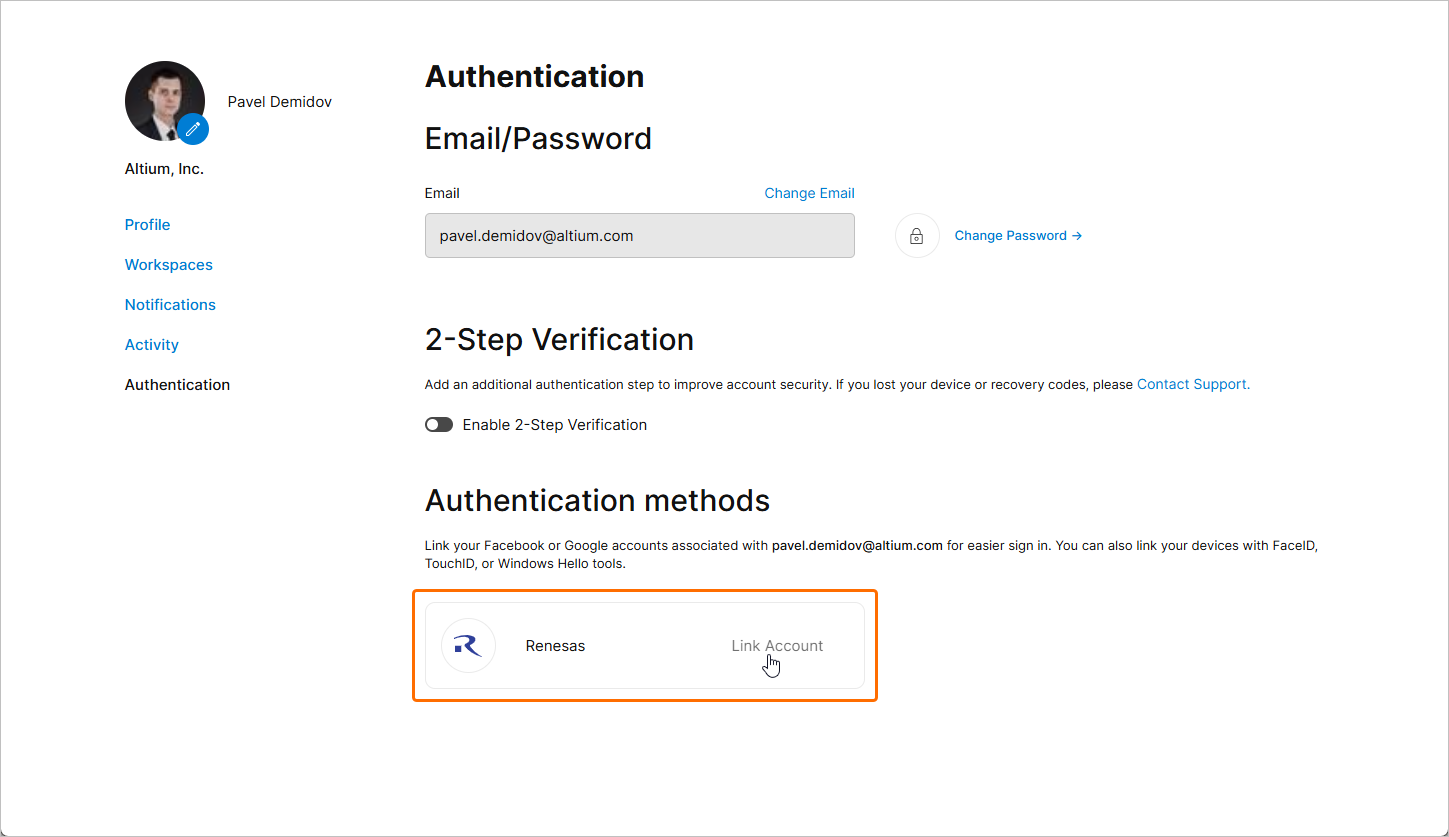
Na kolejnych stronach zaloguj się na swoje konto Renesas i połącz je z kontem Altium. Po połączeniu konta Renesas jego kafelek pojawi się na stronie Authentication wraz z elementem sterującym Unlink account, który umożliwia usunięcie połączenia między kontami.
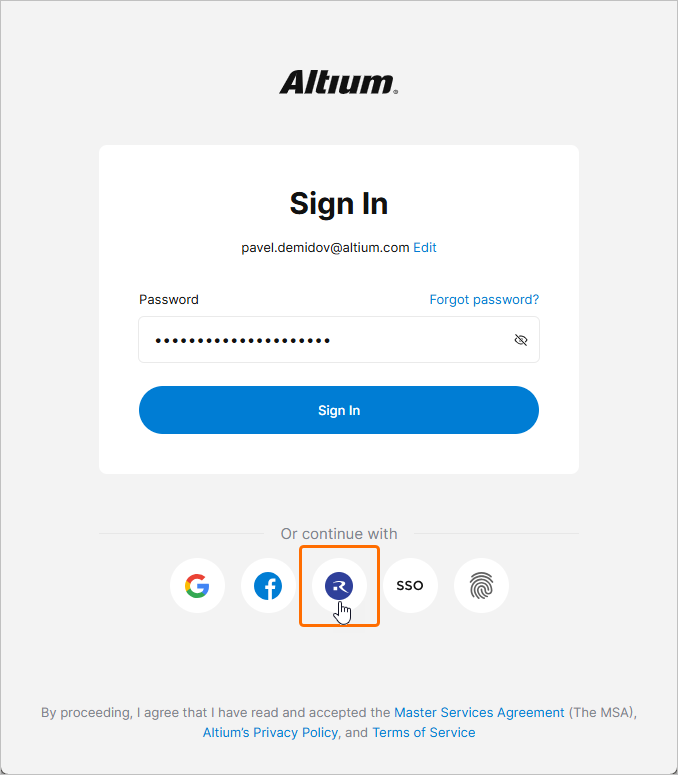
Jeśli zezwalają na to globalne i indywidualne ustawienia metod uwierzytelniania (dowiedz się więcej), połączonego konta Renesas można używać do logowania na konto Altium.
 Tłumaczenie SI