
Cấu hình xác thực Đăng nhập một lần
Quản trị viên Enterprise Server có thể cấu hình và bật các tính năng Đăng nhập một lần (SSO) cho máy chủ của bạn. Hệ thống cấu hình phía backend cho phép quản trị viên thiết lập, kiểm tra, bật và tắt tính năng SSO cho người dùng máy chủ. Tùy chọn SSO có sẵn khi đăng nhập vào giao diện trình duyệt của Enterprise Server. Khi được thiết lập cho người dùng máy chủ, SSO mang lại sự thuận tiện khi truy cập máy chủ bằng cùng bộ thông tin đăng nhập dùng cho các hệ thống trong toàn công ty.
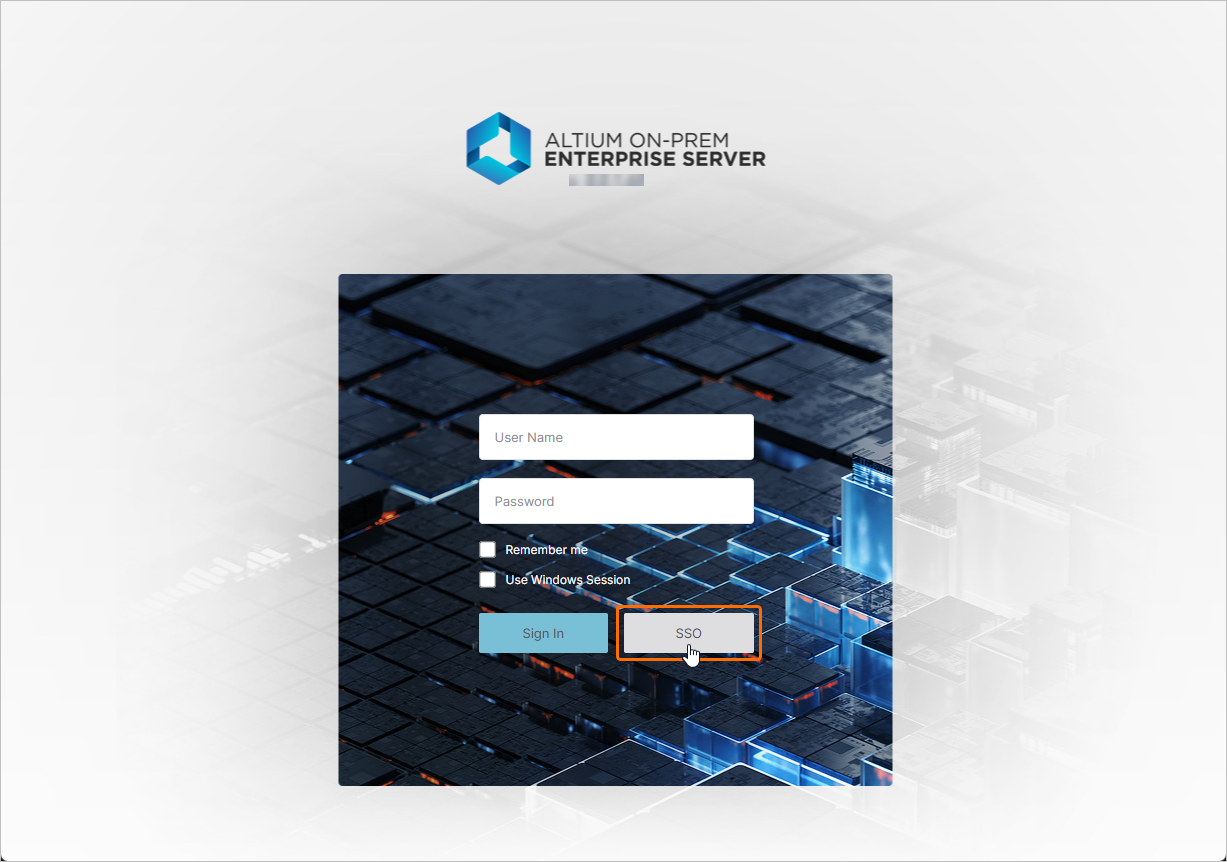
Để biết thêm thông tin về cách truy cập giao diện trình duyệt của Enterprise Server, hãy tham khảo trang Khám phá giao diện trên trình duyệt.
Đăng nhập một lần qua SAML
Khi được cấu hình và bật trong Enterprise Server, hệ thống SSO thiết lập danh tính được cấp quyền từ Nhà cung cấp danh tính (IdP) do công ty bạn chỉ định, chẳng hạn như Okta, OneLogin, v.v., với việc trao đổi thông điệp xác nhận danh tính dựa trên Ngôn ngữ đánh dấu xác nhận bảo mật (SAML 2.0) đã được chuẩn hóa. Giao diện đăng nhập SSO cho công ty bạn, nếu chưa có sẵn, thường được xây dựng dựa trên mẫu hoặc ví dụ do IdP cung cấp — giao diện này khởi tạo quá trình trao đổi xác nhận xác thực dựa trên SAML và cung cấp quyền truy cập vào các dịch vụ của công ty.
Khi tùy chọn SAML được chọn trong danh sách thả xuống SSO trên trang Quản trị – Cài đặt – Xác thực của giao diện trình duyệt, trang này hiển thị các URL được cấu hình sẵn cho dịch vụ SSO của Enterprise Server (Altium Metadata Configuration), cùng tùy chọn tải lên hoặc nhập thủ công dữ liệu kết nối cấp quyền của IdP (SAML Identity Provider Configuration).
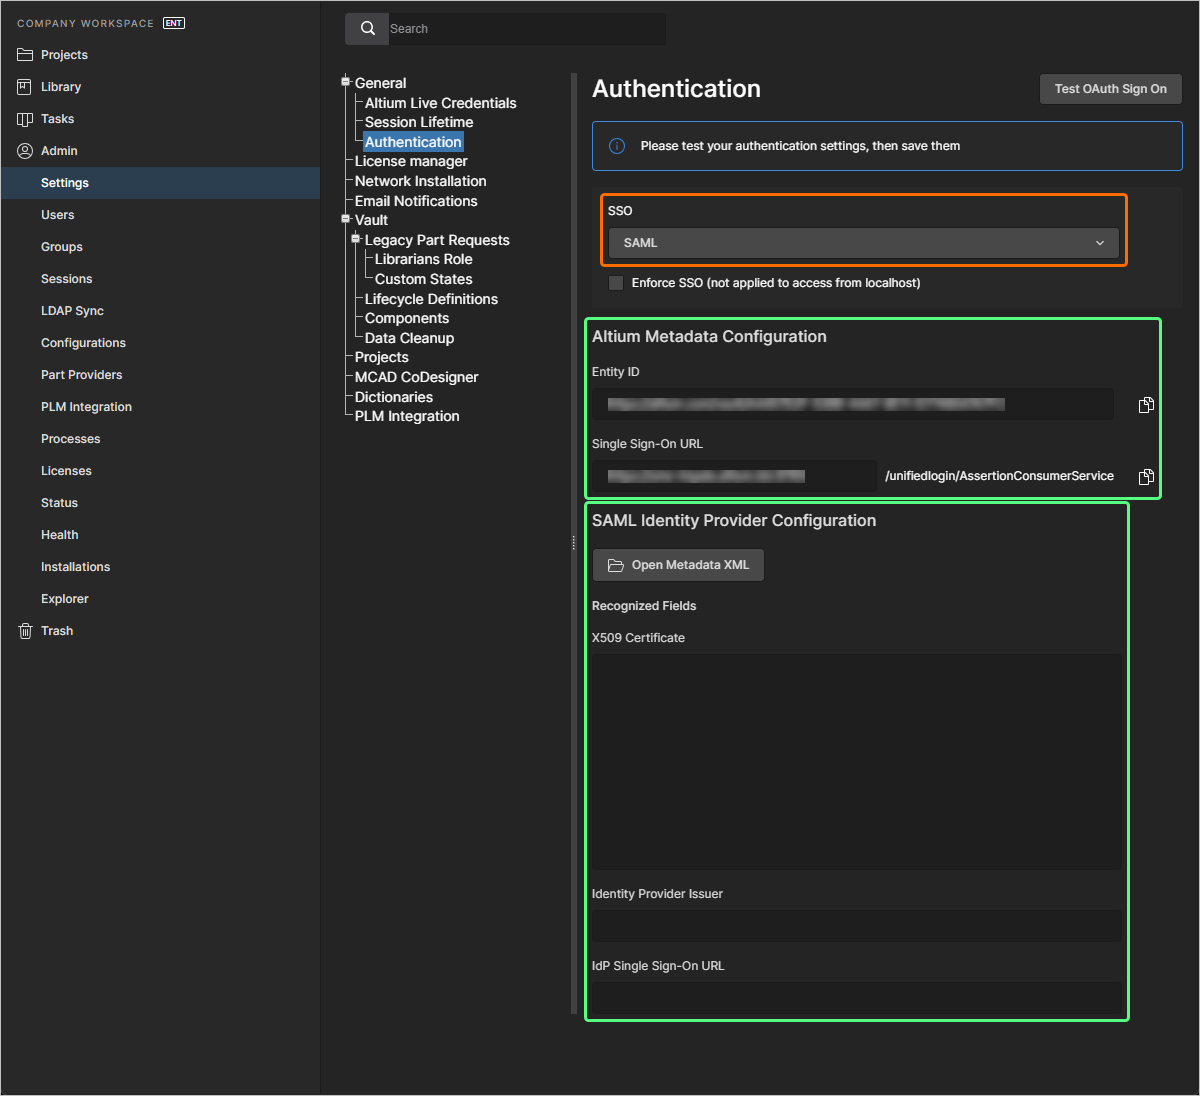
Siêu dữ liệu cấu hình IdP sẽ được Nhà cung cấp danh tính cung cấp sau khi được thiết lập để tích hợp với các dịch vụ của công ty bạn — xem các ví dụ tích hợp IdP bên dưới. Để cấu hình hệ thống SAML SSO trong Enterprise Server (nếu chưa hoàn tất), hãy sử dụng nút  để tìm và tải lên tệp XML cấu hình SAML IdP do IdP của công ty bạn tạo. Tệp XML IdP được tải lên sẽ được hệ thống phân tích để trích xuất các trường cấu hình chính (X509 Certificate, URL Identity Provider Issuer và IdP Single Sign-On URL). Ngoài ra, bạn có thể thêm thủ công từng thành phần (chứng chỉ bảo mật và các URL) của cấu hình vào các trường tương ứng.
SSO chỉ được bật sau khi chạy kiểm tra tích hợp bằng nút  . Thao tác này xác minh quy trình nhận dạng SSO và việc đăng nhập SSO của công ty bạn. Sau khi cấu hình được kiểm tra thành công, bạn có thể lưu cài đặt bằng cách nhấp vào nút
 (
 ), qua đó áp dụng chúng cho Enterprise Server.

Ví dụ tích hợp Nhà cung cấp danh tính
Mở rộng phần có thể thu gọn bên dưới để xem ví dụ hướng dẫn từng bước về quy trình tích hợp OneLogin làm Nhà cung cấp danh tính.
Tích hợp với OneLogin
-
Đăng nhập vào OneLogin với tư cách quản trị viên.
-
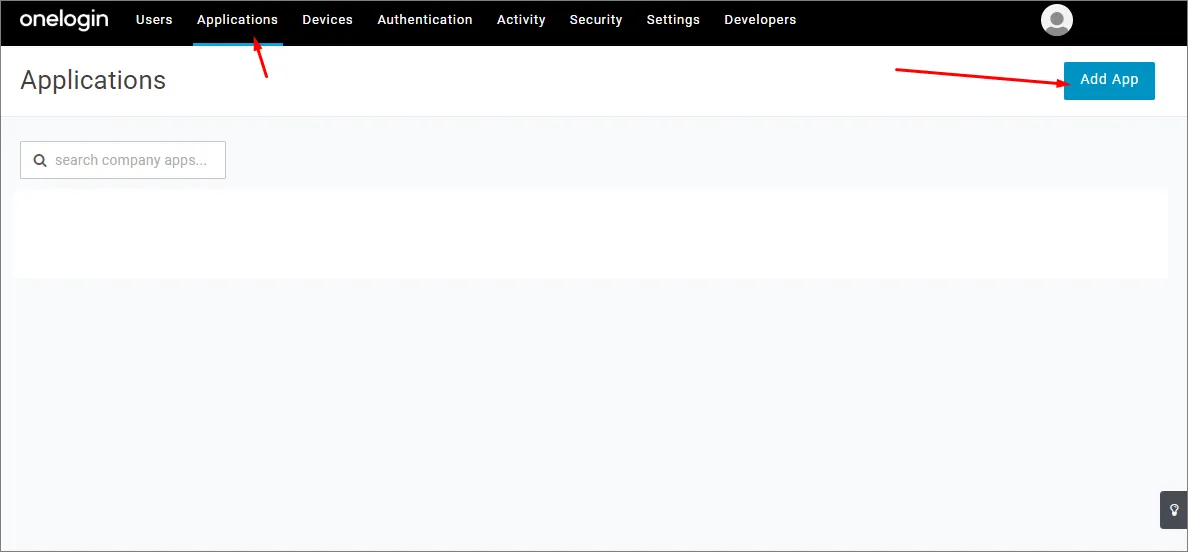
Chọn Applications rồi chọn Add Apps.
-
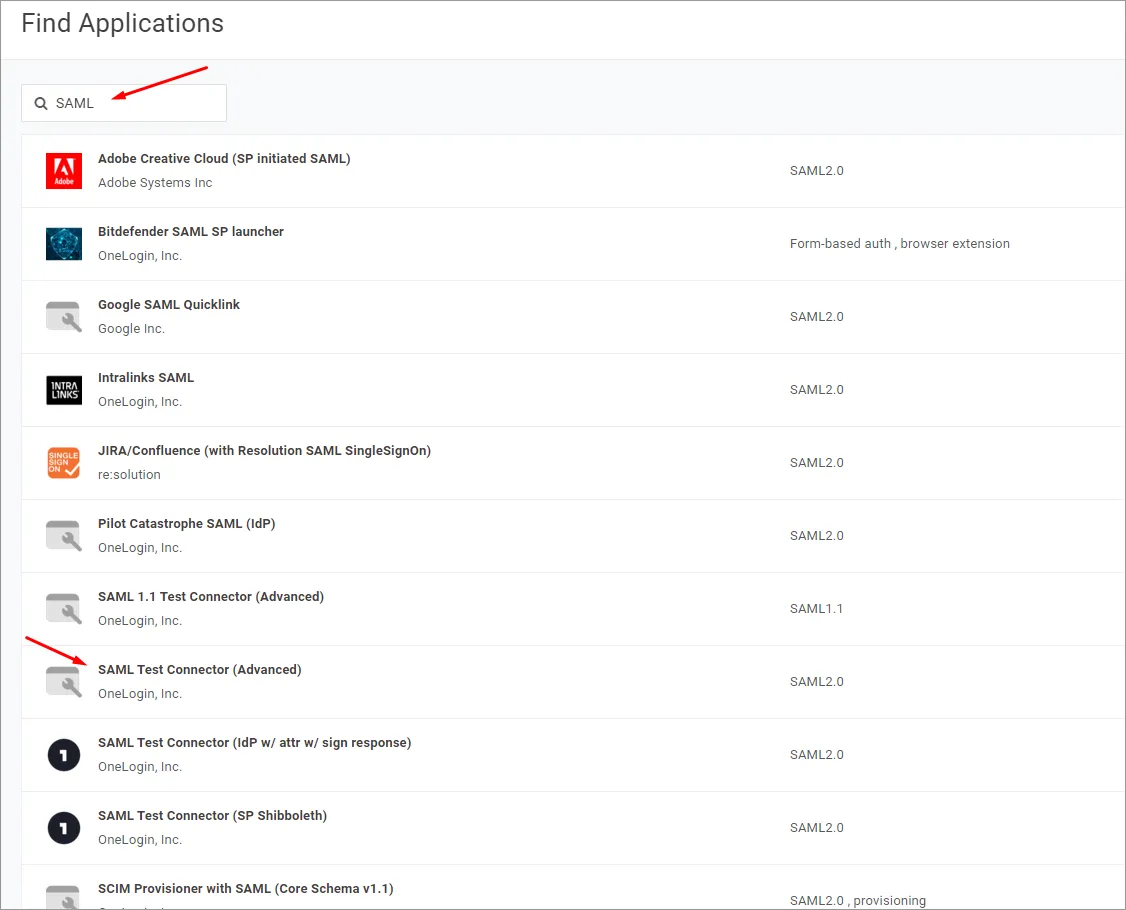
Tìm kiếm 'SAML' và chọn tùy chọn ứng dụng IdP SAML Test Connector (Advanced).
-
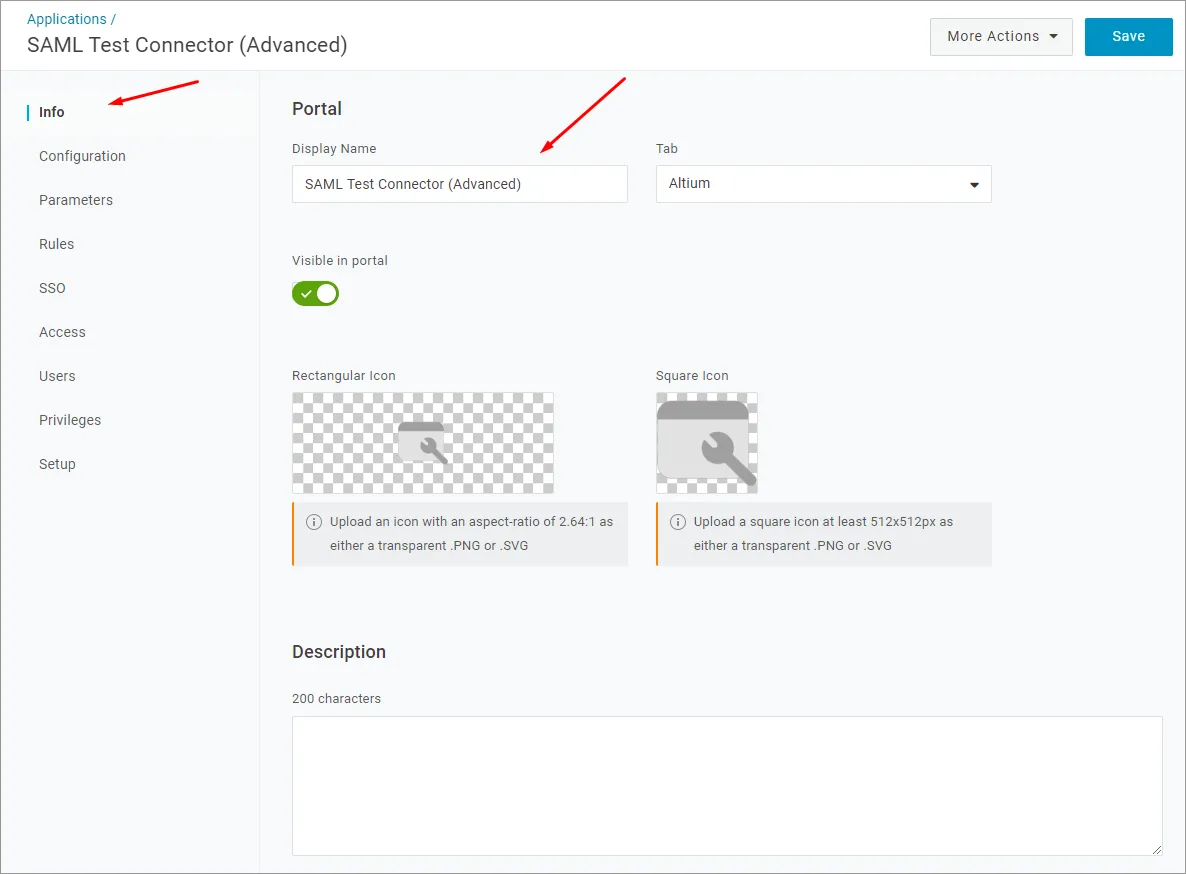
Chỉ định tên ứng dụng (Display Name). Tên này chỉ dùng cho mục đích hiển thị.
-
Nhấp vào nút Save.
-
Sao chép (
 ) các mục Entity ID và Single Sign-On URL (Dịch vụ tiếp nhận xác nhận) từ trang Admin – Settings – Authentication của giao diện trình duyệt Enterprise Server vào các trường được chỉ định bên dưới.
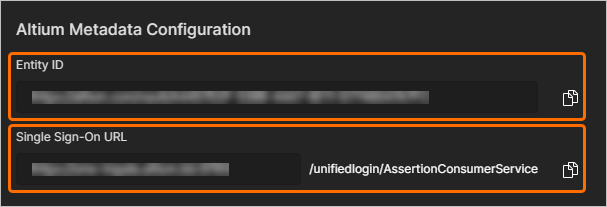
Trong phần thiết lập ứng dụng OneLogin:
-
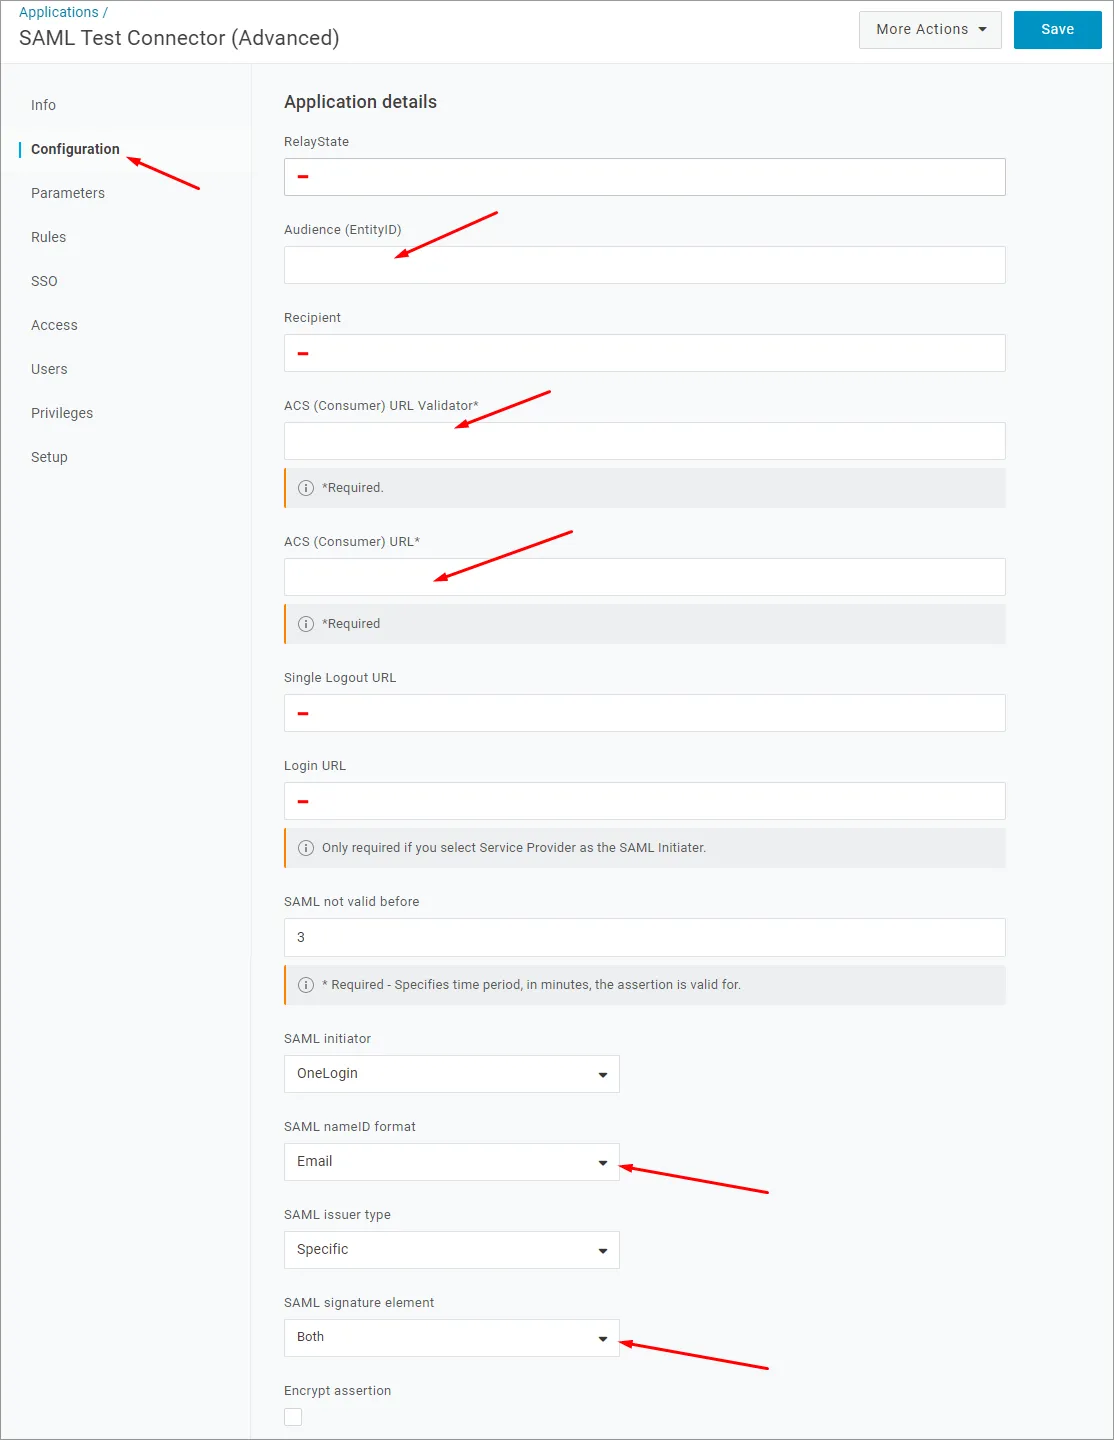
Dán Entity ID (tên nhà cung cấp dịch vụ) ở trên vào URL Audience (EntityID).
-
Dán Single Sign-On URL (Dịch vụ tiếp nhận xác nhận) ở trên vào ACS (Consumer) URL Validator.
-
Đồng thời dán Single Sign-On URL (Dịch vụ tiếp nhận xác nhận) vào ACS (Consumer) URL.
-
Có thể để trống các trường RelayState, Recipient, Single Logout URL và Login URL.
-
-
Đảm bảo tùy chọn SAML nameID format được đặt thành Email và SAML signature element được đặt thành Both. Nhấp vào nút Save để xác nhận cài đặt.
-
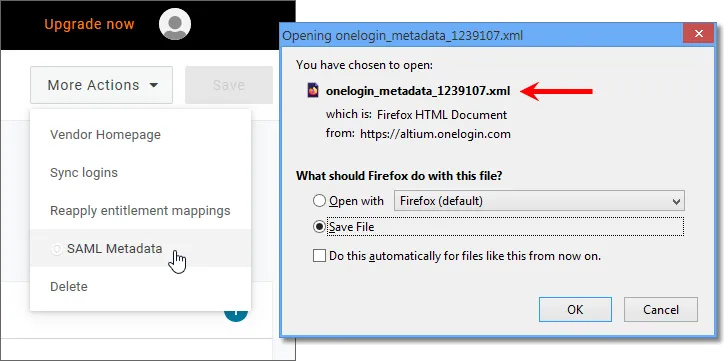
Nhấp vào nút More Actions, sau đó chọn tùy chọn menu SAML Metadata để tải xuống siêu dữ liệu SAML của Nhà cung cấp danh tính dưới dạng tệp XML.
-
Tệp siêu dữ liệu này sẽ được tải lên trên trang Admin – Settings – Authentication của giao diện trình duyệt Enterprise Server để cấu hình dịch vụ SSO OneLogin — xem bên dưới.
-
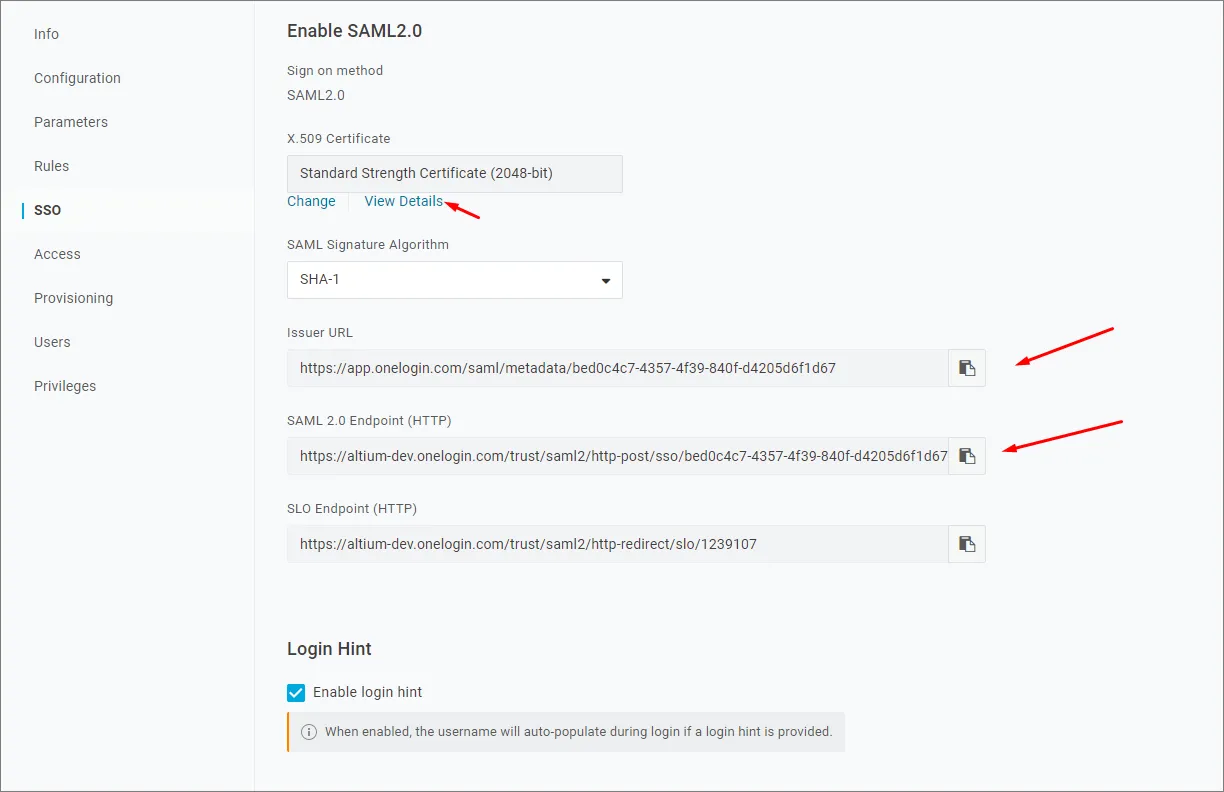
Nếu muốn thiết lập thủ công dịch vụ SSO OneLogin trong Enterprise Server, bạn có thể tìm các tham số cần thiết bằng cách chọn tùy chọn menu SSO trong giao diện ứng dụng OneLogin.
-
-
Các bước tiếp theo là thêm người dùng và gán ứng dụng cho những người dùng đó.
Mở rộng phần có thể thu gọn bên dưới để xem ví dụ hướng dẫn từng bước về quy trình tích hợp Okta làm Nhà cung cấp danh tính.
Tích hợp với Okta
-
Đăng nhập vào Okta với tư cách quản trị viên.
-
Nhấp vào liên kết/nút Admin, rồi nhấp vào nút Add Application trong mục công ty Applications.
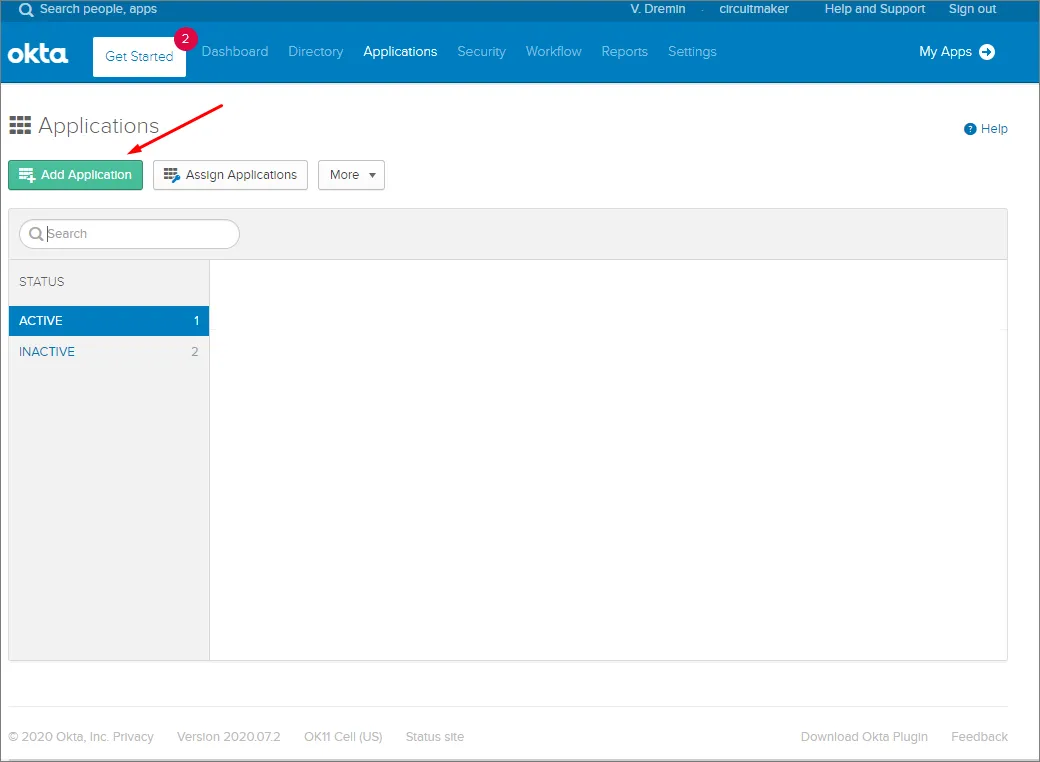
-
Nhấp vào nút Create New App.
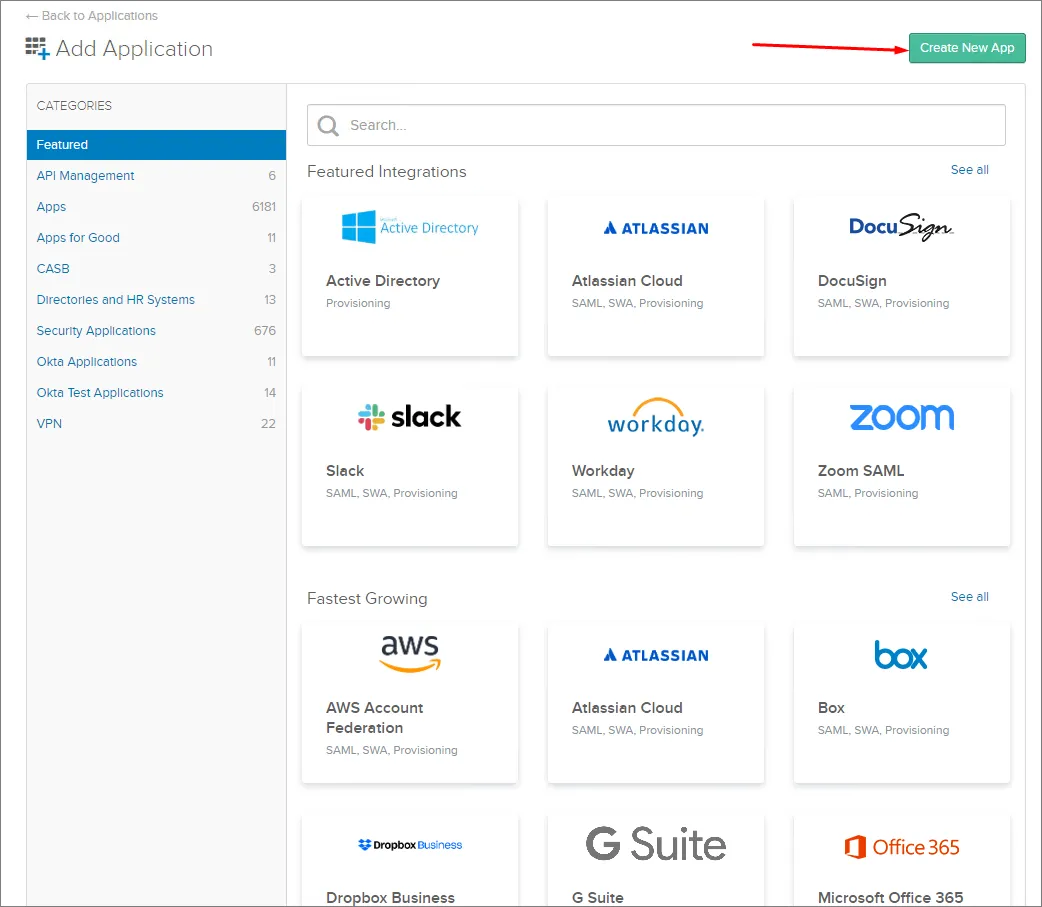
-
Chọn SAML 2.0 làm Sign-on method.
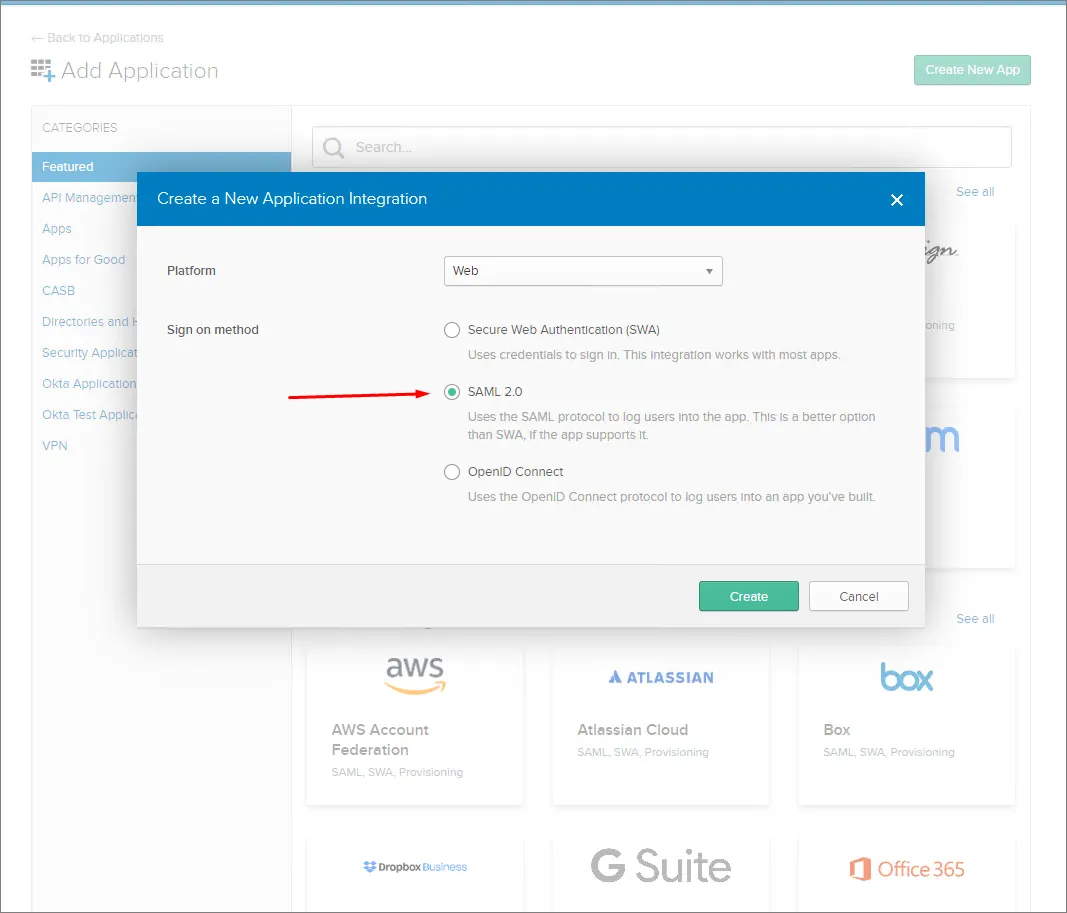
-
Chỉ định một App name. Thông tin này chỉ dùng cho mục đích hiển thị.
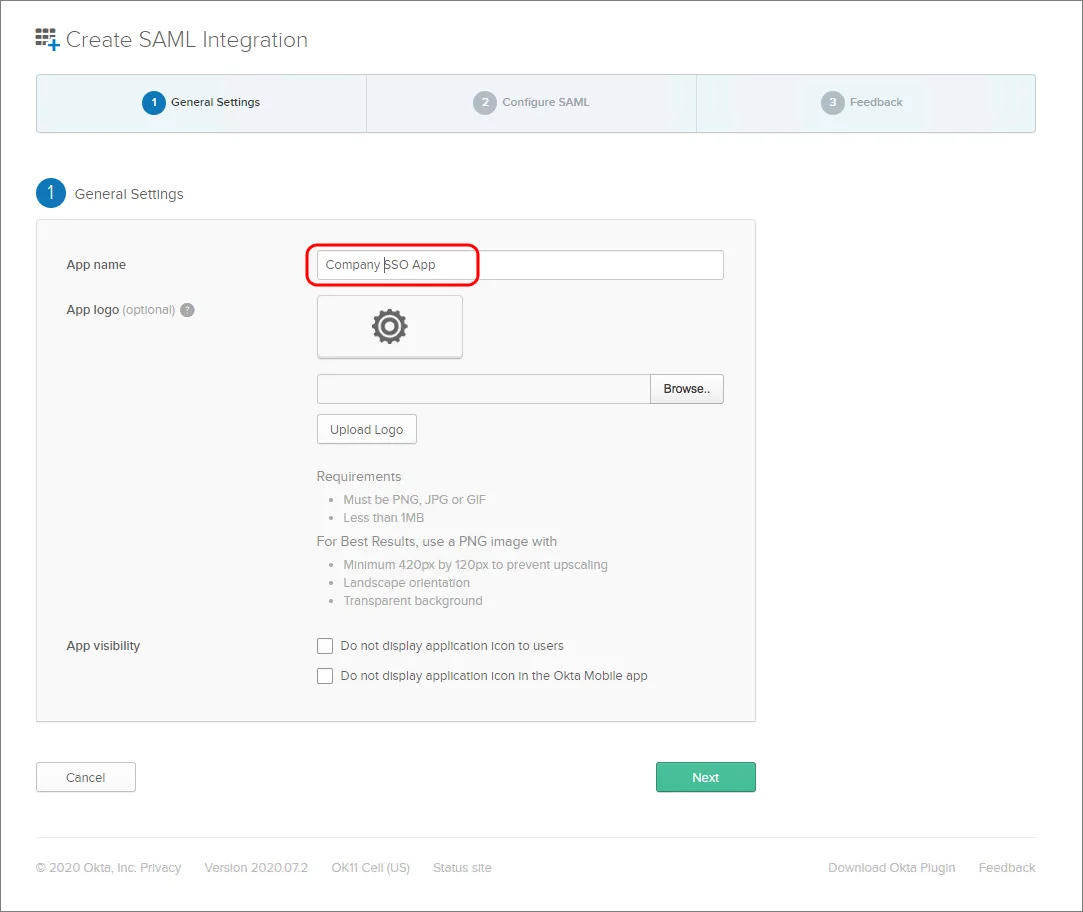
-
Ghi lại các mục Single Sign On URL (Assertion Consumer Service) và Entity ID trên trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server.
-
Sao chép (
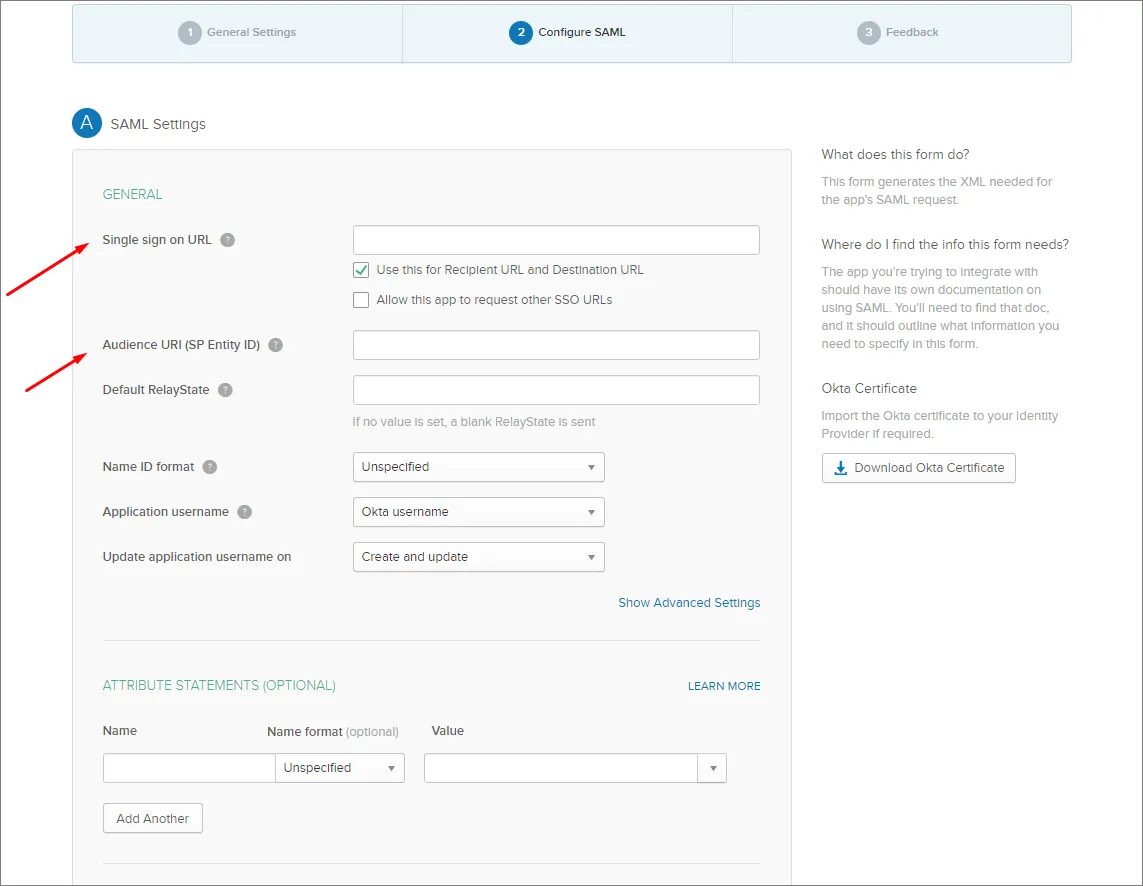
) rồi dán mục Single Sign-On URL của Enterprise Server vào trường Single sign on URL trong phần Cài đặt SAML của Okta.
-
Sao chép (
) rồi dán mục Entity ID của Enterprise Server vào trường Audience URI trong phần Cài đặt SAML của Okta.
Không bắt buộc phải có mục Default RelayState.
-
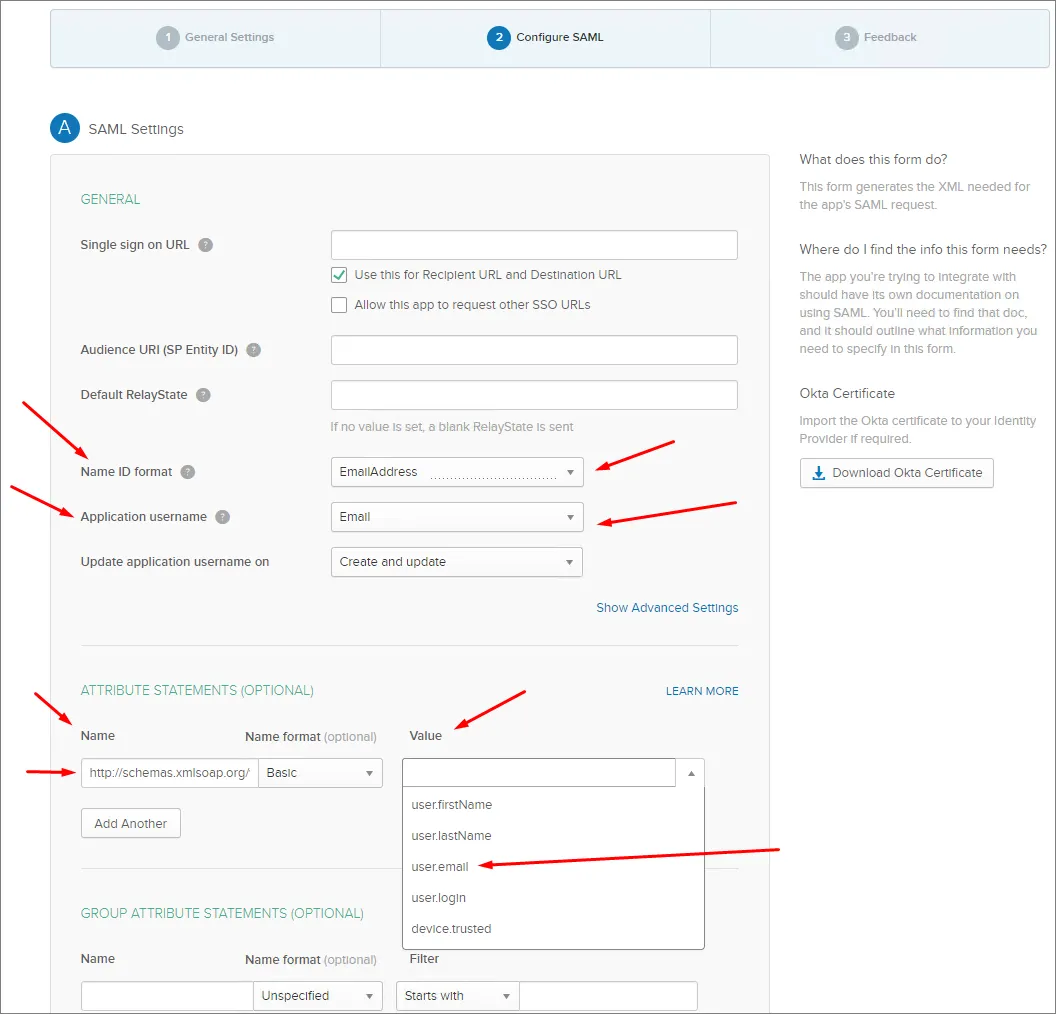
Đặt các trường còn lại như sau:
-
Đặt Name ID format thành
EmailAddress. -
Đặt Application username thành (Okta)
Email. -
Trong phần ATTRIBUTE STATEMENTS, đặt trường Name thành:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressvà Value thành:user.email
-
-
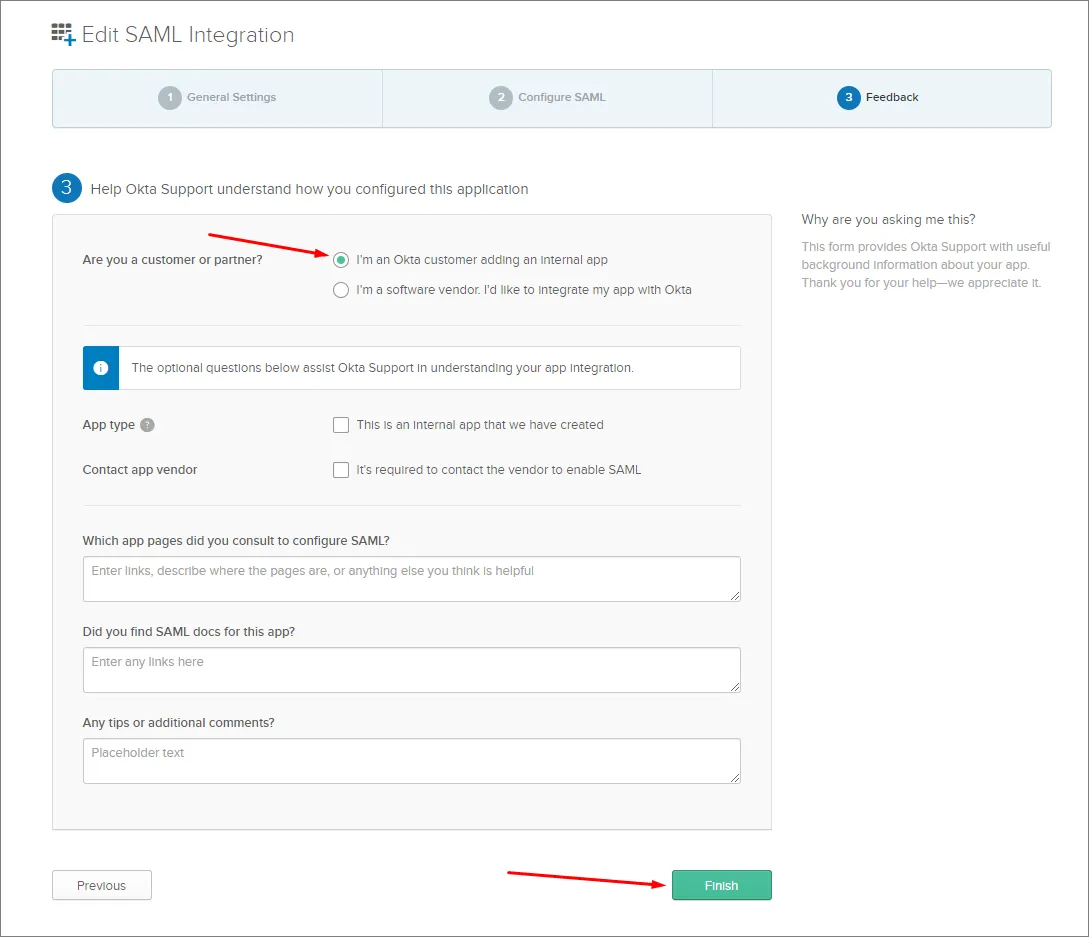
Nhấp vào nút Next rồi chọn tùy chọn ..Okta customer adding an internal app.
-
Nhấp vào nút Finish.
-
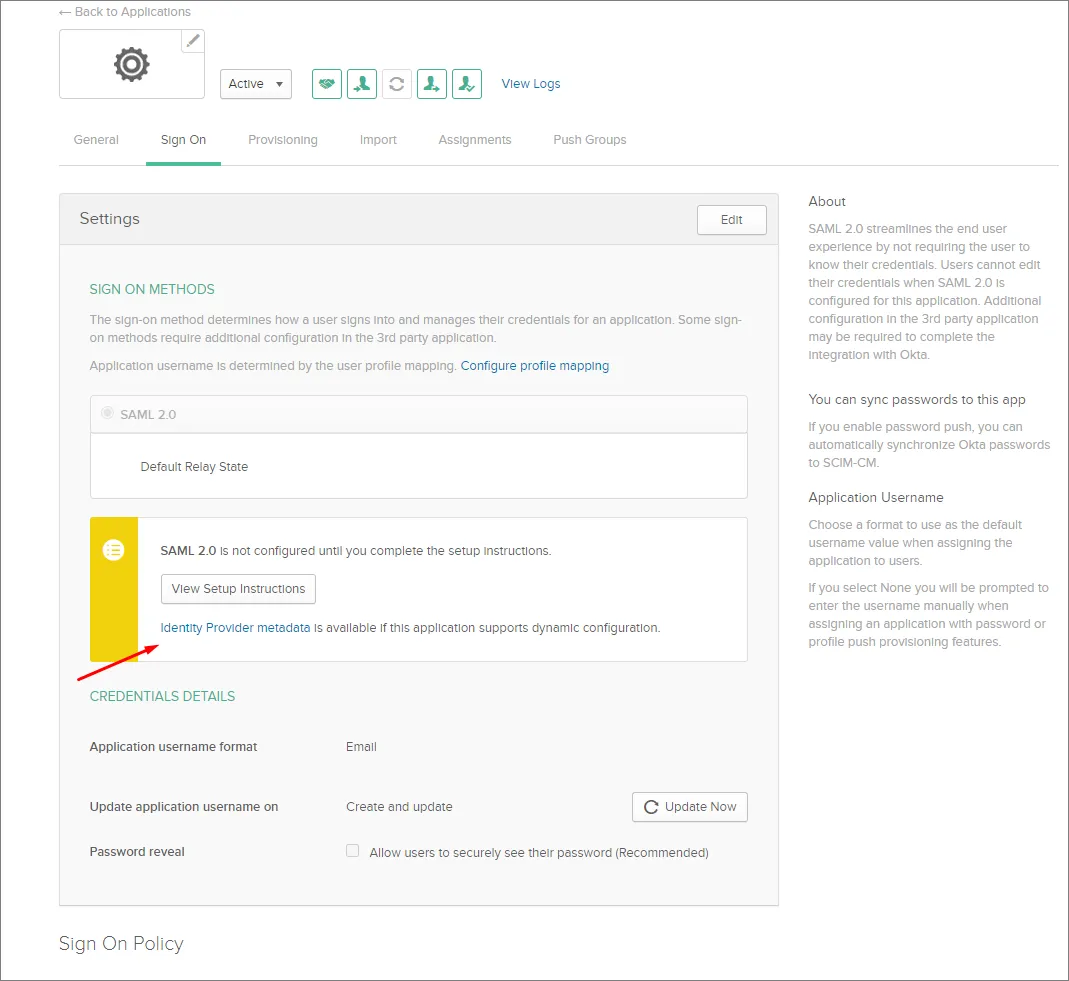
Nhấp vào liên kết Identity Provider metadata và lưu tệp XML siêu dữ liệu vào máy tính, hoặc nhấp vào nút View Setup Instructions để xem các tùy chọn thiết lập thủ công.
-
Trong phần SAML Identity Provider configuration của trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server, tải lên tệp XML siêu dữ liệu đã lưu hoặc thiết lập từng phần theo cách thủ công – xem ở trên.
-
Mở rộng phần thu gọn bên dưới để xem ví dụ từng bước về quy trình tích hợp Microsoft Entra ID làm Nhà cung cấp danh tính.
Tích hợp với Microsoft Entra ID
-
Đăng nhập vào trung tâm quản trị Microsoft Entra.
-
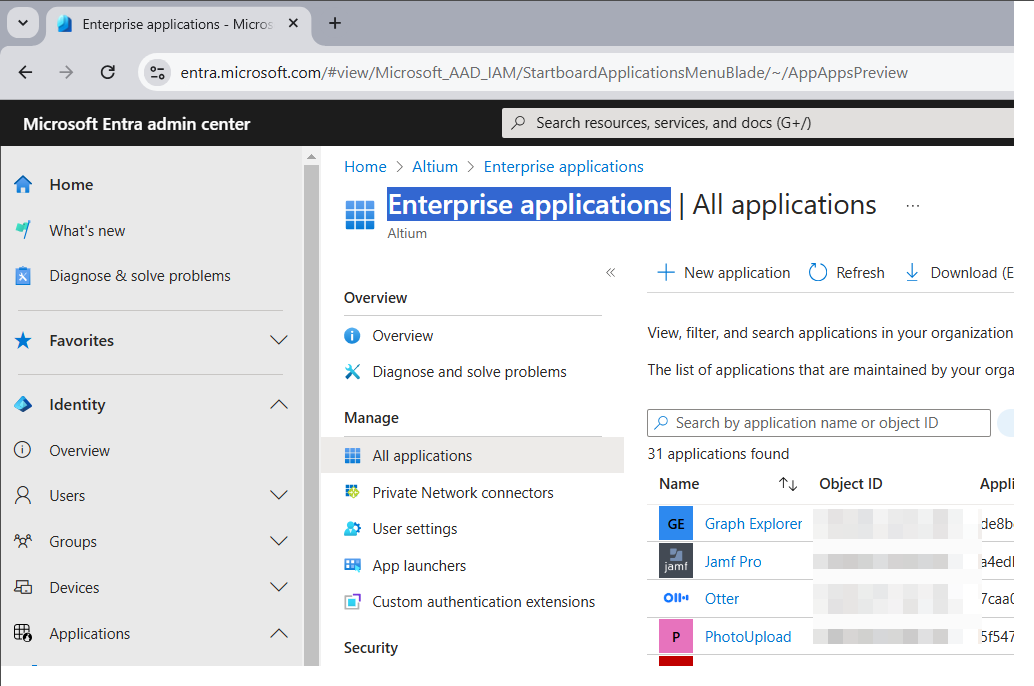
Chọn Identity, rồi chọn tùy chọn Enterprise applications.
-
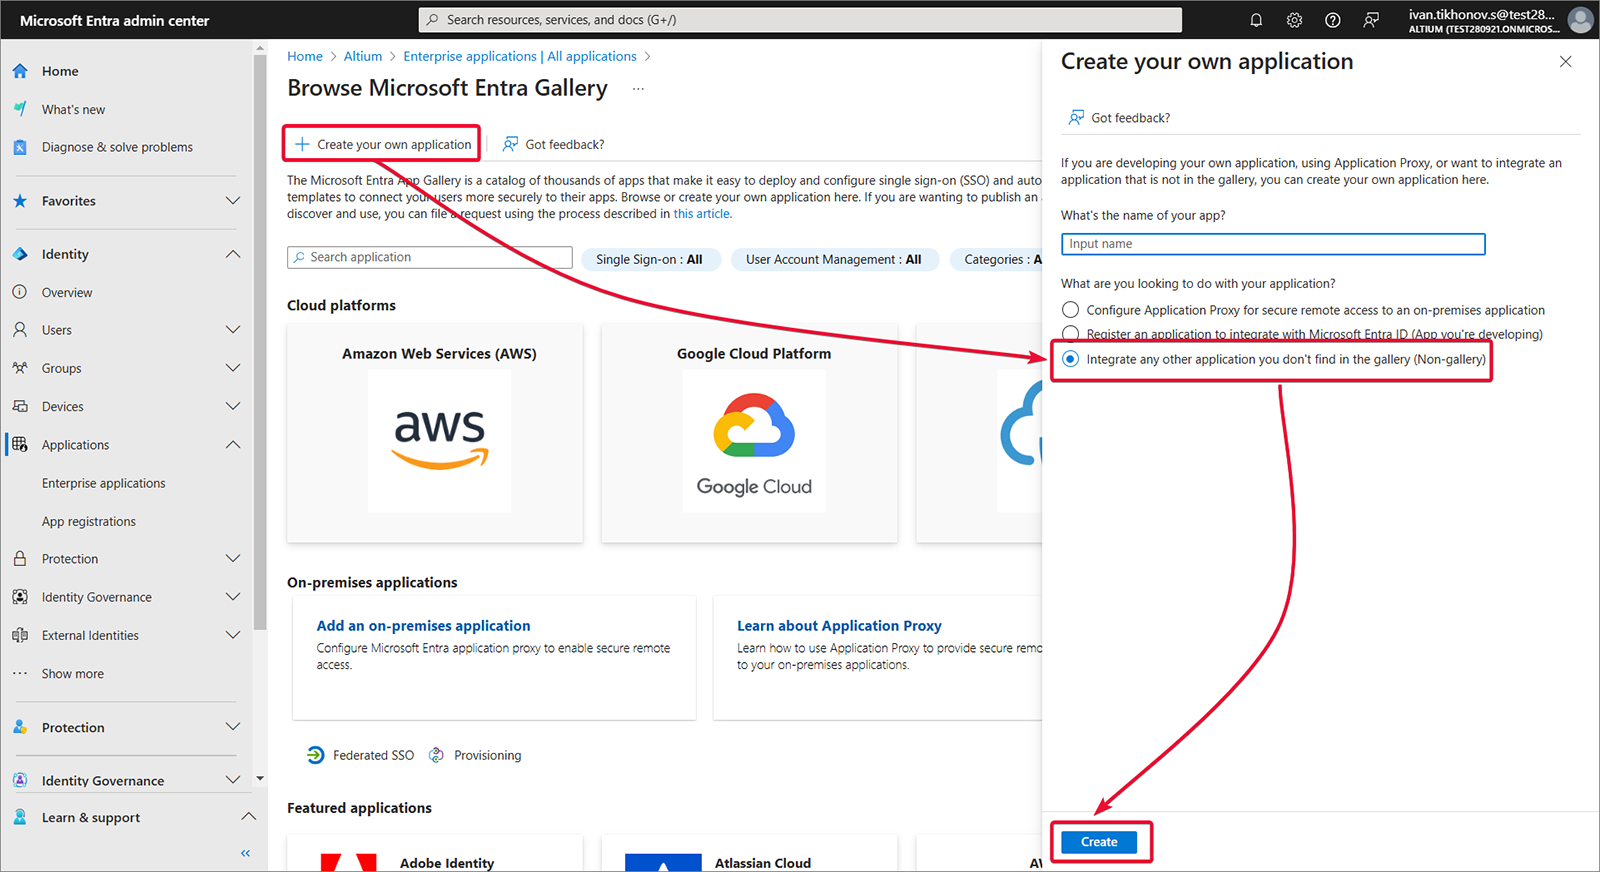
Tạo ứng dụng của riêng bạn.
-
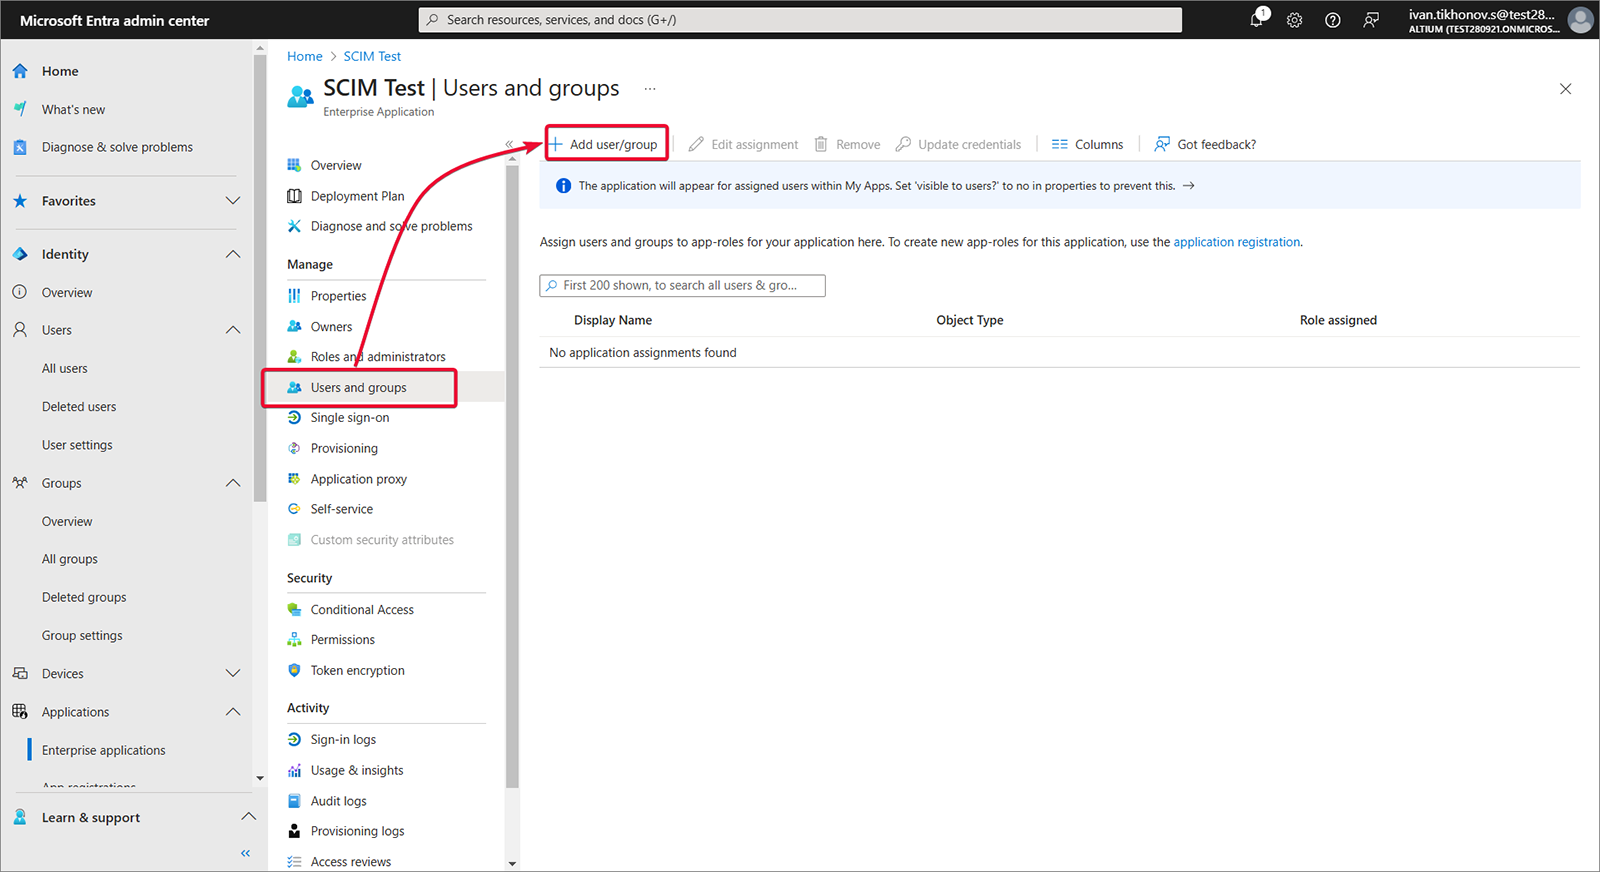
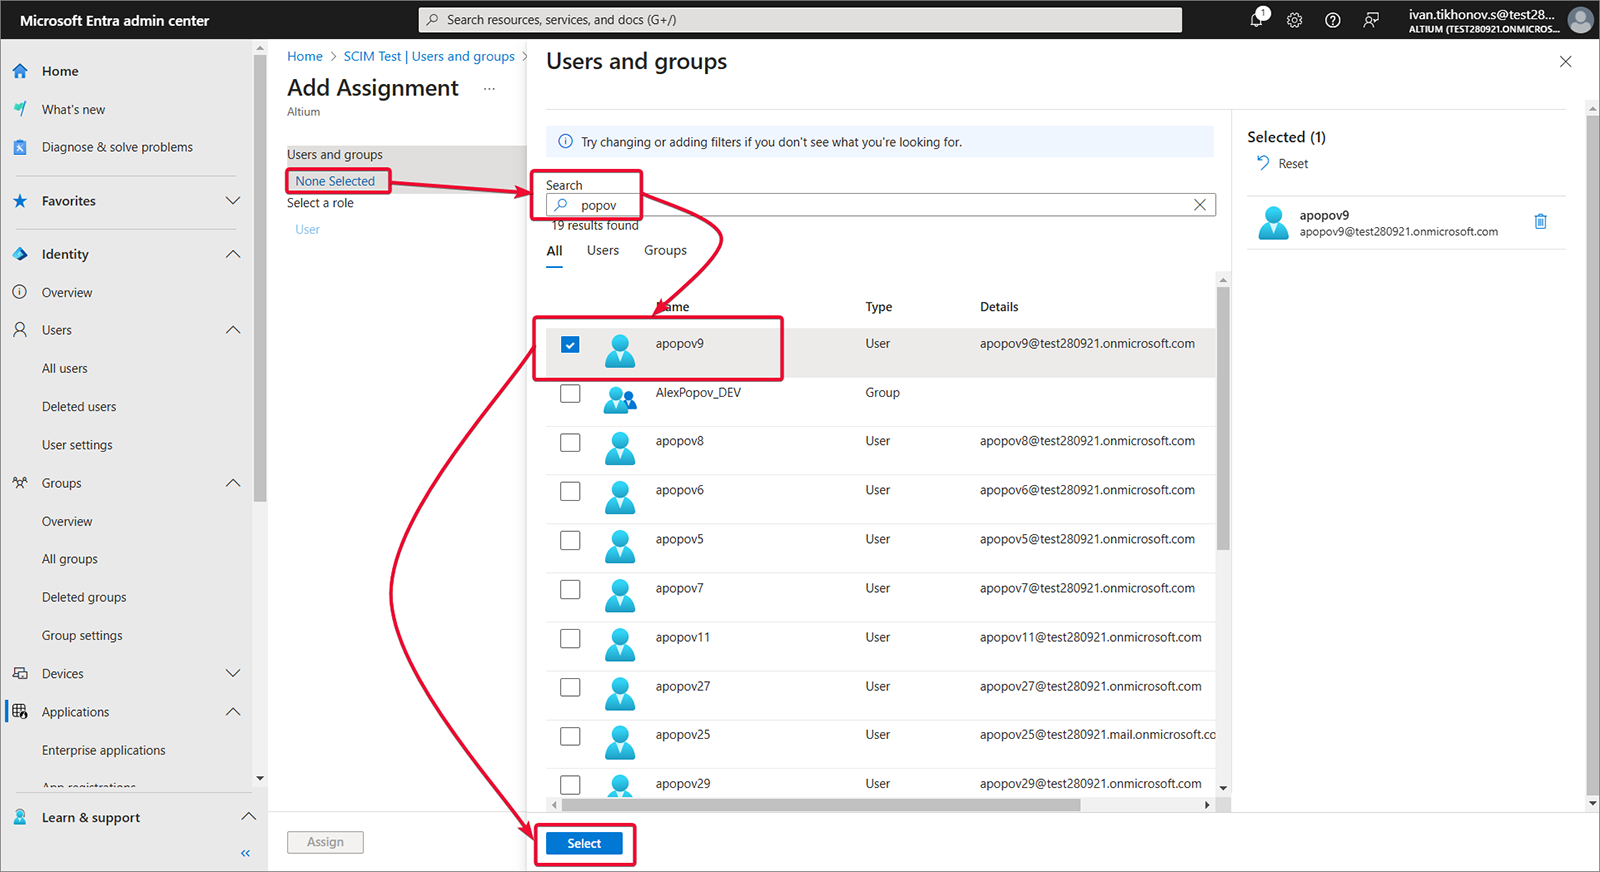
Chọn Users and groups, rồi chọn Add user/group.
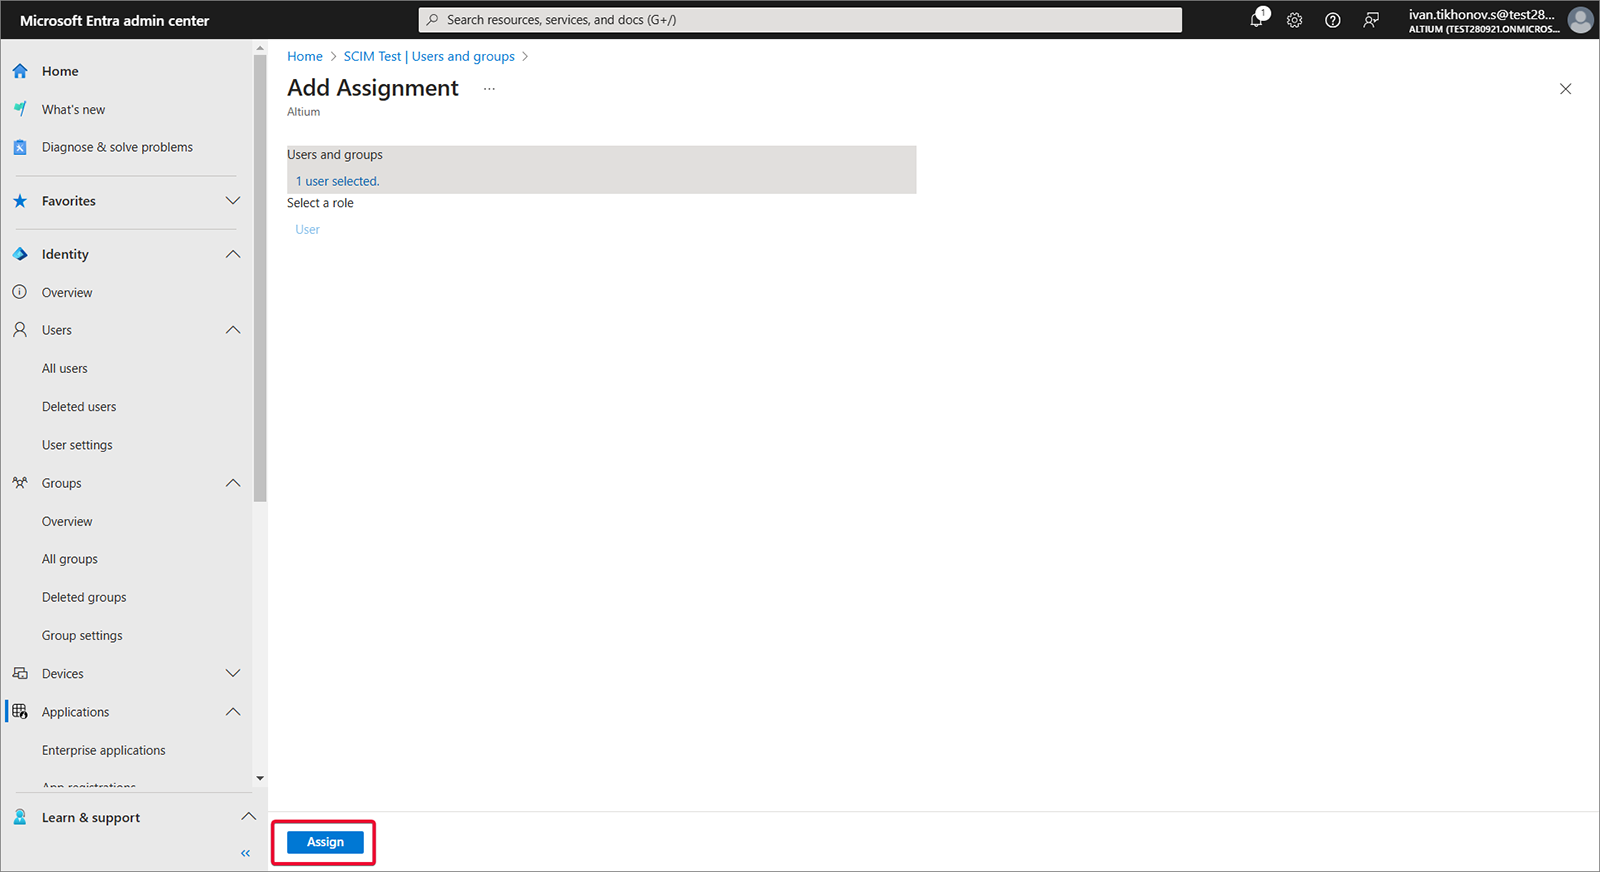
-
Chọn Single sign-on, Step 1, rồi chọn Edit.
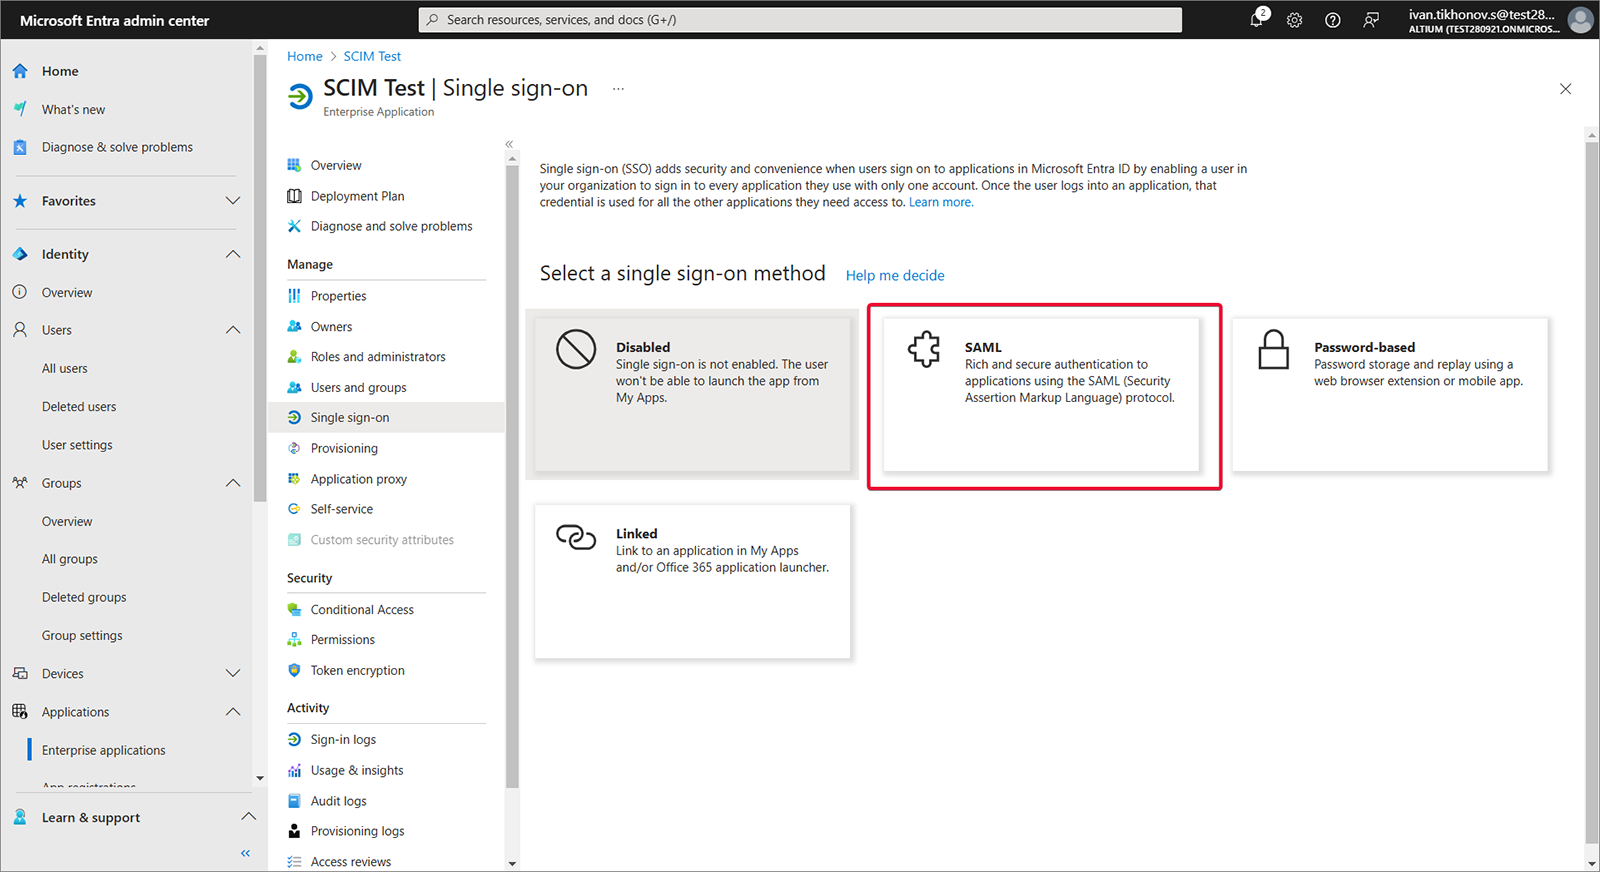
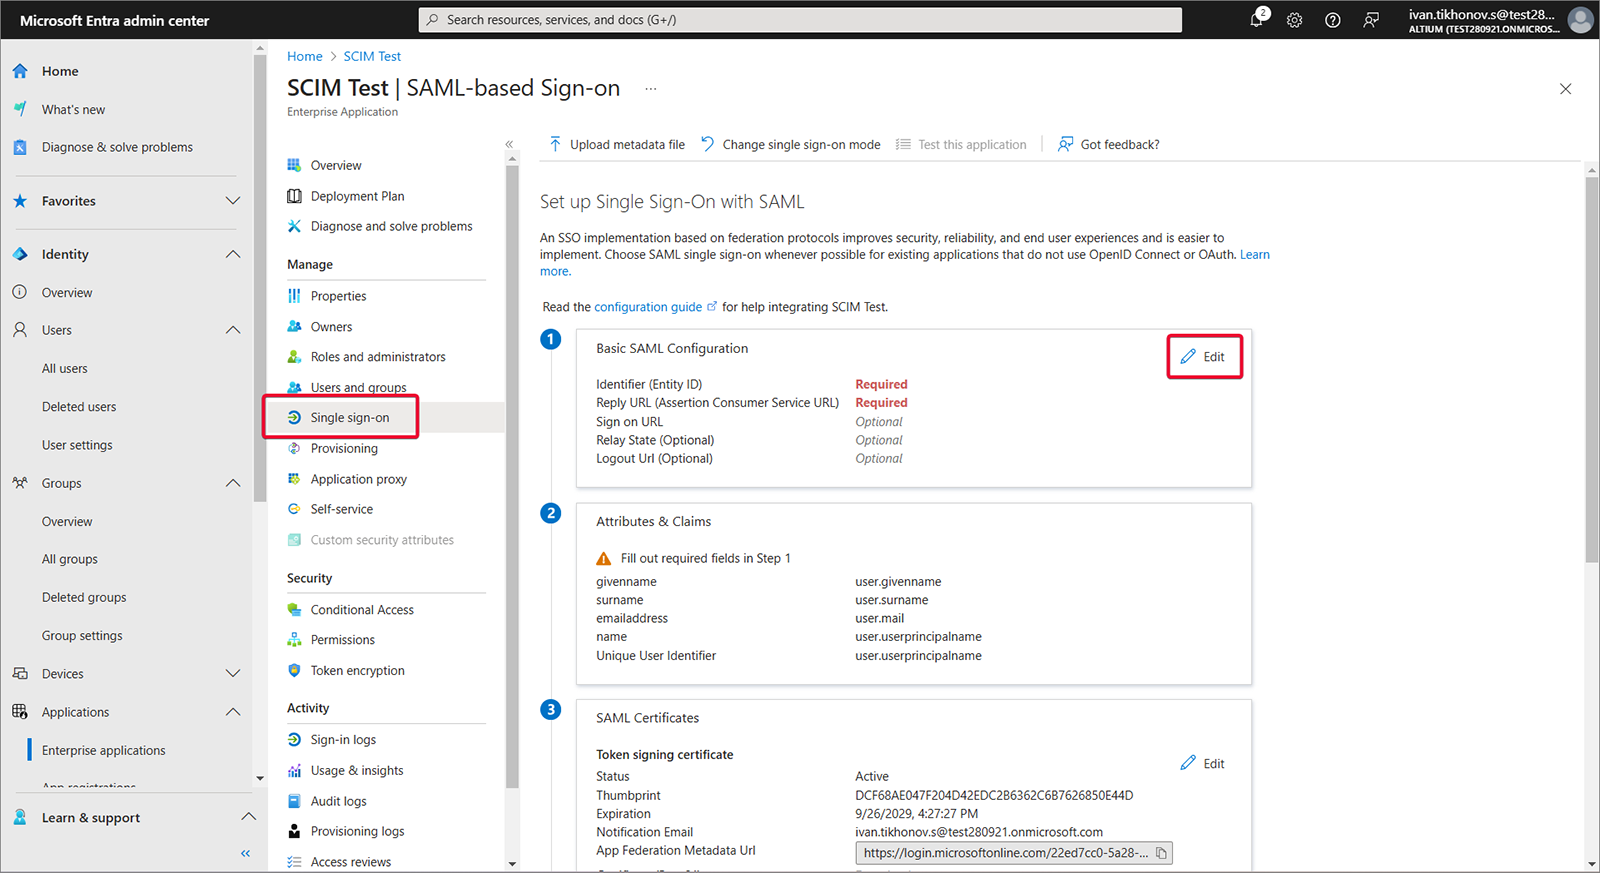
-
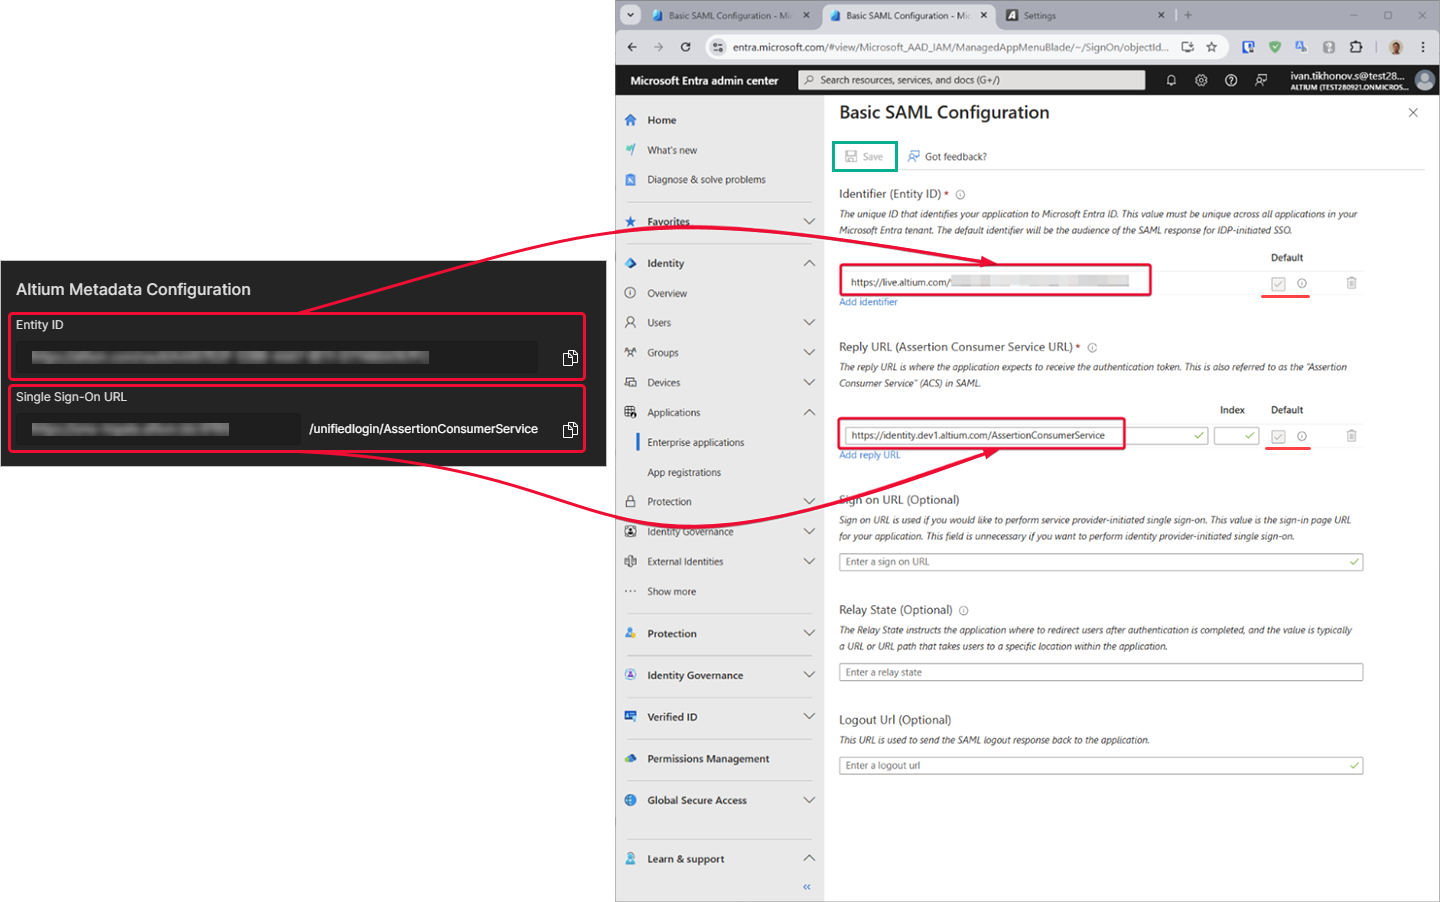
Sao chép (
) Entity ID và Single Sign-On URL từ trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server. Dán các chuỗi đã sao chép vào các trường Entity ID và Assertion Consumer Service URL trong khu vực Cấu hình SAML của ứng dụng Microsoft Entra. Đảm bảo các ô Default được chọn cho những trường này, rồi lưu cấu hình.
-
Tải xuống tệp XML siêu dữ liệu liên kết đã tạo.
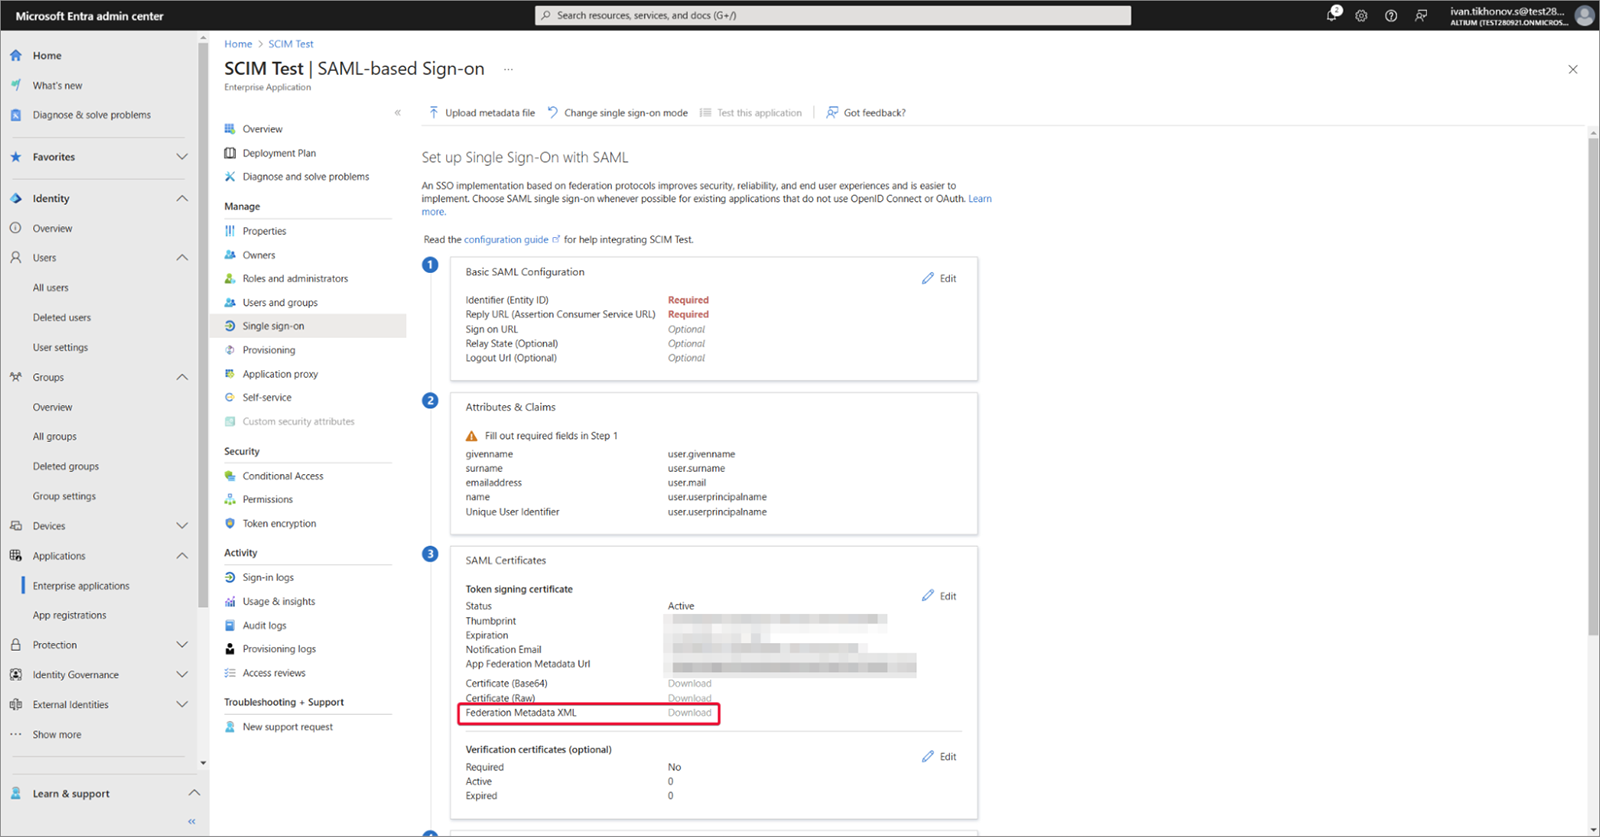
-
Tải tệp XML siêu dữ liệu liên kết lên trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server, rồi kiểm tra kết nối tích hợp SAML – xem ở trên.
Mở rộng phần thu gọn bên dưới để xem ví dụ từng bước về quy trình tích hợp JumpCloud làm Nhà cung cấp danh tính.
Tích hợp với JumpCloud
-
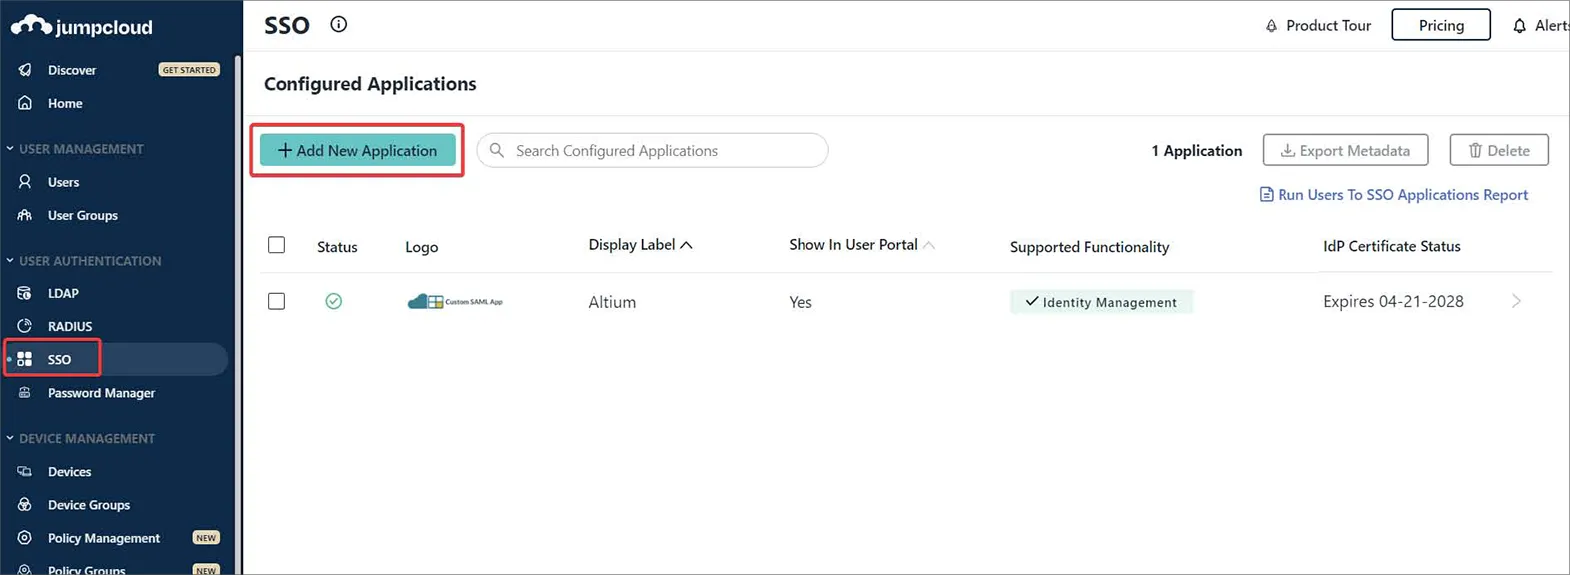
Trong giao diện JumpCloud, chọn SSO từ cây điều hướng, rồi chọn nút Add New Application trên trang SSO.
-
Nhập '
saml' vào ô tìm kiếm trong cửa sổ cấu hình để tìm rồi cài đặt Custom SAML App.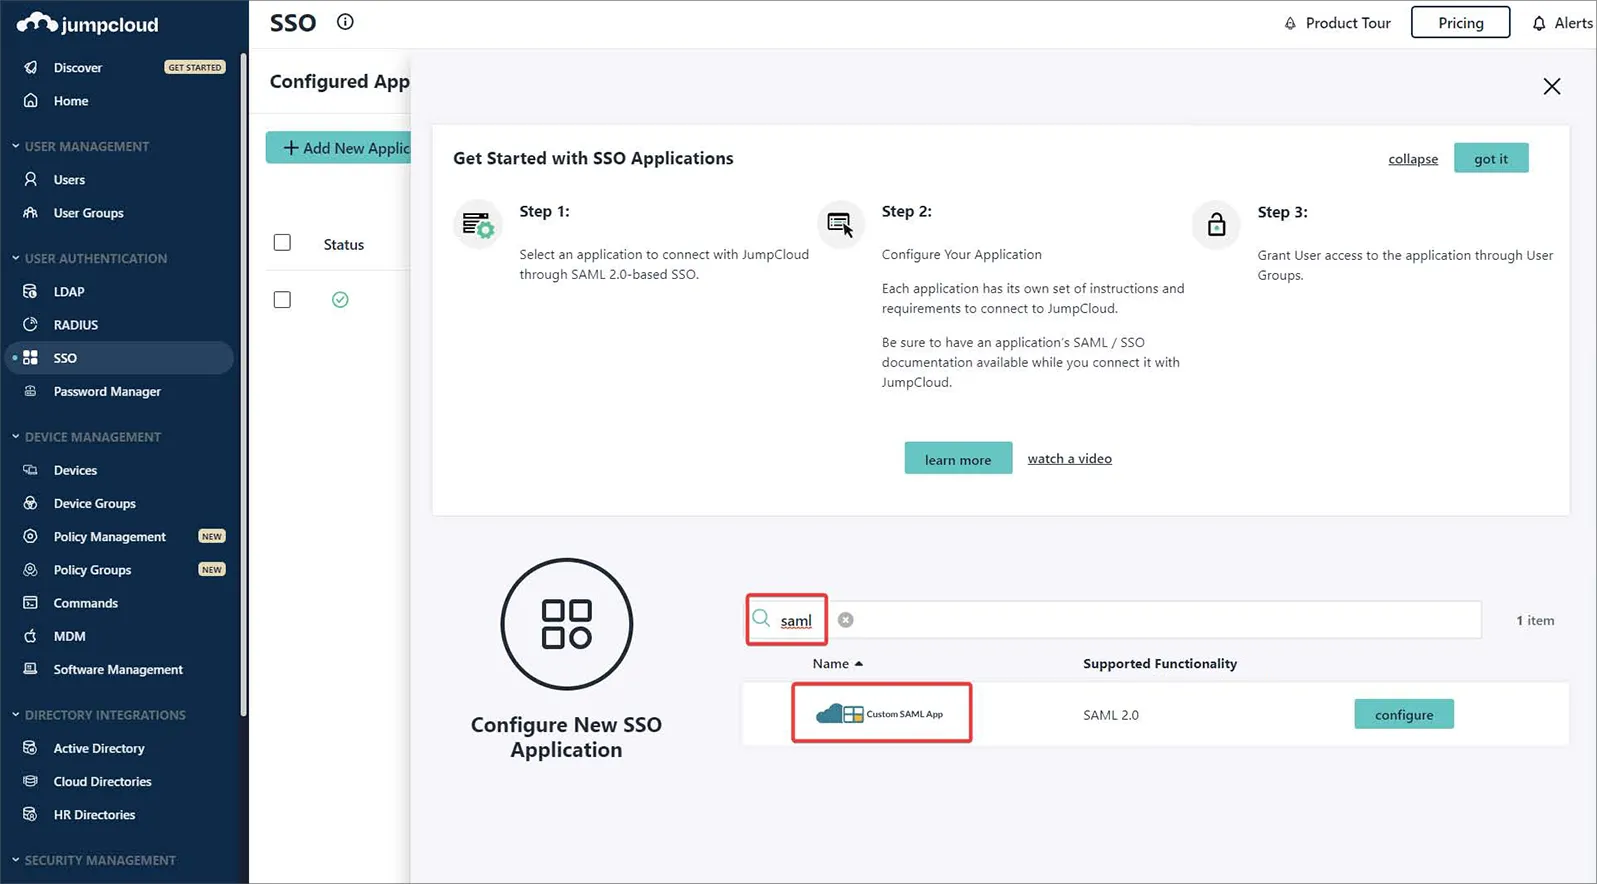
-
Đặt tên cho phiên bản Custom SAML App của bạn – trong ví dụ này, nhãn là
Altium.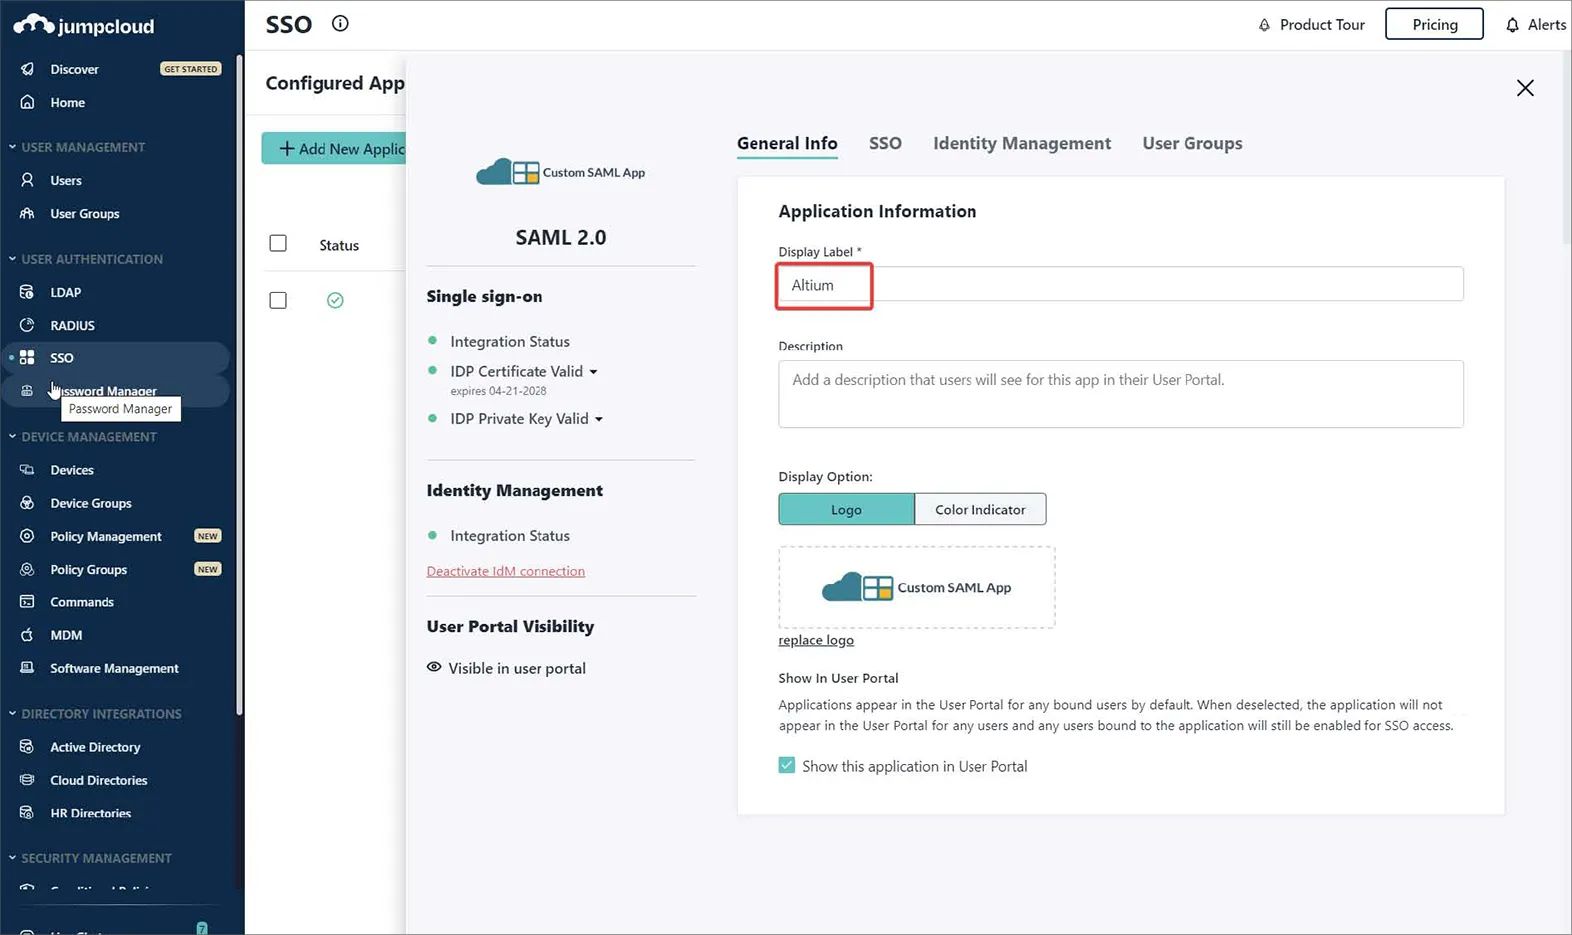
-
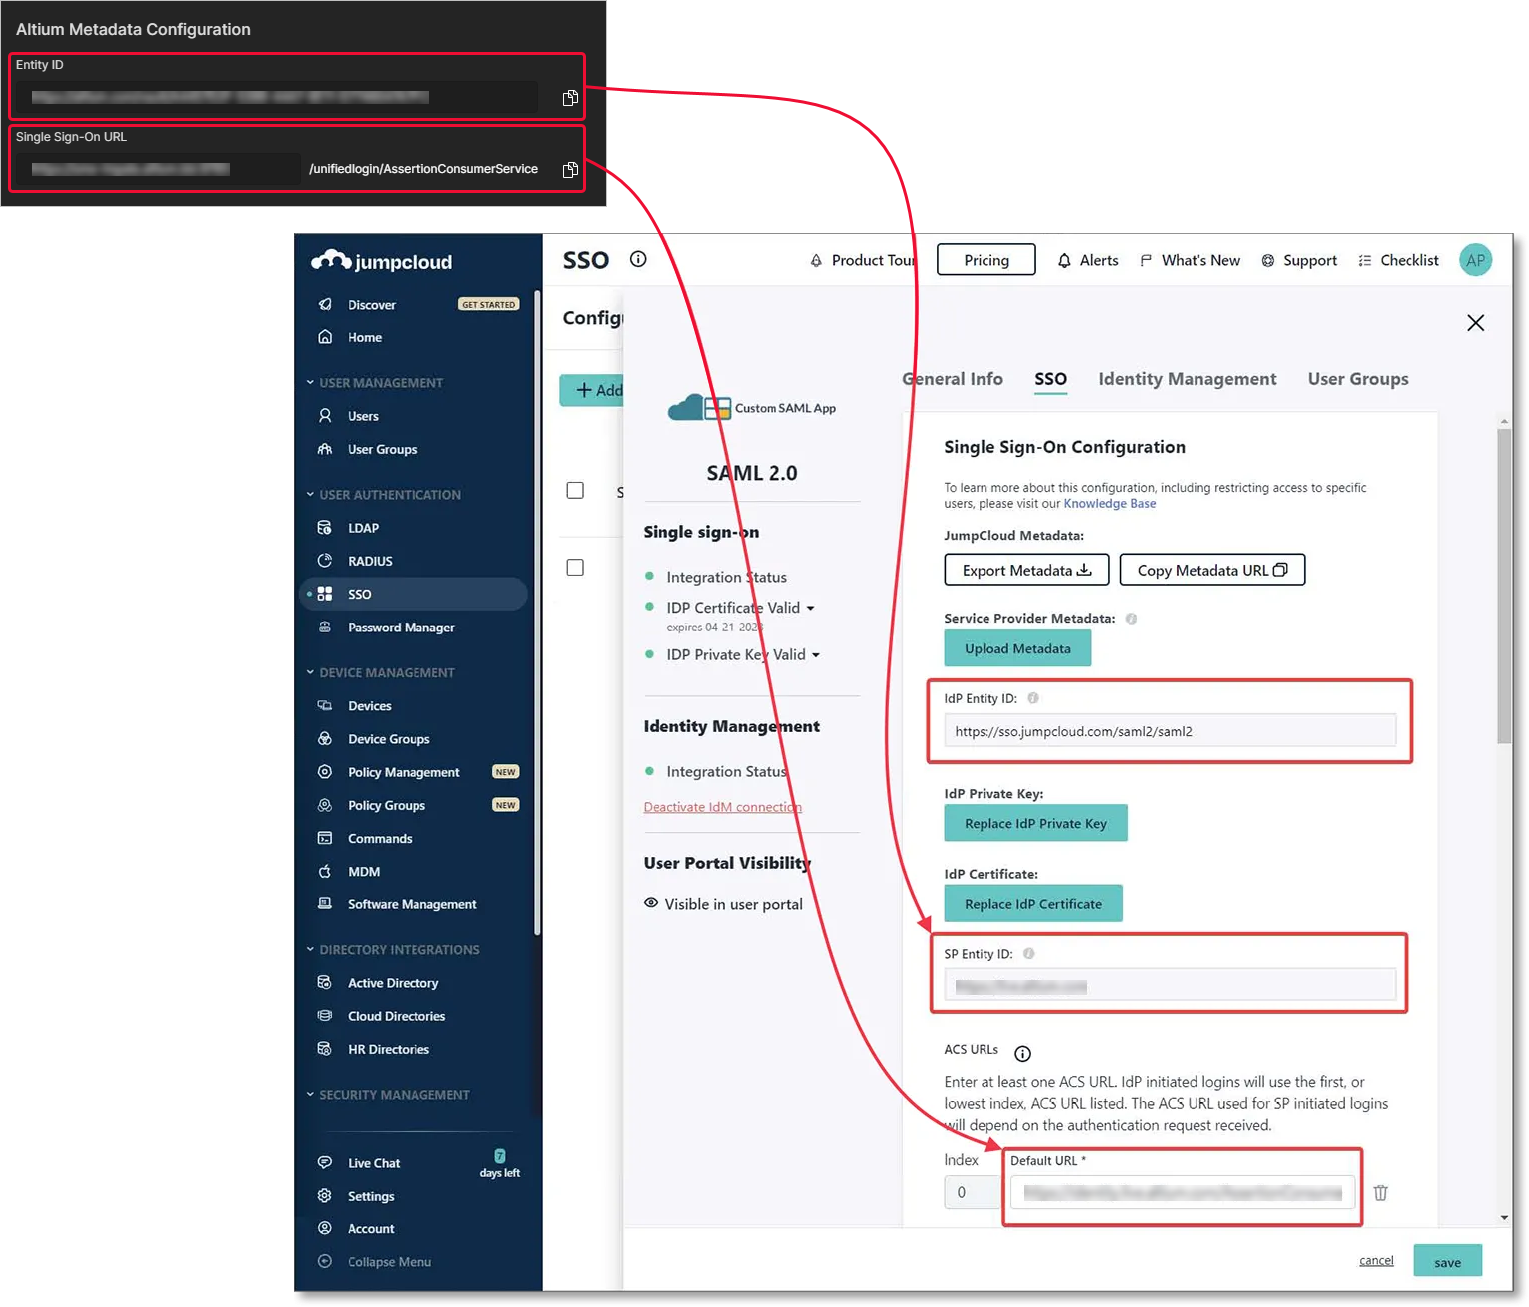
Chuyển sang thẻ SSO trong giao diện cấu hình JumpCloud và nhập các thiết lập Entity/URL từ trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server như minh họa.
-
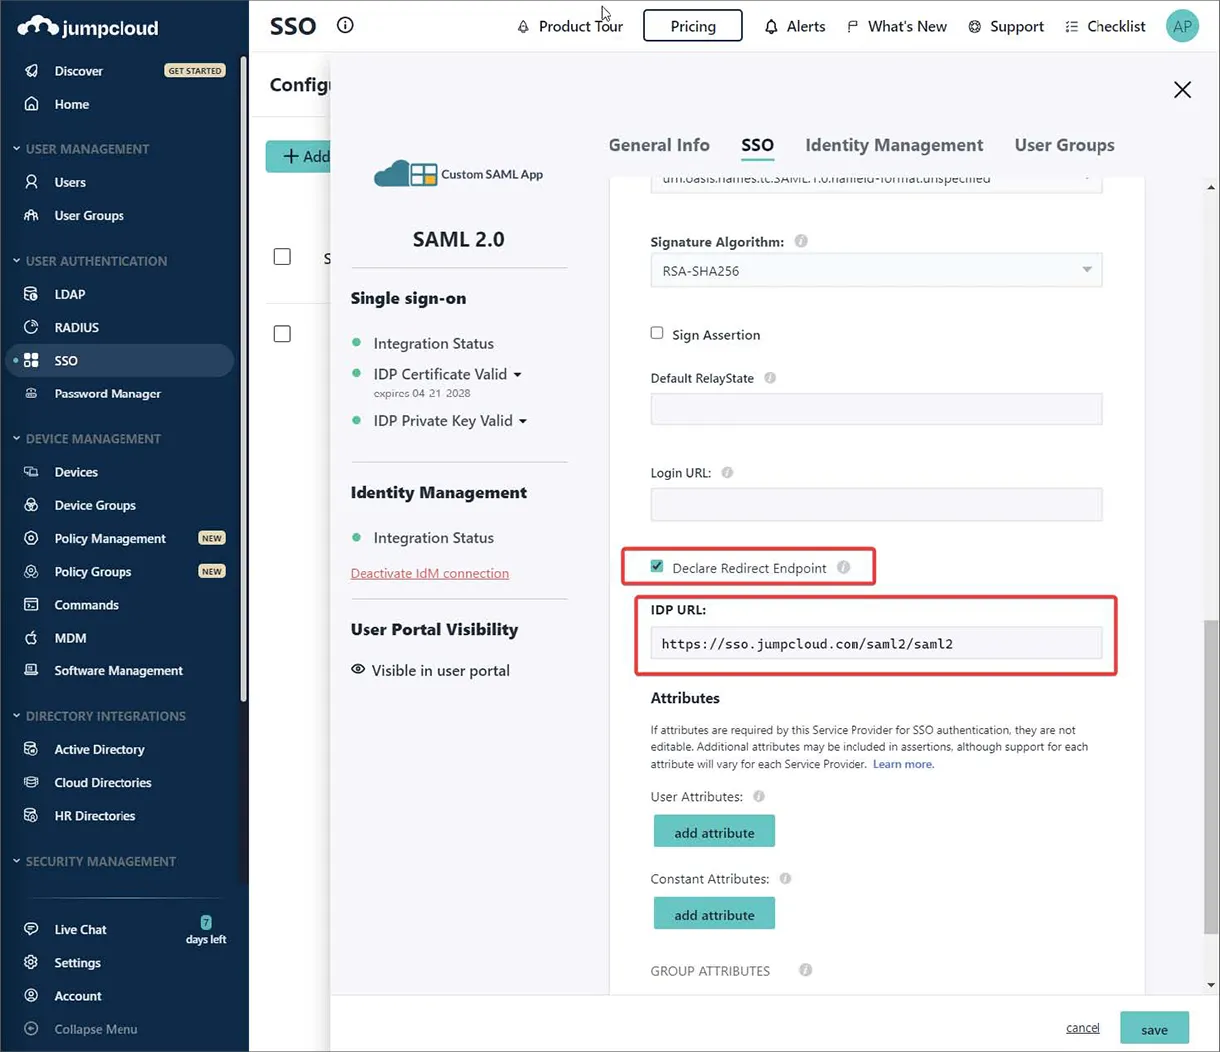
Nhập điểm cuối JumpCloud IDP URL và bật tùy chọn Declare Redirect Endpoint.
-
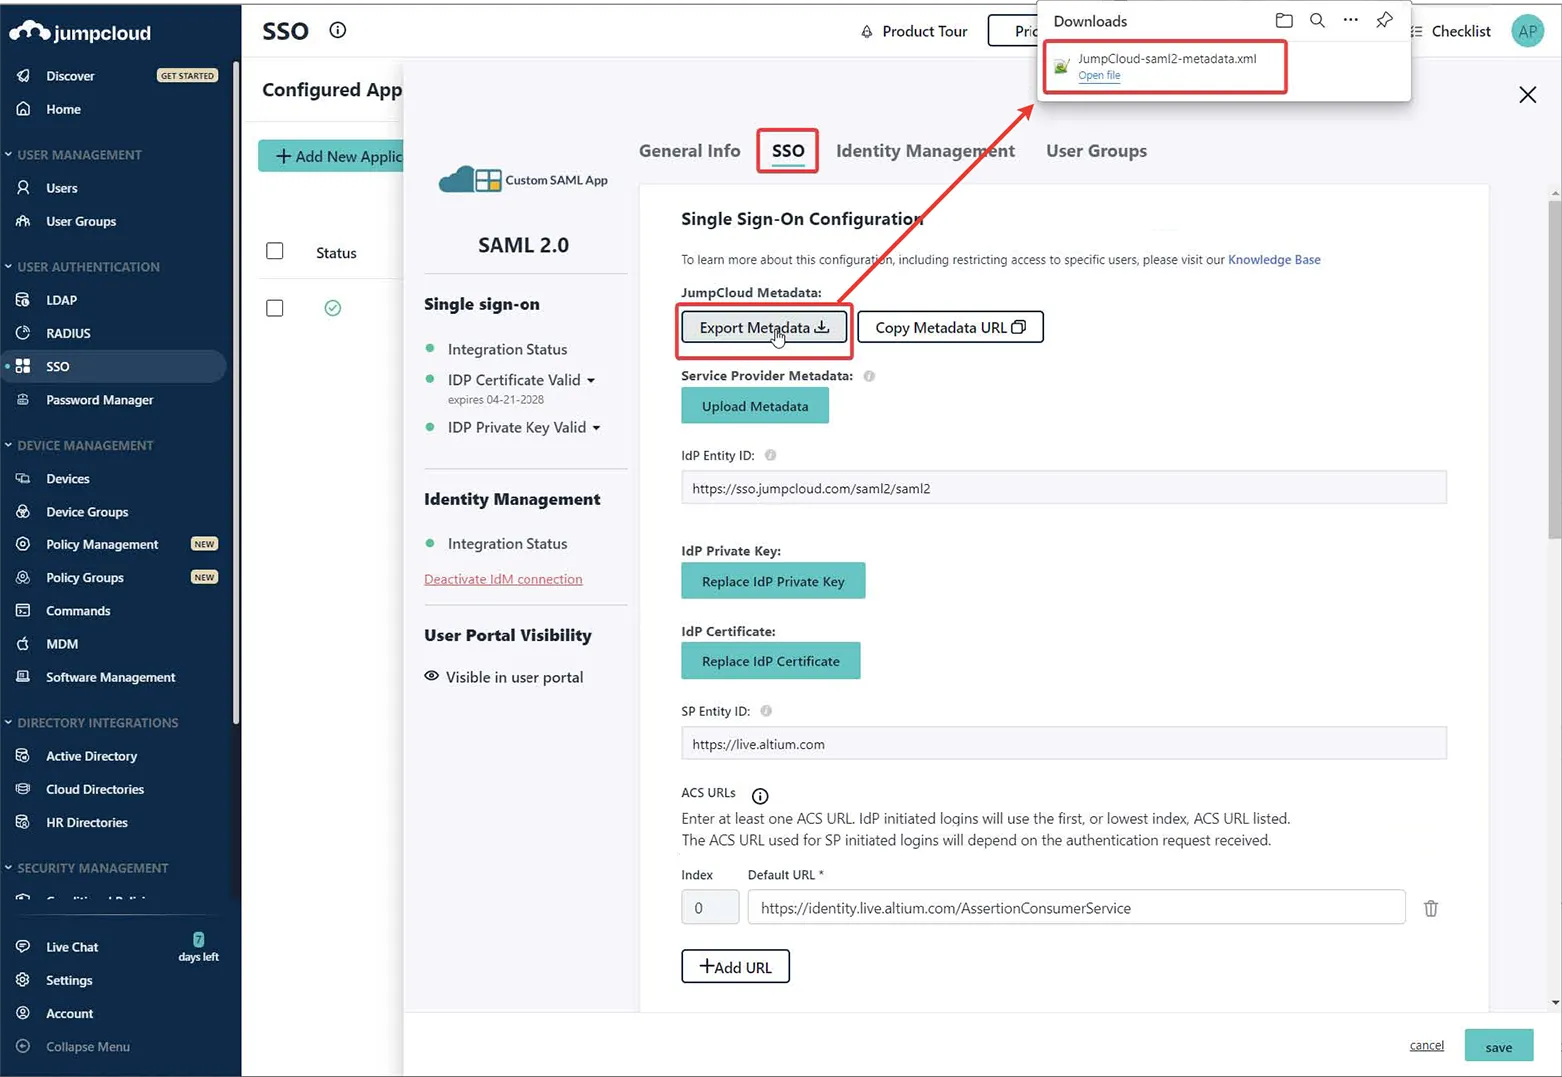
Sử dụng tùy chọn Export Metadata để tải xuống tệp XML siêu dữ liệu SAML được tạo.
-
Tải tệp XML siêu dữ liệu lên trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server, rồi kiểm tra kết nối tích hợp SAML – xem ở trên.
Mở rộng phần thu gọn bên dưới để xem ví dụ từng bước về quy trình tích hợp Microsoft Administrative Domain Federated Services (AD FS) làm Nhà cung cấp danh tính.
Tích hợp với Microsoft AD FS
-
Mở ứng dụng AD FS Management (thường là Start → Windows Administrative Tools → AD FS Management).
-
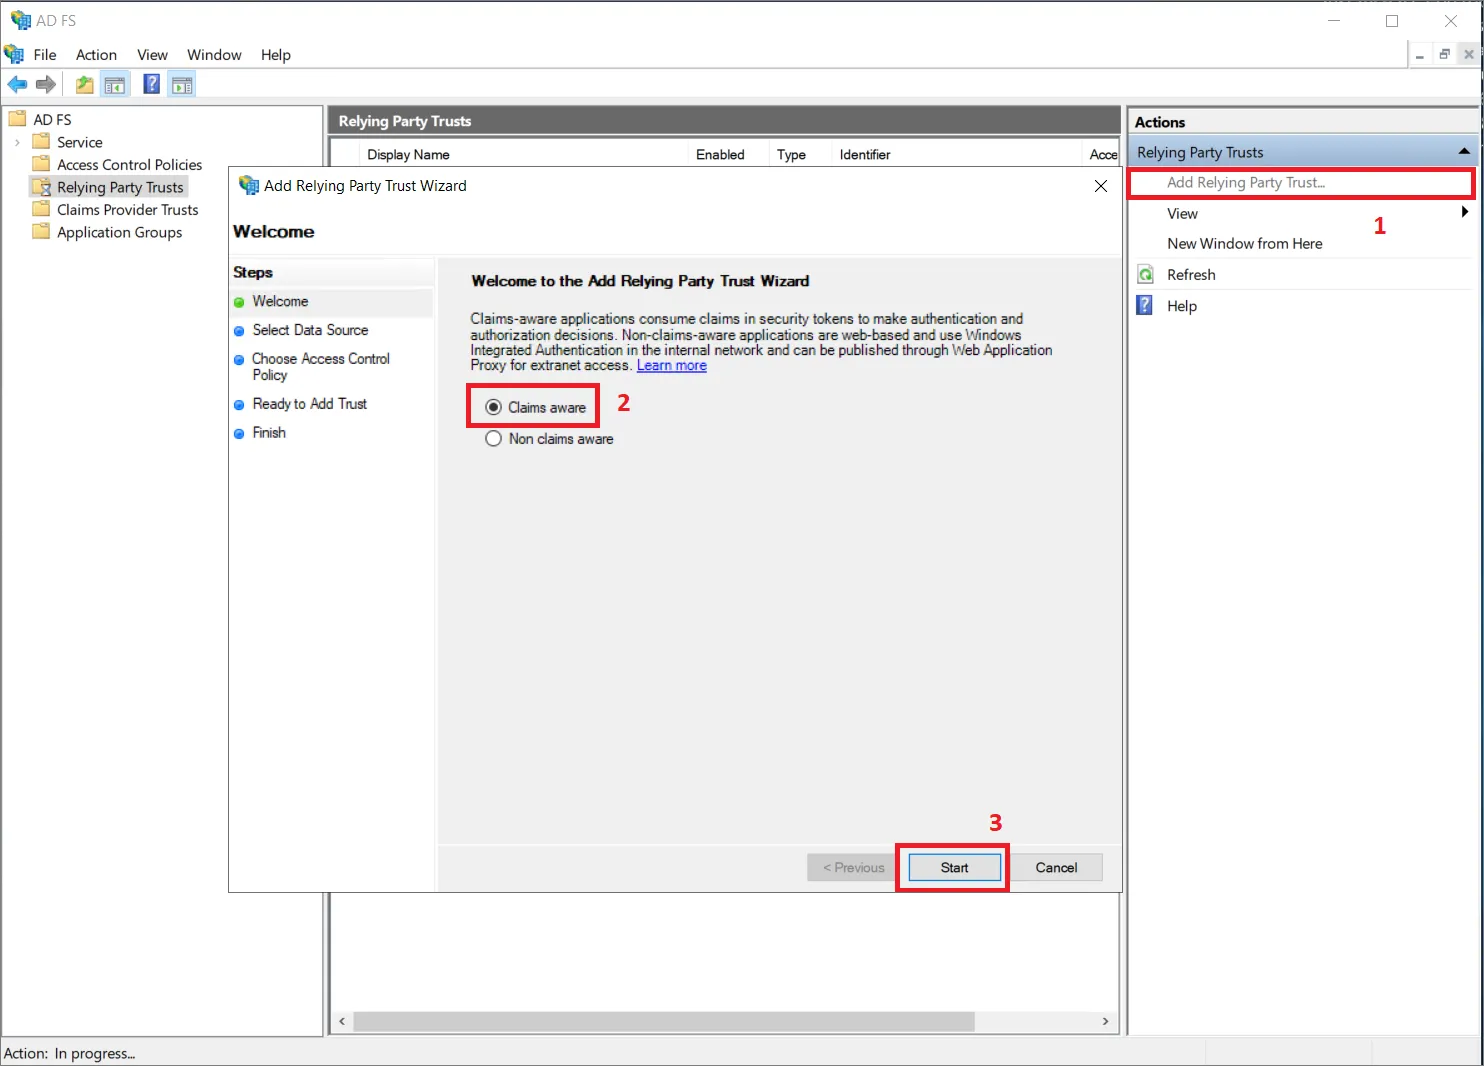
Đi đến Relying Party Trusts rồi nhấp vào tùy chọn Add Relying Party Trust... (1).
-
Trong cửa sổ bật lên, đảm bảo chọn Claims aware (2) rồi nhấp vào Start (3).
-
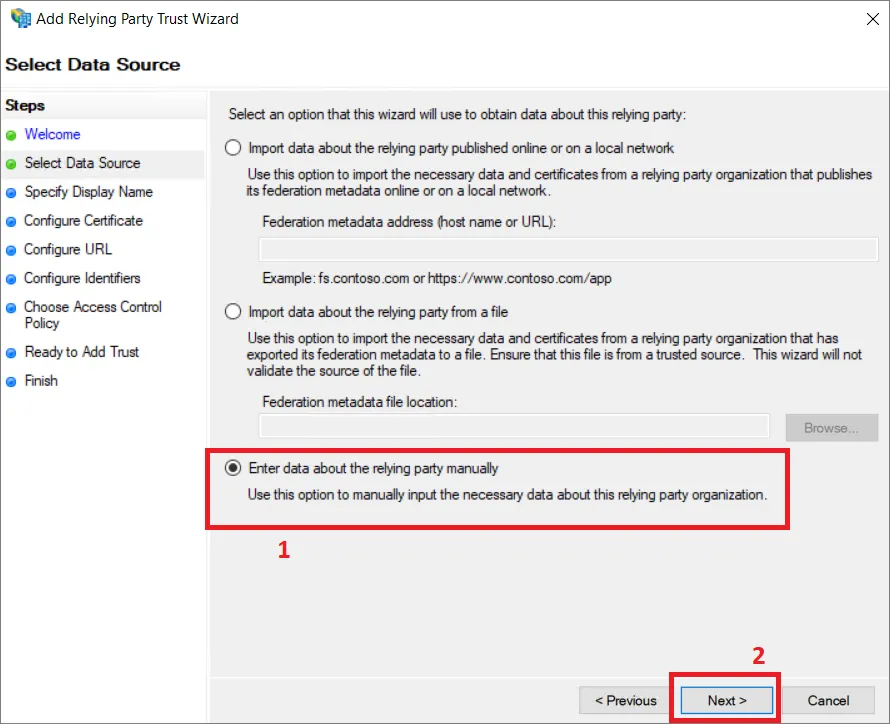
Ở bước Select Data Source, chọn Enter data about the relying party manually (1) rồi nhấp vào Next (2).
-
Cung cấp tên hiển thị cho mối quan hệ tin cậy. Ví dụ này sử dụng
AltiumLivelàm tên hiển thị.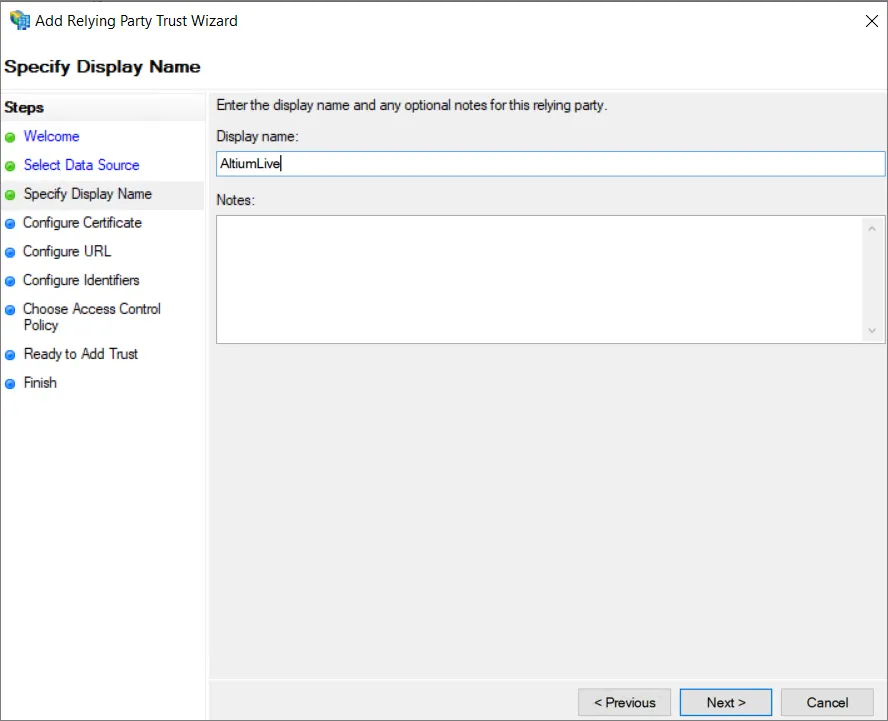
-
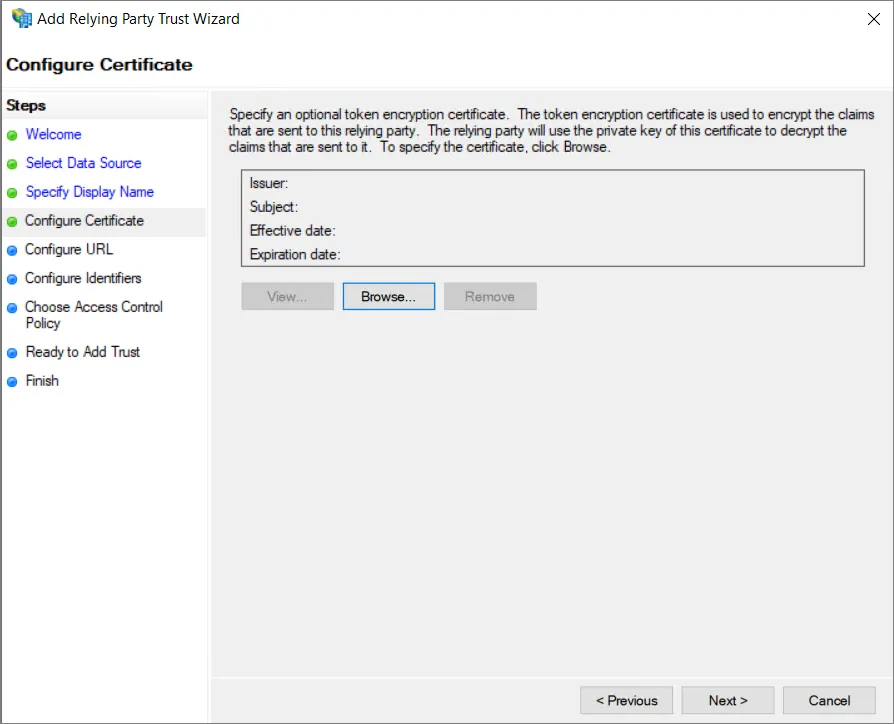
Tùy theo cấu hình bảo mật, bạn có thể chỉ định chứng chỉ mã hóa mã thông báo tùy chọn. Trong hướng dẫn này, chúng ta sẽ không sử dụng chứng chỉ đó.
-
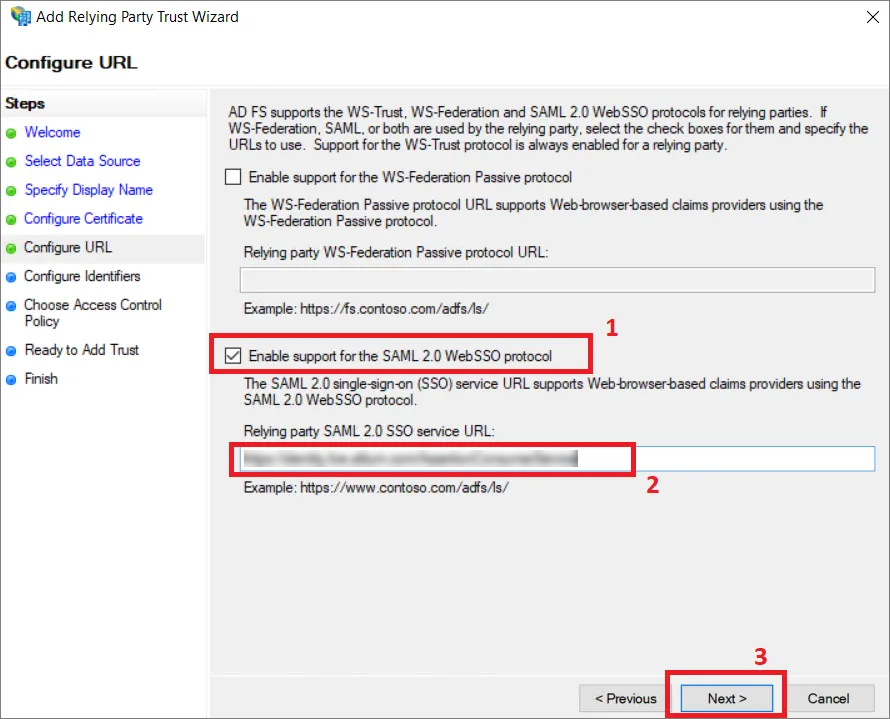
Ở bước Configure URL, đảm bảo chọn tùy chọn Enable support for the SAML 2.0 WebSSO protocol (1) và nhập Single Sign-On URL đã sao chép từ trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server vào trường Relying party SAML 2.0 SSO service URL: (2). Nhấp vào Next (3).
-
Ở bước Configure Identifiers, nhập mã định danh cho mối quan hệ tin cậy này vào trường nhập liệu (1). Mã định danh phải được lấy từ mục Entity ID nằm trong vùng Altium Metadata Configuration của trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server. Đảm bảo nhấp vào nút Add (2).
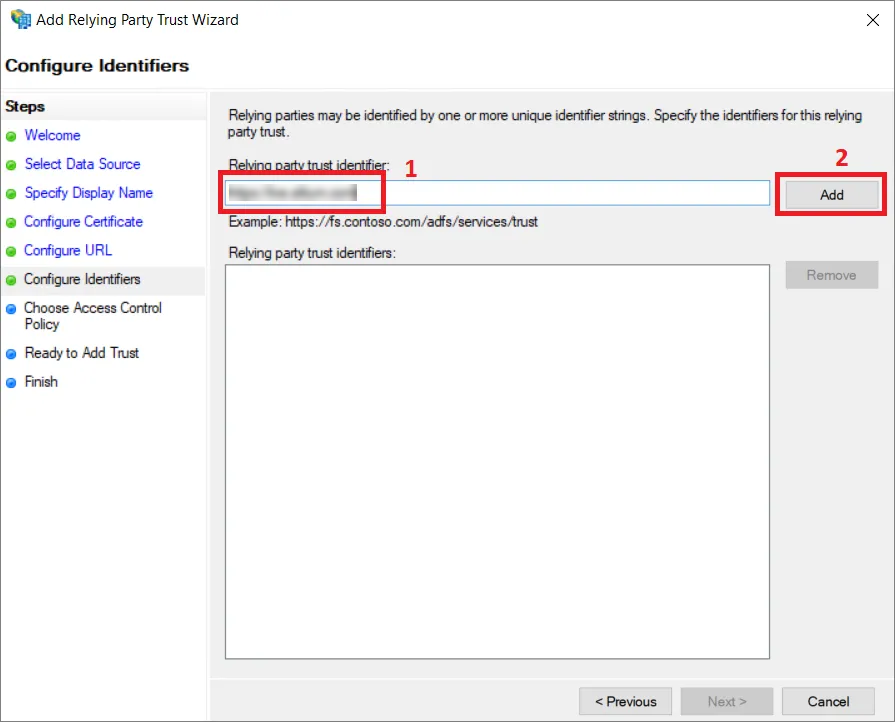
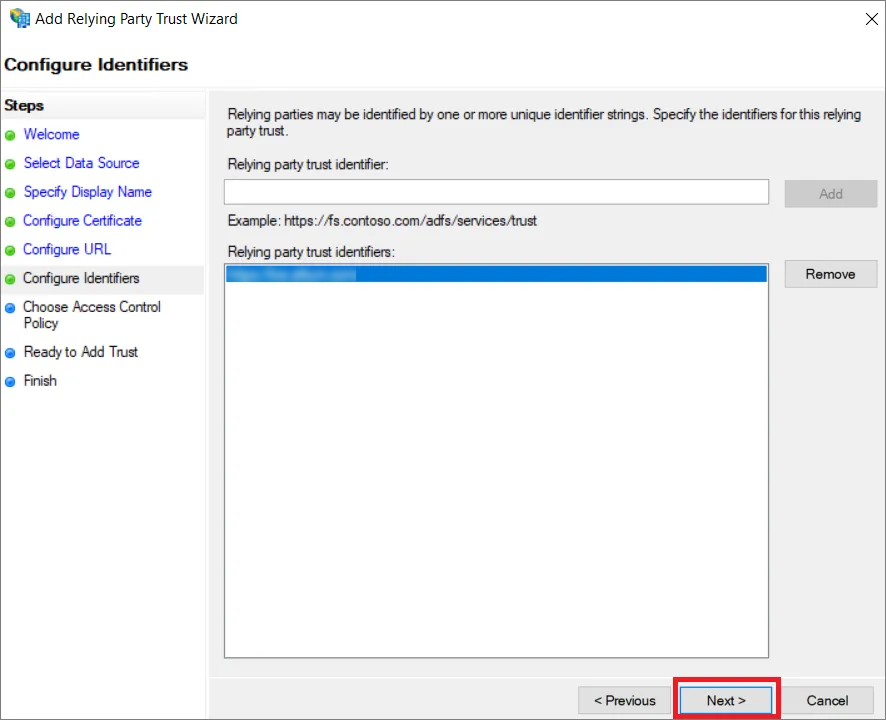
Kết quả sẽ giống như minh họa sau đây. Nhấp vào Next.
-
Tùy theo cấu hình bảo mật, bạn có thể chọn các chính sách kiểm soát truy cập tùy chọn ở bước tiếp theo. Trong ví dụ này, chúng ta sẽ không chọn thêm chính sách nào và tiếp tục với tùy chọn
Permit everyone.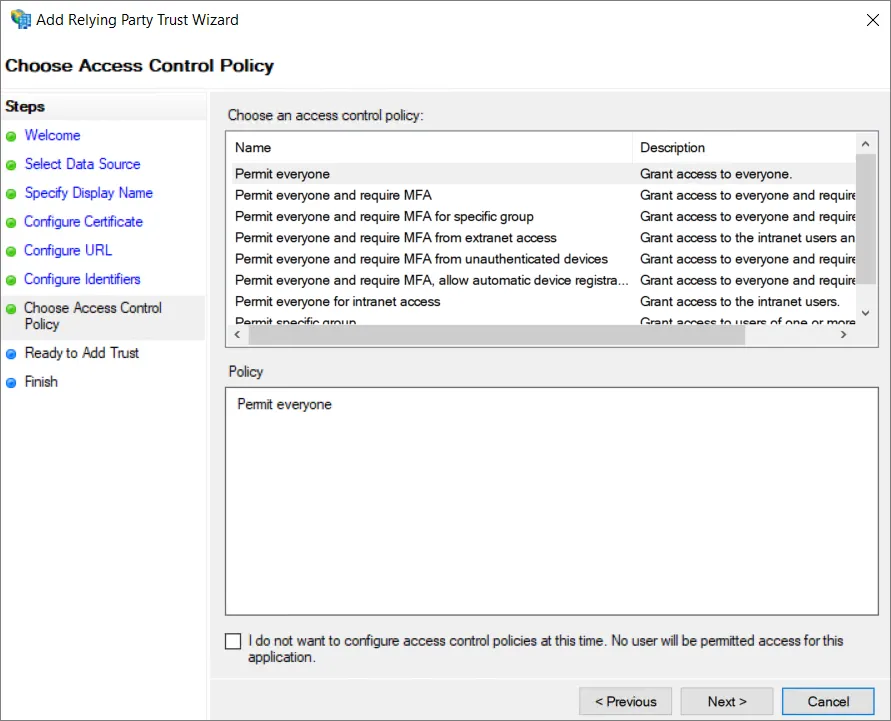
-
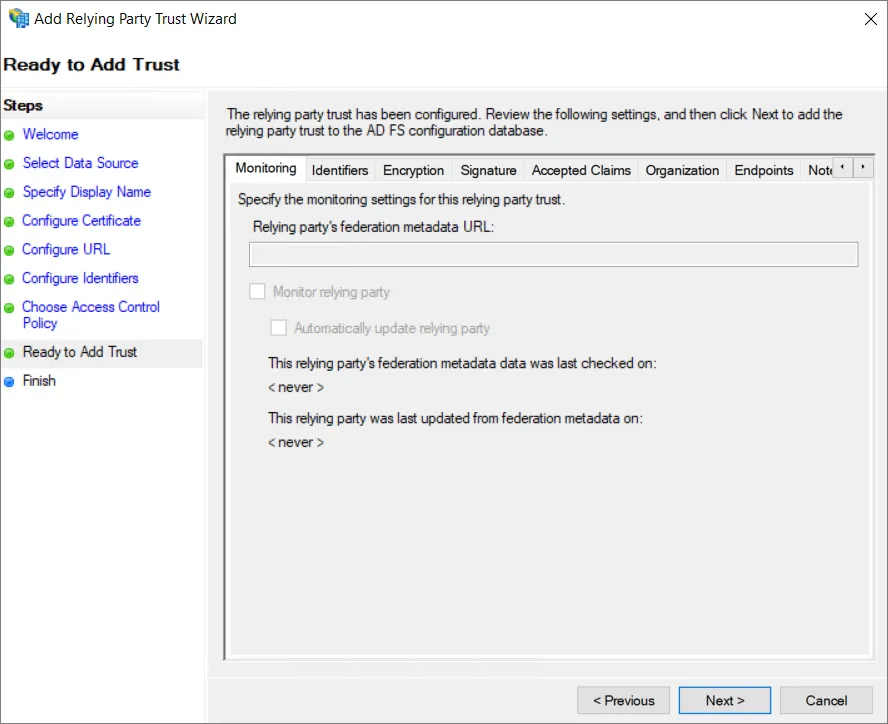
Xem lại cấu hình và chọn Next.
-
Không phải mọi thiết lập đều khả dụng trong quá trình thiết lập mối quan hệ tin cậy. Để cho phép sử dụng
SHA-1làm thuật toán băm bảo mật, nhấp chuột phải vào tên của Relying Party Trust bạn vừa thêm và chọn Properties.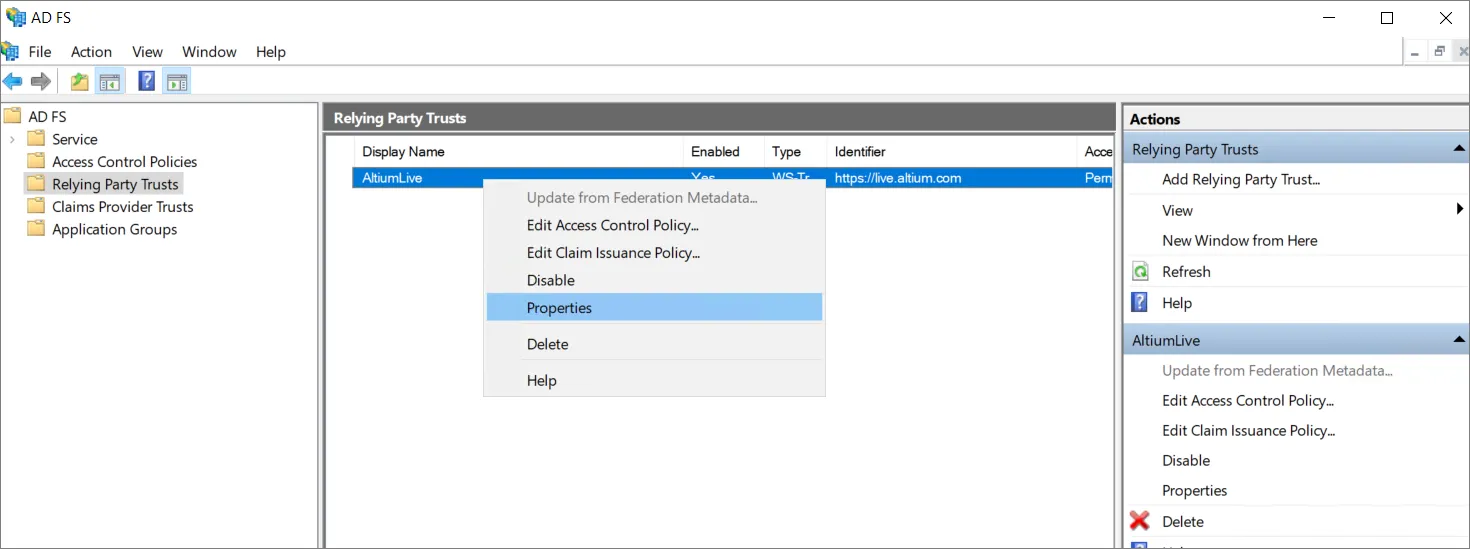
-
Trong cửa sổ thuộc tính, chọn thẻ Advanced (1) và đặt
SHA-1làm thuật toán băm bảo mật (2). Nhấp vào OK để lưu các thay đổi.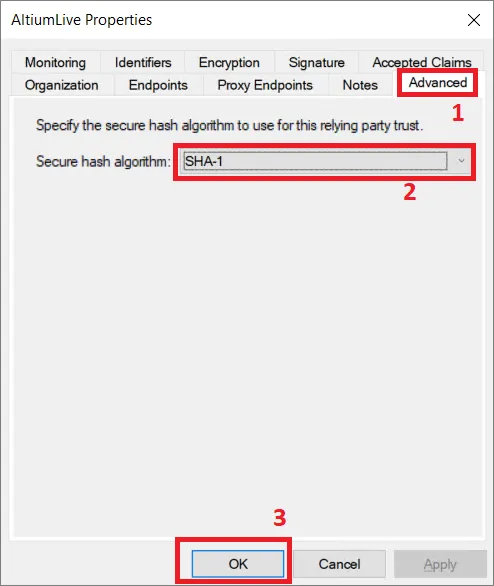
-
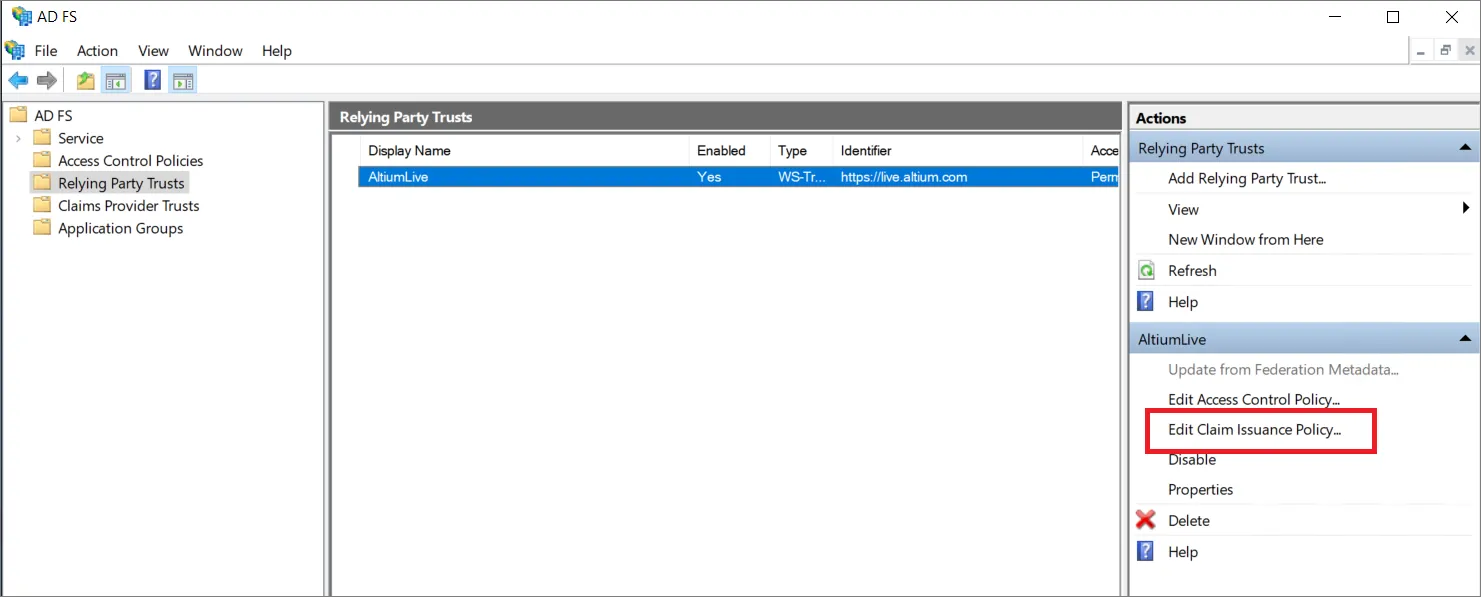
Quay lại cửa sổ AD FS Management, chọn mối quan hệ tin cậy bên phụ thuộc mà bạn đã thêm rồi chọn tùy chọn Edit Claim Issuance Policy....
-
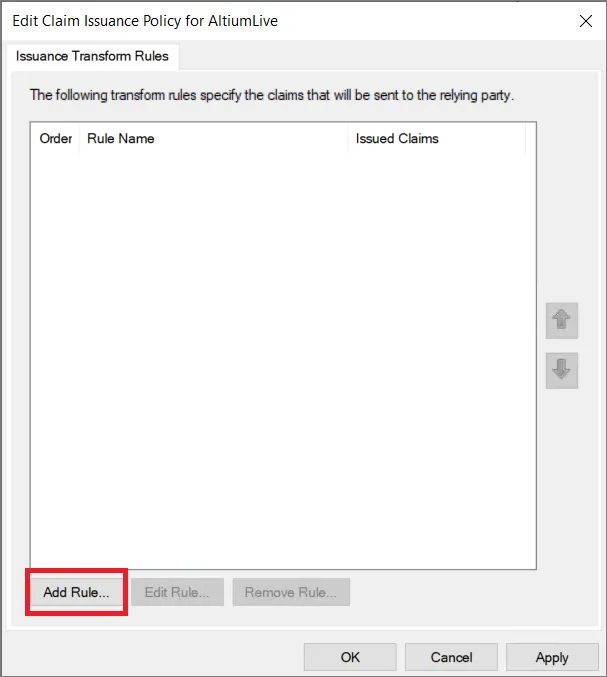
Trong cửa sổ Edit Claim Issuance Policy, chọn Add Rule...
-
Ở bước Choose Rule Type của trình hướng dẫn, đảm bảo rằng Send LDAP Attributes as Claims được chọn, rồi nhấp vào Next.
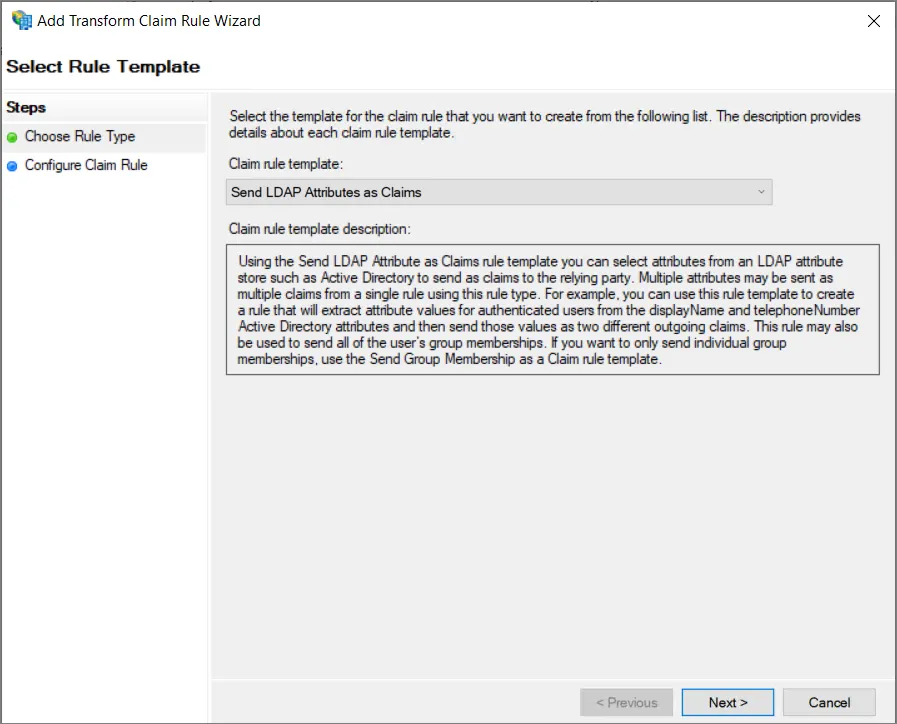
-
Cung cấp Claim rule name (1), chọn
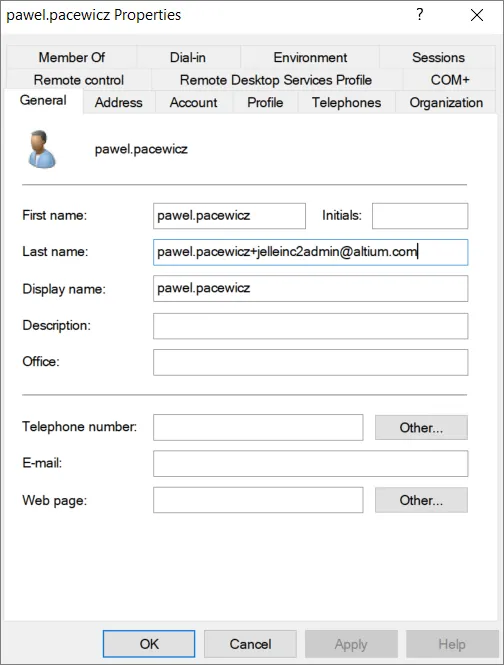
Active Directorylàm Attribute store (2), rồi chọn một LDAP Attribute (3) từ ID chứa tên đăng nhập của người dùng Enterprise Server. Thuộc tính này phải được ánh xạ tới Name ID trong Outgoing Claim Type (3). Nhấp vào Finish (4).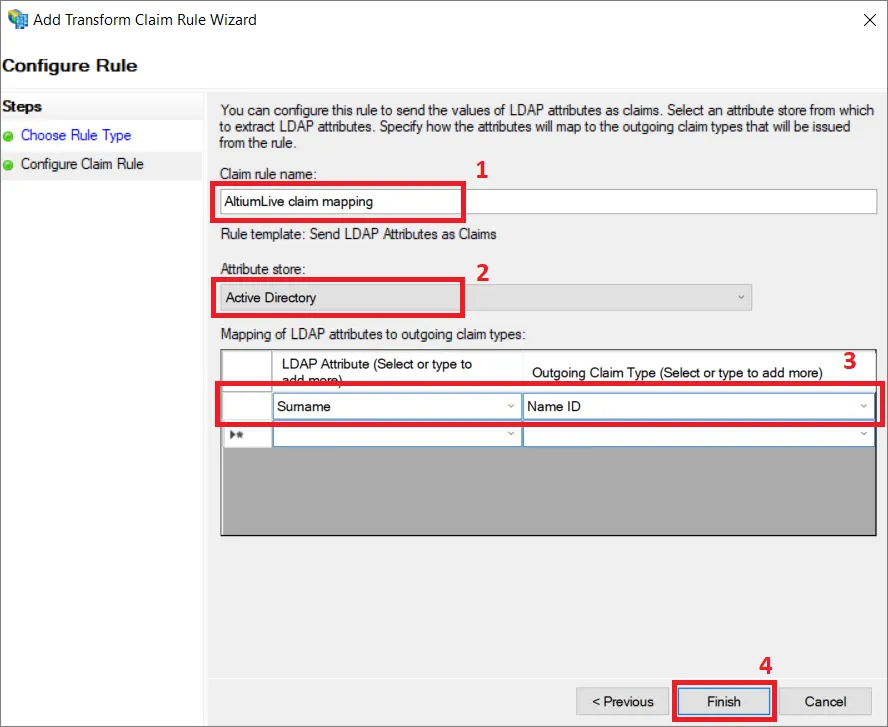
-
Đảm bảo lưu chính sách phát hành claim bằng cách nhấp vào OK.
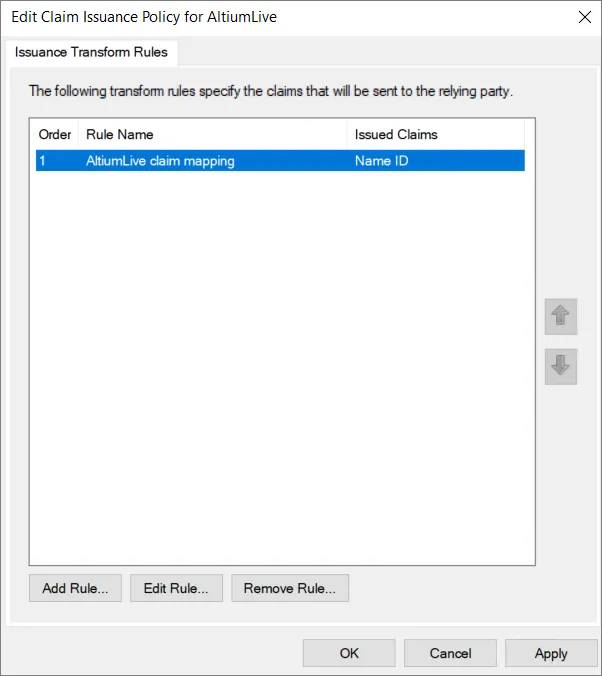
-
Tải tệp
FederationMetadata.xmlxuống từ máy chủ thích hợp. -
Tải tệp XML siêu dữ liệu lên trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server, sau đó kiểm tra kết nối tích hợp SAML – xem ở trên.
Mở rộng phần thu gọn bên dưới để xem ví dụ hướng dẫn từng bước về quy trình tích hợp AWS IAM Identity Center làm Nhà cung cấp danh tính:
Tích hợp với AWS IAM Identity Center
-
Truy cập IAM Identity Center và thêm một ứng dụng SAML 2.0 tùy chỉnh (Add Application).
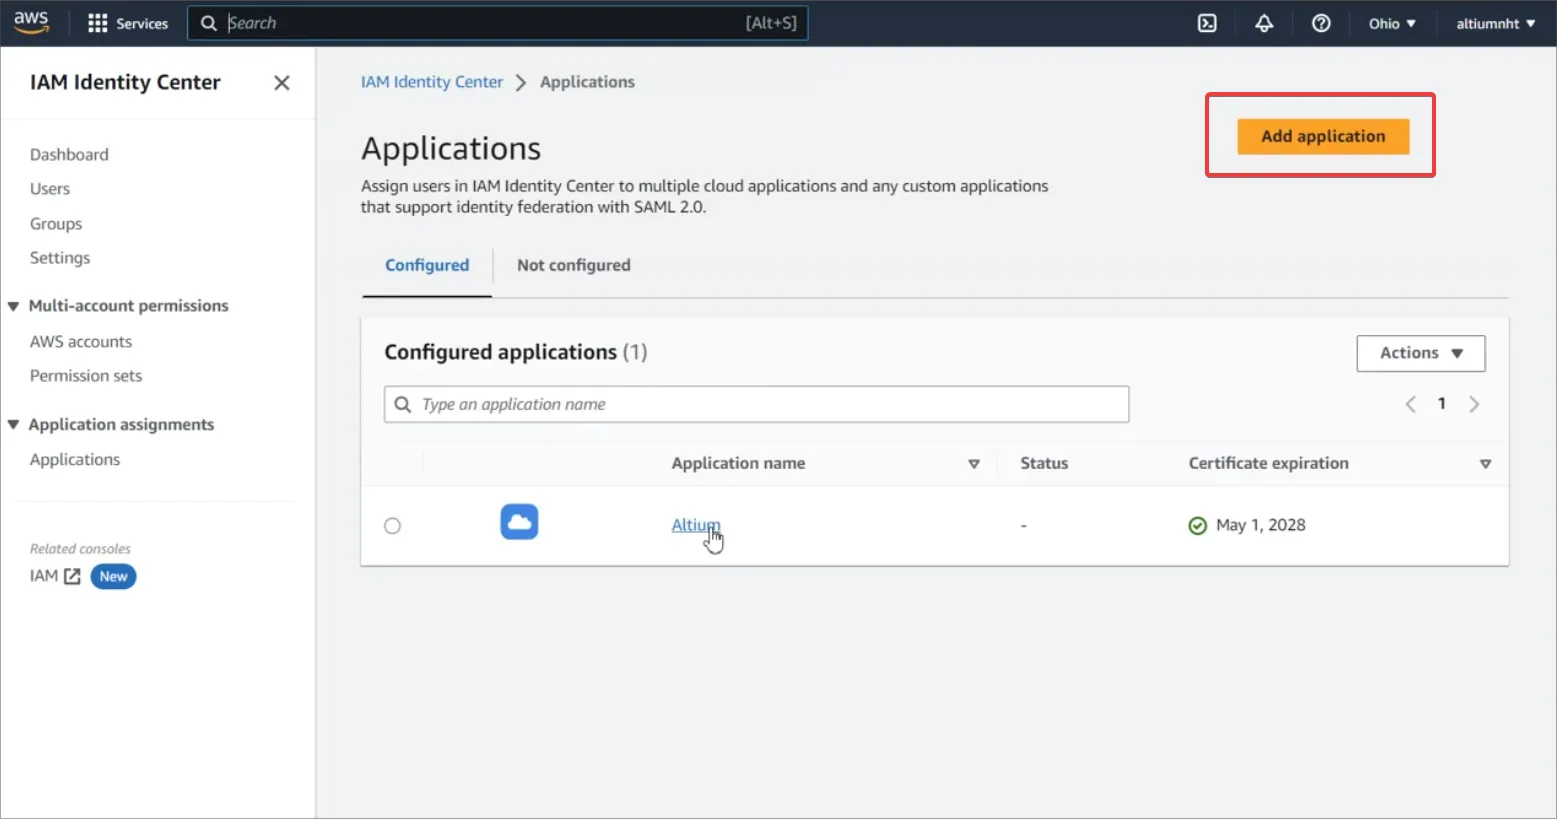
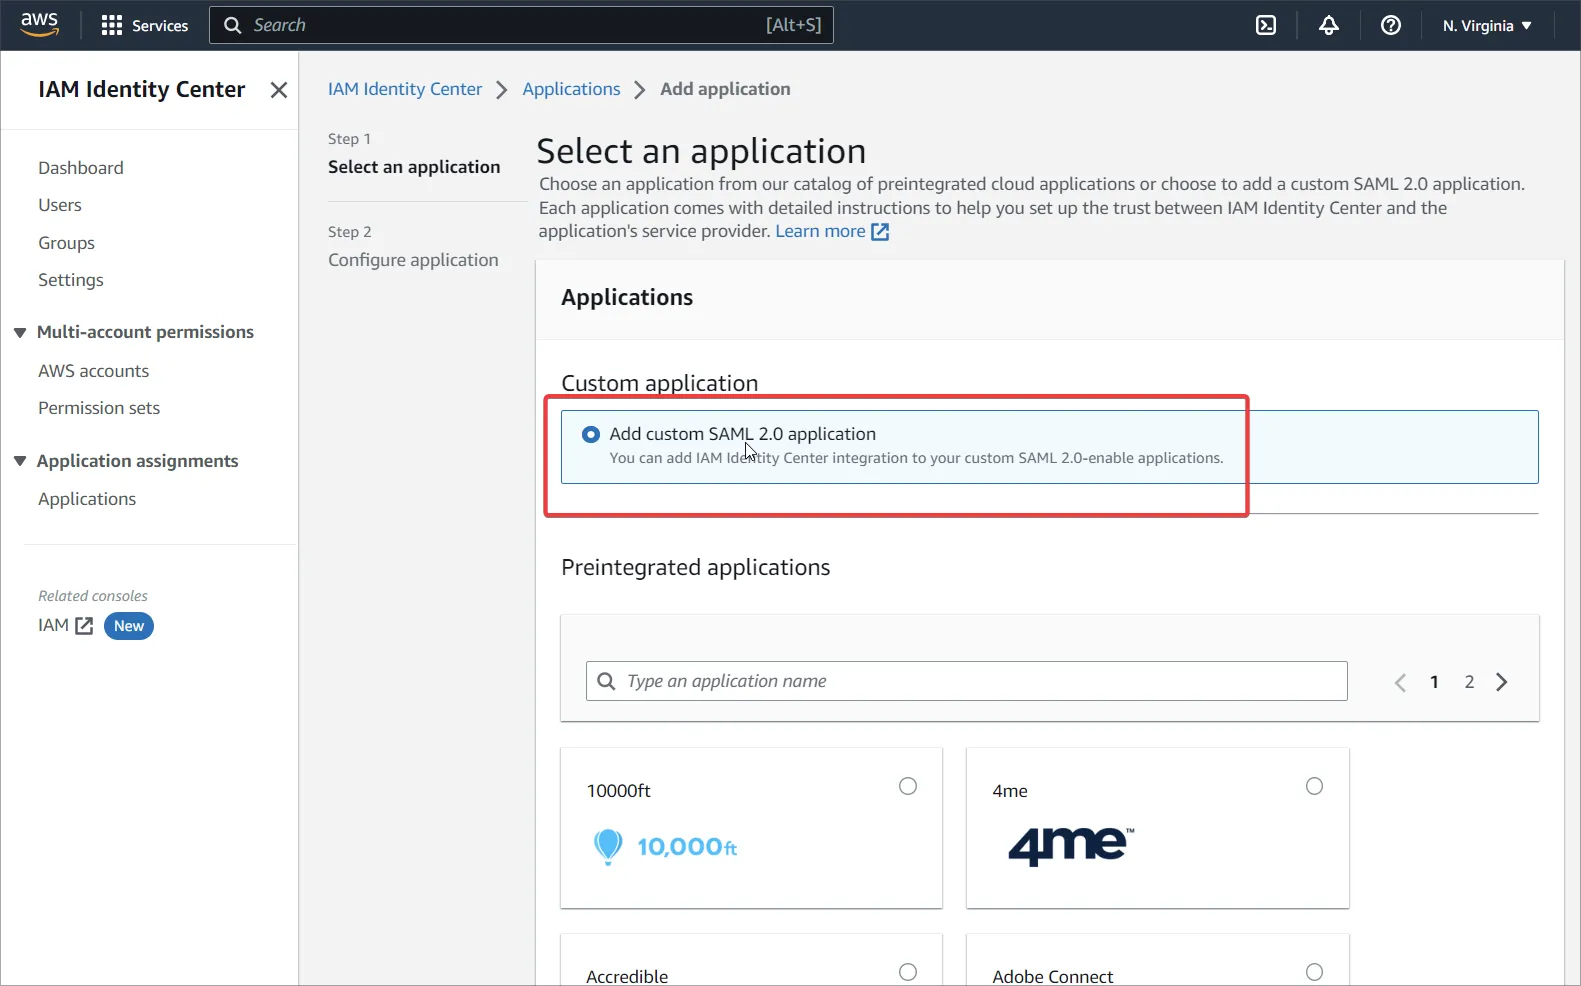
-
Điền các thiết lập URL siêu dữ liệu AWS từ trang Altium SSO của bạn. Xác nhận các thiết lập bằng Submit.
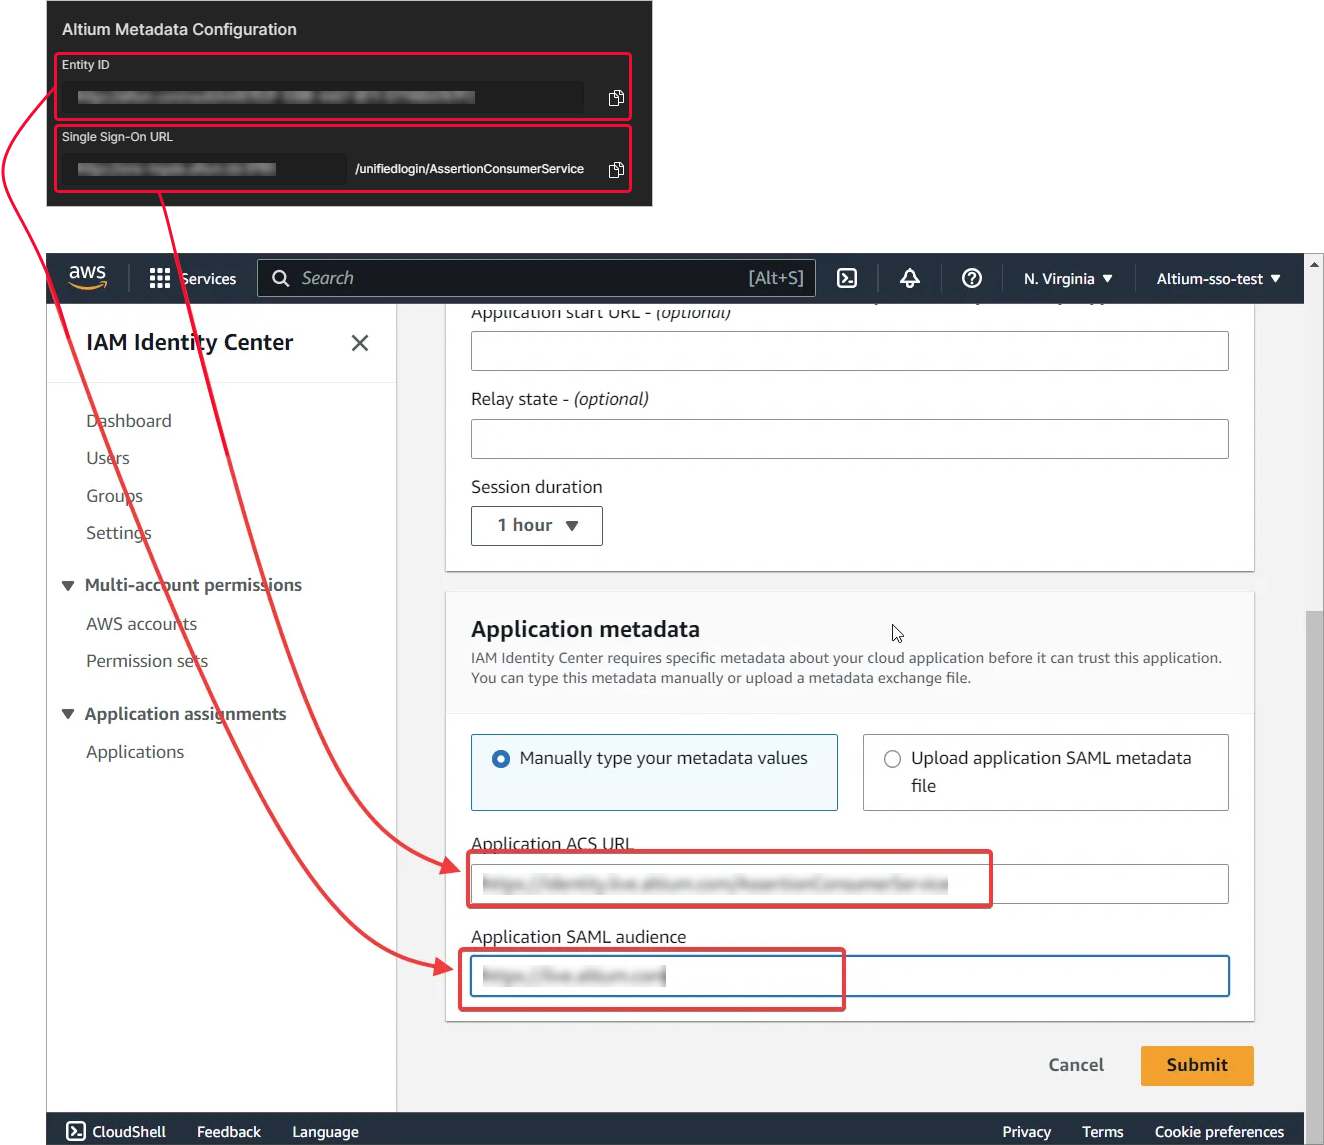
-
Tải tệp siêu dữ liệu xuống từ khu vực IAM Identity Center metadata.
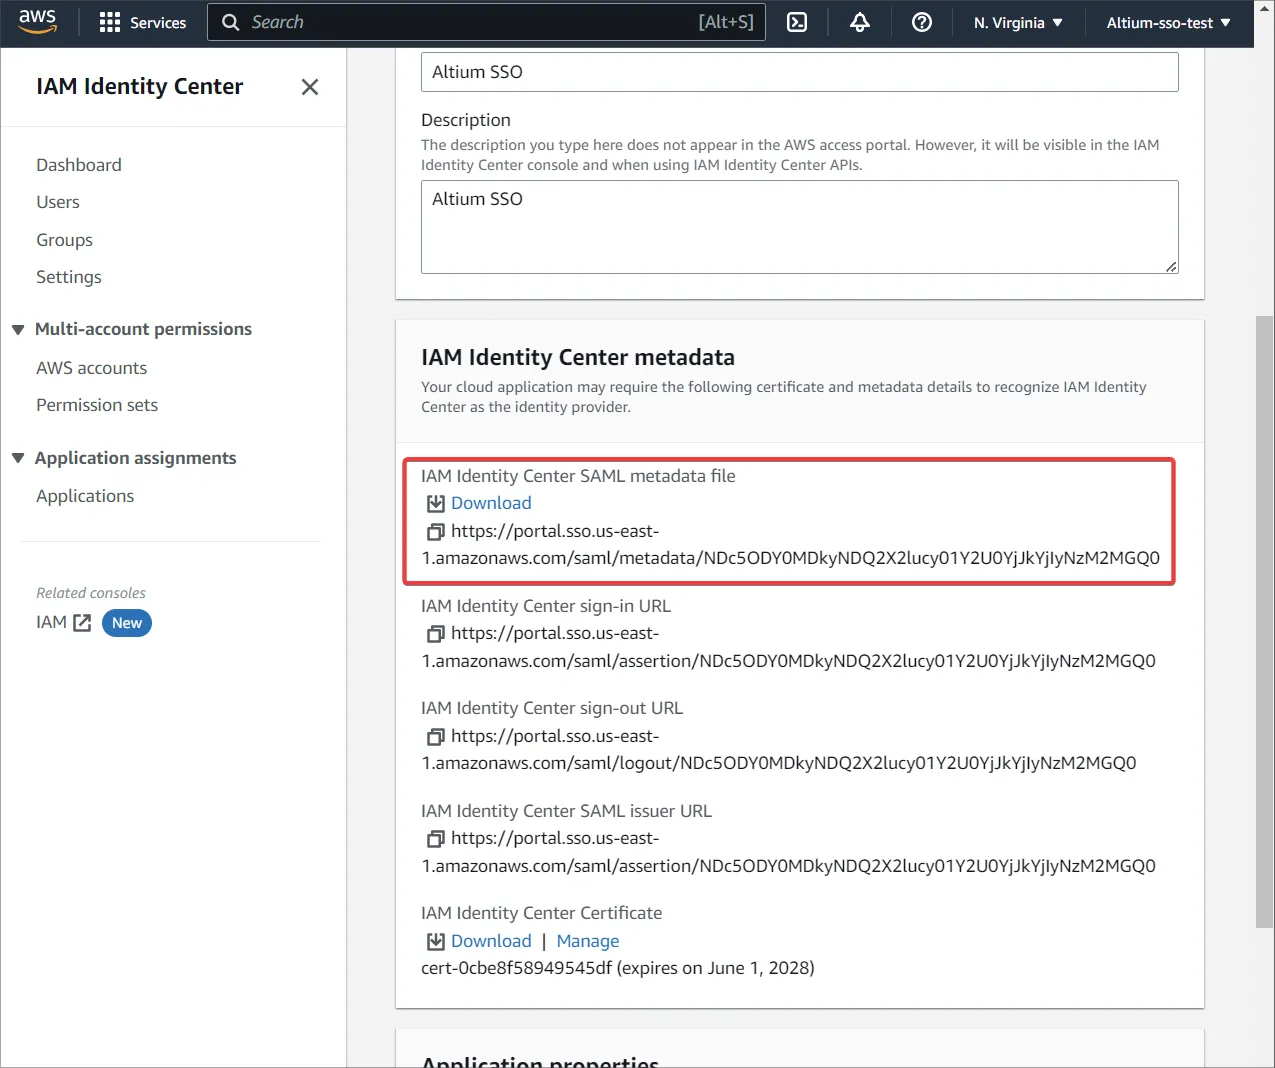
-
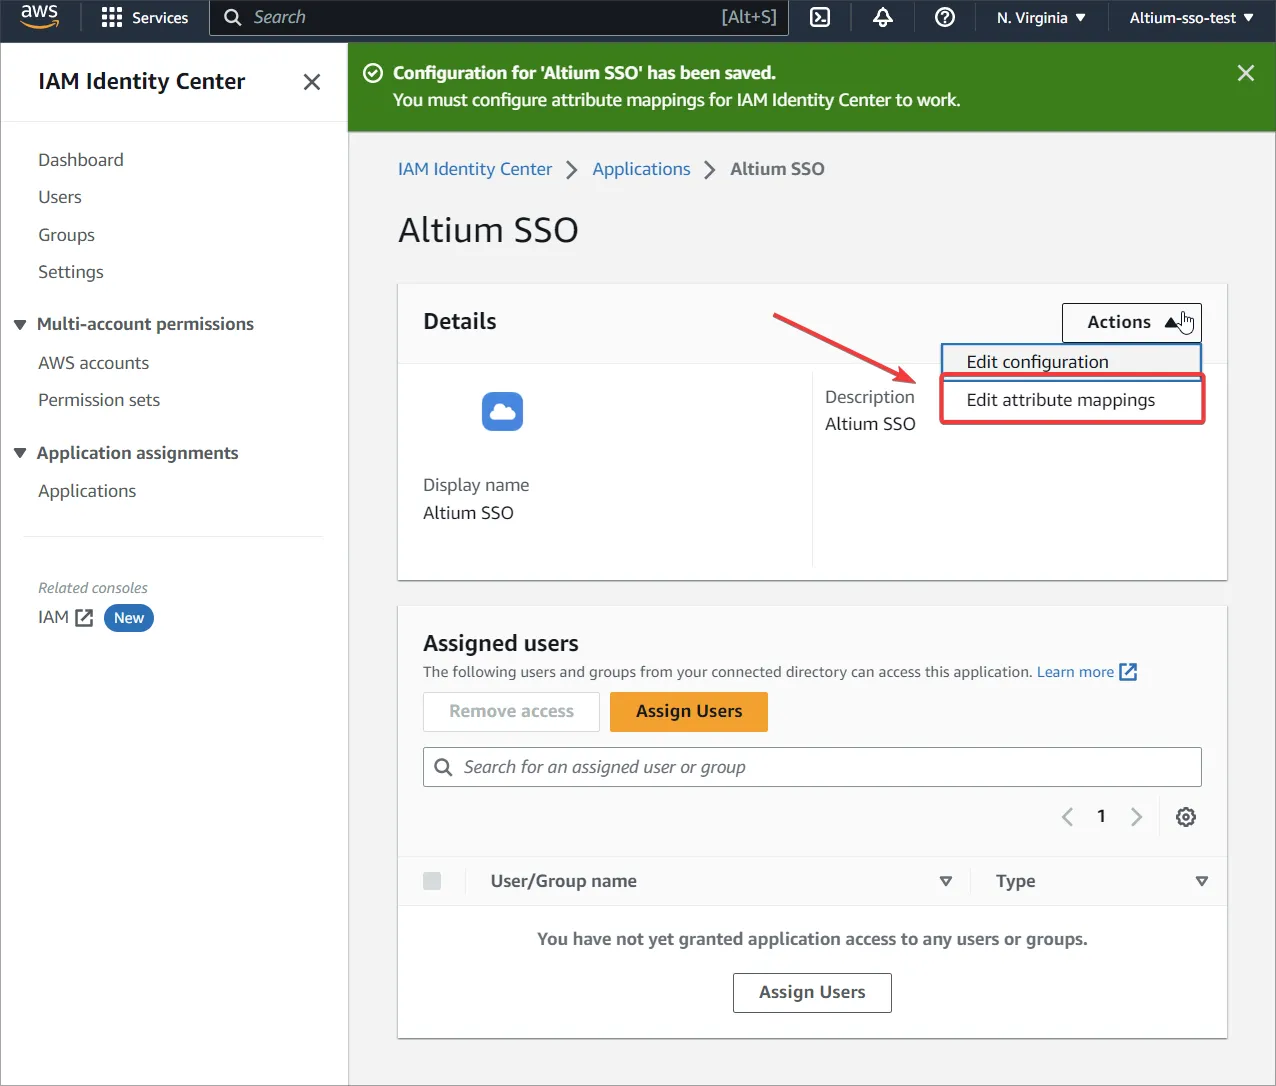
Truy cập Edit attribute mappings.
-
Cung cấp một thuộc tính chứa tên đăng nhập của người dùng Enterprise Server và chọn
unspecifiedcho Format. -
Tạo người dùng mới trong AWS và gán ứng dụng cho những người dùng đã tạo hoặc một nhóm.
-
Đảm bảo có cùng những người dùng đó ở cả phía Altium và IAM.
-
Tải tệp XML siêu dữ liệu lên trang Admin – Settings – Authentication trong giao diện trình duyệt của Enterprise Server, sau đó kiểm tra kết nối tích hợp SAML – xem ở trên.
Đăng nhập một lần bằng OAuth / OIDC
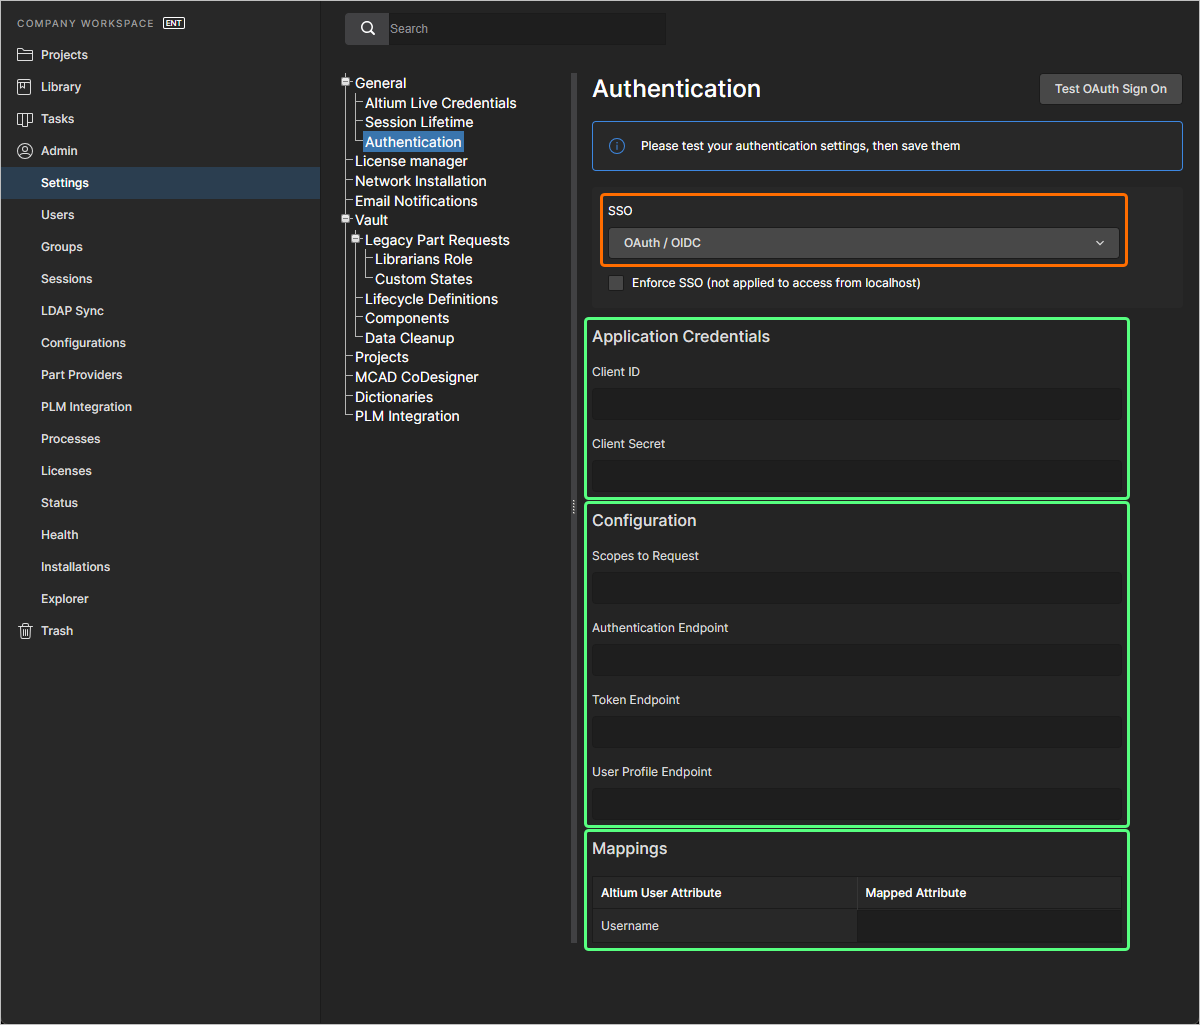
Chức năng SSO cho Enterprise Server của bạn cũng có thể được cấu hình bằng tiêu chuẩn OAuth / OIDC. Khi chọn tùy chọn OAuth / OIDC trong danh sách thả xuống SSO trên trang Quản trị – Cài đặt – Xác thực của giao diện trình duyệt, trang này sẽ cho phép nhập dữ liệu do IdP bạn chọn cung cấp.
-
Application Credentials:
-
Client ID – ID ứng dụng từ IdP.
-
Client Secret – khóa bí mật của ứng dụng từ IdP.
-
-
Configuration:
-
Scopes to Request – các phạm vi xác định mức độ truy cập mà ứng dụng của bạn yêu cầu người dùng cấp.
-
Authentication Endpoint – điểm cuối này xử lý việc xác thực và sự chấp thuận của người dùng. Ứng dụng của bạn chuyển hướng người dùng đến điểm cuối này để đăng nhập và cấp quyền.
-
Token Endpoint – điểm cuối này được dùng để đổi mã ủy quyền hoặc mã thông báo làm mới lấy mã thông báo truy cập. Đây là hoạt động giao tiếp qua kênh hậu bảo mật giữa ứng dụng và máy chủ ủy quyền.
-
User Profile Endpoint – điểm cuối này truy xuất thông tin hồ sơ người dùng (ví dụ: tên, email) bằng mã thông báo truy cập. Dữ liệu trả về phụ thuộc vào các phạm vi được cấp trong quá trình ủy quyền.
-
-
Mappings – trong trường Mapped Attribute của bảng, nhập thuộc tính sẽ được ánh xạ tới tên đăng nhập của người dùng ở phía Enterprise Server.
SSO chỉ được bật sau khi chạy kiểm tra tích hợp bằng nút . Thao tác này xác minh quy trình xác thực danh tính SSO và việc đăng nhập SSO của công ty bạn. Sau khi kiểm tra cấu hình thành công, bạn có thể lưu các thiết lập bằng cách nhấp vào nút ( ), qua đó áp dụng chúng cho Enterprise Server.
 Bản địa hóa bằng AI