
配置单点登录(SSO)身份验证
Enterprise Server 管理员可以 为服务器配置并启用单点登录(SSO)功能。后端配置系统允许管理员为服务器用户设置、测试、启用和禁用 SSO 功能。登录 Enterprise Server 浏览器界面时,可以使用 SSO 选项。为服务器用户设置 SSO 后,用户即可使用与公司各系统相同的凭据访问服务器,更加方便。
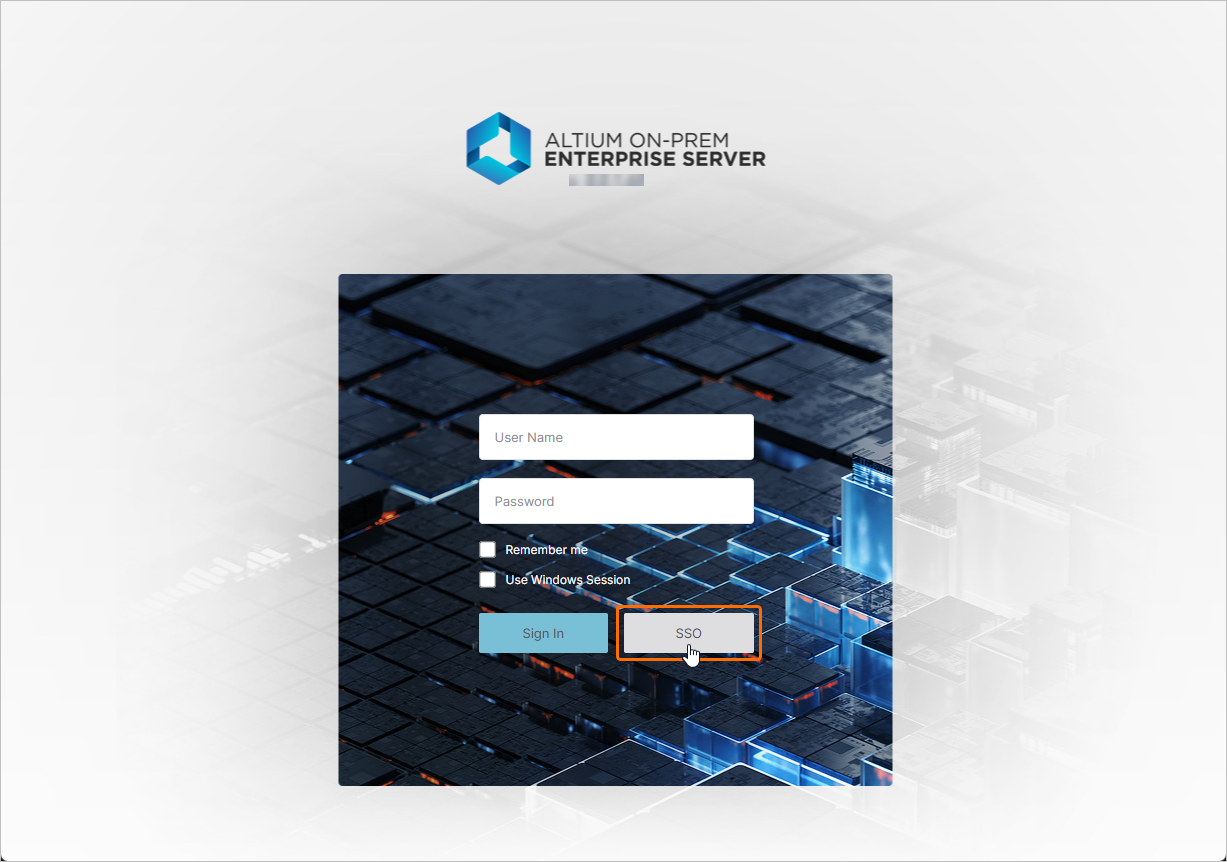
有关访问 Enterprise Server 浏览器界面的更多信息,请参阅 探索基于浏览器的界面页面。
SAML 单点登录
在 Enterprise Server 中配置并启用 SSO 系统后,该系统会通过公司指定的身份提供商(IdP),例如 Okta、OneLogin 等,建立经过授权的身份,身份断言通信基于标准化的安全断言标记语言(SAML 2.0)。如果公司尚未部署 SSO 登录界面,通常可以基于 IdP 提供的模板或示例构建该界面,以发起基于 SAML 的身份验证断言交换,并提供对公司服务的访问。
在浏览器界面的管理 – 设置 – 身份验证页面上,从 SSO 下拉列表中选择 SAML 选项后, 页面会显示 Enterprise Server SSO 服务的预配置 URL(Altium Metadata Configuration),以及用于上传或手动输入 IdP 授权连接数据的选项(SAML Identity Provider Configuration)。
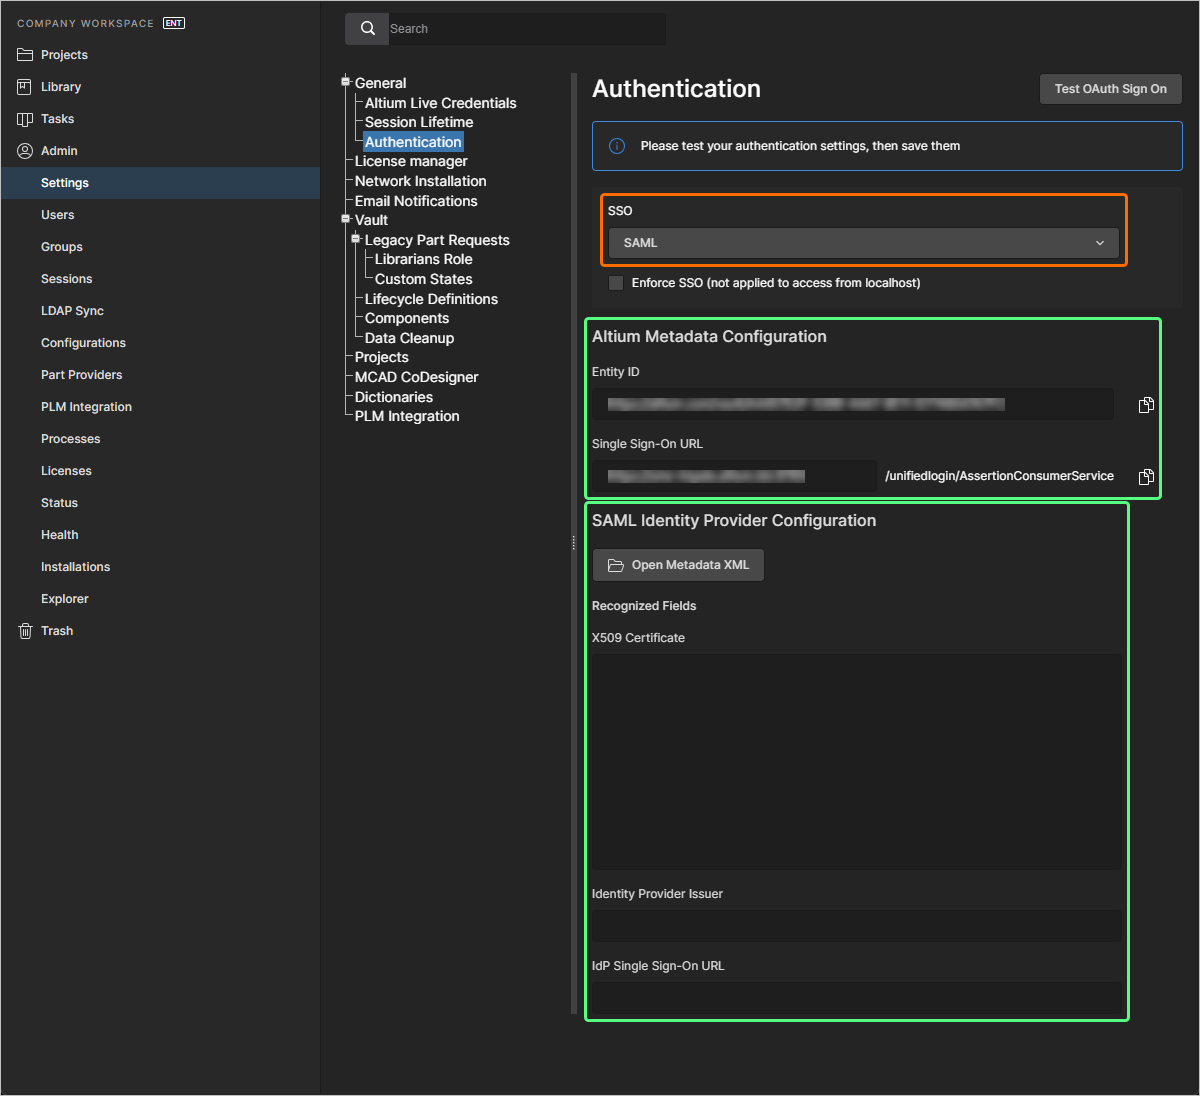
身份提供商完成与公司服务的集成设置后,应能提供 IdP 配置元数据,请参阅下方的 IdP 集成示例。要在 Enterprise Server 中配置 SAML SSO 系统(如果尚未完成),请使用  按钮查找并上传公司 IdP 生成的 SAML IdP 配置 XML 文件。系统会解析上传的 IdP XML 文件,以提取主要配置字段(X509 Certificate、Identity Provider Issuer URL 和 IdP Single Sign-On URL)。您也可以将配置中的各项内容(安全证书和 URL)手动添加到相应字段中。
只有运行集成测试后,才会启用 SSO。单击  按钮即可启动测试,以验证 SSO 身份验证流程和公司的 SSO 登录。配置测试成功后,可以单击
 按钮(
 )保存设置,将其应用到 Enterprise Server。

身份提供商集成示例
展开下方折叠部分,查看将 OneLogin 用作身份提供商的逐步集成示例。
与 OneLogin 集成
-
以管理员身份登录 OneLogin。
-
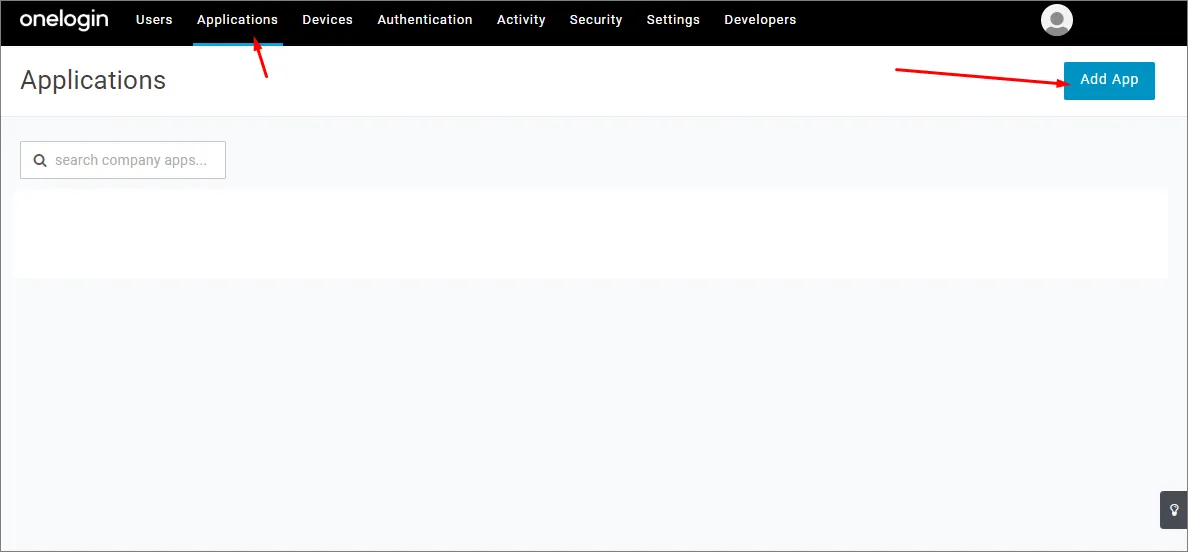
选择 Applications,然后选择 Add Apps。
-
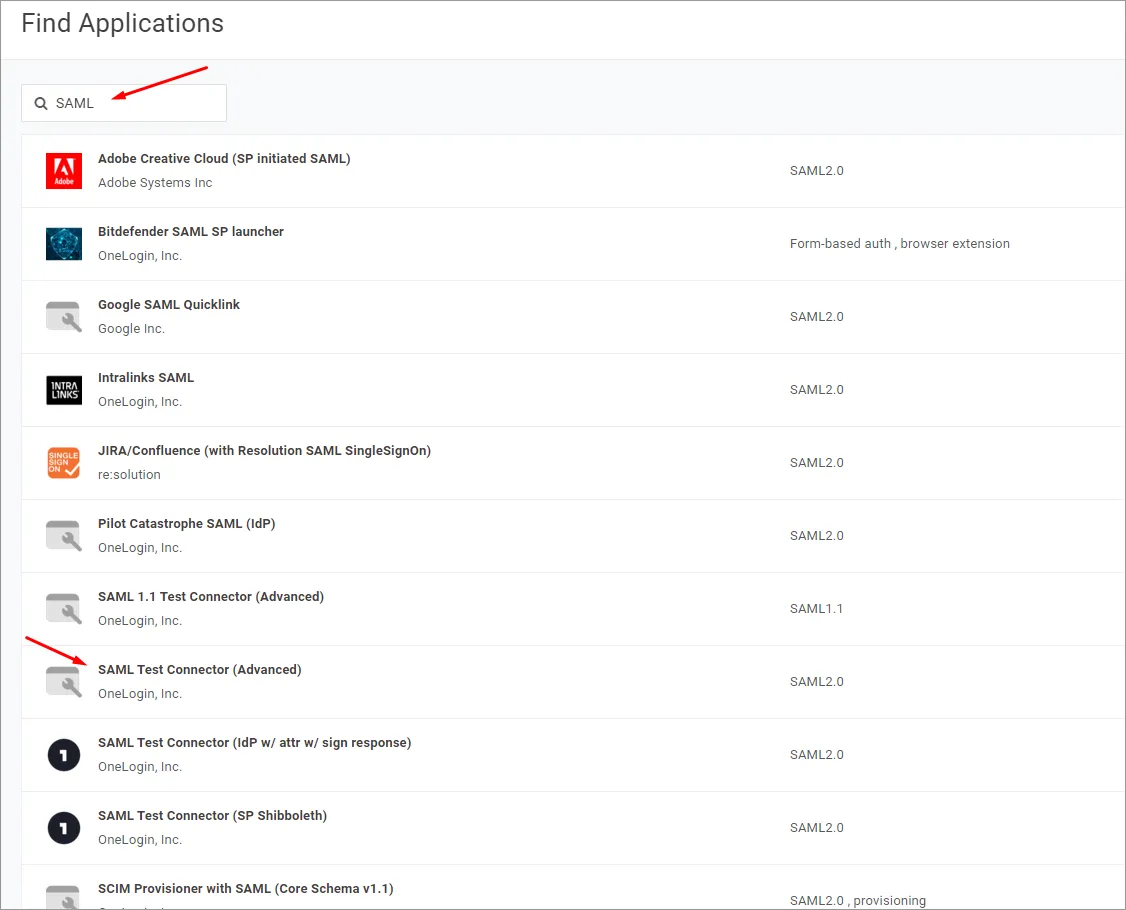
搜索“SAML”,然后选择 SAML Test Connector (Advanced) IdP 应用程序选项。
-
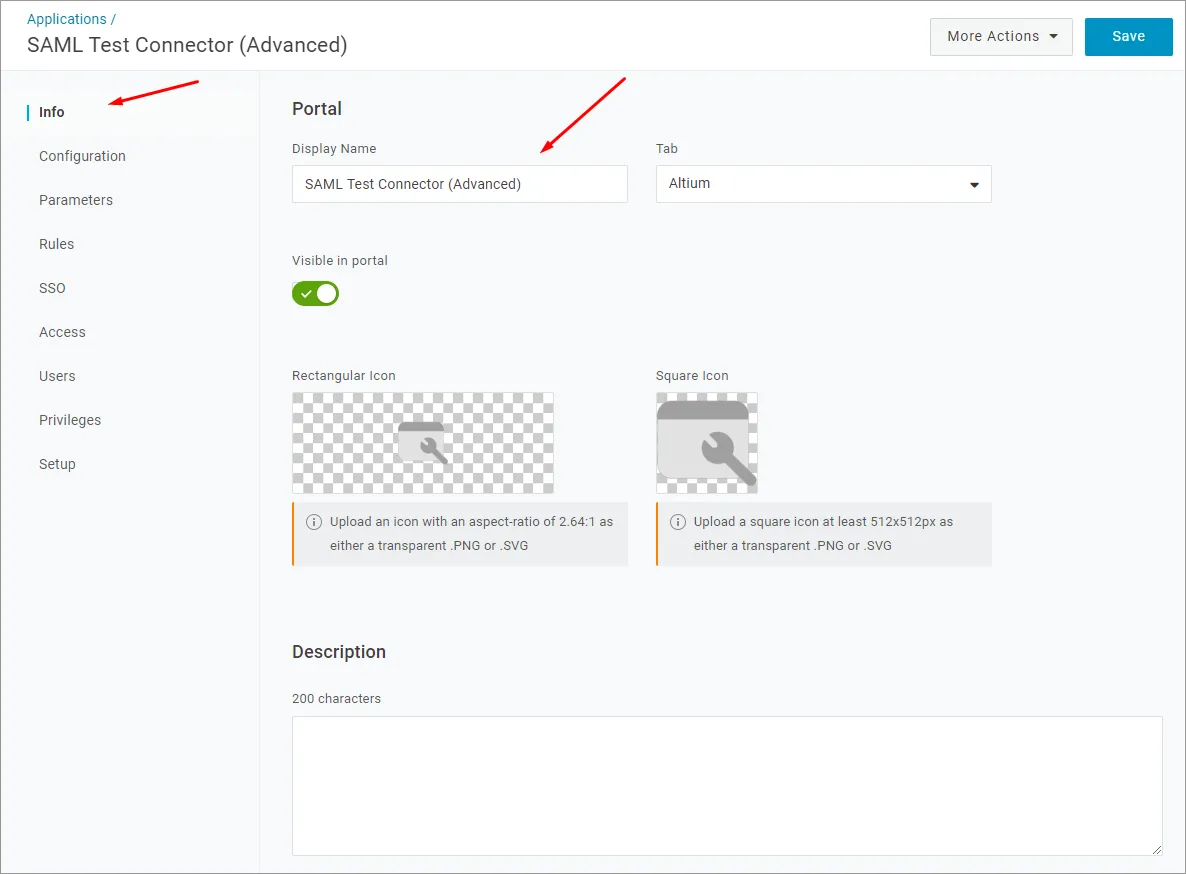
指定应用程序名称(Display Name)。该名称仅用于显示。
-
单击 Save 按钮。
-
将 Enterprise Server 浏览器界面 Admin – Settings – Authentication页面中的 Entity ID 和 Single Sign-On URL(断言使用者服务)条目复制(
 )到下方指定的字段中。
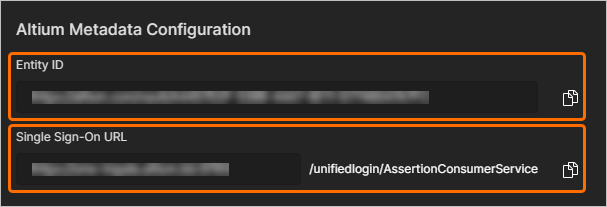
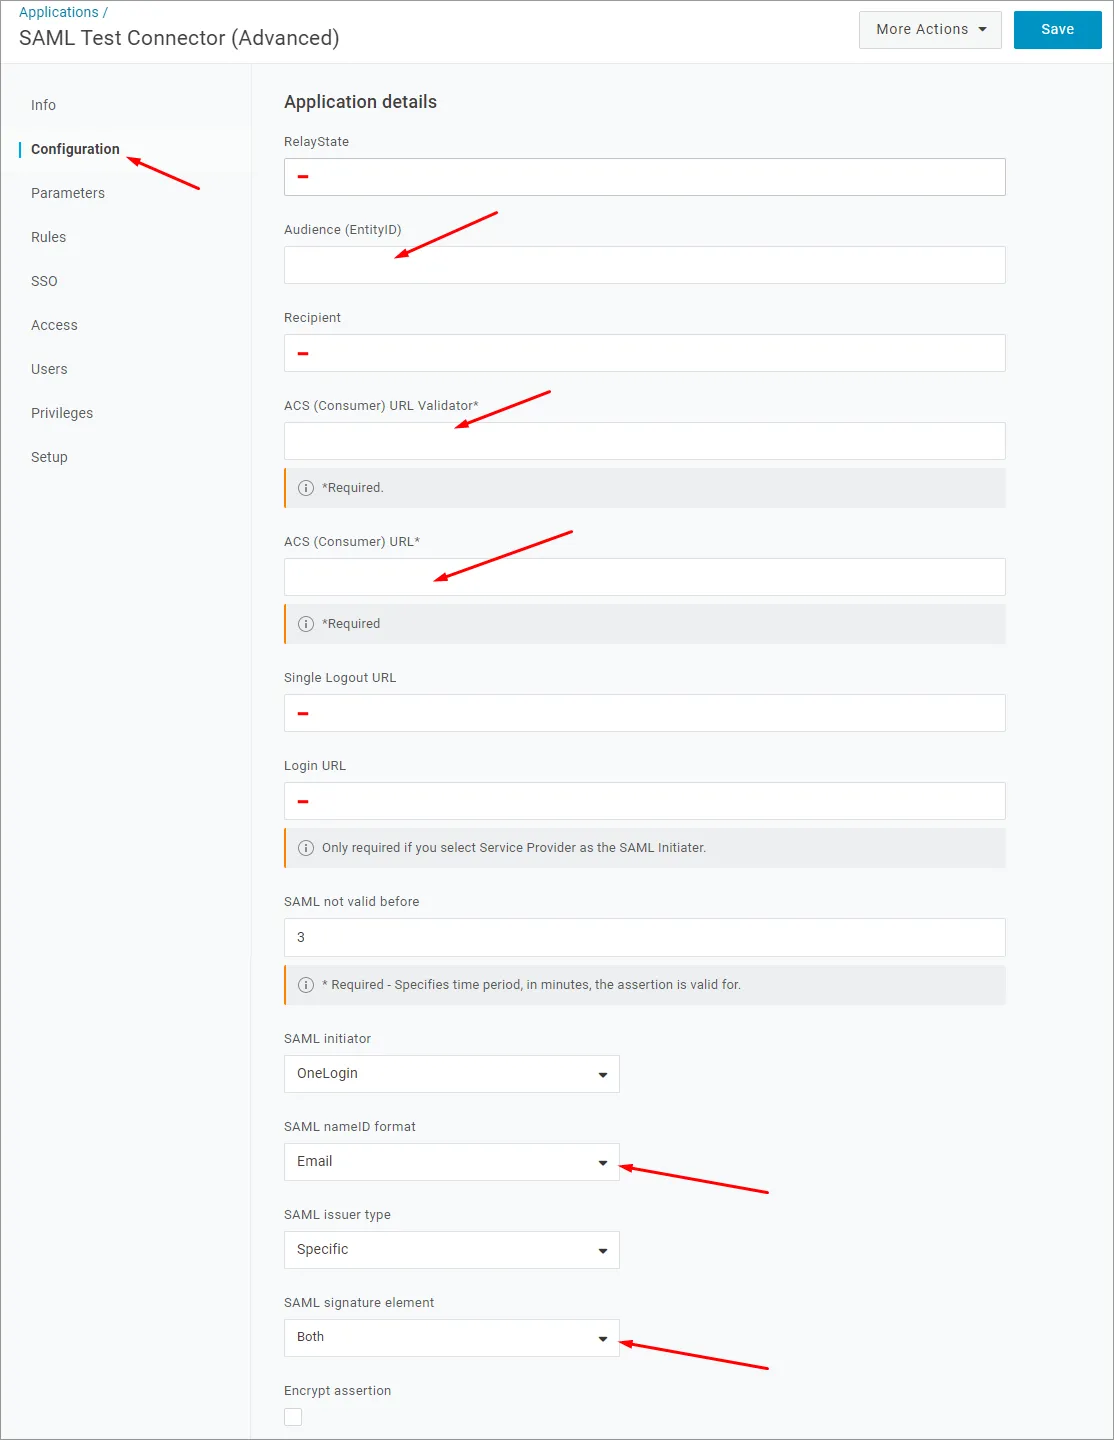
在 OneLogin 应用程序设置中:
-
将上述 Entity ID (服务提供商名称)粘贴为 Audience (EntityID) URL。
-
将上述 Single Sign-On URL(断言使用者服务)粘贴为 ACS (Consumer) URL Validator。
-
同时将 Single Sign-On URL(断言使用者服务)粘贴为 ACS (Consumer) URL。
-
RelayState、Recipient、Single Logout URL 和 Login URL 字段可以留空。
-
-
确保将 SAML nameID format 选项设置为 Email,并将 SAML signature element 设置为 Both。单击 Save 按钮确认设置。
-
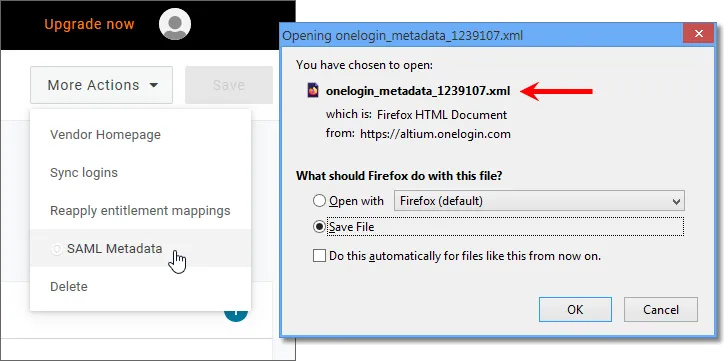
单击 More Actions 按钮,然后选择 SAML Metadata 菜单选项,将身份提供商的 SAML 元数据下载为 XML 文件。
-
此元数据文件将上传到 Enterprise Server 浏览器界面的 Admin – Settings – Authentication页面,以配置 OneLogin SSO 服务,见下文。
-
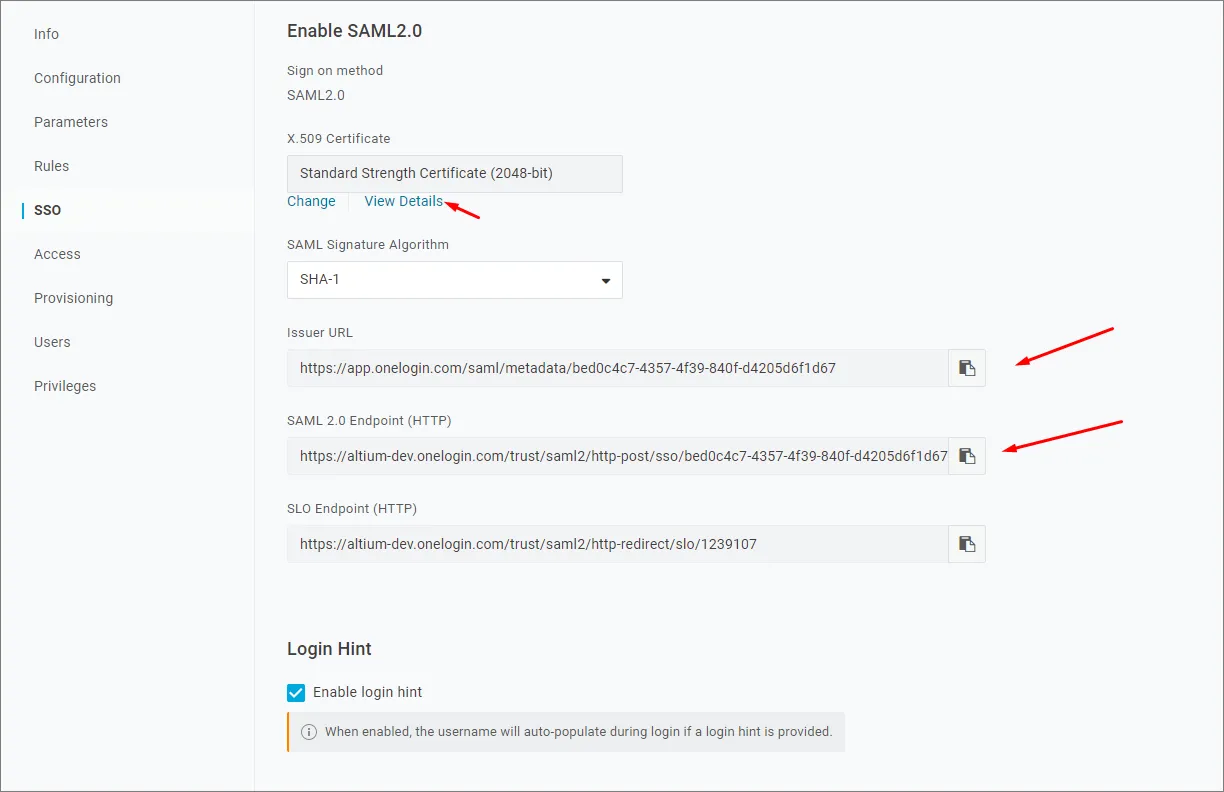
如果希望在 Enterprise Server 中手动设置 OneLogin SSO 服务,可以在 OneLogin 应用程序界面中选择 SSO 菜单选项,查找所需参数。
-
-
后续步骤是添加用户,并将应用程序分配给这些用户。
展开下方折叠部分,查看将 Okta 用作身份提供商的逐步集成示例。
与 Okta 集成
-
以管理员身份登录 Okta。
-
点击 Admin 链接/按钮,然后点击公司 Applications 下的 Add Application 按钮。
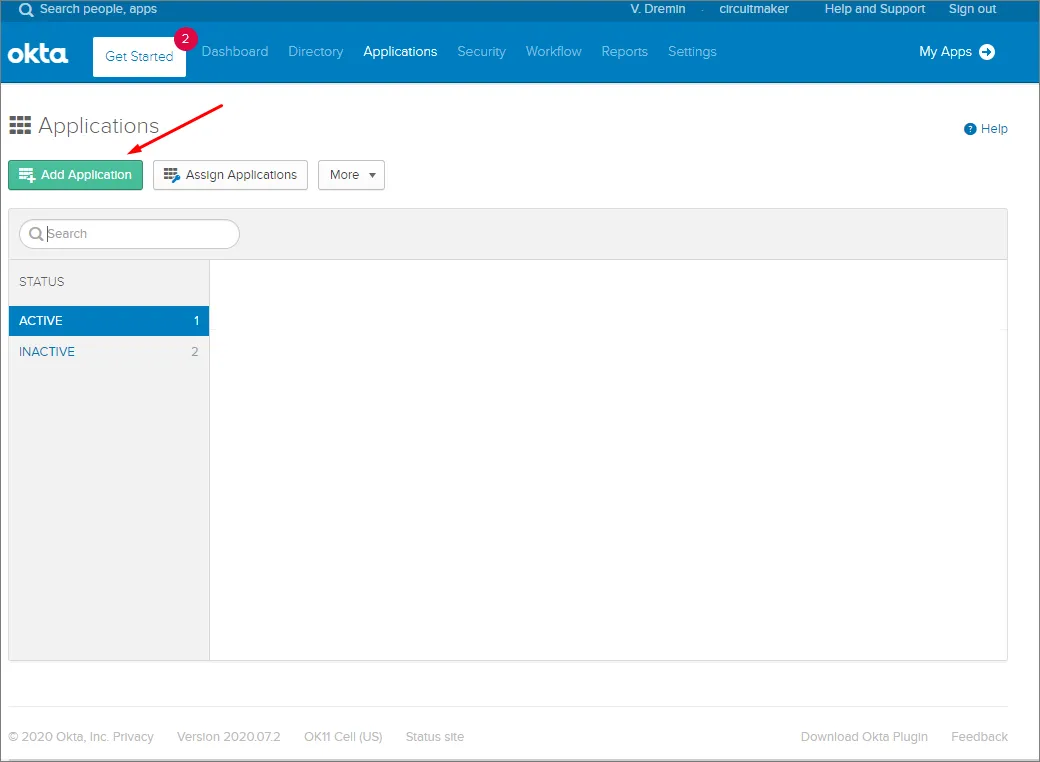
-
点击 Create New App 按钮。
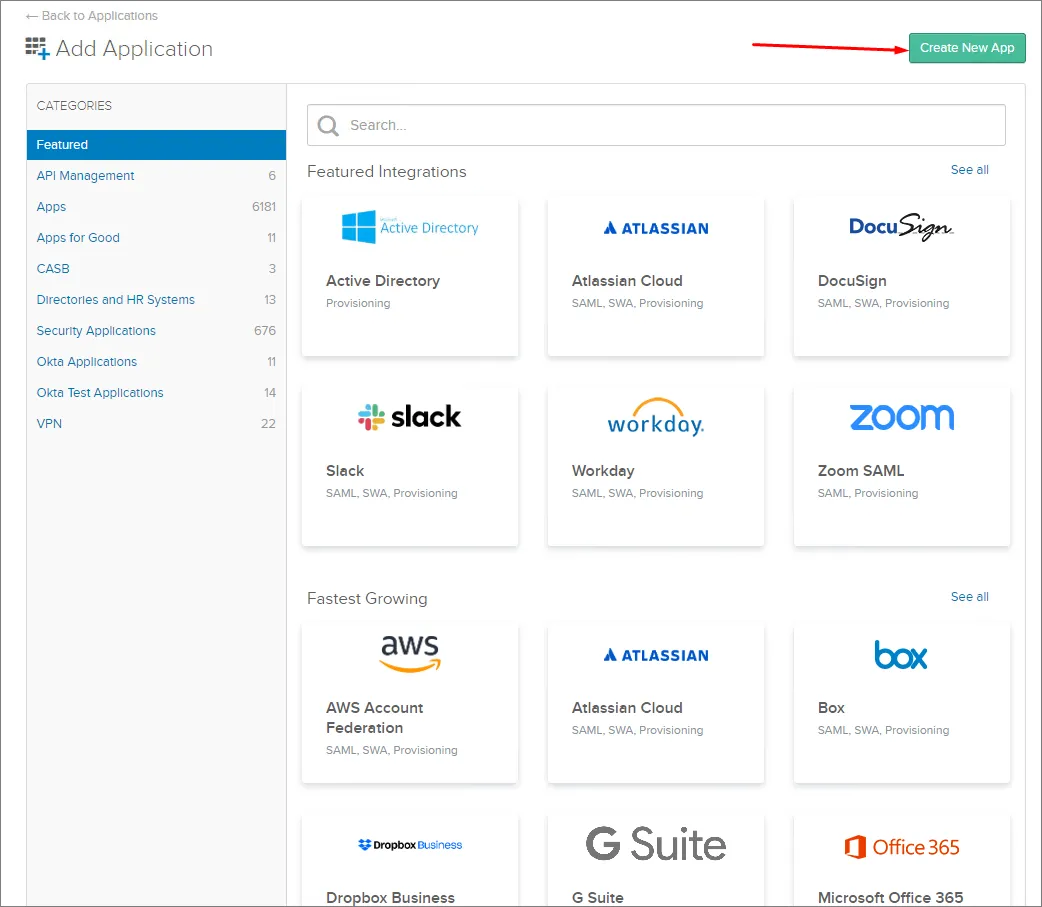
-
选择 SAML 2.0 作为 Sign-on method。
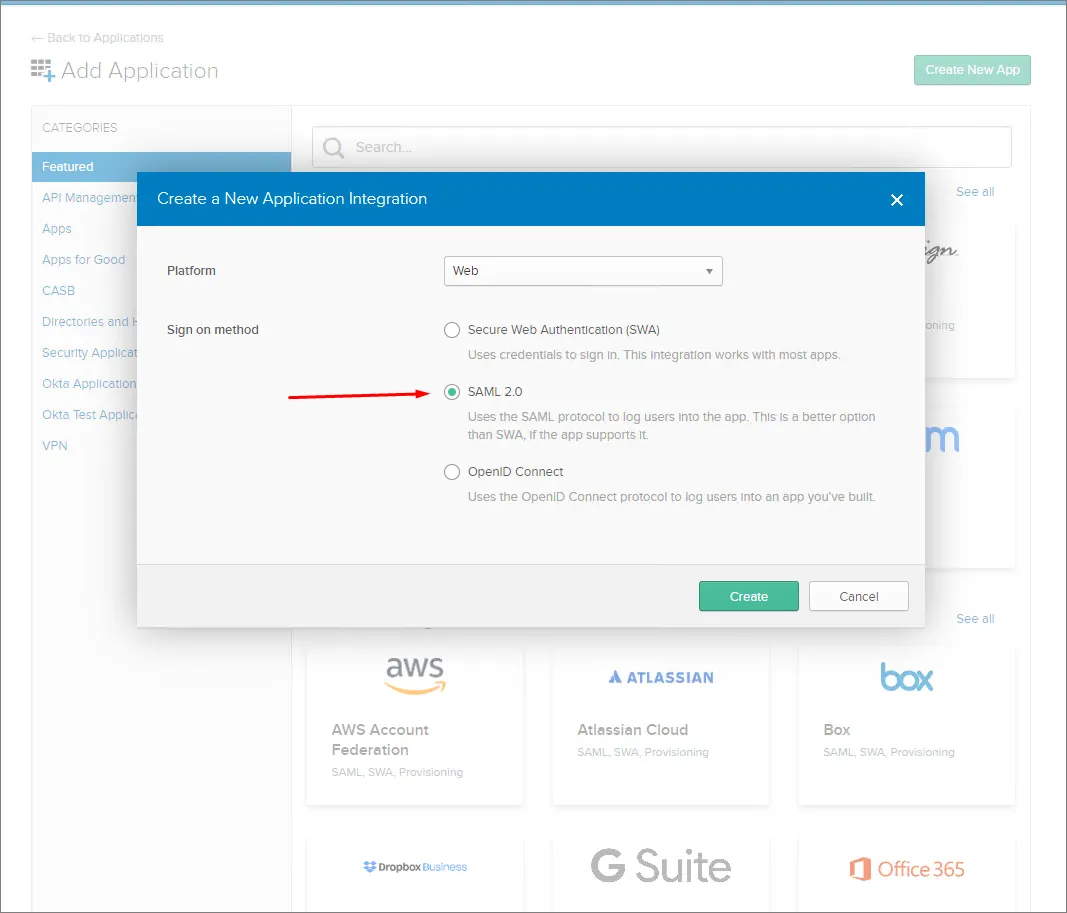
-
指定 App name。此项仅用于显示。
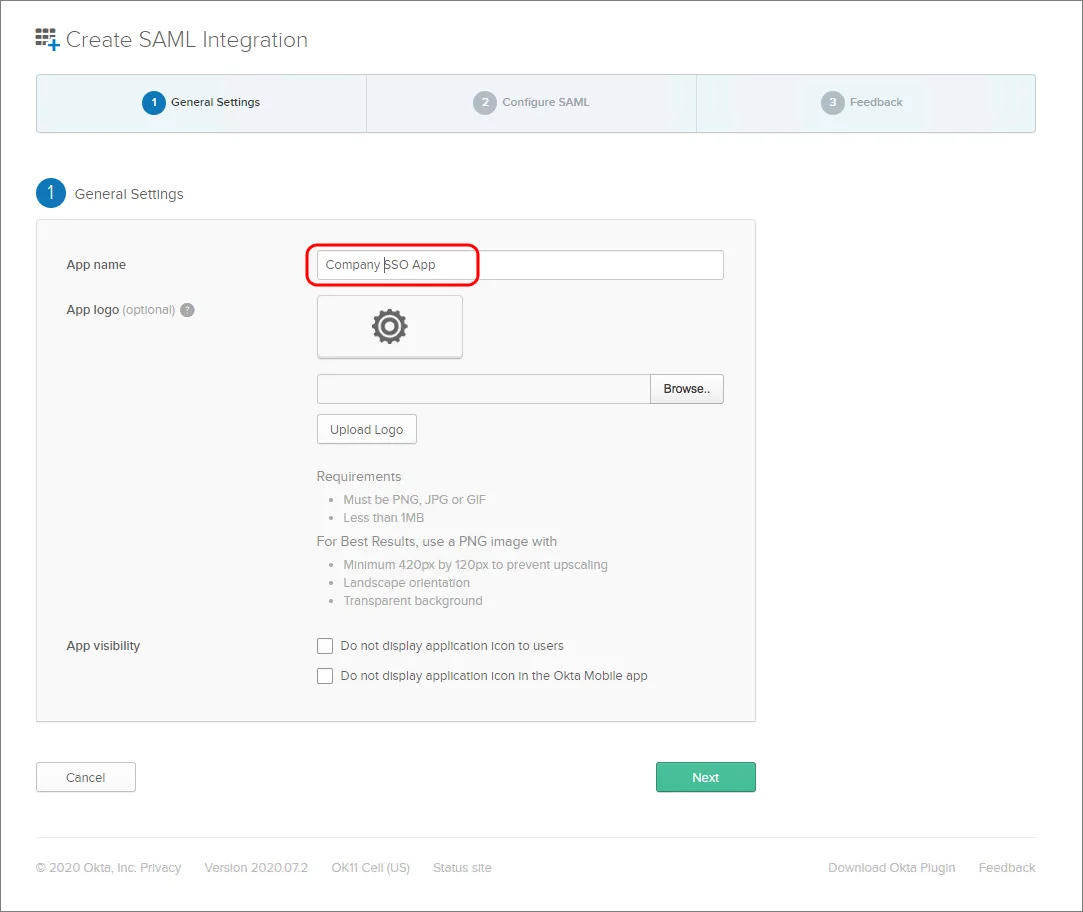
-
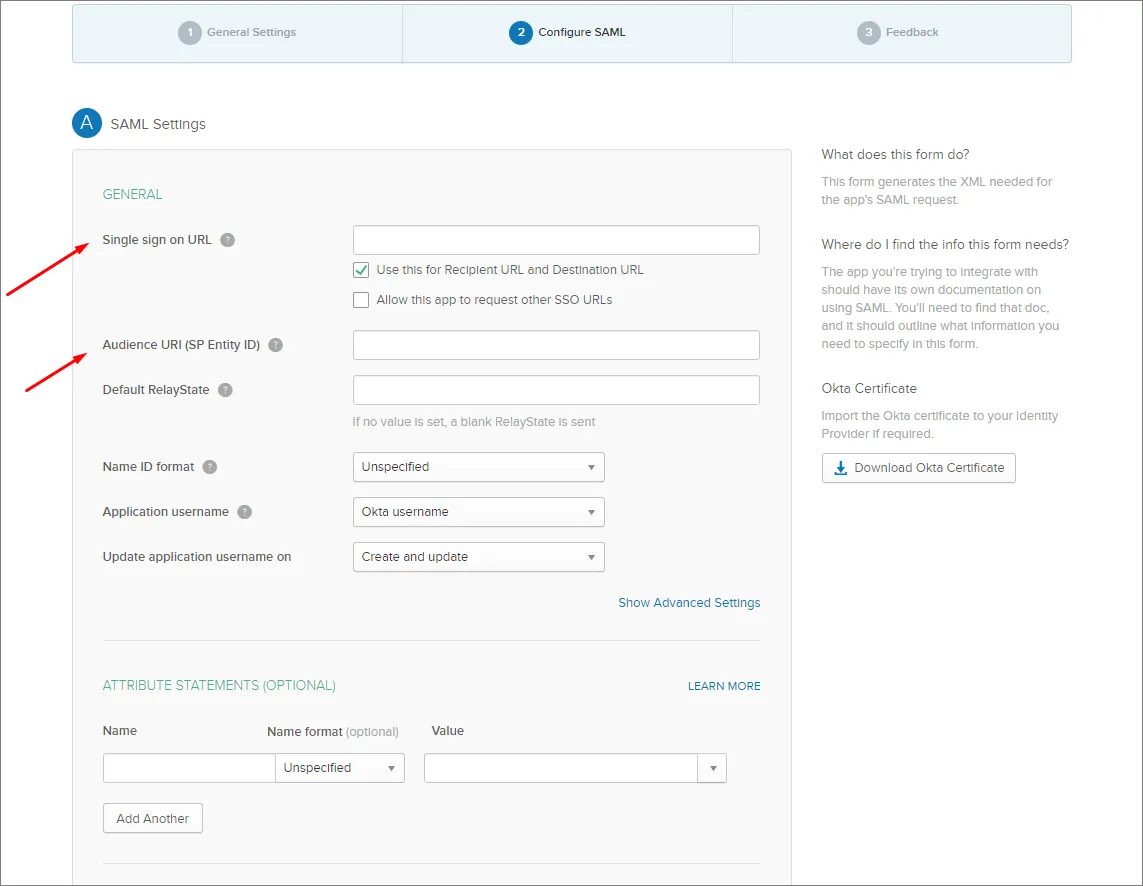
记下 Enterprise Server 浏览器界面的 Admin – Settings – Authentication 页面中的 Single Sign On URL(断言使用者服务)和 Entity ID 条目。
-
复制(
)Enterprise Server 的 Single Sign-On URL 条目,并将其粘贴到 Okta SAML 设置的 Single sign on URL 字段中。
-
复制(
)Enterprise Server 的 Entity ID 条目,并将其粘贴到 Okta SAML 设置的 Audience URI 字段中。
无需填写 Default RelayState 条目。
-
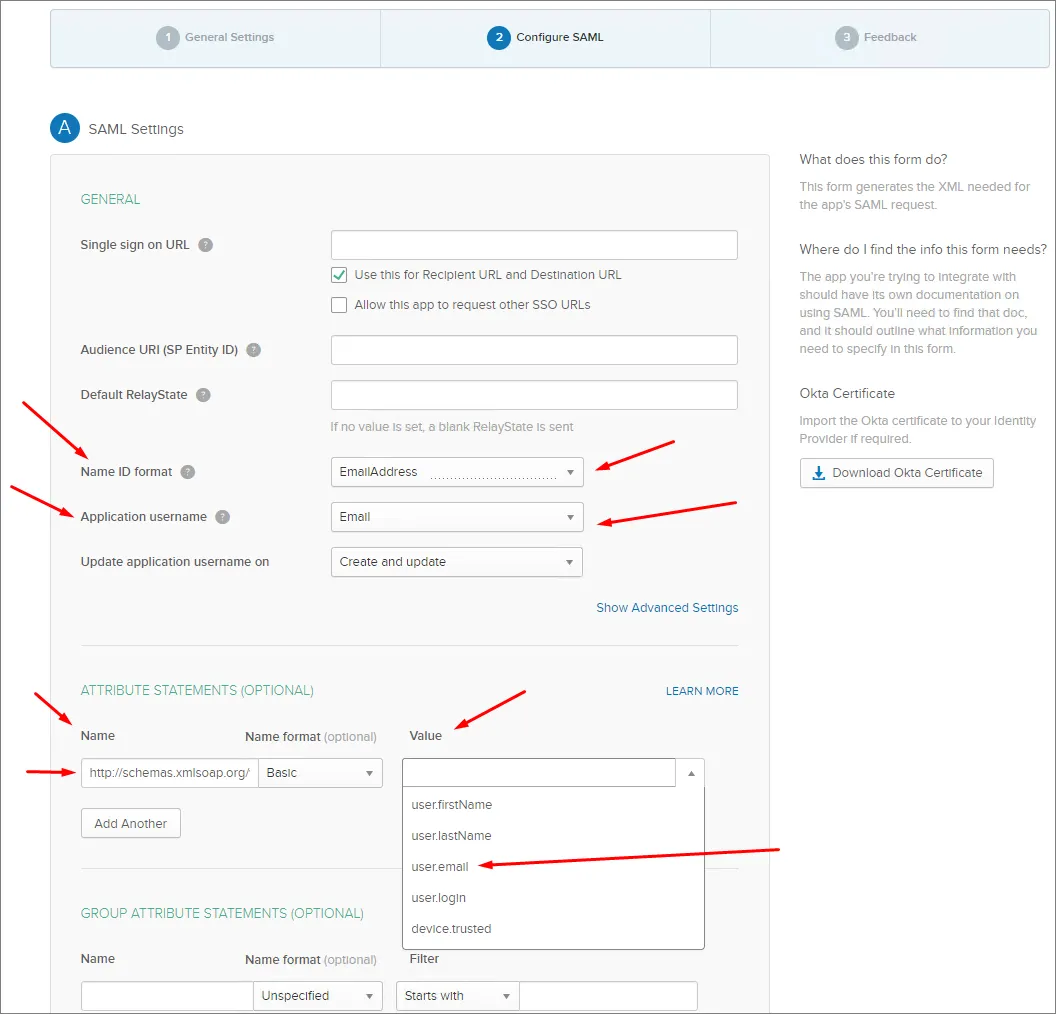
按如下方式设置其余字段:
-
将 Name ID format 设置为
EmailAddress。 -
将 Application username 设置为 (Okta)
Email。 -
在“属性语句”(ATTRIBUTE STATEMENTS)部分,将 Name 字段设置为:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress,将 Value 设置为:user.email
-
-
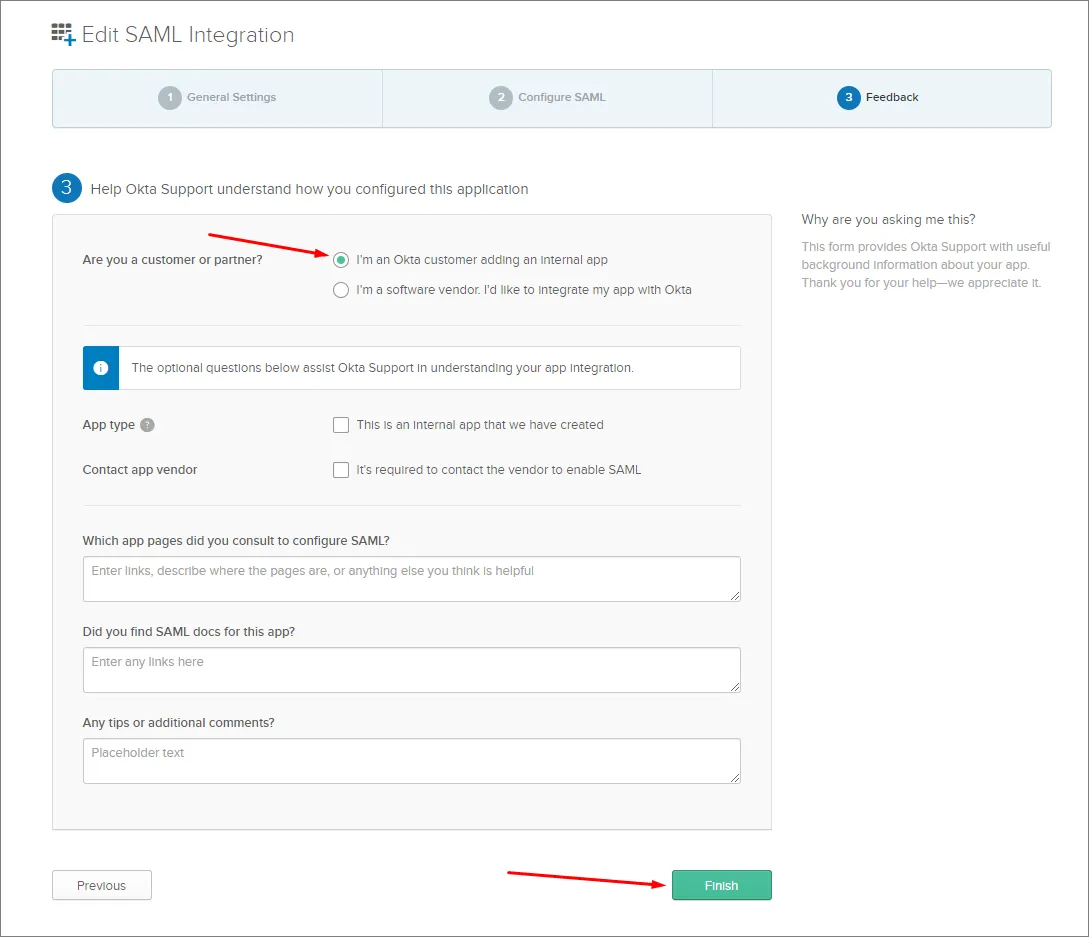
点击 Next 按钮并选择 ..Okta customer adding an internal app 选项。
-
点击 Finish 按钮。
-
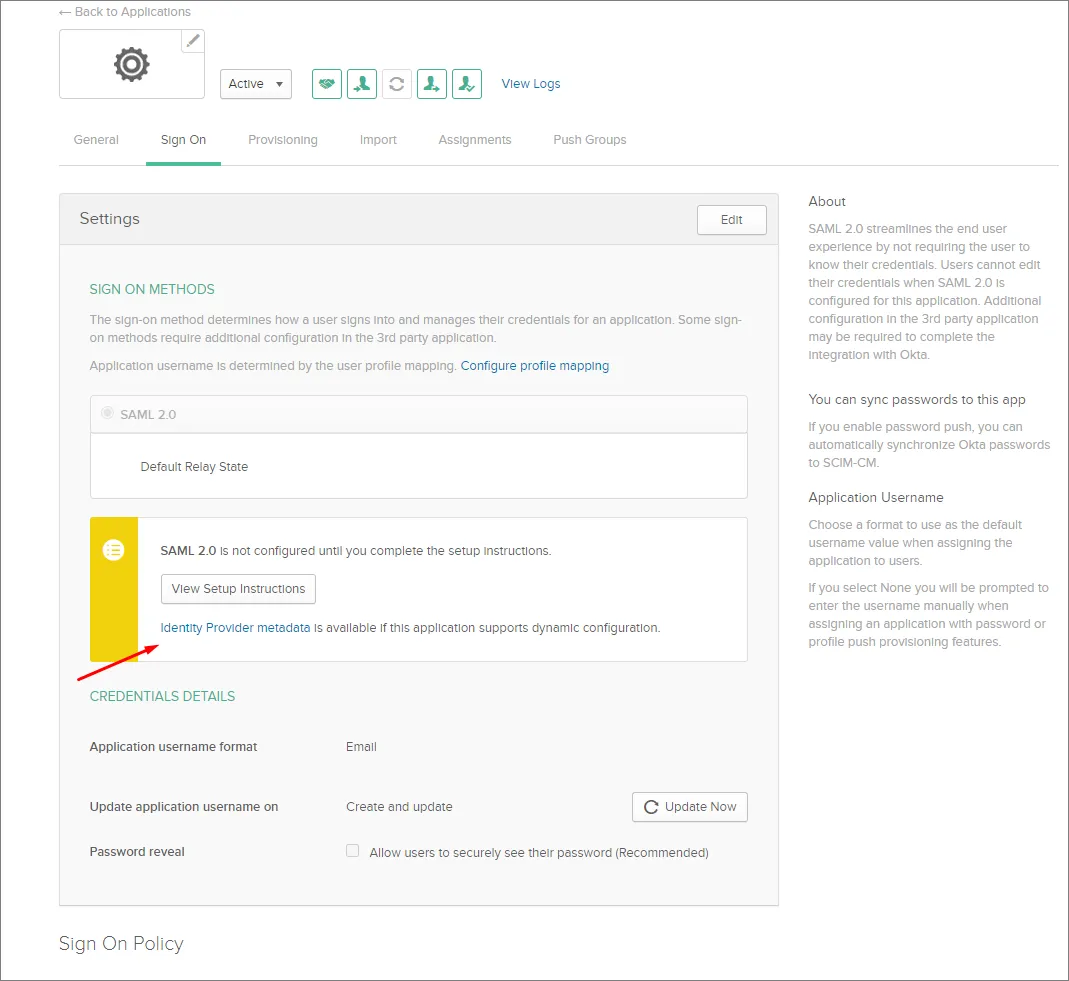
点击 Identity Provider metadata 链接并将元数据 XML 保存到计算机,或点击 View Setup Instructions 按钮查看手动设置选项。
-
在 Enterprise Server 浏览器界面的 Admin – Settings – Authentication 页面的 SAML Identity Provider configuration 部分,上传已保存的元数据 XML 文件,或手动设置各个部分——参见上文。
-
展开下方的折叠部分,查看以 Microsoft Entra ID 作为身份提供商的集成流程分步示例。
与 Microsoft Entra ID 集成
-
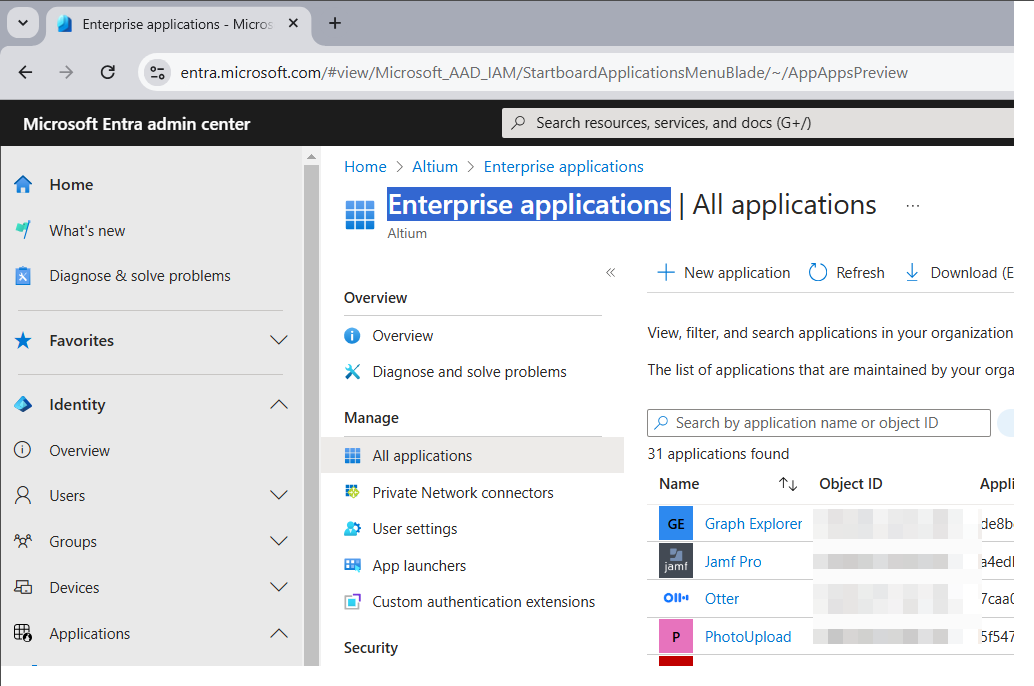
选择 Identity,然后选择 Enterprise applications 选项。
-
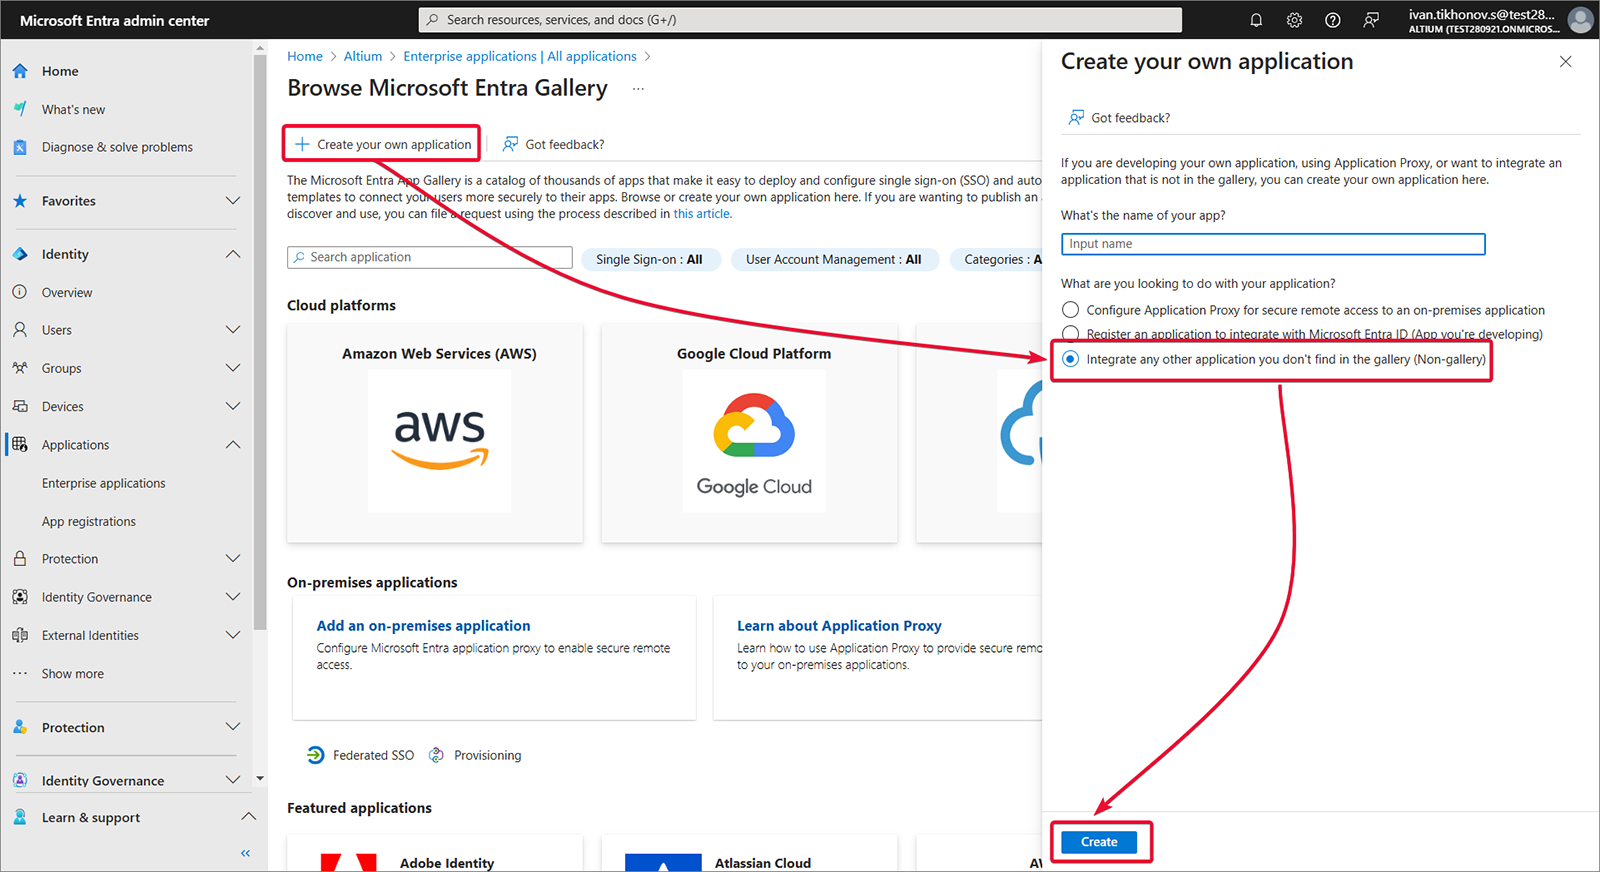
创建你自己的应用程序。
-
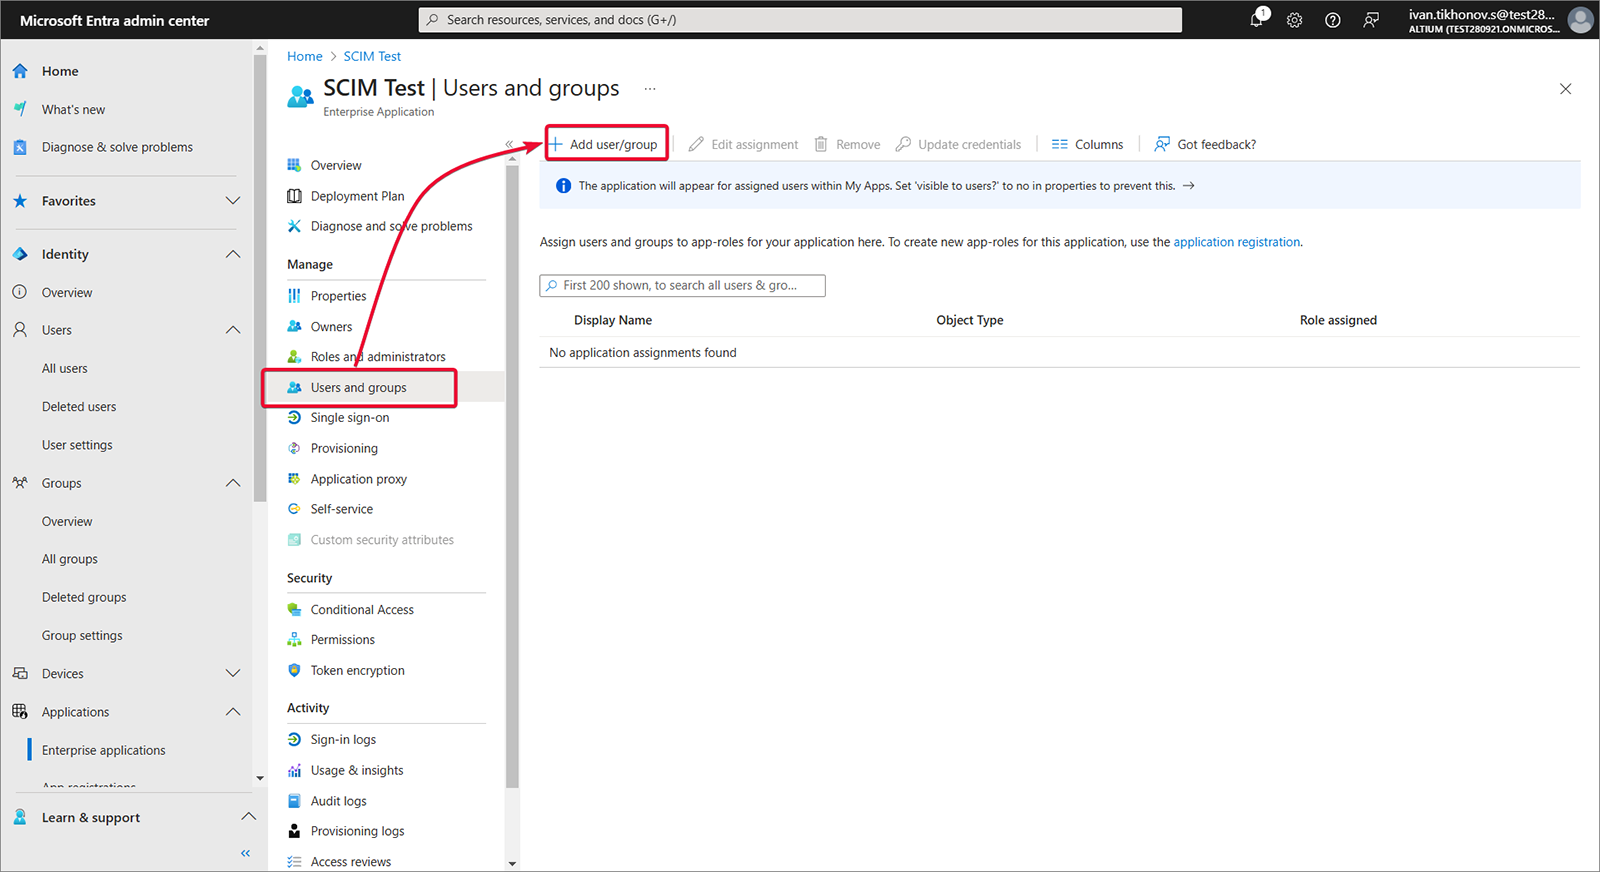
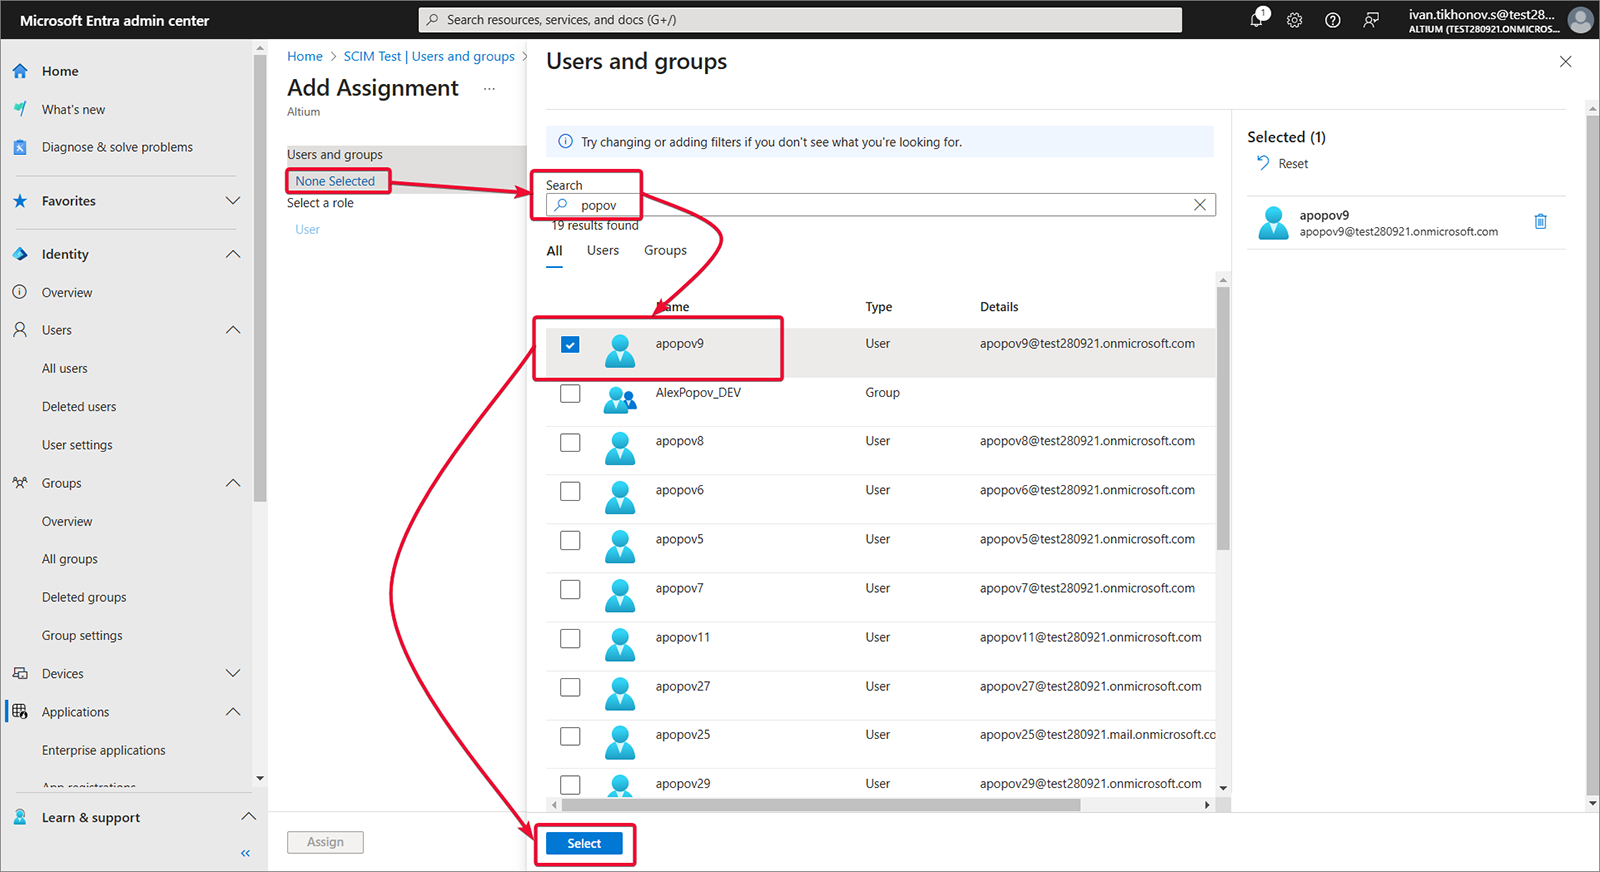
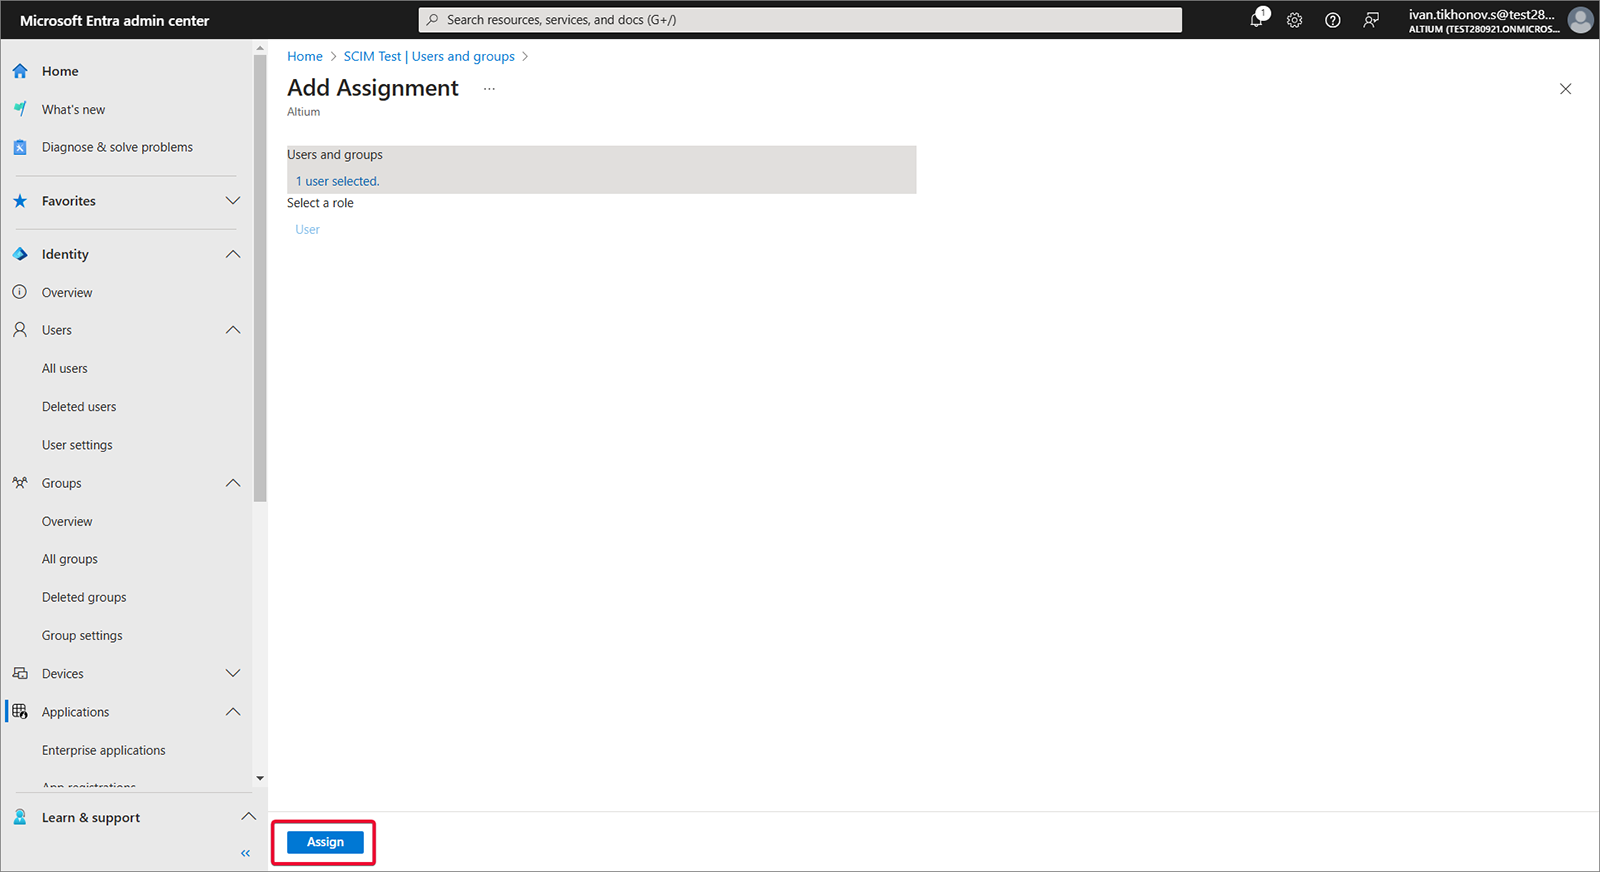
选择 Users and groups,然后选择 Add user/group。
-
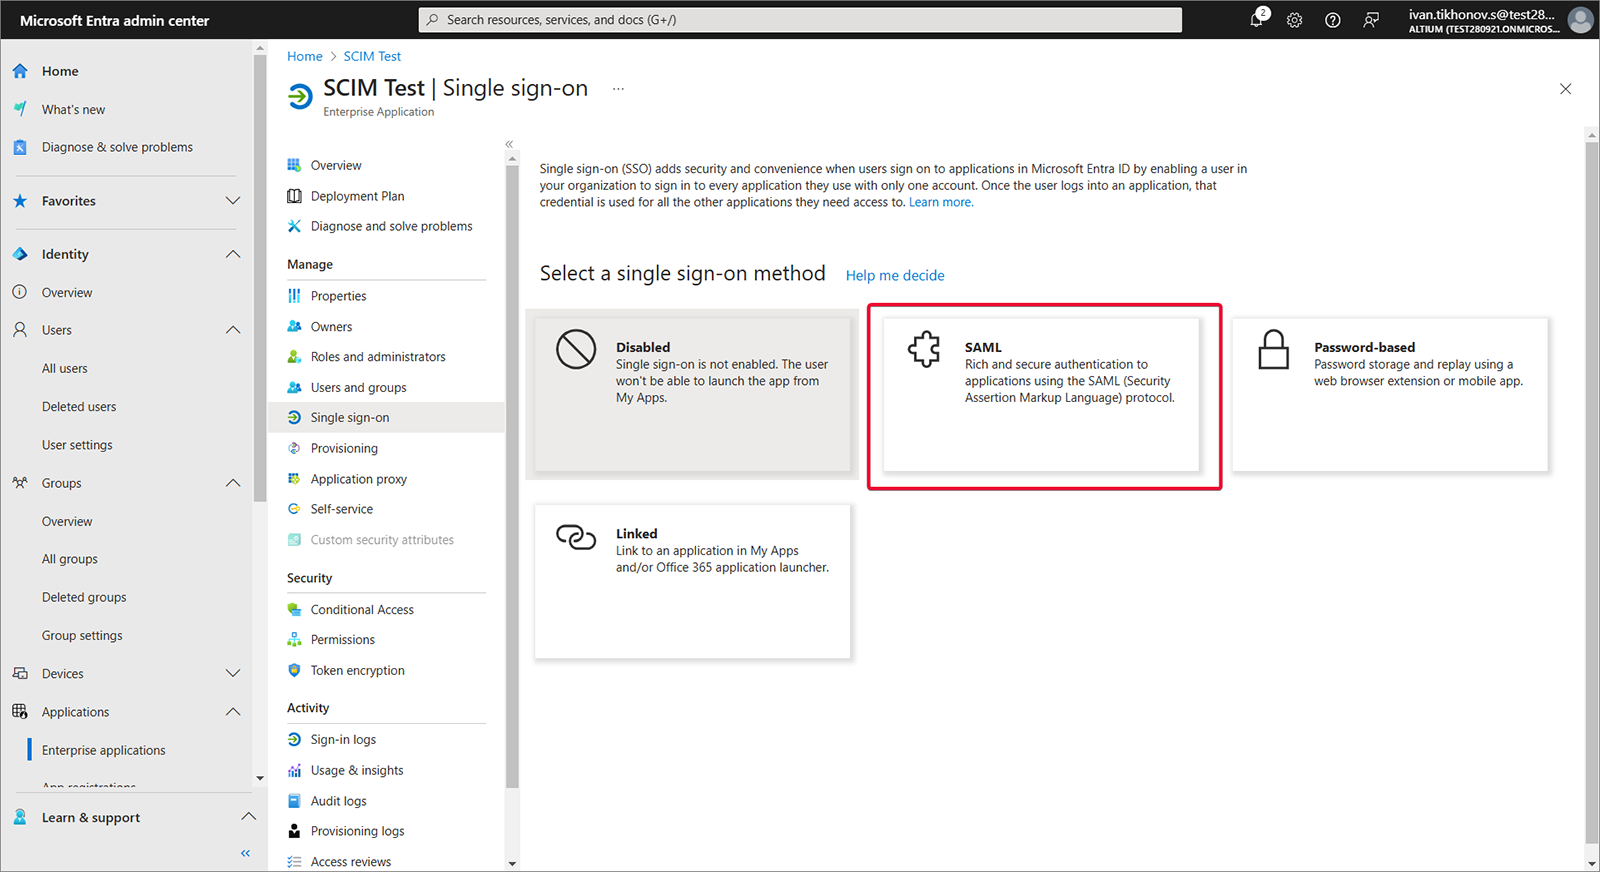
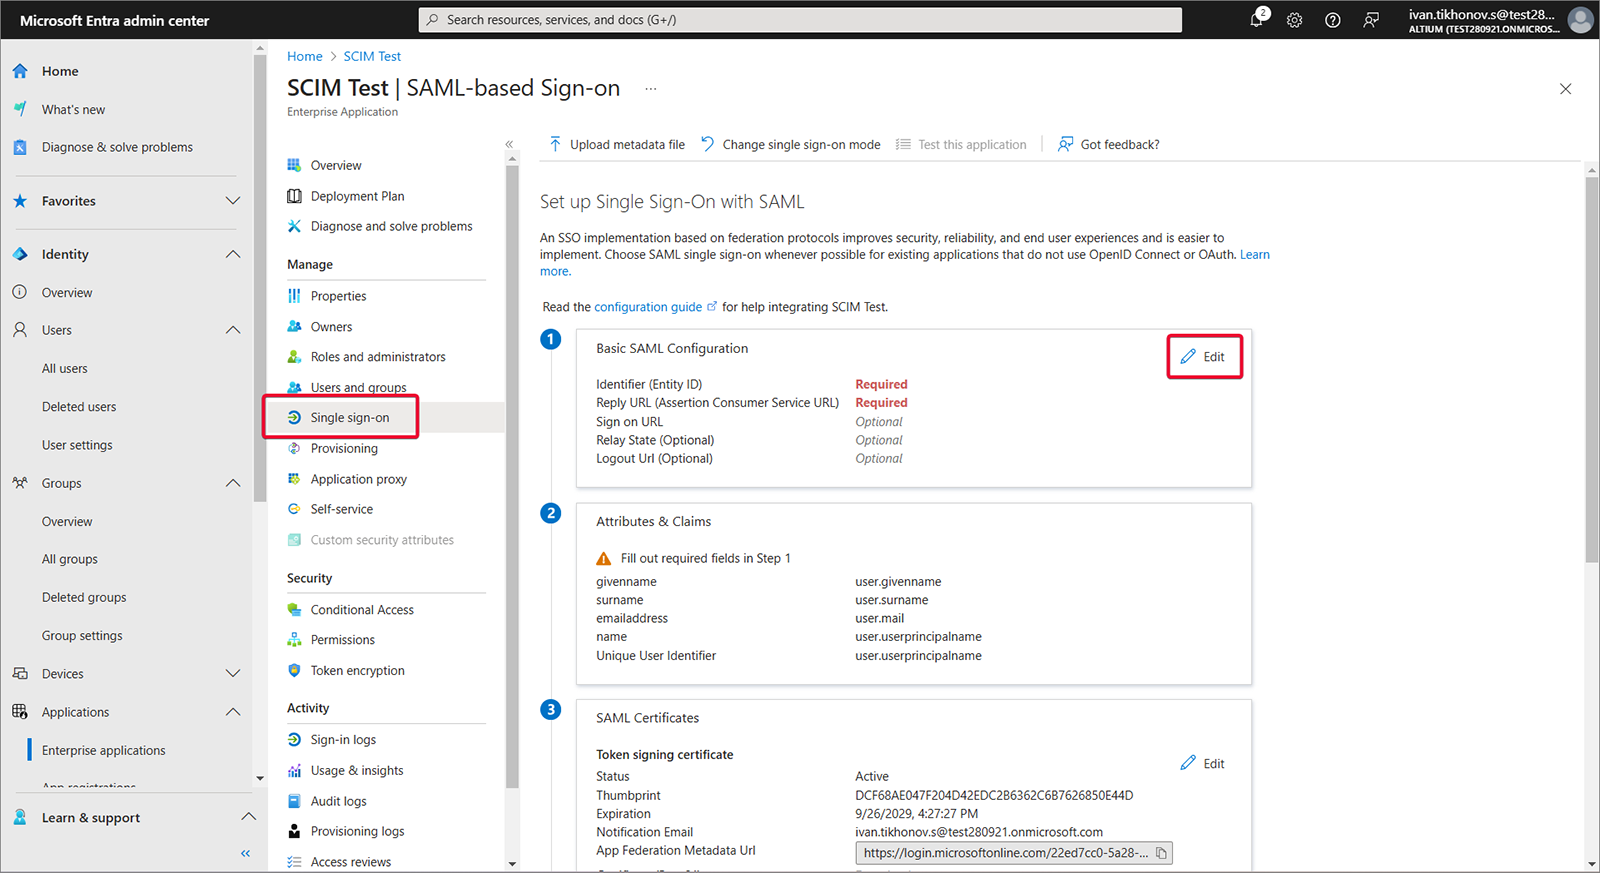
依次选择 Single sign-on、Step 1 和 Edit。
-
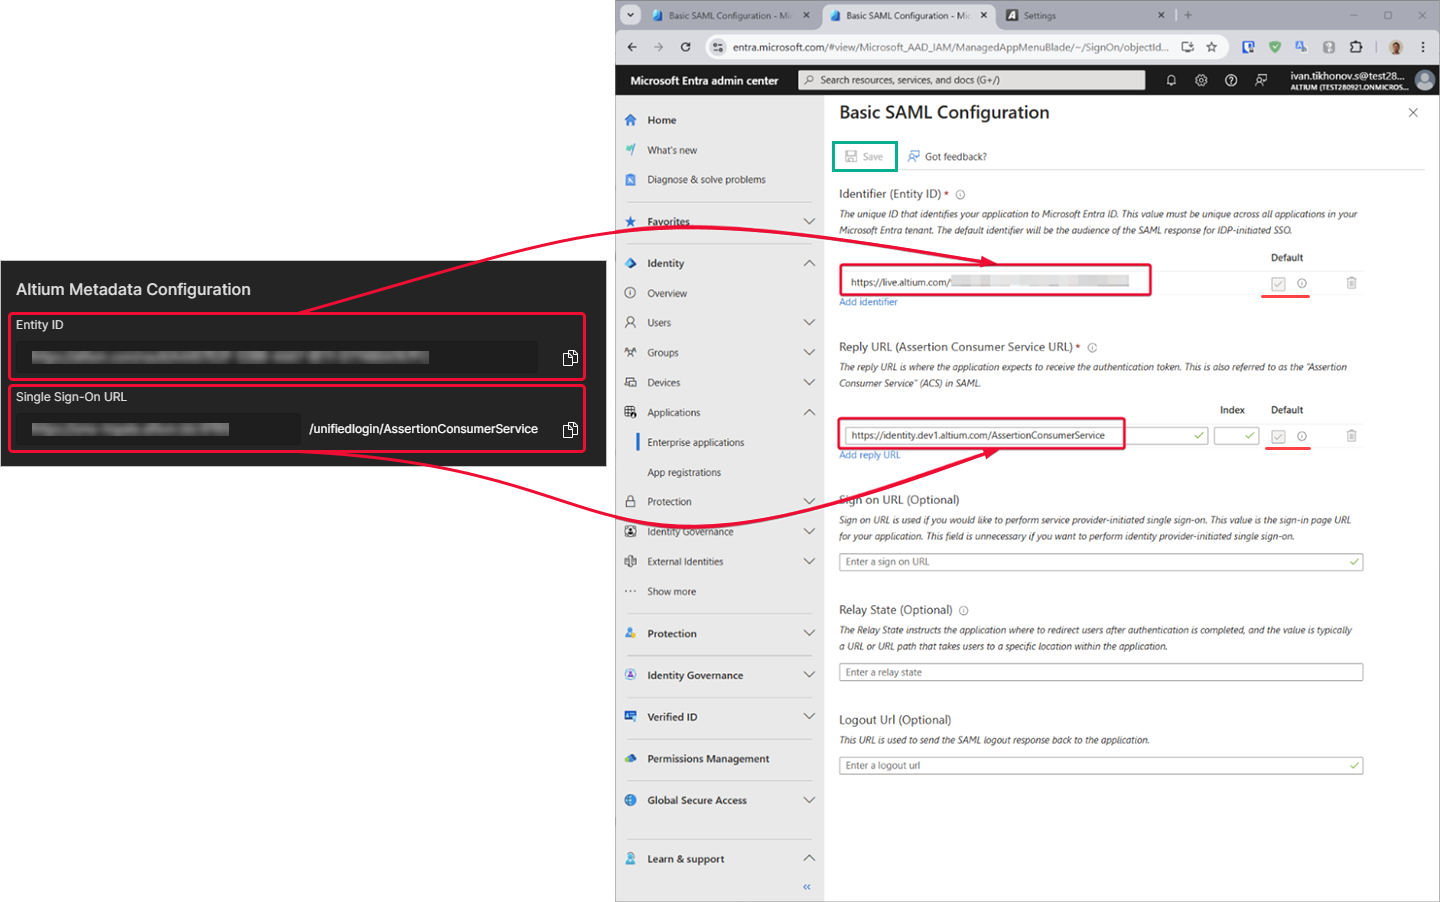
从 Enterprise Server 浏览器界面的 Admin – Settings – Authentication 页面复制(
)Entity ID 和 Single Sign-On URL。将复制的字符串粘贴到 Microsoft Entra 应用的 SAML 配置区域中的 Entity ID 和 Assertion Consumer Service URL 字段。确保勾选这些字段对应的 Default 复选框,然后保存配置。
-
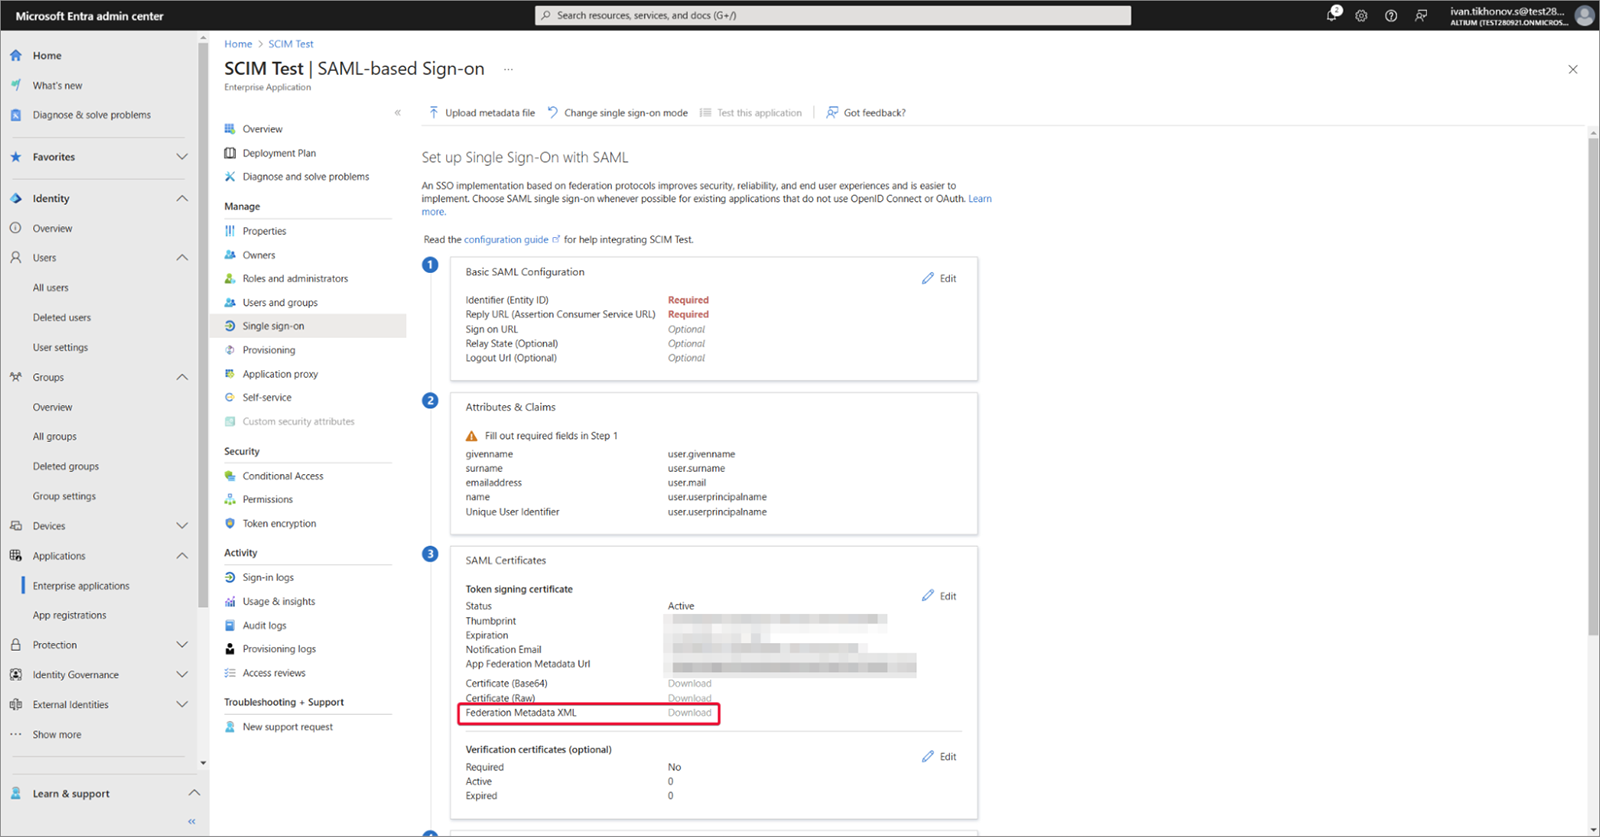
下载创建的联合元数据 XML。
-
将联合元数据 XML 上传到 Enterprise Server 浏览器界面的 Admin – Settings – Authentication 页面,然后测试 SAML 集成连接——参见上文。
展开下方的折叠部分,查看以 JumpCloud 作为身份提供商的集成流程分步示例。
与 JumpCloud 集成
-
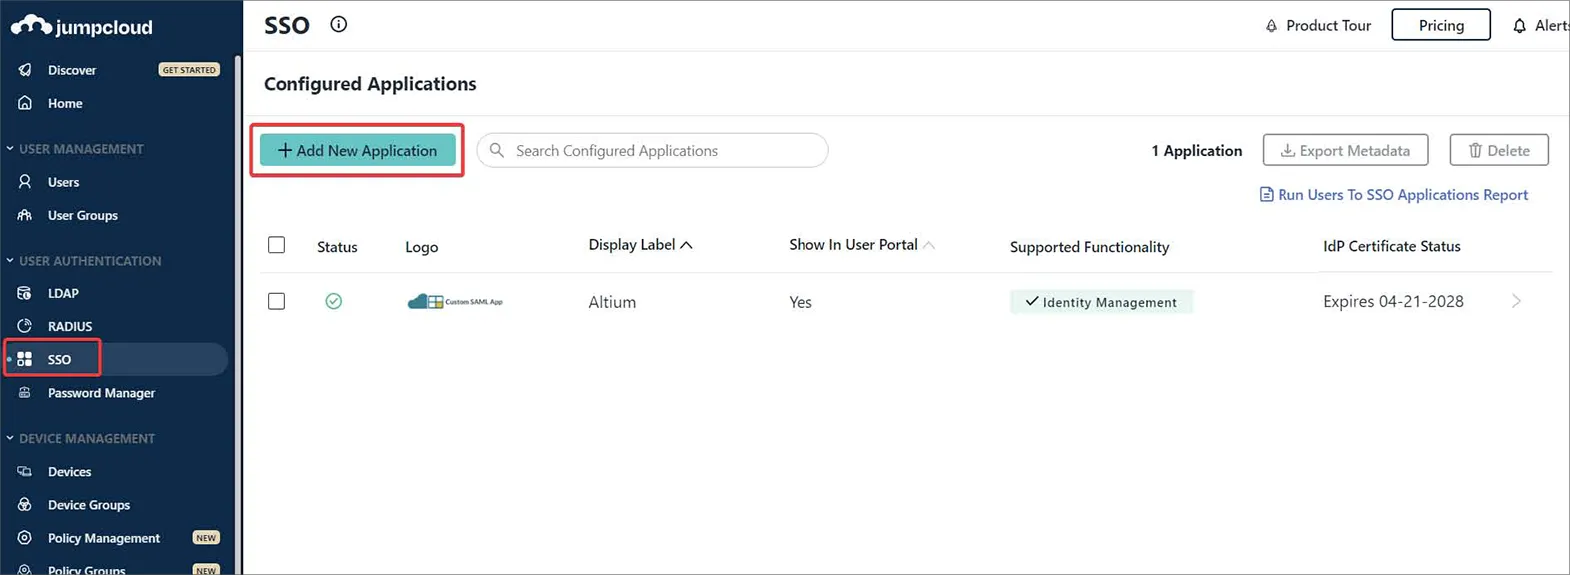
在 JumpCloud 界面中,从导航树中选择 SSO,然后点击 SSO 页面上的 Add New Application 按钮。
-
在配置窗口的搜索框中输入“
saml”,找到并安装 Custom SAML App。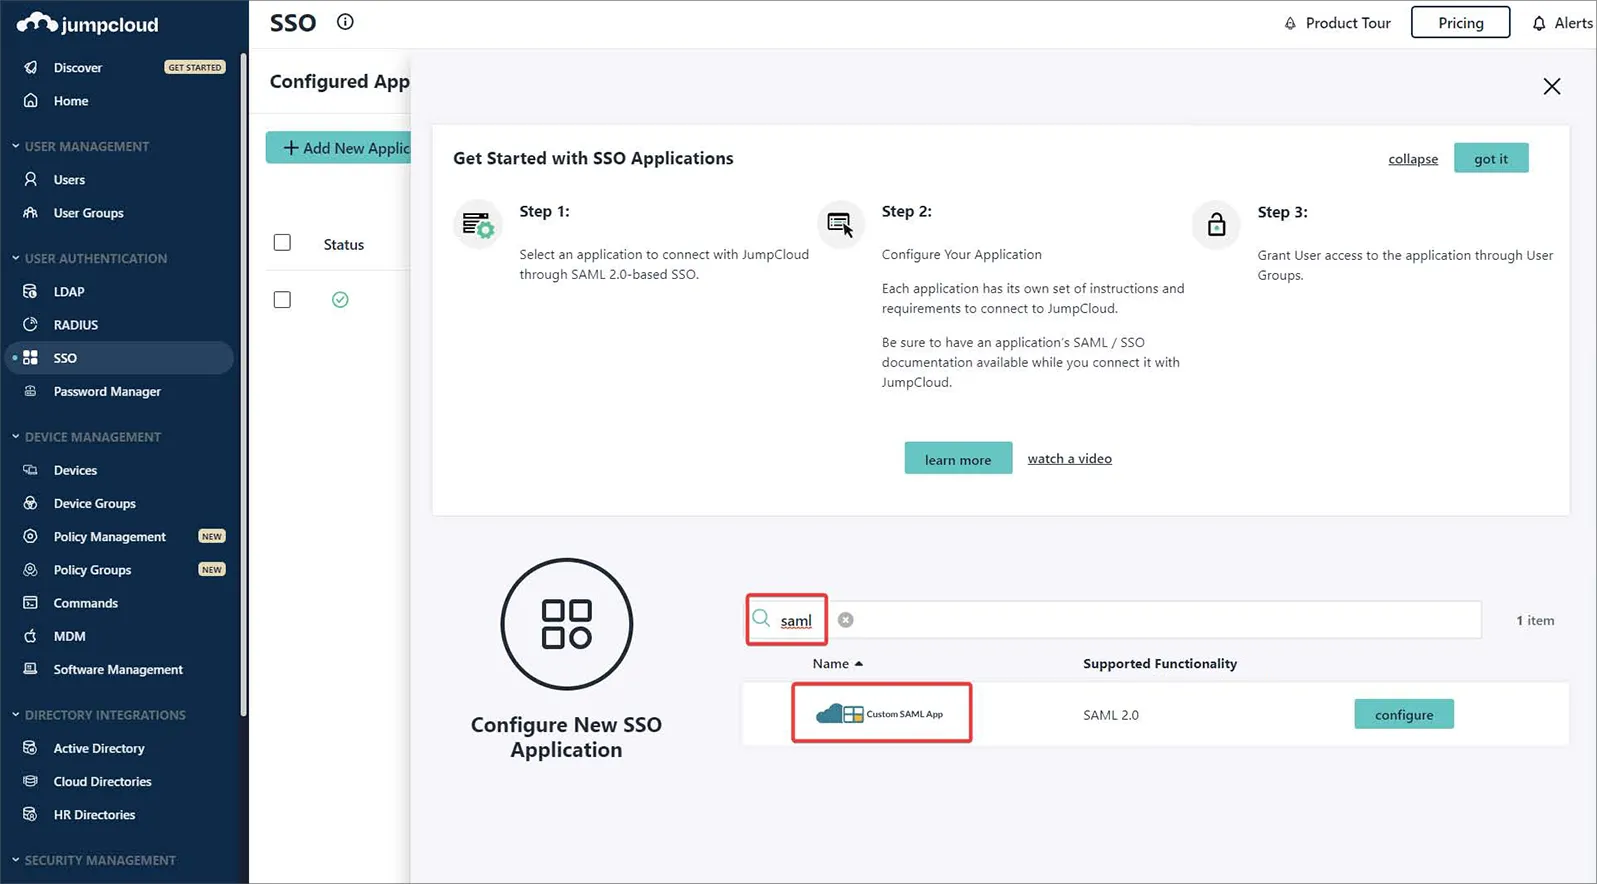
-
为你的 Custom SAML App 实例命名——本例中使用的名称为
Altium。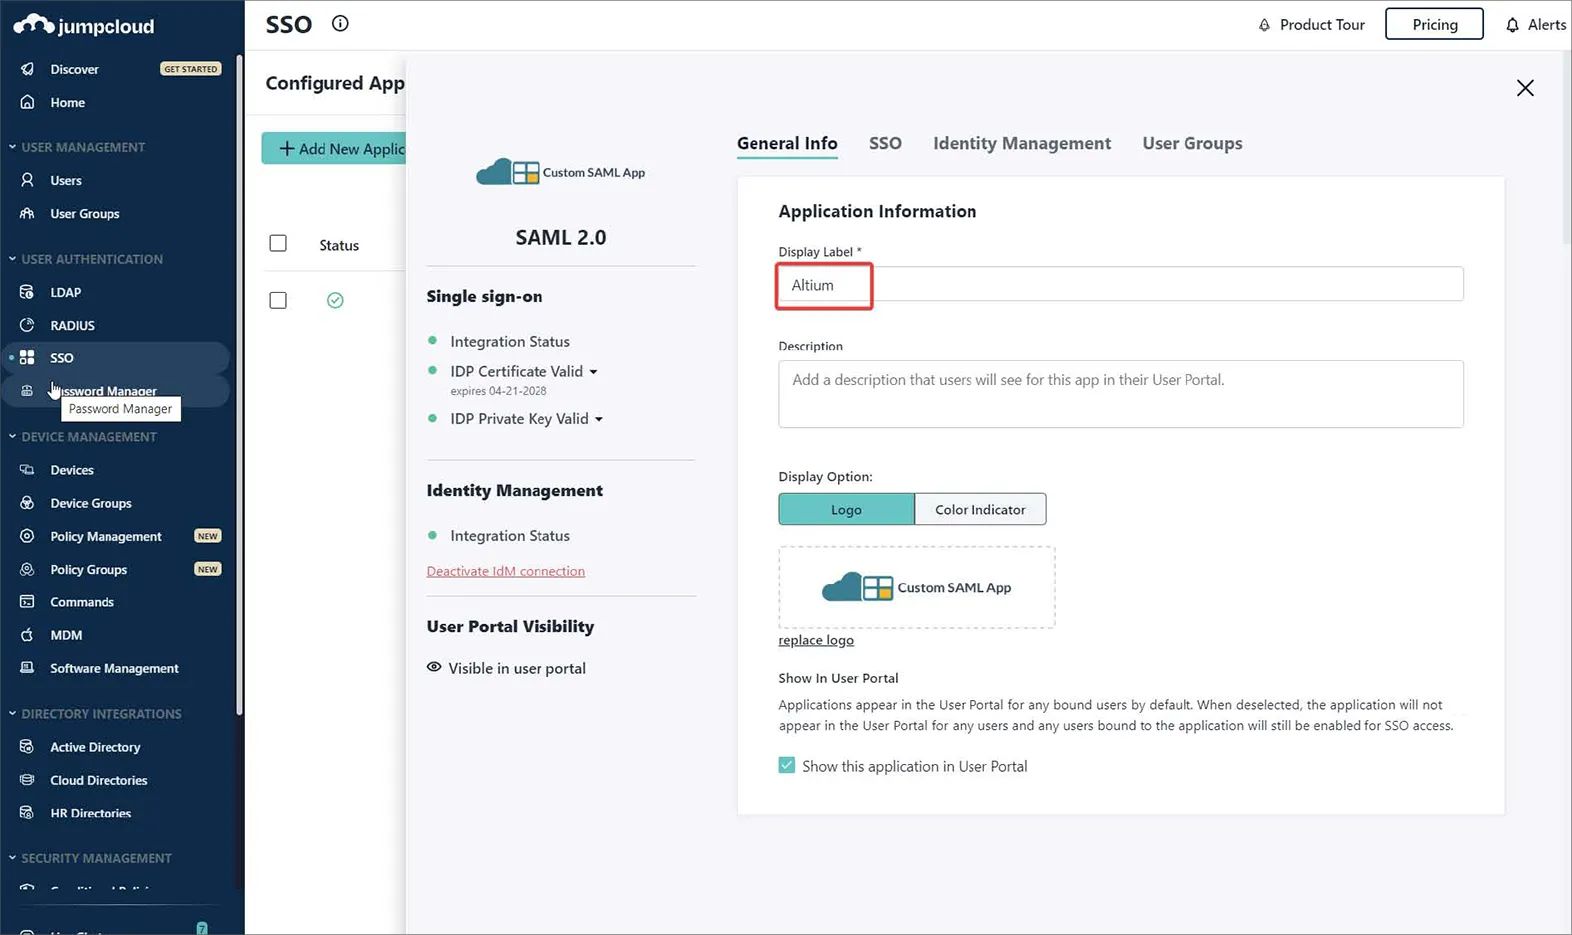
-
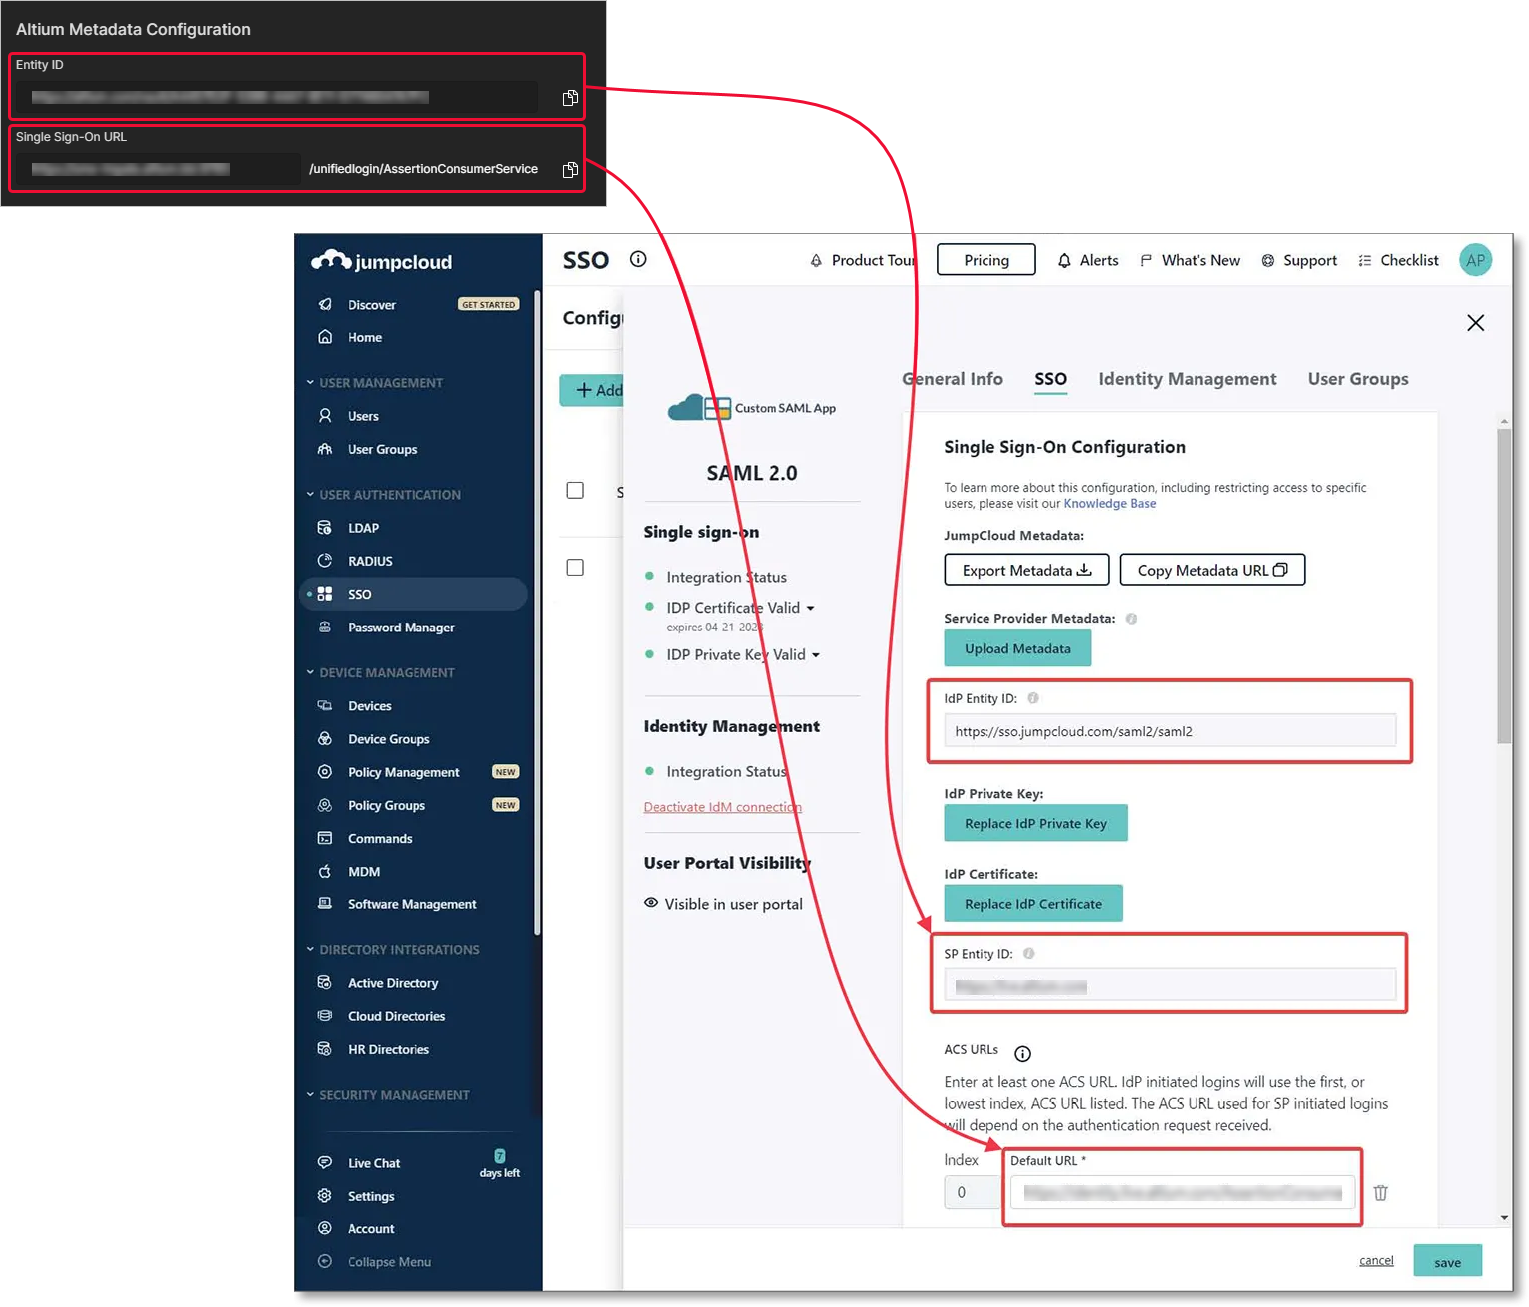
在 JumpCloud 配置界面中切换到 SSO 选项卡,并按图示输入 Enterprise Server 浏览器界面 Admin – Settings – Authentication 页面中的实体/URL 设置。
-
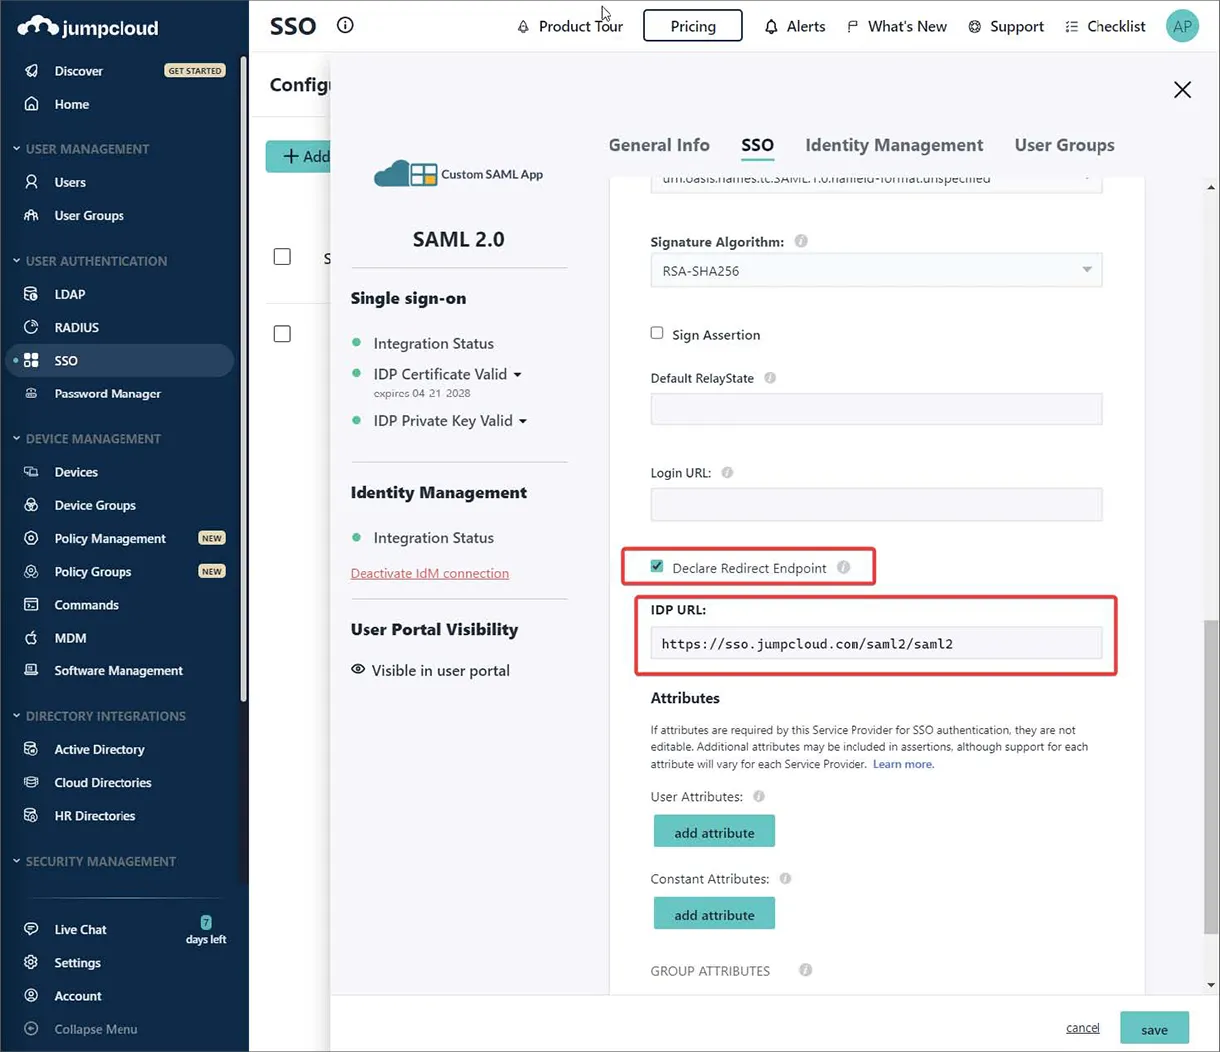
输入 JumpCloud 端点 IDP URL,并启用 Declare Redirect Endpoint 选项。
-
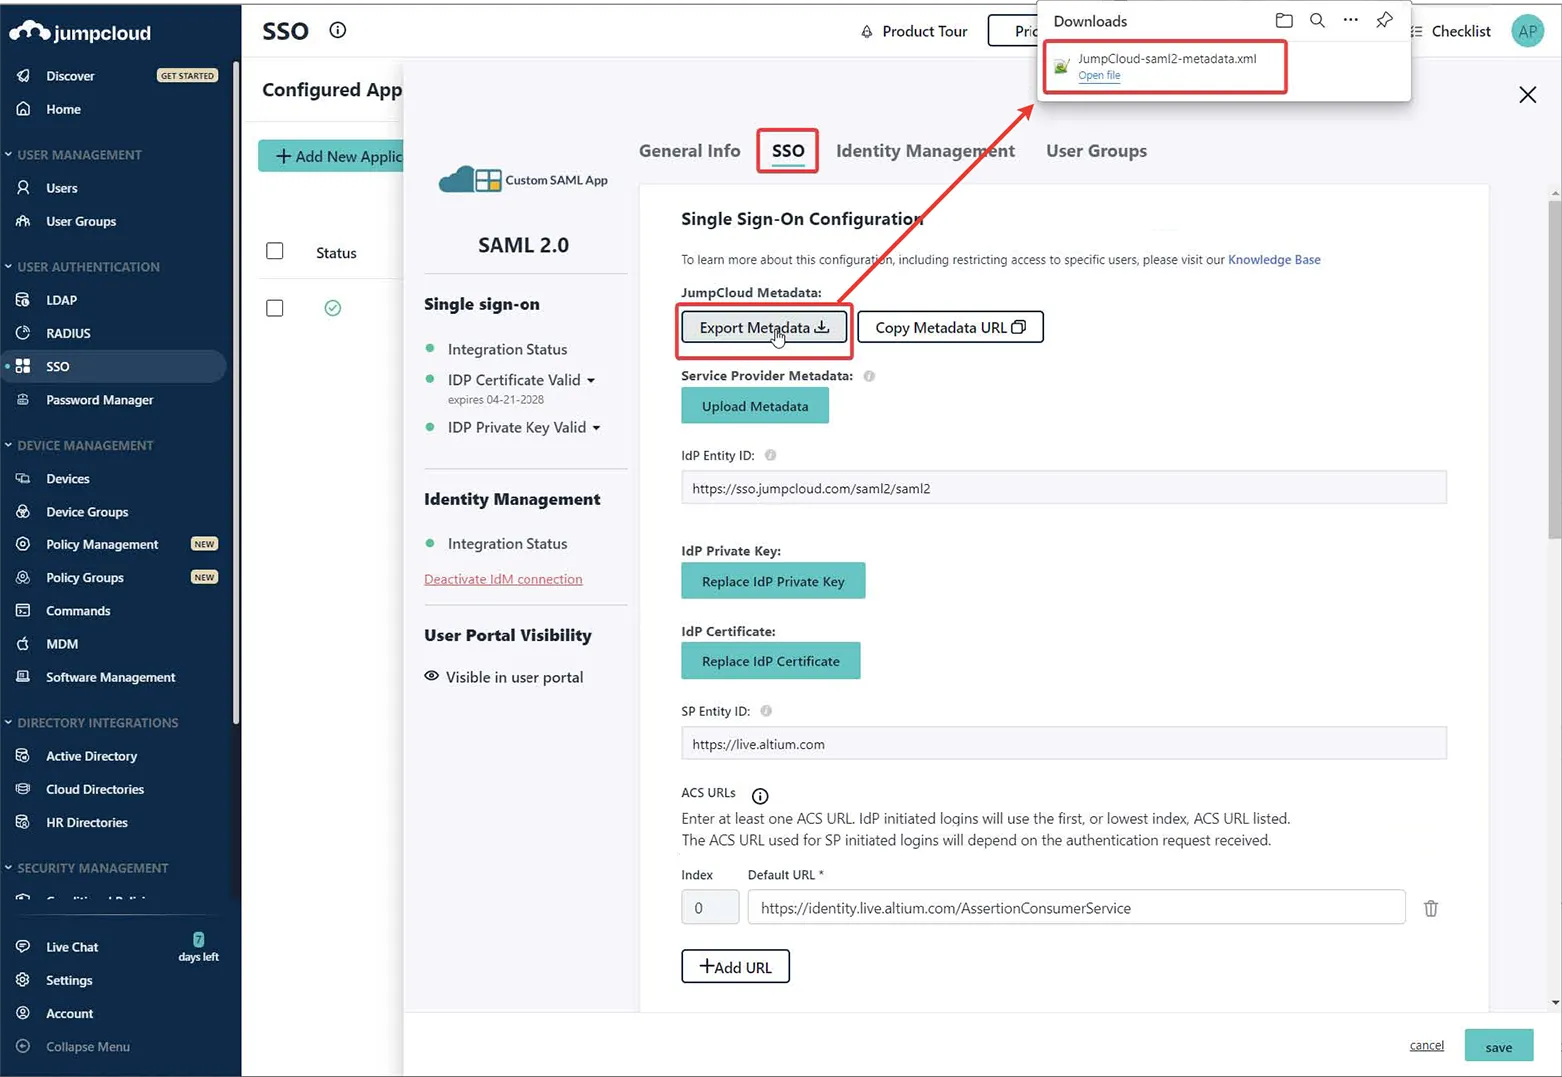
使用 Export Metadata 选项下载生成的 SAML 元数据 XML 文件。
-
将元数据 XML 文件上传到 Enterprise Server 浏览器界面的 Admin – Settings – Authentication 页面,然后测试 SAML 集成连接——参见上文。
展开下方的折叠部分,查看以 Microsoft Active Directory 联合身份验证服务 (AD FS) 作为身份提供商的集成流程分步示例。
与 Microsoft AD FS 集成
-
打开 AD FS Management 应用程序(通常为 Start → Windows Administrative Tools → AD FS Management)。
-
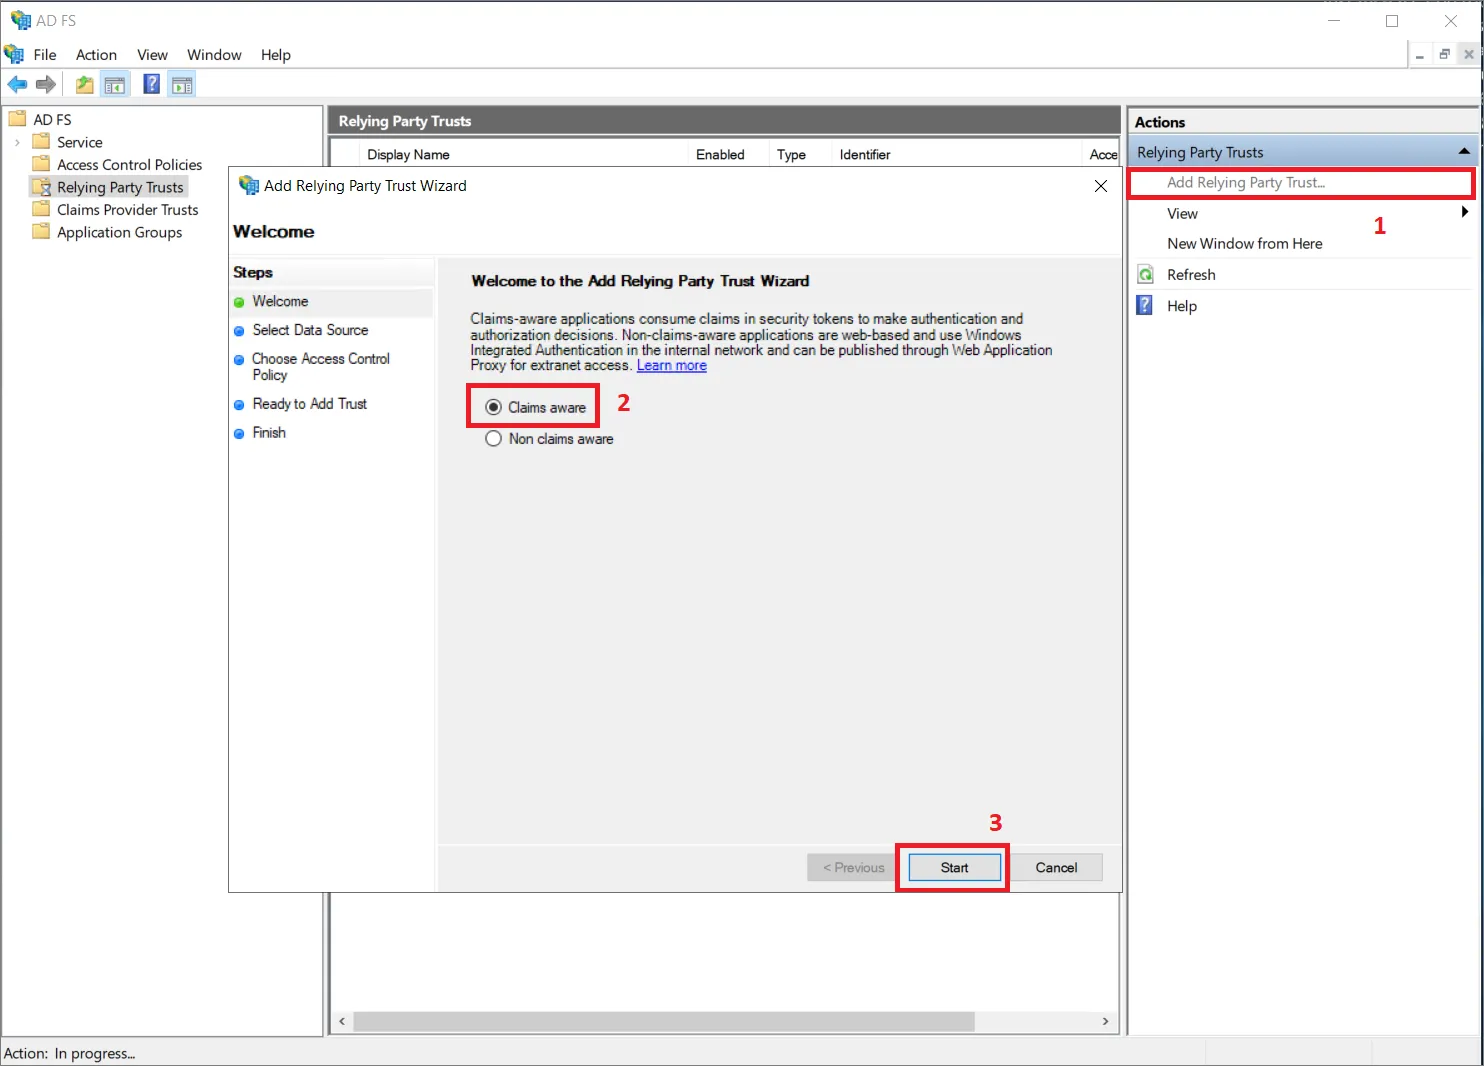
导航至 Relying Party Trusts,然后点击 Add Relying Party Trust... 选项 (1)。
-
在弹出窗口中,确保选中 Claims aware (2),然后点击 Start (3)。
-
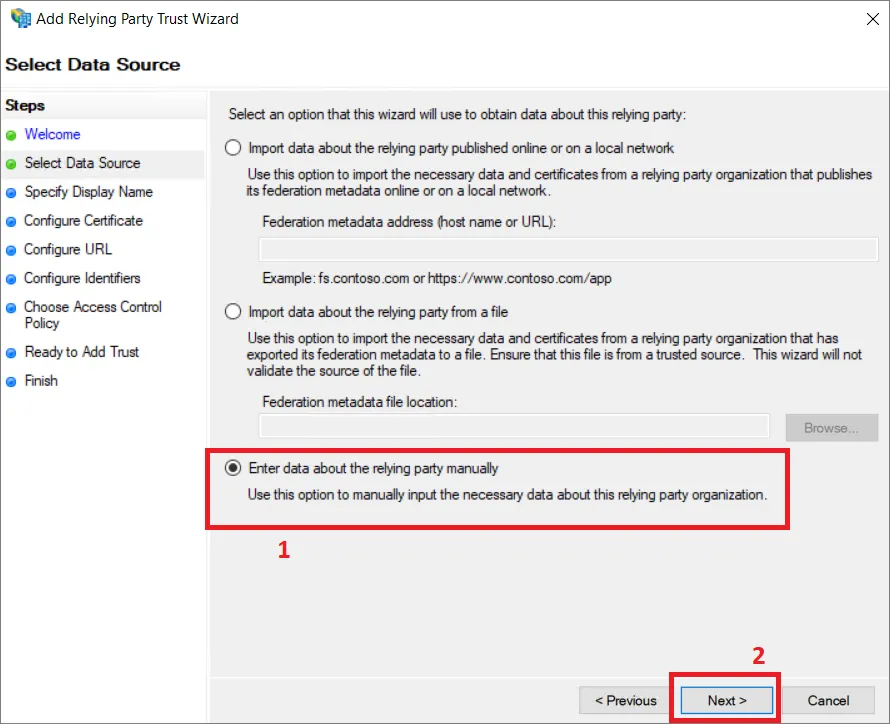
在 Select Data Source 步骤中,选择 Enter data about the relying party manually (1),然后点击 Next (2)。
-
为此信任指定一个显示名称。本例使用
AltiumLive作为显示名称。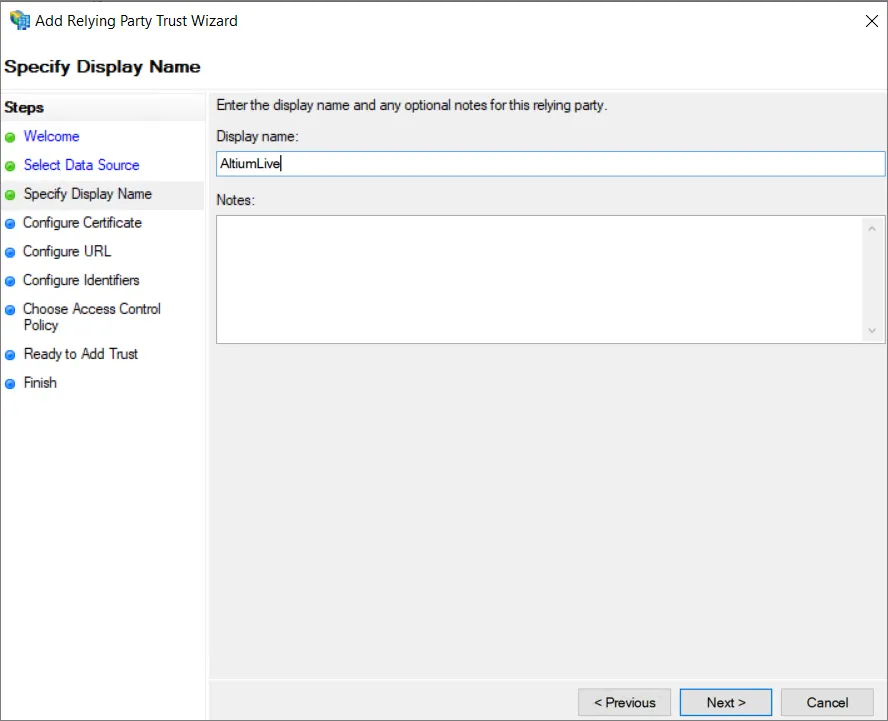
-
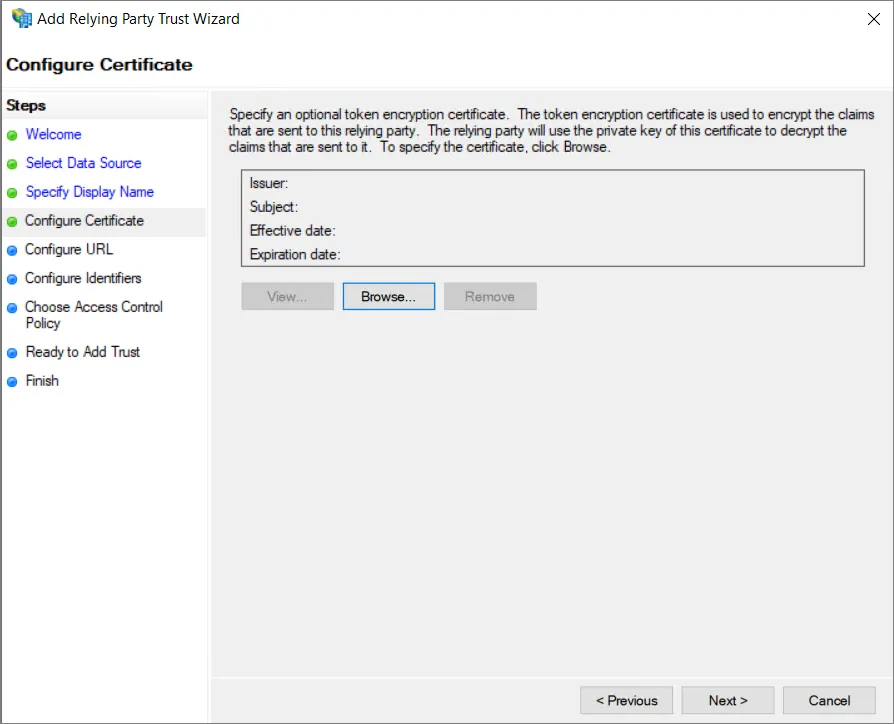
根据你的安全配置,可以选择指定令牌加密证书。本指南不使用此证书。
-
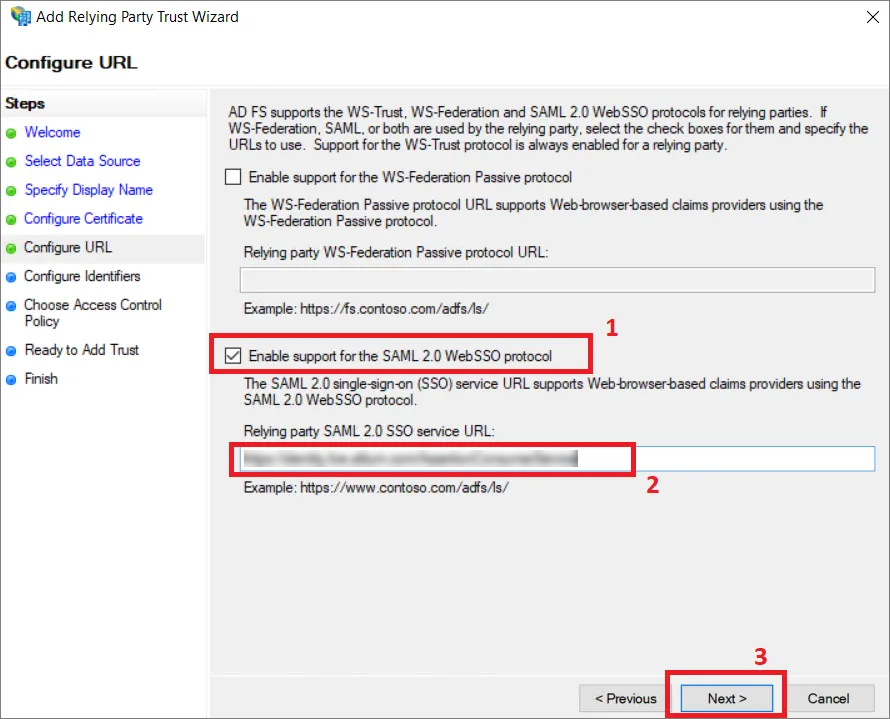
在 Configure URL 步骤中,确保选中 Enable support for the SAML 2.0 WebSSO protocol 选项 (1),并将从 Enterprise Server 浏览器界面的 Admin – Settings – Authentication 页面复制的 Single Sign-On URL 输入到 Relying party SAML 2.0 SSO service URL: 字段中 (2)。点击 Next (3)。
-
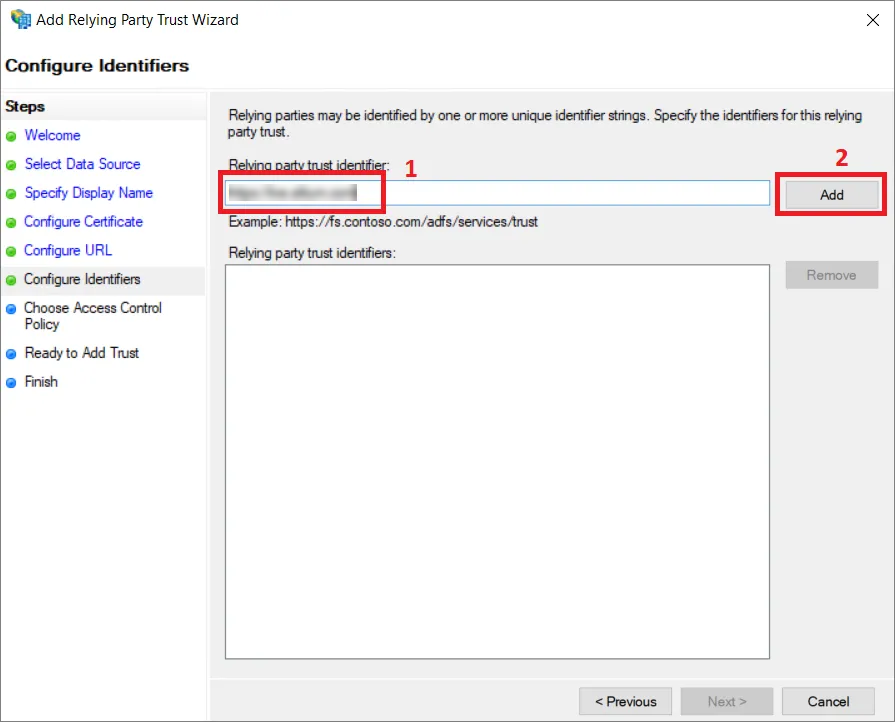
在 Configure Identifiers 步骤中,在输入字段 (1) 中填写此信任的标识符。该标识符必须取自 Enterprise Server 浏览器界面 Admin – Settings – Authentication 页面的 Altium Metadata Configuration 区域中的 Entity ID 条目。务必点击 Add 按钮 (2)。
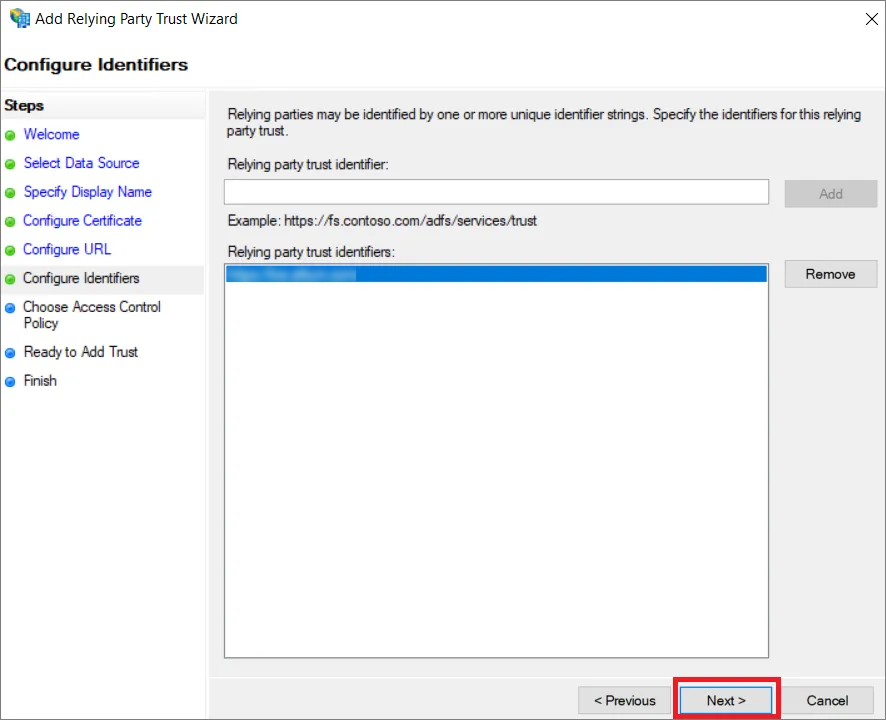
结果应如下所示。点击 Next。
-
根据你的安全配置,可以在下一步中选择可选的访问控制策略。本例不选择任何其他策略,而是选择
Permit everyone选项继续。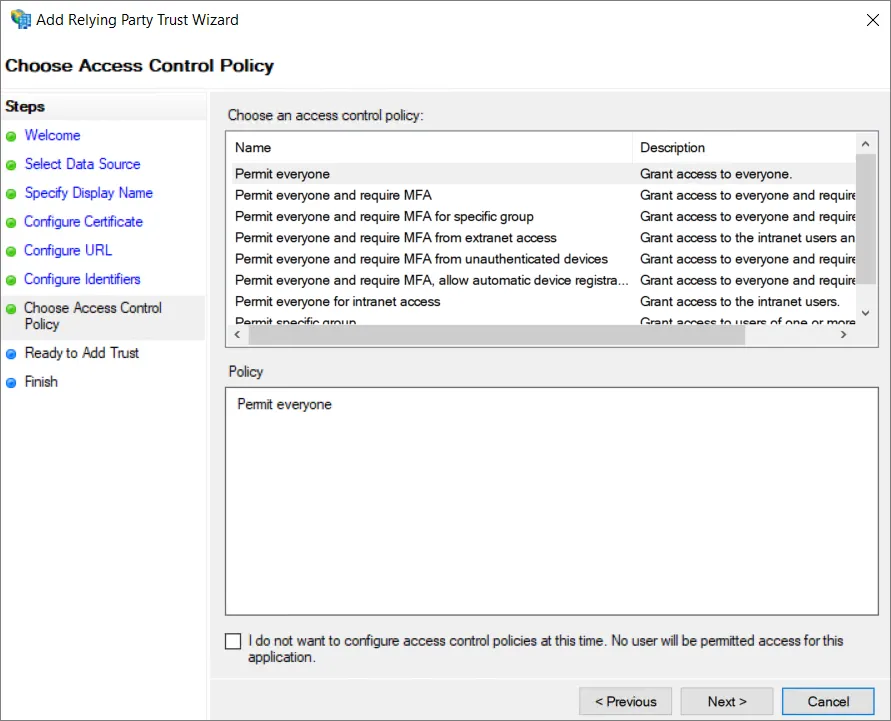
-
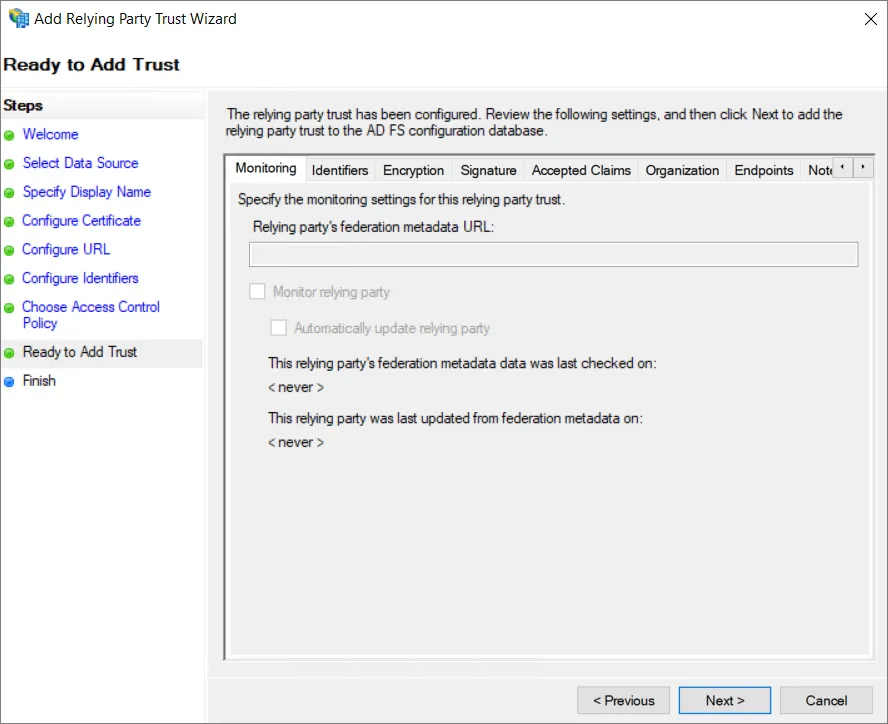
检查配置并选择 Next。
-
设置信任时,并非所有设置都可用。要允许将
SHA-1用作安全哈希算法,请右键点击刚添加的 Relying Party Trust 的名称,然后选择 Properties。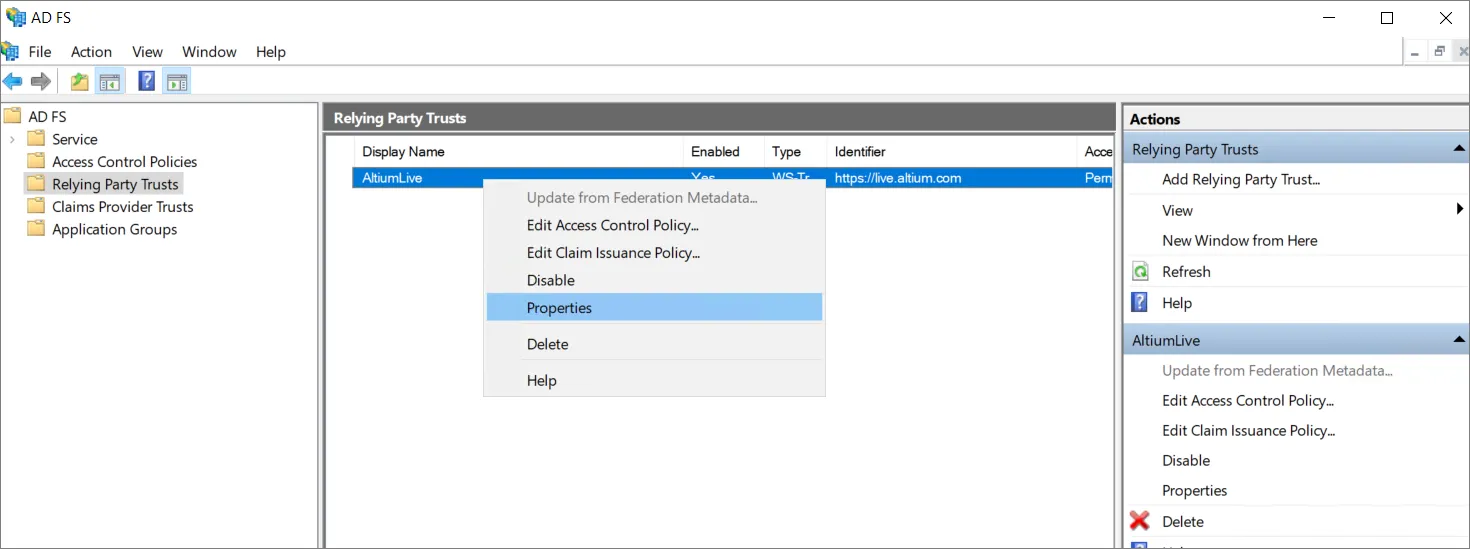
-
在属性窗口中,选择 Advanced 选项卡 (1),并将
SHA-1设置为安全哈希算法 (2)。点击 OK 保存更改。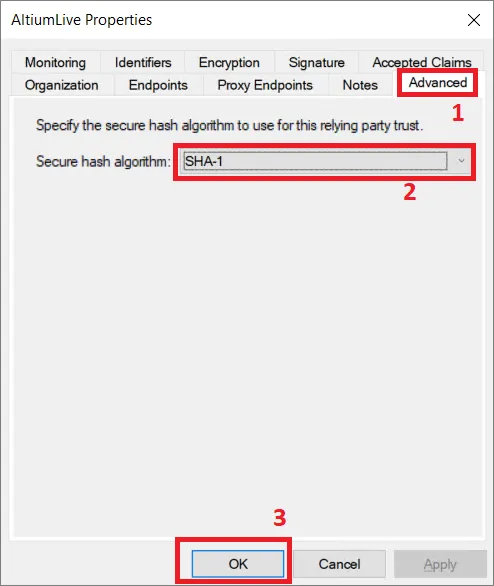
-
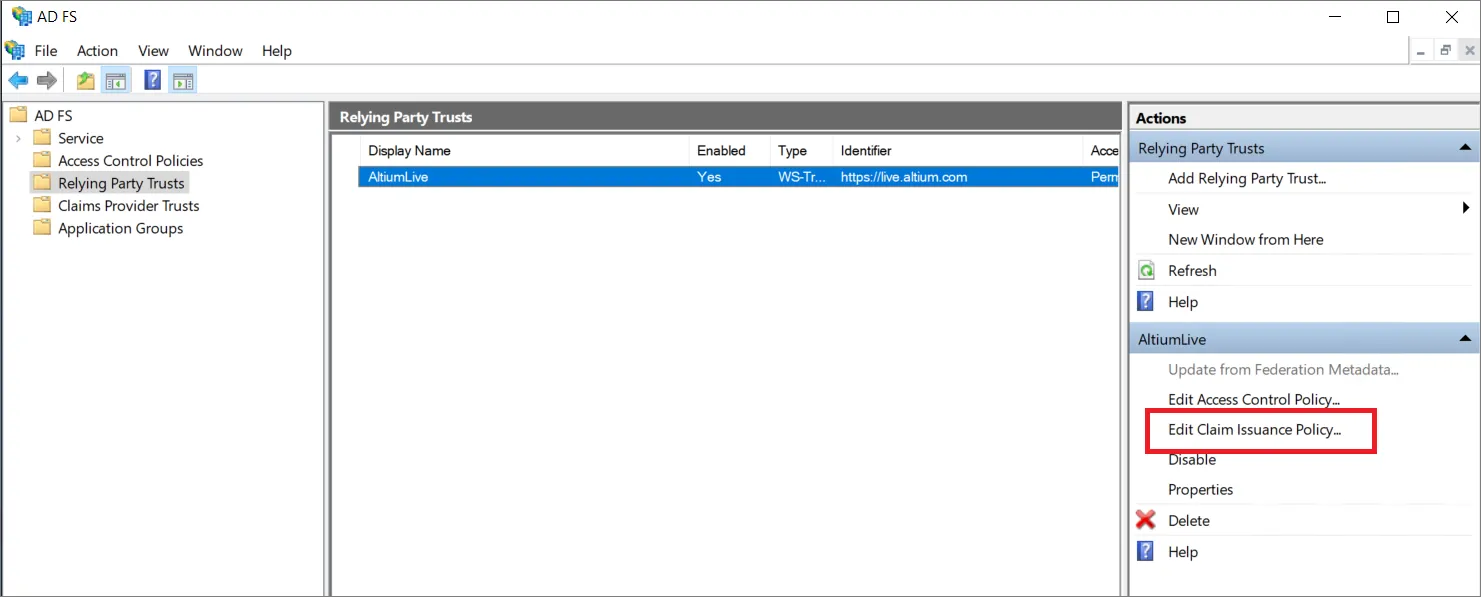
返回 AD FS 管理窗口,选择已添加的信赖方信任,然后选择 Edit Claim Issuance Policy... 选项。
-
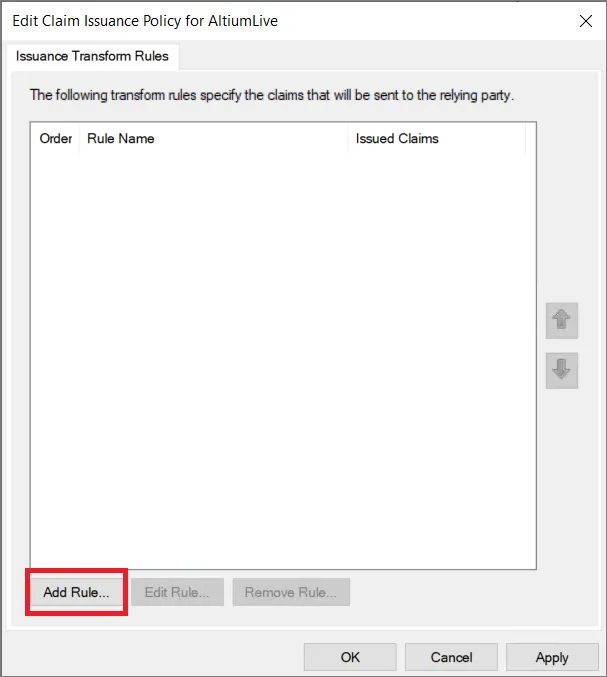
在 Edit Claim Issuance Policy 窗口中选择 Add Rule...
-
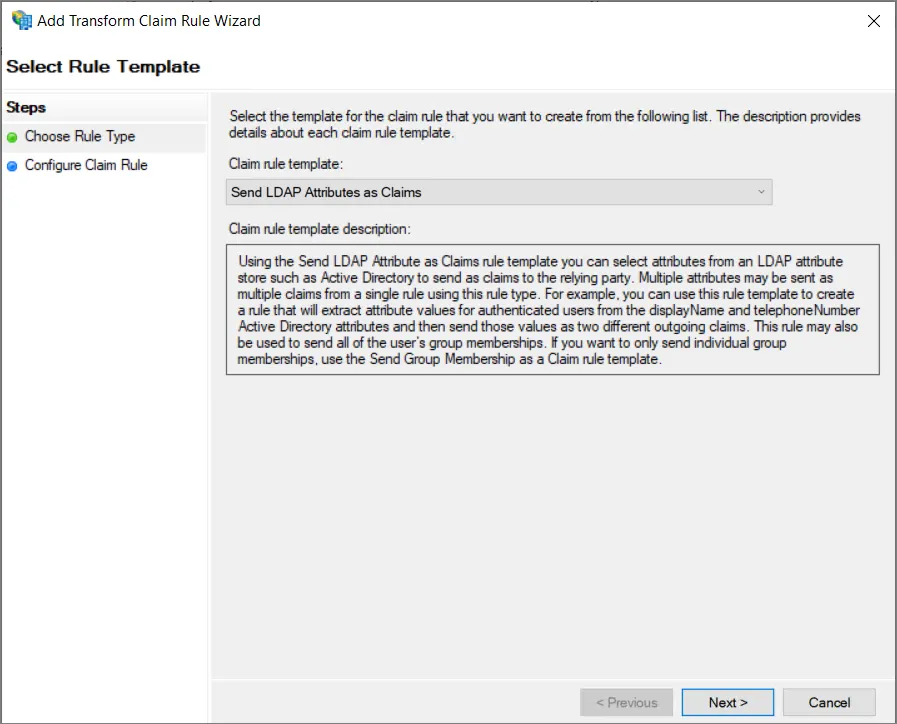
在向导的 Choose Rule Type 步骤中,确保已选中 Send LDAP Attributes as Claims,然后点击 Next。
-
提供一个 Claim rule name (1),选择
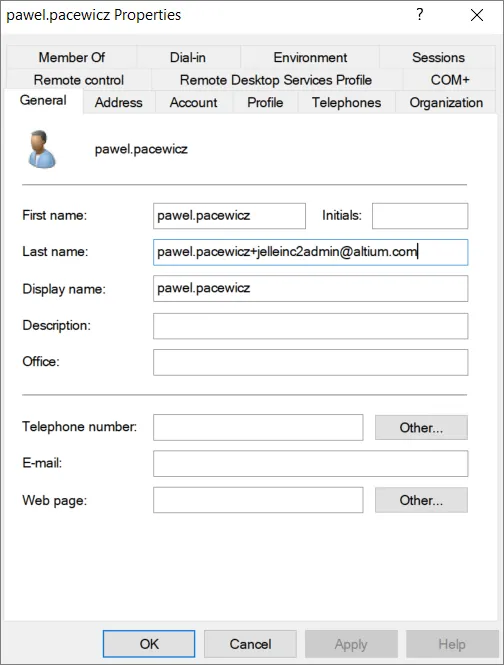
Active Directory作为 Attribute store (2),然后从包含 Enterprise Server 用户的用户名的 ID 中选择一个 LDAP Attribute (3)。必须将此属性映射到 Outgoing Claim Type 中的 Name ID (3)。点击 Finish (4)。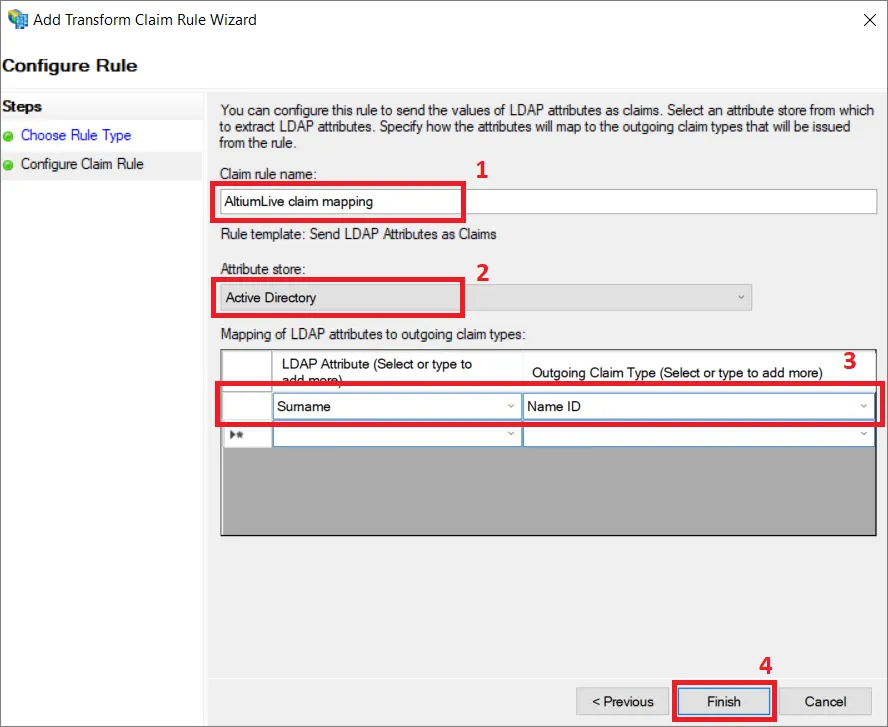
-
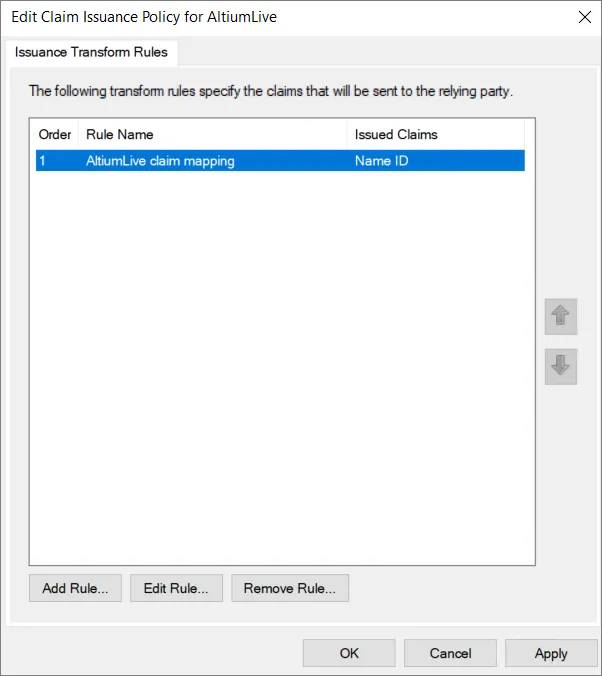
请务必点击 OK 保存声明颁发策略。
-
从相应的服务器下载
FederationMetadata.xml文件。 -
将元数据 XML 文件上传到 Enterprise Server 浏览器界面的 Admin – Settings – Authentication 页面,然后测试 SAML 集成连接 – 见上文。
展开下方的折叠部分,查看将 AWS IAM Identity Center 用作身份提供商的分步集成示例:
与 AWS IAM Identity Center 集成
-
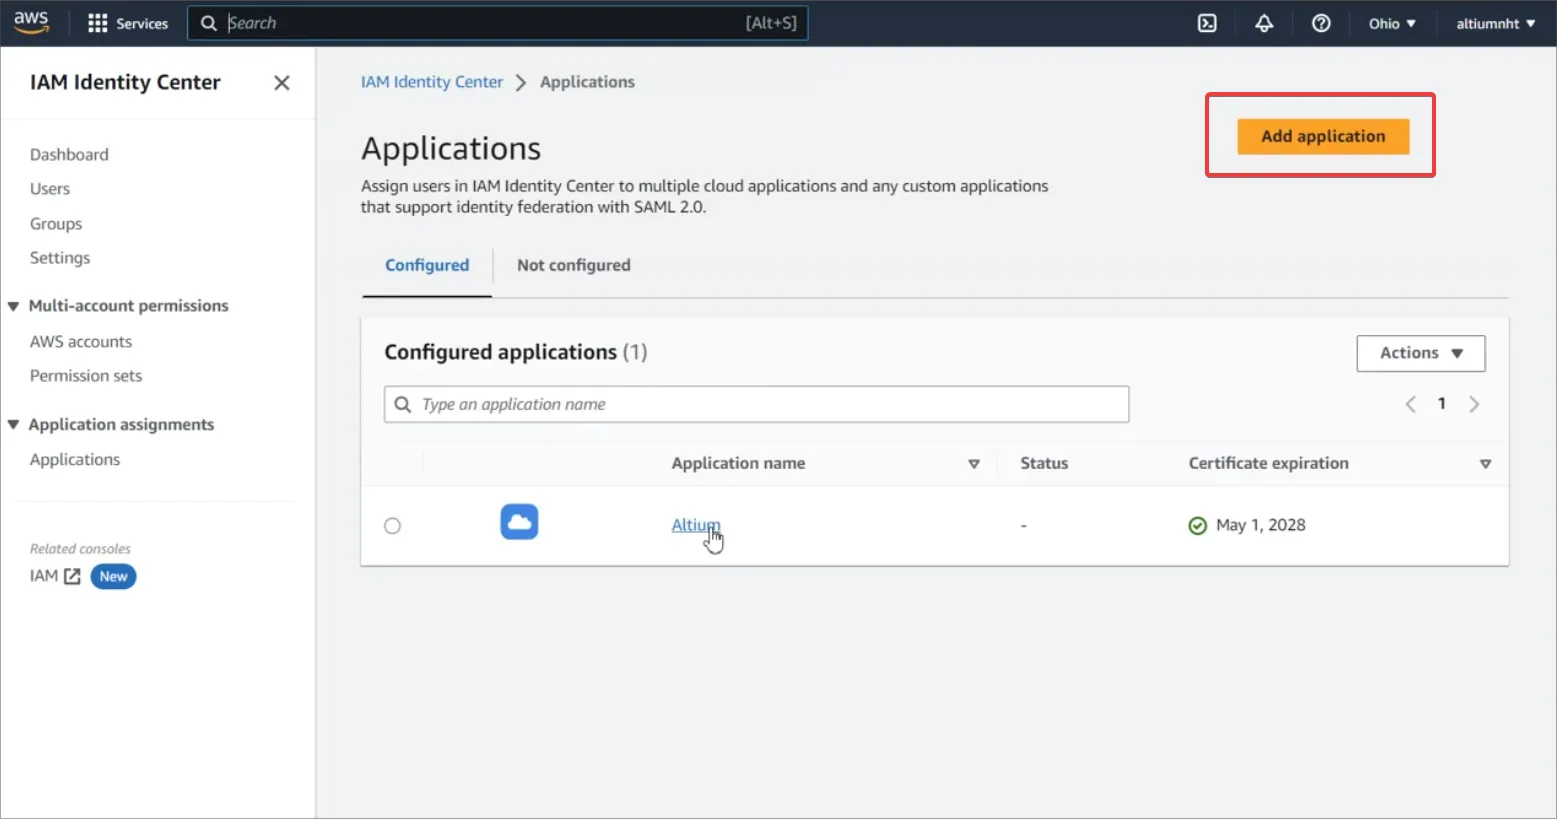
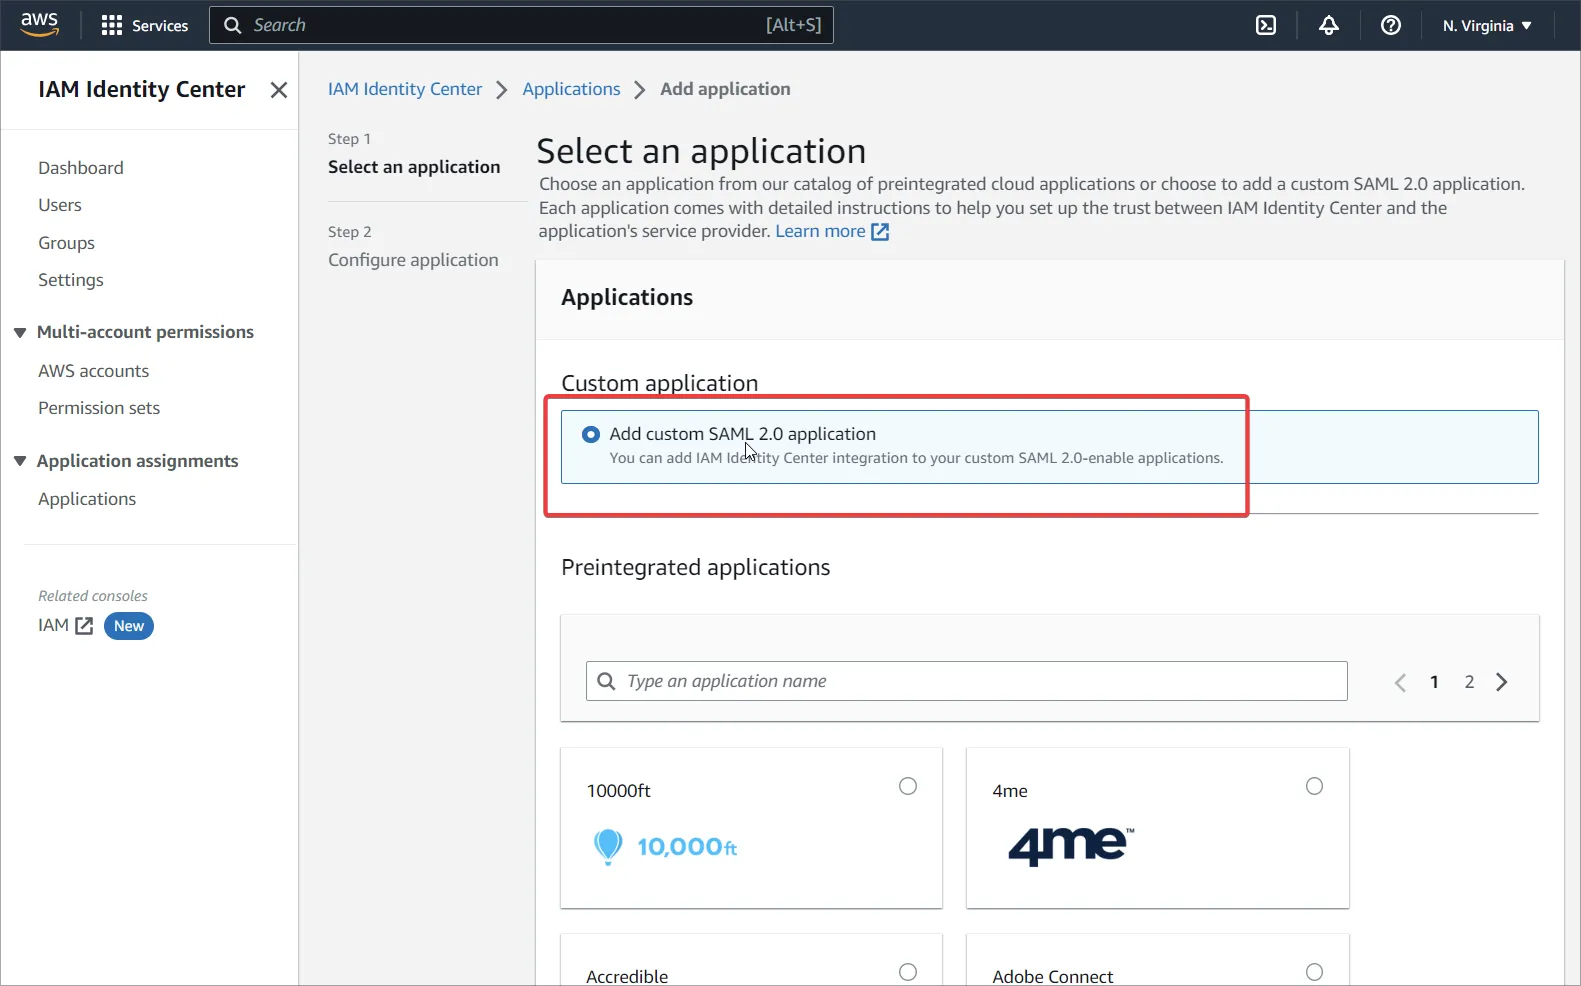
转到 IAM Identity Center 并添加自定义 SAML 2.0 应用程序 (Add Application)。
-
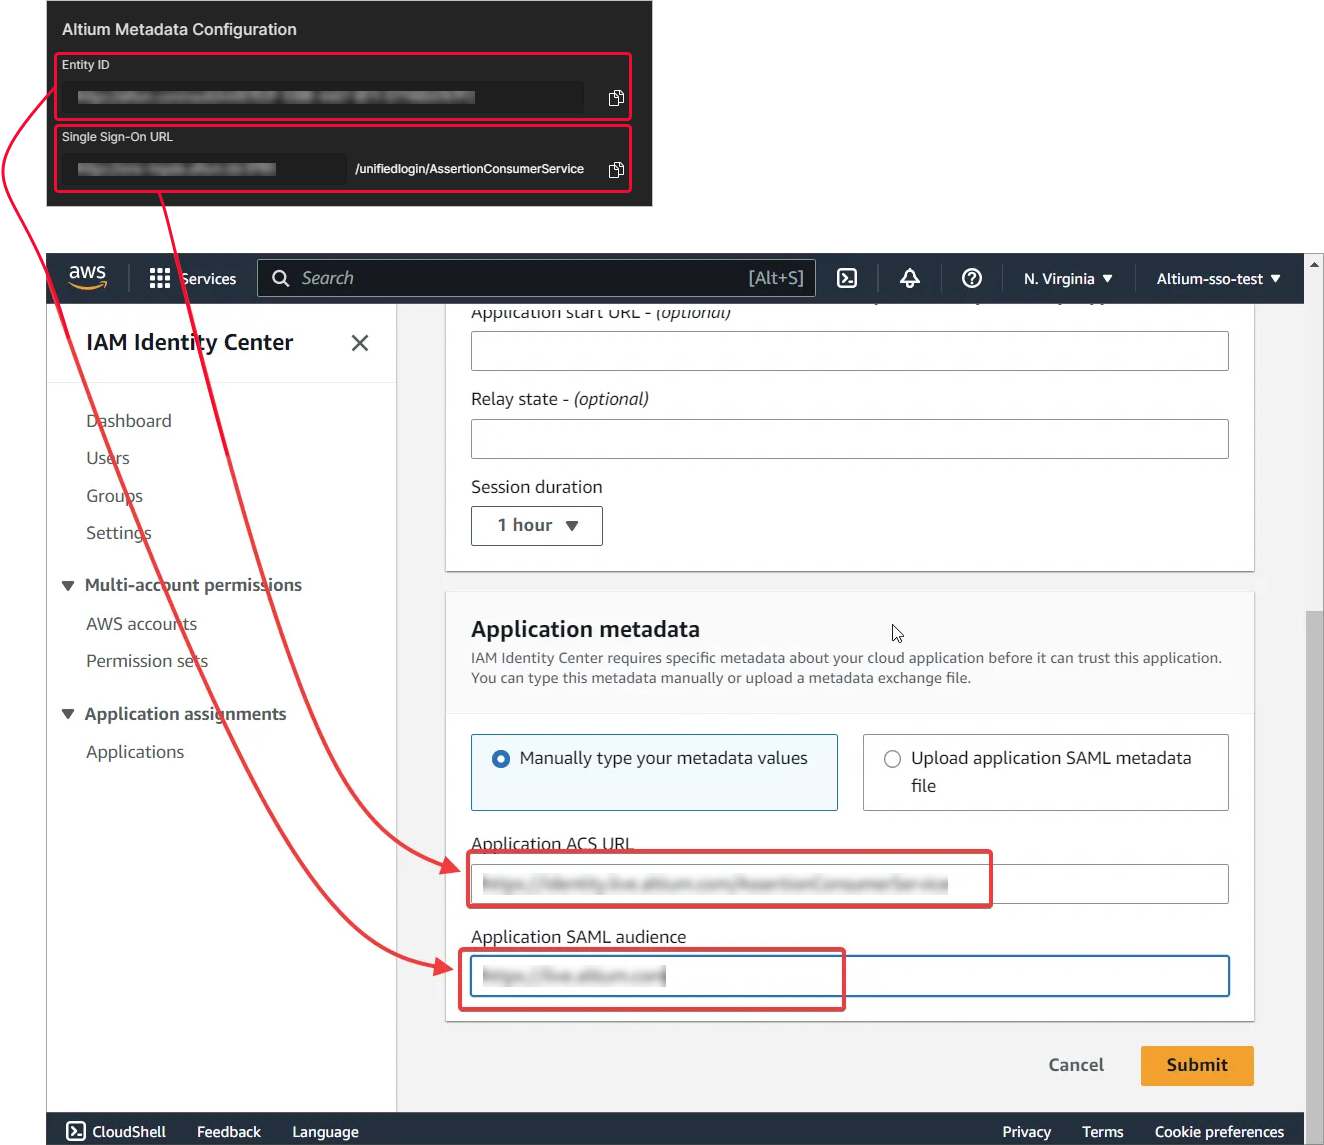
填写 Altium SSO 页面中的 AWS 元数据 URL 设置。使用 Submit 确认设置。
-
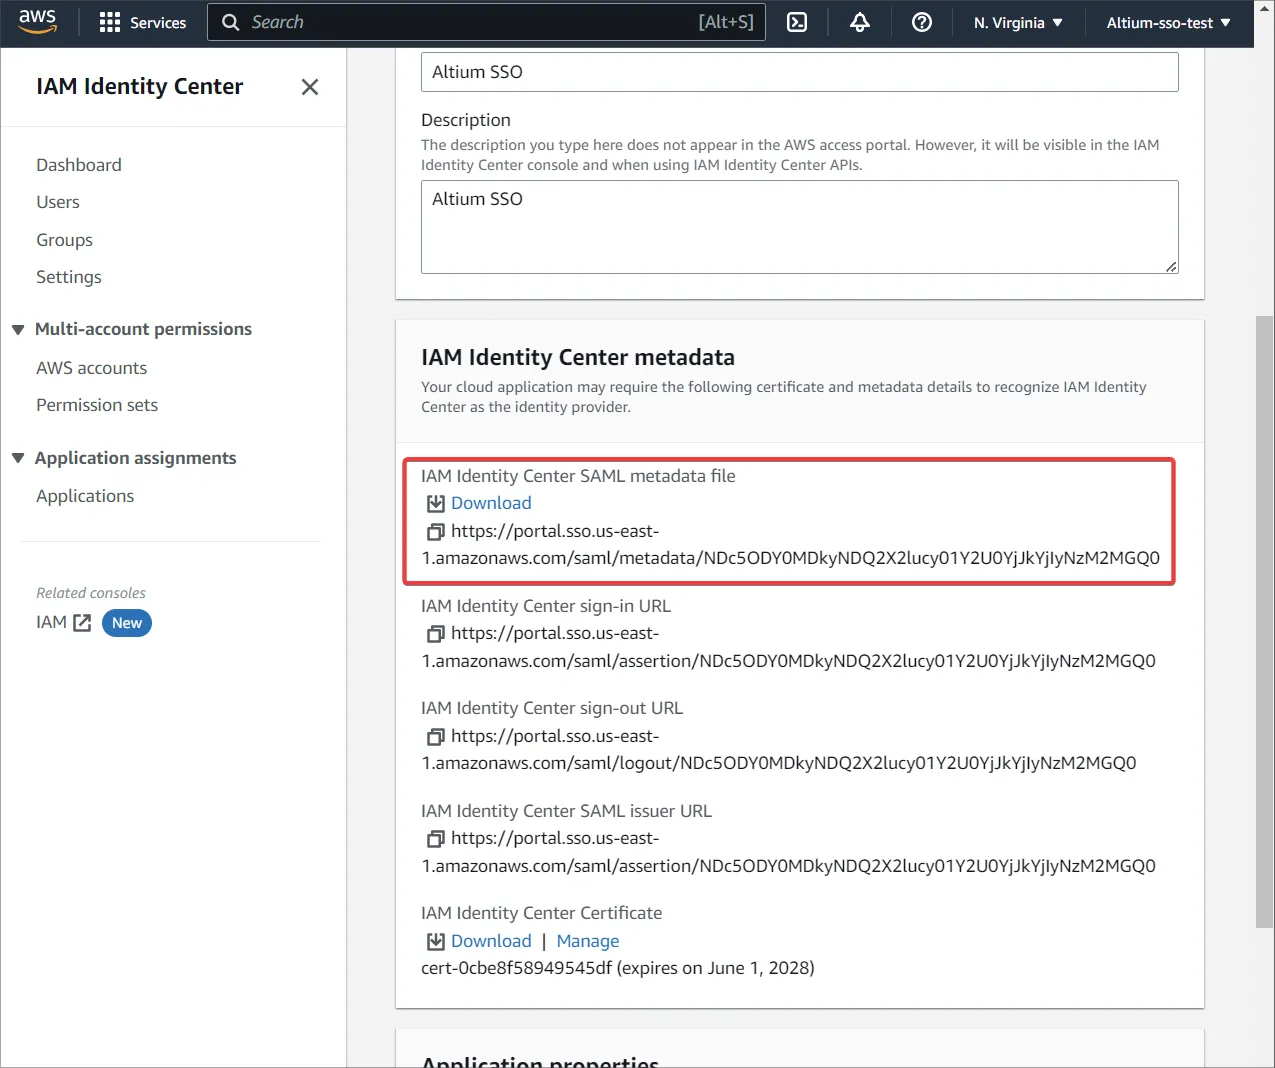
从 IAM Identity Center metadata 区域下载元数据文件。
-
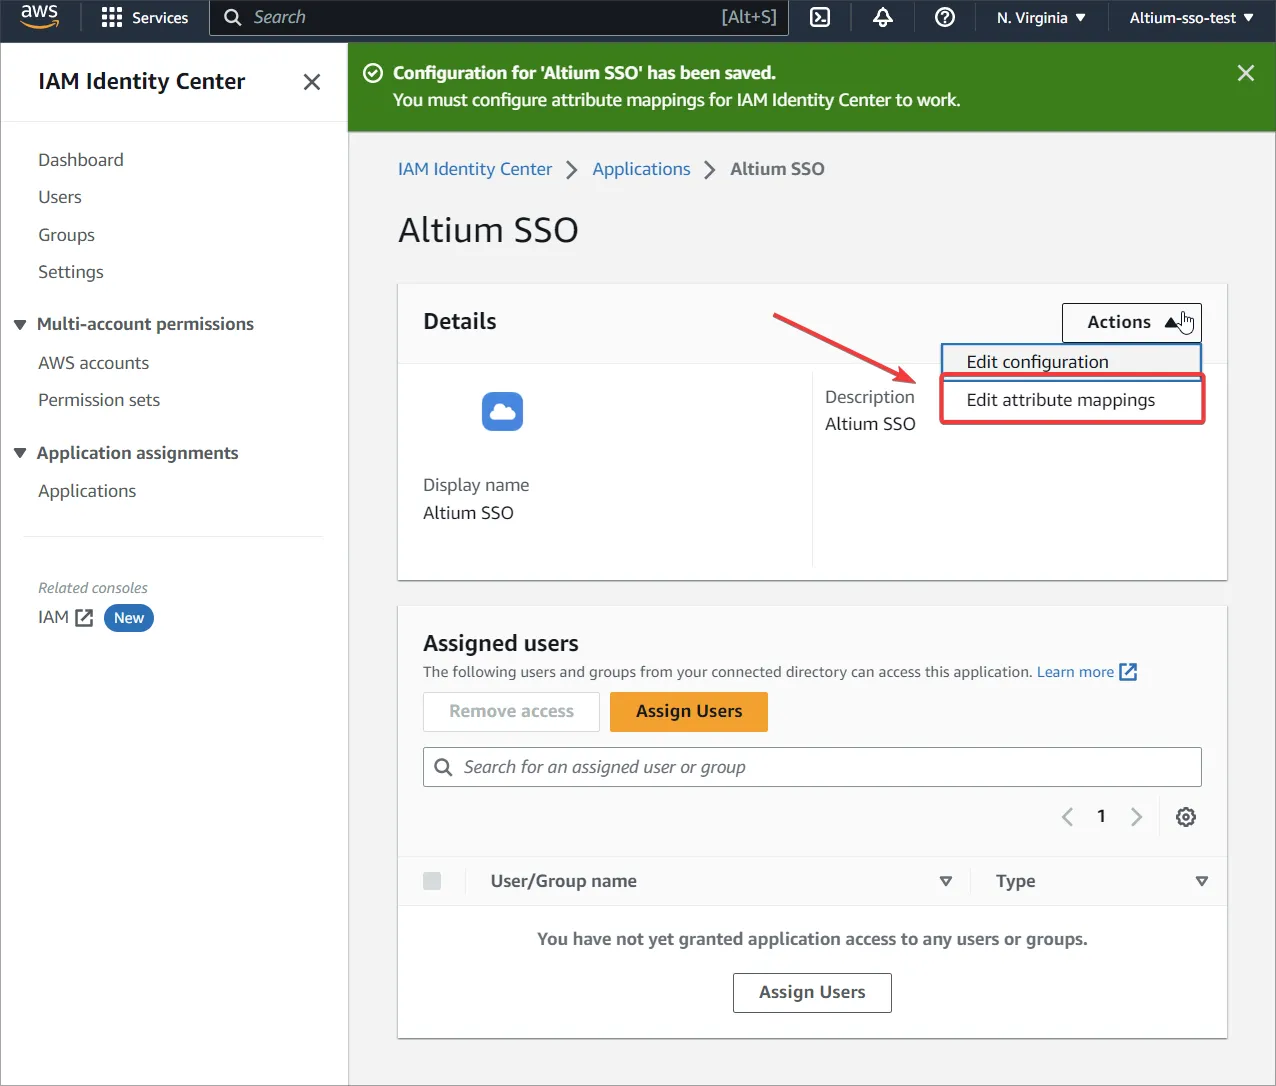
转到 Edit attribute mappings。
-
提供一个将包含 Enterprise Server 用户的用户名的属性,并为 Format 选择
unspecified。 -
在 AWS 中创建新用户,并将应用程序分配给所创建的用户或某个组。
-
确保 Altium 和 IAM 两端都存在相同的用户。
-
将元数据 XML 文件上传到 Enterprise Server 浏览器界面的 Admin – Settings – Authentication 页面,然后测试 SAML 集成连接 – 见上文。
OAuth / OIDC 单点登录
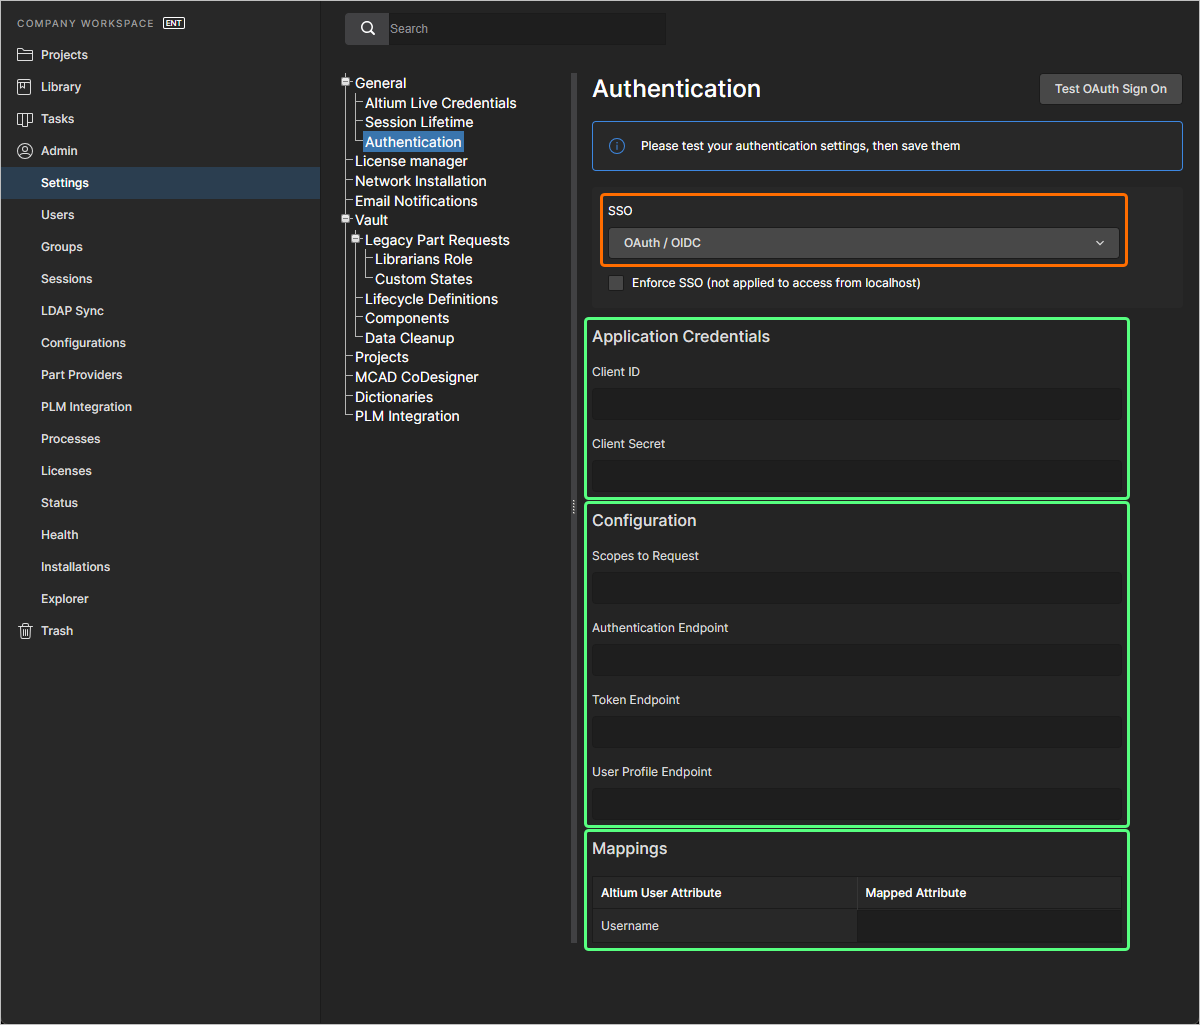
也可以使用 OAuth / OIDC 标准配置 Enterprise Server 的 SSO 功能。 在浏览器界面的 管理 – 设置 – 身份验证 页面上,从 SSO 下拉列表中选择 OAuth / OIDC 选项后,即可在该页面中输入所选 IdP 提供的数据。
-
Application Credentials:
-
Client ID – IdP 提供的应用程序 ID。
-
Client Secret – IdP 提供的应用程序密钥。
-
-
Configuration:
-
Scopes to Request – 作用域定义了应用程序向用户请求的访问权限级别。
-
Authentication Endpoint – 此端点处理用户身份验证和授权同意。应用程序会将用户重定向到此端点,以登录并授予权限。
-
Token Endpoint – 此端点用于将授权码或刷新令牌交换为访问令牌。这是应用程序与授权服务器之间的安全后通道通信。
-
User Profile Endpoint – 此端点使用访问令牌检索用户个人资料信息(例如姓名、电子邮件)。返回的数据取决于授权期间授予的作用域。
-
-
Mappings – 在表格的 Mapped Attribute 字段中,输入将映射到 Enterprise Server 端用户的用户名的属性。
只有运行集成测试后才会启用 SSO,该测试通过 按钮启动。这会验证 SSO 身份验证流程以及贵公司的 SSO 登录。配置测试成功后,即可点击 按钮 (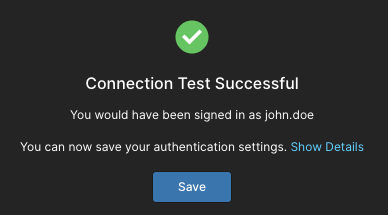 ) 保存设置,从而将其应用于 Enterprise Server。
 AI 翻译