
Single Sign-on 인증 구성하기
Enterprise Server 관리자는 서버의 싱글 사인온(SSO) 기능을 구성하고 활성화할 수 있습니다. 백엔드 구성 시스템을 통해 관리자는 서버 사용자를 위한 SSO 기능을 설정, 테스트, 활성화 및 비활성화할 수 있습니다. SSO 옵션은 Enterprise Server 브라우저 인터페이스에 로그인할 때 사용할 수 있습니다. 서버 사용자를 위해 SSO를 설정하면 회사 전체 시스템에서 사용하는 것과 동일한 자격 증명으로 서버에 편리하게 액세스할 수 있습니다.
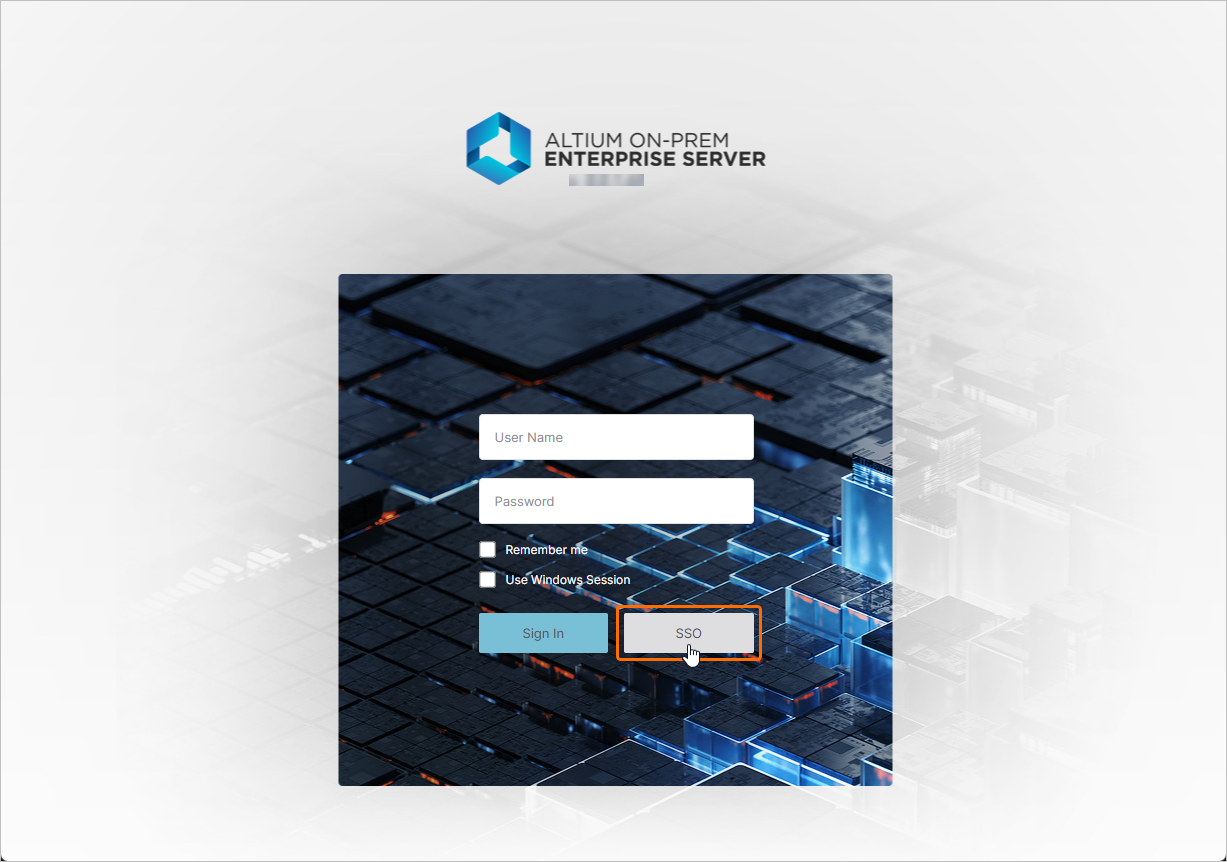
Enterprise Server 브라우저 인터페이스에 액세스하는 방법에 대한 자세한 내용은 브라우저 기반 인터페이스 살펴보기 페이지를 참조하세요.
SAML 싱글 사인온
Enterprise Server에서 SSO 시스템을 구성하고 활성화하면, 회사에서 지정한 ID 공급자(IdP)(예: Okta, OneLogin 등)를 통해 인증된 ID를 설정합니다. 이때 ID 어설션 통신은 표준화된 보안 어설션 마크업 언어(SAML 2.0)를 기반으로 합니다. 회사의 SSO 로그인 인터페이스가 아직 마련되어 있지 않다면 일반적으로 IdP가 제공하는 템플릿이나 예제를 기반으로 구축합니다. 이 인터페이스는 SAML 기반 인증 어설션 교환을 시작하고 회사 서비스에 대한 액세스를 제공합니다.
브라우저 인터페이스의 관리 – 설정 – 인증 페이지에 있는 SSO 드롭다운에서 SAML 옵션을 선택하면, 페이지에 Enterprise Server SSO 서비스용으로 사전 구성된 URL(Altium Metadata Configuration)과 IdP의 인증 연결 데이터(SAML Identity Provider Configuration)를 업로드하거나 수동으로 입력하는 옵션이 표시됩니다.
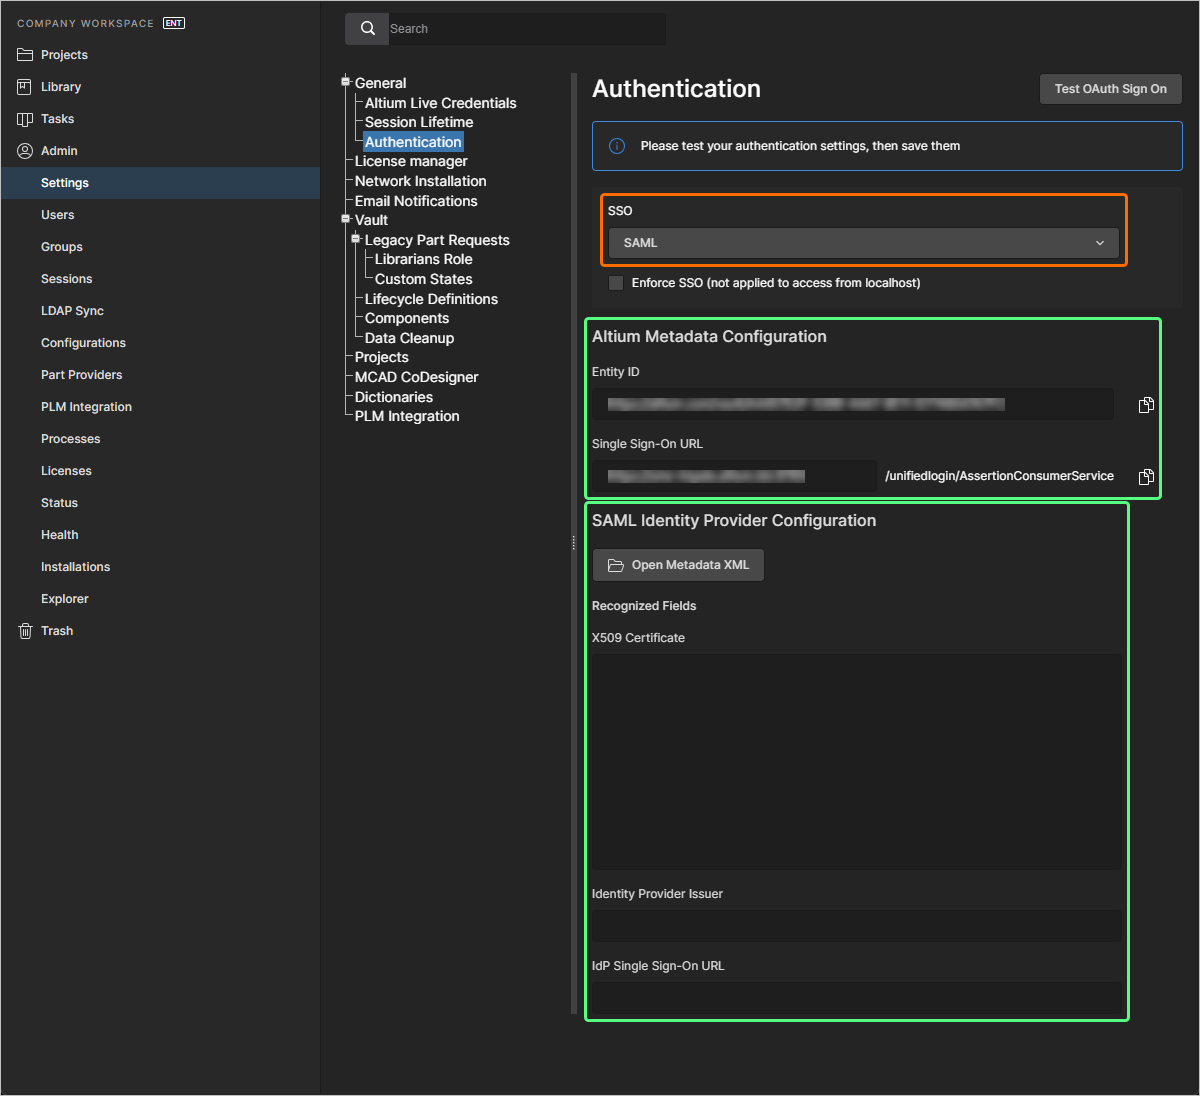
회사 서비스와 통합하도록 ID 공급자를 설정하면 해당 공급자로부터 IdP 구성 메타데이터를 받을 수 있습니다. 아래의 IdP 통합 예제를 참조하세요. Enterprise Server에서 SAML SSO 시스템을 구성하려면(아직 완료하지 않은 경우),  버튼을 사용하여 회사의 IdP가 생성한 SAML IdP 구성 XML 파일을 찾아 업로드하세요. 업로드된 IdP XML 파일은 시스템에서 구문 분석하여 주요 구성 필드(X509 Certificate, Identity Provider Issuer URL 및 IdP Single Sign-On URL)를 추출합니다. 또는 구성의 개별 요소(보안 인증서 및 URL)를 해당 필드에 수동으로 추가할 수도 있습니다.
 버튼으로 통합 테스트를 실행하기 전까지는 SSO가 활성화되지 않습니다. 이 테스트는 SSO ID 확인 프로세스와 회사의 SSO 로그인을 검증합니다. 구성 테스트가 성공적으로 완료되면
 버튼(
 )을 클릭하여 설정을 저장하고 Enterprise Server에 적용할 수 있습니다.

ID 공급자 통합 예제
아래의 접이식 섹션을 펼치면 OneLogin을 ID 공급자로 통합하는 과정의 단계별 예제를 확인할 수 있습니다.
OneLogin과의 통합
-
관리자로 OneLogin에 로그인합니다.
-
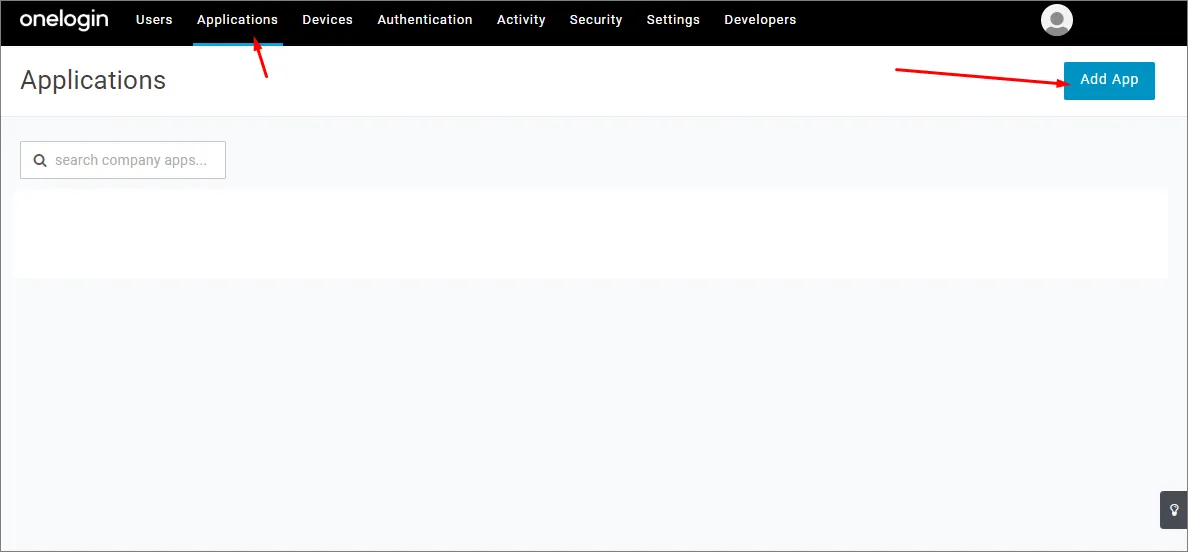
Applications을 선택한 다음 Add Apps을 선택합니다.
-
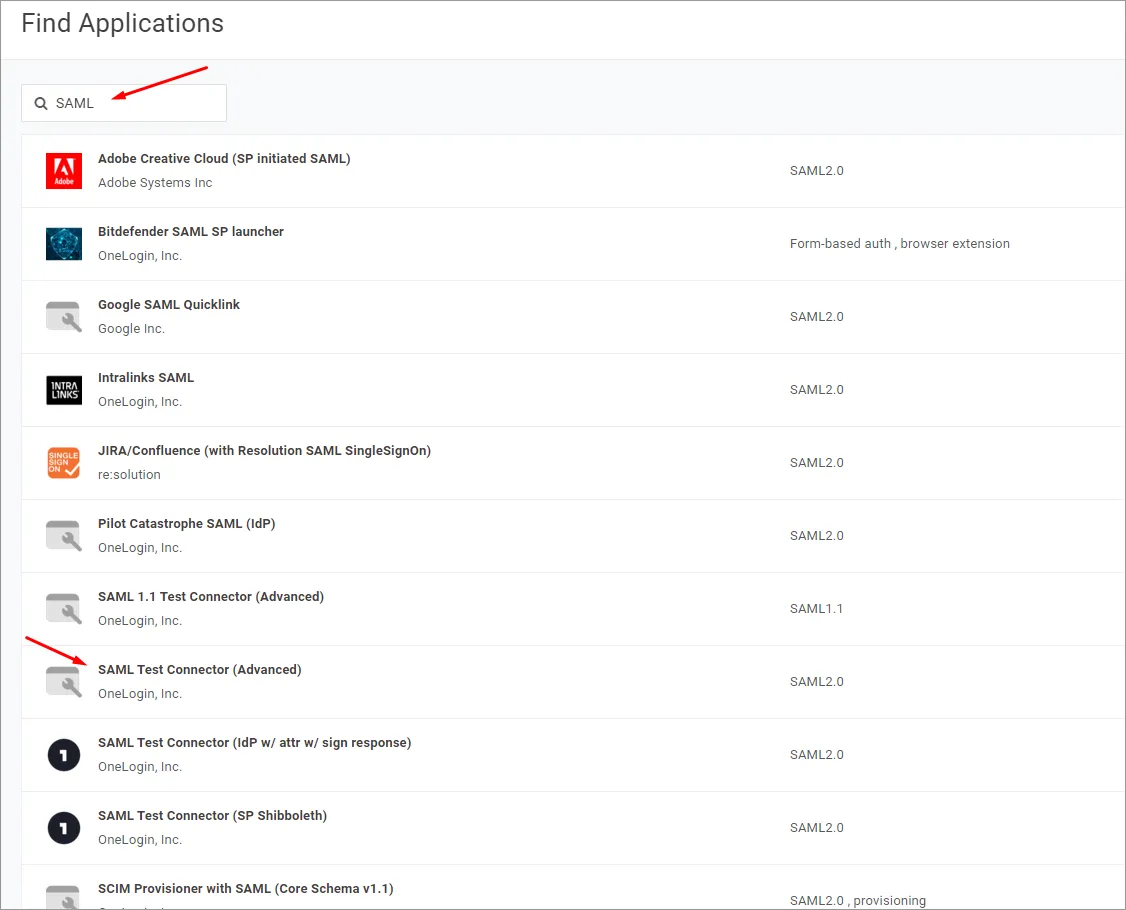
'SAML'을 검색하고 SAML Test Connector (Advanced) IdP 애플리케이션 옵션을 선택합니다.
-
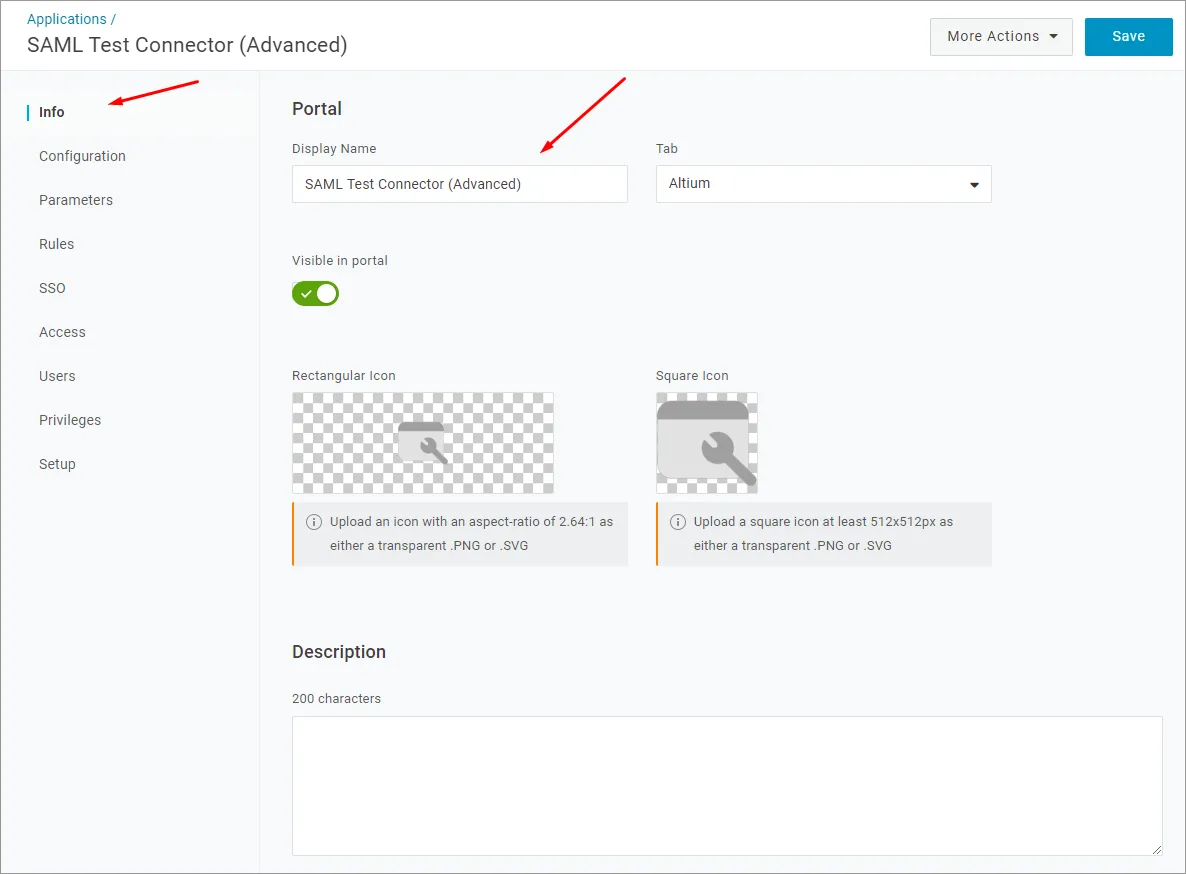
애플리케이션 이름(Display Name)을 지정합니다. 이 이름은 표시 용도로만 사용됩니다.
-
Save 버튼을 클릭합니다.
-
Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에서 Entity ID 및 Single Sign-On URL(어설션 소비자 서비스) 항목을 복사하여(
 ) 아래에 지정된 필드에 입력합니다.
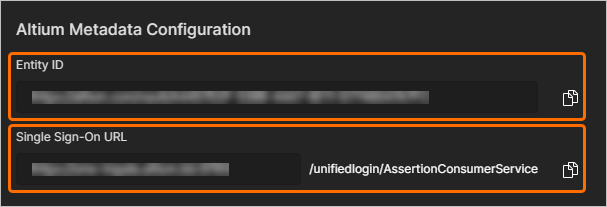
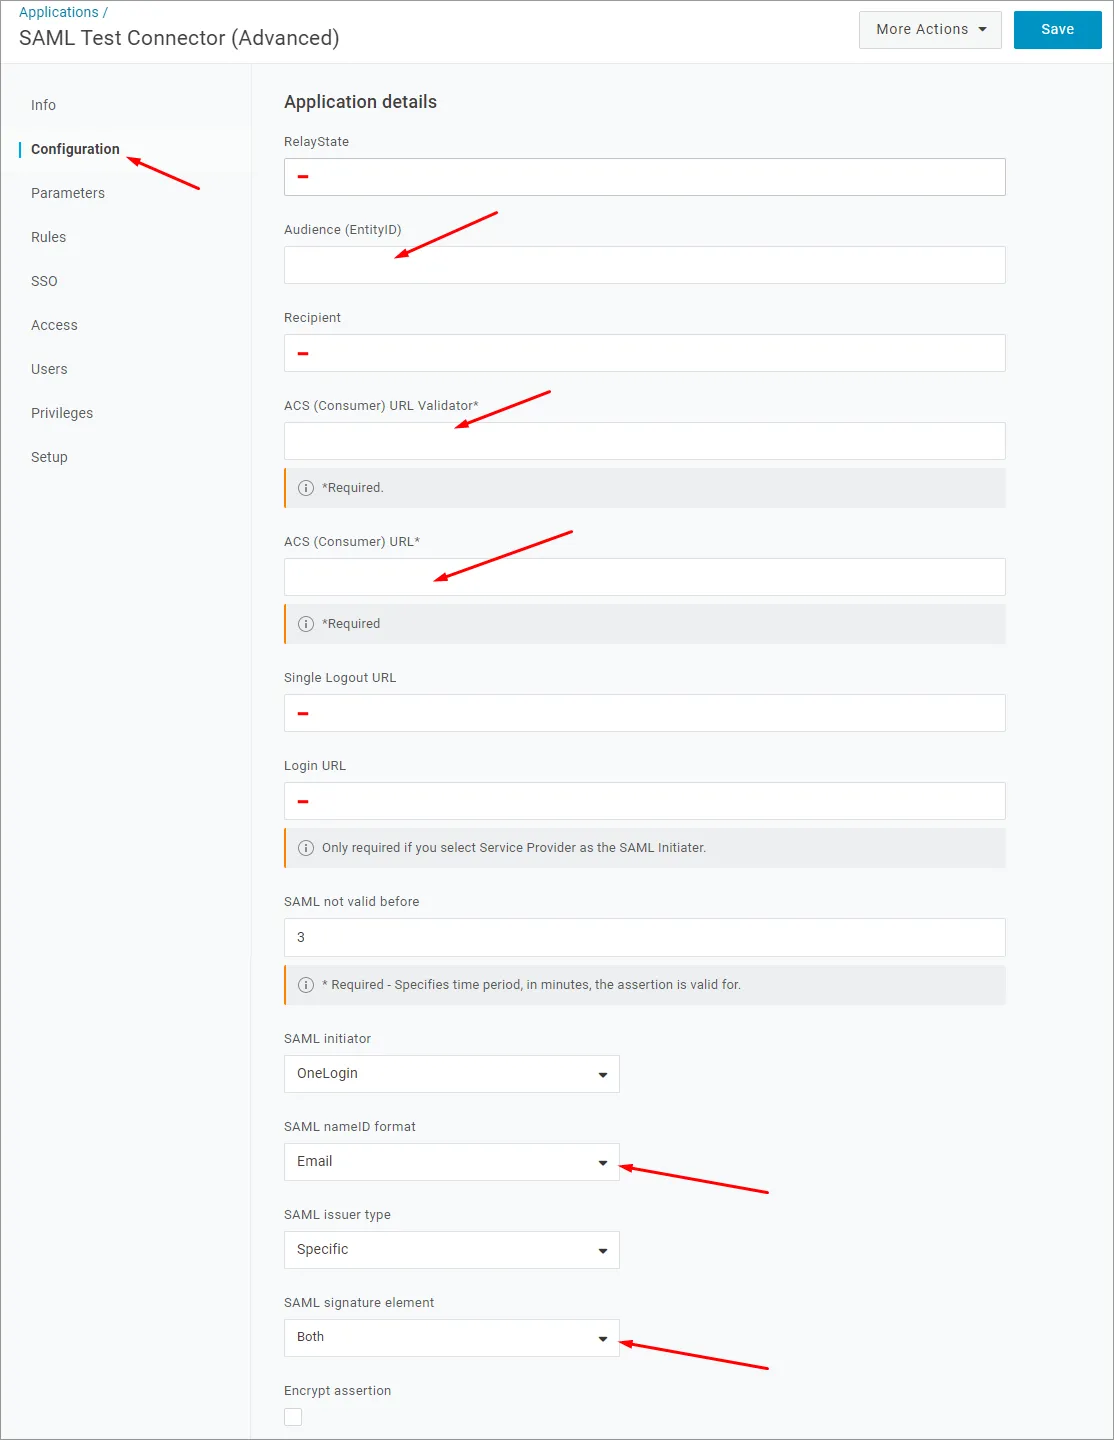
OneLogin 애플리케이션 설정에서:
-
위의 Entity ID (서비스 공급자 이름)을 Audience (EntityID) URL로 Paste합니다.
-
위의 Single Sign-On URL(어설션 소비자 서비스)를 ACS (Consumer) URL Validator에 Paste합니다.
-
또한 Single Sign-On URL(어설션 소비자 서비스)를 ACS (Consumer) URL에 붙여넣습니다.
-
RelayState, Recipient, Single Logout URL 및 Login URL 필드는 비워 두어도 됩니다.
-
-
SAML nameID format 옵션이 Email으로, SAML signature element이 Both으로 설정되어 있는지 확인합니다. Save 버튼을 클릭하여 설정을 확정합니다.
-
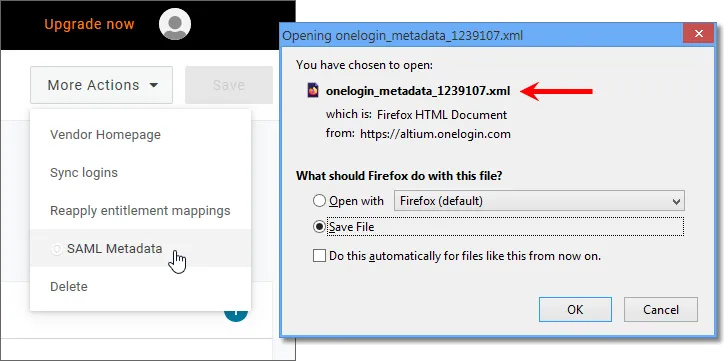
More Actions 버튼을 클릭한 다음 SAML Metadata 메뉴 옵션을 클릭하여 ID 공급자의 SAML 메타데이터를 XML 파일로 다운로드합니다.
-
이 메타데이터 파일은 OneLogin SSO 서비스를 구성하기 위해 Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에 업로드합니다. 아래를 참조하세요.
-
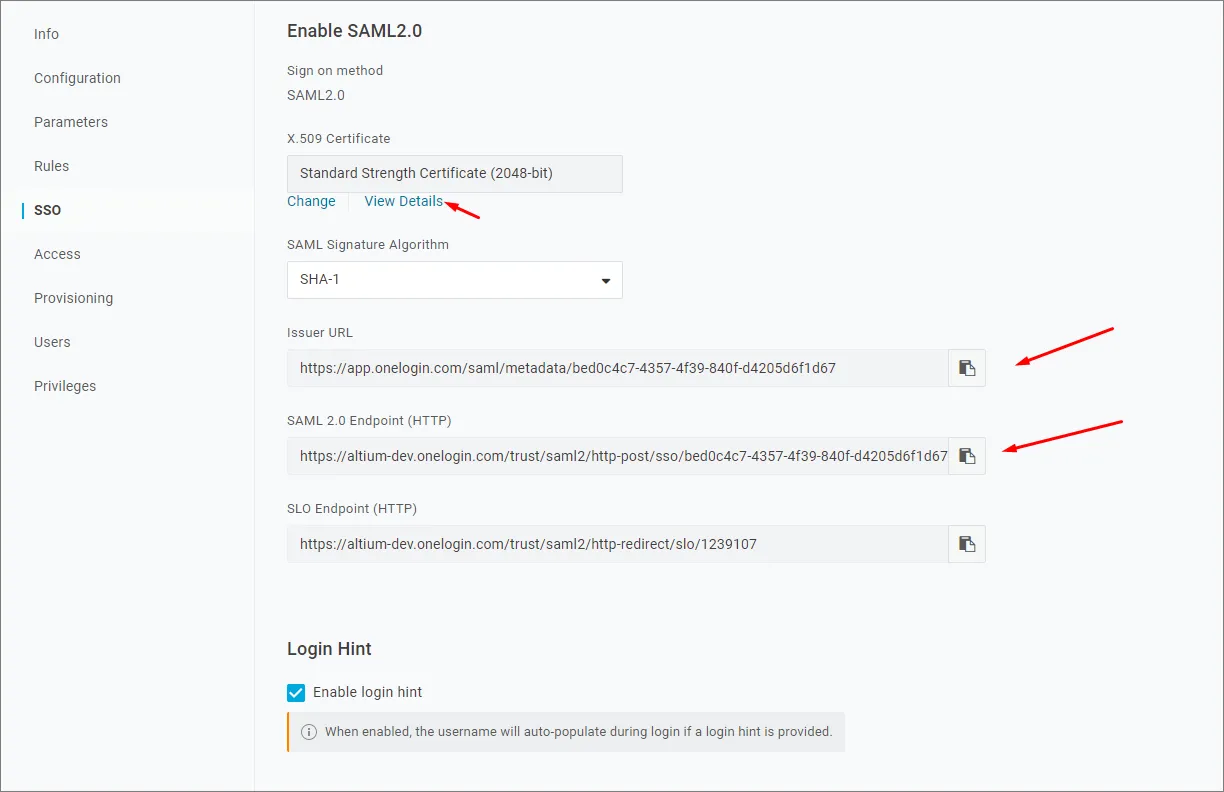
Enterprise Server에서 OneLogin SSO 서비스를 수동으로 설정하려는 경우, OneLogin 애플리케이션 인터페이스에서 SSO 메뉴 옵션을 선택하면 필요한 매개변수를 확인할 수 있습니다.
-
-
후속 단계는 사용자를 추가하고 해당 사용자에게 애플리케이션을 할당하는 것입니다.
아래의 접이식 섹션을 펼치면 Okta를 ID 공급자로 통합하는 과정의 단계별 예제를 확인할 수 있습니다.
Okta와 통합
-
관리자로 Okta에 로그인합니다.
-
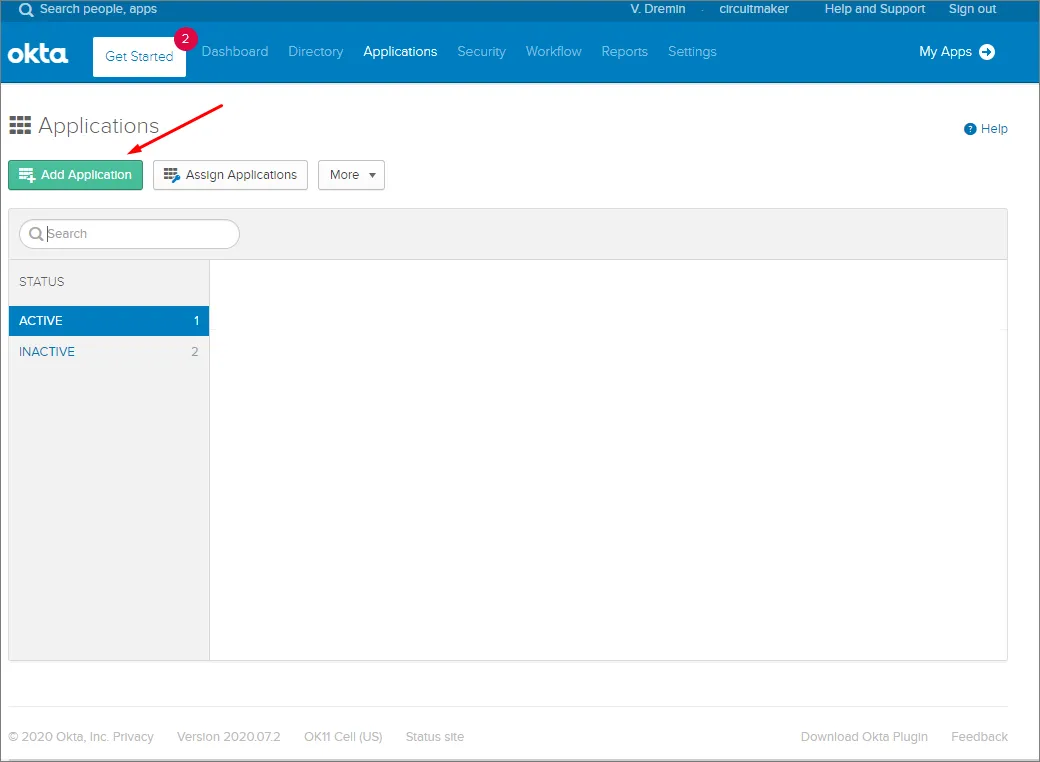
Admin 링크/버튼을 클릭한 다음 회사 Applications 아래의 Add Application 버튼을 클릭합니다.
-
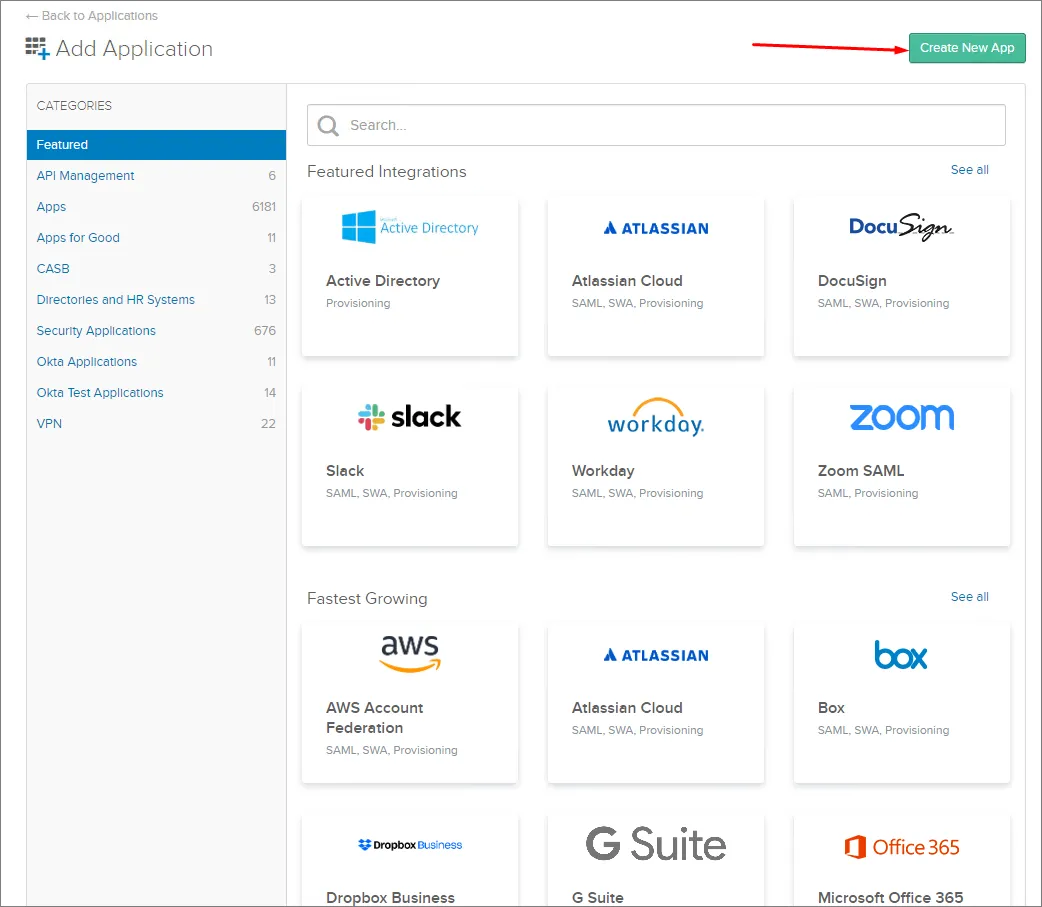
Create New App 버튼을 클릭합니다.
-
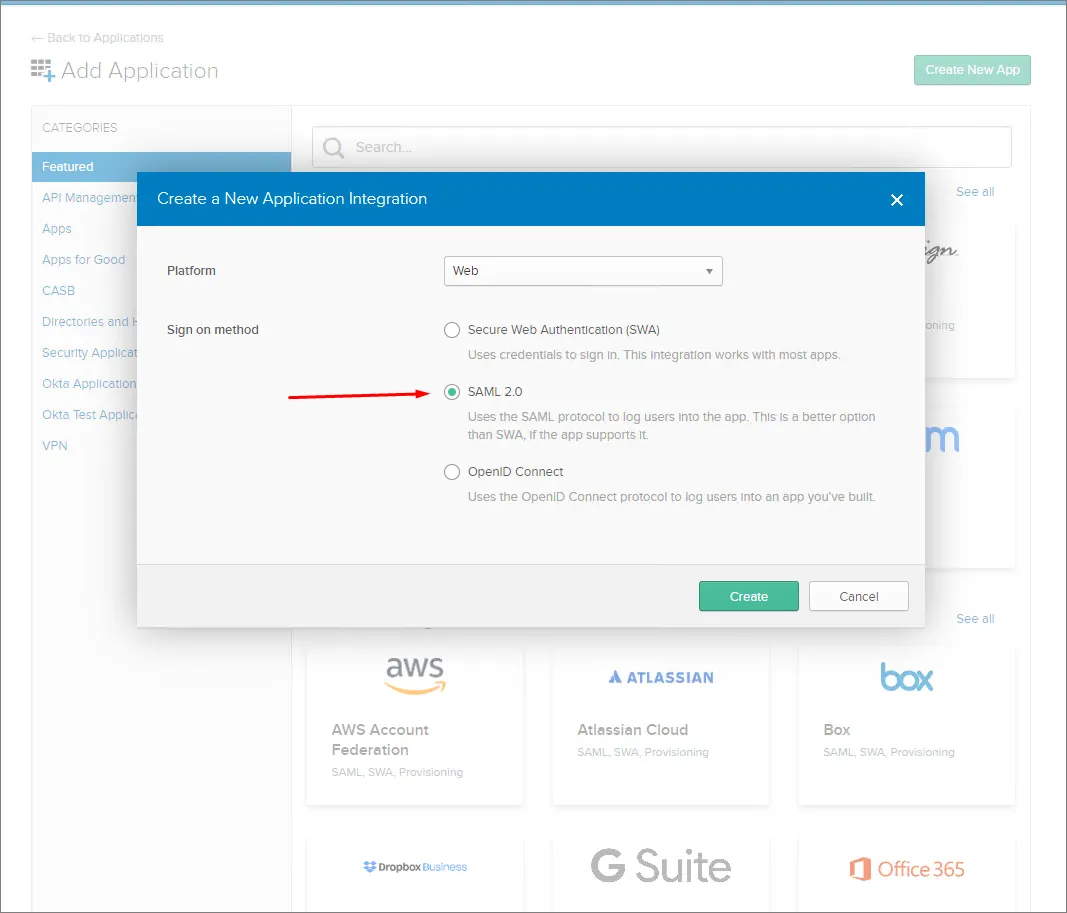
Sign-on method으로 SAML 2.0을 선택합니다.
-
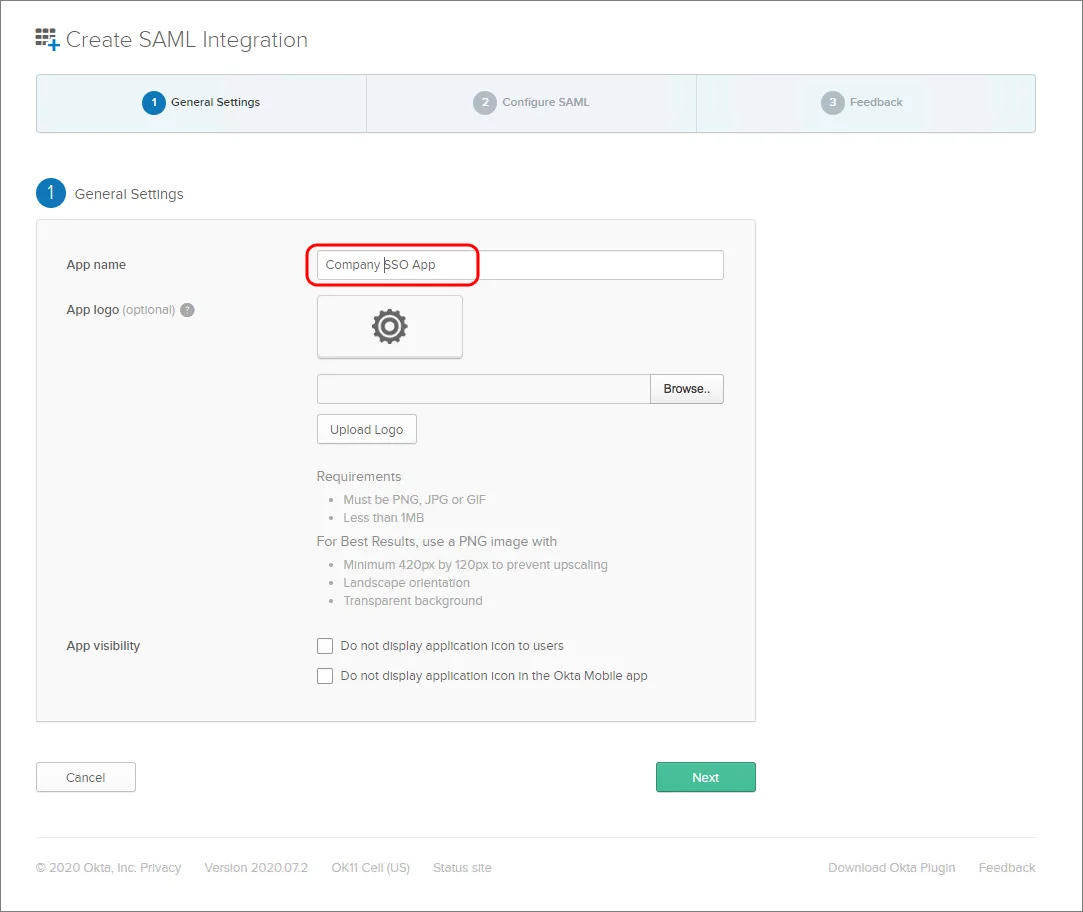
App name을 지정합니다. 이는 표시 용도로만 사용됩니다.
-
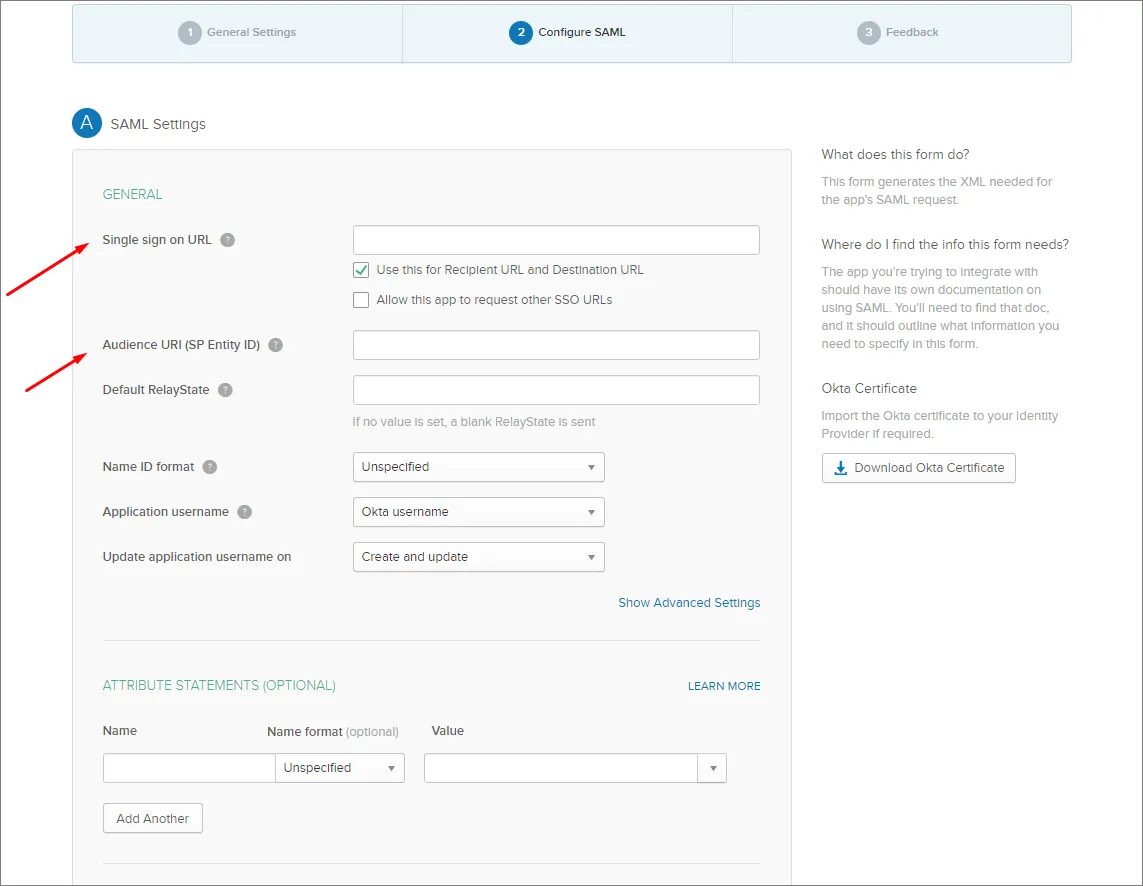
Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에서 Single Sign On URL(Assertion Consumer Service) 및 Entity ID 항목을 확인합니다.
-
Enterprise Server의 Single Sign-On URL 항목을 복사(
)하여 Okta SAML 설정의 Single sign on URL 필드에 붙여넣습니다.
-
Enterprise Server의 Entity ID 항목을 복사(
)하여 Okta SAML 설정의 Audience URI 필드에 붙여넣습니다.
Default RelayState 항목은 필요하지 않습니다.
-
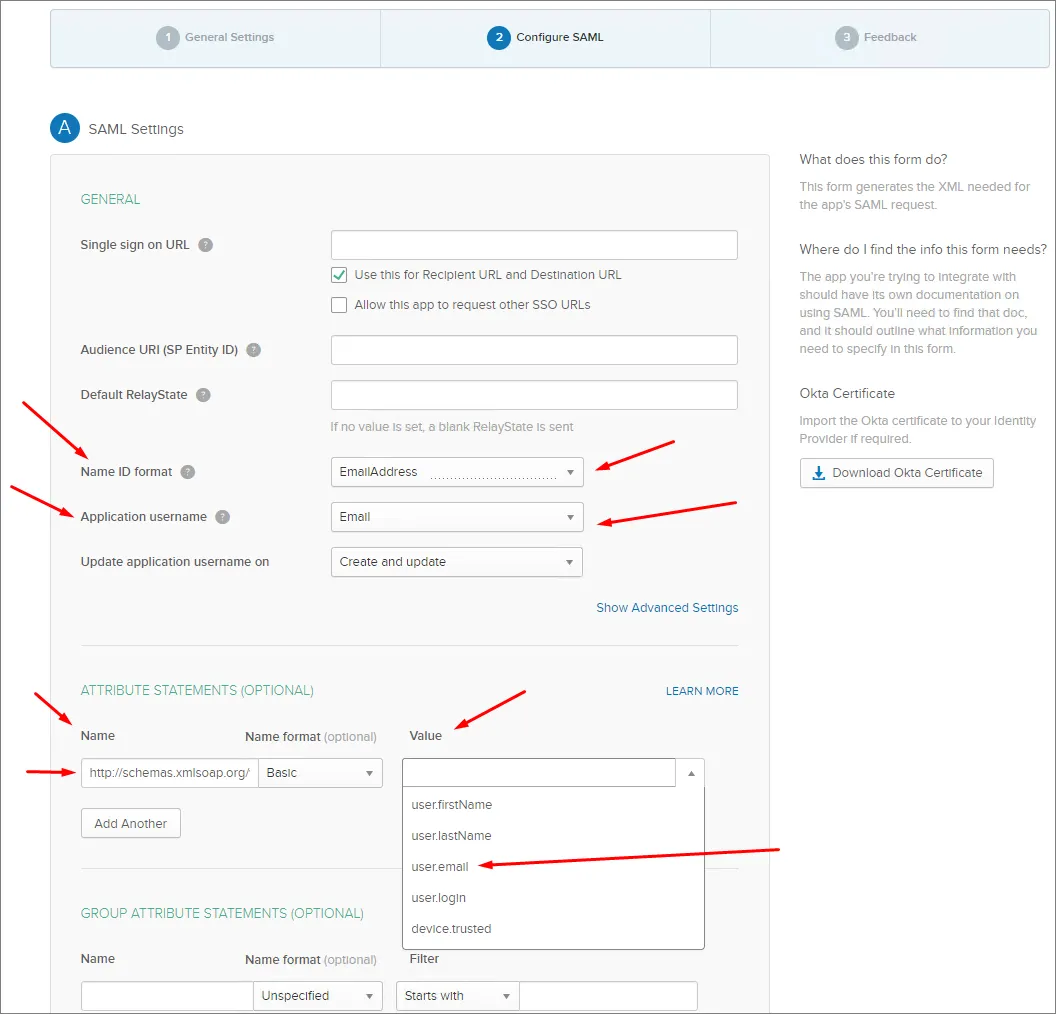
나머지 필드는 다음과 같이 설정합니다.
-
Name ID format은
EmailAddress입니다. -
Application username은 (Okta)
Email입니다. -
ATTRIBUTE STATEMENTS 섹션에서 Name 필드를
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress으로, Value을user.email
-
-
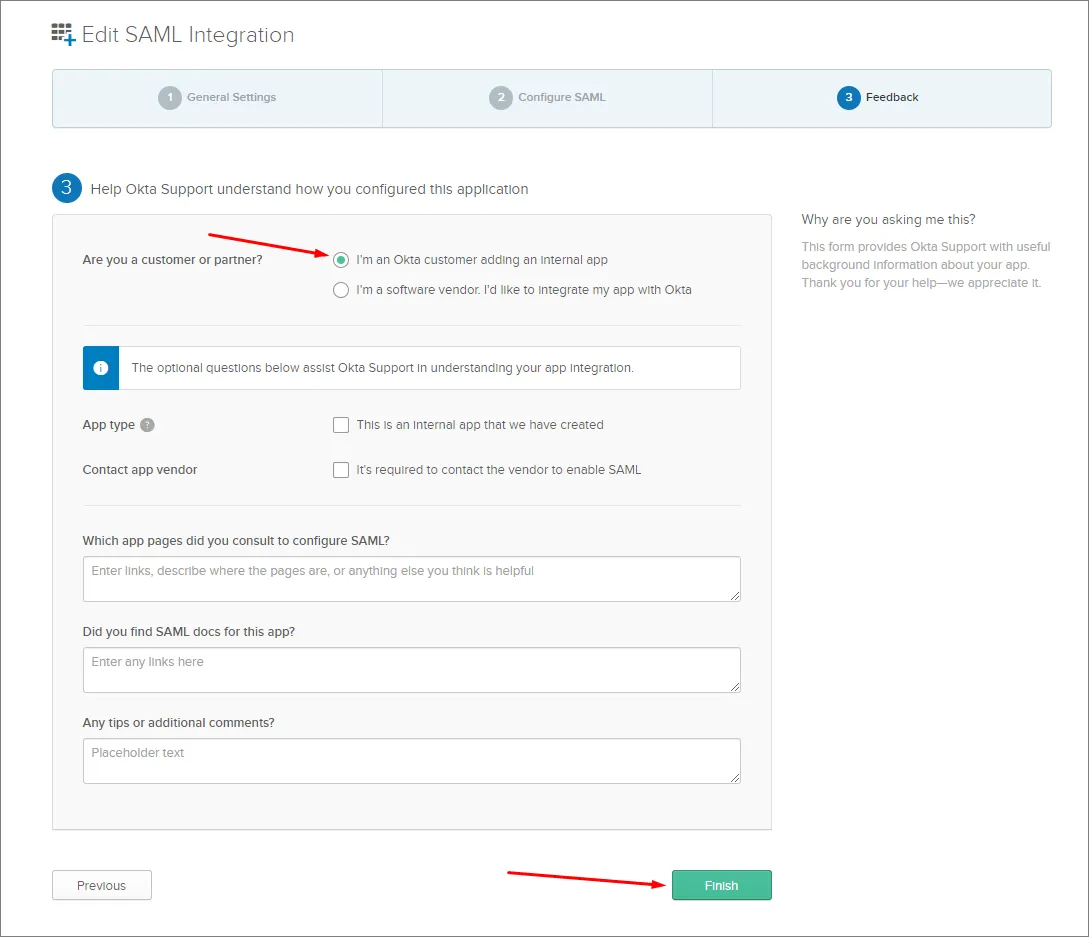
으로 설정합니다. Next 버튼을 클릭하고 ..Okta customer adding an internal app 옵션을 선택합니다.
-
Finish 버튼을 클릭합니다.
-
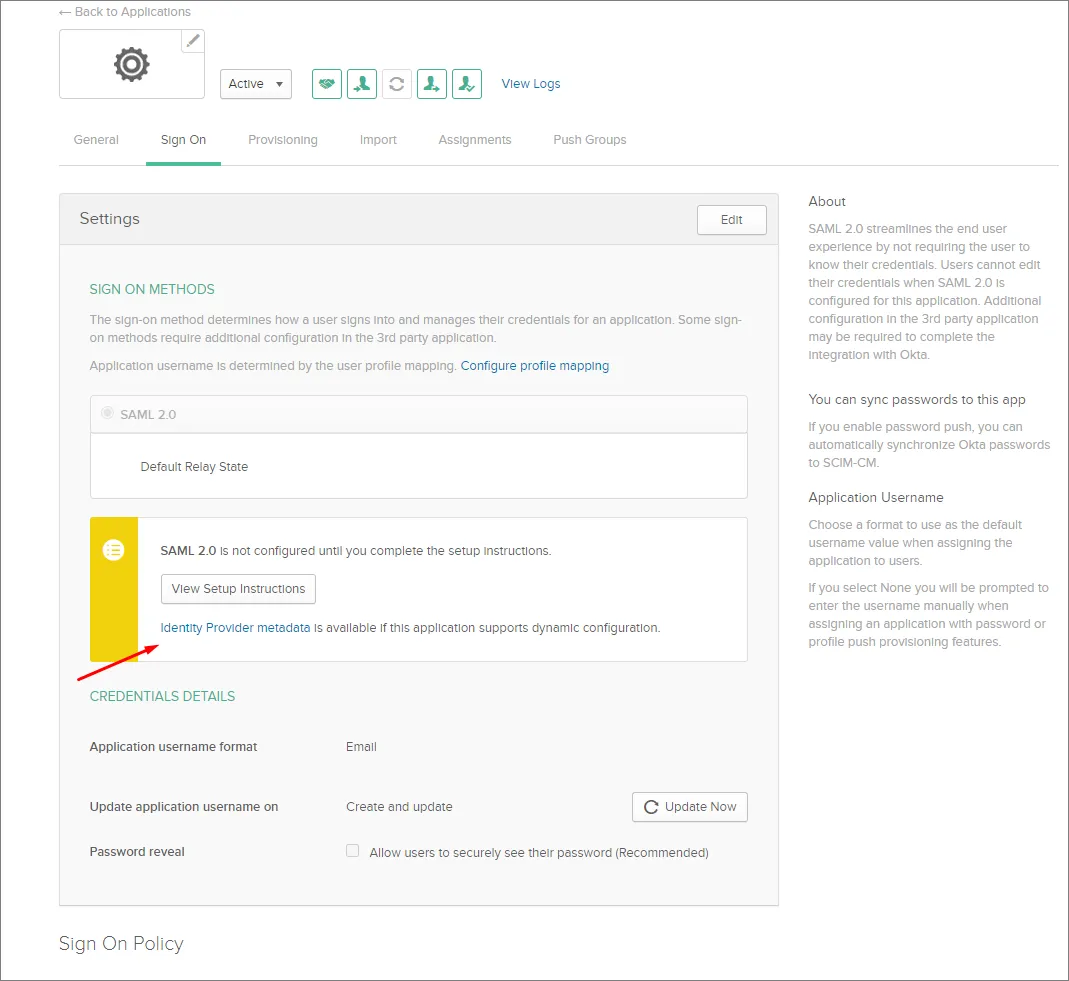
Identity Provider metadata 링크를 클릭하고 메타데이터 XML을 컴퓨터에 저장하거나, View Setup Instructions 버튼을 클릭하여 수동 설정 옵션을 확인합니다.
-
Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에 있는 SAML Identity Provider configuration 섹션에서 저장한 메타데이터 XML 파일을 업로드하거나 각 섹션을 수동으로 설정합니다. 위 내용 참조.
-
아래의 접을 수 있는 섹션을 펼치면 Microsoft Entra ID를 ID 공급자로 사용하는 통합 과정의 단계별 예제를 볼 수 있습니다.
Microsoft Entra ID와 통합
-
Microsoft Entra 관리 센터에 로그인합니다.
-
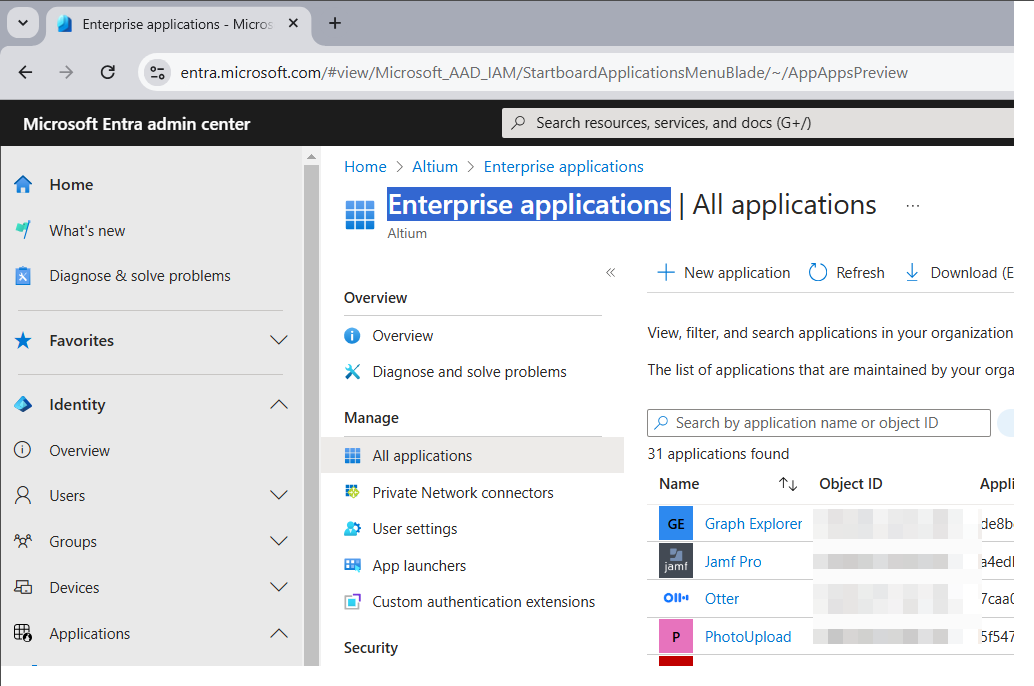
Identity을 선택한 다음 Enterprise applications 옵션을 선택합니다.
-
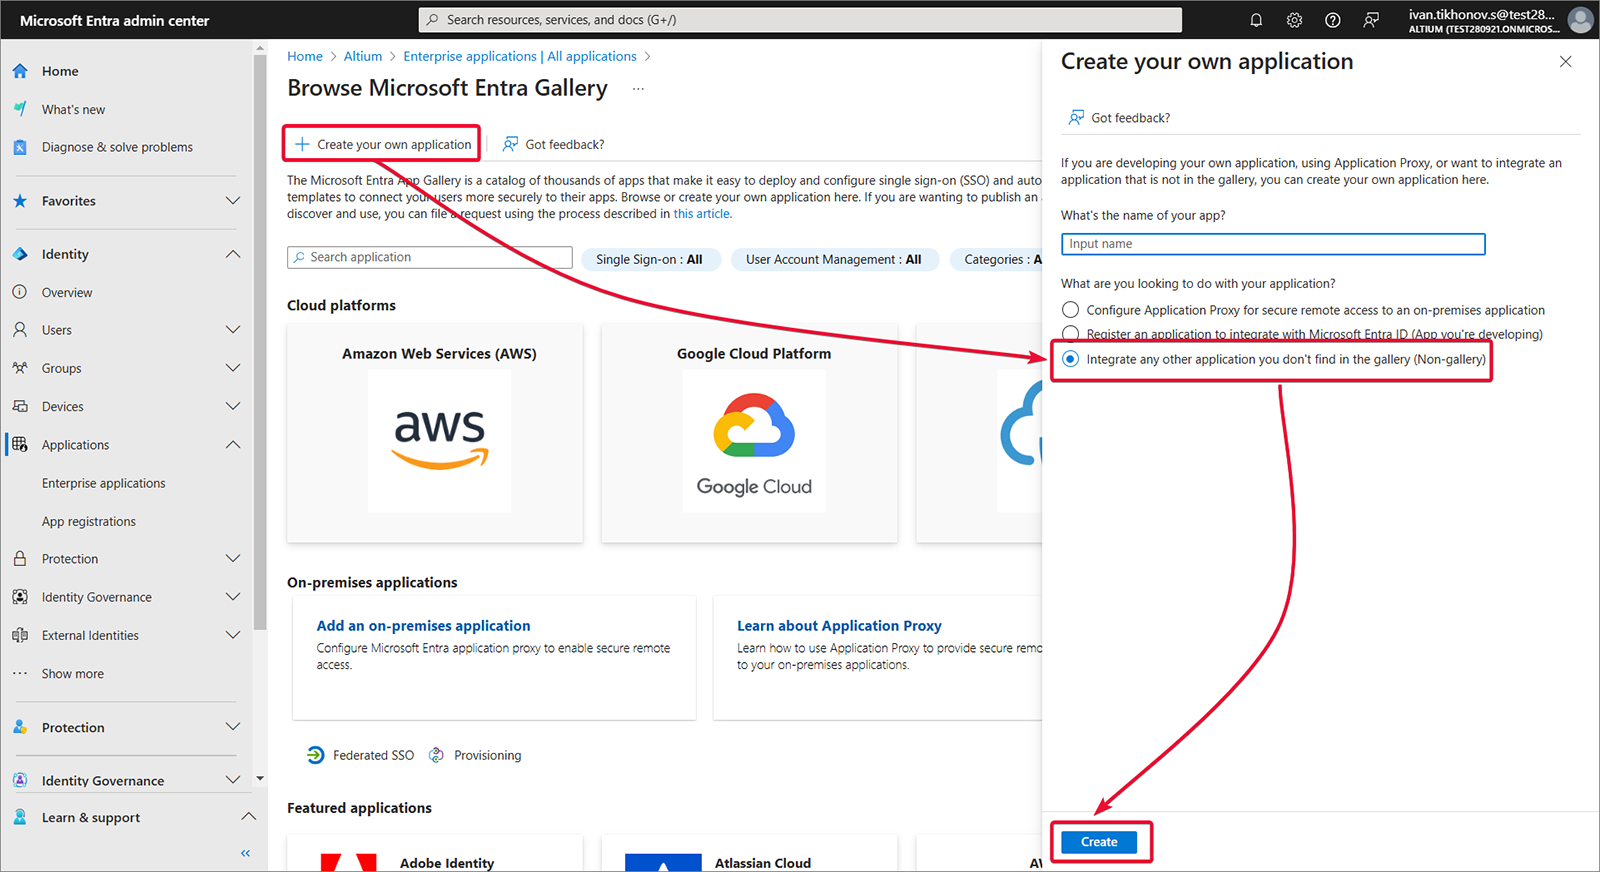
자체 애플리케이션을 만듭니다.
-
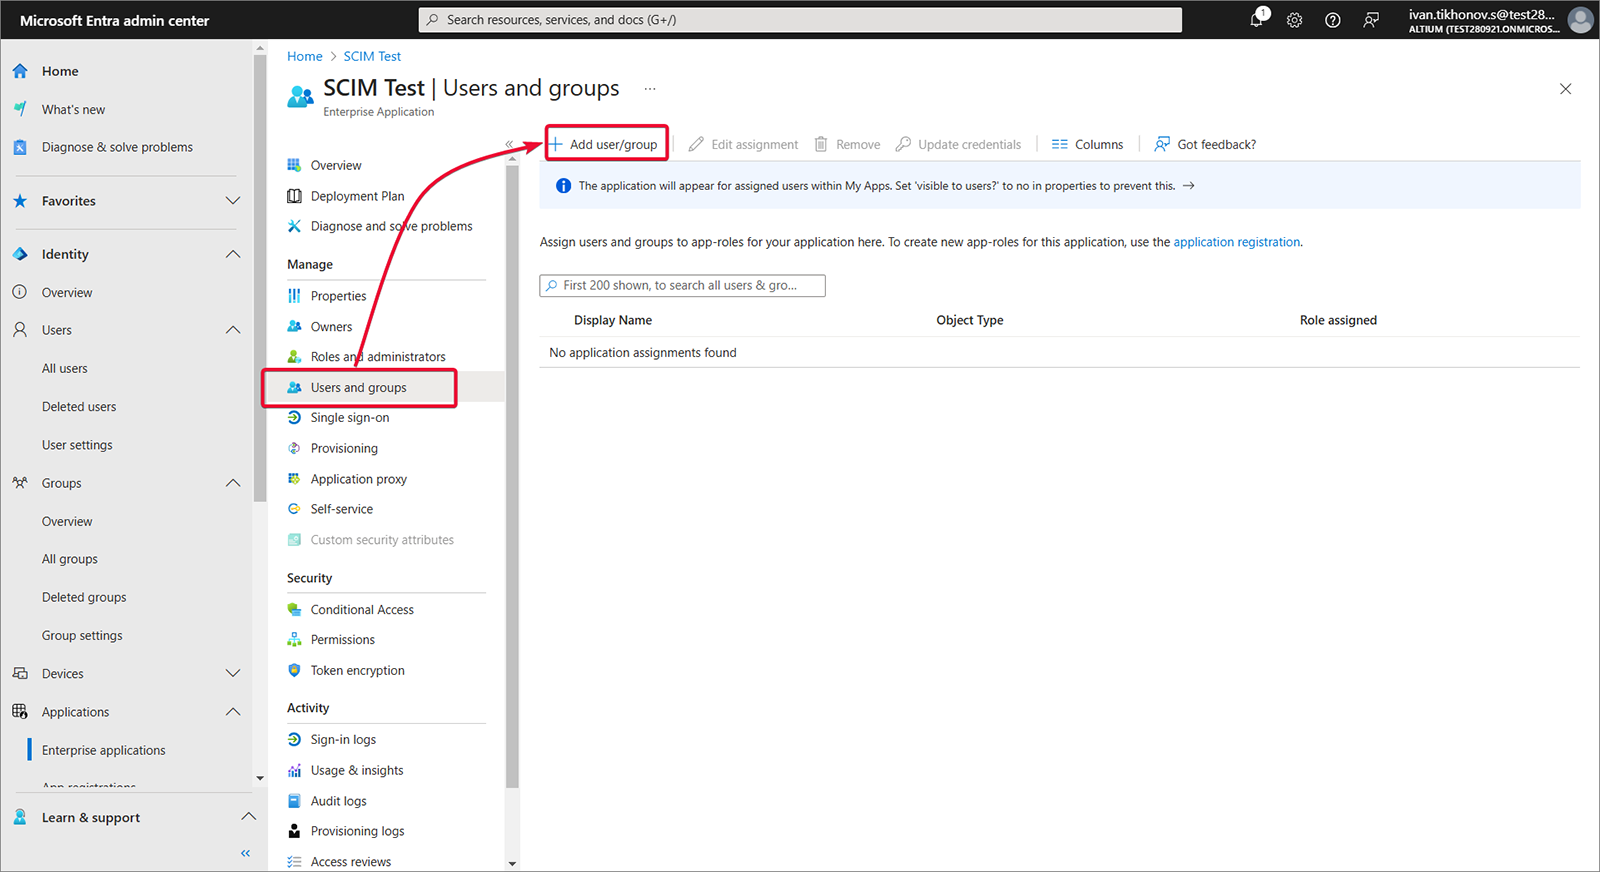
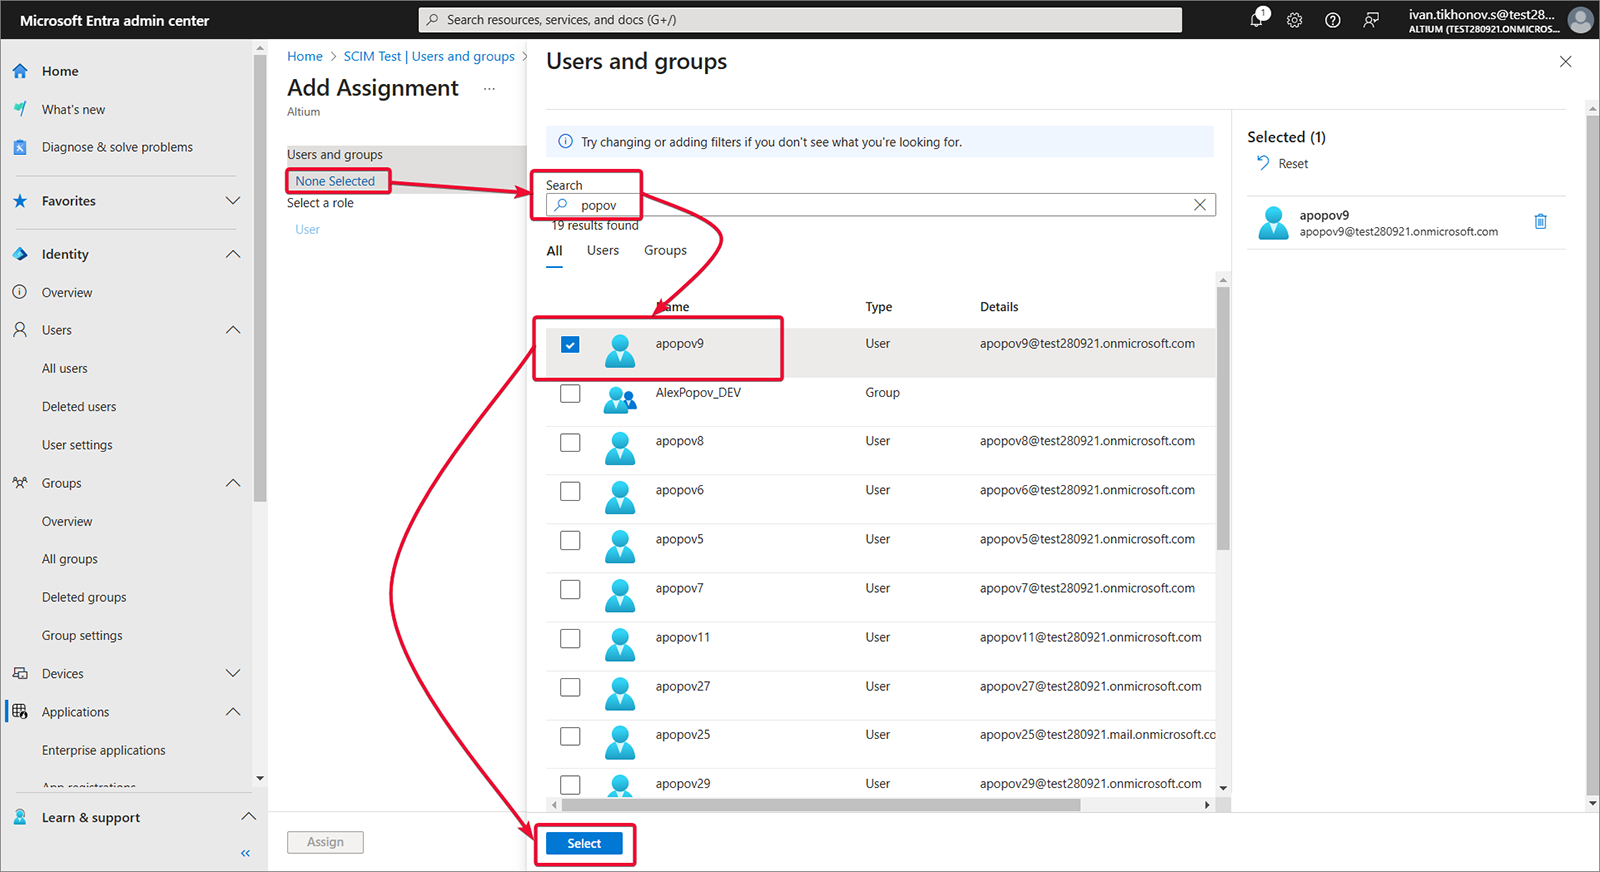
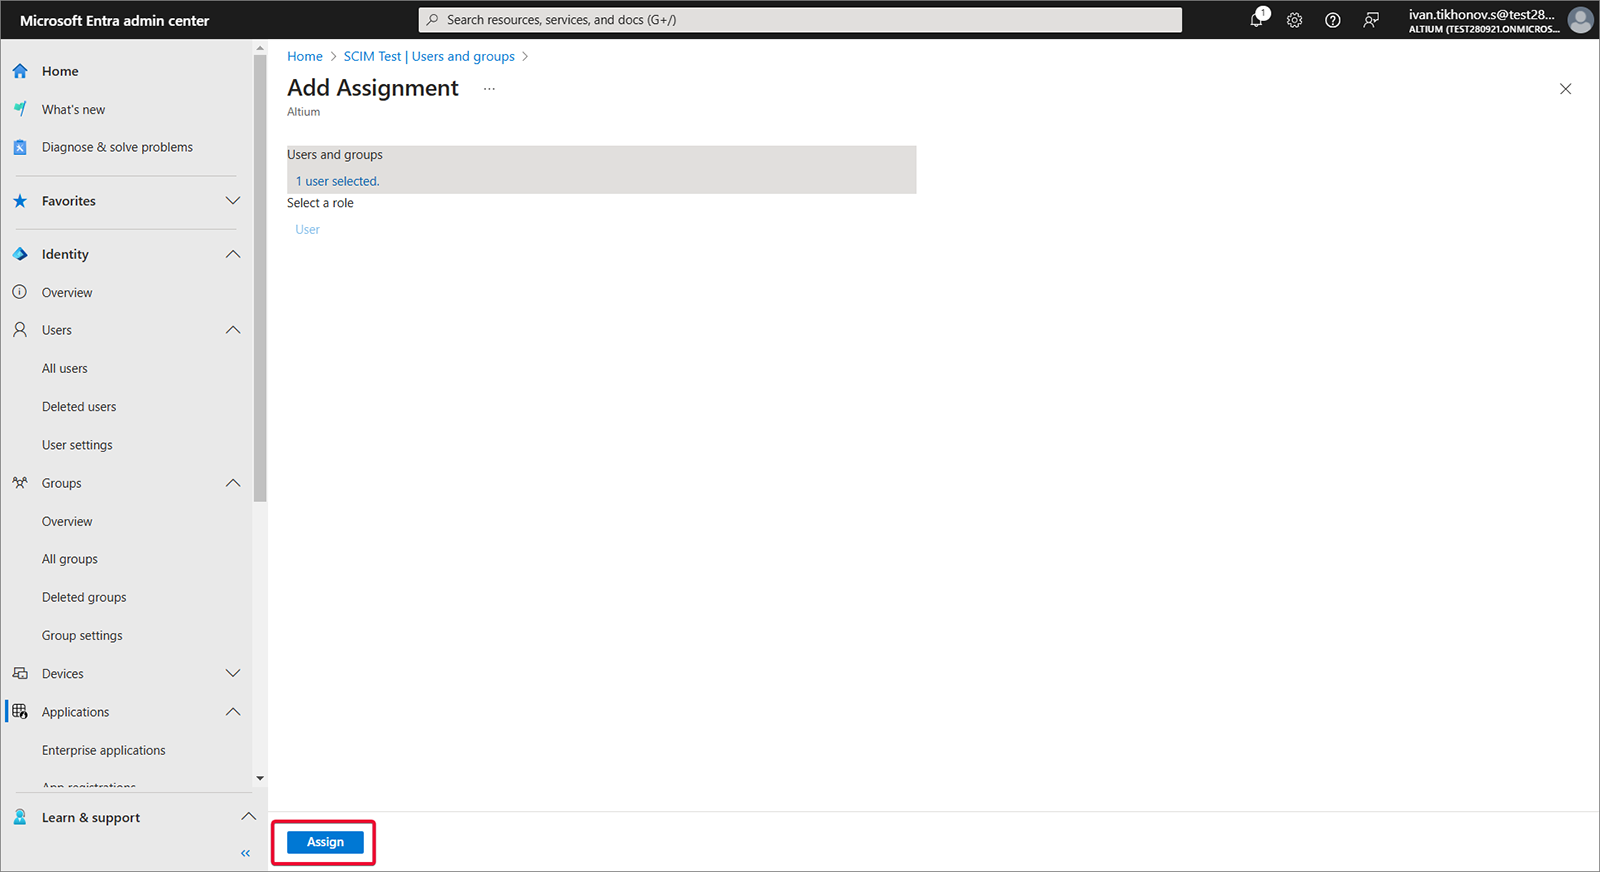
Users and groups을 선택한 다음 Add user/group을 선택합니다.
-
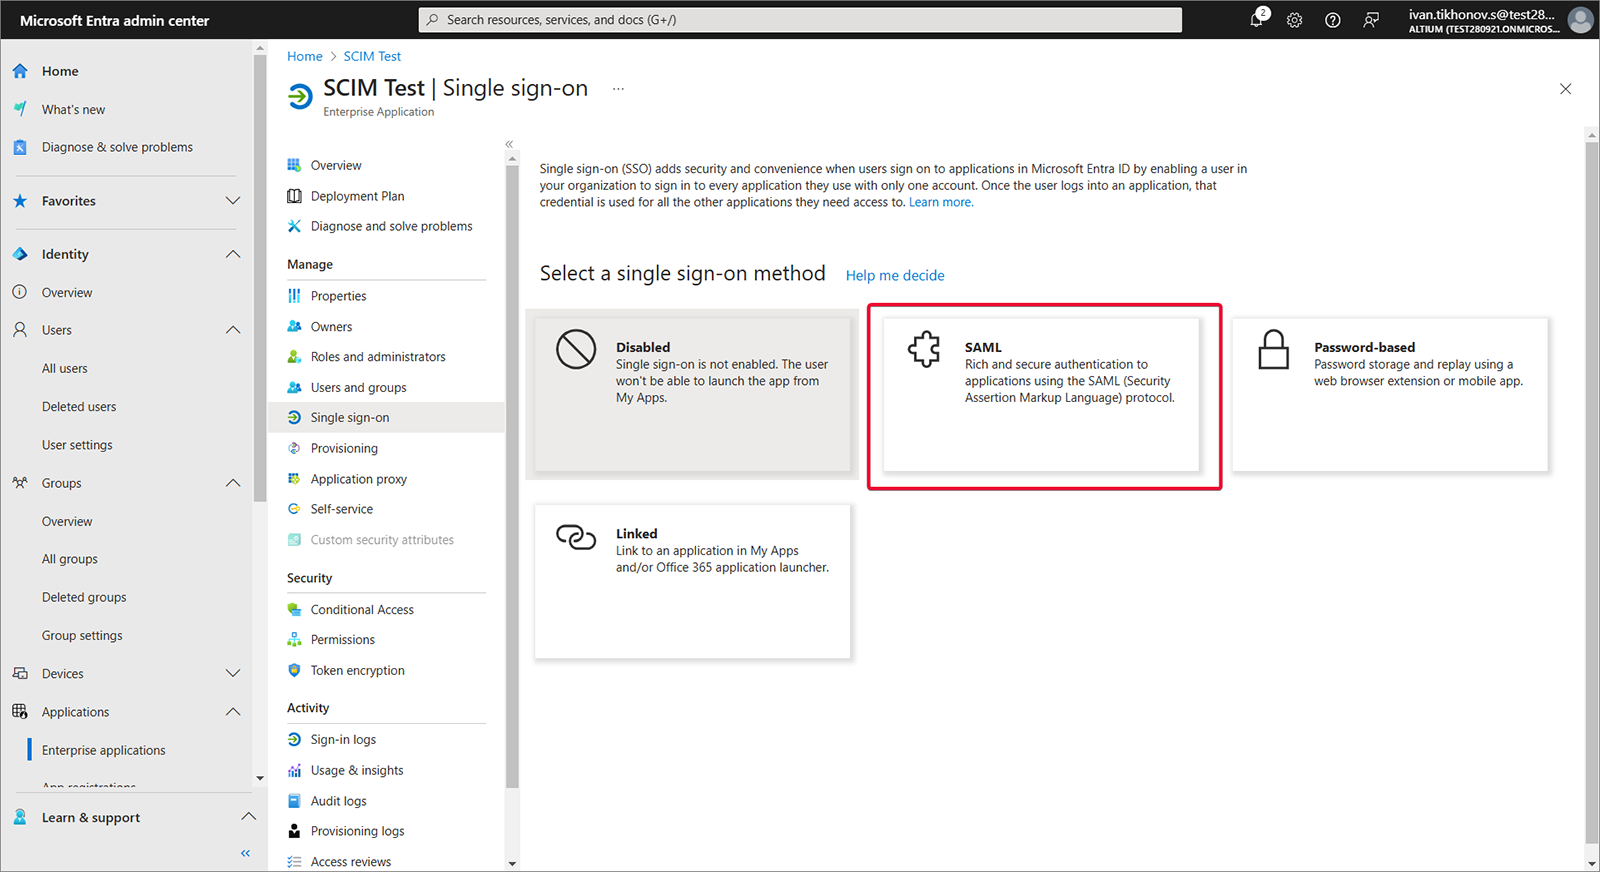
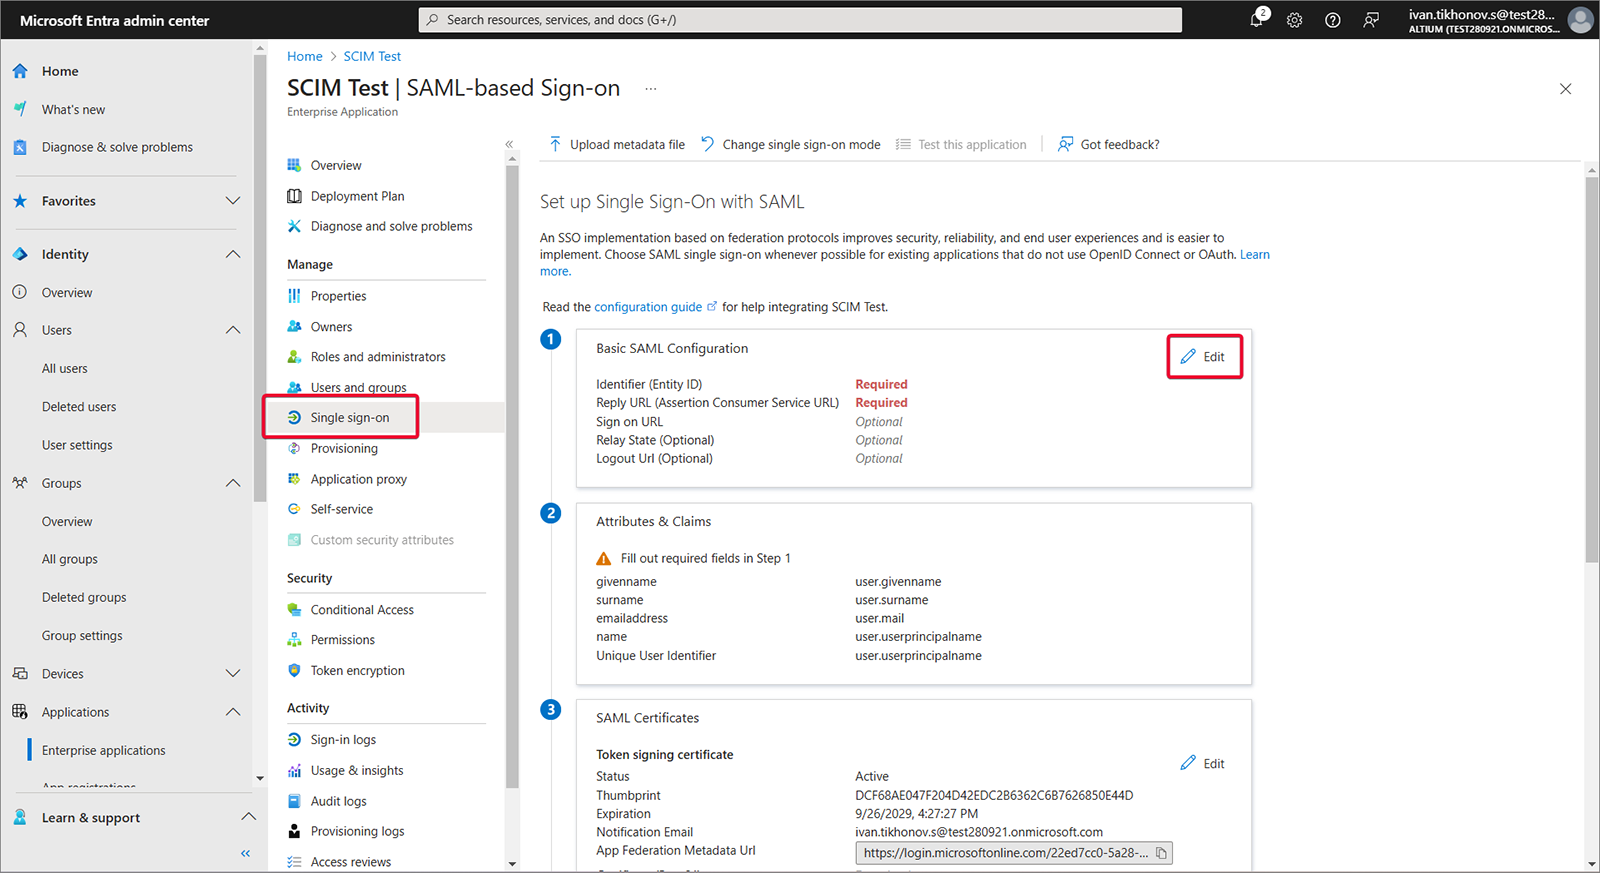
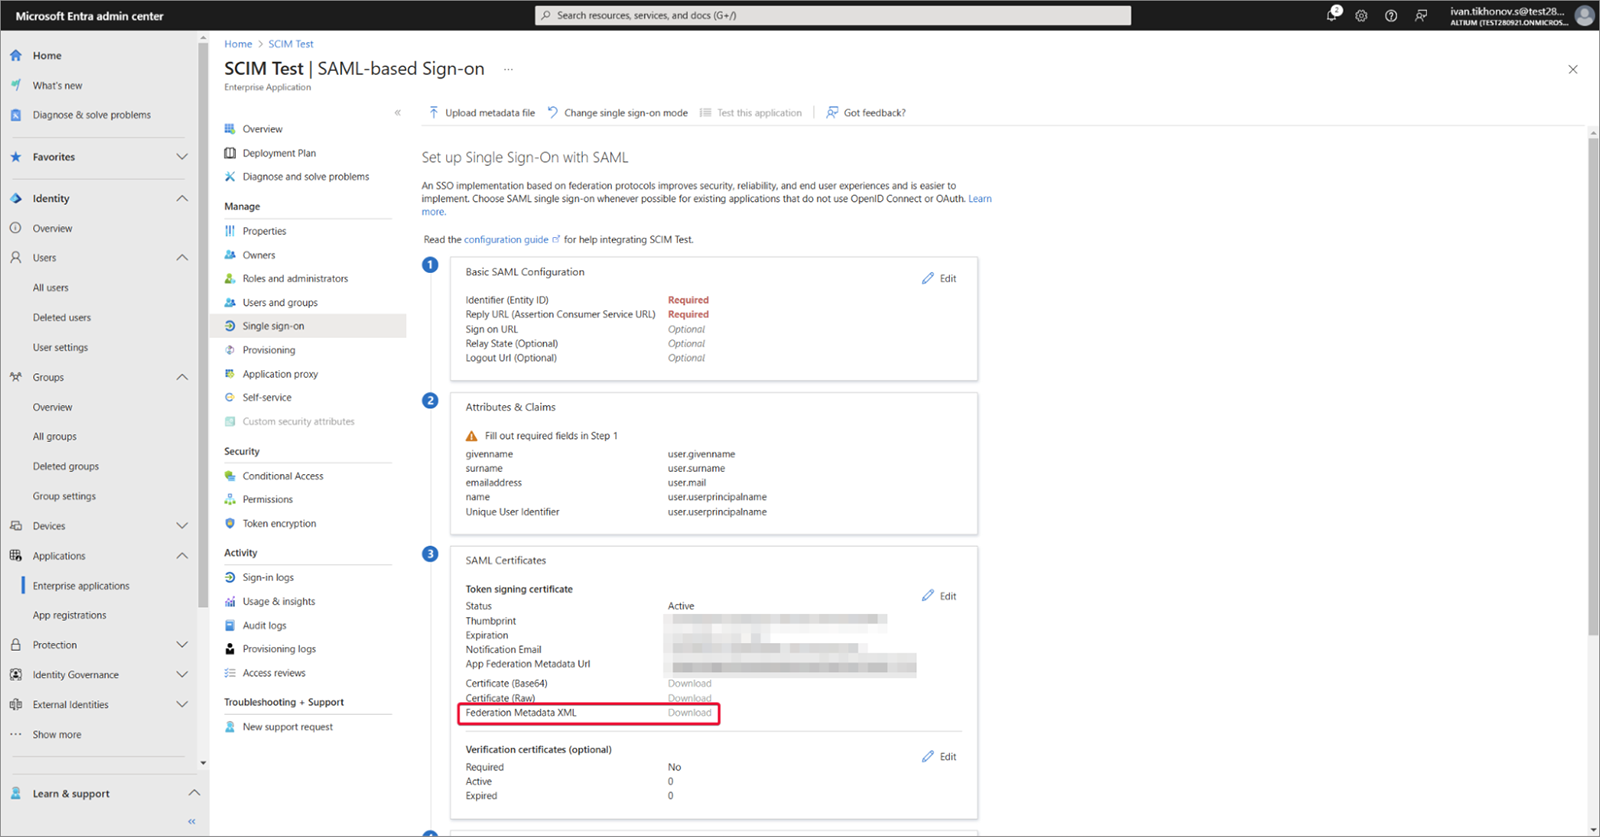
Single sign-on, Step 1, Edit를 차례로 선택합니다.
-
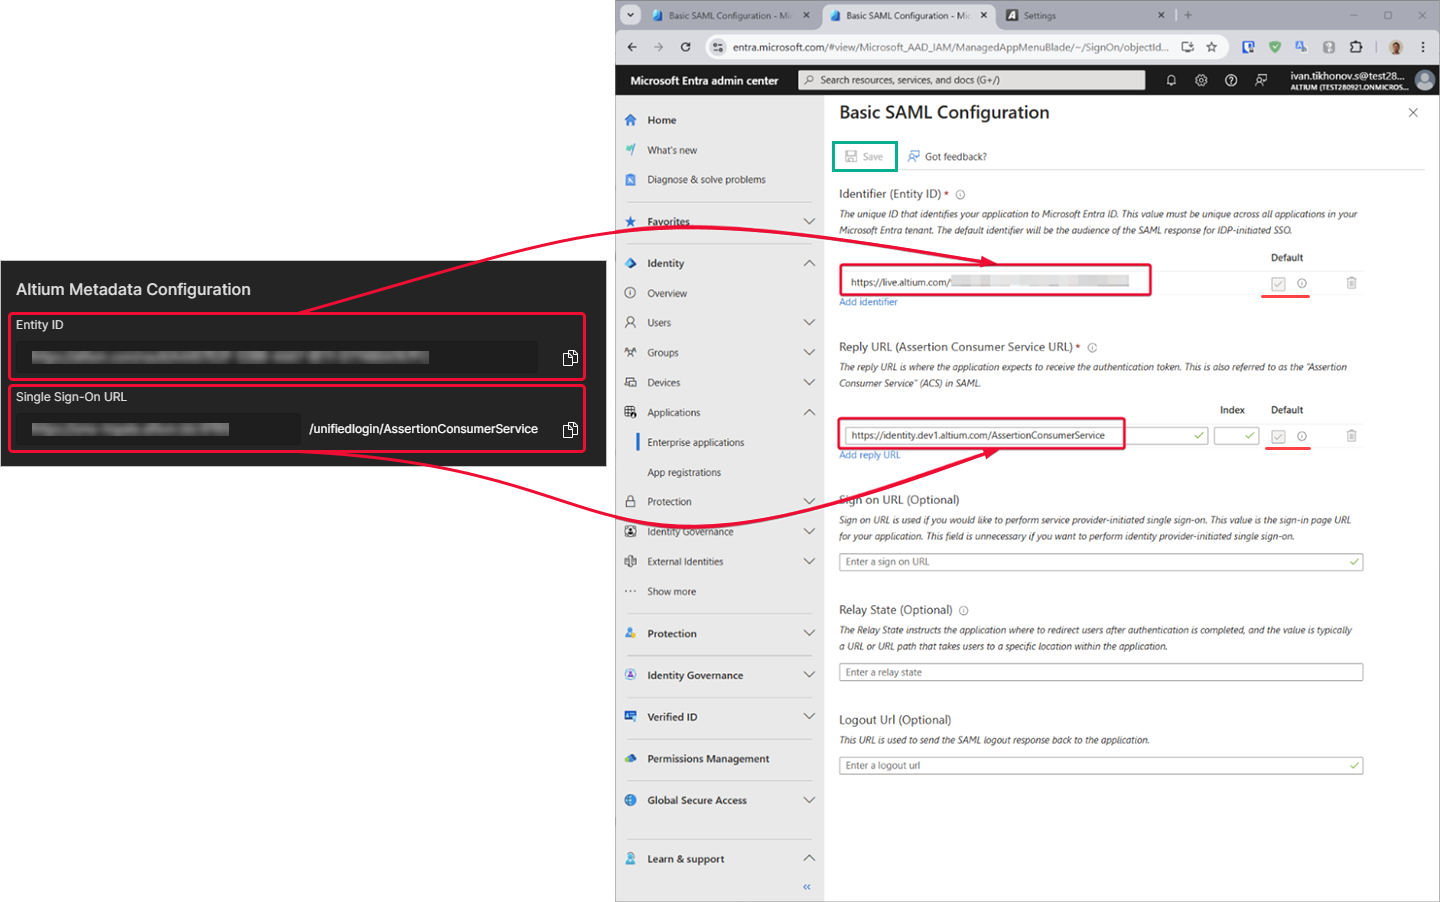
Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에서 Entity ID 및 Single Sign-On URL을 복사(
)합니다. 복사한 문자열을 Microsoft Entra 앱의 SAML Configuration 영역에 있는 Entity ID 및 Assertion Consumer Service URL 필드에 붙여넣습니다. 이 필드의 Default 확인란이 선택되어 있는지 확인한 다음 구성을 저장합니다.
-
생성된 페더레이션 메타데이터 XML을 다운로드합니다.
-
페더레이션 메타데이터 XML을 Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에 업로드한 다음 SAML 통합 연결을 테스트합니다. 위 내용 참조.
아래의 접을 수 있는 섹션을 펼치면 JumpCloud를 ID 공급자로 사용하는 통합 과정의 단계별 예제를 볼 수 있습니다.
JumpCloud와 통합
-
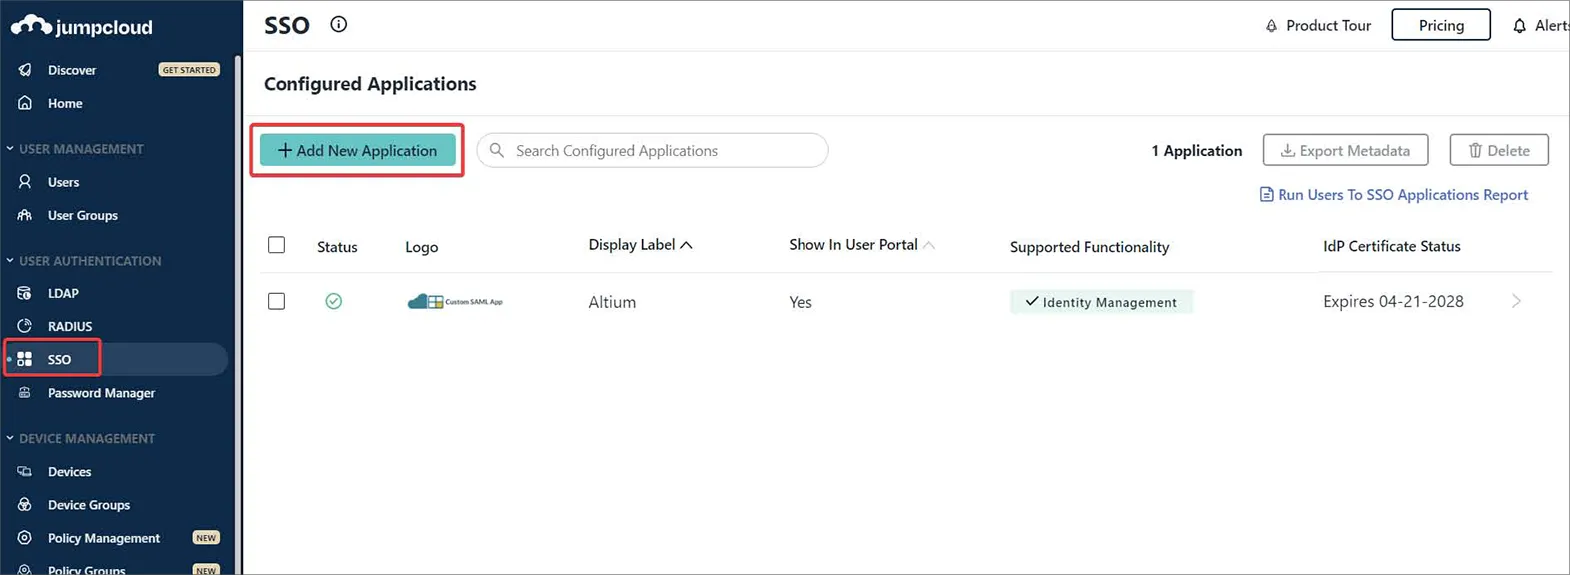
JumpCloud 인터페이스의 탐색 트리에서 SSO을 선택한 다음 SSO 페이지에서 Add New Application 버튼을 선택합니다.
-
구성 창의 검색 필드에 '
saml'을 입력하여 Custom SAML App을 찾은 다음 설치합니다.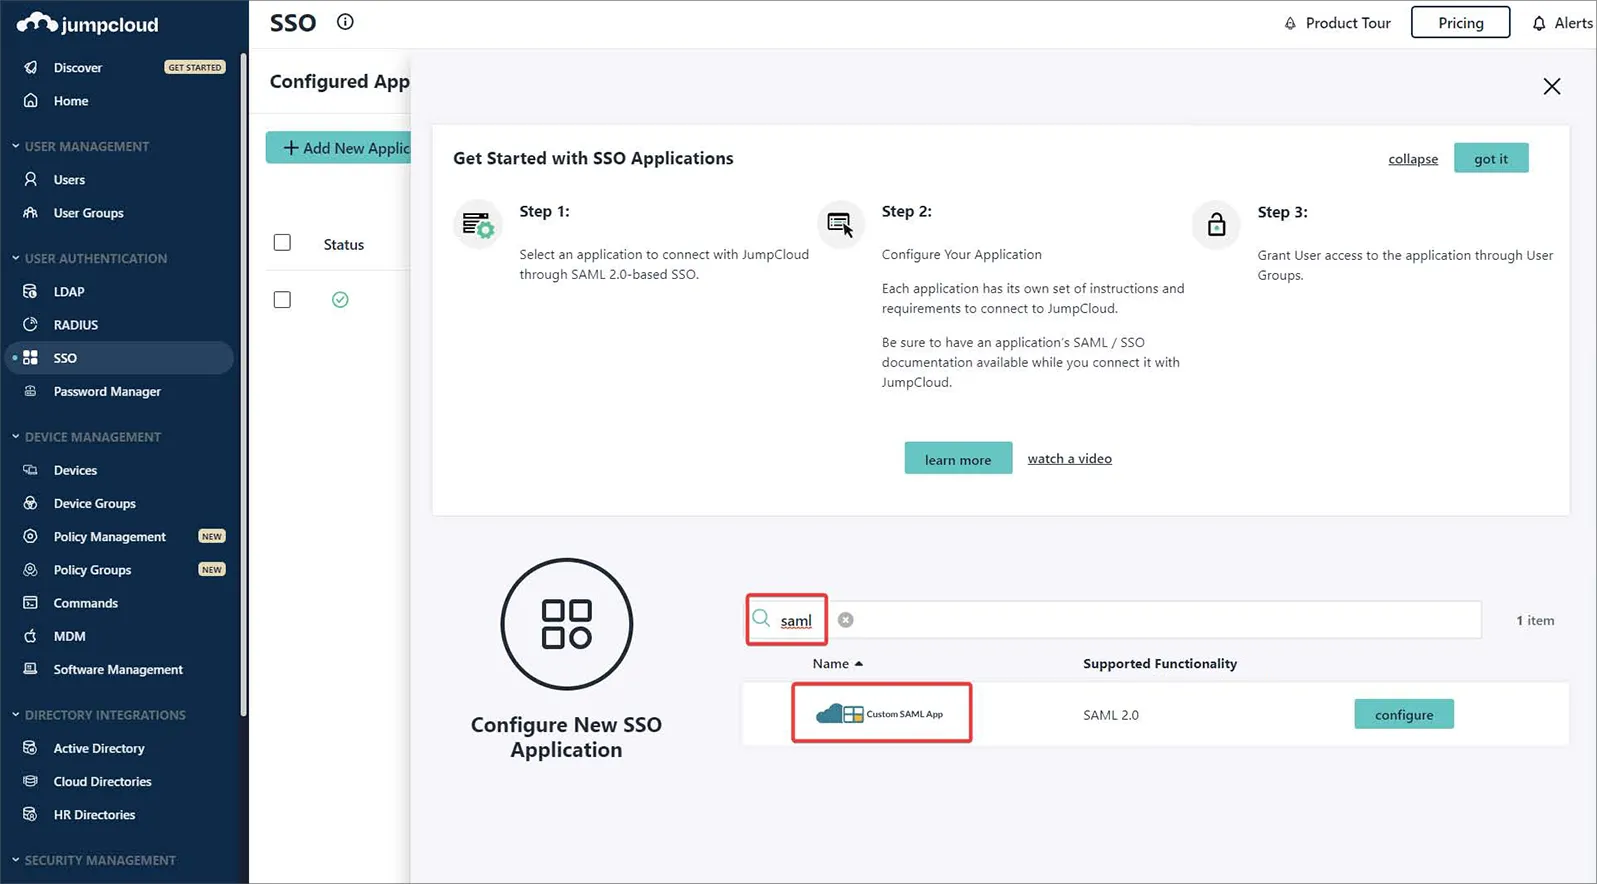
-
Custom SAML App 인스턴스의 이름을 지정합니다. 이 예제에서는
Altium을 레이블로 사용합니다.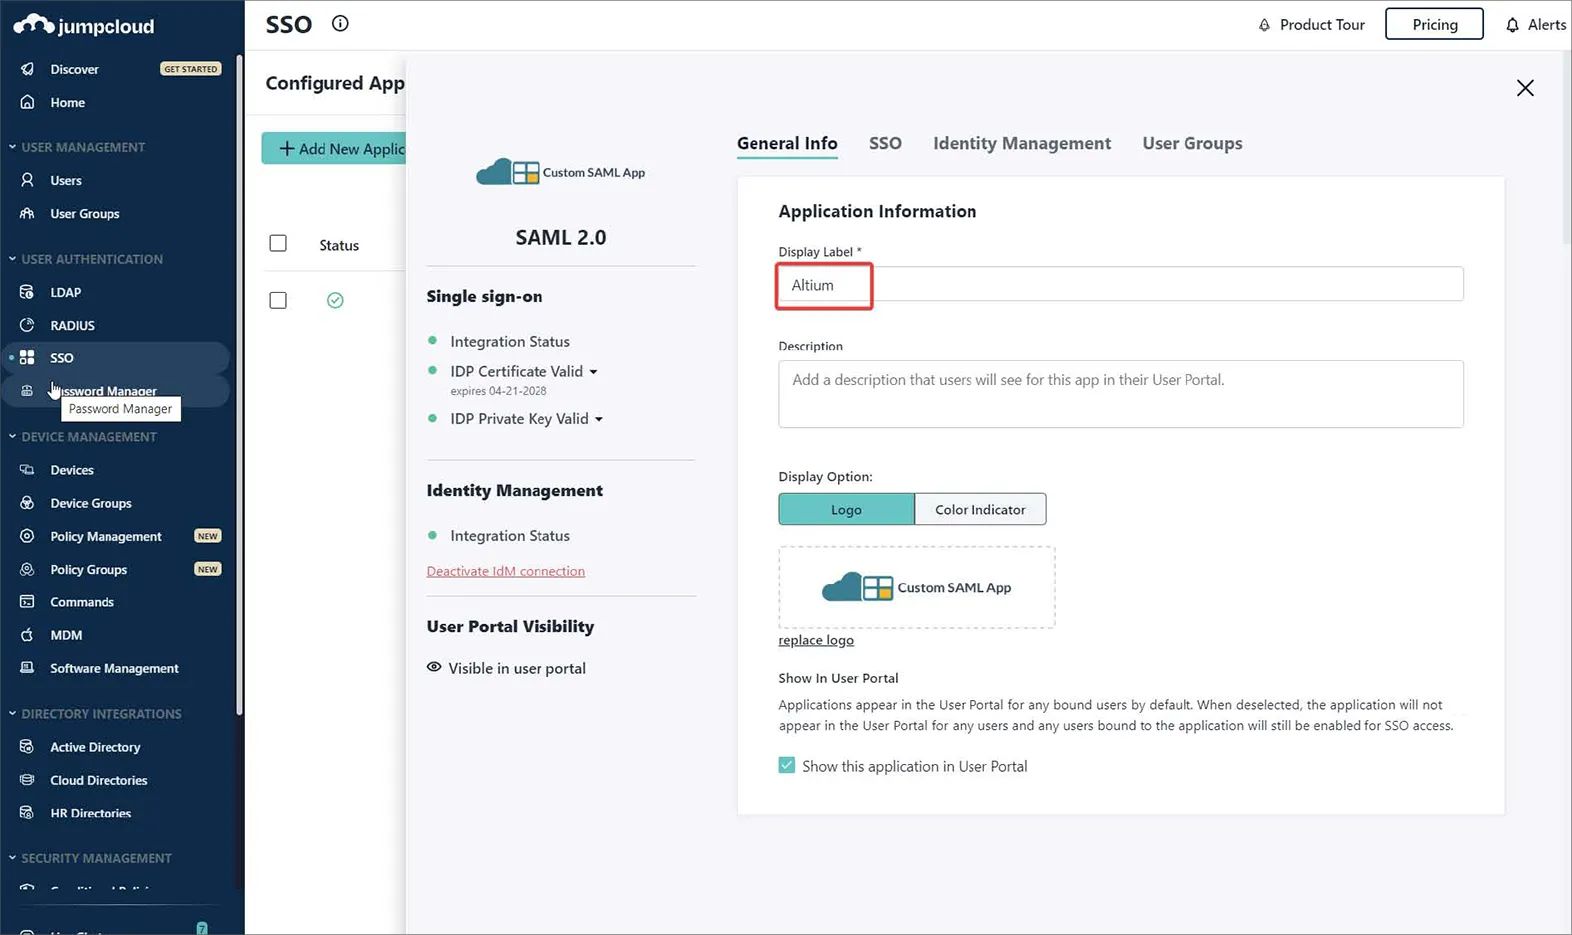
-
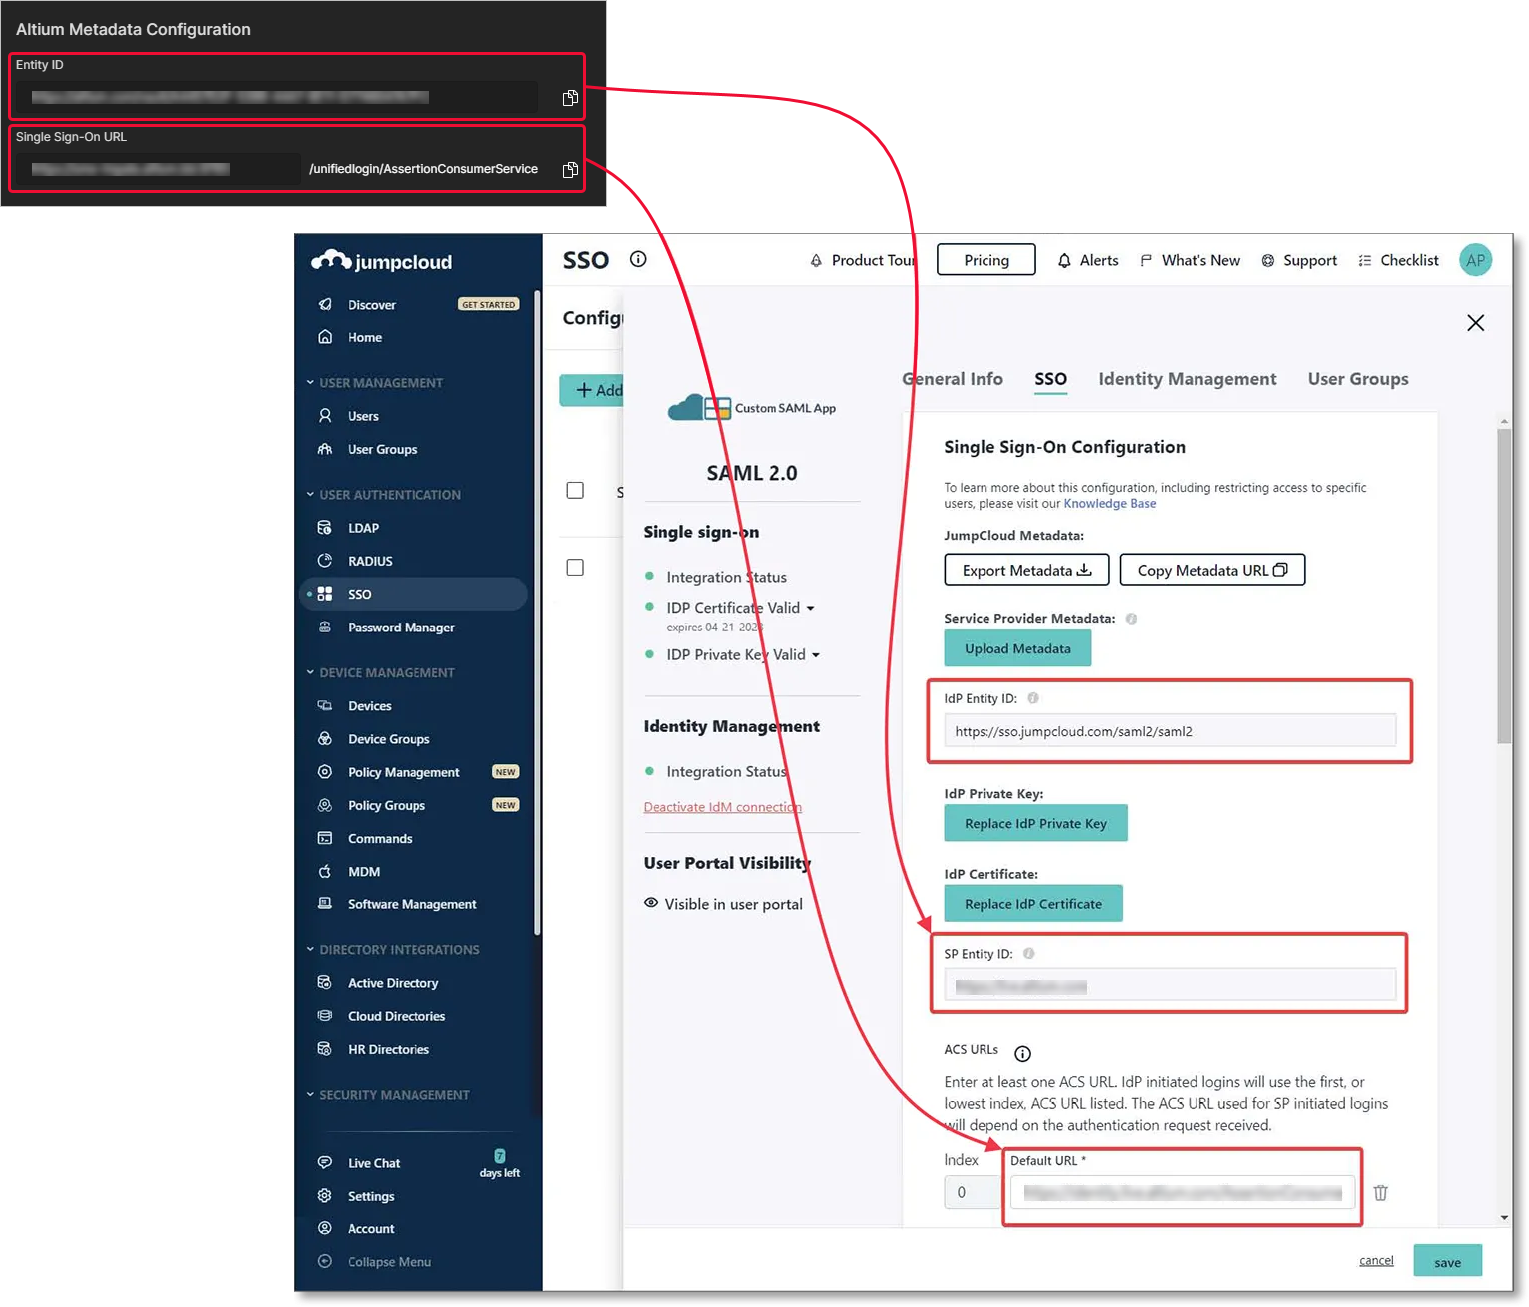
JumpCloud 구성 인터페이스의 SSO 탭으로 전환하고 그림과 같이 Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에 있는 엔터티/URL 설정을 입력합니다.
-
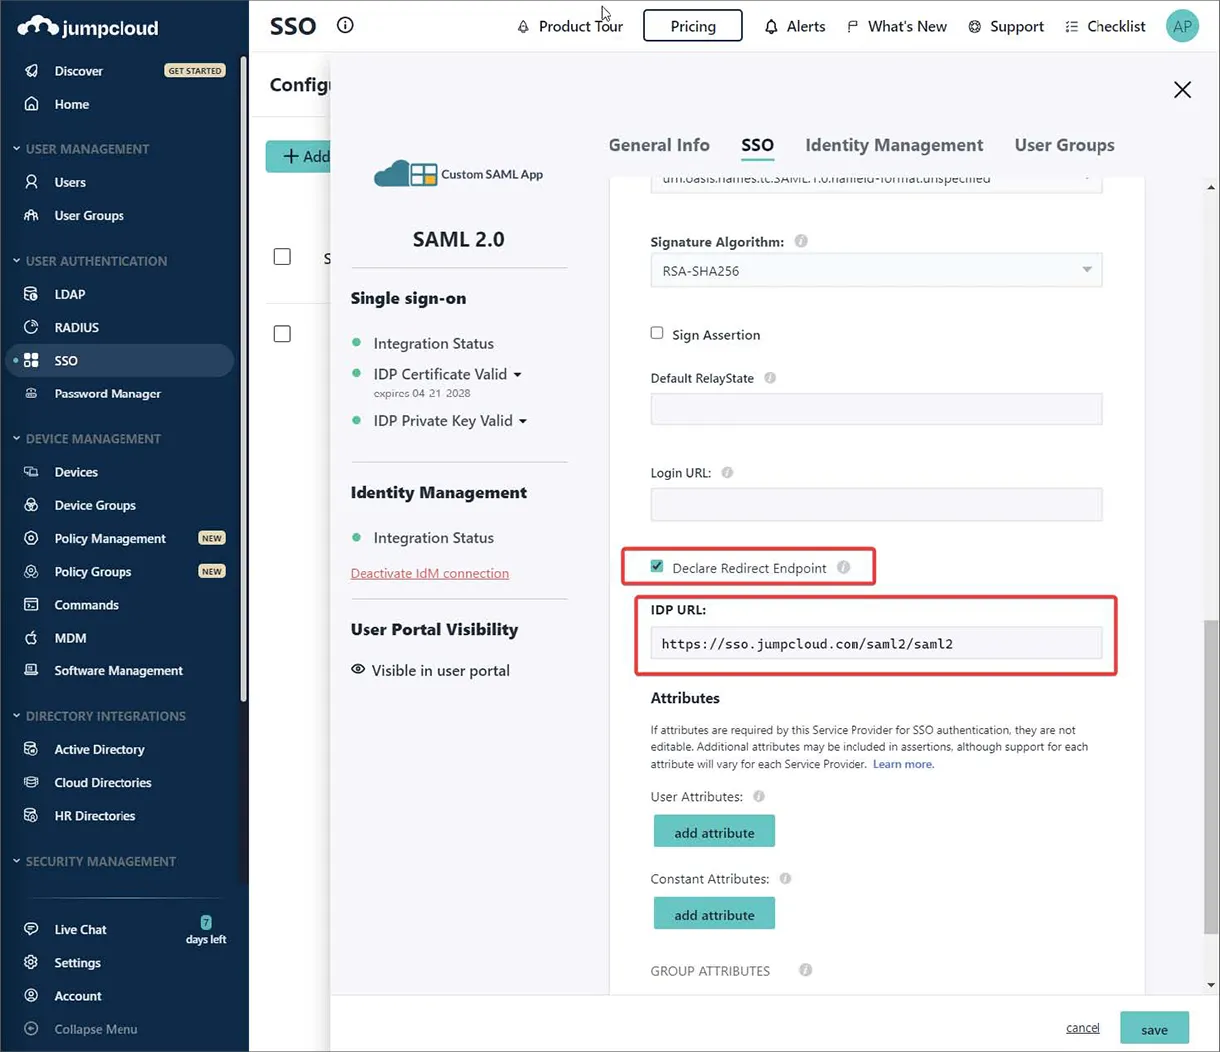
JumpCloud 엔드포인트 IDP URL를 입력하고 Declare Redirect Endpoint 옵션을 활성화합니다.
-
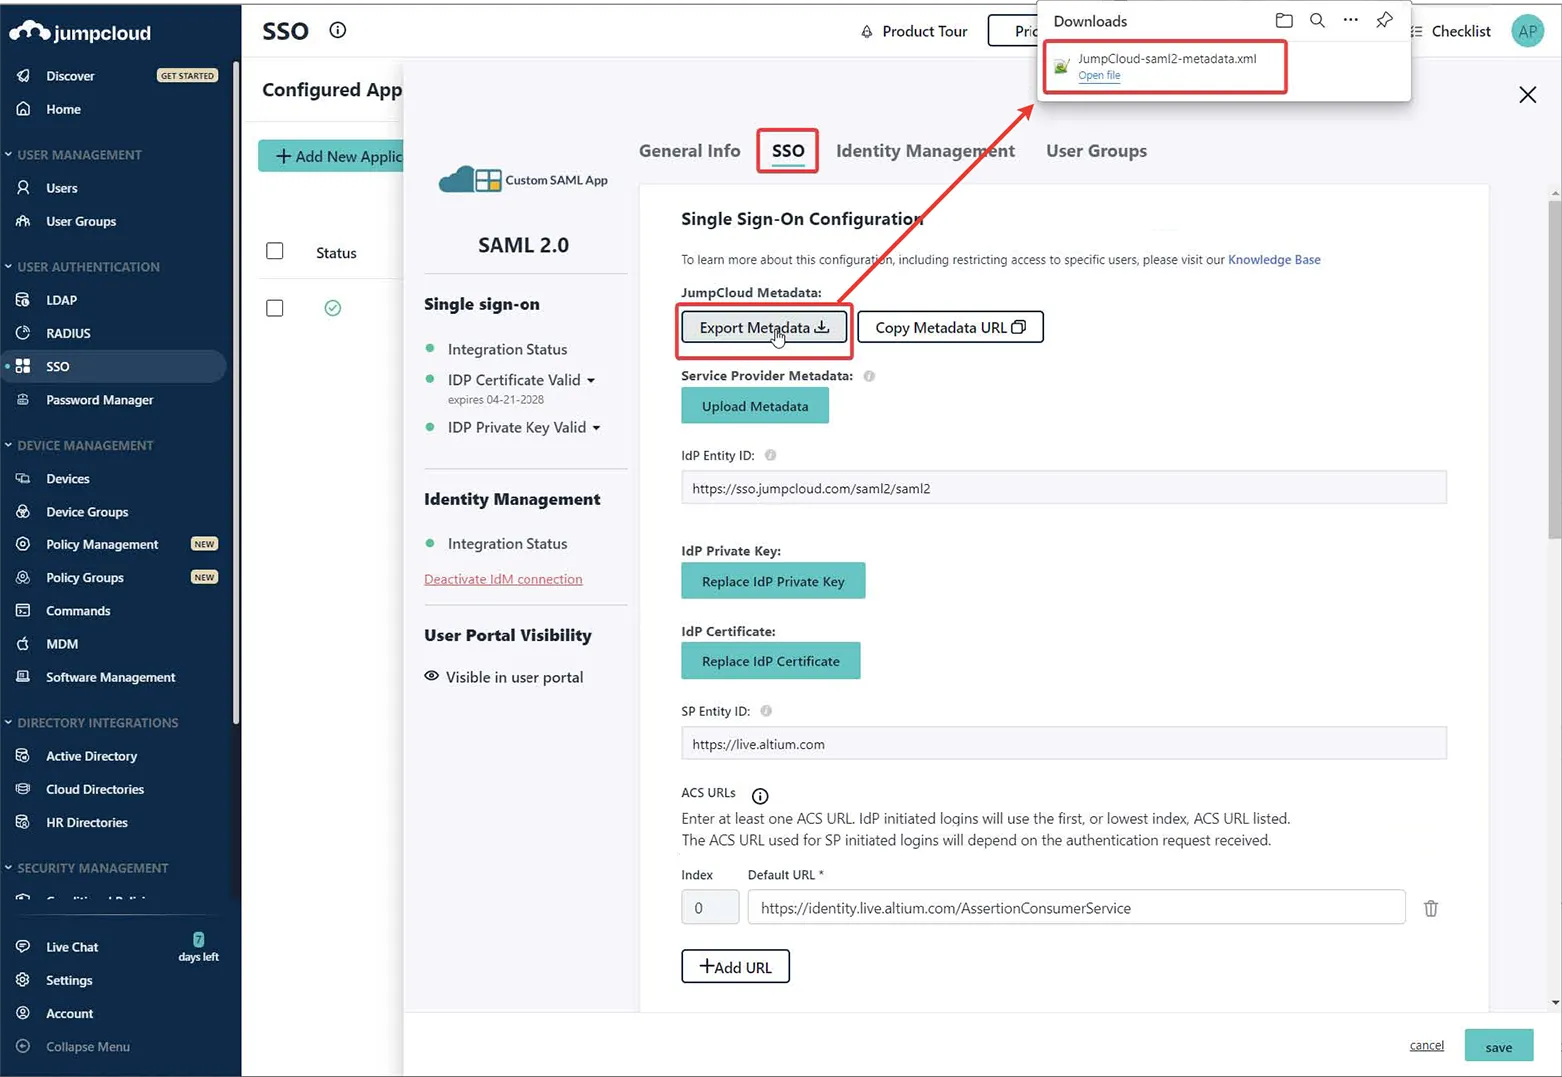
Export Metadata 옵션을 사용하여 생성된 SAML 메타데이터 XML 파일을 다운로드합니다.
-
메타데이터 XML 파일을 Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에 업로드한 다음 SAML 통합 연결을 테스트합니다. 위 내용 참조.
아래의 접을 수 있는 섹션을 펼치면 Microsoft Administrative Domain Federated Services(AD FS)를 ID 공급자로 사용하는 통합 과정의 단계별 예제를 볼 수 있습니다.
Microsoft AD FS와 통합
-
AD FS Management 애플리케이션(일반적으로 Start → Windows Administrative Tools → AD FS Management)을 엽니다.
-
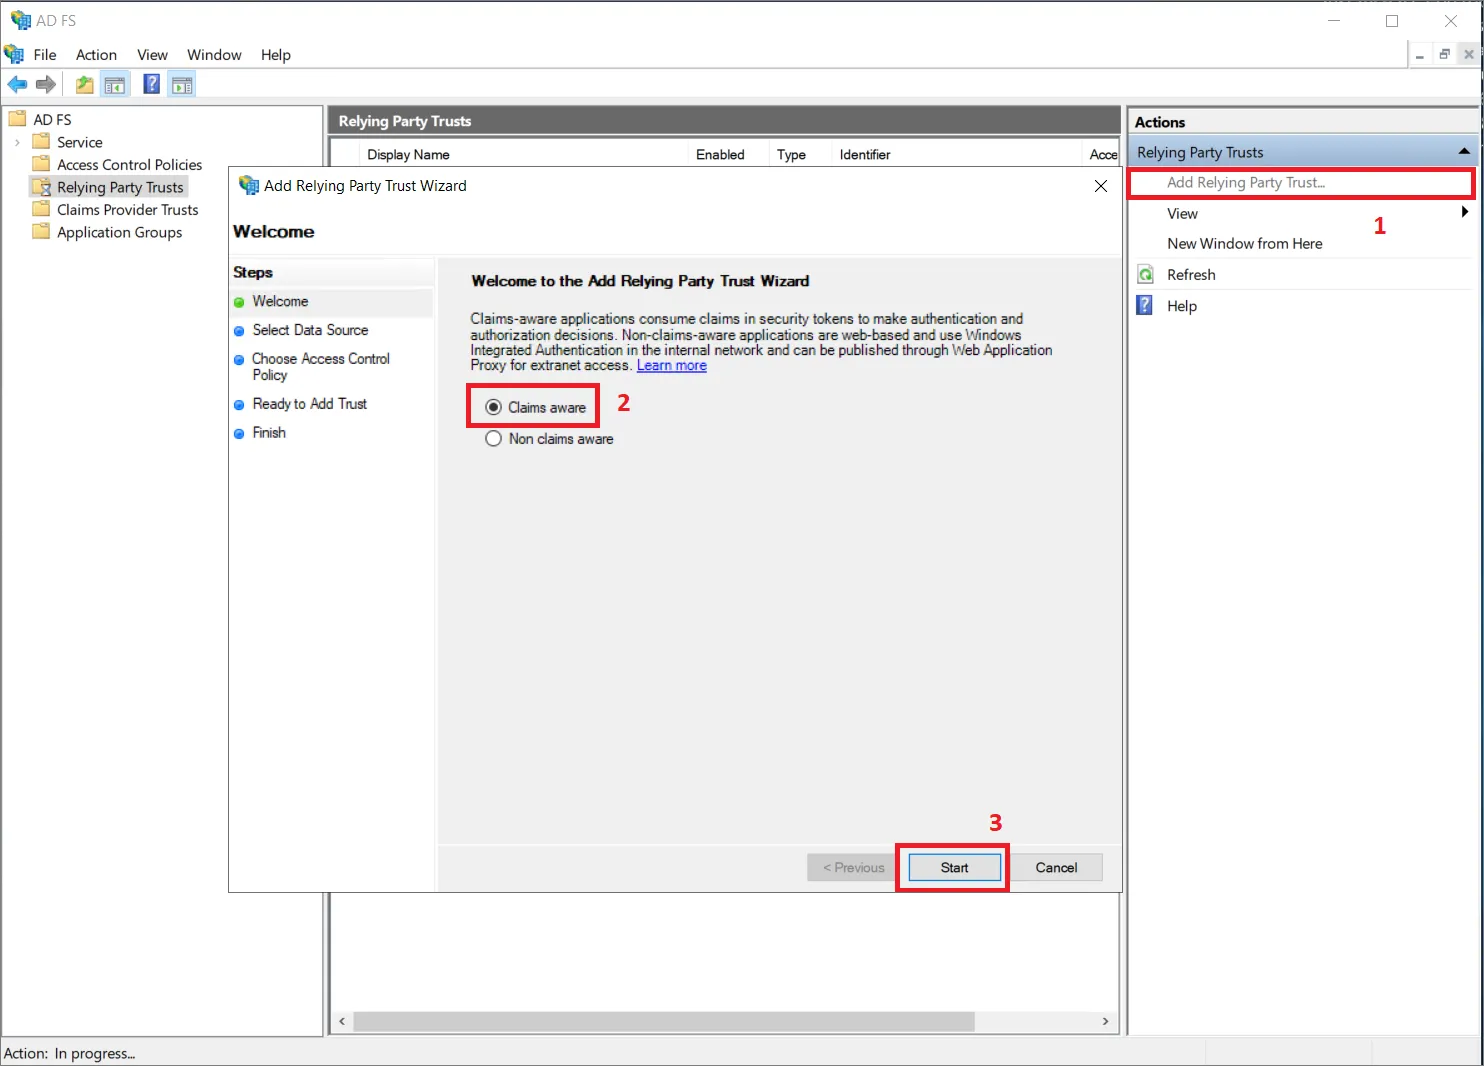
Relying Party Trusts으로 이동하고 Add Relying Party Trust... 옵션을 클릭합니다(1).
-
팝업 창에서 Claims aware을 선택했는지 확인하고(2) Start을 클릭합니다(3).
-
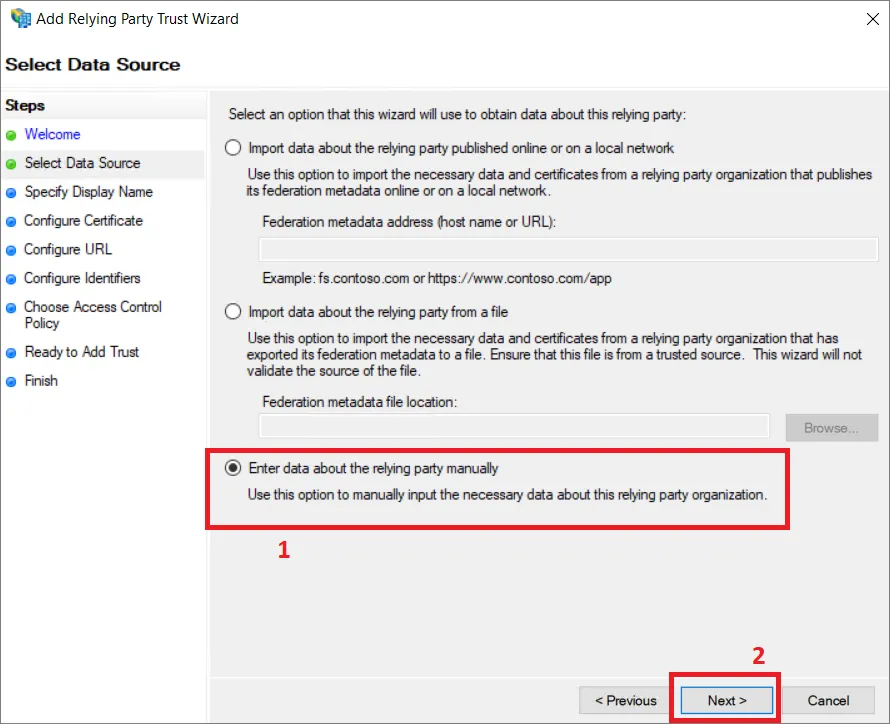
Select Data Source 단계에서 Enter data about the relying party manually을 선택하고(1) Next을 클릭합니다(2).
-
트러스트의 표시 이름을 입력합니다. 이 예제에서는 표시 이름으로
AltiumLive을 사용합니다.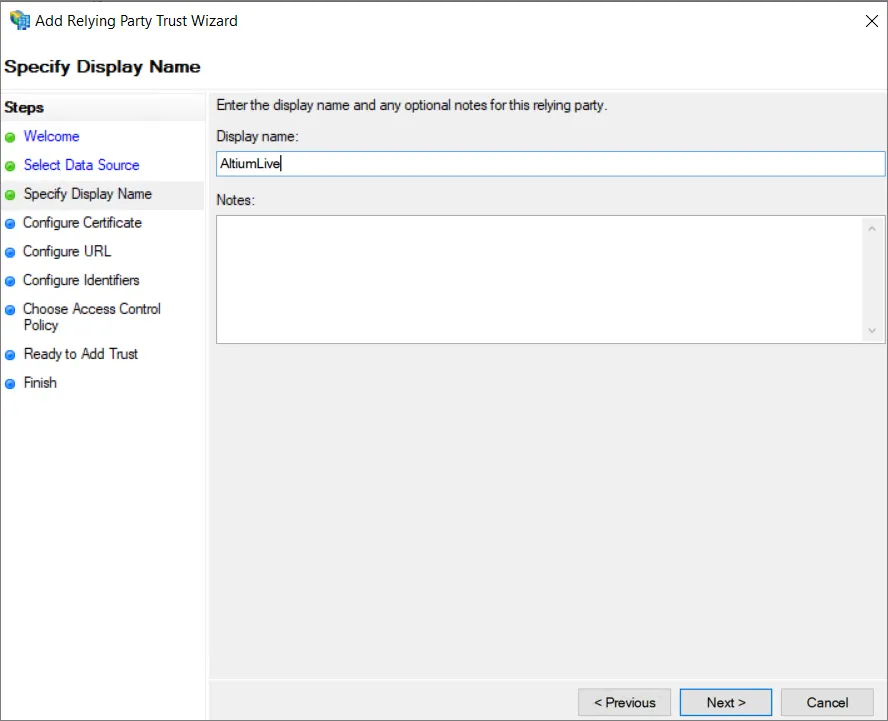
-
보안 구성에 따라 선택 사항인 토큰 암호화 인증서를 지정할 수 있습니다. 이 가이드에서는 사용하지 않습니다.
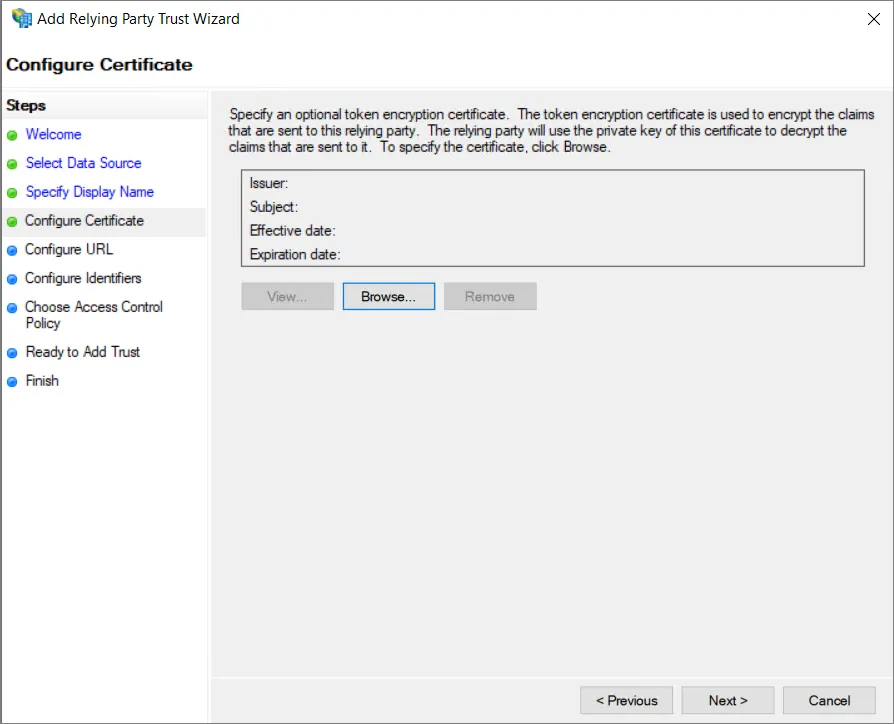
-
Configure URL 단계에서 Enable support for the SAML 2.0 WebSSO protocol 옵션을 선택했는지 확인하고(1), Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에서 복사한 Single Sign-On URL을 Relying party SAML 2.0 SSO service URL: 필드에 입력합니다(2). Next을 클릭합니다(3).
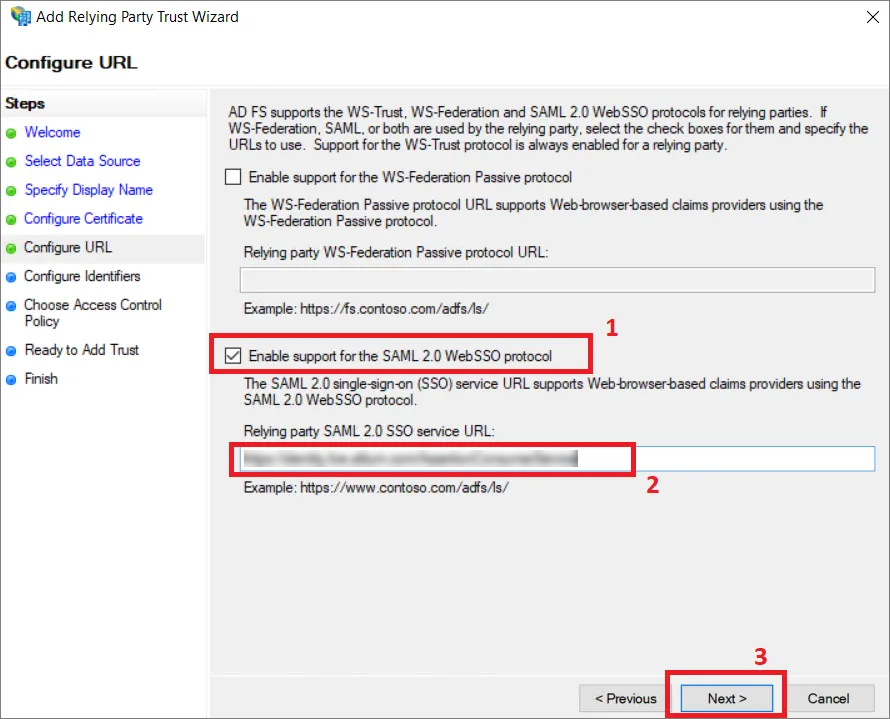
-
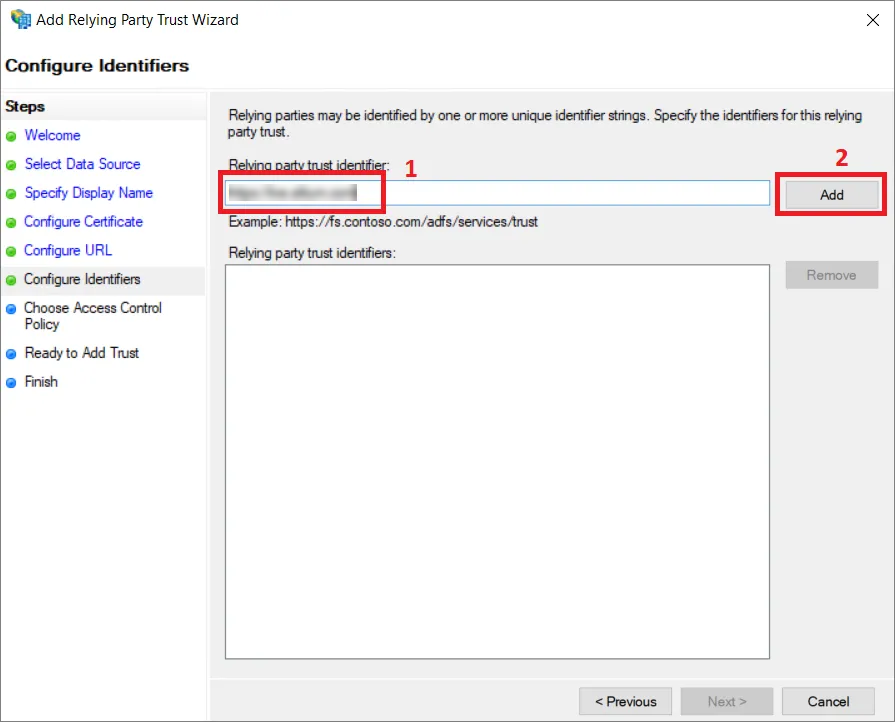
Configure Identifiers 단계에서 이 트러스트의 식별자를 입력 필드에 입력합니다(1). 식별자는 Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에 있는 Altium Metadata Configuration 영역의 Entity ID 항목에서 가져와야 합니다. 반드시 Add 버튼을 클릭합니다(2).
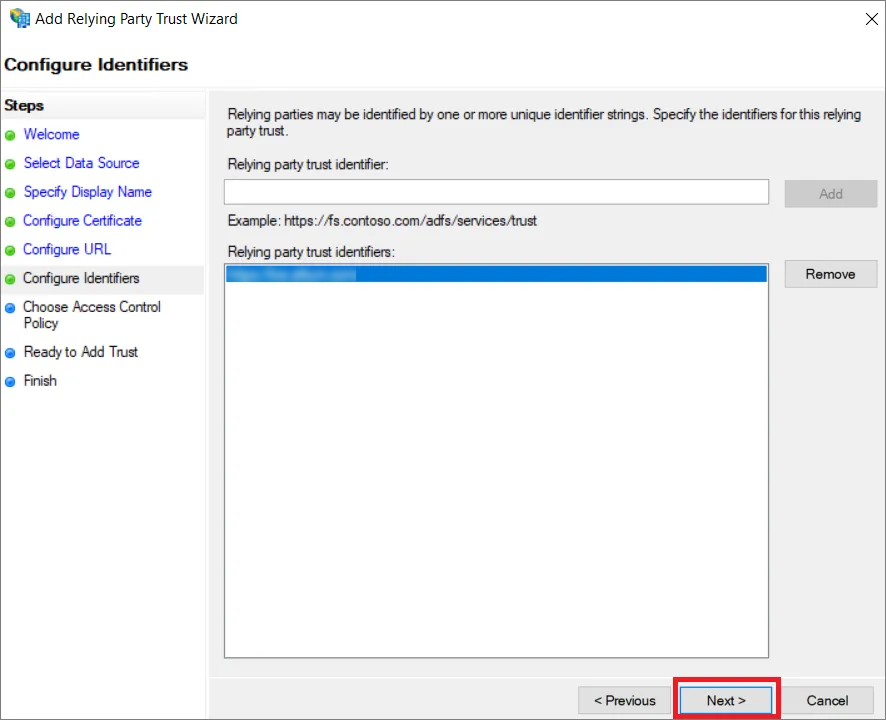
결과는 다음과 같아야 합니다. Next을 클릭합니다.
-
보안 구성에 따라 다음 단계에서 선택 사항인 액세스 제어 정책을 선택할 수 있습니다. 이 예제에서는 추가 정책을 선택하지 않고
Permit everyone옵션으로 계속 진행합니다.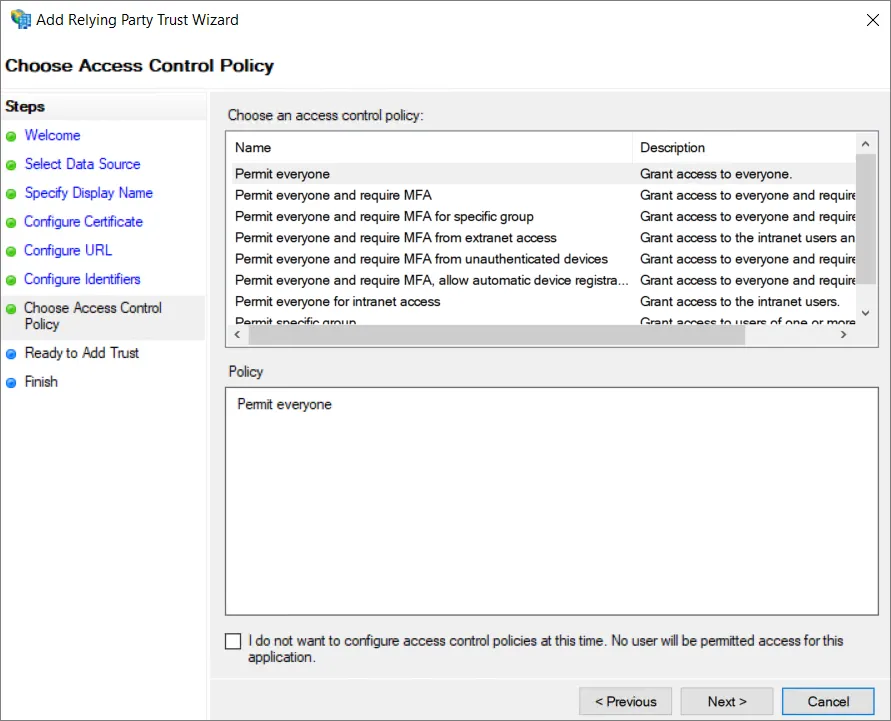
-
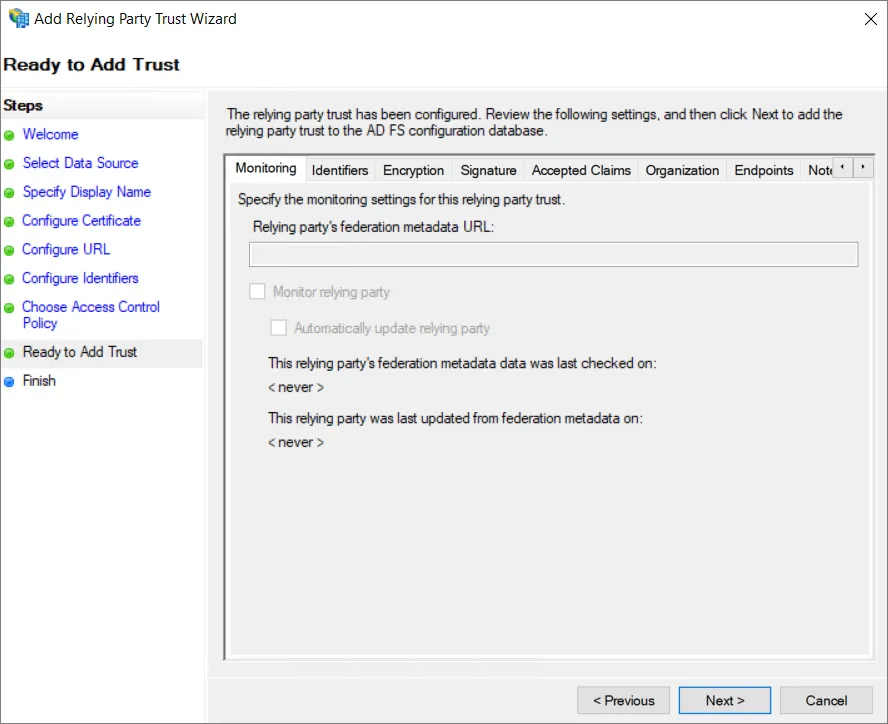
구성을 검토하고 Next을 선택합니다.
-
트러스트를 설정하는 동안에는 일부 설정을 사용할 수 없습니다.
SHA-1를 보안 해시 알고리즘으로 사용할 수 있도록 방금 추가한 Relying Party Trust의 이름을 마우스 오른쪽 버튼으로 클릭하고 Properties을 선택합니다.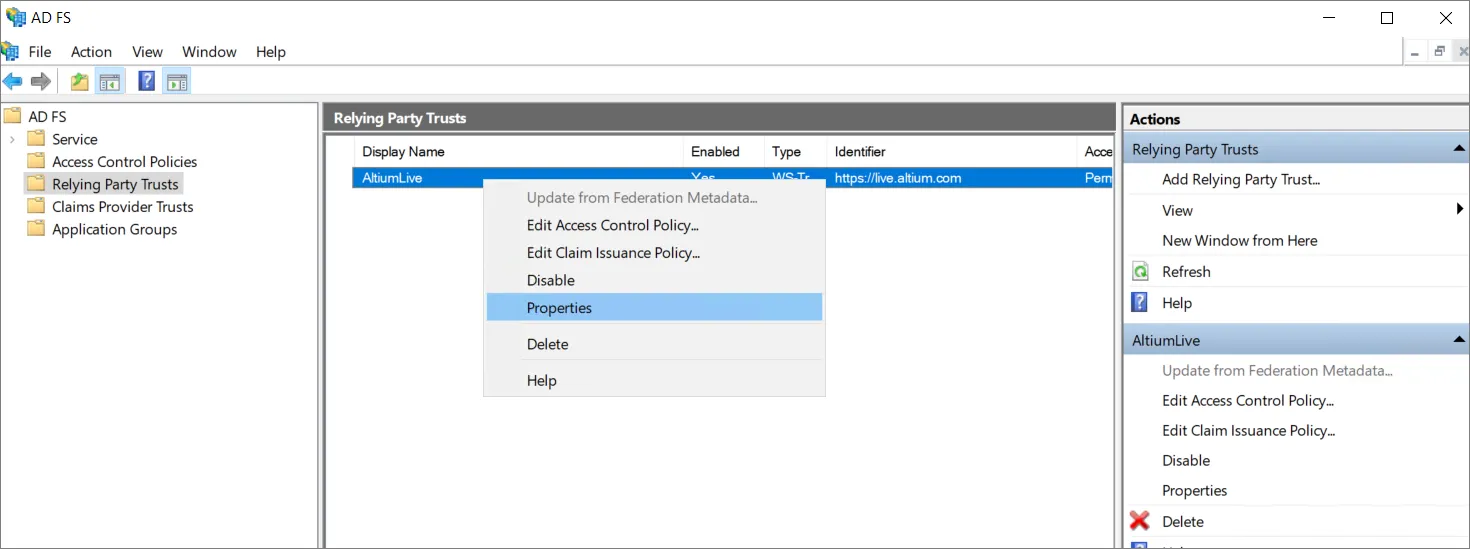
-
속성 창에서 Advanced 탭을 선택하고(1)
SHA-1을 보안 해시 알고리즘으로 설정합니다(2). OK을 클릭하여 변경 사항을 저장합니다.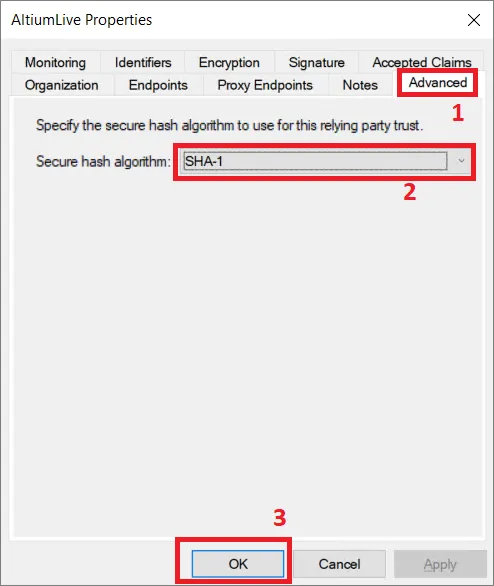
-
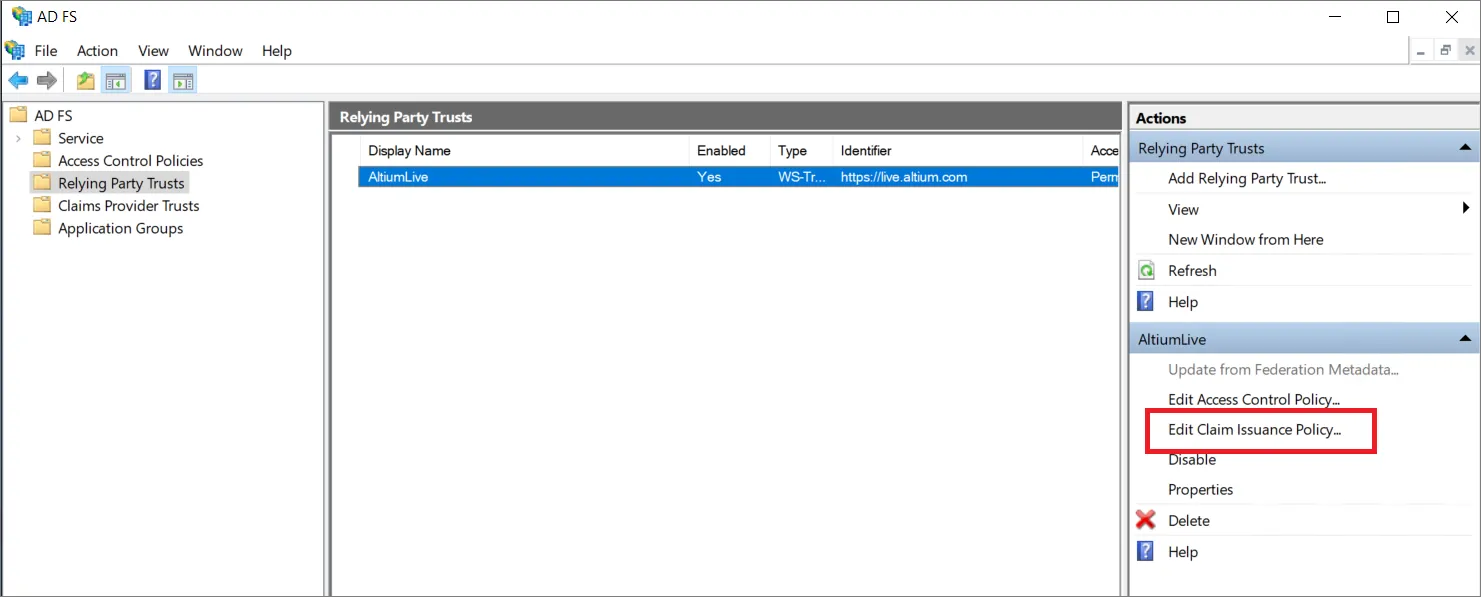
AD FS 관리 창으로 돌아가 추가한 신뢰 당사자 트러스트를 선택하고 Edit Claim Issuance Policy... 옵션을 선택합니다.
-
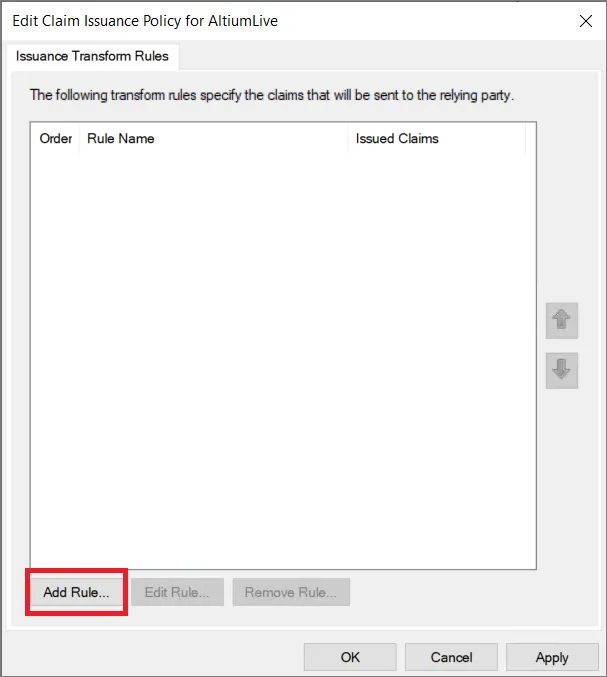
Edit Claim Issuance Policy 창에서 선택합니다. Add Rule...
-
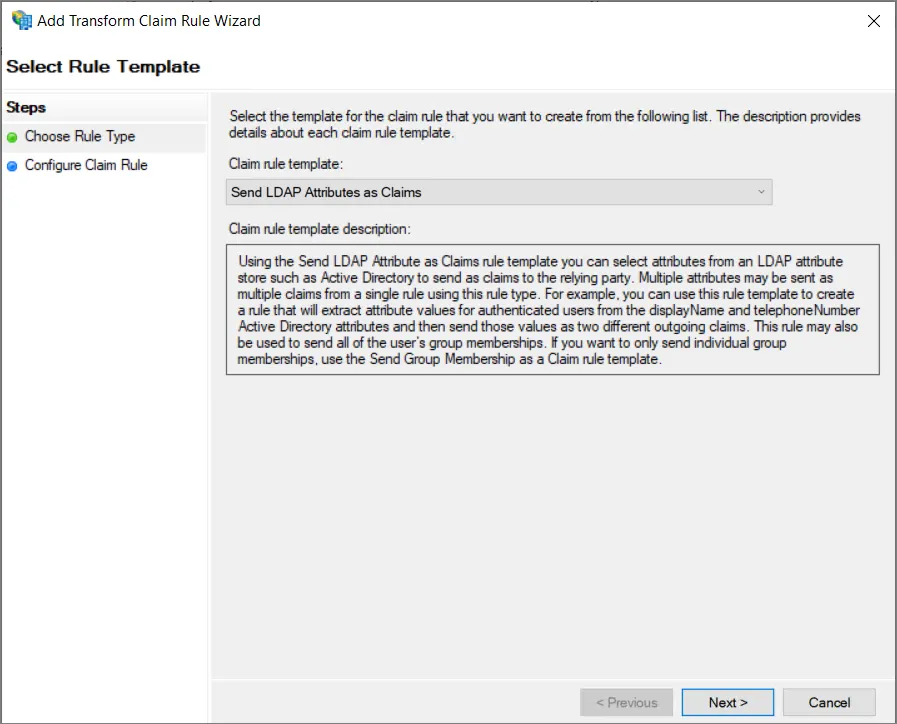
마법사의 Choose Rule Type 단계에서 Send LDAP Attributes as Claims이 선택되어 있는지 확인한 다음 Next을 클릭합니다.
-
Claim rule name(1)을 입력하고, Attribute store(2)로
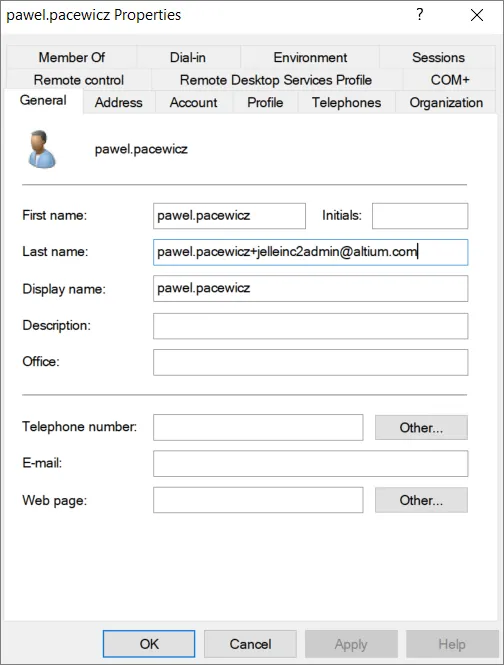
Active Directory을 선택한 다음, Enterprise Server 사용자의 사용자 이름이 포함된 ID에서 LDAP Attribute(3)을 선택합니다. 이 특성은 Outgoing Claim Type(3)에서 Name ID에 매핑되어야 합니다. Finish(4)을 클릭합니다.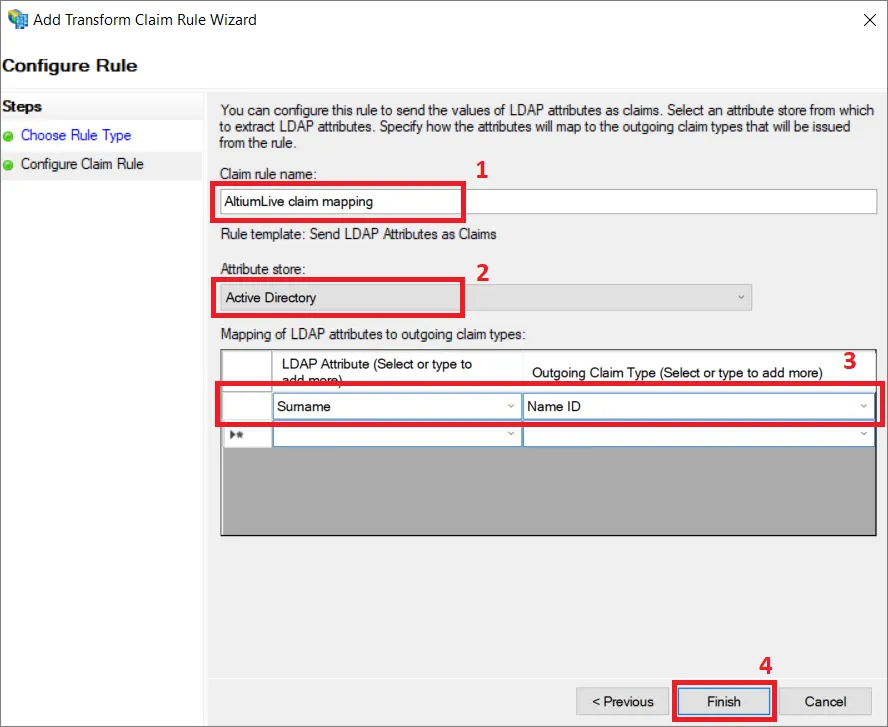
-
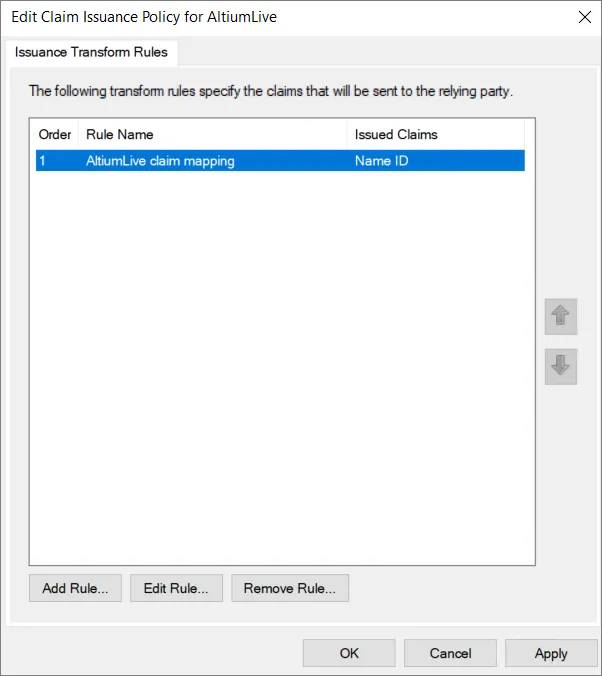
OK을 클릭하여 클레임 발급 정책이 저장되었는지 확인합니다.
-
해당 서버에서
FederationMetadata.xml파일을 다운로드합니다. -
Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에 메타데이터 XML 파일을 업로드한 다음 SAML 통합 연결을 테스트합니다. 위 내용 참조.
아래 접이식 섹션을 펼치면 AWS IAM Identity Center를 ID 공급자로 사용하는 통합 프로세스의 단계별 예제를 볼 수 있습니다.
AWS IAM Identity Center와의 통합
-
IAM Identity Center으로 이동하여 Custom SAML 2.0 애플리케이션(Add Application)을 추가합니다.
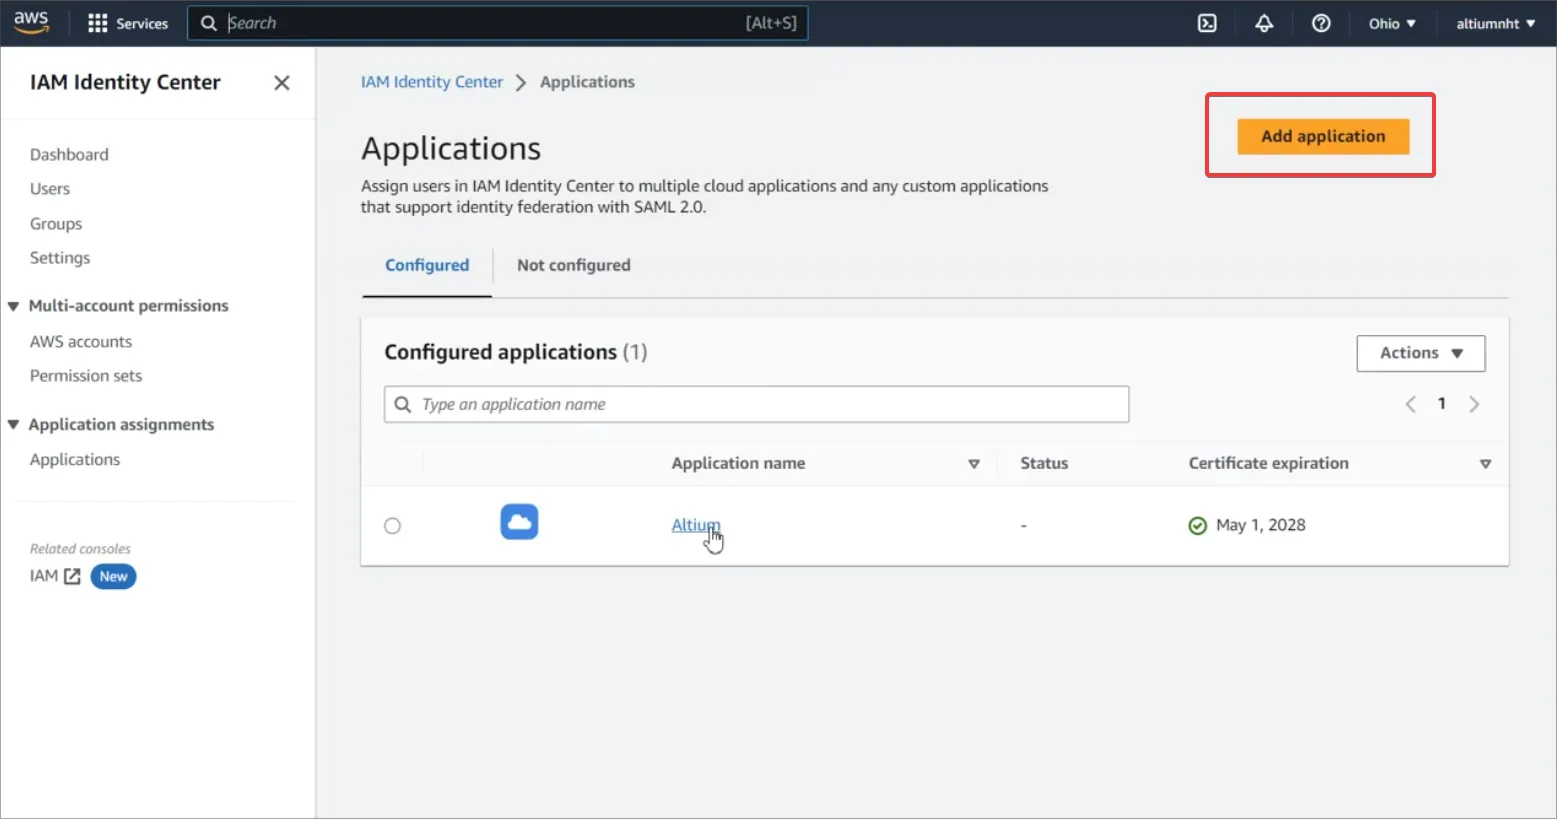
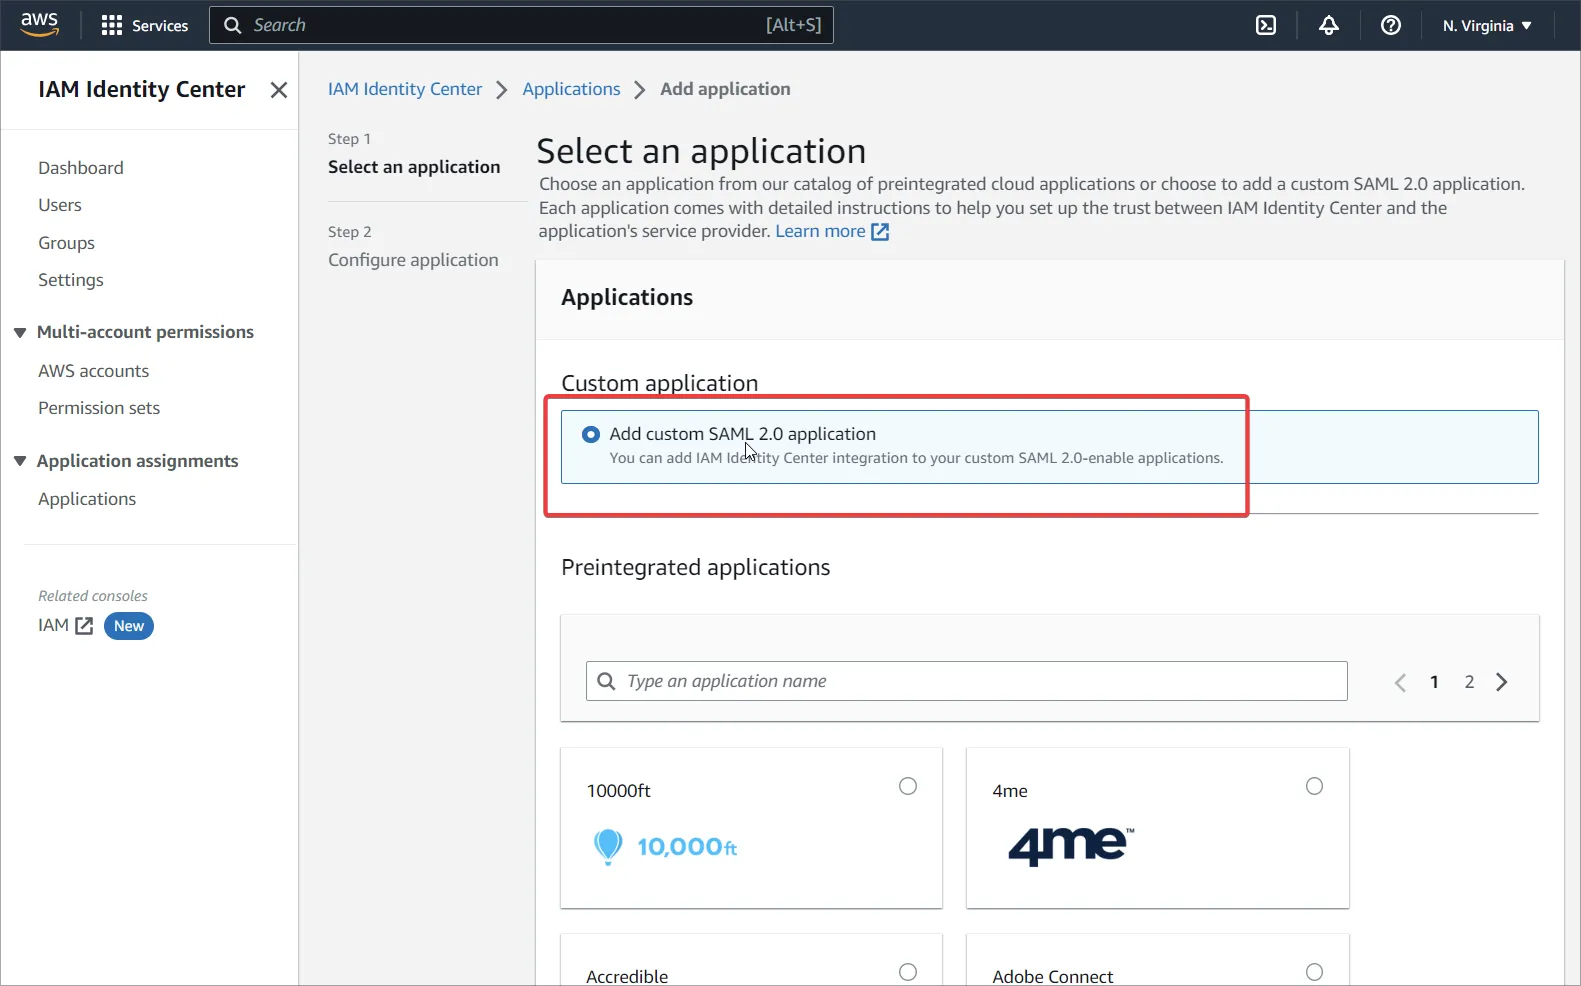
-
Altium SSO 페이지에 있는 AWS 메타데이터 URL 설정을 입력합니다. Submit을 사용하여 설정을 확인합니다.
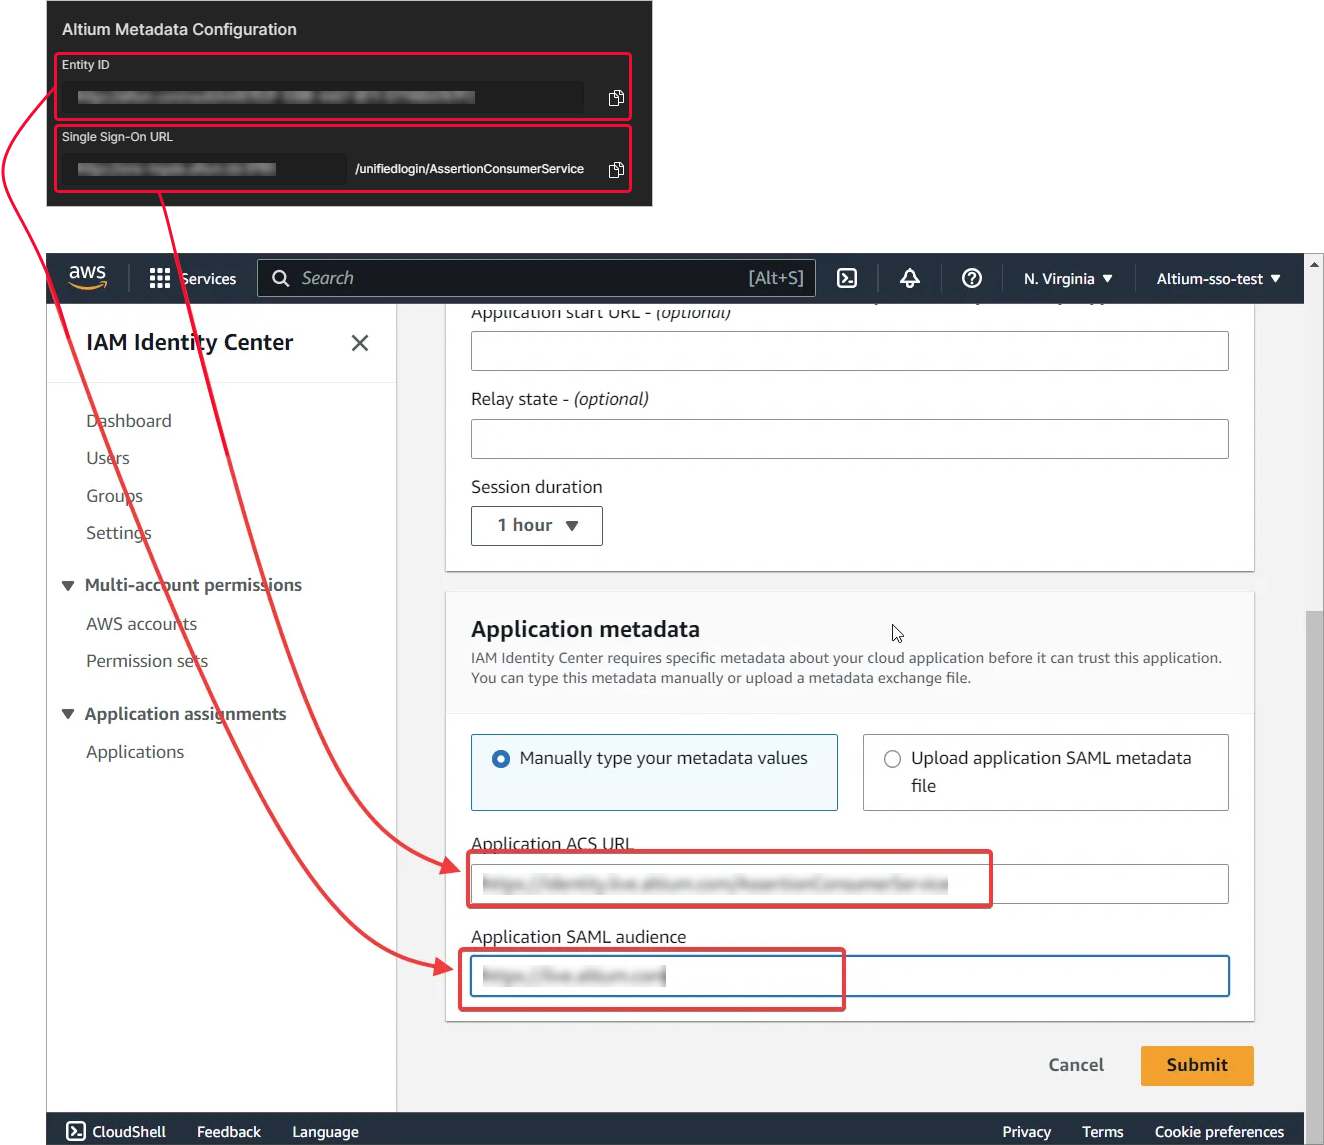
-
IAM Identity Center metadata 영역에서 메타데이터 파일을 다운로드합니다.
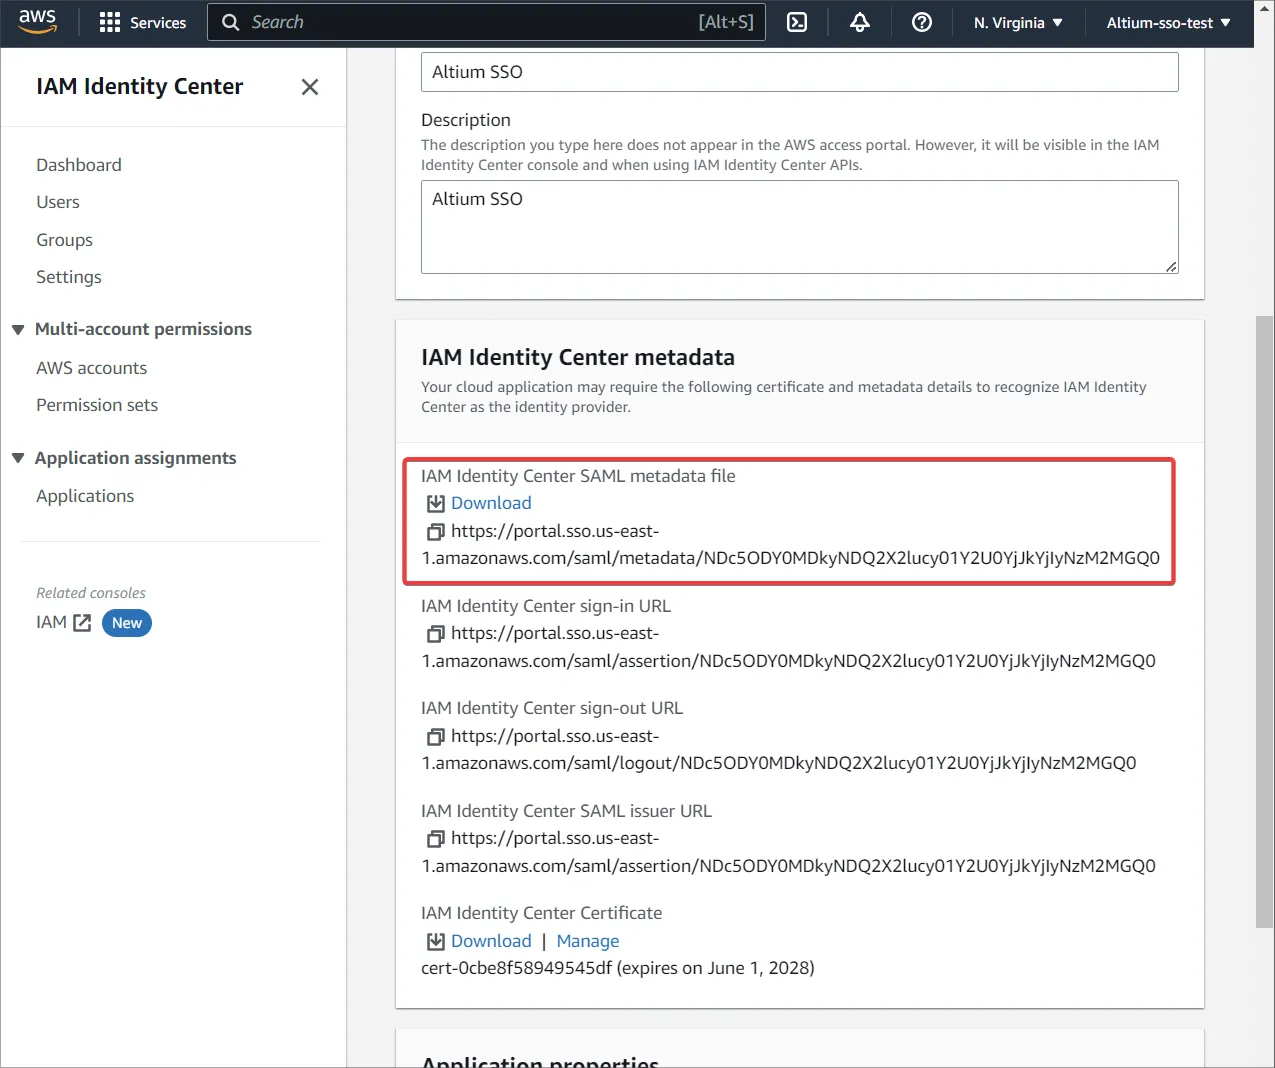
-
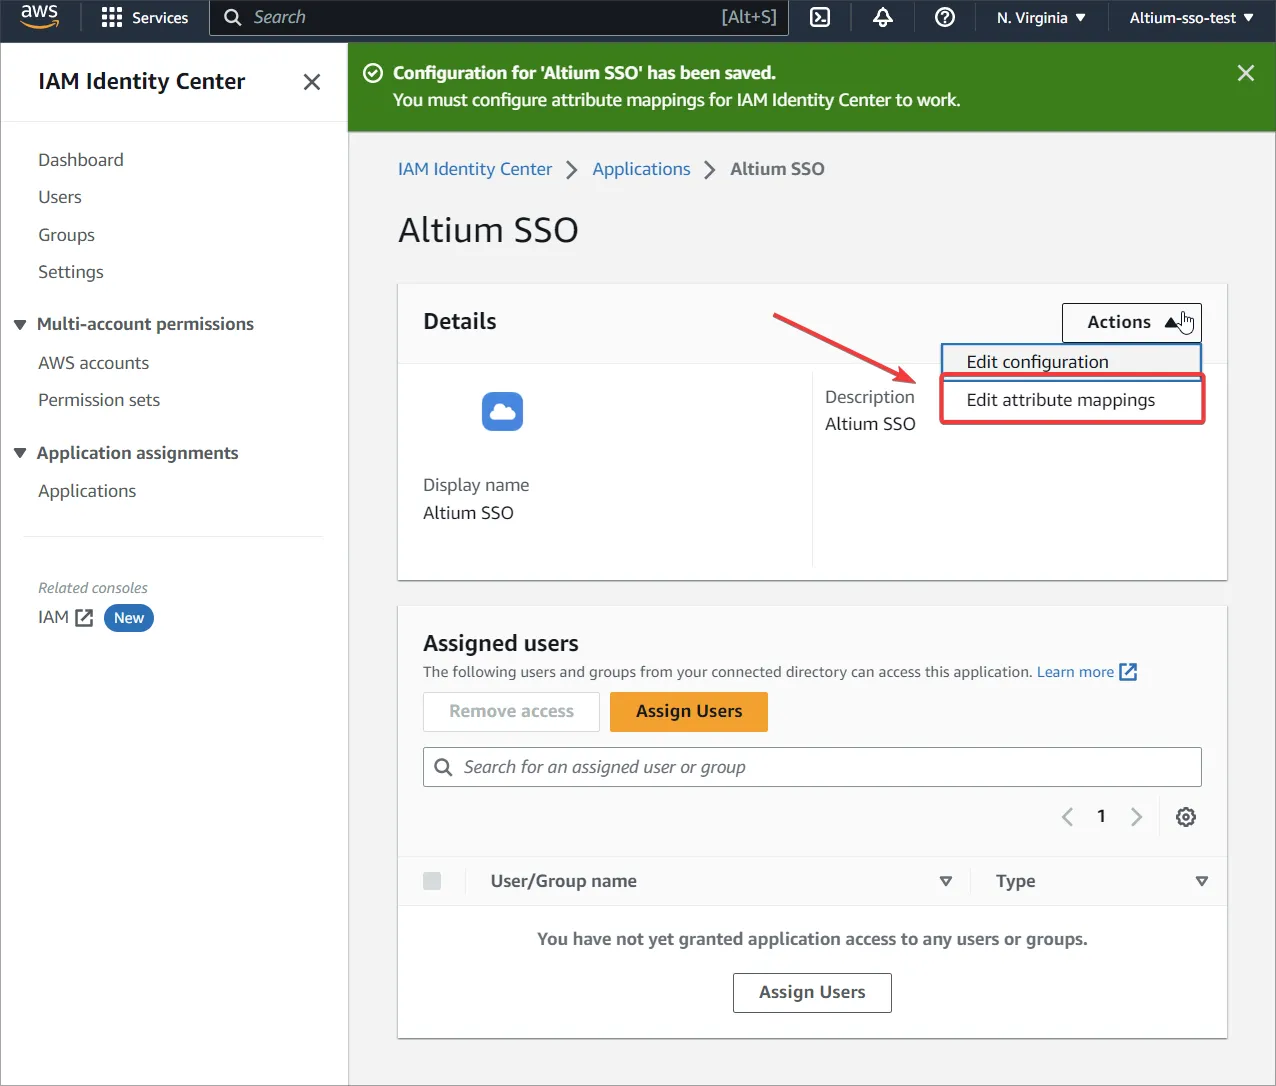
Edit attribute mappings으로 이동합니다.
-
Enterprise Server 사용자의 사용자 이름을 포함할 특성을 지정하고 Format에 대해
unspecified을 선택합니다. -
AWS에서 새 사용자를 생성하고 생성한 사용자 또는 그룹에 애플리케이션을 할당합니다.
-
Altium과 IAM 양쪽에 동일한 사용자가 있는지 확인합니다.
-
Enterprise Server 브라우저 인터페이스의 Admin – Settings – Authentication 페이지에 메타데이터 XML 파일을 업로드한 다음 SAML 통합 연결을 테스트합니다. 위 내용 참조.
OAuth / OIDC 싱글 사인온
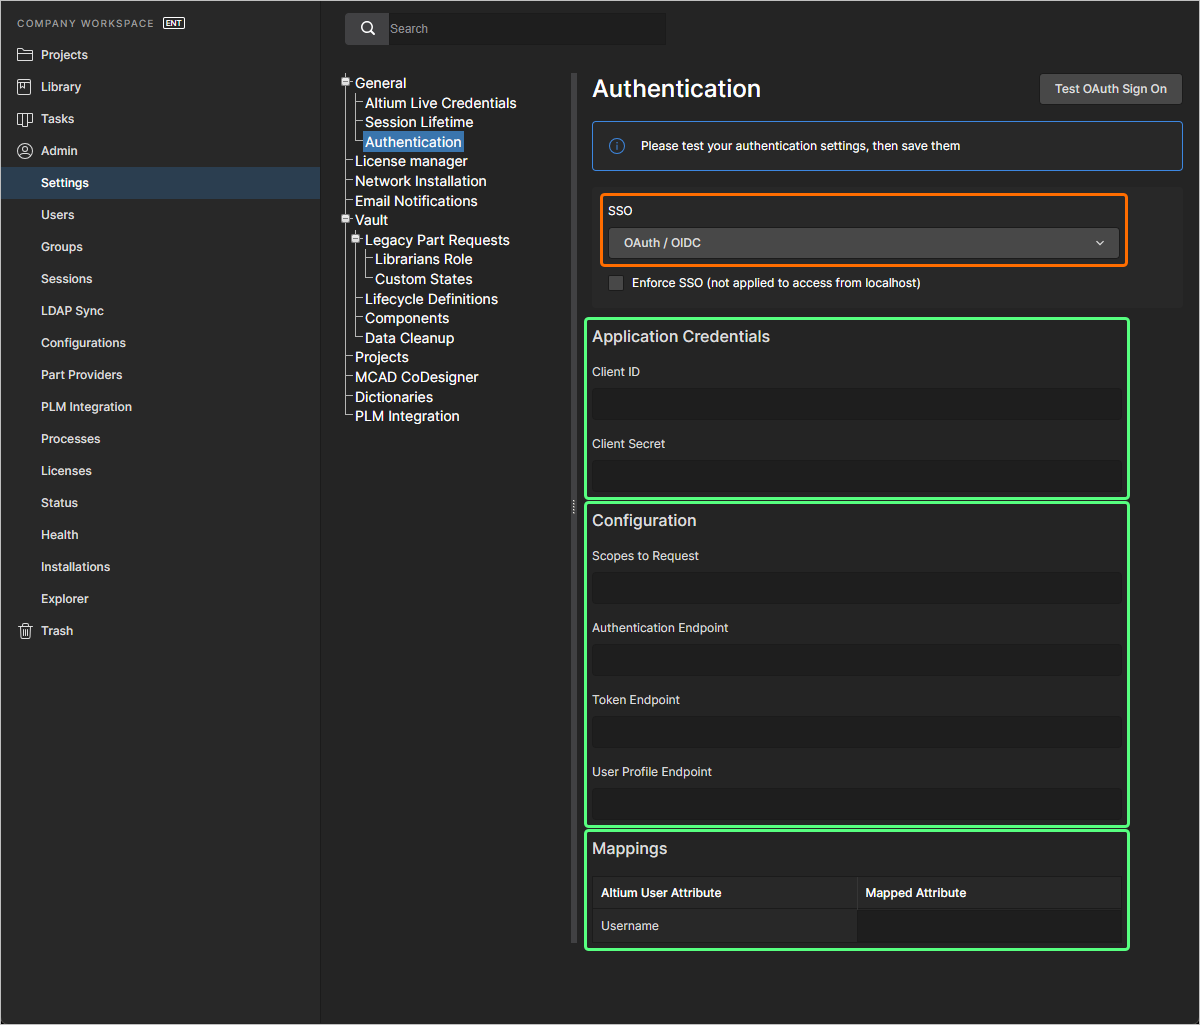
Enterprise Server의 SSO 기능은 OAuth / OIDC 표준을 사용하여 구성할 수도 있습니다. 브라우저 인터페이스의 관리 – 설정 – 인증 페이지에 있는 SSO 드롭다운에서 OAuth / OIDC 옵션을 선택하면, 해당 페이지에서 선택한 IdP가 제공하는 데이터를 입력할 수 있습니다.
-
Application Credentials:
-
Client ID – IdP의 애플리케이션 ID입니다.
-
Client Secret – IdP의 애플리케이션 시크릿입니다.
-
-
Configuration:
-
Scopes to Request – 범위는 애플리케이션이 사용자에게 요청하는 액세스 수준을 정의합니다.
-
Authentication Endpoint – 이 엔드포인트는 사용자 인증 및 동의를 처리합니다. 애플리케이션은 사용자가 로그인하고 권한을 부여할 수 있도록 사용자를 이 엔드포인트로 리디렉션합니다.
-
Token Endpoint – 이 엔드포인트는 인증 코드 또는 새로 고침 토큰을 액세스 토큰으로 교환하는 데 사용됩니다. 애플리케이션과 인증 서버 간의 안전한 백채널 통신입니다.
-
User Profile Endpoint – 이 엔드포인트는 액세스 토큰을 사용하여 사용자 프로필 정보(예: 이름, 이메일)를 검색합니다. 반환되는 데이터는 인증 중에 부여된 범위에 따라 달라집니다.
-
-
Mappings – 표의 Mapped Attribute 필드에 Enterprise Server 측 사용자의 사용자 이름에 매핑할 특성을 입력합니다.
버튼을 눌러 통합 테스트를 실행하기 전까지는 SSO가 활성화되지 않습니다. 이 테스트는 SSO ID 확인 프로세스와 회사의 SSO 로그인을 검증합니다. 구성 테스트가 성공적으로 완료되면 버튼(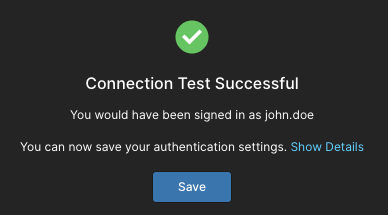 )을 클릭하여 설정을 저장하고 Enterprise Server에 적용할 수 있습니다.
 AI로 번역됨