
Setting Global Operation Permissions for a Workspace
W skrócie
- Znajdź okno dialogowe uprawnień na stronie Data Management - Servers w preferencjach.
- Dowiedz się, jak nadawać i odbierać uprawnienia oraz stosować zmiany, podczas gdy administratorzy zachowują pełne uprawnienia.
- Poznaj dostępne ustawienia kontroli operacji, takich jak udostępnianie na zewnątrz, zarządzanie komponentami, zmiany cyklu życia, usuwanie i wydawanie.
Połączony obszar roboczy, w którym przechowujesz dane projektowe, umożliwia definiowanie globalnych uprawnień do operacji i zarządzanie nimi. Uprawnienia do codziennych operacji na poziomie globalnym obszaru roboczego są dostępne wyłącznie dla administratorów i można je konfigurować dla wszystkich użytkowników w jednym wygodnym miejscu. Administratorzy zachowują pełne uprawnienia do wszystkich typów operacji, a jednocześnie mogą szybko konfigurować uprawnienia współpracowników, właścicieli, określonych grup i poszczególnych użytkowników.
Dostęp
Uprawnienia definiuje się i zarządza nimi w Altium Designer za pomocą okna dialogowego Edit Operation Permissions. Okno to można otworzyć ze strony Data Management – Servers w oknie dialogowym Preferences. W przypadku aktywnego obszaru roboczego, którego uprawnienia chcesz przeglądać lub modyfikować, kliknij element sterujący Properties po prawej stronie i wybierz polecenie Operations z wyświetlonego menu. Możesz też kliknąć prawym przyciskiem myszy wpis aktywnego obszaru roboczego i wybrać polecenie Properties » Operations z menu kontekstowego.
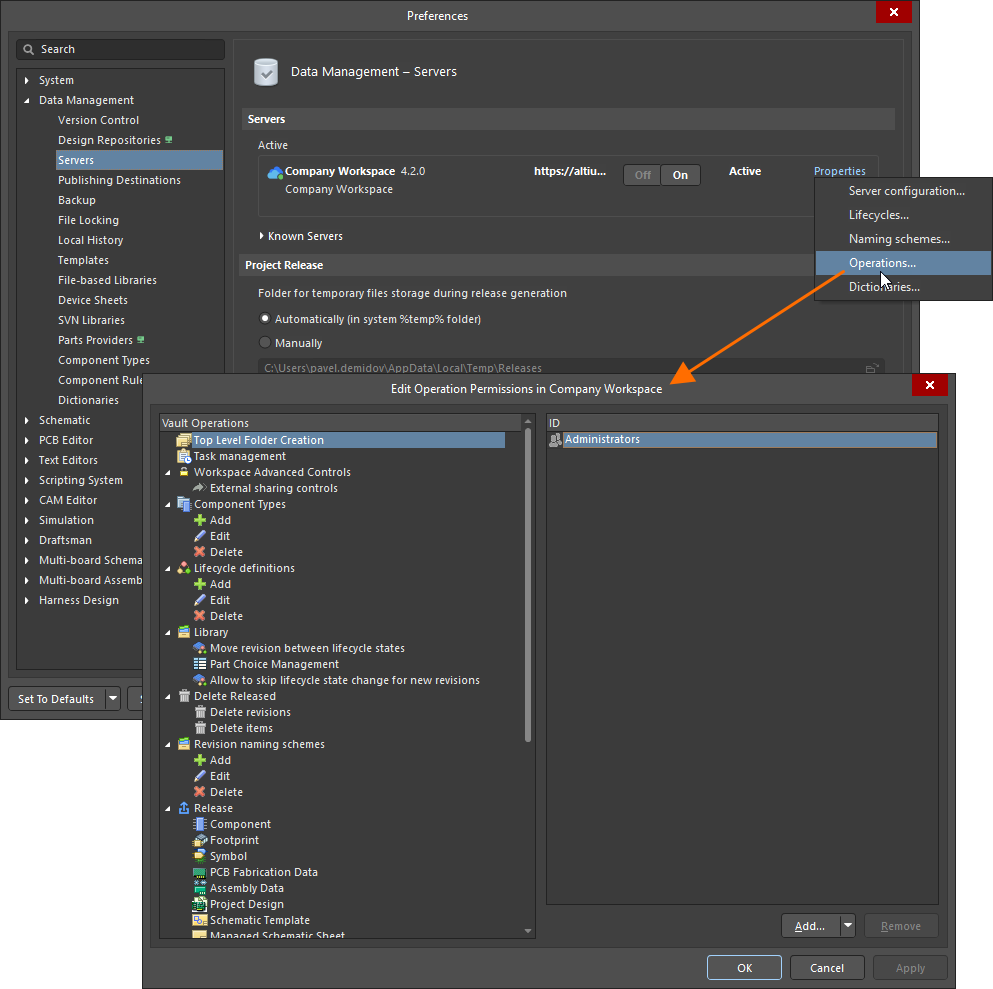
Skonfiguruj globalne uprawnienia do operacji w połączonym obszarze roboczym za pomocą okna dialogowego Edit Operation Permissions, dostępnego w ustawieniach preferencji Altium Designer.
Zarządzanie uprawnieniami do operacji
Uprawnienia do operacji w obszarze roboczym można przypisywać następującym podmiotom, zależnie od operacji:
-
 Członkowie obszaru roboczego (wszyscy użytkownicy w organizacji, którzy mają dostęp do obszaru roboczego lub powiązanych z nim technologii).
-
 Właściciel (w przypadku opublikowanych danych jest to osoba, która utworzyła pierwotny element).
-
 Współpracownik (użytkownik mający uprawnienia do edycji elementu lub rewizji).
-
 Określona grupa zdefiniowana przez użytkownika.
-
 Określony użytkownik.
Aby dodać nowy podmiot (przypisać uprawnienia) do określonej operacji w obszarze roboczym:
-
Wybierz operację w lewej części okna dialogowego.
-
Kliknij przycisk
 i wybierz odpowiedni podmiot z wyświetlonego menu.
Aby usunąć podmiot (odebrać uprawnienia) z określonej operacji w obszarze roboczym:
-
Wybierz operację w lewej części okna dialogowego.
-
Wybierz podmiot w prawej części okna dialogowego.
-
Kliknij przycisk
 .
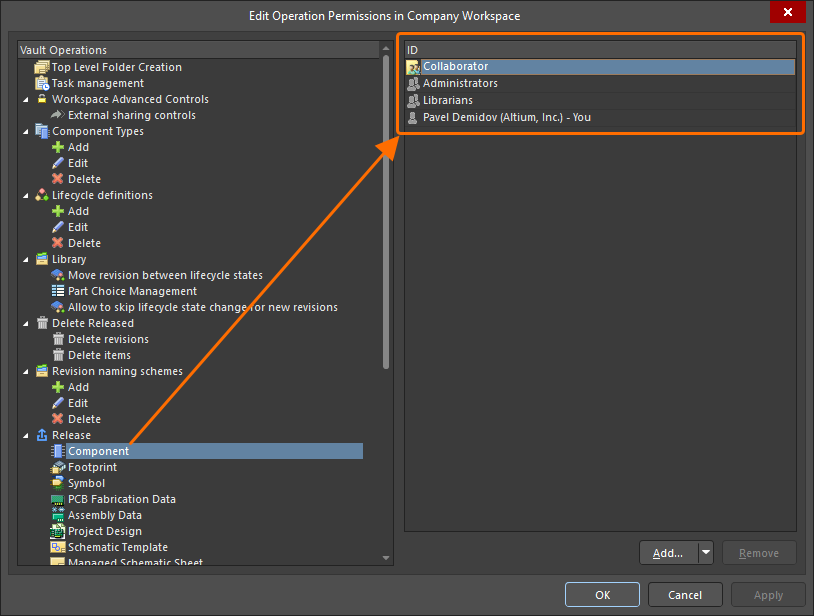
Przykładowe uprawnienia zdefiniowane dla operacji publikowania danych w komponencie obszaru roboczego
Dostępne uprawnienia do operacji
Poniżej wymieniono i opisano operacje dostępne w oknie dialogowym Edit Operation Permissions.
-
Top Level Folder Creation – podmioty z przypisanym uprawnieniem do tej operacji mogą dodawać nowe foldery najwyższego poziomu do struktury folderów obszaru roboczego z panelu Explorer (więcej informacji).
-
Task Management – podmioty z przypisanym uprawnieniem do tej operacji mogą zarządzać zadaniami opartymi na procesach przepływu pracy.
-
Workspace Advanced Controls – ta grupa uprawnień do operacji określa, które podmioty mogą wykonywać zaawansowane operacje na zawartości obszaru roboczego.
-
External sharing controls – podmioty z przypisanym uprawnieniem do tej operacji mogą udostępniać projekty użytkownikom zewnętrznym (niebędącym członkami obszaru roboczego) z okna dialogowego Share w Altium Designer oraz z interfejsu przeglądarkowego obszaru roboczego.
-
-
Component Types – ta grupa uprawnień do operacji określa, które podmioty mogą wykonywać różne działania na liście typów komponentów.
-
Add – podmioty z przypisanym uprawnieniem do tej operacji mogą dodawać nowe typy komponentów.
-
Edit – podmioty z przypisanym uprawnieniem do tej operacji mogą edytować istniejące typy komponentów.
-
Delete – podmioty z przypisanym uprawnieniem do tej operacji mogą usuwać istniejące typy komponentów.
-
-
Lifecycle definitions – ta grupa uprawnień do operacji określa, które podmioty mogą wykonywać różne działania na definicjach cyklu życia.
-
Add – podmioty z przypisanym uprawnieniem do tej operacji mogą dodawać nowe definicje cyklu życia.
-
Edit – podmioty z przypisanym uprawnieniem do tej operacji mogą edytować istniejące definicje cyklu życia.
-
Delete – podmioty z przypisanym uprawnieniem do tej operacji mogą usuwać istniejące definicje cyklu życia.
-
-
Library – ta grupa uprawnień do operacji określa, które podmioty mogą wykonywać różne działania na komponentach bibliotecznych obszaru roboczego.
-
Move revision between lifecycle states – podmioty z przypisanym uprawnieniem do tej operacji mogą zmieniać stany w pełnym zakresie przejść zdefiniowanych we wszystkich definicjach cyklu życia (więcej informacji).
-
Part Choice Management – podmioty z przypisanym uprawnieniem do tej operacji mogą zarządzać doborem części dla komponentów bibliotecznych obszaru roboczego (więcej informacji).
-
Allow to skip lifecycle state change for new revisions – podmioty z przypisanym uprawnieniem do tej operacji mogą zachować bieżący stan cyklu życia komponentu podczas zapisywania edytowanego komponentu lub powiązanego z nim modelu dziedzinowego (więcej informacji).
-
Paid Part Info – to uprawnienie do operacji jest dostępne tylko wtedy, gdy dostępna jest funkcja integracji z SiliconExpert lub Z2Data. Podmioty z przypisanym uprawnieniem do tej operacji mogą pobierać dane części z odpowiedniego źródła.
-
-
Delete Released – ta grupa uprawnień do operacji określa, które podmioty mogą usuwać elementy i rewizje elementów opublikowane w obszarze roboczym.
-
Delete revisions – podmioty z przypisanym tym uprawnieniem do operacji mogą usuwać istniejące rewizje elementów. Można to zrobić z poziomu panelu Explorer (podczas przeglądania elementu w widoku aspektu Lifecycle) lub z poziomu widoku szczegółowego elementu, klikając prawym przyciskiem myszy kafelek rewizji i wybierając polecenie Delete Revision z menu kontekstowego.
-
Delete items – podmioty z przypisanym tym uprawnieniem do operacji mogą trwale usuwać elementy z Trash w przestrzeni roboczej, tj. elementy, które zostały wcześniej usunięte nietrwale. Element może zostać usunięty nietrwale przez każdą osobę mającą uprawnienia do jego edycji.
-
-
Revision naming schemes – ta grupa uprawnień do operacji określa, które podmioty mogą wykonywać różne działania na schematach nazewnictwa rewizji.
-
Add – podmioty z przypisanym tym uprawnieniem do operacji mogą dodawać nowe schematy nazewnictwa rewizji.
-
Edit – podmioty z przypisanym tym uprawnieniem do operacji mogą edytować istniejące schematy nazewnictwa rewizji.
-
Delete – podmioty z przypisanym tym uprawnieniem do operacji mogą usuwać istniejące schematy nazewnictwa rewizji.
-
-
Release – ta grupa uprawnień do operacji określa, które podmioty mogą publikować (zapisywać) nowe rewizje elementów w przestrzeni roboczej. Skonfiguruj uprawnienie do operacji publikowania dla każdego typu zawartości dostępnego w połączonej przestrzeni roboczej.
 Tłumaczenie SI